
Taille et part du marché des services managés de détection et réponse dans le cloud
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 3.76 Milliards de dollars |
| Taille du Marché (2032) | 8.52 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 17.77 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services managés de détection et réponse dans le cloud par Mordor Intelligence
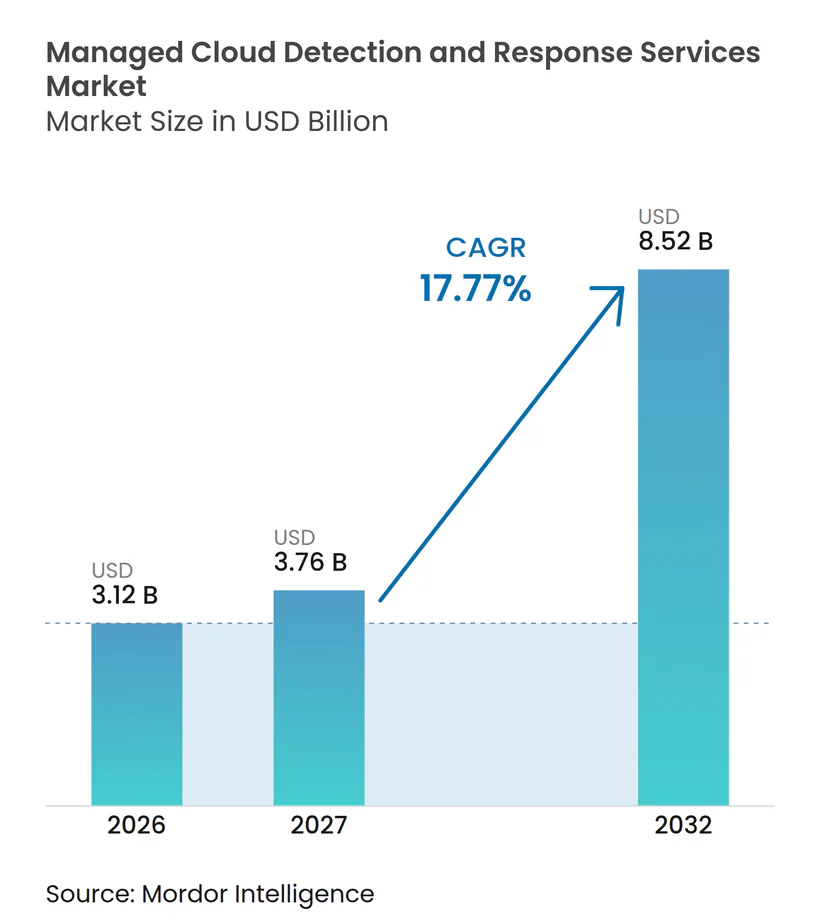
La taille du marché des services managés de détection et rponse dans le cloud devrait s'étendre de 3,12 milliards USD en 2026 et 3,76 milliards USD en 2027 à 8,52 milliards USD d'ici 2032, enregistrant un CAGR de 17,77 % entre 2027 et 2032. Les entreprises passent d'une sécurité axée sur le périmètre à une surveillance continue des charges de travail cloud, des identités et de l'activité d'exécution. L'adoption du multi-cloud ajoute des outils, des politiques et des flux de télémétrie distincts que les équipes de sécurité internes doivent coordonner. Les intrusions basées sur les identités et les obligations de conformité font de la détection continue une exigence opérationnelle plus importante. Le marché des services managés de détection et réponse dans le cloud bénéficie également du fait que les organisations ne peuvent pas recruter suffisamment de personnel spécialisé en sécurité cloud pour exploiter des programmes internes à grande échelle. Les fournisseurs répondent par l'automatisation, la couverture des identités et des plateformes de sécurité groupées qui intègrent la surveillance et la réponse dans un même service.
Points clés du rapport
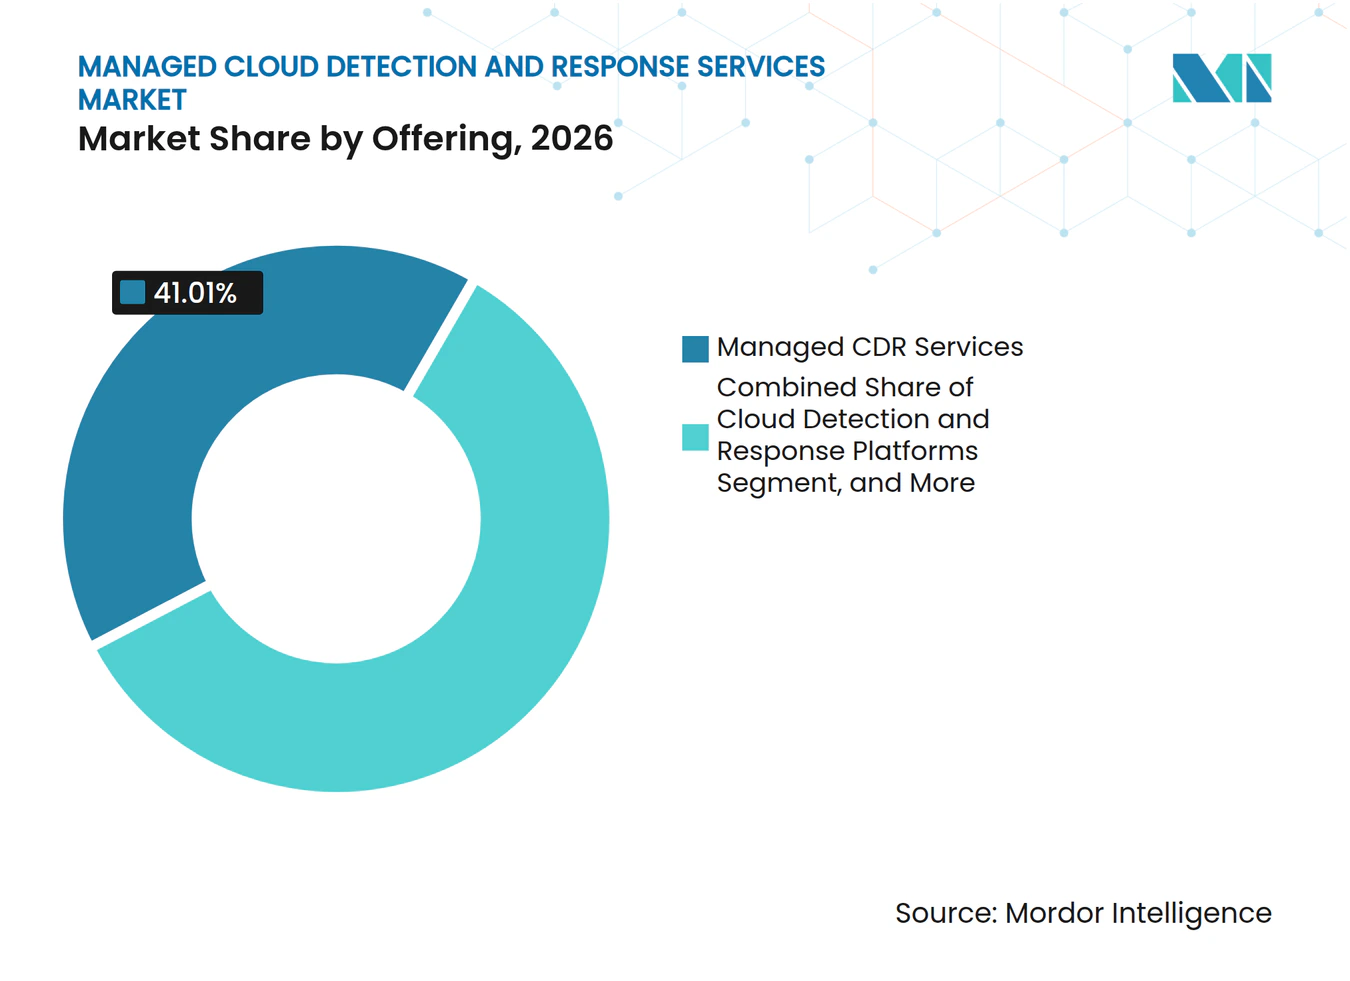
- Par offre, les services CDR managés détenaient 41,01 % de la part du marché des services managés de détection et réponse dans le cloud en 2026.
- Par modèle de service, le CDR entièrement managé détenait 59,63 % de la part des revenus en 2026, tandis que le CDR co-managé devrait se développer à un CAGR de 20,03 % jusqu'en 2032.
- Par mode de déploiement, le cloud public détenait 55,84 % de la part des revenus en 2026, tandis que le cloud hybride et multi-cloud devrait se développer à un CAGR de 19,86 % jusqu'en 2032.
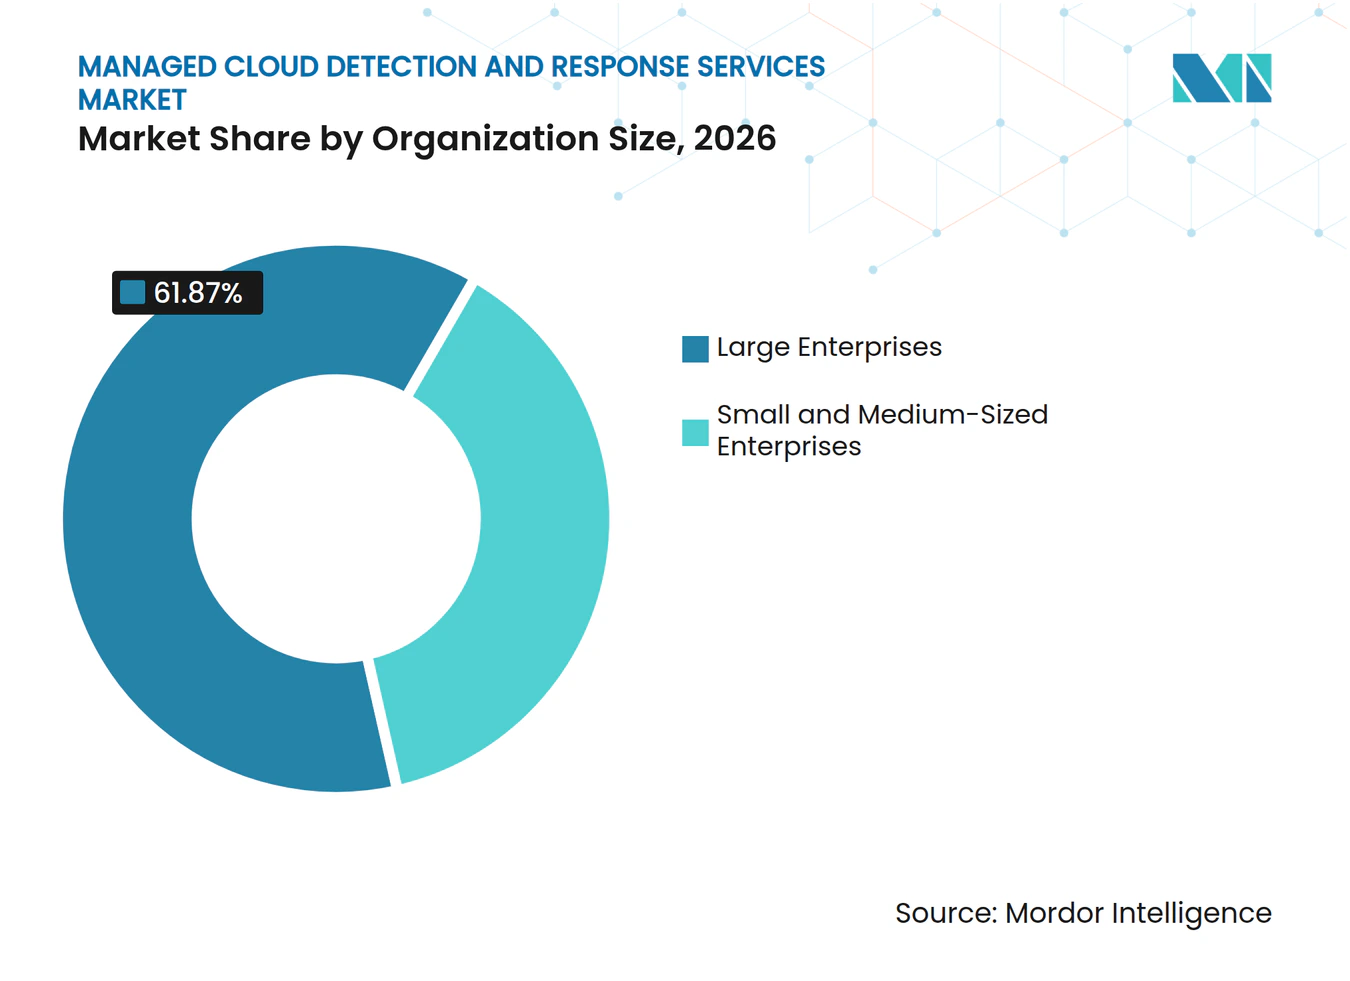
- Par taille d'organisation, les grandes entreprises détenaient 61,87 % de la part des revenus en 2026, tandis que les PME devraient se développer à un CAGR de 19,91 % jusqu'en 2032.
- Par secteur d'activité, le BFSI détenait 23,47 % de la part des revenus en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 20,12 % jusqu'en 2032.
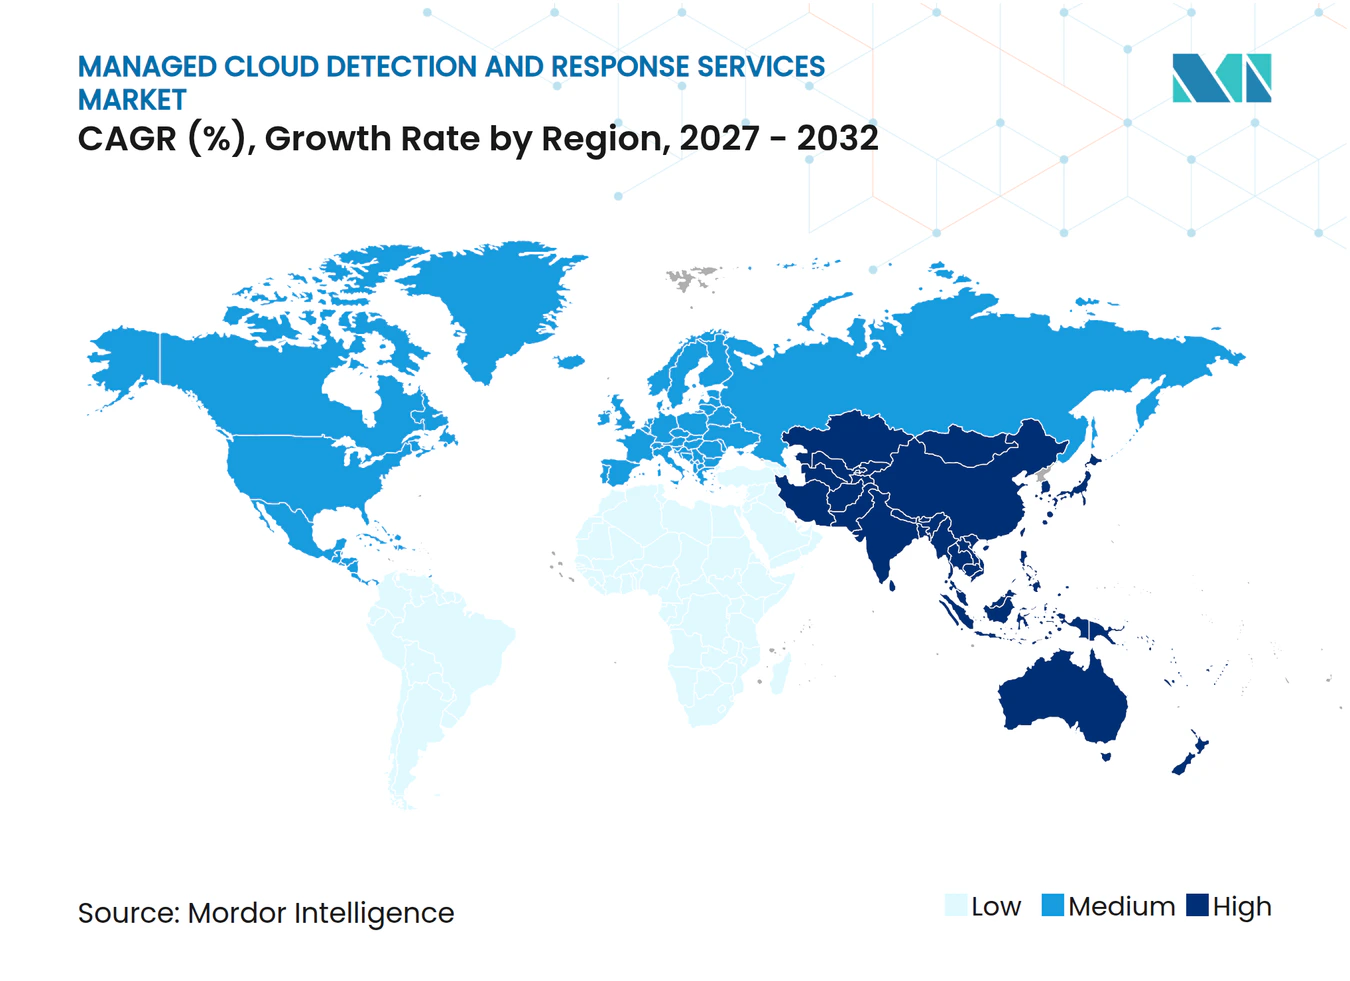
- Par géographie, l'Amérique du Nord détenait 41,28 % de la part des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 19,04 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Expansion des charges de travail cloud et multi-cloud | +4.5% | Mondial | Court terme (≤ 2 ans) |
| Croissance des attaques cloud axées sur les identités | +3.8% | Mondial, particulièrement en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Exigences réglementaires et de contrôle des cyber-assurances | +3.2% | Amérique du Nord et UE, extension vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Adoption des applications cloud natives et du DevSecOps | +2.5% | Mondial, gains précoces en Amérique du Nord et dans le cœur de l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Lacunes de télémétrie des charges de travail éphémères créant une demande de détection sans agent | +1.8% | Cœur de l'Asie-Pacifique, extension vers le Moyen-Orient et l'Afrique | Long terme (≥ 4 ans) |
| Sécurité d'exécution pour les charges de travail d'IA et les agents autonomes | +1.4% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Expansion des charges de travail cloud et multi-cloud
Les organisations exploitent de plus en plus des charges de travail sur plus d'un fournisseur cloud, ce qui rend la surveillance de sécurité cohérente plus difficile à maintenir. L'enquête multicloud 2025 du SANS Institute a révélé que 91 % des répondants utilisaient Azure et 86 % utilisaient AWS, tandis que 63 % identifiaient la complexité comme leur principal défi de sécurité.[1] Les structures d'identité, les politiques et les enregistrements d'événements distincts doivent être réconciliés à mesure que le développement cloud natif crée et modifie les services plus fréquemment. La Cloud Native Computing Foundation a rapporté que 56 % des développeurs backend étaient cloud natifs au troisième trimestre 2025, contre 49 % au premier trimestre 2025.[2] Le marché des services managés de détection et réponse dans le cloud soutient les organisations qui ont besoin d'un processus de réponse unique dans des environnements diversifiés sans perturber la livraison de logiciels. Les fournisseurs qui collectent la télémétrie de plusieurs clouds et appliquent des guides de réponse unifiés peuvent réduire la charge opérationnelle des équipes de sécurité des entreprises.
Croissance des attaques cloud axées sur les identités
La sécurité des identités est au cœur de la défense cloud car les attaquants peuvent utiliser des identifiants légitimes, des comptes de service, des jetons API, des autorisations OAuth et des identifiants de charge de travail pour se déplacer dans les systèmes connectés. La Cloud Security Alliance a constaté que 59 % des organisations citaient les identités non sécurisées et les autorisations risquées comme leur principal risque cloud en 2025.[3] Les organisations rencontrent des difficultés significatives pour gérer les identités et les droits d'accès sur plusieurs fournisseurs cloud. Les incidents liés aux identités ont augmenté ces dernières années. Le marché des services managés de détection et réponse dans le cloud est soutenu par la demande de surveillance qui identifie les utilisations inhabituelles de privilèges, les mouvements latéraux et les activités suspectes dans les annuaires fédérés. Les fournisseurs qui connectent la télémétrie cloud, d'annuaire et d'accès peuvent enquêter sur ces schémas et contenir les accès compromis sans perturber les applications légitimes.
Exigences réglementaires et de contrôle des cyber-assurances
Les exigences réglementaires accroissent le besoin d'une surveillance documentée et continue des risques liés aux technologies de l'information et de la communication. La loi sur la résilience opérationnelle numérique de l'Union européenne exige des entités financières couvertes qu'elles maintiennent des dispositifs de gestion des risques liés aux TIC et signalent les incidents majeurs. Le marché des services managés de détection et réponse dans le cloud peut répondre à ce besoin en fournissant une surveillance continue et des enregistrements de réponse sur plusieurs services cloud. La Securities and Exchange Commission des États-Unis exige des sociétés cotées qu'elles divulguent les incidents de cybersécurité importants dans un délai défini après avoir déterminé qu'un incident est significatif. Delinea a rapporté qu'une part croissante des polices exige un plan documenté de détection des menaces et de réponse aux incidents. Ces exigences encouragent les achats dans les services financiers, la santé et les sociétés cotées qui ont besoin de preuves opérationnelles plus solides.
Adoption des applications cloud natives et du DevSecOps
Le développement cloud natif crée des charges de travail qui peuvent démarrer, changer et s'arrêter avant que les processus de sécurité conventionnels ne capturent suffisamment de preuves. Snyk a rapporté qu'une grande majorité des charges de travail de production étaient déployées sous forme de conteneurs ou d'applications sans serveur. Datadog a rapporté que de nombreuses organisations AWS utilisaient Terraform pour le provisionnement d'infrastructure en tant que code. Le marché des services managés de détection et réponse dans le cloud est soutenu par la demande d'observation sans agent et au niveau de l'exécution sur les comptes cloud, les plateformes de conteneurs et les services applicatifs. Les fournisseurs managés peuvent aligner la couverture de réponse sur la vélocité de déploiement sans demander à chaque équipe de développement d'exploiter une fonction de sécurité distincte. Cette capacité intègre la détection managée dans les décisions d'achat d'applications et d'infrastructure.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Prolifération des outils de sécurité et complexité d'intégration | -2.1% | Mondial | Court terme (≤ 2 ans) |
| Pénurie de compétences en sécurité cloud | -1.7% | Mondial, plus aiguë en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Souveraineté des données et restrictions de télémétrie transfrontalière | -1.2% | Cœur de l'Asie-Pacifique, UE, Moyen-Orient et Afrique | Moyen terme (2-4 ans) |
| Charges de travail de courte durée et preuves insuffisantes augmentant les faux négatifs | -0.8% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Prolifération des outils de sécurité et complexité d'intégration
La prolifération des outils de sécurité peut allonger les cycles de vente car les clients doivent connecter plusieurs produits avant qu'un fournisseur managé puisse établir une couverture utile. Trend Micro a constaté que les organisations identifiaient la prolifération des outils comme un obstacle majeur à la conformité et rencontraient des difficultés à exécuter une réponse unifiée sur plusieurs fournisseurs cloud. Un client disposant de plusieurs produits de sécurité et de plusieurs clouds nécessite un travail d'intégration avant que les données d'incident puissent être normalisées. Cela peut retarder le délai de valorisation et augmenter les coûts de livraison. Les fournisseurs natifs de plateformes ont un avantage lorsqu'ils possèdent ou intègrent étroitement les outils de détection sous-jacents. Les fournisseurs de services managés spécialisés restent exposés lorsque leur livraison dépend de produits de sécurité sélectionnés par le client.
Pénurie de compétences en sécurité cloud
La pénurie de professionnels de la sécurité cloud pousse les organisations vers l'externalisation tout en rendant plus difficile pour les fournisseurs de recruter et de fidéliser des analystes. Fortinet a constaté que de nombreuses organisations rencontraient des difficultés à recruter des talents en cybersécurité, tandis que l'ISACA a rapporté que les équipes de sécurité étaient souvent sous-effectif et avaient des postes non pourvus. Le NIST a enregistré un nombre substantiel de postes ouverts en cybersécurité aux États-Unis, aux côtés d'une large main-d'œuvre employée. Ces pénuries augmentent les coûts de rémunération et peuvent limiter l'expansion dans les pays qui exigent une couverture d'analystes locaux. Les fournisseurs investissent dans l'automatisation pour réduire les travaux d'investigation répétitifs et étendre la capacité des analystes.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
les services CDR managés ancrent l'externalisation de la sécurité cloudLes services CDR managés détenaient 41,01 % de la part du marché des services de détection et réponse dans le cloud (CDR) managés en 2026, ce qui en fait la plus grande catégorie d'offre. Les acheteurs utilisent ce modèle lorsqu'ils ont besoin d'une surveillance, d'une investigation et d'une réponse continues, mais n'exploitent pas de centre d'opérations de sécurité cloud dédié. Les organisations fortement réglementées peuvent également disposer d'équipes de sécurité internes réduites malgré des obligations de reporting détaillées. La livraison entièrement externalisée fournit une couverture sans nécessiter un programme interne dès le départ. L'offre est étroitement liée à la pénurie de personnel expérimenté en sécurité cloud.
Les plateformes de détection et réponse dans le cloud restent pertinentes pour les organisations qui conservent un contrôle opérationnel plus direct. Les services professionnels et de support aident les clients à mettre en œuvre des contrôles et à préparer la documentation pour des référentiels tels que SOC 2 Type II. Red Canary a rapporté un chiffre d'affaires récurrent annuel supérieur à 140 millions USD au cours de l'exercice 2025 et a déclaré que sa plateforme pilotée par l'IA traitait 97 % des investigations de manière autonome. L'automatisation peut aider les fournisseurs managés à soutenir davantage de clients sans augmenter proportionnellement les effectifs d'analystes. Les grands intégrateurs de systèmes qui regroupent le CDR avec des services cloud managés valident la catégorie tout en compliquant le positionnement en entreprise pour les fournisseurs spécialisés.



Par modèle de service :
la livraison entièrement managée domine, le co-managé gagne du terrainLe CDR entièrement managé détenait 59,63 % des revenus en 2026, montrant que de nombreux acheteurs préfèrent déléguer la fonction de détection. Ce modèle convient aux organisations qui ont besoin d'une couverture continue mais manquent de personnel pour valider les menaces et coordonner la remédiation. Il est particulièrement pertinent dans les secteurs soumis à des obligations de reporting d'incidents exigeantes. Les acheteurs peuvent utiliser un fournisseur externe pour exploiter la surveillance tandis que les équipes internes se concentrent sur la gouvernance et les décisions commerciales.
Le CDR co-managé devrait se développer à un CAGR de 20,03 % jusqu'en 2032, le taux le plus rapide parmi les modèles de service. Les équipes de sécurité matures l'utilisent lorsqu'elles souhaitent une expertise externe tout en conservant certaines décisions d'investigation et de remédiation. La provision de réponse aux incidents et le CDR à la demande fournissent une capacité de réponse assurée sans couverture continue. Les organisations qui sélectionnent initialement une livraison entièrement managée peuvent évoluer vers des arrangements co-managés à mesure que les capacités internes se développent.
Par mode de déploiement :
le cloud public en tête tandis que les déploiements hybrides s'accélèrentLe cloud public détenait 55,84 % des revenus en 2026, soutenu par une télémétrie mature des principaux hyperscalers et un contenu de détection établi. Le segment bénéficie lorsque les fournisseurs cloud mettent davantage de données d'événements natifs à disposition pour la surveillance de sécurité. Les clients du cloud public peuvent toujours utiliser plus d'un fournisseur, de sorte qu'une surveillance unifiée reste nécessaire. La position dominante reflète l'ampleur des charges de travail déjà déployées dans les environnements cloud publics.
Le cloud hybride et multi-cloud devrait se développer à un CAGR de 19,86 % jusqu'en 2032, ce qui en fait le mode de déploiement à la croissance la plus rapide. Les entreprises nécessitent une surveillance sur le cloud public, le cloud privé et les systèmes sur site lorsque les charges de travail sont distribuées. Le cloud privé reste pertinent pour les cas d'usage de cloud souverain où la résidence des données limite les transferts de télémétrie. Fortinet a rapporté que 97 % des répondants préféraient des plateformes de sécurité cloud unifiées avec des tableaux de bord centralisés. Cette préférence soutient les fournisseurs qui coordonnent plusieurs environnements via un service unique.
Par taille d'organisation :
les entreprises génèrent les revenus tandis que l'adoption par les PME s'accélèreLes grandes entreprises détenaient 61,87 % des revenus en 2026, soutenues par de vastes parcs cloud et une infrastructure formelle d'opérations de sécurité. Ces organisations concluent souvent des accords de services managés pluriannuels avec des valeurs de contrat annuelles plus élevées. Elles opèrent sur davantage d'utilisateurs, d'applications et de comptes cloud, ce qui accroît le besoin de détection continue. Leurs budgets établis et leurs environnements complexes expliquent pourquoi elles restent le groupe de revenus le plus important.
Les PME devraient se développer à un CAGR de 19,91 % jusqu'en 2032, l'automatisation et les canaux de fournisseurs de services managés rendant la détection managée plus accessible. Les organisations plus petites ne peuvent souvent pas financer une opération de sécurité interne offrant une couverture 24 heures sur 24. Les exigences d'assurance renforcent la demande car 53 % des polices exigeaient un plan documenté de détection des menaces et de réponse aux incidents en 2025. Les acheteurs PME peuvent accepter des guides de réponse plus automatisés lorsque la validation par un analyste augmenterait le coût du service. Cela peut améliorer l'économie de livraison pour les fournisseurs ciblant les clients plus petits.

Par secteur d'activité :
le BFSI domine les dépenses tandis que la santé se développe rapidementLe BFSI détenait 23,47 % des revenus en 2026, la part la plus importante parmi les secteurs d'activité. Les institutions financières gèrent des données clients sensibles, des transactions à haute valeur et des obligations réglementaires détaillées. DORA accroît le besoin d'une gestion continue des risques liés aux TIC pour les entités couvertes. Ces conditions soutiennent les dépenses en matière de détection managée, de réponse documentée et de collecte continue de preuves.
La santé et les sciences de la vie devraient se développer à un CAGR de 20,12 % jusqu'en 2032, le taux le plus rapide parmi les secteurs. Les organisations de santé sont continuellement exposées aux violations de données et aux intrusions sur les serveurs réseau. Le Département américain de la Santé et des Services sociaux a concentré son initiative d'application 2025 sur l'analyse des risques dans le cadre de la règle de sécurité HIPAA. L'informatique et les télécommunications, le gouvernement et la défense, la fabrication, le commerce de détail et le commerce électronique, ainsi que l'énergie et les services publics créent également une demande à travers des exigences opérationnelles et de conformité distinctes.
Analyse géographique
Marché des services gérés de détection et de réponse dans le cloud en Amérique du Nord
L'Amérique du Nord a représenté 41,28 % des revenus mondiaux en 2026, la contribution régionale la plus importante à la taille du marché des services gérés de détection et de réponse dans le cloud (CDR). La région combine une forte concentration d'entreprises cloud-natives avec des règles de divulgation exigeantes. La Securities and Exchange Commission des États-Unis exige que les sociétés cotées en bourse signalent les incidents de cybersécurité significatifs dans un délai de 4 jours ouvrables après avoir déterminé leur caractère significatif. Cela soutient la demande de détection continue et de processus d'escalade fiables.
Marché des services gérés de détection et de réponse dans le cloud en Amérique du Nord et en Asie-Pacifique
Le Canada offre des opportunités supplémentaires grâce à la numérisation axée sur le cloud et aux besoins en matière de sécurité des chaînes d'approvisionnement transfrontalières. Le Mexique reste une opportunité à un stade plus précoce, à mesure que la fabrication en sous-traitance de proximité se développe. L'Asie-Pacifique devrait se développer à un CAGR de 19,04 % jusqu'en 2032, le taux régional le plus rapide. L'expansion des hyperscalers en Inde, au Japon, en Corée du Sud et en Australie accroît les charges de travail cloud nécessitant une surveillance.
Marché des services gérés de détection et de réponse dans le cloud en Asie-Pacifique, en EMEA et en Amérique du Sud
Le cadre Essential Eight de l'Australie et les directives japonaises en matière de cybersécurité renforcent la nécessité de contrôles de sécurité structurés. La Chine suit une voie plus distincte en raison des exigences relatives au cloud souverain qui favorisent les fournisseurs locaux. L'Europe est façonnée par les exigences du DORA, du RGPD et de NIS2. Les directives 2025 de la Banque centrale européenne sur l'externalisation vers le cloud imposent aux établissements supervisés de surveiller en permanence les dispositifs de sécurité des fournisseurs cloud. L'Amérique du Sud est soutenue par les investissements technologiques bancaires du Brésil, tandis que le Moyen-Orient et l'Afrique bénéficient du développement du cloud et des attentes en matière de gouvernance du cloud.
Paysage concurrentiel
Concentration du Marché
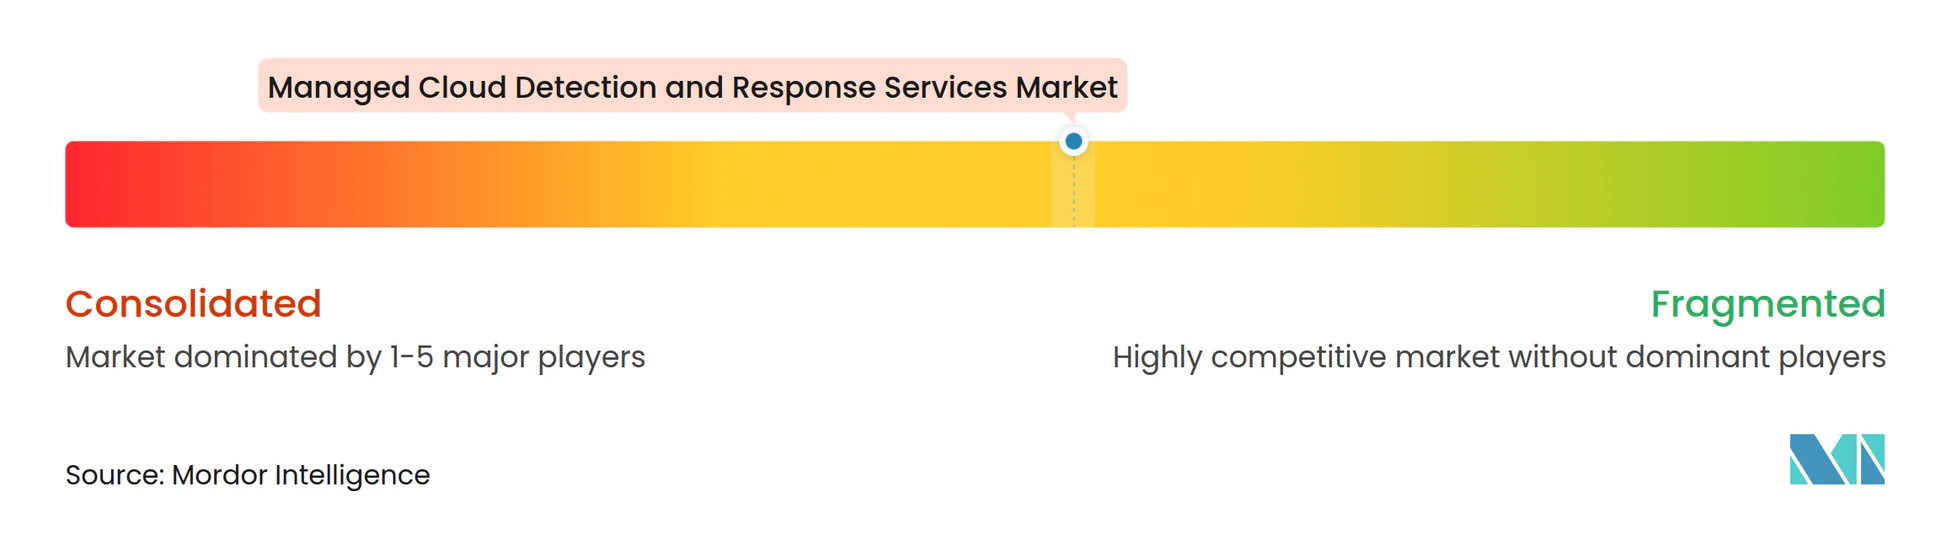
Le marché des services managés de détection et réponse dans le cloud présente une concentration modérée. CrowdStrike, Palo Alto Networks, Arctic Wolf Networks, Microsoft et SentinelOne occupent des positions solides dans les contrats CDR managés pour les entreprises. Les fournisseurs spécialisés et régionaux continuent de se disputer les clients du marché intermédiaire. Les stratégies concurrentielles se concentrent sur l'automatisation, les acquisitions et le renforcement des capacités de sécurité des identités.
CrowdStrike a accepté d'acquérir Pangea en septembre 2025 pour 260 millions USD afin d'ajouter des garde-fous de sécurité pour les applications d'IA générative. Elle a également accepté d'acquérir Onum en août 2025 pour 290 millions USD afin de renforcer l'ingestion de télémétrie pour Falcon Next-Gen SIEM. Arctic Wolf a lancé Aurora Agentic SOC en mars 2026, utilisant un graphe de connaissances propriétaire et des agents d'IA pour soutenir la détection, la priorisation et la réponse. Ces mouvements étendent les capacités de la plateforme autour des pipelines de données, de la sécurité des charges de travail d'IA et de la livraison automatisée.
Il existe une opportunité dans le CDR managé de niveau PME en dessous de 50 000 USD annuellement et dans la détection en cloud souverain pour les secteurs soumis à des restrictions de résidence des données. La conformité SOC 2 Type II et la certification ISO 27001 sont des exigences d'achat importantes. ReliaQuest a levé plus de 500 millions USD en mars 2025 à une valorisation de 3,4 milliards USD pour soutenir l'expansion internationale et l'automatisation des opérations de sécurité alimentée par l'IA agentique. Les fournisseurs natifs de l'IA peuvent défier les acteurs établis en intégrant l'automatisation dans la livraison dès le départ. Le marché des services de détection et réponse dans le cloud (CDR) managés restera façonné par une livraison fiable et une large visibilité sur le cloud, les identités et les applications.
Leaders du secteur des services managés de détection et réponse dans le cloud
-
Arctic Wolf Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
Palo Alto Networks, Inc.
-
Microsoft Corporation
-
SentinelOne, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des services gérés de détection et de réponse dans le cloud Entreprises couvertes dans ce rapport
- Arctic Wolf Networks, Inc.
- CrowdStrike Holdings, Inc.
- Palo Alto Networks, Inc.
- Microsoft Corporation
- SentinelOne, Inc.
- eSentire, Inc.
- Expel, Inc.
- Red Canary, Inc.
- Rapid7, Inc.
- Sophos Limited
- ReliaQuest Holdings, LLC
- IBM Corporation
- Cisco Systems, Inc.
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- Trend Micro Incorporated
- Secureworks Corp.
- Deepwatch, Inc.
- Critical Start, Inc.
- WithSecure Corporation
- Mandiant, Inc.
Développements industriels récents dans Marché des services gérés de détection et de réponse dans le cloud
- Septembre 2026 : Quorum Cyber a acquis Ontinue, un fournisseur de détection et réponse managées pour les clients de sécurité Microsoft. L'acquisition a étendu la capacité CDR managée alignée sur Microsoft de Quorum Cyber en Amérique du Nord, ajoutant de l'échelle à sa livraison de détection cloud construite sur Microsoft Defender et Sentinel.
- Août 2026 : L'opérateur de télécommunications sud-coréen LG Uplus a acquis Pago Networks, un spécialiste MDR national. L'opération a positionné LG Uplus pour fournir une détection cloud managée nativement à sa base d'entreprises en prévision des mandats de sécurité des infrastructures critiques sud-coréennes attendus.
- Avril 2026 : ServiceNow a finalisé son acquisition d'Armis, une plateforme de visibilité des actifs connectés, pour 7,75 milliards USD. La combinaison de l'intelligence des actifs cloud et OT d'Armis avec la couche de flux de travail de ServiceNow a créé un pipeline intégré d'actifs à remédiation couvrant les environnements cloud, les terminaux et industriels.
- Mars 2026 : Google, Alphabet, a finalisé son acquisition de Wiz pour 32 milliards USD, intégrant les capacités CNAPP et CSPM de Wiz dans la pile de sécurité Google Cloud. L'opération a créé une offre de détection cloud et de posture verticalement intégrée, intensifiant la pression concurrentielle sur les fournisseurs de plateformes CDR autonomes.
Portée du rapport mondial sur le marché des services managés de détection et réponse dans le cloud
Le marché des services de détection et réponse dans le cloud (CDR) managés comprend des services de sécurité externalisés qui fournissent une surveillance 24h/24 et 7j/7, une détection des menaces, une investigation et une réponse rapide spécifiquement pour les environnements cloud natifs, y compris le cloud public IaaS/PaaS, les conteneurs, les fonctions sans serveur, les identités cloud, les API et les applications SaaS.
Le rapport sur le marché des services managés de détection et réponse dans le cloud est segmenté par offre (plateformes CDR, services CDR managés, et services professionnels et support), modèle de service (CDR entièrement managé, co-managé, et provision de réponse aux incidents et CDR à la demande), mode de déploiement (cloud public, privé, hybride et multi-cloud), taille d'organisation (grandes entreprises et PME), secteur d'activité (banque, services financiers et assurance, santé et sciences de la vie, informatique et télécommunications, gouvernement et défense, fabrication, commerce de détail et commerce électronique, et énergie et services publics), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Plateformes de détection et réponse dans le cloud |
| Services CDR managés |
| Services professionnels et support |
| CDR entièrement managé |
| CDR co-managé |
| Provision de réponse aux incidents et CDR à la demande |
| Cloud public |
| Cloud privé |
| Cloud hybride et multi-cloud |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance |
| Santé et sciences de la vie |
| Informatique et télécommunications |
| Gouvernement et défense |
| Fabrication |
| Commerce de détail et commerce électronique |
| Énergie et services publics |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Chili | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient et Afrique | Arabie saoudite |
| Émirats arabes unis | |
| Afrique du Sud | |
| Égypte | |
| Reste du Moyen-Orient et de l'Afrique |
| Par offre | Plateformes de détection et réponse dans le cloud | |
| Services CDR managés | ||
| Services professionnels et support | ||
| Par modèle de service | CDR entièrement managé | |
| CDR co-managé | ||
| Provision de réponse aux incidents et CDR à la demande | ||
| Par mode de déploiement | Cloud public | |
| Cloud privé | ||
| Cloud hybride et multi-cloud | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité | Banque, services financiers et assurance | |
| Santé et sciences de la vie | ||
| Informatique et télécommunications | ||
| Gouvernement et défense | ||
| Fabrication | ||
| Commerce de détail et commerce électronique | ||
| Énergie et services publics | ||
| Autres secteurs d'activité | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Chili | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Arabie saoudite | |
| Émirats arabes unis | ||
| Afrique du Sud | ||
| Égypte | ||
| Reste du Moyen-Orient et de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services managés de détection et réponse dans le cloud ?
Le marché des services managés de détection et réponse dans le cloud est évalué à 3,12 milliards USD en 2026 et devrait atteindre 8,52 milliards USD d'ici 2032, à un CAGR de 17,77 % de 2027 à 2032.
Qu'est-ce qui stimule la demande de services managés de détection et réponse dans le cloud ?
La complexité du multi-cloud, les attaques basées sur les identités, les applications cloud natives et les exigences de surveillance continue renforcent la demande de services managés.
Quel modèle de service se développe le plus rapidement dans la détection et réponse dans le cloud ?
Le CDR co-managé devrait se développer à un CAGR de 20,03 % jusqu'en 2032, les équipes de sécurité recherchant une expertise externe tout en conservant certaines décisions de réponse.
Quel mode de déploiement se développe le plus rapidement pour le CDR managé ?
Le cloud hybride et multi-cloud devrait se développer à un CAGR de 19,86 % jusqu'en 2032, car les entreprises ont besoin d'une détection coordonnée sur les systèmes cloud et sur site.
Quel groupe de clients adopte le CDR managé le plus rapidement ?
Les PME devraient se développer à un CAGR de 19,91 % jusqu'en 2032, l'automatisation et les programmes de fournisseurs de services managés rendant la couverture continue plus accessible.
Quelle région présente la demande projetée la plus rapide pour les services CDR managés ?
L'Asie-Pacifique devrait se développer à un CAGR de 19,04 % jusqu'en 2032, soutenue par l'expansion cloud et les exigences de cybersécurité en Inde, au Japon, en Corée du Sud et en Australie.