
Taille et Part du Marché des Services Gérés d'Analyse des Risques Mobiles
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
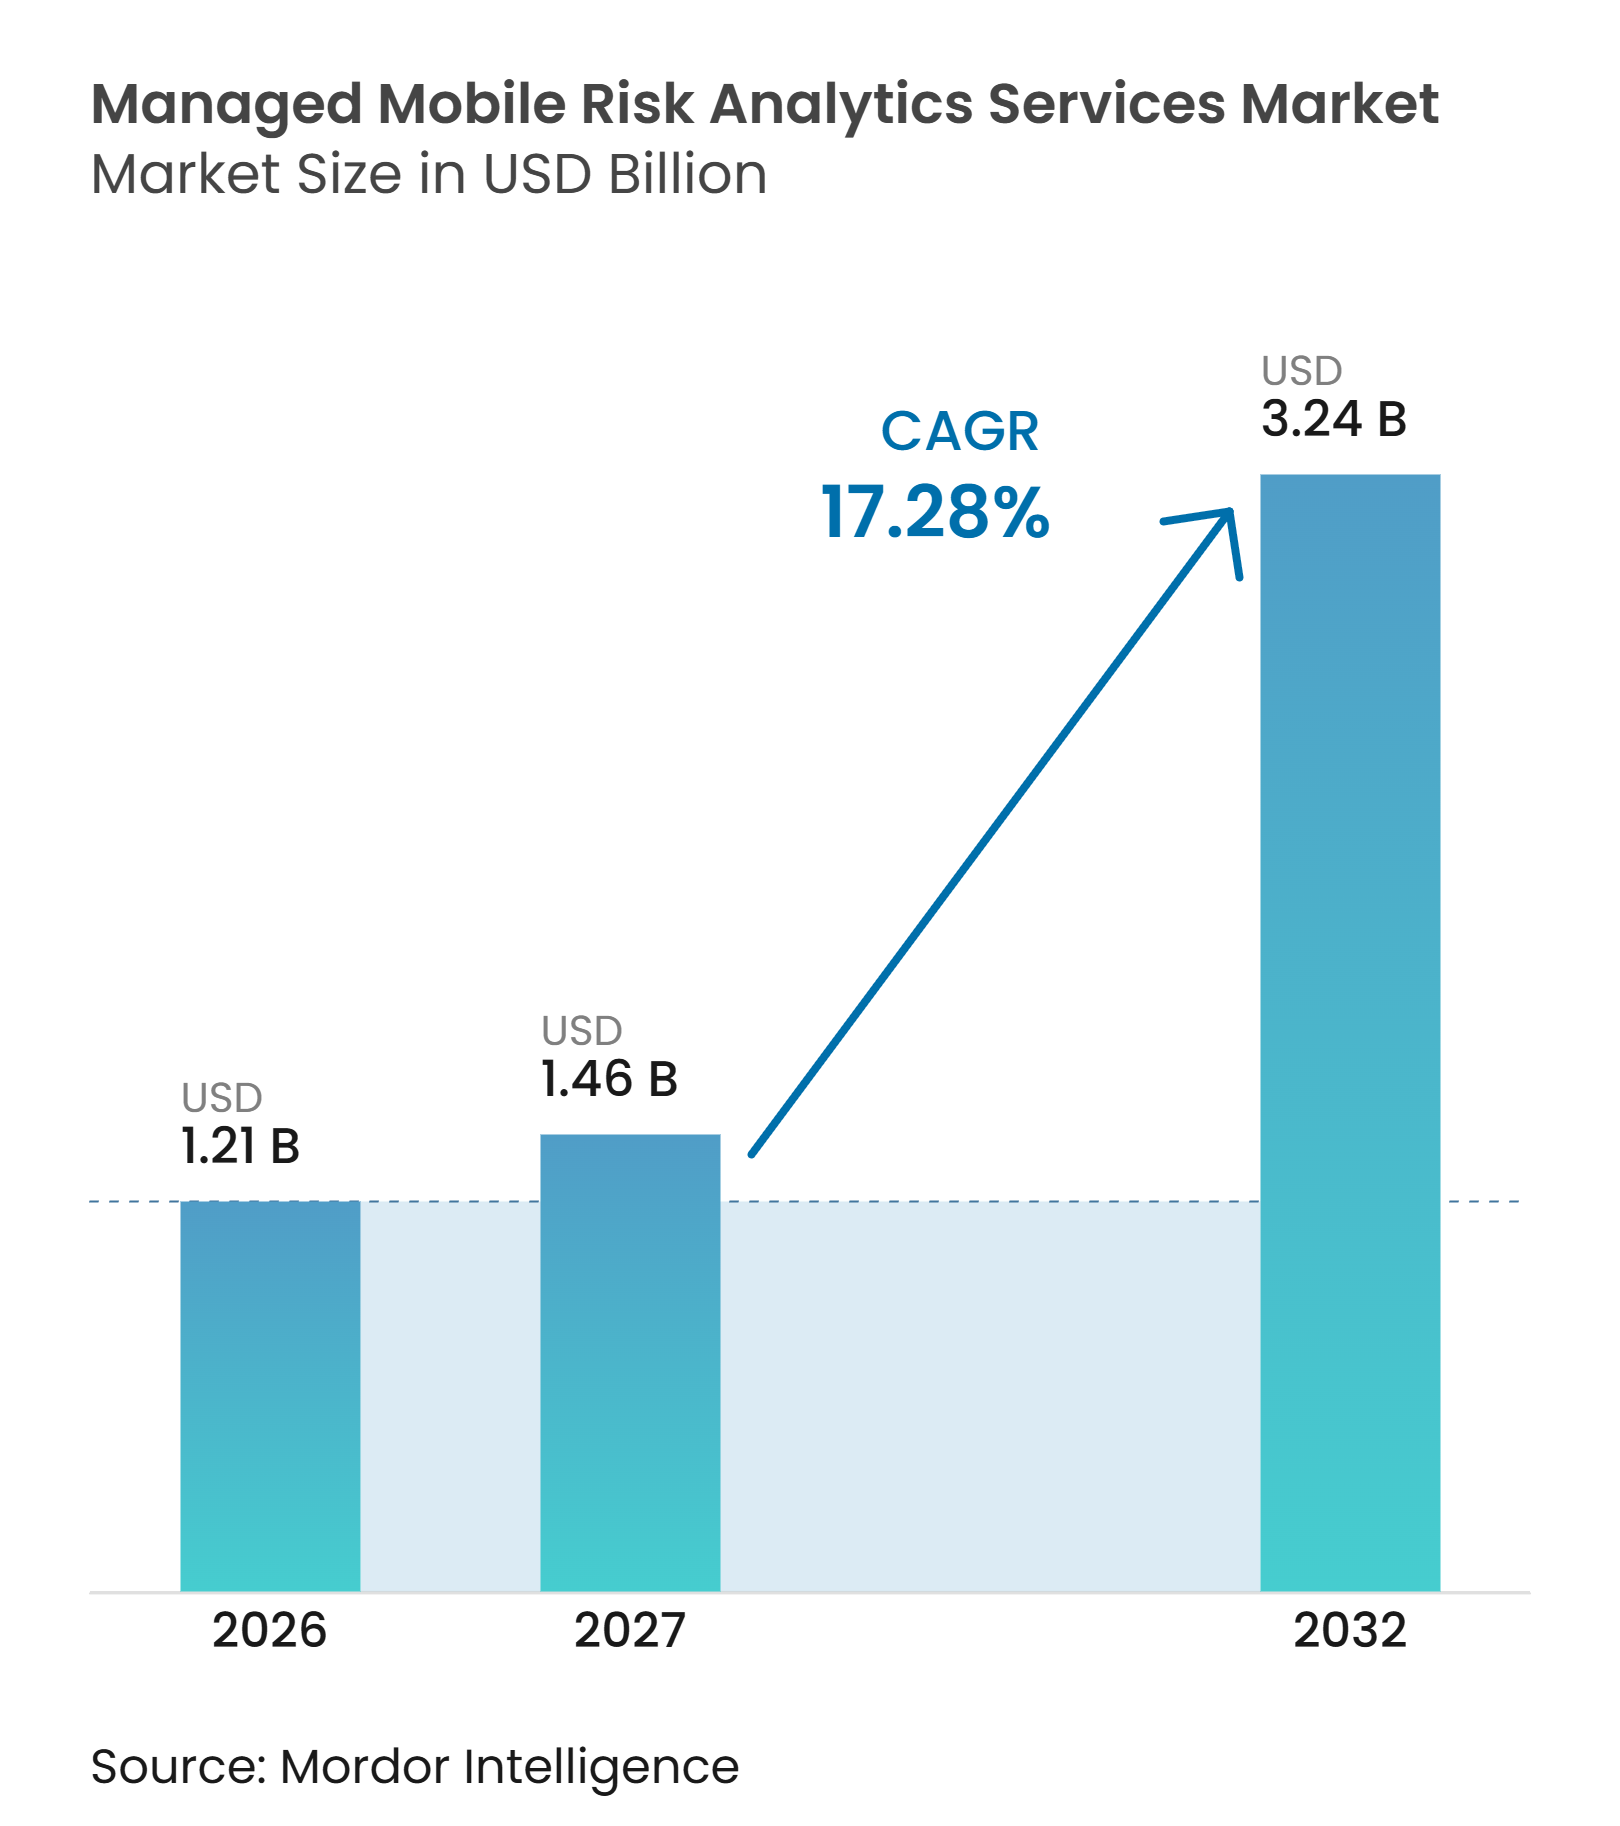
| Taille du Marché (2027) | 1.46 Milliards de dollars |
| Taille du Marché (2032) | 3.24 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 17.28 % |
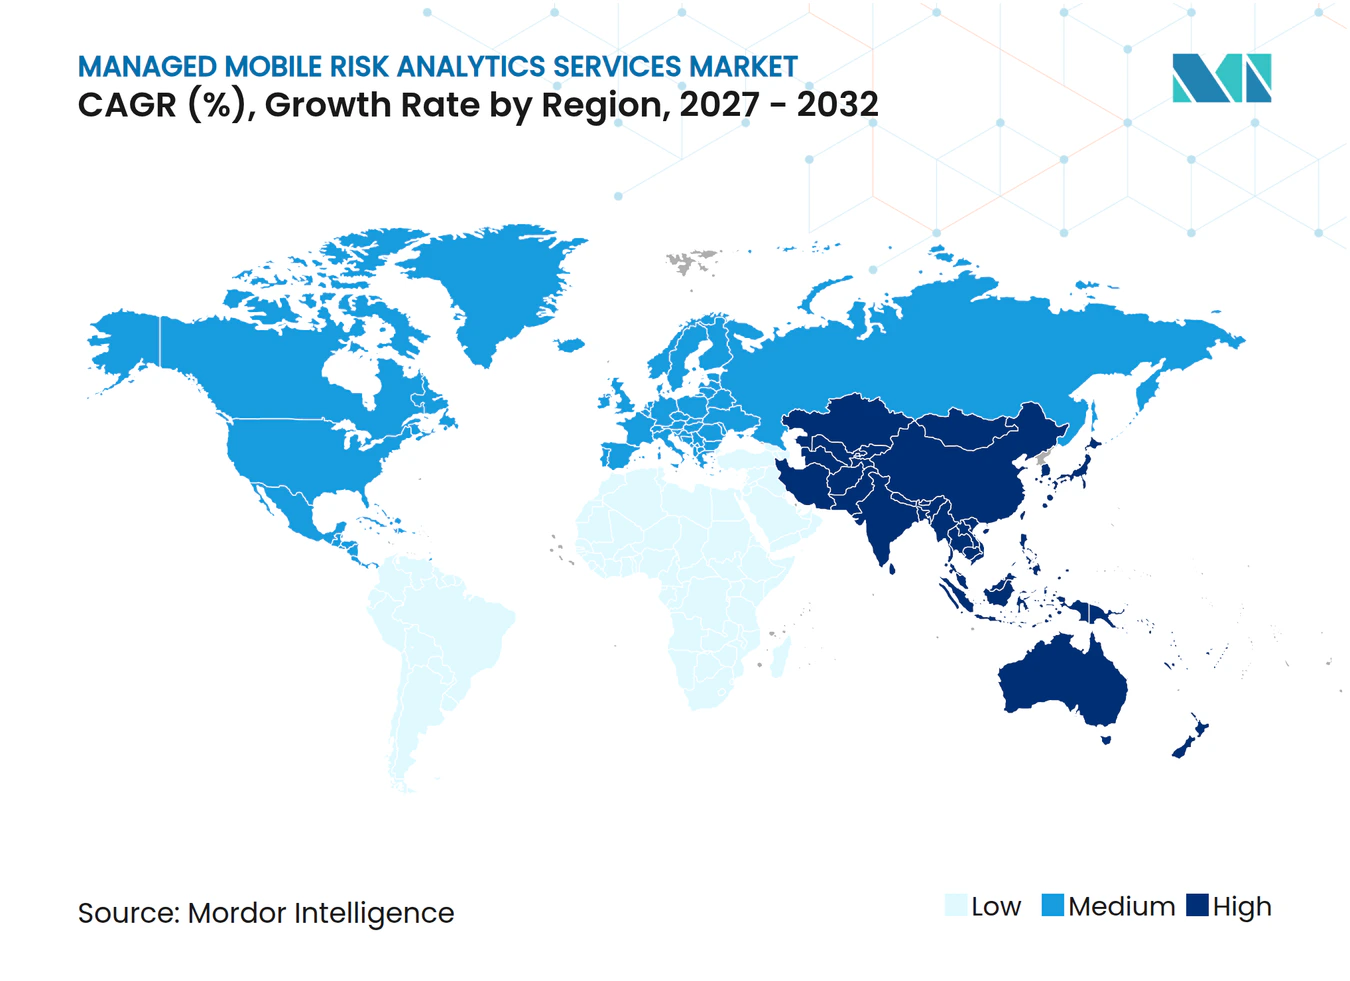
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché des Services Gérés d'Analyse des Risques Mobiles par Mordor Intelligence
La taille du marché des services gérés d'analyse des risques mobiles devrait s'étendre de 1,21 milliard USD en 2026 et 1,46 milliard USD en 2027 à 3,24 milliards USD d'ici 2032, enregistrant un CAGR de 17,28% entre 2027 et 2032. Les appareils mobiles prennent désormais en charge l'accès, les paiements et les processus de travail, ce qui a élargi la surface d'attaque des entreprises à travers les couches d'appareils, d'applications, de réseaux, d'identités et de transactions. Les organisations vont au-delà des outils isolés de gestion des appareils car elles ont besoin d'une détection, d'un triage et d'une réponse continus à travers ces couches. Le marché des services gérés d'analyse des risques mobiles en bénéficie, car les équipes de sécurité font face à une pénurie d'expertise spécifique aux mobiles et ont besoin de services soutenus par des analystes pouvant s'intégrer aux opérations de sécurité existantes. La stratégie des fournisseurs se concentre de plus en plus sur la liaison de la télémétrie mobile avec les outils SIEM, SOAR, XDR et de politique de confiance zéro, plutôt que de demander aux clients de gérer une console séparée. Les contraintes budgétaires des entreprises de taille moyenne et la difficile intégration des systèmes hérités restent des contraintes importantes, même si l'hameçonnage assisté par l'IA augmente le coût de la non-gestion des risques mobiles.
Principaux Enseignements du Rapport
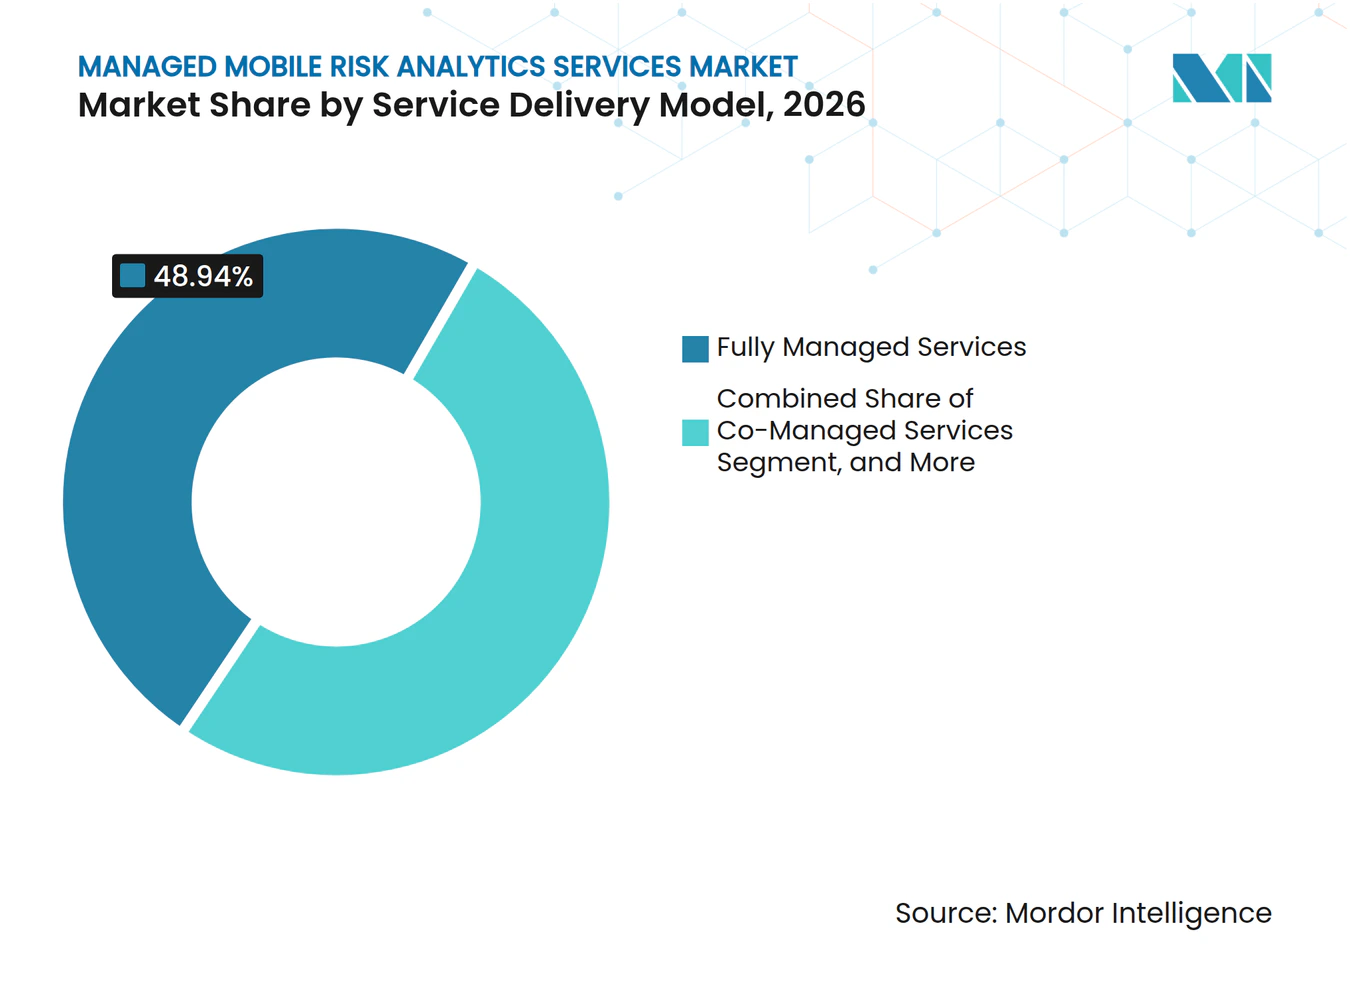
- Par modèle de prestation de services, les Services Entièrement Gérés ont représenté 48,94% du chiffre d'affaires en 2026, et leur expansion est projetée à un CAGR de 17,24% jusqu'en 2032 sur le marché des services gérés d'analyse des risques mobiles.
- Par capacité d'analyse, l'Analyse des Risques des Appareils et des Systèmes d'Exploitation a représenté 23,47% du chiffre d'affaires en 2026, tandis que l'Analyse des Risques de Transactions et de Prise de Contrôle de Comptes devrait s'étendre à un CAGR de 17,46% jusqu'en 2032 sur le marché des services gérés d'analyse des risques mobiles.
- Par secteur d'utilisateur final, la BFSI a représenté 17,64% du chiffre d'affaires en 2026, et son expansion est projetée à un CAGR de 17,88% jusqu'en 2032.
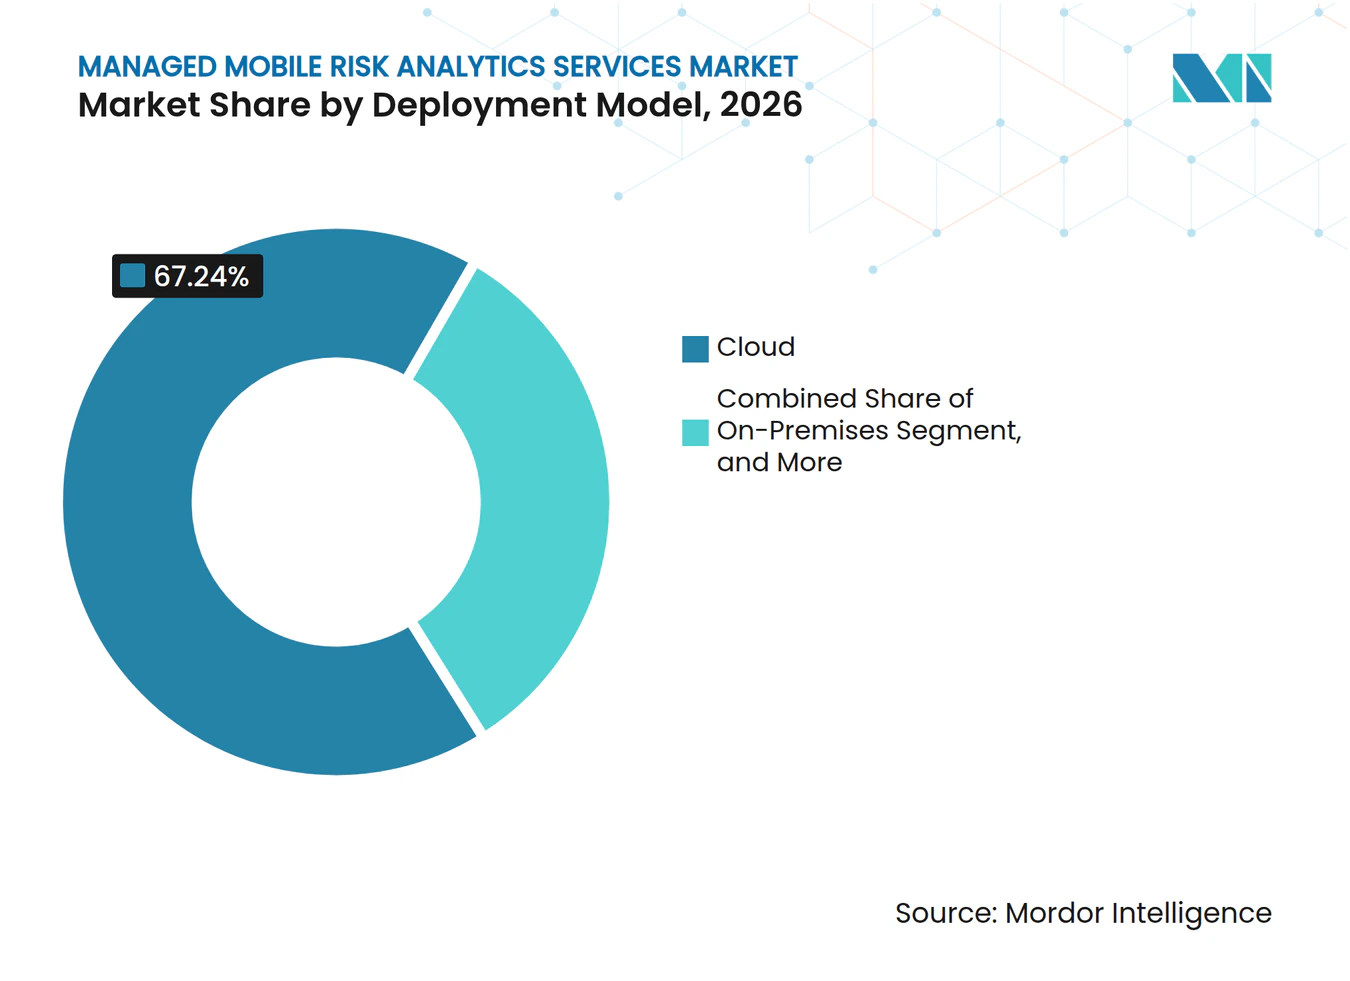
- Par modèle de déploiement, le Cloud a représenté 67,24%, et son expansion est projetée à un CAGR de 17,57% jusqu'en 2032.
- Par cas d'usage des menaces et des risques, l'Hameçonnage Mobile et le Smishing ont représenté 21,26% du chiffre d'affaires et leur expansion est projetée à un CAGR de 17,64% jusqu'en 2032.
- Par géographie, l'Amérique du Nord a représenté 43,77% du chiffre d'affaires en 2026, tandis que l'Asie-Pacifique devrait s'étendre à un CAGR de 17,66% jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| Moteur | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Paysage Croissant des Cybermenaces Mobiles | +3.8% | Mondial | Court terme (≤ 2 ans) |
| Prolifération du BYOD et du Travail à Distance | +3.2% | Amérique du Nord et Europe, avec un débordement croissant en Asie-Pacifique | Court terme (≤ 2 ans) |
| Renforcement des Mandats de Conformité en Matière de Confidentialité et Sectorielle | +2.5% | Amérique du Nord, UE, cœur de l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Intégration de la Confiance Zéro pour les Terminaux Mobiles | +2.0% | Mondial, avec un leadership précoce en Amérique du Nord et dans l'UE | Moyen terme (2-4 ans) |
| Angle Mort de la Télémétrie des Risques Mobiles dans les SOC Existants | +1.5% | Mondial | Court terme (≤ 2 ans) |
| Analyse sur Appareil Préservant la Confidentialité pour le BYOD | +1.0% | Amérique du Nord, UE | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Paysage Croissant des Cybermenaces Mobiles
L'hameçonnage mobile assisté par l'IA via les canaux SMS, vocaux et QR est devenu un problème de sécurité d'entreprise persistant, car un employé peut rencontrer une invite malveillante en dehors de la protection d'un réseau d'entreprise. Zimperium a signalé une augmentation de 380% des événements d'hameçonnage sur les appareils mobiles des employés depuis janvier 2025. Le même rapport indiquait que le smishing représentait 39% des vecteurs de menaces mobiles et que le quishing basé sur les QR a augmenté de 146% d'un trimestre à l'autre au premier trimestre 2026.[1] Lookout a enregistré un taux de clics sur les liens d'hameçonnage de 12,88% sur 4 trimestres consécutifs en 2025, ce qui indique une exposition constante plutôt qu'un cycle de campagne isolé.[2] Le marché des services gérés d'analyse des risques mobiles bénéficie d'une demande récurrente car ces attaques nécessitent une détection qui s'adapte aux messages changeants, aux liens, au comportement des appareils et à la séquence d'actions pouvant mener à une compromission. La sensibilisation des employés reste utile, mais elle ne remplace pas des contrôles gérés en continu contre des campagnes hautement personnalisées conçues pour paraître légitimes dans un contexte professionnel familier.
Prolifération du BYOD et du Travail à Distance
L'écart entre les politiques formelles de BYOD et le comportement des employés crée une surface de risque mobile persistante, car les appareils personnels se connectent souvent aux applications professionnelles sans subir la même inspection que les équipements d'entreprise. Verizon a constaté que l'utilisation du BYOD reste courante parmi les travailleurs informatiques, tandis que moins d'organisations l'autorisent formellement. Parmi les organisations qui interdisent le BYOD, la conformité reste limitée. Ivanti a rapporté que les employés ignorent souvent les interdictions de BYOD et que de nombreux professionnels de l'informatique manquent d'une visibilité adéquate sur les appareils se connectant aux réseaux d'entreprise. Cet écart soutient la demande de services qui surveillent l'accès mobile sans dépendre des équipes internes pour identifier chaque appareil ou confirmer manuellement son état de sécurité. Les options indépendantes des MDM sont particulièrement pertinentes lorsqu'une organisation a besoin de gouvernance mais dispose d'une inscription incomplète des appareils et ne peut pas exiger que chaque travailleur utilise un téléphone géré par l'entreprise.
Renforcement des Mandats de Conformité en Matière de Confidentialité et Sectorielle
Les institutions financières font face à des attentes plus spécifiques en matière de sécurité mobile, car la banque mobile devient centrale à l'activité des clients et les contrôles de fraude doivent fonctionner sur l'ensemble du parcours client. La Banque Centrale des Émirats Arabes Unis a exigé certains contrôles pour les applications de banque mobile en mai 2025, notamment la détection du partage d'écran, des appels actifs et des logiciels malveillants, et n'a pas autorisé le SMS OTP comme seule méthode d'authentification. La Recommandation X.1456 de l'UIT-T, publiée en avril 2025, a établi des orientations de sécurité pour les applications de services financiers numériques couvrant l'authentification, le chiffrement et la détection des menaces en temps réel.[3] Ces exigences rendent les contrôles mobiles prêts pour l'audit plus importants pour les prestataires de services financiers, car ils ont besoin de preuves que les contrôles fonctionnent dans les interactions quotidiennes avec les clients. Les prestataires gérés peuvent traduire les règles en flux de surveillance et de réponse lorsque les équipes internes ne disposent pas de spécialistes dédiés à la conformité mobile ou de la capacité à mettre à jour continuellement la logique de contrôle. Cette pression est particulièrement pertinente pour la BFSI, qui est la plus grande catégorie d'utilisateurs finaux sur le marché des services gérés d'analyse des risques mobiles.
Intégration de la Confiance Zéro pour les Terminaux Mobiles
Les terminaux mobiles deviennent une partie plus importante des programmes de sécurité à confiance zéro, car une décision d'accès peut être affaiblie lorsqu'elle ne tient pas compte de l'état de sécurité de l'appareil concerné. De nombreuses organisations ont adopté des cadres de confiance zéro, bien que l'adoption reste comparativement plus faible dans des secteurs tels que la fabrication et l'énergie. L'écart de déploiement restant laisse de nombreuses organisations sans vérifications continues de la posture mobile liées aux décisions d'accès. La notation de la posture des appareils peut fournir un signal supplémentaire avant qu'une application ou une transaction soit autorisée, plutôt que de s'appuyer uniquement sur les identifiants d'identité d'un utilisateur. Les prestataires qui connectent ces signaux avec les plateformes d'identité et les moteurs de politique de confiance zéro peuvent intégrer les données mobiles dans le flux de travail de sécurité existant, permettant à la même équipe d'utiliser les informations sur les appareils lors de l'investigation d'événements liés à l'identité, aux applications et aux transactions. Cette approche aide le marché des services gérés d'analyse des risques mobiles à passer d'un outil de sécurité ponctuel vers un service intégré dans le contrôle d'accès des entreprises, où une politique de sécurité doit répondre rapidement aux changements de l'état des appareils.
Analyse de l'Impact des Contraintes*
| Contrainte | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Complexité d'Intégration avec les Infrastructures IT Héritées | -1.8% | Mondial, plus aigu en Amérique du Nord et dans l'UE | Moyen terme (2-4 ans) |
| Contraintes Budgétaires pour les Entreprises de Taille Moyenne | -1.4% | Mondial, concentré en Asie-Pacifique et en Amérique du Sud | Court terme (≤ 2 ans) |
| Exigences d'Isolation des Données entre Locataires et de Souveraineté | -0.9% | UE, cœur de l'Asie-Pacifique, Moyen-Orient et Afrique | Long terme (≥ 4 ans) |
| Explicabilité de la Notation des Risques Mobiles et Friction de Confiance des Utilisateurs | -0.6% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'Intégration avec les Infrastructures IT Héritées
L'infrastructure héritée peut ralentir l'adoption des services gérés d'analyse mobile, en particulier lorsqu'une entreprise dispose de plusieurs générations de systèmes fonctionnant en parallèle. Les agents natifs du cloud nécessitent des connexions API continues et des flux de télémétrie en temps réel vers les systèmes SIEM et SOAR, que les environnements plus anciens peuvent ne pas bien prendre en charge. Les organisations utilisant des protocoles d'authentification vieillissants et des systèmes sur site ont souvent besoin de couches de middleware et de transformation des données avant qu'un service mobile puisse fonctionner efficacement. Ces ajouts peuvent allonger les calendriers de mise en œuvre de 12 à 18 mois et nécessiter une coordination entre les équipes de sécurité, d'infrastructure et d'applications. Pendant cette période, l'organisation conserve son risque de pré-déploiement tout en dépensant pour le nouveau service. Les prestataires peuvent réduire cette friction en commençant par une détection au niveau du réseau qui ne nécessite pas de modifications immédiates des applications héritées, ce qui donne aux équipes technologiques le temps de planifier des changements plus étendus sans retarder toute protection initiale.
Contraintes Budgétaires pour les Entreprises de Taille Moyenne
Les entreprises de taille moyenne font souvent face à une exposition mobile significative mais manquent de la structure budgétaire des grandes entreprises, en particulier lorsque les dépenses de sécurité doivent rivaliser avec les priorités opérationnelles essentielles. Verizon a rapporté que les PME ont connu des temps d'arrêt système notables liés aux attaques mobiles en 2025. Les contrats entièrement gérés dépendent généralement des volumes de licences d'entreprise et d'engagements stricts de niveau de service que les acheteurs du marché intermédiaire peuvent ne pas être en mesure de financer. Les services co-gérés et les modèles complémentaires d'analystes peuvent réduire les coûts d'entrée, mais ils peuvent laisser des lacunes de couverture par rapport à l'externalisation complète. Une tarification basée sur la consommation liée à la flotte mobile active pourrait rendre les services plus accessibles à ce groupe d'acheteurs et donner aux clients un lien plus clair entre l'utilisation et le coût. Cette limitation peut ralentir le marché des services gérés d'analyse des risques mobiles en Asie-Pacifique et en Amérique du Sud, où la sensibilité aux prix est plus prononcée et les décisions d'achat peuvent dépendre d'économies opérationnelles visibles ainsi que de la réduction des risques.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Modèle de Prestation de Services :
Les Services Entièrement Gérés Soutiennent le Chiffre d'Affaires à Court TermeLes Services Entièrement Gérés ont représenté 48,94% de la part du marché des services gérés d'analyse des risques mobiles en 2026. Ce format est en tête car de nombreuses entreprises ne disposent pas de spécialistes capables de gérer la notation des risques mobiles, le triage des alertes, la remédiation des politiques et les décisions d'escalade sur une flotte d'appareils mobiles variée. Jamf a identifié le coût organisationnel des lacunes de sécurité résultant de l'absence de leadership en matière de sécurité mobile. L'externalisation complète répond donc à une contrainte pratique de dotation en personnel ainsi qu'à un besoin technologique, en particulier lorsque les équipes internes ont déjà des responsabilités plus larges dans les domaines de la sécurité cloud, réseau et des terminaux. Les prestataires peuvent également appliquer des renseignements sur les menaces tirés de plusieurs clients, leur offrant une visibilité qu'un déploiement d'entreprise unique peut ne pas atteindre, tout en exigeant que les prestataires isolent les données des clients et respectent les obligations de confidentialité pertinentes.
Les Services Co-Gérés permettent aux organisations disposant d'un SOC existant d'ajouter une couverture mobile sans remplacer les flux de travail établis ni forcer les équipes de sécurité à abandonner leur processus de réponse aux incidents existant. Cette option peut convenir aux institutions financières de niveau intermédiaire et aux systèmes de santé qui conservent des équipes de sécurité internes mais ont besoin d'aide pour l'analyse spécifique aux mobiles. La Plateforme Gérée avec Complément d'Analyste donne aux entreprises technologiques un contrôle plus direct de la plateforme avec un soutien humain périodique. Les contrats basés sur les résultats transfèrent la responsabilité des niveaux de service de détection du client au prestataire et établissent des attentes plus claires pour l'investigation et la remédiation. Cet arrangement favorise la gestion complète là où le coût et la disponibilité d'analystes qualifiés en sécurité mobile restent une préoccupation, en particulier lorsqu'une entreprise ne peut pas dédier du personnel à la surveillance des alertes 24 heures sur 24 et à une remédiation rapide.



Par Capacité d'Analyse :
L'Analyse des Risques de Transactions Mène la Vague de CroissanceL'Analyse des Risques de Transactions et de Prise de Contrôle de Comptes devrait s'étendre à un CAGR de 17,46% jusqu'en 2032. La banque mobile, les portefeuilles numériques et les super-applications placent des transactions à haute valeur sur les mêmes profils d'appareils utilisés pour les activités quotidiennes, ce qui accroît l'importance de vérifier le risque au moment où une transaction est demandée. Les entreprises qui ont commencé par des vérifications des appareils ajoutent des contrôles comportementaux et au niveau des transactions pour protéger les actions génératrices de revenus. Zimperium a déclaré que l'utilisation de l'IA dans les applications mobiles a augmenté 14 fois sur Android et 7 fois sur iOS en 2025. Ce changement élargit la surface d'anomalie comportementale que l'analyse des transactions doit évaluer et rend les vérifications statiques des appareils moins suffisantes à elles seules lorsqu'un compte légitime peut être utilisé dans une transaction inhabituelle ou manipulée.
L'Analyse des Risques des Appareils et des Systèmes d'Exploitation a représenté 23,47% du chiffre d'affaires en 2026, ce qui en fait la plus grande capacité d'analyse. L'intégrité de la santé des appareils et du système d'exploitation doit être établie avant que les données d'application et de transaction puissent être fiables, surtout lorsque le même appareil peut être utilisé à la fois pour des activités professionnelles et personnelles. L'Analyse des Risques des Applications et d'Exécution traite les comportements changeants des applications et les risques de gouvernance des données créés par les applications mobiles activées par l'IA. L'Analyse de Corrélation entre Terminaux et XDR peut connecter la télémétrie mobile avec les signaux de sécurité provenant des systèmes de messagerie, de pare-feu et de cloud, ce qui peut aider les équipes à visualiser un incident en plusieurs étapes dans un seul flux de travail. L'Analyse des Risques Réseau et Web reste utile lorsque les appareils des employés fonctionnent au-delà de la portée de la surveillance du réseau d'entreprise, notamment lorsque les utilisateurs se connectent via des réseaux domestiques, publics ou cellulaires lors d'activités professionnelles courantes.
Par Secteur d'Utilisateur Final :
La BFSI Établit les Exigences de Détection dans les Secteurs VerticauxLa BFSI a représenté 27,21% du chiffre d'affaires en 2026 et devrait s'étendre à un CAGR de 17,88% jusqu'en 2032. Le secteur combine une utilisation étendue de la banque mobile, des incidents coûteux de prise de contrôle de comptes et des exigences spécifiques pour des contrôles de sécurité mobile pouvant être appliqués de manière cohérente sur les canaux orientés clients. Les institutions financières ont besoin de contrôles pouvant soutenir à la fois les opérations de sécurité et la préparation aux audits. Les prestataires d'analyse gérée peuvent configurer des flux de surveillance et de détection autour de ces exigences, notamment des alertes permettant aux équipes d'enquêter sur les activités suspectes des appareils et des transactions. Cela donne au secteur un rôle central dans la détermination des fonctionnalités que les prestataires priorisent, de la protection des accès à l'investigation des incidents et aux preuves requises après l'identification d'un événement suspect.
Les Sciences de la Santé et de la Vie nécessitent également une gestion sécurisée des données sur les appareils mobiles et les applications cliniques, où les utilisateurs peuvent accéder à des informations sensibles en dehors des lieux de travail traditionnels. L'utilisation du BYOD dans ce contexte accroît les préoccupations concernant le transfert non autorisé de données. Le Gouvernement et la Défense peuvent nécessiter des conceptions de services isolées ou sur site qui diffèrent des déploiements BFSI basés sur le cloud. Le Commerce de Détail et le Commerce Électronique font face à la prise de contrôle de comptes et au vol d'identifiants de fidélité via les applications de commerce mobile, où un compte volé peut affecter à la fois les revenus et la confiance des clients. La Fabrication a un niveau plus faible d'adoption de la confiance zéro, et son utilisation accrue de la technologie opérationnelle connectée aux mobiles peut créer une exigence future plus importante pour une couverture gérée, en particulier à mesure que les processus opérationnels deviennent plus connectés aux outils mobiles et aux travailleurs à distance.
Par Modèle de Déploiement :
La Livraison Cloud s'Étend Tandis que le Hybride Reste PertinentLe Cloud a représenté 67,24% et devrait s'étendre à un CAGR de 17,57% jusqu'en 2032. La collecte élastique de télémétrie, l'analyse multi-locataires et les réponses rapides aux niveaux de service s'alignent sur la livraison cloud, en particulier pour les clients opérant sur plusieurs sites et ayant besoin d'une couverture cohérente. Le marché des services gérés d'analyse des risques mobiles peut utiliser l'échelle du cloud pour traiter les signaux de flottes d'appareils importantes et dispersées sans exiger que chaque client construise une infrastructure d'analyse séparée. Les services cloud peuvent également soutenir le partage de renseignements entre clients tout en maintenant la gestion opérationnelle centralisée. Ces attributs font du déploiement cloud la voie principale pour de nombreux contrats de services gérés, tout en conservant la capacité d'appliquer un modèle opérationnel commun aux clients dans différents emplacements.
Le déploiement sur site reste pertinent dans les gouvernements, la défense et les institutions financières fortement réglementées avec des exigences strictes de résidence des données. Les modèles hybrides maintiennent le traitement de la télémétrie sensible dans l'environnement du client tout en utilisant les ressources cloud pour la coordination des renseignements sur les menaces. Cette structure peut équilibrer les besoins de souveraineté avec les avantages opérationnels d'un réseau de renseignements plus large et permettre aux clients d'adopter les capacités cloud par étapes. L'isolation entre locataires reste une considération technique et réglementaire importante dans les déploiements européens et en Asie-Pacifique. Les prestataires qui démontrent une isolation solide et une résidence des données spécifique au pays peuvent être mieux positionnés dans les environnements réglementés où un client doit comprendre où les données mobiles sont traitées et conservées.

Par Cas d'Usage des Menaces et des Risques :
L'Hameçonnage Reste le Plus Grand Besoin de Détection GéréeL'Hameçonnage Mobile et le Smishing ont représenté 21,26% du chiffre d'affaires et devraient s'étendre à un CAGR de 17,64% jusqu'en 2032. Lookout a rapporté que le taux de clics sur les liens d'hameçonnage mondial est resté constamment élevé sur une période prolongée en 2025. Cette constance soutient le besoin d'une détection continuellement mise à jour plutôt qu'une détection appliquée uniquement lors d'une campagne, car les employés peuvent rencontrer des messages frauduleux lors d'une utilisation mobile courante. Lookout a lancé Smishing AI en septembre 2025 pour évaluer le contexte et l'intention des messages plutôt que de s'appuyer uniquement sur la réputation des URL ou l'identification de l'expéditeur. L'approche produit reflète un changement plus large vers l'analyse du comportement des messages suspects et la détermination si le langage cherche à provoquer une action non sécurisée.
Les Logiciels Malveillants et les Rançongiciels, ainsi que la Compromission des Appareils et la Détection de Débridage, nécessitent une télémétrie mobile que de nombreuses entreprises ne peuvent pas collecter sur des flottes iOS et Android mixtes. Le Vol d'Identifiants, la Prise de Contrôle de Comptes, l'Exfiltration de Données et le Risque de Confidentialité peuvent suivre des incidents d'hameçonnage dans la même chaîne d'attaque, ce qui rend important de connecter les signaux liés plutôt que de les traiter comme des événements séparés. Les Attaques Réseau et de l'Homme du Milieu restent pertinentes dans les environnements BYOD car les outils de réseau d'entreprise peuvent ne pas couvrir les appareils éloignés du lieu de travail. Les Applications Malveillantes et les Graywares traitent l'exposition au chargement latéral, en particulier là où les boutiques d'applications tierces sont largement utilisées. Ces cas d'usage connexes permettent aux prestataires d'étendre la couverture après qu'une organisation commence par la protection contre l'hameçonnage et d'intégrer un ensemble plus large de risques mobiles dans la surveillance gérée, permettant à la relation de service de se développer à mesure que les priorités de sécurité mobile du client s'élargissent.
Analyse Géographique
Marché des Services Gérés d'Analyse des Risques Mobiles en Amérique du Nord
L'Amérique du Nord représentait 43,77 % de la taille du marché des services gérés d'analyse des risques mobiles en 2026. La région combine des entreprises réglementées, une utilisation élevée du BYOD et un écosystème de services de sécurité gérés bien établi, qui offre aux acheteurs une expérience en matière d'opérations de sécurité externalisées et des processus établis pour évaluer les niveaux de service des prestataires. Verizon a constaté que 80 % des organisations aux États-Unis ont été confrontées à des tentatives de hameçonnage mobile ciblant leurs employés en 2025. Samsung a lancé Knox Asset Intelligence pour Microsoft Sentinel en tant que produit généralement disponible en septembre 2025. Il permet aux équipes SOC d'intégrer la télémétrie de sécurité des appareils Samsung Galaxy dans les investigations Microsoft Sentinel, couvrant plus de 65 événements de sécurité, offrant ainsi aux analystes un ensemble de données mobiles plus large lors de l'investigation d'un incident potentiel.
Marché des Services Gérés d'Analyse des Risques Mobiles en Europe
L'Europe dispose d'un environnement réglementaire qui influe à la fois sur la conception des fournisseurs et sur les exigences des clients, en particulier pour les prestataires qui accompagnent des clients dans plus d'un pays. Les règles de minimisation des données et de transfert transfrontalier des données rendent les pipelines de télémétrie résidant dans l'UE importants pour certains clients, tout comme la clarté sur la manière dont les informations sont isolées entre les locataires. Cela crée une barrière pour les prestataires ne disposant pas d'une infrastructure régionale ou d'une approche claire des exigences de souveraineté, ce qui peut influencer la sélection du prestataire même lorsque les capacités de sécurité globales sont similaires. Pradeo et 7P ont formé un partenariat en avril 2026 pour proposer une offre de sécurité mobile conforme aux exigences de l'UE, destinée aux organisations ayant des exigences de souveraineté numérique, ce qui peut influencer la sélection du prestataire même lorsque les capacités de sécurité globales sont similaires. Ce partenariat indique que la capacité de conformité régionale est un facteur concurrentiel sur le marché des services gérés d'analyse des risques mobiles.
Marché des Services Gérés d'Analyse des Risques Mobiles en Asie-Pacifique, Moyen-Orient et Afrique et Amérique du Sud
L'Asie-Pacifique devrait se développer à un CAGR de 17,66 % jusqu'en 2032. Le déploiement de la 5G, les paiements mobiles et des exigences de sécurité plus strictes dans les services financiers soutiennent la demande dans la région, où les canaux mobiles jouent un rôle important dans l'activité quotidienne des clients. La Chine avait déployé plus de 4,5 millions de stations de base 5G en mai 2025. Zimperium a signalé 12 nouveaux clients bancaires en Asie-Pacifique au cours de l'exercice 2025. L'Amérique du Sud ainsi que le Moyen-Orient et l'Afrique demeurent des marchés à un stade plus précoce, avec une demande centrée sur les utilisateurs des secteurs BFSI et gouvernemental qui doivent protéger les applications mobiles accessibles au public et les informations sensibles, tandis que les prestataires continuent d'adapter leurs modèles de prestation aux exigences locales de chaque région.
Paysage Concurrentiel
Concentration du Marché
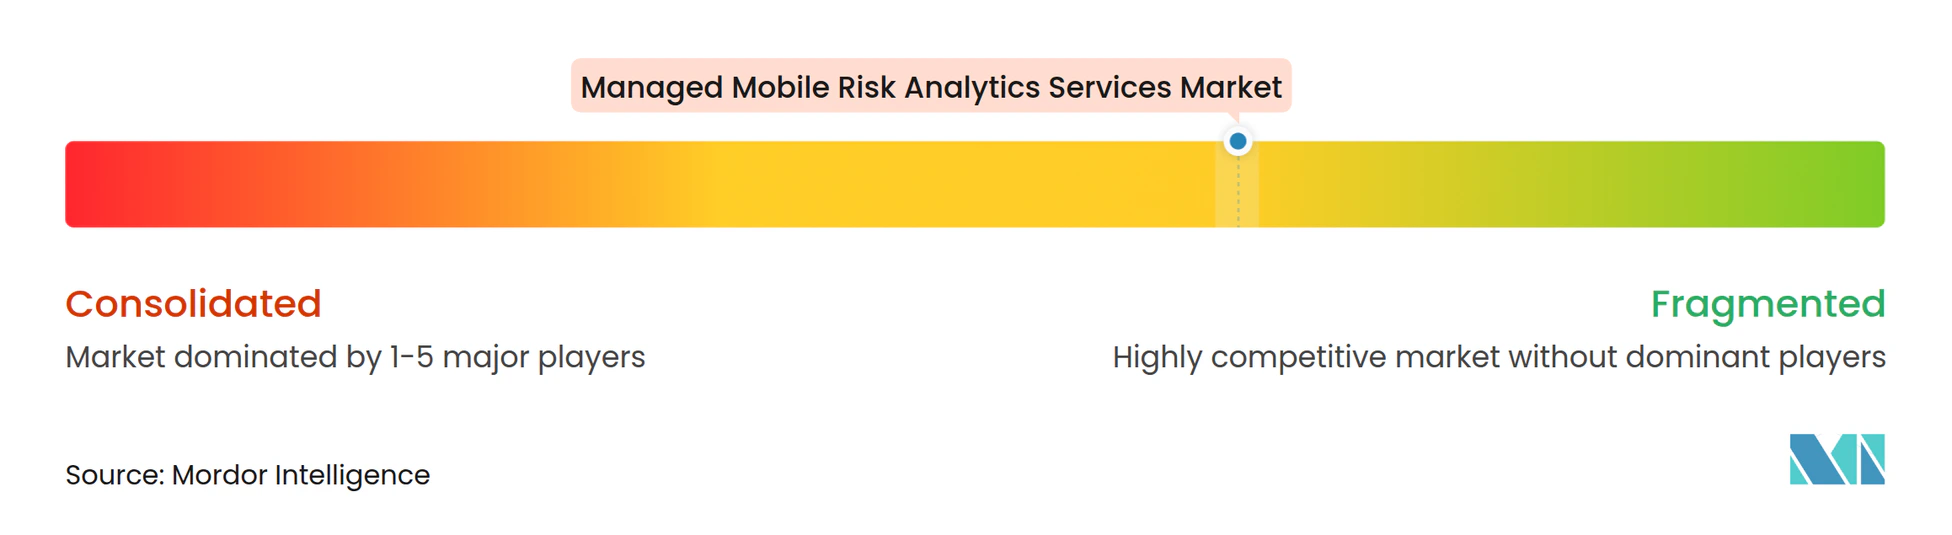
Le marché des services gérés d'analyse des risques mobiles est modérément fragmenté. Les fournisseurs spécialisés tels que Zimperium et Lookout se démarquent par leur renseignement sur les menaces spécifiques aux mobiles et leur triage assisté par l'IA. CrowdStrike, Palo Alto Networks et Microsoft peuvent utiliser leurs relations XDR et SIEM plus larges pour intégrer l'analyse mobile dans les accords de sécurité existants. Les achats favorisent de plus en plus les prestataires qui envoient la télémétrie mobile dans les outils SIEM, SOAR et de politique de confiance zéro existants, car les clients peuvent enquêter sur les événements mobiles aux côtés des signaux provenant d'autres parties de l'environnement. Ce modèle d'intégration peut réduire le besoin d'une console de sécurité mobile séparée et simplifier la façon dont les équipes de sécurité attribuent et suivent les activités de réponse, ce qui peut être important lorsque les alertes mobiles doivent être priorisées aux côtés d'un volume plus important de notifications de sécurité.
Zimperium a étendu sa relation avec CrowdStrike en mars 2025 grâce à une intégration avec CrowdStrike Falcon Next-Gen SIEM. L'intégration a rendu les événements de menaces mobiles disponibles dans l'environnement de détection de CrowdStrike avec la cartographie MITRE ATT&CK. La version Microsoft Sentinel de Samsung en septembre 2025 fournit un autre exemple de fournisseurs intégrant des données mobiles dans les flux de travail SOC établis sur le marché des services gérés d'analyse des risques mobiles, où elles peuvent être considérées aux côtés des informations de sécurité d'entreprise. Zimperium a lancé Mobile SOC Agent en mai 2026 pour aider les équipes à identifier, prioriser et remédier aux menaces mobiles avec un support d'investigation assisté par l'IA, reflétant le besoin de raccourcir les cycles de réponse lorsque les équipes de sécurité doivent examiner des événements sur de nombreux appareils.
Les fournisseurs émergents tels qu'iVerify cherchent à se différencier grâce à la détection et réponse des terminaux mobiles sans MDM pour les environnements BYOD, où l'application d'une approche standard de gestion des appareils peut être difficile. La version Smishing AI de Lookout illustre le mouvement vers l'analyse du contexte des messages pour la protection contre l'hameçonnage mobile sur le marché des services gérés d'analyse des risques mobiles, où les employés ont besoin d'une protection quelle que soit leur localisation ou la propriété de leur appareil. Les prestataires disposant de réseaux de télémétrie plus importants peuvent améliorer leur renseignement sur les menaces en observant des modèles anonymisés sur plusieurs clients, à condition qu'ils maintiennent une séparation appropriée des données. Cet avantage réseau peut être difficile à égaler pour les fournisseurs d'outils ponctuels sans une échelle de déploiement comparable, car la qualité du renseignement sur les menaces peut s'améliorer à mesure que davantage de signaux mobiles pertinents sont évalués au fil du temps.
Leaders du Secteur des Services Gérés d'Analyse des Risques Mobiles
-
Microsoft Corporation
-
IBM Corporation
-
Lookout, Inc.
-
Zimperium, Inc.
-
Ivanti, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés d'Analyse des Risques Mobiles Entreprises couvertes dans ce rapport
- Accenture plc
- Microsoft Corporation
- International Business Machines Corporation
- Lookout, Inc.
- Zimperium, Inc.
- Ivanti, Inc.
- Check Point Software Technologies Ltd.
- BlackBerry Limited
- Cisco Systems, Inc.
- Broadcom Inc.
- Sophos Limited
- Jamf Holding Corp.
- Cybereason Inc.
- Pradeo SAS
- CrowdStrike Holdings, Inc.
- Palo Alto Networks, Inc.
- Trend Micro Incorporated
- ESET, spol. s r.o.
- Kaspersky Lab
- International Business Machines Corporation MaaS360
- SAP SE
Développements industriels récents dans Marché des Services Gérés d'Analyse des Risques Mobiles
- Septembre 2026 : Pradeo intègre la Défense contre les Menaces Mobiles avec Fence (Norvège). La solution MTD de Pradeo a été intégrée dans la pile de services de sécurité gérés de Fence, étendant les opérations SOC et la détection et réponse des terminaux pour couvrir la protection de la flotte mobile pour les clients entreprises européens. Le partenariat comble le manque de couverture mobile courant chez les MSSP disposant d'une détection robuste des ordinateurs portables et des serveurs mais sans couche d'analyse mobile équivalente.
- Mai 2026 : Zimperium lance Mobile SOC Agent. Zimperium a introduit une solution d'IA agentique superposée à sa plateforme de Défense contre les Menaces Mobiles, permettant aux équipes SOC d'identifier, de prioriser et de remédier aux menaces mobiles en quelques minutes plutôt qu'en heures en corrélant les menaces sur les surfaces d'attaque iOS et Android, en générant des récits d'attaque cartographiés selon MITRE ATT&CK avec des scores de confiance, et en fournissant des conseils de remédiation étape par étape.
- Avril 2026 : Pradeo et 7P annoncent un partenariat de sécurité mobile souveraine. Les 2 fournisseurs européens se sont associés pour fournir une solution de sécurité mobile 100% conforme à l'UE combinant la plateforme MDM de 7P avec le MTD de Pradeo, ciblant les entreprises nécessitant la souveraineté numérique et la pleine conformité NIS2, signalant un changement concurrentiel structurel sur les marchés européens de la sécurité mobile gérée.
- Mars 2026 : NowSecure et iVerify ont annoncé un partenariat pour intégrer les données de sécurité des applications mobiles dans le portail d'administration iVerify Enterprise. L'intégration ajoute des renseignements sur les risques au niveau des applications aux flux de travail de sécurité des terminaux mobiles, aidant les entreprises à évaluer les menaces sur les applications mobiles et les appareils.
Portée du Rapport Mondial sur le Marché des Services Gérés d'Analyse des Risques Mobiles
Le Marché des Services Gérés d'Analyse des Risques Mobiles comprend des services externalisés qui surveillent, évaluent et atténuent en continu les risques de sécurité et de conformité sur les appareils mobiles, les applications et les réseaux, couvrant les terminaux BYOD, appartenant à l'entreprise et connectés à l'IoT.
Le Rapport sur le Marché des Services Gérés d'Analyse des Risques Mobiles est Segmenté par Modèle de Prestation de Services (Services Entièrement Gérés, Services Co-Gérés et Plateforme Gérée avec Complément d'Analyste), Capacité d'Analyse (Analyse des Risques des Appareils et des Systèmes d'Exploitation, Analyse des Risques des Applications et d'Exécution, Analyse des Risques Réseau et Web, Analyse des Risques d'Identité, d'Utilisateur et Comportementaux, Analyse des Risques de Transactions et de Prise de Contrôle de Comptes, et Analyse de Corrélation entre Terminaux et XDR), Secteur d'Utilisateur Final (Banque, Services Financiers et Assurance, Sciences de la Santé et de la Vie, IT et Télécommunications, Gouvernement et Défense, Commerce de Détail et Commerce Électronique, Fabrication et Autres Secteurs d'Utilisateurs Finaux), Modèle de Déploiement (Cloud, Sur Site et Hybride), Cas d'Usage des Menaces et des Risques (Hameçonnage Mobile et Smishing, Logiciels Malveillants et Rançongiciels, Compromission des Appareils et Détection de Débridage, Applications Malveillantes et Graywares, Attaques Réseau et de l'Homme du Milieu, Vol d'Identifiants et Prise de Contrôle de Comptes, et Exfiltration de Données et Risque de Confidentialité), et Géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les Prévisions du Marché sont Fournies en Termes de Valeur (USD).
Aperçu de la segmentation
| Services Entièrement Gérés |
| Services Co-Gérés |
| Plateforme Gérée avec Complément d'Analyste |
| Analyse des Risques des Appareils et des Systèmes d'Exploitation |
| Analyse des Risques des Applications et d'Exécution |
| Analyse des Risques Réseau et Web |
| Analyse des Risques d'Identité, d'Utilisateur et Comportementaux |
| Analyse des Risques de Transactions et de Prise de Contrôle de Comptes |
| Analyse de Corrélation entre Terminaux et XDR |
| Banque, Services Financiers et Assurance |
| Sciences de la Santé et de la Vie |
| IT et Télécommunications |
| Gouvernement et Défense |
| Commerce de Détail et Commerce Électronique |
| Fabrication |
| Autres Secteurs d'Utilisateurs Finaux |
| Cloud |
| Sur Site |
| Hybride |
| Hameçonnage Mobile et Smishing |
| Logiciels Malveillants et Rançongiciels |
| Compromission des Appareils et Détection de Débridage |
| Applications Malveillantes et Graywares |
| Attaques Réseau et de l'Homme du Milieu |
| Vol d'Identifiants et Prise de Contrôle de Comptes |
| Exfiltration de Données et Risque de Confidentialité |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient et Afrique | Arabie Saoudite |
| Émirats Arabes Unis | |
| Afrique du Sud | |
| Égypte | |
| Reste du Moyen-Orient et de l'Afrique |
| Par Modèle de Prestation de Services | Services Entièrement Gérés | |
| Services Co-Gérés | ||
| Plateforme Gérée avec Complément d'Analyste | ||
| Par Capacité d'Analyse | Analyse des Risques des Appareils et des Systèmes d'Exploitation | |
| Analyse des Risques des Applications et d'Exécution | ||
| Analyse des Risques Réseau et Web | ||
| Analyse des Risques d'Identité, d'Utilisateur et Comportementaux | ||
| Analyse des Risques de Transactions et de Prise de Contrôle de Comptes | ||
| Analyse de Corrélation entre Terminaux et XDR | ||
| Par Secteur d'Utilisateur Final | Banque, Services Financiers et Assurance | |
| Sciences de la Santé et de la Vie | ||
| IT et Télécommunications | ||
| Gouvernement et Défense | ||
| Commerce de Détail et Commerce Électronique | ||
| Fabrication | ||
| Autres Secteurs d'Utilisateurs Finaux | ||
| Par Modèle de Déploiement | Cloud | |
| Sur Site | ||
| Hybride | ||
| Par Cas d'Usage des Menaces et des Risques | Hameçonnage Mobile et Smishing | |
| Logiciels Malveillants et Rançongiciels | ||
| Compromission des Appareils et Détection de Débridage | ||
| Applications Malveillantes et Graywares | ||
| Attaques Réseau et de l'Homme du Milieu | ||
| Vol d'Identifiants et Prise de Contrôle de Comptes | ||
| Exfiltration de Données et Risque de Confidentialité | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Arabie Saoudite | |
| Émirats Arabes Unis | ||
| Afrique du Sud | ||
| Égypte | ||
| Reste du Moyen-Orient et de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché des services gérés d'analyse des risques mobiles ?
La taille du marché devrait augmenter de 1,21 milliard USD en 2026 à 3,24 milliards USD d'ici 2032, à un CAGR de 17,28% de 2027 à 2032.
Qu'est-ce qui stimule la demande de services gérés d'analyse des risques mobiles ?
Le marché des services gérés d'analyse des risques mobiles est soutenu par la montée de l'hameçonnage mobile, l'utilisation non gérée du BYOD, les exigences réglementaires et la nécessité de lier la posture des appareils aux décisions de confiance zéro. Ces facteurs accroissent le besoin d'une détection et d'une réponse continues plutôt que de vérifications isolées des appareils, tout en permettant aux entreprises d'intégrer les signaux des appareils, d'identité, de réseau, d'applications et de transactions dans un flux de travail SOC établi pour l'investigation et la réponse, même lorsque les utilisateurs travaillent depuis des emplacements et des appareils distants.
Quel modèle de prestation de services est en tête des services gérés d'analyse des risques mobiles ?
Les Services Entièrement Gérés ont mené avec 48,94% du chiffre d'affaires en 2026. Le marché des services gérés d'analyse des risques mobiles favorise ce modèle là où les organisations manquent de personnel interne pour le triage des alertes, la remédiation des politiques et l'analyse continue des menaces mobiles.
Quelle capacité d'analyse des risques mobiles se développe le plus rapidement ?
L'Analyse des Risques de Transactions et de Prise de Contrôle de Comptes devrait s'étendre à un CAGR de 17,46% jusqu'en 2032, à mesure que les paiements mobiles et l'utilisation bancaire augmentent. Le marché des services gérés d'analyse des risques mobiles utilise cette capacité pour évaluer le risque des actions à haute valeur sur un appareil.
Quelle région se développe le plus rapidement pour les services gérés d'analyse des risques mobiles ?
L'Asie-Pacifique devrait s'étendre à un CAGR de 17,66% jusqu'en 2032, soutenue par le déploiement de la 5G, les paiements mobiles et les exigences de sécurité des services financiers. Le marché des services gérés d'analyse des risques mobiles est également soutenu par une nouvelle demande des institutions financières de la région.
Pourquoi l'hameçonnage et le smishing sont-ils importants pour la sécurité mobile des entreprises ?
L'Hameçonnage Mobile et le Smishing ont représenté 21,26% du chiffre d'affaires en 2026, et un taux de clics sur les liens d'hameçonnage de 12,88% en 2025 a montré une exposition persistante.