
Tamaño y Participación del Mercado de Servicios Gestionados de Análisis de Riesgos Móviles
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
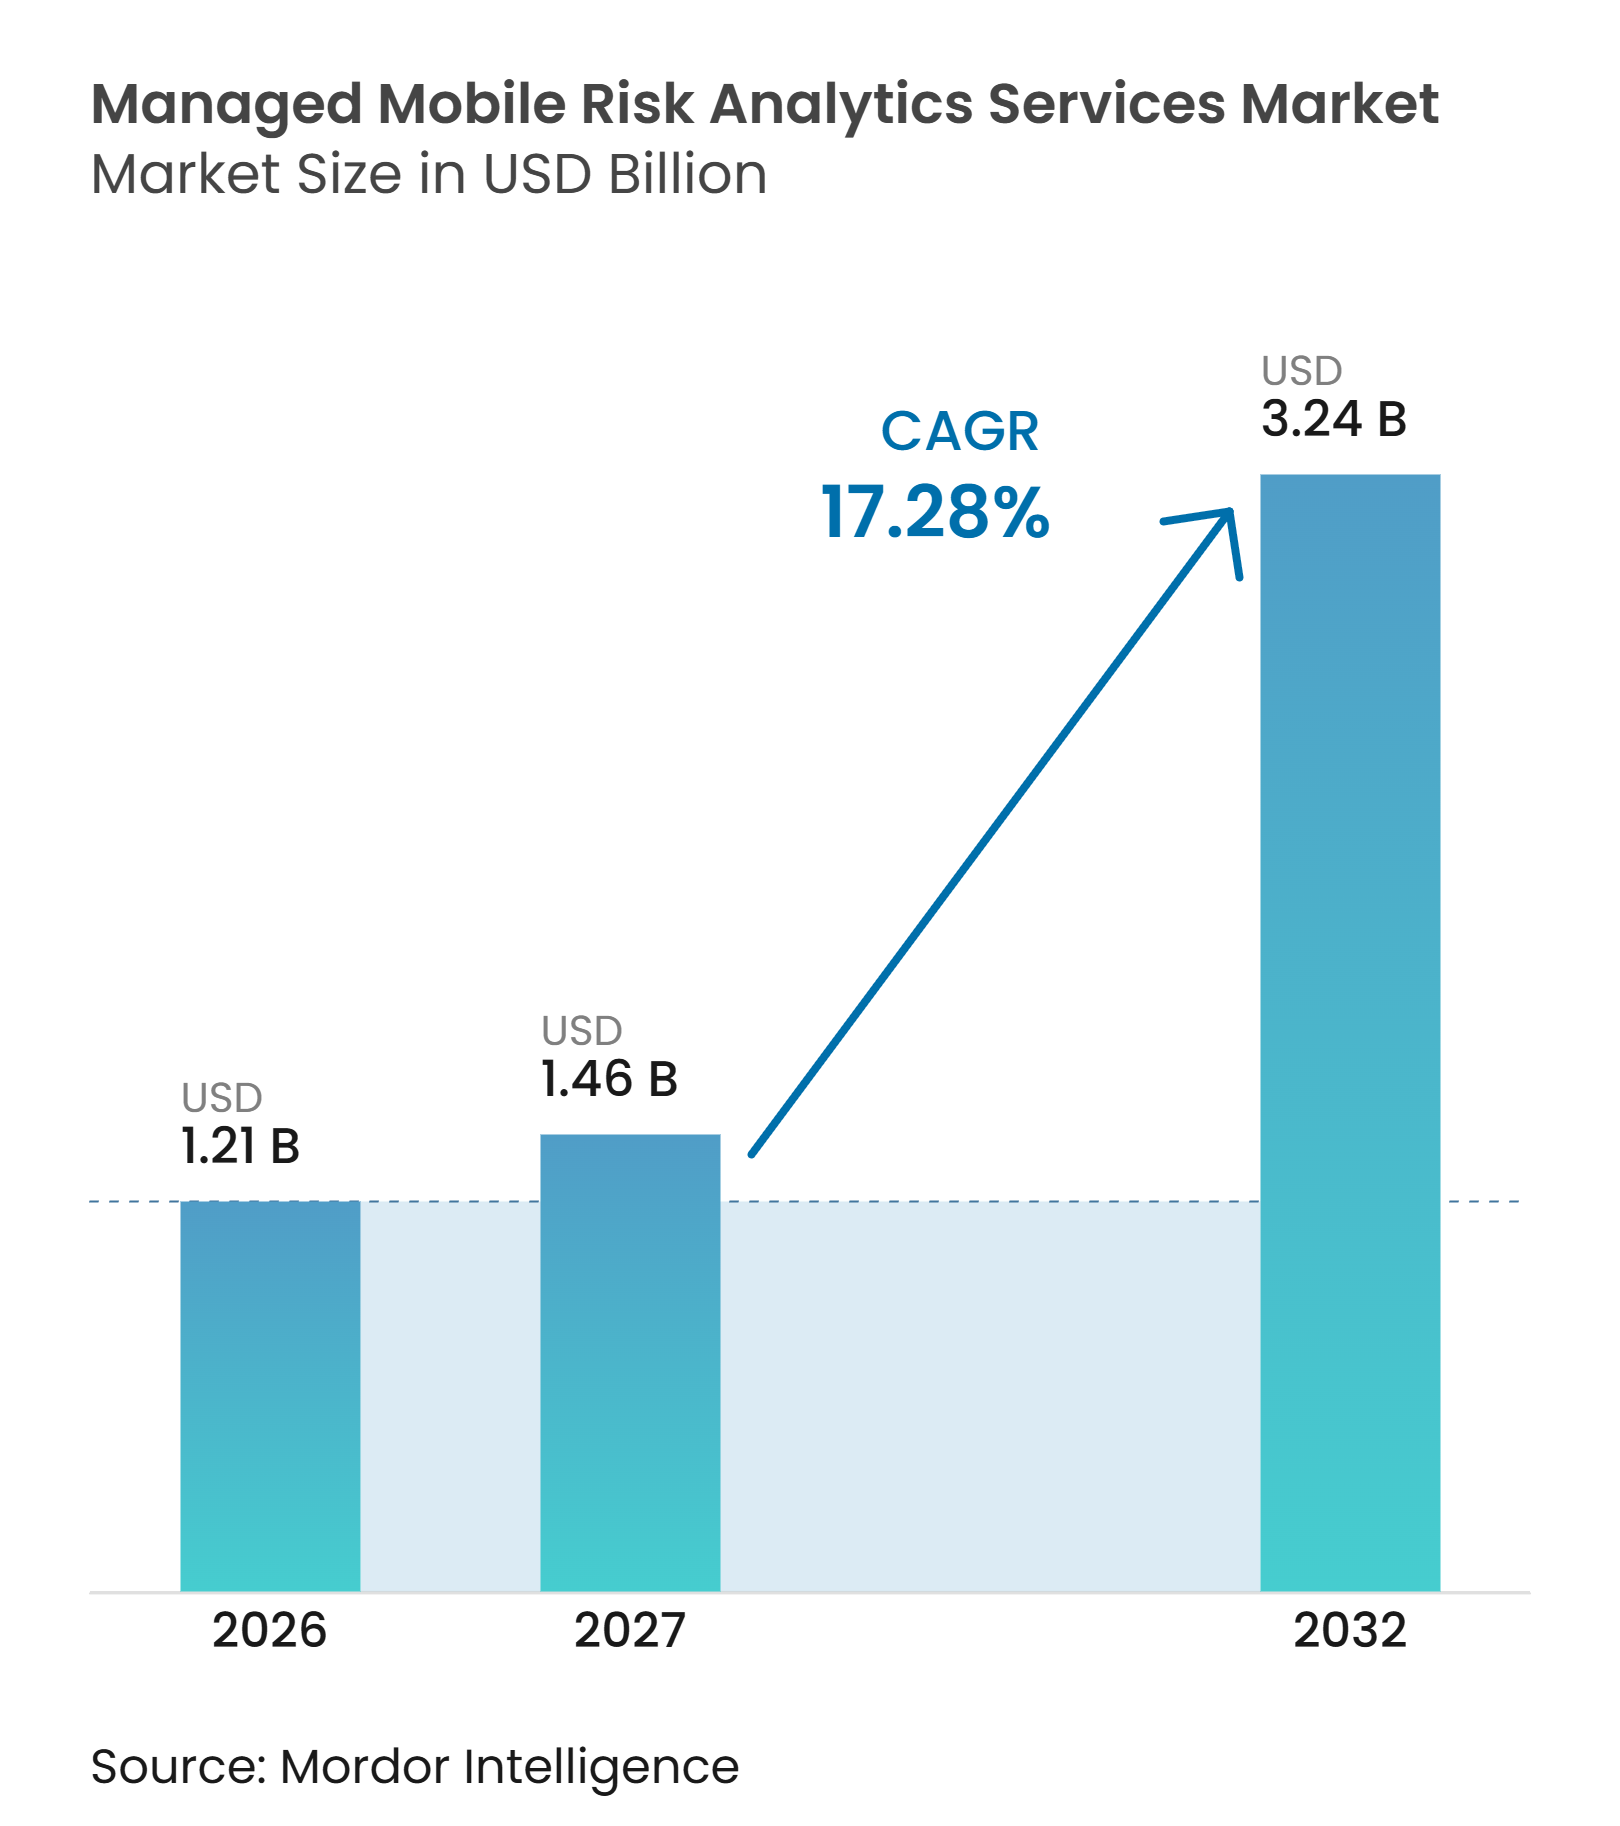
| Tamaño del Mercado (2027) | 1.46 Mil millones de dólares |
| Tamaño del Mercado (2032) | 3.24 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 17.28 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Análisis de Riesgos Móviles por Mordor Intelligence
Se proyecta que el tamaño del mercado de servicios gestionados de análisis de riesgos móviles se expanda desde 1,21 mil millones de USD en 2026 y 1,46 mil millones de USD en 2027 hasta 3,24 mil millones de USD en 2032, registrando una CAGR del 17,28% entre 2027 y 2032. Los dispositivos móviles ahora respaldan el acceso, los pagos y los procesos de trabajo, lo que ha ampliado la superficie de ataque empresarial en las capas de dispositivo, aplicación, red, identidad y transacción. Las organizaciones están yendo más allá de las herramientas aisladas de gestión de dispositivos porque necesitan detección, clasificación y respuesta continuas en esas capas. El mercado de servicios gestionados de análisis de riesgos móviles se beneficia a medida que los equipos de seguridad enfrentan escasez de experiencia específica en móviles y necesitan servicios respaldados por analistas que puedan integrarse en las operaciones de seguridad existentes. La estrategia de los proveedores se centra cada vez más en vincular la telemetría móvil con herramientas SIEM, SOAR, XDR y de política de confianza cero, en lugar de pedir a los clientes que gestionen una consola separada. Los límites presupuestarios en las empresas medianas y la difícil integración con sistemas heredados siguen siendo restricciones materiales, incluso cuando el phishing habilitado por IA eleva el costo de dejar el riesgo móvil sin gestionar.
Conclusiones Clave del Informe
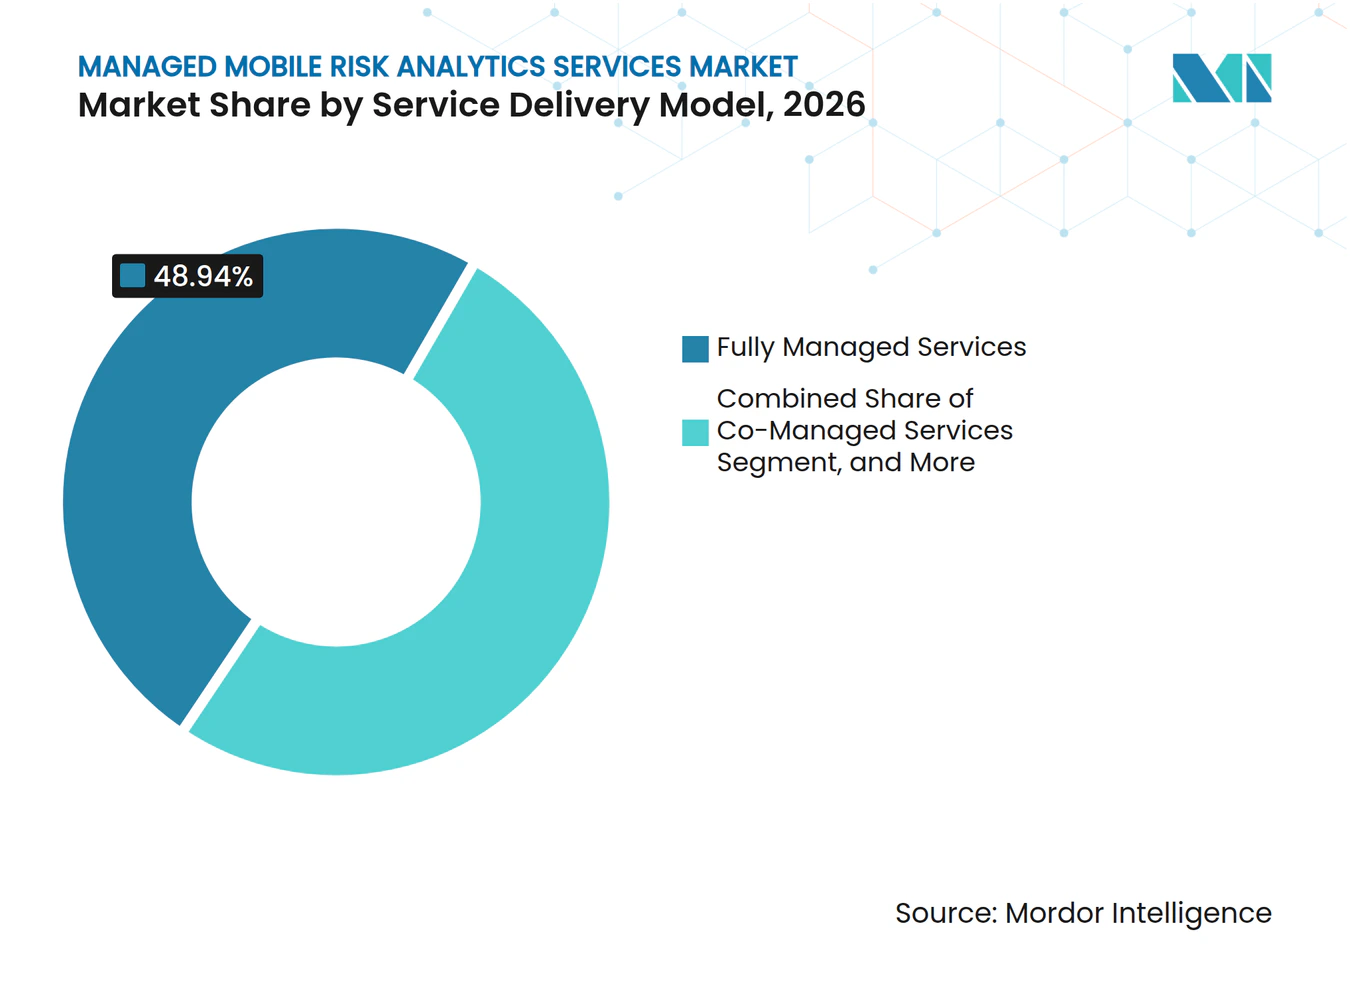
- Por modelo de prestación de servicios, los Servicios Totalmente Gestionados representaron el 48,94% de los ingresos en 2026, y se proyecta que se expandan a una CAGR del 17,24% hasta 2032 en el mercado de servicios gestionados de análisis de riesgos móviles.
- Por capacidad analítica, el Análisis de Riesgos de Dispositivos y SO representó el 23,47% de los ingresos en 2026, mientras que se proyecta que el Análisis de Riesgos de Transacciones y Apropiación de Cuentas se expanda a una CAGR del 17,46% hasta 2032 en el mercado de servicios gestionados de análisis de riesgos móviles.
- Por industria de usuario final, BFSI representó el 17,64% de los ingresos en 2026, y se proyecta que se expanda a una CAGR del 17,88% hasta 2032.
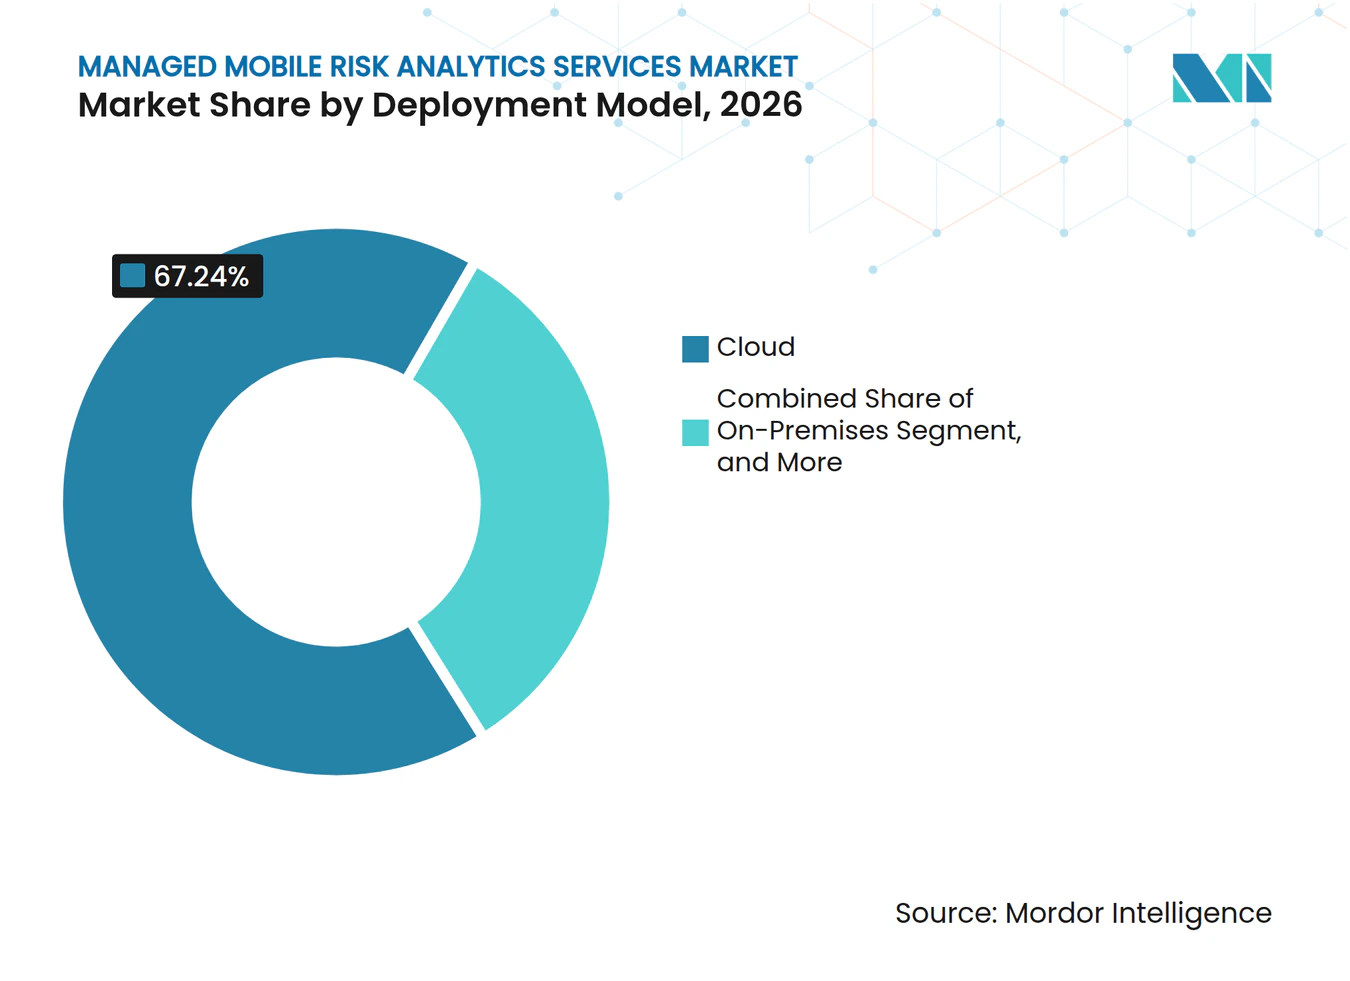
- Por modelo de implementación, la Nube representó el 67,24%, y se proyecta que se expanda a una CAGR del 17,57% hasta 2032.
- Por caso de uso de amenazas y riesgos, el Phishing Móvil y Smishing representó el 21,26% de los ingresos y se proyecta que se expanda a una CAGR del 17,64% hasta 2032.
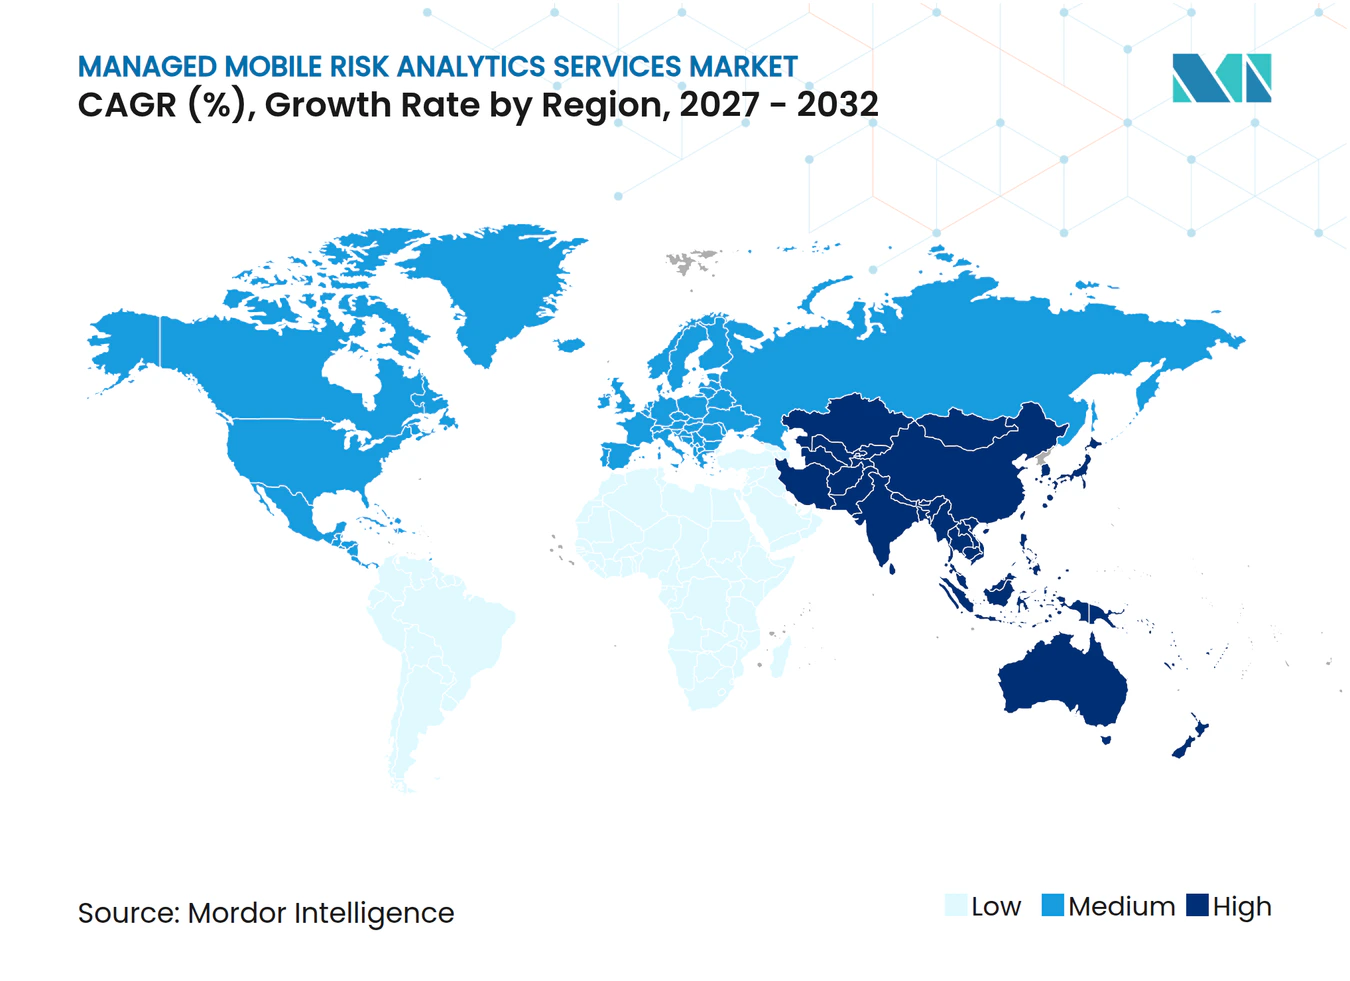
- Por geografía, América del Norte representó el 43,77% de los ingresos en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 17,66% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escalada del Panorama de Ciberamenazas Móviles | +3.8% | Global | Corto plazo (≤ 2 años) |
| Proliferación de BYOD y Trabajo Remoto | +3.2% | América del Norte y Europa, con creciente expansión hacia Asia-Pacífico | Corto plazo (≤ 2 años) |
| Endurecimiento de los Mandatos de Privacidad y Cumplimiento Sectorial | +2.5% | América del Norte, núcleo de la UE y Asia-Pacífico | Mediano plazo (2-4 años) |
| Integración de Confianza Cero para Endpoints Móviles | +2.0% | Global, con liderazgo temprano en América del Norte y la UE | Mediano plazo (2-4 años) |
| Punto Ciego de Telemetría de Riesgo Móvil en los SOC Existentes | +1.5% | Global | Corto plazo (≤ 2 años) |
| Análisis en Dispositivo con Preservación de Privacidad para BYOD | +1.0% | América del Norte, UE | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escalada del Panorama de Ciberamenazas Móviles
El phishing móvil asistido por IA a través de canales de SMS, voz y códigos QR se ha convertido en un problema de seguridad empresarial continuo, ya que un empleado puede encontrar un mensaje malicioso mientras está fuera de la protección de una red corporativa. Zimperium reportó un aumento del 380% en eventos de phishing en dispositivos móviles de empleados desde enero de 2025. El mismo informe indicó que el smishing representó el 39% de los vectores de amenazas móviles y que el quishing basado en códigos QR aumentó un 146% trimestre a trimestre en el primer trimestre de 2026.[1] Lookout registró una tasa de clics en phishing global del 12,88% durante 4 trimestres consecutivos en 2025, lo que apunta a una exposición constante en lugar de un ciclo de campaña aislado.[2] El mercado de servicios gestionados de análisis de riesgos móviles obtiene demanda recurrente porque estos ataques requieren una detección que se adapte a mensajes, enlaces, comportamiento del dispositivo y la secuencia de acciones que pueden conducir a un compromiso. La concienciación de los empleados sigue siendo útil, pero no reemplaza los controles gestionados de forma continua contra campañas altamente personalizadas diseñadas para parecer legítimas en un contexto empresarial familiar.
Proliferación de BYOD y Trabajo Remoto
La brecha entre las políticas formales de BYOD y el comportamiento de los empleados crea una superficie de riesgo móvil persistente, ya que los dispositivos personales a menudo se conectan a aplicaciones empresariales sin someterse a la misma inspección que los equipos corporativos. Verizon encontró que el uso de BYOD sigue siendo común entre los trabajadores de TI, mientras que menos organizaciones lo permiten formalmente. Entre las organizaciones que prohíben el BYOD, el cumplimiento sigue siendo limitado. Ivanti reportó que los empleados a menudo ignoran las prohibiciones de BYOD y que muchos profesionales de TI carecen de visibilidad adecuada sobre los dispositivos que se conectan a las redes corporativas. Esta brecha respalda la demanda de servicios que monitorean el acceso móvil sin depender de equipos internos para identificar cada dispositivo o confirmar manualmente su estado de seguridad. Las opciones independientes de MDM son particularmente relevantes donde una organización necesita gobernanza pero tiene una inscripción de dispositivos incompleta y no puede exigir a cada trabajador que use un teléfono gestionado por la empresa.
Endurecimiento de los Mandatos de Privacidad y Cumplimiento Sectorial
Las instituciones financieras enfrentan expectativas más específicas de seguridad móvil a medida que la banca móvil se convierte en el centro de la actividad del cliente y los controles de fraude deben funcionar en todo el recorrido del cliente. El Banco Central de los Emiratos Árabes Unidos exigió ciertos controles para las aplicaciones de banca móvil en mayo de 2025, incluida la detección de compartición de pantalla, llamadas activas y malware, y no permitió el OTP por SMS como único método de autenticación. La Recomendación X.1456 de la UIT-T, emitida en abril de 2025, estableció orientaciones de seguridad para aplicaciones de servicios financieros digitales que cubren autenticación, cifrado y detección de amenazas en tiempo real.[3] Estos requisitos hacen que los controles móviles listos para auditoría sean más importantes para los proveedores de servicios financieros, ya que necesitan evidencia de que los controles operan en las interacciones diarias con los clientes. Los proveedores gestionados pueden traducir las normas en flujos de trabajo de monitoreo y respuesta cuando los equipos internos no cuentan con especialistas dedicados al cumplimiento móvil o con la capacidad de actualizar continuamente la lógica de control. Esta presión es especialmente relevante para BFSI, que es la categoría de usuario final más grande en el mercado de servicios gestionados de análisis de riesgos móviles.
Integración de Confianza Cero para Endpoints Móviles
Los endpoints móviles se están convirtiendo en una parte más importante de los programas de seguridad de confianza cero, ya que una decisión de acceso puede debilitarse cuando no tiene en cuenta el estado de seguridad del dispositivo involucrado. Muchas organizaciones han adoptado marcos de confianza cero, aunque la adopción sigue siendo comparativamente menor en industrias como la manufactura y la energía. La brecha de implementación restante deja a muchas organizaciones sin verificaciones continuas de postura móvil vinculadas a las decisiones de acceso. La puntuación de postura del dispositivo puede proporcionar una señal adicional antes de que se permita una aplicación o transacción, en lugar de depender únicamente de las credenciales de identidad del usuario. Los proveedores que conectan esas señales con plataformas de identidad y motores de política de confianza cero pueden hacer que los datos móviles formen parte del flujo de trabajo de seguridad existente, permitiendo al mismo equipo utilizar la información del dispositivo cuando investiga eventos relacionados con identidad, aplicaciones y transacciones. Este enfoque ayuda al mercado de servicios gestionados de análisis de riesgos móviles a pasar de una herramienta de seguridad puntual hacia un servicio integrado en el control de acceso empresarial, donde una política de seguridad necesita responder con prontitud a los cambios en el estado del dispositivo.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Complejidad de Integración con Pilas de TI Heredadas | -1.8% | Global, más aguda en América del Norte y la UE | Mediano plazo (2-4 años) |
| Restricciones Presupuestarias para Empresas Medianas | -1.4% | Global, concentrado en Asia-Pacífico y América del Sur | Corto plazo (≤ 2 años) |
| Requisitos de Aislamiento de Datos entre Inquilinos y Soberanía | -0.9% | UE, núcleo de Asia-Pacífico, Oriente Medio y África | Largo plazo (≥ 4 años) |
| Explicabilidad de la Puntuación de Riesgo Móvil y Fricción en la Confianza del Usuario | -0.6% | Global | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de Integración con Pilas de TI Heredadas
La infraestructura heredada puede ralentizar la adopción de servicios gestionados de análisis móvil, especialmente cuando una empresa tiene varias generaciones de sistemas funcionando en paralelo. Los agentes nativos de nube necesitan conexiones API continuas y flujos de telemetría en tiempo real hacia sistemas SIEM y SOAR, que los entornos más antiguos pueden no soportar bien. Las organizaciones que utilizan protocolos de autenticación obsoletos y sistemas locales a menudo necesitan capas de middleware y transformación de datos antes de que un servicio móvil pueda operar de manera efectiva. Estas adiciones pueden prolongar los cronogramas de implementación entre 12 y 18 meses, y pueden requerir coordinación entre los equipos de seguridad, infraestructura y aplicaciones. Durante ese período, la organización mantiene su riesgo previo a la implementación mientras también gasta en el nuevo servicio. Los proveedores pueden reducir esta fricción comenzando con la detección a nivel de red que no requiere cambios inmediatos en las aplicaciones heredadas, lo que da tiempo a los equipos de tecnología para planificar cambios más extensos sin retrasar toda la protección inicial.
Restricciones Presupuestarias para Empresas Medianas
Las empresas medianas a menudo enfrentan una exposición móvil significativa pero carecen de la estructura presupuestaria de las grandes empresas, particularmente cuando el gasto en seguridad debe competir con las prioridades operativas principales. Verizon reportó que las pymes experimentaron un tiempo de inactividad del sistema notable relacionado con ataques móviles en 2025. Los contratos totalmente gestionados dependen comúnmente de volúmenes de licencias empresariales y compromisos estrictos de nivel de servicio que los compradores del mercado medio pueden no estar en condiciones de financiar. Los servicios cogestionados y los modelos de complemento de analistas pueden reducir los costos de entrada, pero pueden dejar brechas de cobertura en comparación con la externalización total. Los precios basados en el consumo vinculados a la flota móvil activa podrían hacer que los servicios sean más accesibles para este grupo de compradores y dar a los clientes una conexión más clara entre el uso y el costo. Esta limitación puede ralentizar el mercado de servicios gestionados de análisis de riesgos móviles en Asia-Pacífico y América del Sur, donde la sensibilidad al precio es más pronunciada y las decisiones de adquisición pueden depender de ahorros operativos visibles además de la reducción de riesgos.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Modelo de Prestación de Servicios:
Los Servicios Totalmente Gestionados Respaldan los Ingresos a Corto PlazoLos Servicios Totalmente Gestionados representaron el 48,94% de la participación del mercado de servicios gestionados de análisis de riesgos móviles en 2026. Este formato lidera porque muchas empresas no cuentan con especialistas que puedan gestionar la puntuación de riesgo móvil, la clasificación de alertas, la corrección de políticas y las decisiones de escalada en una flota de dispositivos móviles variada. Jamf identificó el costo organizacional de las brechas de seguridad que resultan cuando falta liderazgo en seguridad móvil. La externalización total, por lo tanto, aborda una restricción práctica de personal además de una necesidad tecnológica, particularmente cuando los equipos internos ya tienen responsabilidades más amplias en seguridad de nube, red y endpoint. Los proveedores también pueden aplicar inteligencia de amenazas obtenida de múltiples clientes, lo que les otorga visibilidad que un único despliegue empresarial puede no lograr, al tiempo que exige que los proveedores aíslen los datos de los clientes y respeten las obligaciones de privacidad pertinentes.
Los Servicios Cogestionados permiten a las organizaciones con un SOC existente agregar cobertura móvil sin reemplazar los flujos de trabajo establecidos ni obligar a los equipos de seguridad a abandonar su proceso de respuesta a incidentes existente. Esta opción puede ser adecuada para instituciones financieras de nivel medio y sistemas de salud que mantienen equipos de seguridad internos pero necesitan ayuda con el análisis específico de móviles. La Plataforma Gestionada con Complemento de Analistas otorga a las empresas tecnológicas un control más directo de la plataforma con soporte humano periódico. Los contratos basados en resultados trasladan la responsabilidad de los niveles de servicio de detección del cliente al proveedor y establecen expectativas más claras para la investigación y la corrección. Ese acuerdo favorece la gestión total donde el costo y la disponibilidad de analistas de seguridad móvil calificados sigue siendo una preocupación, particularmente cuando una empresa no puede dedicar personal al monitoreo de alertas las 24 horas y a la corrección rápida.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Capacidad Analítica:
El Análisis de Riesgos de Transacciones Lidera la Ola de CrecimientoSe proyecta que el Análisis de Riesgos de Transacciones y Apropiación de Cuentas se expanda a una CAGR del 17,46% hasta 2032. La banca móvil, las billeteras digitales y las super-apps colocan transacciones de alto valor en los mismos perfiles de dispositivo utilizados para la actividad cotidiana, lo que aumenta la importancia de verificar el riesgo en el momento en que se solicita una transacción. Las empresas que comenzaron con verificaciones de dispositivos están agregando controles de comportamiento y de capa de transacciones para proteger las acciones generadoras de ingresos. Zimperium indicó que el uso de IA en aplicaciones móviles aumentó 14 veces en Android y 7 veces en iOS en 2025. Este cambio amplía la superficie de anomalías de comportamiento que el análisis de transacciones debe evaluar y hace que las verificaciones estáticas de dispositivos sean menos suficientes por sí solas cuando una cuenta legítima puede usarse en una transacción inusual o manipulada.
El Análisis de Riesgos de Dispositivos y SO representó el 23,47% de los ingresos en 2026, convirtiéndolo en la capacidad analítica más grande. La salud del dispositivo y la integridad del sistema operativo deben establecerse antes de que los datos de aplicaciones y transacciones puedan ser confiables, especialmente cuando el mismo dispositivo puede usarse tanto para trabajo como para actividad personal. El Análisis de Riesgos de Aplicaciones y Tiempo de Ejecución aborda el comportamiento cambiante de las aplicaciones y los riesgos de gobernanza de datos creados por las aplicaciones móviles habilitadas con IA. El Análisis de Correlación entre Endpoints y XDR puede conectar la telemetría móvil con señales de seguridad de correo electrónico, firewall y sistemas en la nube, lo que puede ayudar a los equipos a ver un incidente de múltiples etapas en un solo flujo de trabajo. El Análisis de Riesgos de Red y Web sigue siendo útil cuando los dispositivos de los empleados operan más allá del alcance del monitoreo de la red corporativa, incluso cuando los usuarios se conectan a través de redes domésticas, públicas o celulares durante la actividad laboral rutinaria.
Por Industria de Usuario Final:
BFSI Establece Requisitos de Detección en Todos los SectoresBFSI representó el 27,21% de los ingresos en 2026 y se proyecta que se expanda a una CAGR del 17,88% hasta 2032. El sector combina un uso extenso de la banca móvil, costosos incidentes de apropiación de cuentas y requisitos específicos para controles de seguridad móvil que pueden aplicarse de manera consistente en los canales orientados al cliente. Las instituciones financieras necesitan controles que puedan respaldar tanto las operaciones de seguridad como la preparación para auditorías. Los proveedores de análisis gestionados pueden configurar flujos de trabajo de monitoreo y detección en torno a esos requisitos, incluidas alertas que permitan a los equipos investigar actividades sospechosas de dispositivos y transacciones. Esto le otorga al sector un papel central en la determinación de las características que los proveedores priorizan, desde la protección del acceso hasta la investigación de incidentes y la evidencia requerida después de que se identifica un evento sospechoso.
La Salud y Ciencias de la Vida también requieren el manejo seguro de datos en dispositivos móviles y aplicaciones clínicas, donde los usuarios pueden acceder a información sensible fuera de los lugares de trabajo tradicionales. El uso de BYOD en este entorno aumenta la preocupación por la transferencia no autorizada de datos. El Gobierno y la Defensa pueden necesitar diseños de servicio con aislamiento de red o locales que difieran de los despliegues BFSI basados en la nube. El Comercio Minorista y el Comercio Electrónico enfrenta la apropiación de cuentas y el robo de credenciales de fidelización a través de aplicaciones de comercio móvil, donde una cuenta robada puede afectar tanto los ingresos como la confianza del cliente. La Manufactura tiene un nivel más bajo de adopción de confianza cero, y su mayor uso de tecnología operativa conectada a móviles puede crear un mayor requerimiento futuro de cobertura gestionada, particularmente a medida que los procesos operativos se conectan más a herramientas móviles y trabajadores remotos.
Por Modelo de Implementación:
La Entrega en Nube se Expande Mientras el Híbrido Sigue Siendo RelevanteLa Nube representó el 67,24%, y se proyecta que se expanda a una CAGR del 17,57% hasta 2032. La recopilación elástica de telemetría, el análisis multiinquilino y las respuestas rápidas a los niveles de servicio se alinean con la entrega en nube, particularmente para los clientes que operan en varias ubicaciones y necesitan cobertura consistente. El mercado de servicios gestionados de análisis de riesgos móviles puede usar la escala de la nube para procesar señales de flotas de dispositivos grandes y dispersas sin requerir que cada cliente construya una infraestructura de análisis separada. Los servicios en la nube también pueden respaldar la inteligencia compartida entre clientes mientras mantienen la gestión operativa centralizada. Estos atributos hacen que el despliegue en la nube sea la ruta principal para muchos contratos de servicios gestionados, al tiempo que conserva la capacidad de aplicar un modelo operativo común a los clientes en diferentes ubicaciones.
El despliegue local sigue siendo relevante en el gobierno, la defensa y las instituciones financieras fuertemente reguladas con estrictos requisitos de residencia de datos. Los modelos híbridos mantienen el procesamiento de telemetría sensible dentro del entorno del cliente mientras utilizan recursos en la nube para la coordinación de inteligencia de amenazas. Esta estructura puede equilibrar las necesidades de soberanía con los beneficios operativos de una red de inteligencia más amplia y permitir a los clientes adoptar capacidades en la nube por etapas. El aislamiento entre inquilinos sigue siendo una consideración técnica y regulatoria importante en los despliegues europeos y de Asia-Pacífico. Los proveedores que demuestren un aislamiento sólido y residencia de datos específica por país pueden estar mejor posicionados en entornos regulados donde un cliente debe comprender dónde se procesan y retienen los datos móviles.

Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Caso de Uso de Amenazas y Riesgos:
El Phishing Sigue Siendo la Mayor Necesidad de Detección GestionadaEl Phishing Móvil y Smishing representó el 21,26% de los ingresos y se proyecta que se expanda a una CAGR del 17,64% hasta 2032. Lookout reportó que la tasa de clics en phishing global se mantuvo consistentemente alta durante un período prolongado en 2025. Esta consistencia respalda la necesidad de una detección continuamente actualizada en lugar de una detección aplicada solo durante una campaña, ya que los empleados pueden encontrar mensajes fraudulentos durante el uso móvil rutinario. Lookout lanzó Smishing AI en septiembre de 2025 para evaluar el contexto e intención del mensaje en lugar de depender únicamente de la reputación de la URL o la identificación del remitente. El enfoque del producto refleja un cambio más amplio hacia el análisis del comportamiento de mensajes sospechosos y la determinación de si el lenguaje busca provocar una acción insegura.
El Malware y Ransomware, junto con la Detección de Compromiso de Dispositivos y Jailbreak, necesitan telemetría móvil que muchas empresas no pueden recopilar en flotas mixtas de iOS y Android. El Robo de Credenciales, la Apropiación de Cuentas, la Exfiltración de Datos y el Riesgo de Privacidad pueden seguir a los incidentes de phishing dentro de la misma cadena de ataque, lo que hace importante conectar señales relacionadas en lugar de tratarlas como eventos separados. Los Ataques de Red y de Intermediario siguen siendo relevantes en entornos BYOD porque las herramientas de red corporativa pueden no cubrir los dispositivos fuera del lugar de trabajo. Las Aplicaciones Maliciosas y el Grayware aborda la exposición por carga lateral, especialmente donde las tiendas de aplicaciones de terceros son ampliamente utilizadas. Estos casos de uso relacionados permiten a los proveedores ampliar la cobertura después de que una organización comienza con la protección contra phishing y llevar un conjunto más amplio de riesgos móviles al monitoreo gestionado, permitiendo que la relación de servicio se desarrolle a medida que las prioridades de seguridad móvil del cliente se amplían.
Análisis Geográfico
Mercado de Servicios Gestionados de Análisis de Riesgos Móviles en América del Norte
América del Norte representó el 43,77% del tamaño del mercado de servicios gestionados de análisis de riesgos móviles en 2026. La región combina empresas reguladas, un alto uso de BYOD y un ecosistema consolidado de servicios de seguridad gestionados que brinda a los compradores experiencia con operaciones de seguridad externalizadas y procesos establecidos para evaluar los niveles de servicio de los proveedores. Verizon encontró que el 80% de las organizaciones en los Estados Unidos enfrentaron intentos de phishing móvil dirigidos a empleados en 2025. Samsung lanzó Knox Asset Intelligence para Microsoft Sentinel como producto de disponibilidad general en septiembre de 2025. Permite a los equipos de SOC incorporar la telemetría de seguridad de Samsung Galaxy en las investigaciones de Microsoft Sentinel a través de más de 65 eventos de seguridad, proporcionando a los analistas un conjunto de datos móviles más amplio al investigar un posible incidente.
Mercado de Servicios Gestionados de Análisis de Riesgos Móviles en Europa
Europa cuenta con un entorno regulatorio que afecta tanto al diseño de los proveedores como a los requisitos de los clientes, especialmente para los proveedores que dan soporte a clientes en más de 1 país. Las normas de minimización de datos y de transferencia transfronteriza de datos hacen que las canalizaciones de telemetría con residencia en la UE sean importantes para algunos clientes, al igual que la claridad sobre cómo se aísla la información entre inquilinos. Esto crea una barrera para los proveedores que carecen de infraestructura regional o de un enfoque claro sobre los requisitos de soberanía, lo que puede influir en la selección del proveedor incluso cuando las capacidades de seguridad generales son similares. Pradeo y 7P formaron una asociación en abril de 2026 para ofrecer una solución de seguridad móvil conforme con la UE dirigida a organizaciones con requisitos de soberanía digital, lo que puede influir en la selección del proveedor incluso cuando las capacidades de seguridad generales son similares. La asociación indica que la capacidad de cumplimiento regional es una consideración competitiva en el mercado de servicios gestionados de análisis de riesgos móviles.
Mercado de Servicios Gestionados de Análisis de Riesgos Móviles en APAC, MEA y América del Sur
Se proyecta que Asia-Pacífico se expanda a una CAGR del 17,66% hasta 2032. El despliegue de 5G, los pagos móviles y los requisitos de seguridad más estrictos en los servicios financieros impulsan la demanda en toda la región, donde los canales móviles desempeñan un papel importante en la actividad cotidiana de los clientes. China había desplegado más de 4,5 millones de estaciones base 5G para mayo de 2025. Zimperium reportó 12 nuevos clientes bancarios en Asia-Pacífico durante el ejercicio fiscal 2025. América del Sur y Oriente Medio y África siguen siendo mercados en etapas más tempranas, con una demanda centrada en usuarios de BFSI y del sector gubernamental que deben proteger las aplicaciones móviles orientadas al público y la información sensible, mientras los proveedores continúan adaptando los modelos de entrega a los requisitos locales de cada región.
Panorama Competitivo
Concentración del Mercado
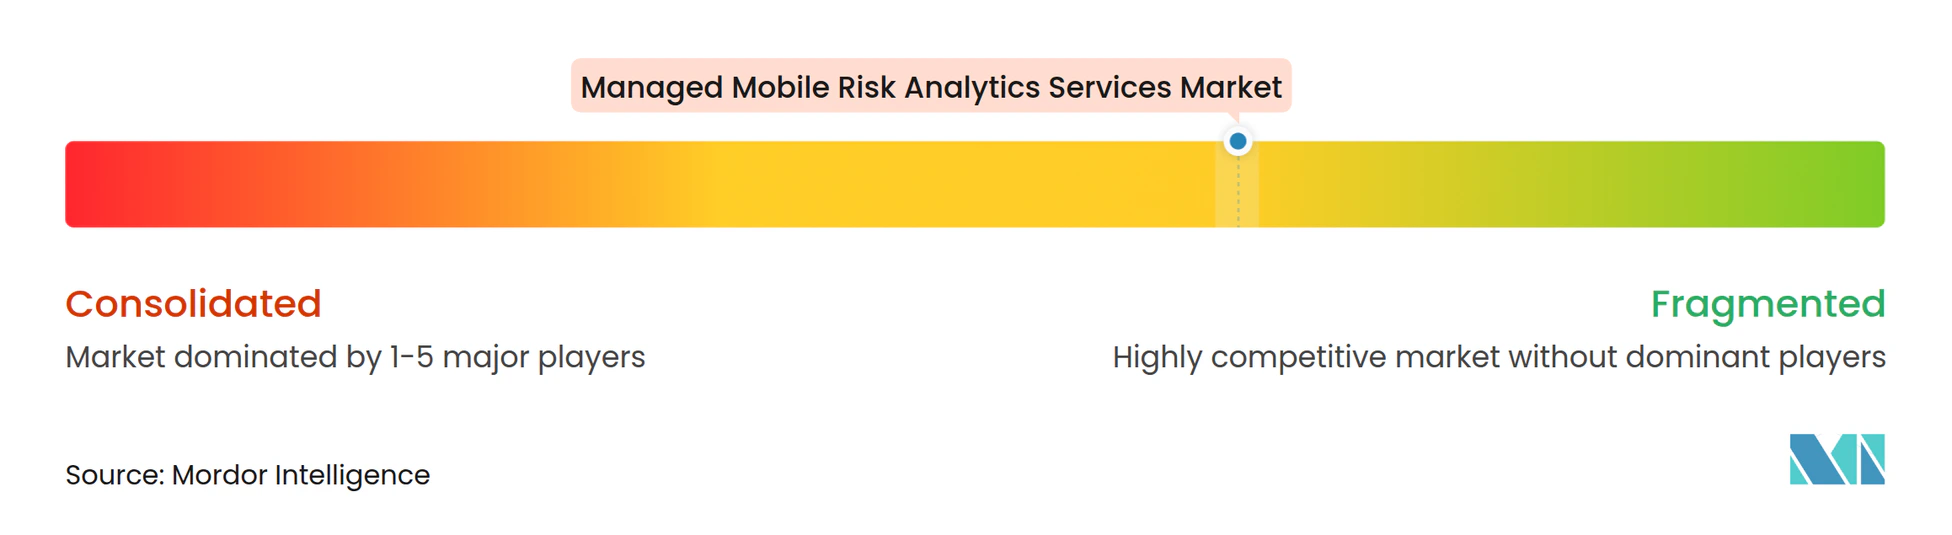
El mercado de servicios gestionados de análisis de riesgos móviles está moderadamente fragmentado. Los proveedores especializados como Zimperium y Lookout compiten a través de inteligencia de amenazas específica para móviles y clasificación asistida por IA. CrowdStrike, Palo Alto Networks y Microsoft pueden usar sus relaciones más amplias de XDR y SIEM para integrar el análisis móvil en los acuerdos de seguridad existentes. La adquisición favorece cada vez más a los proveedores que envían telemetría móvil a las herramientas SIEM, SOAR y de política de confianza cero existentes, porque los clientes pueden investigar eventos móviles junto con señales de otras partes del entorno. Este modelo de integración puede reducir la necesidad de una consola de seguridad móvil separada y simplificar la forma en que los equipos de seguridad asignan y rastrean la actividad de respuesta, lo que puede ser importante cuando las alertas móviles deben priorizarse junto con un mayor volumen de notificaciones de seguridad.
Zimperium amplió su relación con CrowdStrike en marzo de 2025 a través de una integración con CrowdStrike Falcon Next-Gen SIEM. La integración puso los eventos de amenazas móviles a disposición en el entorno de detección de CrowdStrike con mapeo MITRE ATT&CK. El lanzamiento de Microsoft Sentinel de Samsung en septiembre de 2025 proporciona otro ejemplo de proveedores que incorporan datos móviles en los flujos de trabajo SOC establecidos en el mercado de servicios gestionados de análisis de riesgos móviles, donde pueden considerarse junto con la información de seguridad empresarial. Zimperium lanzó Mobile SOC Agent en mayo de 2026 para ayudar a los equipos a identificar, priorizar y remediar amenazas móviles con soporte de investigación asistido por IA, lo que refleja la necesidad de acortar los ciclos de respuesta cuando los equipos de seguridad deben examinar eventos en muchos dispositivos.
Los proveedores emergentes como iVerify buscan diferenciación a través de la detección y respuesta de endpoints móviles sin MDM para entornos BYOD, donde puede ser difícil aplicar un enfoque estándar de gestión de dispositivos. El lanzamiento de Smishing AI de Lookout ilustra el movimiento hacia el análisis de contexto de mensajes para la protección contra phishing móvil en el mercado de servicios gestionados de análisis de riesgos móviles, donde los empleados necesitan protección independientemente de su ubicación o propiedad del dispositivo. Los proveedores con redes de telemetría más grandes pueden mejorar su inteligencia de amenazas observando patrones anonimizados en múltiples clientes, siempre que mantengan la separación adecuada de datos. Esa ventaja de red puede ser difícil de igualar para los proveedores de herramientas puntuales sin una escala de despliegue comparable, porque la calidad de la inteligencia de amenazas puede mejorar a medida que se evalúan más señales móviles relevantes a lo largo del tiempo.
Líderes de la Industria de Servicios Gestionados de Análisis de Riesgos Móviles
-
Microsoft Corporation
-
IBM Corporation
-
Lookout, Inc.
-
Zimperium, Inc.
-
Ivanti, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de Análisis de Riesgos Móviles Empresas cubiertas en este informe
- Accenture plc
- Microsoft Corporation
- International Business Machines Corporation
- Lookout, Inc.
- Zimperium, Inc.
- Ivanti, Inc.
- Check Point Software Technologies Ltd.
- BlackBerry Limited
- Cisco Systems, Inc.
- Broadcom Inc.
- Sophos Limited
- Jamf Holding Corp.
- Cybereason Inc.
- Pradeo SAS
- CrowdStrike Holdings, Inc.
- Palo Alto Networks, Inc.
- Trend Micro Incorporated
- ESET, spol. s r.o.
- Kaspersky Lab
- International Business Machines Corporation MaaS360
- SAP SE
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de Análisis de Riesgos Móviles
- Septiembre de 2026: Pradeo integra la Defensa contra Amenazas Móviles con Fence (Noruega). La solución MTD de Pradeo fue integrada en la pila de servicios de seguridad gestionados de Fence, extendiendo las operaciones SOC y la detección y respuesta de endpoints para cubrir la protección de flotas móviles para clientes empresariales europeos. La asociación aborda la brecha de cobertura móvil común en los MSSP con detección robusta de portátiles y servidores pero sin una capa equivalente de análisis móvil.
- Mayo de 2026: Zimperium lanza Mobile SOC Agent. Zimperium introdujo una solución de IA agéntica integrada en su plataforma de Defensa contra Amenazas Móviles, permitiendo a los equipos SOC identificar, priorizar y remediar amenazas móviles en minutos en lugar de horas mediante la correlación de amenazas en superficies de ataque de iOS y Android, generando narrativas de ataque mapeadas con MITRE ATT&CK con puntuaciones de confianza y proporcionando orientación de corrección paso a paso.
- Abril de 2026: Pradeo y 7P anuncian una asociación de seguridad móvil soberana. Los 2 proveedores europeos se asociaron para ofrecer una solución de seguridad móvil 100% conforme con la UE que combina la plataforma MDM de 7P con el MTD de Pradeo, dirigida a empresas que requieren soberanía digital y pleno cumplimiento de NIS2, lo que señala un cambio competitivo estructural en los mercados europeos de seguridad móvil gestionada.
- Marzo de 2026: NowSecure e iVerify anunciaron una asociación para integrar datos de seguridad de aplicaciones móviles en el portal de administración empresarial de iVerify. La integración agrega inteligencia de riesgo a nivel de aplicación a los flujos de trabajo de seguridad de endpoints móviles, ayudando a las empresas a evaluar amenazas tanto en aplicaciones móviles como en dispositivos.
Alcance del Informe Global del Mercado de Servicios Gestionados de Análisis de Riesgos Móviles
El Mercado de Servicios Gestionados de Análisis de Riesgos Móviles comprende servicios externalizados que monitorean, evalúan y mitigan de forma continua los riesgos de seguridad y cumplimiento en dispositivos móviles, aplicaciones y redes, cubriendo endpoints BYOD, de propiedad corporativa y conectados a IoT.
El Informe del Mercado de Servicios Gestionados de Análisis de Riesgos Móviles está segmentado por Modelo de Prestación de Servicios (Servicios Totalmente Gestionados, Servicios Cogestionados y Plataforma Gestionada con Complemento de Analistas), Capacidad Analítica (Análisis de Riesgos de Dispositivos y SO, Análisis de Riesgos de Aplicaciones y Tiempo de Ejecución, Análisis de Riesgos de Red y Web, Análisis de Riesgos de Identidad, Usuario y Comportamiento, Análisis de Riesgos de Transacciones y Apropiación de Cuentas, y Análisis de Correlación entre Endpoints y XDR), Industria de Usuario Final (Banca, Servicios Financieros y Seguros, Salud y Ciencias de la Vida, TI y Telecomunicaciones, Gobierno y Defensa, Comercio Minorista y Comercio Electrónico, Manufactura y Otras Industrias de Usuario Final), Modelo de Implementación (Nube, Local e Híbrido), Caso de Uso de Amenazas y Riesgos (Phishing Móvil y Smishing, Malware y Ransomware, Detección de Compromiso de Dispositivos y Jailbreak, Aplicaciones Maliciosas y Grayware, Ataques de Red y de Intermediario, Robo de Credenciales y Apropiación de Cuentas, y Exfiltración de Datos y Riesgo de Privacidad) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Servicios Totalmente Gestionados |
| Servicios Cogestionados |
| Plataforma Gestionada con Complemento de Analistas |
| Análisis de Riesgos de Dispositivos y SO |
| Análisis de Riesgos de Aplicaciones y Tiempo de Ejecución |
| Análisis de Riesgos de Red y Web |
| Análisis de Riesgos de Identidad, Usuario y Comportamiento |
| Análisis de Riesgos de Transacciones y Apropiación de Cuentas |
| Análisis de Correlación entre Endpoints y XDR |
| Banca, Servicios Financieros y Seguros |
| Salud y Ciencias de la Vida |
| TI y Telecomunicaciones |
| Gobierno y Defensa |
| Comercio Minorista y Comercio Electrónico |
| Manufactura |
| Otras Industrias de Usuario Final |
| Nube |
| Local |
| Híbrido |
| Phishing Móvil y Smishing |
| Malware y Ransomware |
| Detección de Compromiso de Dispositivos y Jailbreak |
| Aplicaciones Maliciosas y Grayware |
| Ataques de Red y de Intermediario |
| Robo de Credenciales y Apropiación de Cuentas |
| Exfiltración de Datos y Riesgo de Privacidad |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio y África | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Sudáfrica | |
| Egipto | |
| Resto de Oriente Medio y África |
| Por Modelo de Prestación de Servicios | Servicios Totalmente Gestionados | |
| Servicios Cogestionados | ||
| Plataforma Gestionada con Complemento de Analistas | ||
| Por Capacidad Analítica | Análisis de Riesgos de Dispositivos y SO | |
| Análisis de Riesgos de Aplicaciones y Tiempo de Ejecución | ||
| Análisis de Riesgos de Red y Web | ||
| Análisis de Riesgos de Identidad, Usuario y Comportamiento | ||
| Análisis de Riesgos de Transacciones y Apropiación de Cuentas | ||
| Análisis de Correlación entre Endpoints y XDR | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros | |
| Salud y Ciencias de la Vida | ||
| TI y Telecomunicaciones | ||
| Gobierno y Defensa | ||
| Comercio Minorista y Comercio Electrónico | ||
| Manufactura | ||
| Otras Industrias de Usuario Final | ||
| Por Modelo de Implementación | Nube | |
| Local | ||
| Híbrido | ||
| Por Caso de Uso de Amenazas y Riesgos | Phishing Móvil y Smishing | |
| Malware y Ransomware | ||
| Detección de Compromiso de Dispositivos y Jailbreak | ||
| Aplicaciones Maliciosas y Grayware | ||
| Ataques de Red y de Intermediario | ||
| Robo de Credenciales y Apropiación de Cuentas | ||
| Exfiltración de Datos y Riesgo de Privacidad | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Sudáfrica | ||
| Egipto | ||
| Resto de Oriente Medio y África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios gestionados de análisis de riesgos móviles?
Se proyecta que el tamaño del mercado aumente de 1,21 mil millones de USD en 2026 a 3,24 mil millones de USD en 2032, a una CAGR del 17,28% de 2027 a 2032.
¿Qué impulsa la demanda de servicios gestionados de análisis de riesgos móviles?
El mercado de servicios gestionados de análisis de riesgos móviles está respaldado por el aumento del phishing móvil, el uso no gestionado de BYOD, los requisitos regulatorios y la necesidad de vincular la postura del dispositivo a las decisiones de confianza cero. Estos factores aumentan la necesidad de detección y respuesta continuas en lugar de verificaciones aisladas de dispositivos, al tiempo que permiten a las empresas incorporar señales de dispositivo, identidad, red, aplicación y transacción en un flujo de trabajo SOC establecido para investigación y respuesta, incluso cuando los usuarios trabajan en ubicaciones remotas y dispositivos.
¿Qué modelo de prestación de servicios lidera los servicios gestionados de análisis de riesgos móviles?
Los Servicios Totalmente Gestionados lideraron con el 48,94% de los ingresos en 2026. El mercado de servicios gestionados de análisis de riesgos móviles favorece este modelo donde las organizaciones carecen de personal interno para la clasificación de alertas, la corrección de políticas y el análisis continuo de amenazas móviles.
¿Qué capacidad de análisis de riesgos móviles se expande más rápido?
Se proyecta que el Análisis de Riesgos de Transacciones y Apropiación de Cuentas se expanda a una CAGR del 17,46% hasta 2032 a medida que aumentan los pagos móviles y el uso de la banca. El mercado de servicios gestionados de análisis de riesgos móviles utiliza esta capacidad para evaluar el riesgo de acciones de alto valor en un dispositivo.
¿Qué región se expande más rápido en servicios gestionados de análisis de riesgos móviles?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 17,66% hasta 2032, respaldada por el despliegue de 5G, los pagos móviles y los requisitos de seguridad de los servicios financieros. El mercado de servicios gestionados de análisis de riesgos móviles también está respaldado por la nueva demanda de instituciones financieras en la región.
¿Por qué el phishing y el smishing son importantes para la seguridad móvil empresarial?
El Phishing Móvil y Smishing representó el 21,26% de los ingresos en 2026, y una tasa de clics en phishing del 12,88% en 2025 mostró una exposición persistente.