
Marktgröße und Marktanteil für verwaltete mobile Risikoanalyse-Dienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 1.46 Milliarden US-Dollar |
| Marktgröße (2032) | 3.24 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 17.28 % |
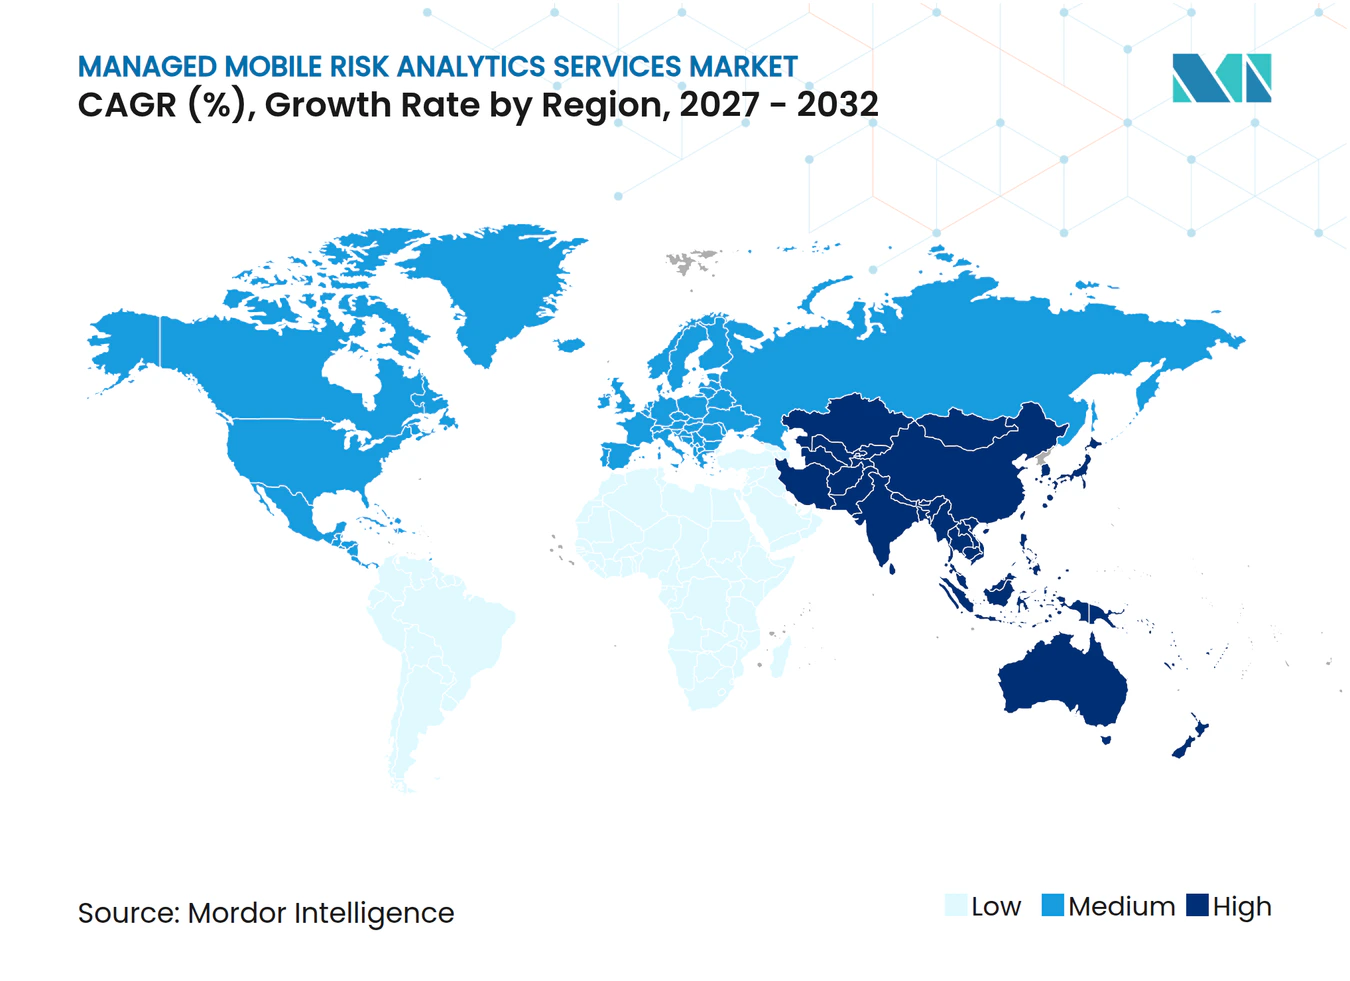
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete mobile Risikoanalyse-Dienste von Mordor Intelligence
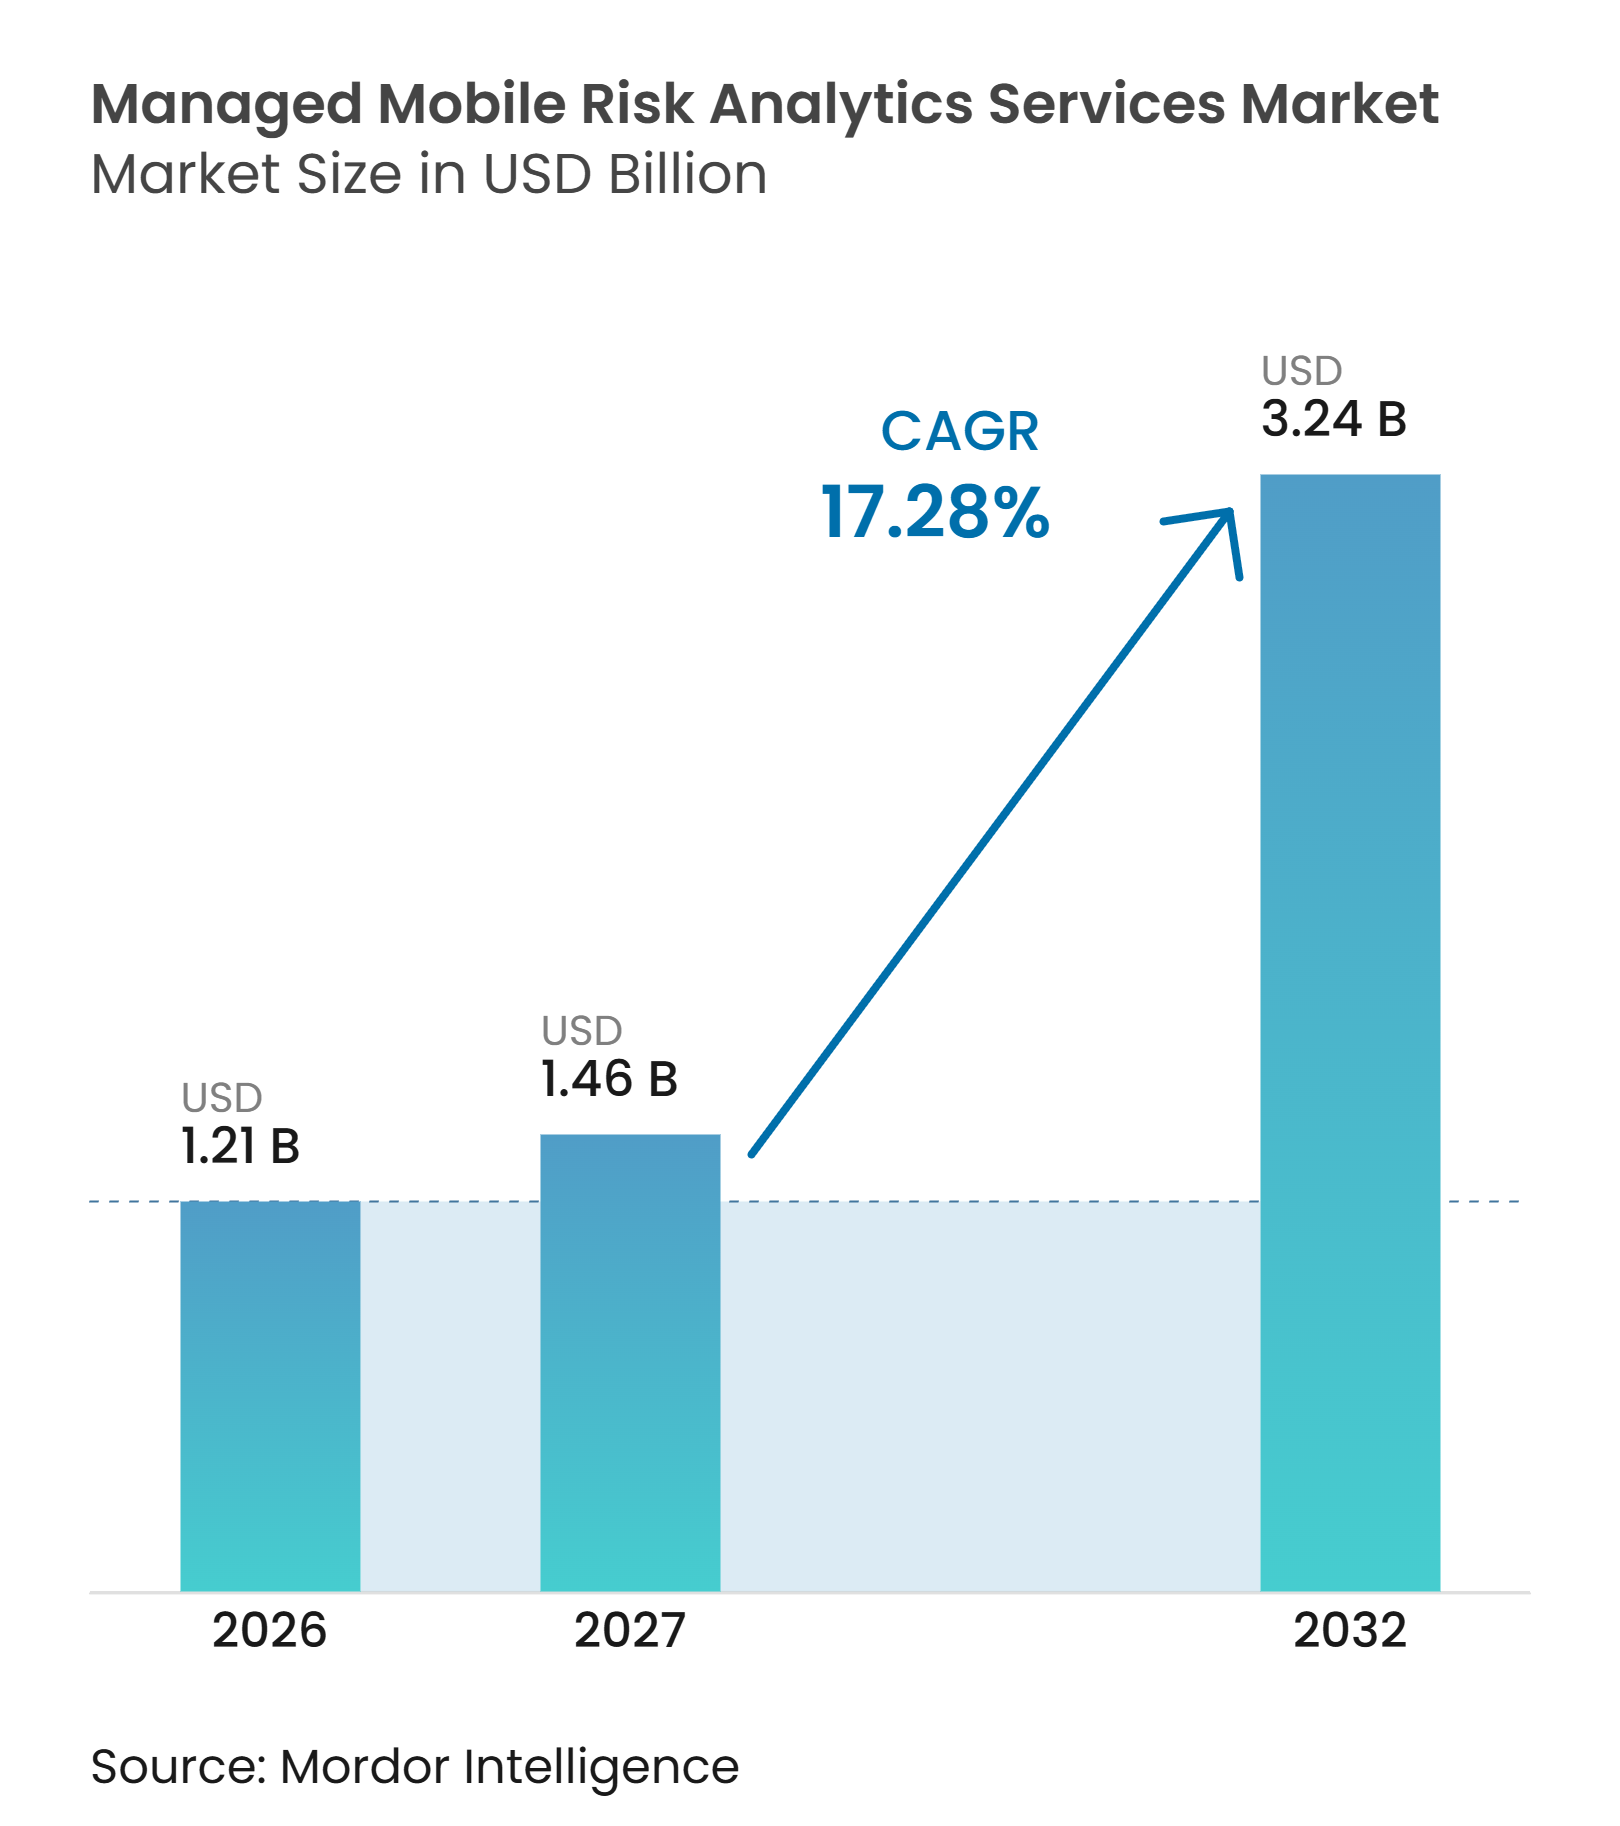
Die Marktgröße für verwaltete mobile Risikoanalyse-Dienste wird voraussichtlich von 1,21 Milliarden USD im Jahr 2026 und 1,46 Milliarden USD im Jahr 2027 auf 3,24 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 17,28 % zwischen 2027 und 2032. Mobile Geräte unterstützen mittlerweile Zugriff, Zahlungen und Arbeitsprozesse, was die Angriffsfläche von Unternehmen über Geräte-, Anwendungs-, Netzwerk-, Identitäts- und Transaktionsebenen hinweg erweitert hat. Organisationen gehen über isolierte Geräteverwaltungstools hinaus, da sie eine kontinuierliche Erkennung, Triage und Reaktion über diese Ebenen hinweg benötigen. Der Markt für verwaltete mobile Risikoanalyse-Dienste profitiert davon, da Sicherheitsteams mit einem Mangel an mobilspezifischem Fachwissen konfrontiert sind und analysegestützte Dienste benötigen, die sich in bestehende Sicherheitsabläufe integrieren lassen. Die Anbieterstrategie konzentriert sich zunehmend darauf, mobile Telemetrie mit SIEM-, SOAR-, XDR- und Zero-Trust-Richtlinientools zu verknüpfen, anstatt Kunden zur Verwaltung einer separaten Konsole aufzufordern. Budgetbeschränkungen bei mittelgroßen Unternehmen und die schwierige Integration von Legacy-Systemen bleiben wesentliche Einschränkungen, auch wenn KI-gestütztes Phishing die Kosten für ungemanagte mobile Risiken erhöht.
Wichtigste Erkenntnisse des Berichts
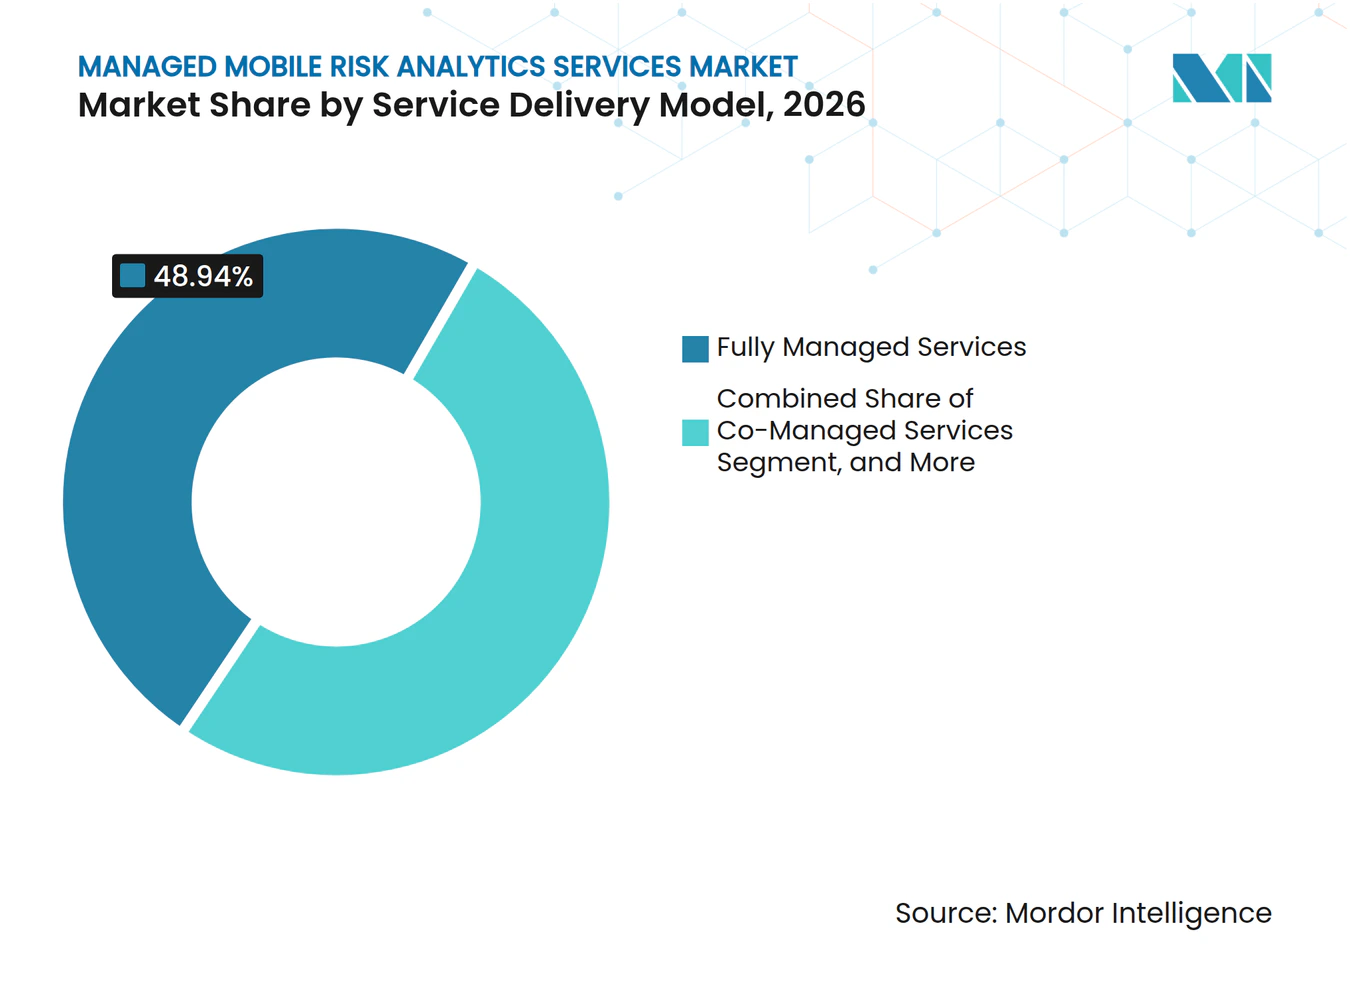
- Nach Servicebereitstellungsmodell hielten vollständig verwaltete Dienste im Jahr 2026 einen Umsatzanteil von 48,94 % und werden voraussichtlich bis 2032 mit einer CAGR von 17,24 % im Markt für verwaltete mobile Risikoanalyse-Dienste wachsen.
- Nach Analysefähigkeit entfielen auf Geräte- und Betriebssystem-Risikoanalyse im Jahr 2026 23,47 % des Umsatzes, während Transaktions- und Kontoübernahme-Risikoanalyse voraussichtlich bis 2032 mit einer CAGR von 17,46 % im Markt für verwaltete mobile Risikoanalyse-Dienste wachsen wird.
- Nach Endnutzerbranche entfiel auf BFSI im Jahr 2026 ein Umsatzanteil von 17,64 %, und es wird erwartet, dass dieser Bereich bis 2032 mit einer CAGR von 17,88 % wächst.
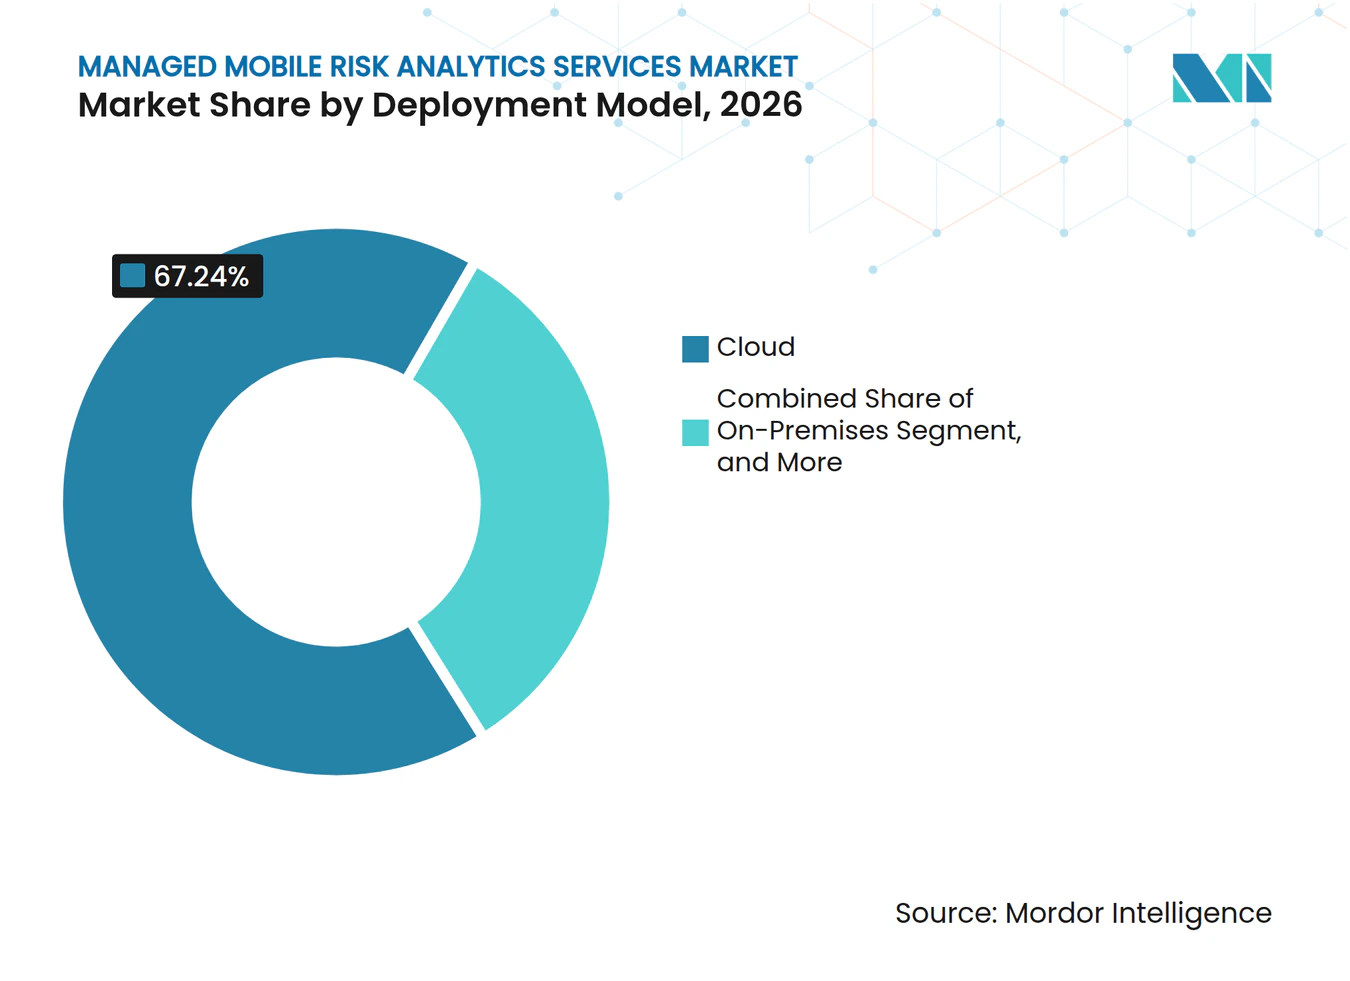
- Nach Bereitstellungsmodell entfiel auf Cloud ein Anteil von 67,24 %, und es wird erwartet, dass dieser Bereich bis 2032 mit einer CAGR von 17,57 % wächst.
- Nach Bedrohungs- und Risikoanwendungsfall entfiel auf mobiles Phishing und Smishing ein Umsatzanteil von 21,26 % und es wird erwartet, dass dieser Bereich bis 2032 mit einer CAGR von 17,64 % wächst.
- Nach Geografie entfiel auf Nordamerika im Jahr 2026 ein Umsatzanteil von 43,77 %, während Asien-Pazifik voraussichtlich bis 2032 mit einer CAGR von 17,66 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Eskalierendes mobiles Cyber-Bedrohungsumfeld | +3.8% | Global | Kurzfristig (≤ 2 Jahre) |
| BYOD- und Fernarbeitsverbreitung | +3.2% | Nordamerika und Europa, mit wachsendem Übertragungseffekt auf Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Verschärfung von Datenschutz- und Branchenkomplianzvorschriften | +2.5% | Nordamerika, EU, Kernregion Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Zero-Trust-Integration für mobile Endpunkte | +2.0% | Global, mit früher Führungsrolle in Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Blinder Fleck bei mobiler Risikotelemetrie in bestehenden SOCs | +1.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Datenschutzwahrende On-Device-Analyse für BYOD | +1.0% | Nordamerika, EU | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Eskalierendes mobiles Cyber-Bedrohungsumfeld
KI-gestütztes mobiles Phishing über SMS-, Sprach- und QR-Kanäle ist zu einem anhaltenden Unternehmenssicherheitsproblem geworden, da ein Mitarbeiter einer schädlichen Aufforderung begegnen kann, während er sich außerhalb des Schutzes eines Unternehmensnetzwerks befindet. Zimperium meldete seit Januar 2025 einen Anstieg der Phishing-Ereignisse auf mobilen Mitarbeitergeräten um 380 %. Derselbe Bericht stellte fest, dass Smishing 39 % der mobilen Bedrohungsvektoren ausmachte und QR-basiertes Quishing im ersten Quartal 2026 im Quartalsvergleich um 146 % anstieg.[1] Lookout verzeichnete im Jahr 2025 über 4 aufeinanderfolgende Quartale hinweg eine globale Phishing-Klickrate von 12,88 %, was auf eine anhaltende Exposition und nicht auf einen isolierten Kampagnenzyklus hindeutet.[2] Der Markt für verwaltete mobile Risikoanalyse-Dienste gewinnt wiederkehrende Nachfrage, da diese Angriffe eine Erkennung erfordern, die sich an verändernde Nachrichten, Links, Geräteverhalten und die Abfolge von Aktionen anpasst, die zu einer Kompromittierung führen können. Das Bewusstsein der Mitarbeiter bleibt nützlich, ersetzt jedoch keine kontinuierlich verwalteten Kontrollen gegen hochpersonalisierte Kampagnen, die darauf ausgelegt sind, in einem vertrauten Geschäftskontext legitim zu erscheinen.
BYOD- und Fernarbeitsverbreitung
Die Lücke zwischen formalen BYOD-Richtlinien und dem Verhalten der Mitarbeiter schafft eine anhaltende mobile Risikooberfläche, da persönliche Geräte häufig eine Verbindung zu Geschäftsanwendungen herstellen, ohne dieselbe Prüfung wie Unternehmensgeräte zu durchlaufen. Verizon stellte fest, dass die BYOD-Nutzung unter IT-Mitarbeitern verbreitet bleibt, während weniger Organisationen sie formal erlauben. Bei Organisationen, die BYOD verbieten, bleibt die Compliance begrenzt. Ivanti berichtete, dass Mitarbeiter BYOD-Verbote häufig ignorieren und dass vielen IT-Fachleuten eine ausreichende Transparenz über die mit Unternehmensnetzwerken verbundenen Geräte fehlt. Diese Lücke unterstützt die Nachfrage nach Diensten, die den mobilen Zugriff überwachen, ohne sich auf interne Teams zu verlassen, um jedes Gerät zu identifizieren oder seinen Sicherheitszustand manuell zu bestätigen. MDM-agnostische Optionen sind besonders relevant, wenn eine Organisation Governance benötigt, aber eine unvollständige Geräteregistrierung hat und nicht jeden Mitarbeiter zur Nutzung eines unternehmensverwalteten Telefons verpflichten kann.
Verschärfung von Datenschutz- und Branchenkomplianzvorschriften
Finanzinstitute sehen sich spezifischeren Erwartungen an die mobile Sicherheit gegenüber, da Mobile Banking zum Mittelpunkt der Kundenaktivität wird und Betrugskontrollen über die gesamte Customer Journey hinweg funktionieren müssen. Die Zentralbank der Vereinigten Arabischen Emirate schrieb im Mai 2025 bestimmte Kontrollen für Mobile-Banking-Anwendungen vor, darunter die Erkennung von Bildschirmfreigabe, aktiven Anrufen und Malware, und ließ SMS-OTP nicht als einzige Authentifizierungsmethode zu. Die ITU-T-Empfehlung X.1456, herausgegeben im April 2025, legte Sicherheitsleitlinien für Anwendungen digitaler Finanzdienstleistungen fest, die Authentifizierung, Verschlüsselung und Echtzeit-Bedrohungserkennung abdecken.[3] Diese Anforderungen machen prüfungsbereite mobile Kontrollen für Finanzdienstleister wichtiger, da sie Nachweise benötigen, dass Kontrollen in alltäglichen Kundeninteraktionen funktionieren. Verwaltete Anbieter können Regeln in Überwachungs- und Reaktions-Workflows übersetzen, wenn interne Teams keine dedizierten mobilen Compliance-Spezialisten oder die Kapazität haben, die Kontrolllogik kontinuierlich zu aktualisieren. Dieser Druck ist besonders relevant für BFSI, die größte Endnutzerkategorie im Markt für verwaltete mobile Risikoanalyse-Dienste.
Zero-Trust-Integration für mobile Endpunkte
Mobile Endpunkte werden zu einem wichtigeren Bestandteil von Zero-Trust-Sicherheitsprogrammen, da eine Zugriffsentscheidung geschwächt werden kann, wenn sie den Sicherheitszustand des beteiligten Geräts nicht berücksichtigt. Viele Organisationen haben Zero-Trust-Frameworks eingeführt, obwohl die Einführung in Branchen wie Fertigung und Energie vergleichsweise geringer bleibt. Die verbleibende Bereitstellungslücke lässt viele Organisationen ohne kontinuierliche mobile Posture-Prüfungen, die mit Zugriffsentscheidungen verknüpft sind. Die Gerätebewertung kann ein zusätzliches Signal liefern, bevor eine Anwendung oder Transaktion zugelassen wird, anstatt sich ausschließlich auf die Identitätsnachweise eines Benutzers zu verlassen. Anbieter, die diese Signale mit Identitätsplattformen und Zero-Trust-Richtlinien-Engines verbinden, können mobile Daten in den bestehenden Sicherheits-Workflow integrieren und es demselben Team ermöglichen, Geräteinformationen zu nutzen, wenn es identitäts-, anwendungs- und transaktionsbezogene Ereignisse untersucht. Dieser Ansatz hilft dem Markt für verwaltete mobile Risikoanalyse-Dienste, sich von einem punktuellen Sicherheitstool zu einem in die Unternehmenszugriffskontrolle eingebetteten Dienst zu entwickeln, bei dem eine Sicherheitsrichtlinie schnell auf Änderungen des Gerätezustands reagieren muss.
Analyse der Hemmniswirkung*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationskomplexit mit Legacy-IT-Systemen | -1.8% | Global, am stärksten ausgeprägt in Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Budgetbeschränkungen für mittelgroße Unternehmen | -1.4% | Global, konzentriert in Asien-Pazifik und Südamerika | Kurzfristig (≤ 2 Jahre) |
| Mandanten-übergreifende Datenisolierung und Anforderungen an die Datensouveränität | -0.9% | EU, Kernregion Asien-Pazifik, Naher Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Erklärbarkeit der mobilen Risikobewertung und Reibungsverluste beim Nutzervertrauen | -0.6% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskomplexität mit Legacy-IT-Systemen
Legacy-Infrastruktur kann die Einführung verwalteter mobiler Analysedienste verlangsamen, insbesondere wenn ein Unternehmen mehrere Generationen von Systemen parallel betreibt. Cloud-native Agenten benötigen laufende API-Verbindungen und Echtzeit-Telemetrieflüsse in SIEM- und SOAR-Systeme, die ältere Umgebungen möglicherweise nicht gut unterstützen. Organisationen, die veraltete Authentifizierungsprotokolle und On-Premises-Systeme verwenden, benötigen häufig Middleware- und Datentransformationsschichten, bevor ein mobiler Dienst effektiv betrieben werden kann. Diese Ergänzungen können Implementierungspläne um 12 bis 18 Monate verlängern und erfordern die Koordination zwischen Sicherheits-, Infrastruktur- und Anwendungsteams. Während dieses Zeitraums behält die Organisation ihr Risiko vor der Bereitstellung bei und gibt gleichzeitig für den neuen Dienst aus. Anbieter können diese Reibung reduzieren, indem sie mit der Erkennung auf Netzwerkebene beginnen, die keine sofortigen Änderungen an Legacy-Anwendungen erfordert, was Technologieteams Zeit gibt, umfangreichere Änderungen zu planen, ohne den gesamten anfänglichen Schutz zu verzögern.
Budgetbeschränkungen für mittelgroße Unternehmen
Mittelgroße Unternehmen sind häufig einer erheblichen mobilen Exposition ausgesetzt, verfügen jedoch nicht über die Budgetstruktur großer Unternehmen, insbesondere wenn Sicherheitsausgaben mit zentralen betrieblichen Prioritäten konkurrieren müssen. Verizon berichtete, dass KMU im Jahr 2025 erhebliche mobilangriffsbezogene Systemausfallzeiten erlitten. Vollständig verwaltete Verträge hängen häufig von Unternehmens-Sitzvolumina und strengen Service-Level-Verpflichtungen ab, die Käufer aus dem mittleren Marktsegment möglicherweise nicht finanzieren können. Co-verwaltete Dienste und Analyst-Add-on-Modelle können die Einstiegskosten senken, können jedoch im Vergleich zum vollständigen Outsourcing Abdeckungslücken hinterlassen. Verbrauchsbasierte Preisgestaltung, die an die aktive mobile Flotte gebunden ist, könnte Dienste für diese Käufergruppe zugänglicher machen und Kunden eine klarere Verbindung zwischen Nutzung und Kosten geben. Diese Einschränkung kann den Markt für verwaltete mobile Risikoanalyse-Dienste in Asien-Pazifik und Südamerika verlangsamen, wo die Preissensitivität ausgeprägter ist und Beschaffungsentscheidungen von sichtbaren betrieblichen Einsparungen sowie Risikominderung abhängen können.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicebereitstellungsmodell:
Vollständig verwaltete Dienste unterstützen den kurzfristigen UmsatzVollständig verwaltete Dienste machten im Jahr 2026 48,94 % des Marktanteils für verwaltete mobile Risikoanalyse-Dienste aus. Dieses Format führt, weil viele Unternehmen keine Spezialisten haben, die mobile Risikobewertung, Alert-Triage, Richtlinienkorrektur und Eskalationsentscheidungen über eine vielfältige mobile Geräteflotte hinweg verwalten können. Jamf identifizierte die organisatorischen Kosten von Sicherheitslücken, die entstehen, wenn mobile Sicherheitsführung fehlt. Vollständiges Outsourcing adressiert daher eine praktische Personaleinschränkung sowie einen Technologiebedarf, insbesondere wenn interne Teams bereits umfassendere Verantwortlichkeiten in den Bereichen Cloud, Netzwerk und Endpunktsicherheit haben. Anbieter können auch Bedrohungsinformationen aus mehreren Kunden anwenden und so eine Transparenz erreichen, die eine einzelne Unternehmensbereitstellung möglicherweise nicht erreicht, während sie dennoch verlangen, dass Anbieter Kundendaten isolieren und relevante Datenschutzverpflichtungen einhalten.
Co-verwaltete Dienste ermöglichen es Organisationen mit einem bestehenden SOC, mobile Abdeckung hinzuzufügen, ohne etablierte Workflows zu ersetzen oder Sicherheitsteams zu zwingen, ihren bestehenden Incident-Response-Prozess aufzugeben. Diese Option kann für mittelgroße Finanzinstitute und Gesundheitssysteme geeignet sein, die interne Sicherheitsteams behalten, aber Hilfe bei der mobilspezifischen Analyse benötigen. Verwaltete Plattform mit Analyst-Add-on gibt Technologieunternehmen mehr direkte Plattformkontrolle mit periodischer menschlicher Unterstützung. Ergebnisbasierte Verträge verlagern die Verantwortung für Erkennungsservice-Level vom Kunden auf den Anbieter und schaffen klarere Erwartungen für Untersuchung und Behebung. Diese Vereinbarung begünstigt das vollständige Management, wo die Kosten und Verfügbarkeit qualifizierter mobiler Sicherheitsanalysten ein Problem darstellen, insbesondere wenn ein Unternehmen kein Personal für die 24-Stunden-Alert-Überwachung und schnelle Behebung einsetzen kann.



Nach Analysefähigkeit:
Transaktionsrisikoanalyse führt die Wachstumswelle anTransaktions- und Kontoübernahme-Risikoanalyse wird voraussichtlich bis 2032 mit einer CAGR von 17,46 % wachsen. Mobile Banking, digitale Geldbörsen und Super-Apps platzieren hochwertige Transaktionen auf denselben Geräteprofilen, die für alltägliche Aktivitäten genutzt werden, was die Bedeutung der Risikoprüfung zum Zeitpunkt einer Transaktionsanforderung erhöht. Unternehmen, die mit Geräteprüfungen begonnen haben, fügen Verhaltens- und Transaktionsebenenkontrollen hinzu, um umsatzgenerierende Aktionen zu schützen. Zimperium stellte fest, dass die KI-Nutzung in mobilen Anwendungen im Jahr 2025 auf Android 14-mal und auf iOS 7-mal gestiegen ist. Diese Veränderung erweitert die Verhaltensanomalieoberfläche, die die Transaktionsanalyse bewerten muss, und macht statische Geräteprüfungen allein weniger ausreichend, wenn ein legitimes Konto in einer ungewöhnlichen oder manipulierten Transaktion verwendet werden kann.
Geräte- und Betriebssystem-Risikoanalyse hielt im Jahr 2026 23,47 % des Umsatzes und ist damit die größte Analysefähigkeit. Gerätegesundheit und Betriebssystemintegrität müssen festgestellt werden, bevor Anwendungs- und Transaktionsdaten verlässlich sind, insbesondere wenn dasselbe Gerät sowohl für Arbeit als auch für persönliche Aktivitäten genutzt werden kann. Anwendungs- und Laufzeit-Risikoanalyse adressiert sich änderndes Anwendungsverhalten und Datenverwaltungsrisiken, die durch KI-gestützte mobile Anwendungen entstehen. Endpunktübergreifende und XDR-Korrelationsanalyse kann mobile Telemetrie mit Sicherheitssignalen aus E-Mail-, Firewall- und Cloud-Systemen verbinden, was Teams helfen kann, einen mehrstufigen Vorfall in einem Workflow zu betrachten. Netzwerk- und Web-Risikoanalyse bleibt nützlich, wenn Mitarbeitergeräte außerhalb der Reichweite der Unternehmensnetzwerküberwachung betrieben werden, einschließlich wenn Benutzer während der regulären Arbeitstätigkeit über Heim-, öffentliche oder Mobilfunknetzwerke eine Verbindung herstellen.
Nach Endnutzerbranche:
BFSI legt branchenübergreifende Erkennungsanforderungen festBFSI entfiel im Jahr 2026 auf 27,21 % des Umsatzes und wird voraussichtlich bis 2032 mit einer CAGR von 17,88 % wachsen. Der Sektor kombiniert umfangreiche Mobile-Banking-Nutzung, kostspielige Kontoübernahmevorfälle und spezifische Anforderungen an mobile Sicherheitskontrollen, die konsistent über kundenorientierte Kanäle hinweg angewendet werden können. Finanzinstitute benötigen Kontrollen, die sowohl Sicherheitsabläufe als auch die Prüfungsvorbereitung unterstützen können. Verwaltete Analyseanbieter können Überwachungs- und Erkennungs-Workflows rund um diese Anforderungen konfigurieren, einschließlich Alerts, die es Teams ermöglichen, verdächtige Geräte- und Transaktionsaktivitäten zu untersuchen. Dies gibt dem Sektor eine zentrale Rolle bei der Bestimmung der Funktionen, die Anbieter priorisieren, vom Zugriffsschutz über die Vorfallsuntersuchung bis hin zu den nach einem verdächtigen Ereignis erforderlichen Nachweisen.
Gesundheitswesen und Biowissenschaften erfordern ebenfalls eine sichere Handhabung von Daten auf mobilen Geräten und klinischen Anwendungen, wo Benutzer möglicherweise außerhalb traditioneller Arbeitsplätze auf sensible Informationen zugreifen. Die BYOD-Nutzung in diesem Umfeld erhöht die Bedenken hinsichtlich unbefugter Datenübertragung. Regierung und Verteidigung benötigen möglicherweise Air-Gap- oder On-Premises-Servicedesigns, die sich von Cloud-basierten BFSI-Bereitstellungen unterscheiden. Einzelhandel und E-Commerce ist mit Kontoübernahme und Diebstahl von Treueprogramm-Anmeldedaten über mobile Commerce-Anwendungen konfrontiert, wo ein gestohlenes Konto sowohl den Umsatz als auch das Kundenvertrauen beeinträchtigen kann. Die Fertigung weist ein geringeres Maß an Zero-Trust-Einführung auf, und ihre verstärkte Nutzung von mobil verbundener Betriebstechnologie kann einen größeren zukünftigen Bedarf an verwalteter Abdeckung schaffen, insbesondere wenn Betriebsprozesse stärker mit mobilen Tools und Remote-Mitarbeitern verbunden werden.
Nach Bereitstellungsmodell:
Cloud-Bereitstellung expandiert, während Hybrid relevant bleibtCloud entfiel auf 67,24 % und wird voraussichtlich bis 2032 mit einer CAGR von 17,57 % wachsen. Elastische Telemetrieerfassung, mandantenfähige Analysen und schnelle Service-Level-Reaktionen stimmen mit der Cloud-Bereitstellung überein, insbesondere für Kunden, die an mehreren Standorten tätig sind und eine konsistente Abdeckung benötigen. Der Markt für verwaltete mobile Risikoanalyse-Dienste kann die Cloud-Skalierung nutzen, um Signale von großen und verteilten Geräteflotten zu verarbeiten, ohne dass jeder Kunde eine separate Analyseinfrastruktur aufbauen muss. Cloud-Dienste können auch gemeinsame Informationen über Kunden hinweg unterstützen, während das Betriebsmanagement zentralisiert bleibt. Diese Eigenschaften machen die Cloud-Bereitstellung zum primären Weg für viele verwaltete Serviceverträge, während die Fähigkeit erhalten bleibt, ein gemeinsames Betriebsmodell für Kunden an verschiedenen Standorten anzuwenden.
On-Premises-Bereitstellung bleibt in Regierung, Verteidigung und stark regulierten Finanzinstituten mit strengen Datensouveränitätsanforderungen relevant. Hybridmodelle halten die sensible Telemetrieverarbeitung innerhalb der Kundenumgebung, während Cloud-Ressourcen für die Koordination von Bedrohungsinformationen genutzt werden. Diese Struktur kann Souveränitätsbedürfnisse mit den betrieblichen Vorteilen eines breiteren Informationsnetzwerks ausbalancieren und Kunden ermöglichen, Cloud-Fähigkeiten schrittweise einzuführen. Die mandantenübergreifende Isolierung bleibt eine wichtige technische und regulatorische Überlegung bei europäischen und asiatisch-pazifischen Bereitstellungen. Anbieter, die eine starke Isolierung und länderspezifische Datenresidenz nachweisen, können in regulierten Umgebungen besser positioniert sein, wo ein Kunde verstehen muss, wo mobile Daten verarbeitet und gespeichert werden.

Nach Bedrohungs- und Risikoanwendungsfall:
Phishing bleibt der größte verwaltete ErkennungsbedarfMobiles Phishing und Smishing entfielen auf 21,26 % des Umsatzes und werden voraussichtlich bis 2032 mit einer CAGR von 17,64 % wachsen. Lookout berichtete, dass die globale Phishing-Klickrate im Jahr 2025 über einen längeren Zeitraum konstant hoch blieb. Diese Konsistenz unterstützt den Bedarf an kontinuierlich aktualisierter Erkennung anstatt einer nur während einer Kampagne angewendeten Erkennung, da Mitarbeiter bei der regulären mobilen Nutzung auf betrügerische Nachrichten stoßen können. Lookout führte im September 2025 Smishing AI ein, um Nachrichtenkontext und -absicht zu bewerten, anstatt sich nur auf URL-Reputation oder Absenderidentifikation zu verlassen. Der Produktansatz spiegelt eine breitere Verschiebung hin zur Analyse verdächtigen Nachrichtenverhaltens und der Bestimmung wider, ob die Sprache darauf abzielt, eine unsichere Aktion auszulösen.
Malware und Ransomware sowie Gerätekompromittierung und Jailbreak-Erkennung benötigen mobile Telemetrie, die viele Unternehmen nicht über gemischte iOS- und Android-Flotten hinweg erfassen können. Anmeldedatendiebstahl, Kontoübernahme, Datenexfiltration und Datenschutzrisiken können Phishing-Vorfällen innerhalb derselben Angriffskette folgen, was es wichtig macht, verwandte Signale zu verbinden, anstatt sie als separate Ereignisse zu behandeln. Netzwerk- und Man-in-the-Middle-Angriffe bleiben in BYOD-Umgebungen relevant, da Unternehmensnetzwerktools möglicherweise keine Geräte außerhalb des Arbeitsplatzes abdecken. Schädliche Anwendungen und Grayware adressiert Sideloading-Exposition, insbesondere wo App-Stores von Drittanbietern weit verbreitet sind. Diese verwandten Anwendungsfälle ermöglichen es Anbietern, die Abdeckung zu erweitern, nachdem eine Organisation mit Phishing-Schutz begonnen hat, und eine breitere Palette mobiler Risiken in die verwaltete Überwachung einzubeziehen, sodass sich die Servicebeziehung entwickeln kann, wenn die mobilen Sicherheitsprioritäten des Kunden breiter werden.
Geografische Analyse
Markt für verwaltete mobile Risikoanalyse-Dienste in Nordamerika
Nordamerika hatte im Jahr 2026 einen Anteil von 43,77 % am Markt für verwaltete mobile Risikoanalyse-Dienste. Die Region vereint regulierte Unternehmen, eine hohe BYOD-Nutzung und ein etabliertes Ökosystem für verwaltete Sicherheitsdienste, das Käufern Erfahrung mit ausgelagerten Sicherheitsoperationen und etablierten Prozessen zur Bewertung von Anbieter-Serviceniveaus verschafft. Verizon stellte fest, dass 80 % der Organisationen in den Vereinigten Staaten im Jahr 2025 mit mobilen Phishing-Versuchen konfrontiert waren, die auf Mitarbeiter abzielten. Samsung veröffentlichte Knox Asset Intelligence für Microsoft Sentinel im September 2025 als allgemein verfügbares Produkt. Es ermöglicht SOC-Teams, Samsung Galaxy-Sicherheitstelemetrie in Microsoft Sentinel-Untersuchungen über mehr als 65 Sicherheitsereignisse einzubinden und gibt Analysten einen umfangreicheren mobilen Datensatz bei der Untersuchung eines potenziellen Vorfalls.
Markt für verwaltete mobile Risikoanalyse-Dienste in Europa
Europa verfügt über ein regulatorisches Umfeld, das sowohl das Anbieterdesign als auch die Kundenanforderungen beeinflusst, insbesondere für Anbieter, die Kunden in mehr als einem Land betreuen. Datensparsamkeits- und grenzüberschreitende Datenübertragungsregeln machen EU-ansässige Telemetrie-Pipelines für einige Kunden wichtig, ebenso wie die Klarheit darüber, wie Informationen zwischen Mandanten isoliert werden. Dies schafft eine Eintrittsbarriere für Anbieter ohne regionale Infrastruktur oder einen klaren Ansatz für Souveränitätsanforderungen, was die Anbieterauswahl beeinflussen kann, selbst wenn die allgemeinen Sicherheitsfähigkeiten ähnlich sind. Pradeo und 7P schlossen im April 2026 eine Partnerschaft, um ein EU-konformes mobiles Sicherheitsangebot für Organisationen mit Anforderungen an die digitale Souveränität bereitzustellen, was die Anbieterauswahl beeinflussen kann, selbst wenn die allgemeinen Sicherheitsfähigkeiten ähnlich sind. Die Partnerschaft zeigt, dass regionale Compliance-Fähigkeit ein Wettbewerbsfaktor im Markt für verwaltete mobile Risikoanalyse-Dienste ist.
Markt für verwaltete mobile Risikoanalyse-Dienste in APAC, MEA und Südamerika
Asien-Pazifik wird voraussichtlich bis 2032 mit einem CAGR von 17,66 % wachsen. Der Ausbau von 5G, mobile Zahlungen und strengere Sicherheitsanforderungen im Finanzdienstleistungssektor stützen die Nachfrage in der gesamten Region, in der mobile Kanäle eine wichtige Rolle im alltäglichen Kundenkontakt spielen. China hatte bis Mai 2025 mehr als 4,5 Millionen 5G-Basisstationen in Betrieb genommen. Zimperium meldete 12 neue Bankkunden in Asien-Pazifik im Geschäftsjahr 2025. Südamerika sowie der Nahe Osten und Afrika sind nach wie vor Märkte in einem früheren Entwicklungsstadium, wobei die Nachfrage auf BFSI- und Regierungsnutzer konzentriert ist, die öffentlich zugängliche mobile Anwendungen und sensible Informationen schützen müssen, während Anbieter ihre Liefermodelle weiterhin an die lokalen Anforderungen der jeweiligen Region anpassen.
Wettbewerbslandschaft
Marktkonzentration
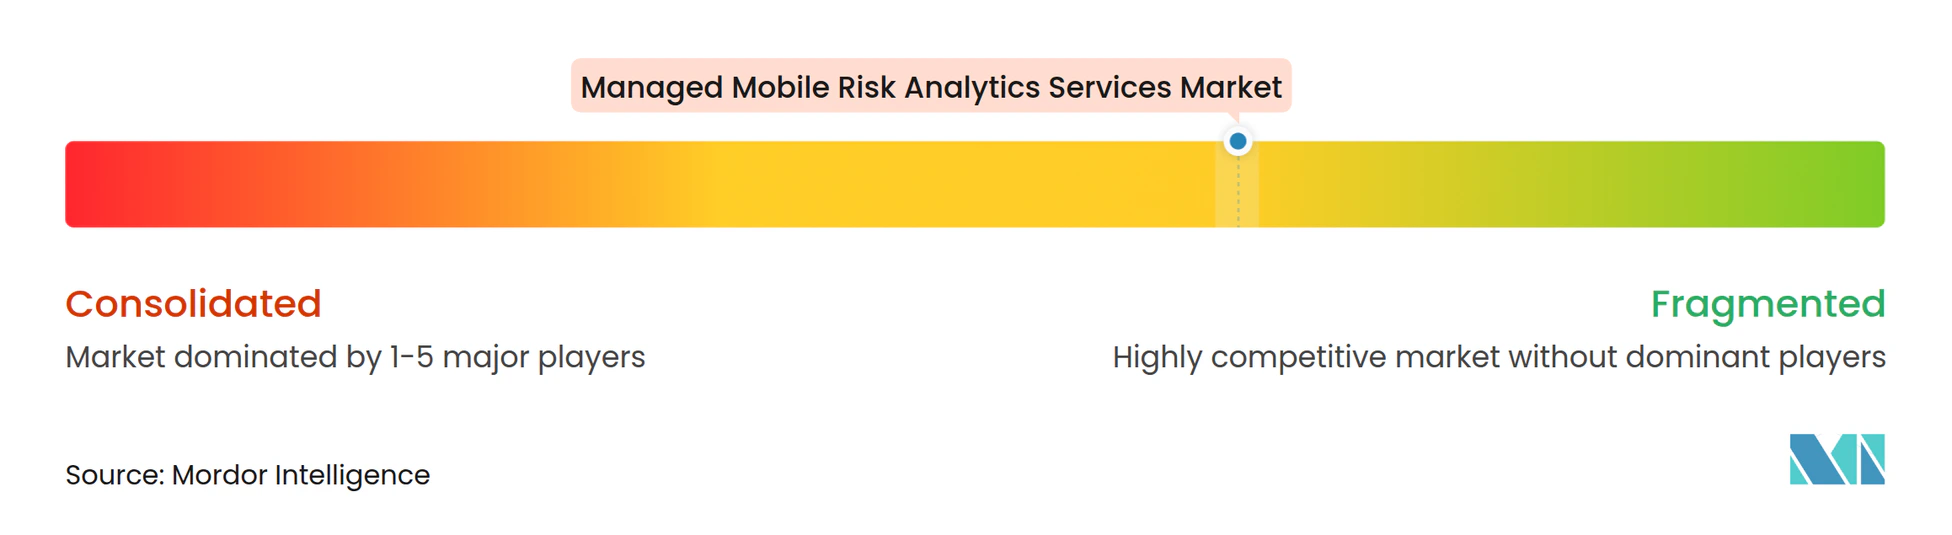
Der Markt für verwaltete mobile Risikoanalyse-Dienste ist mäßig fragmentiert. Spezialisierte Anbieter wie Zimperium und Lookout konkurrieren durch mobilspezifische Bedrohungsinformationen und KI-gestützte Triage. CrowdStrike, Palo Alto Networks und Microsoft können ihre breiteren XDR- und SIEM-Beziehungen nutzen, um mobile Analysen in bestehende Sicherheitsvereinbarungen einzubetten. Die Beschaffung bevorzugt zunehmend Anbieter, die mobile Telemetrie in bestehende SIEM-, SOAR- und Zero-Trust-Richtlinientools einspeisen, da Kunden mobile Ereignisse neben Signalen aus anderen Teilen der Umgebung untersuchen können. Dieses Integrationsmodell kann den Bedarf an einer separaten mobilen Sicherheitskonsole reduzieren und vereinfachen, wie Sicherheitsteams Reaktionsaktivitäten zuweisen und verfolgen, was wichtig sein kann, wenn mobile Alerts neben einem größeren Volumen an Sicherheitsbenachrichtigungen priorisiert werden müssen.
Zimperium erweiterte seine CrowdStrike-Beziehung im März 2025 durch eine Integration mit CrowdStrike Falcon Next-Gen SIEM. Die Integration machte mobile Bedrohungsereignisse in CrowdStrikes Erkennungsumgebung mit MITRE ATT&CK-Mapping verfügbar. Samsungs Microsoft Sentinel-Veröffentlichung vom September 2025 bietet ein weiteres Beispiel für Anbieter, die mobile Daten in etablierte SOC-Workflows im Markt für verwaltete mobile Risikoanalyse-Dienste einbringen, wo sie neben Unternehmenssicherheitsinformationen berücksichtigt werden können. Zimperium führte im Mai 2026 Mobile SOC Agent ein, um Teams dabei zu helfen, mobile Bedrohungen mit KI-gestützter Untersuchungsunterstützung zu identifizieren, zu priorisieren und zu beheben, was den Bedarf widerspiegelt, Reaktionszyklen zu verkürzen, wenn Sicherheitsteams Ereignisse über viele Geräte hinweg untersuchen müssen.
Aufstrebende Anbieter wie iVerify suchen Differenzierung durch MDM-freie mobile Endpunkterkennung und -reaktion für BYOD-Umgebungen, wo die Durchsetzung eines standardmäßigen Geräteverwaltungsansatzes schwierig sein kann. Lookouts Smishing AI-Veröffentlichung veranschaulicht den Übergang zur Nachrichtenkontextanalyse für mobilen Phishing-Schutz im Markt für verwaltete mobile Risikoanalyse-Dienste, wo Mitarbeiter unabhängig von ihrem Standort oder Geräteeigentum Schutz benötigen. Anbieter mit größeren Telemetrienetzwerken können ihre Bedrohungsinformationen verbessern, indem sie anonymisierte Muster über mehrere Kunden hinweg beobachten, sofern sie eine angemessene Datentrennung aufrechterhalten. Dieser Netzwerkvorteil kann für Point-Tool-Anbieter ohne vergleichbare Bereitstellungsskala schwer zu erreichen sein, da die Qualität der Bedrohungsinformationen verbessert werden kann, wenn mehr relevante mobile Signale im Laufe der Zeit bewertet werden.
Marktführer für verwaltete mobile Risikoanalyse-Dienste
-
Microsoft Corporation
-
IBM Corporation
-
Lookout, Inc.
-
Zimperium, Inc.
-
Ivanti, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete mobile Risikoanalyse-Dienste Unternehmen in diesem Bericht
- Accenture plc
- Microsoft Corporation
- International Business Machines Corporation
- Lookout, Inc.
- Zimperium, Inc.
- Ivanti, Inc.
- Check Point Software Technologies Ltd.
- BlackBerry Limited
- Cisco Systems, Inc.
- Broadcom Inc.
- Sophos Limited
- Jamf Holding Corp.
- Cybereason Inc.
- Pradeo SAS
- CrowdStrike Holdings, Inc.
- Palo Alto Networks, Inc.
- Trend Micro Incorporated
- ESET, spol. s r.o.
- Kaspersky Lab
- International Business Machines Corporation MaaS360
- SAP SE
Neueste Industrielle Entwicklungen in Markt für verwaltete mobile Risikoanalyse-Dienste
- September 2026: Pradeo integriert Mobile Threat Defense mit Fence (Norwegen). Pradeos MTD-Lösung wurde in den Stack für verwaltete Sicherheitsdienste von Fence eingebettet und erweitert SOC-Betrieb sowie Endpunkterkennung und -reaktion auf den Schutz mobiler Flotten für europäische Unternehmenskunden. Die Partnerschaft adressiert die mobile Abdeckungslücke, die bei MSSPs mit robuster Laptop- und Server-Erkennung, aber ohne gleichwertige mobile Analyseebene häufig vorkommt.
- Mai 2026: Zimperium führt Mobile SOC Agent ein. Zimperium stellte eine agentische KI-Lösung vor, die auf seiner Mobile Threat Defense-Plattform aufbaut und SOC-Teams ermöglicht, mobile Bedrohungen in Minuten statt Stunden zu identifizieren, zu priorisieren und zu beheben, indem Bedrohungen über iOS- und Android-Angriffsflächen hinweg korreliert, MITRE ATT&CK-gemappte Angriffsnarrative mit Konfidenzwerten generiert und schrittweise Behebungsanleitungen bereitgestellt werden.
- April 2026: Pradeo und 7P kündigen souveräne mobile Sicherheitspartnerschaft an. Die 2 europäischen Anbieter schlossen eine Partnerschaft, um eine 100 % EU-konforme mobile Sicherheitslösung bereitzustellen, die 7Ps MDM-Plattform mit Pradeos MTD kombiniert und auf Unternehmen abzielt, die digitale Souveränität und vollständige NIS2-Konformität benötigen, was auf eine strukturelle Wettbewerbsverschiebung in europäischen verwalteten mobilen Sicherheitsmärkten hindeutet.
- März 2026: NowSecure und iVerify kündigten eine Partnerschaft an, um Sicherheitsdaten mobiler Anwendungen in das iVerify Enterprise-Verwaltungsportal zu integrieren. Die Integration fügt Risikoanalysen auf Anwendungsebene zu mobilen Endpunktsicherheits-Workflows hinzu und hilft Unternehmen, Bedrohungen über mobile Anwendungen und Geräte hinweg zu bewerten.
Globaler Berichtsumfang für den Markt für verwaltete mobile Risikoanalyse-Dienste
Der Markt für verwaltete mobile Risikoanalyse-Dienste umfasst ausgelagerte Dienste, die kontinuierlich Sicherheits- und Compliance-Risiken über mobile Geräte, Anwendungen und Netzwerke hinweg überwachen, bewerten und mindern, einschließlich BYOD-, unternehmenseigener und IoT-verbundener Endpunkte.
Der Bericht über den Markt für verwaltete mobile Risikoanalyse-Dienste ist segmentiert nach Servicebereitstellungsmodell (vollständig verwaltete Dienste, co-verwaltete Dienste und verwaltete Plattform mit Analyst-Add-on), Analysefähigkeit (Geräte- und Betriebssystem-Risikoanalyse, Anwendungs- und Laufzeit-Risikoanalyse, Netzwerk- und Web-Risikoanalyse, Identitäts-, Benutzer- und Verhaltens-Risikoanalyse, Transaktions- und Kontoübernahme-Risikoanalyse sowie endpunktübergreifende und XDR-Korrelationsanalyse), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Regierung und Verteidigung, Einzelhandel und E-Commerce, Fertigung und sonstige Endnutzerbranchen), Bereitstellungsmodell (Cloud, On-Premises und Hybrid), Bedrohungs- und Risikoanwendungsfall (mobiles Phishing und Smishing, Malware und Ransomware, Gerätekompromittierung und Jailbreak-Erkennung, schädliche Anwendungen und Grayware, Netzwerk- und Man-in-the-Middle-Angriffe, Anmeldedatendiebstahl und Kontoübernahme sowie Datenexfiltration und Datenschutzrisiko) sowie Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Vollständig verwaltete Dienste |
| Co-verwaltete Dienste |
| Verwaltete Plattform mit Analyst-Add-on |
| Geräte- und Betriebssystem-Risikoanalyse |
| Anwendungs- und Laufzeit-Risikoanalyse |
| Netzwerk- und Web-Risikoanalyse |
| Identitäts-, Benutzer- und Verhaltens-Risikoanalyse |
| Transaktions- und Kontoübernahme-Risikoanalyse |
| Endpunktübergreifende und XDR-Korrelationsanalyse |
| Banken, Finanzdienstleistungen und Versicherungen |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Regierung und Verteidigung |
| Einzelhandel und E-Commerce |
| Fertigung |
| Sonstige Endnutzerbranchen |
| Cloud |
| On-Premises |
| Hybrid |
| Mobiles Phishing und Smishing |
| Malware und Ransomware |
| Gerätekompromittierung und Jailbreak-Erkennung |
| Schädliche Anwendungen und Grayware |
| Netzwerk- und Man-in-the-Middle-Angriffe |
| Anmeldedatendiebstahl und Kontoübernahme |
| Datenexfiltration und Datenschutzrisiko |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Indien | |
| Japan | |
| Südkorea | |
| Übriges Asien-Pazifik | |
| Naher Osten und Afrika | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Südafrika | |
| Ägypten | |
| Übriger Naher Osten und Afrika |
| Nach Servicebereitstellungsmodell | Vollständig verwaltete Dienste | |
| Co-verwaltete Dienste | ||
| Verwaltete Plattform mit Analyst-Add-on | ||
| Nach Analysefähigkeit | Geräte- und Betriebssystem-Risikoanalyse | |
| Anwendungs- und Laufzeit-Risikoanalyse | ||
| Netzwerk- und Web-Risikoanalyse | ||
| Identitäts-, Benutzer- und Verhaltens-Risikoanalyse | ||
| Transaktions- und Kontoübernahme-Risikoanalyse | ||
| Endpunktübergreifende und XDR-Korrelationsanalyse | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen | |
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Regierung und Verteidigung | ||
| Einzelhandel und E-Commerce | ||
| Fertigung | ||
| Sonstige Endnutzerbranchen | ||
| Nach Bereitstellungsmodell | Cloud | |
| On-Premises | ||
| Hybrid | ||
| Nach Bedrohungs- und Risikoanwendungsfall | Mobiles Phishing und Smishing | |
| Malware und Ransomware | ||
| Gerätekompromittierung und Jailbreak-Erkennung | ||
| Schädliche Anwendungen und Grayware | ||
| Netzwerk- und Man-in-the-Middle-Angriffe | ||
| Anmeldedatendiebstahl und Kontoübernahme | ||
| Datenexfiltration und Datenschutzrisiko | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Übriges Asien-Pazifik | ||
| Naher Osten und Afrika | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Südafrika | ||
| Ägypten | ||
| Übriger Naher Osten und Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete mobile Risikoanalyse-Dienste?
Die Marktgröße wird voraussichtlich von 1,21 Milliarden USD im Jahr 2026 auf 3,24 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 17,28 % von 2027 bis 2032.
Was treibt die Nachfrage nach verwalteten mobilen Risikoanalyse-Diensten an?
Der Markt für verwaltete mobile Risikoanalyse-Dienste wird durch zunehmendes mobiles Phishing, unkontrollierte BYOD-Nutzung, regulatorische Anforderungen und den Bedarf unterstützt, den Gerätestatus mit Zero-Trust-Entscheidungen zu verknüpfen. Diese Faktoren erhöhen den Bedarf an kontinuierlicher Erkennung und Reaktion anstatt isolierter Geräteprüfungen, während Unternehmen Geräte-, Identitäts-, Netzwerk-, Anwendungs- und Transaktionssignale in einen etablierten SOC-Workflow für Untersuchung und Reaktion einbringen können, auch wenn Benutzer an entfernten Standorten und auf verschiedenen Geräten arbeiten.
Welches Servicebereitstellungsmodell führt bei verwalteten mobilen Risikoanalyse-Diensten?
Vollständig verwaltete Dienste führten im Jahr 2026 mit 48,94 % des Umsatzes. Der Markt für verwaltete mobile Risikoanalyse-Dienste bevorzugt dieses Modell, wenn Organisationen kein internes Personal für Alert-Triage, Richtlinienkorrektur und laufende mobile Bedrohungsanalyse haben.
Welche mobile Risikoanalysefähigkeit expandiert am schnellsten?
Transaktions- und Kontoübernahme-Risikoanalyse wird voraussichtlich bis 2032 mit einer CAGR von 17,46 % wachsen, da mobile Zahlungen und Banking-Nutzung zunehmen. Der Markt für verwaltete mobile Risikoanalyse-Dienste nutzt diese Fähigkeit, um das Risiko hochwertiger Aktionen auf einem Gerät zu bewerten.
Welche Region expandiert am schnellsten für verwaltete mobile Risikoanalyse-Dienste?
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 17,66 % wachsen, unterstützt durch 5G-Bereitstellung, mobile Zahlungen und Sicherheitsanforderungen für Finanzdienstleistungen. Der Markt für verwaltete mobile Risikoanalyse-Dienste wird auch durch neue Nachfrage von Finanzinstituten in der Region unterstützt.
Warum sind Phishing und Smishing für die mobile Unternehmenssicherheit wichtig?
Mobiles Phishing und Smishing hielten im Jahr 2026 21,26 % des Umsatzes, und eine Phishing-Klickrate von 12,88 % im Jahr 2025 zeigte eine anhaltende Exposition.