
Tamanho e Participação do Mercado de Serviços Gerenciados de Análise de Risco Móvel
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 1.46 Bilhões de dólares |
| Tamanho do Mercado (2032) | 3.24 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 17.28 % |
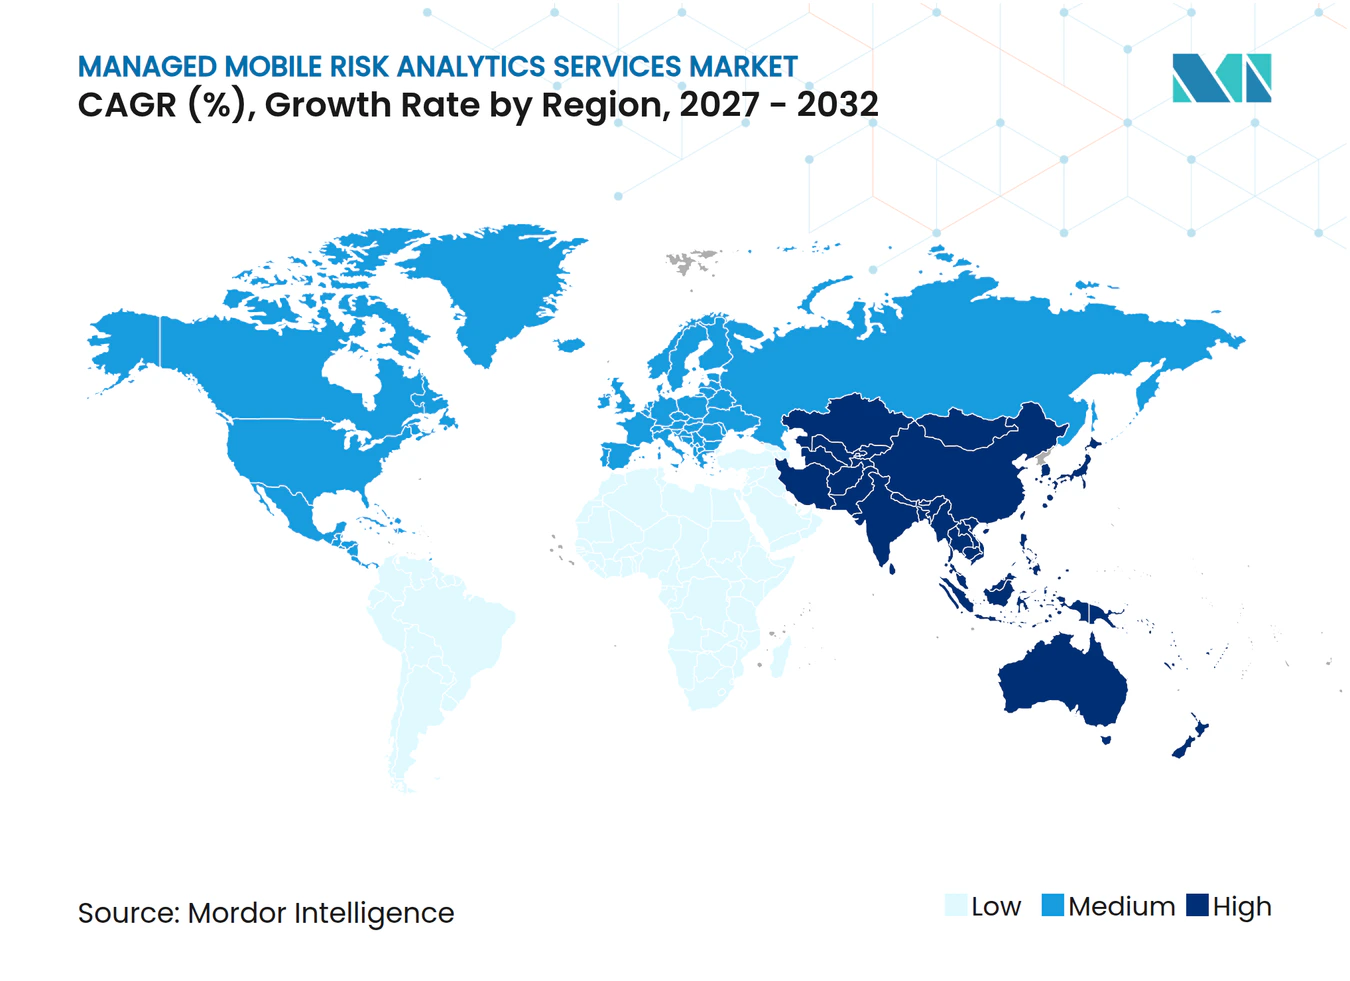
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços Gerenciados de Análise de Risco Móvel por Mordor Intelligence
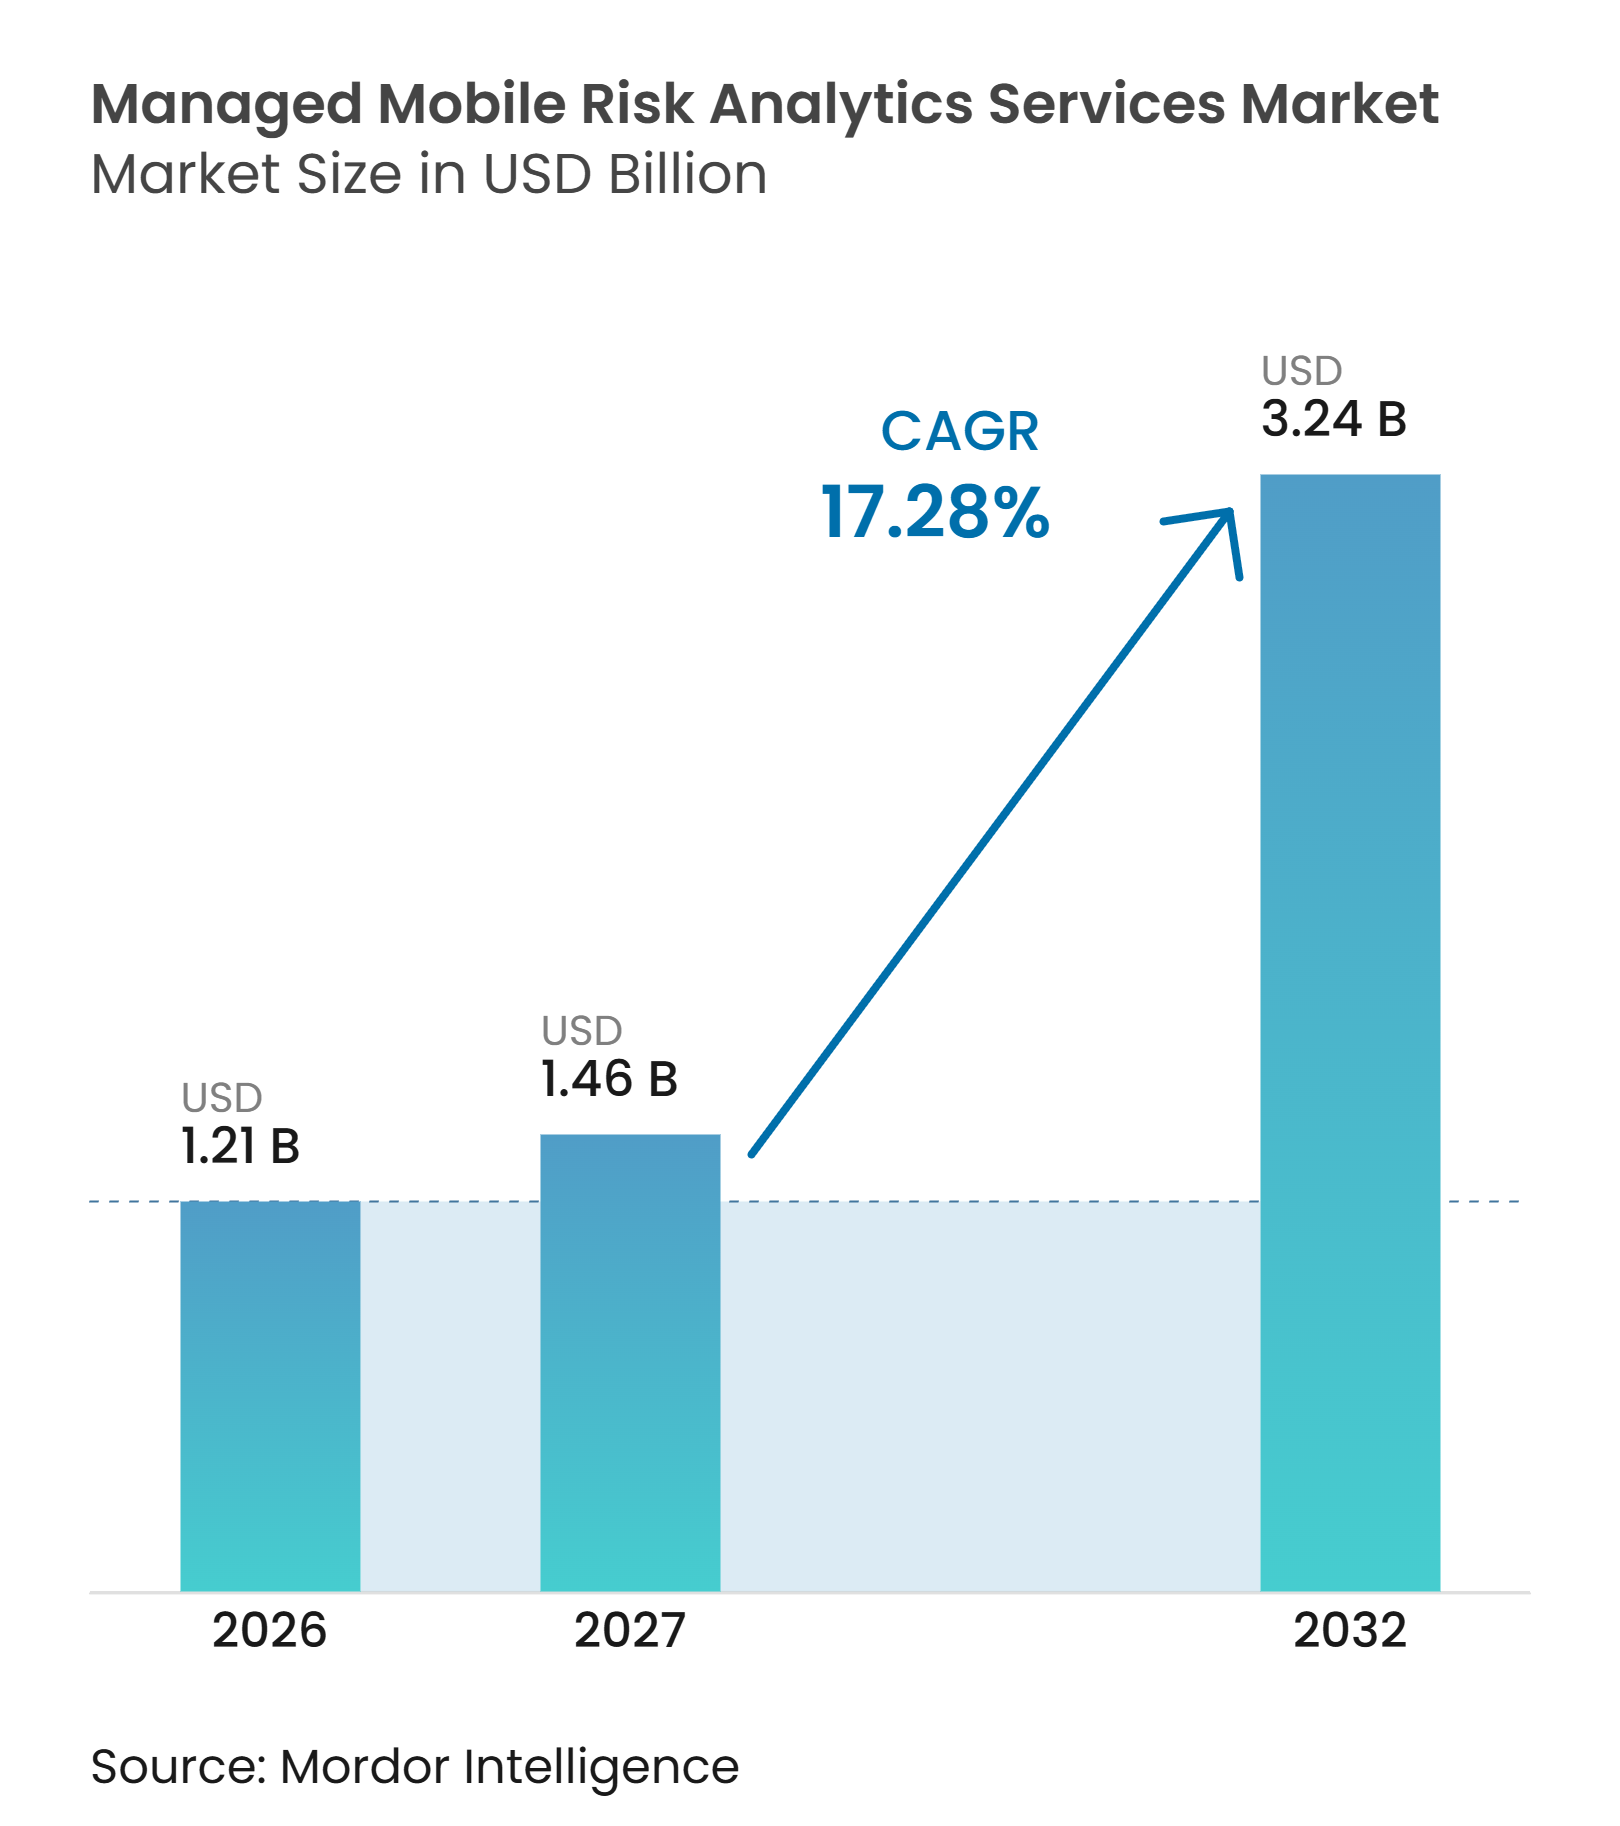
O tamanho do mercado de serviços gerenciados de análise de risco móvel está projetado para expandir de 1,21 bilhões de USD em 2026 e 1,46 bilhões de USD em 2027 para 3,24 bilhões de USD até 2032, registrando um CAGR de 17,28% entre 2027 e 2032. Os dispositivos móveis agora suportam acesso, pagamentos e processos de trabalho, o que ampliou a superfície de ataque corporativa nas camadas de dispositivo, aplicação, rede, identidade e transação. As organizações estão indo além de ferramentas isoladas de gerenciamento de dispositivos porque precisam de detecção, triagem e resposta contínuas nessas camadas. O mercado de serviços gerenciados de análise de risco móvel se beneficia à medida que as equipes de segurança enfrentam escassez de expertise específica em dispositivos móveis e precisam de serviços com suporte de analistas que possam se integrar às operações de segurança existentes. A estratégia dos fornecedores concentra-se cada vez mais em vincular a telemetria móvel a ferramentas de SIEM, SOAR, XDR e políticas de confiança zero, em vez de solicitar que os clientes gerenciem um console separado. Limitações orçamentárias em empresas de médio porte e a difícil integração com sistemas legados permanecem restrições relevantes, mesmo com o phishing habilitado por IA elevando o custo de deixar o risco móvel sem gerenciamento.
Principais Conclusões do Relatório
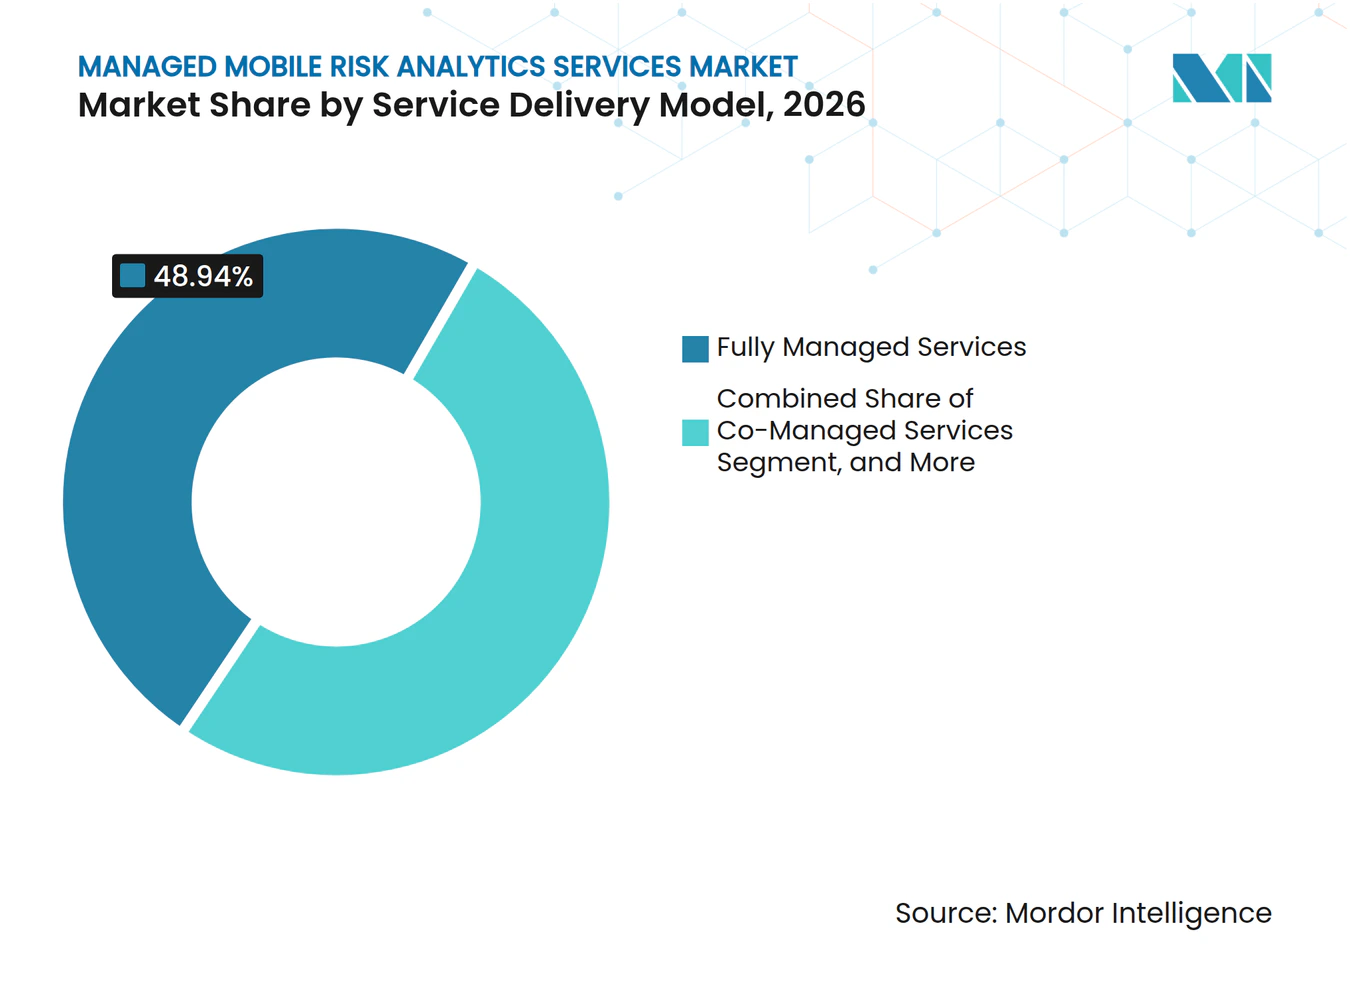
- Por modelo de entrega de serviço, os Serviços Totalmente Gerenciados detinham 48,94% da receita em 2026, e está projetado para expandir a um CAGR de 17,24% até 2032 no mercado de serviços gerenciados de análise de risco móvel.
- Por capacidade analítica, a Análise de Risco de Dispositivo e SO representou 23,47% da receita em 2026, enquanto a Análise de Risco de Transação e Tomada de Conta está projetada para expandir a um CAGR de 17,46% até 2032 no mercado de serviços gerenciados de análise de risco móvel.
- Por setor do usuário final, o BFSI representou 17,64% da receita em 2026, e está projetado para expandir a um CAGR de 17,88% até 2032.
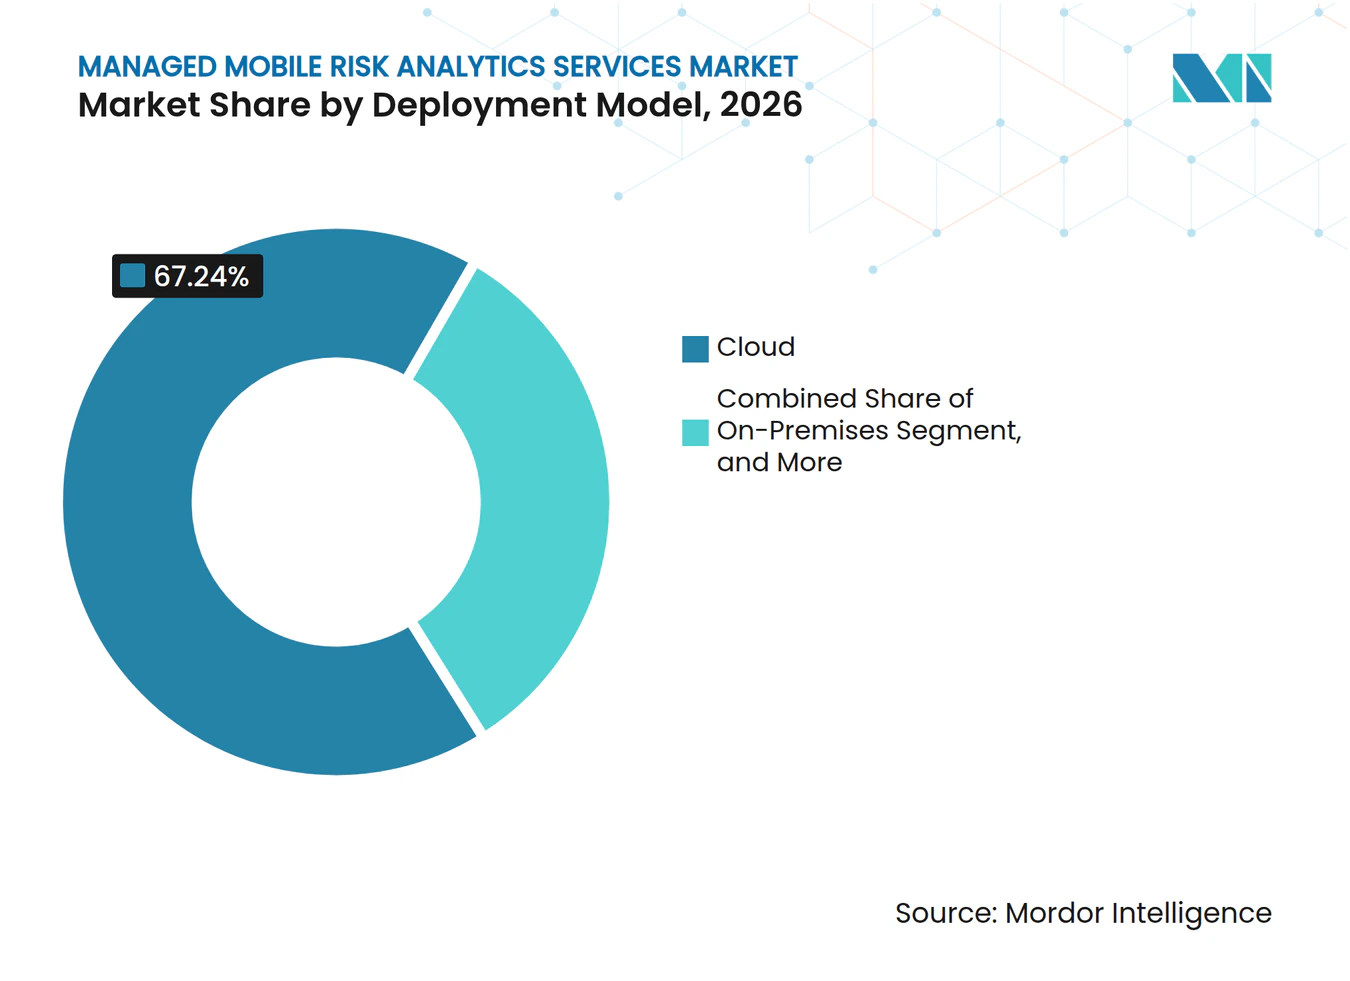
- Por modelo de implantação, a Nuvem representou 67,24%, e está projetada para expandir a um CAGR de 17,57% até 2032.
- Por caso de uso de ameaça e risco, o Phishing Móvel e Smishing representou 21,26% da receita e está projetado para expandir a um CAGR de 17,64% até 2032.
- Por geografia, a América do Norte representou 43,77% da receita em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 17,66% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Escalada do Cenário de Ciberameaças Móveis | +3.8% | Global | Curto prazo (≤ 2 anos) |
| Proliferação de BYOD e Trabalho Remoto | +3.2% | América do Norte e Europa, com crescente expansão para a Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Endurecimento dos Mandatos de Privacidade e Conformidade Setorial | +2.5% | América do Norte, núcleo da UE, Ásia-Pacífico | Médio prazo (2-4 anos) |
| Integração de Confiança Zero para Endpoints Móveis | +2.0% | Global, com liderança antecipada na América do Norte e UE | Médio prazo (2-4 anos) |
| Ponto Cego de Telemetria de Risco Móvel nos SOCs Existentes | +1.5% | Global | Curto prazo (≤ 2 anos) |
| Análise em Dispositivo com Preservação de Privacidade para BYOD | +1.0% | América do Norte, UE | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escalada do Cenário de Ciberameaças Móveis
O phishing móvel assistido por IA em canais de SMS, voz e QR tornou-se um problema contínuo de segurança corporativa, pois um funcionário pode encontrar um prompt malicioso enquanto está fora da proteção de uma rede corporativa. A Zimperium relatou um aumento de 380% em eventos de phishing em dispositivos móveis de funcionários desde janeiro de 2025. O mesmo relatório afirmou que o smishing representou 39% dos vetores de ameaças móveis e o quishing baseado em QR cresceu 146% trimestre a trimestre no primeiro trimestre de 2026.[1] A Lookout registrou uma taxa global de cliques em phishing de 12,88% ao longo de 4 trimestres consecutivos em 2025, o que aponta para uma exposição constante em vez de um ciclo de campanha isolado.[2] O mercado de serviços gerenciados de análise de risco móvel obtém demanda recorrente porque esses ataques exigem detecção que se adapta a mensagens, links, comportamento de dispositivos e à sequência de ações que podem levar a um comprometimento em constante mudança. A conscientização dos funcionários continua sendo útil, mas não substitui controles gerenciados continuamente contra campanhas altamente personalizadas, projetadas para parecer legítimas em um contexto de negócios familiar.
Proliferação de BYOD e Trabalho Remoto
A lacuna entre as políticas formais de BYOD e o comportamento dos funcionários cria uma superfície de risco móvel persistente, pois os dispositivos pessoais frequentemente se conectam a aplicações de negócios sem passar pela mesma inspeção que os equipamentos corporativos. A Verizon constatou que o uso de BYOD permanece comum entre os profissionais de TI, enquanto menos organizações o permitem formalmente. Entre as organizações que proíbem o BYOD, a conformidade permanece limitada. A Ivanti relatou que os funcionários frequentemente ignoram as proibições de BYOD e que muitos profissionais de TI carecem de visibilidade adequada sobre os dispositivos que se conectam às redes corporativas. Essa lacuna sustenta a demanda por serviços que monitoram o acesso móvel sem depender de equipes internas para identificar cada dispositivo ou confirmar manualmente sua condição de segurança. As opções independentes de MDM são particularmente relevantes onde uma organização precisa de governança, mas tem registro de dispositivos incompleto e não pode exigir que cada trabalhador use um telefone gerenciado pela empresa.
Endurecimento dos Mandatos de Privacidade e Conformidade Setorial
As instituições financeiras enfrentam expectativas mais específicas de segurança móvel à medida que o banco móvel se torna central para a atividade dos clientes e os controles de fraude devem funcionar em toda a jornada do cliente. O Banco Central dos Emirados Árabes Unidos exigiu determinados controles para aplicações de banco móvel em maio de 2025, incluindo detecção de compartilhamento de tela, chamadas ativas e malware, e não permitiu o OTP por SMS como único método de autenticação. A Recomendação X.1456 da ITU-T, emitida em abril de 2025, estabeleceu diretrizes de segurança para aplicações de serviços financeiros digitais cobrindo autenticação, criptografia e detecção de ameaças em tempo real.[3] Esses requisitos tornam os controles móveis prontos para auditoria mais importantes para os prestadores de serviços financeiros, pois precisam de evidências de que os controles estão operando nas interações diárias com os clientes. Os provedores gerenciados podem traduzir regras em fluxos de trabalho de monitoramento e resposta quando as equipes internas não possuem especialistas dedicados em conformidade móvel ou capacidade para atualizar continuamente a lógica de controle. Essa pressão é especialmente relevante para o BFSI, que é a maior categoria de usuário final no mercado de serviços gerenciados de análise de risco móvel.
Integração de Confiança Zero para Endpoints Móveis
Os endpoints móveis estão se tornando uma parte mais importante dos programas de segurança de confiança zero, pois uma decisão de acesso pode ser enfraquecida quando não leva em conta o estado de segurança do dispositivo envolvido. Muitas organizações adotaram estruturas de confiança zero, embora a adoção permaneça comparativamente menor em setores como manufatura e energia. A lacuna de implantação remanescente deixa muitas organizações sem verificações contínuas de postura móvel vinculadas às decisões de acesso. A pontuação de postura do dispositivo pode fornecer um sinal adicional antes que uma aplicação ou transação seja permitida, em vez de depender exclusivamente das credenciais de identidade do usuário. Os provedores que conectam esses sinais a plataformas de identidade e mecanismos de política de confiança zero podem tornar os dados móveis parte do fluxo de trabalho de segurança existente, permitindo que a mesma equipe use informações do dispositivo ao investigar eventos relacionados a identidade, aplicação e transação. Essa abordagem ajuda o mercado de serviços gerenciados de análise de risco móvel a evoluir de uma ferramenta de segurança pontual para um serviço incorporado no controle de acesso corporativo, onde uma política de segurança precisa responder prontamente às mudanças na condição do dispositivo.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Complexidade de Integração com Pilhas de TI Legadas | -1.8% | Global, mais aguda na América do Norte e UE | Médio prazo (2-4 anos) |
| Restrições Orçamentárias para Empresas de Médio Porte | -1.4% | Global, concentrado na Ásia-Pacífico e América do Sul | Curto prazo (≤ 2 anos) |
| Requisitos de Isolamento de Dados entre Locatários e Soberania | -0.9% | UE, núcleo da Ásia-Pacífico, Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Explicabilidade da Pontuação de Risco Móvel e Atrito de Confiança do Usuário | -0.6% | Global | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Integração com Pilhas de TI Legadas
A infraestrutura legada pode retardar a adoção de serviços gerenciados de análise móvel, especialmente onde uma empresa possui várias gerações de sistemas operando em paralelo. Os agentes nativos de nuvem precisam de conexões de API contínuas e fluxos de telemetria em tempo real para sistemas SIEM e SOAR, que ambientes mais antigos podem não suportar adequadamente. As organizações que utilizam protocolos de autenticação desatualizados e sistemas locais frequentemente precisam de camadas de middleware e transformação de dados antes que um serviço móvel possa operar de forma eficaz. Essas adições podem prolongar os cronogramas de implementação em 12 a 18 meses e podem exigir coordenação entre as equipes de segurança, infraestrutura e aplicações. Durante esse período, a organização mantém seu risco pré-implantação enquanto também gasta com o novo serviço. Os provedores podem reduzir esse atrito começando com a detecção em nível de rede, que não requer alterações imediatas nas aplicações legadas, dando às equipes de tecnologia tempo para planejar mudanças mais extensas sem atrasar toda a proteção inicial.
Restrições Orçamentárias para Empresas de Médio Porte
As empresas de médio porte frequentemente enfrentam exposição móvel significativa, mas carecem da estrutura orçamentária das grandes empresas, especialmente quando os gastos com segurança precisam competir com as prioridades operacionais essenciais. A Verizon relatou que as PMEs sofreram tempo de inatividade do sistema relacionado a ataques móveis notável em 2025. Os contratos totalmente gerenciados geralmente dependem de volumes de assentos corporativos e compromissos rigorosos de nível de serviço que os compradores do mercado intermediário podem não conseguir financiar. Os serviços co-gerenciados e os modelos de complemento de analistas podem reduzir os custos de entrada, mas podem deixar lacunas de cobertura em comparação com a terceirização total. A precificação baseada em consumo vinculada à frota móvel ativa poderia tornar os serviços mais acessíveis a esse grupo de compradores e dar aos clientes uma conexão mais clara entre uso e custo. Essa limitação pode retardar o mercado de serviços gerenciados de análise de risco móvel na Ásia-Pacífico e na América do Sul, onde a sensibilidade ao preço é mais pronunciada e as decisões de aquisição podem depender de economias operacionais visíveis, além da redução de riscos.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Modelo de Entrega de Serviço:
Serviços Totalmente Gerenciados Sustentam a Receita de Curto PrazoOs Serviços Totalmente Gerenciados representaram 48,94% da participação do mercado de serviços gerenciados de análise de risco móvel em 2026. Esse formato lidera porque muitas empresas não possuem especialistas capazes de gerenciar pontuação de risco móvel, triagem de alertas, remediação de políticas e decisões de escalonamento em uma frota de dispositivos móveis variada. A Jamf identificou o custo organizacional das lacunas de segurança resultantes da ausência de liderança em segurança móvel. A terceirização total, portanto, aborda uma restrição prática de pessoal, bem como uma necessidade tecnológica, especialmente quando as equipes internas já têm responsabilidades mais amplas em segurança de nuvem, rede e endpoint. Os provedores também podem aplicar inteligência de ameaças extraída de múltiplos clientes, dando-lhes visibilidade que uma única implantação corporativa pode não alcançar, ao mesmo tempo em que exige que os provedores isolem os dados dos clientes e respeitem as obrigações de privacidade relevantes.
Os Serviços Co-Gerenciados permitem que organizações com um SOC existente adicionem cobertura móvel sem substituir fluxos de trabalho estabelecidos ou forçar as equipes de segurança a abandonar seu processo existente de resposta a incidentes. Essa opção pode ser adequada para instituições financeiras de médio porte e sistemas de saúde que mantêm equipes de segurança internas, mas precisam de ajuda com análise específica de dispositivos móveis. A Plataforma Gerenciada com Complemento de Analista oferece às empresas de tecnologia um controle mais direto da plataforma com suporte humano periódico. Os contratos baseados em resultados transferem a responsabilidade pelos níveis de serviço de detecção do cliente para o provedor e estabelecem expectativas mais claras para investigação e remediação. Esse arranjo favorece o gerenciamento total onde o custo e a disponibilidade de analistas qualificados de segurança móvel permanecem uma preocupação, especialmente quando uma empresa não pode dedicar pessoal ao monitoramento de alertas 24 horas e à remediação rápida.



Por Capacidade Analítica:
Análise de Risco de Transação Lidera a Onda de CrescimentoA Análise de Risco de Transação e Tomada de Conta está projetada para expandir a um CAGR de 17,46% até 2032. O banco móvel, as carteiras digitais e os super-aplicativos colocam transações de alto valor nos mesmos perfis de dispositivo usados para atividades cotidianas, o que aumenta a importância de verificar o risco no momento em que uma transação é solicitada. As empresas que começaram com verificações de dispositivos estão adicionando controles comportamentais e de camada de transação para proteger ações geradoras de receita. A Zimperium afirmou que o uso de IA em aplicações móveis aumentou 14 vezes no Android e 7 vezes no iOS em 2025. Essa mudança expande a superfície de anomalia comportamental que a análise de transações deve avaliar e torna as verificações estáticas de dispositivos menos suficientes por si só, quando uma conta legítima pode ser usada em uma transação incomum ou manipulada.
A Análise de Risco de Dispositivo e SO detinha 23,47% da receita em 2026, tornando-a a maior capacidade analítica. A integridade do dispositivo e do sistema operacional deve ser estabelecida antes que os dados de aplicação e transação possam ser considerados confiáveis, especialmente quando o mesmo dispositivo pode ser usado tanto para trabalho quanto para atividades pessoais. A Análise de Risco de Aplicação e Tempo de Execução aborda o comportamento mutável das aplicações e os riscos de governança de dados criados por aplicações móveis habilitadas por IA. A Análise de Correlação entre Endpoints e XDR pode conectar a telemetria móvel com sinais de segurança de e-mail, firewall e sistemas em nuvem, o que pode ajudar as equipes a visualizar um incidente de múltiplos estágios em um único fluxo de trabalho. A Análise de Risco de Rede e Web permanece útil quando os dispositivos dos funcionários operam além do alcance do monitoramento da rede corporativa, inclusive quando os usuários se conectam por meio de redes domésticas, públicas ou celulares durante a atividade de trabalho rotineira.
Por Setor do Usuário Final:
O BFSI Estabelece Requisitos de Detecção em Todos os Segmentos VerticaisO BFSI representou 27,21% da receita em 2026 e está projetado para expandir a um CAGR de 17,88% até 2032. O setor combina uso extensivo de banco móvel, incidentes custosos de tomada de conta e requisitos específicos para controles de segurança móvel que podem ser aplicados de forma consistente nos canais voltados ao cliente. As instituições financeiras precisam de controles que possam suportar tanto as operações de segurança quanto a preparação para auditorias. Os provedores de análise gerenciada podem configurar fluxos de trabalho de monitoramento e detecção em torno desses requisitos, incluindo alertas que permitem às equipes investigar atividades suspeitas de dispositivos e transações. Isso dá ao setor um papel central na determinação dos recursos que os provedores priorizam, desde a proteção de acesso até a investigação de incidentes e as evidências necessárias após a identificação de um evento suspeito.
A Saúde e Ciências da Vida também requerem o manuseio seguro de dados em dispositivos móveis e aplicações clínicas, onde os usuários podem acessar informações sensíveis fora dos locais de trabalho tradicionais. O uso de BYOD nesse contexto aumenta a preocupação com a transferência não autorizada de dados. O Governo e a Defesa podem precisar de designs de serviço com isolamento físico ou locais que diferem das implantações de BFSI baseadas em nuvem. O Varejo e o Comércio Eletrônico enfrentam tomada de conta e roubo de credenciais de fidelidade por meio de aplicações de comércio móvel, onde uma conta roubada pode afetar tanto a receita quanto a confiança do cliente. A Manufatura tem um nível mais baixo de adoção de confiança zero, e seu maior uso de tecnologia operacional conectada a dispositivos móveis pode criar uma necessidade futura maior de cobertura gerenciada, especialmente à medida que os processos operacionais se tornam mais conectados a ferramentas móveis e trabalhadores remotos.
Por Modelo de Implantação:
A Entrega em Nuvem Expande Enquanto o Híbrido Permanece RelevanteA Nuvem representou 67,24% e está projetada para expandir a um CAGR de 17,57% até 2032. A coleta elástica de telemetria, a análise multilocatário e as respostas rápidas de nível de serviço se alinham com a entrega em nuvem, especialmente para clientes que operam em vários locais e precisam de cobertura consistente. O mercado de serviços gerenciados de análise de risco móvel pode usar a escala da nuvem para processar sinais de frotas de dispositivos grandes e dispersas sem exigir que cada cliente construa uma infraestrutura de análise separada. Os serviços em nuvem também podem suportar inteligência compartilhada entre clientes, mantendo o gerenciamento operacional centralizado. Esses atributos tornam a implantação em nuvem a rota principal para muitos contratos de serviços gerenciados, mantendo a capacidade de aplicar um modelo operacional comum a clientes em diferentes locais.
A implantação local permanece relevante em governo, defesa e instituições financeiras fortemente regulamentadas com requisitos rigorosos de residência de dados. Os modelos híbridos mantêm o processamento de telemetria sensível dentro do ambiente do cliente enquanto usam recursos de nuvem para coordenação de inteligência de ameaças. Essa estrutura pode equilibrar as necessidades de soberania com os benefícios operacionais de uma rede de inteligência mais ampla e permitir que os clientes adotem a capacidade de nuvem em etapas. O isolamento entre locatários permanece uma consideração técnica e regulatória importante nas implantações europeias e da Ásia-Pacífico. Os provedores que demonstram isolamento robusto e residência de dados específica por país podem estar melhor posicionados em ambientes regulamentados, onde um cliente deve entender onde os dados móveis são processados e retidos.

Por Caso de Uso de Ameaça e Risco:
O Phishing Permanece a Maior Necessidade de Detecção GerenciadaO Phishing Móvel e Smishing representou 21,26% da receita e está projetado para expandir a um CAGR de 17,64% até 2032. A Lookout relatou que a taxa global de cliques em phishing permaneceu consistentemente alta durante um período prolongado em 2025. Essa consistência sustenta a necessidade de detecção continuamente atualizada, em vez de detecção aplicada apenas durante uma campanha, pois os funcionários podem encontrar mensagens fraudulentas durante o uso móvel rotineiro. A Lookout lançou o Smishing AI em setembro de 2025 para avaliar o contexto e a intenção das mensagens, em vez de depender apenas da reputação de URL ou da identificação do remetente. A abordagem do produto reflete uma mudança mais ampla em direção à análise do comportamento de mensagens suspeitas e à determinação de se a linguagem busca provocar uma ação insegura.
Malware e Ransomware, juntamente com Comprometimento de Dispositivo e Detecção de Jailbreak, precisam de telemetria móvel que muitas empresas não conseguem coletar em frotas mistas de iOS e Android. Roubo de Credenciais, Tomada de Conta, Exfiltração de Dados e Risco de Privacidade podem seguir incidentes de phishing dentro da mesma cadeia de ataque, o que torna importante conectar sinais relacionados em vez de tratá-los como eventos separados. Ataques de Rede e de Intermediário permanecem relevantes em ambientes BYOD porque as ferramentas de rede corporativa podem não cobrir dispositivos fora do local de trabalho. Aplicações Maliciosas e Grayware aborda a exposição ao sideloading, especialmente onde lojas de aplicativos de terceiros são amplamente utilizadas. Esses casos de uso relacionados permitem que os provedores ampliem a cobertura depois que uma organização começa com a proteção contra phishing e tragam um conjunto mais amplo de riscos móveis para o monitoramento gerenciado, permitindo que o relacionamento de serviço se desenvolva à medida que as prioridades de segurança móvel do cliente se tornam mais amplas.
Análise Geográfica
Mercado de Serviços Gerenciados de Análise de Risco Móvel na América do Norte
A América do Norte respondeu por 43,77% do tamanho do mercado de serviços gerenciados de análise de risco móvel em 2026. A região combina empresas regulamentadas, alto uso de BYOD e um ecossistema consolidado de serviços gerenciados de segurança que oferece aos compradores experiência com operações de segurança terceirizadas e processos estabelecidos para avaliar os níveis de serviço dos fornecedores. A Verizon constatou que 80% das organizações nos Estados Unidos enfrentaram tentativas de phishing móvel direcionadas a funcionários em 2025. A Samsung lançou o Knox Asset Intelligence para o Microsoft Sentinel como produto de disponibilidade geral em setembro de 2025. Ele permite que as equipes de SOC integrem a telemetria de segurança dos dispositivos Samsung Galaxy às investigações do Microsoft Sentinel em mais de 65 eventos de segurança, fornecendo aos analistas um conjunto de dados móveis mais amplo ao investigar um potencial incidente.
Mercado de Serviços Gerenciados de Análise de Risco Móvel na Europa
A Europa possui um ambiente regulatório que afeta tanto o design dos fornecedores quanto os requisitos dos clientes, especialmente para fornecedores que atendem clientes em mais de 1 país. As regras de minimização de dados e de transferência transfronteiriça de dados tornam os pipelines de telemetria residentes na UE importantes para alguns clientes, assim como a clareza sobre como as informações são isoladas entre os locatários. Isso cria uma barreira para fornecedores sem infraestrutura regional ou uma abordagem clara para os requisitos de soberania, o que pode influenciar a seleção do fornecedor mesmo quando as capacidades de segurança mais amplas são semelhantes. A Pradeo e a 7P firmaram uma parceria em abril de 2026 para oferecer uma solução de segurança móvel em conformidade com a UE voltada para organizações com requisitos de soberania digital, o que pode influenciar a seleção do fornecedor mesmo quando as capacidades de segurança mais amplas são semelhantes. A parceria indica que a capacidade de conformidade regional é uma consideração competitiva no mercado de serviços gerenciados de análise de risco móvel.
Mercado de Serviços Gerenciados de Análise de Risco Móvel na APAC, MEA e América do Sul
Espera-se que a Ásia-Pacífico se expanda a um CAGR de 17,66% até 2032. A implantação do 5G, os pagamentos móveis e os requisitos mais rigorosos de segurança para serviços financeiros sustentam a demanda em toda a região, onde os canais móveis desempenham um papel importante na atividade cotidiana dos clientes. A China havia implantado mais de 4,5 milhões de estações-base 5G até maio de 2025. A Zimperium reportou 12 novos clientes bancários na Ásia-Pacífico durante o exercício fiscal de 2025. A América do Sul e o Oriente Médio e África permanecem mercados em estágio inicial, com a demanda concentrada em usuários do setor de serviços bancários, financeiros e de seguros (BFSI) e do governo que precisam proteger aplicações móveis voltadas ao público e informações sensíveis, enquanto os fornecedores continuam a adaptar os modelos de entrega aos requisitos locais de cada região.
Cenário Competitivo
Concentração do Mercado
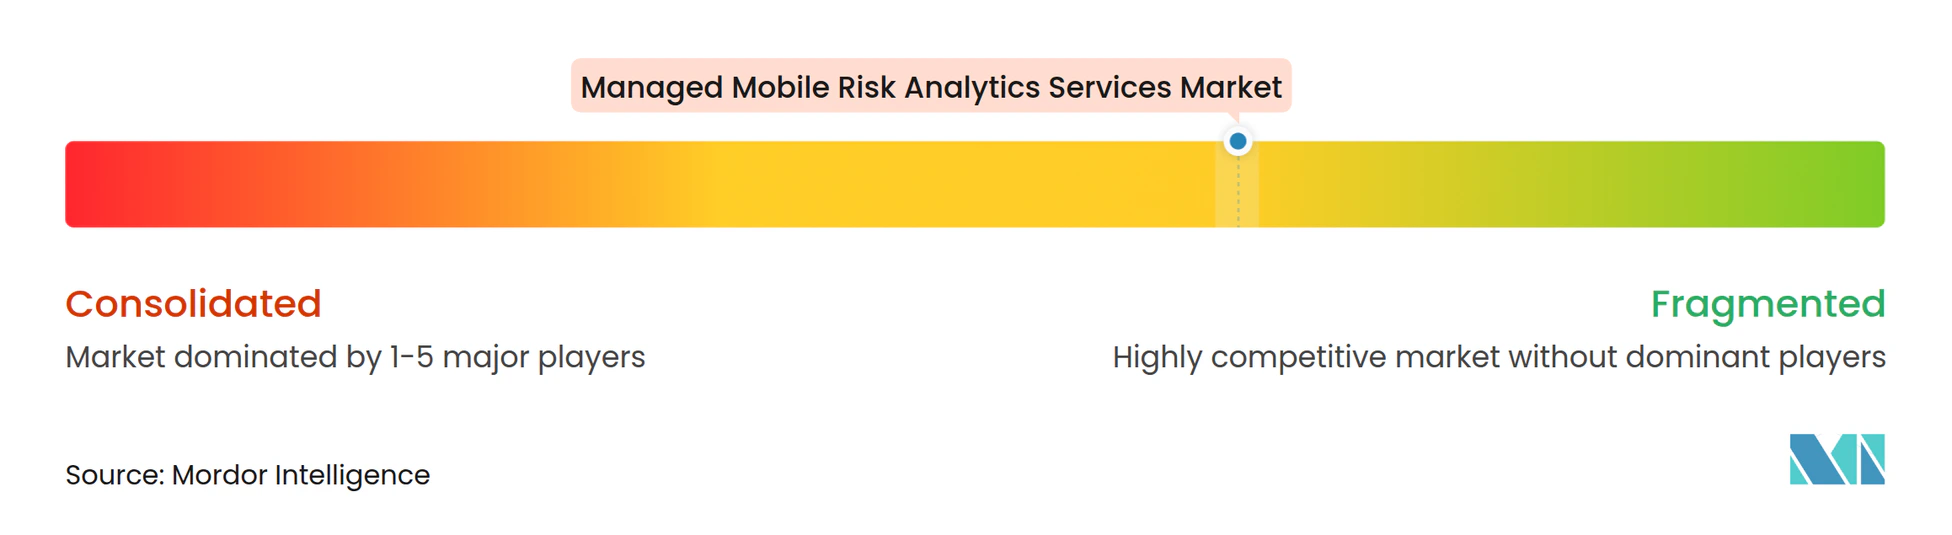
O mercado de serviços gerenciados de análise de risco móvel é moderadamente fragmentado. Fornecedores especializados como Zimperium e Lookout competem por meio de inteligência de ameaças específica para dispositivos móveis e triagem assistida por IA. CrowdStrike, Palo Alto Networks e Microsoft podem usar seus relacionamentos mais amplos de XDR e SIEM para incorporar análise móvel em acordos de segurança existentes. As aquisições favorecem cada vez mais provedores que enviam telemetria móvel para ferramentas existentes de SIEM, SOAR e política de confiança zero, porque os clientes podem investigar eventos móveis ao lado de sinais de outras partes do ambiente. Esse modelo de integração pode reduzir a necessidade de um console de segurança móvel separado e simplificar a forma como as equipes de segurança atribuem e acompanham a atividade de resposta, o que pode ser importante quando os alertas móveis precisam ser priorizados junto com um volume maior de notificações de segurança.
A Zimperium expandiu seu relacionamento com a CrowdStrike em março de 2025 por meio de uma integração com o CrowdStrike Falcon Next-Gen SIEM. A integração tornou os eventos de ameaças móveis disponíveis no ambiente de detecção da CrowdStrike com mapeamento MITRE ATT&CK. O lançamento do Microsoft Sentinel pela Samsung em setembro de 2025 fornece outro exemplo de fornecedores trazendo dados móveis para fluxos de trabalho de SOC estabelecidos no mercado de serviços gerenciados de análise de risco móvel, onde podem ser considerados junto com as informações de segurança corporativa. A Zimperium lançou o Mobile SOC Agent em maio de 2026 para ajudar as equipes a identificar, priorizar e remediar ameaças móveis com suporte de investigação assistido por IA, refletindo a necessidade de encurtar os ciclos de resposta quando as equipes de segurança devem examinar eventos em muitos dispositivos.
Fornecedores emergentes como a iVerify buscam diferenciação por meio de detecção e resposta de endpoint móvel sem MDM para ambientes BYOD, onde impor uma abordagem padrão de gerenciamento de dispositivos pode ser difícil. O lançamento do Smishing AI da Lookout ilustra a mudança em direção à análise de contexto de mensagens para proteção contra phishing móvel no mercado de serviços gerenciados de análise de risco móvel, onde os funcionários precisam de proteção independentemente de sua localização ou propriedade do dispositivo. Os provedores com redes de telemetria maiores podem melhorar sua inteligência de ameaças observando padrões anonimizados em múltiplos clientes, desde que mantenham a separação adequada de dados. Essa vantagem de rede pode ser difícil para fornecedores de ferramentas pontuais igualarem sem escala de implantação comparável, porque a qualidade da inteligência de ameaças pode melhorar à medida que mais sinais móveis relevantes são avaliados ao longo do tempo.
Líderes do Setor de Serviços Gerenciados de Análise de Risco Móvel
-
Microsoft Corporation
-
IBM Corporation
-
Lookout, Inc.
-
Zimperium, Inc.
-
Ivanti, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Análise de Risco Móvel Empresas cobertas neste relatório
- Accenture plc
- Microsoft Corporation
- International Business Machines Corporation
- Lookout, Inc.
- Zimperium, Inc.
- Ivanti, Inc.
- Check Point Software Technologies Ltd.
- BlackBerry Limited
- Cisco Systems, Inc.
- Broadcom Inc.
- Sophos Limited
- Jamf Holding Corp.
- Cybereason Inc.
- Pradeo SAS
- CrowdStrike Holdings, Inc.
- Palo Alto Networks, Inc.
- Trend Micro Incorporated
- ESET, spol. s r.o.
- Kaspersky Lab
- International Business Machines Corporation MaaS360
- SAP SE
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Análise de Risco Móvel
- Setembro de 2026: A Pradeo integra a Defesa contra Ameaças Móveis com a Fence (Noruega). A solução de MTD da Pradeo foi incorporada à pilha de serviços de segurança gerenciados da Fence, estendendo as operações de SOC e a detecção e resposta de endpoint para cobrir a proteção da frota móvel para clientes corporativos europeus. A parceria aborda a lacuna de cobertura móvel comum aos MSSPs com detecção robusta de laptops e servidores, mas sem camada equivalente de análise móvel.
- Maio de 2026: A Zimperium lança o Mobile SOC Agent. A Zimperium introduziu uma solução de IA agêntica integrada à sua plataforma de Defesa contra Ameaças Móveis, permitindo que as equipes de SOC identifiquem, priorizem e remediem ameaças móveis em minutos, em vez de horas, correlacionando ameaças nas superfícies de ataque de iOS e Android, gerando narrativas de ataque mapeadas pelo MITRE ATT&CK com pontuações de confiança e fornecendo orientação de remediação passo a passo.
- Abril de 2026: A Pradeo e a 7P anunciam parceria soberana de segurança móvel. Os 2 fornecedores europeus fizeram parceria para oferecer uma solução de segurança móvel 100% em conformidade com a UE, combinando a plataforma MDM da 7P com o MTD da Pradeo, visando empresas que exigem soberania digital e conformidade total com a NIS2, sinalizando uma mudança competitiva estrutural nos mercados europeus de segurança móvel gerenciada.
- Março de 2026: A NowSecure e a iVerify anunciaram uma parceria para integrar dados de segurança de aplicações móveis ao portal de administração iVerify Enterprise. A integração adiciona inteligência de risco em nível de aplicação aos fluxos de trabalho de segurança de endpoint móvel, ajudando as empresas a avaliar ameaças tanto em aplicações móveis quanto em dispositivos.
Escopo do Relatório Global do Mercado de Serviços Gerenciados de Análise de Risco Móvel
O Mercado de Serviços Gerenciados de Análise de Risco Móvel compreende serviços terceirizados que monitoram, avaliam e mitigam continuamente riscos de segurança e conformidade em dispositivos móveis, aplicações e redes, cobrindo endpoints BYOD, de propriedade corporativa e conectados à IoT.
O Relatório do Mercado de Serviços Gerenciados de Análise de Risco Móvel é Segmentado por Modelo de Entrega de Serviço (Serviços Totalmente Gerenciados, Serviços Co-Gerenciados e Plataforma Gerenciada com Complemento de Analista), Capacidade Analítica (Análise de Risco de Dispositivo e SO, Análise de Risco de Aplicação e Tempo de Execução, Análise de Risco de Rede e Web, Análise de Risco de Identidade, Usuário e Comportamento, Análise de Risco de Transação e Tomada de Conta e Análise de Correlação entre Endpoints e XDR), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros, Saúde e Ciências da Vida, TI e Telecomunicações, Governo e Defesa, Varejo e Comércio Eletrônico, Manufatura e Outros Setores do Usuário Final), Modelo de Implantação (Nuvem, Local e Híbrido), Caso de Uso de Ameaça e Risco (Phishing Móvel e Smishing, Malware e Ransomware, Comprometimento de Dispositivo e Detecção de Jailbreak, Aplicações Maliciosas e Grayware, Ataques de Rede e de Intermediário, Roubo de Credenciais e Tomada de Conta e Exfiltração de Dados e Risco de Privacidade) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Serviços Totalmente Gerenciados |
| Serviços Co-Gerenciados |
| Plataforma Gerenciada com Complemento de Analista |
| Análise de Risco de Dispositivo e SO |
| Análise de Risco de Aplicação e Tempo de Execução |
| Anlise de Risco de Rede e Web |
| Análise de Risco de Identidade, Usuário e Comportamento |
| Análise de Risco de Transação e Tomada de Conta |
| Análise de Correlação entre Endpoints e XDR |
| Serviços Bancários, Financeiros e de Seguros |
| Saúde e Ciências da Vida |
| TI e Telecomunicações |
| Governo e Defesa |
| Varejo e Comércio Eletrônico |
| Manufatura |
| Outros Setores do Usuário Final |
| Nuvem |
| Local |
| Híbrido |
| Phishing Móvel e Smishing |
| Malware e Ransomware |
| Comprometimento de Dispositivo e Detecção de Jailbreak |
| Aplicações Maliciosas e Grayware |
| Ataques de Rede e de Intermediário |
| Roubo de Credenciais e Tomada de Conta |
| Exfiltração de Dados e Risco de Privacidade |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio e África | Arábia Saudita |
| Emirados Árabes Unidos | |
| África do Sul | |
| Egito | |
| Restante do Oriente Médio e África |
| Por Modelo de Entrega de Serviço | Serviços Totalmente Gerenciados | |
| Serviços Co-Gerenciados | ||
| Plataforma Gerenciada com Complemento de Analista | ||
| Por Capacidade Analítica | Análise de Risco de Dispositivo e SO | |
| Análise de Risco de Aplicação e Tempo de Execução | ||
| Anlise de Risco de Rede e Web | ||
| Análise de Risco de Identidade, Usuário e Comportamento | ||
| Análise de Risco de Transação e Tomada de Conta | ||
| Análise de Correlação entre Endpoints e XDR | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros | |
| Saúde e Ciências da Vida | ||
| TI e Telecomunicações | ||
| Governo e Defesa | ||
| Varejo e Comércio Eletrônico | ||
| Manufatura | ||
| Outros Setores do Usuário Final | ||
| Por Modelo de Implantação | Nuvem | |
| Local | ||
| Híbrido | ||
| Por Caso de Uso de Ameaça e Risco | Phishing Móvel e Smishing | |
| Malware e Ransomware | ||
| Comprometimento de Dispositivo e Detecção de Jailbreak | ||
| Aplicações Maliciosas e Grayware | ||
| Ataques de Rede e de Intermediário | ||
| Roubo de Credenciais e Tomada de Conta | ||
| Exfiltração de Dados e Risco de Privacidade | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| África do Sul | ||
| Egito | ||
| Restante do Oriente Médio e África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços gerenciados de análise de risco móvel?
O tamanho do mercado está projetado para aumentar de 1,21 bilhões de USD em 2026 para 3,24 bilhões de USD até 2032, a um CAGR de 17,28% de 2027 a 2032.
O que está impulsionando a demanda por serviços gerenciados de análise de risco móvel?
O mercado de serviços gerenciados de análise de risco móvel é sustentado pelo aumento do phishing móvel, uso não gerenciado de BYOD, requisitos regulatórios e a necessidade de vincular a postura do dispositivo às decisões de confiança zero. Esses fatores aumentam a necessidade de detecção e resposta contínuas em vez de verificações isoladas de dispositivos, ao mesmo tempo em que permitem que as empresas tragam sinais de dispositivo, identidade, rede, aplicação e transação para um fluxo de trabalho de SOC estabelecido para investigação e resposta, mesmo quando os usuários trabalham em locais remotos e dispositivos.
Qual modelo de entrega de serviço lidera os serviços gerenciados de análise de risco móvel?
Os Serviços Totalmente Gerenciados lideraram com 48,94% da receita em 2026. O mercado de serviços gerenciados de análise de risco móvel favorece esse modelo onde as organizações carecem de pessoal interno para triagem de alertas, remediação de políticas e análise contínua de ameaças móveis.
Qual capacidade de análise de risco móvel está se expandindo mais rapidamente?
A Análise de Risco de Transação e Tomada de Conta está projetada para expandir a um CAGR de 17,46% até 2032, à medida que os pagamentos móveis e o uso bancário aumentam. O mercado de serviços gerenciados de análise de risco móvel usa essa capacidade para avaliar o risco de ações de alto valor em um dispositivo.
Qual região está se expandindo mais rapidamente para serviços gerenciados de análise de risco móvel?
A Ásia-Pacífico está projetada para expandir a um CAGR de 17,66% até 2032, sustentada pela implantação de 5G, pagamentos móveis e requisitos de segurança de serviços financeiros. O mercado de serviços gerenciados de análise de risco móvel também é sustentado pela nova demanda de instituições financeiras na região.
Por que o phishing e o smishing são importantes para a segurança móvel corporativa?
O Phishing Móvel e Smishing detinha 21,26% da receita em 2026, e uma taxa de cliques em phishing de 12,88% em 2025 demonstrou exposição persistente.