
マネージド・モバイル・リスク・アナリティクス・サービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
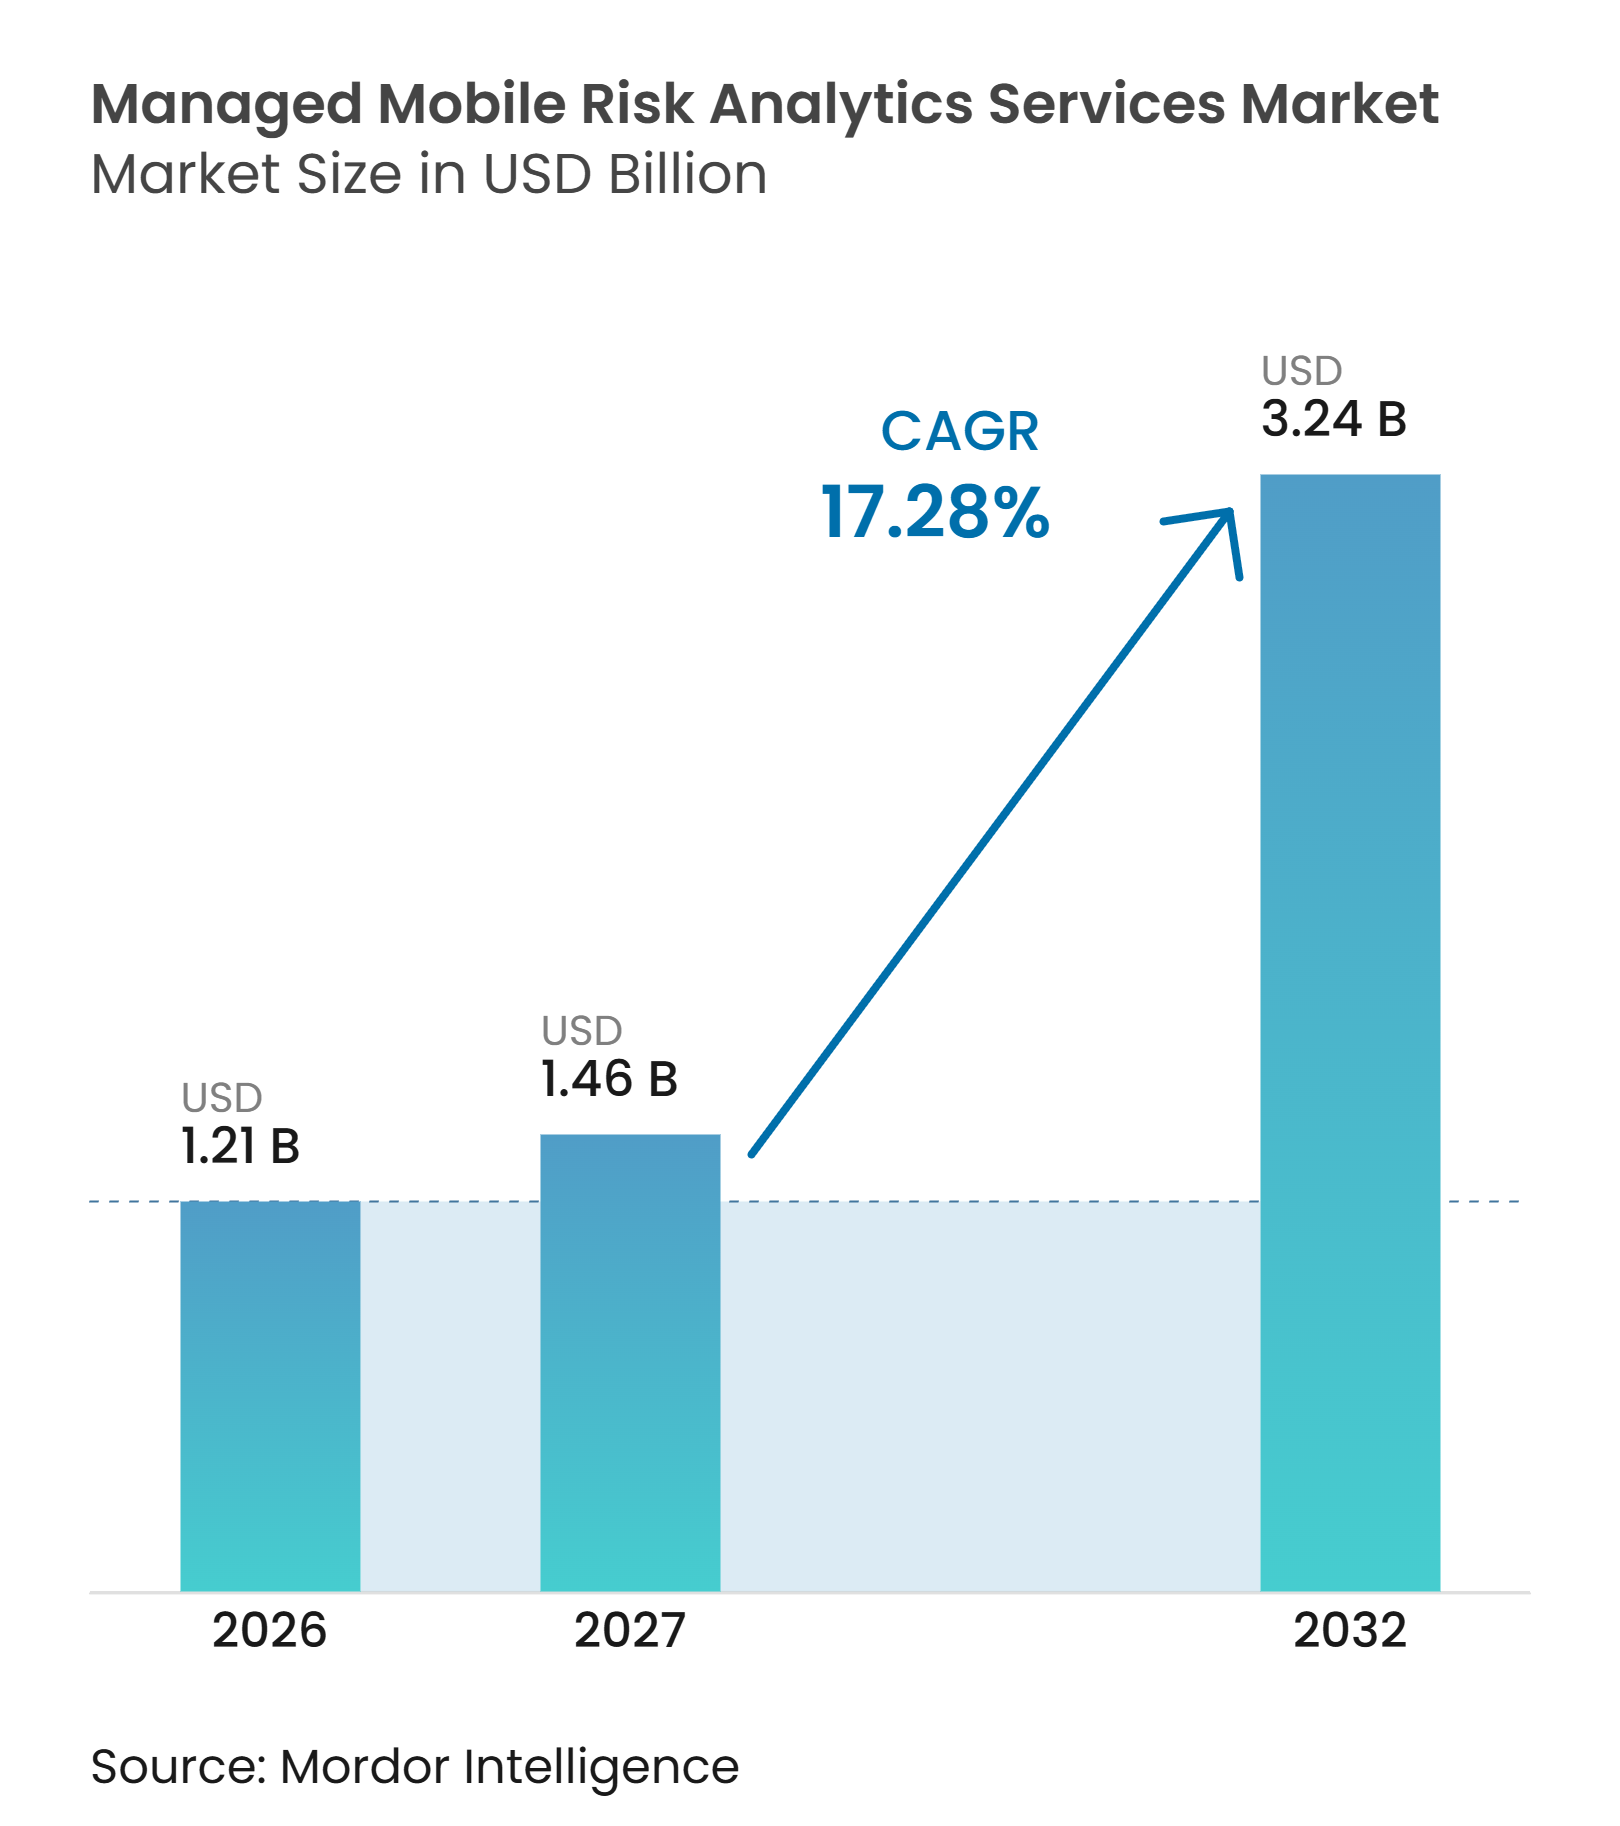
| 市場規模 (2027) | 1.46 十億米ドル |
| 市場規模 (2032) | 3.24 十億米ドル |
| 成長率 (2027 - 2032) | 17.28 % |
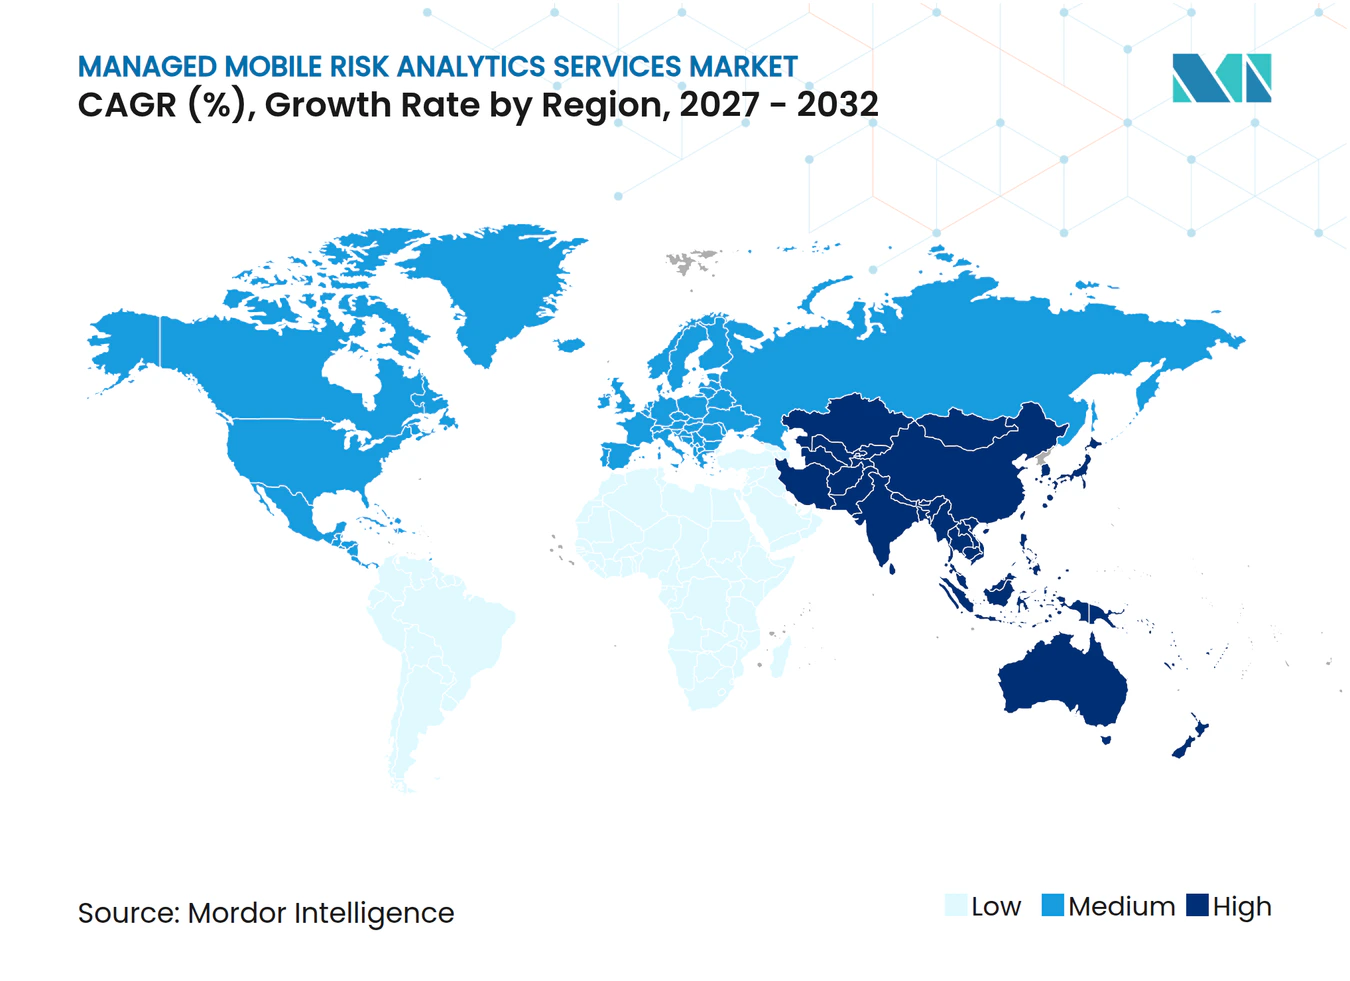
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド・モバイル・リスク・アナリティクス・サービス市場分析
マネージド・モバイル・リスク・アナリティクス・サービス市場規模は、2026年の1.21 ビリオン 米ドルおよび2027年の1.46 ビリオン 米ドルから、2032年までに3.24 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年にかけてCAGR 17.28%を記録すると予測されます。モバイルデバイスはアクセス、決済、業務プロセスを支えるようになり、デバイス、アプリケーション、ネットワーク、アイデンティティ、トランザクションの各レイヤーにわたって企業の攻撃対象領域が拡大しています。組織は、これらのレイヤー全体にわたる継続的な検知、トリアージ、対応を必要としているため、孤立したデバイス管理ツールを超えた取り組みへと移行しています。セキュリティチームがモバイル固有の専門知識の不足に直面し、既存のセキュリティオペレーションに適合できるアナリスト支援型サービスを必要としていることから、マネージド・モバイル・リスク・アナリティクス・サービス市場は恩恵を受けています。ベンダー戦略は、顧客に別個のコンソール管理を求めるのではなく、モバイルテレメトリをSIEM、SOAR、XDR、ゼロトラストポリシーツールと連携させることに重点を置くようになっています。中規模企における予算の制約や、困難なレガシーシステムの統合は、AIを活用したフィッシングがモバイルリスクを放置するコストを引き上げている中でも、依然として重大な制約要因となっています。
主要レポートのポイント
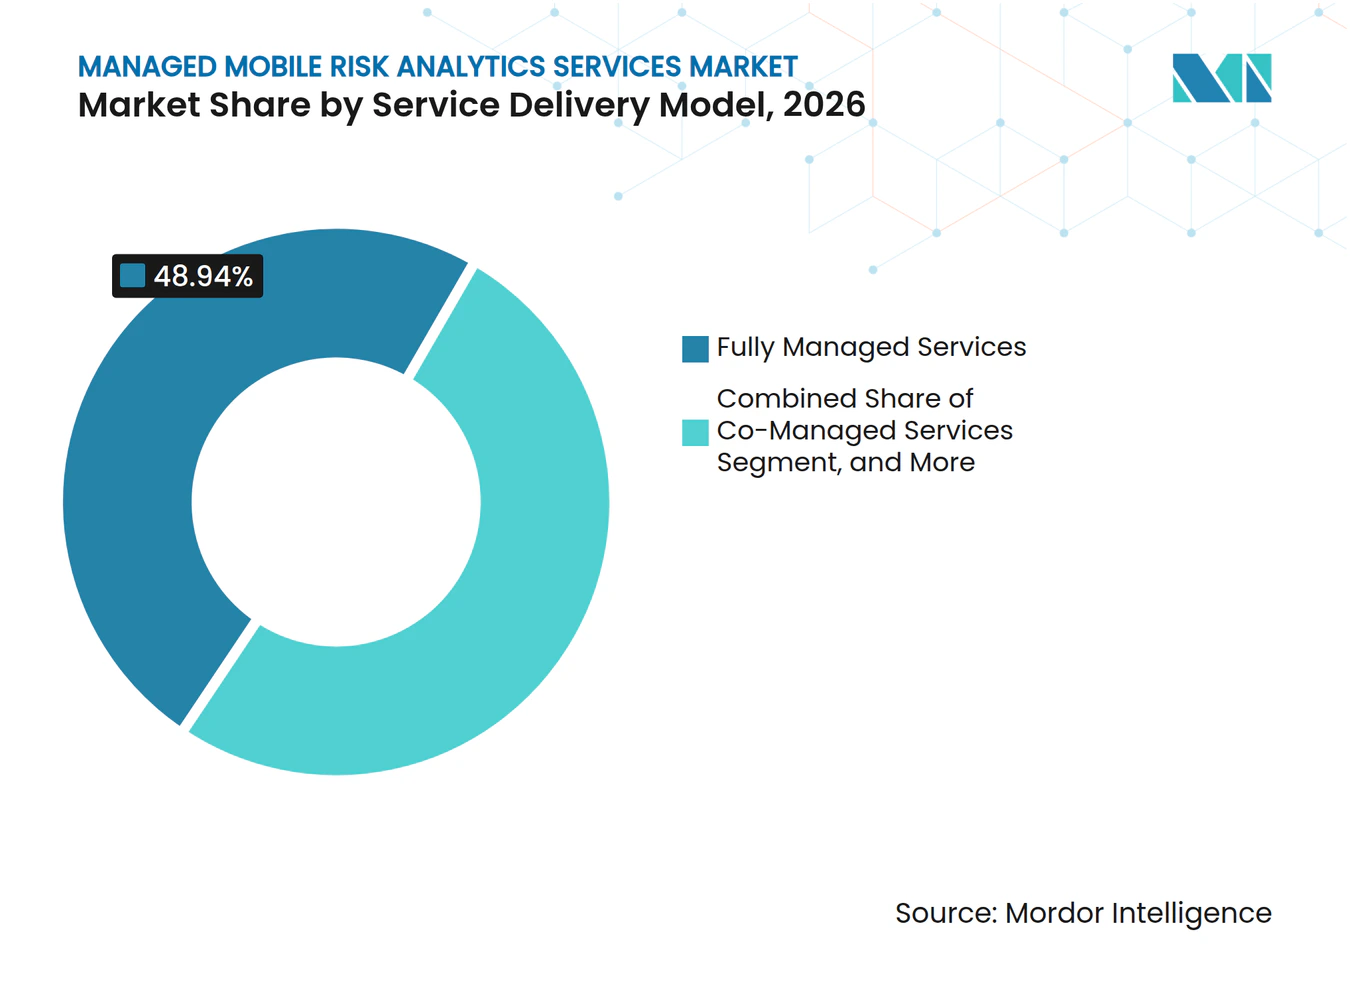
- サービス提供モデル別では、フルマネージドサービスが2026年の収益の48.94%を占め、マネージド・モバイル・リスク・アナリティクス・サービス市場において2032年までCAGR 17.24%で拡大する見込みです。
- アナリティクス機能別では、デバイスおよびOSリスク・アナリティクスが2026年の収益の23.47%を占め、トランザクションおよびアカウント乗っ取りリスク・アナリティクスはマネージド・モバイル・リスク・アナリティクス・サービス市場において2032年までCAGR 17.46%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2026年の収益の17.64%を占め、2032年までCAGR 17.88%で拡大する見込みです。
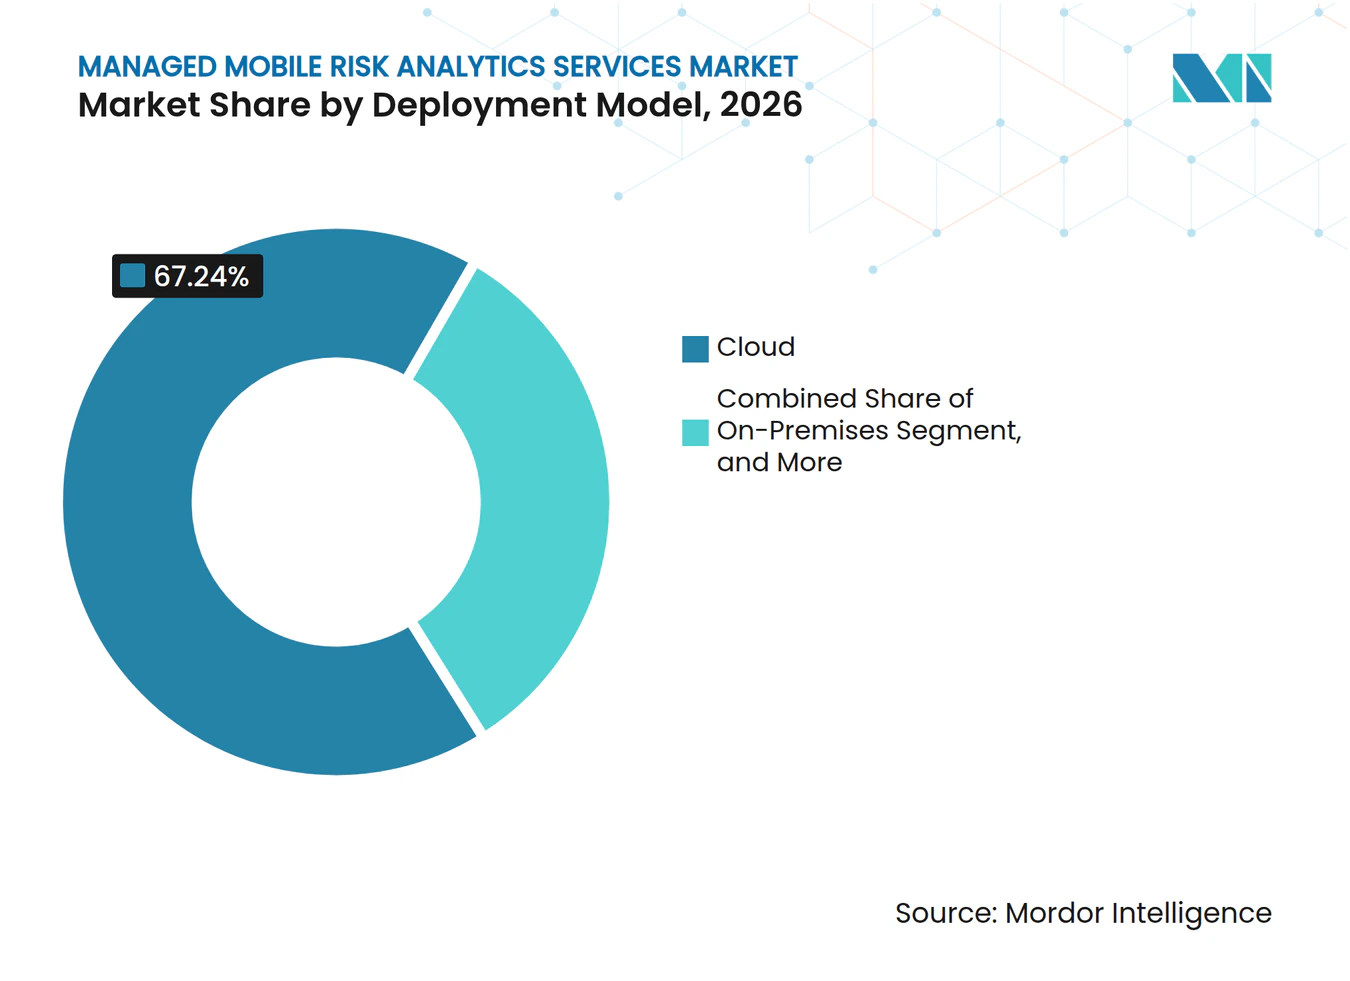
- デプロイメントモデル別では、クラウドが67.24%を占め、2032年までCAGR 17.57%で拡大する見込みです。
- 脅威・リスクユースケース別では、モバイルフィッシングおよびスミッシングが収益の21.26%を占め、2032年までCAGR 17.64%で拡大する見込みです。
- 地域別では、北米が2026年の収益の43.77%を占め、アジア太平洋地域は2032年までCAGR 17.66%で拡大す見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| モバイルサイバー脅威の激化 | +3.8% | グローバル | 短期(2年以内) |
| BYODおよびリモートワークの普及 | +3.2% | 北米およびヨーロッパ(アジア太平洋地域への波及が拡大中) | 短期(2年以内) |
| プライバシーおよびセクター別コンプライアンス規制の強化 | +2.5% | 北米、EU、アジア太平洋中核地域 | 中期(2〜4年) |
| モバイルエンドポイントへのゼロトラスト統合 | +2.0% | グローバル(北米およびEUが先行) | 中期(2〜4年) |
| 既存SOCにおけるモバイルリスクテレメトリのブラインドスポット | +1.5% | グローバル | 短期(2年以内) |
| BYODに向けたプライバシー保護型オンデバイス・アナリティクス | +1.0% | 北米、EU | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
モバイルサイバー脅威の激化
SMS、音声、QRチャネルを通じたAI支援型モバイルフィッシングは、従業員が企業ネットワークの保護外にいる際に悪意あるプロンプトに遭遇する可能性があるため、継続的な企業セキュリティ上の問題となっています。Zimperiumは、2025年1月以降、従業員のモバイルデバイスにおけるフィッシングイベントが380%増加したと報告しています。同レポートでは、スミッシングがモバイル脅威ベクターの39%を占め、QRベースのクイッシングが2026年第1四半期に前四半期比146%増加したと述べています。[1] Lookoutは、2025年の連続4四半期にわたってグローバルのフィッシングクリック率が12.88%であったと記録しており、これは孤立したキャンペーンサイクルではなく、継続的な露出を示しています。[2] マネージド・モバイル・リスク・アナリティクス・サービス市場は、これらの攻撃が変化するメッセージ、リンク、デバイスの挙動、および侵害につながる可能性のある一連のアクションに適応した検知を必要とするため、継続的な需要を獲得しています。従業員の意識向上は依然として有効ですが、なじみのあるビジネスコンテキストで正当に見えるよう設計された高度にパーソナライズされたキャンペーンに対する継続的なマネージドコントロールの代替にはなりません。
BYODおよびリモートワークの普及
正式なBYODポリシーと従業員の行動との間のギャップは、個人デバイスが企業機器と同じ検査を受けることなく業務アプリケーションに接続することが多いため、持続的なモバイルリスクサーフェスを生み出しています。Verizonは、ITワーカーの間でBYODの利用が依然として一般的である一方、正式に許可している組織は少ないことを明らかにしました。BYODを禁止している組織においても、コンプライアンスの遵守は限定的にとどまっています。Ivantiは、従業員BYOD禁止を無視することが多く、多くのIT専門家が企業ネットワークに接続するデバイスへの可視性が不十分であると報告しています。このギャップは、内部チームがすべてのデバイスを特定したり、そのセキュリティ状態を手動で確認したりすることに依存せずにモバイルアクセスを監視するサービスへの需要を支えています。MDMに依存しないオプションは、組織がガバナンスを必要としているがデバイスの登録が不完全で、すべての従業員に会社管理のスマートフォンの使用を義務付けることができない場合に特に関連性が高いです。
プライバシーおよびセクター別コンプライアンス規制の強化
モバイルバンキングが顧客活動の中心となり、不正防止コントロールが顧客ジャーニー全体にわたって機能する必要があることから、金融機関はより具体的なモバイルセキュリティへの要求に直面しています。アラブ首長国連邦中央銀行は2025年5月、モバイルバンキングアプリケーションに対して、画面共有、通話中、マルウェアの検知を含む特定のコントロールを義務付け、SMSワンタイムパスワードのみ認証方法として使用することを認めませんでした。2025年4月に発行されたITU-T勧告X.1456は、認証、暗号化、リアルタイム脅威検知を網羅するデジタル金融サービスアプリケーションのセキュリティガイダンスを定めました。[3] これらの要件は、日常的な顧客とのやり取りにおいてコントロールが機能していることを証明する必要があるため、金融サービスプロバイダーにとって監査対応可能なモバイルコントロールをより重要なものにしています。内部チームにモバイルコンプライアンスの専門家がいない場合や、コントロールロジックを継続的に更新する能力がない場合、マネージドプロバイダーはルールを監視・対応ワークフローに変換することができます。この圧力は、マネージド・モバイル・リスク・アナリティクス・サービス市場において最大のエンドユーザーカテゴリーであるBFSIに特に関連しています。
モバイルエンドポイントへのゼロトラスト統合
アクセス決定が関与するデバイスのセキュリティ状態を考慮しない場合に弱体化する可能性があるため、モバイルエンドポイントはゼロトラストセキュリティプログラムにおいてより重要な役割を担うようになっています。多くの組織がゼロトラストフレームワークを採用していますが、製造業やエネルギーなどの産業では採用率が比較的低いままです。残存するデプロイメントのギャップにより、多くの組織がアクセス決定に紐付けられた継続的なモバイルポスチャチェックを持たない状態にあります。デバイスポスチャスコアリングは、ユーザーのアイデンティティ認証情報のみに依存するのではなく、アプリケーションやトランザクションが許可される前に追加のシグナルを提供することができます。これらのシグナルをアイデンティティプラットフォームおよびゼロトラストポリシーエンジンと接続するプロバイダーはモバイルデータを既存のセキュリティワークフローの一部とすることができ、同じチームがアイデンティティ、アプリケーション、トランザクション関連のイベントを調査する際にデバイス情報を活用できるようになります。このアプローチは、マネージド・モバイル・リスク・アナリティクス・サービス市場がポイントセキュリティツールから企業アクセスコントロールに組み込まれたサービスへと移行するのを助け、セキュリティポリシーがデバイスの状態変化に迅速に対応する必要がある場面で有効です。
制約要因の影響分析*
| 制約要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| レガシーITスタックとの統合の複雑さ | -1.8% | グローバル(北米およびEUで最も顕著) | 中期(2〜4年) |
| 中規模企業における予算の制約 | -1.4% | グローバル(アジア太平洋および南米に集中) | 短期(2年以内) |
| クロステナントのデータ分離とデータ主権要件 | -0.9% | EU、アジア太平洋中核地域、中東・アフリカ | 長期(4年以上) |
| モバイルリスクスコアリングの説明可能性とユーザー信頼の摩擦 | -0.6% | グロバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
レガシーITスタックとの統合の複雑さ
レガシーインフラは、特に複数世代のシステムが並行稼働している企業において、マネージドモバイル・アナリティクスサービスの採用を遅らせる可能性があります。クラウドネイティブのエージェントは、SIEMおよびSOARシステムへの継続的なAPI接続とリアルタイムのテレメトリフローを必要としますが、古い環境ではこれらを十分にサポートできない場合があります。老朽化した認証プロトコルやオンプレミスシステムを使用している組織では、モバイルサービスが効果的に機能する前にミドルウェアとデータ変換レイヤーが必要になることが多いです。これらの追加作業により、実装スケジュールが12〜18ヶ月延長される可能性があり、セキュリティ、インフラ、アプリケーションチーム間の調整が必要になります。その期間中、組織はデプロイ前のリスクを抱えたまま新しいサービスへの支出も行うことになります。プロバイダーは、レガシーアプリケーションへの即時変更を必要としないネットワークレベルの検知から開始することでこ摩擦を軽減でき、テクノロジーチームが初期保護をすべて遅らせることなく、より広範な変更を計画する時間を確保できます。
中規模企業における予算の制約
中規模企業は重大なモバイルリスクに直面していることが多いですが、セキュリティ支出がコアとなる業務上の優先事項と競合しなければならない場合、特に大企業のような予算構造を持っていません。Verizonは、中小企業が2025年にモバイル攻撃に関連した顕著なシステムダウンタイムを経験したと報告しています。フルマネージド契約は一般的に、中堅市場のバイヤーが資金調達できない可能性のある企業規模のシート数と厳格なサービスレベルコミットメントに依存しています。コマネージドサービスやアナリスト追加モデルはエントリーコストを下げることができますが、完全なアウトソーシングと比較してカバレッジのギャップが生じる可能性があります。アクティブなモバイルフリートに連動した従量課金制の価格設定は、このバイヤー層にとってサービスをより利用しやすくし、利用とコストの間のより明確な関係を顧客に提供でます。この制限は、価格感度がより高く、調達決定がリスク削減だけでなく目に見える業務上の節約にも依存する可能性があるアジア太平洋および南米において、マネージド・モバイル・リスク・アナリティクス・サービス市場の成長を遅らせる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービス提供モデル別:
フルマネージドサービスが近期収益を支えるフルマネージドサービスは2026年のマネージド・モバイル・リスク・アナリティクス・サービス市場シェアの48.94%を占めました。多くの企業が多様なモバイルデバイスフリート全体にわたるモバイルリスクスコアリング、アラートトリアージ、ポリシー修復、エスカレーション決定を管理できる専門家を持っていないため、このフォーマットが主導しています。Jamfは、モバイルセキュリティのリーダーシップが欠如した場合に生じるセキュリティギャップの組織的コストを特定しました。したがって、完全なアウトソーシングは、内部チームがすでにクラウド、ネットワーク、エンドポイントセキュリティにわたるより広い責任を担っている場合に特に、技術的なニーズだけでなく実際の人員配置上の制約にも対応します。プロバイダーは複数の顧客から得た脅威インテリジェンスを適用することもでき、単一の企業デプロイメントでは達成できない可視性を提供しながら、顧客データの分離と関連するプライバシー義務の遵守を求められます。
コマネージドサービスは、既存のSOCを持つ組織が、確立されたワークフローを置き換えたり、セキュリティチームに既存のインシデント対応プロセスを放棄させたりすることなく、モバイルカバレッジを追加することを可能にします。このオプションは、内部セキュリティチームを維持しながらモバイル固有の分析に支援が必要な中堅金融機関やヘルスケアシステムに適している場合があります。アナリスト追加型マネージドプラットフォームは、テクノロジー企業に定期的な人的サポートを伴うより直接的なプラットフォームコントロールを提供します。成果ベースの契約は、検知サービスレベルの責任を顧客からプロバイダーに移し、調査と修復に対するより明確な期待を確立します。この取り決めは、特に企業が24時間のアラート監視と迅速な修復に専任スタッフを割り当てることができない場合に、資格を持つモバイルセキュリティアナリストのコストと可用性が懸念事項となる完全管理を支持します。


注記: 全セグメントの個別シェアはレポート購入後にご確認いただけます
アナリティクス機能別:
トランザクションリスク・アナリティクスが成長をけん引トランザクションおよびアカウント乗っ取りリスク・アナリィクスは、2032年までCAGR 17.46%で拡大する見込みです。モバイルバンキング、デジタルウォレット、スーパーアプリは、日常的な活動に使用されるのと同じデバイスプロファイル上に高額のトランザクションを置くため、トランザクションが要求された瞬間にリスクを確認することの重要性が高まっています。デバイスチェックから始めた企業は、収益を生み出すアクションを保護するために行動・トランザクションレイヤーのコントロールを追加しています。Zimperiumは、2025年にモバイルアプリケーションにおけるAIの使用がAndroidで14倍、iOSで7倍に増加したと述べています。この変化は、トランザクション・アナリティクスが評価しなければならない行動異常のサーフェスを拡大させ、正規のアカウントが異常または操作されたトランザクションで使用される可能性がある場合に、静的なデバイスチェックだけでは不十分になります。
デバイスおよびOSリスク・アナリティクスは2026年の収益の23.47%を占め、最大のアナリティクス機能となっています。同じデバイスが業務と個人の両方の活動に使用される可能がある場合、特にアプリケーションとトランザクションのデータを信頼できるようにするためには、デバイスの健全性とオペレーティングシステムの整合性を確立する必要があります。アプリケーションおよびランタイムリスク・アナリティクスは、AIを活用したモバイルアプリケーションによって生じるアプリケーション動作の変化とデータガバナンスリスクに対処します。クロスエンドポイントおよびXDR相関アナリティクスは、モバイルテレメトリをメール、ファイアウォール、クラウドシステムからのセキュリティシグナルと接続することができ、チームが1つのワークフローで多段階のインシデントを把握するのに役立ちます。ネットワークおよびウェブリスク・アナリティクスは、従業員デバイスが企業ネットワーク監視の範囲外で動作する場合、例えばユーザーが日常業務中に自宅、公共、またはセルラーネットワークを通じて接続する場合に依然として有用です。
エンドユーザー産業別:
BFSIが業種横断的な検知要件を確立BFSIは2026年の収益の27.21%を占め、2032年までCAGR 17.88%で拡大する見込みです。このセクターは、広範なモバイルバンキングの利用、高コストなアカウント乗っ取りインシデント、および顧客向けチャネル全体に一貫して適用できるモバイルセキュリティコントロールに対する具体的な要件を組み合わせています。金融機関は、セキュリティオペレーションと監査準備の両方をサポートできるコントロールを必要としています。マネージド・アナリティクスプロバイダーは、不審なデバイスおよびトランザクション活動を調査するためのアラートを含む、これらの要件に合わせた監視・検知ワークフローを設定することができます。これにより、このセクターは、アクセス保護から不審なイベントが特定された後の調査および必要な証拠に至るまで、プロバイダーが優先する機能を決定する上で中心的な役割を担います。
ヘルスケアおよびライフサイエンスも、ユーザーが従来の職場外で機密情報にアクセスする可能性があるモバイルデバイスや臨床アプリケーション上のデータの安全な取り扱いを必要としています。この環境でのBYOD利用は、不正なデータ転送に関する懸念をめます。政府・防衛は、クラウドベースのBFSIデプロイメントとは異なるエアギャップまたはオンプレミスのサービス設計を必要とする場合があります。小売・eコマースは、モバイルコマースアプリケーションを通じたアカウント乗っ取りとロイヤルティ認証情報の窃取に直面しており、盗まれたアカウントは収益と顧客の信頼の両方に影響を与える可能性があります。製造業はゼロトラストの採用レベルが低く、モバイル接続された運用技術のより広範な利用は、特に業務プロセスがモバイルツールやリモートワーカーとより密接に接続されるにつれて、マネージドカバレッジに対するより大きな将来的な要件を生み出す可能性があります。
デプロイメントモデル別:
クラウド配信が拡大しハイブリッドも引き続き関連性を維持クラウドは67.24%を占め、2032年までCAGR 17.57%で拡大する見込みです。弾力的なテレメトリ収集、マルチテナント・アナリティクス、迅速なサービスレベル対応はクラウド配信と整合しており、特に複数の拠点にわたって事業を展開し、一貫したカバレッジを必要とする顧客にしています。マネージド・モバイル・リスク・アナリティクス・サービス市場は、各顧客が個別のアナリティクスインフラを構築することなく、大規模かつ分散したデバイスフリートからのシグナルを処理するためにクラウドスケールを活用できます。クラウドサービスは、運用管理を集中化しながら顧客間で共有インテリジェンスをサポートすることもできます。これらの特性により、クラウドデプロイメントは多くのマネージドサービス契約の主要な経路となっており、異なる場所にいる顧客全体に共通の運用モデルを適用する能力を維持しています。
オンプレミスデプロイメントは、厳格なデータ所在地要件を持つ政府、防衛、および厳しく規制された金融機関において引き続き関連性があります。ハイブリッドモデルは、脅威インテリジェンスの調整にクラウドリソースを使用しながら、機密性の高いテレメトリ処理を顧客環境内に保持します。この構造は、主権ニーズとより広範なインテリジェンスネットワークの運用上の利点のバランスを取り、顧客が段階的にクラウド機能を採用できるようします。クロステナントの分離は、ヨーロッパおよびアジア太平洋のデプロイメントにおいて重要な技術的・規制上の考慮事項であり続けています。強力な分離と国別のデータ所在地を実証できるプロバイダーは、顧客がモバイルデータの処理・保持場所を理解する必要がある規制環境において、より有利な立場に立てる可能性があります。

注記: 全セグメントの個別シェアはレポート購入後にご確認いただけます
脅威・リスクユースケス別:
フィッシングが最大のマネージド検知ニーズであり続けるモバイルフィッシングおよびスミッシングは収益の21.26%を占め、2032年までCAGR 17.64%で拡大する見込みです。Lookoutは、2025年の長期間にわたってグローバルのフィッシングクリック率が一貫して高い水準を維持したと報告しています。この一貫性は、従業員が日常的なモバイル利用中に不正なメッセージに遭遇する可能性があるため、キャンペーン時のみに適用される検知ではなく、継続的に更新される検知の必要性を支持しています。Lookoutは2025年9月に、URLの評判や送信者の識別のみに依存するのではなく、メッセージのコンテキストと意図を評価するスミッシングAIを立ち上げました。この製品アプローチは、不審なメッセージの行動を分析し、その言語が安全でないアクションを促そうとしているかどうかを判断するという、より広範なシフトを反映しています。
マルウェアおよびランサムウェアは、デバイス侵害およびジェイルブレイク検知とともに、多くの企業がiOSとAndroidの混在フリート全体で収集できないモバイルテレメトリ必要とします。認証情報の窃取、アカウント乗っ取り、データ流出、プライバシーリスクは、同じ攻撃チェーン内でフィッシングインシデントに続いて発生する可能性があり、これらを別々のイベントとして扱うのではなく、関連するシグナルを接続することが重要です。ネットワークおよび中間者攻撃は、企業ネットワークツールが職場外のデバイスをカバーしない可能性があるBYOD環境において引き続き関連性があります。悪意あるアプリケーションおよびグレーウェアは、特にサードパーティのアプリストアが広く使用されている場所でのサイドローディングリスクに対処します。これらの関連するユースケースにより、プロバイダーは組織がフィッシング保護から始めた後にカバレッジを拡張し、より広範なモバイルリスクをマネージドモニタリングに取り込むことができ、顧客のモバイルセキュリティの優先事項が広がるにつれてサービス関係を発展させることができます。
地域分析
北米マネージド・モバイル・リスク・アナリティクス・サービス市場
北米は2026年のマネージド・モバイル・リスク・アナリティクス・サービス市場規模の43.77%を占めました。同地域は、規制対象企業、高いBYOD利用率、および確立されたマネージド・セキュリティ・サービスのエコシステムを組み合わせており、購買担当者はアウトソーシングされたセキュリティ・オペレーションの経験と、プロバイダーのサービスレベルを評価するための確立されたプロセスを有しています。Verizonは、2025年に米国の組織の80%が従業員を標的としたモバイル・フィッシングの試みに直面したことを明らかにしました。Samsungは2025年9月に、Microsoft Sentinel向けKnox Asset Intelligenceを一般提供製品としてリリースしました。これにより、SOCチームはSamsung Galaxyのセキュリティ・テレメトリを65以上のセキュリティ・イベントにわたってMicrosoft Sentinelの調査に取り込むことができ、潜在的なインシデントを調査する際にアナリストはより広範なモバイル・データセットを活用できます。
欧州マネージド・モバイル・リスク・アナリティクス・サービス市場
欧州には、特に複数の国にまたがる顧客をサポートするプロバイダーにとって、ベンダーの設計と顧客要件の両方に影響を与える規制環境が存在します。データ最小化およびクロスボーダーのデータ転送規則は、EU域内のテレメトリ・パイプラインを一部の顧客にとって重要なものとしており、テナント間での情報の分離方法に関する明確性も同様です。これによ、地域インフラを持たないプロバイダーや、データ主権要件への明確なアプローチを持たないプロバイダーにとって参入障壁が生じ、より広範なセキュリティ能力が類似している場合でもプロバイダー選定に影響を与える可能性があります。PradeoとSeven Pは2026年4月に、デジタル主権要件を持つ組織を対象としたEU準拠のモバイル・セキュリティ・オファリングを提供するためのパートナーシップを締結しました。これは、より広範なセキュリティ能力が類似している場合でもプロバイダー選定に影響を与える可能性があります。このパートナーシップは、地域コンプライアンス能力がマネージド・モバイル・リスク・アナリティクス・サービス市場における競争上の考慮事項であることを示しています。
アジア太平洋、中東・アフリカおよび南米マネージド・モバイル・リスク・アナリティクス・サービス市場
アジア太平洋地域は2032年までに17.66%のCAGRで拡大すると予測されています。5Gの展開、モバイル決済、および金融サービスにおけるセキュリティ要件の厳格化が、モバイル・チャネルが日常的な顧客活動において重要な役割を担う同地域全体の需要を支えています。中国は2025年5月までに450万以上の5G基地局を展開しました。Zimperiumは2025年度にアジア太平洋地域で12件の新規銀行顧客を報告しました。南米および中東・アフリカは依然として初期段階の市場であり、需要は公開向けモバイル・アプリケーションおよび機密情報を保護する必要があるBFSIおよび政府ユーザーに集中しており、プロバイダーは各地域の現地要件に合わせてデリバリー・モデルの適応を続けています。
競合ランドスケープ
市場集中度
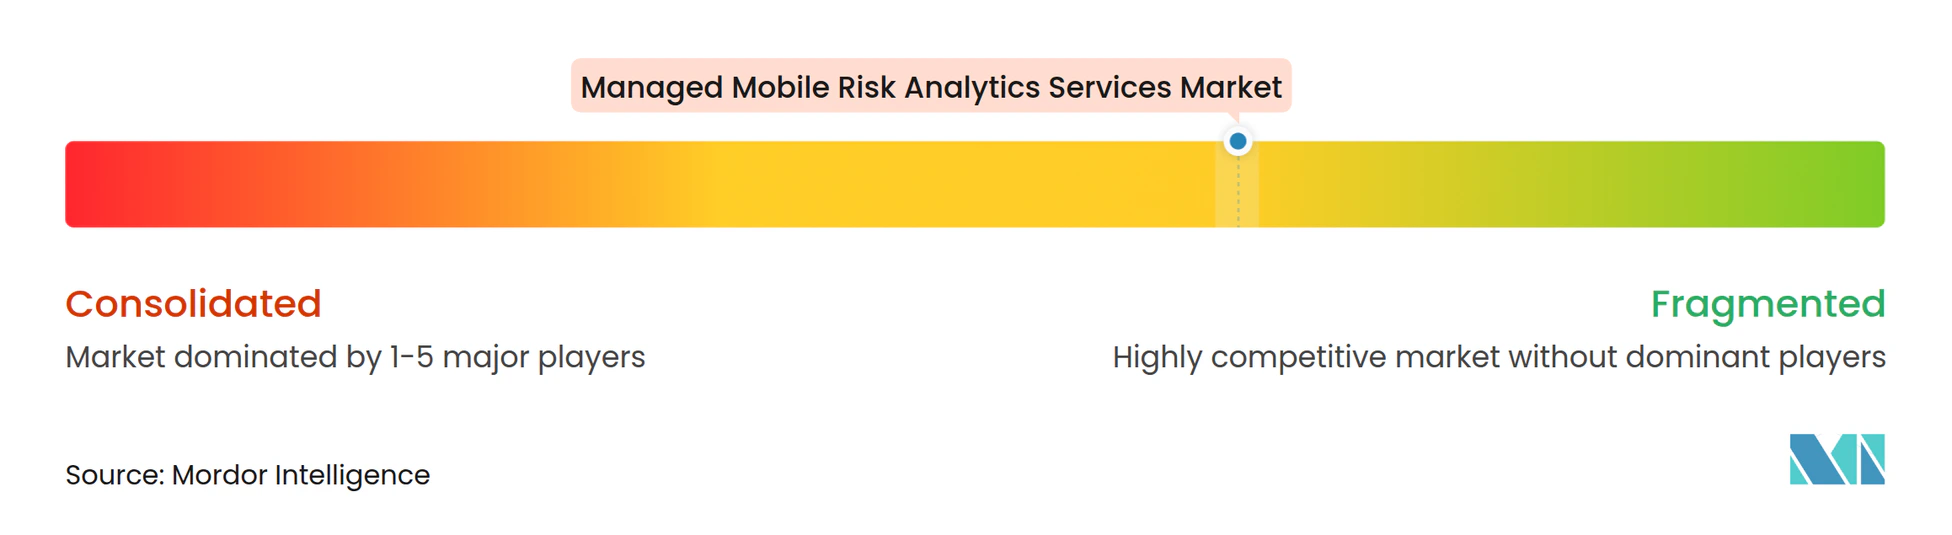
マネージド・モバイル・リスク・アナリティクス・サービス市場は中程度に分散しています。ZimperiumやLookoutなどの専門ベンダーは、モイル固有の脅威インテリジェンスとAI支援型トリアージを通じて競争しています。CrowdStrike、Palo Alto Networks、Microsoftは、より広範なXDRおよびSIEMの関係を活用して、既存のセキュリティ契約にモバイル・アナリティクスを組み込むことができます。調達は、顧客が環境の他の部分からのシグナルと並んでモバイルイベントを調査できるため、モバイルテレメトリを既存のSIEM、SOAR、ゼロトラストポリシーツールに送信するプロバイダーをますます優先するようになっています。この統合モデルは、別個のモバイルセキュリティコンソールの必要性を減らし、セキュリティチームが対応活動を割り当て追跡する方法を簡素化することができ、モバイルアラートをより大量のセキュリティ通知と並行して優先順位付けする必要がある場合に重要となります。
Zimperiumは2025年3月、CrowdStrike Falcon次世代SIEMとの統合を通じてCrowdStrikeとの関係を拡大しました。この統合により、MITRE ATT&CKマッピングを伴うモバイル脅威イベントがCrowdStrikeの検知環境で利用可能になりました。Samsungの2025年9月のマイクロソフト・センチネリリースは、マネージド・モバイル・リスク・アナリティクス・サービス市場において、ベンダーがモバイルデータを確立されたSOCワークフローに取り込む別の例を提供しており、そこで企業のセキュリティ情報と並んで考慮することができます。Zimperiumは2026年5月にモバイルSOCエージェントを立ち上げ、AI支援型の調査サポートによりチームがモバイル脅威を数時間ではなく数分で特定、優先順位付け、修復できるよう支援しており、セキュリティチームが多数のデバイスにわたるイベントを検査する際の対応サイクルを短縮する必要性を反映しています。
iVerifyなどの新興ベンダーは、標準的なデバイス管理アプローチの強制が困難なBYOD環境向けのMDMレスモバイルエンドポイント検知・対応による差別化を追求しています。LookoutのスミッシングAIリリースは、マネージド・モバイル・リスク・アナリティクス・サービス市場におけるモバイルフィッシング保護のためのメッセージコンテキスト分析への移行を示しており、従業員は場所やデバイスの所有形態に関わらず保護を必要としています。より大規なテレメトリネットワークを持つプロバイダーは、適切なデータ分離を維持しながら、複数の顧客にわたる匿名化されたパターンを観察することで脅威インテリジェンスを向上させることができます。このネットワーク上の優位性は、より多くの関連するモバイルシグナルが時間をかけて評価されるにつれて脅威インテリジェンスの質が向上する可能性があるため、同等のデプロイメント規模なしにはポイントツールベンダーが対抗することが難しい場合があります。
マネージド・モバイル・リスク・アナリティクス・サービス産業のリーダー企業
-
Microsoft Corporation
-
IBM Corporation
-
Lookout, Inc.
-
Zimperium, Inc.
-
Ivanti, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージド・モバイル・リスク・アナリティクス・サービス市場 このレポートでカバーされる企業
- Accenture plc
- Microsoft Corporation
- International Business Machines Corporation
- Lookout, Inc.
- Zimperium, Inc.
- Ivanti, Inc.
- Check Point Software Technologies Ltd.
- BlackBerry Limited
- Cisco Systems, Inc.
- Broadcom Inc.
- Sophos Limited
- Jamf Holding Corp.
- Cybereason Inc.
- Pradeo SAS
- CrowdStrike Holdings, Inc.
- Palo Alto Networks, Inc.
- Trend Micro Incorporated
- ESET, spol. s r.o.
- Kaspersky Lab
- International Business Machines Corporation MaaS360
- SAP SE
最近の産業開発事情 マネージド・モバイル・リスク・アナリティクス・サービス市場
- 2026年9月:PradeoがFence(ノルウェー)とモバイル脅威防御を統合。PradeoのMTDソリューションがFenceのマネージドセキュリティサービススタックに組み込まれ、ヨーロッパの企業クライアントのモバイルフリート保護をカバーするためにSOCオペレーションとエンドポイント検知・対応が拡張されました。このパートナーシップは、堅牢なラップトップおよびサーバー検知を持ちながら同等のモバイル・アナリテクスレイヤーを持たないMSSPに共通するモバイルカバレッジのギャップに対処します。
- 2026年5月:ZimperiumがモバイルSOCエージェントを立ち上げ。Zimperiumは、モバイル脅威防御プラットフォームに重ねたエージェント型AIソリューションを導入し、iOSとAndroidの攻撃サーフェス全体にわたる脅威を相関させ、信頼スコアを伴うMITRE ATT&CKマッピングされた攻撃ナラティブを生成し、段階的な修復ガイダンスを提供することで、SOCチームが数時間ではなく数分でモバイル脅威を特定、優先順位付け、修復できるようにしました。
- 2026年4月:Pradeoと7Pが主権モバイルセキュリティパートナーシップを発表。2つのヨーロッパのベンダーが、7PのMDMプラットフォームとPradeoのMTDを組み合わせた100%EUコンプライアンス対応のモバイルセキュリティソリューションを提供するためにパートナーシップを締結し、デジタル主権と完全なNIS2コンプライアンスを必要とする企業を対象とし、ヨーロッパのマネージドモバイルセキュリティ市場における構造的な競争シフトを示しています。
- 2026年3月:NowSecureとiVerifyが、モバイルアプリケーションセキュリティデータをiVerify Enterpriseの管理ポータルに統合するパートナーシップを発表しました。この統合により、アプリケーションレベルのリスクインテリジェンスがモバイルエンドポイントセキュリティワークフローに追加され、企業がモバイルアプリケーションとデバイスの両方にわたる脅威を評価するのに役立ちます。
グローバル・マネージド・モバイル・リスク・アナリティクス・サービス市場レポートの調査範囲
マネージド・モバイル・リスク・アナリティクス・サービス市場は、BYOD、企業所有、IoT接続エンドポイントを含む、モバイルデバイス、アプリケーション、ネットワーク全体のセキュリティおよびコンプライアンスリスクを継続的に監視、評価、軽減するアウトソーシングサービスで構成されています。
マネージド・モバイル・リスク・アナリティクス・サービス市場レポートは、サービス提供モデル(フルマネージドサービス、コマネージドサービス、アナリスト追加型マネージドプラットフォーム)、アナリティクス機能(デバイスおよびOSリスク・アナリティクス、アプリケーションおよびランタイムリスク・アナリティクス、ネットワークおよびウェブリスク・アナリティクス、アイデンティティ・ユーザーおよび行動リスク・アナリティクス、トランザクションおよびアカウント乗っ取りリスク・アナリティクス、クロスエンドポイントおよびXDR相関アナリティクス)、エンドユーザー産業(銀行・金融サービス・保険、ヘルスケアおよびライフサイエンス、ITおよびテレコム、政府・防衛、小売・eコマース、製造業、その他のエンドユーザー産業)、デプロイメントモデル(クラウド、オンプレミス、ハイブリッド)、脅威・リスクユースケース(モバイルフィッシングおよびスミシング、マルウェアおよびランサムウェア、デバイス侵害およびジェイルブレイク検知、悪意あるアプリケーションおよびグレーウェア、ネットワークおよび中間者攻撃、認証情報の窃取およびアカウント乗っ取り、データ流出およびプライバシーリスク)、地域(北米、南米、ヨーロッパ、アジア太平洋、中東・アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| フルマネージドサービス |
| コマネージドサービス |
| アナリスト追加型マネージドプラットフォーム |
| デバイスおよびOSリスク・アナリティクス |
| アプリケーションおよびランタイムリスク・アナリティクス |
| ネットワークおよびウェブリスク・アナリティクス |
| アイデンティティ・ユーザーおよび行動リスク・アナリティクス |
| トランザクションおよびアカウント乗っ取りリスク・アナリティクス |
| クロスエンドポイントおよびXDR相関アナリティクス |
| 銀行・金融サービス・保険 |
| ヘルスケアおよびライフサイエンス |
| ITおよびテレコム |
| 政府・防衛 |
| 小売・eコマース |
| 製造業 |
| その他のエンドユーザー産業 |
| クラウド |
| オンプレミス |
| ハイブリッド |
| モバイルフィッシングおよびスミッシング |
| マルウェアおよびランサムウェア |
| デバイス侵害およびジェイルブレイク検知 |
| 悪意あるアプリケーションおよびグレーウェア |
| ネットワークおよび中間者攻撃 |
| 認証情報の窃取およびアカウント乗っ取り |
| データ流出およびプライバシーリスク |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| ヨーロッパ | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| スペイン | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東・アフリカ | サウジアラビア |
| アラブ首長国連邦 | |
| 南アフリカ | |
| エジプト | |
| その他の中東・アフリカ |
| サービス提供モデル別 | フルマネージドサービス | |
| コマネージドサービス | ||
| アナリスト追加型マネージドプラットフォーム | ||
| アナリティクス機能別 | デバイスおよびOSリスク・アナリティクス | |
| アプリケーションおよびランタイムリスク・アナリティクス | ||
| ネットワークおよびウェブリスク・アナリティクス | ||
| アイデンティティ・ユーザーおよび行動リスク・アナリティクス | ||
| トランザクションおよびアカウント乗っ取りリスク・アナリティクス | ||
| クロスエンドポイントおよびXDR相関アナリティクス | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険 | |
| ヘルスケアおよびライフサイエンス | ||
| ITおよびテレコム | ||
| 政府・防衛 | ||
| 小売・eコマース | ||
| 製造業 | ||
| その他のエンドユーザー産業 | ||
| デプロイメントモデル別 | クラウド | |
| オンプレミス | ||
| ハイブリッド | ||
| 脅威・リスクユースケース別 | モバイルフィッシングおよびスミッシング | |
| マルウェアおよびランサムウェア | ||
| デバイス侵害およびジェイルブレイク検知 | ||
| 悪意あるアプリケーションおよびグレーウェア | ||
| ネットワークおよび中間者攻撃 | ||
| 認証情報の窃取およびアカウント乗っ取り | ||
| データ流出およびプライバシーリスク | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| ヨーロッパ | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東・アフリカ | サウジアラビア | |
| アラブ首長国連邦 | ||
| 南アフリカ | ||
| エジプト | ||
| その他の中東・アフリカ | ||
レポートで回答される主要な質問
マネージド・モバイル・リスク・アナリティクス・サービス市場の規模はどのくらいですか?
市場規模は2026年の1.21 ビリオン 米ドルから2032年までに3.24 ビリオン 米ドルへと、2027年から2032年にかけてCAGR 17.28%で拡大する見込みです。
マネージド・モバイル・リスク・アナリティクス・サービスの需要を牽引しているものは何ですか?
マネージド・モバイル・リスク・アナリティクス・サービス市場は、モバイルフィッシングの増加、管理されていないBYODの利用、規制要件、およびデバイスポスチャをゼロトラスト定に結びつける必要性によって支えられています。これらの要因は、孤立したデバイスチェックではなく継続的な検知と対応の必要性を高めると同時に、ユーザーがリモートの場所やデバイスにわたって作業する場合でも、企業がデバイス、アイデンティティ、ネットワーク、アプリケーション、トランザクションのシグナルを調査と対応のための確立されたSOCワークフローに取り込むことを可能にします。
マネージド・モバイル・リスク・アナリティクス・サービスをリードするサービス提供モデルはどれですか?
フルマネージドサービスが2026年の収益の48.94%でリードしています。マネージド・モバイル・リスク・アナリティクス・サービス市場は、組織がアラートトリアージ、ポリシー修復、継続的なモバイル脅威分析のための社内スタッフを持たない場合にこのモデルを優先します。
最も急速に拡大しているモバイルリスク・アナリティクス機能はどれですか?
トランザクションおよびアカウント乗っ取りリスク・アナリティクスは、モバイル決済とバンキングの利用が増加するにつれて、2032年までCAGR 17.46%で拡大する見込みです。マネージド・モバイル・リスク・アナリティクス・サービス市場はこの機能を使用して、デバイス上の高額アクションのリスクを評価します。
マネージド・モバイル・リスク・アナリティクス・サービスで最も急速に拡大している地域はどこですか?
アジア太平洋地域は、5Gの展開、モバイル決済、金融サービスのセキュリティ要件に支えられ、2032年までCAGR 17.66%で拡大する見込みです。マネージド・モバイル・リスク・アナリティクス・サービス市場はまた、この地域の金融機関からの新たな需要によっても支えられています。
フィッシングとスミッシングが企業のモバイルセキュリティにとって重要な理由は何ですか?
モバイルフィッシングおよびスミッシングは2026年の収益の21.26%を占め、2025年の12.88%というフィッシングクリック率が持続的な露出を示しました。