
Taille et part du marché des services de sécurité des identités gérées
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 17.93 Milliards de dollars |
| Taille du Marché (2032) | 32.28 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 12.48 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services de sécurité des identités gérées par Mordor Intelligence
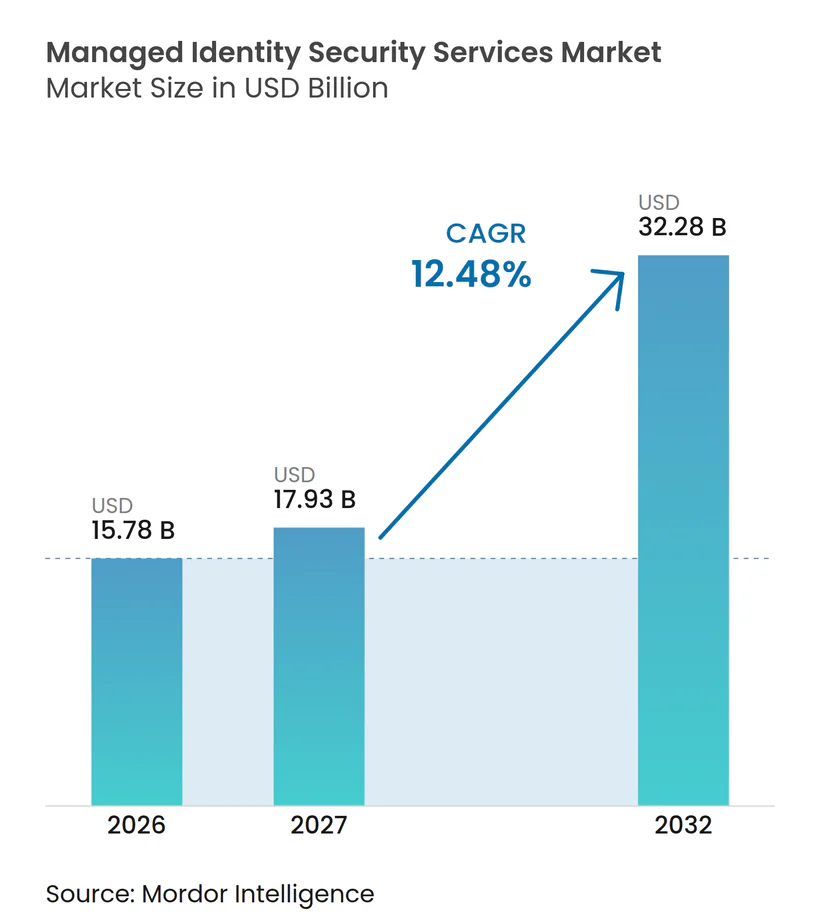
La taille du marché des services de sécurité des identités gérées devrait s'étendre de 15,78 milliards USD en 2026 et 17,93 milliards USD en 2027 à 32,28 milliards USD d'ici 2032, enregistrant un CAGR de 12,48 % entre 2027 et 2032. Le marché des services de sécurité des identités gérées bénéficie du fait que les contrôles d'identité deviennent centraux dans les opérations de sécurité plutôt qu'une fonction administrative distincte. Le vol de justificatifs d'identité, l'adoption du cloud et l'expansion des identités machines accroissent le besoin de surveillance et de gouvernance continues. Les entreprises font appel à des prestataires externes lorsque les équipes internes ne peuvent pas assurer une couverture spécialisée sur des environnements d'identité complexes. Les éditeurs de plateformes élargissent également leurs capacités par le biais d'acquisitions et de développements de produits, ce qui intensifie la concurrence pour des contrats de services plus étendus. Les coûts, les problèmes d'intégration des systèmes hérités et la pénurie de professionnels expérimentés en identité continuent de ralentir l'adoption, en particulier parmi les organisations de plus petite taille.
Points clés du rapport
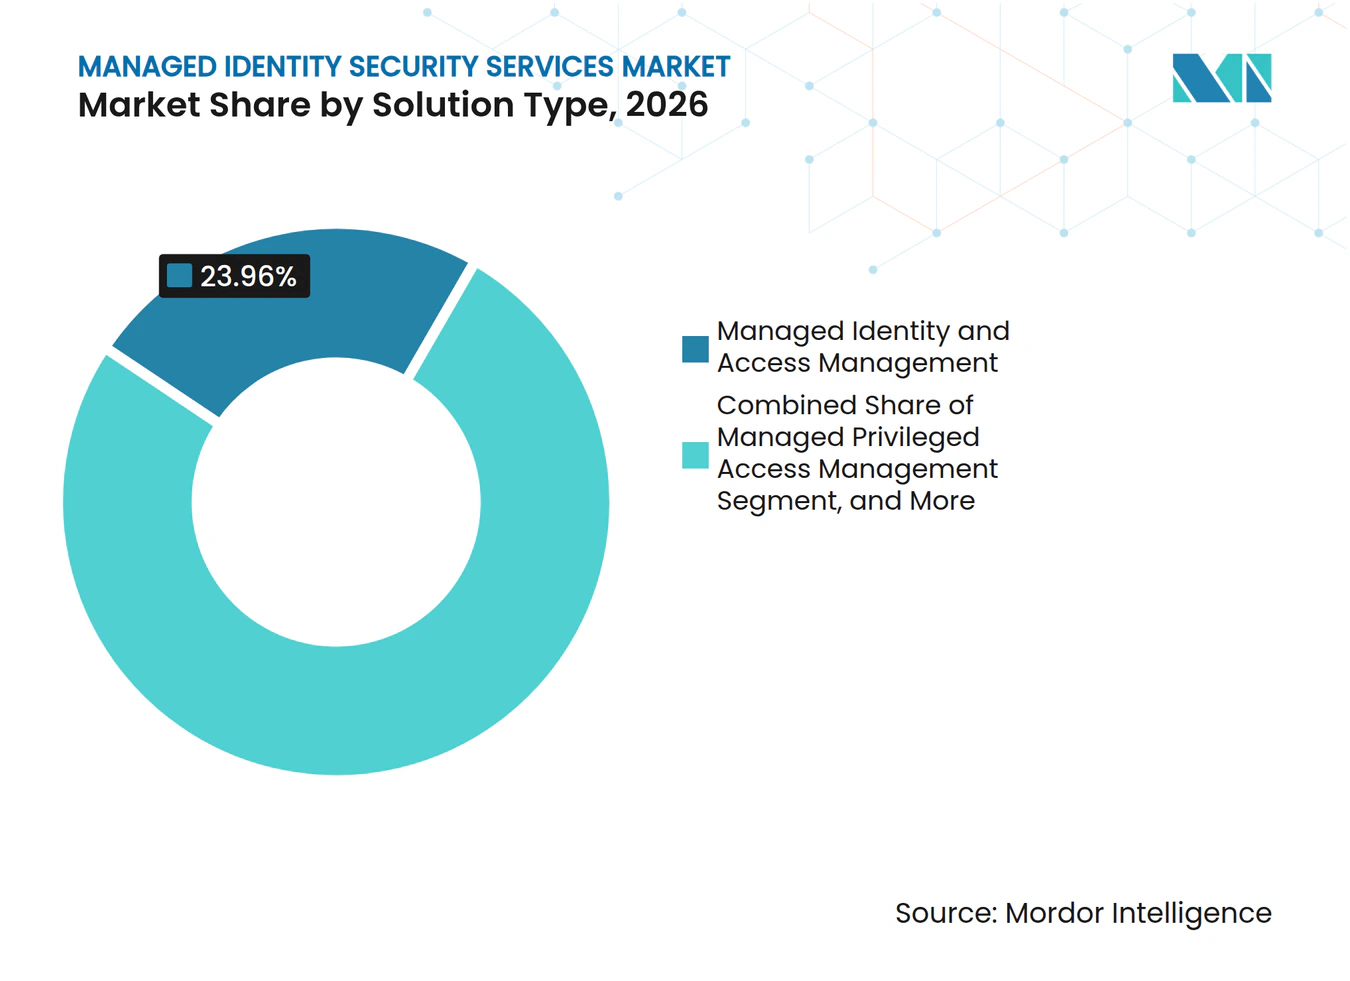
- Par type de solution, la gestion des identités et des accès gérée a représenté 23,96 % de la part du marché des services de sécurité des identités gérées en 2026, tandis que la sécurité des identités non humaines gérée devrait se développer à un CAGR de 13,68 % jusqu'en 2032.
- Par type de service, la surveillance et les opérations gérées ont représenté 34,35 % de la part du marché des services de sécurité des identités gérées en 2026 et devraient se développer à un CAGR de 13,47 % jusqu'en 2032.
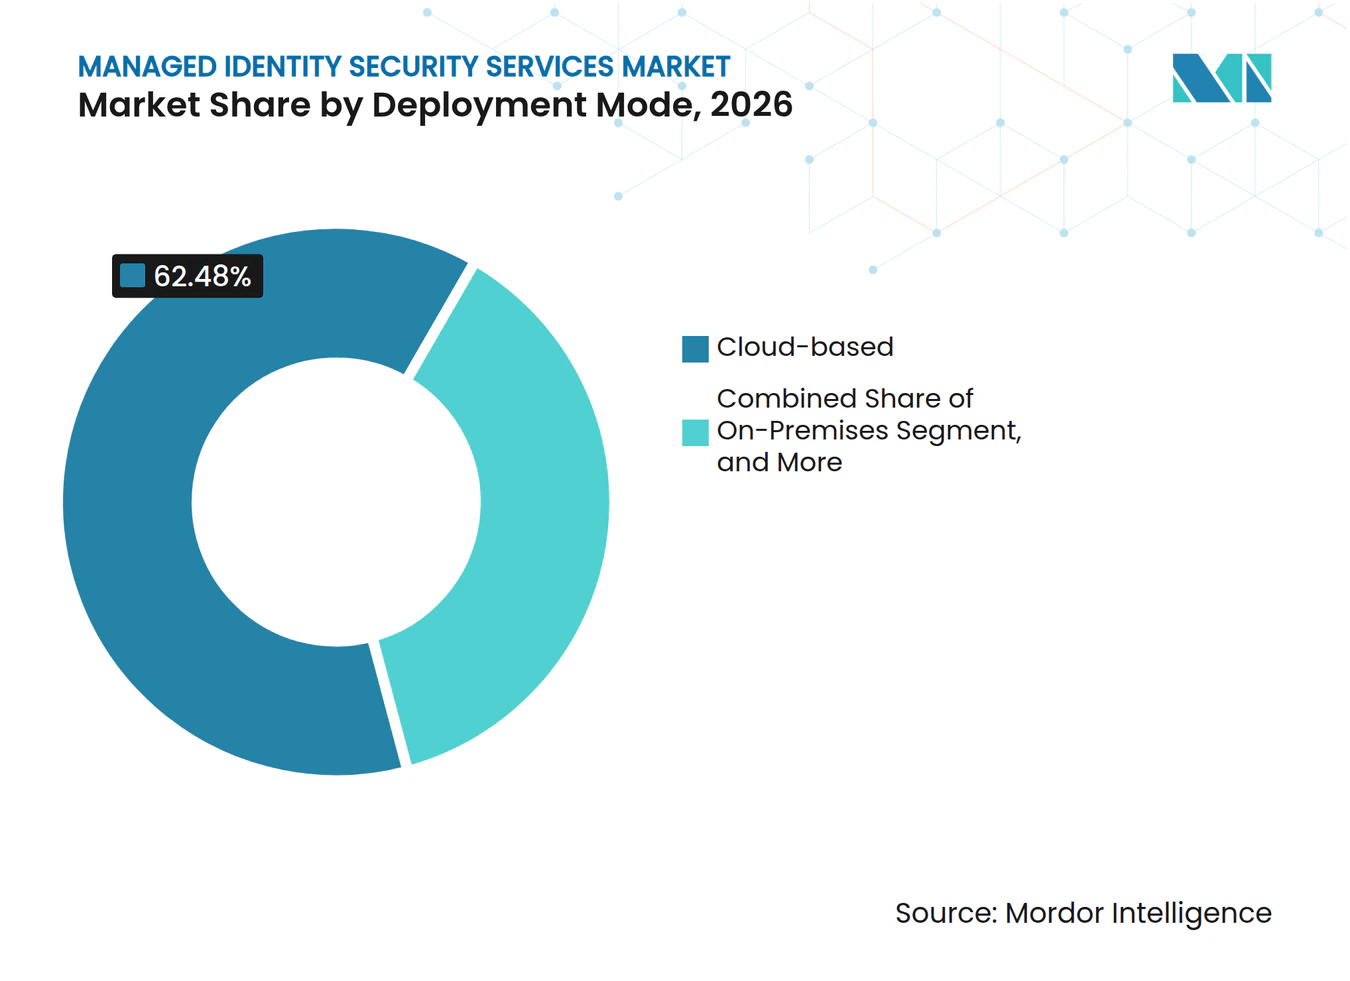
- Par mode de déploiement, le déploiement basé sur le cloud a reprsenté 62,48 % de la taille du marché des services de sécurité des identités gérées en 2026 et devrait se développer à un CAGR de 13,07 % jusqu'en 2032.
- Par type d'identité, l'identité de la main-d'œuvre a représenté 35,55 % des revenus en 2026, tandis que l'identité non humaine devrait croître à un CAGR de 13,43 % jusqu'en 2032.
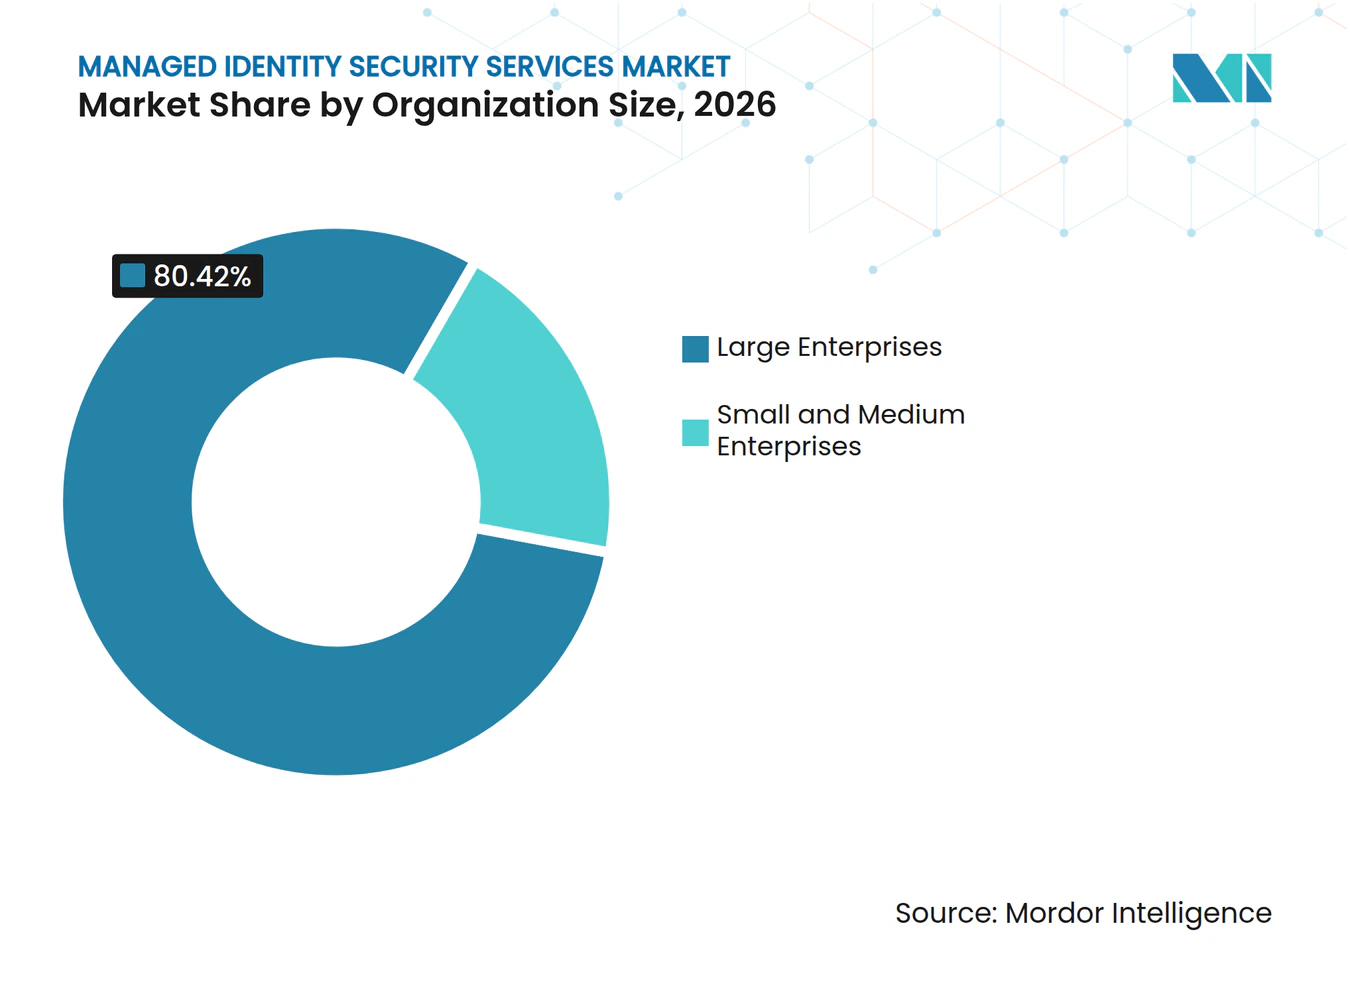
- Par taille d'organisation, les grandes entreprises ont représenté 80,42 % des revenus en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 12,86 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI a représenté 24,97 % des revenus en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 13,84 % jusqu'en 2032.
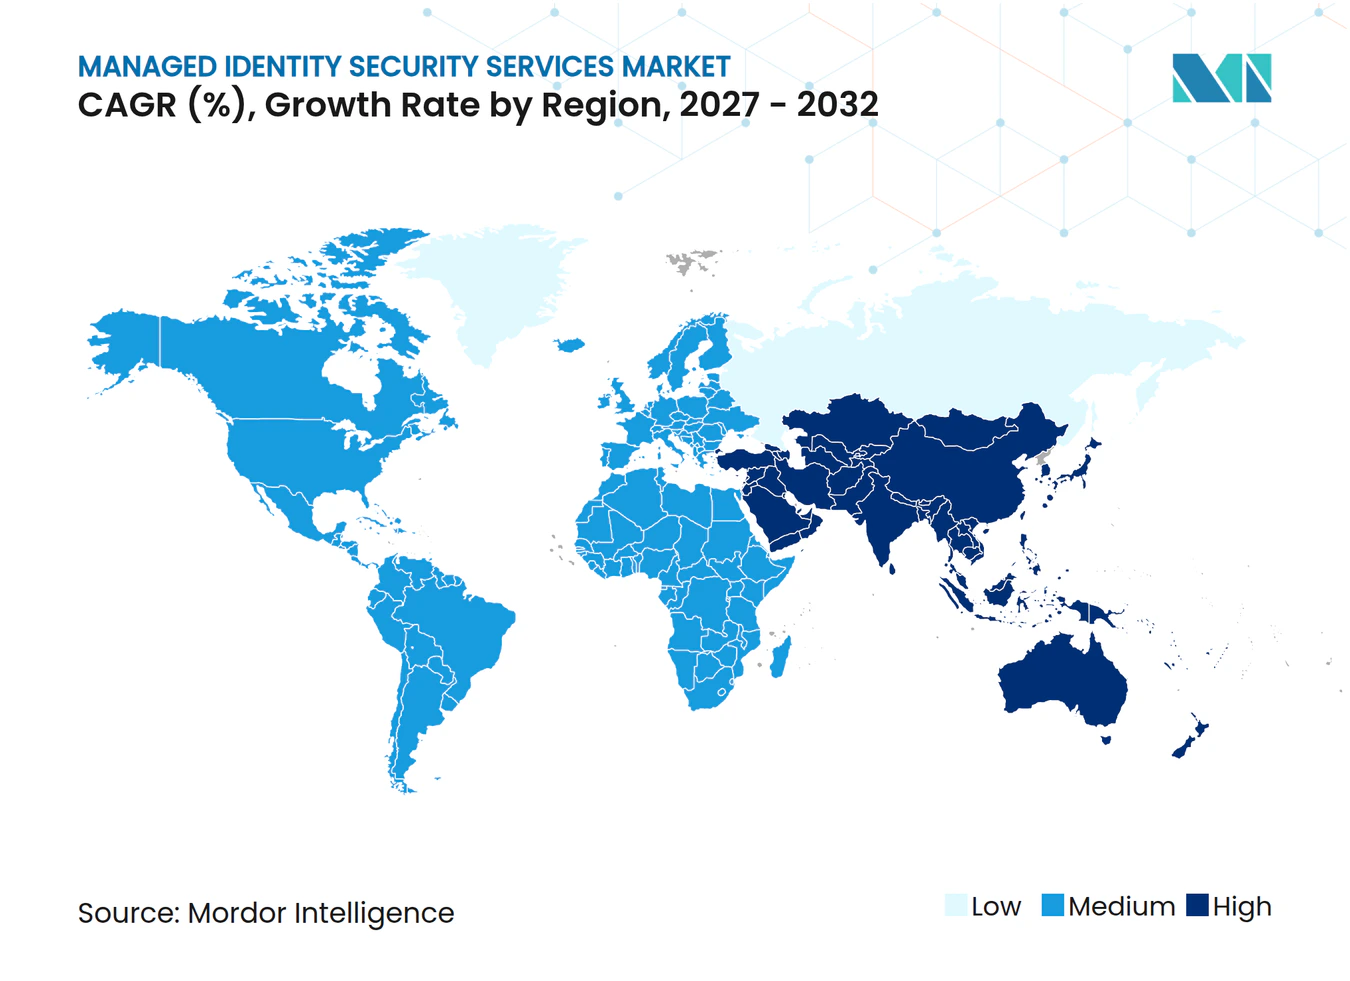
- Par géographie, l'Amérique du Nord a représenté 47,01 % des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 13,46 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel d'impact |
|---|---|---|---|
| Augmentation des attaques basées sur l'identité et du vol de justificatifs d'identité | +2.5% | Mondial, avec la plus forte densité de violations en Amérique du Nord, au Royaume-Uni et en Australie | Court terme (≤ 2 ans) |
| Expansion des environnements d'identité cloud et de travail hybride | +2.2% | Mondial, porté par l'Amérique du Nord et l'Europe occidentale, l'Asie-Pacifique s'accélérant | Moyen terme (2-4 ans) |
| Mandats réglementaires pour la gouvernance continue des accès | +1.8% | Exigences sectorielles spécifiques à l'UE, à l'Amérique du Nord et à l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Programmes Zero Trust et d'autorisation continue | +1.6% | Amérique du Nord et UE en tant qu'adopteurs précoces, Asie-Pacifique et Moyen-Orient s'accélérant | Long terme (≥ 4 ans) |
| Explosion des identités machines et des agents d'IA | +1.5% | Mondial, concentré dans les environnements natifs du cloud en Amérique du Nord et dans l'UE | Moyen terme (2-4 ans) |
| Adoption de l'authentification sans mot de passe et résistante au hameçonnage | +1.2% | Mondial, avec une dynamique fédérale en Amérique du Nord et une adoption portée par les politiques dans l'UE | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Augmentation des attaques basées sur l'identité et du vol de justificatifs d'identité
Le vol de justificatifs d'identité est devenu une préoccupation centrale en matière de sécurité pour les organisations qui s'appuient sur des systèmes numériques et des effectifs distribués. Sophos a rapporté que 71 % des organisations interrogées ont subi une violation liée à l'identité au cours des 12 mois précédents, les organisations touchées enregistrant en moyenne 3 attaques et 1,64 million USD de coûts de remédiation par incident. Verizon a constaté que l'abus de justificatifs d'identité apparaissait dans 39 % des cas de violation tout au long de la progression de l'attaque. SpyCloud a enregistré 4 514 violations en 2025 ayant exposé 5,3 milliards de paires de justificatifs d'identité, dont 18,1 millions de justificatifs d'identité non humains. Ces incidents nécessitent une surveillance capable d'identifier les abus avant qu'ils ne deviennent une compromission plus importante. Le marché des services de sécurité des identités gérées bénéficie donc de la situation lorsque les équipes de sécurité ont besoin d'une détection continue mais ne peuvent pas construire et exploiter cette capacité en interne.
Expansion des environnements d'identité cloud et de travail hybride
L'adoption du cloud et des logiciels en tant que service a dispersé les identités entre les annuaires, les applications et les moteurs de politiques. Microsoft note que les organisations qui migrent d'Active Directory sur site vers Microsoft Entra ID doivent maintenir l'interopérabilité avec Kerberos et LDAP hérités tout en étendant les politiques d'accès modernes aux applications cloud. Les employés à distance, les sous-traitants et les appareils personnels ont ajouté d'autres chemins d'accès à cet environnement. Le marché des services de sécurité des identités gérées en bénéficie car peu d'équipes internes possèdent l'expérience multiplateforme nécessaire pour gouverner à la fois les systèmes cloud et les systèmes hérités. Les organisations réglementées peuvent faire face à de longues périodes de migration, ce qui préserve la demande de services de gouvernance hybride. Les prestataires qui prennent en charge les deux environnements peuvent rester impliqués pendant la migration et après l'adoption complète du cloud.
Mandats réglementaires pour la gouvernance continue des accès
La gouvernance des accès est de plus en plus liée à des obligations formelles de conformité dans les services financiers, les soins de santé et d'autres secteurs réglementés. Le Département américain de la Santé et des Services sociaux a proposé en 2025 une mise à jour de la règle de sécurité HIPAA qui rendrait l'authentification multifactorielle et le chiffrement des mesures de protection obligatoires pour les informations de santé électroniques protégées.[1] Cette orientation encourage les systèmes de santé à améliorer l'authentification et la certification des accès avant l'entre en vigueur d'une règle définitive. Les institutions financières font également face à des attentes continues en matière de contrôles auditables sur les accès privilégiés et les droits des utilisateurs. Ces exigences favorisent les modèles de service qui maintiennent les preuves, appliquent les politiques et effectuent des révisions récurrentes. Le marché des services de sécurité des identités gérées est soutenu lorsque les acheteurs considèrent la gouvernance des identités comme une responsabilité opérationnelle récurrente plutôt que comme un projet ponctuel.
Programmes Zero Trust et d'autorisation continue
Les programmes Zero Trust reposent sur la vérification régulière des identités, des droits d'accès et des conditions de risque. Okta a rapporté que moins de 47 % des responsables de la sécurité interrogés pouvaient identifier tous les agents d'IA dans leur environnement, tandis que moins de 46 % pouvaient contrôler de manière centralisée les ressources auxquelles ces agents accèdent. Ces lacunes en matière de visibilité rendent l'autorisation continue difficile pour les équipes internes qui dépendent de règles statiques et de révisions d'accès périodiques. Les prestataires peuvent fournir la surveillance, la certification des droits et les pratiques d'accès juste-à-temps en tant que service continu. Le marché des services de sécurité des identités gérées bénéficie de ce changement car le Zero Trust exige une discipline opérationnelle après un déploiement technologique. Les organisations ont également besoin d'aide pour appliquer ces contrôles de manière cohérente aux identités humaines, de charge de travail et d'agents.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel d'impact |
|---|---|---|---|
| Coûts élevés de mise en œuvre, d'intégration et de services gérés | -0.9% | Mondial, le plus aigu parmi les organisations du marché intermédiaire en Amérique du Nord, en Europe et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Lacunes d'interopérabilité des annuaires et applications hérités | -0.8% | Mondial, concentré dans les secteurs bancaire, de la santé et de la fabrication | Moyen terme (2-4 ans) |
| Pénurie de professionnels qualifiés en sécurité des identités | -0.7% | Mondial, le plus sévère en Asie-Pacifique et au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Contraintes liées à la confidentialité, à la résidence des données et au consentement à la surveillance | -0.4% | UE, Asie-Pacifique et Moyen-Orient | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Coûts élevés de mise en œuvre, d'intégration et de services gérés
Le coût est un obstacle immédiat lorsqu'un programme géré doit connecter des outils d'accès privilégié, des systèmes de gouvernance, des données de ressources humaines et plusieurs environnements cloud. Les déploiements à grande échelle peuvent nécessiter un travail d'intégration étendu avant que les organisations ne reçoivent une valeur opérationnelle. RSA a rapporté que la complexité opérationnelle et les dépendances aux outils hérités étaient les principales raisons pour lesquelles les organisations retardaient le remplacement de méthodes d'authentification inadéquates.[2] Cela peut prolonger les décisions d'achat et retarder les retours au-delà de la première année. Le marché des services de sécurité des identités gérées reste plus accessible aux grandes entreprises capables d'absorber les coûts d'intégration. Les déploiements modulaires peuvent offrir aux prestataires un moyen pratique de servir les organisations sensibles aux coûts sans exiger un programme complet dès le départ.
Lacunes d'interopérabilité des annuaires et applications hérités
Les systèmes hérités rendent plus difficile l'application d'un modèle de gouvernance cohérent à l'échelle d'une entreprise. Microsoft explique que Kerberos, LDAP et les objets de stratégie de groupe ne se traduisent pas directement dans les modèles d'annuaire cloud, qui nécessitent une synchronisation et des connecteurs hybrides. Ces dispositifs peuvent augmenter la surface d'exposition des justificatifs d'identité et réduire la visibilité sur les accès. Les secteurs bancaire, de la santé, de la fabrication et des services publics font souvent face aux périodes de transition les plus longues car les applications critiques restent liées à des annuaires plus anciens. Cette complexité augmente le coût d'intégration des services gérés et peut exercer une pression sur les marges des prestataires. Elle renforce également la nécessité de prestataires capables de gérer les contrôles d'identité dans les anciens et les nouveaux environnements.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de solution :
la gestion des identités et des accès est en tête tandis que la sécurité des identités non humaines progresseLa gestion des identités et des accès gérée a représenté 23,96 % de la part du marché des services de sécurité des identités gérées en 2026. Il s'agit souvent du premier service d'identité géré adopté car il combine le provisionnement, l'authentification unique et la gestion des politiques d'accès pour diverses applications. La gestion des accès privilégiés gérée reste importante pour les services financiers et les infrastructures critiques, où les administrateurs disposent d'un accès élevé aux systèmes sensibles. La gouvernance et l'administration des identités gérées soutient la certification des accès et les révisions des droits que les auditeurs attendent des organisations. Ces types de services offrent aux prestataires une large ouverture pour établir des relations opérationnelles avec les clients. Un service initial de gestion des identités et des accès peut également révéler les endroits où les autorisations sont incohérentes entre les applications. Cette visibilité peut identifier d'autres besoins en matière de contrôles d'accès privilégiés et de révisions de gouvernance. La taille du marché des services de sécurité des identités gérées pour la gestion des identités et des accès peut s'étendre à mesure que les clients ajoutent des applications connectées et des systèmes cloud à un périmètre de service existant. Les prestataires qui connectent ces fonctions peuvent simplifier la prestation de services pour les clients disposant de plusieurs outils d'identité. Cette position fait de la gestion des identités et des accès gérée un point d'entrée commercial important car un prestataire peut utiliser les opérations d'accès quotidiennes pour comprendre les rôles métier, les dépendances applicatives et les lacunes de politique avant de proposer des services connexes de gouvernance, d'accès privilégié ou de détection des menaces.
La sécurité des identités non humaines gérée devrait se développer à un CAGR de 13,68 % jusqu'en 2032, le taux le plus élevé parmi les types de solutions. La Cloud Security Alliance a rapporté que les identités non humaines ont augmenté de 44 % entre 2024 et 2025. GitGuardian a trouvé 28,65 millions de secrets codés en dur ajoutés aux dépôts GitHub publics en 2025, dont une augmentation de 81 % des justificatifs d'identité de services d'IA. La détection et la réponse aux menaces d'identité gérées se développent encore en tant que catégorie de service, laissant de la place aux premiers prestataires pour établir des normes de prestation. La gestion de l'authentification et des accès gérée gagne également en importance à mesure que les organisations remplacent les mots de passe par des méthodes d'authentification plus résilientes. Le défi du service diffère de l'identité de la main-d'œuvre car les justificatifs d'identité machines sont souvent créés en dehors des processus formels du cycle de vie des utilisateurs. Les prestataires doivent donc identifier, classer et surveiller les identités qui peuvent ne pas avoir de propriétaire désigné. Microsoft prévoyait de faire des clés d'accès l'option par défaut dans Entra ID à partir de septembre 2026, ce qui renforce le passage à une authentification plus robuste. Ensemble, ces besoins élargissent le périmètre du service au-delà de la gestion traditionnelle des accès de la main-d'œuvre. Les prestataires capables de combiner la découverte, l'attribution de propriété, la supervision des secrets et les contrôles d'accès peuvent aider les clients à passer d'une réaction aux justificatifs d'identité exposés vers un modèle opérationnel plus cohérent pour les machines et les agents d'IA.



Par type de service :
la surveillance constitue le cœur de la prestationLa surveillance et les opérations gérées ont représenté 34,35 % de la part du marché des services de sécurité des identités gérées en 2026. Ce segment affiche également le CAGR projeté le plus élevé par type de service à 13,47 % jusqu'en 2032. Les organisations ont besoin d'une visibilité continue sur les connexions suspectes, les changements de privilèges et les alertes liées à l'identité. SANS a constaté que 27 % des organisations ont subi des violations liées à des lacunes en matière de capacités de sécurité, tandis que 60 % ont identifié des lacunes en compétences comme leur principal défi en matière de main-d'œuvre. Cette combinaison soutient la surveillance externe là où les équipes internes ne peuvent pas exploiter un programme 24 heures sur 24. La surveillance génère des revenus récurrents et peut donner aux prestataires une connaissance détaillée de l'environnement d'identité d'un client. Elle permet également aux prestataires d'identifier les changements susceptibles d'affecter l'application des politiques ou le risque d'accès. Cela crée une base de service à partir de laquelle les prestataires peuvent recommander des travaux de gouvernance et de réponse. Les clients bénéficient d'une supervision continue sans avoir à maintenir l'équipe de spécialistes complète en interne. Les services de surveillance sont particulièrement précieux lorsque les événements d'accès doivent être interprétés à travers les services cloud, les applications héritées, les comptes privilégiés et les identités machines, car aucune équipe interne unique ne peut avoir la capacité d'enquêter sur l'ensemble des signaux d'identité.
Les services de conseil et d'accompagnement commencent souvent l'engagement en aidant les clients à sélectionner une architecture et à établir des priorités. Ces missions peuvent mener à des contrats opérationnels plus longs lorsque les organisations décident qu'elles ont besoin d'un soutien continu. Les services d'intégration, de migration et de déploiement sont importants lors des migrations vers le cloud, des acquisitions et des programmes de conformité, bien que la demande soit liée à des projets individuels. Les services de conformité, d'audit et de certification des accès aident les organisations qui doivent réviser les droits plus fréquemment. Les services de support, d'optimisation et de formation comblent les lacunes en compétences après le déploiement d'un outil. Chaque type de service peut soutenir les autres car une mise en œuvre nécessite souvent un travail de conseil et un soutien opérationnel ultérieur. L'activité d'audit régulière peut également révéler un besoin d'améliorer la surveillance ou la conception des droits. La taille du marché des services de sécurité des identités gérées liée aux opérations est renforcée lorsque les contrats de surveillance initiaux progressent vers la gouvernance, l'optimisation et le travail de conseil. Les prestataires disposant de capacités couvrant cette séquence peuvent maintenir des relations plus longues avec les clients. Cette étendue est importante lorsque les organisations souhaitent un partenaire capable de soutenir la planification, la mise en œuvre, l'exploitation quotidienne, la préparation aux audits et l'amélioration sans transférer la responsabilité entre plusieurs entreprises de services.
Par mode de déploiement :
la livraison cloud est en tête, la livraison hybride ajoute de la complexitéLe déploiement basé sur le cloud a représenté 62,48 % de la part du marché des services de sécurité des identités gérées en 2026 et devrait se développer à un CAGR de 13,07 % jusqu'en 2032. La livraison cloud prend en charge l'application des politiques en temps réel, l'analyse comportementale et le partage de données entre les environnements. Okta a rapporté que l'authentification résistante au hameçonnage et sans mot de passe est passée de 8,6 % à 14,0 % des utilisateurs en 1 an, soit une augmentation de 63 %. Ces contrôles dépendent de l'orchestration des identités que les environnements cloud peuvent fournir à grande échelle. Cela a fait des services cloud le principal choix de déploiement pour les organisations modernisant le contrôle des accès. Cela soutient également une approche de politique cohérente pour les utilisateurs et les applications distribués. Le marché des services de sécurité des identités gérées bénéficie lorsque l'identité cloud est intégrée dans des opérations de sécurité plus larges. Les prestataires peuvent utiliser ce cadre pour appliquer la surveillance et les politiques d'accès sans dépendre d'un seul réseau physique. Cette capacité est particulièrement pertinente pour les organisations avec des équipes à distance et plusieurs applications cloud. La livraison cloud peut également offrir aux prestataires un moyen pratique de mettre à jour les politiques et les méthodes d'authentification à mesure que les risques évoluent, sans nécessiter de modifications séparées à chaque emplacement ou pour chaque application.
La livraison sur site reste nécessaire pour les systèmes à isolation physique, les réseaux classifiés et les organisations soumises à des règles strictes de souveraineté des données. Les prestataires gérés peuvent exploiter des services sur une infrastructure hébergée localement pour les clients qui ne peuvent pas déplacer toutes les fonctions d'identité vers le cloud. Le déploiement hybride est pertinent pour les entreprises qui connectent encore des environnements Active Directory hérités aux applications cloud. Ces déploiements nécessitent une couche de gouvernance capable de gérer les politiques dans les deux environnements. Ils sont plus difficiles à livrer mais peuvent créer des contrats plus longs car les prestataires s'intègrent dans un environnement complexe. Ils nécessitent également une coordination minutieuse pour éviter des décisions d'accès incohérentes entre les environnements. Les clients peuvent conserver des systèmes sur site tout en adoptant des services cloud pour de nouvelles charges de travail. Ce travail soutient la rétention car le changement de prestataire peut créer des risques opérationnels et de sécurité pour le client. Les prestataires capables de gérer cette transition peuvent rester impliqués à mesure que le modèle de déploiement du client évolue. La valeur du support hybride réside dans le maintien d'une visibilité cohérente et de décisions sur les droits à mesure que l'organisation avance à un rythme dicté par les contraintes applicatives, les exigences réglementaires et la disponibilité des systèmes métier critiques.

Par type d'identité :
l'identité de la main-d'œuvre occupe la position la plus importanteL'identité de la main-d'œuvre a représenté 35,55 % de la part du marché des services de sécurité des identités gérées en 2026. Les entreprises utilisent les services d'identité de la main-d'œuvre pour gérer les processus d'arrivée, de mobilité et de départ, les accès basés sur les rôles et la certification périodique des droits. Les outils établis et les processus matures font de ce type d'identité une base fiable pour les programmes gérés. L'identité privilégiée est également importante car un compte administrateur compromis peut entraîner une exposition étendue dans les services financiers, les soins de santé et les infrastructures critiques. L'identité des clients et des citoyens continue de soutenir les grands services numériques avec des utilisateurs externes. L'identité des tiers et des partenaires gagne en pertinence à mesure que les organisations évaluent les accès accordés aux fournisseurs, aux sous-traitants et aux participants à la chaîne d'approvisionnement. Ces groupes d'identités ont des événements de cycle de vie et des profils de risque différents. Un prestataire géré doit appliquer des politiques qui reflètent ces différences tout en maintenant une vue consolidée des accès. Cela donne à l'identité de la main-d'œuvre un rôle continu même lorsque d'autres types d'identités reçoivent plus d'attention. Cela permet également aux prestataires de connecter les processus d'accès quotidiens des employés avec des contrôles plus larges pour les administrateurs, les utilisateurs externes et les partenaires, afin que les organisations puissent identifier les autorisations excessives ou incohérentes dans l'ensemble du patrimoine d'identités.
L'identité non humaine devrait se développer à un CAGR de 13,43 % jusqu'en 2032. SailPoint a rapporté que 79 % des entreprises avaient des agents d'IA en production, mais seulement 2 % avaient déployé des outils de sécurité des identités conçus pour les gouverner. Cette lacune expose les comptes de service, les justificatifs d'identité d'applications et les agents d'IA à une gouvernance incohérente. SpyCloud a récupéré 18,1 millions de justificatifs d'identité non humains provenant de sources souterraines en 2025. Les prestataires répondent avec des contrôles de surveillance et de sécurité conçus pour les identités de charge de travail plutôt que pour les comptes utilisateurs. Les identités machines peuvent fonctionner à grande échelle et peuvent conserver des accès pendant de longues périodes sans les processus de révision utilisés pour les employés. Elles nécessitent également des contrôles qui tiennent compte des dépendances applicatives et des tâches automatisées. Cette demande peut modifier le périmètre des programmes d'identité gérés à mesure que les organisations placent les justificatifs d'identité machines sous le même modèle opérationnel que les accès de la main-d'œuvre. Elle donne aux prestataires gérés un rôle dans la localisation des justificatifs d'identité que les équipes peuvent ne pas savoir qu'ils existent. Une prestation efficace doit également distinguer les identités qui nécessitent un accès continu aux services de production de celles qui restent actives uniquement parce que les processus de propriété, d'objectif ou de suppression ne sont pas clairs.
Par taille d'organisation :
les grandes entreprises sont en tête, les PME offrent un potentiel d'expansionLes grandes entreprises ont représenté 80,42 % de la part du marché des services de sécurité des identités gérées en 2026. Elles gèrent de larges portefeuilles d'applications, des structures de droits complexes et des volumes plus élevés d'accès privilégiés. Leurs équipes de sécurité font également face à des risques trop étendus pour être entièrement gouvernés avec des ressources internes. Les grandes organisations peuvent financer des projets d'intégration et maintenir des processus formels d'approvisionnement auprès des fournisseurs. Cela en fait la base de revenus centrale pour les prestataires de services gérés établis. La concurrence pour ces comptes est élevée car les spécialistes de l'identité et les prestataires de services de sécurité plus importants ciblent les mêmes acheteurs. Ces clients ont également besoin de services qui fonctionnent dans des régions, des applications et des environnements réglementaires variés. Leur échelle peut rendre une approche progressive plus pratique qu'un projet de transformation unique. Les prestataires capables de coordonner ce travail entre plusieurs équipes peuvent obtenir des rôles de service plus larges. Les grandes organisations sont également plus susceptibles d'exiger des rapports détaillés, des révisions d'accès récurrentes et des procédures opérationnelles documentées, ce qui peut rendre une relation de service géré spécialisée plus durable après la fin du travail de déploiement initial.
Les petites et moyennes entreprises devraient se développer à un CAGR de 12,86 % jusqu'en 2032. Leur besoin augmente à mesure que les campagnes de hameçonnage et de rançongiciels ciblent de plus en plus les organisations avec des effectifs de sécurité limités. Les plateformes d'identité cloud par utilisateur et les services de surveillance packagés réduisent les coûts antérieurs et les obstacles à la mise en œuvre. La FIDO Alliance a constaté que les organisations déployant des clés d'accès ont signalé moins de tickets de réinitialisation de mot de passe, moins d'incidents de hameçonnage et des temps de connexion des employés plus rapides. Ces résultats sont tangibles pour les acheteurs plus petits qui doivent équilibrer sécurité, coût et administration. Les organisations plus petites sont moins susceptibles d'avoir des équipes d'identité dédiées, de sorte qu'un modèle géré peut réduire la pression opérationnelle. Les packages de services standardisés peuvent également raccourcir le temps nécessaire pour commencer à utiliser des contrôles d'accès plus robustes. Les prestataires qui packagisent la gouvernance et la surveillance en niveaux de service gérables peuvent élargir l'adoption dans ce segment. L'opportunité dépend du maintien d'un périmètre clair et d'une intégration abordable pour ces acheteurs. Un prestataire qui explique la valeur opérationnelle en termes pratiques, notamment la réduction de la charge de travail de support des justificatifs d'identité et un contrôle d'accès plus robuste, peut rendre les services d'identité gérés plus faciles à adopter pour les organisations plus petites.
Par secteur d'utilisation final :
le BFSI est en tête tandis que la santé et les sciences de la vie s'accélèrentLe BFSI a représenté 24,97 % de la part du marché des services de sécurité des identités gérées en 2026. Les institutions financières gèrent les accès privilégiés aux systèmes qui soutiennent les transactions, les dossiers clients et les opérations de marché. Un compte administrateur compromis peut exposer une institution à la fraude, aux rançongiciels et à des mesures de surveillance. Cela fait de la gestion des accès privilégiés gérée et de la surveillance continue des priorités d'approvisionnement essentielles. Les organisations financières font également face à des exigences récurrentes pour documenter les contrôles d'accès et maintenir des pistes d'audit. Le marché des services de sécurité des identités gérées reste soutenu par des besoins de renouvellement réguliers dans ce secteur, même lorsque les budgets technologiques plus larges sont contraints. L'accès des tiers et des partenaires est un domaine important car les institutions dépendent des fournisseurs de services bancaires de base, des sous-traitants et des partenaires API. Ces relations créent des chemins d'accès qui doivent être gouvernés sans retarder les opérations courantes. Les prestataires ayant une expérience dans le secteur financier peuvent répondre à ce besoin dans le cadre d'un modèle de service continu. Ils peuvent également aider les institutions à appliquer des révisions d'accès et une surveillance aux relations externes qui pourraient autrement être gérées séparément des processus d'identité de la main-d'œuvre et des administrateurs.
La santé et les sciences de la vie devraient se développer à un CAGR de 13,84 % jusqu'en 2032. Le secteur gère davantage de données électroniques sur les patients, de services de télésanté et de systèmes de surveillance à distance. La proposition du Département américain de la Santé et des Services sociaux d'exiger l'authentification multifactorielle et le chiffrement pour les informations de santé électroniques protégées a accru l'attention portée aux contrôles d'accès. AWS a déclaré que les organisations de santé traitent les exigences proposées comme un facteur important dans les nouveaux déploiements cloud. Les secteurs des technologies de l'information et des télécommunications, du gouvernement et de la défense, du commerce de détail et du commerce électronique, de l'énergie et des services publics, et d'autres secteurs soutiennent également la demande grâce à l'adoption du cloud et aux obligations sectorielles de protection des données. Les systèmes de santé doivent gérer l'accès pour les employés, les partenaires cliniques et les systèmes technologiques sans interrompre la prestation de soins. Cela crée une demande d'authentification fiable, de révisions d'accès et de surveillance. La combinaison de la sécurité des patients, des dossiers sensibles et de l'adoption croissante de la prestation de services numériques fait de la santé une opportunité hautement prioritaire pour les prestataires. Elle soutient également un besoin de services capables de répondre à des exigences opérationnelles et de confidentialité strictes. Les prestataires qui comprennent les flux de travail cliniques peuvent rendre les contrôles d'identité plus pratiques en alignant l'administration des accès et la surveillance avec les personnes, les applications et les systèmes connectés impliqués dans la prestation de soins.
Analyse géographique
Marché des Services Gérés de Sécurité des Identités en Amérique du Nord
L'Amérique du Nord détenait 47,01 % de la part de marché des services gérés de sécurité des identités en 2026. Les États-Unis dominent les revenus régionaux, car les entreprises axées sur le cloud utilisent l'identité gérée dans le cadre de leurs opérations de sécurité continues. Le Canada développe la demande dans les services financiers et le secteur public, tandis que le Mexique se développe à travers les secteurs BFSI et manufacturier. La pénurie régionale de spécialistes en identité favorise l'externalisation, notamment lorsque les organisations peinent à contrôler l'accès aux agents d'intelligence artificielle. La maturité des pratiques d'approvisionnement fait de cette région le plus grand marché pour les fournisseurs disposant d'une large capacité de prestation.
Marché des Services Gérés de Sécurité des Identités en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 13,46 % jusqu'en 2032. L'Inde, la Corée du Sud, le Japon, l'Australie et les économies d'Asie du Sud-Est passent de systèmes d'accès fragmentés à des programmes d'identité gérée. L'activité fintech de l'Inde et la numérisation gouvernementale créent de vastes patrimoines d'identité, tandis que la Corée du Sud accorde une attention croissante à la sécurité des identités dans les technologies opérationnelles. La croissance du cloud domestique en Chine s'opère sous des contraintes de souveraineté, et l'Australie maintient une base établie dans les services financiers et le secteur public. Le centre de données sud-coréen de SailPoint reflète la réponse des fournisseurs aux exigences régionales de résidence des données.
Marché des Services Gérés de Sécurité des Identités en EMEA et en Amérique du Sud
L'Europe est le deuxième marché régional en 2026, soutenu par une gouvernance stricte des données et une gestion établie du cycle de vie des accès. Le Royaume-Uni dispose d'un environnement actif de services de sécurité gérés, tandis que l'Allemagne étend les contrôles aux technologies automobiles et manufacturières. L'Amérique du Sud se développe grâce à la numérisation dans les secteurs BFSI et de la distribution, portée par le Brésil et l'Argentine. Le Moyen-Orient et l'Afrique sont à un stade précoce d'adoption, mais développent la demande à travers le cloud souverain, la transformation numérique publique, la modernisation bancaire et les services axés sur le mobile. Les fournisseurs doivent adapter leurs approches en matière de résidence des données et de partenariats à ces différentes conditions régionales.
Paysage concurrentiel
Concentration du Marché
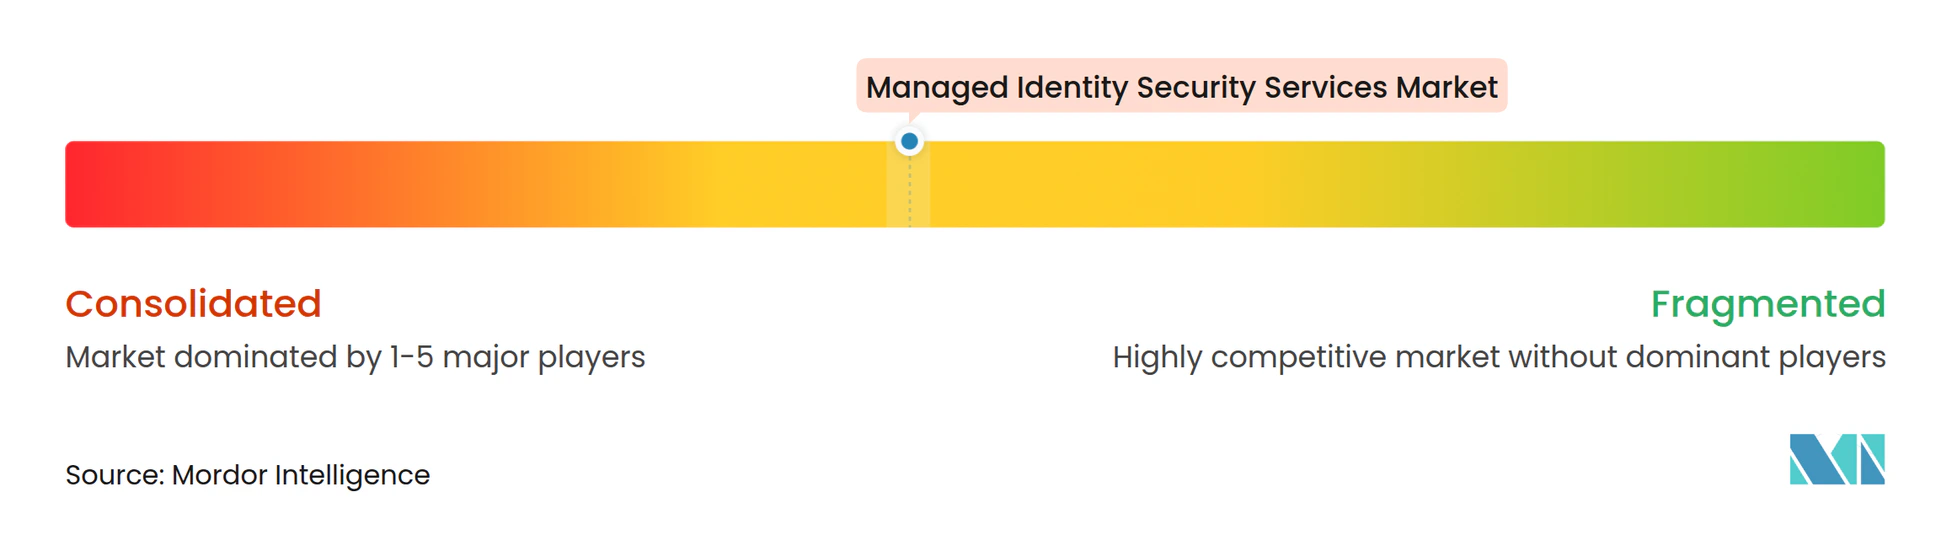
Le marché des services de sécurité des identités gérées est modérément concentré. Les spécialistes de l'identité qui se concentraient autrefois sur la gestion des identités et des accès, la gestion des accès privilégiés ou la gouvernance et l'administration des identités s'étendent vers des capacités connexes. Les grandes entreprises choisissent souvent des prestataires ayant une expertise approfondie dans leur domaine de risque principal, tel que la gouvernance des droits, le contrôle des administrateurs ou la détection comportementale. Les clients du marché intermédiaire obtiennent plus souvent la surveillance des identités dans le cadre d'un service de sécurité géré plus large. Cela donne des avantages d'échelle aux prestataires capables de combiner les opérations d'identité avec la surveillance de la sécurité.
Okta a acquis Permiso Security en septembre 2026 et a introduit des capacités de gouvernance et d'accès privilégié pour les droits AWS, la détection et la remédiation des dérives, et la protection Kubernetes. SailPoint a introduit des fonctions de sécurité des identités autonomes en octobre 2026 pour l'application des politiques, la découverte de l'IA fantôme et le privilège zéro permanent. BeyondTrust a introduit des intégrations CrowdStrike Falcon Next-Gen SIEM en septembre 2026 pour relier l'intelligence des identités à la télémétrie des menaces.[3] Ces mouvements montrent un glissement vers des contrôles coordonnés entre l'identité, le privilège et les opérations de sécurité. Ils élèvent les attentes envers les prestataires gérés qui dépendent de ces plateformes.
La sécurité des identités non humaines pour les organisations du marché intermédiaire reste ouverte aux prestataires proposant un service abordable et ciblé. Les plateformes d'entreprise peuvent être difficiles à déployer pour les organisations plus petites disposant de ressources de sécurité limitées. Les prestataires qui combinent la gouvernance des secrets, la surveillance et la remédiation peuvent combler cette lacune. L'innovation est centrée sur les contrôles pour les agents d'IA et les identités machines plutôt que sur la seule authentification humaine.
Leaders du secteur des services de sécurité des identités gérées
-
SailPoint Technologies Holdings, Inc.
-
Okta, Inc.
-
BeyondTrust Corporation
-
Delinea, Inc.
-
Palo Alto Networks
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés de Sécurité des Identités Entreprises couvertes dans ce rapport
- SailPoint Technologies Holdings, Inc.
- Okta, Inc.
- CyberArk Software Ltd.
- BeyondTrust Corporation
- Delinea, Inc.
- One Identity LLC
- Saviynt, Inc.
- Ping Identity Corporation
- ForgeRock, Inc.
- Silverfort, Inc.
- Veza Technologies, Inc.
- Semperis Inc.
- PlainID Ltd.
- Strata Identity, Inc.
- Radiant Logic, Inc.
- Fischer Identity, Inc.
- Omada A/S
- Aembit, Inc.
- Permiso Security, Inc.
- AuthMind, Inc.
- Oort, Inc.
- ConductorOne, Inc.
- Akeyless Security Ltd.
- Transmit Security, Inc.
Développements industriels récents dans Marché des Services Gérés de Sécurité des Identités
- Octobre 2026 : SailPoint a lancé SailPoint Agentic Fabric lors de Navigate 2026 le 6 octobre 2026, introduisant des agents d'IA autonomes pour l'application des politiques d'identité en temps réel, la découverte de l'IA fantôme et le privilège zéro permanent pour les identités humaines, machines et agents d'IA. La société a également publié IdentityIQ 9.0, annoncé un nouveau centre de données en Corée du Sud et commencé la préparation pour les certifications FedRAMP High, PCI DSS 4.0 et EU Sovereign Cloud.
- Septembre 2026 : BeyondTrust a annoncé de nouvelles intégrations entre sa plateforme Pathfinder et CrowdStrike Falcon Next-Gen SIEM le 23 septembre 2026, permettant la corrélation de l'intelligence des identités et des privilèges avec la télémétrie des menaces CrowdStrike pour accélérer l'investigation et la réponse pour les identités humaines, non humaines et agents d'IA.
- Septembre 2026 : Okta a acquis Permiso Security et dévoilé de nouvelles capacités de gouvernance des identités Okta et d'accès privilégié Okta, notamment la gestion avancée des droits pour AWS, la détection et la remédiation automatisées des dérives, et la protection dynamique Kubernetes. Okta a également introduit des intégrations en 48 heures activées par l'IA, réduisant l'intégration de nouvelles applications d'un processus manuel de plusieurs mois à 2 jours.
- Août 2026 : BeyondTrust a présenté la première vague de capacités natives de la plateforme Pathfinder lors de Black Hat USA 2026 le 3 août 2026, notamment la gouvernance des identités non humaines couvrant les comptes de service, les clés API, les clients OAuth et les identités de charge de travail.
Périmètre du rapport mondial sur le marché des services de sécurité des identités gérées
Le marché des services de sécurité des identités gérées comprend les revenus générés par la fourniture de solutions et de services externalisés et gérés qui aident les organisations à sécuriser, gérer, surveiller et gouverner les identités numériques et leur accès aux applications, systèmes, réseaux, données et autres ressources numériques. Le marché comprend la gestion des identités et des accès gérée, la gouvernance et l'administration des identités, la gestion des accès privilégiés, les services d'authentification et d'accès, la détection et la réponse aux menaces d'identité, et la sécurité des identités non humaines, y compris la surveillance, l'administration, l'intégration, le déploiement, la conformité, l'optimisation et le support continus des environnements de sécurité des identités.
Le rapport sur les services de sécurité des identités gérées est segmenté par type de solution (gestion des identités et des accès gérée, gouvernance et administration des identités gérées, gestion des accès privilégiés gérée, services d'authentification et d'accès gérés, détection et réponse aux menaces d'identité gérées, et sécurité des identités non humaines gérée), type de service (surveillance et opérations gérées, services de conseil et d'accompagnement, services d'intégration, de migration et de déploiement, services de conformité, d'audit et de certification des accès, et services de support, d'optimisation et de formation), mode de déploiement (basé sur le cloud, sur site et hybride), type d'identité (identité de la main-d'œuvre, identité privilégiée, identité des clients et des consommateurs, identité des tiers et des partenaires, et identité non humaine), taille de l'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation final (BFSI, technologies de l'information et télécommunications, gouvernement et défense, santé et sciences de la vie, commerce de détail et commerce électronique, énergie et services publics, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Gestion des identités et des accès gérée |
| Gouvernance et administration des identités gérées |
| Gestion des accès privilégiés gérée |
| Gestion de l'authentification et des accès gérée |
| Détection et réponse aux menaces d'identité gérées |
| Sécurité des identités non humaines gérée |
| Surveillance et opérations gérées |
| Services de conseil et d'accompagnement |
| Services d'intégration, de migration et de déploiement |
| Services de conformité, d'audit et de certification des accès |
| Services de support, d'optimisation et de formation |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Identité de la main-d'œuvre |
| Identité privilégiée |
| Identité des clients et des citoyens |
| Identité des tiers et des partenaires |
| Identité non humaine |
| Grandes entreprises |
| Petites et moyennes entreprises |
| BFSI |
| Technologies de l'information et télécommunications |
| Gouvernement et défense |
| Santé et sciences de la vie |
| Commerce de détail et commerce électronique |
| Énergie et services publics |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Reste de l'Afrique |
| Par type de solution | Gestion des identités et des accès gérée | |
| Gouvernance et administration des identités gérées | ||
| Gestion des accès privilégiés gérée | ||
| Gestion de l'authentification et des accès gérée | ||
| Détection et réponse aux menaces d'identité gérées | ||
| Sécurité des identités non humaines gérée | ||
| Par type de service | Surveillance et opérations gérées | |
| Services de conseil et d'accompagnement | ||
| Services d'intégration, de migration et de déploiement | ||
| Services de conformité, d'audit et de certification des accès | ||
| Services de support, d'optimisation et de formation | ||
| Par mode de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par type d'identité | Identité de la main-d'œuvre | |
| Identité privilégiée | ||
| Identité des clients et des citoyens | ||
| Identité des tiers et des partenaires | ||
| Identité non humaine | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation final | BFSI | |
| Technologies de l'information et télécommunications | ||
| Gouvernement et défense | ||
| Santé et sciences de la vie | ||
| Commerce de détail et commerce électronique | ||
| Énergie et services publics | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services de sécurité des identités gérées ?
Le marché devrait passer de 15,78 milliards USD en 2026 et 17,93 milliards USD en 2027 à 32,28 milliards USD d'ici 2032, à un CAGR de 12,48 %.
Qu'est-ce qui stimule la demande de services de sécurité des identités gérées ?
L'abus de justificatifs d'identité, les environnements d'identité cloud et hybrides, les obligations de conformité, les programmes Zero Trust et l'augmentation des identités non humaines élargissent la demande.
Quel modèle de déploiement est en tête des services de sécurité des identités gérées ?
Le déploiement basé sur le cloud est en tête avec une part de revenus de 62,48 % en 2026 et devrait se développer à un CAGR de 13,07 % jusqu'en 2032.
Quel secteur d'utilisation final se développe le plus rapidement ?
La santé et les sciences de la vie devraient se développer à un CAGR de 13,84 % jusqu'en 2032 à mesure que les données des patients, la télésanté et les besoins en contrôle des accès augmentent.
Pourquoi les identités non humaines sont-elles importantes pour les programmes de sécurité ?
Les agents d'IA, les comptes de service, les justificatifs d'identité d'applications et les identités de charge de travail nécessitent une gouvernance car ils peuvent détenir un accès persistant aux systèmes sensibles.
Quelle région offre les meilleures perspectives d'expansion ?
L'Asie-Pacifique devrait se développer à un CAGR de 13,46 % jusqu'en 2032, soutenue par la transformation numérique et l'adoption du cloud dans les principales économies régionales.