
Taille et part du marché de la gestion des risques humains
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
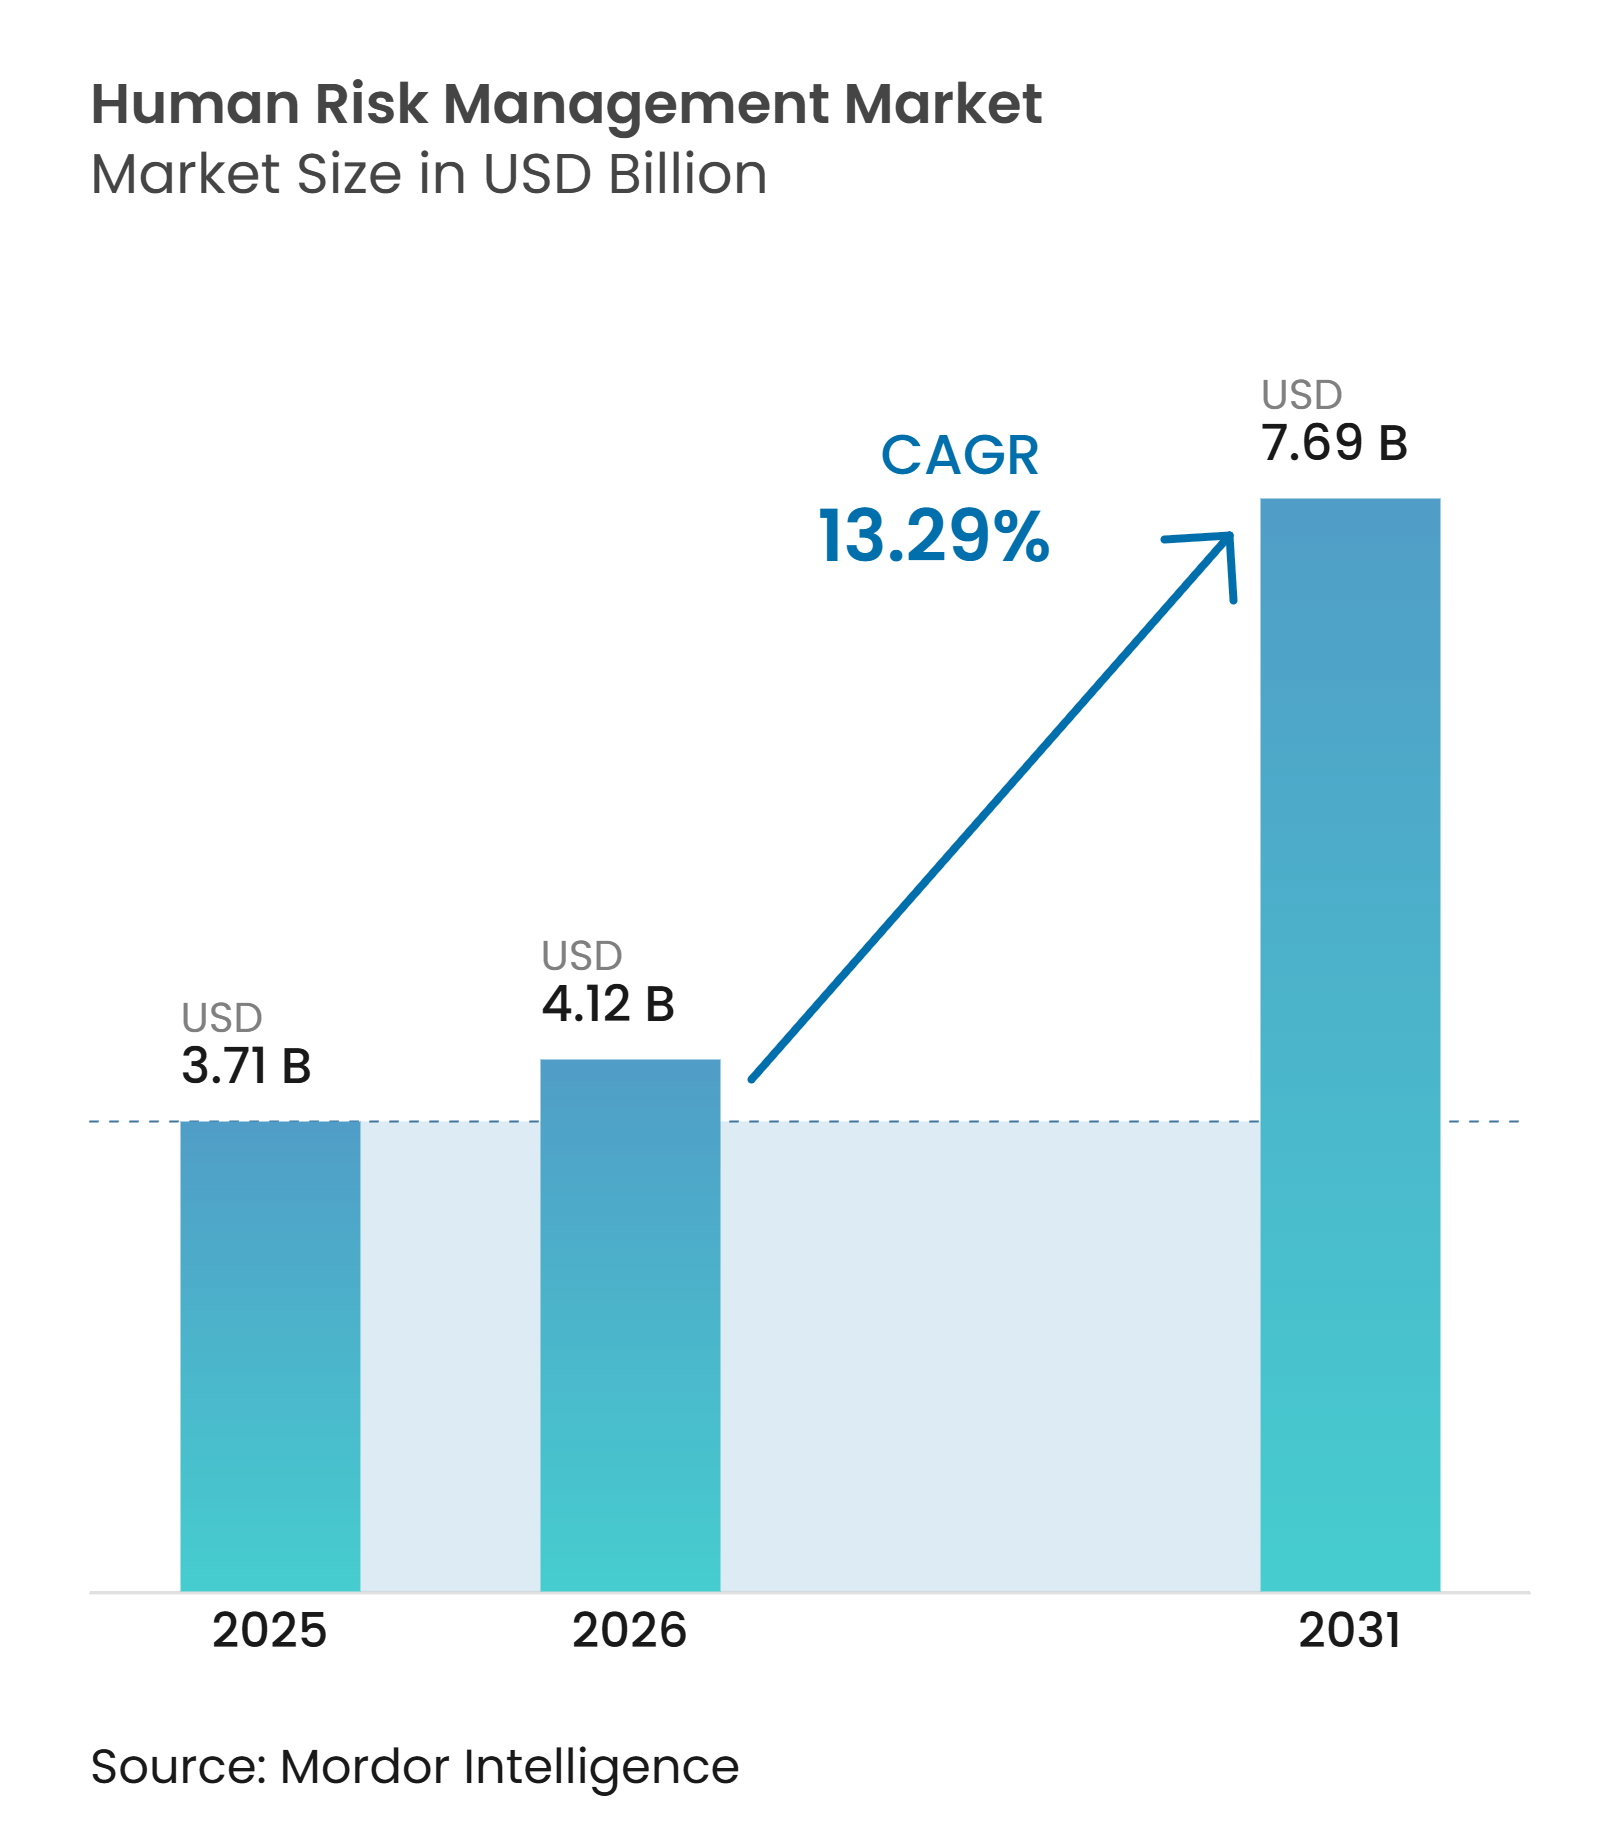
| Taille du Marché (2026) | 4.12 Milliards de dollars |
| Taille du Marché (2031) | 7.69 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 13.29 % |
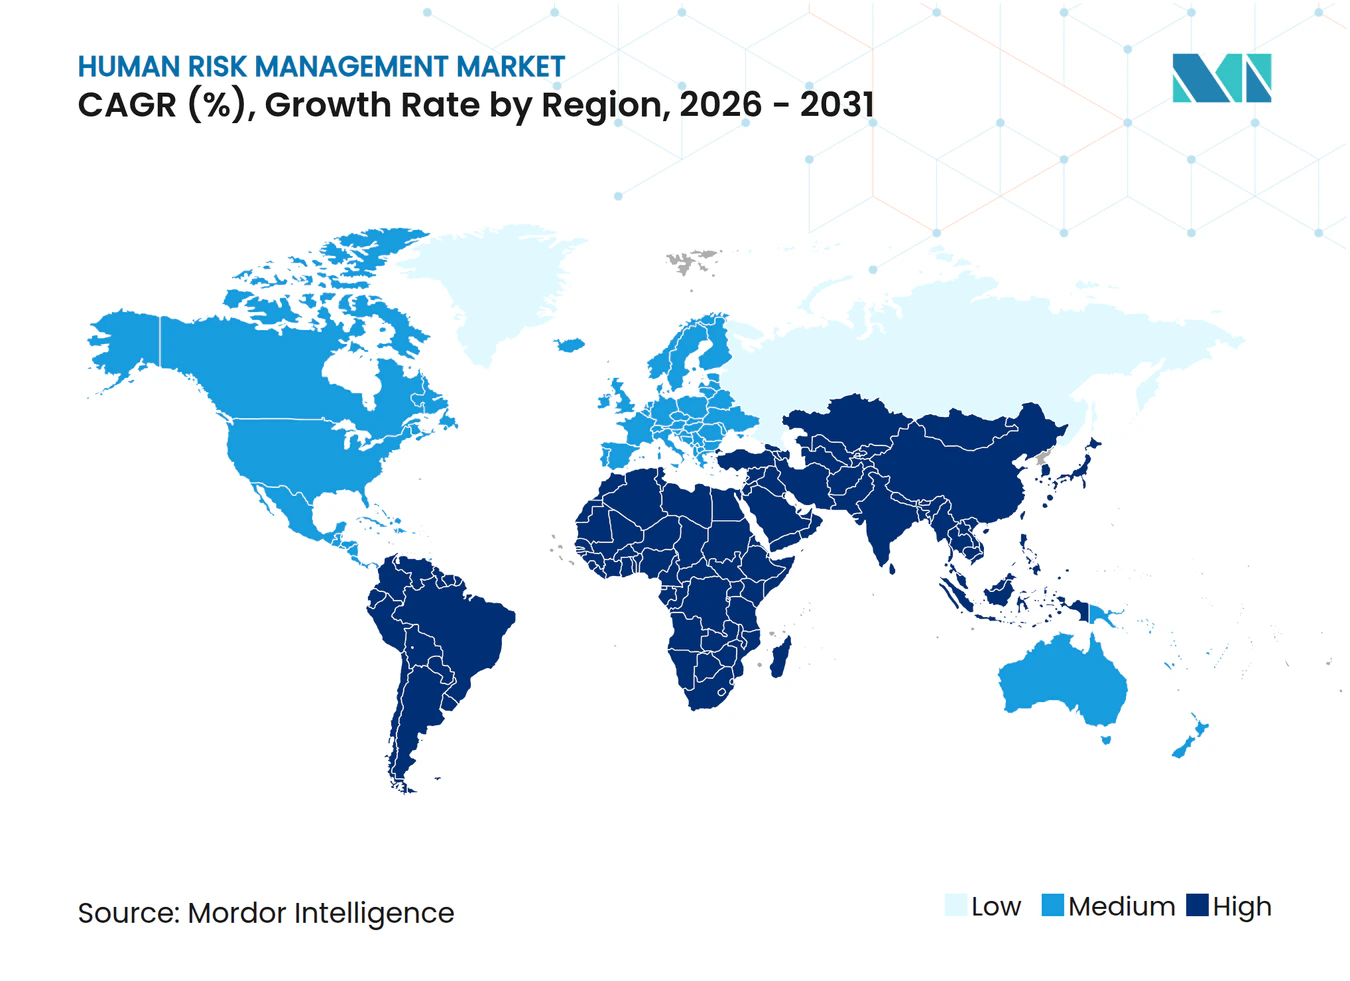
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la gestion des risques humains par Mordor Intelligence
La taille du marché de la gestion des risques humains était évaluée à 3,71 milliards USD en 2025 et devrait croître de 4,12 milliards USD en 2026 pour atteindre 7,69 milliards USD d'ici 2031, à un CAGR de 13,29 % pendant la période de prévision (2026-2031). Le marché de la gestion des risques humains évolue au-delà d'un achat axé sur la conformité vers un contrôle documenté au sein de programmes de cyberrisques plus larges. La compromission des courriels professionnels a entraîné 3,046 milliards USD de pertes déclarées en 2025, soulignant la nécessité de maintenir le comportement des employés au cœur de la planification de la sécurité. Les acheteurs recherchent de plus en plus des plateformes combinant simulations d'hameçonnage, contenu de formation, données comportementales et accompagnement en temps opportun. Les grandes entreprises restent la principale base de revenus, tandis que la livraison en cloud et les services gérés rendent ces outils plus accessibles aux organisations de plus petite taille. La concurrence entre fournisseurs est centrée sur les capacités de gestion des risques humains, les connexions liées à l'identité et la preuve que la formation peut réduire l'exposition.
Points clés du rapport
- Par composant, les logiciels représentaient 61,89 % du marché de la gestion des risques humains en 2025, tandis que les services devraient se développer à un CAGR de 16,36 % jusqu'en 2031.
- Par mode de déploiement, la livraison basée sur le cloud représentait 73,18 % du marché de la gestion des risques humains en 2025 et devrait croître à un CAGR de 18,29 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises représentaient 69,26 % des revenus en 2025, tandis que les PME devraient croître à un CAGR de 15,84 % jusqu'en 2031.
- Par secteur d'utilisation finale, la BFSI représentait 27,39 % des revenus en 2025, tandis que le secteur de la santé et des sciences de la vie devrait se développer à un CAGR de 16,37 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord représentait 41,37 % de la part du marché de la gestion des risques humains en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 18,96 % jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Augmentation de l'hameçonnage et de l'ingénierie sociale activés par l'IA | +3.2% | Mondial, avec une exposition intensifiée en Amérique du Nord, au Royaume-Uni et dans les centres financiers de l'Asie-Pacifique | Court terme (≤ 2 ans) |
| Augmentation de la compromission des courriels professionnels et de l'utilisation abusive des identifiants | +2.6% | Amérique du Nord et Europe, avec une incidence croissante en Asie-Pacifique | Court terme (≤ 2 ans) |
| Exigences en matière de cyberassurance et de preuves réglementaires | +2.1% | Amérique du Nord et cœur de l'UE, avec des répercussions au Moyen-Orient et en Asie-Pacifique via les chaînes d'approvisionnement multinationales | Moyen terme (2-4 ans) |
| Expansion de la confiance zéro et de la vérification continue | +1.6% | Mondial, avec des gains précoces en Amérique du Nord, en Allemagne et à Singapour | Moyen terme (2-4 ans) |
| Adoption croissante de programmes de sécurité basés sur les risques comportementaux | +1.2% | Amérique du Nord, Europe occidentale et Australie | Moyen terme (2-4 ans) |
| Demande croissante d'accompagnement à la sécurité en temps réel | +0.9% | Mondial, avec une concentration dans les grandes entreprises des marchés nord-américains et britanniques | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Augmentation de l'hameçonnage et de l'ingénierie sociale activés par l'IA
L'IA générative a réduit les efforts, le temps et les compétences spécialisées autrefois nécessaires pour créer des campagnes d'ingénierie sociale ciblées. KnowBe4 a signalé une hausse de 17,1 % des attaques d'hameçonnage au cours du second semestre 2025, montrant que l'exposition augmente à mesure que ces outils deviennent plus faciles à utiliser. Son pourcentage mondial de susceptibilité à l'hameçonnage avant formation était de 33,2 %, et cette mesure atteignait 39,5 % dans les entreprises d'au moins 10 000 employés.[1] Le clonage vocal et la vidéo générée par l'IA ont élargi les canaux que les équipes de sécurité doivent couvrir au-delà des exemples familiers basés sur le courrier électronique. Le marché de la gestion des risques humains favorise donc un contenu adaptatif qui évolue avec les menaces actives plutôt que des programmes annuels axés principalement sur l'achèvement. Les organisations utilisant une formation continue assistée par l'IA ont réduit leur pourcentage de susceptibilité à l'hameçonnage à 4,2 % après 12 mois, soit une réduction de 87 % par rapport à la valeur de référence déclarée.
Augmentation de la compromission des courriels professionnels et de l'utilisation abusive des identifiants
La compromission des courriels professionnels a rendu le jugement des employés et leur réponse comportementale une partie plus importante des programmes de sécurité des courriels. Le FBI a enregistré 3,046 milliards USD de pertes liées à la compromission des courriels professionnels dans 24 768 plaintes en 2025, reflétant l'importance financière de cette catégorie d'attaques.[2] La perte moyenne déclarée était de 123 000 USD par plainte, et la catégorie était 109 fois plus coûteuse par plainte que l'hameçonnage seul. Mimecast a constaté que 48 % des répondants ont observé une augmentation de l'activité de compromission des courriels professionnels au cours de l'année précédente, tandis que 38 % s'appuyaient encore uniquement sur les contrôles de sécurité natifs des courriels. La même recherche a indiqué que 8 % des utilisateurs peuvent représenter 80 % du risque au niveau humain dans une organisation typique, rendant la formation large et uniforme moins précise. Ce schéma soutient la demande de notation individuelle des risques et d'intervention ciblée sur le marché de la gestion des risques humains.
Exigences en matière de cyberassurance et de preuves réglementaires
Les assureurs et les régulateurs s'attendent de plus en plus à des dossiers démontrant un programme de formation des employés récurrent, documenté et révisable. Les pertes totales liées à la cybercriminalité ont dépassé 20 milliards USD dans le rapport 2025 du FBI, renforçant l'attention portée aux contrôles que les assureurs peuvent prendre en compte lors de la souscription. La norme ISO/IEC 27001:2022, la directive NIS2 et le cadre de cybersécurité NIST 2.0 renforcent chacun le rôle de la sensibilisation et de la formation en tant que contrôles auditables. La loi sur la résilience opérationnelle numérique a exigé une formation de sensibilisation à la sécurité des TIC adaptée aux rôles pour le personnel des entités financières depuis janvier 2025. Cette combinaison rend la preuve de la formation des employés pertinente pour la gouvernance, le risque financier, l'audit et les discussions de conformité continues. Elle donne également aux fournisseurs du marché de la gestion des risques humains une base pour positionner la documentation, les rapports et le soutien au renouvellement aux côtés du contenu des cours.
Expansion de la confiance zéro et de la vérification continue
Le déploiement de la confiance zéro rend les décisions des employés plus visibles au sein de la sécurité des accès, car la vérification de l'identité dépend des actions routinières des utilisateurs. La gestion des identifiants, l'utilisation de l'authentification multifacteur et les choix de consentement peuvent affecter la fiabilité des contrôles basés sur l'identité dans une organisation. Un cadre évalué par des pairs en 2025 a montré que les connaissances, le comportement de conformité et l'achèvement de la formation peuvent être combins pour distinguer les employés présentant différents profils de risque en matière de cybersécurité. Cela soutient l'utilisation des données de formation aux côtés de la gestion des informations et des événements de sécurité, de la détection et réponse étendues, et des processus de gouvernance des identités. Living Security a décrit le risque humain comme une trajectoire changeante plutôt qu'une étiquette fixe pour les employés, en utilisant des données provenant de plus de 100 organisations et de plus de 200 signaux de risque en temps réel. Le marché de la gestion des risques humains devient par conséquent plus connecté aux opérations de sécurité plus larges et aux flux de travail de gestion des accès.
Analyse de l'impact des contraintes*
| CONTRAINTE | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Fatigue de la formation des employés et baisse de l'engagement | -2.0% | Mondial, plus aigu dans les grandes entreprises d'Amérique du Nord et d'Europe occidentale disposant de programmes établis | Court terme (≤ 2 ans) |
| Restrictions de confidentialité sur la notation comportementale individuelle | -1.5% | UE, Royaume-Uni, Californie et Brésil | Moyen terme (2-4 ans) |
| Difficulté à démontrer un retour sur investissement financier direct | -1.2% | Mondial, plus prononcé dans les PME sous pression budgétaire et les acheteurs du secteur public | Moyen terme (2-4 ans) |
| Complexité d'intégration entre les systèmes de sécurité et d'identité | -0.8% | Amérique du Nord et UE, où les piles de sécurité sont les plus profondes et les plus cloisonnées | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Fatigue de la formation des employés et baisse de l'engagement
La fatigue de la formation peut limiter la valeur que les organisations tirent des programmes de sensibilisation qui utilisent le même format ou demandent trop aux employés. MetaCompliance a constaté que 81 % des 200 RSSI interrogés ont déclaré que les programmes échouent lorsque le cyberrisque humain est traité uniquement comme un problème de formation plutôt que comme un défi de gestion des risques.[3] L'étude a également révélé que 25 % avaient du mal à capter l'attention des employés malgré l'allocation de 15 % des budgets annuels de sécurité à la sensibilisation. Les cours statiques et à forte charge de sessions peuvent augmenter la charge de temps sur les employés et les managers qui gèrent déjà des exigences opérationnelles. SoSafe a signalé une rétention des connaissances de 90 % après 12 mois grâce à son approche de plateforme, soutenant ainsi l'utilisation de formats plus courts et spécifiques aux rôles. Les fournisseurs du marché de la gestion des risques humains doivent soutenir l'apprentissage régulier sans créer des exigences répétitives qui affaiblissent l'engagement.
Restrictions de confidentialité sur la notation comportementale individuelle
La notation comportementale individuelle est confrontée à des contraintes de protection des données dans les régions où les lois sur la confidentialité limitent l'utilisation du profilage automatisé significatif. L'article 22 du RGPD peut créer des obligations lorsque le profilage automatisé a des effets juridiques ou similairement significatifs sur un employé individuel. Les résultats de formation, les journaux d'authentification, les interactions par courrier électronique et les données d'exposition externe peuvent nécessiter une base juridique commune lorsqu'ils sont utilisés dans un seul profil de risque. L'ensemble de données sur les risques humains de Living Security illustre l'étendue des signaux qu'une plateforme peut chercher à combiner à cette fin. De nombreux acheteurs du marché intermédiaire manquent de la capacité interne pour établir et administrer les arrangements de gouvernance des données requis. Les approches préservant la confidentialité basées sur des signaux agrégés peuvent aider le marché de la gestion des risques humains à servir les acheteurs qui ont besoin de visibilité sur les risques sans attribution individuelle.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
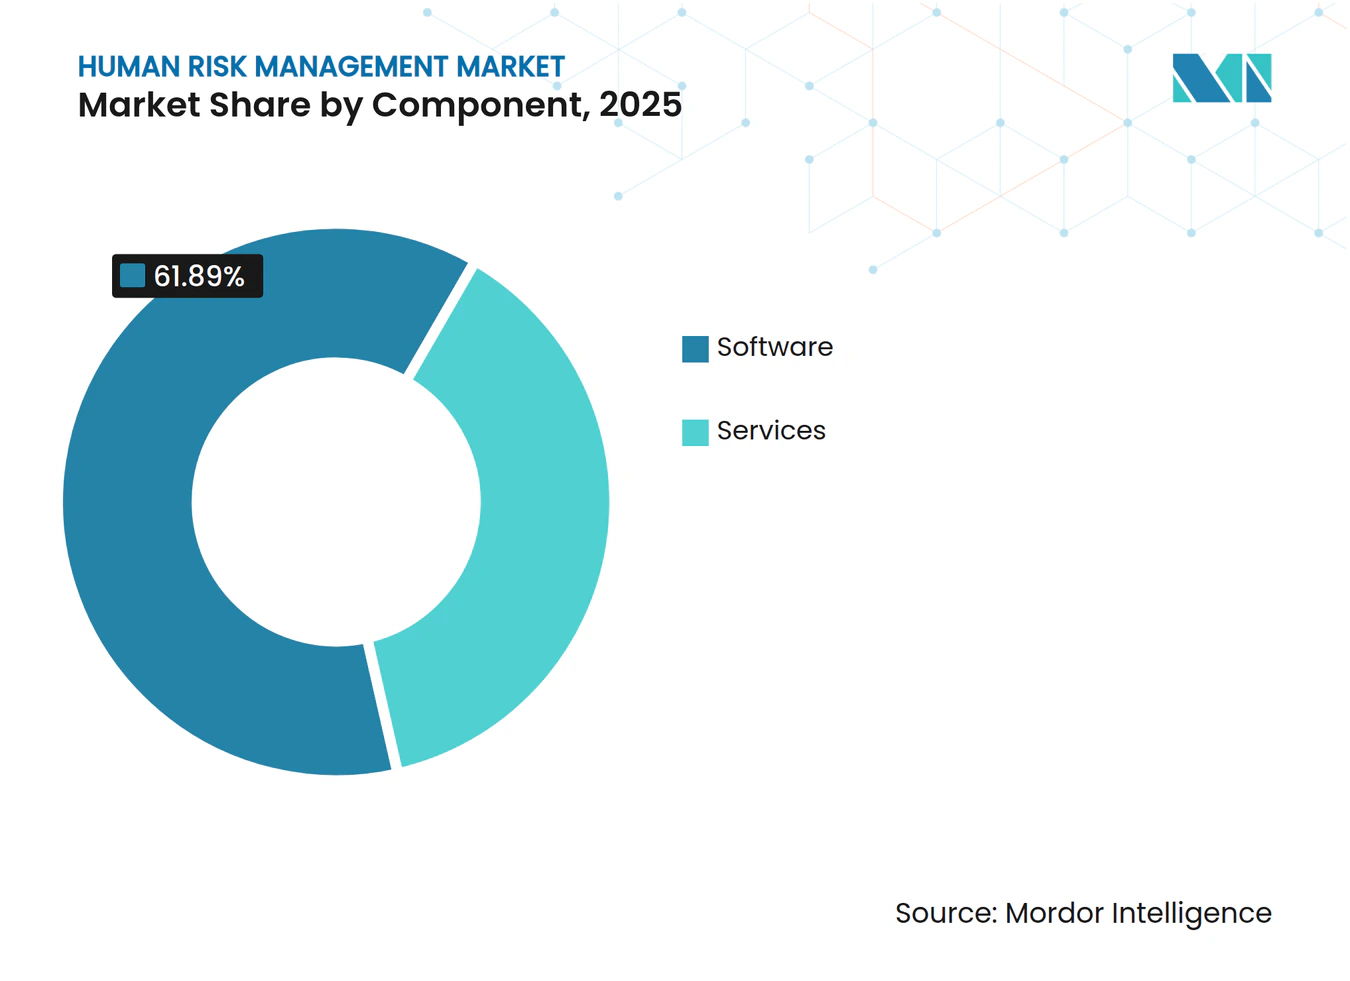
les logiciels sont en tête, les services se développent grâce à la demande géréeLes logiciels représentaient 61,89 % de la part du marché de la gestion des risques humains en 2025. Ce résultat reflétait un déploiement de plateforme mature parmi les grandes entreprises disposant d'équipes de sécurité centralisées. Ces acheteurs utilisent des consoles intégrées de logiciels en tant que service pour les simulations d'hameçonnage, la gestion de contenu, l'analyse comportementale, les rapports et la gestion des activités des employés. Une plateforme commune soutient les preuves documentées pour de grandes populations de personnel et des programmes de sécurité récurrents. Le modèle intégré diffère des services basés sur des projets, où les coûts varient selon la portée, les besoins de support et le calendrier.
Les accords de plateforme à long terme et les renouvellements liés à la conformité ont historiquement soutenu les dépenses logicielles récurrentes dans les comptes d'entreprise. Les services devraient se développer à un CAGR de 16,36 % de 2026 à 2031, car les PME et les organisations du marché intermédiaire externalisent l'administration des programmes. ESET a constaté que 87 % des PME considéraient la formation en cybersécurité comme critique, tandis que seulement 28 % exploitaient des programmes complets incluant des simulations d'hameçonnage.[4] Cet écart laisse un rôle pratique aux partenaires de services gérés soutenant les petites organisations sans programmes internes établis. Proofpoint a finalisé son acquisition de Hornet Security en décembre 2025, élargissant sa capacité de sensibilisation gérée via une activité axée sur les fournisseurs de services gérés desservant plus de 120 pays.


Par mode de déploiement :
la livraison en cloud transforme l'économie de la formationLe déploiement basé sur le cloud représentait 73,18 % de la part du marché de la gestion des risques humains en 2025. Il devrait également se développer à un CAGR de 18,29 % de 2026 à 2031. Les outils cloud peuvent mettre à jour le contenu en réponse aux renseignements sur les menaces actuelles sans mises à jour de l'infrastructure locale. Ils suppriment la nécessité de fournir et de maintenir des systèmes de formation dédiés. Ce modèle facilite l'exécution de programmes communs pour des effectifs distribués et des sites d'entreprise.
Les connexions aux couches d'identité Microsoft 365 ont soutenu l'abandon des installations sur site héritées. Les systèmes sur site restent pertinents pour la défense, les infrastructures critiques et les organismes gouvernementaux qui ont des exigences de souveraineté des données. Le déploiement hybride peut soutenir les grandes entreprises qui déplacent des charges de travail ou des systèmes sensibles vers le cloud. KnowBe4 a introduit une plateforme native à l'IA en mai 2026 avec des agents d'orchestration AIDA qui gèrent la formation personnalisée pour les utilisateurs individuels. Le produit natif au cloud renforce pourquoi la livraison cloud évolutive et liée à l'intelligence reste centrale sur le marché de la gestion des risques humains.
Par taille d'organisation :
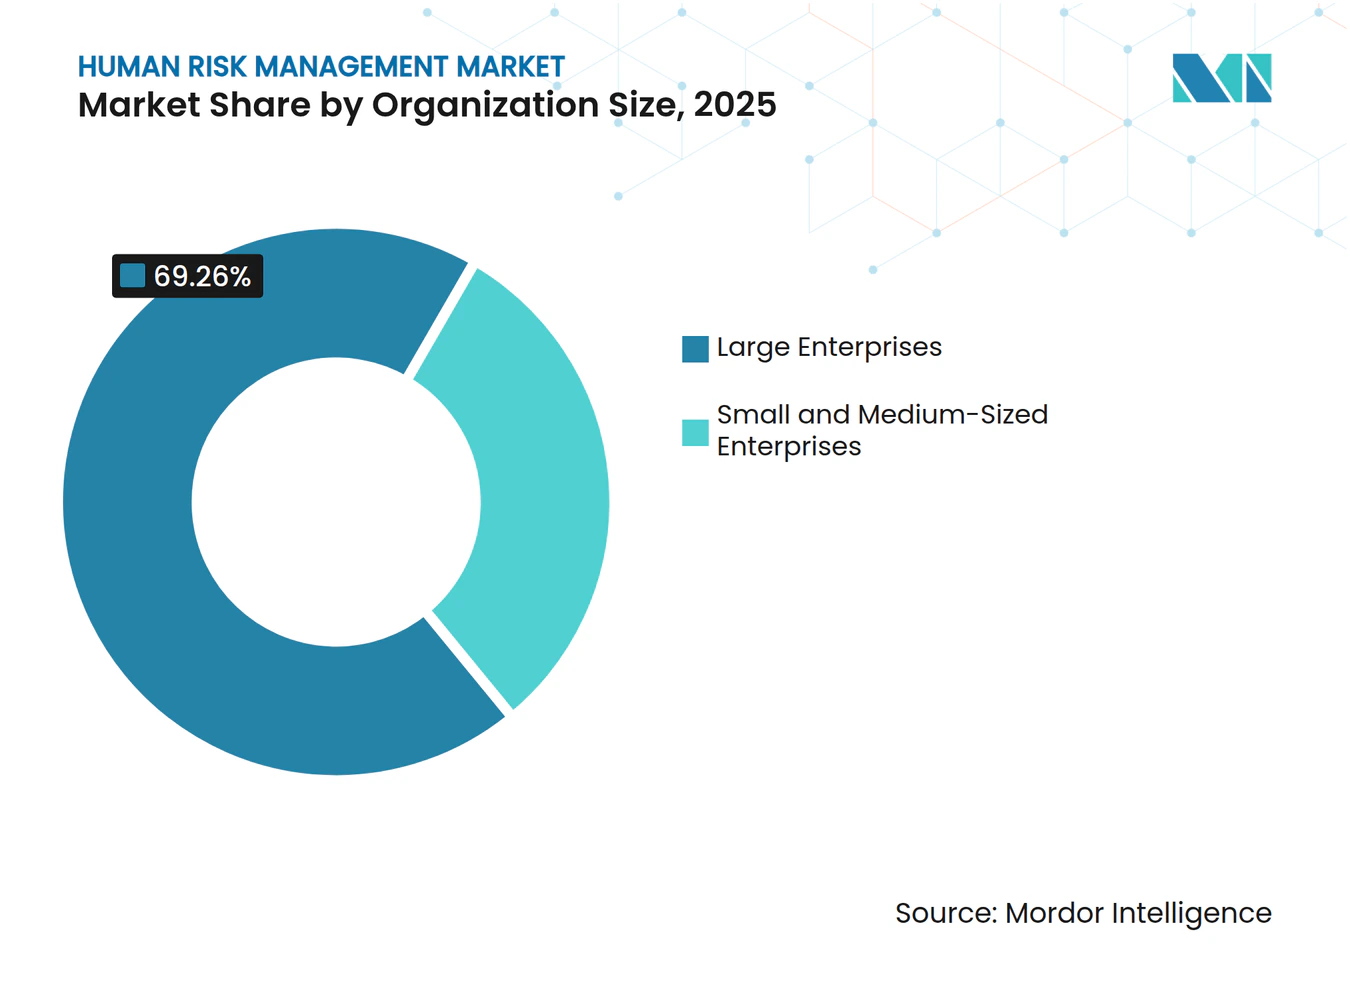
les grandes entreprises sont en tête, les PME réduisent l'écartLes grandes entreprises représentaient 69,26 % de la taille du marché de la gestion des risques humains en 2025. Les contrats pluriannuels, les licences par siège à l'échelle de l'entreprise et la responsabilité au niveau du conseil d'administration pour la formation documentée ont soutenu leur position de leader. Ces organisations disposent généralement des équipes de sécurité et des budgets informatiques nécessaires pour administrer de larges programmes pour les employés. Elles peuvent soutenir le travail d'intégration qui connecte les outils de formation aux systèmes de messagerie, d'identité et de sécurité. Historiquement, cette structure d'approvisionnement rendait les plateformes à l'échelle de l'entreprise moins accessibles aux organisations de plus petite taille.
Les PME devraient se développer à un CAGR de 15,84 % de 2026 à 2031. La tarification native au cloud et les offres groupées de services de sécurité gérés ont réduit les obstacles liés aux exigences minimales de sièges et à la capacité interne limitée. ESET a constaté que 81 % des PME ayant subi plusieurs incidents de sécurité ont adopté une formation fréquente. Une étude de 2025 sur les PME suédoises a associé la formation limitée aux contraintes de ressources et aux idées fausses sur le cyberrisque.[5] La tarification, le conditionnement et la livraison gérée aident les PME à participer plus activement au secteur de la formation à la sensibilisation à la sécurité.

Par secteur d'utilisation finale :
la BFSI ancre les dépenses, la santé prend de l'élanLa BFSI représentait 27,39 % du marché de la gestion des risques humains en 2025. La fraude financière ciblée et une forte concentration d'informations sensibles rendent le conditionnement récurrent des employés pertinent pour les contrôles de ce secteur. Les institutions financières exigent que le personnel reconnaisse les tentatives d'hameçonnage, l'utilisation abusive des identifiants et les demandes de paiement frauduleuses. La nécessité de preuves de formation correspond également aux exigences de gouvernance et d'audit communes dans ce secteur. KnowBe4 a enregistré un pourcentage de susceptibilité à l'hameçonnage de référence de 38,1 % pour l'assurance, la deuxième valeur la plus élevée dans sa comparaison sectorielle.
Le secteur de la santé et des sciences de la vie devrait se développer à un CAGR de 16,37 % de 2026 à 2031. Le secteur avait un pourcentage de susceptibilité à l'hameçonnage de référence de 42,7 %, le niveau le plus élevé dans les données sectorielles de KnowBe4. Les flux de travail cliniques, les groupes de personnel variés et un large environnement d'appareils connectés contribuent à cette exposition. Les organisations de santé ont atteint un pourcentage de susceptibilité à l'hameçonnage après formation de 5 % après 12 mois de formation continue. Le gouvernement, l'administration publique, les technologies de l'information et les télécommunications soutiennent une demande supplémentaire grâce aux stratégies nationales et aux risques récurrents liés aux identifiants.
Analyse géographique
Marché de la Gestion des Risques Humains en Amérique du Nord
L'Amérique du Nord a représenté 41,37 % du chiffre d'affaires mondial en 2025. Des cycles d'approvisionnement d'entreprise approfondis, des écosystèmes de services gérés matures et la responsabilisation des dirigeants ont soutenu cette position. Les États-Unis sont restés la principale source de revenus régionaux, car les organisations des services financiers, de la santé et de la technologie ont maintenu des dépenses élevées par utilisateur. ESET a constaté que 93 % des PME nord-américaines considéraient la formation en cybersécurité comme essentielle, soit le résultat le plus élevé de son enquête mondiale. L'Amérique du Nord a représenté 41,37 % du chiffre d'affaires mondial en 2025. Des cycles d'approvisionnement d'entreprise approfondis, des écosystèmes de services gérés matures et la responsabilisation des dirigeants ont soutenu cette position. Les États-Unis sont restés la principale source de revenus régionaux, car les organisations des services financiers, de la santé et de la technologie ont maintenu des dépenses élevées par utilisateur. ESET a constaté que 93 % des PME nord-américaines considéraient la formation en cybersécurité comme essentielle, soit le résultat le plus élevé de son enquête mondiale.
Marché de la Gestion des Risques Humains en Europe
L'Europe présente un profil de demande axé sur la réglementation, avec des opportunités sur les marchés DACH et d'Europe du Sud. La préparation à NIS2 et la loi sur la résilience opérationnelle numérique ont renforcé la nécessité d'une formation documentée et adaptée aux rôles des employés. Ces exigences offrent aux prestataires conformes une base claire pour répondre aux besoins d'audit et de gouvernance. Les acheteurs européens sont également soumis à des exigences en matière de protection de la vie privée qui peuvent limiter l'utilisation de la notation comportementale individuelle.
Marché de la Gestion des Risques Humains en Asie-Pacifique, Moyen-Orient et Afrique, et Amérique du Sud
L'Asie-Pacifique devrait se développer à un CAGR de 18,96 % de 2026 à 2031. Le Japon, l'Inde, la Chine, la Corée du Sud et Singapour soutiennent la demande à mesure que l'activité numérique et les investissements en matière de sécurité augmentent. La livraison native en nuage est largement utilisée dès le départ, réduisant les contraintes de migration qui affectent les marchés plus matures. Le Moyen-Orient et l'Afrique ont un besoin de renforcement des capacités à travers des programmes nationaux de cybersécurité, tandis que l'Amérique du Sud a affiché des résultats de formation mesurables. KnowBe4 a enregistré un taux résiduel de susceptibilité au hameçonnage sur un an de 7,4 % en Afrique et de 3,3 % en Amérique du Sud.
Paysage concurrentiel
Concentration du Marché
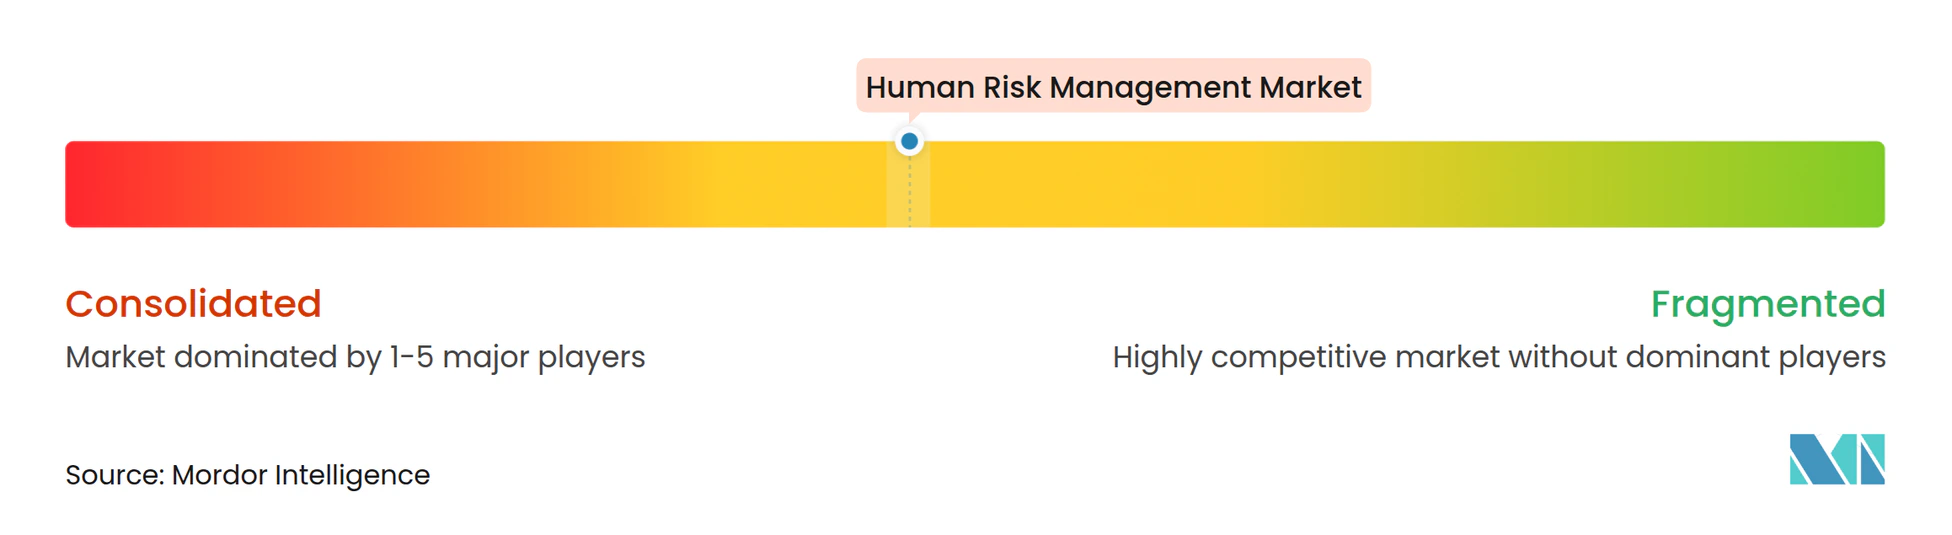
Le marché de la gestion des risques humains est modérément consolidé au niveau de la plateforme et fragmenté parmi les fournisseurs de plus petite taille. KnowBe4 et Proofpoint ont la plus grande présence combinée en entreprise dans le matériel fourni. SoSafe, Hoxhunt, IRONSCALES, CybSafe, OutThink et Living Security se font concurrence grâce à la science comportementale, la conception de produits natifs à l'IA ou l'adéquation régionale. Les fournisseurs suivent généralement un modèle de plateforme complète, un modèle de gestion des risques humains ou une distribution via des fournisseurs de services gérés pour les clients du marché intermédiaire et les PME.
Les fournisseurs de suite complète combinent la simulation d'hameçonnage, le contenu d'apprentissage et l'analyse comportementale sous une seule licence. Les spécialistes de la gestion des risques humains se différencient par la notation individuelle et les liens avec les outils liés à l'identité. Les fournisseurs orientés vers les fournisseurs de services gérés se concentrent sur les clients sans personnel de sécurité dédié. La notation des risques préservant la confidentialité, la simulation de deepfake multicanal et les preuves de pertes financières restent des domaines de développement de produits.
Des fournisseurs de cybersécurité plus larges tels qu'Arctic Wolf, Trend Micro et Fortinet intègrent la formation à la sensibilisation dans des offres d'opérations de sécurité plus larges. Cela crée une pression sur les prix pour les fournisseurs autonomes dont la principale distinction est le contenu de formation. FortiSAT de Fortinet utilise l'analyse du chemin d'attaque basée sur l'IA pour dispenser une formation aux utilisateurs identifiés comme à haut risque. Proofpoint a finalisé l'acquisition de Hornetsecurity en décembre 2025 pour étendre sa portée de canal de fournisseurs de services gérés et sa base de PME adressable.[6] KnowBe4 a lancé sa plateforme de formation à la sensibilisation à la sécurité native à l'IA en mai 2026, ajoutant des capacités d'administration autonome des programmes.
Leaders du secteur de la gestion des risques humains
-
KnowBe4, Inc.
-
Proofpoint, Inc.
-
Mimecast Limited
-
Hoxhunt Oy
-
Cofense, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Gestion des Risques Humains Entreprises couvertes dans ce rapport
- KnowBe4, Inc.
- Proofpoint, Inc.
- Mimecast Limited
- Hoxhunt Oy
- Cofense, Inc.
- OutThink Limited
- Living Security, Inc.
- CybSafe Limited
- CultureAI Limited
- IRONSCALES, Inc.
- SoSafe GmbH
- NINJIO, Inc.
- AwareGO ehf.
- Phished B.V.
- Terranova Worldwide Corporation
- Escal Institute of Advanced Technologies, Inc.
- TitanHQ Limited
- Inspired eLearning, LLC
- Hook Security, Inc.
- Cimento Technologies, Inc.
- Zepo Technologies, Inc.
- Phish Defense, Inc.
- HookPhish, Inc.
- Arctic Wolf Networks, Inc.
- Trend Micro Incorporated
- Fortinet, Inc.
Développements industriels récents dans Marché de la Gestion des Risques Humains
- Mai 2026 : KnowBe4 a lancé sa plateforme de formation à la sensibilisation à la sécurité native à l'IA dans une structure à 2 niveaux, SAT Advanced et SAT Foundation, regroupant sa suite AIDA d'agents de défense IA avec un générateur de vidéos IA personnalisé qui génère des vidéos de formation narrées dans plus de 160 langues, marquant un pivot stratégique vers l'administration autonome des programmes.
- Février 2026 : KnowBe4 a publié AIDA Orchestration, le premier agent IA entièrement autonome pour la gestion des risques humains, créant, planifiant et adaptant de manière indépendante des tests de sécurité contre l'hameçonnage personnalisés au niveau de l'utilisateur individuel. Les données internes indiquaient que les clients AIDA réduisaient leur score de risque 3 fois par rapport aux utilisateurs non-AIDA.
- Février 2026 : Proofpoint a annoncé un partenariat stratégique avec Concentrix pour fournir une cybersécurité centrée sur l'humain et les agents en Asie-Pacifique, intégrant la plateforme de sécurité de Proofpoint dans les services gérés du Centre des opérations de sécurité de Concentrix pour les clients entreprises et PME.
- Décembre 2025 : Proofpoint a finalisé son acquisition de Hornetsecurity Group, un fournisseur paneuropéen de services de sécurité Microsoft 365 alimentés par l'IA, de conformité et de sensibilisation à la sécurité opérant dans plus de 120 pays, étendant considérablement la portée du canal de fournisseurs de services gérés de Proofpoint et son marché adressable de PME.
Portée du rapport mondial sur le marché de la gestion des risques humains
Le marché de la gestion des risques humains englobe les solutions qui identifient, évaluent et atténuent les risques de sécurité découlant du comportement humain, notamment les menaces internes, l'exposition accidentelle des données, la compromission des identifiants et les attaques d'ingénierie sociale. Ce marché comprend les plateformes d'analyse du comportement des utilisateurs et des entités (UEBA) qui détectent les activités anormales des utilisateurs, les outils de formation à la sensibilisation à la sécurité et de simulation d'hameçonnage, les solutions de gestion des accès privilégiés (PAM) et les systèmes de prévention des pertes de données (DLP) qui surveillent et contrôlent l'accès des utilisateurs aux données sensibles. Les solutions se concentrent sur la quantification du risque centré sur l'humain grâce à des bases de référence comportementales, la mise en œuvre de contrôles d'accès adaptatifs basés sur les scores de risque, la fourniture d'un accompagnement à la sécurité en temps opportun et la capacité des organisations à mesurer et réduire l'exposition aux menaces internes, l'impact du vol d'identifiants et les violations accidentelles de la politique de sécurité dans l'ensemble de leur effectif.
Le rapport sur le marché de la gestion des risques humains est segmenté par composant (logiciels et services [services gérés et services professionnels]), déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation finale (gouvernement et administration publique, fabrication industrielle, commerce de détail et e-commerce, transport et logistique, énergie et services publics, technologies de l'information et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, banque, services financiers et assurance (BFSI) et autres secteurs d'utilisation finale) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Logiciels | |
| Services | Services gérés |
| Services professionnels |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et e-commerce |
| Transport et logistique |
| Énergie et services publics |
| Technologies de l'information et télécommunications |
| Médias et divertissement |
| Établissements d'enseignement et de recherche |
| Santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres secteurs d'utilisation finale |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Argentine | |
| Mexique | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Singapour | |
| Malaisie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | |
| Turquie | |
| Israël | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Égypte | |
| Kenya | |
| Reste de l'Afrique |
| Par composant | Logiciels | |
| Services | Services gérés | |
| Services professionnels | ||
| Par déploiement | Cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation finale | Gouvernement et administration publique | |
| Fabrication industrielle | ||
| Commerce de détail et e-commerce | ||
| Transport et logistique | ||
| Énergie et services publics | ||
| Technologies de l'information et télécommunications | ||
| Médias et divertissement | ||
| Établissements d'enseignement et de recherche | ||
| Santé et sciences de la vie | ||
| Banque, services financiers et assurance (BFSI) | ||
| Autres secteurs d'utilisation finale | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Singapour | ||
| Malaisie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | ||
| Turquie | ||
| Israël | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Kenya | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille actuelle du marché de la gestion des risques humains ?
La taille du marché de la gestion des risques humains était évaluée à 3,71 milliards USD en 2025 et devrait croître de 4,12 milliards USD en 2026 pour atteindre 7,69 milliards USD d'ici 2031, à un CAGR de 13,29 % pendant la période de prévision (2026-2031).
Qu'est-ce qui stimule l'adoption de la formation à la sensibilisation à la sécurité ?
L'hameçonnage activé par l'IA, la compromission des courriels professionnels, les exigences de conformité documentées et les besoins de sécurité liés à l'identité soutiennent l'adoption. Le marché de la formation à la sensibilisation à la sécurité favorise les programmes qui s'adaptent aux menaces et montrent des dossiers clairs de participation des employés.
Quel modèle de déploiement est en tête pour la formation à la sensibilisation à la sécurité ?
La livraison basée sur le cloud représentait 73,18 % des revenus en 2025 et devrait se développer à un CAGR de 18,29 % jusqu'en 2031. Le marché de la formation à la sensibilisation à la sécurité bénéficie des outils cloud qui mettent à jour le contenu et soutiennent les connexions aux systèmes d'identité sans provisionnement d'infrastructure locale.
Quelles organisations augmentent leurs investissements dans les programmes de sensibilisation des employés ?
Les grandes entreprises ont dominé les revenus en 2025, tandis que les PME devraient se développer à un CAGR de 15,84 % jusqu'en 2031, car le cloud et les services gérés réduisent les obstacles. Le marché de la formation à la sensibilisation à la sécurité atteint les acheteurs de plus petite taille grâce à la livraison de programmes gérés et à une tarification flexible.
Quel secteur d'utilisation finale connaît la croissance la plus rapide pour la formation à la sensibilisation à la sécurité ?
La santé et les sciences de la vie devraient se développer à un CAGR de 16,37 % jusqu'en 2031, soutenues par le pourcentage de susceptibilité à l'hameçonnage de référence le plus élevé dans les données sources. Cette demande du marché de la formation à la sensibilisation à la sécurité reflète des effectifs variés, des flux de travail cliniques et une large exposition aux appareils.
Quelle région devrait connaître la croissance la plus rapide jusqu'en 2031 ?
L'Asie-Pacifique devrait se développer à un CAGR de 18,96 %, soutenue par la numérisation et l'adoption native au cloud dans les principales économies régionales. Le marché de la formation à la sensibilisation à la sécurité bénéficie là où la livraison cloud réduit la nécessité d'une longue migration depuis les systèmes locaux.