
Taille et part du marché des services UEBA gérés
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 2.22 Milliards de dollars |
| Taille du Marché (2032) | 4.63 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 15.84 % |
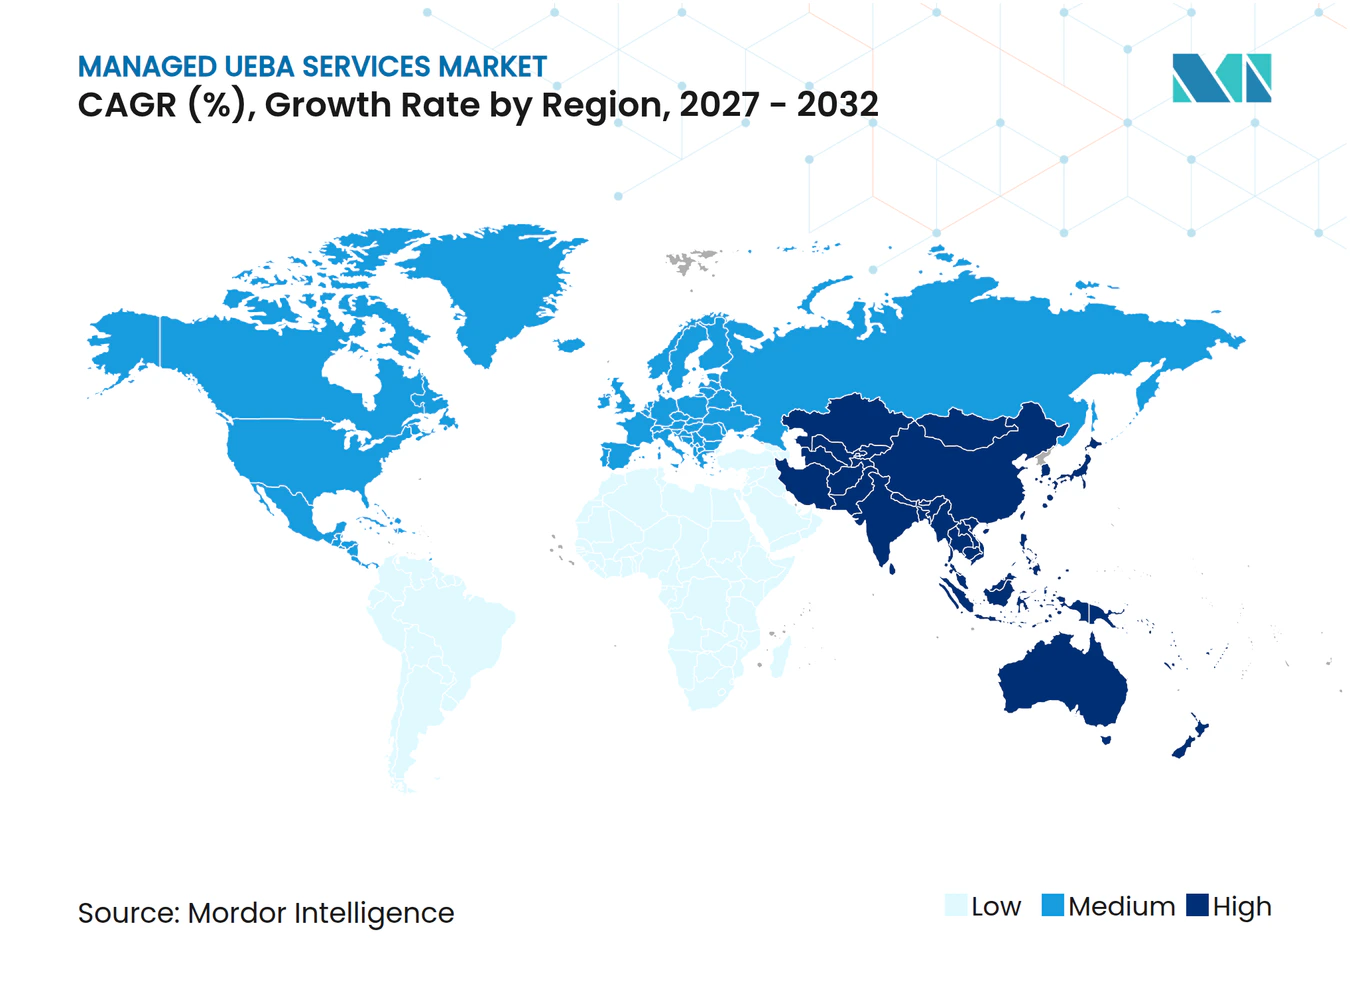
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services UEBA gérés par Mordor Intelligence
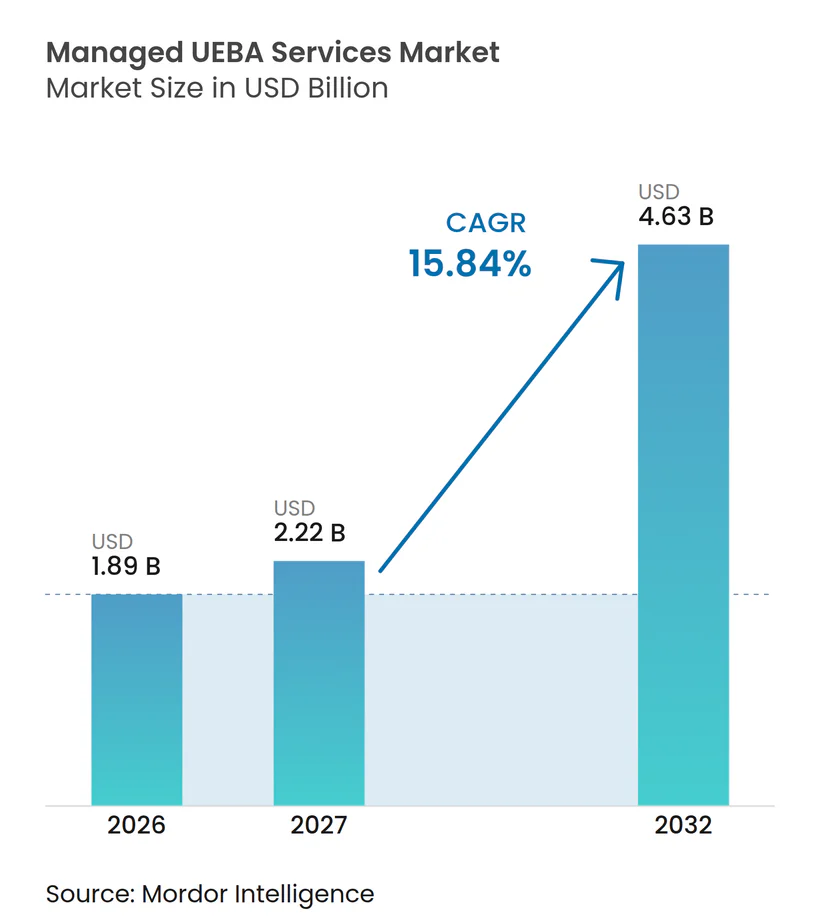
La taille du marché des services UEBA gérés devrait s'étendre de 1,89 milliard USD en 2026 et 2,22 milliards USD en 2027 à 4,63 milliards USD d'ici 2032, enregistrant un CAGR de 15,84 % entre 2027 et 2032. La compromission d'identité a dépassé la violation de périmètre en tant que préoccupation centrale de sécurité des entreprises, ce qui a accru la demande de surveillance comportementale continue. Red Canary a rapporté en 2025 que 83 % des responsables de la sécurité estiment que les adversaires se connectent plutôt qu'ils ne s'introduisent par effraction, accordant ainsi plus d'importance à la détection des comportements inhabituels des comptes. Le marché des services UEBA gérés évolue donc au-delà de sa concentration initiale dans les services financiers et le secteur public vers un groupe plus large d'acheteurs ayant besoin de capacités de détection gérées. Les fournisseurs intègrent l'analyse comportementale dans des services plus larges de détection gérée, de détection étendue et de SIEM géré, ce qui peut simplifier les décisions d'achat pour les clients. La demande dépend également de la capacité d'un fournisseur à gérer les données d'identité dans les environnements cloud, logiciel en tant que service, travail à distance et environnements hérités.
Points clés du rapport
- Par modèle de service, les services UEBA entièrement gérés détenaient 42,67 % de la part du marché des services UEBA gérés en 2026, tandis que l'UEBA géré intégré dans MDR, MXDR ou SIEM géré devrait se développer à un CAGR de 17,23 % jusqu'en 2032.
- Par composant de livraison, la surveillance continue et le triage des alertes détenaient 36,76 % de la part des revenus en 2026, tandis que l'ingénierie de contenu, l'ajustement et l'optimisation devraient se développer à un CAGR de 17,49 % jusqu'en 2032.
- Par mode de déploiement, le déploiement natif cloud détenait 59,41 % de la part du marché des services UEBA gérés en 2026 et devrait se développer à un CAGR de 17,88 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises détenaient 72,30 % de la part des revenus en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 18,48 % jusqu'en 2032.
- Par secteur d'utilisateur final, le BFSI détenait 26,67 % de la part des revenus en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 19,12 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait 36,21 % de la part des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 19,77 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Augmentation des attaques centrées sur l'identité et exposition aux menaces internes | +4.2% | Mondial, intensité la plus élevée en Amérique du Nord, en Europe et dans les centres financiers d'Asie-Pacifique | Court terme (≤ 2 ans) |
| Pénurie de personnel qualifié en opérations de sécurité | +3.5% | Mondial, aiguë en Asie-Pacifique et au Moyen-Orient et en Afrique, où les viviers de talents SOC locaux sont les plus minces | Court terme (≤ 2 ans) |
| Expansion du cloud, des SaaS, du travail à distance et des entités connectées | +3.1% | Mondial, demande la plus rapide dans les marchés cloud-first d'Asie-Pacifique et les environnements de travail hybride européens | Moyen terme (2-4 ans) |
| Pression réglementaire pour la surveillance continue et la réponse fondée sur des preuves | +2.4% | Amérique du Nord et Europe, avec des répercussions sur l'Asie-Pacifique via les chaînes de conformité multinationales | Moyen terme (2-4 ans) |
| Expansion des marges des MSSP grâce au contenu d'analyse comportementale réutilisable | +1.6% | Écosystème mondial des MSSP, avec la plus forte densité en Amérique du Nord et en Europe occidentale | Long terme (≥ 4 ans) |
| Transfert de référence inter-locataires et modélisation d'entités préservant la confidentialité | +1.1% | Amérique du Nord et Europe, contraintes par les règles de résidence des données en Asie-Pacifique et au Moyen-Orient et en Afrique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
L'augmentation des attaques centrées sur l'identité et l'exposition aux menaces internes stimulent l'adoption
L'utilisation abusive des identifiants et l'accès aux données par des initiés ont modifié la façon dont les organisations priorisent la surveillance comportementale. Le marché des services UEBA gérés en bénéficie car les organisations doivent identifier les activités qui semblent légitimes au moment de la connexion mais deviennent inhabituelles lorsqu'elles sont examinées dans le temps. Le Bureau des droits civils du HHS a conclu un accord dans le cadre d'une enquête sur la règle de sécurité HIPAA avec BayCare Health System en mai 2025 pour 800 000 USD à la suite d'un accès non autorisé aux informations de santé électroniques protégées par un ancien membre du personnel. Cette affaire a renforcé la valeur des registres d'accès et des contrôles de surveillance lorsque les organisations enquêtent sur l'activité des employés. NTT Security Japan identifie la surveillance des risques internes comme un élément central de son service UEBA géré, incluant l'analyse du comportement des utilisateurs dans les systèmes d'entreprise. Le marché des services UEBA gérés est soutenu par la demande de surveillance pouvant couvrir les employés, les anciens employés, les utilisateurs privilégiés et d'autres entités portant une identité.
La pénurie de personnel qualifié en opérations de sécurité accélère l'externalisation gérée
La pénurie de personnel en opérations de sécurité pousse les organisations à se procurer des analyses comportementales gérées plutôt qu'à constituer des équipes internes dédiées. L'ISACA a rapporté en 2025 que 55 % des équipes de cybersécurité étaient en sous-effectif, tandis que 65 % avaient des postes non pourvus. L'ISC2 a constaté que 95 % des répondants signalaient au moins 1 lacune en compétences, la sécurité de l'IA et la sécurité cloud figurant parmi les domaines les plus fréquemment identifiés. Ces lacunes affectent la capacité à établir des référentiels, à enquêter sur les anomalies et à maintenir le contenu de détection dans le temps. Les services gérés peuvent assurer des opérations continues sans que chaque client ait à recruter et à fidéliser des spécialistes UEBA dédiés. Ce moteur étend le marché des services UEBA gérés aux organisations de taille moyenne et aux organismes du secteur public qui peuvent ne pas disposer d'un grand centre d'opérations de sécurité.
L'expansion du cloud, des SaaS, du travail à distance et des entités connectées élargit la surface de surveillance
Les charges de travail cloud, les applications SaaS, les points de terminaison distants et les identités connectées génèrent davantage d'activités nécessitant un contexte comportemental. Chaque environnement peut produire des enregistrements d'authentification, d'accès et de dispositifs différents, ce qui augmente le travail nécessaire pour établir un profil cohérent du comportement normal. Microsoft a ajouté de nouvelles expériences d'analyse comportementale des entités dans son portail Defender en janvier 2026, rendant le contexte UEBA disponible dans les flux de travail des analystes.[1] Ce changement reflète la nécessité de connecter le contexte comportemental aux alertes opérationnelles plutôt que de le traiter comme un processus distinct. DTEX a intégré sa plateforme UEBA avec AWS Security Hub en décembre 2025 pour combiner la télémétrie comportementale avec les résultats de sécurité cloud. À mesure que ces environnements se développent, le marché des services UEBA gérés bénéficie de l'expertise des fournisseurs dans le maintien des intégrations et l'interprétation des données entre les systèmes.
La pression réglementaire pour la surveillance continue et la réponse fondée sur des preuves crée une demande durable
Les exigences réglementaires créent une demande de surveillance, de conservation des journaux et de preuves pouvant être examinées après un événement de sécurité. L'Agence de l'Union européenne pour la cybersécurité a documenté en juin 2025 que le Règlement 2025/37 définit les services de sécurité gérés et les intègre dans les dispositifs de certification européens en matière de cybersécurité. Le même rapport a montré que la certification ISO/IEC 27001 était détenue par 92 % des répondants côté offre dans son évaluation européenne des services de sécurité gérés. Les acheteurs évaluent de plus en plus si un fournisseur peut conserver les journaux, documenter les actions de réponse et expliquer les scores de risque. Cela favorise les services dotés de processus opérationnels formels plutôt que la simple transmission d'alertes. Le marché des services UEBA gérés peut en bénéficier lorsque les équipes de conformité et les équipes de sécurité requièrent les mêmes preuves prêtes pour l'audit.
Analyse de l'impact des freins*
| Frein | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Complexité élevée d'intégration des données et de normalisation des identités | -2.1% | Mondial, plus aiguë dans les organisations disposant d'une infrastructure d'annuaire héritée multi-fournisseurs en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Contraintes liées à la confidentialité, à la surveillance des employés et à la résidence des données | -1.7% | Marchés européens et d'Asie-Pacifique avec des règles de localisation des données, avec des répercussions sur les multinationales ayant des opérations européennes | Moyen terme (2-4 ans) |
| Risque de faux positifs et méfiance des clients envers les modèles opaques | -1.2% | Mondial, accentué en Amérique du Nord et en Europe où la fatigue des alertes est une préoccupation persistante | Moyen terme (2-4 ans) |
| Faible volonté de partager une télémétrie à haute valeur avec des fournisseurs tiers | -0.9% | Mondial, concentré dans les secteurs gouvernemental, de la défense et des infrastructures critiques | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
La complexité élevée d'intégration des données et de normalisation des identités prolonge les délais de déploiement
Le défi central du déploiement est souvent la préparation des données plutôt que le modèle de détection lui-même. Les organisations peuvent exploiter simultanément Active Directory, Okta, Microsoft Entra ID, des plateformes cloud, des applications SaaS et des annuaires plus anciens. Ces sources utilisent des formats différents et peuvent représenter la même personne ou le même compte de service de manière incohérente. Les fournisseurs doivent normaliser les enregistrements et résoudre les identités avant de pouvoir établir des référentiels de comportement fiables. NTT Security Japan présente l'UEBA géré comme un service qui intègre et analyse les données de sécurité pour soutenir la détection et l'investigation dans les environnements clients.[2] De longues périodes d'intégration peuvent retarder la valeur perçue et augmenter le risque contractuel, en particulier pour les petits acheteurs. Le marché des services UEBA gérés favorise donc les fournisseurs disposant de connecteurs réutilisables, de processus de découverte clairs et de travaux de preuve de concept utilisant des enregistrements historiques.
Les contraintes liées à la confidentialité, à la surveillance des employés et à la résidence des données limitent le contexte comportemental
L'analyse comportementale peut dépendre d'enregistrements détaillés d'accès aux fichiers, d'utilisation des applications, de modèles d'authentification et de métadonnées de communication. Ces enregistrements peuvent soulever des préoccupations en matière de confidentialité des employés et de protection des données lorsqu'ils sont transférés à un fournisseur tiers. L'ENISA a rapporté que les défis d'intégration technique ont affecté 38 % des répondants côté demande dans son analyse 2025 des services de sécurité gérés. Les règles de résidence des données peuvent nécessiter une infrastructure de traitement régionale et limiter la portée de la livraison mutualisée centralisée. Le fournisseur peut avoir besoin de restreindre la collecte, d'appliquer un traitement localisé ou d'adapter le modèle opérationnel aux exigences du client. Ces conditions augmentent les coûts et peuvent réduire le contexte comportemental disponible pour le service. Elles créent également un besoin clair de gouvernance transparente, d'infrastructure locale et de contrôles expliquant comment les données personnelles sont traitées.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par modèle de service :
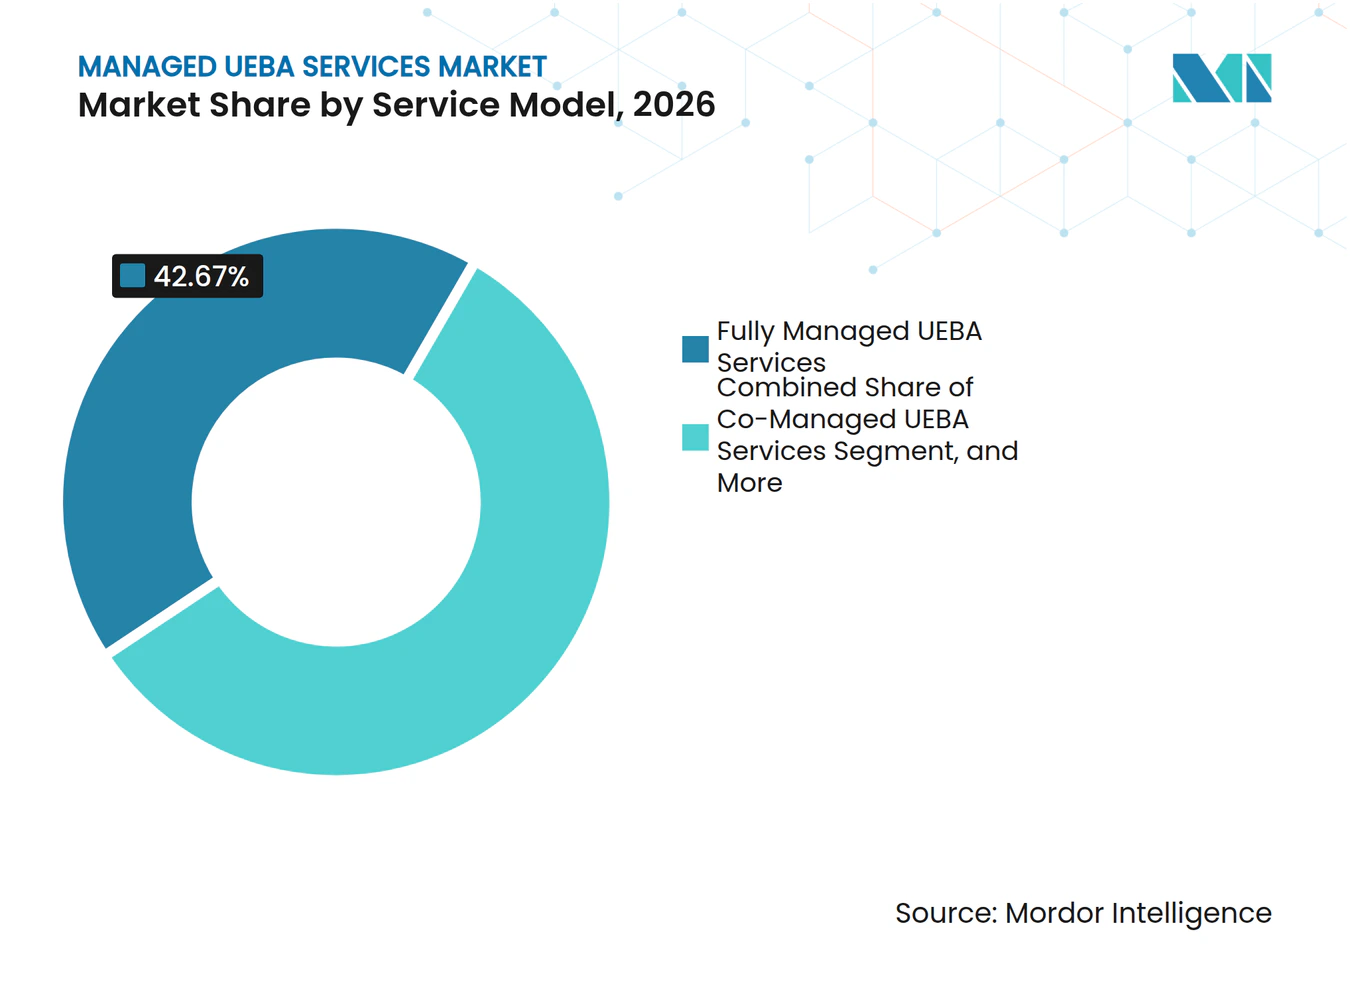
l'intégration embarquée remodèle l'architecture de serviceLes services UEBA entièrement gérés détenaient 42,67 % du marché des services UEBA gérés en 2026. Le modèle s'adresse aux clients qui ne disposent pas de la capacité d'ingénierie ou des effectifs nécessaires pour exploiter une plateforme UEBA en continu. Il est particulièrement pertinent pour les institutions de services financiers, les systèmes de santé et les organisations gouvernementales qui ont besoin d'une surveillance persistante et d'une couverture de service définie. Les fournisseurs assument la responsabilité de la surveillance, du triage des alertes, du soutien à l'investigation et de la maintenance du contenu d'analyse comportementale. La structure peut réduire la charge des équipes internes, mais elle place également la qualité opérationnelle du fournisseur au cœur de la valeur client dans les contrats du marché des services UEBA gérés.
L'UEBA géré intégré dans MDR, MXDR ou SIEM géré devrait se développer à un CAGR de 17,23 % jusqu'en 2032. Les acheteurs choisissent de plus en plus une pile de détection consolidée plutôt que d'acheter l'analyse comportementale comme un service isolé. CrowdStrike a lancé son programme de partenaires de services en mars 2025, enrôlant Deloitte, EY, eSentire et Wipro comme partenaires certifiés de livraison Falcon Next-Gen SIEM.[3] Cette approche place le contexte comportemental dans le même modèle opérationnel que les services de détection gérée, de réponse et de SIEM. Elle peut simplifier la responsabilité et permettre aux analystes d'utiliser le même processus de gestion des cas pour plusieurs types d'alertes.



Par composant de livraison :
l'échelle de surveillance masque une inflexion d'ingénierieLa surveillance continue et le triage des alertes détenaient 36,76 % de la taille du marché des services UEBA gérés en 2026. Ce composant reste le fondement d'un service géré car il soutient la détection des anomalies en temps réel et l'escalade vers les analystes. Les organisations ont besoin d'un processus cohérent pour examiner les alertes impliquant une activité de compte inhabituelle, des modèles d'accès ou un comportement d'entité. La surveillance continue est plus utile lorsqu'elle connecte la détection à un chemin de réponse documenté. Elle peut également fournir un point de départ pour la chasse aux menaces, la réponse aux incidents et les rapports de conformité sur le marché des services UEBA gérés.
L'ingénierie de contenu, l'ajustement et l'optimisation devraient se développer à un CAGR de 17,49 % jusqu'en 2032. Les clients reconnaissent de plus en plus que le contenu de détection par défaut peut ne pas refléter leurs systèmes, leurs utilisateurs ou leurs seuils de risque. L'ajustement réduit le risque que les analystes passent du temps sur des alertes non pertinentes pour l'environnement du client. Exabeam a introduit une investigation assistée par IA, des rapports de gouvernance et une surveillance des entités non humaines dans sa mise à jour New-Scale d'octobre 2026. La mise à jour montre comment les fournisseurs étendent la portée du contenu qui doit être conçu et maintenu.
Par mode de déploiement :
l'architecture cloud mène à la fois en part et en croissanceLe déploiement natif cloud détenait 59,41 % de la taille du marché des services UEBA gérés en 2026. Il devrait également se développer à un CAGR de 17,88 % jusqu'en 2032. Les architectures natives cloud peuvent permettre à un fournisseur de livrer des services gérés à plusieurs clients tout en maintenant une infrastructure commune et un contenu de détection commun. Cette structure peut soutenir une intégration plus rapide et faciliter la mise à l'échelle du traitement des données à mesure que les volumes d'événements augmentent. Securonix a documenté un déploiement Redington DigiGlass en 2026 qui a évolué de 750 à 15 000 événements par seconde.
Le déploiement sur site reste pertinent pour les environnements à isolation physique et les clients ayant des exigences strictes en matière de souveraineté des données. Les acheteurs gouvernementaux aux États-Unis, en Allemagne et au Japon peuvent limiter le transfert de télémétrie comportementale vers une infrastructure cloud partagée. Le déploiement hybride reste également important pour les entreprises qui migrent progressivement des systèmes d'identité sur site vers des fournisseurs d'identité cloud. Palo Alto Networks a ajouté des capacités UEBA 2.0 à Strata Cloud Manager en juillet 2026, incluant l'agrégation sur 6 vecteurs d'application de prévention des pertes de données. La disponibilité des fonctionnalités cloud n'élimine pas la nécessité de maintenir des profils cohérents dans des environnements mixtes.
Par taille d'organisation :
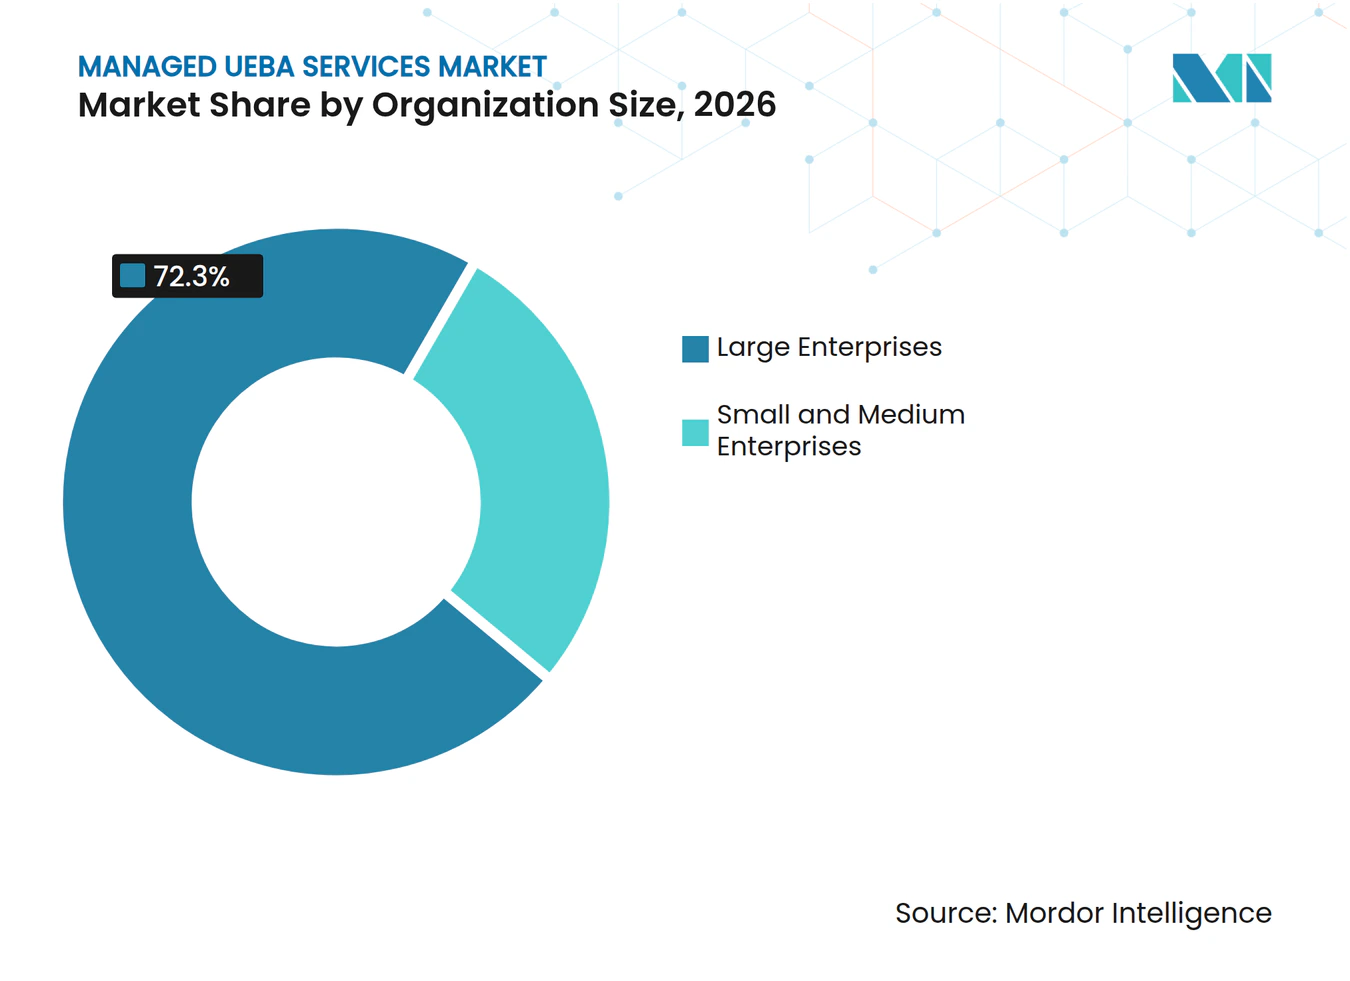
l'adoption par les PME s'accélère au-delà du cœur des grandes entreprisesLes grandes entreprises détenaient 72,30 % du marché des services UEBA gérés en 2026. Ces organisations ont souvent des patrimoines d'identité complexes, des environnements multi-cloud et des responsabilités formelles de conformité qui justifient des contrats de services gérés plus importants. Les services financiers et la santé sont des acheteurs importants car ils traitent des données sensibles et nécessitent des enregistrements durables de l'activité d'accs. Les grands clients achètent généralement l'UEBA dans le cadre d'un accord plus large d'opérations de sécurité plutôt que comme un produit unique. Ils recherchent également des connexions entre l'analyse comportementale, la réponse aux incidents et une détection plus large des menaces auprès des fournisseurs du marché des services UEBA gérés.
Les petites et moyennes entreprises devraient se développer à un CAGR de 18,48 % jusqu'en 2032. Les licences mutualisées peuvent abaisser les barrières à l'entrée en permettant aux fournisseurs de services gérés de répartir les coûts de plateforme entre des clients plus petits. Les organisations plus petites peuvent ne pas être en mesure d'employer un analyste dédié à la surveillance comportementale, même lorsque leur exposition aux menaces liées à l'identité est significative. Elles ont besoin d'une intégration plus simple, d'un contenu de détection standard et de rapports compréhensibles sans une grande équipe de sécurité interne. Les fournisseurs de services gérés ont besoin de conceptions de services qui abaissent les exigences minimales de contrat tout en maintenant une couverture utile.

Par secteur d'utilisateur final :
la santé gagne du terrain sur le BFSILe BFSI détenait 26,67 % du marché des services UEBA gérés en 2026. Les institutions financières sont exposées de manière soutenue à l'utilisation abusive des accès privilégiés, à l'exfiltration de données, aux anomalies de transactions et aux risques internes. Ces organisations opèrent également sous des exigences de sécurité et de conformité qui font de la surveillance des activités une priorité continue. L'analyse comportementale peut soutenir l'examen des activités inhabituelles des utilisateurs dans les systèmes contenant des informations financières sensibles. Les clients BFSI tendent à rechercher des services pouvant s'intégrer aux opérations de sécurité établies et fournir des preuves pour la gouvernance interne.
La santé et les sciences de la vie devraient se développer à un CAGR de 19,12 % jusqu'en 2032. Les prestataires de soins de santé gèrent des volumes élevés d'accès aux dossiers de santé électroniques par le personnel clinique et administratif, ce qui peut rendre difficile la distinction entre le travail légitime et l'accès inapproprié. Le Département américain de la Santé et des Services sociaux a proposé des mises à jour de la règle de sécurité HIPAA en janvier 2025 portant sur les protections de cybersécurité pour les informations de santé électroniques protégées. L'action d'application BayCare en mai 2025 a également montré les conséquences de contrôles d'accès insuffisants. Les acheteurs du secteur de la santé ont besoin d'une surveillance qui reconnaît les modèles d'accès légitimes mais variés du travail clinique.
Analyse géographique
Marché des Services Gérés UEBA en Amérique du Nord
L'Amérique du Nord détenait 36,21 % du marché des services gérés UEBA en 2026. Les États-Unis ont généré une demande substantielle de la part des services financiers, des établissements de santé et des organisations gouvernementales opérant sous des exigences formelles de sécurité et de reporting, tandis que le Canada et le Mexique contribuent également par l'intermédiaire des institutions financières et des organisations du secteur public. L'application de la loi HIPAA et les modifications proposées aux règles de sécurité maintiennent la pertinence de la surveillance des accès pour les acheteurs du secteur de la santé.[4] CrowdStrike et IBM ont élargi leur collaboration en mars 2026 pour intégrer Charlotte AI à la machine d'opérations de menaces autonomes d'IBM. Cette collaboration reflète un investissement continu dans des architectures de sécurité gérées combinant automatisation et flux de travail des analystes.
Marché des Services Gérés UEBA en Europe
La demande en Europe est façonnée par NIS2, DORA, le RGPD et la loi européenne sur la solidarité en matière de cybersécurité, qui créent des exigences en matière de surveillance et de preuve, tandis que les conditions de résidence des données peuvent limiter la manière dont un prestataire traite la télémétrie des clients. L'ENISA a déclaré que le règlement 2025/37 intégrait les services de sécurité gérés dans les schémas européens de certification en matière de cybersécurité. Les prestataires disposant d'une infrastructure de traitement régionale et de certifications crédibles peuvent bénéficier d'un avantage dans ce contexte, notamment en Allemagne, au Royaume-Uni et en France, qui disposent de grandes bases d'entreprises et d'environnements actifs de conformité en matière de sécurité. Le marché des services gérés UEBA en Europe doit concilier une large visibilité comportementale avec les règles régissant les données des employés et les transferts transfrontaliers de données.
Marché des Services Gérés UEBA en Asie-Pacifique, au Moyen-Orient et en Afrique, et en Amérique du Sud
L'Asie-Pacifique devrait se développer à un CAGR de 19,77 % jusqu'en 2032. Les organisations des services financiers, de la fabrication et du secteur public soutiennent la demande à mesure qu'elles numérisent leurs opérations et recherchent une couverture de sécurité accrue, tandis que NTT Security Japan positionne l'UEBA géré comme un moyen d'aider les organisations à détecter les incidents et à y répondre grâce à l'analyse comportementale. KDDI et LAC ont lancé un déploiement mondial à grande échelle de solutions de sécurité en juillet 2025, combinant l'expertise des opérations de sécurité de LAC avec l'empreinte internationale de KDDI. Le Japon présente un besoin de services capables de traiter le risque interne parallèlement aux préoccupations plus larges en matière de cybersécurité. L'Amérique du Sud, le Moyen-Orient et l'Afrique représentent des volumes plus faibles, mais les prestataires régionaux de sécurité gérée ajoutent des offres intégrant l'UEBA à mesure que les programmes de résilience numérique se développent.
Paysage concurrentiel
Concentration du Marché
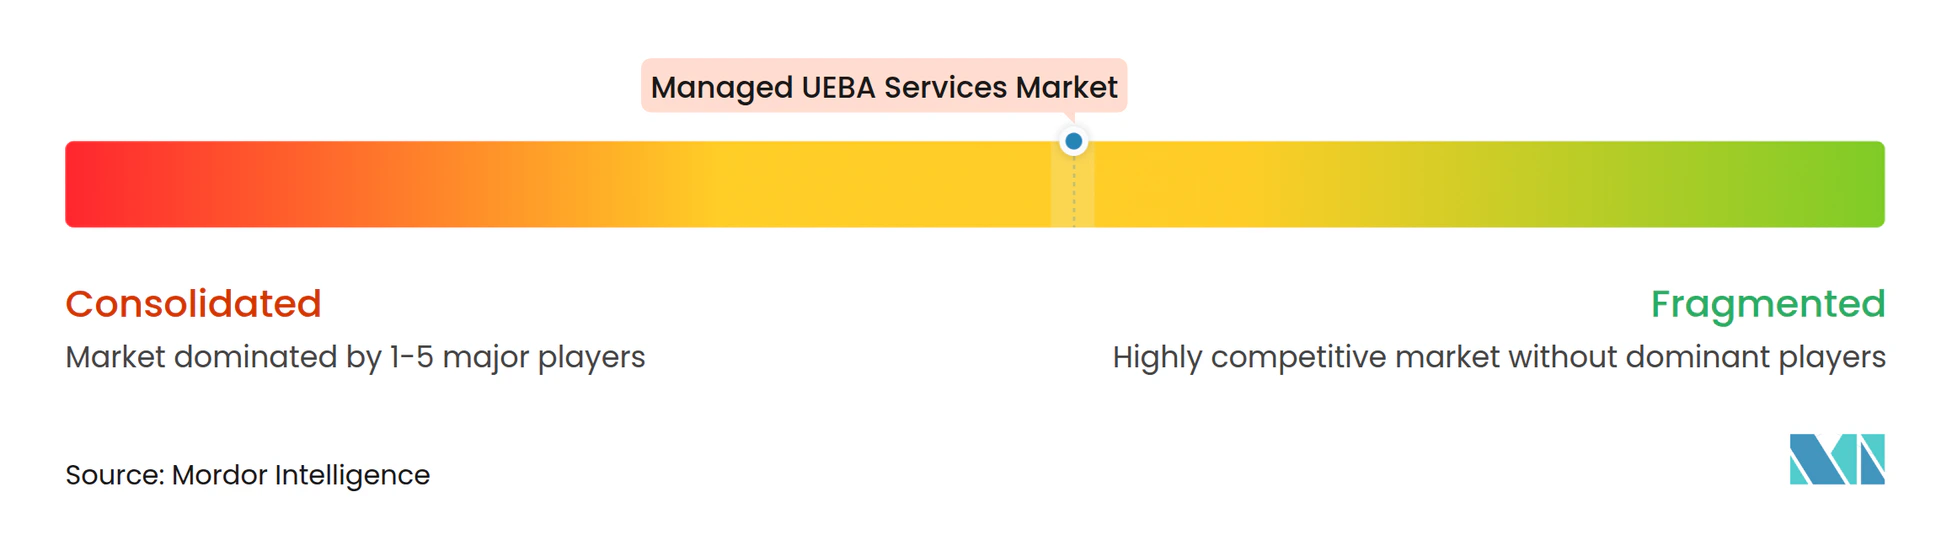
Le marché des services UEBA gérés est modérément fragmenté autour des fournisseurs à l'échelle des plateformes et des fournisseurs spécialisés en analyse comportementale. IBM, Microsoft, Palo Alto Networks et CrowdStrike utilisent des portefeuilles de sécurité gérée pouvant regrouper l'analyse comportementale dans des accords MDR, MXDR et SIEM géré. Securonix, Exabeam, Varonis et Secureworks fournissent des plateformes pouvant soutenir la livraison par des fournisseurs de services gérés, y compris des modèles de déploiement multi-locataires. La concurrence se concentre sur la capacité à combiner l'ingestion de données, le contenu de détection, les flux de travail d'investigation et les opérations gérées. Les grands fournisseurs de plateformes bénéficient de leur base de produits de sécurité installée et de leurs larges réseaux de partenaires, tandis que les spécialistes se distinguent par la profondeur de l'analyse comportementale, le déploiement flexible et les licences axées sur les fournisseurs de services.
Les programmes de partenaires deviennent une voie importante vers le marché pour le marché des services UEBA gérés. Le programme de partenaires de services de CrowdStrike de mars 2025 a intégré Deloitte, EY, eSentire et Wipro dans son écosystème de livraison Falcon Next-Gen SIEM. Securonix a introduit l'analyse comportementale avancée en octobre 2026 et a annoncé la certification ISO/IEC 42001:2023 pour son système de gestion de l'IA. Ces mouvements montrent que les fournisseurs cherchent à se développer via des partenaires tout en répondant à la demande d'analyse comportementale gouvernée. Les fournisseurs doivent également démontrer que l'automatisation reste compréhensible et soumise à la supervision humaine.
Des opportunités subsistent dans les services gérés pour les petites et moyennes entreprises, les déploiements cloud souverains ou régionaux, et la surveillance comportementale des identités non humaines. Palo Alto Networks a introduit une notation des risques explicable et une corrélation de prévention des pertes de données multicanaux dans sa mise à jour UEBA de juillet 2026. Varonis a finalisé l'acquisition de SlashNext en septembre 2025 pour connecter la détection du hameçonnage à sa plateforme de sécurité centrée sur les données, étendant la couverture de la compromission des identifiants à l'exfiltration de données. Ces développements indiquent que les fournisseurs élargissent la surveillance comportementale à un ensemble plus large de flux de travail de sécurité liés à l'identité, aux données et aux e-mails.
Leaders du secteur des services UEBA gérés
-
IBM Corporation
-
Microsoft Corporation
-
Rapid7, Inc.
-
Accenture plc
-
Tata Communications Limited
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés UEBA Entreprises couvertes dans ce rapport
- IBM Corporation
- Microsoft Corporation
- Arctic Wolf Networks, Inc.
- Sophos Limited
- Rapid7, Inc.
- Accenture plc
- Tata Communications Limited
- NTT Ltd.
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- CrowdStrike Holdings, Inc.
- eSentire, Inc.
- Securonix, Inc.
- Exabeam, Inc.
- Fortinet, Inc.
- Trustwave Holdings, Inc.
- Kyndryl Inc.
- Atos SE
- Wipro Limited
- Capgemini SE
- ESET, spol. s r.o.
- SentinelOne, Inc.
- Secureworks Corp.
- Varonis Systems, Inc.
Développements industriels récents dans Marché des Services Gérés UEBA
- Octobre 2026 : Securonix a lancé l'analyse comportementale avancée (ABA), combinant l'analyse du comportement des agents et des entités avec l'UEBA pour surveiller simultanément l'activité humaine et des agents IA, et a obtenu la certification ISO/IEC 42001:2023, la première norme mondiale de système de gestion de l'IA, fournissant une validation indépendante de l'analyse comportementale gouvernée.
- Octobre 2026 : Exabeam a publié sa mise à jour New-Scale d'octobre 2026 avec un plugin SOC agentique pour Claude Code et OpenAI Codex, l'ingestion directe de journaux Claude Enterprise pour l'établissement de référentiels comportementaux, et le contexte conversationnel Nova AI dans les flux de travail d'investigation, étendant l'investigation comportementale à vitesse machine à la surveillance des entités non humaines à l'échelle de production.
- Juin 2026 : NEC Australia et Exabeam ont élargi leur partenariat stratégique pour intégrer l'UEBA et l'analyse du comportement des agents dans la pratique de sécurité gérée de NEC en Australie, permettant la détection des menaces internes et des anomalies des agents IA dans des environnements d'entreprise hybrides et natifs cloud complexes.
- Mars 2026 : CrowdStrike et IBM ont élargi leur collaboration stratégique pour intégrer Charlotte AI avec la machine d'opérations de menaces autonomes d'IBM pour l'investigation et le confinement SOC à vitesse machine, étendant la plateforme Falcon dans les services de détection et réponse aux menaces gérés d'IBM Consulting et le X-Force Cyber Range mondial.
Portée du rapport mondial sur le marché des services UEBA gérés
Les services d'analyse du comportement des utilisateurs et des entités (UEBA) gérés sont des solutions de cybersécurité externalisées dans lesquelles un fournisseur tiers spécialisé assume la responsabilité opérationnelle 24h/24, 7j/7, 365j/an pour la surveillance, l'analyse et l'interception des activités anormales liées aux utilisateurs humains et aux entités non humaines.
Le rapport sur le marché des services UEBA gérés est segmenté par modèle de service (services UEBA entièrement gérés, services UEBA co-gérés et UEBA géré intégré dans MDR, MXDR ou SIEM géré), composant de livraison (surveillance continue et triage des alertes, chasse aux menaces et investigation comportementale, réponse aux incidents et confinement, ingénierie de contenu, ajustement et optimisation, et rapports de conformité et conseil en risques), mode de déploiement (natif cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteurs d'utilisateurs finaux (BFSI, santé et sciences de la vie, gouvernement et défense, informatique et télécommunications, fabrication et industrie, énergie et services publics, et autres secteurs d'utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Services UEBA entièrement gérés |
| Services UEBA co-gérés |
| UEBA géré intégré dans MDR, MXDR ou SIEM géré |
| Surveillance continue et triage des alertes |
| Chasse aux menaces et investigation comportementale |
| Réponse aux incidents et confinement |
| Ingénierie de contenu, ajustement et optimisation |
| Rapports de conformité et conseil en risques |
| Natif cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| BFSI |
| Santé et sciences de la vie |
| Gouvernement et défense |
| Informatique et télécommunications |
| Fabrication et industrie |
| Énergie et services publics |
| Autres secteurs d'utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique du Sud |
| Par modèle de service | Services UEBA entièrement gérés | |
| Services UEBA co-gérés | ||
| UEBA géré intégré dans MDR, MXDR ou SIEM géré | ||
| Par composant de livraison | Surveillance continue et triage des alertes | |
| Chasse aux menaces et investigation comportementale | ||
| Réponse aux incidents et confinement | ||
| Ingénierie de contenu, ajustement et optimisation | ||
| Rapports de conformité et conseil en risques | ||
| Par mode de déploiement | Natif cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisateur final | BFSI | |
| Santé et sciences de la vie | ||
| Gouvernement et défense | ||
| Informatique et télécommunications | ||
| Fabrication et industrie | ||
| Énergie et services publics | ||
| Autres secteurs d'utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique du Sud | ||
Questions clés auxquelles le rapport répond
Quelle est la valeur projetée des services UEBA gérés ?
La taille du marché des services UEBA gérés devrait s'étendre de 1,89 milliard USD en 2026 et 2,22 milliards USD en 2027 à 4,63 milliards USD d'ici 2032, à un CAGR de 15,84 %. Les prévisions reflètent une demande soutenue pour la surveillance comportementale externalisée dans des environnements d'identité complexes, où les équipes de sécurité ont besoin d'une couverture continue et d'un soutien documenté à l'investigation.
Qu'est-ce qui stimule la demande de services UEBA gérés ?
Les attaques axées sur l'identité, les préoccupations liées aux risques internes, l'expansion du cloud et la pénurie de personnel en opérations de sécurité augmentent la demande de surveillance comportementale gérée. Les obligations de conformité rendent également les enregistrements de surveillance prêts pour l'audit plus importants pour de nombreuses organisations, en particulier lorsque l'accès aux données sensibles doit être examiné et expliqué.
Quel modèle de service mène l'adoption de l'UEBA géré ?
Les services UEBA entièrement gérés détenaient 42,67 % de la part des revenus en 2026, soutenus par la demande des organisations ayant besoin d'opérations continues sans équipe UEBA interne dédiée. Ce modèle peut combiner la surveillance, le soutien à l'investigation et la maintenance continue du contenu de détection dans le cadre d'un arrangement de service géré défini.
Quel modèle de déploiement se développe le plus rapidement ?
Le déploiement natif cloud détenait 59,41 % de la part des revenus en 2026 et devrait se développer à un CAGR de 17,88 % jusqu'en 2032. Il soutient une infrastructure partagée, une capacité de traitement évolutive et la livraison de services dans plusieurs environnements clients tout en réduisant la dépendance à une infrastructure sur site dédiée.
Quelles organisations adoptent les services UEBA gérés le plus rapidement ?
Les petites et moyennes entreprises devraient se développer à un CAGR de 18,48 % jusqu'en 2032, les modèles mutualisés abaissant les barrières à l'analyse comportementale gérée. Ces acheteurs ont souvent besoin d'une intégration simplifiée, d'un contenu de détection standardisé et de rapports simples ne dépendant pas d'une grande équipe interne d'opérations de sécurité.
Pourquoi le secteur de la santé adopte-t-il les services UEBA gérés ?
La santé et les sciences de la vie devraient se développer à un CAGR de 19,12 % jusqu'en 2032 car les prestataires ont besoin d'une meilleure surveillance de l'accès aux dossiers de santé électroniques et de contrôles de sécurité plus solides. La surveillance gérée peut aider les organisations à examiner les modèles d'accès variés du personnel sans interrompre la prestation de soins ni s'appuyer sur des révisions d'accès entièrement manuelles dans les environnements cliniques.