
Taille et part du marché des plateformes de gestion continue de l'exposition aux menaces
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 2.26 Milliards de dollars |
| Taille du Marché (2032) | 5.31 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 18.63 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des plateformes de gestion continue de l'exposition aux menaces par Mordor Intelligence
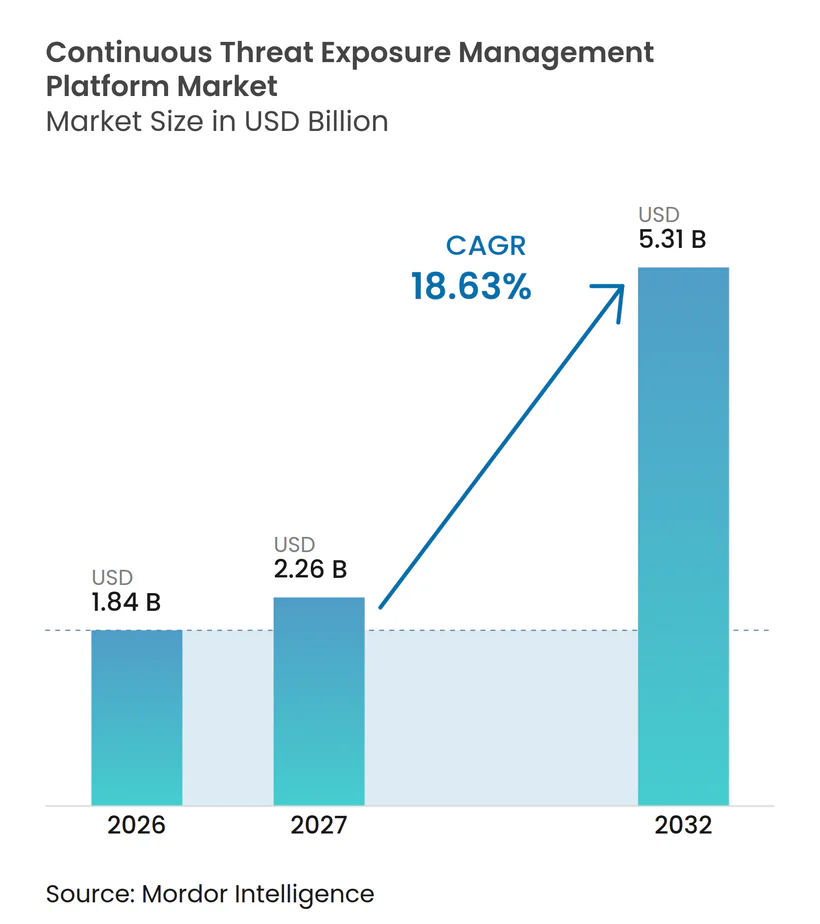
La taille du marché des plateformes de gestion continue de l'exposition aux menaces devrait augmenter de 1,84 milliard USD en 2026 à 2,26 milliards USD en 2027 et atteindre 5,31 milliards USD d'ici 2032, avec un CAGR de 18,63 % sur la période 2027-2032. Le marché des plateformes de gestion continue de l'exposition aux menaces évolue d'une adoption précoce en entreprise vers une utilisation opérationnelle plus large, car les cycles d'évaluation périodiques ne suivent plus le rythme de l'activité des attaquants. Les acteurs malveillants ont commencé à analyser les vulnérabilités nouvellement divulguées dans les 15 minutes suivant leur publication, réduisant la valeur pratique des cycles de remédiation mensuels. Les exigences réglementaires rendent également la validation continue de plus en plus importante, en particulier pour les organisations qui ont besoin de preuves répétables de la gestion des cyber-risques. Les fournisseurs répondent en combinant la découverte d'actifs, la priorisation des risques, la validation et les flux de travail de remédiation sur une seule plateforme. Cela soutient les dépenses récurrentes, car la gestion continue de l'exposition devient une partie des opérations de sécurité quotidiennes plutôt qu'un projet technologique ponctuel. Le marché des plateformes de gestion continue de l'exposition aux menaces est par conséquent plus étroitement lié aux budgets de résilience opérationnelle qu'aux achats d'analyse isolés.
Principaux enseignements du rapport
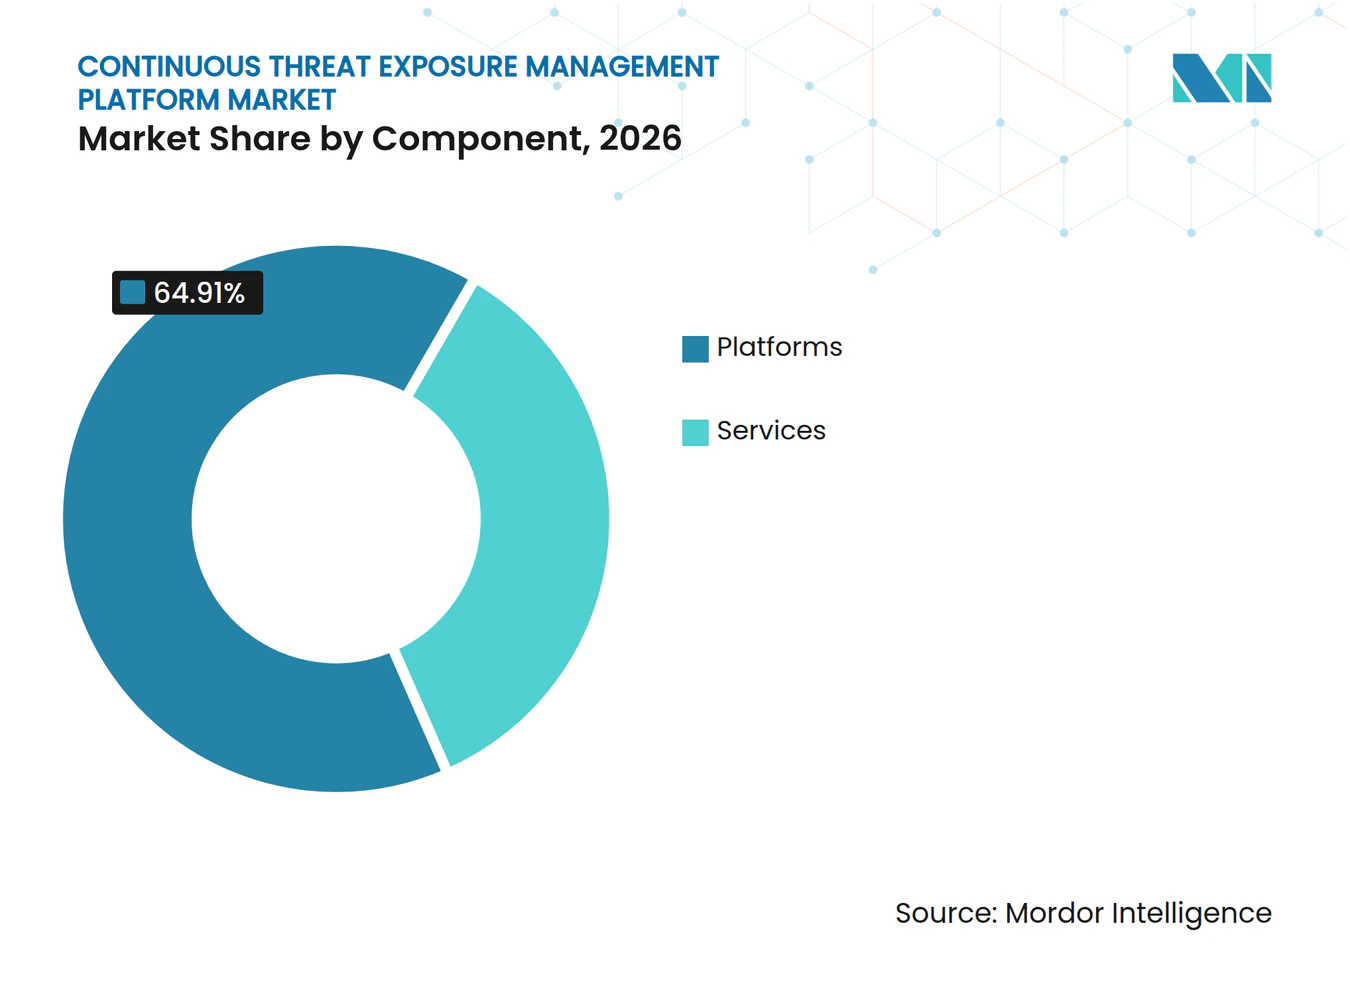
- Par composant, les plateformes détenaient 64,91 % de la part du marché des plateformes de gestion continue de l'exposition aux menaces en 2026, tandis que les services devraient se développer à un CAGR de 22,84 % jusqu'en 2032.
- Par déploiement, le cloud représentait 67,58 % de la taille du marché des plateformes de gestion continue de l'exposition aux menaces en 2026 et devrait se développer à un CAGR de 24,62 % jusqu'en 2032.
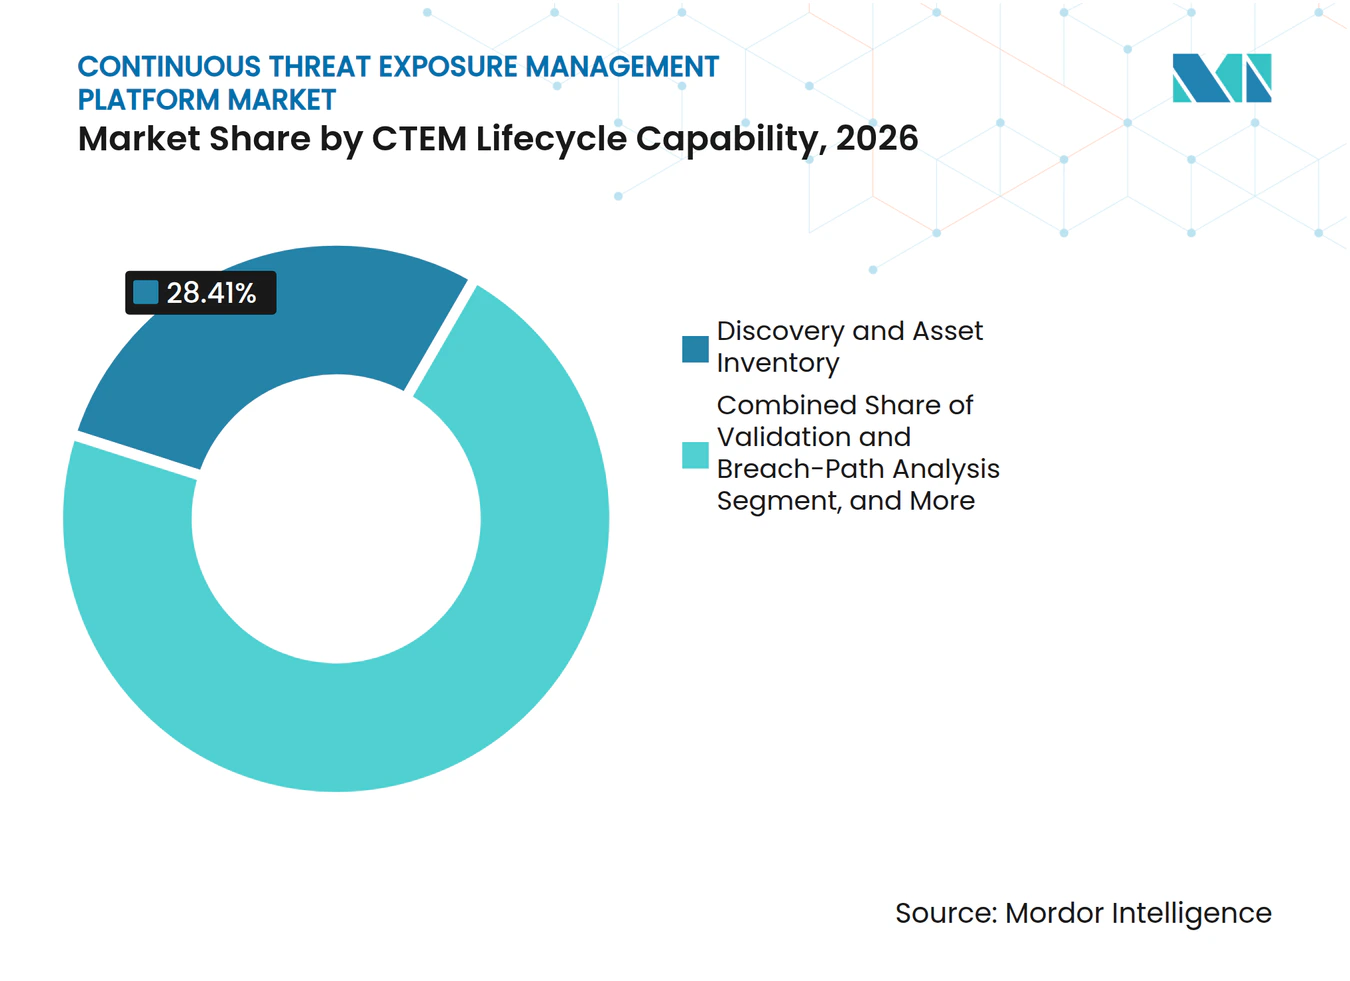
- Par capacité du cycle de vie CTEM, la découverte et l'inventaire des actifs détenaient une part de 28,41 % en 2026, tandis que la mobilisation et l'orchestration de la remédiation devraient se développer à un CAGR de 23,53 % jusqu'en 2032.
- Par cas d'utilisation, la gestion de l'exposition aux vulnérabilités détenait une part de 29,33 % sur le marché des plateformes de gestion continue de l'exposition aux menaces en 2026, tandis que l'évaluation de l'exposition au cloud et aux identités devrait se développer à un CAGR de 22,87 % jusqu'en 2032.
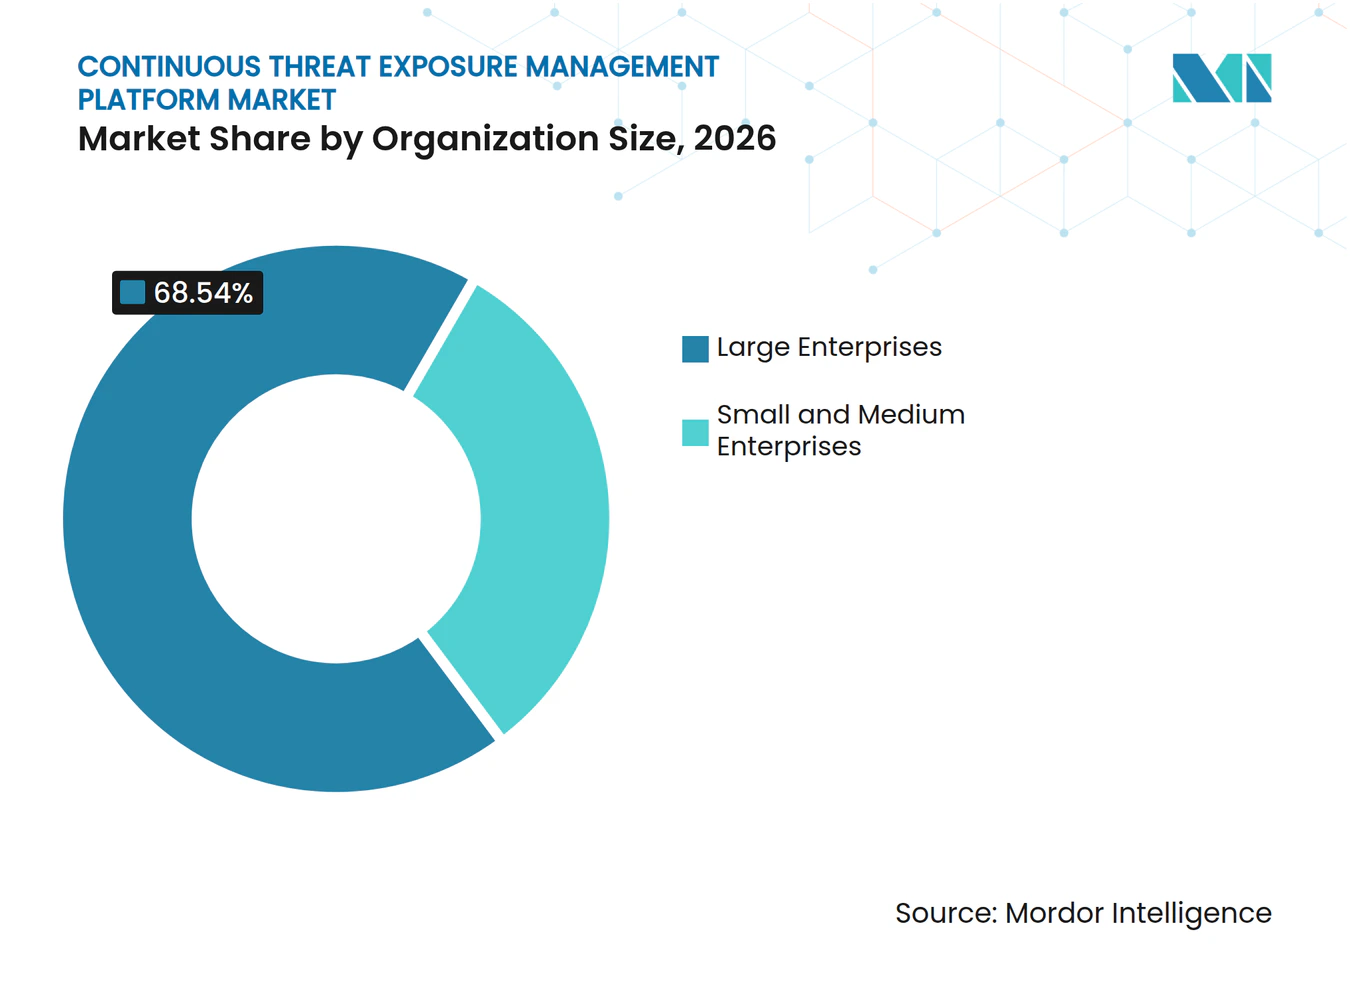
- Par taille d'organisation, les grandes entreprises détenaient une part de 68,54 % sur le marché des plateformes de gestion continue de l'exposition aux menaces en 2026, tandis que les PME devraient se développer à un CAGR de 21,82 % jusqu'en 2032.
- Par secteur d'activité, le secteur BFSI détenait une part de 26,69 % en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 23,73 % jusqu'en 2032.
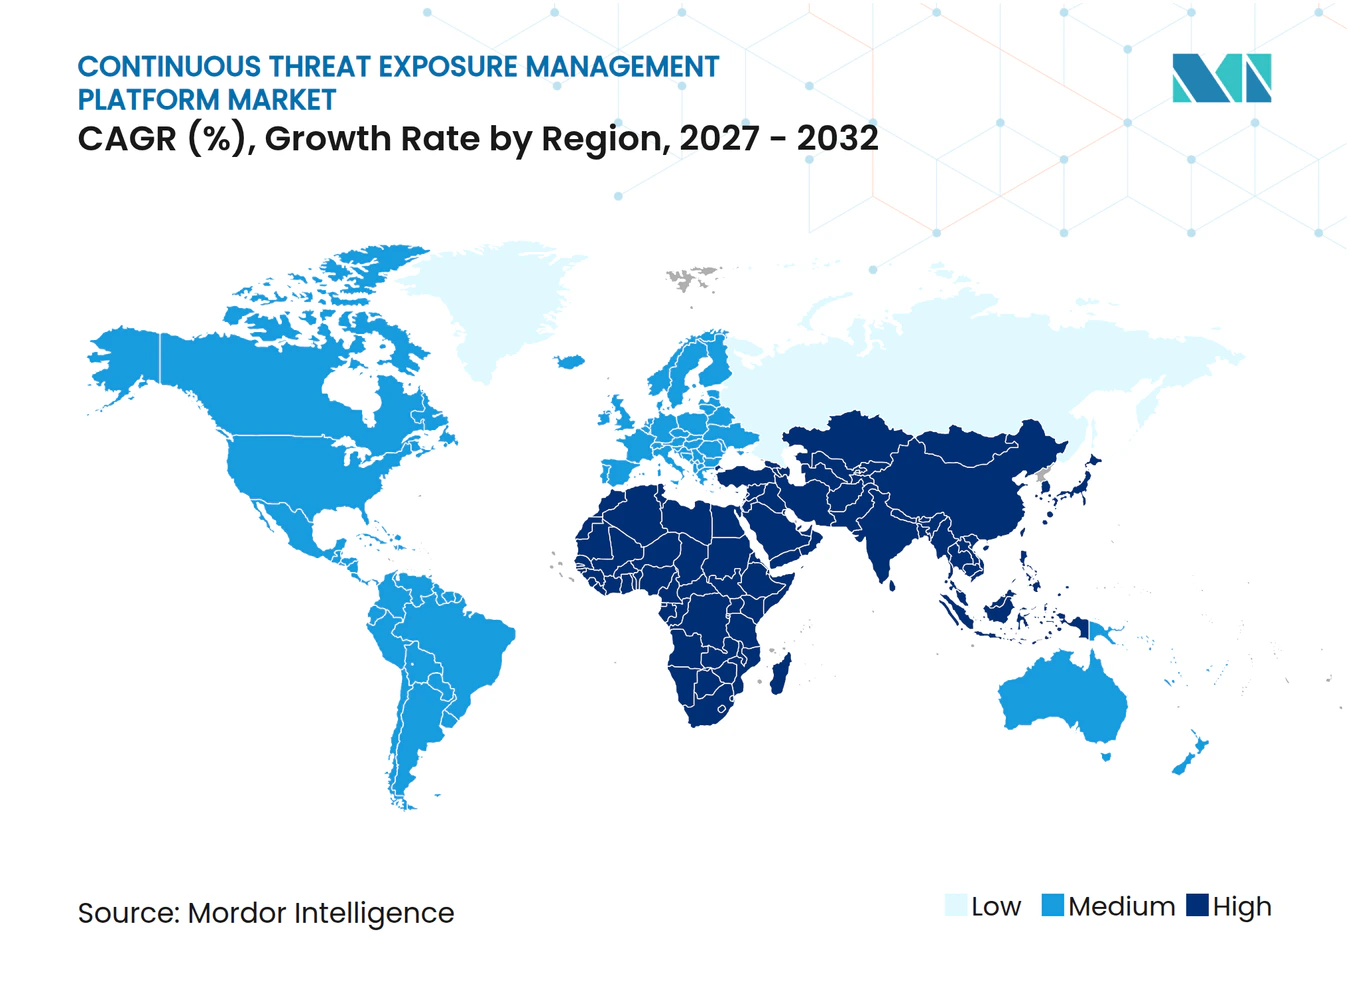
- Par géographie, l'Amérique du Nord détenait une part de 41,64 % sur le marché des plateformes de gestion continue de l'exposition aux menaces en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 24,11 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Exploitation croissante des vulnérabilités connues et des campagnes de rançongiciels | +4.2% | Mondial | Court terme (≤ 2 ans) |
| Expansion des surfaces d'attaque liées au cloud, aux identités, à l'IoT et au travail à distance | +3.6% | Mondial | Moyen terme (2-4 ans) |
| Évolution réglementaire vers une responsabilité continue en matière de cyber-risques | +2.9% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Demande de priorisation basée sur l'exploitabilité et de consolidation des outils de sécurité | +2.5% | Mondial | Court terme (≤ 2 ans) |
| Utilisation croissante des agents d'IA, de l'IA fantôme et de la remédiation à vitesse machine | +2.0% | Mondial | Moyen terme (2-4 ans) |
| Visibilité des chemins d'attaque dans les environnements hybrides et interconnectés | +1.5% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Exploitation croissante des vulnérabilités connues et des campagnes de rançongiciels
Plus de 90 % des violations examinées dans le rapport mondial de réponse aux incidents Unit 42 de 2026 ont été rendues possibles par des lacunes évitables ou des contrôles incohérents.[1] Ce constat déplace l'attention des menaces inconnues vers les expositions connues qui restent non résolues. Le secteur de la santé américain a signalé 804 violations de données importantes en 2025, un record absolu, avec les rançongiciels comme principal vecteur des incidents de piratage et informatiques. SpyCloud a enregistré 4 514 violations de données en 2025, avec une moyenne de 457 000 enregistrements par violation, tandis que les paires d'identifiants ont augmenté de 65 % d'une année sur l'autre pour atteindre 5,3 milliards. Le marché des plateformes de gestion continue de l'exposition aux menaces bénéficie de la nécessité pour les équipes de sécurité de trouver, valider et traiter ces expositions au même rythme que les attaquants. La priorisation continue offre aux équipes de sécurité une file d'attente de remédiation plus restreinte et plus exploitable que l'analyse périodique seule.
Expansion des surfaces d'attaque liées au cloud, aux identités, à l'IoT et au travail à distance
L'identité est apparue comme vecteur d'attaque dans 89 % des cas de réponse aux incidents d'Unit 42, et les techniques basées sur l'identité représentaient 65 % des accès initiaux. La même analyse a révélé des permissions excessives dans 99 % des plus de 680 000 identités cloud examinées. SpyCloud a récupéré 18,1 millions d'identités non humaines, notamment des clés API, des jetons de comptes de service et des identifiants cloud, à partir de réseaux criminels.[2] Ces identités machine augmentent le nombre d'actifs qui doivent être découverts et évalués. Le Forum économique mondial a identifié l'IA comme le principal moteur de la cybersécurité au cours des 12 prochains mois, les technologies cloud étant classées en deuxième position. Le marché des plateformes de gestion continue de l'exposition aux menaces nécessite donc une couverture du cloud, des identités, des points de terminaison, des applications SaaS et des environnements connectés, plutôt que des vues de risques isolées.
Évolution réglementaire vers une responsabilité continue en matière de cyber-risques
DORA exige des entités financières qu'elles maintiennent un cadre de gestion des risques liés aux technologies de l'information et de la communication (TIC), et ses exigences soutiennent une gestion documentée et continue des cyber-risques. NIS2 établit des obligations de gestion des risques et de signalement pour les entités essentielles et importantes dans les secteurs critiques. Ces exigences rendent les preuves de sécurité plus précieuses lorsqu'elles peuvent être générées en continu plutôt que préparées pour un cycle d'audit. La demande de la CISA pour l'exercice 2026 comprenait 2,4 milliards USD de financement total et 1,37 milliard USD pour les programmes de cybersécurité, renforçant la surveillance continue comme point de référence du secteur public américain. Le marché des plateformes de gestion continue de l'exposition aux menaces bénéficie de ce chevauchement entre le travail de sécurité opérationnelle et le reporting de gouvernance. Les fournisseurs qui relient les enregistrements de remédiation aux rapports destinés aux conseils d'administration et aux régulateurs peuvent soutenir un ensemble plus large de parties prenantes en matière de sécurité et de gestion des risques.
Demande de priorisation basée sur l'exploitabilité et de consolidation des outils de sécurité
Les équipes de sécurité reçoivent des résultats provenant d'outils de point de terminaison, de cloud, d'identité et de vulnérabilité qui utilisent souvent des mesures de risque différentes. Il est donc difficile de déterminer quelle exposition mérite une action immédiate. Le marché des plateformes de gestion continue de l'exposition aux menaces répond à ce problème grâce à la notation de la probabilité d'exploitation, au renseignement sur les menaces et à l'analyse des chemins d'attaque. Ces fonctions peuvent réduire une large population d'alertes en un ensemble priorisé d'actions de remédiation. Les plateformes consolidées peuvent également réduire l'effort nécessaire pour exploiter des produits ponctuels redondants. L'avantage dépend d'intégrations qui préservent le contexte entre les domaines de sécurité et produisent une explication défendable pour chaque décision de priorité. Le marché des plateformes de gestion continue de l'exposition aux menaces peut différencier les plateformes unifiées lorsque ces intégrations réduisent le travail d'investigation dupliqué.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Complexité d'intégration dans les environnements de sécurité fragmentés | -2.3% | Mondial | Moyen terme (2-4 ans) |
| Coûts de mise en œuvre élevés et pénurie d'expertise en gestion de l'exposition | -1.9% | Amérique du Nord, Europe et cœur de l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Données incomplètes sur la propriété des actifs, la CMDB et l'inventaire cloud | -1.4% | Mondial | Long terme (≥ 4 ans) |
| Confiance limitée dans la remédiation automatisée et la notation de l'exposition | -0.8% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'intégration dans les environnements de sécurité fragmentés
Les plateformes CTEM doivent corréler la télémétrie provenant de la détection des points de terminaison, de la sécurité cloud, des SIEM, de la gouvernance des identités et des outils de vulnérabilité hérités. Chaque source peut utiliser des structures de données, des identifiants d'actifs et des étiquettes de risque différents. Cela crée un travail d'intégration avant que la plateforme puisse produire des chemins d'exposition fiables. Les applications d'IA fantôme et les agents autonomes ajoutent des flux de données que les processus de gouvernance standard peuvent ne pas identifier.[3] Le marché des plateformes de gestion continue de l'exposition aux menaces est confronté à des frictions d'adoption là où les acheteurs disposent de grands environnements multi-fournisseurs. Un retard d'intégration peut prolonger le délai de rentabilisation et limiter le bénéfice immédiat d'un achat de plateforme.
Coûts de mise en œuvre élevés et pénurie d'expertise en gestion de l'exposition
Un programme CTEM fonctionnel nécessite des personnes capables de définir le périmètre, d'interpréter les chemins d'attaque et de coordonner la remédiation entre les équipes. Cette combinaison de compétences reste difficile à recruter sur de nombreux marchés. IBM a rapporté que les organisations prévoyaient d'augmenter leurs investissements en sécurité et gouvernance de l'IA de 88 % par rapport à l'année précédente à la suite d'une violation, signalant une forte intention mais aussi un besoin de capacités spécialisées. Cette contrainte est particulièrement pertinente pour les petites organisations qui ne peuvent pas maintenir de grandes équipes de sécurité. Les services gérés peuvent réduire la barrière à l'entrée en fournissant une expertise et un soutien opérationnel. Le marché des plateformes de gestion continue de l'exposition aux menaces devrait s'appuyer sur ces modèles de prestation à mesure que les fournisseurs cherchent à répondre à la demande des clients du marché intermédiaire et des PME.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les plateformes établissent la base de revenus tandis que les services élargissent l'accèsLes plateformes détenaient 64,91 % de la part du marché des plateformes de gestion continue de l'exposition aux menaces en 2026. Les entreprises privilégient une interface consolidée couvrant les couches de points de terminaison, de cloud, d'identité, d'applications SaaS et de technologie opérationnelle. Les intégrations profondes et les enregistrements d'actifs accumulés rendent le remplacement de la plateforme plus difficile au fil du temps. Cela soutient les revenus récurrents de la plateforme et des relations clients plus longues. Les plateformes offrent également aux acheteurs une vue commune des risques entre les équipes qui travaillaient auparavant avec des outils séparés.
Les services devraient se développer à un CAGR de 22,84 % jusqu'en 2032. Les services professionnels, les services gérés et le support aident les clients à définir les processus de gestion de l'exposition et à maintenir les opérations quotidiennes. Cela est important pour les organisations sans spécialistes en analyse des chemins d'attaque et en orchestration de la remédiation. CrowdStrike et HCLTech ont lancé des services CTEM conjoints basés sur l'IA en mars 2026, combinant Falcon Exposure Management avec le cadre de remédiation VERITY.[4] Le support et la maintenance fournissent également des revenus récurrents car les plateformes installées nécessitent des ajustements, des intégrations et des mises à jour des flux de travail.


Par déploiement :
le cloud est en tête en termes de part et d'expansion prévisionnelleLe cloud représentait 67,58 % de la taille du marché des plateformes de gestion continue de l'exposition aux menaces en 2026. Les plateformes cloud peuvent utiliser la découverte sans agent pour identifier les actifs dans des environnements dynamiques. Elles prennent également en charge un déploiement plus rapide lorsque les clients exploitent plusieurs comptes cloud et services SaaS. Le modèle de prestation s'aligne sur l'emplacement d'une grande partie de la surface d'attaque en expansion. Il offre aux équipes de sécurité un moyen géré de manière centralisée d'évaluer l'infrastructure distribuée.
Le cloud devrait se développer à un CAGR de 24,62 % jusqu'en 2032, le taux le plus élevé parmi les segments partagés. Le Forum économique mondial a classé les technologies cloud en deuxième position parmi les facteurs de cybersécurité susceptibles de façonner les 12 prochains mois.[5] Le déploiement sur site reste pertinent lorsque la résidence des données, les exigences d'isolation physique ou les systèmes hérités limitent l'adoption du cloud. Les environnements hybrides restent importants dans les secteurs gouvernemental et manufacturier, où une infrastructure plus ancienne fonctionne aux côtés des charges de travail cloud. Le marché des plateformes de gestion continue de l'exposition aux menaces peut bénéficier de modèles de déploiement qui maintiennent une vue commune des risques dans ces environnements.
Par capacité du cycle de vie CTEM :
la découverte est en tête tandis que l'orchestration de la remédiation progresseLa découverte et l'inventaire des actifs détenaient une part de 28,41 % en 2026. Les organisations ont besoin d'une vue actualisée des appareils, des identités, des applications et des ressources cloud avant de pouvoir prioriser les risques. Cela fait de la découverte un point d'entrée courant pour les programmes CTEM plus larges. Elle soutient également les étapes ultérieures qui dépendent de données précises sur la propriété et l'exposition. L'inventaire continu améliore la visibilité lorsque les actifs sont créés, modifiés ou retirés fréquemment.
La mobilisation et l'orchestration de la remédiation devraient se développer à un CAGR de 23,53 % jusqu'en 2032. Les acheteurs matures passent de la détection des expositions à la gestion de leur résolution et à la vérification de leur clôture. Tenable a introduit sa capacité Hexa AI en 2026 pour fournir des plans de remédiation priorisés en utilisant le contexte d'exposition en temps réel. La définition du périmètre, la priorisation, la validation, la vérification et le reporting sont de plus en plus achetés comme des capacités connectées. Le secteur de la gestion continue de l'exposition aux menaces bénéficie lorsque les clients considèrent la remédiation comme un processus opérationnel plutôt que comme le transfert final d'un scanner.


Par cas d'utilisation :
la gestion des vulnérabilités est en tête tandis que l'évaluation du cloud et des identités s'accélèreLa gestion de l'exposition aux vulnérabilités détenait une part de 29,33 % en 2026. Ce cas d'utilisation étend les programmes de vulnérabilité établis avec la découverte continue, la notation de la probabilité d'exploitation et l'analyse des chemins d'attaque. Il transforme les listes statiques de CVE en une séquence de remédiation priorisée. De nombreuses entreprises commencent ici parce que les processus et équipes sous-jacents sont déjà établis. Le segment reste pertinent car les acheteurs cherchent à mesurer si une faiblesse connue peut créer un chemin d'attaque pratique.
L'évaluation de l'exposition au cloud et aux identités devrait se développer à un CAGR de 22,87 % jusqu'en 2032. Unit 42 a trouvé des permissions excessives dans 99 % des identités cloud analysées et a signalé une augmentation de la pertinence des actifs SaaS dans les cas de réponse aux incidents. La gestion de la surface d'attaque externe et le renseignement sur les menaces servent les premières étapes de découverte et de priorisation. La simulation de violation et d'attaque soutient la validation des contrôles et des résultats de remédiation. Le marché des plateformes de gestion continue de l'exposition aux menaces progresse à mesure que les acheteurs intègrent ces cas d'utilisation connectés dans un programme d'exposition partagé.
Par taille d'organisation :
les grandes entreprises sont en tête tandis que les PME élargissent la demandeLes grandes entreprises détenaient une part de 68,54 % en 2026. Leur infrastructure complexe, leurs larges surfaces d'attaque et leurs obligations réglementaires soutiennent des budgets de plateforme et de mise en œuvre plus importants. Unit 42 a constaté que l'exploitation des vulnérabilités représentait 26 % des accès initiaux dans les cas de réponse aux incidents des grandes entreprises, contre 22 % au global. Les grandes organisations ont également plus d'équipes et d'outils qui nécessitent une vue partagée des priorités. Cela rend la consolidation et l'orchestration des flux de travail particulièrement précieuses.
Les PME devraient se développer à un CAGR de 21,82 % jusqu'en 2032. Les services gérés, la tarification à la consommation et les besoins de conformité rendent le CTEM plus accessible aux organisations disposant d'équipes internes plus réduites. L'enquête 2026 de l'ENISA auprès des PME aborde les besoins de préparation créés par la loi sur la cyber-résilience. Verizon a signalé des rançongiciels dans 88 % des violations affectant les petites et moyennes entreprises dans ses résultats de 2026. Le marché des plateformes de gestion continue de l'exposition aux menaces peut atteindre ce groupe grâce à des offres gérées et en tant que service qui réduisent la complexité opérationnelle.
Par secteur d'activité :
le BFSI est en tête tandis que la santé et les sciences de la vie s'accélèrentLe secteur BFSI détenait une part de 26,69 % en 2026. DORA, PCI DSS 4.0, GLBA et les réglementations nationales du secteur financier mettent fortement l'accent sur la gestion des risques et les preuves de contrôles. Les institutions financières gèrent également des données précieuses et des services numériques interconnectés. Ces facteurs soutiennent une visibilité continue sur les expositions et la remédiation. Le marché des plateformes de gestion continue de l'exposition aux menaces est bien aligné avec le besoin du secteur de relier les résultats techniques au reporting de gouvernance.
Le secteur de la santé et des sciences de la vie devrait se développer à un CAGR de 23,73 % jusqu'en 2032. Proofpoint et Ponemon ont rapporté que 97 % des organisations de santé américaines ont subi au moins 1 cyberattaque au cours des 12 mois précédents, et 74 % ont signalé des perturbations dans les soins aux patients. La demande des secteurs gouvernemental et de la défense est soutenue par les exigences fédérales de sécurité et de conformité. L'adoption dans les secteurs des technologies de l'information et des télécommunications suit l'expansion du nombre de points de terminaison et de la complexité des réseaux. L'adoption dans les secteurs manufacturier et du commerce de détail est liée à la convergence IT-OT et aux responsabilités en matière de sécurité des paiements.
Analyse géographique
Marché des Plateformes de Gestion Continue de l'Exposition aux Menaces en Amérique du Nord
L'Amérique du Nord détenait 41,64 % de la part de marché des plateformes de gestion continue de l'exposition aux menaces en 2026. La région présente une forte concentration d'acheteurs de grandes entreprises et de nombreux fournisseurs leaders en cybersécurité. La demande du CISA pour l'exercice 2026 comprenait 1,37 milliard USD pour les programmes de cybersécurité, tandis que la demande budgétaire du Département de la Défense en matière de cybersécurité s'élevait à 15,1 milliards USD. Ces programmes renforcent les pratiques de surveillance continue et de confiance zéro. Le Canada stimule la demande grâce à la protection des infrastructures critiques et à la modernisation gouvernementale axée sur le cloud, créant une demande pour la découverte continue d'actifs et les opérations de sécurité fondées sur des preuves.
Marché des Plateformes de Gestion Continue de l'Exposition aux Menaces en Europe
L'Europe est le deuxième marché régional en importance. DORA, NIS2, la loi européenne sur l'IA et la loi sur la résilience cybernétique créent des exigences croisées en matière de gouvernance, de gestion des risques et de résilience. L'Allemagne dispose d'un environnement de sécurité mature et d'une forte demande émanant des organisations industrielles et financières. La base de services financiers du Royaume-Uni, les exigences de la défense et de l'aérospatiale de la France, ainsi que le secteur industriel de l'Italie élargissent la demande régionale. Le cadre NIS2 de la Commission européenne couvre 18 secteurs critiques et renforce la responsabilité en matière de mesures de cybersécurité.
Marché des Plateformes de Gestion Continue de l'Exposition aux Menaces en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 24,11 % jusqu'en 2032. La transformation numérique, le développement des infrastructures cloud et les cadres nationaux de cybersécurité soutiennent l'adoption dans toute la région. Le Japon progresse dans les offres de gestion des vulnérabilités en tant que service et de test de pénétration en tant que service qui utilisent l'IA pour l'automatisation.[6] Les infrastructures numériques de la Chine, les directives de signalement du CERT-In en Inde, le cadre ISMS-P de la Corée du Sud et les obligations relatives aux infrastructures critiques de l'Australie créent des signaux de demande distincts, tandis que l'Arabie saoudite et les Émirats arabes unis mènent l'adoption dans la région du Moyen-Orient et de l'Afrique, encore à un stade précoce, grâce à la numérisation nationale et au développement du secteur financier.
Paysage concurrentiel
Concentration du Marché
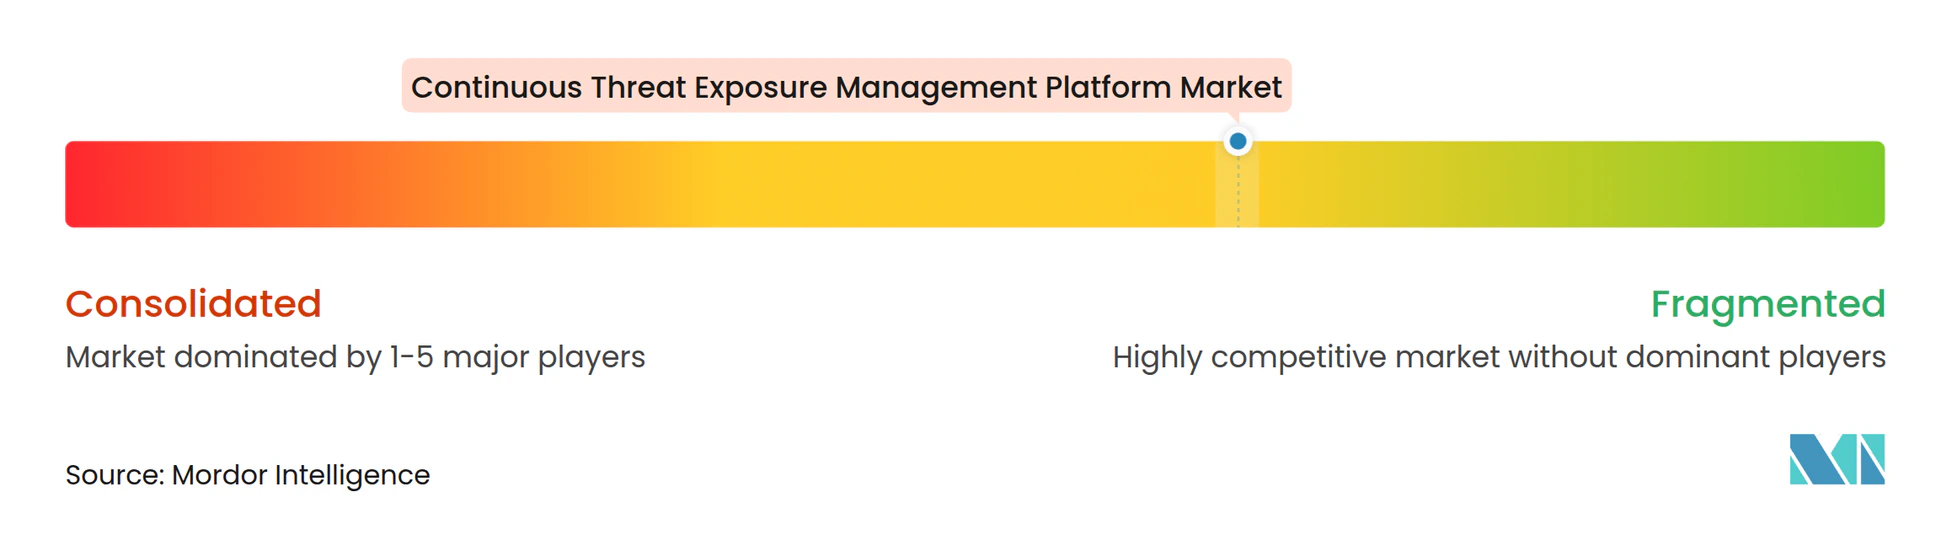
Le marché des plateformes de gestion continue de l'exposition aux menaces est modérément fragmenté au niveau des catégories. Tenable, CrowdStrike et Palo Alto Networks dominent le niveau des plateformes avec des offres couvrant les points de terminaison, le cloud, les identités et la sécurité des applications. Leur étendue aide les clients à connecter les activités de découverte, de priorisation, de validation et de remédiation. Les fournisseurs spécialisés, notamment XM Cyber, Cymulate, Picus Security, AttackIQ, SafeBreach et Pentera, se distinguent par la profondeur de la validation et l'analyse des chemins d'attaque. Cette division entre les plateformes larges et les spécialistes ciblés offre aux acheteurs plusieurs modèles opérationnels. Les acheteurs peuvent choisir une visibilité large, une validation spécialisée ou un modèle de prestation géré en fonction de leur architecture de sécurité existante et de leur capacité en personnel.
Tenable a étendu Tenable One en juillet 2026 pour intégrer le risque de sécurité des applications dans sa plateforme de gestion de l'exposition. Cette évolution relie les données de vulnérabilité du code statique au contexte d'exposition en temps d'exécution. CrowdStrike a étendu Falcon Exposure Management aux environnements de points de terminaison tiers en juin 2026. Cela supprime une dépendance au capteur et élargit la base de déploiement potentielle du produit. Rapid7 a acquis Kenzo Security en mars 2026 pour étendre ses capacités de détection et de réponse gérées avec des opérations de sécurité d'IA agentique.
La remédiation assistée par IA, la couverture des actifs non traditionnels et le reporting prêt pour l'audit sont des domaines centraux de différenciation. La gestion de l'exposition aux technologies opérationnelles reste une ouverture notable car de nombreuses plateformes ont une visibilité native limitée des protocoles OT et des informations de vulnérabilité alignées sur IEC 62443. Les fournisseurs capables de cartographier les preuves par rapport aux exigences DORA, NIS2, ISO 27001 et NIST CSF 2.0 peuvent servir à la fois les équipes de sécurité et les fonctions de gouvernance. Les acquisitions et les partenariats augmentent l'importance des flux de travail intégrés et de la prestation gérée. Le marché des plateformes de gestion continue de l'exposition aux menaces récompense également les fournisseurs capables de démontrer des résultats de remédiation mesurables plutôt qu'un simple inventaire d'alertes plus important.
Leaders du secteur des plateformes de gestion continue de l'exposition aux menaces
-
Tenable, Inc.
-
CrowdStrike Holdings, Inc.
-
Palo Alto Networks, Inc.
-
Rapid7, Inc.
-
Qualys, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Plateformes de Gestion Continue de l'Exposition aux Menaces Entreprises couvertes dans ce rapport
- Tenable, Inc.
- CrowdStrike Holdings, Inc.
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Qualys, Inc.
- XM Cyber Ltd.
- Cymulate Ltd.
- AttackIQ, Inc.
- Pentera Security Ltd.
- Armis Security Ltd.
- Brinqa, Inc.
- SecurityScorecard, Inc.
- CyCognito, Inc.
- Outpost24 AB
- Forescout Technologies, Inc.
- FireMon, LLC
- Picus Security, Inc.
- SafeBreach, Inc.
- Wiz, Inc.
- Check Point Software Technologies Ltd.
- Microsoft Corporation
Périmètre du rapport mondial sur le marché des plateformes de gestion continue de l'exposition aux menaces
Le marché des plateformes de gestion continue de l'exposition aux menaces comprend les revenus générés par les plateformes logicielles et les services directement associés qui permettent aux organisations de découvrir, prioriser, valider, remédier, vérifier et signaler en continu les cyber-expositions sur l'ensemble de leur surface d'attaque d'entreprise étendue. Ces plateformes unifient la visibilité sur les vulnérabilités, les mauvaises configurations, les identités, les actifs cloud, les surfaces d'attaque externes et les chemins d'attaque, et soutiennent la remédiation basée sur les risques et la gouvernance. La gestion continue de l'exposition aux menaces (CTEM) est généralement structurée autour de cinq étapes : définition du périmètre, découverte, priorisation, validation et mobilisation.
Le rapport sur le marché des plateformes de gestion continue de l'exposition aux menaces est segmenté par composant (plateformes et services [services professionnels, services gérés et services de support et de maintenance]), modèle de déploiement (basé sur le cloud, sur site et hybride), capacité du cycle de vie CTEM (définition du périmètre et conception du programme d'exposition, découverte et inventaire des actifs, priorisation et quantification des risques, validation et analyse des chemins de violation, mobilisation et orchestration de la remédiation, et vérification continue et reporting de l'exposition), cas d'utilisation (gestion de l'exposition aux vulnérabilités, gestion de la surface d'attaque externe, évaluation de l'exposition au cloud et aux identités, analyse du renseignement sur les menaces et de l'exploitabilité, simulation de violation et d'attaque et validation des contrôles de sécurité, et gouvernance de l'exposition et reporting exécutif), taille de l'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité (banque, services financiers et assurance (BFSI), santé et sciences de la vie, gouvernement et défense, technologies de l'information et télécommunications, industrie manufacturière, commerce de détail et commerce électronique, et autres secteurs d'activité) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Plateformes | |
| Services | Services professionnels |
| Services gérés | |
| Services de support et de maintenance |
| Cloud |
| Sur site |
| Hybride |
| Définition du périmètre et conception du programme d'exposition |
| Découverte et inventaire des actifs |
| Priorisation et quantification des risques |
| Validation et analyse des chemins de violation |
| Mobilisation et orchestration de la remédiation |
| Vérification continue et reporting de l'exposition |
| Gestion de l'exposition aux vulnérabilités |
| Gestion de la surface d'attaque externe |
| Évaluation de l'exposition au cloud et aux identités |
| Analyse du renseignement sur les menaces et de l'exploitabilité |
| Simulation de violation et d'attaque et validation des contrôles de sécurité |
| Gouvernance de l'exposition et reporting exécutif |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Santé et sciences de la vie |
| Gouvernement et défense |
| Technologies de l'information et télécommunications |
| Industrie manufacturière |
| Commerce de détail et commerce électronique |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Israël | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par composant | Plateformes | |
| Services | Services professionnels | |
| Services gérés | ||
| Services de support et de maintenance | ||
| Par déploiement | Cloud | |
| Sur site | ||
| Hybride | ||
| Par capacité du cycle de vie CTEM | Définition du périmètre et conception du programme d'exposition | |
| Découverte et inventaire des actifs | ||
| Priorisation et quantification des risques | ||
| Validation et analyse des chemins de violation | ||
| Mobilisation et orchestration de la remédiation | ||
| Vérification continue et reporting de l'exposition | ||
| Par cas d'utilisation | Gestion de l'exposition aux vulnérabilités | |
| Gestion de la surface d'attaque externe | ||
| Évaluation de l'exposition au cloud et aux identités | ||
| Analyse du renseignement sur les menaces et de l'exploitabilité | ||
| Simulation de violation et d'attaque et validation des contrôles de sécurité | ||
| Gouvernance de l'exposition et reporting exécutif | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité | Banque, services financiers et assurance (BFSI) | |
| Santé et sciences de la vie | ||
| Gouvernement et défense | ||
| Technologies de l'information et télécommunications | ||
| Industrie manufacturière | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs d'activité | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Israël | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des plateformes de gestion continue de l'exposition aux menaces ?
La taille du marché des plateformes de gestion continue de l'exposition aux menaces devrait augmenter de 1,84 milliard USD en 2026 à 2,26 milliards USD en 2027 et atteindre 5,31 milliards USD d'ici 2032, avec un CAGR de 18,63 % sur la période 2027-2032.
Qu'est-ce qui stimule l'adoption des plateformes de gestion continue de l'exposition aux menaces ?
L'analyse rapide des vulnérabilités, l'exposition des identités, l'expansion du cloud, les rançongiciels et les exigences de gouvernance continues augmentent la demande de découverte et de priorisation continues.
Quel modèle de déploiement est en tête de l'adoption du CTEM ?
Le cloud détenait une part de 67,58 % en 2026 et devrait se développer à un CAGR de 24,62 % jusqu'en 2032.
Quelles organisations devraient adopter le CTEM le plus rapidement ?
Les PME devraient se développer à un CAGR de 21,82 % jusqu'en 2032, grâce aux services gérés et aux offres à la consommation qui réduisent les barrières opérationnelles.
Quel secteur est le plus important pour les fournisseurs de CTEM ?
Le secteur BFSI était en tête avec une part de 26,69 % en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 23,73 % jusqu'en 2032.
Quelle région se développera le plus rapidement jusqu'en 2032 ?
L'Asie-Pacifique devrait se développer à un CAGR de 24,11 %, soutenue par la transformation numérique, les investissements dans le cloud et les cadres nationaux de cybersécurité.