
Taille et part du marché des services de surveillance continue des contrôles
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 3.29 Milliards de dollars |
| Taille du Marché (2032) | 6.32 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 13.95 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services de surveillance continue des contrôles par Mordor Intelligence
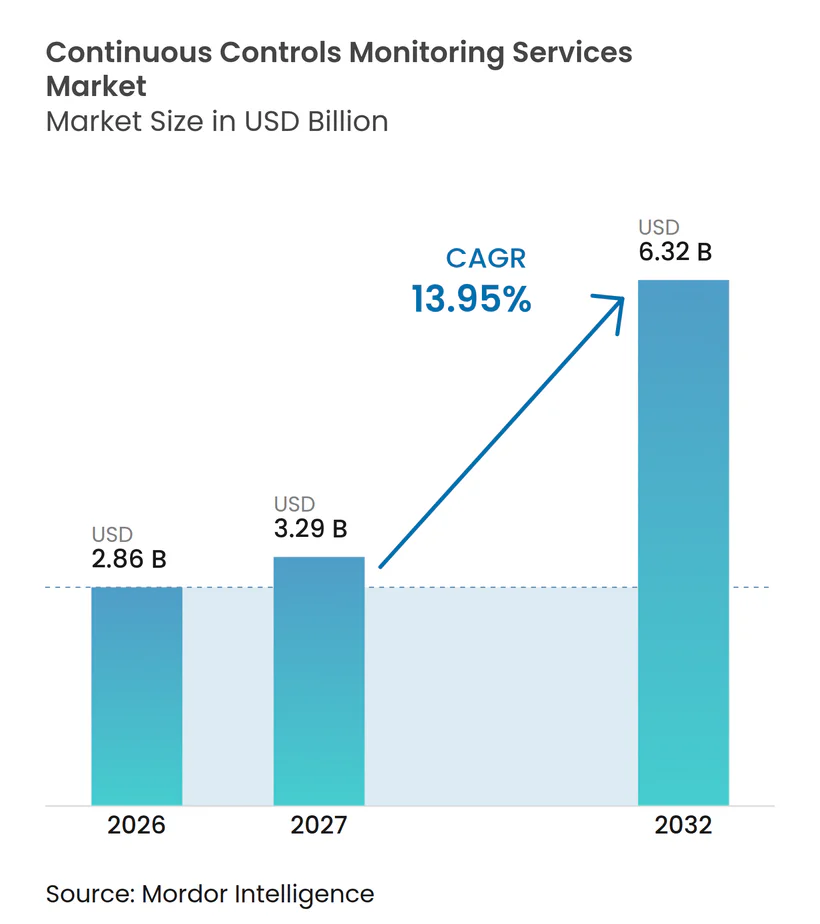
Le marché des services de surveillance continue des contrôles était évalué à 2,86 milliards USD en 2026 et devrait s'étendre de 3,29 milliards USD en 2027 pour atteindre 6,32 milliards USD d'ici 2032, à un CAGR de 13,95 % durant la période de prévision de 2027 à 2032. Les exigences réglementaires requièrent de plus en plus des preuves actuelles, traçables et prêtes à être examinées, déplaçant les dépenses des vérifications périodiques vers la surveillance automatisée. Les organisations font également face à un environnement de risque plus large qui inclut les systèmes cloud, les applications SaaS, les obligations de confidentialité et les expositions aux tiers. Les fournisseurs répondent en combinant la surveillance des contrôles avec la gouvernance de l'IA, l'automatisation des flux de travail et les informations sur les risques provenant des fournisseurs. Le marché des services de surveillance continue des contrôles offre donc des opportunités là où les acheteurs ont besoin de réduire le travail manuel de collecte de preuves tout en appliquant des contrôles dans plusieurs référentiels.
Points clés du rapport
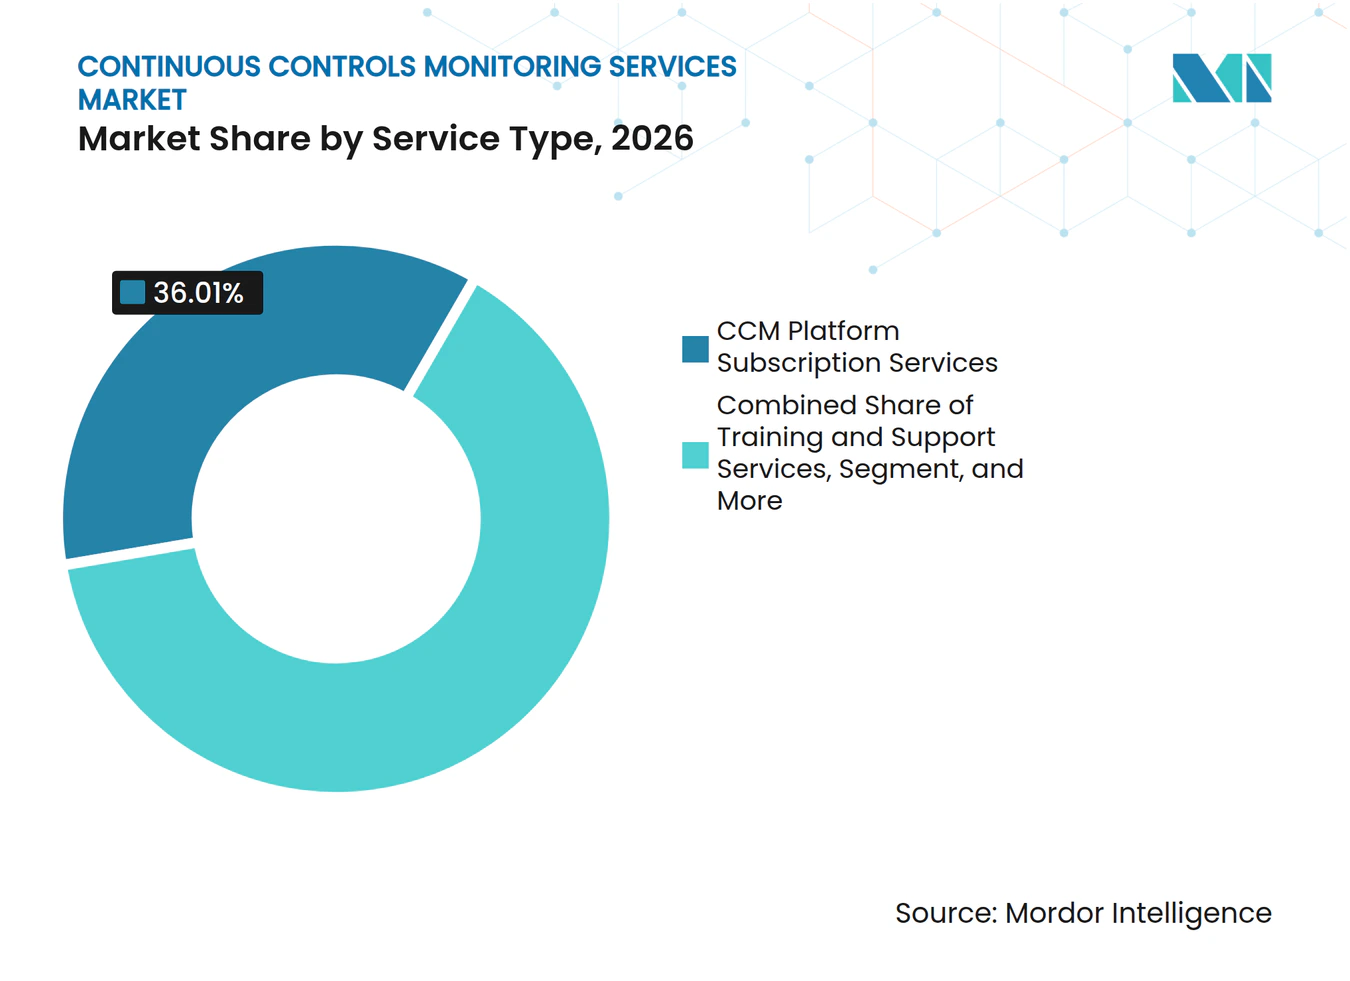
- Par type de service, les services d'abonnement à la plateforme CCM détenaient 36,01 % de la part du marché des services de surveillance continue des contrôles en 2026, tandis que les services gérés de surveillance continue des contrôles devraient se développer à un CAGR de 14,95 % jusqu'en 2032.
- Par mode de déploiement, les services basés sur le cloud représentaient 68,02 % de la taille du marché des services de surveillance continue des contrôles en 2026 et devraient se développer à un CAGR de 14,56 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises ont capturé 77,97 % de la part des revenus en 2026, tandis que les petites et moyennes entreprises devraient progresser à un CAGR de 14,32 % jusqu'en 2032.
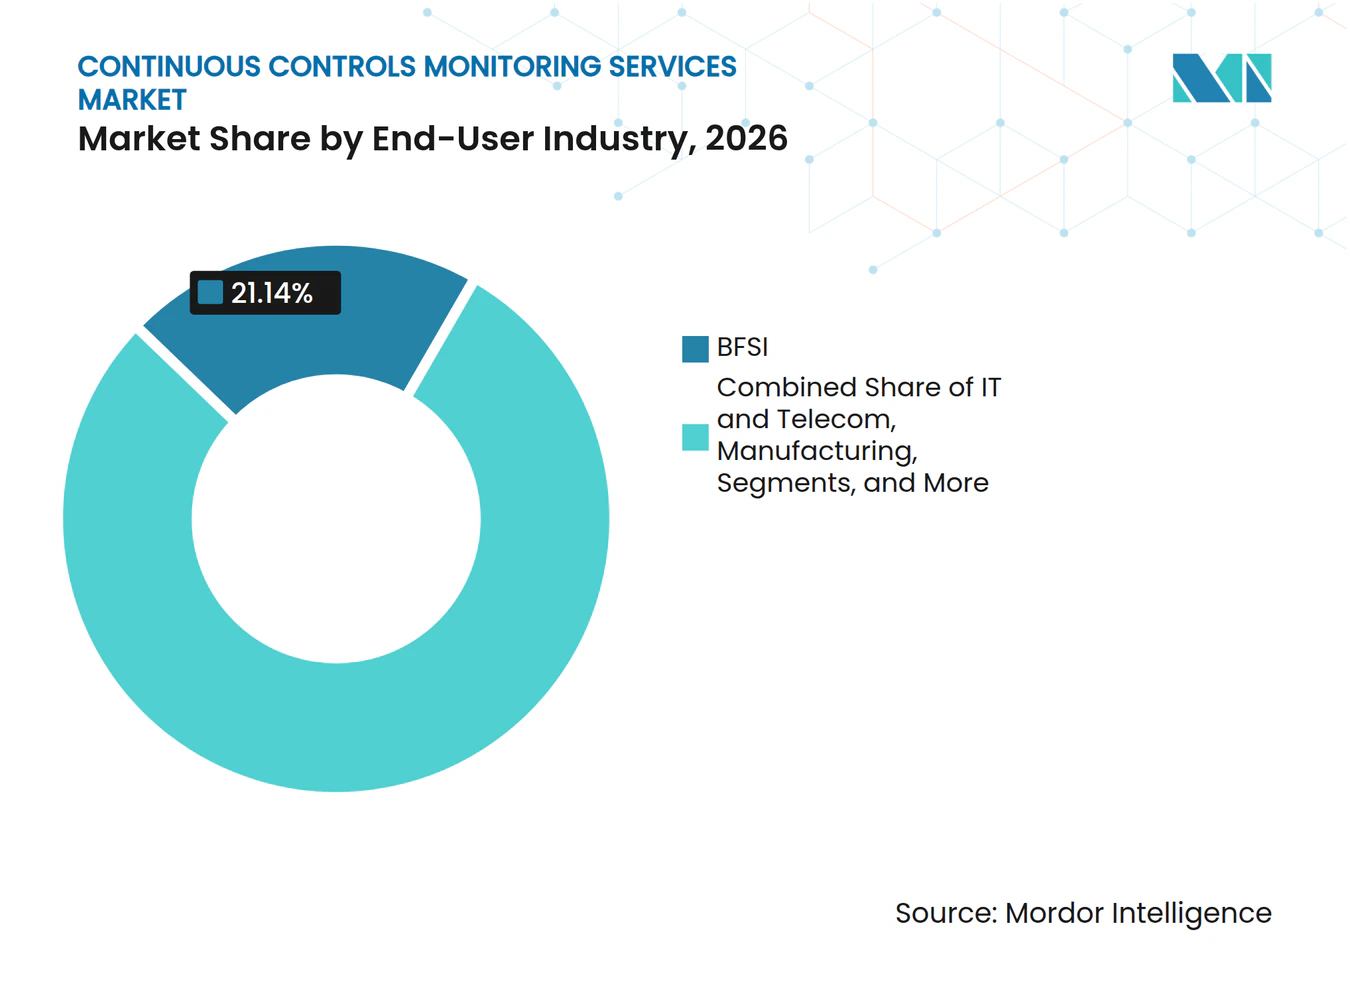
- Par secteur d'utilisation final, le BFSI représentait 21,14 % de la part des revenus en 2026 et devrait se développer à un CAGR de 15,32 % jusqu'en 2032.
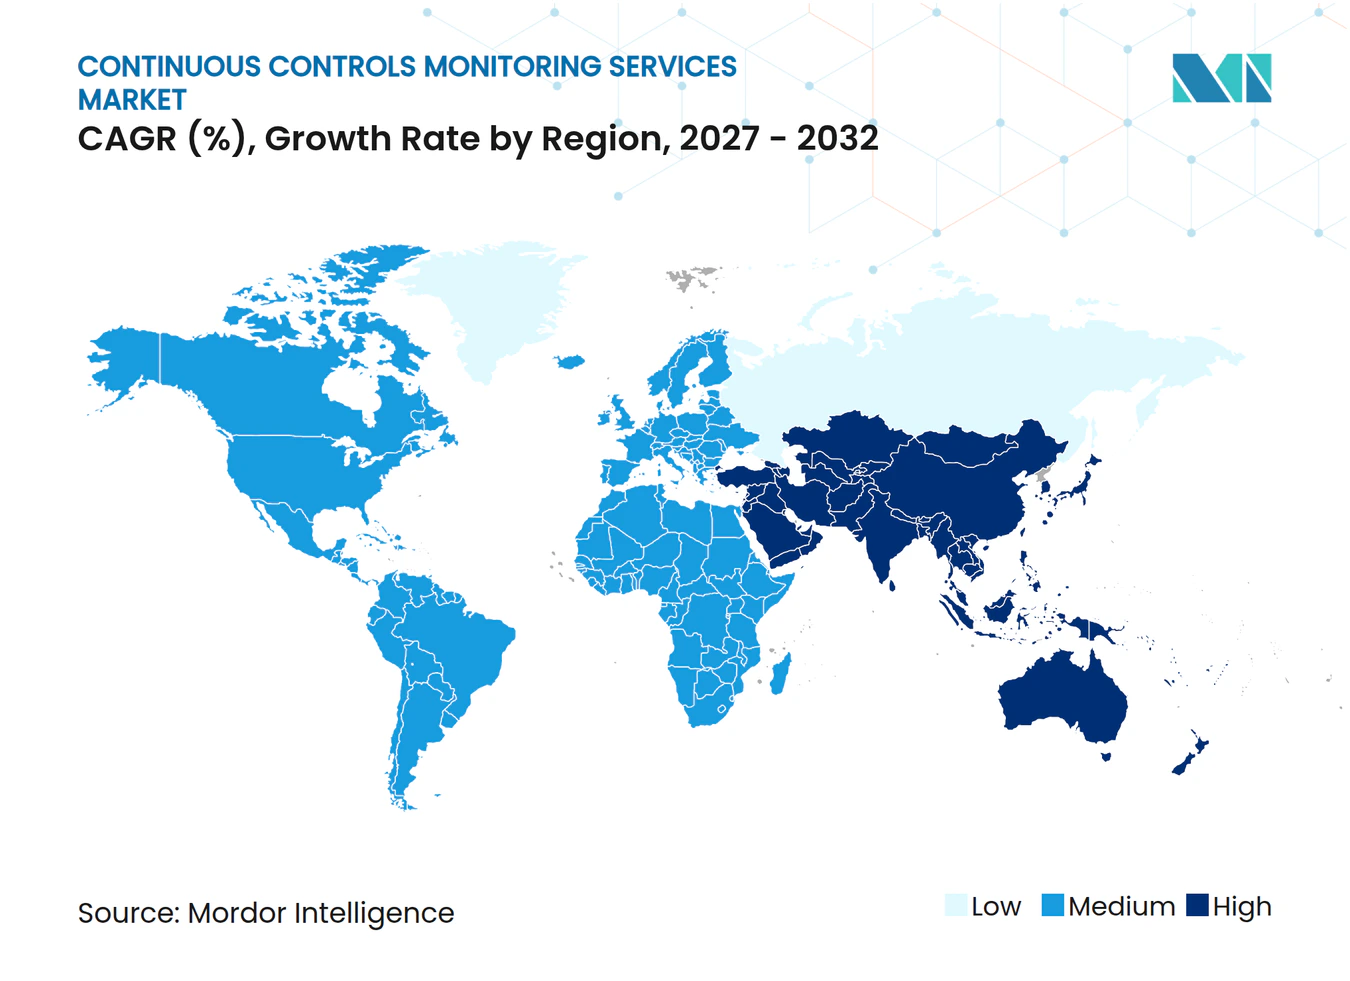
- Par géographie, l'Amérique du Nord détenait 48,08 % de la part des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 14,94 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et perspectives mondiales du marché des services de surveillance continue des contrôles
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Demande réglementaire croissante de preuves de contrôle continues | +3.2% | Mondial, concentré en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Exposition croissante aux risques de cybersécurité, de confidentialité et aux tiers | +2.8% | Mondial, plus aigu en Amérique du Nord, en Europe et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Expansion des environnements cloud, SaaS et informatiques distribués | +2.4% | Mondial, concentré en Asie-Pacifique, avec des répercussions au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Passage des audits périodiques à l'assurance continue | +1.9% | Amérique du Nord et Europe, avec une adoption précoce en Asie-Pacifique | Moyen terme (2-4 ans) |
| Gouvernance de l'IA et exigences de contrôle des décisions automatisées | +1.5% | Mondial, le plus structuré en Europe et à Singapour | Moyen terme (2-4 ans) |
| Intégration du CCM dans le DevSecOps et la conformité en tant que code | +0.9% | Amérique du Nord, avec une croissance dans les pôles technologiques d'Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Demande réglementaire croissante de preuves de contrôle continues
Les réglementations exigent de plus en plus que les organisations présentent des preuves vérifiables et horodatées du fonctionnement de leurs contrôles. Cette exigence fait évoluer la conformité d'une date d'audit unique vers des enregistrements pouvant résister à un examen continu. Les services de surveillance continue des contrôles bénéficient au marché car un seul contrôle peut être mappé à plusieurs référentiels réglementaires, plutôt que d'être testé à plusieurs reprises dans des processus distincts. RegScale a rapporté que 72 % des organisations interrogées gèrent simultanément 6 référentiels de conformité ou plus. Il a également rapporté que 53 % consacrent 1 équivalent temps plein à la collecte manuelle de preuves, ce qui illustre la charge que les flux de travail automatisés de collecte de preuves peuvent prendre en charge.
Exposition croissante aux risques de cybersécurité, de confidentialité et aux tiers
Le risque lié aux tiers est devenu une raison plus importante de surveiller continuellement les contrôles. Verizon a rapporté que 48 % des violations confirmées impliquaient un tiers, sur la base de plus de 22 000 incidents confirmés dans 145 pays.[1] IBM a identifié la compromission de la chaîne d'approvisionnement comme le deuxième vecteur d'attaque le plus coûteux en 2025, à 4,91 millions USD par violation, avec une période de détection et de confinement de 267 jours. Black Kite a rapporté que 433 millions de personnes ont été touchées par 136 incidents vérifiés en 2025, avec une moyenne de 5,28 victimes en aval par violation. Ces conditions affaiblissent les évaluations ponctuelles des fournisseurs et accroissent le besoin d'une surveillance basée sur la télémétrie dans les portefeuilles de fournisseurs.
Expansion des environnements cloud, SaaS et informatiques distribués
L'adoption du cloud et des applications SaaS a créé des environnements de contrôle qui évoluent plus souvent que les cycles d'audit traditionnels ne peuvent suivre. Différentes applications peuvent avoir des règles distinctes de résidence des données, des autorisations d'accès et des exigences de conservation des journaux d'audit. Les modifications de configuration effectuées par les éditeurs de logiciels peuvent également altérer un paramètre conforme sans action directe du client. Le marché des services de surveillance continue des contrôles est soutenu par des plateformes qui observent ces changements et les relient aux contrôles applicables. Research in Software a décrit un cadre de conformité continue qui utilise la politique en tant que code et des attestations cryptographiquement vérifiables dans les pipelines CI/CD. La recherche a démontré une application complète du cycle de vie des politiques avec une latence inférieure à la seconde, montrant que la conformité native du cloud peut être mise en œuvre à l'échelle de l'entreprise.
Passage des audits périodiques à l'assurance continue
Les audits périodiques peuvent laisser de longues périodes durant lesquelles les modifications de contrôle restent non testées. RegScale a constaté que 28 % des organisations surveillent les contrôles de sécurité en temps réel, tandis que 94 % estiment que la surveillance continue des contrôles renforce la posture de sécurité. L'écart entre la conviction et la pratique actuelle laisse un déficit d'adoption clair pour les prestataires de services. La même recherche a révélé que 97 % des organisations utilisant l'automatisation ont gagné du temps, 84 % ont amélioré l'efficacité de la préparation des audits et 64 % ont signalé des améliorations significatives ou transformationnelles grâce à l'IA. Les grandes organisations déplacent déjà leurs budgets vers des plateformes et des opérations gérées, tandis que de nombreux acheteurs du marché intermédiaire remplacent encore le suivi des contrôles basé sur des feuilles de calcul.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Complexité de l'intégration des données entre les systèmes hérités et propriétaires | -1.2% | Mondial, plus aigu dans les secteurs de la fabrication et du gouvernement | Moyen terme (2-4 ans) |
| Pénurie d'ingénieurs en contrôle et de spécialistes en mise en œuvre GRC | -1.0% | Mondial, plus sévère en Amérique du Nord, en Europe et sur les marchés technologiques d'Asie-Pacifique | Court terme (≤ 2 ans) |
| Risque élevé de faux positifs dans les tests de contrôle automatisés | -0.6% | Mondial | Moyen terme (2-4 ans) |
| Concentration de preuves sensibles et exposition à la cybersécurité | -0.4% | Mondial, plus prononcé dans les secteurs BFSI et gouvernemental | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité de l'intégration des données entre les systèmes hérités et propriétaires
Les plateformes ERP héritées, les systèmes de l'ère des mainframes et les intergiciels propriétaires peuvent retarder le déploiement de la surveillance continue des contrôles. Ces systèmes sont souvent antérieurs à l'architecture API moderne et nécessitent des connecteurs personnalisés ou des intergiciels avant que les données de contrôle puissent être collectées. Une entreprise exploitant SAP, Oracle EBS et des systèmes personnalisés peut produire des preuves dans différents schémas et à des intervalles différents. Elle peut également appliquer des règles d'accès différentes à chaque source, ce qui rend la normalisation difficile avant le début de la surveillance. Certaines plateformes héritées manquent de journaux d'audit immuables, laissant des lacunes dans les preuves que les tests automatisés ne peuvent pas résoudre. Cette charge est particulièrement difficile pour les acheteurs du marché intermédiaire sans ingénieurs d'intégration dédiés.
Pénurie d'ingénieurs en contrôle et de spécialistes en mise en œuvre GRC
La pénurie de personnes combinant des compétences en réglementation, cloud, ingénierie des données et gouvernance de l'IA ralentit la capacité de mise en œuvre. SANS a rapporté que 95 % des organisations ont cité les directives réglementaires comme affectant les recrutements en 2026, contre 40 % en 2025. Il a également constaté que 53 % avaient besoin de spécialistes supplémentaires pour des rôles créés par les exigences liées à l'IA, au cloud et aux risques tiers. ISC2 a rapporté que la GRC figurait parmi les compétences les plus nécessaires pour 27 % des professionnels de la cybersécurité en 2025. L'offre limitée de spécialistes contraint à la fois les déploiements des acheteurs et la capacité des prestataires de services gérés.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service : les abonnements aux plateformes en tête, les services gérés s'accélèrent
Les services d'abonnement à la plateforme CCM détenaient 36,01 % des revenus en 2026, la part la plus importante parmi les types de services. Cette position reflète une approche d'achat axée sur la plateforme dans le secteur des services de surveillance continue des contrôles. Les acheteurs établissent la couche de surveillance avant d'ajouter des services adaptés à leurs systèmes et référentiels de contrôle. La taille du marché des services de surveillance continue des contrôles pour les services gérés de surveillance continue des contrôles devrait se développer à un CAGR de 14,95 % jusqu'en 2032.
Les services gérés conviennent aux organisations qui préfèrent déléguer les opérations de surveillance plutôt que de constituer des équipes GRC internes. Ce choix est particulièrement pertinent là où les compétences en ingénierie des contrôles sont rares. Les services de mise en œuvre, d'intégration et de configuration connectent les plateformes aux systèmes métier et aux taxonomies réglementaires. Les travaux de conseil, d'évaluation, de formation, de support et d'optimisation restent nécessaires à mesure que les référentiels et les versions des plateformes évoluent. Le marché des services de surveillance continue des contrôles a besoin de chacun de ces services car l'adoption d'une plateforme ne supprime pas le besoin d'un support opérationnel continu.



Par mode de déploiement : le cloud domine tandis que les services hybrides répondent aux préoccupations de souveraineté
Les services basés sur le cloud détenaient 68,02 % des revenus en 2026 et devraient se développer à un CAGR de 14,56 % jusqu'en 2032. La livraison cloud peut simplifier l'intégration avec les systèmes SaaS multi-locataires et les mises à jour des référentiels réglementaires. Elle fournit également une capacité de calcul pour la collecte continue de données et l'analyse des contrôles. Le marché des services de surveillance continue des contrôles s'appuie sur ce modèle pour les acheteurs disposant d'un parc informatique distribué.
Les services hybrides restent pertinents pour les acheteurs du secteur BFSI et de la santé qui doivent conserver certaines preuves au sein d'une infrastructure souveraine. Ces organisations peuvent conserver les enregistrements sensibles localement tout en utilisant l'analytique cloud pour la surveillance et le reporting. Les exigences de résidence des données en Inde, en Chine et en Australie renforcent le besoin de ce modèle. Les services sur site restent importants pour les sous-traitants de la défense, les opérateurs d'infrastructures critiques et les environnements de données classifiées. L'autorisation FedRAMP High de RegScale illustre comment les fournisseurs créent des gammes de produits pour les exigences du secteur public et souveraines.
Par taille d'organisation : les grandes entreprises dominent, les PME stimulent la croissance future
Les grandes entreprises représentaient 77,97 % des revenus en 2026. Leur taille, leur exposition réglementaire et leurs obligations multi-juridictionnelles rendent la surveillance continue plus précieuse que les travaux d'audit manuel répétés. Les entreprises soumises à SOX, GDPR, HIPAA et ISO 27001 font face à des besoins de preuves qui se chevauchent dans plusieurs référentiels de contrôle. Cela en fait la principale base de revenus du marché des services de surveillance continue des contrôles.
Les petites et moyennes entreprises devraient se développer à un CAGR de 14,32 % jusqu'en 2032. La tarification basée sur la consommation et la livraison cloud réduisent les barrières en capital antérieures pour les organisations plus petites. Vanta, Drata et Sprinto montrent comment la collecte automatisée de preuves peut soutenir la préparation à SOC 2, ISO 27001 et HIPAA sans une grande équipe de conformité interne. Vanta a lancé une nouvelle fonctionnalité dans sa plateforme Agentic Trust en mars 2026 pour combiner l'automatisation de la conformité, la gestion des risques et les flux de travail de confiance orientés client.[2] Ces outils rendent la surveillance automatisée plus accessible aux acheteurs sans équipes dédiées à l'ingénierie de la conformité.
Par secteur d'utilisation final : le BFSI donne le ton, la santé et les autres secteurs comblent l'écart
Le BFSI représentait 21,14 % des revenus en 2026 et devrait progresser à un CAGR de 15,32 % jusqu'en 2032. Le secteur gère des volumes de transactions élevés, fait face à une surveillance stricte et est fortement exposé à la criminalité financière. TD Bank a déclaré qu'il prévoyait de dépenser 1 milliard USD pour la remédiation en matière de lutte contre le blanchiment d'argent sur 2 exercices fiscaux, dont 507 millions USD en 2025. La taille du marché des services de surveillance continue des contrôles pour le BFSI est soutenue par la demande de détection d'anomalies en temps réel et de visibilité des risques au niveau du conseil d'administration.
L'adoption dans les secteurs de la santé et des sciences de la vie est liée à l'application de la loi HIPAA et aux diagnostics assistés par l'IA. Les acheteurs du secteur informatique et des télécommunications font face à une dérive des contrôles due aux écosystèmes de développeurs et aux chaînes d'approvisionnement cloud. La demande du secteur gouvernemental et public se développe à mesure que FedRAMP 20x et CMMC 2.0 exigent des preuves plus solides des contrôles aux États-Unis. Les secteurs de la fabrication, du commerce de détail et des biens de consommation, ainsi que d'autres secteurs d'utilisation finale, adoptent la surveillance à mesure que la technologie opérationnelle connecte davantage de processus aux systèmes informatiques. Ces besoins élargissent les cas d'usage au-delà des seuls contrôles financiers.

Analyse géographique
L'Amérique du Nord détenait 48,08 % de la part du marché des services de surveillance continue des contrôles en 2026. La région dispose d'une base d'acheteurs GRC d'entreprise mature et d'une population dense de sociétés cotées soumises à SOX. La demande fédérale dans le cadre des référentiels FedRAMP et CMMC soutient également l'adoption. Les principaux fournisseurs comprennent RegScale, Vanta, Optro, Workiva et MetricStream. Leur présence rend la concurrence active et offre aux acheteurs des points de référence visibles pour l'adoption.
L'Europe est la deuxième géographie en importance pour le marché des services de surveillance continue des contrôles. L'application du RGPD, la loi européenne sur l'IA par phases et la loi sur la résilience opérationnelle numérique étendent les obligations aux fournisseurs tiers de TIC. Ces exigences rendent la collecte de preuves et la surveillance continue plus pertinentes dans les entreprises réglementées. Le Royaume-Uni, l'Allemagne et la France sont les principaux adoptants. Les marchés d'Europe du Sud et de l'Est restent à des stades de mise en œuvre plus précoces.
L'Asie-Pacifique devrait se développer à un CAGR de 14,94 % jusqu'en 2032. SteelEye a rapporté que 84 % des entreprises de services financiers d'Asie-Pacifique ont augmenté leurs budgets de conformité au cours de l'année précédente.[3] Le cadre mis à jour de Singapour en 2026 soutient la demande d'inventaires d'IA, de contrôles de gouvernance des agents et de surveillance continue des pipelines de décision de l'IA. La Chine, le Japon, l'Inde, l'Australie et la Corée du Sud ont des vents réglementaires distincts, tandis que l'Amérique du Sud, le Moyen-Orient et l'Afrique restent des marchés à un stade plus précoce, avec un accent sur le Brésil, les Émirats arabes unis, l'Arabie saoudite, l'Afrique du Sud, le Nigéria et le Kenya.
Paysage concurrentiel
Concentration du Marché
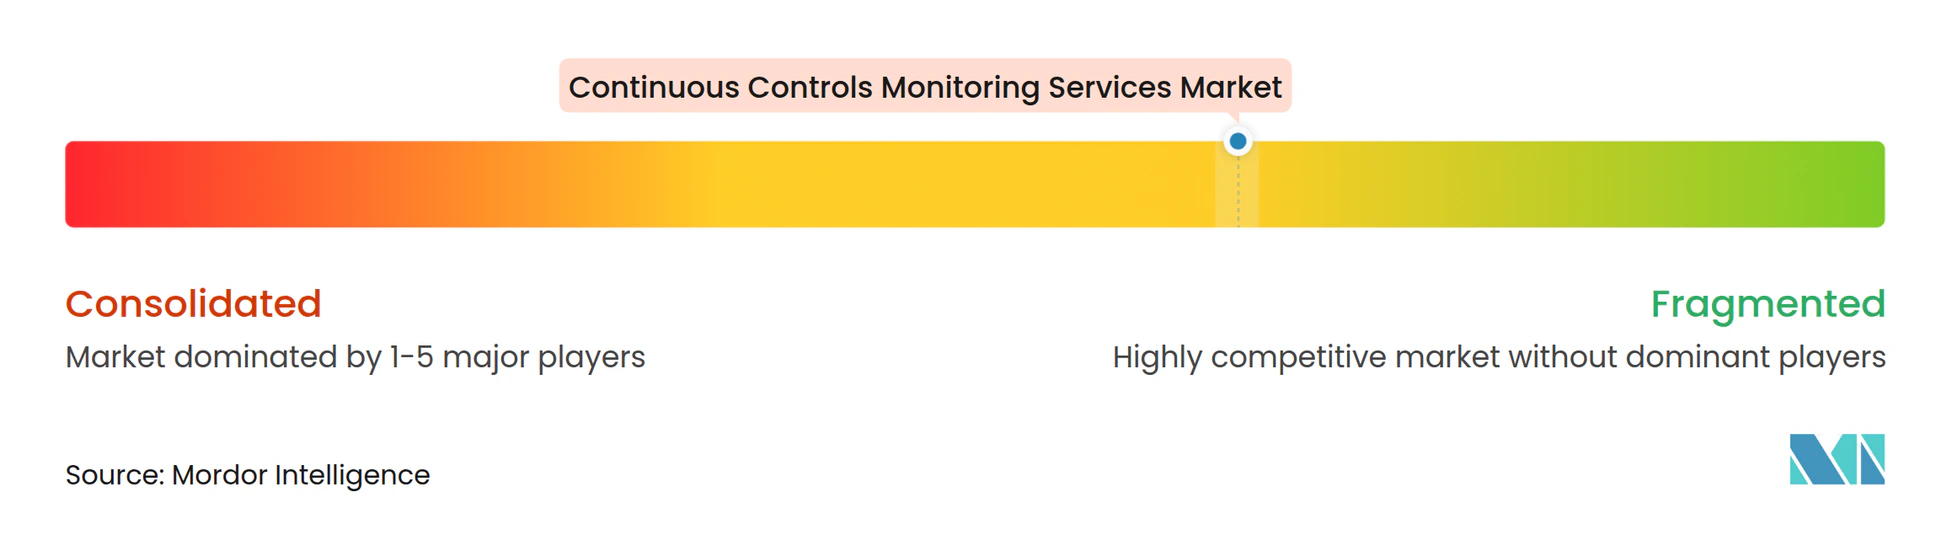
Le marché des services de surveillance continue des contrôles est modérément fragmenté. Les challengers natifs de l'IA se développent à partir d'une base de marché intermédiaire, tandis que les plateformes GRC établies conservent leurs relations avec les grandes entreprises. La concurrence se déplace des outils ponctuels vers des plateformes combinant les flux de travail de conformité, de risque, de confidentialité et de confiance. Des espaces blancs subsistent dans la gouvernance des modèles d'IA, la surveillance des risques de quatrième partie et la supervision de l'IA agentique. La concurrence se concentre donc sur la couverture d'intégration, la profondeur de l'automatisation et la crédibilité des preuves.
Les fusions et acquisitions montrent comment les entreprises assemblent des plateformes de confiance plus larges. Drata a acquis SafeBase début 2025 pour ajouter des flux de travail de confiance orientés client. Optro, anciennement AuditBoard, a acquis Midship en mai 2026 pour renforcer ses capacités de surveillance des contrôles financiers natifs de l'IA et de gestion des pistes d'audit. Vanta a acquis Riskey pour étendre ses capacités de surveillance des risques de troisième et quatrième partie. RegScale a également rapporté l'autorisation FedRAMP High en mai 2026, élargissant son accès aux agences fédérales des États-Unis.
Workiva a rapporté 255 millions USD de revenus totaux au deuxième trimestre 2026, en hausse de 19 % d'une année sur l'autre, et a lancé 3 agents d'IA dédiés. OneTrust a introduit sa couche d'intelligence CORIE en septembre 2026 pour coordonner les flux de travail de confidentialité, de risque, de données et de gouvernance de l'IA. MetricStream a publié un Model Gateway en avril 2026 qui connecte les grands modèles de langage à un cadre de confiance de l'IA.[4] Eye2scan SAS et SixthFin SAS sont des fournisseurs spécialisés, tandis qu'Oversight Systems est plus étroitement axé sur les contrôles financiers transactionnels.
Leaders du secteur des services de surveillance continue des contrôles
-
Panaseer Limited
-
MetricStream, Inc.
-
Diligent Corporation
-
Hyperproof, Inc.
-
Drata, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Septembre 2026 : Workiva a dévoilé des capacités d'agents d'IA pour automatiser les processus métier manuels dans des flux de travail gouvernés. Ses annonces Amplify 2026 comprenaient également des tests automatisés pour l'audit interne et la GRC, couvrant la collecte de preuves, la sélection d'échantillons, les tests d'attributs et la documentation.
- Juillet 2026 : Workiva a introduit trois agents d'IA dédiés et une couche d'intelligence persistante ancrée dans les données et le contenu organisationnels. Ces capacités soutiennent les flux de travail de reporting et de conformité gouvernés, améliorent la traçabilité et réduisent le travail manuel.
- Mai 2026 : Optro a acquis Midship, une plateforme d'automatisation SOX native de l'IA, pour renforcer les tests de contrôles automatisés, le traitement des preuves, la documentation d'audit et la surveillance continue des contrôles.
- Mars 2026 : Vanta a introduit de nouveaux agents d'IA et des capacités d'automatisation le 19 mars 2026, notamment des agents sensibles au contexte, des contrôles d'entreprise personnalisables et l'automatisation de la confidentialité pour les registres des activités de traitement, les inventaires de données et les analyses d'impact sur la protection des données.
Périmètre du rapport mondial sur le marché des services de surveillance continue des contrôles
Le marché mondial de la surveillance continue des contrôles (CCM) est défini comme la valeur des plateformes logicielles et des services associés utiliss pour surveiller en continu les contrôles internes, automatiser les tests de conformité, identifier les écarts de contrôle et soutenir la gestion des risques dans les organisations du monde entier.
Le marché est segmenté par type de service (services d'abonnement à la plateforme CCM, services gérés de surveillance continue des contrôles, services de mise en œuvre, d'intégration et de configuration, services de conseil, d'évaluation et de conception des contrôles, et services de formation, de support et d'optimisation), mode de déploiement (services basés sur le cloud, services sur site et services hybrides), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation final (BFSI, santé et sciences de la vie, informatique et télécommunications, gouvernement et secteur public, fabrication, commerce de détail et biens de consommation, et autres secteurs d'utilisation finale) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Services d'abonnement à la plateforme CCM |
| Services gérés de surveillance continue des contrôles |
| Services de mise en œuvre, d'intégration et de configuration |
| Services de conseil, d'évaluation et de conception des contrôles |
| Services de formation, de support et d'optimisation |
| Services basés sur le cloud |
| Services sur site |
| Services hybrides |
| Grandes entreprises |
| Petites et moyennes entreprises |
| BFSI |
| Santé et sciences de la vie |
| Informatique et télécommunications |
| Gouvernement et secteur public |
| Fabrication |
| Commerce de détail et biens de consommation |
| Autres secteurs d'utilisation finale |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Australie | |
| Singapour | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Kenya | |
| Reste de l'Afrique |
| Par type de service | Services d'abonnement à la plateforme CCM | |
| Services gérés de surveillance continue des contrôles | ||
| Services de mise en œuvre, d'intégration et de configuration | ||
| Services de conseil, d'évaluation et de conception des contrôles | ||
| Services de formation, de support et d'optimisation | ||
| Par mode de déploiement | Services basés sur le cloud | |
| Services sur site | ||
| Services hybrides | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation final | BFSI | |
| Santé et sciences de la vie | ||
| Informatique et télécommunications | ||
| Gouvernement et secteur public | ||
| Fabrication | ||
| Commerce de détail et biens de consommation | ||
| Autres secteurs d'utilisation finale | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Australie | ||
| Singapour | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Kenya | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services de surveillance continue des contrôles ?
Le marché des services de surveillance continue des contrôles est évalué à 2,86 milliards USD en 2026 et devrait atteindre 6,32 milliards USD d'ici 2032, à un CAGR de 13,95 % de 2027 à 2032.
Quel type de service est en tête de la demande sur le marché des services de surveillance continue des contrôles ?
Les services d'abonnement à la plateforme CCM sont en tête avec 36,01 % de la part des revenus en 2026, tandis que les services gérés de surveillance continue des contrôles devraient se développer à un CAGR de 14,95 % jusqu'en 2032.
Pourquoi les organisations adoptent-elles les services de surveillance continue des contrôles ?
Le marché des services de surveillance continue des contrôles est soutenu par la demande de collecte automatisée de preuves, de tests continus et d'une meilleure couverture des risques liés au cloud, à la confidentialité, à la cybersécurité et aux tiers.
Quel modèle de déploiement est le plus largement utilisé sur le marché des services de surveillance continue des contrôles ?
Les services basés sur le cloud détenaient 68,02 % de la part en 2026 et devraient se développer à un CAGR de 14,56 % jusqu'en 2032.
Quel secteur d'utilisation final présente la plus forte expansion projetée sur le marché des services de surveillance continue des contrôles ?
Quel secteur d'utilisation final présente la plus forte expansion projetée sur le marché des services de surveillance continue des contrôles ?
Quelle région connaît la croissance la plus rapide sur le marché des services de surveillance continue des contrôles ?
L'Asie-Pacifique devrait se développer à un CAGR de 14,94 % jusqu'en 2032, tandis que l'Amérique du Nord détenait la plus grande part de 48,08 % en 2026.