
Taille et part du marché des services gérés de réglage EDR et d'ingénierie de détection
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.23 Milliards de dollars |
| Taille du Marché (2032) | 3.35 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 22.20 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés de réglage EDR et d'ingénierie de détection par Mordor Intelligence
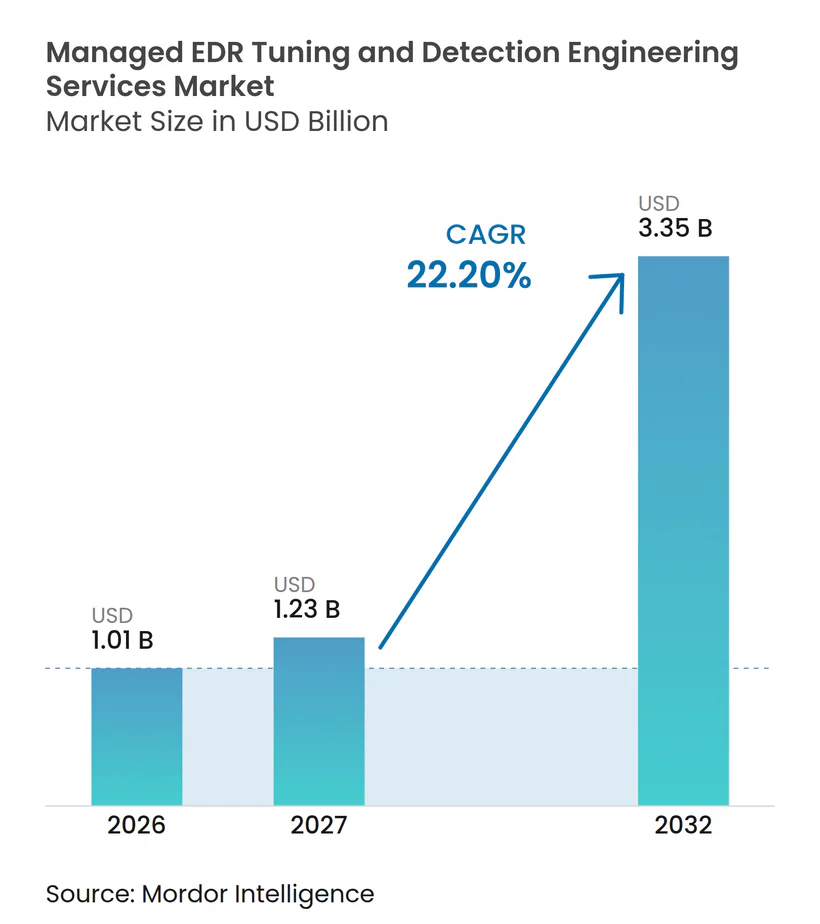
La taille du marché des services gérés de réglage EDR et d'ingénierie de détection devrait s'étendre de 1,01 milliard USD en 2026 à 1,23 milliard USD en 2027, puis à 3,35 milliards USD d'ici 2032, enregistrant un CAGR de 22,20 % entre 2027 et 2032. Le marché des services gérés de réglage EDR et d'ingénierie de détection sert les organisations qui ont déployé des outils de détection et de réponse aux points de terminaison mais qui ne disposent pas des capacités internes nécessaires pour maintenir les bases comportementales, affiner les listes d'exclusion et mettre à jour le contenu de détection. L'évaluation des acheteurs évolue au-delà du déploiement de plateformes vers des résultats mesurables, notamment la vitesse de détection, le contrôle des faux positifs et la précision du confinement. Les attaques par rançongiciel et les attaques basées sur l'identité accroissent le besoin d'une logique de détection capable de reconnaître l'utilisation abusive des identifiants, des flux de travail OAuth et des jetons de session. La livraison gérée devient également plus importante à mesure que les environnements de points de terminaison cloud, hybrides et distribués rendent les opérations internes plus difficiles à maintenir. La consolidation élève le standard en matière d'étendue du contenu et d'automatisation, tandis que les exigences de souveraineté des données créent des opportunités pour les fournisseurs disposant d'une infrastructure locale et de contrôles d'accès auditables.
Principaux enseignements du rapport
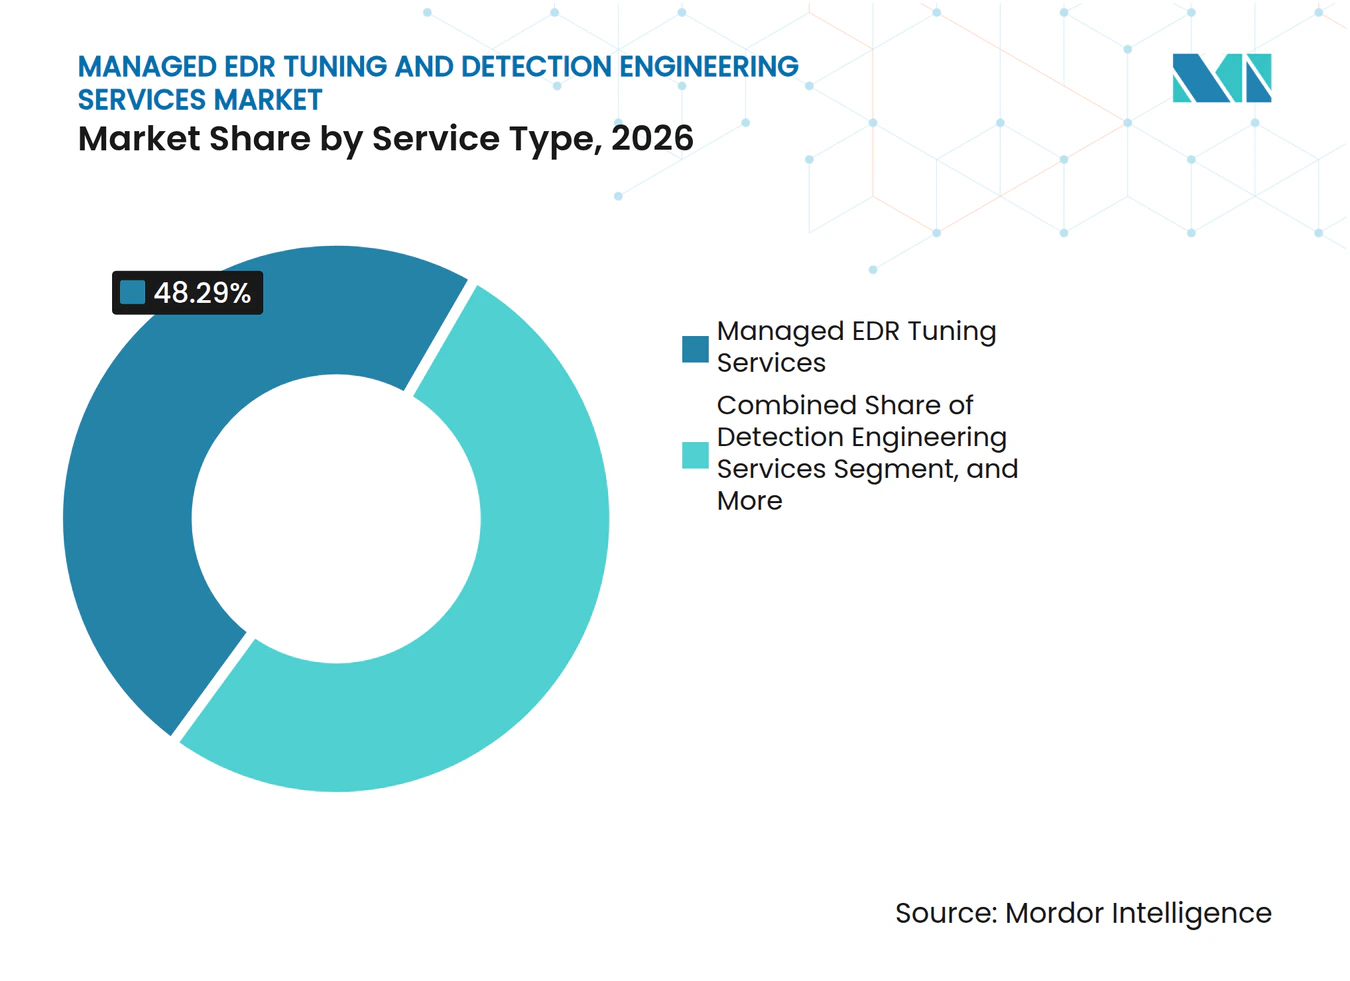
- Par type de service, les services gérés de réglage EDR ont détenu 48,29 % de la part de marché des services gérés de réglage EDR et d'ingénierie de détection en 2026, tandis que les services d'ingénierie de détection devraient se développer à un CAGR de 23,45 % jusqu'en 2032.
- Par modèle de livraison, les services entièrement gérés ont détenu 67,14 % de la part des revenus du marché des services gérés de réglage EDR et d'ingénierie de détection en 2026, tandis que les services co-gérés devraient se développer à un CAGR de 23,77 % jusqu'en 2032.
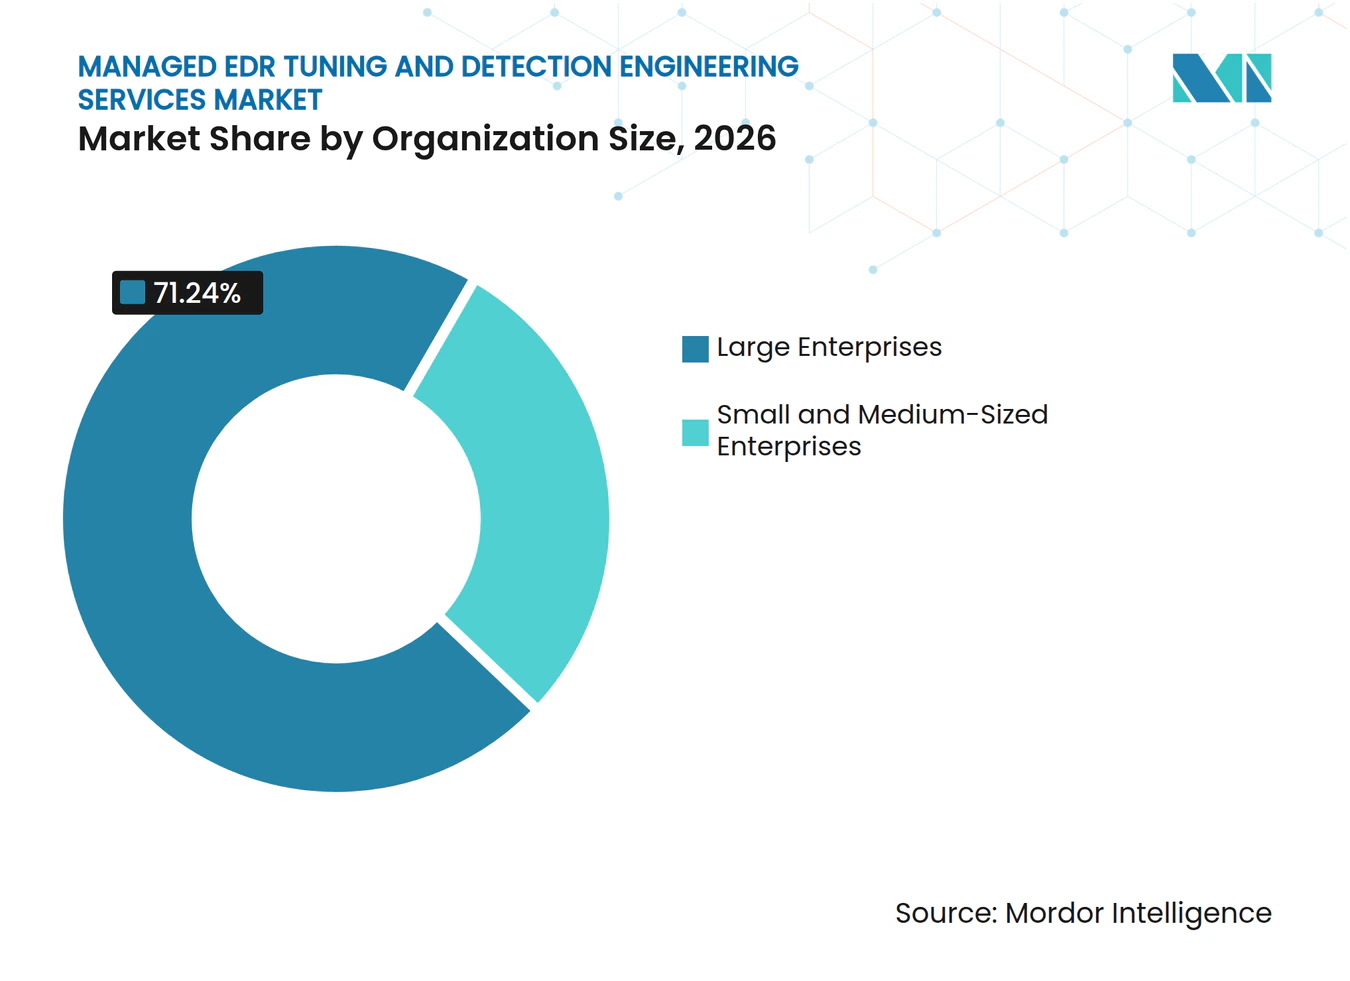
- Par taille d'organisation, les grandes entreprises ont détenu 71,24 % de la part des revenus du marché des services gérés de réglage EDR et d'ingénierie de détection en 2026, tandis que les PME devraient se développer à un CAGR de 24,02 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI a détenu 27,12 % de la part des revenus du marché des services gérés de réglage EDR et d'ingénierie de détection en 2026, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 22,76 % jusqu'en 2032.
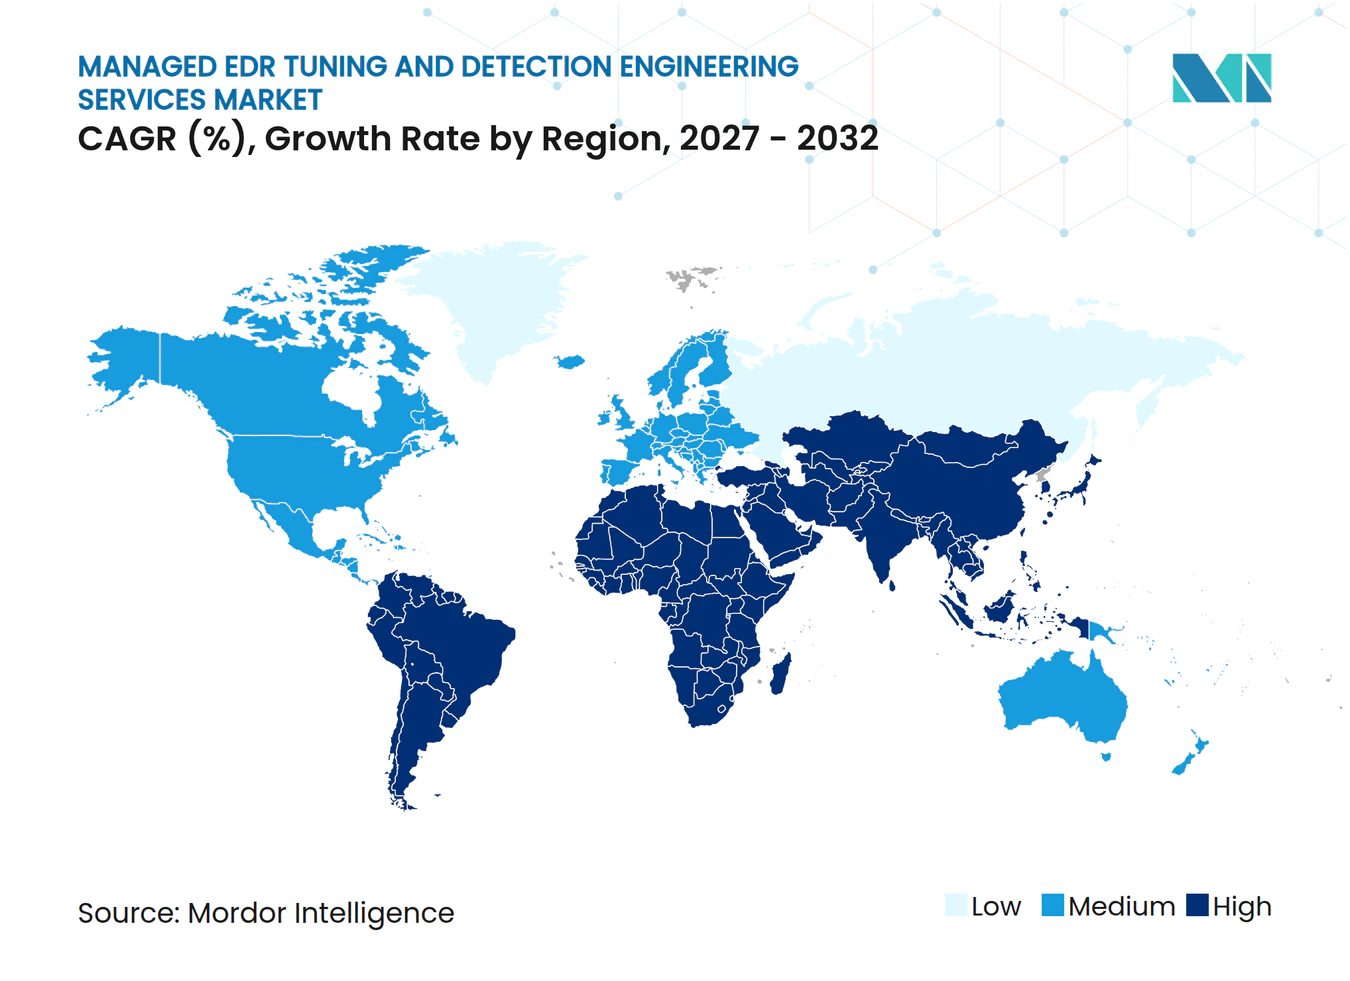
- Par géographie, l'Amérique du Nord a détenu 36,44 % de la part des revenus du marché des services gérés de réglage EDR et d'ingénierie de détection en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 23,10 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité croissante des attaques par rançongiciel et des attaques basées sur l'identité | +4.2% | Mondial, avec la plus forte concentration en Amérique du Nord, en Europe occidentale et dans les principaux marchés d'Asie-Pacifique | Court terme (≤ 2 ans) |
| Pénuries de talents en cybersécurité et contraintes de capacité des SOC | +3.8% | Mondial, particulièrement en Amérique du Nord, en Europe occidentale et dans les marchés émergents d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Expansion des environnements de points de terminaison cloud, hybrides et distribués | +3.2% | Mondial, avec l'expansion la plus rapide des points de terminaison en Asie-Pacifique et en Amérique du Sud | Moyen terme (2-4 ans) |
| Automatisation de l'ingénierie de détection par l'analytique assistée par IA | +2.8% | Principalement en Amérique du Nord et en Europe, avec une adoption accélérée en Asie-Pacifique | Long terme (≥ 4 ans) |
| Pression réglementaire pour la surveillance continue et la préparation aux incidents | +2.2% | Amérique du Nord et Union européenne, avec des répercussions sur les pôles financiers d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Attraction des PME vers les services gérés et les canaux MSP | +1.8% | Principalement en Amérique du Nord et au Royaume-Uni, avec une croissance via les MSSP locaux en Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité croissante des attaques par rançongiciel et des attaques basées sur l'identité
Les campagnes de rançongiciel utilisent de plus en plus des identités volées et plusieurs étapes d'attaque, ce qui élargit la portée des travaux de réglage EDR géré. Sophos a constaté que 71 % des organisations ont subi au moins 1 violation liée à l'identité au cours des 12 mois précédents, et le coût moyen de récupération signalé était de 1,64 million USD. Le rapport a également révélé que 47,7 % des incidents liés à l'identité ont abouti à un accès réussi aux comptes via des identifiants volés. Cela rend les alertes basées sur les fichiers insuffisantes lorsque l'abus se produit via l'authentification unique, l'activité OAuth ou les jetons de session. Le marché des services gérés de réglage EDR et d'ingénierie de détection bénéficie lorsque les fournisseurs maintiennent leurs bibliothèques de détection à jour face à ces techniques. Les fournisseurs qui connectent le renseignement sur les menaces aux flux de travail d'ingénierie peuvent réduire le délai entre l'émergence d'une technique et une détection de production validée.
Pénuries de talents en cybersécurité et contraintes de capacité des SOC
Les défis en matière de dotation en personnel de cybersécurité sont de plus en plus définis par des lacunes dans les compétences spécialisées plutôt que par le seul effectif. Le SANS a constaté que 60 % des organisations considéraient les lacunes en compétences comme le défi le plus important, tandis que 27 % ont signalé une violation liée à des lacunes dans les capacités de la main-d'œuvre. Fortinet a rapporté que 71 % des organisations considéraient la pénurie comme une source de risque cybernétique supplémentaire, et 60 % ne pouvaient pas trouver de candidats ayant une expertise en sécurité spécifique à l'IA. L'ingénierie de détection nécessite une connaissance simultanée du renseignement sur les menaces, des langages de requête, de l'analytique comportementale et des tactiques et techniques des attaquants. Ces compétences sont difficiles à recruter et à retenir au sein d'une seule équipe de sécurité interne. Le marché des services gérés de réglage EDR et d'ingénierie de détection offre donc une voie pratique pour les organisations qui ont besoin d'analystes expérimentés sans avoir à développer toutes les capacités en interne.
Expansion des environnements de points de terminaison cloud, hybrides et distribués
Les charges de travail cloud et les points de terminaison distants ont élargi l'environnement opérationnel que les fournisseurs d'EDR géré doivent couvrir. Expel a constaté que les attaques sur les points de terminaison représentaient 29 % des incidents signalés dans son rapport annuel sur les menaces 2026, avec des méthodes de livraison incluant l'activité ClickFix et les applications de productivité compromises par des portes dérobées. Les équipes de détection doivent tenir compte des points de terminaison, des applications conteneurisées, de l'infrastructure cloud et des appareils opérant dans plusieurs juridictions. Les structures de télémétrie peuvent différer entre les agents natifs du cloud et les déploiements traditionnels sur site. Une règle qui fonctionne bien dans un contexte peut entraîner des détections manquées ou des résultats bruyants dans un autre. Le marché des services gérés de réglage EDR et d'ingénierie de détection bénéficie des fournisseurs capables de calibrer la couverture sur plusieurs plateformes et environnements opérationnels.
Automatisation de l'ingénierie de détection par l'analytique assistée par IA
La création assistée par IA raccourcit le temps nécessaire pour créer et tester la logique de détection. Microsoft a introduit CTI-REALM en mars 2026 comme référence open source pour les agents IA qui effectuent des tâches d'ingénierie de détection de bout en bout dans les environnements Linux, AKS et Azure. Le Centre canadien pour la cybersécurité a décrit un processus automatisé qui a produit 8 règles de détection prêtes pour la production par cas de test après révision humaine. L'automatisation oriente le travail des spécialistes vers la validation, la simulation des menaces et la révision de la qualité des règles. Elle peut élargir la couverture lorsque la gouvernance est efficace. Elle peut également générer un volume d'alertes lorsque les modèles sont mal configurés, de sorte que la valeur du fournisseur reste dépendante d'une supervision humaine expérimentée.
Analyse de l'impact des contraintes*
| Contrainte | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Confidentialité des données, souveraineté et préoccupations relatives à l'accès tiers | -2.2% | Union européenne, Inde, Asie du Sud-Est et juridictions avec des mandats stricts de localisation des données | Moyen terme (2-4 ans) |
| Complexité d'intégration dans des piles de sécurité hétérogènes | -1.8% | Mondial, avec le plus grand effet sur les grandes entreprises disposant de piles héritées diversifiées | Moyen terme (2-4 ans) |
| Modèles d'IA mal configurés et risque d'inondation d'alertes | -1.5% | Mondial, particulièrement les organisations avec une gouvernance IA immature | Court terme (≤ 2 ans) |
| Bifurcations d'agents open source et compression des prix | -1.0% | Principalement en Amérique du Nord et en Europe, avec une pertinence croissante en Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Confidentialité des données, souveraineté et préoccupations relatives à l'accès tiers
Les règles régissant la télémétrie de sécurité deviennent plus exigeantes pour la livraison de services gérés. Le règlement sur la résilience opérationnelle numérique de l'Union européenne est en vigueur depuis janvier 2025 et exige des entités financières couvertes qu'elles gèrent leurs relations avec les prestataires de services TIC tiers de manière contrôlée. La Banque de réserve de l'Inde a publié ses directives 2026 en matière de cybersécurité, de risque technologique, de résilience et d'assurance pour les banques commerciales en octobre 2026, incluant des exigences qui affectent la surveillance continue et les arrangements avec des tiers.[1] Les données des points de terminaison peuvent révéler l'activité des processus, l'utilisation des identifiants et les modèles d'accès aux fichiers. Les clients peuvent donc limiter la télémétrie pouvant quitter leur juridiction ou entrer dans un environnement fournisseur. Le marché des services gérés de réglage EDR et d'ingénierie de détection favorise les fournisseurs capables d'offrir un traitement local, une journalisation claire des accès et des contrôles prêts pour l'audit.
Complexité d'intégration dans des piles de sécurité hétérogènes
Les engagements d'EDR géré nécessitent souvent que les données circulent entre les outils de points de terminaison, les plateformes SIEM, les systèmes SOAR, les outils d'identité et les services de surveillance cloud. Red Canary a rapporté que la surface d'attaque s'était élargie de 41 % au cours des 12 mois précédents, tandis que 73 % des responsables ont déclaré que le délai de détection à résolution avait augmenté. Chaque produit de sécurité peut utiliser des structures de données, des limites de débit et des exigences de normalisation différentes. La logique de détection écrite pour 1 agent de point de terminaison doit souvent être réingéniée pour un autre agent. Les fusions, acquisitions et migrations vers le cloud peuvent ajouter à cette complexité. Des cycles d'intégration et de conversion de règles plus longs peuvent ralentir l'adoption des services sur le marché des services gérés de réglage EDR et d'ingénierie de détection.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service - Les services gérés de réglage EDR sont en tête tandis que les services d'ingénierie de détection connaissent la croissance la plus rapide
Les services gérés de réglage EDR ont détenu 48,29 % de la part de marché des services gérés de réglage EDR et d'ingénierie de détection en 2026. Cette position reflète l'écart entre l'achat d'une plateforme EDR et son exploitation efficace. De nombreuses organisations déploient des outils de points de terminaison pour des besoins de conformité ou d'assurance. Elles ont encore besoin d'aide pour la maintenance des listes d'exclusion, les bases comportementales et le réglage spécifique à la plateforme. Un examen régulier est important car l'activité commerciale ordinaire peut changer, ce qui rend les alertes utiles. Le service aide également les équipes à documenter pourquoi les exclusions sont faites et quand ces décisions devraient être réexaminées. Les services d'ingénierie de détection devraient croître à un CAGR de 23,45 % jusqu'en 2032. Ce service répond à la demande de fournisseurs qui construisent, valident et améliorent continuellement le contenu de détection. Les outils assistés par IA peuvent raccourcir les cycles de création initiaux, mais les règles de production doivent encore être testées dans l'environnement du client. Cela préserve l'importance des ingénieurs spécialisés capables de juger la qualité des règles et l'impact opérationnel.
Les services gérés d'investigation et de réponse complètent le réglage en gérant le triage des alertes et le confinement des incidents confirmés. Les services de chasse aux menaces sont pertinents dans les secteurs réglementés où les organisations doivent rechercher des activités suspectes au-delà des alertes automatisées. Les opérateurs d'énergie et de services publics font face à une pression particulière pour identifier les activités autour des technologies opérationnelles et des systèmes de points de terminaison connectés. Les autres types de services comprennent les audits de bibliothèques de détection et les évaluations de déploiement EDR. Ces offres peuvent introduire les acheteurs à une relation gérée récurrente. Une évaluation ciblée peut identifier les lacunes de couverture avant qu'une organisation ne s'engage dans un service continu. Le marché des services gérés de réglage EDR et d'ingénierie de détection est soutenu lorsque les fournisseurs relient ces premiers engagements à des plans d'amélioration définis. Les clients obtiennent également une vision plus claire des sources de télémétrie manquantes ou incohérentes. Le portefeuille de services va donc du réglage opérationnel à des travaux d'ingénierie et d'assurance plus spécialisés.



Par modèle de livraison - Les services entièrement gérés détiennent la plus grande part tandis que les services co-gérés se développent le plus rapidement
Les services entièrement gérés représentaient 67,14 % de la taille du marché des services gérés de réglage EDR et d'ingénierie de détection en 2026. Le modèle reste important pour les organisations de taille moyenne avec un effectif de sécurité interne limité. Ces acheteurs peuvent ne pas avoir suffisamment de personnel pour partager les responsabilités quotidiennes de détection et de réponse. Les services co-gérés devraient se développer à un CAGR de 23,77 % jusqu'en 2032. Ce modèle convient aux entreprises qui souhaitent qu'un fournisseur étende leur centre d'opérations de sécurité plutôt que de le remplacer. Il est également utile lorsque les équipes internes ont besoin d'un examen documenté des modifications apportées à la logique de détection. Le modèle peut combiner la profondeur d'ingénierie externe avec la connaissance des processus métier du client. Il permet aux analystes internes de comprendre comment les nouvelles détections sont sélectionnées et déployées. Il crée une relation opérationnelle plus étroite entre le fournisseur et l'équipe de sécurité interne.
Les services basés sur des projets traitent des travaux à durée limitée, tels que la remédiation post-violation, les migrations EDR et le développement initial de bibliothèques de détection. Ces projets peuvent être précieux lorsqu'une organisation a besoin d'un résultat défini avant d'entrer dans un contrat plus long. Une migration peut nécessiter un examen complet des règles héritées et une reconstruction pour une nouvelle plateforme de points de terminaison. Un engagement post-violation peut également révéler des lacunes dans la collecte de données, le réglage et les procédures de réponse. Les orientations internationales en matière de réponse aux incidents peuvent encourager les organisations à se procurer une évaluation avant d'établir des services continus. L'évaluation peut établir une base de référence pour les examens ultérieurs de la couverture et des résultats du réglage. Le marché des services gérés de réglage EDR et d'ingénierie de détection bénéficie lorsque les engagements de projet démontrent des améliorations mesurables de la couverture. Les clients qui constatent ces améliorations peuvent devenir des candidats pour une livraison entièrement gérée ou co-gérée. Le modèle de projet agit donc à la fois comme un service spécialisé et comme un chemin vers des revenus récurrents.
Par taille d'organisation - Les grandes entreprises fournissent les revenus tandis que les PME se développent plus rapidement
Les grandes entreprises ont détenu 71,24 % de la part de marché des services gérés de réglage EDR et d'ingénierie de détection en 2026. Leurs parcs de points de terminaison peuvent s'étendre sur des milliers d'appareils, plusieurs systèmes d'exploitation, des charges de travail cloud et plusieurs plateformes EDR héritées par le biais d'acquisitions. Cette complexité crée un besoin important et continu de réglage spécialisé. Les postes de sécurité senior peuvent également prendre beaucoup de temps à pourvoir. Le SANS a rapporté que 55 % des recrutements de cybersécurité de niveau senior ont pris au moins 6 mois. La livraison gérée peut donc coûter moins cher que le maintien d'une expertise interne sur plusieurs langages de requête de plateformes. Elle peut également assurer la continuité lorsque les équipes de sécurité internes changent ou s'élargissent. Les acheteurs plus importants ont également tendance à exiger des preuves d'audit et des processus de changement structurés. Ces exigences soutiennent les modèles de service qui combinent l'échelle opérationnelle avec la documentation.
Les PME devraient enregistrer la croissance la plus élevée à un CAGR de 24,02 % jusqu'en 2032. L'EDR géré livré via les canaux MSP peut rendre le support de détection spécialisé disponible à un prix par point de terminaison. Les organisations plus petites mettent souvent en œuvre l'EDR pour répondre aux exigences d'assurance ou pour répondre aux risques de la chaîne d'approvisionnement. Elles peuvent avoir peu de capacité interne pour évaluer si les détections sont complètes ou correctement réglées. Cela rend la livraison entièrement gérée particulièrement pertinente pour ce groupe. Cela crée également un risque que les lacunes de configuration héritées persistent à moins que le fournisseur n'effectue un examen régulier. Des rapports clairs peuvent faciliter la compréhension par les équipes plus petites des problèmes nécessitant leur attention. Le marché des services gérés de réglage EDR et d'ingénierie de détection peut atteindre ces acheteurs via les MSSP locaux qui gèrent déjà les environnements informatiques de base. Des packages de services clairs et des rapports pratiques peuvent aider les fournisseurs à démontrer leur valeur sans demander aux PME de développer une expertise approfondie en sécurité interne.

Par secteur d'utilisation final - Le BFSI détient la plus grande position tandis que le gouvernement progresse le plus rapidement
Le BFSI représentait 27,12 % de la taille du marché des services gérés de réglage EDR et d'ingénierie de détection en 2026. Les institutions financières font face à des exigences de surveillance continue, de détection des incidents et de supervision formelle du risque technologique. DORA exige des entités financières européennes couvertes qu'elles maintiennent des contrôles de gestion des risques TIC, y compris des arrangements pertinents pour la détection des incidents. L'Office of the Comptroller of the Currency a décrit une norme de notification de 36 heures pour certains incidents cybernétiques affectant les organisations bancaires américaines.[2] Ces obligations augmentent la valeur d'une détection rapide, d'une collecte de preuves solide et de processus de réponse documentés. Elles rendent également le réglage cohérent important lorsque les plateformes et les sources de données changent. Les acheteurs du BFSI doivent également gérer des données d'identité et de transaction sensibles. Les fournisseurs desservant ce secteur doivent aligner le contenu de détection sur les risques techniques et les exigences de gouvernance.
Le gouvernement et l'administration publique devraient se développer à un CAGR de 22,76 % jusqu'en 2032. Les organisations publiques font face à des exigences de modernisation parallèlement à une exposition persistante à des menaces sophistiquées. Les programmes d'approvisionnement exigent souvent que les fournisseurs de sécurité gérée documentent les contrôles, les pratiques d'accès et les performances des services. La santé et les sciences de la vie nécessitent également une détection efficace car les systèmes gèrent des dossiers sensibles et des services opérationnellement importants. Les fournisseurs de TI et de télécommunications gèrent des infrastructures distribuées étendues qui nécessitent une large visibilité sur les points de terminaison. La fabrication industrielle, le commerce de détail, l'énergie et les services publics nécessitent également une couverture adaptée pour des parcs de points de terminaison complexes et des environnements opérationnels connectés. Le marché des services gérés de réglage EDR et d'ingénierie de détection peut répondre à ces exigences grâce à des bibliothèques de détection verticales et des processus opérationnels. La capacité d'un fournisseur à adapter le contenu aux environnements réglementés et spécialisés peut être plus importante qu'un flux d'alertes générique.
Analyse géographique
Marché des Services Gérés d'Ajustement EDR et d'Ingénierie de Détection en Amérique du Nord
L'Amérique du Nord détenait 36,44 % de la part de marché des Services Gérés d'Ajustement EDR et d'Ingénierie de Détection en 2026. La région présente une forte concentration de fournisseurs de sécurité gérée et des pratiques matures d'approvisionnement en sécurité pour les entreprises. Les organisations bancaires américaines font face à des exigences de reporting qui accroissent l'importance d'une détection rapide et d'une gestion documentée des incidents. Le rapport de résilience 2026 du Bureau du Contrôleur de la Monnaie a lié la préparation en matière de cybersécurité à la stabilité du système financier.
Marché des Services Gérés d'Ajustement EDR et d'Ingénierie de Détection en Europe et en Asie-Pacifique
L'Europe est façonnée par des obligations qui concernent à la fois les entités financières et les fournisseurs de services importants. DORA est en vigueur depuis janvier 2025 et met un accent substantiel sur la gouvernance des risques TIC et la gestion des prestataires tiers.[3] Les exigences en matière de localisation des données et de confidentialité peuvent limiter le traitement centralisé de la télémétrie. Les fournisseurs disposant d'une capacité de livraison européenne et de contrôles d'accès détaillés peuvent répondre à cette exigence. L'Asie-Pacifique devrait se développer à un CAGR de 23,10 % jusqu'en 2032 et comprend des environnements de terminaux en forte croissance, des exigences réglementaires variées et un besoin de livraison gérée pouvant servir des organisations disposant de peu de spécialistes internes.
Marché des Services Gérés d'Ajustement EDR et d'Ingénierie de Détection au Moyen-Orient, en Afrique et en Amérique du Sud
L'Amérique du Sud, le Moyen-Orient et l'Afrique demeurent des environnements de demande à un stade précoce pour le marché des Services Gérés d'Ajustement EDR et d'Ingénierie de Détection. Le Brésil est un acheteur régional important en matière de sécurité, notamment parmi les institutions financières et les cabinets de services professionnels. L'Arabie Saoudite et les Émirats Arabes Unis orientent leurs investissements dans la transformation numérique vers les technologies gouvernementales et les infrastructures critiques. L'Afrique du Sud et le Nigéria accroissent leur exposition aux terminaux à mesure que les services financiers se numérisent davantage. Les services gérés fournis via le cloud peuvent constituer un point d'entrée pratique là où les modèles de sécurité sur site sont coûteux à maintenir.
Paysage concurrentiel
Concentration du Marché
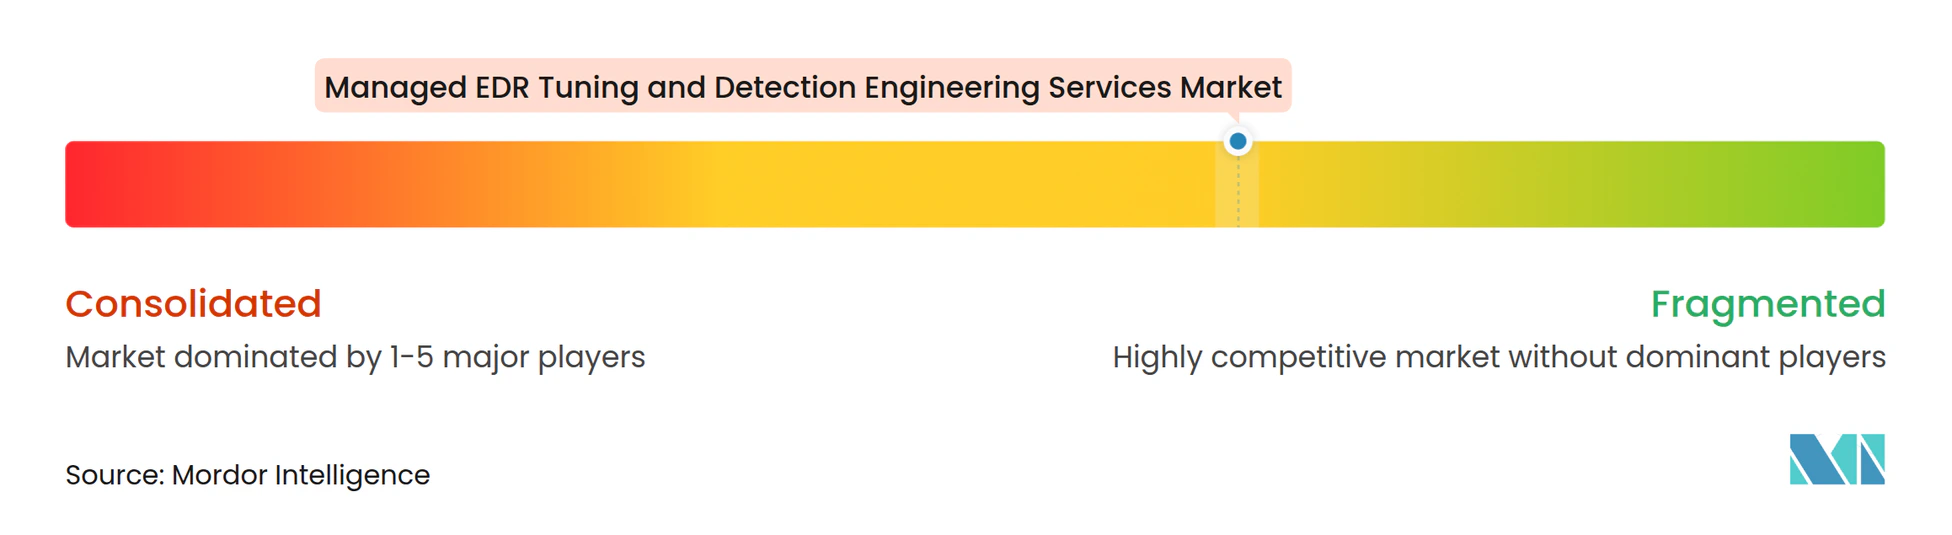
Le marché des services gérés de réglage EDR et d'ingénierie de détection est modérément fragmenté, avec des plateformes de sécurité à grande échelle en concurrence avec des fournisseurs spécialisés axés sur le contenu de détection et la connaissance verticale. ReliaQuest a levé plus de 500 millions USD en mars 2025 à une valorisation de 3,4 milliards USD, soutenant l'investissement dans l'automatisation des opérations de sécurité et la croissance internationale. La force concurrentielle dépend de la qualité des détections comportementales, et pas seulement du nombre d'alertes générées par une plateforme. Les fournisseurs ont besoin d'un contenu qui fonctionne dans les environnements de points de terminaison, cloud, d'identité et de logiciels en tant que service, et ils doivent montrer aux clients comment les règles sont testées, gouvernées et améliorées. Ces exigences créent de la place pour les grandes plateformes et les entreprises d'ingénierie spécialisées.
La consolidation élève la base concurrentielle pour l'étendue de la couverture et l'échelle des services. Les fournisseurs plus importants peuvent combiner des portefeuilles de services plus larges avec une capacité d'ingénierie et des relations clients établies. Cela exerce une pression sur les fournisseurs de taille moyenne pour établir une spécialisation claire. La livraison conforme à la souveraineté et les services co-gérés sont 2 voies, car ils soutiennent les clients réglementés et permettent aux analystes internes de travailler aux côtés des équipes d'ingénierie externes.
L'IA devient un domaine concurrentiel important, bien qu'elle ne supprime pas le besoin de supervision des analystes. BlueVoyant a lancé BlueVoyant AI en juin 2026 pour les opérations de sécurité entièrement gérées et en libre-service pour les entreprises. Deepwatch a lancé son écosystème d'IA agentique collaborative NEXA en novembre 2025.[4] Les fournisseurs utilisent l'IA pour soutenir la création de règles, l'analyse de couverture et la simulation de détection, mais les acheteurs exigeront toujours des preuves que les règles générées sont validées avant le déploiement. Le marché des services gérés de réglage EDR et d'ingénierie de détection récompense les fournisseurs qui combinent l'automatisation avec une révision explicable, une gouvernance solide du contenu et des opérations de service fiables.
Leaders du secteur des services gérés de réglage EDR et d'ingénierie de détection
-
Arctic Wolf Networks, Inc.
-
Expel, Inc.
-
Binary Defense Systems, Inc.
-
Deepwatch, Inc.
-
Proficio, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés d'Ajustement EDR et d'Ingénierie de Détection Entreprises couvertes dans ce rapport
- Arctic Wolf Networks, Inc.
- eSentire, Inc.
- Expel, Inc.
- Red Canary, Inc.
- Huntress Labs Incorporated
- Binary Defense Systems, Inc.
- Deepwatch, Inc.
- Critical Start, Inc.
- Proficio, Inc.
- LMNTRIX, Inc.
- Alert Logic, Inc.
- Cysiv, Inc.
- GoSecure, Inc.
- Redscan Limited
- ActZero, Inc.
- BlueVoyant, Inc.
- CyberProof, Inc.
- Secureworks Corp.
- ReliaQuest Holdings, LLC
- Kudelski Security, Inc.
Développements industriels récents dans Marché des Services Gérés d'Ajustement EDR et d'Ingénierie de Détection
- Octobre 2026 : Huntress a élargi sa portée de distribution en EMEA grâce à un partenariat avec ALSO, étendant sa plateforme de sécurité agentique à 31 pays européens via le réseau paneuropéen d'ALSO. Cette initiative accélère la stratégie de canal de Huntress dans une région où les délais de conformité NIS2 stimulent l'adoption de services de sécurité gérés livrés par MSP auprès des PME.
- Juin 2026 : BlueVoyant a lancé BlueVoyant AI, une plateforme SecOps agentique qui prend en charge les déploiements SOC entièrement gérés et en libre-service pour les entreprises, avec une prise de décision déterministe en temps réel et une intégration approfondie avec l'écosystème Microsoft Security.
- Mars 2026 : Huntress a lancé les produits Managed Endpoint Security Posture Management (ESPM) et Managed Identity Security Posture Management (ISPM), ajoutant la détection continue des mauvaises configurations et la restauration automatique des modifications non autorisées d'Entra ID à la plateforme de sécurité agentique dans les quatre mois suivant l'acquisition d'Inside Agent.
- Novembre 2025 : Deepwatch a lancé NEXA, décrit comme le premier écosystème d'IA agentique collaborative du secteur MDR, combinant l'interaction en langage naturel avec l'IA agentique pour fournir une visibilité en temps réel et des informations de sécurité exploitables tout au long du cycle de vie complet des menaces.
Portée du rapport mondial sur le marché des services gérés de réglage EDR et d'ingénierie de détection
Le marché des services gérés de réglage EDR et d'ingénierie de détection comprend des services de cybersécurité externalisés qui optimisent, personnalisent, règlent, valident et améliorent continuellement les plateformes de détection et de réponse aux points de terminaison (EDR), les règles de détection, l'analytique des menaces, les mécanismes d'alerte et les flux de travail de réponse. Le marché comprend le réglage EDR géré, l'ingénierie de détection, la chasse aux menaces, les services d'investigation et de réponse, le développement de contenu de détection, l'optimisation des règles, la réduction des alertes et les services de gestion continue conçus pour améliorer la précision de la détection des menaces et l'efficacité des opérations de sécurité.
Le rapport sur le marché des services gérés de réglage EDR et d'ingénierie de détection est segmenté par type de service (services gérés de réglage EDR, services d'ingénierie de détection, services gérés d'investigation et de réponse, services de chasse aux menaces et autres types de services), modèle de livraison (services entièrement gérés, services co-gérés et services basés sur des projets), taille d'organisation (petites et moyennes entreprises et grandes entreprises), secteur d'utilisation final (banque, services financiers et assurance [BFSI], gouvernement et administration publique, santé et sciences de la vie, TI et télécommunications, fabrication industrielle, commerce de détail et commerce électronique, énergie et services publics, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Services gérés de réglage EDR |
| Services d'ingénierie de détection |
| Services gérés d'investigation et de réponse |
| Services de chasse aux menaces |
| Autres types de services |
| Services entièrement gérés |
| Services co-gérés |
| Services basés sur des projets |
| Petites et moyennes entreprises |
| Grandes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Gouvernement et administration publique |
| Santé et sciences de la vie |
| TI et télécommunications |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Énergie et services publics |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par type de service | Services gérés de réglage EDR | |
| Services d'ingénierie de détection | ||
| Services gérés d'investigation et de réponse | ||
| Services de chasse aux menaces | ||
| Autres types de services | ||
| Par modèle de livraison | Services entièrement gérés | |
| Services co-gérés | ||
| Services basés sur des projets | ||
| Par taille d'organisation | Petites et moyennes entreprises | |
| Grandes entreprises | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Santé et sciences de la vie | ||
| TI et télécommunications | ||
| Fabrication industrielle | ||
| Commerce de détail et commerce électronique | ||
| Énergie et services publics | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés de réglage EDR et d'ingénierie de détection ?
Le marché devrait passer de 1,01 milliard USD en 2026 à 3,35 milliards USD d'ici 2032, à un CAGR de 22,20 % de 2027 à 2032.
Qu'est-ce qui stimule la demande de services gérés de réglage EDR ?
Les violations liées à l'identité, les rançongiciels, l'expansion du cloud et les lacunes en compétences en sécurité augmentent la demande de réglage continu et de gestion du contenu de détection.
Quel type de service détient la plus grande part des revenus ?
Les services gérés de réglage EDR ont détenu 48,29 % des revenus de 2026, reflétant le besoin de faire fonctionner efficacement les outils de points de terminaison déployés.
Quel modèle de livraison connaît la croissance la plus rapide ?
Les services co-gérés devraient croître à un CAGR de 23,77 % jusqu'en 2032, les entreprises combinant des équipes de sécurité internes avec des spécialistes externes.
Quelles organisations sont les acheteurs à la croissance la plus rapide ?
Les PME devraient se développer à un CAGR de 24,02 % jusqu'en 2032, soutenues par des modèles de service livrés par MSP.
Quelle région devrait connaître la croissance la plus rapide ?
L'Asie-Pacifique devrait croître à un CAGR de 23,10 % jusqu'en 2032, à mesure que les environnements de points de terminaison se développent et que la livraison gérée gagne en pertinence.