
Taille et part du marché des services d'ingénierie de détection gérée
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 6.11 Milliards de dollars |
| Taille du Marché (2032) | 17.03 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 22.75 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services d'ingénierie de détection gérée par Mordor Intelligence
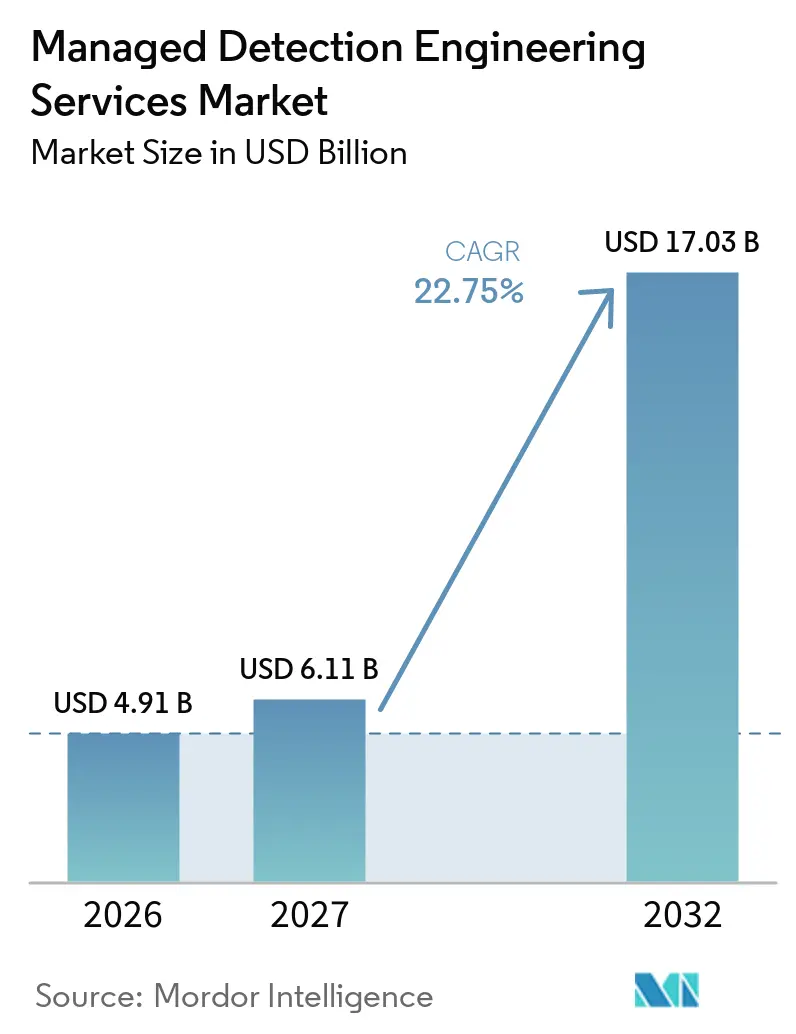
La taille du marché des services d'ingénierie de détection gérée devrait croître de 4,91 milliards USD en 2026 à 6,11 milliards USD en 2027 et devrait atteindre 17,03 milliards USD d'ici 2032 à un CAGR de 22,75 % sur la période 2027-2032. La demande va au-delà de la simple gestion des alertes, car les entreprises ont besoin de règles de détection pouvant être rédigées, testées et mises à jour dans des environnements cloud, d'identité et de terminaux en constante évolution. Les attaques basées sur l'identité, les délais de signalement des incidents plus courts et l'utilisation plus large des infrastructures hybrides augmentent la valeur de la surveillance continue. Les fournisseurs répondent en reliant le contenu SIEM, les playbooks SOAR, l'analytique d'identité et les outils de détection étendue au sein d'un service géré. Le marché des services d'ingénierie de détection gérée bénéficie également lorsque les organisations manquent du personnel spécialisé nécessaire pour maintenir la logique de détection en permanence. Cela favorise les fournisseurs qui combinent l'automatisation avec des analystes capables d'enquêter et de contenir les menaces.
Principaux enseignements du rapport
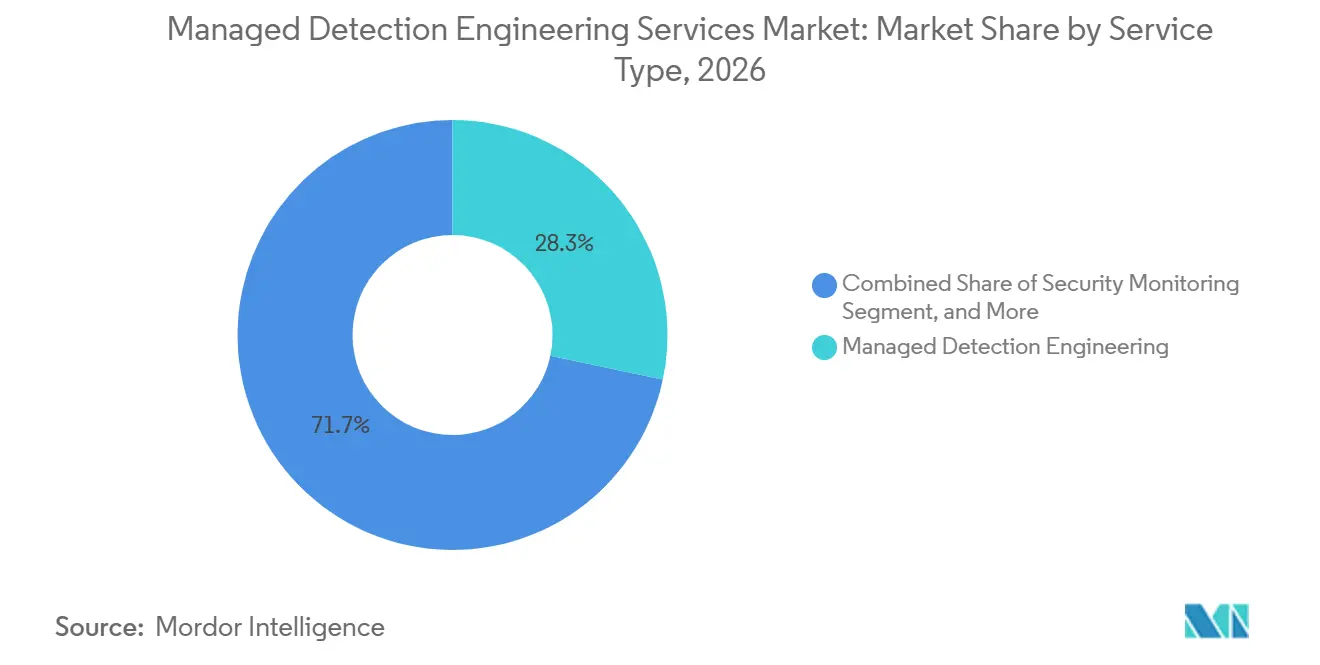
- Par type de service, l'ingénierie de détection gérée a détenu une part de revenus de 28,31 % sur le marché des services d'ingénierie de détection gérée en 2026, tandis que l'automatisation et l'orchestration de la sécurité gérée devrait se développer à un CAGR de 23,97 % jusqu'en 2032.
- Par contenu de détection, les règles de détection SIEM ont détenu une part de revenus de 26,41 % en 2026, tandis que les playbooks SOAR et la logique de réponse automatisée devraient se développer à un CAGR de 24,61 % jusqu'en 2032.
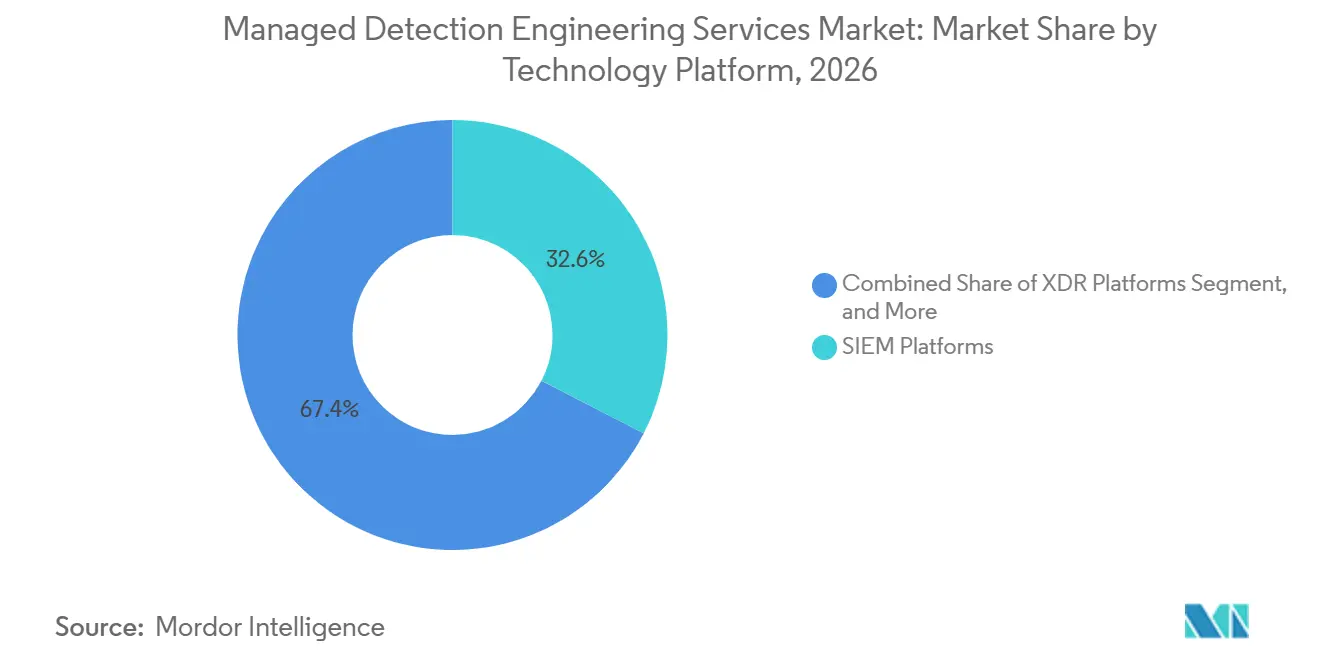
- Par plateforme technologique, les plateformes SIEM ont détenu une part de revenus de 32,56 % en 2026, tandis que les plateformes de détection et de réponse aux menaces d'identité devraient se développer à un CAGR de 24,62 % jusqu'en 2032.
- Par modèle de déploiement, le déploiement basé sur le cloud a représenté 68,58 % des revenus sur le marché des services d'ingénierie de détection gérée en 2026 et devrait se développer à un CAGR de 25,82 % jusqu'en 2032.
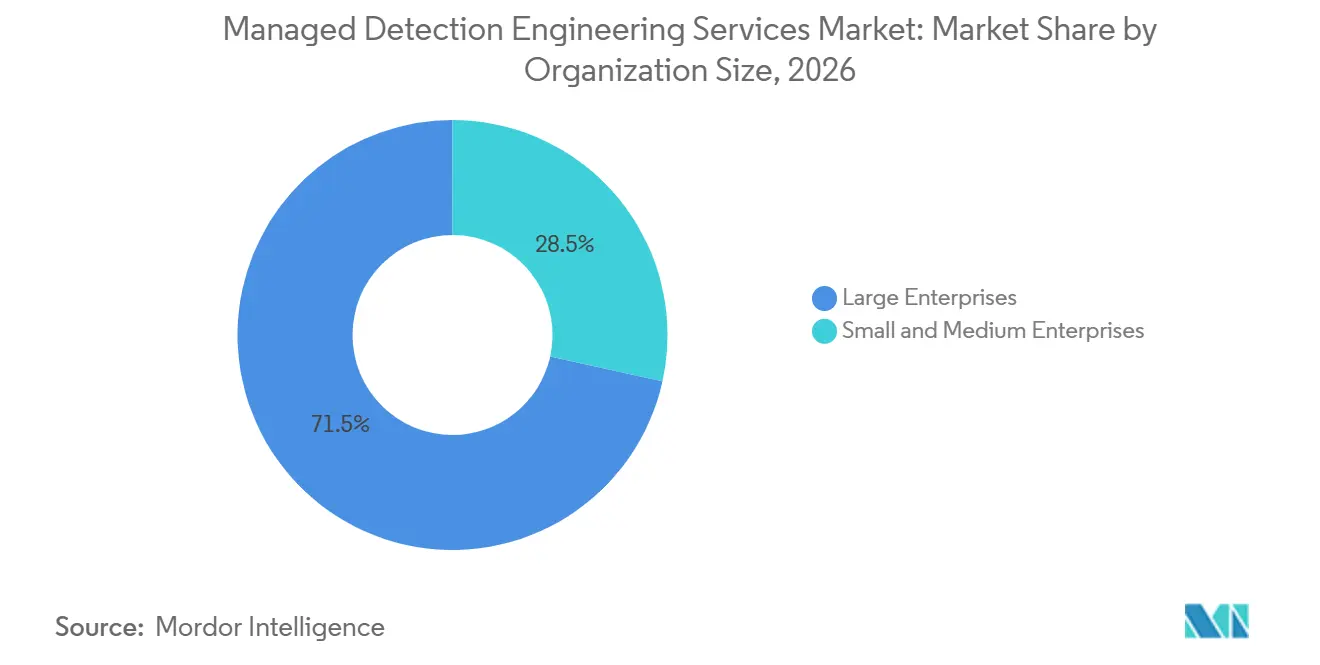
- Par taille d'organisation, les grandes entreprises ont détenu une part de revenus de 71,54 % en 2026, tandis que les PME devraient se développer à un CAGR de 24,73 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI a détenu une part de revenus de 26,69 % en 2026, tandis que l'informatique et les télécommunications devraient se développer à un CAGR de 24,88 % jusqu'en 2032.
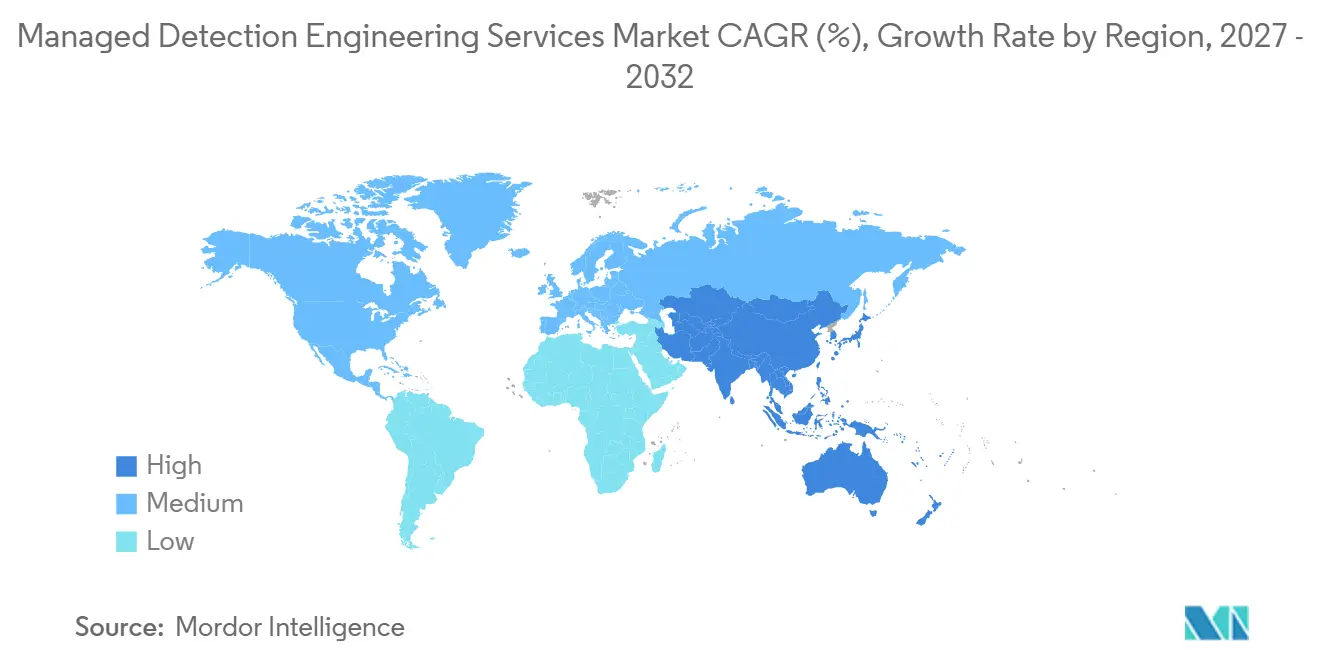
- Par géographie, l'Amérique du Nord a détenu une part de revenus de 41,64 % sur le marché des services d'ingénierie de détection gérée en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 23,91 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Escalade des attaques par rançongiciel et des attaques basées sur l'identité | +5.2% | Mondial | Court terme (≤ 2 ans) |
| Expansion des surfaces d'attaque cloud, hybrides et multi-cloud | +4.6% | Mondial | Court terme (≤ 2 ans) |
| Pénurie de compétences en cybersécurité et exigences de couverture 24h/24 et 7j/7 | +4.1% | Mondial, concentré en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Pression réglementaire pour la surveillance continue et le signalement des incidents | +3.3% | UE, Amérique du Nord | Moyen terme (2-4 ans) |
| Portabilité du contenu de détection à travers des piles de sécurité hétérogènes | +2.1% | Amérique du Nord et Europe, en expansion vers l'Asie-Pacifique | Long terme (≥ 4 ans) |
| Optimisation des coûts de télémétrie grâce à l'ingénierie de détection | +1.6% | Mondial, concentré sur les marchés des grandes entreprises | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade des attaques par rançongiciel et des attaques basées sur l'identité
Les méthodes d'intrusion basées sur l'identité ont déplacé l'attention des alertes périmètriques vers les comportements liés aux comptes, aux autorisations et à l'authentification. Sophos a constaté que l'authentification multifacteur était absente dans 59 % des incidents impliquant des identifiants compromis, tandis que 88 % des charges utiles de rançongiciels étaient déployées en dehors des heures normales de travail.[1] Semperis a rapporté que 87 % des attaques par rançongiciel ciblaient les systèmes d'identité, notamment Active Directory, Entra ID et Okta. Verizon a signalé des rançongiciels dans 44 % des violations, et l'exploitation des vulnérabilités a augmenté de 34 %. Le marché des services d'ingénierie de détection gérée est donc soutenu par des services qui élaborent des règles spécifiques à l'identité, corrèlent les activités suspectes entre les systèmes, distinguent le comportement normal des comptes de l'abus de privilèges et préservent les preuves pour l'équipe d'enquête. La couverture continue est importante car l'abus d'identifiants peut passer de l'accès initial à l'infrastructure critique avant qu'une équipe travaillant uniquement en journée puisse réagir.
Expansion des surfaces d'attaque cloud, hybrides et multi-cloud
Les environnements hybrides et multi-cloud génèrent des données de sécurité qui diffèrent selon le fournisseur, le modèle d'identité et le format des journaux. Tenable a constaté que 82 % des organisations opéraient dans des environnements hybrides, tandis que 63 % utilisaient plus d'un fournisseur cloud et géraient en moyenne 2,7 environnements cloud.[2] Les règles de détection rédigées pour une plateforme nécessitent souvent un travail supplémentaire avant de pouvoir surveiller efficacement un autre environnement. L'Union internationale des télécommunications a publié la Recommandation UIT-T X.1649 en décembre 2025, couvrant les pratiques de sécurité multi-cloud incluant la corrélation des journaux et la surveillance en temps réel. Cela rend la capacité d'ingénierie importante pour les clients qui ont besoin d'une couverture de sécurité commune sur les charges de travail cloud. Le marché des services d'ingénierie de détection gérée bénéficie de ce besoin car les fournisseurs peuvent normaliser la télémétrie, aligner les champs qui diffèrent entre les fournisseurs cloud, maintenir des règles sur plusieurs environnements d'infrastructure et examiner les modifications avant qu'elles ne produisent des alertes peu fiables.
Pénurie de compétences en cybersécurité et exigences de couverture 24h/24 et 7j/7
La pénurie de spécialistes en cybersécurité est de plus en plus un problème de compétences pratiques en ingénierie, et pas seulement de niveaux d'effectifs. ISC2 a constaté que 59 % des professionnels signalaient des besoins critiques ou significatifs en compétences en 2025, contre 44 % en 2024, la sécurité cloud et l'ingénierie de sécurité figurant parmi les lacunes clés. L'ISACA a rapporté que 55 % des équipes étaient sous-dotées en personnel et que 65 % avaient des postes non pourvus. Red Canary a constaté que 75 % des organisations interrogées faisaient face à des pénuries de compétences en détection des intrusions, tandis que 72 % faisaient face à des pénuries en réponse aux incidents. Les fournisseurs gérés peuvent fournir un travail de détection spécialisé, la maintenance des règles, le soutien aux enquêtes et la surveillance en dehors des heures de bureau sans que chaque client ait besoin de recruter une équipe interne complète. Cela est important lorsque l'activité des rançongiciels est plus susceptible de se produire en dehors des heures normales de travail.
Pression réglementaire pour la surveillance continue et le signalement des incidents
Les exigences réglementaires rendent la détection rapide et la réponse documentée plus importantes pour les institutions financières et les opérateurs d'infrastructures critiques. DORA est appliqué depuis le 17 janvier 2025 et exige des entités financières qu'elles effectuent une notification initiale pour les incidents TIC majeurs dans les 4 heures suivant la classification et dans les 24 heures suivant la prise de connaissance. NIS2 relève également les attentes en matière de surveillance, d'enregistrement des incidents et de notification des incidents significatifs. Une analyse juridique de 2026 a noté qu'une entité financière cotée peut faire face à des délais de signalement distincts en vertu du MAR, de DORA et des règles de la SEC. Ces obligations parallèles augmentent le besoin d'une classification rigoureuse des cas et d'une collecte de preuves. Le marché des services d'ingénierie de détection gérée est soutenu lorsque les fournisseurs automatisent les flux de travail d'incidents répétables, conservent des enregistrements d'audit clairs et aident les clients à maintenir des opérations de sécurité continues tout au long du cycle de signalement et de réponse.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Contraintes de souveraineté des données et d'enquête transfrontalière | -2.6% | Europe, Asie-Pacifique, Moyen-Orient | Moyen terme (2-4 ans) |
| Prolifération des outils et complexité d'intégration | -2.2% | Mondial | Court terme (≤ 2 ans) |
| Propriété des règles de détection et risque de dépendance au fournisseur | -1.5% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Disponibilité limitée d'expertise en détection OT et spécifique au secteur | -1.1% | Mondial, avec une intensité dans les secteurs industriel et de la santé | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Contraintes de souveraineté des données et d'enquête transfrontalière
Les exigences de localisation des données peuvent compliquer les enquêtes menées via une infrastructure de détection partagée. Une étude de 2025 a révélé que la collecte transfrontalière de preuves électroniques peut être retardée par les procédures d'entraide judiciaire, tandis que certains systèmes ne conservent les journaux que pendant 24 heures. Le RGPD et la loi chinoise sur la protection des informations personnelles imposent des conditions sur l'endroit où les données personnelles peuvent être conservées et transférées. Une analyse juridique de Cambridge a décrit des conflits croissants entre les revendications d'enquête extraterritoriales et les obligations de souveraineté des données dans les juridictions où les données cloud sont hébergées. Les fournisseurs peuvent avoir besoin d'une infrastructure régionale et de processus opérationnels distincts pour satisfaire à ces obligations. Cela peut ralentir les mises à jour des règles, nécessiter des processus de stockage et d'accès distincts, et limiter la capacité à utiliser des bases de référence comportementales communes pour les clients internationaux.
Prolifération des outils et complexité d'intégration
Les piles de sécurité importantes peuvent fragmenter les données et détourner le temps du développement des règles vers le travail d'intégration. Une étude d'IBM et Palo Alto Networks a révélé que l'entreprise moyenne gérait 83 solutions de sécurité provenant de 29 fournisseurs. Kaspersky a rapporté que 43 % des professionnels de la sécurité considéraient leurs piles comme trop complexes, et 41 % ne pouvaient pas automatiser efficacement car les outils manquaient d'intégration appropriée. Chaque source de journaux supplémentaire nécessite une normalisation, un mappage des champs et une validation avant de pouvoir prendre en charge une détection comportementale fiable. La consolidation peut réduire cette charge, mais la période de migration peut encore limiter la préparation des clients, interrompre les flux de travail établis et réduire l'efficacité des fournisseurs pendant la reconstruction des intégrations.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
l'ingénierie de détection gérée ancre les revenus, l'automatisation progresse le plus rapidementL'ingénierie de détection gérée a représenté une part de revenus de 28,31 % en 2026. Au sein du marché des services d'ingénierie de détection gérée, cela reflète une préférence des entreprises pour un partenariat continu de détection en tant que code, où le contenu est élaboré, testé, ajusté et maintenu plutôt que livré comme une installation de surveillance ponctuelle. Les fournisseurs rédigent, testent et affinent la logique par rapport aux environnements clients actifs. Ce travail comprend le développement et l'optimisation des règles, la chasse aux menaces, la surveillance de la sécurité et la réponse aux incidents. Il offre aux clients une couverture SOC plus large sans nécessiter que chaque capacité soit construite en interne.
L'automatisation et l'orchestration de la sécurité gérée devrait se développer à un CAGR de 23,97 % jusqu'en 2032. Elle prend en charge la désactivation des comptes, l'isolation des terminaux et la révocation des jetons OAuth après un signal crédible. Cisco a introduit des capacités d'IA agentique en septembre 2025, notamment la création de playbooks en langage naturel.[3] Le marché des services d'ingénierie de détection gérée peut bénéficier lorsque les fournisseurs automatisent les flux de travail de routine, documentent la séquence des actions de réponse et conservent des analystes pour la validation et les enquêtes complexes impliquant des comptes critiques pour l'entreprise.

Par contenu de détection :
les règles SIEM dominent, les playbooks SOAR s'accélèrent avec l'automatisationLes règles de détection SIEM ont représenté 26,41 % des revenus en 2026. Au sein du marché des services d'ingénierie de détection gérée, leur position reflète la base SIEM installée que les clients cherchent à améliorer plutôt qu'à remplacer, notamment lorsque les processus de signalement, les enquêtes sur les alertes et les enregistrements de sécurité historiques dépendent déjà de la plateforme. Les règles SIEM convertissent les journaux et les événements en alertes pour enquête. Sigma fournit un langage de détection pouvant être traduit en plusieurs formats SIEM. Un guide Zenodo de 2025 a documenté les traductions entre Splunk SPL, Elastic ES|QL, Microsoft KQL et IBM QRadar AQL.
Les playbooks SOAR et la logique de réponse automatisée devraient se développer à un CAGR de 24,61 % jusqu'en 2032. Le segment utilise des flux de travail définis pour l'enrichissement des alertes, l'enquête, le confinement et la documentation, permettant au fournisseur de rassembler le contexte de plusieurs outils, d'attribuer des actions aux personnes appropriées et de conserver un enregistrement compréhensible des décisions prises. Le marché des services d'ingénierie de détection gérée peut utiliser ces flux de travail pour rendre la prestation de services plus cohérente entre les clients, tout en permettant l'adaptation des playbooks aux règles d'approbation et à la tolérance au risque de chaque client.
Par plateforme technologique :
les plateformes SIEM conservent leur échelle, les plateformes d'identité mènent la croissanceLes plateformes SIEM ont représenté une part de revenus de 32,56 % en 2026. Au sein du marché des services d'ingénierie de détection gérée, elles restent centrales pour le signalement et la surveillance de la sécurité dans les secteurs BFSI, gouvernemental et de la santé, car elles rassemblent diverses données d'événements dans un environnement commun pour la conservation, la recherche, les alertes et les enquêtes. Les plateformes XDR collectent des données sur les terminaux, les réseaux et les charges de travail cloud. Les plateformes EDR fournissent une visibilité détaillée sur les appareils et les processus. Les plateformes de sécurité cloud se concentrent sur la configuration, le comportement des charges de travail et les risques d'exécution.
Les plateformes de détection et de réponse aux menaces d'identité devraient se développer à un CAGR de 24,62 % jusqu'en 2032. Expel a rapporté que les événements d'identité représentaient 68,6 % de ses incidents gérés en 2025, tandis que 47,7 % ont abouti à un accès réussi aux comptes via des identifiants volés.[4] Les systèmes d'identité distincts dans les environnements cloud augmentent le besoin de corréler l'activité d'authentification à partir de plusieurs sources, notamment les connexions réussies et échouées, les changements de privilèges, l'utilisation des jetons d'accès, le comportement des terminaux et les actions de contrôle cloud qui peuvent autrement sembler sans rapport. Cela favorise les plateformes dédiées qui connectent le contexte d'identité, de terminal et de cloud, puis présentent l'activité d'accès, d'appareil et de charge de travail associée sous une forme que les enquêteurs peuvent examiner.
Par modèle de déploiement :
la livraison basée sur le cloud mène la part et l'expansion des prévisionsLe déploiement basé sur le cloud a détenu une part de revenus de 68,58 % en 2026 et devrait se développer à un CAGR de 25,82 % jusqu'en 2032. Au sein du marché des services d'ingénierie de détection gérée, sa part élevée reflète le modèle opérationnel utilisé par les fournisseurs pour livrer la surveillance et le contenu de détection à grande échelle, où les bibliothèques de règles gérées de manière centralisée peuvent être maintenues sans fenêtres de déploiement distinctes sur chaque site client. Un service cloud peut mettre à jour les bibliothèques de règles partagées sans déploiement client distinct pour chaque modification. Il peut également combiner le renseignement sur les menaces avec le traitement des données, sous réserve des obligations de gestion des données. La livraison cloud offre également aux fournisseurs un moyen pratique d'appliquer un modèle opérationnel partagé tout en préservant la configuration spécifique au client et les contrôles d'accès requis pour chaque environnement.
Le déploiement hybride reste pertinent pour les clients ayant des obligations de résidence des données ou des actifs de technologie opérationnelle. Le déploiement sur site sert également les réseaux isolés et les environnements gouvernementaux classifiés. Ces modèles nécessitent une intégration et des opérations personnalisées, ce qui peut soutenir une tarification de service premium. Le marché des services d'ingénierie de détection gérée a besoin des 3 modèles pour servir les clients ayant des exigences variées en matière d'infrastructure et de conformité.
Par taille d'organisation :
les grandes entreprises dominent, les PME représentent l'opportunité la plus rapideLes grandes entreprises ont détenu une part de revenus de 71,54 % en 2026. Au sein du marché des services d'ingénierie de détection gérée, leur échelle reflète des piles technologiques complexes, des budgets de sécurité plus importants, des exigences de conformité exigeantes et la nécessité de coordonner la détection entre différentes unités commerciales, zones géographiques, identités, applications et parcs d'infrastructure. Beaucoup disposent d'équipes SOC internes mais font appel à des spécialistes externes pour certaines plateformes ou l'ingénierie de contenu. Cela soutient les modèles de service co-gérés plutôt que l'externalisation complète. Le client peut conserver le contrôle quotidien tandis que le fournisseur gère la création de règles spécialisées, l'ajustement et la couverture de surveillance.
Les PME devraient se développer à un CAGR de 24,73 % jusqu'en 2032. Ce groupe dispose souvent d'un personnel limité et de moins de ressources pour construire une surveillance continue en interne, de sorte qu'un service géré peut fournir un triage structuré des alertes, des mises à jour des règles de détection, des procédures d'escalade et l'accès à des analystes expérimentés sans le coût fixe d'une grande équipe interne. CrowdStrike a constaté que 67 % des PME privilégiaient l'accessibilité financière, seulement 11 % avaient adopté des défenses basées sur l'IA, et les rançongiciels ont touché 29 % des plus petites entreprises ayant subi un incident. Le marché des services d'ingénierie de détection gérée peut se développer lorsque l'automatisation standardisée rend la détection avancée accessible aux clients plus petits, notamment lorsque les fournisseurs regroupent la surveillance, l'ajustement des règles, le signalement et le soutien aux incidents dans un service plus facile à adopter.
Par secteur d'utilisation final :
le BFSI soutient la demande, l'informatique et les télécommunications mènent l'expansion des prévisionsLe BFSI a détenu une part de revenus de 26,69 % en 2026. Au sein du marché des services d'ingénierie de détection gérée, le secteur combine des données précieuses et des systèmes de transaction avec une surveillance réglementaire étendue, exigeant des fournisseurs qu'ils distinguent l'activité financière attendue, le comportement inhabituel des clients et les signes de compromission de compte ou d'accès non autorisé. DORA, PCI DSS, la réglementation sur la cybersécurité du NYDFS et les exigences de divulgation de la SEC font de la surveillance et de la réponse une exigence continue. Les règles de détection nécessitent souvent du contexte car une activité financière inhabituelle n'est pas nécessairement malveillante. Cela crée une demande d'ajustement spécifique à l'environnement plutôt que de bibliothèques d'alertes génériques.
Le secteur de l'informatique et des télécommunications devrait se développer à un CAGR de 24,88 % jusqu'en 2032. Le segment gère une infrastructure qui soutient les communications et les services numériques, créant une large exposition cybernétique sur les réseaux, les systèmes clients, les environnements cloud, les appareils et les services connectés dont les entreprises et les ménages dépendent chaque jour. La santé et les sciences de la vie, le gouvernement et le secteur public, la fabrication industrielle, et le commerce de détail et le commerce électronique stimulent également la demande en raison des rançongiciels, des exigences formelles de conformité, de la convergence IT et OT, et de la sécurité des paiements. Accenture Federal Services a introduit une solution MxDR autorisée FedRAMP High avec Google Public Sector en avril 2025 pour les agences fédérales américaines. Le marché des services d'ingénierie de détection gérée sert donc des utilisateurs finaux ayant des besoins techniques et réglementaires différents, où le contenu de détection requis est façonné par l'activité de paiement, les services critiques, les données des patients, les systèmes de production ou les opérations numériques orientées client.
Analyse géographique
Marché des Services d'Ingénierie de Détection Gérée en Amérique du Nord
L'Amérique du Nord détenait 41,64 % de la part du Marché des Services d'Ingénierie de Détection Gérée en 2026. Au sein du Marché des Services d'Ingénierie de Détection Gérée, la région bénéficie de programmes de cybersécurité matures, d'exigences strictes en matière de divulgation, d'une forte concentration de prestataires, et de nombreuses entreprises qui exploitent déjà des outils avancés de sécurité des terminaux, du cloud, de la messagerie et des identités. Les règles de divulgation de la SEC américaine, les programmes de diagnostic continu et les exigences FedRAMP soutiennent la demande de surveillance gérée. Rapid7 a élargi son partenariat avec Microsoft en novembre 2025 pour assurer la détection et la réponse 24h/24 et 7j/7 dans les environnements de terminaux, de cloud, d'identités et de messagerie. Le Canada et le Mexique contribuent à la demande des secteurs des services financiers et de la fabrication, où les clients ont souvent besoin d'une couverture de détection capable de fonctionner sur des systèmes d'entreprise établis, des charges de travail cloud et des sites opérationnels distribués.
Marché des Services d'Ingénierie de Détection Gérée en Europe
Le profil de la demande en Europe est façonné par les exigences réglementaires et l'environnement des menaces. DORA et NIS2 influencent les achats parmi les entités financières, les opérateurs de services essentiels et les fournisseurs informatiques critiques. Les obligations de déclaration distinctes en Europe et aux États-Unis peuvent être difficiles à coordonner pour les équipes internes. L'Allemagne, le Royaume-Uni, la France, l'Italie et le reste de l'Europe offrent des opportunités à mesure que les orientations nationales et la mise en œuvre de NIS2 progressent dans les secteurs de la fabrication et des infrastructures critiques.
Marché des Services d'Ingénierie de Détection Gérée en Asie-Pacifique, en Amérique du Sud et au Moyen-Orient et en Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 23,91 % jusqu'en 2032. Au sein du Marché des Services d'Ingénierie de Détection Gérée, la région est soutenue par l'expansion des infrastructures numériques, les investissements publics en cybersécurité, la faible pénétration des services gérés, et une base croissante d'organisations ayant besoin d'une surveillance récurrente à mesure que leur utilisation du cloud et des services connectés augmente. SK Shieldus a été reconnu comme un acteur majeur de la détection et de la réponse gérées en Asie-Pacifique en 2025 et a étendu ses portails MDR SaaS localisés dans plusieurs régions. L'Inde, la Corée du Sud et d'autres économies offrent une demande croissante pour des services adaptés localement. L'Amérique du Sud, le Moyen-Orient et l'Afrique restent des marchés à un stade plus précoce où les besoins des secteurs BFSI et gouvernemental sont soutenus par des stratégies nationales de cybersécurité, une attention croissante à la surveillance continue, à la préparation aux incidents et à des modèles de services pouvant être déployés en tenant compte des exigences locales.
Paysage concurrentiel
Le marché des services d'ingénierie de détection gérée est modérément fragmenté à l'échelle mondiale, bien que les fournisseurs capables d'opérer des programmes de détection en tant que code à l'échelle des entreprises forment un groupe plus restreint. CrowdStrike, Palo Alto Networks, Microsoft et SentinelOne bénéficient d'une télémétrie native et de portefeuilles de plateformes plus larges. Au sein du marché des services d'ingénierie de détection gérée, des fournisseurs spécialisés tels que Red Canary et Expel se distinguent en mettant l'accent sur des opérations transparentes, des enregistrements d'enquête clairs et le contrôle des bibliothèques de règles par le client, plutôt qu'en s'appuyant uniquement sur l'étendue d'une plateforme propriétaire. Expel a lancé Managed SIEM en mars 2026 en tant que service co-géré pour Microsoft Sentinel et Splunk Enterprise Security, avec la propriété des règles créées pour l'environnement appartenant au client. Cette approche répond aux préoccupations concernant la dépendance au fournisseur et la perte de visibilité opérationnelle, car les clients peuvent voir comment les règles sont ajustées et peuvent conserver le contenu s'ils changent de prestataire de services.
L'acquisition de capacités liées à l'IA est devenue une réponse concurrentielle importante. SentinelOne a annoncé l'acquisition d'Observo AI pour 225 millions USD en septembre 2025 afin d'ajouter la gestion de pipeline de télémétrie native à l'IA à son offre AI SIEM. Ces mouvements montrent une concentration sur une meilleure visibilité sur les pipelines de données et l'activité impliquant des agents IA, ce qui peut aider les fournisseurs à identifier si un nouveau comportement d'application, un accès utilisateur ou un traitement de télémétrie a introduit un problème de sécurité.
Au sein du marché des services d'ingénierie de détection gérée, la livraison par partenariat est également importante car les intégrateurs de systèmes peuvent étendre les capacités des plateformes aux opérations des clients, fournir un soutien à la mise en œuvre locale et connecter les outils techniques d'un fournisseur mondial aux processus utilisés par l'équipe de sécurité du client. Wipro a élargi son partenariat avec Palo Alto Networks en juin 2026 pour offrir des services MDR pilotés par l'IA combinant Cortex XSIAM avec Wipro CyberShield. Wipro a également lancé CyberShield MDR avec CrowdStrike en septembre 2025 via ses Cyber Defense Centers. Le marché des services d'ingénierie de détection gérée conserve des opportunités dans la détection des technologies opérationnelles, l'analytique de la santé et le signalement de conformité multi-juridictions. Ces domaines nécessitent une connaissance opérationnelle que les bibliothèques de règles générales peuvent ne pas fournir entièrement, notamment la familiarité avec les processus industriels, les flux de travail cliniques, les obligations de signalement et les conséquences pratiques de la mise hors ligne d'un système lors d'une enquête.
Leaders du secteur des services d'ingénierie de détection gérée
-
Accenture PLC
-
Cisco Systems, Inc.
-
International Business Machines Corporation
-
CrowdStrike Holdings, Inc.
-
Microsoft Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services d'Ingénierie de Détection Gérée Entreprises couvertes dans ce rapport
- Accenture PLC
- Cisco Systems, Inc.
- International Business Machines Corporation
- CrowdStrike Holdings, Inc.
- Microsoft Corporation
- AT&T Inc.
- eSentire, Inc.
- Expel, Inc.
- Atos SE
- Kyndryl, Inc.
- Arctic Wolf Networks
- NTT DATA Corporation
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Red Canary, Inc.
- Secureworks Corp.
- SentinelOne, Inc.
- Sophos Limited
- Trustwave Holdings, Inc.
- Verizon Communications Inc.
- Wipro Limited
Développements industriels récents dans Marché des Services d'Ingénierie de Détection Gérée
- Septembre 2026 : Wipro et CrowdStrike ont conjointement lancé le CISO Command Center, intégrant les services de sécurité gérée CyberTransform et CyberShield de Wipro avec la plateforme CrowdStrike Falcon dans les 8 Cyber Defense Centers mondiaux de Wipro, permettant aux entreprises de passer de modèles opérationnels de sécurité axés sur les outils à des modèles axés sur les risques avec une sécurité unifiée des terminaux, une sécurité cloud et une gestion de l'exposition.
- Juin 2026 : Wipro a élargi son partenariat avec Palo Alto Networks pour fournir des services MDR pilotés par l'IA combinant Cortex XSIAM de Palo Alto Networks avec Wipro CyberShield, utilisant l'apprentissage automatique et l'automatisation pour prédire les menaces et filtrer le bruit dans des environnements d'entreprise complexes via le cadre SOC GURU propriétaire de Wipro.
- Avril 2026 : CrowdStrike Falcon Next-Gen SIEM a commencé à ingérer la télémétrie Microsoft Defender for Endpoint en tant que première solution EDR tierce intégrée dans le pipeline de détection Falcon, tout en devenant simultanément disponible sur le Microsoft Azure Marketplace, ouvrant l'accès aux entreprises disposant d'accords Microsoft Azure Consumption Commitment existants.
- Mars 2026 : Expel a lancé Expel Managed SIEM en tant que service co-géré généralement disponible pour Microsoft Sentinel et Splunk Enterprise Security, plaçant les ingénieurs de détection d'Expel directement dans les environnements SIEM des clients pour créer, ajuster et optimiser les règles de détection tout en garantissant la pleine propriété des règles par le client et une visibilité en temps réel sur chaque décision d'ajustement.
Portée du rapport mondial sur le marché des services d'ingénierie de détection gérée
Le marché des services d'ingénierie de détection gérée implique des spécialistes tiers qui conçoivent, élaborent, testent, ajustent et maintiennent des règles de détection, des analyses, des cas d'utilisation et une logique de chasse aux menaces à travers les sources de télémétrie de sécurité. L'objectif est d'améliorer la capacité d'une organisation à identifier avec précision les menaces réelles tout en réduisant le bruit des alertes et les lacunes de détection.
Le rapport sur le marché des services d'ingénierie de détection gérée est segmenté par type de service (ingénierie de détection gérée, développement et optimisation des règles de détection, chasse aux menaces, surveillance de la sécurité, réponse aux incidents et automatisation et orchestration de la sécurité gérée), contenu de détection (règles Sigma, règles YARA, règles de détection SIEM, règles KQL et Microsoft Security, règles de corrélation et analytique comportementale, et playbooks SOAR et logique de réponse automatisée), plateforme technologique (plateformes SIEM, plateformes XDR, plateformes EDR, plateformes de sécurité cloud, plateformes de détection et de réponse aux menaces d'identité et autres plateformes technologiques), modèle de déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation final (banque, services financiers et assurance (BFSI), informatique et télécommunications, santé et sciences de la vie, gouvernement et secteur public, fabrication industrielle, commerce de détail et commerce électronique, et autres secteurs d'utilisation final) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Ingénierie de détection gérée |
| Développement et optimisation des règles de détection |
| Chasse aux menaces |
| Surveillance de la sécurité |
| Réponse aux incidents |
| Automatisation et orchestration de la sécurité gérée |
| Règles Sigma |
| Règles YARA |
| Règles de détection SIEM |
| Règles KQL et Microsoft Security |
| Règles de corrélation et analytique comportementale |
| Playbooks SOAR et logique de réponse automatisée |
| Plateformes SIEM |
| Plateformes XDR |
| Plateformes EDR |
| Plateformes de sécurité cloud |
| Plateformes de détection et de réponse aux menaces d'identité |
| Autres plateformes technologiques |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Informatique et télécommunications |
| Santé et sciences de la vie |
| Gouvernement et secteur public |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par type de service | Ingénierie de détection gérée | |
| Développement et optimisation des règles de détection | ||
| Chasse aux menaces | ||
| Surveillance de la sécurité | ||
| Réponse aux incidents | ||
| Automatisation et orchestration de la sécurité gérée | ||
| Par contenu de détection | Règles Sigma | |
| Règles YARA | ||
| Règles de détection SIEM | ||
| Règles KQL et Microsoft Security | ||
| Règles de corrélation et analytique comportementale | ||
| Playbooks SOAR et logique de réponse automatisée | ||
| Par plateforme technologique | Plateformes SIEM | |
| Plateformes XDR | ||
| Plateformes EDR | ||
| Plateformes de sécurité cloud | ||
| Plateformes de détection et de réponse aux menaces d'identité | ||
| Autres plateformes technologiques | ||
| Par modèle de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance (BFSI) | |
| Informatique et télécommunications | ||
| Santé et sciences de la vie | ||
| Gouvernement et secteur public | ||
| Fabrication industrielle | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services d'ingénierie de détection gérée ?
La taille du marché des services d'ingénierie de détection gérée devrait croître de 4,91 milliards USD en 2026 à 6,11 milliards USD en 2027 et devrait atteindre 17,03 milliards USD d'ici 2032 à un CAGR de 22,75 % sur la période 2027-2032.
Qu'est-ce que l'ingénierie de détection gérée ?
Il s'agit d'un service de sécurité géré qui développe, teste, ajuste et maintient des règles de détection et une logique de réponse dans les environnements de sécurité des clients.
Pourquoi les organisations adoptent-elles des services d'ingénierie de détection gérée ?
Les attaques basées sur l'identité, les environnements multi-cloud, les délais réglementaires et les pénuries de spécialistes en détection augmentent le besoin de surveillance et de réponse continues.
Quel modèle de déploiement présente les meilleures perspectives ?
Le déploiement basé sur le cloud a détenu une part de revenus de 68,58 % en 2026 et devrait se développer à un CAGR de 25,82 % jusqu'en 2032.
Quel secteur d'utilisation final mène la demande pour ces services ?
Le BFSI a détenu une part de revenus de 26,69 % en 2026 car il fait face à des menaces à haute valeur et à des exigences étendues en matière de surveillance de la sécurité et de signalement des incidents.
Quelle région devrait se développer le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 23,91 % jusqu'en 2032, soutenue par les investissements dans les infrastructures numériques et l'adoption plus large de la cybersécurité.