
Taille et part du marché des services EDR co-gérés
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.29 Milliards de dollars |
| Taille du Marché (2032) | 2.72 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 16.03 % |
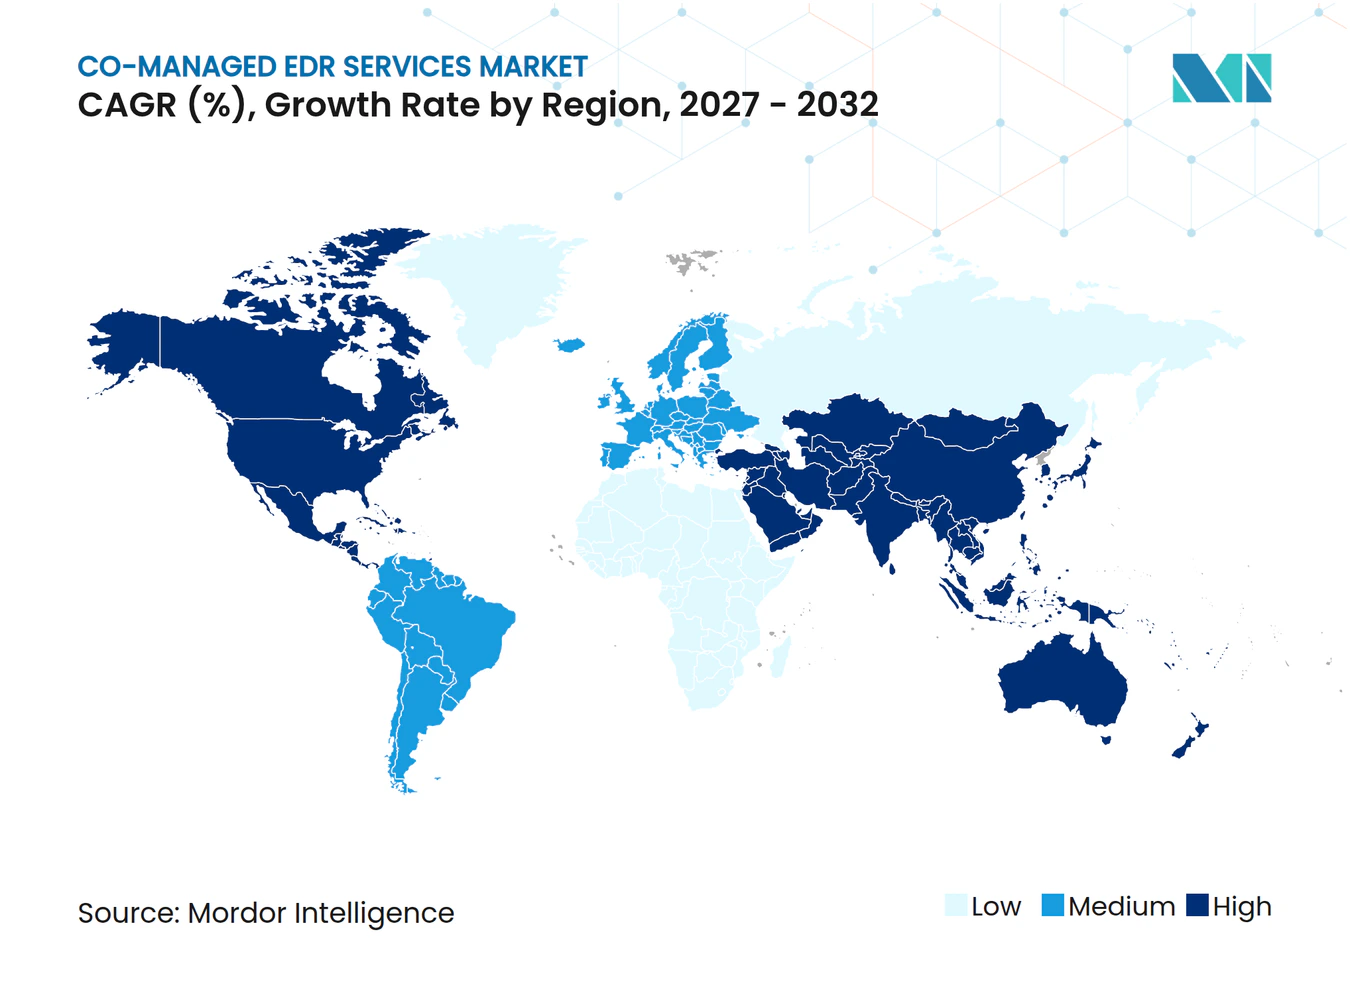
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services EDR co-gérés par Mordor Intelligence
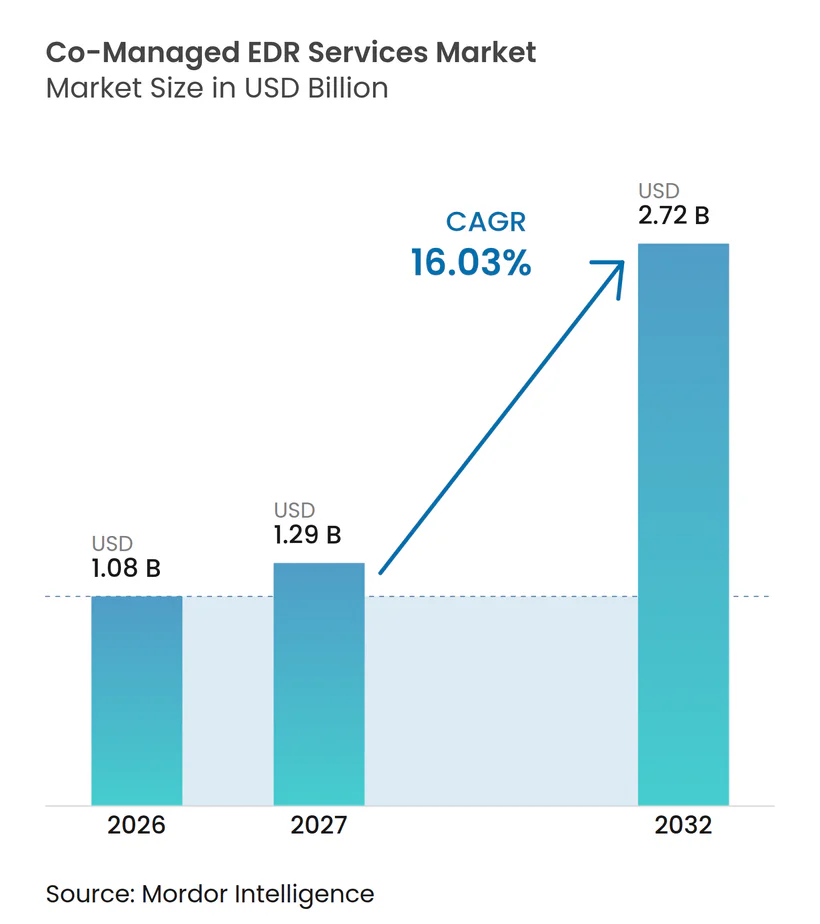
La taille du marché des services EDR co-gérés est projetée à 1,08 milliard USD en 2026, 1,29 milliard USD en 2027, et devrait atteindre 2,72 milliards USD d'ici 2032, avec un CAGR de 16,03 % de 2027 à 2032. Le marché des services EDR co-gérés reflète un changement dans les comportements d'achat en matière de sécurité, les organisations s'éloignant du choix entre des opérations entièrement externalisées et un centre d'opérations de sécurité entièrement interne. Les modèles d'exploitation partagés permettent aux analystes du client et du prestataire de travailler avec un ensemble d'outils commun tout en définissant des limites de responsabilité claires. Les campagnes de rançongiciels combinent de plus en plus le vol de données, les mouvements latéraux et la perturbation, ce qui rend une couverture spécialisée continue plus pertinente pour les organisations disposant d'une capacité interne limitée. Les clients recherchent également un contrôle plus fort sur les décisions de réponse après que des défaillances de la sécurité des points de terminaison ont démontré le risque opérationnel lié à la dépendance envers un seul prestataire ou un seul point de contrôle. Ces conditions créent un espace pour les prestataires capables d'associer une investigation rapide à une autorité client claire, une prestation de services fiable, une intégration pratique et des options de déploiement correspondant aux exigences opérationnelles, de conformité et de localisation des données du client.
Points clés du rapport
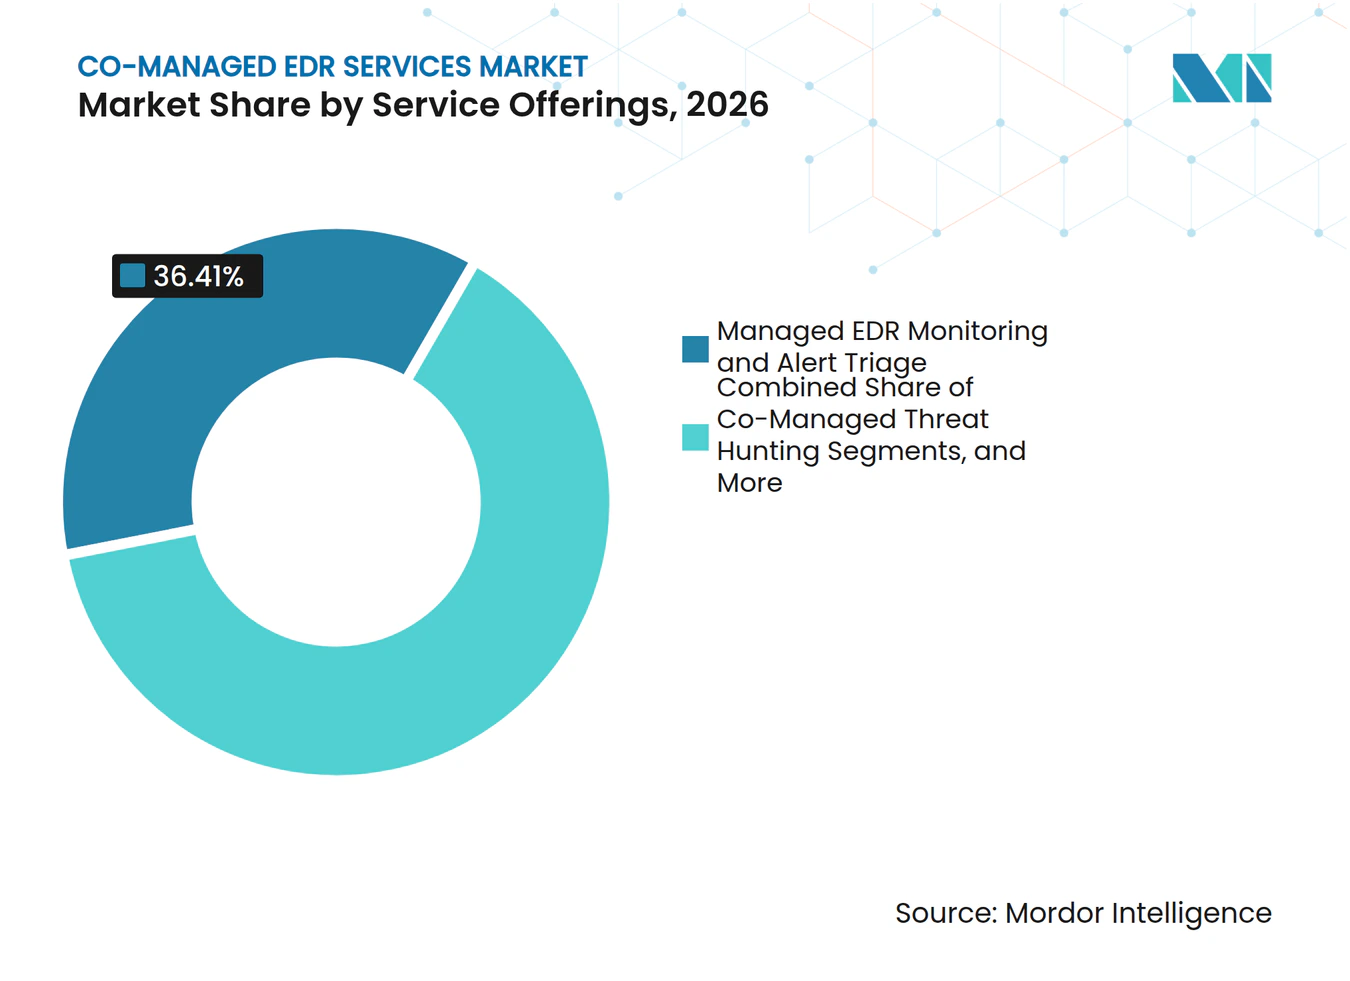
- Par offre de services, la surveillance EDR gérée et le triage des alertes représentaient 36,41 % de la part du marché des services EDR co-gérés en 2026, tandis que la containment et la remédiation co-gérées devraient se développer à un CAGR de 17,03 % jusqu'en 2032.
- Par modèle de déploiement, l'architecture livrée en cloud représentait 68,66 % de la part du marché des services EDR co-gérés en 2026, tandis que le cloud souverain ou régional devrait se développer à un CAGR de 16,82 % jusqu'en 2032.
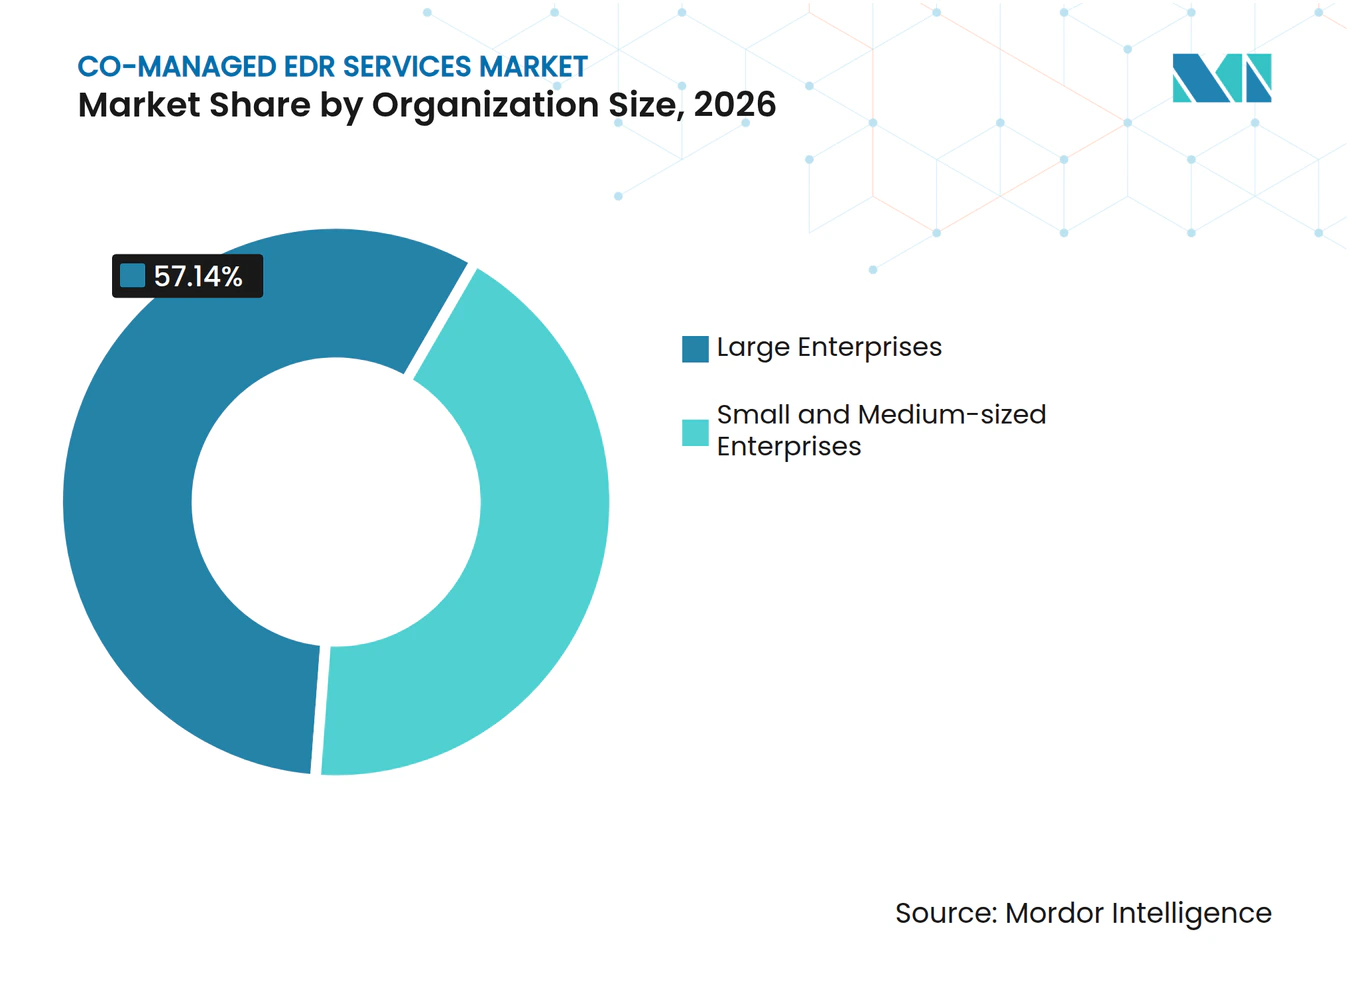
- Par taille d'organisation, les grandes entreprises détenaient 57,14 % du marché en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 16,41 % jusqu'en 2032.
- Par secteur vertical d'utilisateur final, le BFSI représentait 18,89 % du marché en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 17,61 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait 43,32 % du marché en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 16,98 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité croissante des attaques sur les points de terminaison et opérations de rançongiciels | +3.2% | Mondial, intensité maximale en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Pénuries de talents en cybersécurité et contraintes de capacité des SOC | +3.0% | Mondial, plus aigu en Amérique du Nord, en Europe et au Japon | Moyen terme (2-4 ans) |
| Exigences de conformité croissantes pour la surveillance continue | +2.5% | Europe, Amérique du Nord et Asie-Pacifique | Moyen terme (2-4 ans) |
| Expansion du cloud, du travail à distance et des parcs de points de terminaison distribués | +2.3% | Mondial, expansion la plus rapide en Asie-Pacifique et en Amérique du Sud | Court terme (≤ 2 ans) |
| Espaces de travail d'investigation partagés et co-gestion basée sur le RACI | +1.8% | Principalement Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| IA agentique réduisant la latence du triage des alertes et de la réponse | +1.5% | Mondial, adoption précoce en Amérique du Nord et en Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité croissante des attaques sur les points de terminaison et opérations de rançongiciels
Les groupes de rançongiciels ont évolué au-delà des campagnes axées uniquement sur le chiffrement des fichiers et utilisent de plus en plus une extorsion par étapes qui commence par le vol de données. Google a signalé que le vol de données s'est produit dans 77 % des intrusions par rançongiciels examinées en 2025, contre 57 % en 2024. Broadcom a signalé 6 182 événements d'extorsion sans chiffrement en 2025, en hausse de 23 % par rapport à 2024.[1]Les attaquants utilisent également des pilotes vulnérables pour désactiver les contrôles des points de terminaison avant d'exécuter leurs charges utiles. Le protocole RDP est apparu dans 85 % des intrusions examinées, tandis que l'infrastructure de virtualisation a été ciblée dans 43 % des cas, contre 29 % en 2024.[2] Le marché des services EDR co-gérés bénéficie lorsque les analystes prestataires peuvent investiguer et contenir l'activité avant qu'elle n'atteigne plusieurs systèmes.
Pénuries de talents en cybersécurité et contraintes de capacité des SOC
Les équipes des opérations de sécurité continuent de faire face à des lacunes en matière de personnel et de compétences spécialisées. L'ISACA a constaté que 55 % des équipes étaient en sous-effectif en 2025 et que 65 % avaient des postes vacants. Fortinet a constaté que 71 % des organisations considéraient la pénurie de compétences comme un risque organisationnel actif en 2026, contre 67 % en 2024. Le SANS a rapporté que 60 % des organisations considéraient les lacunes en compétences comme plus graves que les pénuries d'effectifs, et 27 % ont lié des violations aux lacunes de capacité de la main-d'œuvre. Ces pressions étendent le défi au-delà du recrutement, car les organisations ont également besoin d'analystes capables d'investiguer des activités complexes et de répondre selon des procédures établies. Le marché des services EDR co-gérés donne aux clients accès à une capacité d'analyse sans le long cycle de recrutement nécessaire pour constituer une équipe interne comparable.
Exigences de conformité croissantes pour la surveillance continue
DORA est en vigueur depuis le 17 janvier 2025 et exige des entités financières qu'elles surveillent en permanence les systèmes TIC et définissent des seuils d'alerte pour les processus de réponse. NIS2 exige une surveillance continue des menaces et un signalement initial des incidents dans les 24 heures pour les entités concernées. Ces obligations rendent difficile une couverture limitée aux heures ouvrables pour les opérateurs de services financiers et d'infrastructures critiques. Les exigences du niveau 2 du CMMC augmentent également le besoin de journalisation des points de terminaison et de réponse aux incidents parmi les contractants de la défense des États-Unis. Le SANS a rapporté que la part des organisations où la réglementation a affecté le recrutement en sécurité est passée de 40 % à 95 % entre 2025 et 2026. Le marché des services EDR co-gérés est soutenu par des prestataires capables de documenter les responsabilités de surveillance, d'escalade et de réponse pour les clients réglementés.
Expansion du cloud, du travail à distance et des parcs de points de terminaison distribués
Le travail hybride a étendu les parcs de points de terminaison aux ordinateurs portables gérés, aux appareils personnels, aux charges de travail cloud et aux actifs de technologie opérationnelle. Ces systèmes peuvent exécuter différents agents de capteurs et produire différentes formes de télémétrie. Le rôle du prestataire devient plus important lorsque les équipes internes doivent maintenir une surveillance cohérente sur les différents sites et types de points de terminaison. La convergence des technologies de l'information et des technologies opérationnelles crée une demande supplémentaire de la part des fabricants qui étendent la couverture des systèmes d'entreprise aux équipements de production. Zscaler et Red Canary ont constaté que 75 % des organisations signalaient une pénurie de compétences en détection d'intrusion et 72 % en réponse aux incidents. Le marché des services EDR co-gérés est donc soutenu par des clients ayant besoin d'une capacité d'investigation partagée sur des parcs dispersés.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Souveraineté des données et préoccupations relatives au contrôle client | -1.8% | Europe, Moyen-Orient et Asie-Pacifique | Moyen terme (2-4 ans) |
| Complexité d'intégration entre les piles de points de terminaison et de sécurité fragmentées | -1.5% | Mondial | Court terme (≤ 2 ans) |
| Pannes de capteurs EDR et risque de concentration opérationnelle | -1.0% | Mondial, impact le plus fort en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Responsabilité ambiguë pour les actions de containment autorisées par le prestataire | -0.7% | Mondial, plus aigu dans les secteurs réglementés | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Souveraineté des données et préoccupations relatives au contrôle client
Le traitement partagé en cloud peut déplacer la télémétrie des points de terminaison au-delà des frontières et créer des conflits avec les règles locales de confidentialité, de sécurité et de résidence des données. La Commission européenne a publié son cadre de souveraineté cloud en octobre 2025, définissant 8 objectifs de souveraineté pour la passation de marchés cloud institutionnels de l'UE.[3] Le cadre informe de plus en plus les appels d'offres de services de sécurité dans les secteurs réglementés. La France et l'Allemagne ont également fait progresser des approches de cloud souverain qui peuvent nécessiter une infrastructure séparée pour la livraison locale. Les prestataires s'appuyant uniquement sur un modèle cloud centralisé font face à une base de clients adressables plus étroite en Europe et au Moyen-Orient. Le marché des services EDR co-gérés doit équilibrer les besoins de déploiement régional avec les avantages de coût des opérations de services partagés.
Complexité d'intégration entre les piles de points de terminaison et de sécurité fragmentées
L'intégration des services EDR co-gérés peut être difficile lorsque les clients conservent des produits antivirus hérités aux côtés de capteurs plus récents. Les environnements mixtes Windows, Linux et macOS génèrent également des télémétries différentes, tandis que les actifs de technologie opérationnelle peuvent nécessiter des méthodes de déploiement spécialisées. Les clients disposant de plus de 5 000 points de terminaison peuvent faire face à des périodes d'intégration supérieures à 90 jours. Ces délais peuvent reporter la comptabilisation des revenus du prestataire et affecter la confiance du client en début de relation. Zscaler et Red Canary ont signalé des lacunes en compétences en détection d'intrusion et en réponse aux incidents qui compliquent également la transition vers des opérations partagées. Des interfaces de programmation d'applications ouvertes et une ingestion de télémétrie standardisée peuvent raccourcir les cycles de mise en œuvre et distinguer les prestataires sur le marché des services EDR co-gérés.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre de services :
la surveillance ancre les revenus tandis que la remédiation mène la croissanceLa surveillance EDR gérée et le triage des alertes représentaient 36,41 % de la part du marché des services EDR co-gérés en 2026. Il s'agit du point d'entrée habituel pour les clients recherchant une surveillance continue, une priorisation des alertes et un soutien du prestataire sans transférer le contrôle des décisions à fort impact. Les équipes internes peuvent tester le modèle partagé avant d'accorder une autorité plus large, tandis que les prestataires assurent une couverture analytique cohérente. La chasse aux menaces co-gérée soutient les acheteurs de taille intermédiaire capables d'investiguer des problèmes ciblés mais manquant de la profondeur de renseignement nécessaire pour des campagnes proactives. Les services d'investigation et de forensique peuvent également préparer les clients des secteurs de la santé et des services financiers à une co-gestion plus large en établissant des flux de travail de gestion des preuves et d'investigation documentée.
La taille du marché des services EDR co-gérés pour la containment et la remédiation devrait se développer à un CAGR de 17,03 % de 2027 à 2032. La confiance accrue des acheteurs reflète des règles de réponse plus claires, des contrats client-prestataire testés et des espaces de travail d'investigation partagés où les deux parties peuvent évaluer l'activité dans le même environnement. CrowdStrike a introduit Falcon Complete Hub dans sa version Automne 2025 comme interface de collaboration pour les analystes prestataires et clients au sein d'une même console. L'interface soutient un passage des escalades séquentielles vers des décisions conjointes en temps réel. Des voies d'escalade claires restent essentielles lorsque les actions de containment peuvent affecter les opérations commerciales d'un client.



Par modèle de déploiement :
la livraison cloud domine tandis que les variantes souveraines reconfigurent les achatsL'architecture livrée en cloud représentait 68,66 % de la part du marché des services EDR co-gérés en 2026. Les entreprises la privilégient pour le traitement centralisé de la télémétrie, le calcul élastique, les mises à jour rapides des capteurs et la prise en charge de nombreux sites de points de terminaison sans nouvelle infrastructure sur site. Les architectures hybrides servent les institutions financières et les opérateurs industriels qui corrèlent la télémétrie cloud et locale avant de transmettre les cas aux analystes partagés. Les systèmes sur site et isolés restent nécessaires pour les organisations de défense, gouvernementales et d'infrastructures critiques qui ne peuvent pas déplacer les données hors de leurs installations. La diversité des choix de déploiement montre que l'architecture est une décision d'achat façonnée par les besoins opérationnels, les obligations réglementaires et la localisation des données.
Le cloud souverain ou régional devrait se développer à un CAGR de 16,82 % de 2027 à 2032 dans le marché des services EDR co-gérés. L'application de DORA et le cadre de la Commission européenne rendent le traitement local plus important dans les appels d'offres réglementés. Les prestataires ont besoin d'options régionales qui préservent la cohérence opérationnelle tout en répondant aux exigences de contrôle des clients. SentinelOne a annoncé Prompt Security On-Premise lors du RSAC 2026 pour les environnements isolés et souverains. Cette initiative illustre comment les prestataires natifs de plateformes répondent aux clients ayant besoin d'un contrôle local ainsi que d'une détection efficace.
Par taille d'organisation :
les grandes entreprises ancrent les revenus tandis que les PME réduisent l'écartLes grandes entreprises détenaient 57,14 % de la part du marché des services EDR co-gérés en 2026. Les grands parcs de points de terminaison, les investissements EDR existants et les obligations de conformité complexes font de la co-gestion une couche supplémentaire aux opérations internes plutôt qu'un remplacement complet. Ces clients utilisent les prestataires pour étendre la couverture aux filiales, aux bureaux distants et aux sites mondiaux, tout en conservant la supervision stratégique des risques de sécurité. Ils recherchent également une capacité de chasse aux menaces difficile à recruter et à retenir en interne. Cela crée des engagements plus importants et plus complexes pour les prestataires capables d'opérer aux côtés d'équipes de sécurité établies.
Les petites et moyennes entreprises devraient se développer à un CAGR de 16,41 % de 2027 à 2032 sur le marché des services EDR co-gérés. La tarification par point de terminaison et les canaux des prestataires de services gérés réduisent le coût d'une couverture 24h/24 et 7j/7 pour les organisations sans budgets dédiés aux opérations de sécurité. Huntress a déclaré plus de 250 millions USD de revenus récurrents annuels et la protection de plus de 270 000 entreprises en 2026. Sa croissance annuelle déclarée de 65 % d'une année sur l'autre indique une demande pour des offres construites autour de budgets clients plus modestes et d'une administration simplifiée. Les préoccupations relatives aux attaques sur la chaîne d'approvisionnement rendent également la couverture continue des points de terminaison plus pertinente pour les petites organisations qui dépendent de systèmes et de prestataires externes.

Par secteur vertical d'utilisateur final :
le BFSI maintient sa position de leader tandis que la santé génère la dynamique la plus rapideLe BFSI détenait 18,89 % de la part du marché des services EDR co-gérés en 2026. Le secteur combine un investissement en sécurité axé sur la conformité de longue date avec les exigences de DORA pour la surveillance continue des institutions financières de l'UE concernées. Les services co-gérés assurent une couverture permanente tout en permettant aux institutions financières de conserver les décisions clés en matière de risque. Leurs processus documentés d'escalade et de gestion des preuves s'alignent sur les besoins de supervision du secteur. Les données clients, les systèmes de paiement et la continuité opérationnelle rendent l'investigation rapide des points de terminaison particulièrement précieuse pour ces acheteurs.
La santé et les sciences de la vie devraient se développer à un CAGR de 17,61 % de 2027 à 2032 sur le marché des services EDR co-gérés. Les dispositifs médicaux connectés et les systèmes cliniques ont élargi la surface d'attaque, tandis que la maturité en matière de sécurité n'a pas toujours suivi le même rythme. Les informations sur les patients et la continuité des soins peuvent amplifier l'impact d'un événement de rançongiciel, encourageant des dispositifs de surveillance plus structurés. En octobre 2026, Palo Alto Networks et IBM ont annoncé un partenariat avec le NHS England couvrant plus de 2 millions d'appareils et 55 000 organisations traitant des données de santé. Le gouvernement et la défense, les technologies de l'information et les télécommunications, la fabrication, le commerce de détail, l'énergie et les services publics deviennent également pertinents à mesure que les risques et les exigences spécifiques aux secteurs augmentent.
Analyse géographique
Marché des Services EDR Co-Gérés en Amérique du Nord
L'Amérique du Nord détenait 43,32 % de la part de marché des services EDR co-gérés en 2026. La région combine une forte concentration d'entreprises disposant de licences EDR avec un canal de fournisseurs de services de sécurité gérés mature, et les États-Unis génèrent la majeure partie des revenus grâce aux grandes organisations et à un large marché intermédiaire. Cette base d'acheteurs offre aux fournisseurs un accès à des clients qui comprennent déjà la technologie des points de terminaison, mais qui ont besoin d'un soutien opérationnel continu dans le cadre des exigences CMMC et des règles de divulgation en matière de cybersécurité de la SEC. La concurrence est dense, car les fournisseurs de plateformes et les services spécialisés ciblent les mêmes comptes d'entreprises et de marché intermédiaire. Cette pression peut rendre les offres de surveillance uniquement plus difficiles à différencier et peut accroître le besoin de capacités de service plus larges, de modèles opérationnels plus clairs et d'options de réponse alignées sur la tolérance au risque des clients.
Marché des Services EDR Co-Gérés en Europe
L'Europe reste importante car les réglementations modifient les conditions de passation des marchés ainsi que le volume de la demande. DORA et NIS2 favorisent les fournisseurs capables de prendre en charge des frontières cloud locales ou régionales et de respecter les délais de signalement des incidents. L'Allemagne et le Royaume-Uni sont les plus grands marchés européens dans le périmètre fourni, tandis que l'exigence de certification Cloud de Confiance en France fait de la localisation des données, de l'autorité de réponse et des procédures d'incident des critères visibles dans les évaluations des clients. Bitdefender et OVHcloud se sont associés pour héberger GravityZone sur une infrastructure SecNumCloud afin d'assurer une livraison conforme aux exigences du RGPD, de NIS2 et de DORA. Le marché des services EDR co-gérés en Europe récompense les fournisseurs qui font de la conformité et de la localisation des données des éléments visibles de leur offre.
Marché des Services EDR Co-Gérés en Asie-Pacifique, Moyen-Orient et Afrique, et Amérique du Sud
L'Asie-Pacifique devrait se développer à un CAGR de 16,98 % de 2027 à 2032 sur le marché des services EDR co-gérés. La transformation numérique, la fréquence accrue des attaques et le faible niveau d'investissement historique dans les opérations de sécurité soutiennent la demande et le besoin de modèles de livraison qui aident les clients à améliorer leurs opérations sans recrutement interne extensif. L'Inde, Singapour, la Corée du Sud et l'Australie augmentent leurs achats à mesure que les cadres de cybersécurité et les règles du secteur financier se développent. Le Moyen-Orient, mené par l'Arabie saoudite et les Émirats arabes unis, accroît ses investissements en sécurité gérée pour soutenir les programmes d'infrastructure numérique Vision 2030, tandis que l'Amérique du Sud est portée par les exigences de conformité à la LGPD du Brésil et que l'Afrique reste à un stade plus précoce, avec une demande centrée sur les services financiers en Afrique du Sud et au Nigéria.
Paysage concurrentiel
Concentration du Marché
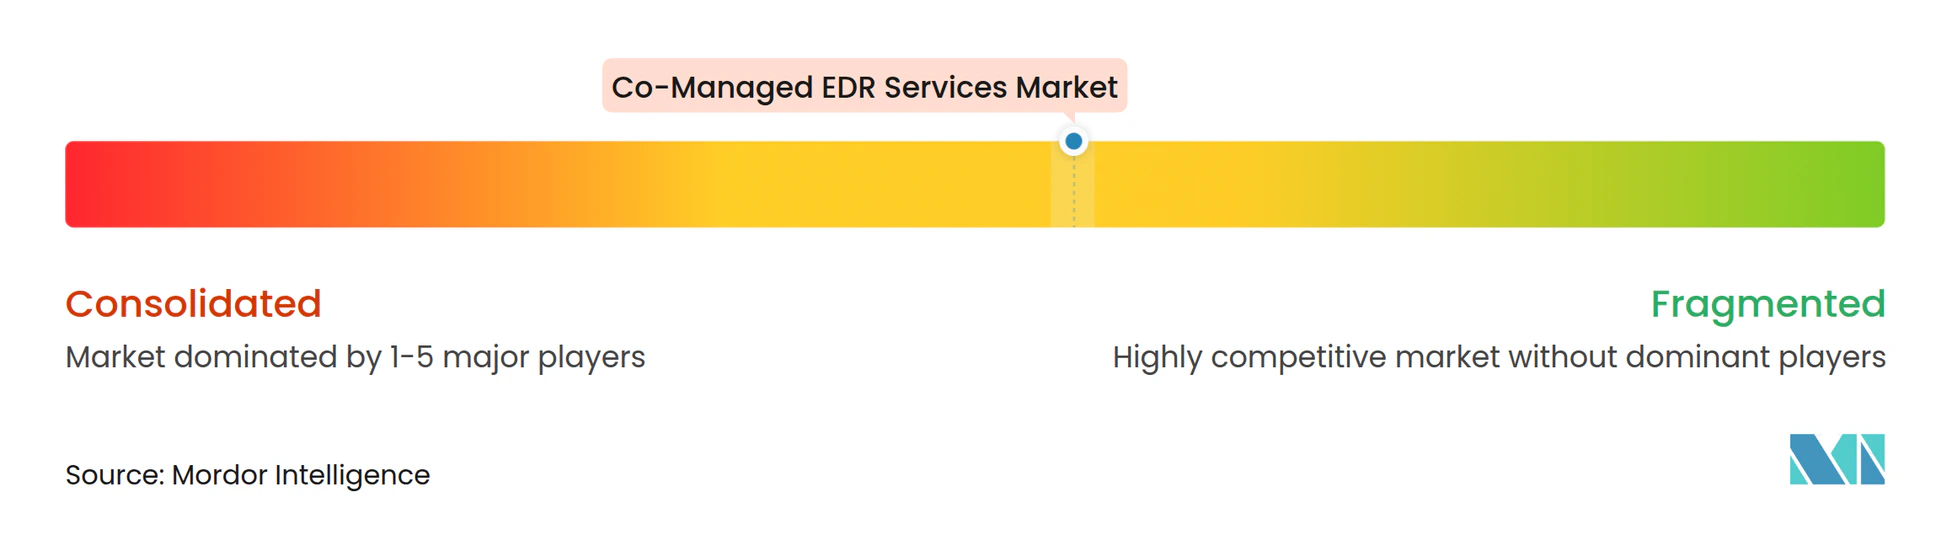
Le marché des services EDR co-gérés est modérément fragmenté, avec une concurrence divisée entre les fournisseurs natifs de plateformes et les prestataires de sécurité gérés indépendants des fournisseurs. Les fournisseurs natifs de plateformes se distinguent par l'efficacité de la détection, l'intégration des capteurs et un triage plus rapide, ce qui peut simplifier le transfert entre les données produit et l'action des analystes. CrowdStrike a introduit Charlotte AI Detection Triage dans sa version Automne 2025 pour évaluer les détections et recommander des actions avant l'examen par un analyste humain. Cette approche place l'analyse automatisée à la première étape d'un flux de travail partagé et peut réduire le volume de décisions routinières que les analystes doivent examiner. Sophos a finalisé son acquisition de Secureworks en février 2025 et a intégré Sophos Endpoint dans tous les abonnements Taegis MDR et XDR en septembre 2025, réunissant la technologie des points de terminaison et une couche de services gérés multi-fournisseurs.
Les prestataires indépendants des fournisseurs se distinguent par leur flexibilité et des modèles plus faciles à adopter pour les acheteurs du marché intermédiaire. Arctic Wolf a acquis Cylance pour 160 millions USD en février 2025, ajoutant un agent de point de terminaison propriétaire à sa plateforme Aurora et réduisant sa dépendance antérieure aux outils de points de terminaison tiers. Zscaler a finalisé son acquisition de Red Canary pour 675 millions USD le 1er août 2025, associant la capacité de détection gérée à la télémétrie de confiance zéro et à la gestion de l'exposition. LevelBlue a finalisé son acquisition de Cybereason le 25 novembre 2025, ajoutant des capacités XDR, de forensique numérique, de réponse aux incidents et de renseignement sur les menaces qui élargissent son offre d'opérations de sécurité.
Les partenariats constituent également une voie concurrentielle importante sur le marché des services EDR co-gérés. Cyderes et Palo Alto Networks ont annoncé un partenariat le 1er octobre 2026, positionnant Cyderes comme partenaire de livraison privilégié pour Cortex XDR et Cortex XSIAM en Amérique du Nord et en EMEA. Le modèle sépare le développement de la plateforme des opérations des analystes tout en conservant une offre client liée et des responsabilités de service définies. La livraison conforme à la souveraineté pour les clients réglementés du marché intermédiaire en dehors de l'Amérique du Nord et de l'Europe occidentale reste une opportunité ouverte, aux côtés d'une surveillance qui corrèle les données des points de terminaison industriels avec la télémétrie d'entreprise. La certification ISO/IEC 27001 et l'attestation SOC 2 Type II sont devenues des exigences de base dans les secteurs réglementés, et les prestataires qui en sont dépourvus peuvent être exclus lors de la phase d'appel d'offres.
Leaders du secteur des services EDR co-gérés
-
CrowdStrike Holdings, Inc.
-
Sophos Limited
-
Arctic Wolf Networks, Inc.
-
SentinelOne, Inc.
-
Rapid7, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services EDR Co-Gérés Entreprises couvertes dans ce rapport
- CrowdStrike Holdings, Inc.
- SentinelOne, Inc.
- Sophos Limited
- Arctic Wolf Networks, Inc.
- Rapid7, Inc.
- Palo Alto Networks, Inc.
- Trend Micro Incorporated
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- Bitdefender SRL
- WithSecure Corporation
- ESET, spol. s r.o.
- Red Canary, Inc.
- eSentire, Inc.
- Expel, Inc.
- Deepwatch, Inc.
- Critical Start, Inc.
- Binary Defense Systems, Inc.
- Huntress Labs Incorporated
- Ontinue, Inc.
- LevelBlue, Inc.
- Cybereason Inc.
- Malwarebytes Inc.
- Trellix, a division of Musarubra US LLC
Développements industriels récents dans Marché des Services EDR Co-Gérés
- Octobre 2026 : Palo Alto Networks et IBM ont annoncé un partenariat pour la prochaine phase du programme Secure Boundary du NHS England, assurant une sécurité cloud co-gérée sur plus de 2 millions d'appareils, 200 fiducies NHS et 55 000 organisations traitant des données de santé selon un modèle « Défendre comme un ».
- Octobre 2026 : Cyderes et Palo Alto Networks ont annoncé un partenariat positionnant Cyderes comme partenaire de livraison privilégié pour Cortex XDR et Cortex XSIAM aux États-Unis, au Canada et en EMEA, soutenant à la fois des programmes de sécurité entièrement gérés et co-gérés.
- Octobre 2026 : Huntress a annoncé un partenariat de distribution avec ALSO, étendant la plateforme de sécurité agentique Huntress dans 31 pays européens et renforçant son écosystème de canaux EMEA pour les services EDR co-gérés axés sur les PME.
- Mars 2026 : Huntress a lancé des produits de gestion de la posture de sécurité des points de terminaison gérés et de gestion de la posture de sécurité des identités gérées, étendant sa plateforme de sécurité agentique à la réduction proactive de la surface d'attaque aux côtés des services EDR co-gérés pour les clients PME.
Périmètre du rapport mondial sur le marché des services EDR co-gérés
Le rapport sur le marché des services EDR co-gérés est segmenté par offre de services (surveillance EDR gérée et triage des alertes, chasse aux menaces co-gérée, investigation et forensique co-gérées, containment et remédiation co-gérés, et autres offres de services), modèle de déploiement (livraison cloud, cloud hybride et sur site, sur site et isolé, cloud souverain ou régional), taille d'organisation (petites et moyennes entreprises, grandes entreprises), secteur vertical d'utilisateur final (BFSI, santé et sciences de la vie, technologies de l'information et télécommunications, gouvernement et défense, fabrication et industrie, commerce de détail et e-commerce, énergie et services publics, et autres secteurs verticaux d'utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Surveillance EDR gérée et triage des alertes |
| Chasse aux menaces co-gérée |
| Investigation et forensique co-gérées |
| Containment et remédiation co-gérés |
| Autres offres de services |
| Livraison cloud |
| Cloud hybride et sur site |
| Sur site et isolé |
| Cloud souverain ou régional |
| Petites et moyennes entreprises |
| Grandes entreprises |
| BFSI |
| Santé et sciences de la vie |
| Technologies de l'information et télécommunications |
| Gouvernement et défense |
| Fabrication et industrie |
| Commerce de détail et e-commerce |
| Énergie et services publics |
| Autres secteurs verticaux d'utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Chili | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Singapour | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Israël | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Égypte |
| Par offre de services | Surveillance EDR gérée et triage des alertes | |
| Chasse aux menaces co-gérée | ||
| Investigation et forensique co-gérées | ||
| Containment et remédiation co-gérés | ||
| Autres offres de services | ||
| Par modèle de déploiement | Livraison cloud | |
| Cloud hybride et sur site | ||
| Sur site et isolé | ||
| Cloud souverain ou régional | ||
| Par taille d'organisation | Petites et moyennes entreprises | |
| Grandes entreprises | ||
| Par secteur vertical d'utilisateur final | BFSI | |
| Santé et sciences de la vie | ||
| Technologies de l'information et télécommunications | ||
| Gouvernement et défense | ||
| Fabrication et industrie | ||
| Commerce de détail et e-commerce | ||
| Énergie et services publics | ||
| Autres secteurs verticaux d'utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Chili | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Singapour | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Israël | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services EDR co-gérés ?
La taille du marché des services EDR co-gérés est projetée à 1,08 milliard USD en 2026, 1,29 milliard USD en 2027, et 2,72 milliards USD d'ici 2032, sur la base d'une période de prévision allant de 2027 à 2032.
Quel est le CAGR prévu pour les services EDR co-gérés ?
Le secteur devrait se développer à un CAGR de 16,03 % de 2027 à 2032, les clients recherchant une surveillance continue, une investigation coordonnée et une répartition claire des responsabilités entre les équipes internes et les prestataires.
Quelle offre de services détient la plus grande part ?
La surveillance EDR gérée et le triage des alertes représentaient 36,41 % des revenus en 2026, car elle constitue un point d'entrée pratique pour les organisations souhaitant un soutien analytique externe tout en conservant en interne les décisions de réponse à fort impact.
Quel modèle de déploiement prend de l'élan ?
Le cloud souverain ou régional devrait se développer à un CAGR de 16,82 % jusqu'en 2032, les exigences de résidence des données affectant de plus en plus les achats des clients réglementés et la conception de la livraison des services de sécurité partagés.
Quel secteur vertical d'utilisateur final se développe le plus rapidement ?
La santé et les sciences de la vie devraient se développer à un CAGR de 17,61 % de 2027 à 2032, car les dispositifs médicaux connectés, les systèmes cliniques, les informations sur les patients et la continuité des soins créent d'importantes exigences en matière d'opérations de sécurité.
Quelle région devrait se développer le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 16,98 % jusqu'en 2032, soutenue par la transformation numérique, la fréquence accrue des attaques, les cadres de cybersécurité et un besoin accru de soutien aux opérations de sécurité dans ses économies à forte croissance.