
Taille et part du marché des services gérés d'opérations GRC
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 25.46 Milliards de dollars |
| Taille du Marché (2032) | 43.47 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 11.29 % |
| Marché à la Croissance la Plus Rapide | Moyen-Orient |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés d'opérations GRC par Mordor Intelligence
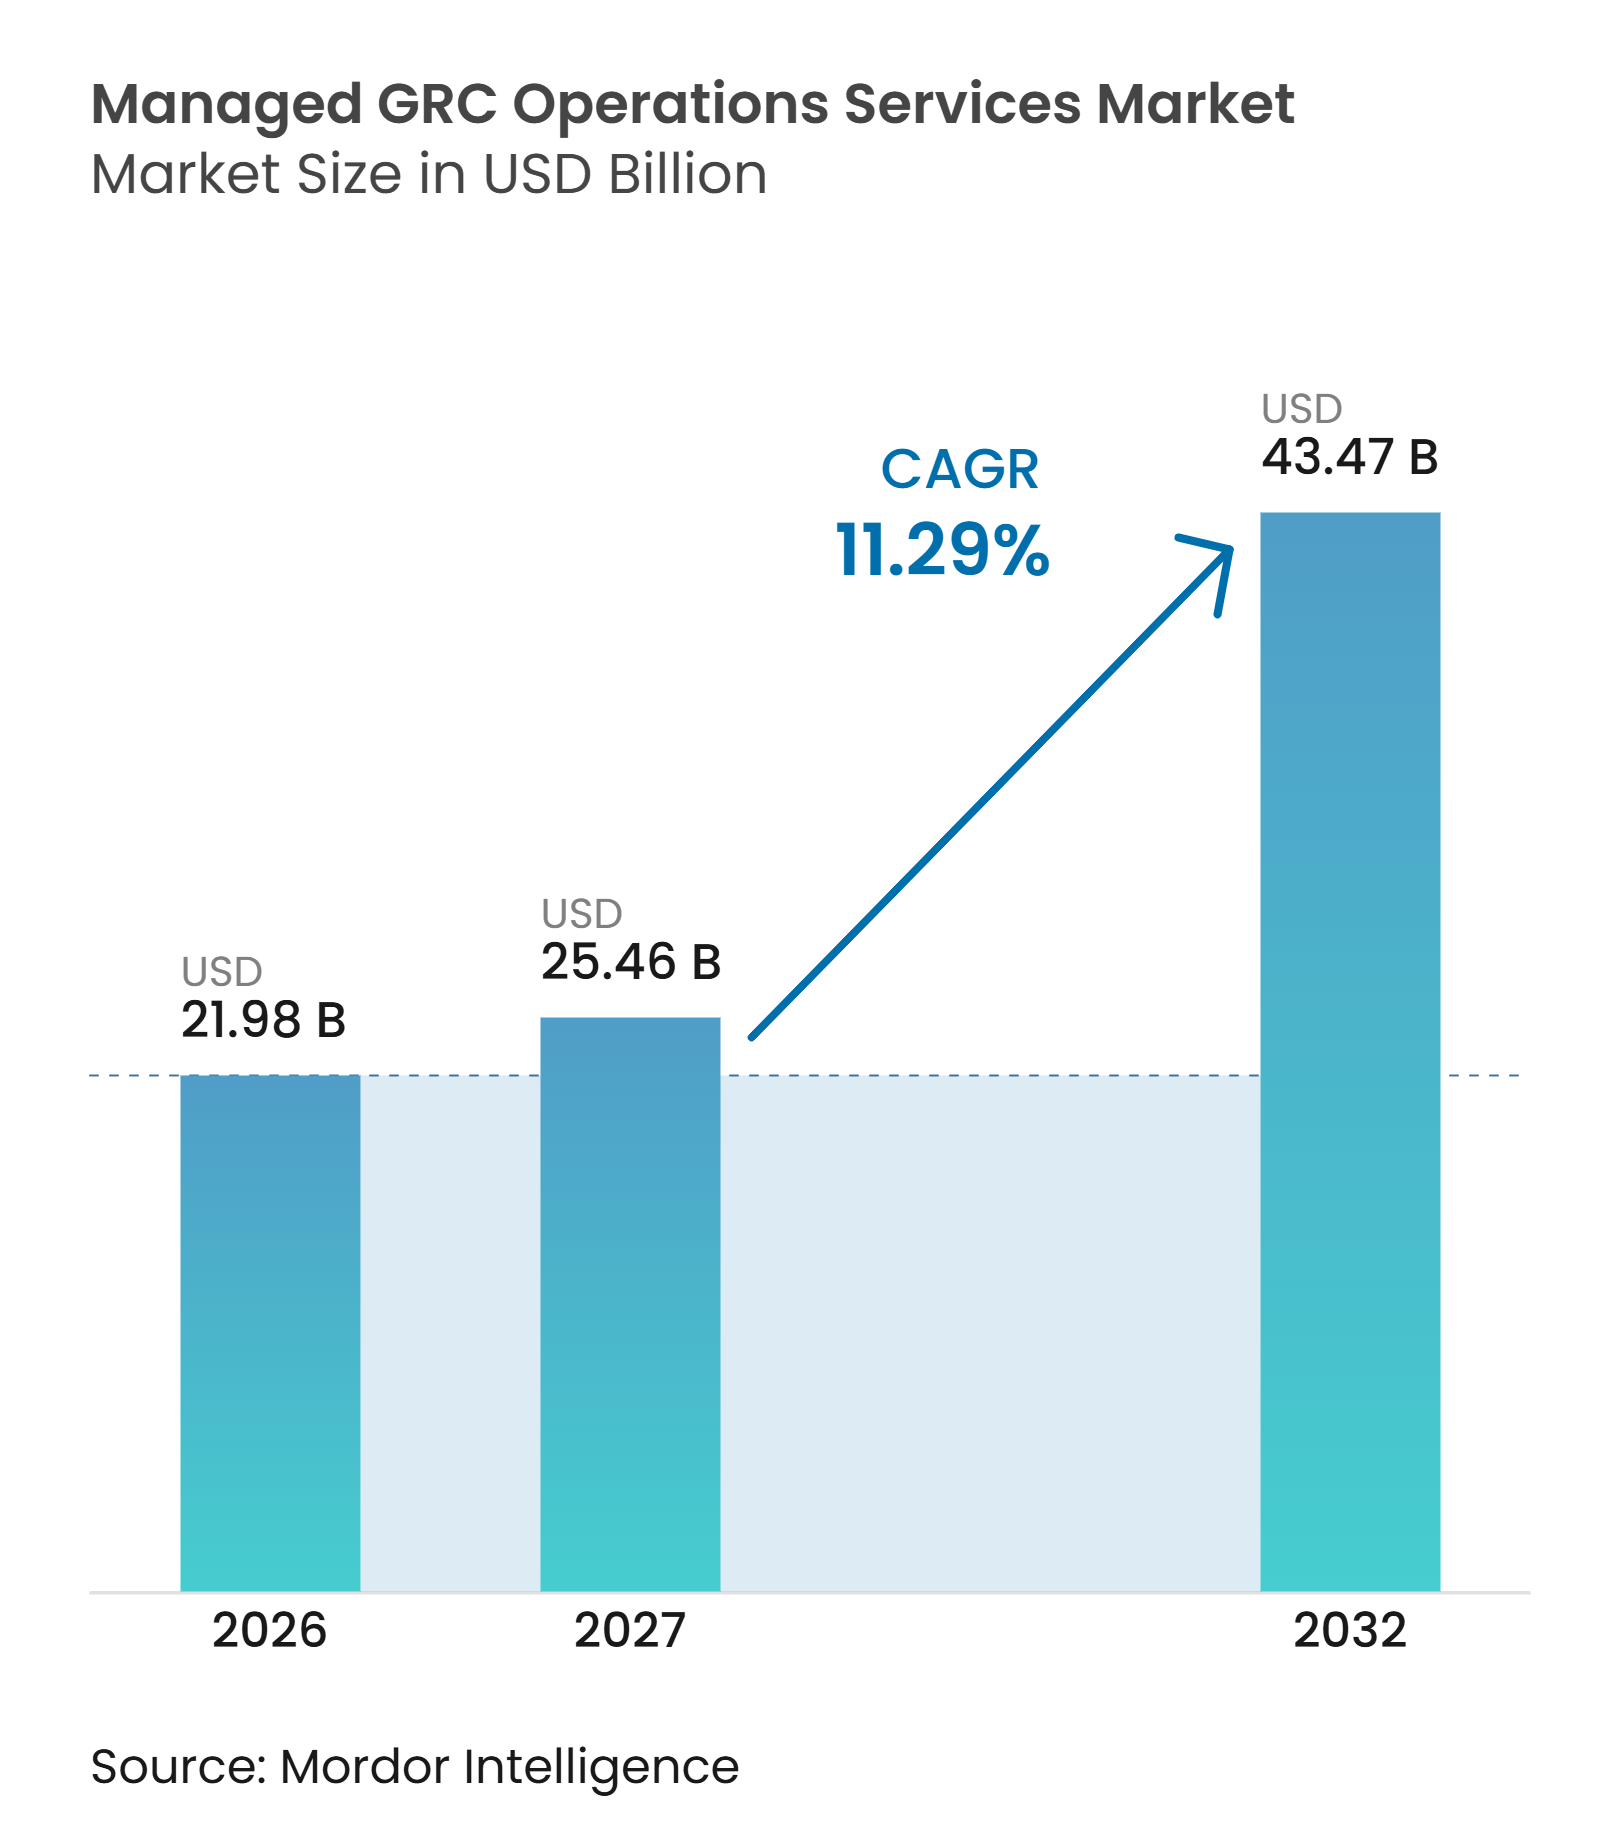
La taille du Marché des Services d'Opérations GRC Gérées était évaluée à 21,98 milliards USD en 2026 et devrait croître de 25,46 milliards USD en 2027 pour atteindre 43,47 milliards USD d'ici 2032, à un CAGR de 11,29 % durant la période de prévision (2027-2032).
Les organisations réglementées font face à des exigences qui se chevauchent et nécessitent des preuves continues plutôt que des évaluations périodiques. DORA, la loi européenne sur l'IA et NIS2 ont augmenté le nombre d'activités de conformité devant être menées simultanément. L'externalisation donne aux organisations accès à une capacité opérationnelle spécialisée lorsque les équipes internes ne peuvent pas recruter du personnel ou acquérir des compétences suffisamment rapidement. Les prestataires répondent à cette demande en combinant des services d'audit, de gestion des risques, de conformité, de supervision des tiers et de gouvernance de l'IA sur des plateformes communes. L'automatisation peut réduire la charge de travail par cycle de conformité, bien que des systèmes fragmentés puissent retarder les bénéfices au cours de la première année d'une mission.
Principaux enseignements du rapport
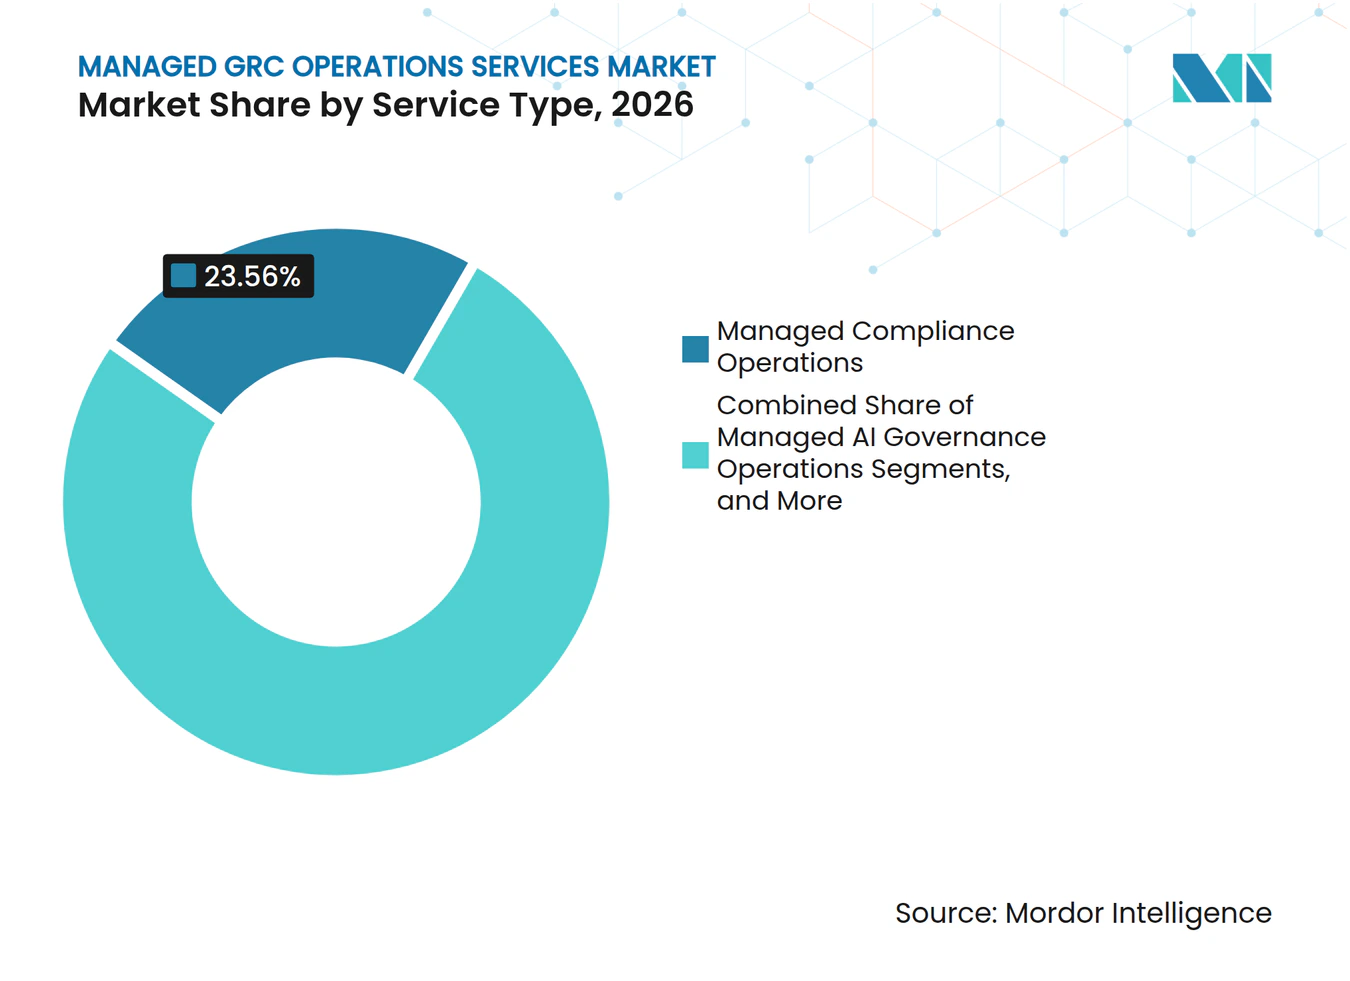
- Par type de service, les opérations de conformité gérées détenaient une part de 23,56 % en 2026, tandis que les opérations de gouvernance de l'IA gérées devraient se développer à un CAGR de 12,11 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises détenaient une part de 82,34 % en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 12,73 % jusqu'en 2032.
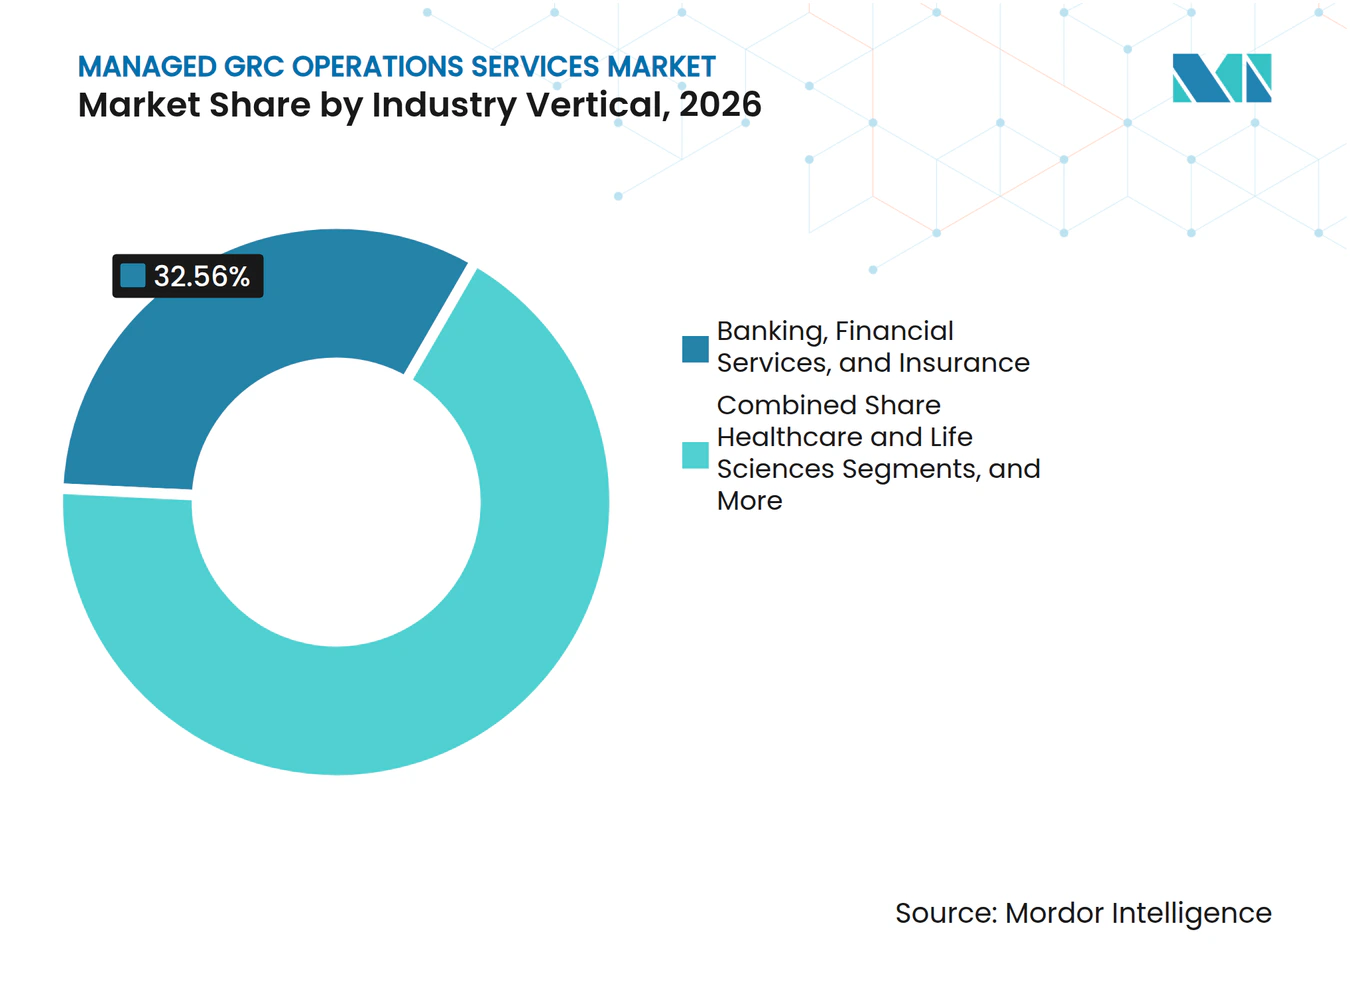
- Par secteur d'activité, les services bancaires, financiers et d'assurance détenaient une part de 32,56 % en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 12,67 % jusqu'en 2032.
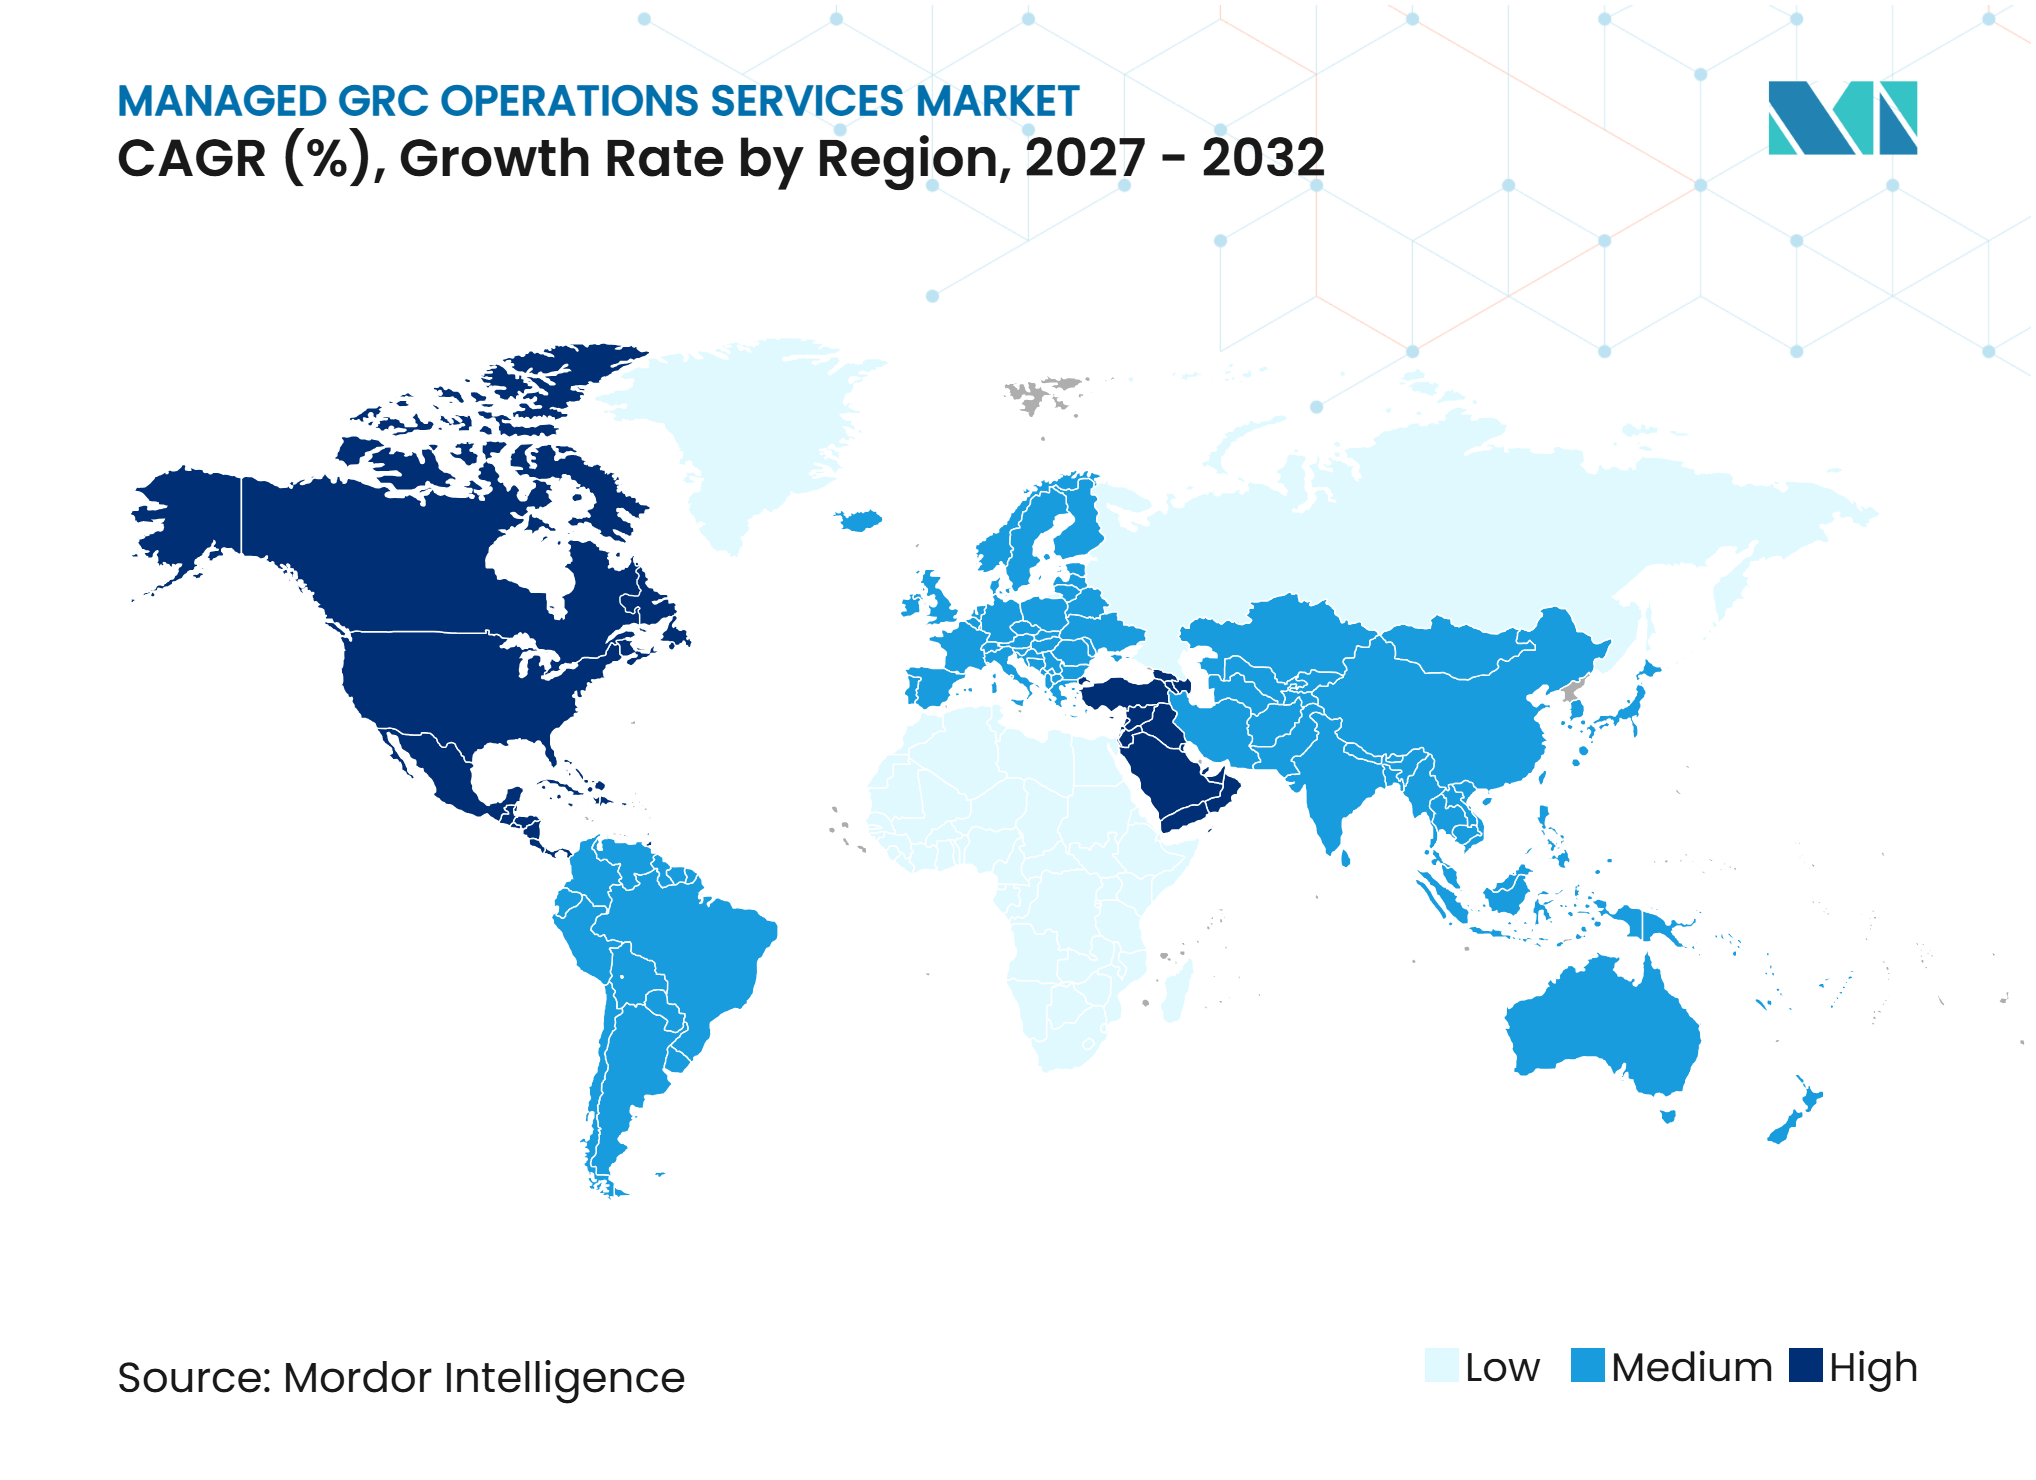
- Par géographie, l'Amérique du Nord détenait une part de 43,23 % en 2026, tandis que le Moyen-Orient devrait se développer à un CAGR de 12,58 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité réglementaire transfrontalière croissante | +2.5% | Mondial, avec une intensité maximale en Europe et en Amérique du Nord | Moyen terme (2 à 4 ans) |
| Responsabilité en matière de cybersécurité et de risques liés aux tiers | +2.1% | Mondial, concentré dans les secteurs BFSI et de la santé | Court terme (≤ 2 ans) |
| Pénurie persistante de spécialistes GRC et en cybersécurité | +1.6% | Mondial, plus aiguë en Amérique du Nord, au Royaume-Uni et en Asie-Pacifique | Long terme (≥ 4 ans) |
| La gouvernance de l'IA crée des opérations de contrôle récurrentes | +1.5% | Mondial, avec les premières obligations en Europe | Court terme (≤ 2 ans) |
| Demande des conseils d'administration en matière d'intelligence des risques en continu | +1.3% | Amérique du Nord et Europe, avec des répercussions en Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Automatisation des preuves réglementaires pour les effectifs distribués | +0.9% | Amérique du Nord, Royaume-Uni et Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité réglementaire transfrontalière croissante
Le marché des services gérés d'opérations GRC est soutenu par des programmes de conformité qui s'exécutent désormais en parallèle dans de nombreuses juridictions. DORA est devenu applicable aux entités financières de l'Union européenne en janvier 2025 et a introduit des exigences détaillées en matière de gestion des risques liés aux TIC, de signalement des incidents et de supervision des tiers.[1] La loi européenne sur l'IA a commencé à appliquer des règles aux modèles d'IA à usage général en août 2025, tandis que son cadre plus large a continué à introduire des obligations selon un calendrier progressif. La France n'avait pas achevé la transposition de NIS2 en octobre 2026, mais son processus de pré-enregistrement a déjà encouragé les entités concernées à se préparer à la conformité. Les organisations opérant dans les États membres de l'Union européenne doivent donc faire fonctionner plusieurs programmes de contrôle simultanément plutôt que d'achever un projet avant d'en commencer un autre. L'Arabie saoudite a créé un déclencheur similaire, la Banque centrale saoudienne ayant demandé aux sociétés financières supervisées d'élaborer des feuilles de route de gouvernance dans les 12 mois suivant sa circulaire de décembre 2025.
Responsabilité en matière de cybersécurité et de risques liés aux tiers
Le marché des services gérés d'opérations GRC bénéficie également de règles qui placent la responsabilité du risque fournisseur sur l'organisation réglementée. DORA exige des entités financières qu'elles gèrent le risque lié aux tiers en matière de TIC et conservent la responsabilité de la résilience opérationnelle des services qu'elles utilisent. Cette obligation étend l'attention au-delà des fournisseurs de technologie directs vers la chaîne de fournisseurs plus large et ses sous-traitants. L'étude 2025 sur les effectifs d'ISC2 a révélé que 27 % des équipes de cybersécurité identifiaient le GRC comme une lacune critique en matière de compétences. La même étude a rapporté que 19 % des organisations faisaient appel à des prestataires de services tiers pour combler les lacunes internes.[2] Un prestataire géré peut appliquer des outils de surveillance communs à de nombreuses relations fournisseurs, ce qui peut réduire le coût des contrôles continus pour chaque client. Ce modèle est particulièrement pertinent dans les secteurs BFSI, de la santé et des infrastructures critiques, où les pannes de fournisseurs peuvent entraîner des conséquences réglementaires et opérationnelles significatives.
Pénurie persistante de spécialistes GRC et en cybersécurité
Le marché des services gérés d'opérations GRC a un besoin continu de personnes qui comprennent à la fois les opérations de sécurité et les exigences réglementaires. ISC2 a constaté que 59 % des professionnels de la sécurité signalaient des besoins critiques ou significatifs en compétences en 2025, contre 44 % en 2024. Le GRC et la conformité figuraient parmi les domaines de compétences que les organisations ont identifiés comme déficients dans l'étude. Le gouvernement du Royaume-Uni a rapporté que 57 % des entreprises présentaient un déficit de compétences techniques de base en cybersécurité en 2026, contre 49 % l'année précédente.[3] Le travail GRC requiert une connaissance des référentiels tels que NIST, ISO/IEC 27001, HIPAA et DORA, ainsi que des méthodes d'audit et d'interprétation juridique. Ces compétences prennent du temps à développer au sein d'une équipe et sont difficiles à acquérir par la seule formation générale en cybersécurité. Les prestataires peuvent donc offrir un soutien continu en matière de confidentialité, d'évaluation de la gouvernance de l'IA et de cartographie multi-référentiels là où le recrutement interne reste difficile.
La gouvernance de l'IA crée des opérations de contrôle récurrentes
Le marché des services gérés d'opérations GRC gagne une nouvelle catégorie de services à mesure que la gouvernance de l'IA passe des travaux de politique vers des opérations de contrôle récurrentes. La loi européenne sur l'IA est devenue pleinement applicable le 2 août 2026, sous réserve des exceptions progressives du règlement, et elle exige une documentation, une supervision humaine, un signalement des incidents et une surveillance post-commercialisation pour les systèmes à haut risque applicables. La Commission européenne a publié EN 18286:2026 au Journal officiel le 19 octobre 2026 en tant que première norme harmonisée de management de la qualité soutenant la conformité à la loi sur l'IA. ISO/IEC 42001 fournit un cadre supplémentaire de système de management de l'IA que les organisations peuvent utiliser en complément des exigences légales. Les nouveaux modèles, les changements de fournisseurs et les modifications des cas d'usage peuvent chacun nécessiter une révision des contrôles. Cela fait de la gouvernance de l'IA une tâche opérationnelle continue plutôt qu'un projet de certification ponctuel. La supervision humaine reste nécessaire lorsque des outils automatisés collectent des preuves ou produisent du matériel d'audit, créant un rôle récurrent pour les équipes gérées.
Analyse de l'impact des freins*
| Frein | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Coûts d'intégration des systèmes hérités et de normalisation des données | -1.2% | Mondial, plus aigu dans les grandes entreprises et les administrations publiques | Long terme (≥ 4 ans) |
| Propriété fragmentée entre les trois lignes de défense | -0.8% | Mondial, plus prononcé dans les secteurs BFSI et manufacturier | Moyen terme (2 à 4 ans) |
| Contraintes de résidence des données et de traitement transfrontalier | -0.7% | Europe et Asie-Pacifique, avec des répercussions au Moyen-Orient et en Afrique | Moyen terme (2 à 4 ans) |
| Déficit de confiance autour des décisions de contrôle assistées par l'IA | -0.5% | Mondial, plus visible dans les secteurs de la santé et des services financiers | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Coûts d'intégration des systèmes hérités et de normalisation des données
Le marché des services gérés d'opérations GRC peut connaître une adoption plus lente lorsque les preuves des clients restent dispersées entre des plateformes GRC, des systèmes de gestion des tickets, des outils RH et des produits de sécurité cloud. Sur le marché des services gérés d'opérations GRC, ces systèmes n'ont souvent pas été conçus pour échanger des informations entre eux. Les prestataires doivent normaliser les données avant de pouvoir automatiser la collecte de preuves ou les rapports. Ce travail peut retarder la valeur délivrée au client et réduire les marges du prestataire au cours de la première année. La tâche se répète lorsqu'un client ajoute des réglementations, des fournisseurs ou des juridictions, car le modèle de preuves doit évoluer avec l'environnement opérationnel. Les grandes entreprises et les organisations gouvernementales ont souvent les patrimoines hérités les plus complexes, faisant de l'intégration une limite continue à la vitesse de livraison.
Propriété fragmentée entre les trois lignes de défense
Le marché des services gérés d'opérations GRC peut également être contraint lorsque la responsabilité reste floue entre les fonctions internes et les prestataires externes. Sur le marché des services gérés d'opérations GRC, le modèle des trois lignes sépare les opérations métier, la supervision des risques et de la conformité, et l'audit interne. Un prestataire peut agréger des preuves pour la deuxième ligne tandis que les unités opérationnelles conservent la responsabilité de l'exécution des contrôles. Cela peut entraîner des désaccords sur la conception des contrôles, la qualité des preuves et la responsabilité de la remédiation. Les organisations qui ne règlent pas ces responsabilités avant la mise en œuvre peuvent faire face à des retards dans les validations et à des évaluations des risques en double. La question est particulièrement importante dans le secteur BFSI car l'audit interne doit préserver son indépendance, tandis que les organisations manufacturières ont souvent la propriété des risques répartie sur de nombreux sites.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service, les obligations de conformité soutiennent la plus grande catégorie
Les opérations de conformité gérées détenaient une part de 23,56 % en 2026. Sur le marché des services gérés d'opérations GRC, le statut de conformité est le résultat commun des travaux menés dans les domaines des tests d'audit interne, de la surveillance des risques, de l'intégration des tiers et de la documentation de la gouvernance de l'IA. Les régulateurs et les conseils d'administration s'attendent de plus en plus à ce que les preuves soient actuelles plutôt que rafraîchies uniquement avant un examen. Les opérations de gestion des risques gérées et les tests d'audit interne et de contrôles gérés sont également importants car DORA, ISO 31000 et les normes d'audit exigent des cycles de tests plus fréquents et fondés sur des preuves. Les opérations de gestion des risques liés aux tiers gagnent en demande à mesure que DORA élargit l'ensemble des relations fournisseurs que les entités financières doivent surveiller. La gestion des changements réglementaires et des obligations répond au besoin d'interpréter des mandats qui se chevauchent, notamment dans les services financiers. Les opérations de confidentialité et de gouvernance des données gérées soutiennent les organisations gérant le RGPD, la LGPD brésilienne et les exigences de localisation des données en Asie-Pacifique.
Les opérations de gouvernance de l'IA gérées devraient se développer à un CAGR de 12,11 % jusqu'en 2032. Leur demande est liée à la loi européenne sur l'IA et à EN 18286:2026, qui établissent une voie plus structurée pour les contrôles continus de qualité et de gouvernance de l'IA. Les organisations passent d'une supervision informelle à une surveillance documentée des modèles, des enregistrements de cycle de vie et des protocoles de révision humaine. La continuité des activités gérée et la résilience opérationnelle complètent le portefeuille de services et gagnent en pertinence grâce aux exigences de test de résilience de DORA. Les exercices annuels sur table seuls ne fournissent pas la validation continue dont de nombreuses organisations ont désormais besoin. Le secteur des services gérés d'opérations GRC évolue par conséquent de l'enregistrement des activités de conformité vers l'exploitation des contrôles sur une base continue.



Par taille d'organisation, la demande des grandes entreprises coexiste avec une opportunité pour les petites et moyennes entreprises
Les grandes entreprises détenaient une part de 82,34 % en 2026. Sur le marché des services gérés d'opérations GRC, les entreprises mondiales, les institutions financières, les systèmes de santé et les entreprises industrielles multinationales disposent de vastes patrimoines de conformité dans plusieurs juridictions. Ces organisations font souvent appel à un prestataire pour compléter les équipes internes plutôt que pour les remplacer. Les prestataires prennent en charge des tâches à forte intensité de travail telles que la collecte de preuves, l'intégration des tiers et le suivi des changements réglementaires. Les engagements pluriannuels sont courants car le prestataire doit être intégré dans les processus d'audit et de conformité du client. L'ampleur et la complexité de ces environnements soutiennent une demande continue pour des périmètres de services larges et intégrés.
Les petites et moyennes entreprises devraient se développer à un CAGR de 12,73 % jusqu'en 2032. DORA couvre les prestataires de services TIC tiers quelle que soit leur taille, ce qui peut amener des fournisseurs plus petits dans le périmètre de la diligence raisonnable des clients. Le règlement d'exécution NIS2 2024/2690 applique également des exigences de sécurité aux prestataires de services gérés. Ces exigences ne se réduisent pas simplement parce qu'une organisation dispose d'une petite équipe de gouvernance. Les petites entreprises peuvent donc rechercher des services pré-délimités et prêts pour les référentiels qui coûtent moins qu'un engagement d'entreprise personnalisé. Les prestataires qui adaptent leurs offres de services et leurs modèles de livraison à ces acheteurs peuvent atteindre un groupe de clients qui a historiquement reçu moins d'attention.
Par secteur d'activité, le BFSI mène la demande tandis que la santé et les sciences de la vie donnent le rythme
La banque, les services financiers et l'assurance représentaient une part de 32,56 % en 2026. Sur le marché des services gérés d'opérations GRC, le secteur gère des exigences qui se chevauchent en matière de LCB-FT, de PCI DSS v4, de risque TIC DORA, de reporting Bâle IV et de divulgations en matière de cybersécurité de la SEC. Ces exigences génèrent un travail de preuve étendu et rendent la surveillance continue plus importante que l'évaluation périodique. Les opérations de gestion des risques liés aux tiers ont une forte pertinence car les banques dépendent des prestataires de fintech, de cloud et d'analyse de données. Les entreprises de technologies de l'information et de télécommunications sont également importantes car NIS2 identifie bon nombre de ces prestataires comme des entités importantes. Les organisations gouvernementales utilisent un soutien géré pour les référentiels de cybersécurité et la gouvernance des données, bien que les délais de passation des marchés et les exigences de souveraineté puissent ralentir l'engagement des prestataires du secteur privé.
La santé et les sciences de la vie devraient se développer à un CAGR de 12,67 % jusqu'en 2032. Les propositions de modernisation de la règle de sécurité HIPAA, les orientations de la FDA en matière de cybersécurité pour les dispositifs médicaux à logiciel intégré et la supervision des diagnostics par l'IA ajoutent du travail pour les prestataires, les payeurs et les fournisseurs de technologies de santé. Ces exigences créent des responsabilités pré-commercialisation et post-commercialisation pour les technologies médicales connectées. HITRUST a également étendu son attention aux domaines de risque liés à l'IA, ce qui ajoute une considération de gouvernance supplémentaire pour les entreprises de technologies de santé opérant dans plusieurs régions. L'énergie et les services publics, l'industrie manufacturière et le commerce de détail ont une demande significative, mais leur adoption est plus souvent liée à une action réglementaire, à un événement dans la chaîne d'approvisionnement ou à un mandat sectoriel. La base verticale plus large offre aux prestataires des opportunités au-delà des hôpitaux et des compagnies d'assurance.

Analyse géographique
Marché des Services Gérés d'Opérations GRC en Amérique du Nord
L'Amérique du Nord détenait 43,23 % de la part de marché des services gérés d'opérations GRC en 2026. Les États-Unis constituent le principal moteur de cette demande, grâce aux règles de divulgation en matière de cybersécurité de la SEC, à l'application de la HIPAA, aux exigences du CMMC 2.0 et aux lois étatiques sur la protection de la vie privée. Les entités enregistrées auprès de la SEC doivent divulguer les incidents de cybersécurité significatifs et fournir des informations annuelles sur la gestion des risques et la gouvernance en matière de cybersécurité. Le CMMC 2.0 oriente également la planification de la conformité au sein de la base industrielle de défense. Le Canada et le Mexique contribuent à la demande régionale par le biais d'obligations en matière de protection de la vie privée que les groupes multinationaux peuvent gérer grâce à des modèles de prestation mutualisés.
Marché des Services Gérés d'Opérations GRC en Europe et en Asie-Pacifique
La position de l'Europe repose sur la densité réglementaire couvrant DORA, NIS2, le RGPD et la loi européenne sur l'IA. Les prestataires disposant de bibliothèques de contrôles couvrant ces cadres réglementaires peuvent réduire le travail de mise en place pour leurs clients. L'Allemagne, le Royaume-Uni et la France constituent les principaux marchés nationaux. Le BSI allemand a publié des orientations NIS2 à l'intention des organisations concernées, tandis que le processus de pré-enregistrement français a encouragé la planification avant que la transposition nationale ne soit achevée. La demande en Asie-Pacifique est concentrée dans les secteurs bancaire, informatique et de la santé, soutenue par les exigences en matière de risque technologique de Singapour, les réformes de résilience de l'Australie et le cadre de protection des données de l'Indonésie.
Marché des Services Gérés d'Opérations GRC au Moyen-Orient et en Afrique
Le Moyen-Orient devrait se développer à un CAGR de 12,58 % jusqu'en 2032. Pour le marché des services gérés d'opérations GRC, la circulaire SAMA de l'Arabie saoudite exige que les sociétés financières réalisent des évaluations de gouvernance et soumettent des feuilles de route de conformité approuvées par leur conseil d'administration. Le cadre de gestion des risques 2025 de l'Autorité nationale de cybersécurité saoudienne ajoute un travail de conformité structuré pour les organisations réglementées. L'Afrique demeure une opportunité émergente, avec l'Afrique du Sud et le Nigéria soutenus par des obligations de protection des données, mais limités par les infrastructures et une pénétration plus faible des services gérés.
Paysage concurrentiel
Concentration du Marché
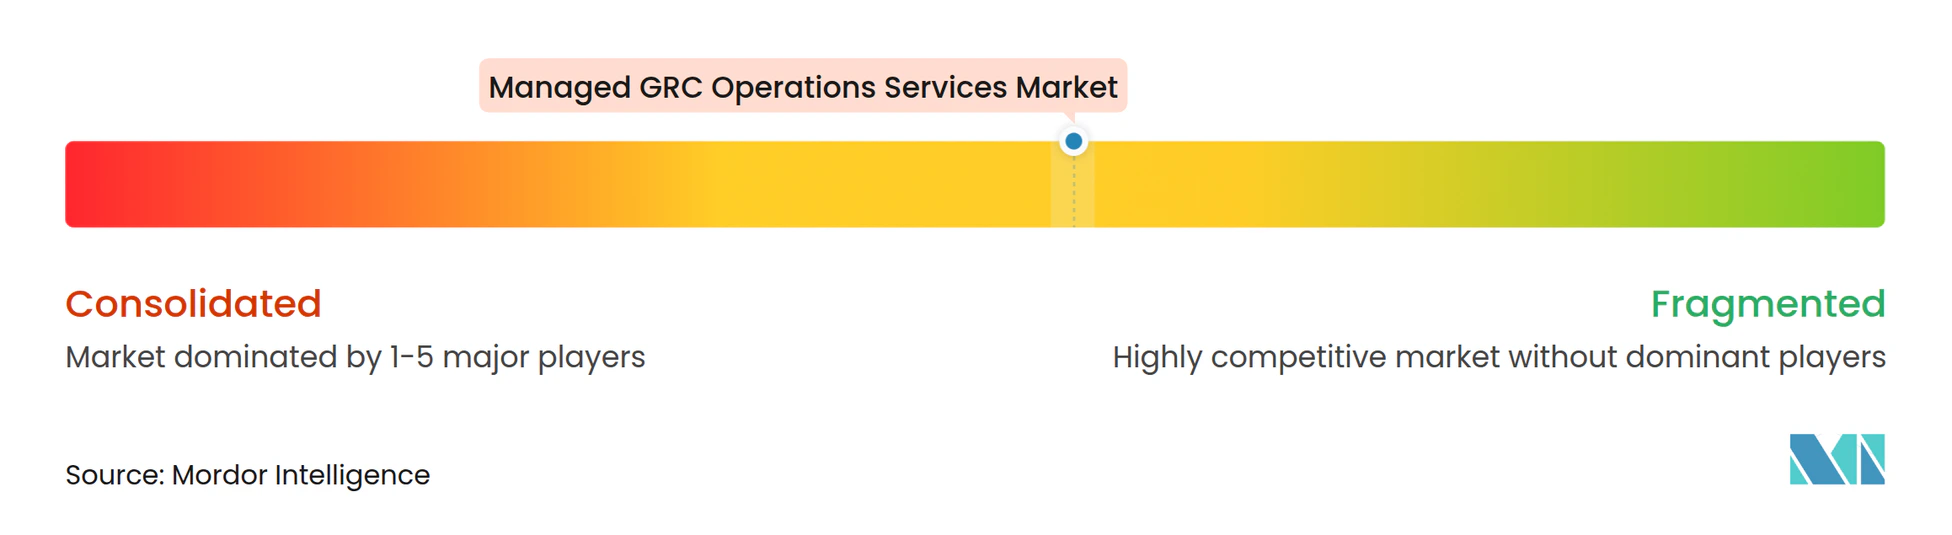
Le marché des services gérés d'opérations GRC est modérément concentré autour d'entreprises de plateformes GRC établies, de prestataires à dominante conseil et de firmes spécialisées. MetricStream, OneTrust, Diligent et NAVEX figurent parmi les entreprises de plateformes établies identifiées dans le matériel disponible. Leurs stratégies combinent de plus en plus l'audit, la gestion des risques, la conformité et la gouvernance de l'IA au sein d'une couche opérationnelle unique. Une plateforme unifiée peut réduire les frictions lorsque les preuves circulent entre des fonctions qui étaient auparavant séparées. Les clients entreprises utilisent également les attestations ISO/IEC 27001 et SOC 2 Type II comme exigences de base pour les achats.
Diligent a acquis 3rdRisk en janvier 2026, ajoutant une capacité de gestion des risques liés aux tiers native à l'IA à sa plateforme. NAVEX a été recapitalisé en octobre 2025 par un investissement majoritaire mené par Goldman Sachs Alternatives avec Blackstone comme co-investisseur minoritaire significatif. Ces mouvements soutiennent l'investissement dans des plateformes intégrées d'éthique, de gestion des risques et de conformité. La reconnaissance de MetricStream par Chartis en 2026 témoigne d'une visibilité continue pour les technologies GRC et d'audit d'entreprise. La consolidation peut offrir aux acheteurs moins de fournisseurs à gérer, tout en augmentant la pression sur les firmes spécialisées à périmètre plus étroit.
Les opérations de gouvernance de l'IA gérées restent un domaine relativement ouvert car elles ont émergé récemment et n'ont pas de prestataire dominant. Les offres de conformité pour les petites et moyennes entreprises représentent une autre opportunité car de nombreux services restent conçus pour des engagements d'entreprise larges et personnalisés. LogicGate a introduit Config Newton en mai 2026 pour soutenir la configuration des flux de travail, la collecte de preuves et la préparation des narratifs d'audit. Optro a acquis Midship en mai 2026 et a élargi ses capacités GRC axées sur l'IA. Ces mouvements montrent comment les prestataires passent de l'enregistrement de la conformité vers des fonctionnalités de livraison opérationnelle.
Leaders du secteur des services gérés d'opérations GRC
-
MetricStream, Inc.
-
Riskonnect, Inc.
-
NAVEX Global, Inc.
-
OneTrust, LLC
-
Diligent Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services d'Opérations GRC Gérées Entreprises couvertes dans ce rapport
- MetricStream, Inc.
- Riskonnect, Inc.
- LogicGate, Inc.
- OneTrust, LLC
- NAVEX Global, Inc.
- SAI360
- Diligent Corporation
- Mitratech Holdings, Inc.
- Ideagen plc
- Origami Risk, LLC
- Archer Software, LLC
- AuditBoard, Inc. (Optro)
- Onspring Technologies, LLC
- Resolver, Inc. (a Kroll Business)
- Corporater AS
- Protecht Group Holdings Pty Ltd
- LogicManager, Inc.
- SureCloud Limited
- CyberSaint, Inc.
- 360factors, Inc.
- ZenGRC, Inc.
- ProcessUnity Corporation
Développements industriels récents dans Marché des Services d'Opérations GRC Gérées
- Juin 2026 : Optro, anciennement AuditBoard, a ouvert son hub régional de Singapour pour le marché des services gérés d'opérations GRC le 22 juin 2026. Le centre fournit un soutien localisé aux praticiens de l'audit, de la gestion des risques, de la conformité et de la sécurité de l'information en Asie-Pacifique.
- Mai 2026 : Optro a finalisé l'acquisition de Midship, une solution d'automatisation SOX basée sur l'IA. L'acquisition a élargi sa capacité à automatiser les tâches répétitives de collecte de preuves d'audit pour les équipes confrontées à des contraintes budgétaires.
- Mai 2026 : LogicGate a introduit Config Newton, décrit comme un ingénieur GRC agentique, pour aider à la configuration des flux de travail, à la collecte de preuves et à la génération de narratifs d'audit.
- Mars 2026 : Optro a lancé une suite élargie de capacités GRC alimentées par l'IA couvrant la gouvernance de l'IA, le risque cyber et la surveillance continue des contrôles.
Périmètre du rapport mondial sur le marché des services gérés d'opérations GRC
Le marché des services gérés d'opérations GRC comprend les offres de services externalisés et gérés qui aident les organisations à concevoir, mettre en œuvre, surveiller et exploiter en continu des programmes de gouvernance, de gestion des risques et de conformité (GRC) dans les domaines réglementaire, cybersécurité, opérationnel, financier et de risque lié aux tiers.
Le rapport sur le marché des services gérés d'opérations GRC est segmenté par type de service (opérations de conformité gérées, opérations de gestion des risques gérées, tests d'audit interne et de contrôles gérés, opérations de gestion des risques liés aux tiers gérées, gestion des changements réglementaires et des obligations gérée, opérations de confidentialité et de gouvernance des données gérées, opérations de gouvernance de l'IA gérées, et continuité des activités gérée et résilience opérationnelle), par taille d'organisation (grandes entreprises et petites et moyennes entreprises), par secteur d'activité (banque, services financiers et assurance ; santé et sciences de la vie ; technologies de l'information et télécommunications ; gouvernement et secteur public ; énergie et services publics ; industrie manufacturière et industrielle ; commerce de détail et biens de consommation ; et autres secteurs d'activité), et par géographie (Amérique du Nord [États-Unis, Canada et Mexique], Amérique du Sud [Brésil, Argentine et reste de l'Amérique du Sud], Europe [Royaume-Uni, Allemagne, France, Italie, Espagne, Russie et reste de l'Europe], Asie-Pacifique [Chine, Japon, Inde, Corée du Sud, Asie du Sud-Est, Australie et reste de l'Asie-Pacifique], Moyen-Orient [Arabie saoudite, Émirats arabes unis, Turquie, Israël et reste du Moyen-Orient] et Afrique [Afrique du Sud, Nigéria et reste de l'Afrique]). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Opérations de conformité gérées |
| Opérations de gestion des risques gérées |
| Tests d'audit interne et de contrôles gérés |
| Opérations de gestion des risques liés aux tiers gérées |
| Gestion des changements réglementaires et des obligations gérée |
| Opérations de confidentialité et de gouvernance des données gérées |
| Opérations de gouvernance de l'IA gérées |
| Continuité des activités gérée et résilience opérationnelle |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance |
| Santé et sciences de la vie |
| Technologies de l'information et télécommunications |
| Gouvernement et secteur public |
| Énergie et services publics |
| Industrie manufacturière et industrielle |
| Commerce de détail et biens de consommation |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Asie du Sud-Est | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Israël | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par type de service | Opérations de conformité gérées | |
| Opérations de gestion des risques gérées | ||
| Tests d'audit interne et de contrôles gérés | ||
| Opérations de gestion des risques liés aux tiers gérées | ||
| Gestion des changements réglementaires et des obligations gérée | ||
| Opérations de confidentialité et de gouvernance des données gérées | ||
| Opérations de gouvernance de l'IA gérées | ||
| Continuité des activités gérée et résilience opérationnelle | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité | Banque, services financiers et assurance | |
| Santé et sciences de la vie | ||
| Technologies de l'information et télécommunications | ||
| Gouvernement et secteur public | ||
| Énergie et services publics | ||
| Industrie manufacturière et industrielle | ||
| Commerce de détail et biens de consommation | ||
| Autres secteurs d'activité | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Asie du Sud-Est | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Israël | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés d'opérations GRC ?
Le marché des services d'opérations GRC gérées devrait atteindre 43,47 milliards USD d'ici 2032, contre 25,46 milliards USD en 2027, à un CAGR de 11,29 %.
Quels services sont inclus dans les opérations GRC gérées ?
Le périmètre des services comprend la conformité gérée, la gestion des risques, les tests d'audit interne et de contrôles, la gestion des risques liés aux tiers, les changements réglementaires, la confidentialité et la gouvernance des données, la gouvernance de l'IA et la résilience opérationnelle.
Quel type de service détient la plus grande part ?
Les opérations de conformité gérées détenaient la plus grande part par type de service à 23,56 % en 2026.
Pourquoi la gouvernance de l'IA devient-elle importante pour les acheteurs ?
Les exigences de la loi européenne sur l'IA et d'EN 18286:2026 ont accru le besoin de contrôles documentés, de supervision humaine, de surveillance et de gestion des preuves.
Quel groupe de clients devrait se développer le plus rapidement ?
Les petites et moyennes entreprises (PME) devraient se développer à un CAGR de 12,73 % jusqu'en 2032, à mesure que les obligations réglementaires atteignent davantage de fournisseurs et de prestataires de services.
Quelle région offre l'expansion projetée la plus rapide ?
Le Moyen-Orient devrait se développer à un CAGR de 12,58 % jusqu'en 2032, soutenu par les exigences de gouvernance et de cybersécurité en Arabie saoudite et aux Émirats arabes unis.