
Taille et part du marché des services de pare-feu géré et UTM
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
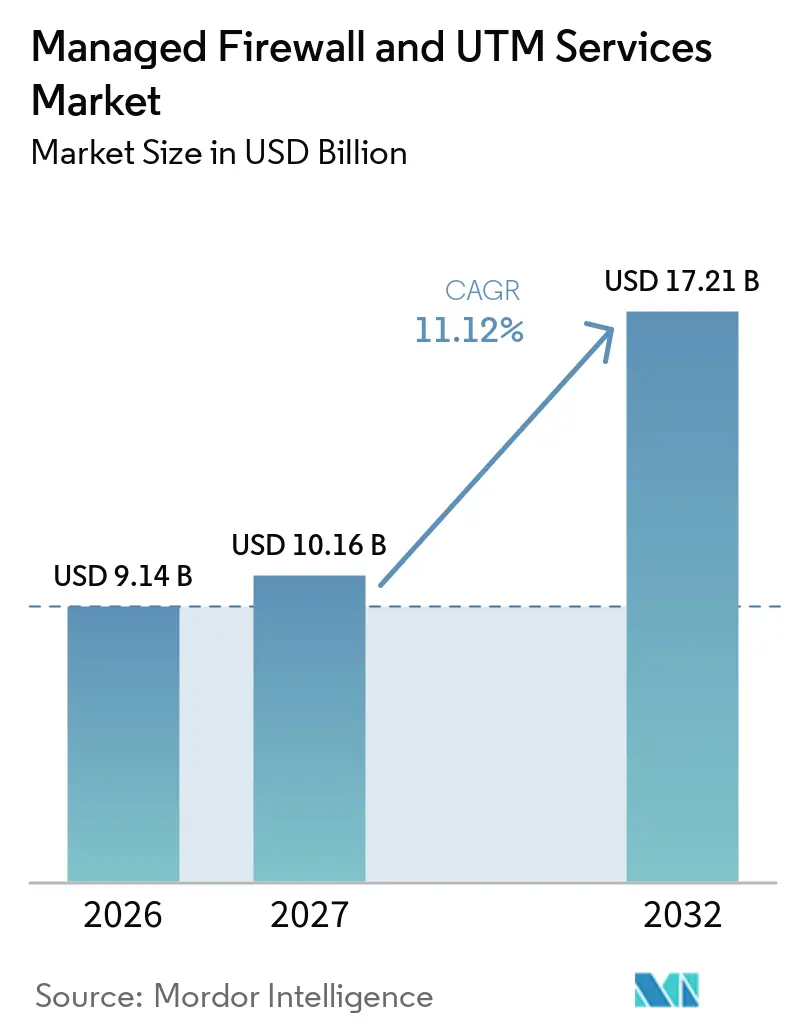
| Taille du Marché (2027) | 10.16 Milliards de dollars |
| Taille du Marché (2032) | 17.21 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 11.12 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services de pare-feu géré et UTM par Mordor Intelligence
La taille du marché des services de pare-feu géré et UTM est de 9,14 milliards USD en 2026 et devrait atteindre 17,21 milliards USD d'ici 2032, avec une expansion à un CAGR de 11,12 % durant la période 2027-2032. Le marché des services de pare-feu géré et UTM bénéficie d'un mouvement d'abandon des pare-feux exploités en interne au profit de services contractuels assurant une gestion continue des politiques, une réponse aux menaces et des rapports de conformité. Les entreprises opérant dans des environnements hybrides ont besoin de contrôles cohérents couvrant les centres de données, les charges de travail cloud, les utilisateurs distants et les sites distants. Les obligations réglementaires dans les services financiers, la santé et les infrastructures critiques rendent également les processus de surveillance et de révision documentés plus importants dans les décisions d'achat. Les prestataires qui combinent une expertise en sécurité réseau avec des engagements clairs de niveau de service sont mieux placés pour obtenir des contrats à long terme. La concurrence pousse les fournisseurs à élargir leurs portefeuilles de services par l'intégration de plateformes, des partenariats et des acquisitions.
Principaux enseignements du rapport
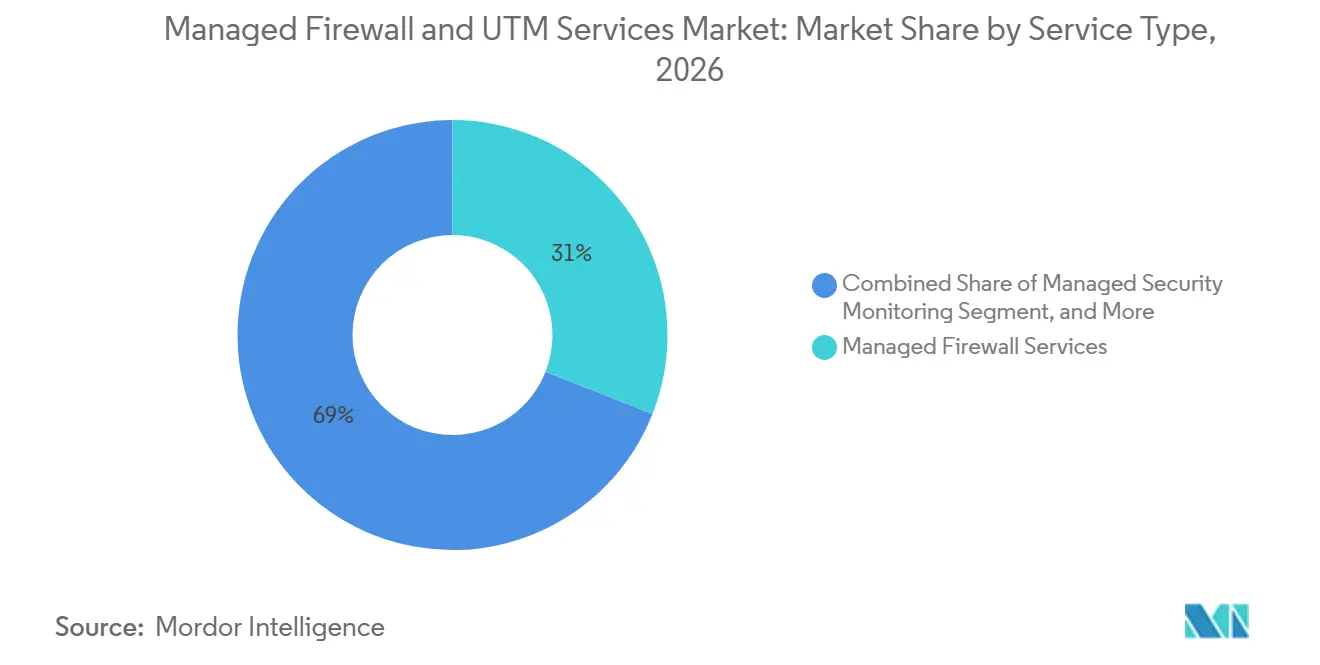
- Par type de service, les services de pare-feu géré ont détenu 30,98 % de la part du marché des services de pare-feu géré et UTM en 2026, tandis que les services SASE géré et Security Service Edge devraient se développer à un CAGR de 11,46 % jusqu'en 2032.
- Par modèle de livraison, les services entièrement gérés ont détenu 57,66 % de la part en 2026, tandis que les services autogérés et assistés par partenaires devraient se développer à un CAGR de 11,63 % jusqu'en 2032.
- Par déploiement, le déploiement sur site a détenu 40,27 % de la part en 2026, tandis que le déploiement basé sur le cloud devrait se développer à un CAGR de 11,38 % jusqu'en 2032.
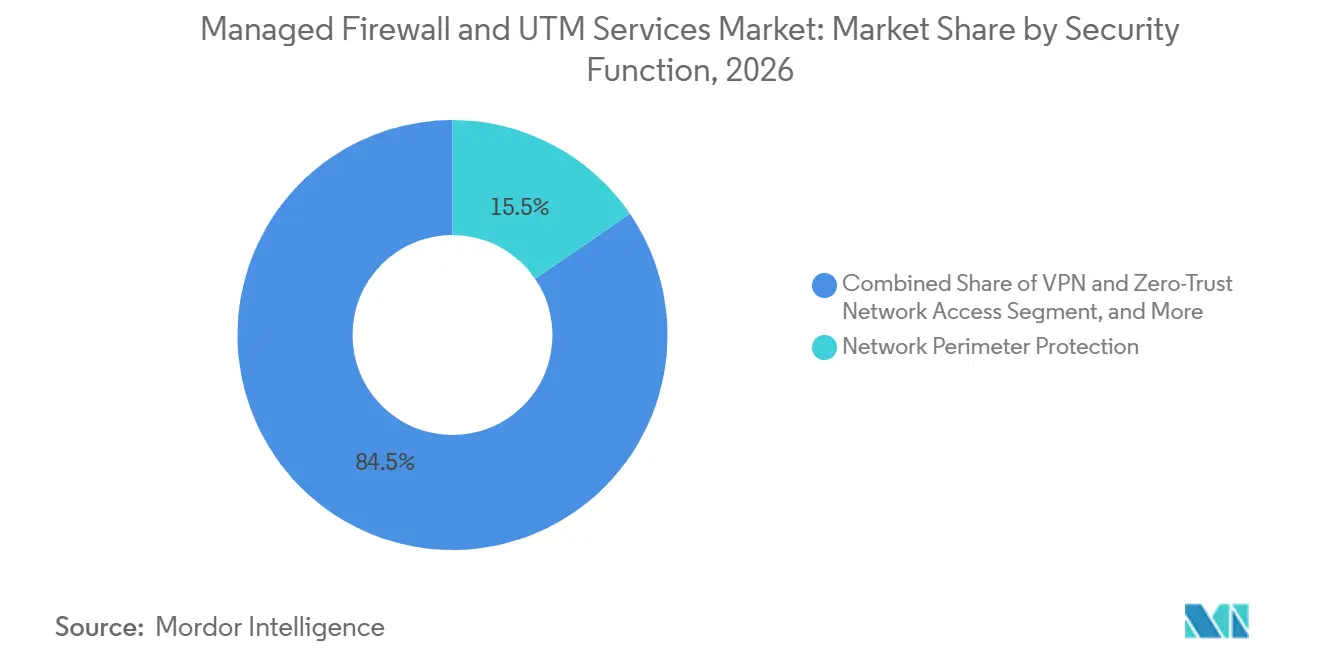
- Par fonction de sécurité, la protection du périmètre réseau a détenu 15,47 % de la part en 2026, tandis que le VPN et l'accès réseau zéro confiance devraient se développer à un CAGR de 11,42 % jusqu'en 2032.
- Par utilisateur final, le secteur BFSI a détenu 23,42 % de la part en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 11,58 % jusqu'en 2032.
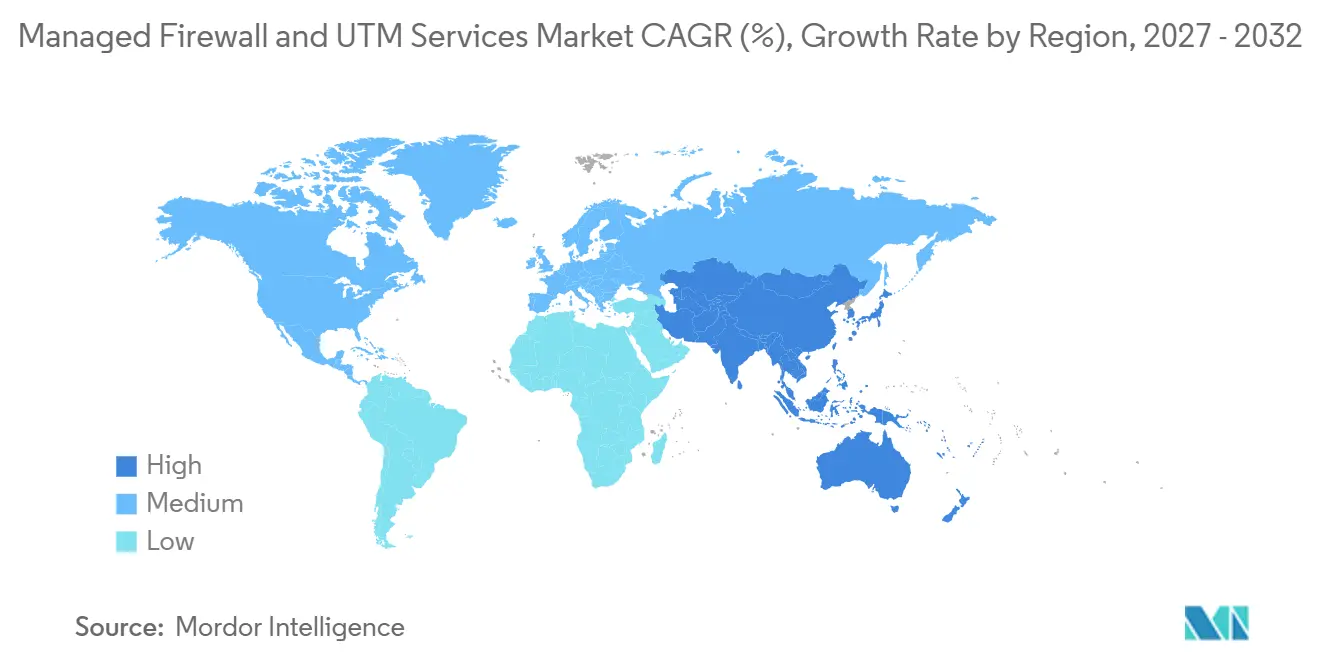
- Par géographie, l'Amérique du Nord a détenu 48,73 % de la part en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 11,87 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et perspectives du marché mondial des services de pare-feu géré et UTM
Analyse de l'impact des moteurs*
| Moteur | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Escalade des attaques par rançongiciel, DDoS et sur la chaîne d'approvisionnement | +2.80% | Mondial | Court terme (≤ 2 ans) |
| Exigences de conformité réglementaire et en matière de cyberassurance | +2.30% | Amérique du Nord et UE | Moyen terme (2-4 ans) |
| Pénurie de talents en cybersécurité et d'opérations 24h/24 et 7j/7 | +2.00% | Mondial | Moyen terme (2-4 ans) |
| Complexité des pare-feux hybrides et multi-cloud | +1.80% | Amérique du Nord, Asie-Pacifique et UE | Moyen terme (2-4 ans) |
| Consolidation des fonctions de sécurité via UTM et SASE | +1.30% | Mondial, avec accélération en Asie-Pacifique | Long terme (≥ 4 ans) |
| Gestion cloud multi-locataires pour les PME distribuées | +1.00% | Asie-Pacifique, Europe et Amérique du Nord | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
L'escalade des attaques par rançongiciel, DDoS et sur la chaîne d'approvisionnement stimule la demande d'externalisation
L'environnement des menaces oblige les organisations à gérer simultanément plusieurs méthodes d'attaque. Cloudflare a atténué 20,5 millions d'attaques DDoS au premier trimestre 2025, soit une hausse de 358 % par rapport au même trimestre de l'année précédente.[1] Radware a signalé que des attaques volumétriques à l'échelle du térabit ciblaient régulièrement les principaux fournisseurs de cloud et de télécommunications en 2026. Cyble a enregistré 297 attaques sur la chaîne d'approvisionnement en 2025, soit une augmentation de 93 % en glissement annuel, les attaquants ciblant les intégrations cloud et les relations de confiance avec les fournisseurs SaaS. Ces attaques nécessitent une analyse continue des signaux réseau, d'identité et d'application. Le marché des services de pare-feu géré et UTM bénéficie donc de la décision des organisations de rechercher une couverture opérationnelle 24h/24 et 7j/7 que les équipes internes ne peuvent pas assurer de manière constante.
Les exigences de conformité réglementaire et en matière de cyberassurance soutiennent une demande structurelle
Les exigences de conformité deviennent une composante durable des achats de sécurité gérée. Le cadre NIS2 a étendu les obligations de sécurité réseau aux entités essentielles et importantes dans 18 secteurs.[2] Cette portée élargie augmente le nombre d'organisations ayant besoin de processus de sécurité documentés et de révisions de contrôle répétables. Les prestataires gérés peuvent fournir des enregistrements de politiques, des preuves de surveillance et un soutien à la réponse aux incidents qui simplifient la préparation aux audits. La souscription de cyberassurance rend également la couverture de sécurité démontrable plus importante lorsque les organisations renouvellent ou recherchent de nouvelles polices. Le marché des services de pare-feu géré et UTM bénéficie de cette évolution car un service contractuel peut transformer des tâches techniques récurrentes en un processus opérationnel documenté.
La pénurie de talents en cybersécurité et d'opérations 24h/24 et 7j/7 redirige les budgets de sécurité vers les MSSP
La pénurie de personnel de sécurité qualifié continue de rediriger les budgets vers des prestataires externes. ISC2 a constaté que 59 % des répondants signalaient des besoins critiques ou significatifs en compétences en 2025, contre 44 % en 2024. ISACA a rapporté que 55 % des équipes de sécurité étaient sous-dotées en personnel et que 65 % avaient des postes non pourvus en 2025. Fortinet a estimé un déficit mondial de main-d'œuvre en cybersécurité de 4,7 millions de professionnels en 2025.[3] Le défi en matière de dotation en personnel est particulièrement difficile pour les organisations qui ont besoin d'une surveillance permanente plutôt que d'un soutien occasionnel. Le marché des services de pare-feu géré et UTM bénéficie de la décision des organisations selon laquelle le recours à un prestataire spécialisé est plus fiable que la concurrence pour un vivier limité de personnel.
La complexité des pare-feux hybrides et multi-cloud crée un engagement de services durable
L'utilisation multi-cloud a fait de la gestion des politiques de pare-feu une exigence de service continue plutôt qu'une décision d'infrastructure ponctuelle. AlgoSec a constaté que 67 % des répondants avaient du mal à intégrer les outils de sécurité natifs du cloud avec leur pile de sécurité plus large en 2025. La même étude a révélé que 55 % subissaient une surcharge de performance due aux déploiements de pare-feux multi-fournisseurs. Cisco a introduit la gestion des politiques basée sur l'intention pour le pare-feu maillé hybride en janvier 2026 afin de prendre en charge une application cohérente sur les pare-feux Cisco, Palo Alto Networks, Fortinet et Juniper. Cette orientation produit reflète la difficulté opérationnelle de maintenir des politiques cohérentes sur plusieurs points de contrôle. Le marché des services de pare-feu géré et UTM est soutenu par des engagements plus longs lorsque les prestataires peuvent établir une gouvernance des politiques dans des environnements hybrides et multi-fournisseurs.
Analyse de l'impact des freins*
| Frein | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Préoccupations relatives au contrôle de l'externalisation, à la visibilité et à la résidence des données | -1.90% | Mondial, aigu dans l'UE et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Friction de migration entre les pare-feux hérités et les parcs multi-fournisseurs | -1.50% | Amérique du Nord et UE | Court terme (≤ 2 ans) |
| Bruit d'alertes des services gérés et lacunes en matière de responsabilité | -1.00% | Mondial | Moyen terme (2-4 ans) |
| Pression budgétaire et préférence pour le contrôle interne | -0.80% | Asie-Pacifique, Amérique du Sud et Moyen-Orient et Afrique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Les préoccupations relatives au contrôle de l'externalisation, à la visibilité et à la résidence des données limitent la délégation complète
Confier la responsabilité des contrôles de périmètre à un prestataire externe peut susciter des inquiétudes concernant la supervision, l'emplacement des données et le contrôle opérationnel. Les journaux de pare-feu peuvent contenir des adresses IP, ce qui accroît l'importance du traitement régional et des pratiques de protection des données. L'ENISA a constaté que 38 % des organisations côté demande citaient l'intégration avec les environnements existants comme un défi majeur en 2025. C'était plus du double du taux signalé par les fournisseurs. Les acheteurs peuvent donc privilégier des arrangements cogérés qui conservent les droits d'approbation pour les modifications de politique tout en externalisant la surveillance et la réponse. Ce frein limite les décisions d'externalisation immédiates, mais crée également de l'espace pour les prestataires qui offrent une gouvernance transparente, une livraison régionale et une responsabilité claire.
La friction de migration entre les pare-feux hérités et les parcs multi-fournisseurs retarde la consolidation
Les grandes organisations exploitent souvent des parcs de pare-feux couvrant plusieurs fournisseurs, générations et formats de politiques. Le remplacement ou l'externalisation de ces environnements peut risquer une interruption de service si les politiques ne sont pas soigneusement traduites et testées. Cisco a mis à jour son outil de migration de pare-feu sécurisé en juin 2026 pour prendre en charge les configurations ASA et FTD héritées ainsi que les pare-feux tiers de Check Point, Palo Alto Networks et Fortinet. La mise à jour montre que la migration reste un obstacle pratique même lorsque la consolidation bénéficie d'un soutien stratégique. Les prestataires capables d'effectuer la découverte, les tests et les transitions par étapes peuvent transformer cet obstacle en revenus de services professionnels. Le marché des services de pare-feu géré et UTM peut connaître des cycles de transaction initiaux plus lents, tandis que des migrations réussies peuvent conduire à des relations clients plus profondes et à plus long terme.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service : le pare-feu géré traditionnel ancre les revenus tandis que le SASE redéfinit la croissance
Les services de pare-feu géré ont détenu 30,98 % de la part de marché dans le marché des services de pare-feu géré et UTM en 2026. Sa position de leader reflète les déploiements matériels de longue date et les cycles de renouvellement qui continuent de soutenir la gestion contractuelle des pare-feux. De nombreuses entreprises ayant installé des pare-feux de nouvelle génération entre 2019 et 2022 entrent dans des périodes de renouvellement. Ces acheteurs peuvent étendre les contrôles existants grâce à des mises à niveau gérées au lieu de reconstruire des équipes internes. Les services UTM géré séduisent les organisations de taille moyenne qui souhaitent une administration consolidée des politiques au sein d'un service unique. Les services IDS et IPS gérés restent importants pour les opérateurs d'infrastructures critiques qui nécessitent une détection dédiée des anomalies. La protection DDoS gérée devient également plus pertinente à mesure que les attaques volumétriques affectent les organisations dépendantes des télécommunications. Ensemble, ces offres permettent aux prestataires de répondre à différents niveaux de maturité opérationnelle sans forcer les clients dans un modèle de livraison unique.
Les services SASE géré et Security Service Edge devraient se développer à un CAGR de 11,46 % jusqu'en 2032. Le service combine l'accès réseau et les contrôles de sécurité dans un modèle fourni par le cloud, ce qui est utile pour les organisations avec des utilisateurs distants et des applications distribuées. L'adoption nécessite une planification détaillée car les services hérités, les règles d'accès des utilisateurs et les politiques réseau doivent fonctionner ensemble. Cette exigence crée des travaux de conseil et de mise en œuvre avant que les revenus récurrents gérés ne commencent. Les opérations de sécurité gérées et la surveillance gagnent également en importance dans les accords de pare-feu. Les acheteurs préfèrent de plus en plus un seul prestataire capable d'observer les alertes, d'enquêter sur les incidents et de rendre compte de la conformité des politiques. Le marché des services de pare-feu géré et UTM évolue vers des packages de services plus larges car les acheteurs souhaitent moins de transferts opérationnels. Les prestataires capables de lier l'administration des pare-feux aux opérations de sécurité peuvent créer une rétention plus forte que les entreprises offrant une seule fonction technique.

Par modèle de livraison : l'externalisation totale domine tandis que les modèles autogérés gagnent en dynamisme
Les services entièrement gérés ont commandé 57,66 % de la part en 2026. Dans le marché des services de pare-feu géré et UTM, ce modèle de livraison confie la surveillance, les mises à jour des politiques, la réponse aux menaces et la documentation de conformité au prestataire de services. Il est particulièrement pertinent pour les grandes organisations BFSI et les institutions du secteur public qui doivent démontrer des performances de niveau de service cohérentes. Ces acheteurs ont souvent des équipes internes, mais ces équipes peuvent ne pas avoir suffisamment de personnel pour gérer chaque contrôle en continu. Un contrat entièrement géré donne à l'acheteur une limite de service définie et un seul prestataire responsable du travail opérationnel. Les services cogérés servent les organisations qui conservent une petite équipe de sécurité mais externalisent certaines activités techniques. Ce modèle donne aux équipes internes une visibilité tout en réduisant la charge de la gestion quotidienne des règles et du traitement des alertes. Les portails de cogestion standardisés peuvent accroître la concurrence par les prix là où les prestataires offrent des interfaces et des procédures opérationnelles similaires.
Les services autogérés et assistés par partenaires devraient se développer à un CAGR de 11,63 % jusqu'en 2032. Dans le marché des services de pare-feu géré et UTM, le modèle convient aux organisations de taille moyenne qui souhaitent conserver la propriété des politiques tout en utilisant l'infrastructure externe, le renseignement sur les menaces et le soutien spécialisé. Cisco a ajouté des fonctionnalités de gestion multi-clients à Security Cloud Control en novembre 2025, notamment des contrôles d'accès basés sur les rôles, l'allocation de licences et la prise en charge des interfaces de programmation d'application pour le provisionnement automatisé. Ces outils permettent aux partenaires de gérer plusieurs environnements clients avec des limites d'accès plus claires. L'approche peut réduire la composante main-d'œuvre d'un engagement géré. Elle peut également exercer une pression sur les prestataires qui s'appuient principalement sur des contrats entièrement gérés à forte intensité de main-d'œuvre. Le secteur des services de pare-feu géré et UTM contiendra donc probablement à la fois des modèles d'externalisation totale et de contrôle partagé plutôt que l'un remplaçant l'autre.
Par déploiement : le déploiement sur site maintient sa part tandis que la migration vers le cloud s'accélère
Le déploiement sur site a détenu 40,27 % de la part en 2026. Dans le marché des services de pare-feu géré et UTM, les industries réglementées et les opérateurs d'infrastructures critiques nécessitent souvent une application locale en raison de contraintes de résidence des données, de latence, de technologie opérationnelle ou d'habilitation de sécurité. Les environnements gouvernementaux, de défense, de fabrication et d'énergie peuvent également avoir des cycles d'approbation plus longs pour les changements d'infrastructure. Ces conditions préservent le besoin de matériel géré par le prestataire même à mesure que les déploiements cloud se développent. Les clients sur site ont besoin d'un soutien pour les renouvellements d'appareils, les révisions de règles, la réponse aux incidents et les modifications de configuration. Le déploiement hybride fournit un pont en combinant l'application locale avec la gestion des politiques basée sur le cloud et le renseignement sur les menaces. Ce modèle offre un chemin progressif pour les organisations qui ne peuvent pas migrer chaque charge de travail en même temps. Il exige également que les prestataires maintiennent la cohérence des politiques entre les contrôles physiques et cloud.
Le déploiement basé sur le cloud devrait se développer à un CAGR de 11,38 % jusqu'en 2032. AlgoSec a constaté que 56 % des applications d'entreprise fonctionnaient dans des environnements multi-cloud en 2025. Les contrôles basés sur le cloud peuvent suivre les charges de travail dans toutes les régions et prendre en charge des mises à jour plus rapides que les appareils de périmètre statiques. Cependant, la migration vers le cloud ne supprime pas le besoin de gouvernance, de tests et de journalisation. Les prestataires doivent gérer les différences de politique entre les plateformes cloud et l'infrastructure de centre de données existante. La taille du marché des services de pare-feu géré et UTM pour la livraison basée sur le cloud est soutenue par la migration des charges de travail, mais la qualité du service dépend du maintien d'une visibilité cohérente sur l'ensemble de l'environnement. Les acheteurs ont également besoin d'une approche pratique pour intégrer la politique cloud avec les contrôles sur site restants.
Par fonction de sécurité : la défense du périmètre est en tête tandis que l'adoption du zéro confiance remodèle les priorités
La protection du périmètre réseau a détenu 15,47 % de la part en 2026. Sur l'ensemble du marché des services de pare-feu géré et UTM, l'inspection des paquets avec état, l'application du contrôle d'accès et le filtrage du trafic restent les contrôles de base des engagements de sécurité gérée. La prévention des intrusions et la prévention des menaces étendent cette base en identifiant les activités suspectes avant qu'elles n'affectent les applications ou les utilisateurs. La sécurité web, e-mail et contenu est également pertinente car les employés et les utilisateurs externes accèdent aux systèmes d'entreprise par plusieurs canaux. Le contrôle des applications et l'accès distant sécurisé deviennent plus importants lorsque les organisations doivent distinguer les outils approuvés des services non gérés. Fortinet a introduit le contrôle des applications tenant compte de l'IA et la visibilité du protocole de contexte de modèle dans FortiOS 8.0 en mars 2026. Cela reflète le besoin de gérer l'utilisation émergente des applications sans réduire la protection centrale du périmètre. Les prestataires qui combinent ces fonctions peuvent donner aux clients des politiques de sécurité plus cohérentes sur le trafic réseau et les applications.
Le VPN et l'accès réseau zéro confiance devraient se développer à un CAGR de 11,42 % jusqu'en 2032. Netskope a rapporté que 56 % des organisations avaient subi un incident de sécurité lié au VPN au cours de l'année précédente, tandis que 26 % avaient déployé le ZTNA et 37 % prévoyaient une mise en œuvre dans les 12 mois en 2025. Les données indiquent un passage d'un accès réseau large vers un accès plus contrôlé basé sur les utilisateurs, les appareils et les applications. Il s'agit d'une substitution des anciennes pratiques d'accès distant, et non simplement d'une couche supplémentaire ajoutée aux outils existants. La surveillance de la sécurité, les rapports et les fonctions de conformité continuent de soutenir cette transition en enregistrant les décisions d'accès et en répondant aux alertes. Le marché des services de pare-feu géré et UTM est façonné par les prestataires capables de prendre en charge à la fois les environnements VPN établis et les déploiements zéro confiance par étapes. Des plans de migration clairs sont importants car les organisations ne peuvent pas interrompre l'accès des employés ou des partenaires lors d'un changement. Ce segment nécessite également une forte intégration des identités, car la politique d'accès est de plus en plus liée aux utilisateurs et appareils vérifiés.
Par utilisateur final : le secteur BFSI commande les dépenses les plus importantes tandis que la santé mène la croissance
Le secteur BFSI a détenu 23,42 % de la part en 2026. Dans le marché des services de pare-feu géré et UTM, les institutions financières font face à un ensemble dense d'obligations de sécurité, notamment des exigences liées aux données de paiement, aux informations clients, aux contrôles internes et à la résilience opérationnelle. Ces exigences rendent la surveillance continue et les enregistrements fiables des éléments importants d'un contrat géré. Thomas Murray a enregistré 65 incidents de rançongiciel impliquant le secteur financier au premier trimestre 2026, en hausse de 76 % par rapport au premier trimestre 2025. Le secteur a besoin de services capables de répondre rapidement sans affaiblir les contrôles des changements. Le gouvernement et la défense restent également des clients importants car les cadres nationaux et les pratiques d'approvisionnement favorisent les arrangements de services à long terme. Les organisations manufacturières ajoutent de la demande à mesure que les réseaux de technologie de l'information et de technologie opérationnelle deviennent plus connectés. La capacité d'un prestataire à travailler avec des exigences strictes d'audit, d'accès et d'escalade est aussi importante que la technologie de pare-feu dans ces comptes.
La santé et les sciences de la vie devraient se développer à un CAGR de 11,58 % jusqu'en 2032. Les prestataires dans ce secteur vertical doivent protéger les informations des patients, les systèmes cliniques, les appareils connectés et les applications tierces. L'environnement opérationnel laisse peu de place aux interruptions de service prolongées ou aux modifications de sécurité mal testées. Les prestataires de pare-feu géré peuvent prendre en charge la segmentation, les connexions chiffrées, la révision des vulnérabilités et la réponse aux incidents dans un modèle de service défini. Le besoin n'est pas limité aux grands systèmes hospitaliers car les petits cabinets et les organisations de recherche spécialisées exploitent également des dossiers numériques sensibles. Les organisations de commerce de détail et de commerce électronique ajoutent de la demande à mesure que les transactions en ligne, les systèmes de paiement et les applications orientées client augmentent leur exposition aux cybermenaces. Les acheteurs des technologies de l'information et des télécommunications ont besoin de protections pouvant évoluer avec des volumes de trafic élevés et une infrastructure distribuée. Le marché des services de pare-feu géré et UTM a une base d'acheteurs plus large lorsque les prestataires conditionnent les contrôles en fonction des conditions opérationnelles de chaque secteur vertical au lieu d'appliquer la même conception de service à chaque client.
Analyse gographique
L'Amérique du Nord a détenu 48,73 % de la part du marché des services de pare-feu géré et UTM en 2026. La région combine une adoption mature du cloud avec une base concentrée de grandes entreprises, d'acheteurs fédéraux et de prestataires de sécurité gérée. Les États-Unis soutiennent la demande grâce aux obligations de sécurité dans les services financiers, la santé, le traitement des paiements et les opérations gouvernementales. Thomas Murray a enregistré une augmentation de 76 % des incidents de rançongiciel dans le secteur financier au premier trimestre 2026 par rapport au premier trimestre 2025. Cet environnement fait de la surveillance continue et de la réponse une exigence pratique pour les organisations réglementées. Le Canada ajoute de la demande grâce aux obligations de confidentialité et à la modernisation des entreprises, tandis que le Mexique bénéficie des investissements de délocalisation à proximité qui élargissent la base d'acheteurs de sécurité.
L'Europe occupe une position stratégiquement importante car les obligations de sécurité réseau couvrent désormais davantage d'organisations dans les secteurs essentiels. NIS2 s'applique à 18 secteurs, augmentant la demande de processus documentés et d'un soutien fiable des prestataires. Les attentes régionales en matière de traitement des données font de la capacité de livraison locale et de la gouvernance transparente des facteurs de sélection importants. L'Allemagne est un centre de demande important car les entreprises adoptent des capacités de mise en réseau définie par logiciel et SASE aux côtés des contrôles de périmètre établis. La France, le Royaume-Uni et l'Italie fournissent une demande supplémentaire de la part des grandes organisations et des secteurs de services réglementés. L'Amérique du Sud est menée par le Brésil et l'Argentine, où la numérisation des services financiers et les obligations de confidentialité suscitent un intérêt croissant pour les services de sécurité gérée.
L'Asie-Pacifique devrait se développer à un CAGR de 11,87 % jusqu'en 2032. Le ministère des Affaires intérieures et des Communications du Japon a rapporté que le marché de la sécurité de l'information du pays a atteint 743,4 milliards JPY (5 milliards USD) en exercice 2025, soit une augmentation de 13,8 %. La demande régionale reflète la transformation numérique, les déficits persistants de talents et une attention croissante aux menaces parrainées par des États. L'Inde et la Chine sont des marchés à fort volume, tandis que l'Australie, la Malaisie, Singapour et le Japon sont des emplacements importants pour l'expansion des prestataires régionaux. La demande au Moyen-Orient et en Afrique est soutenue par les investissements du gouvernement et du secteur de l'énergie, en particulier dans le Conseil de coopération du Golfe. Le marché des services de pare-feu géré et UTM bénéficie là où les prestataires peuvent combiner des opérations régionales, une gestion locale des données et un soutien pour des environnements hybrides complexes.
Paysage concurrentiel
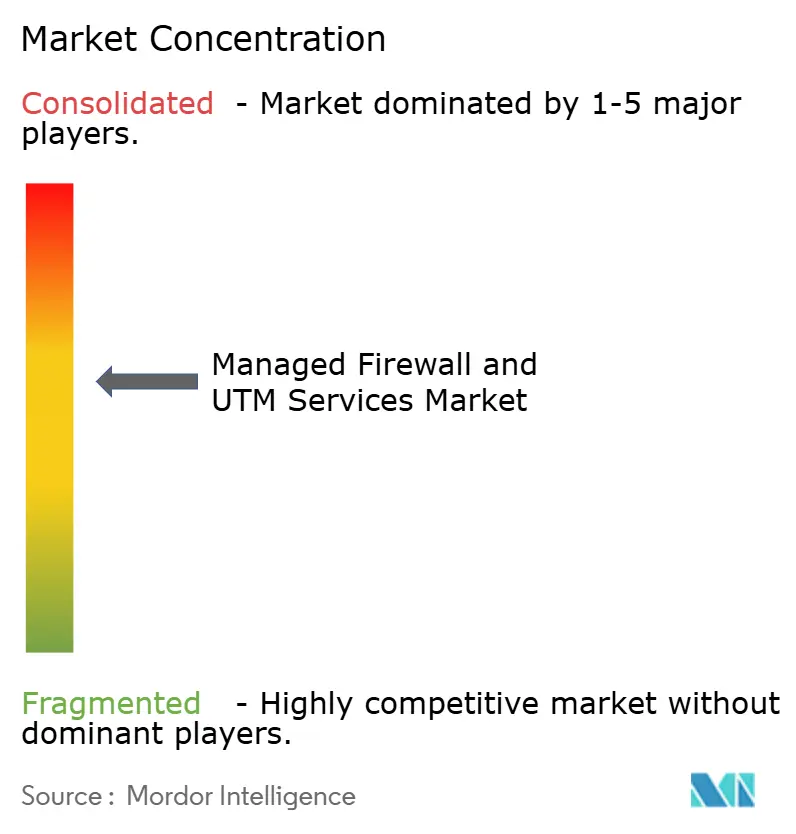
Le marché des services de pare-feu géré et UTM est modérément concentré entre les fournisseurs de plateformes de cybersécurité mondiales, les prestataires de services de sécurité gérée dirigés par les télécommunications et les spécialistes natifs du cloud. Fortinet, Palo Alto Networks, Cisco et Check Point sont en concurrence avec AT&T, Verizon, NTT DATA, Orange, Zscaler et Cloudflare auprès de différents groupes de clients. Les fournisseurs de plateformes utilisent du matériel groupé, le renseignement sur les menaces, la gestion cloud et les contrats de support pour élargir et rendre les relations de service plus durables. Les prestataires de télécommunications sont en concurrence grâce à leur couverture géographique, leurs actifs réseau et leurs relations d'entreprise établies. Les spécialistes natifs du cloud se concentrent sur la fourniture de contrôles de sécurité via des plateformes distribuées adaptées à l'accès distant et au trafic d'applications. Ce mélange signifie que le choix des clients dépend de l'infrastructure existante, de la géographie de livraison, des besoins réglementaires et du niveau souhaité de délégation opérationnelle. Le marché ne favorise pas une approche de livraison unique car les organisations ont des exigences différentes en matière de risque, de dotation en personnel et de contrôle.
L'expansion du portefeuille est une stratégie concurrentielle centrale. Fortinet a rapporté que ses revenus récurrents annuels SASE ont atteint 1,15 milliard USD en 2025, soit une augmentation de 25,7 %. Fortinet a introduit FortiOS 8.0 en mars 2026 avec un contrôle des applications tenant compte de l'IA, la conservation régionale des journaux via Sovereign SASE et des agents IA basés sur le tissu pour les flux de travail de pare-feu et SD-WAN. Cisco a introduit la gestion des politiques basée sur l'intention pour le pare-feu maillé hybride en janvier 2026, répondant à la cohérence des politiques dans les environnements multi-fournisseurs. Ces mouvements montrent comment les principaux fournisseurs tentent de réduire la complexité opérationnelle à laquelle les clients font face avec plusieurs technologies. Les fournisseurs plus petits tels que WatchGuard, SonicWall et Barracuda maintiennent des positions dans les comptes de taille moyenne sensibles aux prix et les déploiements cogérés. Ils peuvent être compétitifs là où une administration simple et un soutien de partenaires locaux sont plus importants que l'étendue d'une grande plateforme.
Les performances matérielles restent également pertinentes dans les grandes entreprises et les environnements distribués. Fortinet a déclaré que FortiGate 700G offre jusqu'à 7 fois plus de débit, 4 fois une meilleure protection contre les menaces et 7 fois une consommation d'énergie inférieure par rapport aux offres concurrentes. Les fournisseurs associent ces affirmations de performance à l'automatisation, à la préparation à la cryptographie post-quantique et à des capacités de gestion cloud plus larges. Les fusions et acquisitions modifient également l'éventail des fonctions offertes dans le cadre des contrats de sécurité gérée, en particulier dans la détection, l'identité et la sécurité de l'IA. Cela peut rendre plus difficile pour les prestataires à fonction unique de concourir pour des programmes à l'échelle de l'entreprise. En même temps, la réticence des clients à remplacer les contrôles établis peut préserver des opportunités pour les spécialistes dotés de solides compétences en migration et en intégration. Le marché des services de pare-feu géré et UTM reste compétitif car les acheteurs peuvent choisir parmi des fournisseurs de plateformes, des opérateurs réseau, des prestataires régionaux et des spécialistes ciblés.
Leaders du secteur des services de pare-feu géré et UTM
-
IBM Corporation
-
AT&T Inc.
-
Fortinet, Inc.
-
Palo Alto Networks, Inc.
-
Verizon Communications Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Juillet 2026 : Check Point a présenté son pare-feu réseau IA, ajoutant la visibilité, la gouvernance et la protection contre les menaces pour les applications IA, les agents IA et le trafic IA d'entreprise directement dans le pare-feu. Ce développement élargit le rôle du pare-feu de la protection réseau conventionnelle vers une application de la sécurité tenant compte de l'IA.
- Juillet 2026 : Fortinet et Intel ont annoncé une collaboration pour co-développer et fabriquer le processeur de sécurité Fortinet 6 (SP6), l'ASIC personnalisé de nouvelle génération prenant en charge le portefeuille de pare-feux FortiGate de Fortinet. Intel contribue à la conception des puces, à l'emballage avancé et à la fabrication en utilisant son procédé Intel 4.
- Mai 2026 : Fortinet a élargi sa gamme FortiGate G-Series avec les FortiGate 3500G et 400G, conçus pour les charges de travail pilotes par l'IA, l'augmentation du trafic chiffré et les environnements hybrides distribués. Les nouvelles plateformes combinent la sécurité accélérée par le matériel avec FortiOS et le renseignement sur les menaces FortiGuard.
- Avril 2026 : NTT DOCOMO BUSINESS et Transatel ont lancé une solution de connectivité sécurisée intégrant Zscaler Zero Trust Exchange dans le réseau mobile. Le service intègre la protection par pare-feu, le filtrage d'URL et l'IPS, étendant la sécurité réseau gérée aux environnements IoT et connectés mobiles.
Portée du rapport mondial sur le marché des services de pare-feu géré et UTM
Le marché des services de pare-feu géré et UTM comprend les services de sécurité externalisés dans lesquels un prestataire déploie, configure, surveille et gère les pare-feux et les plateformes de gestion unifiée des menaces (UTM) pour le compte des entreprises, couvrant la surveillance 24h/24 et 7j/7, la gestion des politiques, les mises à jour du renseignement sur les menaces, les correctifs et la réponse aux incidents.
Le rapport sur le marché des services de pare-feu géré et UTM est segmenté par type de service (services de pare-feu géré, services de gestion unifiée des menaces gérée, services de détection et de prévention des intrusions gérés, protection gérée contre les attaques par déni de service distribué, service d'accès sécurisé géré et Security Service Edge, et surveillance de la sécurité gérée), modèle de livraison (services entièrement gérés, services cogérés, et services autogérés et assistés par partenaires), déploiement (basé sur le cloud, sur site et hybride), fonction de sécurité (protection du périmètre réseau, prévention des intrusions et prévention des menaces, sécurité web, e-mail et contenu, contrôle des applications et accès distant sécurisé, VPN et accès réseau zéro confiance, et surveillance de la sécurité, rapports et conformité), utilisateur final (BFSI, gouvernement et défense, santé et sciences de la vie, technologies de l'information et télécommunications, fabrication et technologie opérationnelle, commerce de détail et commerce électronique, et autre utilisateur final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Services de pare-feu géré |
| Services de gestion unifiée des menaces gérée |
| Services de détection et de prévention des intrusions gérés |
| Protection gérée contre les attaques par déni de service distribué |
| Service d'accès sécurisé géré et Security Service Edge |
| Surveillance de la sécurité gérée |
| Services entièrement gérés |
| Services cogérés |
| Services autogérés et assistés par partenaires |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Protection du périmètre réseau |
| Prévention des intrusions et prévention des menaces |
| Sécurité web, e-mail et contenu |
| Contrôle des applications et accès distant sécurisé |
| VPN et accès réseau zéro confiance |
| Surveillance de la sécurité, rapports et conformité |
| BFSI |
| Gouvernement et défense |
| Santé et sciences de la vie |
| Technologies de l'information et télécommunications |
| Fabrication et technologie opérationnelle |
| Commerce de détail et commerce électronique |
| Autre utilisateur final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient et Afrique | Arabie saoudite |
| Émirats arabes unis | |
| Afrique du Sud | |
| Égypte | |
| Reste du Moyen-Orient et de l'Afrique |
| Par type de service | Services de pare-feu géré | |
| Services de gestion unifiée des menaces gérée | ||
| Services de détection et de prévention des intrusions gérés | ||
| Protection gérée contre les attaques par déni de service distribué | ||
| Service d'accès sécurisé géré et Security Service Edge | ||
| Surveillance de la sécurité gérée | ||
| Par modèle de livraison | Services entièrement gérés | |
| Services cogérés | ||
| Services autogérés et assistés par partenaires | ||
| Par déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par fonction de sécurité | Protection du périmètre réseau | |
| Prévention des intrusions et prévention des menaces | ||
| Sécurité web, e-mail et contenu | ||
| Contrôle des applications et accès distant sécurisé | ||
| VPN et accès réseau zéro confiance | ||
| Surveillance de la sécurité, rapports et conformité | ||
| Par utilisateur final | BFSI | |
| Gouvernement et défense | ||
| Santé et sciences de la vie | ||
| Technologies de l'information et télécommunications | ||
| Fabrication et technologie opérationnelle | ||
| Commerce de détail et commerce électronique | ||
| Autre utilisateur final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Arabie saoudite | |
| Émirats arabes unis | ||
| Afrique du Sud | ||
| Égypte | ||
| Reste du Moyen-Orient et de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services de pare-feu géré et UTM ?
La taille du marché des services de pare-feu géré et UTM est de 9,14 milliards USD en 2026 et devrait atteindre 17,21 milliards USD d'ici 2032 à un CAGR de 11,12 %.
Quel type de service est en tête des services de pare-feu géré et UTM ?
Les services de pare-feu géré sont en tête avec 30,98 % de part en 2026, soutenus par les bases de pare-feux installées et les cycles de renouvellement des contrats.
Quel modèle de livraison se développe le plus rapidement ?
Les services autogérés et assistés par partenaires devraient se développer à un CAGR de 11,63 % jusqu'en 2032, les clients conservant la propriété des politiques tout en utilisant le soutien des partenaires.
Pourquoi les entreprises adoptent-elles des services de pare-feu géré ?
Les organisations ont besoin d'une surveillance continue, d'une gestion des politiques, d'une réponse aux menaces et d'un soutien pour les environnements hybrides tandis que la dotation en personnel de sécurité reste limitée.
Quel secteur vertical d'utilisateurs finaux devrait se développer le plus rapidement ?
La santé et les sciences de la vie devraient se développer à un CAGR de 11,58 % jusqu'en 2032 car les systèmes sensibles ont besoin d'une protection réseau plus forte et d'un soutien opérationnel.
Quelle région devrait se développer le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 11,87 % jusqu'en 2032, soutenue par la transformation numérique, les déficits de talents en sécurité et l'expansion des prestataires régionaux.