
Taille et part du marché de la détection et réponse cloud
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 3.72 Milliards de dollars |
| Taille du Marché (2031) | 8.68 Milliards de dollars |
| Growth Rate (2026 - 2031) | 18.47 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs
*Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. |
|
Analyse du marché de la détection et réponse cloud par Mordor Intelligence
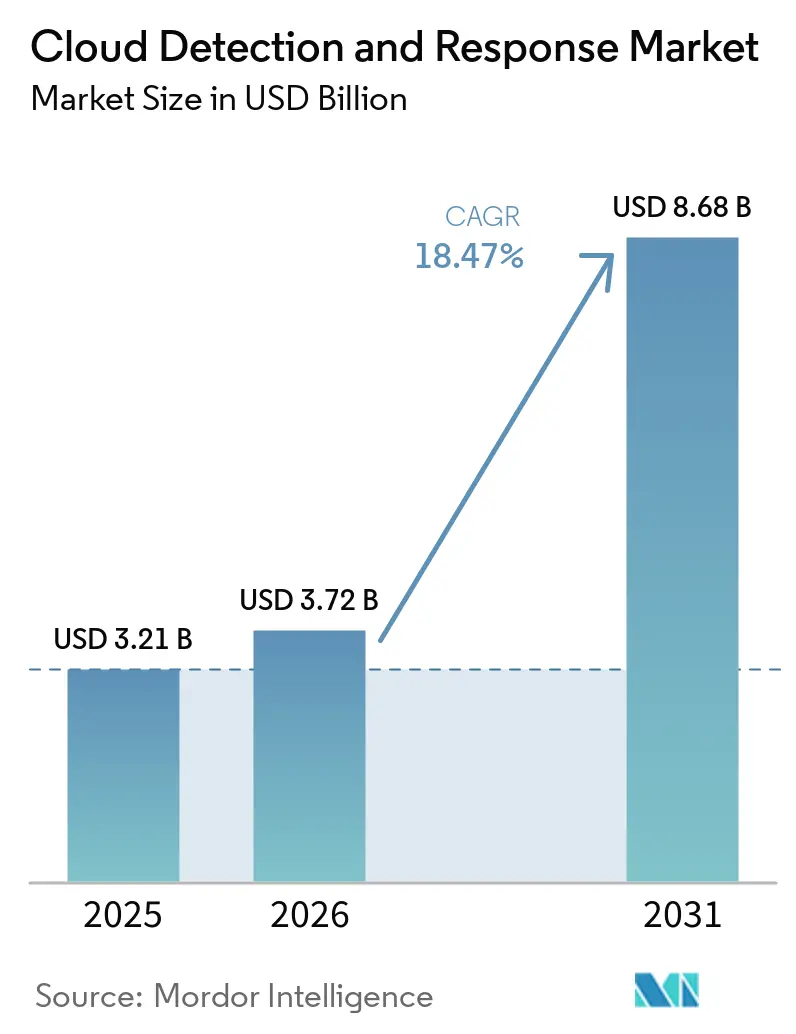
La taille du marché de la détection et réponse cloud devrait s'étendre de 3,21 milliards USD en 2025 et 3,72 milliards USD en 2026 à 8,68 milliards USD d'ici 2031, enregistrant un CAGR de 18,47 % entre 2026 et 2031. Les entreprises dépassent les outils de sécurité qui identifient les problèmes de configuration après le déploiement et recherchent une protection qui surveille les charges de travail cloud pendant leur exécution. Le marché de la détection et réponse cloud est façonné par la nécessité de connecter les signaux de charge de travail, d'identité et de conteneur au sein d'un processus de sécurité commun. Les acteurs malveillants peuvent se déplacer latéralement dans un réseau en une moyenne de 48 minutes, ce qui limite l'utilité des processus d'investigation qui reposent uniquement sur la révision manuelle. Les fournisseurs répondent en combinant la collecte de télémétrie, la priorisation des alertes et les flux de travail de réponse dans les environnements cloud. Le marché de la détection et réponse cloud fait également face à une demande d'outils capables de traiter les identités non humaines, les exigences de cloud souverain et les attaques qui utilisent l'IA pour raccourcir les délais de violation.
Points clés du rapport
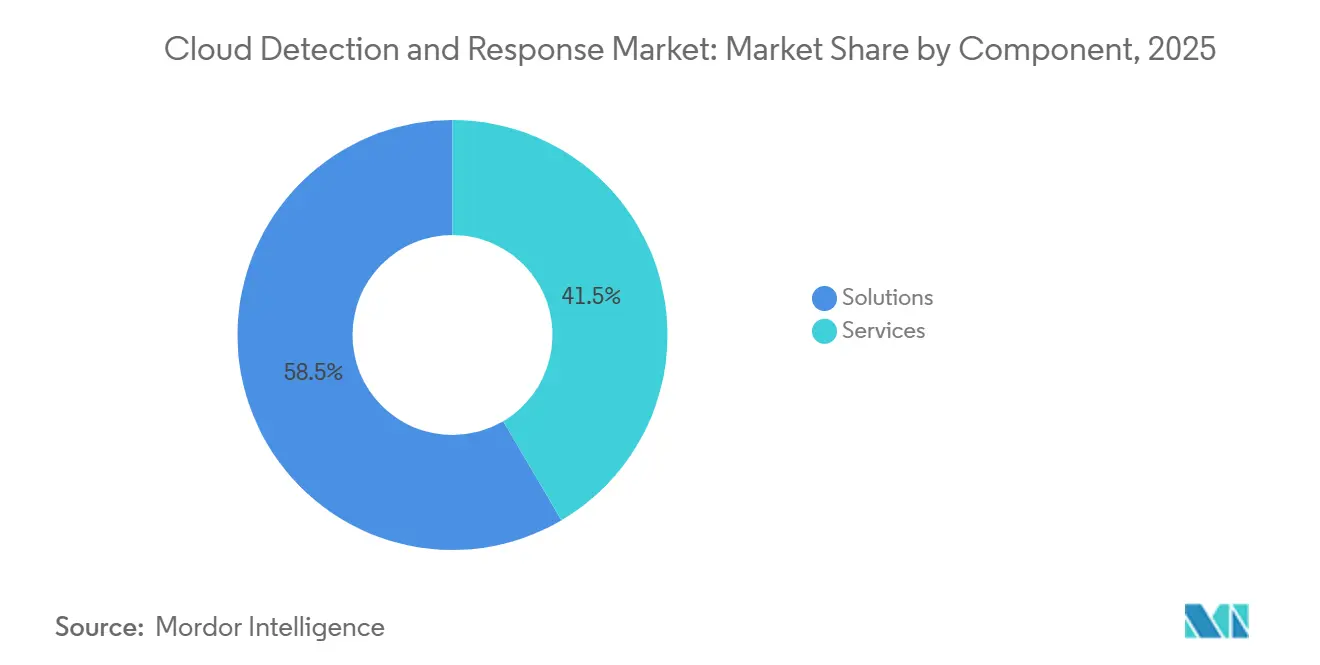
- Par composant, les solutions détenaient 58,46 % des revenus du marché de la détection et réponse cloud en 2025, tandis que les services devraient se développer à un CAGR de 24,16 % jusqu'en 2031.
- Par mode de déploiement, le cloud public détenait 57,29 % des revenus en 2025, tandis que le cloud hybride et multi-cloud devrait se développer à un CAGR de 23,46 % jusqu'en 2031.
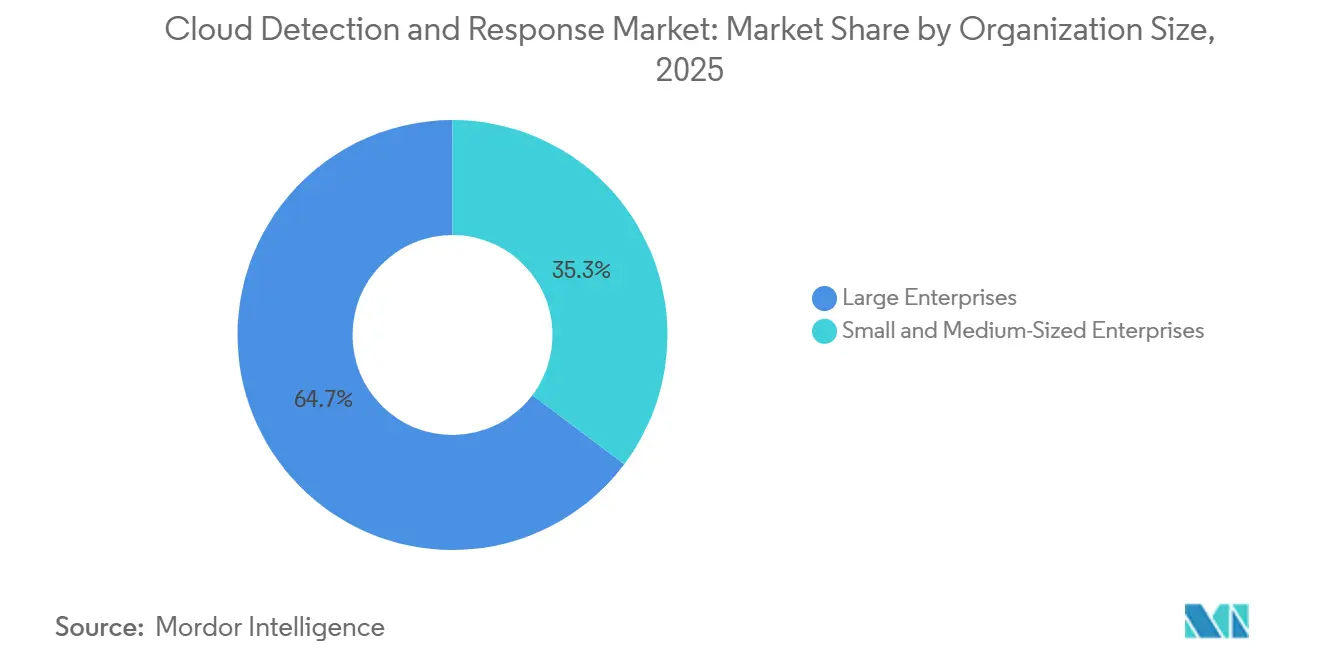
- Par taille d'organisation, les grandes entreprises représentaient 64,73 % des revenus du marché de la détection et réponse cloud en 2025, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 24,81 % jusqu'en 2031.
- Par secteur d'activité, le BFSI détenait 26,69 % des revenus en 2025, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 22,84 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord détenait 44,87 % du marché de la détection et réponse cloud en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 23,59 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives du marché mondial de la détection et réponse cloud
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL D'IMPACT |
|---|---|---|---|
| Expansion des charges de travail cloud et multi-cloud | +5.2% | Mondial | Moyen terme (2-4 ans) |
| Croissance des attaques cloud axées sur l'identité | +4.5% | Mondial | Court terme (≤ 2 ans) |
| Exigences réglementaires et de contrôle en matière de cyber-assurance | +3.5% | Amérique du Nord et Europe, avec répercussions sur l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Adoption des applications cloud natives et du DevSecOps | +2.8% | Mondial, avec des gains précoces en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Sécurité d'exécution pour les charges de travail IA et les agents autonomes | +2.0% | Mondial, concentré en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Lacunes de télémétrie des charges de travail éphémères créant une demande de détection sans agent | +1.5% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Expansion des charges de travail cloud et multi-cloud
Les organisations exécutent davantage de charges de travail dans des environnements hybrides et multi-cloud, et leurs processus de sécurité s'adaptent à ce changement. Fortinet a rapporté que 88 % des organisations exploitaient des environnements hybrides ou multi-cloud en 2026, contre 82 % l'année précédente.[1]Fortinet, "2026 Cloud Security Report Data Reveals Complexity Gap," Fortinet, fortinet.com. Le même rapport a révélé que 81 % utilisaient 2 fournisseurs cloud ou plus pour les charges de travail critiques. Chaque fournisseur introduit ses propres plans de contrôle et sources de données que les équipes de sécurité doivent surveiller. Le marché de la détection et réponse cloud bénéficie lorsque les acheteurs exigent une vue unifiée de l'activité sur AWS, Azure et Google Cloud. Les fournisseurs qui ingèrent directement la télémétrie cloud et connectent les activités associées dans ces environnements sont mieux positionnés pour répondre à cette exigence.
Croissance des attaques cloud axées sur l'identité
L'identité est devenue une surface d'attaque centrale pour les attaques cloud, car les identifiants, les comptes de service et les jetons peuvent fournir un accès persistant. Sophos a constaté que 71 % des organisations avaient subi au moins 1 violation liée à l'identité au cours de l'année précédente, et les organisations concernées ont signalé une moyenne de 3 incidents.[2]Sophos, "71% of Organizations Suffered at Least One Identity Breach in the Past Year, Sophos Research Finds," Sophos, sophos.com. Ces organisations ont signalé des coûts de récupération moyens de 1,64 million USD, tandis que 73 % ont engagé des coûts d'au moins 250 000 USD. CrowdStrike a rapporté que 82 % de ses détections étaient sans logiciel malveillant et que l'abus de comptes valides apparaissait dans 35 % des incidents cloud. Permiso a rapporté que 77 % des organisations ont déclaré que la compromission d'identité représentait jusqu'à 75 % des incidents de sécurité, tandis que 46 % ont signalé une visibilité complète sur les identités. Le marché de la détection et réponse cloud favorise donc les plateformes qui intègrent les clés API, les identifiants fédérés, les comptes de service et les signaux de charge de travail.
Exigences réglementaires et de contrôle en matière de cyber-assurance
Les exigences réglementaires réduisent le temps disponible pour identifier et répondre aux incidents cloud. La loi sur la résilience opérationnelle numérique s'est appliquée dans les États membres de l'Union européenne à partir du 17 janvier 2025, et elle exige que les entités financières couvertes maintiennent des dispositifs de gestion des risques liés aux technologies de l'information et de la communication. Le cadre comprend un délai de 4 heures pour une notification initiale d'incident majeur et exige des tests de pénétration basés sur les menaces pour les entités éligibles. Ces exigences accroissent l'importance de la détection en temps réel plutôt que des révisions périodiques du cloud. Les exigences en matière de cyber-assurance en Amérique du Nord rendent également les contrôles documentés de détection et de réponse plus pertinents pour les décisions de couverture. Le marché de la détection et réponse cloud est soutenu à mesure que les attentes de conformité s'étendent des services financiers à d'autres environnements opérationnels réglementés.
Adoption des applications cloud natives et du DevSecOps
Les applications conteneurisées, les fonctions sans serveur et les microservices peuvent passer rapidement des modifications de code à l'utilisation en production. Datadog a constaté que les applications modernes fonctionnent couramment dans des systèmes cloud natifs et conteneurisés, alors que les tests de sécurité des applications statiques restaient dominants avant le déploiement. Les vérifications statiques ne peuvent pas capturer pleinement le comportement qui n'apparaît qu'après l'exécution d'une charge de travail en production. Les charges de travail Kubernetes de courte durée peuvent également créer des lacunes de preuves pour les équipes de sécurité qui s'appuient sur des agents conventionnels. Les directives du NIST pour le DevSecOps traitent des activités de sécurité tout au long du cycle de vie du développement logiciel, y compris les opérations. Le marché de la détection et réponse cloud gagne en pertinence lorsque la surveillance s'étend des sorties de build et des registres d'images à l'exécution en temps réel.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL D'IMPACT |
|---|---|---|---|
| Prolifération des outils de sécurité et complexité d'intégration | -2.5% | Mondial | Court terme (≤ 2 ans) |
| Pénurie de compétences en sécurité cloud | -2.0% | Mondial, plus aiguë en Asie-Pacifique et en Europe | Moyen terme (2-4 ans) |
| Souveraineté des données et restrictions de télémétrie transfrontalière | -1.5% | Europe et Asie-Pacifique, avec répercussions sur le Moyen-Orient | Moyen terme (2-4 ans) |
| Charges de travail de courte durée et preuves insuffisantes augmentant les faux négatifs | -1.2% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Prolifération des outils de sécurité et complexité d'intégration
Les équipes de sécurité ajoutent souvent des outils cloud aux systèmes existants pour la gestion de la posture, le contrôle d'accès, la sécurité des points de terminaison et la gestion des événements. Fortinet a constaté que près de 70 % des répondants citaient la prolifération des outils et les lacunes de visibilité comme un obstacle principal à une sécurité cloud efficace en 2026.[3]Fortinet, "Fortinet Report Reveals Cybersecurity Hiring Stalls as Nearly Half of IT Leaders Face Corporate Pushback," Fortinet, fortinet.com. Des outils distincts peuvent générer des alertes dépourvues de contexte commun, créant davantage de travail pour les analystes. L'intégration retarde également le moment auquel un nouvel outil de détection en temps réel fournit des résultats exploitables. Le marché de la détection et réponse cloud peut être freiné lorsque les acheteurs doivent connecter un nouveau produit à une pile de sécurité fragmentée. Les plateformes consolidées peuvent réduire cet obstacle en diminuant le nombre d'outils et en simplifiant les flux de travail d'investigation.
Pénurie de compétences en sécurité cloud
Les plateformes de sécurité cloud nécessitent du personnel qui comprend la configuration cloud, les identités, les alertes et les procédures de réponse. Fortinet a constaté que 74 % des organisations signalaient une pénurie de professionnels qualifiés en cybersécurité en 2026, et 56 % des responsables informatiques identifiaient les pénuries de compétences comme une cause de violations. L'ISC2 a rapporté que 95 % des organisations avaient au moins 1 besoin en compétences en cybersécurité, et 88 % avaient connu un événement significatif lié à une pénurie de compétences au cours des 12 mois précédents. L'ingénierie de la sécurité cloud figurait parmi les 3 principaux déficits de compétences pour 30 % des organisations recrutant dans le cadre de la recherche. Le marché de la détection et réponse cloud est mieux servi par des produits qui automatisent le triage et fournissent des guides de réponse aux incidents pour les analystes ayant des formations générales en sécurité. Les plateformes nécessitant un réglage manuel intensif peuvent rester difficiles à déployer là où le personnel spécialisé est limité.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les solutions dominent les revenus, tandis que les services soutiennent la livraison
Les solutions détenaient 58,46 % de la part du marché de la détection et réponse cloud en 2025, reflétant la demande des entreprises pour des plateformes CDR dédiées. Ces plateformes intègrent l'ingestion de télémétrie cloud, la corrélation des attaques et le triage des alertes dans un environnement opérationnel unique pour les équipes de sécurité. Elles aident les analystes à évaluer les événements connexes plutôt que d'enquêter sur des alertes isolées provenant de produits ponctuels déconnectés. Palo Alto Networks a rapporté que 99 % des organisations avaient subi au moins 1 attaque sur leurs systèmes d'IA au cours de l'année précédente.[4]Palo Alto Networks, "Where Cloud Security Stands Today and Where AI Breaks It, State of Cloud Security Report 2025," Palo Alto Networks, paloaltonetworks.com. Cette pression soutient la demande de plateformes qui observent les charges de travail d'IA générative aux côtés des charges de travail cloud établies.
Les services devraient se développer à un CAGR de 24,16 % jusqu'en 2031, le taux le plus élevé au sein de la répartition par composant. Les entreprises du marché intermédiaire choisissent souvent des services gérés lorsqu'elles ne peuvent pas maintenir une surveillance cloud continue avec du personnel interne de sécurité cloud. Les prestataires de services soutiennent l'intégration, la cartographie de la télémétrie et l'ingénierie de détection dans plusieurs environnements cloud, ce qui peut raccourcir le délai de mise en service. Les fournisseurs combinent de plus en plus les logiciels sous licence avec des services gérés dans des contrats d'abonnement, réduisant la distinction entre les deux catégories. Cela peut affecter le positionnement et les marges des prestataires de services de sécurité gérés indépendants au sein du secteur de la détection et réponse cloud.


Par mode de déploiement : le cloud hybride et multi-cloud gagne en priorité
Le cloud public représentait 57,29 % du marché de la détection et réponse cloud en 2025, reflétant la concentration des charges de travail et des budgets de sécurité dans des environnements à fournisseur unique. Les acheteurs disposant d'un parc cloud public nécessitent la surveillance des données, des identités, des charges de travail et des plans de contrôle des fournisseurs à mesure que l'utilisation du cloud s'étend. Cette base installée reste une source substantielle de demande pour les outils de détection cloud natifs. Elle rend également l'interopérabilité avec les principaux services cloud publics importante pour l'adoption continue des produits. Les organisations qui conservent une conception à fournisseur unique ont toujours besoin d'outils qui connectent les événements de sécurité à l'activité cloud opérationnelle.
Le déploiement cloud hybride et multi-cloud devrait se développer à un CAGR de 23,46 % jusqu'en 2031. Les entreprises utilisent des modèles opérationnels qui combinent des systèmes sur site, le cloud privé et les services cloud publics selon différents besoins métier. Les exigences de souveraineté des données en Europe et en Asie-Pacifique peuvent faire de cette structure à la fois une réponse à la conformité et un choix architectural. Les fournisseurs qui convertissent les API spécifiques aux fournisseurs en un modèle de données commun peuvent aider les équipes à appliquer des règles de détection cohérentes dans tous les environnements. Le cloud privé reste également pertinent pour les institutions financières et les organisations de défense ayant des exigences strictes en matière de classification des données.
Par taille d'organisation : les grandes entreprises restent la base d'acheteurs principale
Les grandes entreprises représentaient 64,73 % des revenus du marché de la détection et réponse cloud en 2025. Leur échelle cloud, leur capacité formelle de centre d'opérations de sécurité et leur responsabilité au niveau du conseil d'administration en matière de violations soutiennent les programmes centralisés de détection en temps réel. Ces organisations opèrent souvent dans plusieurs environnements cloud et nécessitent une visibilité unifiée pour les équipes de sécurité. Leur adoption précoce a contribué à établir la détection et réponse cloud comme une catégorie de sécurité d'entreprise. Les grands comptes resteront importants pour les fournisseurs qui prennent en charge des intégrations complexes et de grands volumes de télémétrie.
Les petites et moyennes entreprises devraient se développer à un CAGR de 24,81 % jusqu'en 2031, le taux le plus élevé pour la taille d'organisation. Les offres gérées à prix d'abonnement peuvent donner aux acheteurs plus petits une couverture cloud sans équipe dédiée d'ingénieurs en sécurité cloud. Sophos a constaté que les organisations de 100 à 250 employés étaient presque deux fois plus susceptibles que leurs homologues de taille moyenne de ne pas détecter un incident avant que des dommages ne surviennent. Les fournisseurs développent une intégration plus légère, des bibliothèques de détection préparées et des guides de réponse automatisés pour répondre aux contraintes de ressources. La taille du marché de la détection et réponse cloud pour ce groupe est soutenue par le risque de rançongiciel, les attentes en matière de cyber-assurance et les modèles de livraison conçus pour les organisations plus petites.
Par secteur d'activité : le BFSI conserve son échelle, tandis que la santé se développe plus rapidement
Le BFSI détenait 26,69 % de la part du marché de la détection et réponse cloud en 2025. Les institutions financières exploitent des flux de transactions hébergés dans le cloud et des écosystèmes d'API, faisant de la sécurité des identités et des plans de contrôle un élément central de la gestion des risques. Les conséquences financières des violations et la surveillance réglementaire étendue soutiennent les dépenses en capacité de détection. American Banker a constaté que l'amélioration de la sécurité et l'atténuation de la fraude étaient la principale priorité de dépenses technologiques pour 56 % des banques interrogées en 2025.[5]American Banker, "Banks Increasing Tech Spend in 2025," American Banker, americanbanker.com. Les investissements connexes dans la gestion des identités, l'authentification multifacteur, l'analyse de la fraude, les plateformes SOAR et la gestion des risques fournisseurs font de la détection cloud en temps réel une partie d'un programme de scurité plus large.
Le secteur de la santé et des sciences de la vie devrait se développer à un CAGR de 22,84 % jusqu'en 2031. La migration des dossiers de santé électroniques et de l'imagerie médicale vers de grands fournisseurs cloud accroît la nécessité d'observer l'accès et les charges de travail cloud. Les groupes de rançongiciels ciblent les hôpitaux parce que les données indisponibles peuvent avoir des conséquences cliniques directes. Le gouvernement et l'administration publique, la fabrication industrielle, les technologies de l'information et des télécommunications, l'énergie et les services publics, le pétrole et le gaz, le transport et la logistique, le commerce de détail et l'e-commerce, les médias et le divertissement, ainsi que les établissements d'enseignement et de recherche créent également de la demande. Le secteur de la détection et réponse cloud peut soutenir ces environnements en connectant les identités à l'activité en temps réel autour des données opérationnelles sensibles.
Analyse géographique
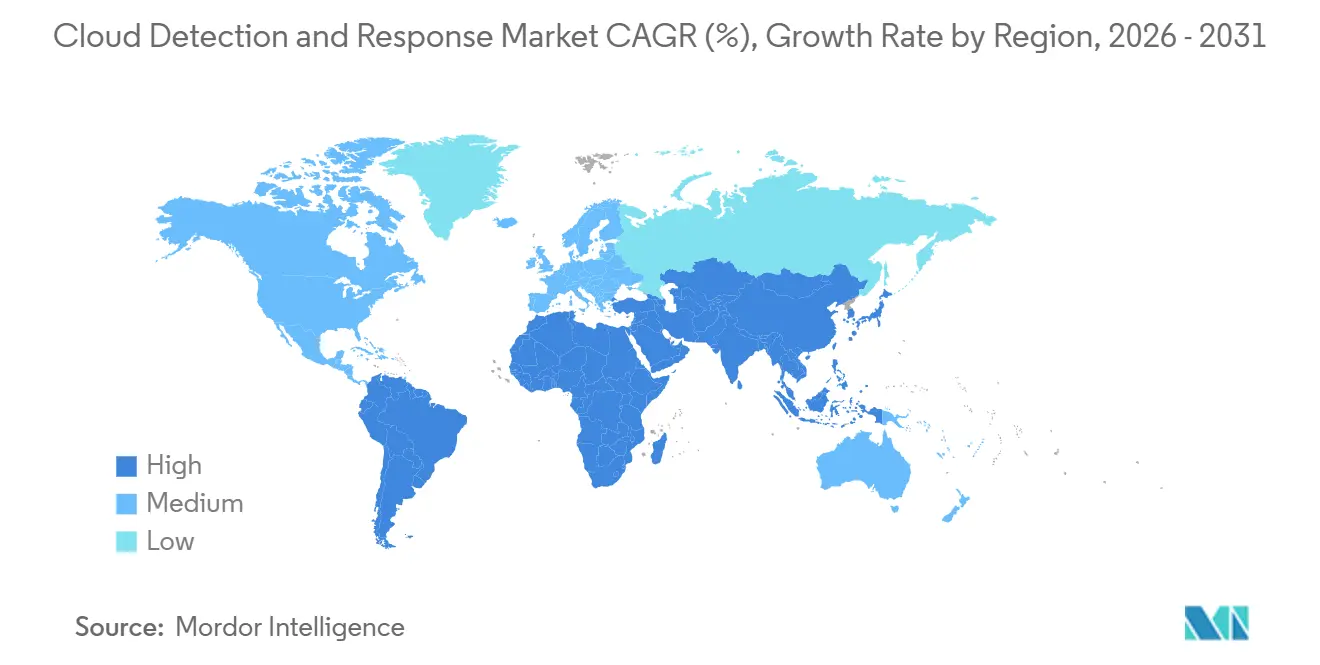
L'Amérique du Nord détenait 44,87 % du marché de la détection et réponse cloud en 2025. La région combine une infrastructure cloud étendue, une forte concentration de cibles d'entreprises et des budgets de sécurité établis. Les exigences américaines liées à HIPAA, SOC 2, GLBA et les divulgations de cybersécurité de la SEC soutiennent les contrôles de sécurité formels. Les initiatives fédérales cloud et les exigences de confiance zéro créent également une demande dans le secteur public. Les dépenses de sécurité cloud en Amérique du Nord ont progressé à un CAGR de 16,76 % alors que le travail hybride révélait les limites des approches de sécurité axées sur le périmètre.
L'Europe représente une part significative du marché de la détection et réponse cloud, avec des dépenses de plus en plus guidées par les exigences de conformité. La loi sur la résilience opérationnelle numérique est appliquée depuis janvier 2025 aux banques, assureurs, sociétés de paiement et gestionnaires d'actifs dans l'Union européenne. Ses exigences en matière de gestion des incidents et des risques créent une demande de capacité de détection et de réponse continues. Les obligations NIS2 élargissent la base d'acheteurs dans les secteurs de l'énergie, de la santé, des transports et des infrastructures numériques. Le Royaume-Uni, la France, l'Allemagne, l'Italie et l'Espagne constituent les principales bases de dépenses, tandis que l'Amérique du Sud affiche une demande émergente au Brésil et au Chili malgré des contraintes d'infrastructure et de compétences.
L'Asie-Pacifique devrait se développer à un CAGR de 23,59 % jusqu'en 2031, le taux régional le plus rapide. Les programmes d'infrastructure cloud en Inde, en Corée du Sud et au Japon, l'expansion du fintech en ASEAN et les exigences de localisation soutiennent la demande. Les règles chinoises en matière de cybersécurité et de sécurité des données exigent des approches localisées et encouragent des modèles de déploiement spécifiques au pays. Le Moyen-Orient développe sa demande à travers des plans de sécurité cloud souverain, tandis que l'Afrique reste à un stade plus précoce, menée par l'Afrique du Sud et le Nigéria.

Paysage concurrentiel
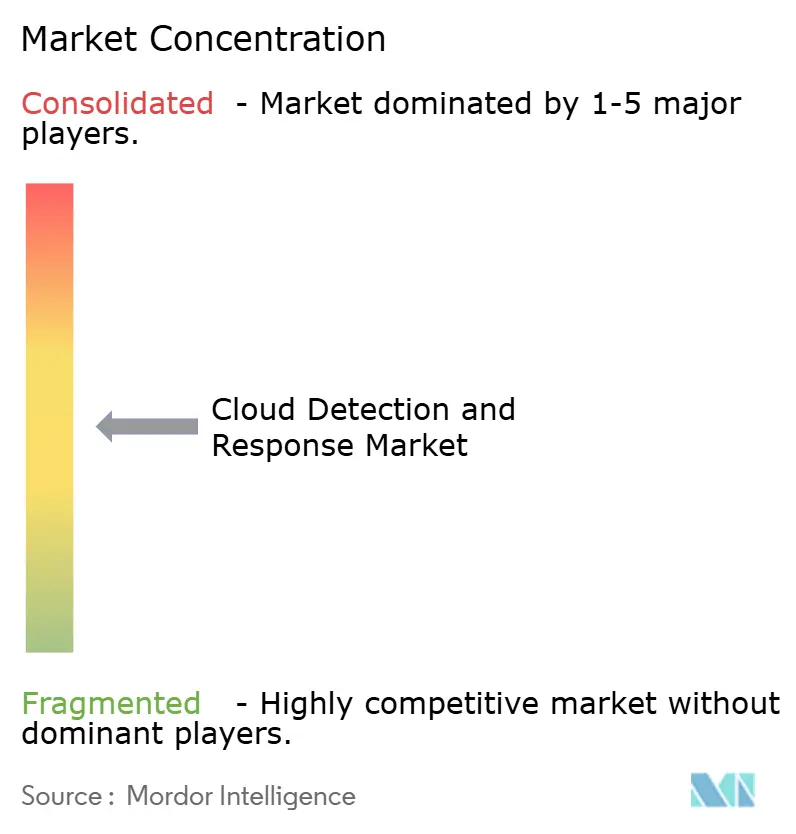
Le marché de la détection et réponse cloud est modérément concentré au niveau des plateformes, où Palo Alto Networks, CrowdStrike, Microsoft et Wiz, désormais intégré à Google Cloud, influencent les achats des entreprises. La couche de services gérés est plus fragmentée, avec Arctic Wolf, ReliaQuest, Expel et SentinelOne en concurrence sur la qualité de détection, l'automatisation des réponses et la prestation de services. Google a finalisé son acquisition de Wiz pour 32 milliards USD le 11 mars 2026.[6]Google, "Google Completes Acquisition of Wiz," Google, google.com. Wiz a rejoint Google Cloud tout en conservant son engagement multi-cloud, combinant son graphe de sécurité avec l'intelligence sur les menaces Mandiant de Google et la plateforme de sécurité unifiée. La transaction place des capacités de sécurité cloud sans agent au sein d'une offre cloud hyperscale et pousse les concurrents à renforcer leurs intégrations.
CrowdStrike a introduit la priorisation des risques cloud informée par les adversaires en mars 2026 via Application Explorer, Timeline Explorer et un moteur de risque cloud. Le produit a connecté les expositions cloud avec les techniques actives des adversaires et le comportement des applications en direct. Palo Alto Networks a lancé Prisma AIRS 3.0 en mars 2026 pour couvrir la découverte des agents IA, l'évaluation des risques et la protection en temps réel. Ces mouvements étendent la concurrence à la protection des charges de travail IA, où des références standardisées n'ont pas encore émergé. Le cadre de gestion des risques IA du NIST reste une référence de gouvernance pour les acheteurs évaluant ces capacités.
Le marché de la détection et réponse cloud offre des opportunités dans les déploiements cloud souverains qui nécessitent la résidence de la télémétrie dans le pays et la détection axée sur l'identité pour les organisations plus petites. Les flux de travail unifiés qui connectent une alerte cloud à une investigation du centre d'opérations de sécurité peuvent réduire les délais de réponse. Sysdig, Orca Security, Mitiga et ReliaQuest se font concurrence grâce à des conceptions sans agent, un déploiement sans agent et une remédiation assistée par IA. La concurrence se concentrera sur une couverture étendue, un déploiement gérable et des exigences opérationnelles que les clients peuvent maintenir.
Leaders du secteur de la détection et réponse cloud
-
Palo Alto Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
Microsoft Corporation
-
Wiz, Inc.
-
Arctic Wolf
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Avril 2026 : CrowdStrike a étendu son service de détection et réponse cloud en temps réel à Google Cloud Platform lors de Google Cloud Next 2026, établissant une couverture CDR unifiée sur AWS, Azure et Google Cloud simultanément. L'expansion positionne Falcon Cloud Security comme un plan de détection multi-cloud, remplaçant les outils axés uniquement sur la posture par une protection en temps réel et un alignement direct sur les techniques des adversaires.
- Avril 2026 : Orca Security a signé un accord de collaboration stratégique avec AWS pour faire progresser la sécurité cloud alimentée par l'IA, permettant aux organisations d'obtenir une visibilité plus approfondie sur l'utilisation des services IA et d'accélérer la remédiation dans les environnements multi-cloud. L'accord approfondit l'intégration de l'architecture sans agent d'Orca au sein de l'écosystème AWS.
- Mars 2026 : Palo Alto Networks a lancé Prisma AIRS 3.0, faisant progresser sa plateforme de sécurité IA pour couvrir l'ensemble du cycle de vie de l'IA agentique, notamment la découverte, l'évaluation des risques et la protection des agents IA fonctionnant dans les environnements cloud, les plateformes SaaS et les points de terminaison. Le lancement répond directement à la surface d'attaque non surveillée croissante créée par la prolifération des agents IA d'entreprise.
- Mars 2026 : SentinelOne a annoncé une importante collaboration pluriannuelle avec Google Cloud pour fournir une sécurité autonome alimentée par l'IA à l'échelle mondiale, avec la plateforme Singularity désormais disponible dans 3 régions stratégiques de Google Cloud, l'Amérique du Nord, Francfort et le Royaume d'Arabie saoudite, soutenant la résidence des données dans le pays et l'alignement réglementaire régional.


Portée du rapport mondial sur le marché de la détection et réponse cloud
Le marché de la détection et réponse cloud comprend les plateformes de sécurité qui surveillent, détectent, enquêtent et répondent en continu aux menaces dans les environnements cloud natifs, notamment l'IaaS et le PaaS cloud public, les conteneurs, les fonctions sans serveur, les identités cloud et les applications SaaS. Ces solutions utilisent la télémétrie cloud, les intégrations API, l'analyse comportementale et l'apprentissage automatique pour identifier les activités anormales, les erreurs de configuration, les attaques basées sur l'identité, l'exfiltration de données, les mouvements latéraux et d'autres menaces spécifiques au cloud dans des environnements multi-cloud et hybrides. Les capacités clés comprennent la protection des charges de travail cloud, l'intégration de la gestion de la posture de sécurité cloud, la détection des menaces liées à l'identité, le confinement automatisé, l'investigation forensique et le reporting de conformité. Ces plateformes aident les équipes de sécurité à réduire le délai moyen de détection (MTTD) et le délai moyen de réponse (MTTR), à prévenir les violations de données et à maintenir la visibilité de la sécurité dans une infrastructure cloud dynamique que les outils de sécurité sur site traditionnels ne peuvent pas surveiller ou protéger de manière adéquate.
Le rapport sur le marché de la détection et réponse cloud est segmenté par composant (solutions et services), mode de déploiement (cloud public, cloud privé, et cloud hybride et multi-cloud), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité (gouvernement et administration publique, fabrication industrielle, commerce de détail et e-commerce, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et des télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, banque, services financiers et assurance (BFSI), et autres secteurs d'activité), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Solutions |
| Services |
| Cloud public |
| Cloud privé |
| Cloud hybride et multi-cloud |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et e-commerce |
| Transport et logistique |
| Énergie et services publics |
| Pétrole et gaz |
| Technologies de l'information et des télécommunications |
| Médias et divertissement |
| Établissements d'enseignement et de recherche |
| Santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Chili | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Égypte | |
| Reste de l'Afrique |
| Par composant | Solutions | |
| Services | ||
| Par mode de déploiement | Cloud public | |
| Cloud privé | ||
| Cloud hybride et multi-cloud | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité | Gouvernement et administration publique | |
| Fabrication industrielle | ||
| Commerce de détail et e-commerce | ||
| Transport et logistique | ||
| Énergie et services publics | ||
| Pétrole et gaz | ||
| Technologies de l'information et des télécommunications | ||
| Médias et divertissement | ||
| Établissements d'enseignement et de recherche | ||
| Santé et sciences de la vie | ||
| Banque, services financiers et assurance (BFSI) | ||
| Autres secteurs d'activité | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Chili | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||


Questions clés auxquelles répond le rapport
Quelle est la taille et les prévisions du marché de la détection et réponse cloud ?
La taille du marché de la détection et réponse cloud devrait s'étendre de 3,21 milliards USD en 2025 et 3,72 milliards USD en 2026 à 8,68 milliards USD d'ici 2031, enregistrant un CAGR de 18,47 % entre 2026 et 2031.
Qu'est-ce qui stimule l'adoption sur le marché de la détection et réponse cloud ?
L'expansion multi-cloud, les attaques liées à l'identité, les exigences réglementaires et l'utilisation des applications cloud natives augmentent la demande de sécurité en temps réel.
Quel composant détient la plus grande part de revenus dans la détection et réponse cloud ?
Les solutions détenaient 58,46 % des revenus en 2025, tandis que les services devraient croître plus rapidement à un CAGR de 24,16 % jusqu'en 2031.
Quel modèle de déploiement connaît la croissance la plus rapide ?
Le déploiement cloud hybride et multi-cloud devrait se développer à un CAGR de 23,46 % jusqu'en 2031.
Quel secteur d'utilisateurs finaux se développe le plus rapidement ?
La santé et les sciences de la vie devraient se développer à un CAGR de 22,84 % jusqu'en 2031, soutenues par la migration vers le cloud et l'exposition aux rançongiciels.
Quelle région devrait connaître la croissance la plus rapide sur le marché de la détection et réponse cloud ?
L'Asie-Pacifique devrait se développer à un CAGR de 23,59 % jusqu'en 2031, soutenue par les programmes d'infrastructure cloud, la croissance du fintech et les exigences de localisation des données.
Dernière mise à jour de la page le:



