
Taille et part du marché de la gestion de la surface d'attaque OT
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 3.45 Milliards de dollars |
| Taille du Marché (2032) | 9.21 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 21.72 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la gestion de la surface d'attaque OT par Mordor Intelligence
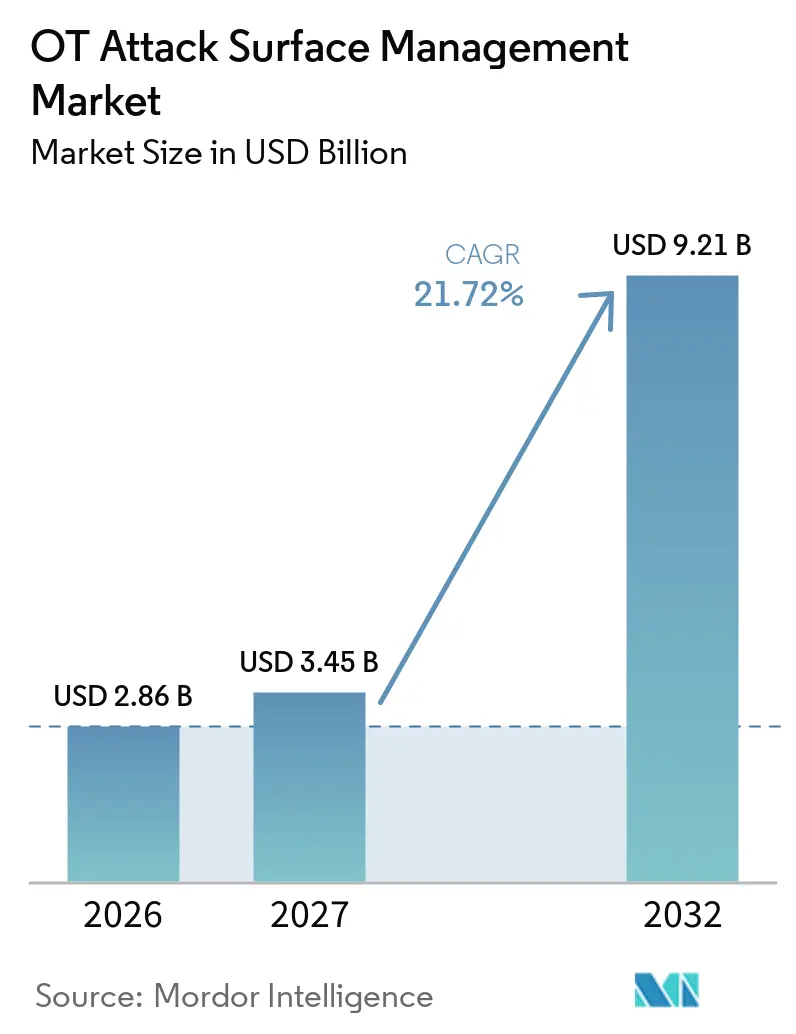
La taille du marché de la gestion de la surface d'attaque OT est évaluée à 2,86 milliards USD en 2026 et devrait atteindre 9,21 milliards USD d'ici 2032, avec une expansion à un CAGR de 21,72 % de 2027 à 2032. Le marché de la gestion de la surface d'attaque OT est en croissance à mesure que les réseaux informatiques et OT deviennent plus interconnectés, élargissant l'ensemble des actifs industriels pouvant être atteints lors d'un incident cybernétique. De nombreuses installations manquent encore d'une vue actualisée des appareils, des propriétaires, des logiciels et des communications à travers les réseaux d'usine. Cela fait de la découverte et de l'inventaire un point de départ pratique pour le marché de la gestion de la surface d'attaque OT, car les organisations ne peuvent pas sécuriser des équipements qu'elles n'ont pas identifiés. Les exigences réglementaires, les besoins de documentation des assureurs et la connectivité industrielle croissante amènent les équipes de sécurité, d'ingénierie et de conformité dans le même processus d'approvisionnement. Les fournisseurs répondent par des combinaisons de plateformes, des options de livraison cloud et des outils qui relient les données d'actifs aux dossiers de remédiation et de conformité.
Points clés du rapport
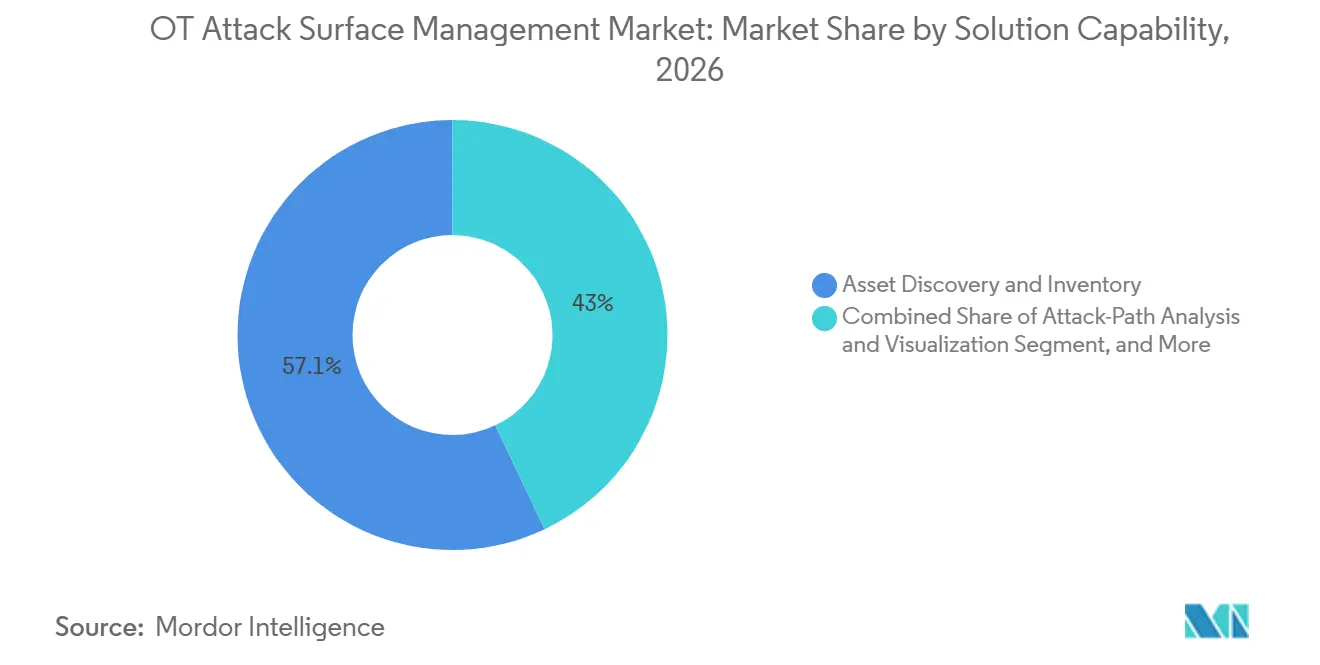
- Par capacité de solution, la découverte d'actifs et l'inventaire ont représenté 57,05 % du chiffre d'affaires du marché de la gestion de la surface d'attaque OT en 2026, tandis que l'analyse des chemins d'attaque et la visualisation devraient se développer à un CAGR de 23,56 % jusqu'en 2032.
- Par mode de déploiement, le déploiement sur site a représenté 66,81 % du chiffre d'affaires du marché de la gestion de la surface d'attaque OT en 2026, tandis que le cloud devrait se développer à un CAGR de 23,89 % jusqu'en 2032.
- Par type d'actif, les systèmes de contrôle industriel ont représenté 42,18 % du chiffre d'affaires du marché de la gestion de la surface d'attaque OT en 2026, tandis que l'IoT industriel et les capteurs devraient se développer à un CAGR de 23,20 % jusqu'en 2032.
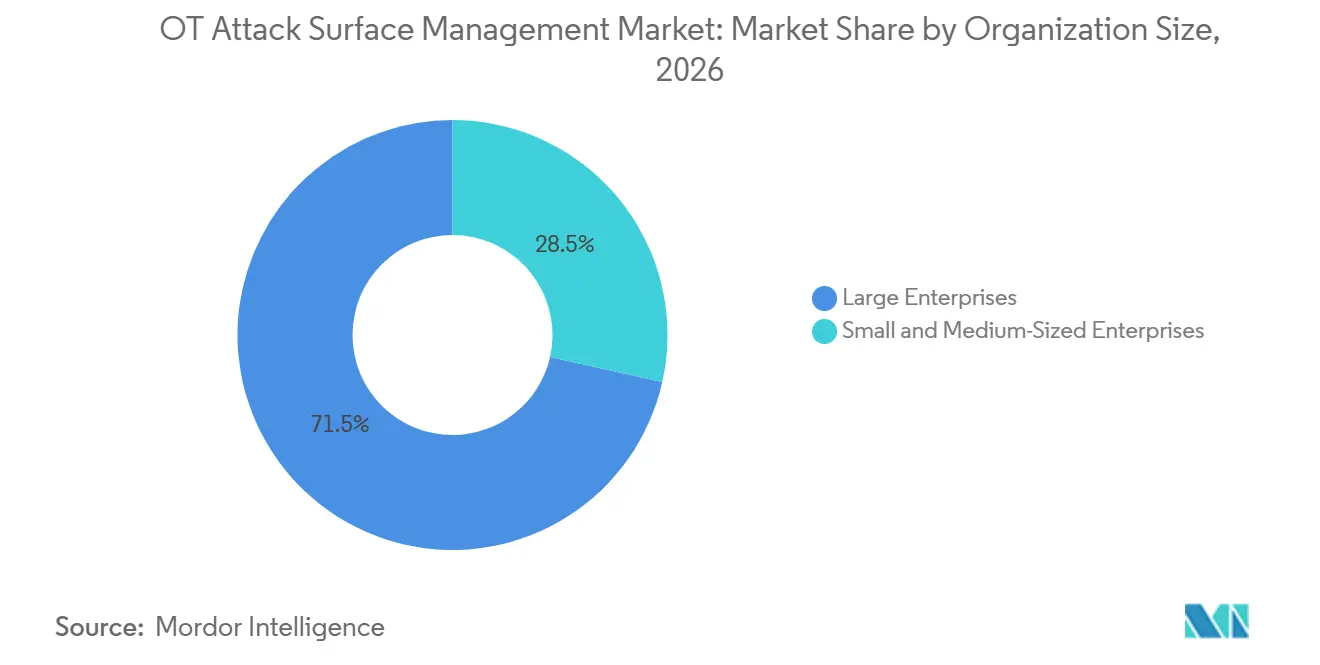
- Par taille d'organisation, les grandes entreprises ont représenté 71,49 % du chiffre d'affaires du marché de la gestion de la surface d'attaque OT en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 24,15 % jusqu'en 2032.
- Par secteur d'utilisation finale, la fabrication industrielle a représenté 29,11 % du chiffre d'affaires du marché de la gestion de la surface d'attaque OT en 2026, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 22,49 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord a représenté 36,19 % du chiffre d'affaires en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 22,81 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et perspectives du marché mondial de la gestion de la surface d'attaque OT
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Convergence IT-OT élargissant l'exposition aux actifs non gérés | +6.5% | Mondial, concentré dans les corridors industriels d'Amérique du Nord, d'Europe et d'Asie-Pacifique | Court terme (≤ 2 ans) |
| Réglementation sur les infrastructures critiques imposant une visibilité OT continue | +5.2% | Amérique du Nord, Europe et Asie-Pacifique | Moyen terme (2-4 ans) |
| Numérisation industrielle augmentant la densité des actifs connectés | +4.0% | Asie-Pacifique, Amérique du Nord, Europe, Moyen-Orient et Afrique | Moyen terme (2-4 ans) |
| Exigences des assureurs et des auditeurs nécessitant des inventaires d'actifs de qualité probatoire | +2.1% | Mondial, plus aigu en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Découverte active sécurisée améliorant la couverture au-delà de la surveillance passive | +1.0% | Mondial, notamment dans les grands parcs d'énergie et de services publics distribués | Moyen terme (2-4 ans) |
| Contextualisation des actifs assistée par l'IA réduisant la charge de travail de gestion de l'exposition OT | +0.9% | Mondial, avec une adoption plus rapide en Amérique du Nord et en Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Convergence IT-OT élargissant l'exposition aux actifs non gérés
La convergence IT-OT a réduit la séparation qui limitait autrefois l'accès aux systèmes d'usine. Le marché de la gestion de la surface d'attaque OT bénéficie de la nécessité pour les opérateurs d'identifier les liens entre les outils d'accès à distance, les services cloud, les postes de travail d'ingénierie et les contrôleurs. TXOne Networks a rapporté que 96 % des incidents de sécurité OT en 2025 ont débuté par une compromission au niveau informatique, ce qui souligne l'importance de sécuriser la voie d'accès aux opérations. Claroty a rapporté que plus de 12 % des organisations industrielles avaient des actifs OT communiquant avec des domaines malveillants. L'ISACA a noté que les environnements connectés héritent des risques liés à l'accès à distance, à l'utilisation du cloud et aux divers protocoles IoT que de nombreux systèmes hérités n'étaient pas conçus pour gérer. La CISA a également averti en mai 2025 que des actifs exposés et des identifiants par défaut pouvaient permettre à des acteurs moins sophistiqués de cibler les systèmes OT.
Réglementation sur les infrastructures critiques imposant une visibilité OT continue
La réglementation évolue des contrôles périmètriques vers une visibilité interne continue et la preuve que les contrôles fonctionnent. Cela soutient le marché de la gestion de la surface d'attaque OT car les registres d'actifs, la surveillance du réseau et les pistes d'audit sont requis conjointement. La FERC a approuvé la norme NERC CIP-015-1 en juin 2025, et cette norme exige une surveillance de la sécurité du réseau interne pour les systèmes cybernétiques du réseau électrique en vrac spécifiés. La norme est entrée en vigueur le 2 septembre 2025, avec des dates de conformité fixées au 1er octobre 2028 et au 1er octobre 2030. La FERC a approuvé la norme CIP-015-2 en août 2026 pour étendre la surveillance aux systèmes de contrôle d'accès électronique et physique situés en dehors du périmètre de sécurité. Le ministère de l'Économie, du Commerce et de l'Industrie du Japon a également publié des lignes directrices sur la sécurité OT pour les usines de fabrication de semi-conducteurs en juin 2025, reliant les pratiques d'usine au NIST CSF 2.0 et aux cadres connexes.
Numérisation industrielle augmentant la densité des actifs connectés
La numérisation industrielle ajoute des capteurs, des historiens, des dispositifs de périphérie et des automates logiciels aux environnements opérationnels. Chaque appareil ajouté accroît le besoin de découverte, de classification et de surveillance dans le marché de la gestion de la surface d'attaque OT. Fortinet a rapporté que 40 % des organisations interrogées disposaient de systèmes ICS de moins de 5 ans en 2026, contre 20 % en 2025. Forescout a constaté que 44 % des organisations industrielles déclaraient une visibilité cybernétique en temps réel, tandis que près de 60 % ne pouvaient pas détecter de manière fiable les menaces OT et IoT. Les orientations de la CISA sur l'inventaire des actifs décrivent un processus permettant aux propriétaires et aux opérateurs de documenter la criticité, les fonctions et les dépendances de leurs actifs OT. Ces orientations renforcent l'idée qu'une liste d'actifs maintenue manuellement ne peut pas suivre le rythme d'un parc industriel en évolution.
Exigences des assureurs et des auditeurs nécessitant des inventaires d'actifs de qualité probatoire
Les processus d'assurance et d'audit accordent davantage d'importance au contrôle documenté des actifs. Le marché de la gestion de la surface d'attaque OT offre un moyen de convertir les données de découverte en dossiers qui soutiennent la souscription et les examens de conformité. Les assureurs attendent de plus en plus des inventaires d'actifs documentés, incluant les versions de micrologiciels, l'état des correctifs et les contrôles compensatoires, au moment d'un sinistre. Ce besoin est particulièrement pertinent pour les opérateurs confrontés à la fois au renouvellement de leur assurance et à des obligations formelles au titre de NERC CIP, NIS2 ou ISO 27001. Un inventaire unique soutenant plusieurs processus d'examen peut réduire la collecte de preuves en double. La valeur est la plus forte là où les opérateurs d'infrastructures critiques dans les secteurs des services publics, de la chimie et d'autres secteurs doivent démontrer leurs contrôles à plusieurs parties externes.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Protocoles hérités et contraintes de sécurité limitant la découverte active | -2.8% | Mondial, plus sévère dans les secteurs de l'énergie, de la chimie et de l'eau en sites industriels existants | Long terme (≥ 4 ans) |
| Données de propriété des actifs incomplètes ralentissant la remédiation de l'exposition | -1.6% | Mondial, concentré dans les grandes entreprises multi-sites | Moyen terme (2-4 ans) |
| Sensibilité aux temps d'arrêt opérationnels prolongeant les cycles de déploiement | -1.2% | Mondial, notamment dans les industries à processus continus | Moyen terme (2-4 ans) |
| Pénurie de spécialistes en cybersécurité OT augmentant le coût total de possession | -0.9% | Mondial, plus aigu en Asie-Pacifique et en Amérique du Sud | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Protocoles hérités et contraintes de sécurité limitant la découverte active
Les protocoles hérités tels que Modbus, DNP3, PROFIBUS et les protocoles propriétaires des fournisseurs n'ont pas été conçus pour l'analyse de sécurité active. Une sonde peut provoquer des blocages d'appareils, des perturbations de communication ou des changements d'état inattendus dans un environnement critique pour la sécurité. Le NCCoE du NIST a déclaré que les parcs OT comprennent des protocoles propriétaires qui ne s'appliquent pas aux approches standard de gestion des actifs informatiques.[1] La même description de projet a noté que la collecte de configurations héritées peut nécessiter une inspection physique manuelle. La surveillance passive n'identifie pas les équipements qui ne génèrent aucun trafic, ce qui rend les actifs dormants, les équipements à espacement d'air et les contrôleurs communiquant peu fréquemment moins visibles. Cette contrainte rend les inspections physiques nécessaires dans certaines installations d'énergie, de chimie et d'eau, prolongeant le temps et le coût de déploiement.
Données de propriété des actifs incomplètes ralentissant la remédiation de l'exposition
La découverte seule ne résout pas une vulnérabilité à moins qu'une personne ou une équipe n'ait la responsabilité de l'actif concerné. L'ambiguïté des responsabilités entre les équipes informatiques et OT reste un obstacle pratique à la remédiation une fois l'inventaire terminé. Claroty a identifié l'ambiguïté des responsabilités comme l'un des principaux défis des clients dans son annonce de financement de janvier 2026. Le projet de gestion des actifs OT du NIST de 2026 inclut le suivi des responsabilités depuis la spécification et l'approvisionnement jusqu'au déclassement. Sans propriétaires responsables, les vulnérabilités identifiées peuvent rester non résolues, réduisant la valeur opérationnelle des outils de gestion de l'exposition. Cela peut également décourager l'investissement dans des fonctions plus avancées d'analyse des chemins d'attaque et de visualisation lorsque les résultats de base ne sont pas traités.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par capacité de solution : la découverte ancre les revenus tandis que l'intelligence des chemins d'attaque mène la croissance
La découverte d'actifs et l'inventaire ont représenté 57,05 % de la part du marché de la gestion de la surface d'attaque OT en 2026. Il s'agit de la première capacité requise avant que les opérateurs puissent cartographier les vulnérabilités, les chemins de communication et la propriété des systèmes. La CISA a identifié les lacunes dans l'inventaire des actifs comme une faiblesse matérielle dans les environnements OT et a publié des orientations sur la construction d'un inventaire complet et utilisable. La gestion de l'exposition et des vulnérabilités, ainsi que la surveillance du réseau et des communications, deviennent plus importantes une fois qu'une organisation dispose d'un registre d'actifs stable. Ces fonctions permettent aux opérateurs de passer d'une liste d'appareils à la priorisation et à la surveillance continue. D'autres capacités, telles que les modules de reporting et les intergiciels d'intégration, soutiennent le flux de travail mais sont souvent intégrées dans des plateformes plus larges.
L'analyse des chemins d'attaque et la visualisation devraient croître à un CAGR de 23,56 % de 2027 à 2032. La taille du marché de la gestion de la surface d'attaque OT pour cette capacité est portée par les utilisateurs qui ont besoin de comprendre si un groupe de faiblesses connectées pourrait avoir un impact sur un processus physique. Des recherches évaluées par des pairs publiées en 2026 ont révélé que l'évaluation des risques OT basée sur les graphes d'attaque améliorait la prédiction des chemins adversariaux par rapport aux évaluations basées uniquement sur les scores de vulnérabilité. Claroty a introduit sa bibliothèque CPS en août 2025 et lancé Claroty Claire en mai 2026 pour ajouter du contexte d'actifs aux données de vulnérabilité et d'exposition. Dragos a introduit EmberAI en 2026 pour aider les analystes à interroger les actifs et à traduire les avis en évaluations spécifiques aux sites.[2] À mesure que les pratiques d'évaluation des risques basées sur ISA/IEC 62443 arrivent à maturité, l'analyse documentée des chemins peut servir conjointement les équipes de sécurité, d'ingénierie et de conformité.

Par mode de déploiement : le déploiement sur site domine tandis que l'architecture cloud s'accélère
Le déploiement sur site a représenté 66,81 % du chiffre d'affaires en 2026. De nombreux environnements OT privilégient les performances déterministes, la séparation par espacement d'air et le mouvement restreint des données, ce qui limite l'utilisation de la connectivité cloud dans les sites sensibles. Les installations nucléaires, liées à la défense et les installations industrielles classifiées peuvent nécessiter un traitement local en raison des règles de souveraineté des données. Les plateformes locales peuvent donc rester nécessaires même lorsque les programmes de sécurité d'entreprise utilisent des outils cloud ailleurs. Les modèles hybrides offrent une option intermédiaire grâce à des collecteurs au niveau de l'usine et à des analyses gérées de manière centralisée. Cette approche peut préserver les contrôles opérationnels locaux tout en permettant une supervision multi-sites.
Le déploiement cloud devrait croître à un CAGR de 23,89 % de 2027 à 2032. Le marché de la gestion de la surface d'attaque OT bénéficie de la livraison cloud, où les coûts matériels, les exigences en personnel spécialisé et les délais de mise à jour des logiciels créent des obstacles pour les équipes plus petites. La CISA a publié 2 155 CVE dans 508 avis ICS en 2025, ce qui montre la valeur opérationnelle d'une intelligence et de mises à jour de plateformes en temps opportun. Les plateformes xDome de Claroty et de gestion TXOne montrent comment la collecte de données locales peut être combinée avec des analyses de risques disponibles de manière centralisée. Les options cloud sont particulièrement pertinentes pour les sites de logistique, d'alimentation et de boissons, et de fabrication de marché intermédiaire où les exigences de continuité sont moins restrictives que dans les opérations de services publics de base. Les petites et moyennes entreprises peuvent utiliser ce modèle pour obtenir des capacités qui seraient difficiles à maintenir entièrement sur site.
Par type d'actif : les ICS dominent tandis que l'IoT industriel élargit la surface d'exposition
Les systèmes de contrôle industriel ont représenté 42,18 % du chiffre d'affaires dans le segment des types d'actifs en 2026. Ces systèmes traduisent les commandes numériques en actions physiques et ont donc une importance opérationnelle directe. Claroty a identifié plus de 111 000 vulnérabilités exploitables connues sur près de 1 million d'appareils OT dans les organisations de fabrication, de logistique et de ressources naturelles. L'entreprise a rapporté que 68 % de ces vulnérabilités étaient liées à des groupes de rançongiciels actifs. Les systèmes SCADA, les automates programmables industriels, les unités terminales distantes et les systèmes de contrôle distribués bénéficient d'une couverture de surveillance passive établie, mais les protocoles hérités peuvent encore limiter la découverte active. Les installations chimiques, pétrolières et gazières accordent une attention particulière aux systèmes de contrôle distribués car une compromission peut affecter des processus à hautes conséquences.
L'IoT industriel et les capteurs devraient croître à un CAGR de 23,20 % de 2027 à 2032. Les déploiements IIoT peuvent ajouter des points de terminaison plus rapidement que les catégories OT traditionnelles, et beaucoup de ces points de terminaison arrivent sans agent de sécurité ni profil d'actif établi. La connectivité sans fil et les micrologiciels de qualité grand public peuvent également se situer en dehors de la visibilité de la surveillance Ethernet passive. Tenable a lancé VM-Native OT Discovery en avril 2026 pour utiliser des échanges de protocoles pour les automates programmables industriels, les IHM, les appareils IoT et les actifs informatiques fantômes. Des recherches sur les réseaux d'usines convergés ont également révélé que les points de terminaison IIoT peuvent apparaître tôt dans les chemins d'attaque à plusieurs étapes. La combinaison d'une croissance rapide des points de terminaison et d'une couverture héritée incomplète fait de cette catégorie d'actifs une source majeure de demande non satisfaite.
Par taille d'organisation : les grandes entreprises mènent tandis que les PME stimulent la prochaine phase de croissance
Les grandes entreprises ont représenté 71,49 % du chiffre d'affaires en 2026. Elles exploitent de grands parcs OT et font souvent face aux délais d'audit et de réglementation les plus exigeants. NERC CIP, les exigences d'entités essentielles NIS2 et les directives de sécurité des pipelines peuvent s'appliquer le plus directement aux opérateurs disposant d'actifs critiques ou d'une plus grande échelle. Dragos a rapporté que seulement 30 % des réseaux OT disposaient d'une visibilité adéquate, même si les grandes organisations disposent généralement de budgets plus importants et de ressources internes plus nombreuses pour résoudre le problème. Claroty a déclaré avoir servi 24 des entreprises du Fortune 100 en janvier 2026, montrant où l'adoption s'est concentrée parmi les principaux opérateurs d'infrastructures critiques. Les sites distribués et les propriétaires d'actifs variés peuvent encore rendre la remédiation difficile, même pour ces clients bien dotés en ressources.
Les petites et moyennes entreprises devraient croître à un CAGR de 24,15 % de 2027 à 2032. NIS2 étend les exigences de conformité à 18 secteurs, amenant davantage d'opérateurs de marché intermédiaire dans des délais formels de cybersécurité. La livraison en mode SaaS réduit la charge initiale d'infrastructure et de personnel spécialisé qui avait maintenu de nombreuses petites entreprises en dehors du marché de la gestion de la surface d'attaque OT. Radiflow a introduit Radiflow360 en 2025 avec la cartographie des actifs et la notation des risques pour les opérateurs industriels de marché intermédiaire. Ces acheteurs restent sensibles aux prix et sont plus susceptibles de favoriser la découverte automatisée avec un délai de rentabilisation court. Les fournisseurs qui limitent le besoin de services professionnels étendus peuvent être mieux positionnés auprès de ce groupe.
Par secteur d'utilisation finale : la fabrication ancre la demande tandis que l'urgence gouvernementale s'accélère
La fabrication industrielle a représenté 29,11 % du chiffre d'affaires en 2026. Elle dispose d'une grande population d'actifs de production connectés, d'équipements vieillissants et de systèmes informatiques et OT partagés. Dragos a rapporté que la fabrication représentait plus des deux tiers des victimes de rançongiciels parmi les organisations industrielles en 2025. Le rapport a également révélé une segmentation inadéquate des systèmes informatiques et OT dans près de la moitié des évaluations de fabrication. L'énergie et les services publics, ainsi que le pétrole et le gaz, restent des utilisateurs majeurs car NERC CIP et les directives de sécurité des pipelines exigent des capacités de surveillance et d'inventaire définies. Les produits chimiques, l'eau, les eaux usées, le transport et la logistique ont leurs propres contraintes opérationnelles et besoins de conformité.
Le gouvernement et l'administration publique devraient croître à un CAGR de 22,49 % de 2027 à 2032. Un avis de juillet 2026 de la CISA et d'autres agences fédérales a averti que des acteurs affiliés à l'Iran exploitaient des appareils OT connectés à Internet, notamment des automates programmables industriels, dans les infrastructures critiques. La Coalition pour la cybersécurité des technologies opérationnelles a appelé à une directive opérationnelle contraignante de la CISA sur la sécurité OT de base pour les agences civiles fédérales en octobre 2026. Le partenariat de Claroty en 2026 avec Carahsoft ciblait les agences étatiques, locales et fédérales avec des offres de sécurité OT. L'activité des menaces, l'attention politique et la maturité de base plus faible créent un argumentaire d'approvisionnement plus solide dans les installations du secteur public.
Analyse géographique
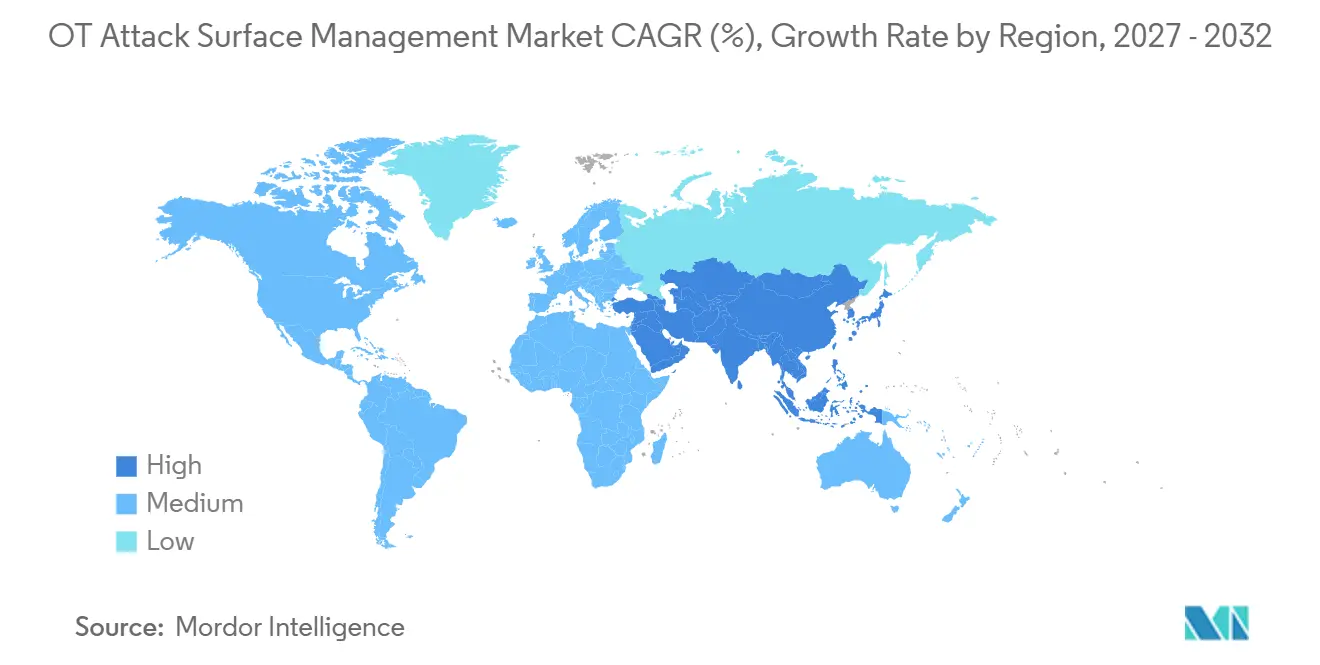
L'Amérique du Nord a représenté 36,19 % du chiffre d'affaires en 2026, la plus grande part du marché de la gestion de la surface d'attaque OT parmi les régions. L'approbation par la FERC de la norme CIP-015-1 a créé un cycle d'approvisionnement pour la surveillance interne du réseau auprès des entités concernées du réseau électrique en vrac. La norme CIP-015-2, approuvée en 2026, a élargi cet effort aux systèmes de contrôle d'accès situés en dehors du périmètre de sécurité électronique. La directive de sécurité TSA Pipeline-2021-02F a ajouté une exigence connexe pour les opérateurs de pipelines de liquides et de gaz en 2025. Les États-Unis mènent la demande régionale, tandis que le Canada adopte des pratiques alignées.
L'Europe est un marché important de la gestion de la surface d'attaque OT, car les exigences NIS2 ont conduit de nombreux opérateurs industriels à établir des inventaires d'actifs en 2025 et 2026. L'Allemagne, le Royaume-Uni et la France sont les principaux centres de demande en raison de leurs bases industrielles, de leurs infrastructures énergétiques et de leurs organismes d'application. Le projet de loi britannique sur la cybersécurité et la résilience ajoute des attentes en matière de responsabilité et de signalement des incidents pour les fournisseurs de services d'infrastructure.[3] L'Amérique du Sud est à un stade plus précoce d'adoption, et les fabricants multinationaux appliquent des pratiques communes de sécurité OT sur des sites au Brésil et en Argentine.
L'Asie-Pacifique devrait croître à un CAGR de 22,81 % de 2027 à 2032. Ce marché de la gestion de la surface d'attaque OT combine une numérisation rapide, une grande base manufacturière et des exigences de sécurité de plus en plus formelles. Les lignes directrices japonaises de 2025 sur les usines de semi-conducteurs fournissent des orientations en matière d'approvisionnement et d'audit pour une large chaîne d'approvisionnement. La Chine, l'Inde et la Corée du Sud ajoutent des appareils industriels connectés plus rapidement que les outils de sécurité ne sont déployés. Le Moyen-Orient et l'Afrique sont à des stades plus précoces, avec l'Arabie saoudite, les Émirats arabes unis, l'Afrique du Sud et le Nigéria servant de points d'entrée clés.
Paysage concurrentiel
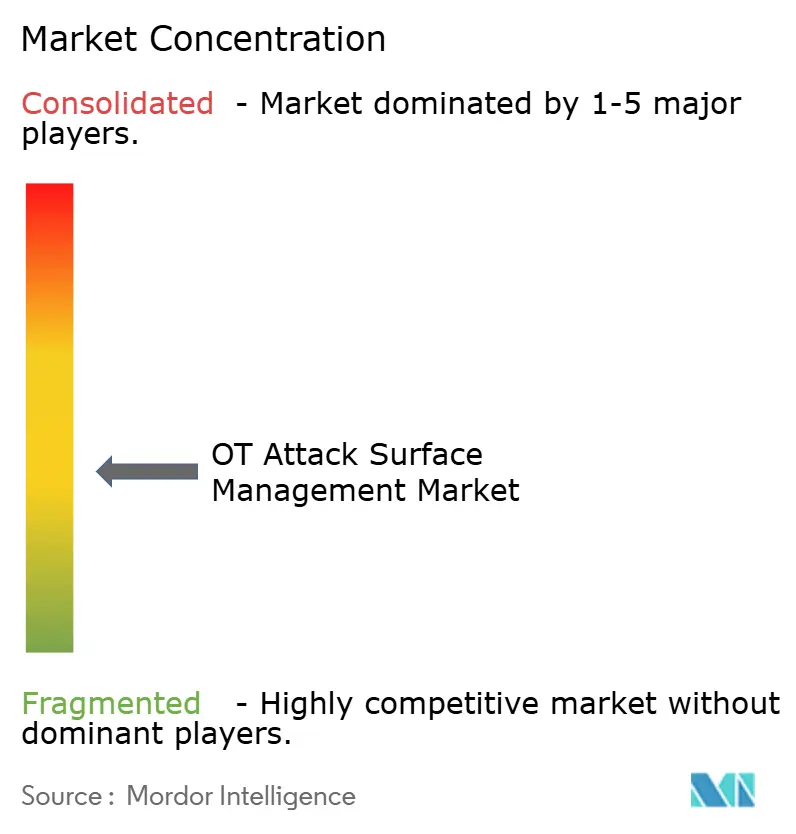
Le marché de la gestion de la surface d'attaque OT est modérément concentré au niveau supérieur et fragmenté en dessous. Les acquisitions de 2025 et 2026 ont modifié la structure du groupe de fournisseurs de premier plan. Accenture a accepté en juin 2026 d'acquérir une participation majoritaire dans Dragos et d'acquérir runZero et NetRise, les transactions ayant été finalisées avant septembre 2026. L'approche combinée relie l'intelligence des menaces OT, la gestion de l'exposition et la visibilité des micrologiciels des appareils. Mitsubishi Electric a finalisé son acquisition de Nozomi Networks en janvier 2026, plaçant le logiciel de sécurité OT sous un grand fournisseur d'équipements industriels.
Sur le marché de la gestion de la surface d'attaque OT, la différenciation dépend des données d'actifs OT, du contexte opérationnel et des preuves pouvant être utilisées sans retravail manuel. Claroty a levé 150 millions USD en financement de série F en janvier 2026 et a introduit Claroty Claire en mai 2026.[4] TXOne a lancé Sennin en avril 2026 pour connecter l'évaluation des risques aux flux de travail de gouvernance et de remédiation. Tenable a publié VM-Native OT Discovery en avril 2026 dans le cadre de Tenable One.
Le marché de la gestion de la surface d'attaque OT offre encore de la place pour les fournisseurs qui valident les contrôles de segmentation et traitent les environnements de transport au-delà des installations industrielles fixes. Shift5 a reçu la certification NIAP en novembre 2025 pour le chiffrement intégral des disques pour les environnements OT de périphérie classifiés. Armexa et Emerson ont conclu une collaboration en décembre 2025 pour fournir des services de cybersécurité OT aux utilisateurs de DeltaV. L'alignement sur la norme IEC 62443 reste un moyen pour les acheteurs de comparer les capacités et les pratiques de déploiement.
Leaders du secteur de la gestion de la surface d'attaque OT
-
Armis Security, Ltd.
-
Claroty Ltd.
-
Dragos, Inc.
-
Nozomi Networks Inc.
-
Xage Security, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Septembre 2026 : Dragos, Inc. a officiellement finalisé les acquisitions de NetRise et runZero à la suite de la clôture de l'investissement majoritaire d'Accenture les 16 et 17 septembre 2026. La plateforme combinée fournit désormais une visibilité des actifs depuis la couche réseau industriel jusqu'aux micrologiciels des appareils et à la chaîne d'approvisionnement logicielle, soutenant la documentation de conformité pour NERC CIP, NIS2 et les directives TSA.
- Septembre 2026 : TXOne Networks a lancé un point de contrôle de sécurité OT dédié pour l'inspection des supports amovibles lors de Black Hat USA 2026, permettant aux organisations d'inspecter et d'assainir les clés USB et les fichiers de maintenance aux points d'entrée des installations sans installer de logiciel sur les actifs de production ni nécessiter de connectivité Internet.
- Septembre 2026 : TXOne Networks a lancé vEdgeIPS Pro lors de SEMICON Taiwan 2026, sa première gamme d'appliances virtuelles, étendant la sécurité OT en ligne alimentée par l'IA aux environnements de contrôle industriel virtualisés sans nécessiter de nouveau matériel physique.
- Juin 2026 : TXOne Networks a publié Virtual Portable Inspector, un outil d'inspection OT basé sur logiciel permettant une évaluation de sécurité sans agent sur des sites géographiquement distribués, des actifs sans interfaces USB accessibles et des installations où l'inspection sur site crée une surcharge de déploiement.
Périmètre du rapport mondial sur le marché de la gestion de la surface d'attaque OT
Le marché de la gestion de la surface d'attaque OT comprend les revenus générés par les solutions et services qui découvrent, évaluent, priorisent et gèrent en continu les expositions cybernétiques dans les environnements de technologies opérationnelles. Ces plateformes offrent une visibilité sur les appareils connectés, les réseaux industriels, les voies de communication, les vulnérabilités et les chemins d'attaque potentiels pouvant exposer les opérations critiques aux risques cybernétiques. Le marché comprend des capacités telles que la découverte d'actifs, la gestion de l'exposition, la surveillance du réseau, la priorisation des risques, l'analyse des chemins d'attaque et le reporting de conformité. Les organisations utilisent ces solutions pour réduire leur exposition cybernétique, renforcer leur posture de sécurité et améliorer la résilience de leurs systèmes industriels. Le marché prend de l'élan à mesure que la connectivité industrielle et les exigences réglementaires continuent d'augmenter.
Le rapport sur le marché de la gestion de la surface d'attaque OT est segmenté par capacité de solution (découverte d'actifs et inventaire, gestion de l'exposition et des vulnérabilités, surveillance du réseau et des communications, analyse des chemins d'attaque et visualisation, et autres capacités de solution), mode de déploiement (cloud, sur site et hybride), type d'actif (systèmes de contrôle industriel, systèmes de contrôle et d'acquisition de données, automates programmables industriels et unités terminales distantes, systèmes de contrôle distribués, IoT industriel et capteurs, et autres types d'actifs), taille d'organisation (grandes entreprises, et petites et moyennes entreprises), secteur d'utilisation finale (énergie et services publics, pétrole et gaz, fabrication industrielle, produits chimiques et pétrochimiques, eau et eaux usées, transport et logistique, gouvernement et administration publique, et autres secteurs d'utilisation finale), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Découverte d'actifs et inventaire |
| Gestion de l'exposition et des vulnérabilités |
| Surveillance du réseau et des communications |
| Analyse des chemins d'attaque et visualisation |
| Autres capacités de solution |
| Cloud |
| Sur site |
| Hybride |
| Systèmes de contrôle industriel |
| Systèmes de contrôle et d'acquisition de données |
| Automates programmables industriels et unités terminales distantes |
| Systèmes de contrôle distribués |
| IoT industriel et capteurs |
| Autres types d'actifs |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Énergie et services publics |
| Pétrole et gaz |
| Fabrication industrielle |
| Produits chimiques et pétrochimiques |
| Eau et eaux usées |
| Transport et logistique |
| Gouvernement et administration publique |
| Autres secteurs d'utilisation finale |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Argentine | |
| Mexique | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par capacité de solution | Découverte d'actifs et inventaire | |
| Gestion de l'exposition et des vulnérabilités | ||
| Surveillance du réseau et des communications | ||
| Analyse des chemins d'attaque et visualisation | ||
| Autres capacités de solution | ||
| Par mode de déploiement | Cloud | |
| Sur site | ||
| Hybride | ||
| Par type d'actif | Systèmes de contrôle industriel | |
| Systèmes de contrôle et d'acquisition de données | ||
| Automates programmables industriels et unités terminales distantes | ||
| Systèmes de contrôle distribués | ||
| IoT industriel et capteurs | ||
| Autres types d'actifs | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation finale | Énergie et services publics | |
| Pétrole et gaz | ||
| Fabrication industrielle | ||
| Produits chimiques et pétrochimiques | ||
| Eau et eaux usées | ||
| Transport et logistique | ||
| Gouvernement et administration publique | ||
| Autres secteurs d'utilisation finale | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la gestion de la surface d'attaque OT ?
La taille du marché de la gestion de la surface d'attaque OT est évaluée à 2,86 milliards USD en 2026 et devrait atteindre 9,21 milliards USD d'ici 2032, avec une expansion à un CAGR de 21,72 % de 2027 à 2032.
Qu'est-ce qui stimule l'adoption de la gestion de la surface d'attaque OT ?
Les systèmes IT et OT connectés, les exigences d'inventaire des actifs, la numérisation industrielle et les obligations réglementaires de surveillance soutiennent le marché de la gestion de la surface d'attaque OT.
Quelle capacité de solution mène les revenus ?
La découverte d'actifs et l'inventaire mènent le marché de la gestion de la surface d'attaque OT avec 57,05 % des revenus en 2026, car ils fournissent le registre d'actifs nécessaire aux travaux ultérieurs de sécurité et de conformité.
Quel modèle de déploiement connaît la croissance la plus rapide ?
Le déploiement cloud devrait se développer à un CAGR de 23,89 % jusqu'en 2032 sur le marché de la gestion de la surface d'attaque OT, car il réduit les exigences d'infrastructure et d'exploitation pour de nombreux utilisateurs.
Quel segment d'utilisation finale connaît la croissance la plus rapide ?
Le gouvernement et l'administration publique devraient se développer à un CAGR de 22,49 % jusqu'en 2032, alors que les agences publiques traitent les menaces OT et les besoins de sécurité de base sur le marché de la gestion de la surface d'attaque OT.
Quelle région connaît la croissance la plus rapide ?
L'Asie-Pacifique devrait se développer à un CAGR de 22,81 % jusqu'en 2032, soutenue par la numérisation, les exigences formelles de sécurité et l'expansion de la fabrication connectée dans le marché de la gestion de la surface d'attaque OT à travers ses principales économies industrielles.