
Taille et part du marché des services gérés de renseignement sur la surface d'attaque externe
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 2.56 Milliards de dollars |
| Taille du Marché (2032) | 6.31 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 19.77 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services gérés de renseignement sur la surface d'attaque externe par Mordor Intelligence
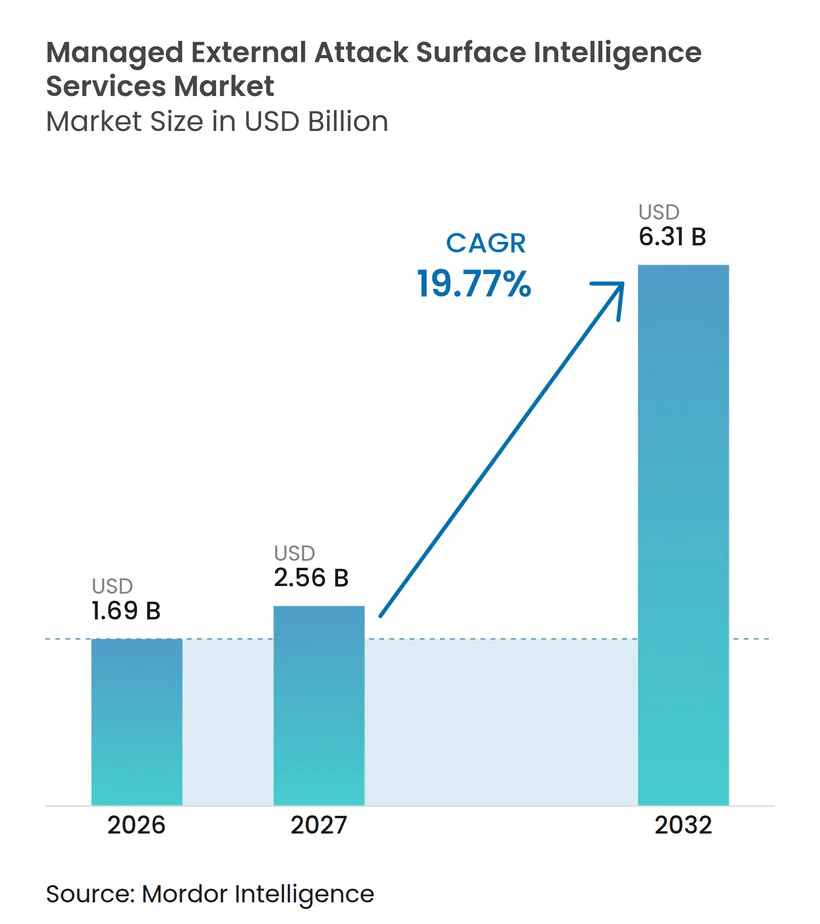
La taille du marché des services gérés de renseignement sur la surface d'attaque externe devrait s'étendre de 1,69 milliard USD en 2026 et 2,56 milliards USD en 2027 à 6,31 milliards USD d'ici 2032, enregistrant un CAGR de 19,77 % entre 2027 et 2032. Le marché des services gérés de renseignement sur la surface d'attaque externe est façonné par les locataires cloud, les applications de logiciel en tant que service, les points de terminaison IoT et les systèmes connectés à l'IA que les équipes de sécurité doivent identifier en dehors de leurs réseaux internes. Les exigences réglementaires font de la visibilité externe un contrôle documenté, en particulier pour les institutions financières et les opérateurs d'infrastructures critiques. Cela favorise des contrats de services gérés plus longs, car les clients ont besoin d'une surveillance continue plutôt que d'analyses périodiques. Les fournisseurs répondent en offrant une couverture de découverte plus large, du renseignement sur les menaces et des flux de travail de validation pour aider les clients à prioriser la remédiation. Le marché des services gérés de renseignement sur la surface d'attaque externe bénéficie également lorsque les organisations manquent du personnel nécessaire pour exploiter ces capacités en interne.
Points clés du rapport
- Par type de service, la découverte continue d'actifs externes et l'inventaire détenaient 30,77 % de la part du marché des services gérés de renseignement sur la surface d'attaque externe en 2026, tandis que le renseignement sur les menaces et la surveillance du dark web devraient se développer à un CAGR de 20,76 % jusqu'en 2032.
- Par mode de déploiement, la livraison cloud représentait 76,84 % des revenus en 2026, et le segment devrait se développer à un CAGR de 20,18 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises représentaient 20,19 % des revenus en 2026 sur le marché des services gérés de renseignement sur la surface d'attaque externe, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 20,23 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI représentait 42,31 % des revenus en 2026, tandis que l'informatique et les télécommunications devraient se développer à un CAGR de 21,19 % jusqu'en 2032.
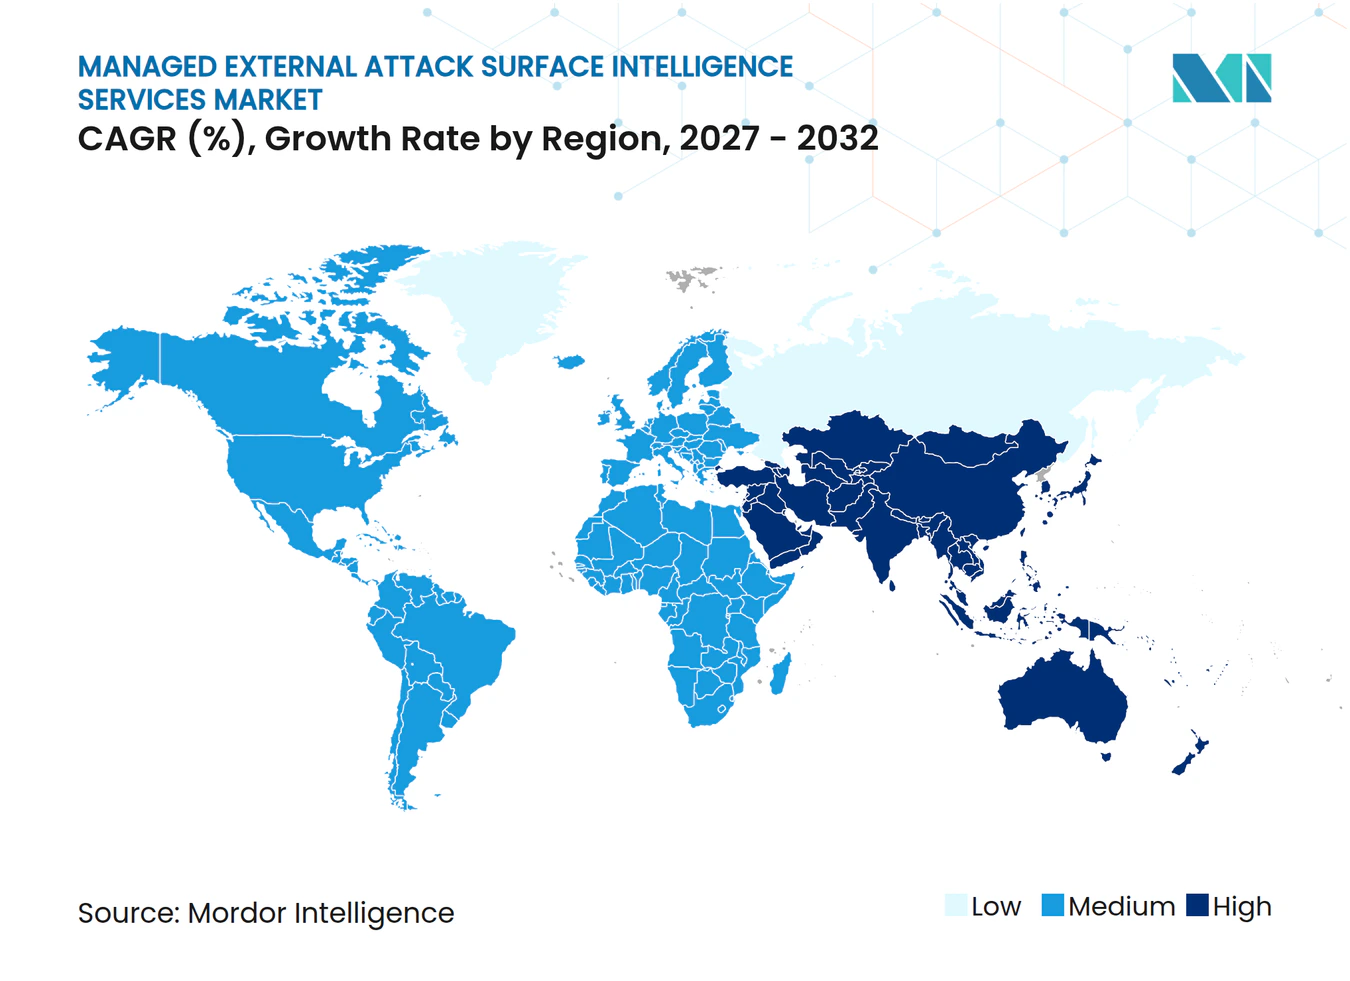
- Par géographie, l'Amérique du Nord détenait 81,14 % des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 20,74 % jusqu'en 2032.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Expansion des actifs cloud, SaaS, IoT et exposés à Internet | +4.5% | Mondial | Court terme (≤ 2 ans) |
| Augmentation des actifs externes inconnus et non gérés | +3.8% | Mondial, plus aigu en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Responsabilité croissante en matière de cyber-risque au niveau réglementaire et des conseils d'administration | +3.2% | Amérique du Nord, UE, Asie-Pacifique | Moyen terme (2-4 ans) |
| Pénurie de personnel spécialisé en gestion de l'exposition | +2.6% | Mondial, plus aigu en Amérique du Nord et en Europe | Long terme (≥ 4 ans) |
| Croissance de l'exposition aux tiers, aux filiales et à la chaîne d'approvisionnement numérique | +2.0% | Amérique du Nord, UE, avec un impact croissant en Asie-Pacifique | Moyen terme (2-4 ans) |
| Reconnaissance assistée par l'IA et découverte automatisée des menaces | +1.5% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Expansion des actifs cloud, SaaS, IoT et exposés à Internet
Le marché des services gérés de renseignement sur la surface d'attaque externe est soutenu par l'expansion des ressources cloud accessibles au public, des locataires SaaS, des appareils IoT et des systèmes d'IA. Les organisations gèrent désormais des actifs en dehors du périmètre réseau traditionnel, et beaucoup sont créés sans que l'équipe de sécurité en soit informée. Censys a signalé près de 268 000 systèmes d'IA exposés à Internet en octobre 2026, montrant comment une nouvelle classe d'actifs peut échapper aux inventaires établis. Les outils basés sur des agents peuvent manquer les instances cloud et les conteneurs de courte durée, tandis que la découverte de l'extérieur vers l'intérieur observe les actifs comme le ferait un attaquant. Cela rend un registre externe continuellement mis à jour plus utile qu'un inventaire périodique pour de nombreux programmes de sécurité. Le cadre de la RBI exige également que les banques commerciales évaluent les systèmes critiques exposés à Internet et maintiennent des inventaires d'actifs à jour, ajoutant une urgence à ce besoin de service.[1]
Augmentation des actifs externes inconnus et non gérés
Les actifs inconnus restent une raison majeure pour laquelle les acheteurs adoptent des services de découverte gérés. L'approvisionnement cloud, le libre-service des développeurs et les intégrations SaaS peuvent créer des ressources accessibles sans s'inscrire dans les procédures de gestion des actifs existantes. Les analyses externes initiales peuvent révéler sensiblement plus d'actifs exposés à Internet qu'une entreprise n'en enregistre en interne, en particulier lorsque des applications héritées et des sous-domaines oubliés restent actifs. KELA a signalé plus de 204 millions d'identifiants compromis au cours du premier semestre 2025, soulignant l'ampleur des informations disponibles pour les attaquants cherchant des voies d'accès. Les applications oubliées et les domaines non gérés peuvent devenir des points d'accès lorsque des identifiants ou des renseignements connexes deviennent disponibles. Le marché des services gérés de renseignement sur la surface d'attaque externe favorise donc les approches de découverte qui ne reposent pas sur une liste de départ interne ou des identifiants clients.
Responsabilité croissante en matière de cyber-risque au niveau réglementaire et des conseils d'administration
La réglementation a fait de la visibilité sur le cyber-risque une exigence de conformité dans les services financiers et les infrastructures critiques. Le cadre 2026 de la RBI exige que les banques commerciales effectuent des évaluations de vulnérabilité sur les systèmes critiques exposés à Internet au moins tous les 6 mois et signalent les incidents cybernétiques via sa plateforme DAKSH dans les 6 heures suivant leur détection. Le cadre prévoit également des inventaires d'actifs continuellement mis à jour qui se connectent directement à la surveillance externe continue. Un document de la Banque des règlements internationaux a noté que les superviseurs, notamment l'APRA, la Banque centrale européenne, le Département des services financiers de New York et la MAS, ont appelé à une réduction de la surface d'attaque en réponse aux cybermenaces liées à l'IA. Les rapports réguliers aux conseils d'administration augmentent le besoin de métriques d'exposition claires et de preuves de progrès en matière de remédiation. Les fournisseurs gérés peuvent répondre à ce besoin en combinant surveillance, examen analytique et rapports.
Pénurie de personnel spécialisé en gestion de l'exposition
La gestion de l'exposition nécessite des connaissances en sécurité offensive, en renseignement sur les menaces et en triage des vulnérabilités. Les compétences requises sont difficiles et coûteuses à maintenir pour les organisations individuelles, en particulier lorsqu'une couverture continue est attendue. Cette contrainte en matière de personnel donne aux services gérés un rôle pratique pour les acheteurs qui ne peuvent pas constituer une équipe interne dédiée. C'est particulièrement important pour les petites et moyennes entreprises, qui devraient se développer sur le marché des services gérés de renseignement sur la surface d'attaque externe. Les fournisseurs peuvent répartir les coûts des analystes sur leur base de clients tout en maintenant une couverture plus cohérente qu'une petite équipe interne. Le lancement par KELA d'analystes cybernétiques numériques alimentés par l'IA en avril 2025 montre comment les fournisseurs utilisent l'automatisation pour augmenter la capacité des équipes de renseignement sur les menaces.
Analyse de l'impact des contraintes*
| Contrainte | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Difficulté à prouver le retour sur investissement des services de sécurité | -2.8% | Mondial, plus prononcé dans les marchés en développement sensibles aux coûts | Moyen terme (2-4 ans) |
| Complexité d'intégration entre les outils SIEM, SOAR, ITSM et de gestion des vulnérabilités | -2.3% | Amérique du Nord et UE, en phase initiale en Asie-Pacifique | Moyen terme (2-4 ans) |
| Fatigue des alertes et validation incohérente des résultats | -1.9% | Mondial | Court terme (≤ 2 ans) |
| Préoccupations des clients concernant les autorisations, la confidentialité et les tests actifs | -1.5% | UE, Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Difficulté à prouver le retour sur investissement des services de sécurité
La surveillance externe gérée produit un flux continu de résultats, mais l'avantage financier d'éviter une violation non réalisée peut être difficile à démontrer aux comités d'approvisionnement. Il n'existe pas de métrique standard de retour sur investissement pour la gestion de l'exposition, de sorte que les clients comparent souvent les frais de service à des alternatives moins coûteuses. Cela peut rendre la couverture gérée continue plus difficile à défendre pendant les périodes de contrôle budgétaire. Le défi est plus fort lorsqu'un acheteur ne peut pas relier le service à une violation évitée ou à un résultat de conformité résolu. Outpost24 a introduit la prochaine génération de CyberFlex en juillet 2026 avec des rapports pour les dirigeants et des informations sur les risques, reflétant la demande de preuves de remédiation plus claires pour les dirigeants et les auditeurs.[2] Le marché des services gérés de renseignement sur la surface d'attaque externe dépend des fournisseurs qui démontrent des progrès opérationnels et identifient les expositions.
Complexité d'intégration entre les outils SIEM, SOAR, ITSM et de gestion des vulnérabilités
Un service géré de surface d'attaque externe est plus précieux lorsque les résultats entrent dans le processus de remédiation du client sans retravail manuel. Les outils SIEM, SOAR, ITSM et de gestion des vulnérabilités peuvent utiliser des structures de données et des méthodes de gestion des tickets différentes, créant un travail d'intégration pour les clients ayant des environnements de sécurité complexes. Cela peut retarder l'avantage opérationnel après un déploiement initial, même si la visibilité des actifs est disponible rapidement. L'écart entre une découverte rapide et une remédiation plus lente peut augmenter le risque de désabonnement et limiter l'expansion du service. Les fournisseurs répondent en liant plus étroitement la validation aux flux de travail de remédiation et en réduisant le nombre de transferts manuels. Le marché des services gérés de renseignement sur la surface d'attaque externe aura besoin d'une intégration opérationnelle plus fluide pour soutenir une adoption plus large.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
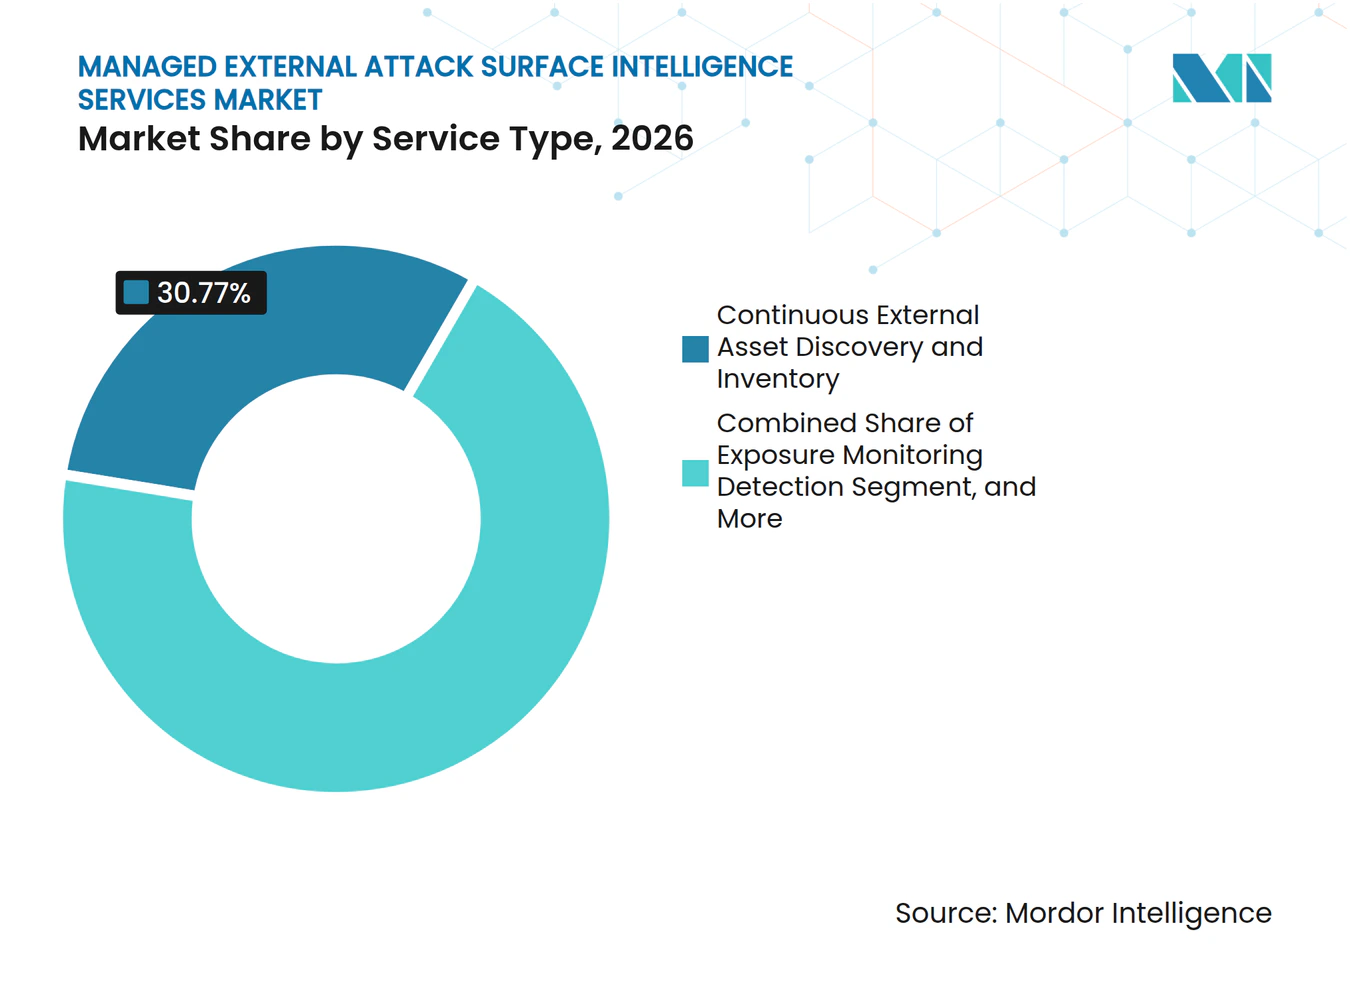
la découverte ancre les dépenses tandis que le renseignement sur le dark web s'accélèreLa découverte continue d'actifs externes et l'inventaire ont mené avec 30,77 % de la part du marché des services gérés de renseignement sur la surface d'attaque externe en 2026. Les acheteurs ont généralement besoin de données d'inventaire fiables avant de pouvoir identifier les faiblesses ou diriger les travaux de remédiation. L'approvisionnement cloud, l'adoption du SaaS, les acquisitions d'entreprises et les sous-domaines non gérés peuvent continuellement ajouter des actifs accessibles en dehors du contrôle normal des changements. Detectify a introduit l'analyse de plages d'adresses IP en mars 2026 pour étendre la surveillance de la surface à jusqu'à 65 536 adresses IP dans une plage. Cette expansion reflète la nécessité de surveiller l'infrastructure de la couche réseau en plus des domaines et sous-domaines. La surveillance de l'exposition, la détection des changements et la validation des vulnérabilités suivent la découverte à mesure que les organisations passent d'une évaluation intermittente à une surveillance régulière.
Le renseignement sur les menaces et la surveillance du dark web devraient se développer à un CAGR de 20,76 % de 2027 à 2032. Le service devient plus important à mesure que les groupes de rançongiciels et les opérateurs de logiciels malveillants de vol d'informations utilisent la reconnaissance avant d'agir contre une cible. Searchlight Cyber a signalé une augmentation annuelle de 30 % des victimes de rançongiciels en 2025, soulignant la nécessité de relier l'activité criminelle aux actifs exposés d'un client. Cela fait du renseignement sur le dark web un élément d'entrée pour la priorisation de l'exposition plutôt qu'un exercice de surveillance séparé. L'orchestration de la remédiation et la gestion de l'exposition à la chaîne d'approvisionnement sont également des domaines de service émergents, en particulier pour les organisations ayant des relations complexes avec des tiers. Le secteur des services gérés de renseignement sur la surface d'attaque externe évolue vers des combinaisons de services qui identifient, valident et aident à clore un risque.



Par mode de déploiement :
la livraison cloud façonne l'économie des services gérésLe déploiement cloud représentait 76,84 % du marché des services gérés de renseignement sur la surface d'attaque externe en 2026. L'analyse continue de l'infrastructure externe nécessite une capacité de calcul flexible, que la livraison cloud peut fournir sans cycles d'approvisionnement ou de maintenance matérielle. Elle permet également à la couverture de s'ajuster lorsque l'empreinte d'actifs du client change. Les attentes réglementaires en matière de surveillance continue sont cohérentes avec les services natifs du cloud conçus pour la disponibilité et la portée géographique. Les fournisseurs peuvent ajouter des sources de données de découverte et mettre à jour la couverture sans nécessiter de modifications de l'infrastructure client. Ce modèle opérationnel soutient le modèle de service continu attendu sur le marché des services gérés de renseignement sur la surface d'attaque externe.
La livraison sur site reste demandée par les organisations de défense, les institutions financières avec des contrôles stricts des données et les opérateurs d'infrastructures critiques gérant des environnements partiellement isolés. Ces utilisateurs peuvent utiliser un modèle hybride dans lequel l'analyse externe se produit sur une infrastructure cloud, tandis que les résultats restent dans des systèmes contrôlés. Le modèle répond aux préoccupations de souveraineté des données sans supprimer les avantages opérationnels de la surveillance externe continue. Le test de pénétration continu par IA de CyCognito, publié en juin 2026, a utilisé son architecture Target Graph basée sur le cloud pour effectuer des tests externes continus. À mesure que la gestion de la posture de sécurité cloud et la gestion de la surface d'attaque externe deviennent plus connectées, les options purement sur site sont susceptibles d'avoir un rôle plus restreint. Les fournisseurs auront besoin de choix de déploiement flexibles pour les clients qui ne peuvent pas déplacer toutes les données de sécurité en dehors d'un environnement contrôlé.
Par taille d'organisation :
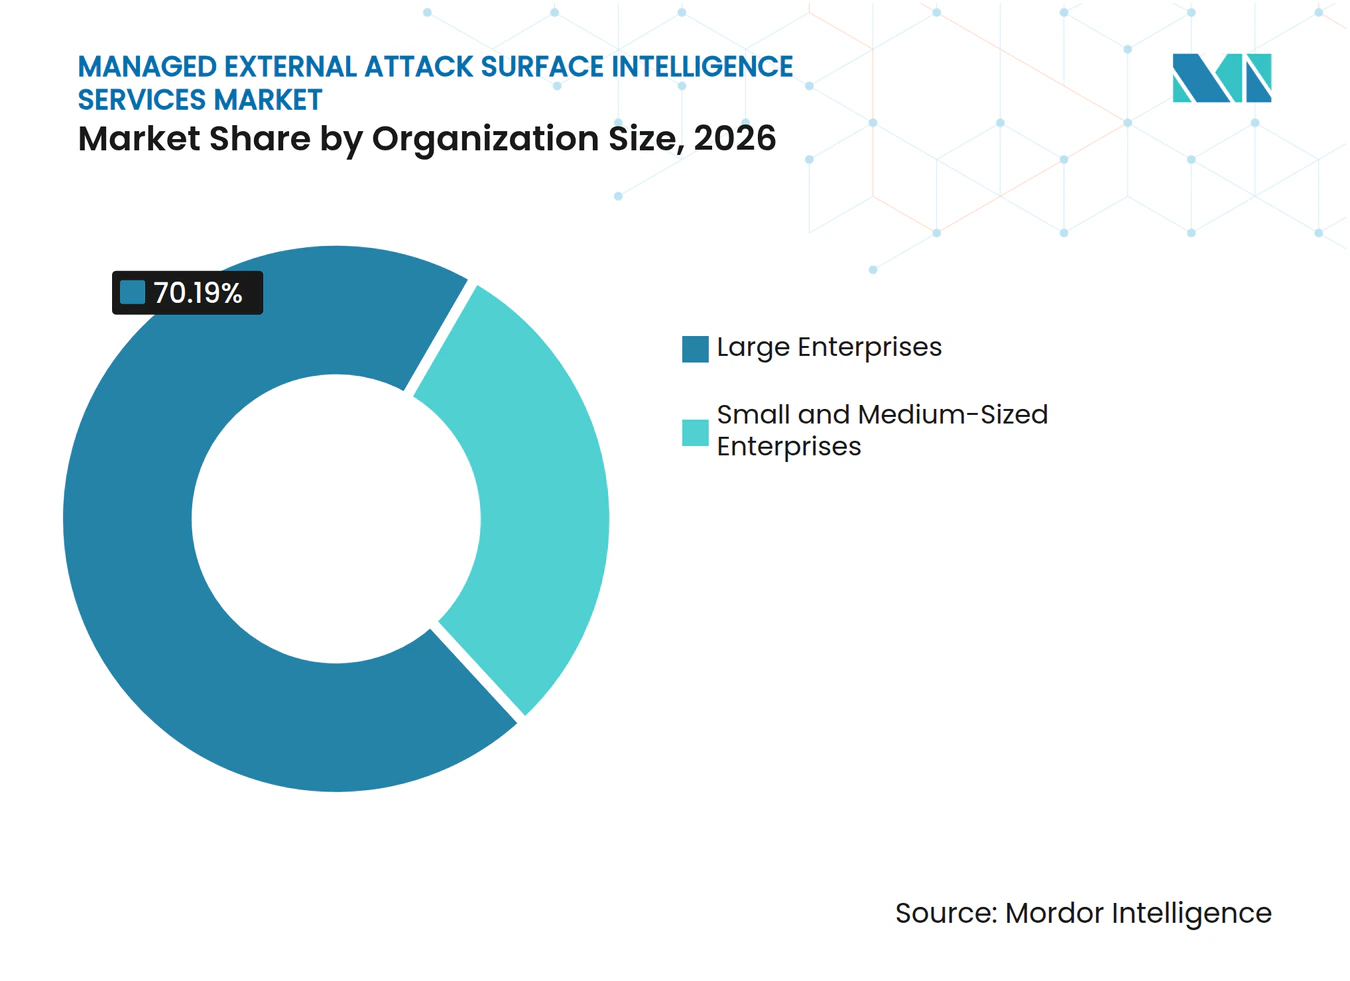
les PME sont le groupe d'acheteurs à la croissance la plus rapideLes grandes entreprises représentaient 70,19 % de la taille du marché des services gérés de renseignement sur la surface d'attaque externe en 2026. Leurs structures complexes peuvent inclure des filiales, des entités acquises et de vastes réseaux de fournisseurs, rendant la découverte externe utile à grande échelle. Elles disposent également de budgets de sécurité établis et d'exigences plus fréquentes pour rapporter les données d'exposition à la direction générale. Une évaluation GigaOm de 2026 a évalué 32 fournisseurs de gestion de la surface d'attaque et a décrit un passage vers une réduction validée des risques et une remédiation priorisée plutôt que de simples comptages d'actifs. Ce changement soutient les fournisseurs gérés qui peuvent expliquer quels résultats nécessitent une action. Les grands clients apprécient également les rapports continus car les examens ponctuels ne peuvent pas capturer les effets des changements technologiques et organisationnels fréquents.
Les petites et moyennes entreprises devraient se développer à un CAGR de 20,23 % de 2027 à 2032. Un service entièrement géré peut être plus pratique que d'embaucher un analyste en gestion de l'exposition avec une expertise en renseignement sur les menaces. Cybertrust Japan a lancé un service ASM en octobre 2025 pour les actifs informatiques accessibles par Internet, montrant comment les fournisseurs conditionnent les services pour les organisations plus petites. La conception du service de PentaTrail reflète également la demande d'opérations ne nécessitant pas d'équipe de sécurité dédiée. Les exigences de cybersécurité de la chaîne d'approvisionnement peuvent encourager les fournisseurs plus petits à démontrer la gestion des risques externes pour maintenir des relations commerciales. Le marché des services gérés de renseignement sur la surface d'attaque externe peut donc s'étendre grâce à des modèles de tarification et de reporting à plusieurs niveaux conçus pour les acheteurs aux ressources limitées.

Par secteur d'utilisation final :
le BFSI établit la norme tandis que les télécommunications progressent rapidementLe BFSI détenait 42,31 % des revenus en 2026, la plus grande position d'utilisation final sur le marché des services gérés de renseignement sur la surface d'attaque externe. Les institutions financières font face à une combinaison d'actifs à haute valeur, de réglementation stricte et de risques de perturbation, qui soutiennent tous une couverture continue. Le cadre de la RBI, DORA, la réglementation du Département des services financiers de New York et les orientations de l'APRA accordent toutes une attention aux systèmes exposés à Internet et au cyber-risque des tiers. Ces exigences facilitent la justification de la surveillance gérée car elle soutient à la fois la gestion des risques et les rapports de conformité. Les organisations financières ont également besoin de preuves que les expositions sont suivies et traitées entre les évaluations formelles. Ces besoins soutiennent des relations de service plus longues qu'une simple analyse technique.
L'informatique et les télécommunications devraient se développer à un CAGR de 21,19 % de 2027 à 2032. Les opérateurs de réseaux et de technologies maintiennent de grandes bases d'actifs externes qui comprennent des systèmes de gestion de réseau, des portails clients, des passerelles API et des points d'interconnexion dans plusieurs juridictions. Leurs engagements en matière de disponibilité des services font de la visibilité externe une exigence opérationnelle fondamentale. La santé et les sciences de la vie progressent également à mesure que les dispositifs médicaux et les systèmes cliniques font l'objet d'un examen plus approfondi en matière de cybersécurité. Le gouvernement et la défense, le commerce de détail et le commerce électronique, la fabrication, et l'énergie et les services publics continuent de contribuer à la demande. Censys a identifié près de 134 000 hôtes de systèmes de contrôle industriel exposés dans son rapport Internet 2026, avec 38 % en Amérique du Nord, soulignant le défi d'exposition pour les secteurs industriels.
Analyse géographique
Marché des Services Gérés de Renseignement sur la Surface d'Attaque Externe en Amérique du Nord
L'Amérique du Nord détenait 81,14 % de la part de marché des services gérés de renseignement sur la surface d'attaque externe en 2026. La région dispose d'une base dense d'acheteurs de technologies d'entreprise, de fournisseurs de services de sécurité gérés matures, ainsi que de réglementations fédérales et étatiques. Les objectifs sectoriels spécifiques aux services financiers du Trésor américain préconisent une réduction de la surface d'attaque et une meilleure visibilité sur les tiers, ce qui renforce la demande dans le secteur des services financiers.[3] Les habitudes de dépenses des entreprises et la large base installée de fournisseurs de sécurité soutiennent la demande de surveillance gérée. Les États-Unis comptaient également 62 687 systèmes d'IA exposés dans le rapport Censys, ce qui rend la surveillance continue de l'exposition liée à l'IA pertinente pour les acheteurs de la région.
Marché des Services Gérés de Renseignement sur la Surface d'Attaque Externe en Europe
L'Europe demeure un marché établi pour les services gérés de renseignement sur la surface d'attaque externe, notamment en raison de la clarté particulière de ses exigences de conformité. DORA est entré en vigueur en janvier 2025 et impose aux entités financières ainsi qu'aux prestataires tiers critiques de technologies de l'information et de la communication de gérer leur résilience opérationnelle. Cela crée une demande de surveillance de l'exposition externe couvrant l'ensemble de la chaîne de valeur des services financiers. La BRI a décrit la demande de la Banque centrale européenne invitant les banques à identifier les vulnérabilités à l'aide d'outils d'IA et à mettre à jour leurs plans de résilience. Outpost24 et Detectify illustrent la base de fournisseurs établie dans la région en matière de visibilité externe gérée. Positive Technologies a acquis une participation de 33 % dans CyberOK en septembre 2026 afin de renforcer ses capacités en matière de gestion de la surface d'attaque externe et d'opérations de tests d'intrusion.
Marché des Services Gérés de Renseignement sur la Surface d'Attaque Externe en Asie-Pacifique, au Moyen-Orient et en Afrique, et en Amérique du Sud
L'Asie-Pacifique devrait se développer à un CAGR de 20,74 % de 2027 à 2032. L'expansion des infrastructures numériques, les exigences nationales en matière de cybersécurité et la capacité de sécurité interne limitée soutiennent la prestation gérée dans la région. Les régulateurs, notamment la MAS, l'APRA, le NISC japonais et la RBI, associent la surveillance des actifs externes à la supervision du risque cybernétique. NTT East Japan a lancé BizDrive ASM en septembre 2025 à 116 000 JPY (800 USD) par mois, pour un minimum de 3 domaines, illustrant une approche de service géré localisée destinée aux clients du marché intermédiaire. Cette approche localisée offre au marché des services gérés de renseignement sur la surface d'attaque externe une voie pratique vers les organisations de taille petite et moyenne. L'Amérique du Sud, le Moyen-Orient et l'Afrique se trouvent à des stades d'adoption plus précoces, la demande étant concentrée parmi les institutions financières et les entités gouvernementales. Les programmes souverains de cybersécurité et l'exposition des systèmes industriels peuvent soutenir une demande supplémentaire de visibilité gérée au Brésil, en Arabie saoudite, aux Émirats arabes unis et en Afrique du Sud.
Paysage concurrentiel
Concentration du Marché
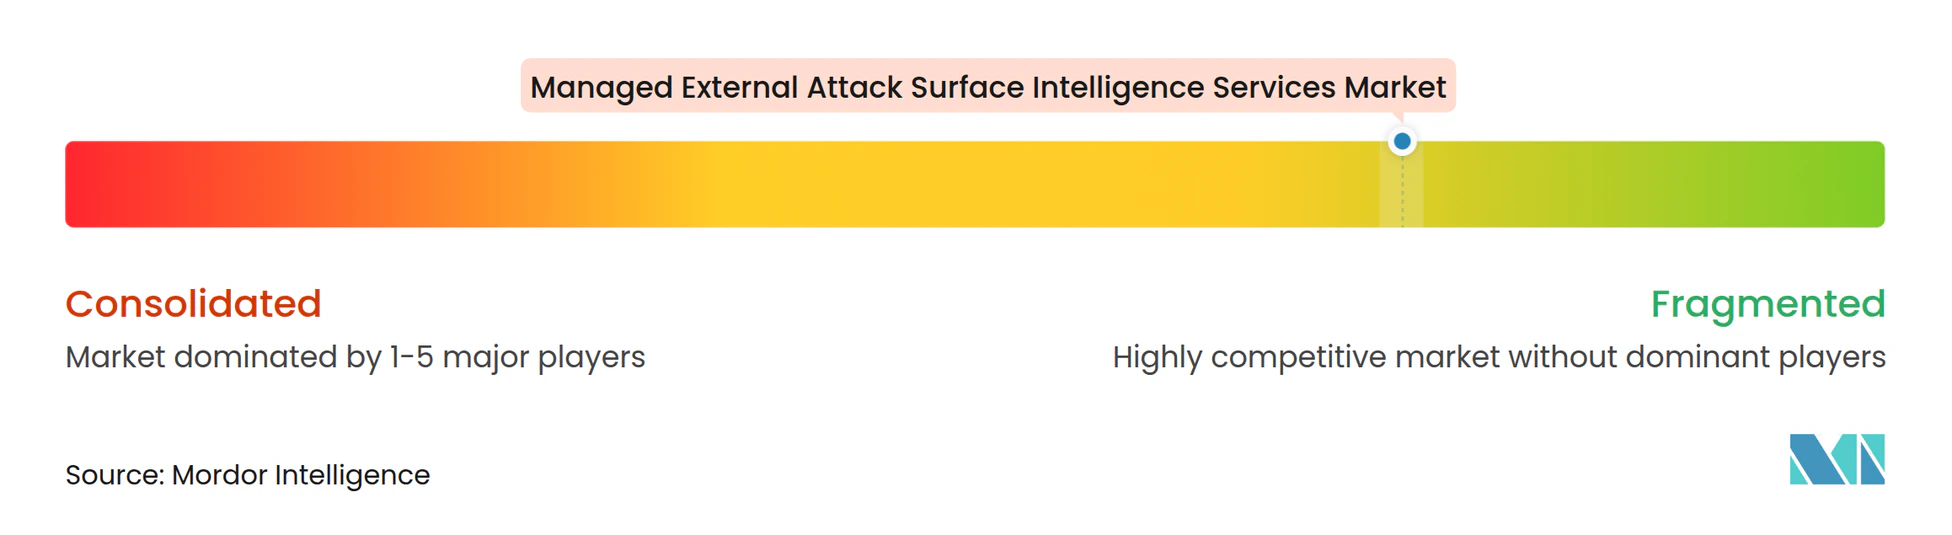
Le marché des services gérés de renseignement sur la surface d'attaque externe est fragmenté, avec plus de 25 fournisseurs actifs offrant des capacités de découverte, de renseignement sur les menaces, de validation et de remédiation qui se chevauchent. Aucune entreprise n'a une position de revenus dominante dans les informations disponibles. Les fournisseurs se différencient par des données à l'échelle d'Internet, des méthodes de validation, du renseignement sur le dark web et des intégrations avec les processus de remédiation des clients. Censys utilise sa carte Internet pour soutenir sa proposition de découverte, tandis que KELA et Searchlight Cyber mettent l'accent sur le renseignement sur les menaces. Le test de pénétration continu par IA de CyCognito, publié en juin 2026, représentait un mouvement stratégique vers des tests d'exploitabilité continus sur la surface externe. Le marché des services gérés de renseignement sur la surface d'attaque externe évolue de la découverte en volume vers une exposition validée et des flux de travail de mitigation plus rapides. Les fournisseurs sur le marché des services gérés de renseignement sur la surface d'attaque externe doivent également montrer que leurs résultats peuvent soutenir des décisions de remédiation pratiques.
La consolidation stratégique étend la portée concurrentielle des plateformes de sécurité établies. CrowdStrike était le seul fournisseur nommé Choix des clients dans le rapport Gartner Peer Insights Voice of the Customer 2025 pour la gestion de la surface d'attaque externe en février 2026, montrant comment les plateformes plus larges gagnent en visibilité dans la catégorie.[4] Infoblox est entré dans le domaine en juillet 2026 avec une capacité EASM native DNS et du renseignement sur la chaîne d'approvisionnement. Il a signalé que des enregistrements CNAME pendants ont été trouvés dans 31 des 40 organisations en accès anticipé, avec près d'1/3 de ces organisations confrontées à une exposition facilement exploitable au détournement de sous-domaine. Ces mouvements montrent que les actifs de données et l'intégration des flux de travail sont au cœur du positionnement concurrentiel. Ils augmentent également la pression concurrentielle sur les spécialistes qui ne fournissent qu'une liste d'actifs.
Le marché des services gérés de renseignement sur la surface d'attaque externe conserve des opportunités dans les secteurs de la santé, de l'énergie et de la fabrication, où la couverture gérée spécialisée est moins établie. Les acheteurs dans ces secteurs peuvent avoir besoin d'un contenu de détection qui reflète les technologies médicales, industrielles ou opérationnelles plutôt que les systèmes d'entreprise généraux. Les fournisseurs peuvent également se différencier grâce à des flux de travail de remédiation qui répondent aux exigences SOC 2 Type II. Searchlight Cyber a acquis Intangic en octobre 2025, ajoutant une modélisation quantitative du cyber-risque à ses capacités d'exposition et de renseignement sur le dark web. FireCompass a levé 20 millions USD en septembre 2025 pour développer sa plateforme de sécurité offensive alimentée par l'IA en Amérique du Nord, en EMEA et en Asie-Pacifique. CloudSEK a levé 19 millions USD en mai 2025 pour faire progresser le développement de modèles d'IA et l'expansion internationale de sa plateforme de renseignement prédictif sur les cybermenaces.
Leaders du secteur des services gérés de renseignement sur la surface d'attaque externe
-
CyCognito, Inc.
-
Censys, Inc.
-
Outpost24 AB
-
Bishop Fox Consulting, LLC
-
IONIX Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés de Renseignement sur la Surface d'Attaque Externe Entreprises couvertes dans ce rapport
- CyCognito, Inc.
- Censys, Inc.
- Detectify AB
- Assetnote Pty Ltd
- Halo Security, Inc.
- Hadrian, Inc.
- IONIX Ltd.
- Outpost24 AB
- RiskProfiler, Inc.
- Searchlight Cyber Ltd
- watchTowr Pte. Ltd.
- Cyberint Technologies Ltd.
- Cyble, Inc.
- Group-IB Global Private Limited
- KELA Ltd.
- ImmuniWeb SA
- Hadar Cybersecurity, Inc.
- Intruder Systems Ltd
- Bishop Fox Consulting, LLC
- Foresiet Oy
- ThreatNG Security, Inc.
- Sweepatic NV
- FireCompass Technologies Private Limited
- CloudSEK Information Security Private Limited
- JupiterOne, Inc.
Développements industriels récents dans Marché des Services Gérés de Renseignement sur la Surface d'Attaque Externe
- Octobre 2026 : Censys a publié son cinquième rapport annuel sur l'état d'Internet, constatant que l'infrastructure d'IA exposée à Internet a augmenté de 63 % en 9 mois pour atteindre près de 268 000 systèmes exposés dans le monde, fournissant des données faisant autorité validant la découverte externe gérée continue comme une exigence de catégorie de marché.
- Septembre 2026 : Positive Technologies a acquis une participation de 33 % dans la société de cybersécurité CyberOK pour accélérer le développement des capacités EASM et d'opérations de pénétration, signalant un investissement stratégique continu dans la visibilité gérée des menaces externes au sein des marchés d'Europe de l'Est et de la CEI.
- Août 2026 : Searchlight Cyber a lancé sa plateforme de gestion proactive de l'exposition aux menaces, fusionnant le renseignement sur le dark web avec le contexte de la surface d'attaque externe pour fournir des alertes d'exposition synchronisées avec les adversaires avant les campagnes de menaces actives, une mise à niveau significative de la surveillance réactive du dark web vers une défense proactive de l'exposition.
- Juillet 2026 : Infoblox est entré sur le marché de la gestion de la surface d'attaque externe avec une capacité EASM native DNS et un module de renseignement sur la chaîne d'approvisionnement ; dans le cadre d'un programme d'accès anticipé, des enregistrements CNAME pendants ont été identifiés dans 31 des environ 40 organisations participantes, dont près d'1/3 étaient trivialement exploitables pour le détournement de sous-domaine.
Périmètre du rapport mondial sur le marché des services gérés de renseignement sur la surface d'attaque externe
Le marché des services gérés de renseignement sur la surface d'attaque externe comprend les revenus générés par des fournisseurs de services de cybersécurité tiers qui aident les organisations à identifier, inventorier, surveiller et évaluer en continu leurs actifs numériques exposés à Internet et leurs expositions de sécurité externes. Ces services combinent la découverte d'actifs externes, la surveillance de l'exposition, la détection des changements, la validation des vulnérabilités et des mauvaises configurations, le renseignement sur les menaces et la surveillance du dark web pour identifier les vecteurs d'attaque potentiels et fournir des informations exploitables pour réduire le cyber-risque.
Le rapport sur le marché des services gérés de renseignement sur la surface d'attaque externe est segmenté par type de service (découverte continue d'actifs externes et inventaire, surveillance de l'exposition et détection des changements, validation des vulnérabilités et des mauvaises configurations, renseignement sur les menaces et surveillance du dark web, et autres types de services), mode de déploiement (cloud et sur site), taille de l'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation final (BFSI, informatique et télécommunications, santé et sciences de la vie, gouvernement et défense, commerce de détail et commerce électronique, fabrication, énergie et services publics, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Découverte continue d'actifs externes et inventaire |
| Détection de la surveillance de l'exposition |
| Validation des vulnérabilités et des mauvaises configurations |
| Renseignement sur les menaces et surveillance du dark web |
| Autres services gérés de renseignement sur la surface d'attaque externe |
| Cloud |
| Sur site |
| Grandes entreprises |
| Petites et moyennes entreprises |
| BFSI |
| Informatique et télécommunications |
| Santé et sciences de la vie |
| Gouvernement et défense |
| Commerce de détail et commerce électronique |
| Fabrication |
| Énergie et services publics |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Chili | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Benelux | |
| Pays nordiques | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Singapour | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Qatar | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Égypte | |
| Kenya | |
| Reste de l'Afrique |
| Par type de service | Découverte continue d'actifs externes et inventaire | |
| Détection de la surveillance de l'exposition | ||
| Validation des vulnérabilités et des mauvaises configurations | ||
| Renseignement sur les menaces et surveillance du dark web | ||
| Autres services gérés de renseignement sur la surface d'attaque externe | ||
| Par mode de déploiement | Cloud | |
| Sur site | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation final | BFSI | |
| Informatique et télécommunications | ||
| Santé et sciences de la vie | ||
| Gouvernement et défense | ||
| Commerce de détail et commerce électronique | ||
| Fabrication | ||
| Énergie et services publics | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Chili | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Benelux | ||
| Pays nordiques | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Singapour | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Qatar | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Kenya | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services gérés de renseignement sur la surface d'attaque externe ?
Le marché devrait s'étendre de 1,69 milliard USD en 2026 et 2,56 milliards USD en 2027 à 6,31 milliards USD d'ici 2032, à un CAGR de 19,77 %.
Qu'est-ce qui stimule la demande de services gérés de renseignement sur la surface d'attaque externe ?
Les actifs cloud, SaaS, IoT et connectés à l'IA, les exigences réglementaires et le manque de personnel spécialisé renforcent la demande de surveillance externe continue.
Quel type de service est en tête des services gérés de renseignement sur la surface d'attaque externe ?
La découverte continue d'actifs externes et l'inventaire ont mené avec une part de 30,77 % en 2026, tandis que le renseignement sur les menaces et la surveillance du dark web devraient se développer à un CAGR de 20,76 % jusqu'en 2032.
Pourquoi le cloud est-il le modèle de déploiement privilégié pour ces services ?
La livraison cloud détenait 76,84 % des revenus en 2026 car elle prend en charge une analyse continue et élastique sans exigences matérielles sur site.
Quel secteur d'utilisation final a la plus grande demande ?
Le BFSI représentait 42,31 % des revenus en 2026 car il fait face à un cyber-risque à haute valeur et à une surveillance réglementaire étendue.
Quelle région se développe le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 20,74 % jusqu'en 2032, soutenue par l'infrastructure numérique