
Taille et part du marché de la gestion de la posture API
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 1.23 Milliards de dollars |
| Taille du Marché (2031) | 3.24 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 21.38 % |
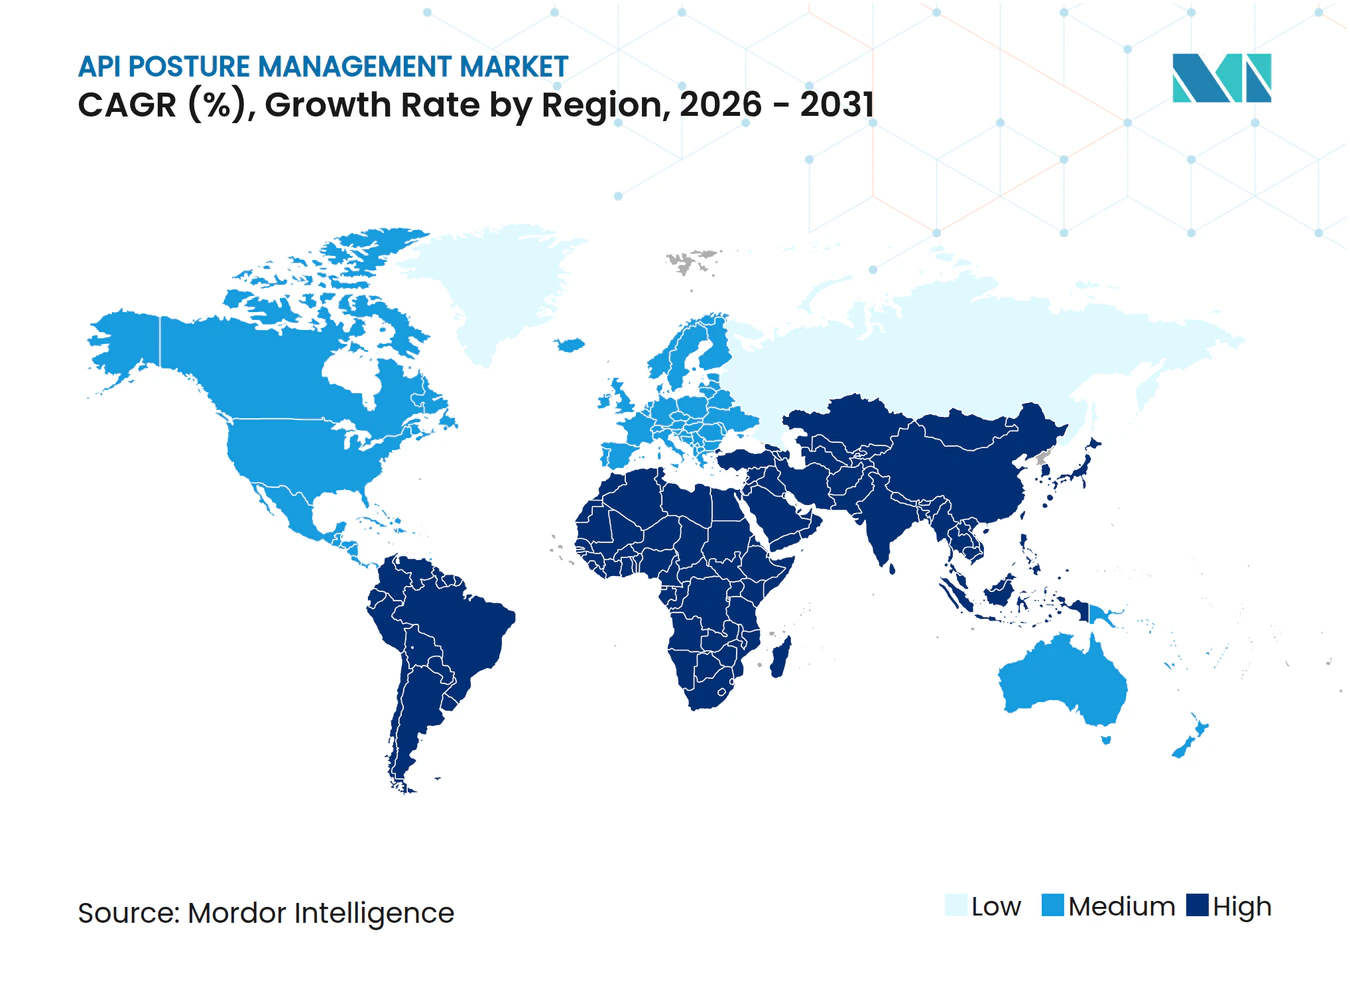
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la gestion de la posture API par Mordor Intelligence
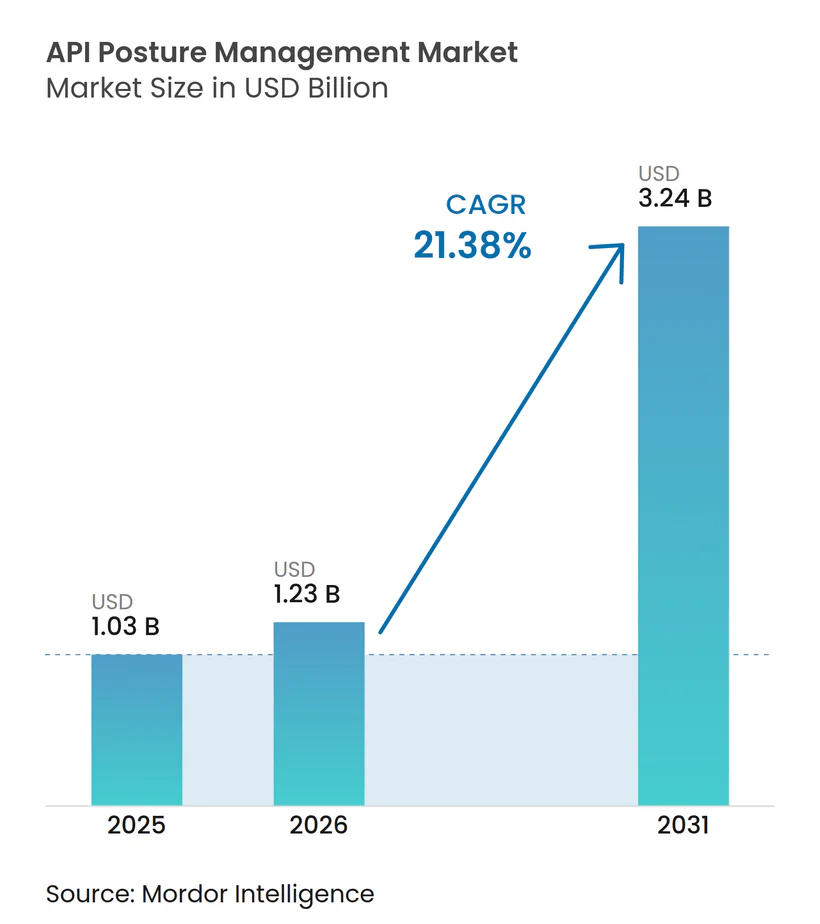
La taille du marché de la gestion de la posture API devrait s'étendre de 1,03 milliard USD en 2025 à 1,23 milliard USD en 2026, puis à 3,24 milliards USD d'ici 2031, enregistrant un CAGR de 21,38 % entre 2026 et 2031. Les parcs d'API d'entreprise deviennent de plus en plus difficiles à gouverner à mesure que les services hébergés dans le cloud et les points de terminaison éphémères remplacent des environnements applicatifs plus stables. Les équipes de sécurité répondent à un écart croissant entre les API qu'elles connaissent et celles qui restent actives en production. La demande est également façonnée par la nécessité d'évaluer les interfaces liées à l'IA, notamment les serveurs MCP et les API d'appel d'outils LLM, aux côtés des API conventionnelles. Les fournisseurs répondent par des acquisitions, l'intégration de plateformes et des services qui aident les clients à opérer des contrôles en continu. Le marché de la gestion de la posture API favorise donc les fournisseurs capables de combiner découverte, priorisation des risques et remédiation pratique dans des environnements mixtes.
Principaux enseignements du rapport
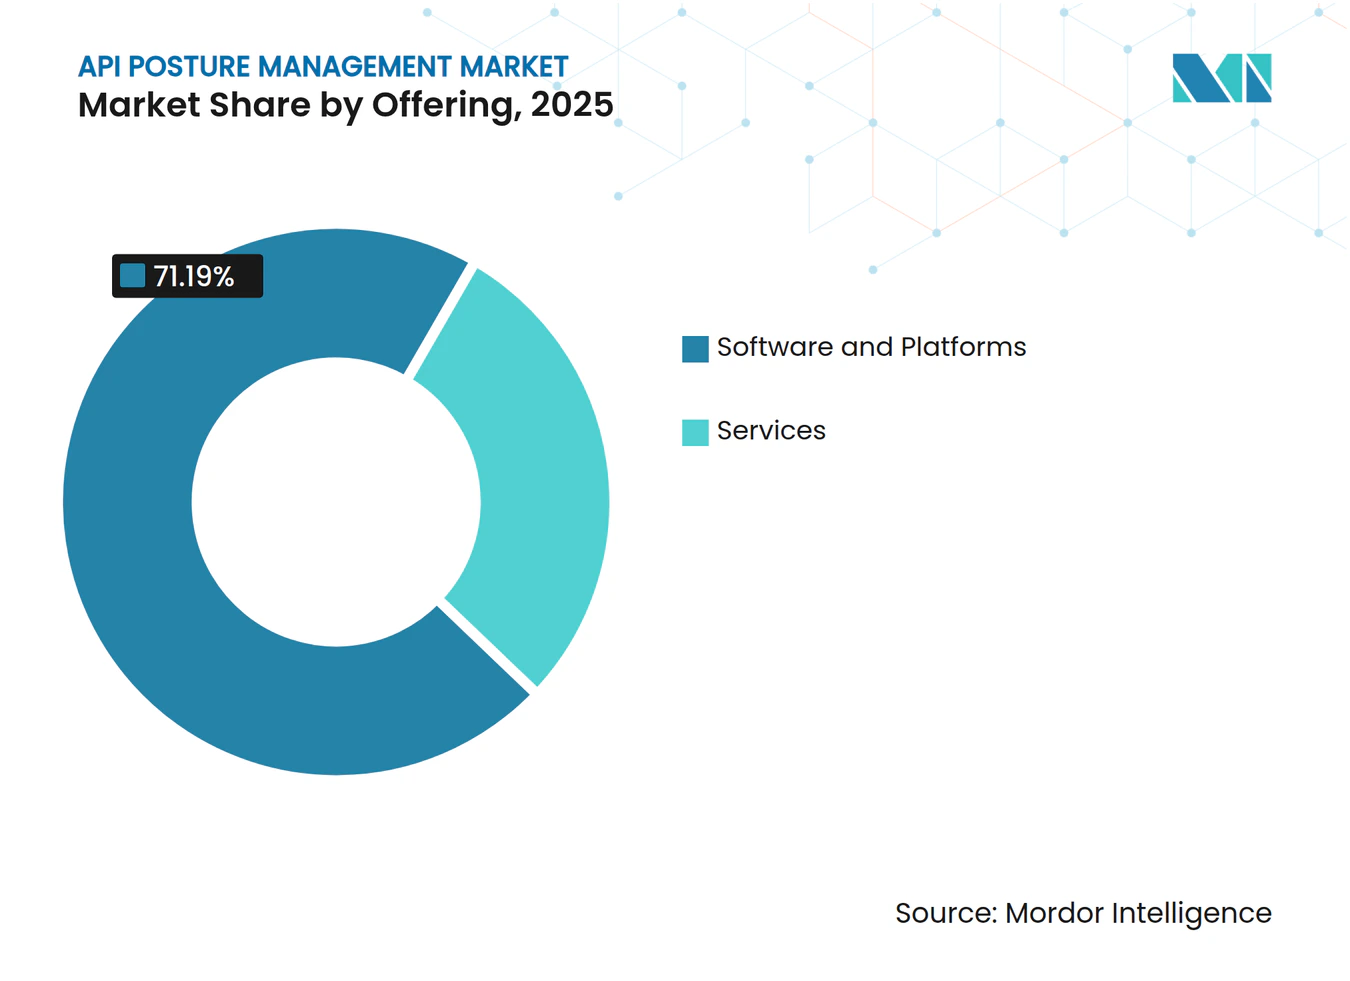
- Par offre, les logiciels et plateformes ont représenté 71,19 % du chiffre d'affaires du marché de la gestion de la posture API en 2025, tandis que les services devraient se développer à un CAGR de 23,05 % jusqu'en 2031.
- Par mode de déploiement, le cloud a représenté 68,15 % du chiffre d'affaires du marché de la gestion de la posture API en 2025, tandis que le déploiement hybride devrait se développer à un CAGR de 22,77 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises ont représenté 70,44 % du chiffre d'affaires du marché de la gestion de la posture API en 2025, tandis que les PME devraient croître à un CAGR de 23,45 % jusqu'en 2031.
- Par type d'API, les API REST ont représenté 56,10 % du chiffre d'affaires du marché de la gestion de la posture API en 2025, tandis que les API GraphQL devraient se développer à un CAGR de 22,49 % jusqu'en 2031.
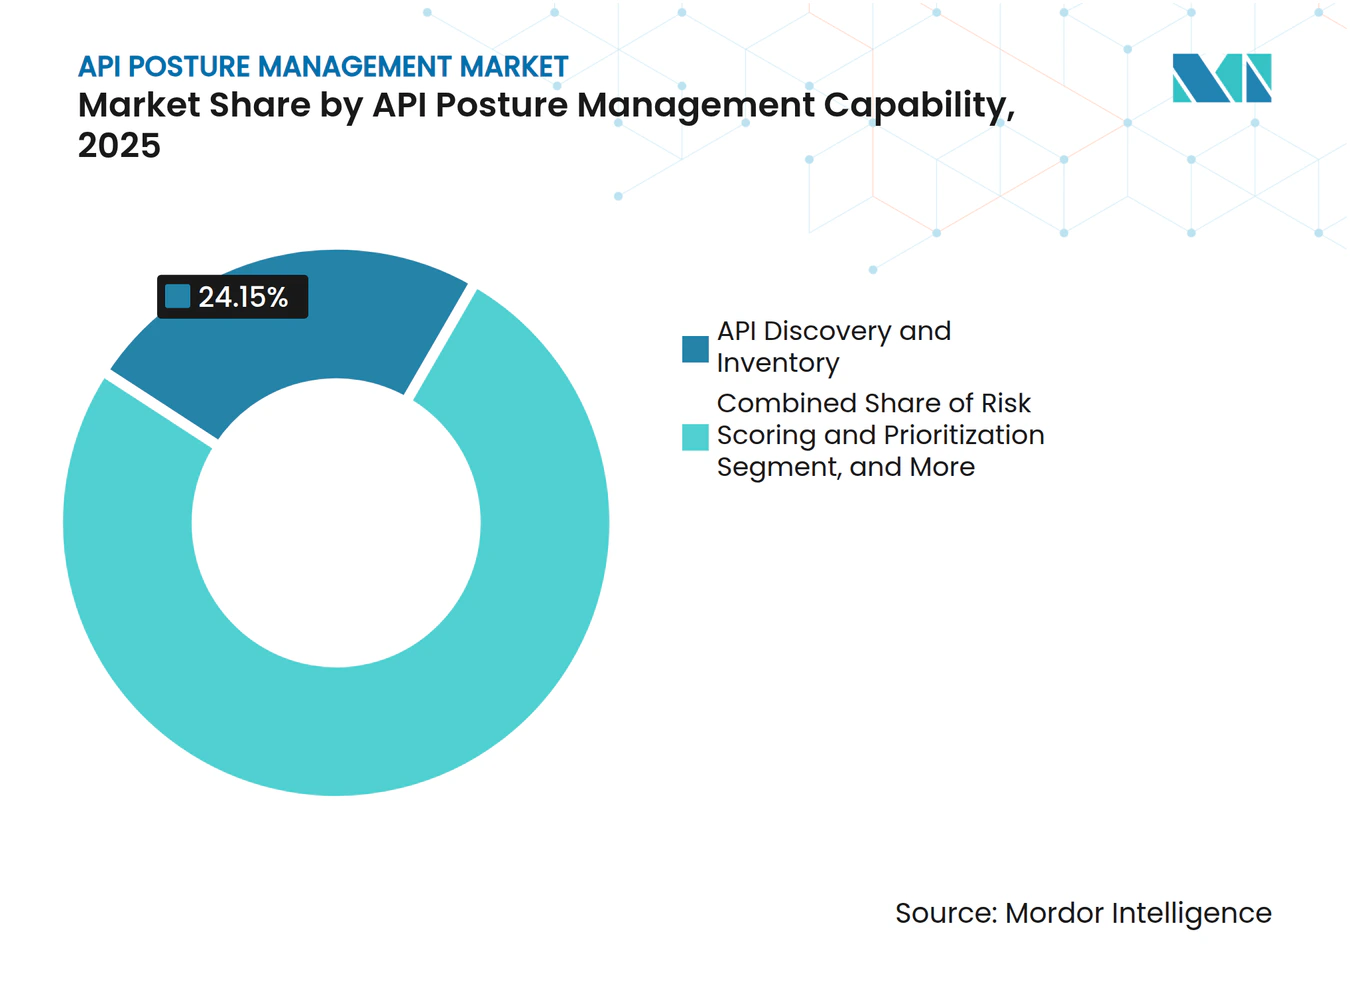
- Par capacité, la découverte et l'inventaire des API ont représenté 24,15 % du chiffre d'affaires du marché de la gestion de la posture API en 2025, tandis que la notation et la priorisation des risques devraient se développer à un CAGR de 21,82 % jusqu'en 2031.
- Par secteur vertical, le BFSI a représenté 21,49 % du chiffre d'affaires en 2025, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 21,56 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord a représenté 35,66 % du chiffre d'affaires en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 22,14 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Expansion des architectures cloud natives et de microservices | +4.2% | Mondial, concentré en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Croissance de l'exposition des API dans les écosystèmes numériques | +3.8% | Mondial, fort en Amérique du Nord, en Europe et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Augmentation des violations de données et des abus commerciaux liés aux API | +3.5% | Mondial | Court terme (≤ 2 ans) |
| Exigences réglementaires croissantes et de conception sécurisée | +2.6% | Mondial, concentré en Amérique du Nord | Court terme (≤ 2 ans) |
| Expansion des agents IA et des API du protocole de contexte de modèle | +2.0% | Mondial, plus fort dans les grandes entreprises en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Dérive de l'inventaire des API dans les infrastructures éphémères | +1.8% | Mondial, plus fort en Amérique du Nord et en Europe | Moyen à long terme (2-5 ans) |
| Source: Mordor Intelligence | |||
Expansion des architectures cloud natives et de microservices
La migration vers le cloud natif modifie les parcs d'API plus rapidement que de nombreux programmes de gouvernance ne peuvent suivre. Chaque microservice peut exposer une interface, tandis que les maillages de services peuvent créer des points de terminaison en quelques minutes. Ce modèle opérationnel soutient la demande sur le marché de la gestion de la posture API, car le trafic de passerelle enregistré ne constitue pas un inventaire complet. Akamai a signalé une médiane de 5 900 API par entreprise en 2026, tandis que le quartile supérieur dépassait 29 400 API. Ces niveaux d'inventaire rendent la gouvernance manuelle difficile et soutiennent la demande de plateformes de découverte automatisées.
Croissance de l'exposition des API dans les écosystèmes numériques
Les API sont de plus en plus utilisées pour soutenir des services générateurs de revenus, des connexions partenaires et des opérations numériques internes. Traceable AI et le Ponemon Institute ont constaté qu'une organisation type disposait de 131 connexions tierces intégrées dans sa couche API.[1] Ces connexions peuvent rendre plus difficile l'observation du comportement des partenaires et des agrégateurs au niveau de l'interface. La surveillance comportementale peut identifier les abus de logique métier, les activités d'énumération et l'extraction de données que les vérifications de schéma peuvent ne pas identifier. Ce besoin élargit l'utilisation du marché de la gestion de la posture API au-delà des premiers adoptants du BFSI et de la technologie pour détecter les abus de logique métier, les activités d'énumération et l'extraction de données que les vérifications de schéma peuvent manquer. Les cadres d'open banking et les exigences d'intégration fintech augmentent également la valeur d'un inventaire à jour et d'une surveillance continue.
Augmentation des violations de données et des abus commerciaux liés aux API
Les incidents liés aux API ont attiré davantage l'attention des dirigeants en 2024 et 2025, car leur fréquence et leurs coûts de remédiation sont devenus plus visibles. Akamai a rapporté en 2024 que 84 % des professionnels de la sécurité interrogés avaient subi un incident de sécurité API au cours des 12 mois précédents. L'étude a cité un coût moyen de remédiation aux États-Unis de 591 404 USD et un coût dans les services financiers de 832 801 USD. L'étude d'Akamai de 2026 a rapporté un impact financier organisationnel moyen de 700 000 USD et a attribué 42 % des incidents aux API liées à l'IA. L'analyse de Wallarm portant sur 60 incidents divulgués en 2025 a révélé que les défaillances d'authentification représentaient 52 % des incidents catégorisés. Les API non découvertes peuvent être particulièrement difficiles à protéger car elles peuvent échapper aux processus standard d'authentification et de surveillance.
Exigences réglementaires croissantes et de conception sécurisée
Les exigences réglementaires deviennent un facteur plus direct dans les achats de protection des API. Le NIST a publié la SP 800-228 en juin 2025 et l'a mise à jour en mars 2026 avec des catégories de risques API et des contrôles de sécurité du cycle de vie. Les exigences de la norme PCI DSS v4.0.1, devenues obligatoires en mars 2025, incluent la tenue d'un inventaire des API dans le cadre de l'exigence 6.3.2. La norme exige également la détection et la prévention automatisées continues des attaques au niveau de la couche API dans le cadre de l'exigence 6.4.2. Akamai a documenté une augmentation de 32 % des incidents liés au Top 10 de la sécurité des API de l'OWASP, tandis que NIS2 étend la surveillance à l'ensemble des infrastructures critiques européennes. Pour le marché de la gestion de la posture API, les déploiements de conformité peuvent également fournir des capacités de découverte continue et de notation des risques qui restent utiles après un audit.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Intégration avec les passerelles API et les outils de sécurité existants | -1.8% | Mondial, plus aigu en Amérique du Nord et en Europe où les infrastructures héritées sont denses | Moyen terme (2-4 ans) |
| Pénurie de spécialistes en sécurité des API et du cloud | -1.5% | Mondial, plus sévère en Asie-Pacifique et en Amérique du Sud | Long terme (≥ 4 ans) |
| Faux positifs dans la surveillance comportementale des API | -1.0% | Mondial | Moyen terme (2-4 ans) |
| Propriété peu claire des API internes, partenaires et fantômes | -0.8% | Mondial, friction la plus forte dans les déploiements de grandes entreprises | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Intégration complexe avec les passerelles API et les outils de sécurité existants
L'intégration avec les passerelles API, les pare-feux d'applications web et les systèmes de gestion des informations et des événements de sécurité reste un problème de déploiement récurrent. Akamai a constaté que 80 % des entreprises avaient déployé des pare-feux d'applications web, mais que seulement 35 % utilisaient des outils de sécurité API dédiés. Cette différence reflète le travail supplémentaire nécessaire pour ajouter des capacités de découverte et de notation des risques dédiées aux contrôles existants. Les organisations disposant de plus d'une passerelle doivent normaliser la télémétrie avant de pouvoir appliquer des scores de risque de manière cohérente. Les déploiements dans les grandes entreprises peuvent prendre de 6 à 12 mois, réduisant le temps disponible pour démontrer la valeur dans le cadre d'un budget de sécurité annuel. Le marché de la gestion de la posture API récompense les fournisseurs disposant de connecteurs qui réduisent l'effort d'intégration et consolident les données de différentes passerelles en une seule vue opérationnelle.
Pénurie de spécialistes en sécurité des API et du cloud
La pénurie de spécialistes en sécurité des API et du cloud restreint l'adoption au-delà du défi du recrutement. Traceable AI et le Ponemon Institute ont constaté que seulement 19 % des répondants évaluaient leurs solutions de sécurité API comme très efficaces. Une utilisation efficace nécessite des analystes capables d'affiner les politiques de découverte, de comprendre les modèles comportementaux et de gérer les travaux de remédiation à grande échelle. Les abus de logique métier nécessitent également une expertise en sécurité et une connaissance du fonctionnement d'une application. Ces besoins soutiennent les services gérés de détection et de remédiation pour les acheteurs incapables d'opérer la technologie de manière indépendante. Ils contribuent également à expliquer pourquoi les services croissent plus rapidement au sein du marché de la gestion de la posture API, les clients recherchant un soutien qui réduit la charge opérationnelle.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
la croissance des services reflète les besoins opérationnelsLes logiciels et plateformes ont représenté 71,19 % du chiffre d'affaires 2025 sur le marché de la gestion de la posture API, reflétant la demande d'outils packagés pour évaluer un parc d'API défini. Les services devraient se développer à un CAGR de 23,05 % jusqu'en 2031. Ce taux de croissance reflète les exigences de configuration multi-cloud qui dépassent souvent la capacité de sécurité interne. Les acheteurs de plateformes ont besoin que les processus de découverte, de surveillance et de remédiation fonctionnent ensemble en production. Les grandes organisations ont également besoin d'un soutien lorsqu'elles étendent les contrôles à des environnements cloud distribués. Le secteur de la gestion de la posture API offre donc aux fournisseurs de logiciels une incitation à ajouter une mise en œuvre et un soutien opérationnel géré.
Les services professionnels comprennent la mise en œuvre, la détection gérée et la surveillance continue. Ces offres servent les clients du marché intermédiaire qui adoptent la gestion de la posture pour la première fois. Ils soutiennent également les grandes entreprises qui ont besoin de coordonner les contrôles dans plusieurs environnements cloud. Les services pour GraphQL, gRPC et WebSockets peuvent combler les lacunes laissées par les configurations plus anciennes axées sur REST. Apollo GraphQL a rapporté que les organisations utilisant l'orchestration basée sur GraphQL ont atteint des cycles de déploiement 2 à 3 fois plus rapides que leurs homologues utilisant uniquement REST. Ce changement peut accroître la demande de praticiens capables d'appliquer des politiques de sécurité à plusieurs types de protocoles. Les environnements hybrides peuvent créer une dérive d'inventaire entre les services cloud et les systèmes locaux. Les outils uniquement cloud peuvent manquer les API sur site non enregistrées, tandis que les outils locaux peuvent manquer d'accès aux points de terminaison éphémères basés sur le cloud. Un plan de contrôle unifié peut fournir une vue unique des informations de découverte et de risque. Les fournisseurs couvrant les deux environnements sans licences séparées par niveau peuvent être mieux placés pour servir ces clients.


Par mode de déploiement :
le cloud est en tête tandis que le déploiement hybride répond aux parcs mixtesLe déploiement cloud a représenté 68,15 % du chiffre d'affaires 2025, car la plupart des nouveaux parcs d'API sont construits dans des environnements cloud natifs. Les outils fournis en mode SaaS peuvent prendre en charge la découverte continue sur des points de terminaison changeants. Le déploiement sur site reste pertinent dans les secteurs de la défense, des services financiers réglementés et des infrastructures critiques qui exigent la souveraineté des données. Cependant, les opérations sur site peuvent nécessiter davantage d'infrastructure locale et de travail administratif. Le déploiement hybride devrait se développer à un CAGR de 22,77 % jusqu'en 2031. La taille du marché de la gestion de la posture API pour les déploiements hybrides est soutenue par les organisations qui conservent des systèmes plus anciens tout en construisant de nouvelles charges de travail API-first dans le cloud.
Les environnements hybrides peuvent créer une dérive d'inventaire entre les services cloud et les systèmes locaux. Les outils uniquement cloud peuvent manquer les API sur site non enregistrées, tandis que les outils locaux peuvent manquer d'accès aux points de terminaison éphémères basés sur le cloud. Un plan de contrôle unifié peut fournir une vue unique des informations de découverte et de risque. Les fournisseurs couvrant les deux environnements sans licences séparées par niveau peuvent être mieux placés pour servir ces clients.
Par taille d'organisation :
les grandes entreprises dominent les dépenses tandis que les PME gagnent en dynamismeLes grandes entreprises ont représenté 70,44 % du chiffre d'affaires 2025 en raison de la taille plus importante de leurs parcs d'API, de leur exposition réglementaire et de leurs budgets de sécurité. Les PME devraient se développer à un CAGR de 23,45 % jusqu'en 2031. Les entreprises cloud natives dans la fintech, le commerce électronique et la santé numérique exploitent désormais des parcs d'API autrefois associés à des entreprises plus grandes. Les grands clients placent de plus en plus la gestion de la posture API aux côtés de la gestion de la posture cloud et de la sécurité des applications. Cela peut réduire le chevauchement entre les outils et favoriser une utilisation plus cohérente des politiques. Le marché de la gestion de la posture API reste ancré dans les grandes organisations, mais les acheteurs plus petits ajoutent de la demande via des livraisons gérées et basées sur des plateformes.
Les PME s'appuient souvent sur des services gérés car elles n'exploitent pas d'équipes de sécurité API dédiées. La tarification à l'usage, l'intégration légère et les modèles de conformité préconstruits peuvent abaisser les barrières à l'adoption. Cequence a lancé la plateforme 9.0 en juin 2026 avec des règles de risque mappées à 25 cadres réglementaires mondiaux et une interface assistée par IA. Ces capacités peuvent réduire le temps nécessaire pour configurer les contrôles pour les clients disposant de ressources spécialisées limitées. Les grandes entreprises peuvent également encourager l'adoption par les fournisseurs lorsque les contrôles de sécurité des API font partie des exigences de la chaîne d'approvisionnement. Cela crée un chemin d'entrée pour les PME qui ont besoin d'un déploiement plus simple et d'un soutien continu.
Par type d'API :
REST reste la plus grande base tandis que GraphQL ajoute de la complexitéLes API REST ont représenté 56,10 % du chiffre d'affaires 2025, reflétant leur large base installée dans l'infrastructure API d'entreprise. Les API SOAP restent dans les services financiers hérités et les environnements de planification des ressources d'entreprise où les coûts de remplacement sont élevés. gRPC, WebSockets et autres API sont utilisés pour la communication entre les microservices internes, où les performances et l'encodage binaire sont importants. Les API GraphQL devraient se développer à un CAGR de 22,49 % jusqu'en 2031. Le marché de la gestion de la posture API doit donc traiter des environnements à protocoles mixtes plutôt que de s'appuyer sur une seule méthode d'inspection.
L'utilisation de GraphQL en entreprise a dépassé 50 % en production d'ici 2025, selon les recherches fournies. Son point de terminaison unique et ses requêtes définies par le client peuvent limiter l'efficacité des règles de chemin et des contrôles de débit orientés REST. Les équipes de sécurité doivent évaluer les abus d'introspection, les attaques par profondeur de requête et l'affectation de masse via les entrées de mutation. 42Crunch a étendu la couverture de fédération GraphQL tenant compte des schémas en juin 2026. Cette initiative montre le besoin croissant de couverture multi-protocoles dans le secteur de la gestion de la posture API.
Par capacité de gestion de la posture API :
la découverte est fondamentale tandis que la notation des risques se développeLa découverte et l'inventaire des API ont représenté 24,15 % du chiffre d'affaires 2025, la plus grande part de capacité sur le marché de la gestion de la posture API. C'est le point de départ pour identifier les actifs nécessitant une évaluation et une remédiation. La notation et la priorisation des risques devraient se développer à un CAGR de 21,82 % jusqu'en 2031. Les acheteurs passent des listes d'actifs de base à des méthodes qui aident les équipes de sécurité à décider quoi corriger en premier. L'évaluation de la configuration et de la politique de sécurité, ainsi que la gestion des vulnérabilités et des expositions, constituent les autres principaux contrôles fondamentaux. La part de marché de la gestion de la posture API pour la découverte reflète le besoin pratique de savoir quelles API sont actives avant d'appliquer des contrôles.
Les scores de risque peuvent prendre en compte la sensibilité des données, l'état d'authentification, l'exposition publique et les signaux de menaces actives. Cette approche peut aider les équipes de sécurité à diriger des ressources limitées vers des interfaces à risque plus élevé. Imperva a rapporté que l'apprentissage automatique avancé a identifié en moyenne 613 API par organisation en 2024. La gouvernance du cycle de vie et des versions gagne également en importance car les API obsolètes peuvent rester actives sans authentification ni surveillance actuelles. Salt Security a constaté que 30 % à 40 % des API d'entreprise n'étaient pas documentées ou orphelines. Ces conditions rendent la priorisation des risques plus utile lorsque la découverte révèle un parc vaste et inégalement gouverné.


Par secteur vertical :
le BFSI est en tête tandis que l'adoption gouvernementale augmenteLe BFSI a représenté 21,49 % du chiffre d'affaires 2025, la plus grande part verticale sur le marché de la gestion de la posture API. Les API de paiement, les connexions d'open banking et les pénalités financières fournissent de solides raisons de maintenir la visibilité. Akamai a rapporté que le secteur bancaire a absorbé 83 % de toutes les attaques API en 2025.[2] La santé et les sciences de la vie, les technologies de l'information et les télécommunications, ainsi que le commerce de détail et le commerce électronique présentent également une exposition substantielle aux API. Le transport et la logistique, la fabrication, l'énergie et les services publics ajoutent des connexions API à mesure que les systèmes opérationnels et informatiques convergent. La taille du marché de la gestion de la posture API est soutenue par la nécessité de gouverner ces connexions de services en expansion.
Le gouvernement et l'administration publique devraient se développer à un CAGR de 21,56 % jusqu'en 2031. Les services numériques aux citoyens augmentent l'utilisation des API en Amérique du Nord, en Europe et en Asie-Pacifique. Akamai a constaté en 2024 que l'énergie et les services publics ont signalé un taux d'incidents API de 91 %. Le secteur a également classé la sécurité des API au dernier rang parmi ses 13 priorités de sécurité. Les médias et le divertissement, les établissements d'enseignement et de recherche, et d'autres secteurs verticaux adoptent également des outils à mesure que les charges de travail cloud et les intégrations SaaS se développent. Leur adoption est plus souvent liée à la modernisation des services qu'à une pression réglementaire directe.
Analyse géographique
Marché de la Gestion de la Posture des API en Amérique du Nord
L'Amérique du Nord a représenté 35,66 % des revenus mondiaux en 2025, portée par l'adoption des entreprises natives du cloud et des canaux d'approvisionnement en matière de sécurité bien établis. Les États-Unis constituaient le plus grand marché national, car les organisations des secteurs BFSI, technologique et de la santé consacrent des budgets importants à la sécurité des API. Les normes NIST SP 800-228-upd1, les recommandations CISA Secure by Design et PCI DSS 4.0.1 façonnent les exigences régionales.[3] La NSA a publié des recommandations en mai 2026 décrivant les risques systémiques de conception MCP, notamment CVE-2025-49596, dont le score CVSS est de 9,4. Le Canada et le Mexique sont des marchés de croissance secondaires, et les institutions financières canadiennes s'alignent sur des normes de posture équivalentes à celles des États-Unis.
Marché de la Gestion de la Posture des API en Europe
L'Europe était le deuxième marché régional en importance dans le marché de la gestion de la posture des API, avec une adoption façonnée par NIS2, les implications du RGPD et les exigences de cartographie DORA pour les connexions API tierces. L'Allemagne, le Royaume-Uni et la France ont mené l'adoption dans la région. Akamai a constaté que 83 % des entreprises allemandes avaient subi des incidents de sécurité liés aux API en 2025. L'étude a rapporté un préjudice financier moyen par incident de 540 041 USD, sur la base du taux de conversion fourni pour 2025. Elle a également révélé que 37 % des répondants de la région EMEA utilisaient des outils de sécurité des API dédiés, contre 78 % utilisant des pare-feux d'applications web.
Marché de la Gestion de la Posture des API en APAC, MEA et Amérique du Sud
L'Asie-Pacifique devrait se développer à un CAGR de 22,14 % jusqu'en 2031, ce qui en fait la région à la croissance la plus rapide. La part de marché de la gestion de la posture des API dans la région est soutenue par l'expansion du fintech, l'activité du commerce électronique et les programmes de numérisation publique. Akamai a interrogé 640 responsables de la cybersécurité en Chine, en Inde, au Japon et à Singapour, et a constaté que 81 % d'entre eux avaient subi un incident de sécurité lié aux API en 2025. Seulement 22 % ont déclaré disposer d'un inventaire complet des API. Le Japon a signalé une perte moyenne par incident de 246 millions JPY (1,71 million USD). L'Inde et l'Asie du Sud-Est représentent des opportunités en développement, tandis que l'Amérique du Sud, le Moyen-Orient et l'Afrique connaissent une demande initiale portée par les programmes BFSI multinationaux et l'activité de gouvernement numérique aux Émirats arabes unis et en Arabie saoudite.
Paysage concurrentiel
Concentration du Marché
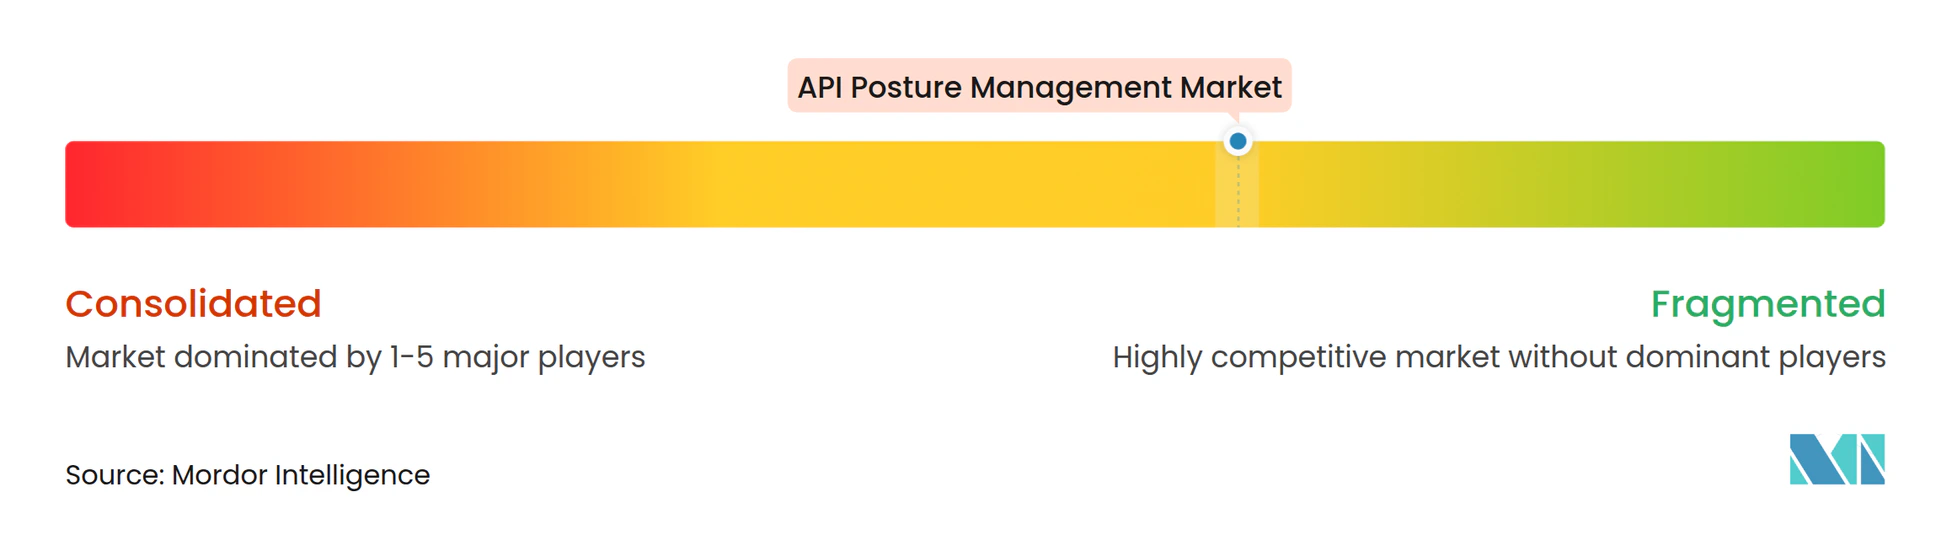
Le marché de la gestion de la posture API se consolide à mesure que les fournisseurs de plateformes acquièrent des capacités spécialisées et que les fournisseurs plus petits se font concurrence par le développement de produits spécialisés. Les fournisseurs de plateformes combinent découverte, inventaire, notation des risques, surveillance comportementale et couverture liée à l'IA au sein d'un nombre réduit de produits. Palo Alto Networks a finalisé son acquisition de CyberArk en février 2026 pour 25 milliards USD.[4] L'acquisition a ajouté des capacités d'identité pour les identités humaines, machines et agentiques, avec une connectivité API. Palo Alto Networks a ensuite acquis Portkey en mai 2026 pour étendre sa couverture de passerelle IA.
Les orientations du NIST deviennent une référence technique utile pour les évaluations d'entreprise car elles traitent des contrôles tout au long du cycle de vie des API. Au sein du marché de la gestion de la posture API, les fournisseurs spécialisés se différencient par la couverture de l'IA agentique et des cycles de publication plus rapides. Salt Security a lancé sa plateforme de sécurité agentique en mars 2026 pour la découverte continue et la gouvernance des connexions LLM, des serveurs MCP et des interactions API.
La couverture des protocoles gRPC et WebSocket reste un domaine où les fournisseurs développent des produits. La remédiation automatisée peut également aider à relier la découverte et les scores de risque aux actions des développeurs dans les pipelines de livraison. Cequence a enregistré un trimestre record en juin 2026, incluant son plus grand contrat dans les secteurs des télécommunications, des services financiers et de l'énergie. Cette performance suggère que les fournisseurs spécialisés peuvent encore concourir pour les déploiements dans les grandes entreprises. Le marché de la gestion de la posture API reste compétitif car l'étendue sur les plateformes et la profondeur sur les protocoles sont toutes deux importantes. Les informations disponibles ne fournissent pas de part de marché combinée pour les principaux fournisseurs, de sorte qu'elles n'établissent pas de score de concentration selon la méthodologie indiquée.
Leaders du secteur de la gestion de la posture API
-
IBM Corporation
-
Oracle Corporation
-
Microsoft Corporation
-
Google LLC
-
Amazon Web Services, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Gestion de la Posture des API Entreprises couvertes dans ce rapport
- Salt Security Ltd.
- Traceable, Inc.
- Cequence Security, Inc.
- Wallarm Inc.
- Akto Technologies, Inc.
- 42Crunch Limited
- APIsec, Inc.
- FireTail, Inc.
- Data Theorem, Inc.
- Escape Technologies, Inc.
- Noname Gate, Inc.
- Neosec, Inc.
- Imperva, Inc.
- Akamai Technologies, Inc.
- Palo Alto Networks, Inc.
- Checkmarx Ltd.
- Broadcom Inc.
- F5, Inc.
- Kong Inc.
- IBM Corporation
- Cisco Systems, Inc.
- Microsoft Corporation
- Google LLC
- Amazon Web Services, Inc.
- Oracle Corporation
Développements industriels récents dans Marché de la Gestion de la Posture des API
- Septembre 2026 : Palo Alto Networks finalise l'acquisition de Console, une plateforme native IA permettant des opérations de sécurité agentiques. Console fait progresser les capacités d'investigation et d'action autonomes des alertes de Cortex, approfondissant la couverture de l'orchestration de la sécurité des API et de l'IA agentique dans les environnements d'entreprise.
- Août 2026 : Salt Security lance Salt Managed Rules pour AWS WAF sur AWS Marketplace, annoncé lors de Black Hat USA 2026. L'ensemble de règles étend AWS WAF avec une protection spécialement conçue contre les abus d'API et les menaces pilotées par des agents IA, notamment les premières règles de détection tenant compte du MCP pour les déploiements en périphérie d'entreprise.
- Juillet 2026 : Cequence Security publie cinq nouvelles capacités de passerelle IA, à savoir la découverte IA, le registre d'API, le registre LLM, le registre de compétences et les personas d'agents améliorés, permettant aux utilisateurs métier de gouverner les agents IA avec un accès à moindre privilège lié à des outils, des données et une application automatisée des politiques spécifiques sans nécessiter d'expertise technique.
- Juin 2026 : Cequence Security publie la plateforme 9.0 avec un assistant IA intégré, un serveur MCP ouvert, des règles de risque prêtes pour la conformité mappées à 25 cadres réglementaires mondiaux, et un moteur de sécurité API repensé prenant en charge jusqu'à 50 fois plus de points de terminaison tout en maintenant des temps de chargement de page inférieurs à 5 secondes.
Portée du rapport mondial sur le marché de la gestion de la posture API
Le marché de la gestion de la posture API comprend des plateformes logicielles, des solutions et des services associés conçus pour découvrir, inventorier, évaluer, surveiller, gouverner et améliorer en continu la posture de sécurité des interfaces de programmation d'applications (API) dans les environnements d'entreprise. Les solutions de gestion de la posture API offrent aux organisations une visibilité complète sur les actifs API, les configurations, les contrôles de sécurité, les vulnérabilités, les expositions, le statut du cycle de vie et les niveaux de risque dans les infrastructures cloud, sur site et hybrides. Le marché comprend des technologies qui identifient les API connues et inconnues, évaluent les configurations API par rapport aux politiques de sécurité, détectent les vulnérabilités et les expositions, priorisent les risques en fonction du contexte métier et technique, gouvernent les activités du cycle de vie des API et soutiennent la gestion continue de la sécurité des API. Ces solutions aident les organisations à réduire les surfaces d'attaque liées aux API, à améliorer la conformité, à appliquer les normes de sécurité, à renforcer la gouvernance et à maintenir la visibilité opérationnelle dans des écosystèmes API de plus en plus complexes.
Le rapport sur le marché de la gestion de la posture API est segmenté par offre (logiciels et plateformes, et services), mode de déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises, et petites et moyennes entreprises), type d'API (API REST, API GraphQL, API SOAP, et gRPC et autres API), capacité de gestion de la posture API (découverte et inventaire des API, évaluation de la configuration et de la politique de sécurité, gestion des vulnérabilités et des expositions, notation et priorisation des risques, gouvernance du cycle de vie et des versions des API, et autres), secteur vertical (gouvernement et administration publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, banque, services financiers et assurance [BFSI], et autres secteurs verticaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Logiciels et plateformes |
| Services |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| API REST |
| API GraphQL |
| API SOAP |
| gRPC et autres API |
| Découverte et inventaire des API |
| Évaluation de la configuration et de la politique de sécurité |
| Gestion des vulnérabilités et des expositions |
| Notation et priorisation des risques |
| Gouvernance du cycle de vie et des versions des API |
| Autres capacités de gestion de la posture API |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Transport et logistique |
| Énergie et services publics |
| Pétrole et gaz |
| Technologies de l'information et télécommunications |
| Médias et divertissement |
| Établissements d'enseignement et de recherche |
| Santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres secteurs verticaux |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| BENELUX | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par offre | Logiciels et plateformes | ||
| Services | |||
| Par mode de déploiement | Cloud | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par type d'API | API REST | ||
| API GraphQL | |||
| API SOAP | |||
| gRPC et autres API | |||
| Par capacité de gestion de la posture API | Découverte et inventaire des API | ||
| Évaluation de la configuration et de la politique de sécurité | |||
| Gestion des vulnérabilités et des expositions | |||
| Notation et priorisation des risques | |||
| Gouvernance du cycle de vie et des versions des API | |||
| Autres capacités de gestion de la posture API | |||
| Par secteur vertical | Gouvernement et administration publique | ||
| Fabrication industrielle | |||
| Commerce de détail et commerce électronique | |||
| Transport et logistique | |||
| Énergie et services publics | |||
| Pétrole et gaz | |||
| Technologies de l'information et télécommunications | |||
| Médias et divertissement | |||
| Établissements d'enseignement et de recherche | |||
| Santé et sciences de la vie | |||
| Banque, services financiers et assurance (BFSI) | |||
| Autres secteurs verticaux | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| BENELUX | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la gestion de la posture API ?
Le marché de la gestion de la posture API est évalué à 1,23 milliard USD en 2026 et devrait atteindre 3,24 milliards USD d'ici 2031 à un CAGR de 21,38 %.
Qu'est-ce qui stimule l'adoption des outils de gestion de la posture API ?
Les architectures cloud natives, l'expansion des connexions partenaires, les incidents API et les exigences de conformité augmentent le besoin de visibilité continue des API.
Quel mode de déploiement est en tête de l'adoption ?
Le déploiement cloud a représenté 68,15 % du chiffre d'affaires en 2025, tandis que le déploiement hybride devrait connaître la croissance la plus rapide à un CAGR de 22,77 % jusqu'en 2031.
Quel type d'API connaît la croissance la plus rapide ?
Les API GraphQL devraient croître à un CAGR de 22,49 % jusqu'en 2031 car leur modèle de requête nécessite des contrôles au-delà des règles d'inspection orientées REST.
Quel secteur d'utilisateurs finaux présente la plus grande demande ?
Le BFSI a représenté 21,49 % du chiffre d'affaires 2025, soutenu par la densité des API de paiement, l'activité d'open banking et les exigences réglementaires.
Quelle région devrait connaître la croissance la plus rapide ?
L'Asie-Pacifique devrait croître à un CAGR de 22,14 % jusqu'en 2031, portée par la fintech, le commerce électronique et les programmes de numérisation gouvernementale.