
Taille et part du marché de l'automatisation des workflows SOC
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 5.13 Milliards de dollars |
| Taille du Marché (2032) | 14.49 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 23.08 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'automatisation des workflows SOC par Mordor Intelligence
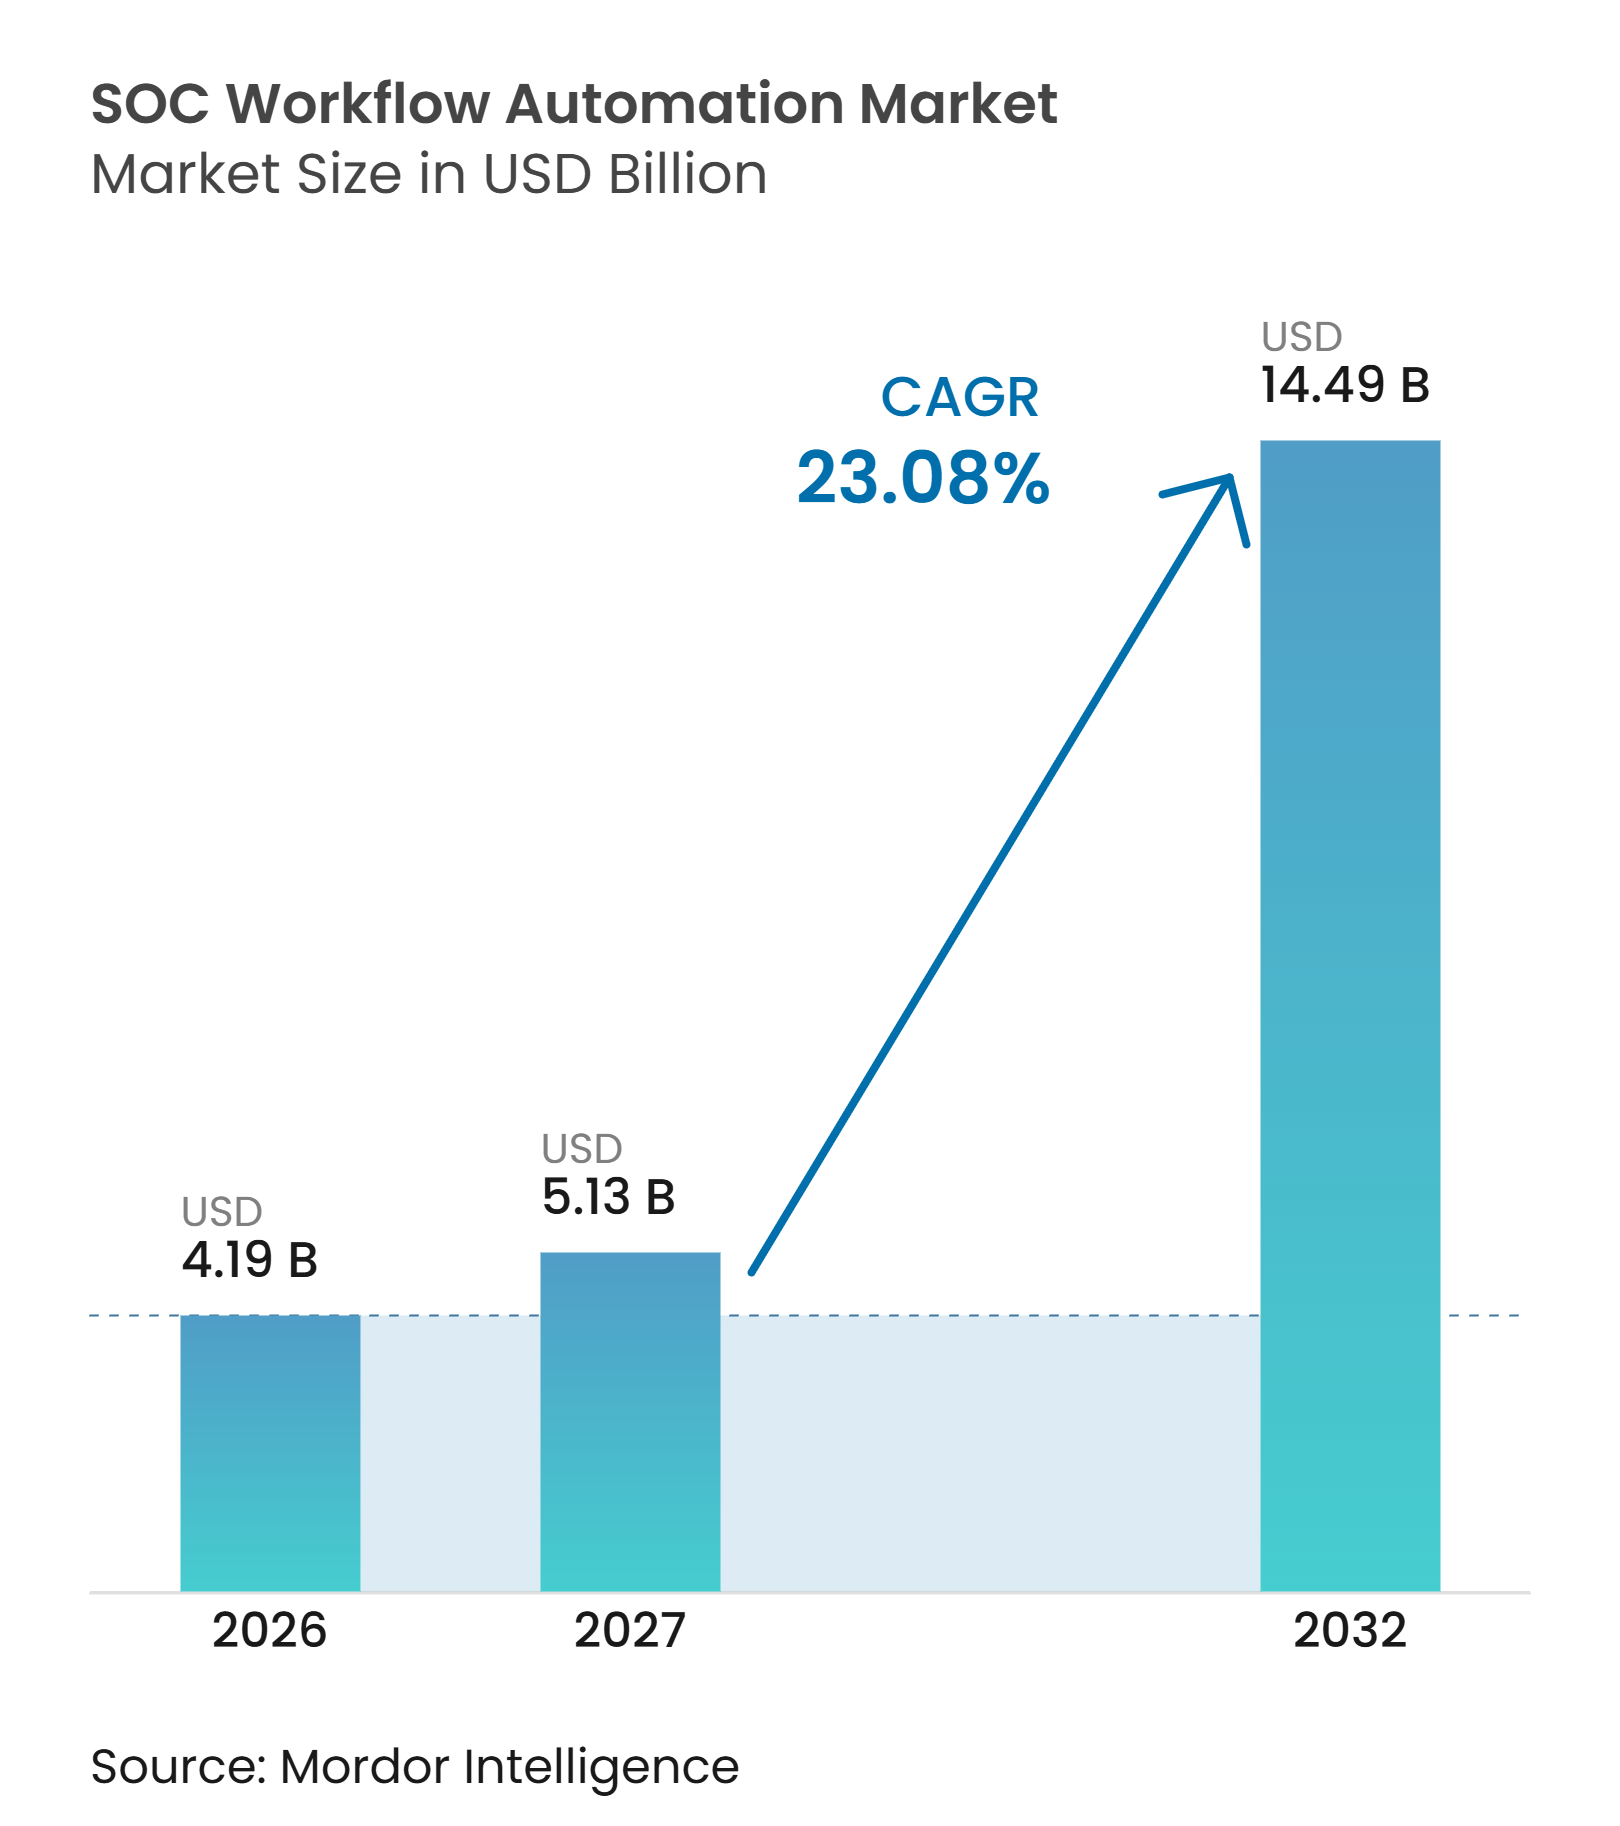
La taille du marché de l'automatisation des workflows SOC était évaluée à 4,19 milliards USD en 2026 et devrait croître de 5,13 milliards USD en 2027 pour atteindre 14,49 milliards USD d'ici 2032, à un CAGR de 23,08 % pendant la priode de prévision (2027-2032). La hausse des volumes d'alertes, la réduction des délais de reporting et la capacité limitée des analystes rendent les opérations de sécurité manuelles de plus en plus difficiles à maintenir dans les grandes organisations. Le marché de l'automatisation des workflows SOC évolue donc d'un achat de contrôle des coûts vers une exigence opérationnelle pour les organisations qui doivent enquêter et répondre rapidement. L'automatisation de la sécurité peut également créer un argument financier mesurable, car IBM a rapporté que l'utilisation intensive de l'IA de sécurité et de l'automatisation était associée à 1,9 million USD de coûts de violation inférieurs dans son étude de 2025. L'IA générative élargit la base de clients adressables en rendant la conception de playbooks plus accessible aux équipes sans grandes ressources en ingénierie de sécurité. Dans le même temps, le travail d'intégration reste une contrainte importante, car les environnements d'outils complexes peuvent retarder le déploiement, nécessiter une maintenance continue et réduire la fiabilité des workflows automatisés après la mise en production d'une plateforme.
Points clés du rapport
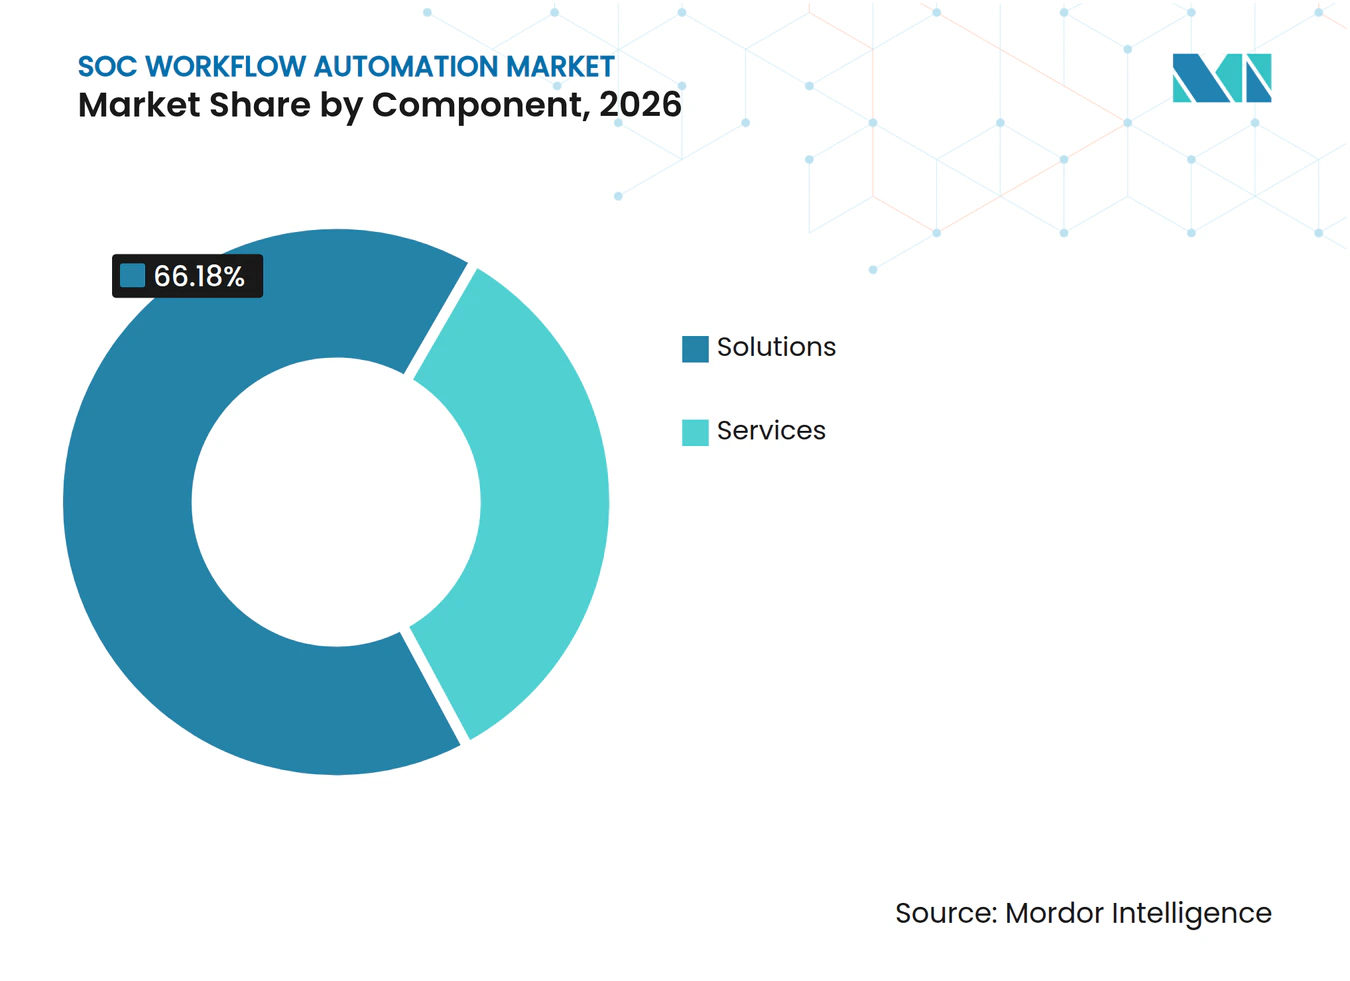
- Par composant, les solutions représentaient 66,18 % du chiffre d'affaires du marché de l'automatisation des workflows SOC en 2026, tandis que les services devraient se développer à un CAGR de 24,19 % jusqu'en 2032.
- Par mode de déploiement, les déploiements sur site détenaient 70,15 % du chiffre d'affaires du marché de l'automatisation des workflows SOC en 2026, tandis que les déploiements cloud devraient se développer à un CAGR de 24,40 % jusqu'en 2032.
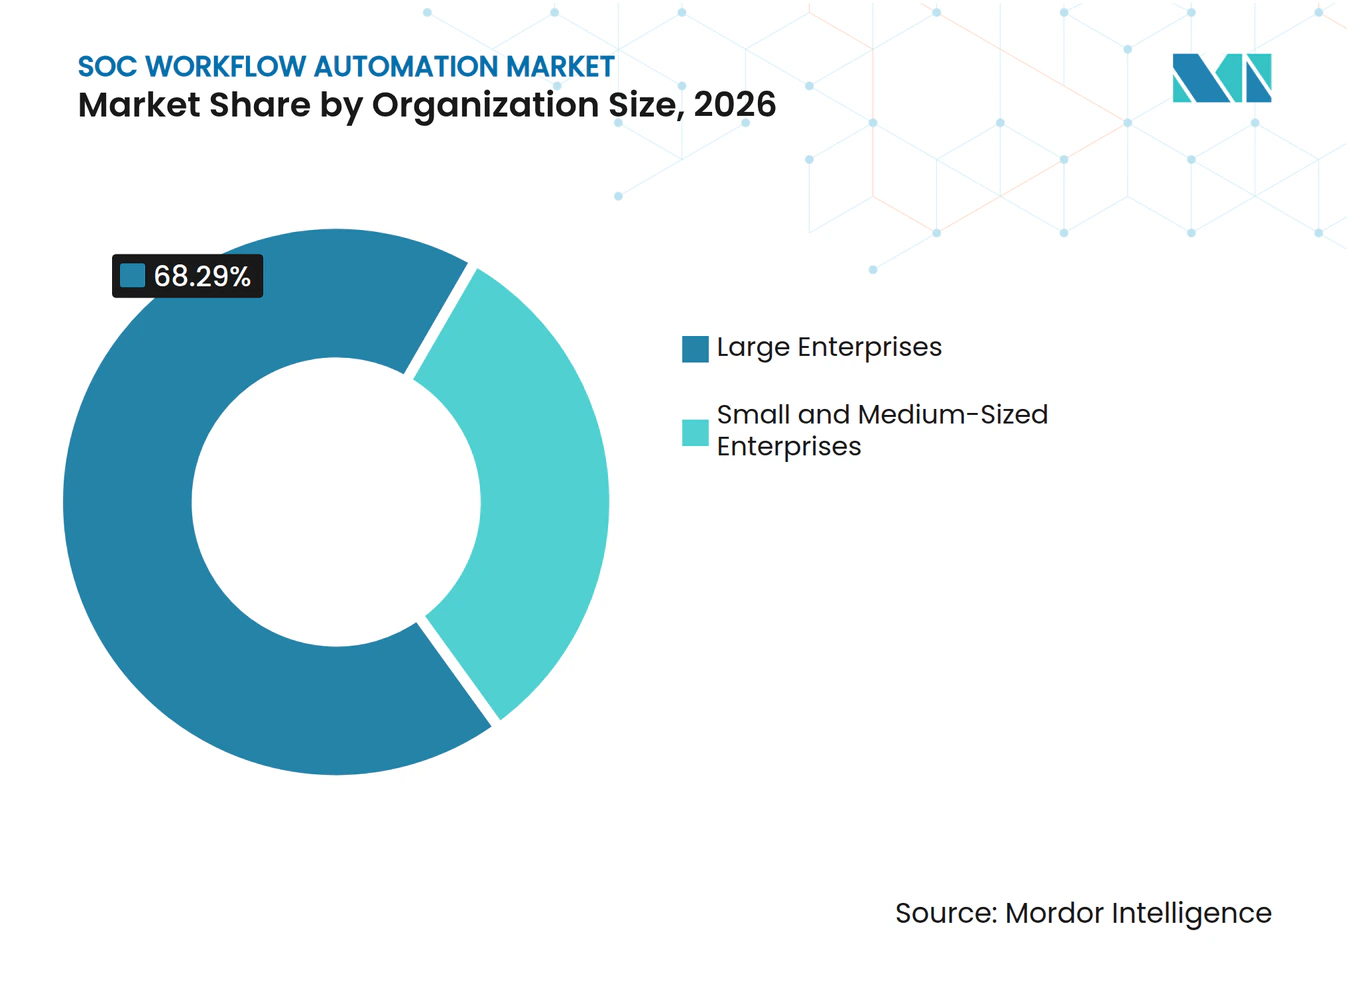
- Par taille d'organisation, les grandes entreprises représentaient 68,29 % du chiffre d'affaires du marché de l'automatisation des workflows SOC en 2026, tandis que les PME devraient se développer à un CAGR de 24,87 % jusqu'en 2032.
- Par secteur d'activité, le BFSI représentait 29,11 % du chiffre d'affaires du marché de l'automatisation des workflows SOC en 2026, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 23,57 % jusqu'en 2032.
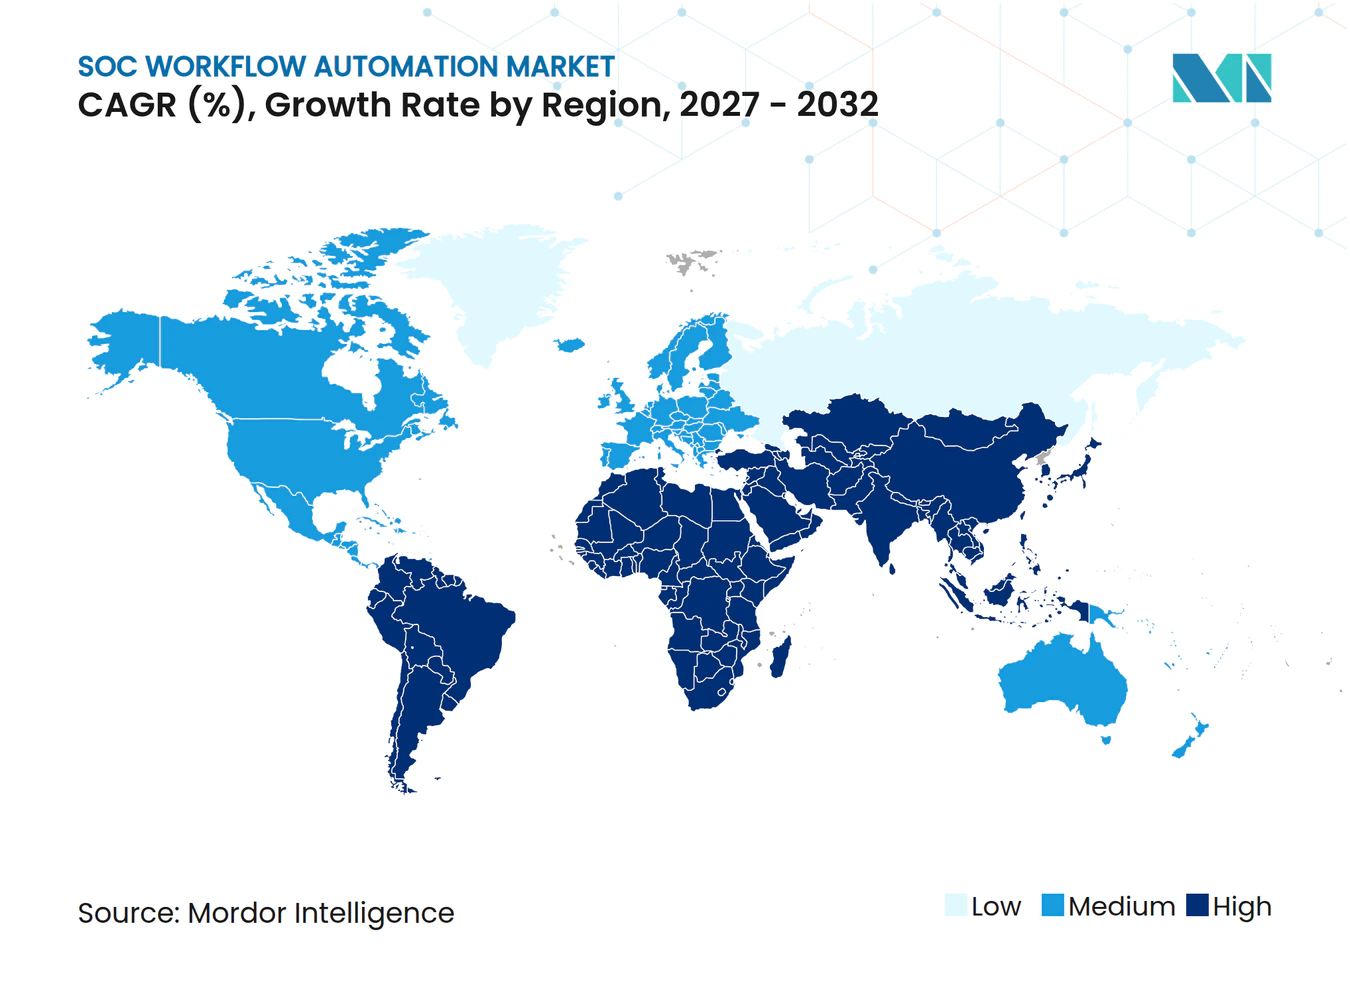
- Par géographie, l'Amérique du Nord détenait 35,16 % du chiffre d'affaires du marché de l'automatisation des workflows SOC en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 23,81 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Escalade des volumes d'alertes et complexité des incidents | +4.5% | Mondial, concentration la plus élevée en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Mandats d'automatisation liés à la conformité | +3.8% | Europe, Amérique du Nord | Moyen terme (2-4 ans) |
| Pénurie de talents en cybersécurité et épuisement des analystes | +3.2% | Mondial, aigu en Amérique du Nord, en Europe occidentale et dans les marchés développés d'Asie-Pacifique | Court terme (≤ 2 ans) |
| Accélération des playbooks par l'IA générative | +2.8% | Mondial, adoption la plus rapide en Amérique du Nord et dans le cœur de l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Incitations des cyber-assurances pour des contrôles de réponse démontrables | +2.0% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Adoption d'un SOC composable axé sur les API | +1.5% | Mondial, y compris les retombées vers le Moyen-Orient et l'Afrique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade des volumes d'alertes et complexité des incidents
Les centres d'opérations de sécurité gèrent des charges d'alertes que les équipes d'analystes ne peuvent pas examiner manuellement à grande échelle, en particulier lorsque les mêmes analystes doivent également valider le contexte, prioriser les cas, communiquer avec d'autres équipes, documenter les actions pour un examen ultérieur et soutenir les améliorations continues des processus de détection et de réponse. Cela fait du triage et de la réponse automatisés un moteur de demande central pour le marché de l'automatisation des workflows SOC, car ils peuvent fournir une première réponse cohérente, recueillir des preuves de base auprès des systèmes connectés et prioriser les cas nécessitant un analyste avant que cet analyste ne consacre du temps à un cas, améliorant ainsi l'utilisation des ressources spécialisées limitées. L'ISACA a constaté que 71 % des professionnels de la sécurité identifiaient un paysage de menaces de plus en plus complexe comme leur principal facteur de stress en 2026, contre 63 % en 2025. Un plus grand volume d'alertes peut augmenter la fatigue des analystes, ce qui peut accroître le risque de cas manqués, retardés ou investigués de manière incohérente dans une file d'attente de réponse déjà sous pression. Un retard dans l'investigation peut allonger le temps de présence des attaquants, augmenter le nombre de personnes impliquées dans une réponse et accroître le coût final d'une violation. IBM a rapporté que les organisations disposant d'une IA de sécurité et d'une automatisation étendues avaient des coûts de violation inférieurs de 1,9 million USD à ceux des organisations sans ces capacités, ce qui donne aux équipes de direction une raison financière directe d'automatiser les travaux de sécurité répétitifs.
Mandats d'automatisation liés à la conformité
Les délais réglementaires augmentent la demande de processus de réponse documentés et reproductibles sur le marché de l'automatisation des workflows SOC, en particulier lorsque plusieurs fonctions de contrôle doivent travailler à partir du même dossier d'incident. Le règlement sur la résilience opérationnelle numérique est devenu directement applicable le 17 janvier 2025 et impose des exigences de résilience opérationnelle aux entités financières couvertes dans l'Union européenne. Ces exigences rendent la collecte manuelle de preuves et les voies d'escalade incohérentes plus difficiles à défendre lors d'un audit, en particulier lorsqu'une organisation doit montrer quelle action a été prise et quand elle a été approuvée. Les organisations ont besoin de workflows capables d'enregistrer les actions, de préserver les informations sur les cas, de connecter les systèmes pertinents et d'acheminer les incidents vers les décideurs appropriés sans recourir à des transferts informels. Le même modèle opérationnel est pertinent lorsque les organisations doivent coordonner les équipes de sécurité, juridiques, de risque et de conformité lors d'un incident et doivent ensuite examiner la séquence des décisions. Cette exigence soutient la demande de playbooks structurés car ils peuvent créer un enregistrement cohérent de la façon dont un événement a été évalué, traité, escaladé et clôturé, tout en aidant les équipes à appliquer le même processus de réponse de base lorsque plusieurs départements doivent travailler à partir du dossier d'incident.
Pénurie de talents en cybersécurité et épuisement des analystes
La pression sur les effectifs est une autre raison majeure pour laquelle les organisations adoptent l'automatisation des workflows SOC : le recrutement seul ne répond pas au volume et à la complexité croissants du travail de sécurité opérationnelle, surtout lorsque des analystes expérimentés doivent consacrer une grande partie de leur temps au triage de base et à l'administration des cas. L'enquête de l'ISSA auprès des professionnels de la cybersécurité a révélé que 75 % des organisations interrogées signalaient une pénurie de compétences début 2026, tandis que 47 % des professionnels envisageaient de quitter la profession. La même enquête a révélé que 44 % des équipes de sécurité étaient détournées du travail stratégique vers la réponse aux incidents, et 42 % supportaient des charges de travail accrues. L'ISACA a également rapporté que 58 % des organisations considéraient leurs équipes sous-dotées en personnel, 61 % avaient des postes de cybersécurité ouverts, et 52 % des personnes envisageant de partir citaient le stress élevé au travail comme raison principale. Ce schéma peut devenir auto-renforçant car les départs laissent les analystes restants avec plus d'incidents, moins de temps pour le travail d'amélioration et moins d'opportunités de développer les compétences requises pour des investigations complexes. L'enquête SANS a révélé que 79 % des SOC utilisaient des outils d'IA ou d'apprentissage automatique, mais seulement 36 % de ces SOC avaient intégré les outils dans des workflows définis, soulignant la nécessité de plateformes qui transforment les résultats des outils en processus opérationnels contrôlés.
Accélération des playbooks par l'IA générative
L'IA générative change la rapidité avec laquelle les équipes peuvent créer et réviser des playbooks sur le marché de l'automatisation des workflows SOC en réduisant la quantité de travail d'ingénierie spécialisée nécessaire pour décrire la logique de réponse de routine. Les interfaces en langage naturel peuvent permettre aux ingénieurs en sécurité de décrire la logique de réponse sans avoir à écrire chaque étape du workflow à partir de zéro, raccourcissant ainsi le délai entre l'identification d'un cas d'usage et le test d'une automatisation fonctionnelle. En janvier 2026, Swimlane a déclaré que ses agents d'IA effectuaient quotidiennement un travail équivalent à celui de 60 000 analystes SOC dans l'ensemble de sa base de clients. Torq a déclaré que sa plateforme peut réduire le temps d'investigation jusqu'à 90 % grâce au triage autonome, bien que les résultats puissent varier en fonction de l'environnement, de la qualité des données, de la couverture d'intégration et de la conception des workflows.[1] Une étude évaluée par des pairs en 2026 a également examiné la génération de playbooks de sécurité tenant compte de la logique à l'aide de l'apprentissage par représentation adversariale, soutenant la base technique pour l'automatisation de certaines parties de la création de playbooks. Ces capacités peuvent aider les organisations disposant d'une capacité d'ingénierie limitée à constituer plus rapidement des bibliothèques de workflows utiles, à examiner et réviser la logique de réponse avec moins d'effort technique, et à étendre la portée de l'automatisation au-delà des plus grandes équipes de sécurité.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Dette d'intégration des outils hérités | -2.8% | Mondial, particulièrement aigu dans les entreprises réglementées d'Amérique du Nord et d'Europe | Moyen terme (2-4 ans) |
| Contraintes budgétaires des petites et moyennes entreprises | -1.9% | Mondial, impact le plus fort en Amérique du Sud, en Afrique et en Asie du Sud-Est | Court terme (≤ 2 ans) |
| Cannibalisation par le regroupement SIEM et XDR | -1.4% | Mondial, impact le plus élevé en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Dérive des playbooks due aux changements d'API et de schéma des fournisseurs | -0.9% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Dette d'intégration des outils hérités
Le travail d'intégration des systèmes hérités peut ralentir le déploiement de l'automatisation des workflows SOC, en particulier dans les grandes entreprises réglementées qui ont accumulé des outils de sécurité au fil des années d'achats technologiques séparés. Les environnements plus anciens comprennent souvent des outils avec des interfaces de programmation d'applications incompatibles, des méthodes d'authentification obsolètes et des structures d'événements qui ne s'alignent pas avec les plateformes d'orchestration plus récentes. La connexion initiale n'est qu'une partie du problème, car les mises à jour des fournisseurs peuvent modifier une interface ou un schéma après qu'un playbook est déjà en cours d'exécution, nécessitant une validation continue plutôt qu'un effort d'implémentation unique. Un changement de ce type peut interrompre une tâche automatisée sans montrer immédiatement que la couverture a été affectée, créant le risque qu'une équipe suppose qu'une action de réponse a eu lieu alors qu'elle ne l'a pas. Les équipes de sécurité doivent ensuite retester, ajuster et maintenir les intégrations tout en poursuivant leur travail de réponse quotidien et en gérant les incidents qui ne peuvent pas attendre une réparation de la plateforme. Ces exigences allongent les calendriers de déploiement pour les organisations qui peuvent faire face à la plus grande pression de conformité et aux environnements de sécurité les plus complexes, ce qui signifie que les acheteurs ayant le besoin le plus clair d'automatisation peuvent faire face au chemin le plus long pour réaliser leurs avantages opérationnels.
Contraintes budgétaires des petites et moyennes entreprises
Les PME devraient croître rapidement sur le marché de l'automatisation des workflows SOC, mais les contraintes budgétaires peuvent encore ralentir l'adoption car les acheteurs équilibrent les dépenses de sécurité avec d'autres priorités opérationnelles. Les plateformes d'entreprise peuvent être tarifées en fonction du nombre d'intégrations, de sièges d'analystes et d'exécutions de workflows, ce qui ne correspond pas toujours à la capacité de dépenses des équipes plus petites qui ont besoin d'un service plus restreint mais toujours fiable. Les acheteurs plus petits doivent également financer la mise en œuvre, l'ajustement et la maintenance, et ces coûts peuvent dépasser le coût de la licence au fil du temps lorsque l'équipe manque des compétences pour configurer et maintenir la plateforme en interne. Cela rend le déploiement simple, la tarification compréhensible et les frais administratifs limités des considérations d'achat importantes pour les organisations avec peu de spécialistes en sécurité. BlinkOps a introduit un constructeur d'agents de sécurité sans code en avril 2025, reflétant les efforts du fournisseur pour réduire l'effort d'ingénierie requis pour construire des automatisations spécifiques à l'environnement. Les outils sans code peuvent réduire les barrières pour les PME, mais ils n'éliminent pas le besoin de gouvernance, de tests, de révision humaine et de maintenance continue des actions automatisées.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
la croissance des services reflète la demande de support opérationnelLes solutions représentaient 66,18 % du chiffre d'affaires du marché de l'automatisation des workflows SOC en 2026, reflétant le rôle central des plateformes d'orchestration, des modules de réponse aux incidents et de gestion des cas, des moteurs de playbooks et des outils d'analyse de sécurité dans un SOC moderne. Ces produits connectent les outils de sécurité et rationalisent le travail de routine grâce à des étapes définies, aidant les équipes à gérer les alertes de manière plus cohérente, à appliquer des procédures de réponse établies et à réduire l'effort manuel nécessaire pour recueillir le contexte de systèmes séparés. Les acheteurs évaluent la couverture d'intégration, le contrôle des workflows, les autorisations d'accès et les rapports car une solution doit s'adapter à la fois à la pile de sécurité et au processus de réponse de l'organisation, tout en permettant aux analystes et aux gestionnaires de comprendre pourquoi une action particulière a été initiée. La large base de solutions montre également que les clients placent toujours la plateforme logicielle au centre de leur programme d'automatisation plutôt que de la traiter comme un complément périphérique, car la plateforme coordonne les données, les actions, les approbations et les enregistrements qui permettent des réponses reproductibles. Une plateforme qui ne peut pas soutenir le processus de surveillance, d'investigation et d'escalade existant du client est peu susceptible de fournir l'avantage opérationnel prévu.
Les services devraient se développer à un CAGR de 24,19 % jusqu'en 2032, car les services gérés, le support à la mise en œuvre, le conseil, la formation et l'ajustement de la plateforme deviennent plus importants pour les clients. De nombreuses organisations manquent de capacité d'ingénierie interne suffisante pour créer des playbooks, maintenir des intégrations, tester des modifications, documenter des procédures opérationnelles et répondre à des incidents en direct simultanément, en particulier lorsque les effectifs sont déjà contraints et que l'équipe doit travailler sur un large éventail de technologies de sécurité existantes. L'enquête SANS a montré que, parmi les organisations qui utilisaient des outils d'IA ou d'apprentissage automatique, les workflows définis ne les avaient pas encore intégrés. Les prestataires de services et les intégrateurs de systèmes peuvent combler cette lacune en configurant des workflows, en validant la logique de réponse et en soutenant les équipes opérationnelles après le déploiement. Le marché de l'automatisation des workflows SOC connaît une demande croissante de partenaires qui fournissent des processus opérationnels, des intégrations testées, des playbooks supportés et une assistance continue à la plateforme, plutôt que seulement l'accès au produit.


Par mode de déploiement :
le sur site est en tête tandis que le cloud gagne de nouvelles charges de travailLes déploiements sur site détenaient 70,15 % du chiffre d'affaires du marché de l'automatisation des workflows SOC en 2026, soutenus par les obligations de résidence des données, les environnements isolés, l'infrastructure établie et les contrats à long terme. Les opérateurs de défense et d'infrastructures critiques peuvent avoir besoin de conserver des données et des systèmes sensibles dans des environnements étroitement contrôlés, faisant du déploiement local un choix pratique lorsque la séparation du réseau, les restrictions d'accès et les exigences de contrôle interne limitent la façon dont les systèmes peuvent être connectés. L'architecture existante peut également rendre les modifications du modèle de déploiement coûteuses car les équipes doivent évaluer le mouvement des données, l'accès aux systèmes, la continuité opérationnelle, les dépendances d'intégration et l'impact sur les processus d'incidents établis avant de modifier la plateforme. Ces conditions préservent la demande de systèmes sur site même si les outils de sécurité deviennent plus distribués dans les environnements cloud, de terminaux, d'identité et de réseau. Le choix de déploiement dans ce segment reflète donc les contrôles de risque et la technologie installée autant que l'attrait des nouvelles fonctionnalités d'automatisation.
Le déploiement cloud devrait se développer à un CAGR de 24,40 % jusqu'en 2032, car les organisations adoptent des systèmes de gestion des informations et des événements de sécurité natifs du cloud, la détection des terminaux fournie dans le cloud et des outils d'identité en tant que service logiciel. Une couche d'orchestration est plus facile à déployer lorsqu'elle s'exécute dans le même environnement que les outils qu'elle doit connecter et coordonner, car cela simplifie l'accès, réduit les frictions opérationnelles et aligne le workflow sur la façon dont les informations de sécurité sont déjà collectées et traitées. Les fournisseurs de services de sécurité gérés ont également besoin de systèmes multi-locataires qui prennent en charge de nombreux comptes clients sans nécessiter une installation locale séparée pour chacun. Swimlane a lancé une configuration d'IA SOC pour les fournisseurs de services de sécurité gérés en juillet 2026, illustrant l'attention des fournisseurs à ce modèle de livraison.[2] La croissance du cloud n'élimine pas les exigences de gouvernance, car les acheteurs réglementés continuent d'évaluer le traitement des données et les contrôles d'IA. Swimlane a rapporté la certification ISO 42001 en 2025 comme preuve d'un cadre de gestion de l'IA.
Par taille d'organisation :
les grandes entreprises sont en tête tandis que les PME accélèrentLes grandes entreprises représentaient 68,29 % du chiffre d'affaires du marché de l'automatisation des workflows SOC en 2026 car elles gèrent généralement plus d'outils, des volumes d'alertes plus élevés et des structures d'approbation plus complexes que les organisations plus petites. Elles nécessitent souvent une large couverture d'intégration dans les systèmes de sécurité, de technologie de l'information et de cloud, ainsi qu'un contrôle d'accès basé sur les rôles et des rapports de conformité détaillés. La base de revenus des entreprises reflète à la fois l'échelle de l'environnement opérationnel et les ressources que ces acheteurs peuvent consacrer à la gestion des intégrations et des workflows, y compris le temps nécessaire pour évaluer les contrôles, tester les cas d'usage et aligner plusieurs parties prenantes sur un processus de réponse commun. Les grandes organisations ont également tendance à avoir besoin de contrôles cohérents dans de nombreuses unités commerciales, sites et équipes de sécurité spécialisées. Ces exigences font de la profondeur de la plateforme, de l'étendue de l'intégration, de la gouvernance, des contrôles détaillés et de la capacité à maintenir des workflows fiables dans le temps des facteurs centraux dans les décisions d'achat des grandes entreprises.
Les PME devraient se développer à un CAGR de 24,87 % jusqu'en 2032 car les exigences des cyber-assurances et le besoin de réponse aux incidents documentée augmentent l'attention portée aux opérations de sécurité formelles. Les équipes plus petites peuvent utiliser l'automatisation pour acheminer les alertes, collecter le contexte, enrichir les cas avec des données provenant d'outils connectés et escalader les décisions sans exiger que les analystes effectuent des tâches répétitives manuellement pendant une période de réponse chargée. La facilité de configuration et le contrôle des coûts peuvent avoir plus de poids pour ces acheteurs que la très large couverture d'intégration que recherchent les grandes entreprises. La création de workflows sans code peut rendre l'automatisation plus accessible aux équipes sans personnel de développement dédié, bien que chaque action automatisée nécessite toujours des tests et une supervision. Le marché de l'automatisation des workflows SOC peut bénéficier de produits conçus pour des équipes opérationnelles plus petites lorsque les fournisseurs réduisent l'effort de mise en œuvre, limitent les exigences de maintenance, fournissent un support approprié lors de la configuration et démontrent un retour opérationnel clair dans des budgets de sécurité contraints.

Par secteur d'activité :
le BFSI est en tête tandis que la demande gouvernementale s'étendLe BFSI représentait 29,11 % du chiffre d'affaires du marché de l'automatisation des workflows SOC en 2026, car les institutions financières traitent des informations sensibles et opèrent sous des attentes réglementaires strictes. Ces organisations ont souvent des structures SOC établies et peuvent appliquer l'automatisation à la gestion des cas, à la collecte de preuves, à l'escalade et à la coordination entre les équipes de sécurité, de risque et de technologie lors d'incidents prioritaires nécessitant une réponse documentée. La nécessité de connecter de nombreux systèmes de sécurité et d'entreprise soutient également la demande d'outils d'orchestration qui coordonnent les actions dans l'organisation. Des processus de réponse cohérents peuvent aider les institutions financières à gérer des environnements opérationnels complexes et à conserver des enregistrements pour examen. Ces conditions maintiennent le BFSI au centre du marché de l'automatisation des workflows SOC et soutiennent les dépenses continues en opérations de sécurité formelles pouvant intégrer de nombreux outils, maintenir des enregistrements de cas cohérents et gérer les tâches de réponse récurrentes à grande échelle.
Le gouvernement et l'administration publique devraient se développer à un CAGR de 23,57 % jusqu'en 2032 car les programmes nationaux d'investissement en cybersécurité et les exigences opérationnelles du secteur public augmentent la demande de capacités SOC formelles. Torq a déclaré en janvier 2026 que son financement de Série D soutiendrait l'expansion vers les marchés fédéraux américains et du secteur public, y compris les travaux vers l'autorisation FedRAMP. Swimlane a reçu l'autorisation FedRAMP High en juin 2025, lui donnant accès aux charges de travail non classifiées les plus sensibles du gouvernement américain. Les acheteurs du secteur de la santé et des sciences de la vie ont besoin d'une containment rapide en raison de l'exposition aux rançongiciels et des informations sensibles sur les patients, tandis que les fournisseurs de services informatiques et de télécommunications gèrent des environnements hybrides et multi-cloud. Les opérateurs d'énergie et de services publics se concentrent sur la coordination des technologies opérationnelles et de l'information, et la fabrication, le commerce de détail, le commerce électronique et d'autres secteurs adaptent les workflows à leurs risques spécifiques et à leurs besoins opérationnels.
Analyse géographique
Marché de l'automatisation des flux de travail SOC en Amérique du Nord
L'Amérique du Nord détenait 35,16 % de la part de marché de l'automatisation des flux de travail SOC en 2026, soutenue par sa concentration d'entreprises réglementées et de fournisseurs de sécurité. La modernisation de la cybersécurité fédérale américaine et les exigences de confiance zéro contribuent à stimuler la demande parmi les agences publiques et les fournisseurs associés, car ces organisations ont besoin de processus contrôlés pour soutenir la surveillance continue, l'investigation des incidents, les décisions d'accès, la préservation des preuves et une responsabilité claire lorsque des événements opérationnels nécessitent une action. La certification gouvernementale est devenue une exigence concurrentielle importante pour les fournisseurs qui cherchent à obtenir des charges de travail sensibles dans le secteur public. Swimlane a obtenu l'autorisation FedRAMP High en juin 2025, tandis que Torq a identifié les travaux FedRAMP et l'expansion dans le secteur public comme des usages pour son financement de janvier 2026, nécessitant une surveillance, une investigation et une réponse coordonnée. Ces actions montrent que les fournisseurs considèrent la certification comme un moyen d'accéder à une demande supplémentaire en Amérique du Nord.
Marché de l'automatisation des flux de travail SOC en Asie-Pacifique et en Europe
L'Asie-Pacifique devrait se développer à un CAGR de 23,81 % jusqu'en 2032, ce qui en fait le segment géographique à la croissance la plus rapide du marché de l'automatisation des flux de travail SOC. La numérisation en Inde, en Asie du Sud-Est, en Chine, en Corée du Sud et au Japon augmente le nombre de systèmes nécessitant une surveillance, une investigation et une coordination des réponses. Les programmes souverains de cybersécurité dans plusieurs marchés soutiennent également l'investissement local dans les opérations de sécurité, et les organisations peuvent utiliser l'automatisation pour gérer des volumes croissants d'alertes dans les environnements cloud et sur site, en particulier lorsque les équipes de sécurité doivent coordonner un large éventail de technologies et de pratiques opérationnelles. L'Europe reste importante pour le marché de l'automatisation des flux de travail SOC car le règlement sur la résilience opérationnelle numérique s'applique aux entités financières concernées depuis janvier 2025.[3] Les clients européens peuvent accorder une plus grande importance à la résidence des données et aux registres d'audit, ce qui peut favoriser les fournisseurs qui démontrent des opérations de flux de travail contrôlées et expliquent comment les actions automatisées ont été régies.
Marché de l'automatisation des flux de travail SOC au Moyen-Orient et en Afrique et en Amérique du Sud
Le Moyen-Orient est en expansion, car les stratégies nationales de cybersécurité et l'exposition des infrastructures pétrolières et gazières accroissent l'attention portée aux opérations de sécurité. L'Afrique reste plus modeste en termes de revenus absolus, mais les exigences en matière de protection des données et la numérisation des services financiers créent un besoin initial de capacités SOC formelles, en particulier lorsque les organisations ont besoin d'un processus plus fiable pour surveiller les événements et diriger une équipe de sécurité limitée. L'Amérique du Sud dispose également d'une marge de croissance à mesure que les organisations améliorent leurs processus de surveillance et de réponse, tandis que les fournisseurs de services de sécurité gérés peuvent réduire l'investissement initial nécessaire pour les clients disposant de budgets de sécurité plus restreints. Ce schéma régional soutient la demande de produits plus simples à déployer, plus faciles à exploiter, adaptés à une livraison via un modèle de service géré et pratiques pour les organisations qui ont besoin d'un soutien aux opérations de sécurité sans constituer une grande équipe d'automatisation interne.
Paysage concurrentiel
Concentration du Marché
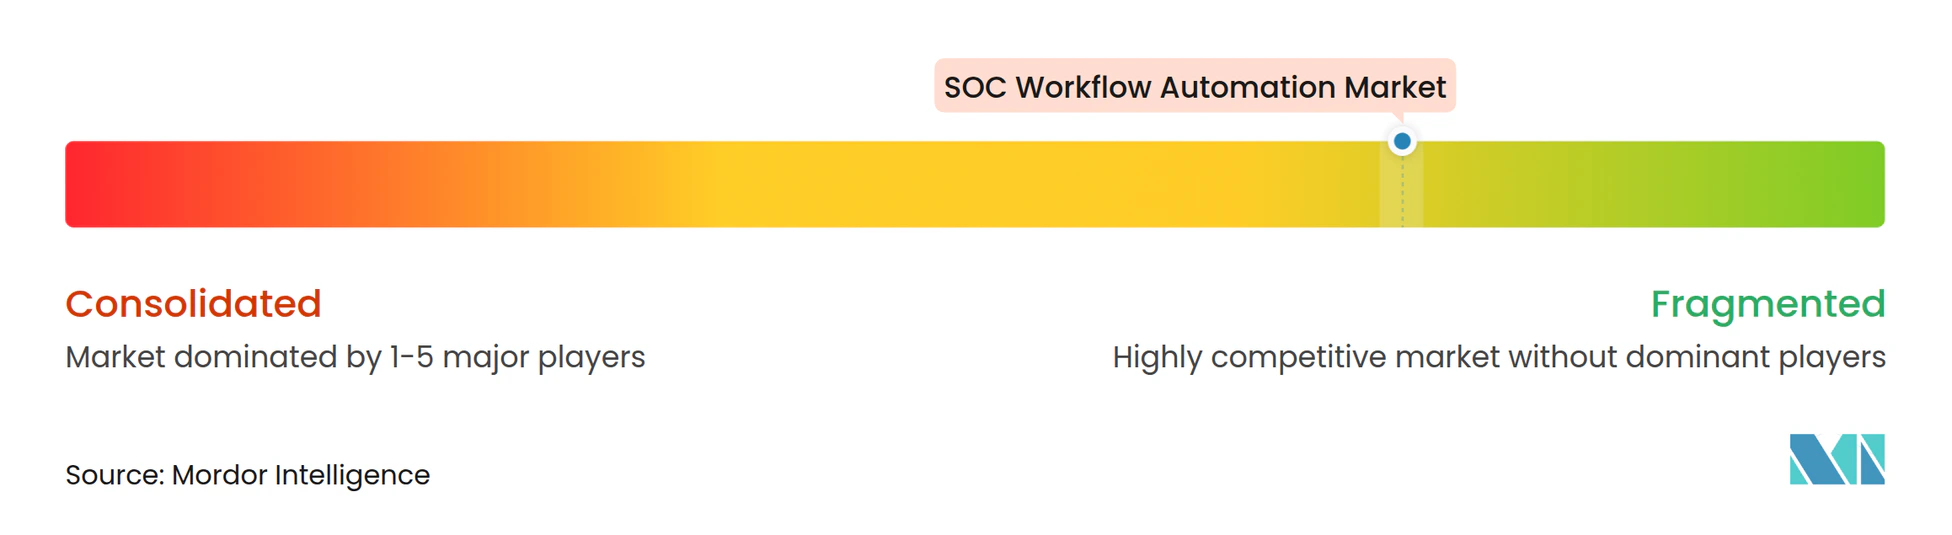
Le marché de l'automatisation des workflows SOC est modérément fragmenté, aucun fournisseur ne détenant une position dominante dans tous les groupes de clients, modèles de déploiement, zones géographiques et canaux de distribution. La concurrence s'intensifie à mesure que les fournisseurs natifs de l'IA et les fournisseurs de plateformes de sécurité établis répondent au même besoin d'investigation et de réponse plus rapides. Torq, Tines, Swimlane et BlinkOps ont attiré des financements et une attention significatifs au cours des 18 mois précédant octobre 2026. Ce capital soutient le développement de produits, les programmes de partenaires et l'expansion dans les canaux des fournisseurs de services de sécurité gérés, permettant aux fournisseurs d'investir dans davantage d'intégrations, de fonctionnalités d'IA, d'activités de certification, de modèles de livraison préférés des clients pour les opérations externalisées et d'équipes commerciales pour soutenir l'expansion vers de nouveaux groupes de clients. Le paysage concurrentiel du marché de l'automatisation des workflows SOC comprend des spécialistes d'orchestration autonomes et des fournisseurs qui regroupent l'automatisation dans des plateformes de sécurité plus larges, offrant aux acheteurs le choix entre des capacités de workflow dédiées et une automatisation intégrée dans une relation de sécurité plus large.
Les offres groupées peuvent exercer une pression sur les prix des fournisseurs autonomes tout en augmentant la sensibilisation des clients à l'automatisation des workflows sur le marché SOC. Tines a lancé la plateforme 3B en juillet 2026 pour soutenir la construction, l'exécution et la gouvernance des workflows d'entreprise, des applications et des agents. Swimlane a lancé l'IA SOC pour les fournisseurs de services de sécurité gérés en juillet 2026, ciblant les fournisseurs qui ont besoin d'étendre l'automatisation agentique aux environnements clients. Torq a clôturé un tour de Série D de 140 millions USD en janvier 2026 à une valorisation de 1,2 milliard USD et a dirigé le capital vers l'adoption de sa plateforme d'IA SOC et l'expansion dans le secteur public. Ces actions montrent que les principaux fournisseurs associent le développement de produits à des canaux de distribution ciblés, plutôt que de s'appuyer uniquement sur les ventes directes d'une plateforme aux grandes entreprises avec des équipes de sécurité matures, et elles soulignent pourquoi les canaux des prestataires de services sont devenus une partie importante de la stratégie concurrentielle.
Sekoia a lancé Elevate en septembre 2026 en tant que couche d'IA agentique pour sa plateforme SOC autonome et a déclaré avoir réalisé plus de 425 000 investigations autonomes pendant sa période d'accès anticipé.[4] La certification ISO 42001 de Swimlane peut aider à répondre aux attentes des acheteurs en matière de gouvernance de l'IA dans des contextes réglementés. Les organisations du marché intermédiaire et les fournisseurs de services de sécurité gérés restent des opportunités importantes car de nombreuses plateformes ont d'abord été conçues pour les ventes directes aux grandes entreprises, laissant un besoin de modèles commerciaux plus simples, d'une intégration plus rapide, de configurations adaptées à la prestation de services partagés et d'une moindre dépendance à l'égard d'ingénieurs d'automatisation internes dédiés. L'intégration en libre-service, la configuration sans code, les licences multi-locataires et les alternatives open source peuvent séduire les acheteurs qui ont besoin d'un déploiement et d'un support flexibles, en particulier lorsqu'ils souhaitent éviter une mise en œuvre longue ou une dépendance étroite à un seul fournisseur.
Leaders du secteur de l'automatisation des workflows SOC
-
Cyberbit Ltd.
-
Anomali, Inc.
-
Cyware Labs, Inc.
-
LogicHub, Inc.
-
D3 Security Management Systems, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de l'automatisation des flux de travail SOC Entreprises couvertes dans ce rapport
- Swimlane LLC
- Tines Security Limited
- D3 Security Management Systems, Inc.
- ThreatConnect, Inc.
- Resolve Systems LLC
- Cyware Labs, Inc.
- Torq Technologies, Inc.
- BlinkOps, Inc.
- SIRP, Inc.
- LogicHub, Inc.
- Cyberbit Ltd.
- Sekoia SAS
- Logpoint ApS
- Anomali, Inc.
- Lumu Technologies, Inc.
- Revelstoke Security, Inc.
- Shuffle, Inc.
- StrangeBee SAS
- Ayehu, Inc.
- DFLabs S.p.A.
Développements industriels récents dans Marché de l'automatisation des flux de travail SOC
- Septembre 2026 : Sekoia a annoncé la disponibilité générale de Sekoia Elevate, la couche d'IA agentique de sa plateforme SOC autonome. Au cours d'un programme d'accès anticipé avec plus de 2 000 clients, le système a réalisé plus de 425 000 investigations autonomes, fournissant des verdicts prêts pour l'audit en une moyenne de 99 secondes. Les principaux MSSP en Europe et aux États-Unis ont signalé jusqu'à une réduction par cinq du temps d'investigation global, signalant la viabilité commerciale d'une investigation d'alertes entièrement autonome à grande échelle.
- Juillet 2026 : Swimlane a lancé Swimlane AI SOC pour les MSSP, une configuration dédiée de sa plateforme Turbine qui permet aux fournisseurs de services de sécurité gérés d'étendre l'automatisation agentique aux clients finaux sans entrer en concurrence directe avec ces comptes, ouvrant un nouveau canal de revenus de services gérés pour le fournisseur.
- Juillet 2026 : Tines a lancé Tines 3B, une plateforme native de l'IA pour construire, exécuter et gouverner des workflows d'entreprise, des applications et des agents à grande échelle. La société a rapporté un taux de rétention net des revenus de 124 %, une croissance de 302 % de l'adoption de l'IA et un triplement de sa base de clients entreprises d'une année sur l'autre.
- Février 2026 : Swimlane a lancé Swimlane AI SOC avec des agents approfondis intelligents, faisant passer les analystes de la gestion de la fatigue des alertes à une évaluation des menaces d'ordre supérieur grâce à des agents d'IA transparents qui gèrent le raisonnement d'investigation et de réponse via la plateforme Turbine.
Périmètre du rapport mondial sur le marché de l'automatisation des workflows SOC
Le marché de l'automatisation des workflows SOC comprend des plateformes logicielles et des services qui automatisent, orchestrent et optimisent les processus des centres d'opérations de sécurité (SOC) tout au long du cycle de vie des incidents. Ces solutions rationalisent le triage des alertes, les investigations, la gestion des cas, l'enrichissement par le renseignement sur les menaces, l'exécution des réponses, les rapports et la collaboration des analystes grâce à des workflows prédéfinis et des playbooks d'automatisation. Le marché comprend des plateformes d'orchestration de sécurité, des moteurs d'automatisation des workflows, des solutions de gestion de la réponse aux incidents, ainsi que le conseil, les services gérés, la formation et le support associés. L'objectif principal de ces solutions est de réduire les charges de travail manuelles, d'améliorer les temps de réponse, d'améliorer l'efficacité opérationnelle et de renforcer les opérations de sécurité des entreprises.
Le rapport sur le marché de l'automatisation des workflows SOC est segmenté par composant (solutions [plateformes d'orchestration de sécurité, réponse aux incidents et gestion des cas, automatisation des workflows et moteurs de playbooks, et analyse de sécurité et rapports] et services [services gérés, services de conseil et de mise en œuvre, et services de formation et de support]), mode de déploiement (cloud et sur site), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité (banque, services financiers et assurance [BFSI], gouvernement et administration publique, santé et sciences de la vie, informatique et télécommunications, fabrication industrielle, énergie et services publics, commerce de détail et commerce électronique, et autres secteurs d'activité) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions | Plateformes d'orchestration de sécurité |
| Réponse aux incidents et gestion des cas | |
| Automatisation des workflows et moteurs de playbooks | |
| Analyse de sécurité et rapports | |
| Services | Services gérés |
| Services de conseil et de mise en œuvre | |
| Services de formation et de support |
| Cloud |
| Sur site |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Gouvernement et administration publique |
| Santé et sciences de la vie |
| Informatique et télécommunications |
| Fabrication industrielle |
| Énergie et services publics |
| Commerce de détail et commerce électronique |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Argentine | |
| Mexique | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par composant | Solutions | Plateformes d'orchestration de sécurité |
| Réponse aux incidents et gestion des cas | ||
| Automatisation des workflows et moteurs de playbooks | ||
| Analyse de sécurité et rapports | ||
| Services | Services gérés | |
| Services de conseil et de mise en œuvre | ||
| Services de formation et de support | ||
| Par mode de déploiement | Cloud | |
| Sur site | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité | Banque, services financiers et assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Santé et sciences de la vie | ||
| Informatique et télécommunications | ||
| Fabrication industrielle | ||
| Énergie et services publics | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs d'activité | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de l'automatisation des workflows SOC ?
Le marché de l'automatisation des workflows SOC était évalué à 4,19 milliards USD en 2026 et devrait atteindre 14,49 milliards USD d'ici 2032, avec un CAGR de 23,08 % de 2027 à 2032.
Qu'est-ce qui stimule la demande d'automatisation des workflows SOC ?
La hausse des volumes d'alertes, les exigences de conformité et les effectifs limités en cybersécurité augmentent la demande de workflows automatisés de triage, d'investigation et de réponse.
Quel composant est en tête des revenus de l'automatisation des workflows SOC ?
Les solutions étaient en tête avec 66,18 % des revenus en 2026, tandis que les services devraient croître à un CAGR de 24,19 % jusqu'en 2032.
Quel mode de déploiement connaît la croissance la plus rapide ?
Le déploiement cloud devrait se développer à un CAGR de 24,40 % jusqu'en 2032, tandis que le déploiement sur site détenait 70,15 % des revenus en 2026.
Quelles organisations adoptent ces plateformes le plus rapidement ?
Les PME devraient se développer à un CAGR de 24,87 % jusqu'en 2032 car elles recherchent des capacités formelles de réponse aux incidents avec des équipes de sécurité plus petites.
Quelle région connaît la croissance la plus rapide pour l'automatisation des workflows SOC ?
L'Asie-Pacifique devrait se développer à un CAGR de 23,81 % jusqu'en 2032, soutenue par la numérisation et les investissements en cybersécurité dans les principales économies régionales.