
Taille et part du marché de la sécurité d'exécution Kubernetes
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 0.61 Milliards de dollars |
| Taille du Marché (2031) | 1.77 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 23.75 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la sécurité d'exécution Kubernetes par Mordor Intelligence
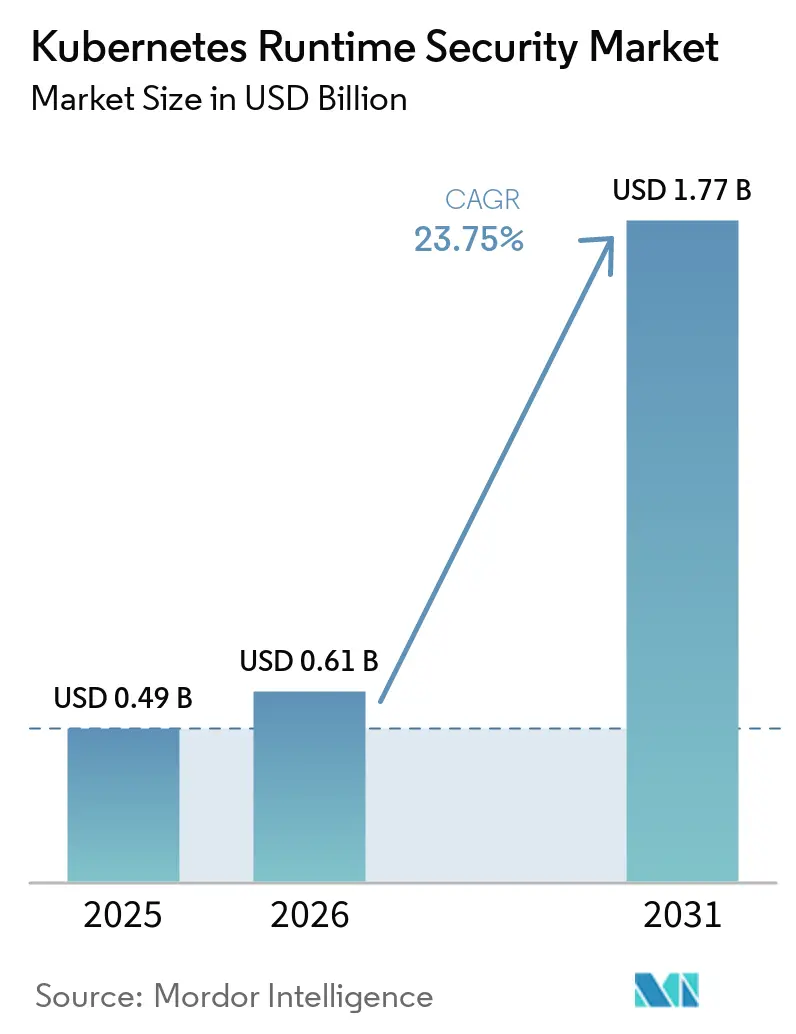
La taille du marché de la sécurité d'exécution Kubernetes était évaluée à 0,49 milliard USD en 2025 et devrait croître de 0,61 milliard USD en 2026 pour atteindre 1,77 milliard USD d'ici 2031, à un CAGR de 23,75 % durant la période de prévision (2026-2031). L'utilisation de Kubernetes en production est devenue centrale pour la livraison d'applications cloud-natives et les environnements d'inférence d'IA. Le nombre croissant de clusters en production a augmenté le nombre de charges de travail actives nécessitant visibilité et application des politiques. Les acheteurs accordent une plus grande importance à la surveillance continue, à la réponse automatisée et à l'application des politiques. Les fournisseurs répondent en combinant la télémétrie d'exécution avec des outils d'investigation et de remédiation basés sur l'IA. Le marché de la sécurité d'exécution Kubernetes connaît également une demande plus forte pour des plateformes fonctionnant dans des environnements cloud, privés et hybrides.
Points clés du rapport
- Par composant, les logiciels ont dominé avec une part de revenus de 64,73 % sur le marché de la sécurité d'exécution Kubernetes en 2025, tandis que les services devraient se développer à un CAGR de 26,47 % jusqu'en 2031.
- Par modèle de déploiement, le déploiement basé sur le cloud détenait 59,84 % de la part du marché de la sécurité d'exécution Kubernetes en 2025 et devrait se développer à un CAGR de 27,82 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises représentaient 71,62 % des revenus en 2025, tandis que les PME devraient enregistrer le CAGR le plus élevé à 25,49 % jusqu'en 2031.
- Par secteur d'utilisation finale, le BFSI détenait une part de revenus de 26,81 % en 2025, tandis que le secteur gouvernement et administration publique devrait se développer à un CAGR de 26,72 % jusqu'en 2031.
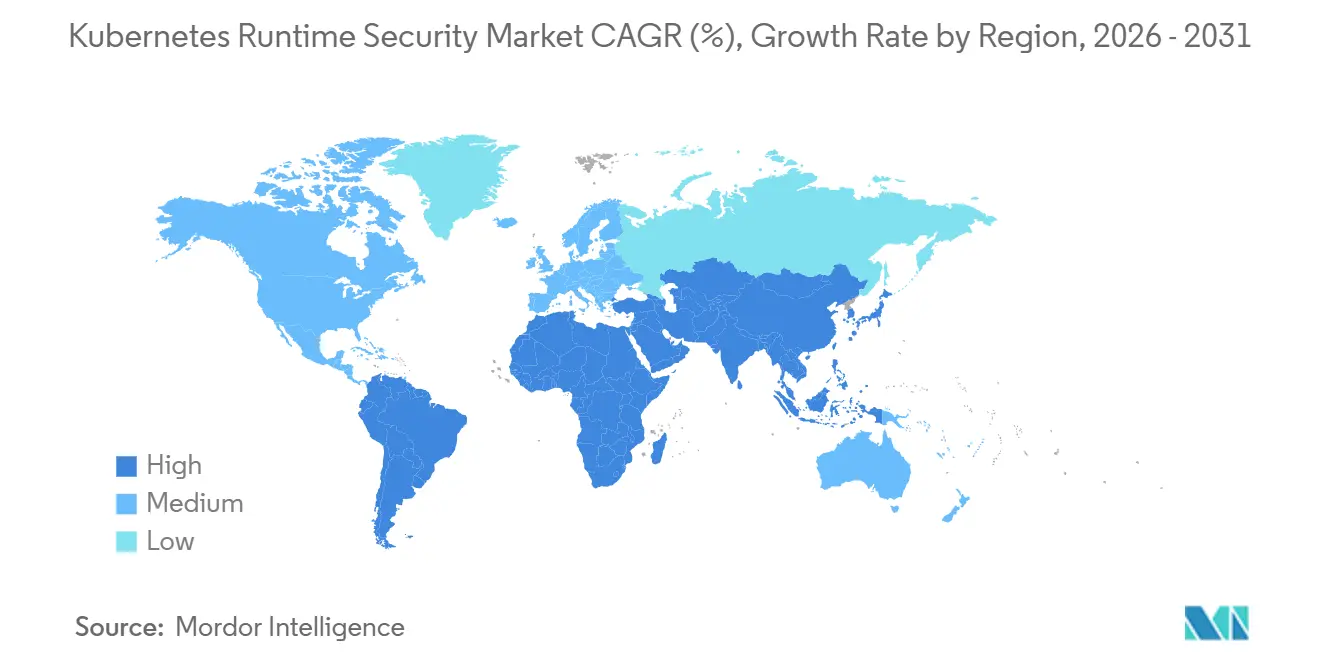
- Par géographie, l'Amérique du Nord représentait 37,28 % des revenus sur le marché de la sécurité d'exécution Kubernetes en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 27,59 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives du marché mondial de la sécurité d'exécution Kubernetes
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Adoption accélérée de Kubernetes et des charges de travail cloud-natives | +7.2% | Mondial | Court terme (≤ 2 ans) |
| Risques croissants d'évasion de conteneurs, d'escalade de privilèges et d'attaques d'exécution | +5.5% | Mondial | Court terme (≤ 2 ans) |
| Besoin croissant de détection continue des menaces d'exécution et de réponse automatisée | +4.0% | Amérique du Nord et UE en cœur, extension vers l'APAC | Moyen terme (2-4 ans) |
| Pression réglementaire pour la surveillance continue des charges de travail | +2.8% | Amérique du Nord, UE, APAC, Singapour, Japon et Corée du Sud | Moyen terme (2-4 ans) |
| Adoption croissante de la visibilité et de l'application d'exécution basées sur eBPF | +2.5% | Mondial, avec des gains précoces en Amérique du Nord et dans l'UE | Moyen terme (2-4 ans) |
| Expansion des charges de travail Kubernetes pilotées par l'IA, les GPU et les machines | +2.0% | Amérique du Nord, APAC, Chine, Japon et Corée du Sud | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Adoption accélérée de Kubernetes et des charges de travail cloud-natives
Kubernetes a dépassé le stade d'outil de développement et prend désormais en charge un large éventail d'infrastructures de production. La Cloud Native Computing Foundation a rapporté que 82 % des utilisateurs de conteneurs exécutaient Kubernetes en production en 2025, contre 66 % en 2023.[1] La même enquête a révélé que 59 % des organisations qualifiaient la majeure partie ou la quasi-totalité de leurs activités de développement et de déploiement de cloud-natives. Une densité de charges de travail plus élevée peut exposer des nœuds partagés, des jetons de compte de service et des secrets de cluster lorsqu'un contrôle d'exécution échoue. Chaque nouveau cluster de production accroît le besoin de surveillance et d'application des politiques, soutenant ainsi la demande sur le marché de la sécurité d'exécution Kubernetes. Les organisations qui migrent des applications héritées vers des conteneurs peuvent également faire face à des lacunes, car les anciens outils de surveillance manquent de détection des menaces native à Kubernetes.
Risques croissants d'évasion de conteneurs, d'escalade de privilèges et d'attaques d'exécution
Les failles d'évasion de conteneurs et d'escalade de privilèges restent des préoccupations importantes pour les clusters en production. Red Hat a divulgué CVE-2026-53362, une faille de fragmentation IPv6 du noyau Linux qui pourrait permettre à un attaquant disposant d'un accès local à un conteneur de contourner l'application de SELinux et d'obtenir un accès root à l'hôte.[2] L'entreprise a publié des correctifs pour les produits Red Hat concernés et a classé le problème comme Important. Ces failles montrent pourquoi la visibilité d'exécution doit couvrir l'activité au-delà des images statiques et des vérifications de configuration avant déploiement. Les flux d'attaques autonomes peuvent réduire le temps disponible pour les analystes afin d'identifier et de contenir une activité anormale. Sysdig a rapporté que les attaques peuvent désormais se dérouler en moins de 8 minutes et que les vulnérabilités peuvent être weaponisées dans les 10 heures suivant leur divulgation publique.
Besoin croissant de détection continue des menaces d'exécution et de réponse automatisée
La période entre la divulgation d'une vulnérabilité et son exploitation active s'est considérablement réduite dans les environnements cloud actifs. Sysdig a rapporté que les attaques peuvent survenir en moins de 8 minutes, tandis que les vulnérabilités publiques peuvent être weaponisées en 10 heures. Ce délai rend une investigation entièrement manuelle difficile pour les équipes gérant de grands parcs Kubernetes. En mai 2026, Sysdig a introduit une architecture de sécurité cloud sans interface destinée aux agents de codage IA et autres opérateurs automatisés. Aqua Security a introduit Aqua Compass en avril 2026 pour soutenir l'investigation agentique, le confinement et la remédiation des incidents d'exécution. Le marché de la sécurité d'exécution Kubernetes favorise les offres qui combinent la détection avec l'application des politiques, le confinement et les preuves pour les exigences de surveillance continue. La télémétrie eBPF soutient ces flux de travail en fournissant des événements au niveau du noyau que l'automatisation peut évaluer rapidement.
Pression réglementaire pour la surveillance continue des charges de travail
Les obligations réglementaires font de la surveillance continue des charges de travail une considération d'achat plus directe. Les institutions financières exploitant des applications conteneurisées ont besoin de preuves d'audit reliant l'activité d'exécution aux contrôles opérationnels. Cette exigence est particulièrement pertinente pour les banques et les assureurs qui utilisent Kubernetes pour les paiements, le trading et les services orientés clients. Les acheteurs préfèrent de plus en plus les plateformes qui associent la télémétrie d'exécution aux exigences de contrôle plutôt que de laisser les équipes assembler manuellement les preuves. Les orientations du secteur public accordent une plus grande attention à la détection des anomalies, aux politiques réseau, à la gestion des secrets et aux contrôles d'accès. Ces exigences renforcent l'argumentaire en faveur des plateformes d'exécution qui fournissent des enregistrements opérationnels clairs.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Surcharge des capteurs d'exécution et préoccupations relatives aux performances en production | -0.9% | Mondial, plus aigu dans les environnements de trading à haut débit, de médias et de transactions | Court terme (≤ 2 ans) |
| Pénurie d'expertise en sécurité d'exécution Kubernetes | -0.7% | Mondial, plus sévère en Amérique du Sud, au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Fatigue des alertes et corrélation limitée du contexte d'exécution | -0.5% | Amérique du Nord et UE, déploiements les plus importants et volumes de signaux les plus élevés | Moyen terme (2-4 ans) |
| Complexité de la sécurisation des environnements multi-clusters et multi-cloud | -0.4% | Entreprises mondiales avec une infrastructure hybride distribuée | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Surcharge des capteurs d'exécution et préoccupations relatives aux performances en production
Les équipes de production peuvent être prudentes quant au déploiement de capteurs d'exécution sur chaque nœud. Cette préoccupation est la plus forte dans les environnements de trading sensibles à la latence, de traitement multimédia et de transactions. Les agents basés sur eBPF ont réduit la surcharge par rapport aux agents de module noyau antérieurs, mais la validation des performances reste une partie du processus d'achat. Les équipes peuvent conserver des préoccupations liées aux outils de génération précédente plus lourds lorsqu'elles évaluent les nouvelles implémentations. Les déploiements de preuve de concept par étapes peuvent aider les acheteurs à comparer la couverture et l'utilisation des ressources dans leur propre environnement. Une instrumentation réduite peut laisser des lacunes lorsque de nouvelles vulnérabilités d'exécution émergent, notamment le contournement de la restriction runAsNonRoot de containerd suivi sous CVE-2026-46680.
Pénurie d'expertise en sécurité d'exécution Kubernetes
Les opérations Kubernetes et l'ingénierie de la sécurité d'exécution requièrent un mélange de compétences peu commun. L'enquête de la CNCF a identifié le manque de formation et de compétences en sécurité comme un obstacle à l'adoption pour 36 % des organisations interrogées. Les équipes doivent comprendre les identités Kubernetes, les événements du noyau, les contrôles de politique et les flux de travail de réponse aux incidents. La pénurie est plus aiguë pour les PME et pour les organisations en Amérique du Sud, au Moyen-Orient et en Afrique. Les produits qui exposent la télémétrie brute peuvent créer un obstacle pratique lorsque les équipes de sécurité manquent d'outils de triage. La détection et la réponse gérées, les conseils de remédiation automatisés et des flux de travail de politique plus simples peuvent rendre l'adoption plus praticable pour les petites équipes.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les logiciels ancrent les revenus tandis que les services se développent
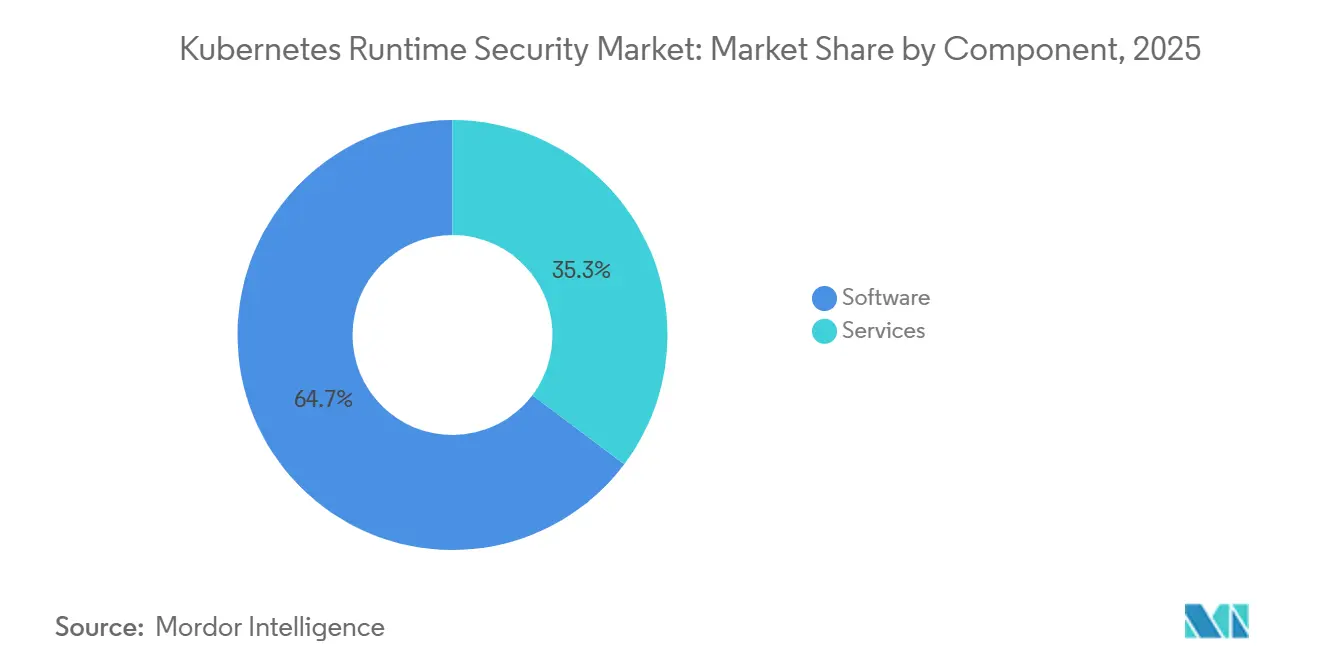
Les logiciels représentaient 64,73 % de la part du marché de la sécurité d'exécution Kubernetes en 2025. Les plateformes de détection et de prévention d'exécution, les suites de capteurs eBPF et les outils de politique en tant que code représentaient la plus grande part des revenus. La CNCF a constaté que 59 % des organisations décrivaient la majeure partie ou la quasi-totalité de leur développement et déploiement comme cloud-natives. Ce changement élargit le périmètre des charges de travail actives que les plateformes logicielles doivent surveiller. Les grandes entreprises préfèrent souvent des configurations de capteurs isolées par locataire ou installées localement lorsque les exigences de résidence des données et d'isolation réseau limitent le transfert de télémétrie. Falco fournit une base open source pour la surveillance d'exécution que les fournisseurs commerciaux peuvent étendre grâce à la gestion des politiques, au renseignement sur les menaces et à l'intégration CI/CD.[3]
Les services devraient croître à un CAGR de 26,47 % de 2026 à 2031. Les services gérés comblent le fossé opérationnel pour les organisations sans spécialistes dédiés à la sécurité Kubernetes. Les services professionnels soutiennent le déploiement multi-clusters, l'harmonisation des politiques hybrides et les travaux de cartographie de conformité. JFrog a introduit 9 innovations de plateforme en mars 2026 pour la gouvernance de la chaîne d'approvisionnement logicielle native à l'IA. De tels contrôles peuvent accroître le besoin de support d'implémentation et d'ajustement des politiques dans des parcs de clusters diversifiés. Le secteur de la sécurité d'exécution Kubernetes offre donc de la place aux fournisseurs qui combinent des licences logicielles avec des conseils opérationnels. Les services aident également les clients à aligner les fonctionnalités sophistiquées des plateformes avec les processus de sécurité existants.


Par modèle de déploiement : la livraison cloud mène l'adoption et la croissance
Le déploiement basé sur le cloud représentait 59,84 % du marché de la sécurité d'exécution Kubernetes en 2025. Les services Kubernetes gérés tels qu'Amazon EKS, Azure AKS et Google GKE constituent des canaux importants pour l'intégration des capteurs d'exécution. Le déploiement cloud devrait croître à un CAGR de 27,82 % jusqu'en 2031. La CNCF a rapporté que 66 % des organisations déployant des modèles d'IA générative utilisaient Kubernetes pour l'inférence. Cela place davantage de charges de travail d'inférence à forte valeur dans des environnements cloud où des contrôles d'exécution continus sont nécessaires. Wiz a étendu sa couverture en 2026 avec la détection des menaces d'exécution pour les conteneurs Google Cloud Run.[4]
La livraison cloud peut réduire la configuration manuelle du noyau pour les équipes de plateforme. Elle peut également soutenir les opérations de capteurs gérés pour les organisations à capacité interne limitée. Les fournisseurs étendent la couverture au-delà des nœuds Kubernetes Linux à mesure que les environnements clients deviennent plus diversifiés. Wiz a annoncé un capteur d'exécution pour les environnements Windows en 2026. Le déploiement sur site reste pertinent dans les environnements réglementés qui exigent la résidence des données, des clusters isolés du réseau ou des politiques de cloud souverain. Ces environnements peuvent nécessiter davantage de travail d'ingénierie pour l'instrumentation au niveau du noyau. Le marché de la sécurité d'exécution Kubernetes continue d'avoir besoin de produits qui prennent en charge les modèles d'exploitation en cloud public et en cluster privé.
Par taille d'organisation : les entreprises dominent tandis que les PME gagnent du terrain
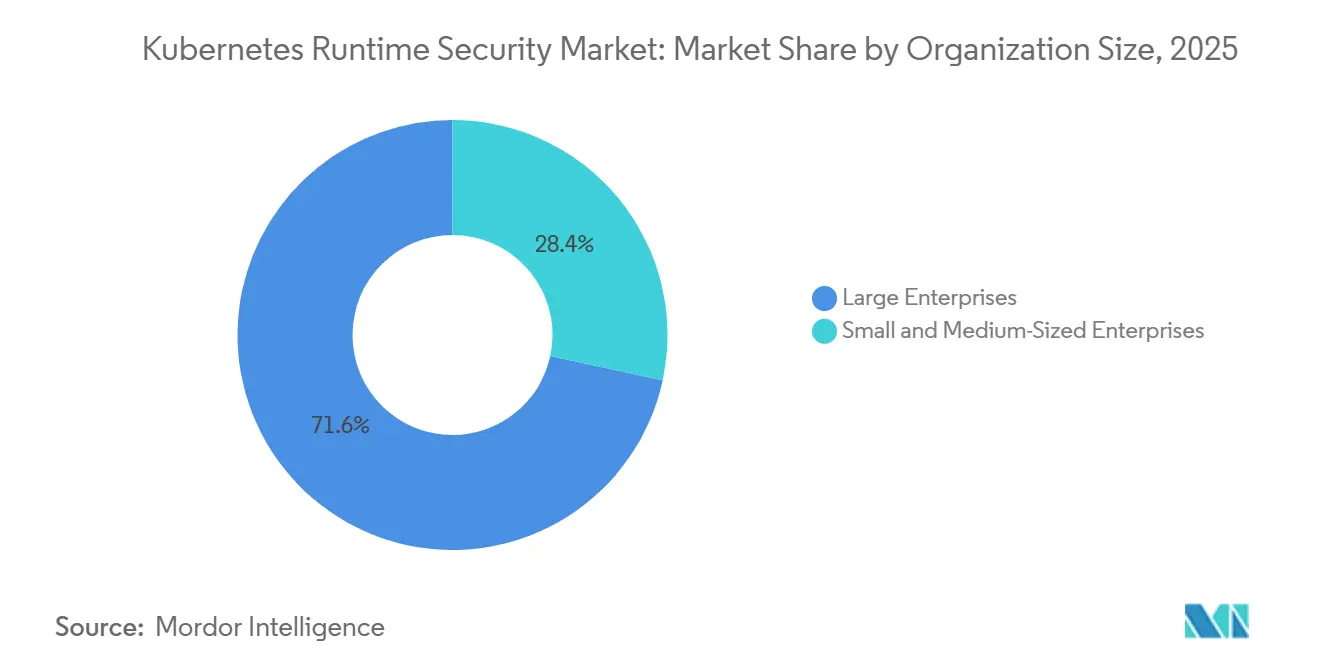
Les grandes entreprises détenaient 71,62 % de la part du marché de la sécurité d'exécution Kubernetes en 2025. Ces acheteurs exploitent souvent des centaines ou des milliers de nœuds dans des environnements multi-clusters et multi-cloud. Leur échelle crée une exposition étendue et des besoins de conformité qui soutiennent des investissements dédiés à la sécurité d'exécution. Les institutions financières et les entreprises technologiques exploitant de grands parcs de conteneurs constituent un groupe d'acheteurs central. CrowdStrike et NVIDIA ont introduit un plan directeur d'IA Secure-by-Design en mars 2026 pour intégrer les capacités Falcon dans NVIDIA OpenShell pour les agents IA.[5] Cet exemple reflète les exigences d'exécution plus exigeantes dans les environnements d'IA et de GPU d'entreprise.
Les PME devraient croître à un CAGR de 25,49 % de 2026 à 2031. Les services Kubernetes gérés peuvent réduire l'obstacle opérationnel pour les petites organisations qui déploient des applications conteneurisées. Ces organisations font toujours face à des menaces d'exécution même si elles ne disposent pas de grandes équipes de sécurité de plateforme. La tarification basée sur la consommation, le triage assisté par IA et les options de services gérés peuvent donc séduire ce groupe d'acheteurs. Les PME sont susceptibles de dépendre davantage de la réponse automatisée et de la remédiation guidée que d'analystes internes spécialisés. Les fournisseurs qui intègrent ces fonctions dans leurs plateformes peuvent répondre à un besoin opérationnel clair. Ce schéma élargit la participation au marché de la sécurité d'exécution Kubernetes au-delà des plus grandes entreprises.
Par secteur d'utilisation finale : le BFSI détient la part tandis que le gouvernement croît le plus vite
Le BFSI détenait 26,81 % de la part du marché de la sécurité d'exécution Kubernetes en 2025. Les banques, les sociétés de services financiers et les assureurs conteneurisent les charges de travail de paiement, de banque de base, de trading et de détection de fraude. Leurs dépenses sont façonnées à la fois par l'exposition aux menaces et par la nécessité de démontrer la préparation aux audits. La télémétrie d'exécution persistante peut fournir un enregistrement de l'activité que la reconstruction des journaux après événement peut ne pas fournir. China Merchants Bank a reçu un prix d'étude de cas d'utilisateur final de la CNCF en septembre 2026 pour l'utilisation de Kubernetes afin d'unifier la formation et l'infrence d'IA pour des cas d'usage financiers. Ce cas illustre le rôle croissant de Kubernetes dans l'infrastructure d'IA financière critique.
Le secteur gouvernement et administration publique devrait croître à un CAGR de 26,72 % de 2026 à 2031. Les programmes nationaux de transformation numérique migrent les services aux citoyens vers des plateformes conteneurisées. Les fournisseurs de technologies de l'information et de télécommunications ont besoin d'une télémétrie légère pour les charges de travail edge et 5G sensibles à la latence. Les organisations de santé et de sciences de la vie doivent aligner les enregistrements d'exécution avec les exigences d'audit et de journalisation. Les fabricants industriels intègrent Kubernetes dans les environnements OT et IT, ainsi que dans les sites de traitement en périphérie. Le commerce de détail, l'e-commerce, le transport, la logistique, l'énergie, les services publics, les médias, le divertissement et l'éducation font également partie de la base adressable. Chacun de ces domaines se trouve à un stade différent d'adoption cloud-native et de maturité en matière de sécurité d'exécution.
Analyse géographique
L'Amérique du Nord représentait 37,28 % du marché de la sécurité d'exécution Kubernetes en 2025. La région présente une forte concentration d'entreprises cloud-natives et de grands acheteurs de services de sécurité gérés. Les organisations de services financiers et de santé utilisent de plus en plus des fournisseurs spécialisés pour la surveillance continue de l'exécution. Ces clients nécessitent un support opérationnel dans des environnements complexes et des processus de sécurité en continu. La concurrence est particulièrement active entre les spécialistes de l'exécution, les fournisseurs de CNAPP et les divisions de sécurité cloud des grandes entreprises de cybersécurité.
L'Asie-Pacifique devrait croître à un CAGR de 27,59 % de 2026 à 2031. La région combine une adoption croissante de Kubernetes avec des programmes de gouvernement numérique et des attentes de sécurité en évolution. Le Japon dispose d'une large base de développeurs cloud-natives, tandis que les usines et les opérateurs de télécommunications utilisent Kubernetes en périphérie pour les charges de travail IoT et 5G. Les exigences de localisation des données financières et d'infrastructure publique numérique de l'Inde soutiennent la demande de déploiements compatibles avec le cloud privé et souverain. Les exigences de cloud souverain de la Chine encouragent également des piles de sécurité de conteneurs alignées localement. Les orientations de sécurité de Singapour signalent une attention accrue à la détection des anomalies d'exécution et aux contrôles d'accès parmi les opérateurs d'infrastructures critiques.
L'Europe présente une demande substantielle en Allemagne, au Royaume-Uni et en France. Les organisations financières et industrielles de la région exploitent des parcs de conteneurs denses et multi-cloud qui nécessitent des contrôles de niveau entreprise. L'Allemagne présente une demande des utilisateurs industriels et financiers, tandis que le Royaume-Uni dispose de charges de travail gouvernementales et financières conteneurisées. Les grandes entreprises françaises augmentent également l'adoption de Kubernetes dans les services financiers et les environnements de défense. L'Amérique du Sud est encore en phase précoce d'adoption mais présente un potentiel dans la fintech et les services numériques gouvernementaux. Le Moyen-Orient investit dans le cloud souverain et les programmes de gouvernement numérique, tandis que la demande en Afrique émerge des organisations de fintech et de télécommunications.

Paysage concurrentiel
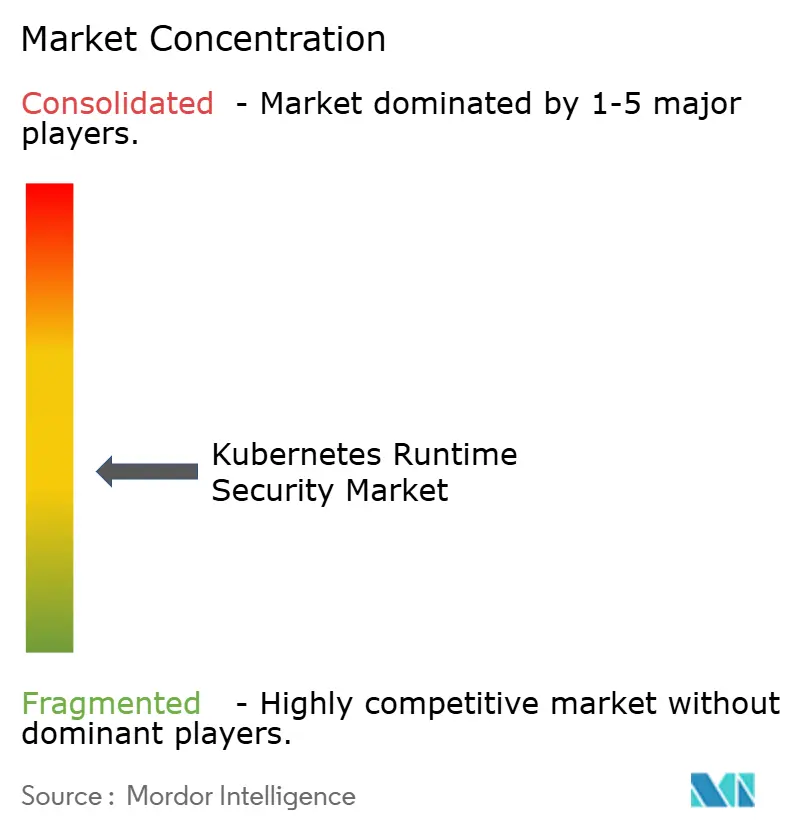
Le marché de la sécurité d'exécution Kubernetes est modérément à fortement fragmenté. Les spécialistes natifs eBPF et les fournisseurs de CNAPP sont en concurrence avec des plateformes de cybersécurité plus larges qui ont ajouté des produits de sécurité des conteneurs. Les spécialistes de l'exécution se concentrent sur la profondeur de détection et la télémétrie au niveau du noyau. Les plateformes plus larges mettent l'accent sur les flux de travail des opérations de sécurité existants et la corrélation inter-domaines. La pression de consolidation encourage les petits fournisseurs à se concentrer sur les besoins d'exécution spécialisés. Cette dynamique rend l'intégration cloud et la différenciation technique claire de plus en plus importantes.
L'automatisation de la réponse native à l'IA, la télémétrie eBPF et l'intégration dans l'écosystème sont des domaines de concurrence centraux en 2026. Les fournisseurs intègrent les informations d'exécution avec les flux de travail des développeurs, les outils SIEM et SOAR, et les pipelines CI/CD. Sysdig a introduit une architecture de sécurité cloud sans interface en mai 2026 pour les opérateurs automatisés et les agents de codage IA.[6] Aqua Security a publié Aqua Compass en avril 2026 pour l'investigation agentique et la réponse aux incidents d'exécution. Ces mouvements montrent un passage de la surveillance axée sur les tableaux de bord vers des opérations de sécurité plus automatisées. Les charges de travail intensives en GPU et les agents IA restent des domaines où les règles comportementales sont encore en développement.
La fédération de politiques multi-clusters est une lacune notable pour les entreprises qui exploitent différentes distributions Kubernetes dans des environnements privés et cloud. Ce besoin est particulièrement évident pour les organisations réglementées qui exploitent des clusters isolés du réseau ou souverains aux côtés de charges de travail en cloud public. Falco reste une référence open source largement utilisée pour la surveillance des appels système au niveau du noyau. Les fournisseurs commerciaux peuvent se différencier grâce à l'application dans le noyau, au confinement automatisé et au triage assisté par IA. Les offres qui ne font que reproduire la surveillance de base font face à une pression accrue pour se différencier. Le secteur de la sécurité d'exécution Kubernetes valorise également les rapports de conformité qui relient les données d'exécution aux contrôles de sécurité pertinents. Le score de concentration du marché est de 3, car le contenu fourni décrit un domaine fragmenté et ne fournit pas de parts de marché combinées pour les principaux fournisseurs.
Leaders du secteur de la sécurité d'exécution Kubernetes
-
Sysdig, Inc.
-
Aqua Security Software Ltd.
-
Palo Alto Networks, Inc.
-
Wiz, Inc.
-
Red Hat, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Septembre 2026 : CrowdStrike a introduit Falcon Guardian lors de Fal.Con 2026, une solution de détection et de réponse par IA offrant une visibilité d'exécution sur les agents IA s'exécutant sur les endpoints, le cloud et les environnements Kubernetes. La plateforme a introduit l'inventaire des agents, la reconstruction de la chaîne d'exécution et l'application d'exécution pour les menaces pilotées par l'IA sur les endpoints instrumentés par CrowdStrike.
- Septembre 2026 : JFrog a introduit la remédiation sans intervention dans le cadre de JFrog Unified Security lors de swampUP 2026. Cette capacité a permis une remédiation automatisée de la chaîne d'approvisionnement du code aux conteneurs Kubernetes en cours d'exécution et a comblé le fossé opérationnel entre la découverte des vulnérabilités et le déploiement d'artefacts corrigés.
- Août 2026 : Sysdig a lancé Sysdig Secure AI lors de Black Hat USA. La plateforme de défense cloud native à l'IA a permis aux agents IA d'investiguer les incidents, de chasser les menaces, de générer des correctifs et de contenir les risques dans les environnements Kubernetes, tout en enregistrant chaque action des agents à des fins d'auditabilité.
- Mai 2026 : Sysdig a introduit la sécurité cloud sans interface pour les agents de codage IA, notamment Claude Code, Codex et Cursor. L'architecture utilisait l'instrumentation Falco au niveau du noyau et était livrée via des plug-ins, des CLI, des services MCP et des API.
- Mai 2026 : Edera et Minimus ont annoncé un partenariat pour une pile de sécurité de conteneurs intégrée destinée aux infrastructures critiques, au gouvernement fédéral et aux services financiers réglementés. Edera a fourni l'isolation d'exécution via un hyperviseur de type 1 natif aux conteneurs, tandis que Minimus a fourni des images de conteneurs renforcées pour les environnements Kubernetes haute sécurité.


Périmètre du rapport mondial sur le marché de la sécurité d'exécution Kubernetes
Le marché de la sécurité d'exécution Kubernetes comprend les outils et plateformes qui surveillent, détectent et répondent aux menaces en temps réel au sein des clusters Kubernetes en cours d'exécution et des charges de travail conteneurisées. Ce marché exploite la visibilité au niveau du noyau via eBPF et la surveillance des appels système (via des outils comme Falco, la norme de sécurité d'exécution open source soutenue par la CNCF) pour détecter les comportements anormaux des conteneurs, les évasions de conteneurs, les escalades de privilèges et les attaques zero-day qui contournent les contrôles préventifs. Les solutions de sécurité d'exécution établissent des bases comportementales pour les charges de travail, analysent en continu l'exécution des processus, l'activité réseau et les opérations sur les fichiers au niveau du noyau, et contiennent ou remédient automatiquement les menaces actives dans les environnements de production sans nécessiter de redémarrage ou de redéploiement des applications.
Le rapport sur le marché de la sécurité d'exécution Kubernetes est segmenté par composant (logiciels et services [services professionnels et services gérés]), modèle de déploiement (cloud et sur site), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation finale (gouvernement et administration publique, fabrication industrielle, commerce de détail et e-commerce, transport et logistique, énergie et services publics, technologies de l'information et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, banque, services financiers et assurance (BFSI), et autres secteurs d'utilisation finale), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels | |
| Services | Services professionnels |
| Services gérés |
| Cloud |
| Sur site |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et e-commerce |
| Transport et logistique |
| Énergie et services publics |
| Technologies de l'information et télécommunications |
| Médias et divertissement |
| Établissements d'enseignement et de recherche |
| Santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres secteurs d'utilisation finale |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Asie du Sud-Est | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Israël | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Égypte | |
| Reste de l'Afrique |
| Par composant | Logiciels | |
| Services | Services professionnels | |
| Services gérés | ||
| Par modèle de déploiement | Cloud | |
| Sur site | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation finale | Gouvernement et administration publique | |
| Fabrication industrielle | ||
| Commerce de détail et e-commerce | ||
| Transport et logistique | ||
| Énergie et services publics | ||
| Technologies de l'information et télécommunications | ||
| Médias et divertissement | ||
| Établissements d'enseignement et de recherche | ||
| Santé et sciences de la vie | ||
| Banque, services financiers et assurance (BFSI) | ||
| Autres secteurs d'utilisation finale | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Asie du Sud-Est | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Israël | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||


Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la sécurité d'exécution Kubernetes ?
Le marché de la sécurité d'exécution Kubernetes était évalué à 0,49 milliard USD en 2025 et est estimé à 0,61 milliard USD en 2026. Il devrait atteindre 1,77 milliard USD d'ici 2031 à un CAGR de 23,75 %. Les prévisions reflètent l'utilisation plus large de Kubernetes en production et le besoin croissant de surveiller en continu les charges de travail actives.
Qu'est-ce qui stimule la demande de sécurité d'exécution Kubernetes ?
La demande est soutenue par l'adoption de Kubernetes en production, les risques d'évasion de conteneurs et le besoin de surveillance continue. La CNCF a rapporté que 82 % des utilisateurs de conteneurs exécutaient Kubernetes en production en 2025. Les organisations ont également besoin d'une investigation et d'un confinement plus rapides à mesure que les environnements actifs deviennent plus complexes.
Quel composant domine les dépenses en sécurité d'exécution Kubernetes ?
Les logiciels ont dominé les revenus avec une part de 64,73 % en 2025, tandis que les services devraient croître à un CAGR de 26,47 % jusqu'en 2031. Les logiciels fournissent les outils de détection, de prévention et de politique utilisés dans les environnements d'exécution. Les services sont importants lorsque les clients nécessitent une assistance pour le déploiement, l'ajustement des politiques, les environnements hybrides et la cartographie de conformité.
Quel modèle de déploiement croît le plus vite ?
Le déploiement basé sur le cloud détenait une part de 59,84 % en 2025 et devrait croître à un CAGR de 27,82 % jusqu'en 2031. La livraison cloud peut simplifier les opérations des capteurs et prend en charge les environnements Kubernetes gérés utilisés pour les charges de travail d'application et d'inférence d'IA. Les déploiements privés restent importants pour les clients ayant des exigences d'isolation réseau, de résidence des données ou de cloud souverain.
Quel secteur d'utilisation finale est le plus grand acheteur ?
Le BFSI a dominé avec une part de 26,81 % en 2025 car les charges de travail financières conteneurisées nécessitent une forte visibilité d'exécution et un support d'audit. Le gouvernement et l'administration publique devraient croître à un CAGR de 26,72 % jusqu'en 2031. Les télécommunications, la santé, la fabrication et d'autres secteurs ont également des besoins différents en matière de surveillance d'exécution à mesure que l'adoption progresse.
Quelle région devrait croître le plus vite ?
L'Asie-Pacifique devrait croître à un CAGR de 27,59 % de 2026 à 2031, soutenue par l'adoption cloud-native et la numérisation du secteur public. L'Amérique du Nord détenait la plus grande part à 37,28 % en 2025. La demande régionale comprend la surveillance d'exécution gérée, les contrôles de clusters privés et les outils fonctionnant dans des environnements hybrides ou de cloud souverain.


 Vos données sont sécurisées et ne sont jamais vendues ni partagées.
