
Taille et part du marché des services de sécurité Kubernetes gérés
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.34 Milliards de dollars |
| Taille du Marché (2032) | 3.01 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 17.57 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services de sécurité Kubernetes gérés par Mordor Intelligence
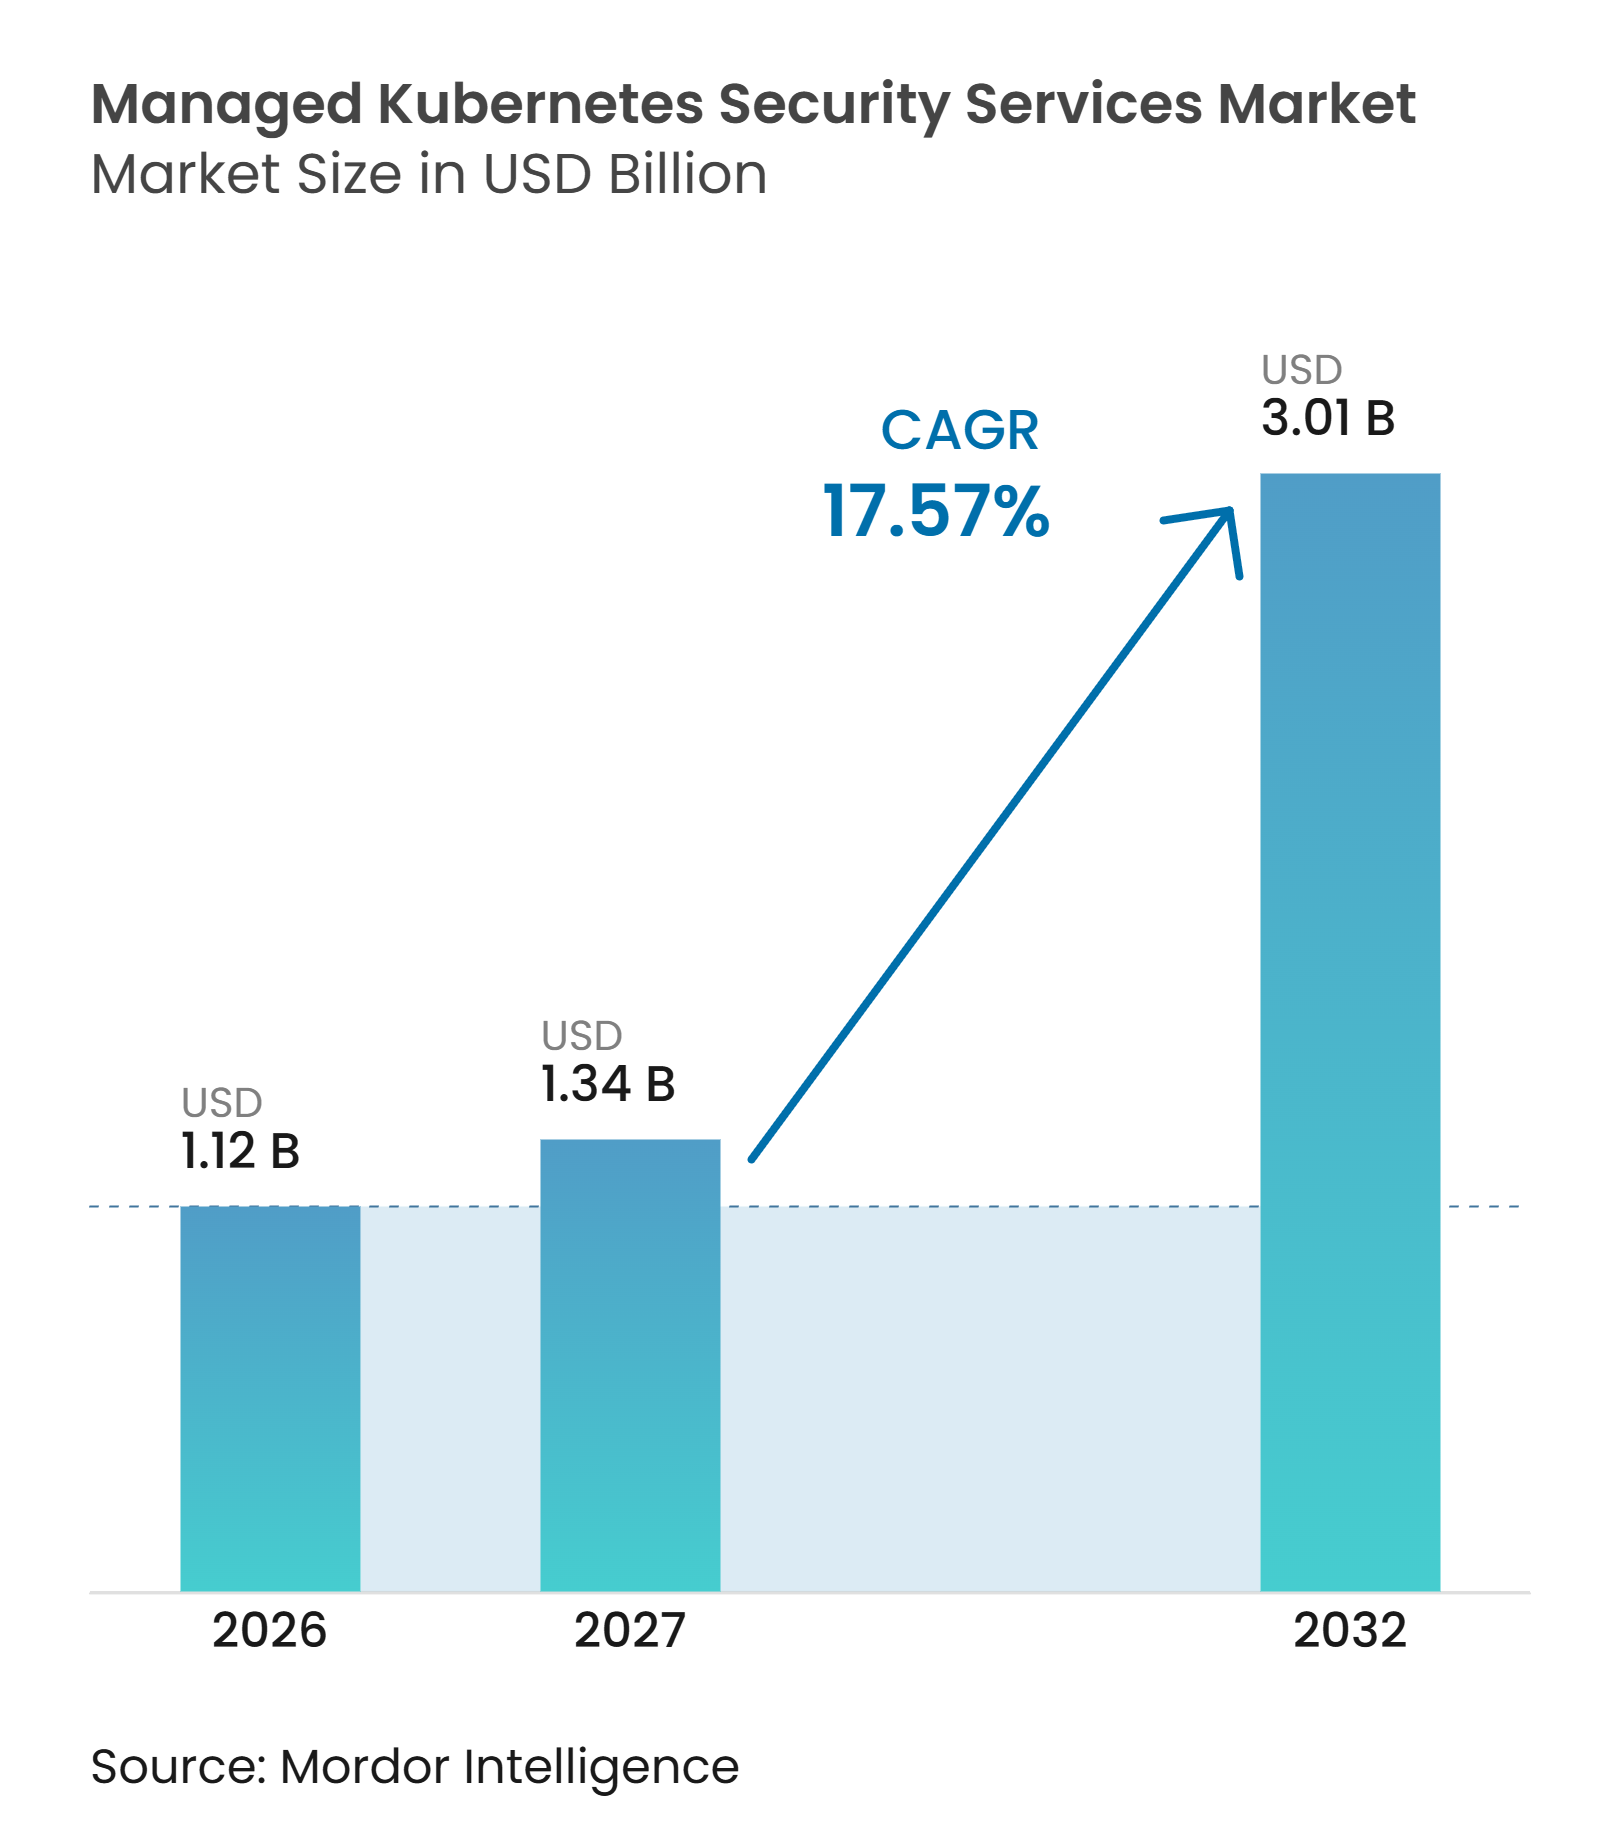
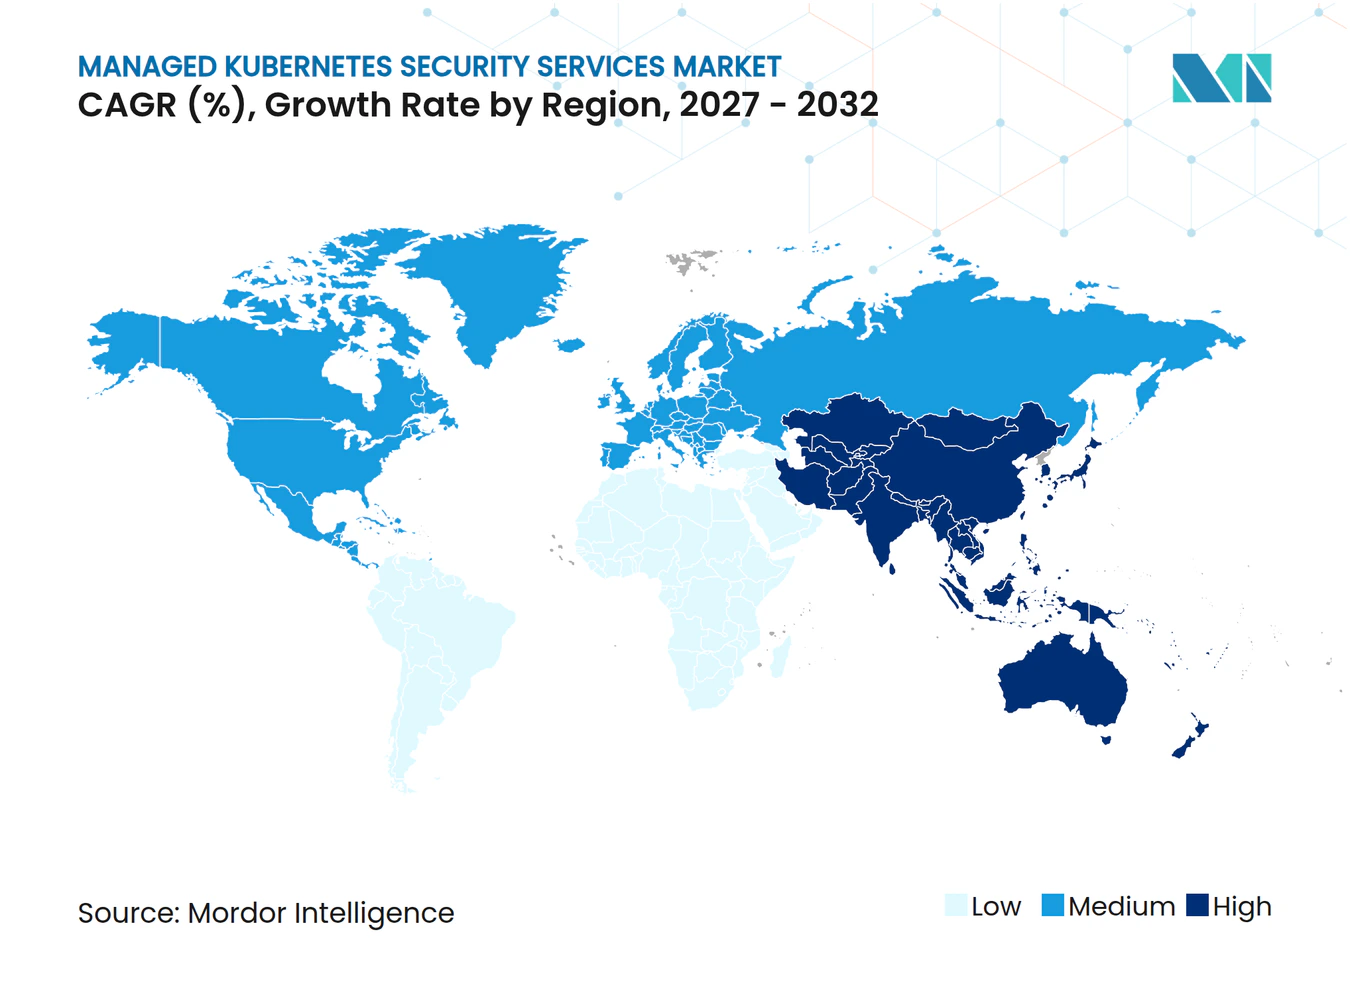
La taille du marché des services de sécurité Kubernetes gérés devrait s'étendre de 1,12 milliard USD en 2026 et 1,34 milliard USD en 2027 à 3,01 milliards USD d'ici 2032, enregistrant un CAGR de 17,57 % entre 2027 et 2032. Le marché des services de sécurité Kubernetes gérés bénéficie du passage des applications conteneurisées des environnements de test vers la production, où une supervision continue devient nécessaire. Les organisations manquent souvent des capacités spécialisées nécessaires pour sécuriser les clusters, exploiter les contrôles et répondre aux incidents dans un environnement applicatif en constante évolution. Les exigences réglementaires rendent également la surveillance auditable, la provenance des logiciels et la gestion des risques tiers plus importantes dans les services financiers et la santé. L'Amérique du Nord est en tête du marché des services de sécurité Kubernetes gérés, tandis que l'Asie-Pacifique affiche la plus forte expansion régionale projetée, soutenue par l'adoption du cloud et les lancements de services gérés. La concurrence est centrée sur les fournisseurs capables de combiner visibilité à l'exécution, contrôles de politique, preuves de conformité et services de réponse sans ajouter une charge opérationnelle excessive.
Points clés du rapport
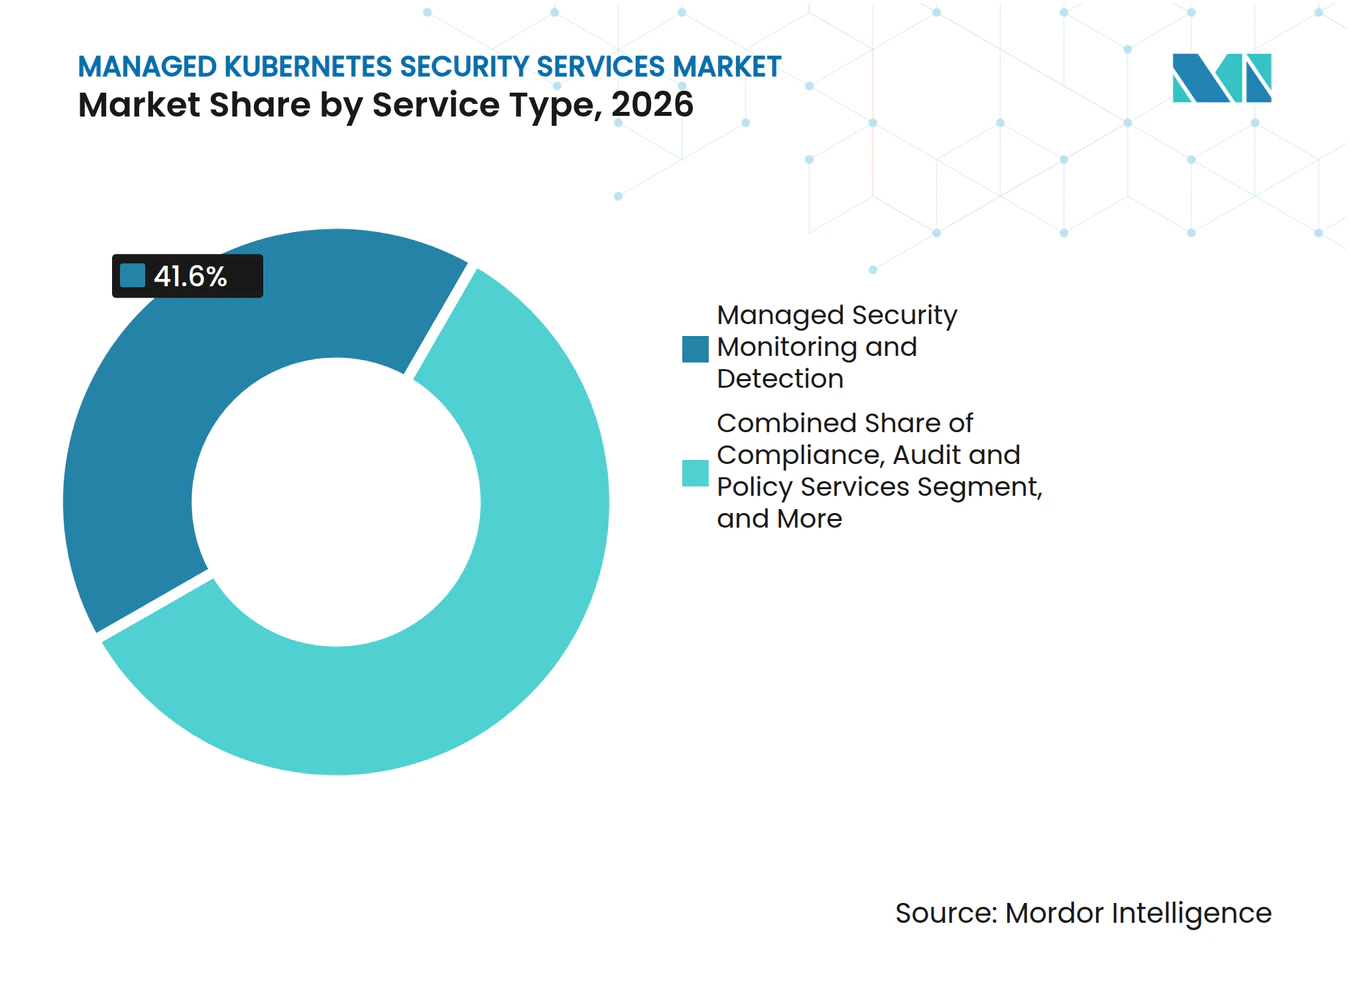
- Par type de service, la surveillance et la détection de sécurité gérées détenaient 41,60 % du marché en 2026, tandis que les services de conformité, d'audit et de politique devraient se développer à un CAGR de 18,92 % jusqu'en 2032.
- Par mode de déploiement, le Kubernetes géré sur cloud public représentait 54,20 % du marché des services de sécurité Kubernetes gérés en 2026, tandis que le Kubernetes en périphérie et distribué devrait progresser à un CAGR de 18,79 % jusqu'en 2032.
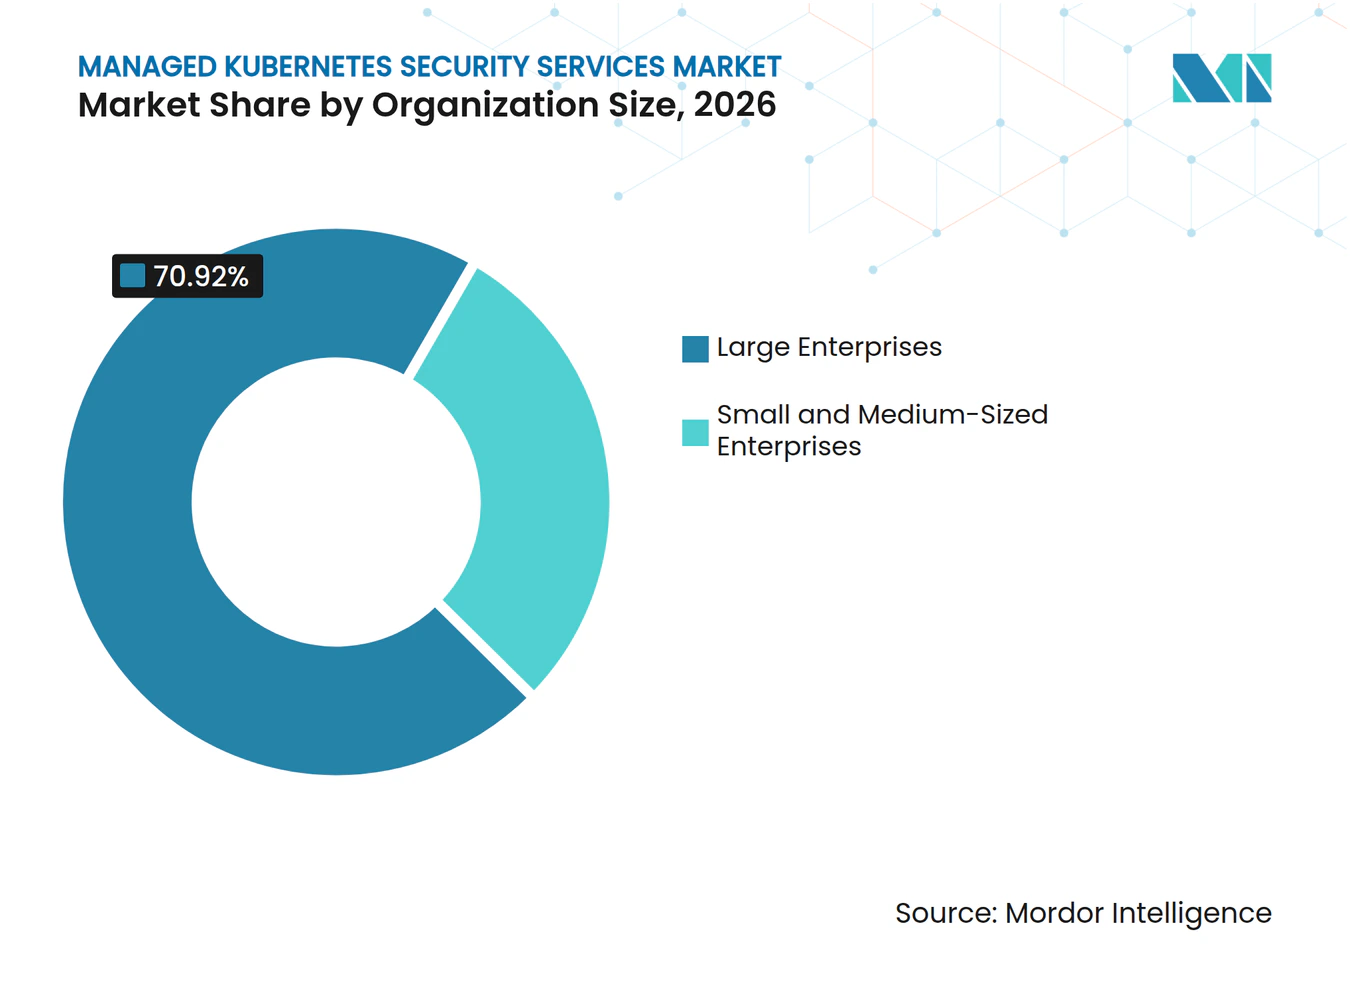
- Par taille d'organisation, les grandes entreprises représentaient 70,92 % du marché des services de sécurité Kubernetes gérés en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 19,61 % jusqu'en 2032.
- Par secteur d'activité, le BFSI détenait 26,74 % du marché en 2026, tandis que la santé et les sciences de la vie devraient enregistrer un CAGR de 20,13 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord a capturé 36,14 % du marché en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 20,37 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Adoption de Kubernetes en production et des charges de travail cloud-natives | +4.8% | Mondial, avec une concentration en Amérique du Nord, en Europe occidentale et dans les marchés clés d'Asie-Pacifique | Court terme (≤ 2 ans) |
| Risque d'évasion de conteneurs et d'escalade de privilèges | +3.7% | Mondial, amplifié dans les environnements cloud public multi-locataires | Court terme (≤ 2 ans) |
| Exigences de surveillance continue des charges de travail et de provenance des logiciels | +2.9% | Amérique du Nord et Union européenne, avec des répercussions en Asie-Pacifique | Moyen terme (2-4 ans) |
| Besoins en détection continue des menaces et en réponse automatisée | +2.4% | Mondial, avec des gains précoces dans le BFSI et la santé en Amérique du Nord | Moyen terme (2-4 ans) |
| Charges de travail Kubernetes pilotées par l'IA, les GPU et les machines | +1.7% | Amérique du Nord, Union européenne, Chine et Japon | Long terme (≥ 4 ans) |
| Angles morts des charges de travail éphémères | +1.0% | Mondial, notamment dans le trading à haute fréquence, le e-commerce et le streaming | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Accélération de l'adoption de Kubernetes en production et des charges de travail cloud-natives
Le marché des services de sécurité Kubernetes gérés est soutenu par le passage d'une utilisation expérimentale de Kubernetes au déploiement en production. La Cloud Native Computing Foundation a rapporté que 80 % des organisations utilisaient Kubernetes en production en 2024, montrant que la technologie est devenue centrale dans de nombreux environnements applicatifs. L'utilisation en production introduit des responsabilités qui vont au-delà du déploiement des clusters, notamment la gestion des identités, l'isolation des charges de travail, la journalisation des audits, la réponse aux incidents et la révision continue des contrôles à mesure que les applications sont mises à jour. Ces responsabilités peuvent être difficiles à maintenir lorsque les clusters, les versions et les charges de travail applicatives changent fréquemment, et que les équipes opérationnelles internes ont des responsabilités de livraison concurrentes. Les fournisseurs gérés peuvent absorber une partie de cette charge opérationnelle grâce à une surveillance continue, des opérations de sécurité, des procédures documentées et une expertise en sécurité applicable à l'ensemble de l'environnement client. Cette demande crée de l'espace sur le marché des services de sécurité Kubernetes gérés pour des services qui relient les contrôles techniques aux preuves opérationnelles quotidiennes et à un support de remédiation clair.
Augmentation du risque d'évasion de conteneurs et d'escalade de privilèges
Les risques d'évasion de conteneurs font de la sécurité à l'exécution une partie plus importante du marché des services de sécurité Kubernetes gérés. La Cloud Native Computing Foundation a décrit les vulnérabilités runc de novembre 2025, CVE-2025-31133, CVE-2025-52565 et CVE-2025-52881, comme des vulnérabilités pouvant permettre à un attaquant d'échapper à une limite de conteneur dans des conditions spécifiques. Des recherches publiées dans IEEE Access décrivent des attaques en chaîne dans lesquelles une évasion initiale peut être suivie d'un mouvement latéral via des comptes de service ou un stockage persistant. Microsoft a également documenté une attaque en 2025 dans laquelle des comptes cloud compromis ont été utilisés pour déployer plus de 200 conteneurs de cryptominage dans un locataire. Ces cas augmentent la valeur des services qui identifient une activité anormale après le déploiement, examinent la connexion entre des événements liés et soutiennent le confinement avant qu'un incident n'affecte des charges de travail supplémentaires. Les fournisseurs utilisant la télémétrie au niveau du noyau peuvent collecter du contexte à partir des charges de travail en cours d'exécution et soutenir un confinement plus rapide lorsque des séquences suspectes se produisent dans un cluster.
Demande réglementaire de surveillance continue des charges de travail et de provenance des logiciels
Les obligations réglementaires élargissent le rôle des fournisseurs du marché des services de sécurité Kubernetes gérés dans les programmes de conformité. L'ENISA a publié des orientations techniques de mise en œuvre en 2025 pour les mesures de gestion des risques de cybersécurité dans le cadre de NIS2, couvrant la sécurité de la chaîne d'approvisionnement, la gestion des vulnérabilités et la gestion des incidents.[1] La Commission européenne a également proposé des amendements ciblés à NIS2 en janvier 2026 pour simplifier les obligations pour certaines entités. DORA est appliqué depuis janvier 2025 et exige des entités financières qu'elles gèrent les risques liés aux technologies de l'information et de la communication et testent la résilience opérationnelle, ce qui accroît l'attention portée aux contrôles clairs pour les systèmes critiques et les prestataires externes. Dans les environnements Kubernetes, ces exigences soutiennent la demande de pistes d'audit, de processus d'admission contrôlés, de remédiation documentée et de politiques de sécurité cohérentes. Les services gérés peuvent fournir des enregistrements opérationnels récurrents qui aident les organisations à démontrer les performances des contrôles plutôt que de simplement montrer qu'un outil a été acheté.
Besoin croissant de détection continue des menaces et de réponse automatisée
Le marché des services de sécurité Kubernetes gérés bénéficie également lorsque les équipes de sécurité peinent à évaluer les alertes dans les environnements cloud. ARMO a rapporté en 2025 que les praticiens interrogés faisaient face à des volumes d'alertes élevés et que de nombreux répondants avaient manqué des attaques actives. Cette pression est accrue dans Kubernetes car les signaux peuvent provenir du comportement des charges de travail, des journaux d'audit Kubernetes, des identités, des registres et des politiques réseau, laissant souvent les analystes avec des sources de preuves séparées. Un service géré peut regrouper ces sources dans un processus d'investigation unique, prioriser les activités nécessitant une attention et maintenir le contexte à mesure que l'environnement applicatif évolue. Falco est devenu un capteur d'exécution important dans ce contexte, et Sysdig a rapporté qu'il avait dépassé 175 millions de téléchargements en novembre 2025. Les fournisseurs qui combinent la détection avec une remédiation guidée peuvent réduire la charge opérationnelle créée par des signaux de sécurité dispersés.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Surcharge des capteurs d'exécution et préoccupations relatives aux performances en production | -0.9% | Mondial, plus aigu dans les secteurs sensibles à la latence | Court terme (≤ 2 ans) |
| Pénurie de compétences en sécurité Kubernetes et en ingénierie de plateforme | -0.7% | Mondial, avec une pression plus forte en Asie-Pacifique et dans les marchés européens plus petits | Moyen terme (2-4 ans) |
| Fatigue des alertes et corrélation limitée du contexte d'exécution | -0.6% | Mondial | Court terme (≤ 2 ans) |
| Complexité de la fédération de politiques souveraine, en air gap et multi-cluster | -0.4% | Union européenne, gouvernement et environnements de défense à l'échelle mondiale | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Surcharge des capteurs d'exécution et préoccupations relatives aux performances en production
La surcharge des capteurs d'exécution reste un frein pratique pour le marché des services de sécurité Kubernetes gérés. Au sein du marché des services de sécurité Kubernetes gérés, les équipes de plateforme peuvent craindre que les agents au niveau des nœuds ou l'inspection approfondie des appels système n'ajoutent de la latence, consomment des ressources de calcul et rendent plus difficile le maintien des niveaux de performance convenus pour les applications en production. Les preuves fournies indiquent que l'inspection approfondie basée sur des agents peut imposer une surcharge CPU de 2 à 5 % dans les environnements à haut débit, ce qui peut être significatif lorsque l'utilisation de l'infrastructure est soigneusement gérée. Cette préoccupation est la plus forte dans le trading financier, les médias en temps réel, l'informatique en périphérie et d'autres charges de travail avec des exigences de performance strictes où même de petits délais peuvent être opérationnellement importants. Les techniques comportementales basées sur eBPF cherchent à réduire la quantité de données collectées en se concentrant sur les comportements anormaux plutôt que sur chaque événement, permettant aux fournisseurs de cibler la visibilité de sécurité plus efficacement. Même avec ces améliorations, les fournisseurs doivent démontrer que la surveillance à l'exécution peut protéger les charges de travail en production sans perturber les performances des services, augmenter les coûts ou ajouter des étapes opérationnelles difficiles.
Pénurie de compétences en sécurité Kubernetes et en ingénierie de plateforme
La pénurie de compétences peut restreindre le marché des services de sécurité Kubernetes gérés même si elle renforce également l'argument en faveur de l'externalisation. Pour le marché des services de sécurité Kubernetes gérés, les clients ont besoin de suffisamment de connaissances internes pour évaluer un fournisseur, définir les limites de responsabilité, prioriser les investissements et répondre aux conclusions de sécurité importantes. Les prestataires de services ont également besoin de personnel expérimenté pour créer du contenu de détection, enquêter sur les incidents, maintenir les environnements clients et traduire les conclusions techniques en actions que les équipes métier et de plateforme peuvent utiliser. La contrainte de talents peut augmenter les coûts de livraison, limiter la flexibilité en matière de personnel et ralentir l'expansion des équipes spécialisées vers de nouveaux comptes clients ou régions. L'automatisation peut aider les fournisseurs à trier les conclusions récurrentes et à étendre la portée des analystes expérimentés, notamment lorsque les actions de routine suivent des procédures établies. Cependant, l'assistance automatisée ne supprime pas le besoin d'une révision qualifiée lorsqu'un incident potentiel affecte des charges de travail critiques pour l'entreprise, des données sensibles ou des opérations réglementées.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
la surveillance est en tête tandis que les services de conformité gagnent du terrainLa surveillance et la détection de sécurité gérées détenaient 41,60 % de la part du marché des services de sécurité Kubernetes gérés en 2026. Le segment constitue la base d'un programme de sécurité Kubernetes car il fournit une visibilité continue sur l'activité à l'exécution, les événements d'accès, les violations de politique et les indicateurs de compromission. Il est le plus précieux là où les équipes internes ne peuvent pas assurer une couverture permanente sur plusieurs clusters, applications et cycles de publication. Les services de détection établissent également les preuves nécessaires pour les investigations ultérieures, la remédiation et les rapports aux clients. Ce rôle maintient la surveillance au centre même lorsque les clients adoptent des portefeuilles de services de sécurité plus larges et intègrent des contrôles supplémentaires.
Les services de conformité, d'audit et de politique devraient se développer à un CAGR de 18,92 % jusqu'en 2032. Le segment bénéficie de NIS2, DORA, PCI DSS v4.0, HIPAA et des exigences connexes en matière de contrôles démontrables, que les organisations doivent appliquer de manière cohérente dans leurs environnements Kubernetes. Les clients ont besoin d'aide pour traduire ces exigences en définitions de politiques, pistes d'audit et vérifications récurrentes, en utilisant des références telles que les benchmarks CIS Kubernetes, NIST SP 800-53 et ISO/IEC 27001:2022. La réponse aux incidents et la criminalistique numérique apportent un soutien lorsque les contrôles préventifs échouent ou lorsque des violations potentielles doivent être comprises. Les services de mise en œuvre, de durcissement, de formation, de conseil et de support géré sont également couramment combinés avec des contrôles techniques, rendant les relations avec les fournisseurs plus durables.



Par mode de déploiement :
le cloud public est au cœur tandis que le déploiement en périphérie se développeLe Kubernetes géré sur cloud public représentait 54,20 % du marché des services de sécurité Kubernetes gérés en 2026. Cette position reflète la concentration des charges de travail en production sur des plateformes gérées telles qu'Amazon EKS, Azure Kubernetes Service et Google Kubernetes Engine. Les clients du cloud public ont besoin de contrôles cohérents sur les déploiements, les identités, les registres et les équipes applicatives tout en conservant les avantages des capacités cloud natives. Les services gérés peuvent fournir une couche opérationnelle centrale et clarifier les limites de responsabilité entre le fournisseur cloud, le prestataire de services et le client. Le segment bénéficie de l'échelle et de la fréquence des versions cloud-natives, qui rendent la supervision récurrente importante.
Le Kubernetes en périphérie et distribué devrait se développer à un CAGR de 18,79 % jusqu'en 2032. La croissance est associée au découpage en tranches des réseaux 5G, à l'IoT industriel et aux applications de conduite autonome qui nécessitent un traitement à faible latence proche des utilisateurs ou des appareils. Les nœuds distribués peuvent être physiquement dispersés et peuvent ne pas disposer de personnel de sécurité dédié, ce qui rend le durcissement cohérent et la supervision à distance plus difficiles. Une étude de 2025 sur les distributions Kubernetes légères a révélé une variation significative dans les résultats de conformité CIS, renforçant la nécessité du durcissement dans les environnements en périphérie.[2] Le cloud privé et le Kubernetes sur site restent pertinents là où la résidence des données est importante, tandis que les environnements hybrides et multi-cloud nécessitent des politiques qui restent cohérentes entre les clusters et les fournisseurs séparés.
Par taille d'organisation :
les grandes entreprises ancrent les revenus tandis que les PME adoptent les services gérésLes grandes entreprises représentaient 70,92 % du marché des services de sécurité Kubernetes gérés en 2026. Ces clients ont tendance à avoir des portefeuilles d'applications plus importants, plus de clusters et un niveau d'exposition réglementaire plus élevé que les organisations plus petites. Leurs engagements peuvent couvrir l'ensemble du cycle de vie de la sécurité, notamment l'analyse des images, le durcissement de la configuration, la surveillance à l'exécution, la criminalistique, la réponse et l'intégration avec les centres d'opérations de sécurité. L'ampleur de ces programmes peut favoriser les fournisseurs disposant de capacités opérationnelles plus larges et de processus de réponse établis. Les relations à long terme sont particulièrement précieuses lorsque les services sont intégrés dans les processus de publication, de conformité et de gestion des incidents.
Les petites et moyennes entreprises devraient se développer à un CAGR de 19,61 % jusqu'en 2032. La tarification basée sur la consommation peut rendre les services gérés plus accessibles pour les organisations qui ne peuvent pas financer une grande équipe de sécurité interne ou établir une expertise approfondie en matière de plateforme. Cela est pertinent pour les entreprises SaaS-natives qui adoptent Kubernetes tôt et ont besoin d'accéder à des contrôles et des processus de réponse qui seraient autrement difficiles à construire. Les amendements NIS2 de la Commission européenne de janvier 2026 ont créé un chemin de conformité plus clair pour certaines entités plus petites. À mesure que ces clients mûrissent, les fournisseurs peuvent étendre les relations de la surveillance de base à la gestion de la conformité, au durcissement technique et au support de réponse.

Par secteur d'activité :
le BFSI est en tête tandis que la santé et les sciences de la vie accélèrentLe BFSI détenait 26,74 % du marché en 2026. Les banques et les assureurs ont de fortes incitations à protéger les systèmes de paiement conteneurisés, les applications clients et les charges de travail bancaires essentielles, où les pannes et les accès non autorisés ont des conséquences opérationnelles significatives. DORA et d'autres attentes du secteur financier renforcent la nécessité d'une gestion continue des risques, d'une responsabilité claire et d'arrangements documentés avec des tiers. Les fournisseurs gérés peuvent fournir la surveillance, l'application des politiques et les preuves nécessaires aux examens des opérations Kubernetes. Ces conditions font du BFSI une base de clients établie pour le marché des services de sécurité Kubernetes gérés.
La santé et les sciences de la vie devraient enregistrer un CAGR de 20,13 % jusqu'en 2032. Les plateformes de dossiers de santé électroniques cloud-natives et les diagnostics assistés par l'IA augmentent l'importance des opérations sécurisées des charges de travail, de la disponibilité et de l'accès contrôlé aux informations sensibles. Les exigences HIPAA et les attentes évolutives en matière de cybersécurité pour les logiciels utilisés dans des contextes médicaux soutiennent l'évaluation régulière de la sécurité et la documentation. Le secteur peut utiliser le support géré lorsqu'il adopte des charges de travail d'inférence IA qui traitent des données protégées et nécessitent une protection continue. L'administration gouvernementale et publique, les technologies de l'information et des télécommunications, le commerce de détail et le e-commerce, la fabrication industrielle, et l'énergie et les services publics ajoutent également de la demande grâce à leurs exigences de conformité et à leurs besoins de déploiement distribué.
Analyse géographique
Marché des Services Gérés de Sécurité Kubernetes en Amérique du Nord
L'Amrique du Nord représentait 36,14 % de la part de marché des services gérés de sécurité Kubernetes en 2026. La région dispose d'une base dense d'entreprises cloud-natives, de fournisseurs de services gérés et d'utilisateurs réglementés qui ont besoin d'une protection cohérente pour les charges de travail en production. Les exigences fédérales américaines en matière de chaîne d'approvisionnement logicielle ont accru l'attention portée aux nomenclatures logicielles, à la provenance des images et à la surveillance continue pour les contractants et les agences, ce qui peut soutenir une passation de marchés structurée pour les opérations de sécurité Kubernetes et les services de conformité continus. Le Canada et le Mexique développent leurs activités cloud-natives à travers les chaînes d'approvisionnement régionales, ajoutant une demande au-delà du cœur américain.
Marché des Services Gérés de Sécurité Kubernetes en Europe
L'Europe dispose d'un environnement opérationnel distinct, car NIS2, DORA et la loi sur la résilience cybernétique définissent les responsabilités en matière de cybersécurité. L'Allemagne, le Royaume-Uni et la France sont d'importants adoptants, les institutions financières ayant de fortes incitations à formaliser les dispositifs de gestion des risques liés aux tiers en matière de TIC. Les exigences en matière de cloud souverain peuvent créer une demande de services maintenant les données et les activités de gestion au sein des juridictions européennes lorsque les clients ne peuvent pas utiliser des plans de gestion régis en dehors de la région. Les orientations de l'ENISA et le groupe de coopération NIS contribuent à une plus grande cohérence des attentes en matière de cybersécurité entre les États membres. Ce cadre réglementaire favorise les fournisseurs capables de fournir des preuves auditables parallèlement aux opérations de sécurité technique.
Marché des Services Gérés de Sécurité Kubernetes en Asie-Pacifique, en Amérique du Sud et au Moyen-Orient
L'Asie-Pacifique devrait se développer à un CAGR de 20,37 % jusqu'en 2032. La Chine, le Japon, l'Inde et la Corée du Sud sont d'importantes sources de transformation numérique, d'adoption du cloud et de demande de services gérés prêts pour la production. Alibaba Cloud a introduit ACK Auto Mode en mars 2025 pour les environnements Kubernetes d'entreprise.[3] IIJ a lancé une solution intégrée de support Amazon EKS au Japon en mai 2026, couvrant le déploiement et les opérations de sécurité continues.[4] L'Amérique du Sud, portée par le Brésil, et le Moyen-Orient, porté par les Émirats arabes unis et l'Arabie saoudite, demeurent des opportunités à un stade plus précoce, à mesure que l'infrastructure cloud locale et les services numériques réglementés se développent.
Paysage concurrentiel
Concentration du Marché
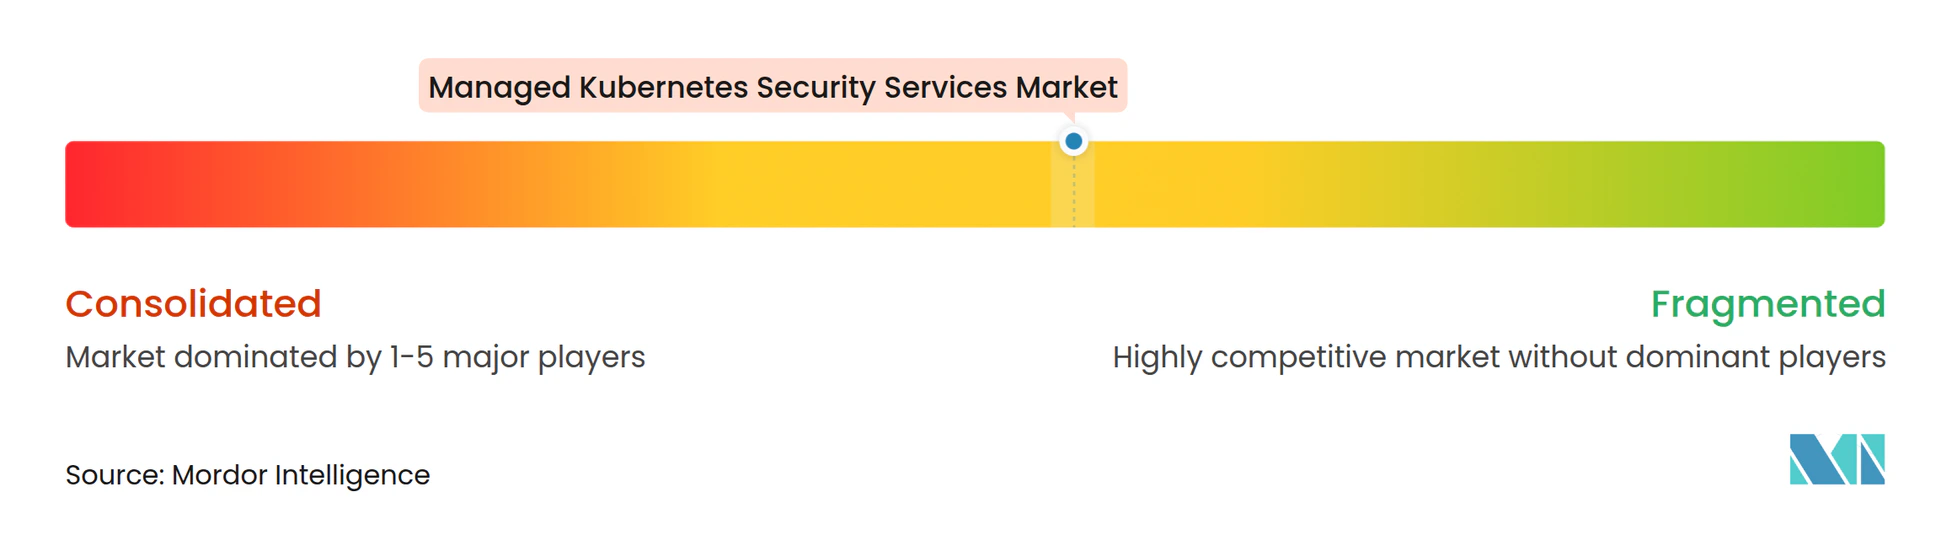
Le marché des services de sécurité Kubernetes gérés est modérément fragmenté. Au sein du marché des services de sécurité Kubernetes gérés, les hyperscalers tels qu'Amazon Web Services, Microsoft et Google intègrent des fonctions de sécurité dans les plans de contrôle Kubernetes gérés, tandis que les fournisseurs de plateformes de protection des applications cloud-natives plus larges comprennent Palo Alto Networks, CrowdStrike, Trend Micro, Fortinet, Check Point et Cisco. Les spécialistes axés sur Kubernetes comprennent Sysdig, Aqua Security, ARMO, AccuKnox et Tigera, tandis que les participants à la gestion de la chaîne d'approvisionnement et de la posture comprennent JFrog, Anchore, Tenable, Orca Security, Red Hat et SUSE. Ces groupes se font concurrence sur la protection à l'exécution, la gestion de la posture, la conformité, la réponse et la provenance des logiciels. Le champ concurrentiel offre aux clients le choix entre des plateformes larges et des spécialistes disposant d'une expérience opérationnelle Kubernetes approfondie.
La consolidation des plateformes est importante car les clients préfèrent souvent moins de flux de travail de sécurité dans les environnements cloud et des liens plus directs avec les centres d'opérations de sécurité existants et les processus SIEM. La télémétrie d'exécution basée sur eBPF est devenue un différenciateur clé car elle fournit un contexte comportemental à partir des charges de travail en cours d'exécution, plutôt que des alertes isolées provenant d'outils séparés. Sysdig a introduit sa plateforme de sécurité cloud agentique, Sysdig Sage, en août 2025 pour fournir des recommandations de remédiation pilotées par l'IA. Red Hat a publié Advanced Cluster Security for Kubernetes 4.11 en juin 2026 avec des garde-fous intégrés à l'IA pour la sécurité de la construction à l'exécution. Palo Alto Networks a étendu Prisma Cloud Compute Edition en octobre 2026 avec l'intégration de JFrog Artifactory dans le flux d'analyse.
La provenance des logiciels et les nomenclatures de logiciels deviennent de plus en plus importantes à mesure que les exigences en matière de chaîne d'approvisionnement augmentent. La sécurité des charges de travail IA attire également l'attention à mesure que les organisations déploient des outils d'inférence et de développement basés sur Kubernetes. Les fournisseurs établis peuvent bénéficier lorsque les critères d'achat exigent des pratiques liées à la CNCF et des orientations de durcissement Kubernetes, tandis que les spécialistes restent pertinents pour la détection à l'exécution sur mesure. Le marché des services de sécurité Kubernetes gérés soutient la concurrence entre les plateformes intégrées et les fournisseurs techniques spécialisés, mais les documents fournis ne donnent pas les parts de marché combinées des principales entreprises.
Leaders du secteur des services de sécurité Kubernetes gérés
-
Amazon Web Services, Inc.
-
Microsoft Corporation
-
Google LLC
-
Palo Alto Networks, Inc.
-
Red Hat, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés de Sécurité Kubernetes Entreprises couvertes dans ce rapport
- Amazon Web Services, Inc.
- Microsoft Corporation
- Google LLC
- Palo Alto Networks, Inc.
- Sysdig, Inc.
- Aqua Security Software Ltd.
- Red Hat, Inc.
- CrowdStrike Holdings, Inc.
- Trend Micro Incorporated
- SUSE LLC
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- AccuKnox, Inc.
- ARMO Ltd.
- Tigera, Inc.
- Orca Security Ltd.
- Tenable Holdings, Inc.
- JFrog Ltd.
- Anchore, Inc.
Développements industriels récents dans Marché des Services Gérés de Sécurité Kubernetes
- Octobre 2026 : Palo Alto Networks a publié Prisma Cloud Compute Edition version 34.05.168 avec l'intégration de JFrog Artifactory dans le flux d'analyse et un support étendu d'OpenShift sur RHEL 10, liant directement la provenance de la chaîne d'approvisionnement logicielle aux flux de travail de sécurité à l'exécution pour la conformité NIS2 et CRA.
- Septembre 2026 : Check Point Software Technologies a publié Firewall R82.20 avec un pare-feu réseau IA qui inspecte le trafic LLM hébergé sur Kubernetes, y compris les tentatives d'injection de prompts et l'exfiltration de données des agents IA, sans nécessiter de réarchitecture de l'infrastructure.
- Juillet 2026 : CrowdStrike a publié Falcon Cloud Security avec un assistant de déploiement Kubernetes générant des scripts d'installation prêts pour la production sur EKS, AKS, GKE, Red Hat OpenShift et d'autres environnements conformes à la CNCF, standardisant le déploiement de la sécurité sur des clusters hétérogènes.
- Mars 2026 : Check Point a publié son plan directeur de sécurité AI Factory, couvrant la microsegmentation de la couche de conteneurs Kubernetes avec l'intégration NVIDIA BlueField DPU pour la sécurité des charges de travail IA accélérée par le matériel.
Périmètre du rapport mondial sur le marché des services de sécurité Kubernetes gérés
Les services de sécurité Kubernetes gérés sont des solutions de cybersécurité externalisées et spécialisées dans lesquelles un fournisseur tiers assume la responsabilité opérationnelle de la sécurisation, de l'audit et du durcissement des charges de travail conteneurisées et des environnements d'orchestration cloud-natifs d'une organisation. Alors que les services Kubernetes gérés standard se concentrent sur l'hébergement de l'infrastructure du plan de contrôle, les services gérés axés sur la sécurité étendent la protection à l'ensemble du cycle de vie des conteneurs.
Le rapport sur le marché des services de sécurité Kubernetes gérés est segmenté par type de service (surveillance et détection de sécurité gérées, services professionnels de mise en œuvre et de durcissement, services de conformité, d'audit et de politique, services de réponse aux incidents et de criminalistique numérique, et services de formation, de conseil et de support géré), mode de déploiement (Kubernetes géré sur cloud public, Kubernetes sur cloud privé et sur site, Kubernetes hybride et multi-cloud, et Kubernetes en périphérie et distribué), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité des utilisateurs finaux (banque, services financiers et assurance [BFSI], santé et sciences de la vie, administration gouvernementale et publique, technologies de l'information et des télécommunications, commerce de détail et e-commerce, fabrication industrielle, énergie et services publics, et autres secteurs d'activité), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Surveillance et détection de sécurité gérées |
| Services professionnels de mise en œuvre et de durcissement |
| Services de conformité, d'audit et de politique |
| Services de réponse aux incidents et de criminalistique numérique |
| Services de formation, de conseil et de support géré |
| Kubernetes géré sur cloud public |
| Kubernetes sur cloud privé et sur site |
| Kubernetes hybride et multi-cloud |
| Kubernetes en périphérie et distribué |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Santé et sciences de la vie |
| Administration gouvernementale et publique |
| Technologies de l'information et des télécommunications |
| Commerce de détail et e-commerce |
| Fabrication industrielle |
| Énergie et services publics |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par type de service | Surveillance et détection de sécurité gérées | |
| Services professionnels de mise en œuvre et de durcissement | ||
| Services de conformité, d'audit et de politique | ||
| Services de réponse aux incidents et de criminalistique numérique | ||
| Services de formation, de conseil et de support géré | ||
| Par mode de déploiement | Kubernetes géré sur cloud public | |
| Kubernetes sur cloud privé et sur site | ||
| Kubernetes hybride et multi-cloud | ||
| Kubernetes en périphérie et distribué | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité | Banque, services financiers et assurance (BFSI) | |
| Santé et sciences de la vie | ||
| Administration gouvernementale et publique | ||
| Technologies de l'information et des télécommunications | ||
| Commerce de détail et e-commerce | ||
| Fabrication industrielle | ||
| Énergie et services publics | ||
| Autres secteurs d'activité | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services de sécurité Kubernetes gérés ?
Le marché des services de sécurité Kubernetes gérés devrait passer de 1,12 milliard USD en 2026 et 1,34 milliard USD en 2027 à 3,01 milliards USD d'ici 2032, à un CAGR de 17,57 %.
Qu'est-ce qui stimule la demande de services de sécurité Kubernetes gérés ?
L'adoption de Kubernetes en production, les risques de sécurité à l'exécution, les obligations de conformité et la nécessité de gérer les alertes dans les environnements cloud sont des facteurs clés de la demande.
Quel type de service est en tête des services de sécurité Kubernetes gérés ?
La surveillance et la détection de sécurité gérées étaient en tête avec une part de 41,60 % en 2026, reflétant l'importance d'une visibilité continue à l'exécution.
Quel mode de déploiement affiche la plus grande adoption ?
Le Kubernetes géré sur cloud public représentait 54,20 % en 2026, soutenu par l'ampleur des charges de travail en production sur les plateformes cloud gérées.
Quel groupe de clients se développe le plus rapidement ?
Les petites et moyennes entreprises devraient se développer à un CAGR de 19,61 % jusqu'en 2032, à mesure que les services basés sur la consommation améliorent l'accès aux capacités de sécurité.
Quelle région devrait se développer le plus rapidement ?
L'Asie-Pacifique devrait enregistrer un CAGR de 20,37 % jusqu'en 2032, soutenue par l'adoption du cloud en Chine, au Japon, en Inde et en Corée du Sud.