
Taille et part du marché de la gestion du cycle de vie des certificats
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
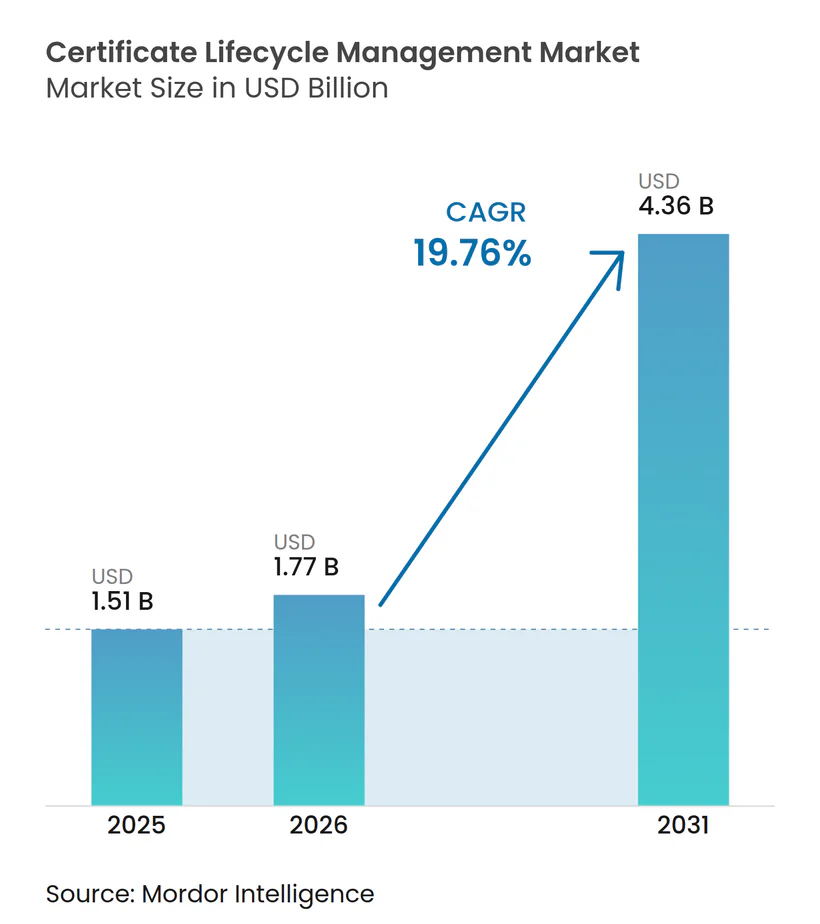
| Taille du Marché (2026) | 1.77 Milliards de dollars |
| Taille du Marché (2031) | 4.36 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 19.76 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la gestion du cycle de vie des certificats par Mordor Intelligence
La taille du marché de la gestion du cycle de vie des certificats est projetée à 1,51 milliard USD en 2025, 1,77 milliard USD en 2026, et devrait atteindre 4,36 milliards USD d'ici 2031, avec un CAGR de 19,76 % de 2026 à 2031. La réduction des périodes de validité des certificats TLS publiquement approuvés transforme le renouvellement des certificats, qui passe d'une tâche administrative périodique à une exigence opérationnelle continue. Le marché de la gestion du cycle de vie des certificats bénéficie ainsi d'une demande accrue en matière de découverte, d'émission automatisée, de renouvellement, de déploiement et de contrôles de politique. Les environnements d'applications cloud-natives augmentent également le nombre d'identités machine que les organisations doivent gérer. Les fournisseurs répondent avec des plateformes indépendantes des autorités de certification, des services gérés et des outils prenant en charge l'agilité cryptographique. L'opportunité sur le marché de la gestion du cycle de vie des certificats dépend de plus en plus de la capacité à aider les organisations à gérer à la fois les certificats publics et les certificats internes via des flux de travail cohérents.
Principaux enseignements du rapport
- Par composant, les logiciels représentaient 69,32 % des revenus du marché de la gestion du cycle de vie des certificats en 2025, tandis que les services devraient se développer à un CAGR de 22,76 % jusqu'en 2031.
- Par type de certificat, les certificats SSL/TLS publiquement approuvés représentaient 61,54 % des revenus en 2025, tandis que les certificats TLS privés et d'infrastructure réseau devraient se développer à un CAGR de 24,62 % jusqu'en 2031.
- Par modèle de déploiement, le déploiement basé sur le cloud représentait 68,87 % des revenus du marché de la gestion du cycle de vie des certificats en 2025 et devrait croître à un CAGR de 23,69 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises représentaient 68,73 % des revenus en 2025, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 25,81 % jusqu'en 2031.
- Par secteur d'activité, le BFSI représentait 31,76 % des revenus en 2025, tandis que les technologies de l'information et les télécommunications devraient se développer à un CAGR de 24,76 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord représentait 36,72 % du marché de la gestion du cycle de vie des certificats en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 26,12 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Réduction des périodes de validité des certificats TLS publics | +4.5% | Mondial | Court terme (≤ 2 ans) |
| Croissance des identités machine dans les charges de travail cloud-natives | +4.0% | Asie-Pacifique en tête, avec des répercussions en Amérique du Nord et en UE | Moyen terme (2-4 ans) |
| Pannes de certificats et exposition à la conformité | +3.3% | Amérique du Nord et UE | Court terme (≤ 2 ans) |
| Prolifération des certificats multi-cloud et Kubernetes | +2.8% | Mondial, plus élevé en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Automatisation de la validation du CA/B Forum et modifications de la validation du contrôle de domaine | +2.2% | Mondial | Court terme (≤ 2 ans) |
| Charges de travail d'IA et préparation à la cryptographie post-quantique | +1.8% | Amérique du Nord, UE, gains précoces en Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
La réduction des périodes de validité des certificats TLS publics crée une obligation d'automatisation
Le CA/Browser Forum a approuvé le Ballot SC081v3 en avril 2025, avec la participation de 25 émetteurs de certificats ainsi qu'Apple, Google, Microsoft et Mozilla au vote. Cette mesure limite la validité des certificats TLS publiquement approuvés à 200 jours à compter du 15 mars 2026, 100 jours à compter de mars 2027 et 47 jours à compter de mars 2029, affectant les certificats utilisés pour les sites web publics, les interfaces d'application et autres services externes.[1] Une entreprise disposant de 10 000 certificats renouvelés sous l'ancien plafond de 398 jours effectuait 9 200 renouvellements par an, tandis que le même inventaire nécessiterait 77 500 renouvellements annuels avec l'échéance de 47 jours. Ce changement déplace l'attention des alertes d'expiration isolées vers des processus reproductibles permettant de découvrir les certificats, de confirmer la propriété, de les renouveler et de les déployer avant qu'un service ne soit affecté. Cette charge de renouvellement rend la gestion manuelle des certificats impraticable à l'échelle des entreprises et accroît la demande sur le marché de la gestion du cycle de vie des certificats pour des flux de travail automatisés et des contrôles permettant d'identifier les certificats qui ne respectent pas les processus établis. GlobalSign a appliqué les exigences de validité de 200 jours le 14 mars 2026 et a réduit les fenêtres de notification de renouvellement à 30 jours avant expiration.
La croissance des identités machine dans les charges de travail cloud-natives augmente les volumes de certificats
Les clusters Kubernetes, les fonctions sans serveur, les maillages de services et les pipelines CI/CD créent des identités machine que les équipes PKI traditionnelles ne peuvent pas suivre manuellement. Ces environnements créent des certificats pour des charges de travail pouvant être démarrées, mises à l'échelle et retirées plus fréquemment que l'infrastructure serveur conventionnelle. Le marché de la gestion du cycle de vie des certificats bénéficie de cette évolution opérationnelle, car chaque charge de travail nécessite une émission, une rotation et des contrôles de politique adaptés à son environnement d'exploitation. Kubernetes v1.37 a fait passer les certificats de pods et les ClusterTrustBundles au statut stable en août 2026, intégrant les capacités d'émission et de rotation de certificats X.509 dans le plan de contrôle Kubernetes.[2] Les capacités de rotation natives réduisent le travail manuel au sein des clusters, mais n'éliminent pas la nécessité d'appliquer des politiques à l'échelle de l'organisation ou de comprendre les identités opérant dans chaque environnement. La population de certificats qui en résulte s'étend aux services internes, aux points de terminaison publics et aux comptes cloud, augmentant la demande pour une couche d'inventaire et de politique commune.
Les pannes de certificats et l'exposition à la conformité élèvent les priorités de gestion
Keyfactor a rapporté que 86 % des organisations interrogées ont subi au moins 1 panne liée aux certificats au cours des 12 mois précédents, et 10 % en ont subi chaque semaine. Un certificat expiré peut interrompre l'accès aux services clients, aux applications internes ou aux connexions automatisées entre systèmes. L'impact qui en résulte peut dépasser un incident technique lorsque les clients ne peuvent pas effectuer de transactions ou que les employés ne peuvent pas accéder aux systèmes essentiels. DigiCert a rapporté en juillet 2025 que 31 % des organisations ont subi des pertes liées aux certificats comprises entre 50 000 USD et 250 000 USD, tandis que 18,5 % ont subi des pertes supérieures à 250 000 USD. L'exigence 4 de la norme PCI DSS, les garanties techniques HIPAA et l'article 9 de la loi européenne sur la résilience opérationnelle numérique (DORA) créent des attentes de gouvernance pertinentes pour l'hygiène des certificats. Le marché de la gestion du cycle de vie des certificats gagne en pertinence lorsque les responsables de la sécurité associent les certificats expirés aux interruptions d'activité et à l'exposition aux audits, et lorsque la découverte et le renouvellement automatisés aident les équipes à réduire ces deux risques.
La prolifération des certificats multi-cloud et Kubernetes affaiblit la visibilité
Une seule application peut utiliser simultanément des certificats d'AWS Certificate Manager, d'Azure Key Vault et d'une autorité de certification privée. Différentes équipes applicatives peuvent sélectionner différents services cloud en fonction des besoins de livraison ou de choix de plateforme antérieurs, laissant les inventaires fragmentés entre les environnements. Le marché de la gestion du cycle de vie des certificats répond à ce problème en fournissant une découverte centralisée, une orchestration des flux de travail et une application des politiques couvrant l'ensemble des systèmes, plutôt que de s'appuyer sur un seul outil de découverte natif. Une vue complète est importante lorsqu'un certificat est renouvelé dans un système mais doit encore être déployé dans un autre. Les nouveaux comptes cloud, les clusters Kubernetes, les intégrations SaaS et les déploiements en périphérie introduisent de nouvelles exigences, tandis que les services gérés par le cloud peuvent provisionner des certificats sans implication directe de l'équipe de sécurité. Les organisations ont donc besoin d'un inventaire qui connecte les certificats publics, privés, cloud et applicatifs afin de pouvoir automatiser leur gestion de manière fiable.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Complexité d'intégration des systèmes PKI hérités et des systèmes d'entreprise | -0.7% | Mondial, impact le plus élevé en UE et en Asie du Sud | Moyen terme (2-4 ans) |
| Pénurie d'expertise en PKI et en opérations cryptographiques | -0.5% | Mondial | Long terme (≥ 4 ans) |
| Propriété fragmentée des identités machine | -0.4% | Amérique du Nord et UE | Moyen terme (2-4 ans) |
| Résistance à la dépendance à une plateforme et aux coûts par certificat | -0.3% | Mondial, plus élevé dans le segment des PME | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
La complexité d'intégration des systèmes PKI hérités et des systèmes d'entreprise limite le déploiement
Les organisations qui utilisent Microsoft Active Directory Certificate Services, des autorités de certification privées adossées à des HSM et des intergiciels divers font face à des travaux d'intégration complexes. Ces environnements disposent souvent de politiques d'émission, de processus de révocation et de dépendances applicatives distincts. Le marché de la gestion du cycle de vie des certificats peut connaître une adoption plus lente lorsque ces systèmes nécessitent une réconciliation avant la mise en service d'une plateforme. AppViewX a publié un assistant de migration AD CS dans sa mise à jour PKI de l'été 2026 pour faciliter le déplacement des configurations d'autorité de certification Microsoft sans perturber les applications ou les utilisateurs dépendants. Cette publication reflète l'importance pratique de la migration PKI héritée pour les acheteurs. Les fournisseurs qui proposent des connecteurs testés, un support de migration et des enregistrements d'audit peuvent réduire les obstacles à la mise en œuvre.
Le manque d'expertise en PKI et en opérations cryptographiques limite la mise à l'échelle
La gestion du cycle de vie des certificats requiert des compétences en protocoles cryptographiques, en ingénierie réseau et en opérations de sécurité. Ces compétences ne sont pas systématiquement disponibles au sein des équipes informatiques des entreprises. Le NIST a approuvé les normes FIPS 203, 204 et 205 pour la cryptographie post-quantique en août 2024.[3] Le NIST a sélectionné HQC pour la normalisation en mars 2025, ajoutant une autre exigence cryptographique future pour les équipes de sécurité. Les organisations disposant d'une capacité spécialisée limitée peuvent n'implémenter l'automatisation que pour une partie de leur parc. Cela peut laisser des enregistrements d'inventaire incomplets et compliquer un déploiement plus large sur le marché de la gestion du cycle de vie des certificats.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
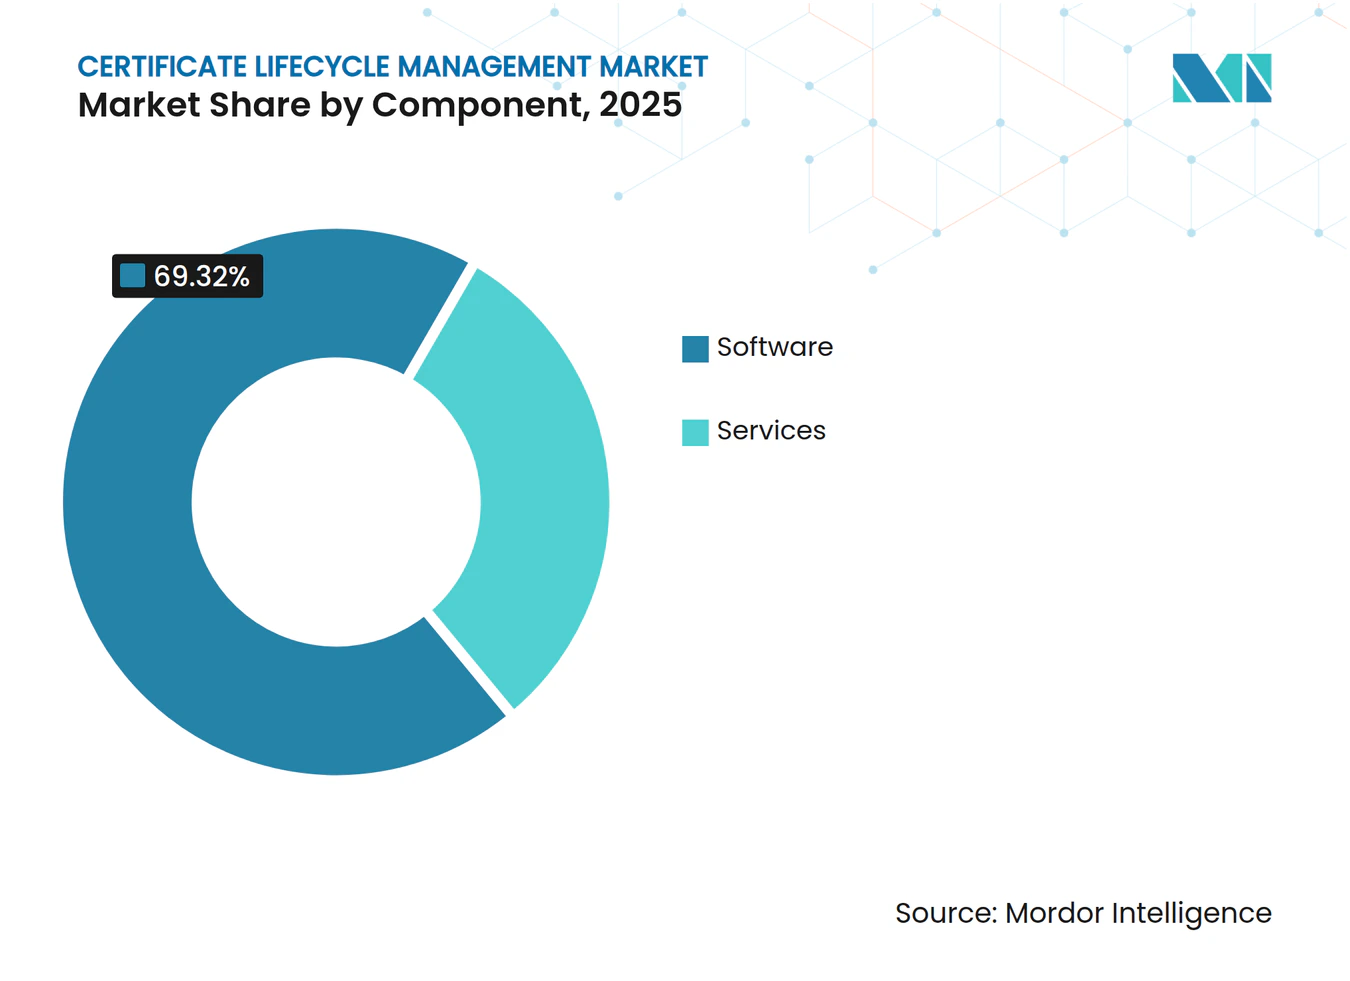
la croissance des services s'appuie sur la position dominante des logicielsLes logiciels représentaient 69,32 % de la part du marché de la gestion du cycle de vie des certificats en 2025. Les entreprises utilisaient des applications dédiées pour centraliser la découverte, l'émission, la gouvernance des politiques et le reporting des certificats. Le secteur de la gestion du cycle de vie des certificats continue de privilégier les couches logicielles indépendantes des autorités de certification qui gèrent les autorités de certification publiques, les hiérarchies PKI privées et les services d'émission cloud depuis une console unique. En 2026, les grandes entreprises standardisent ces plateformes sur des parcs de certificats complexes.
Les services devraient se développer à un CAGR de 22,76 % jusqu'en 2031. Les fournisseurs de services de sécurité gérés proposent la gestion du cycle de vie des certificats comme service récurrent, tandis qu'un support de mise en œuvre est nécessaire pour les migrations PKI héritées. Sectigo a lancé sa plateforme partenaire en mars 2026 en tant que plateforme multi-locataires pour les fournisseurs de services gérés et les fournisseurs de services de sécurité gérés. Ce lancement soutient des modèles de distribution par canal pouvant réduire les besoins en personnel pour les clients. Les acheteurs évaluent également la couverture des partenaires et la maturité de l'intégration des API lors de la sélection des fournisseurs.


Composant
| X | Y |
|---|---|
| Logiciels | 69.32% |
| Services | 30.68% |
| Source: Mordor Intelligence | |
Par type de certificat :
la demande de TLS privé modifie l'architecture de confianceLes certificats SSL/TLS publiquement approuvés représentaient 61,54 % des revenus en 2025. Cette position reflétait l'importance établie de l'infrastructure HTTPS externe dans les inventaires de certificats des entreprises. La taille du marché de la gestion du cycle de vie des certificats pour les cas d'usage publics reste substantielle, car les sites web et applications publics nécessitent une couverture continue par des certificats approuvés. Les certificats TLS privés et d'infrastructure réseau devraient se développer à un CAGR de 24,62 % jusqu'en 2031.
La croissance plus rapide des certificats privés reflète une évolution vers l'identité des charges de travail internes dans les environnements cloud-natives. Le TLS mutuel entre microservices, la signature de code pour l'intégrité CI/CD et les identifiants de pods Kubernetes dépendent d'une PKI privée plutôt que d'autorités de certification publiques. La découverte automatisée peut révéler des inventaires de certificats privés 3 à 5 fois plus importants que le portefeuille public d'une organisation. Les fournisseurs qui prennent en charge l'émission publique et privée dans une console de gouvernance commune sont bien positionnés pour répondre à ce besoin plus large. Cette exigence du marché de la gestion du cycle de vie des certificats favorise les outils capables d'appliquer des politiques cohérentes entre les types d'autorités de certification.
Par modèle de déploiement :
le cloud domine la part et la croissanceLe déploiement basé sur le cloud représentait 68,87 % de la part du marché de la gestion du cycle de vie des certificats en 2025. Il devrait se développer à un CAGR de 23,69 % jusqu'en 2031, ce qui en fait à la fois le modèle de livraison le plus important et le plus dynamique. Les plateformes cloud se connectent directement aux points de terminaison ACME, aux API d'émission des hyperscalers et aux contrôleurs d'admission Kubernetes. Ces intégrations prennent en charge les environnements distribués dans lesquels les opérations de certificats s'étendent sur plus d'un compte cloud.
Microsoft Cloud PKI dans la suite Intune illustre comment l'automatisation des certificats peut être intégrée dans les abonnements logiciels d'entreprise existants. Cela peut réduire l'obstacle à l'achat initial pour les organisations utilisant déjà Microsoft 365. Les déploiements sur site restent pertinents pour les organisations des services financiers, de la défense et des infrastructures critiques qui exploitent une PKI isolée ou nécessitent une conservation locale des clés. Les modèles hybrides conservent la garde des autorités de certification racines sur site tout en automatisant les opérations des autorités de certification subordonnées dans le cloud. Le service PKI en tant que service d'Ascertia reflète une approche combinant les opérations cloud avec la conformité eIDAS et NIST pour les acheteurs réglementés.[4]
Par taille d'organisation :
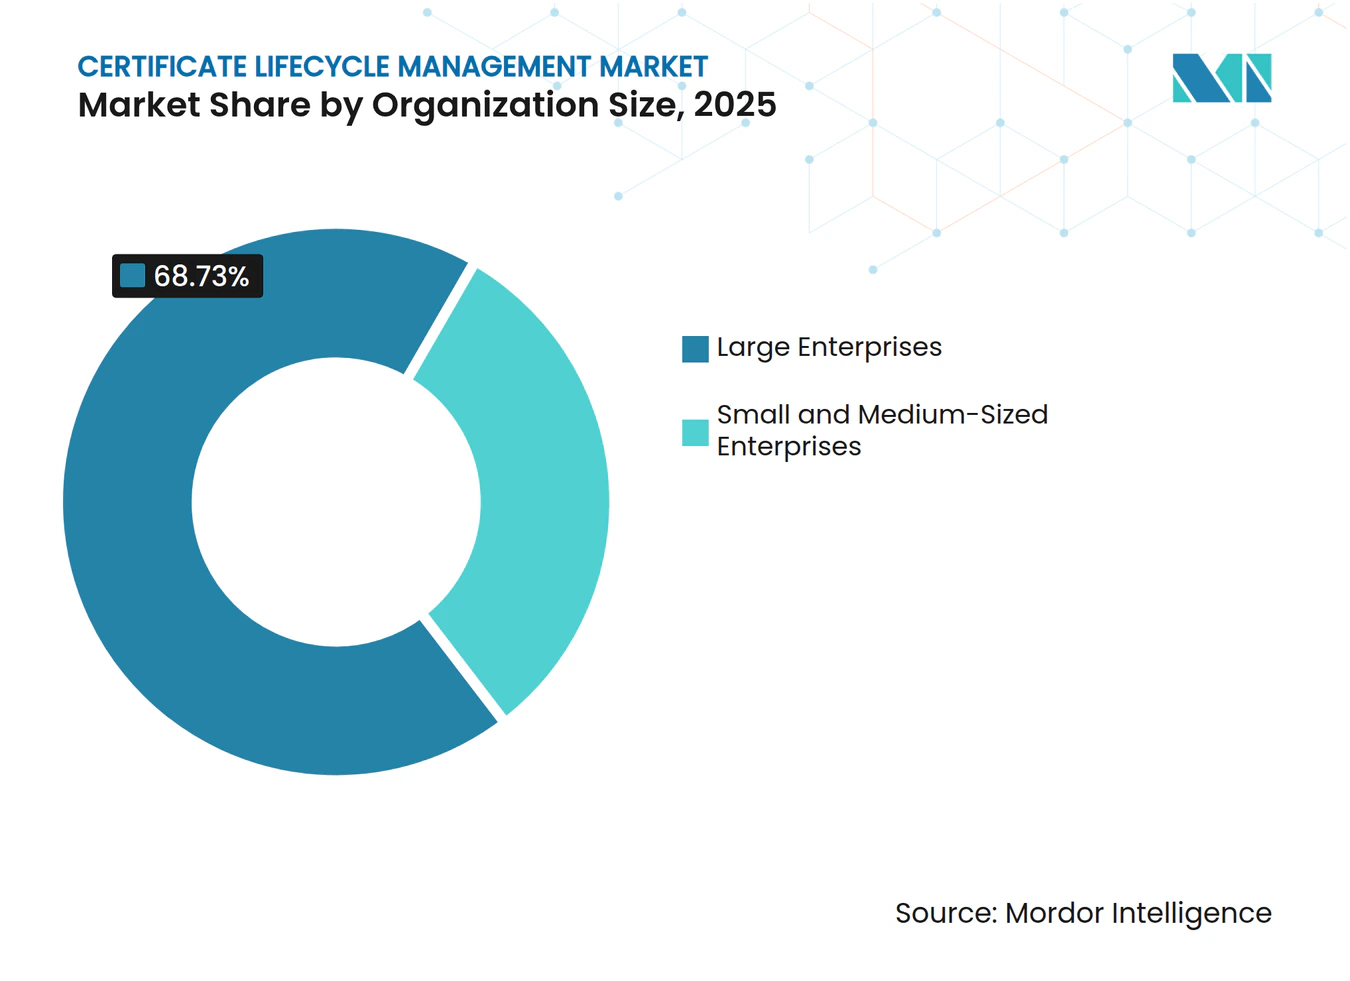
les PME deviennent le groupe d'acheteurs à la croissance la plus rapideLes grandes entreprises représentaient 68,73 % des revenus en 2025. Leurs dépenses reflétaient des années d'investissement dans la gestion et l'expansion des parcs de certificats dans les environnements cloud et DevOps. Le secteur de la gestion du cycle de vie des certificats s'est traditionnellement concentré sur ce groupe d'acheteurs, car les grandes organisations exploitent des parcs multi-cloud complexes. De nombreuses grandes entreprises ont désormais besoin d'une couverture plus approfondie des identités machine et des actifs cryptographiques plutôt que d'un premier déploiement d'automatisation des certificats.
Les petites et moyennes entreprises devraient se développer à un CAGR de 25,81 % jusqu'en 2031. La baisse des coûts des plateformes hébergées dans le cloud, les exigences de conformité financières et de santé, le commerce numérique et la numérisation de la chaîne d'approvisionnement élargissent les besoins des organisations. Ces entreprises ont souvent besoin de certificats clients et de capacités de signature de code pour répondre aux exigences de confiance des partenaires. La tarification par paliers, les intégrations prêtes à l'emploi pour Microsoft 365, AWS et Cloudflare, ainsi que l'intégration guidée par les partenaires peuvent améliorer l'adoption. La réduction des périodes de validité des certificats publics crée la même charge de renouvellement pour les petites organisations sans équipes dédiées aux opérations de sécurité.

Par secteur d'activité :
les technologies de l'information et les télécommunications stimulent une croissance plus rapideLe BFSI représentait 31,76 % des revenus en 2025. La norme PCI DSS, DORA et les cadres de cybersécurité sectoriels intègrent la gouvernance des certificats dans les processus de conformité formels. La santé et les sciences de la vie nécessitent également une attention aux garanties techniques HIPAA, car les dispositifs médicaux connectés et les systèmes de santé numérique dépendent de plus en plus des certificats. Les administrations publiques représentent un autre groupe de clients important, car les agences fédérales doivent commencer la planification de la migration post-quantique à la suite de l'approbation des normes FIPS 203, 204 et 205.[5]
Les technologies de l'information et les télécommunications devraient se développer à un CAGR de 24,76 % jusqu'en 2031. Ce secteur gère des populations denses d'identités machine dans le cadre du découpage de réseau 5G, de l'authentification des API et des fonctions réseau conteneurisées. La fabrication industrielle, le commerce de détail et le commerce électronique, ainsi que l'énergie et les services publics ont également besoin d'une authentification des appareils basée sur des certificats à mesure que la technologie opérationnelle devient plus connectée. Une gouvernance unifiée des certificats peut placer les identités informatiques et de technologie opérationnelle sous une gestion cohérente. Le marché de la gestion du cycle de vie des certificats s'étend donc au-delà des cas d'usage traditionnels des certificats web.
Analyse géographique
Marché de la Gestion du Cycle de Vie des Certificats en Amérique du Nord
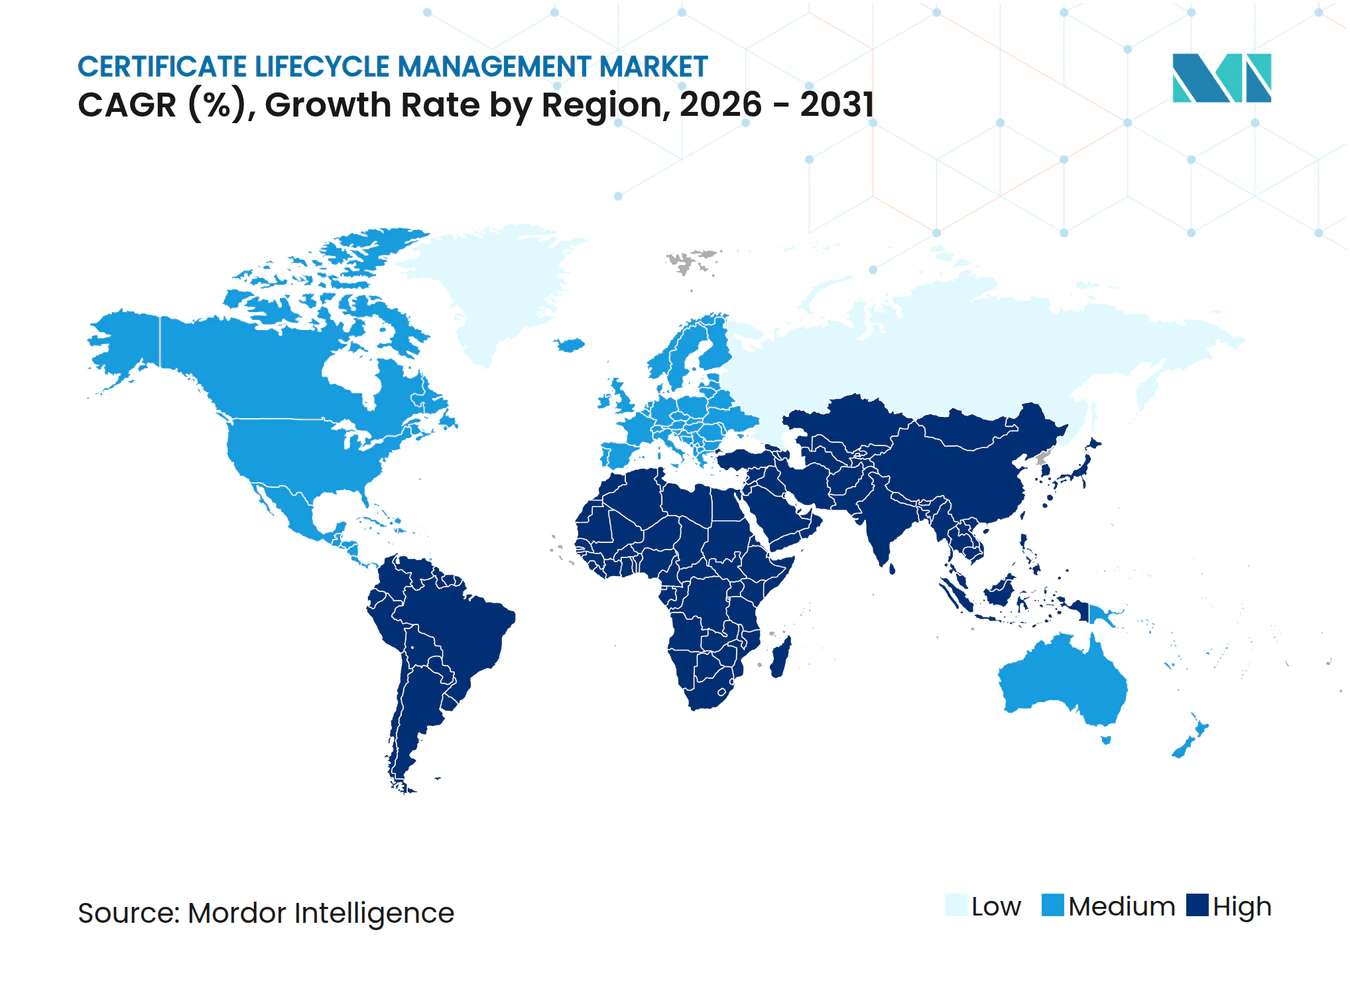
L'Amérique du Nord détenait 36,72 % des revenus mondiaux en 2025. La position de la région reflétait une adoption approfondie des plateformes parmi les entreprises du Fortune 500 et les grandes entreprises disposant de parcs de certificats multi-cloud. Keyfactor a déclaré en juillet 2026 qu'il soutient 50 % des plus grandes banques des États-Unis et d'Europe, ainsi que plus de 40 % des entreprises du Fortune 100.[6] Cette concentration de clientèle suggère que la demande régionale ultérieure pourrait dépendre davantage d'une adoption plus large des plateformes, notamment la préparation post-quantique et la gouvernance des charges de travail d'IA. Les organisations nord-américaines demeurent des acheteurs importants d'outils de gestion des identités machines et des actifs cryptographiques dans le marché de la gestion du cycle de vie des certificats.
Marché de la Gestion du Cycle de Vie des Certificats en Europe et en Asie-Pacifique
L'Europe est un marché régional secondaire, avec l'Allemagne, le Royaume-Uni et la France en tête des investissements. Les exigences d'eIDAS 2.0 relatives aux signatures électroniques qualifiées, la loi européenne sur la cyber-résilience et le calendrier du CA/Browser Forum soutiennent un cycle parallèle de mises à niveau de la gouvernance des certificats. L'Asie-Pacifique devrait se développer à un CAGR de 26,12 % jusqu'en 2031. Le programme Digital India de l'Inde et l'infrastructure de commerce numérique liée à l'UPI créent des exigences en matière de déploiement de certificats que les plateformes cloud-natives peuvent satisfaire. Sectigo s'est associé à eCAPS Computers India en juillet 2026 pour atteindre les revendeurs de niveau 2 et les fournisseurs de services de sécurité gérés.
Marché de la Gestion du Cycle de Vie des Certificats dans les Amériques et au Moyen-Orient et en Afrique
La loi chinoise sur la cybersécurité et la loi sur la sécurité des données exigent que les entreprises nationales utilisent des cadres formels de gestion des certificats compatibles avec les normes SM2 et SM4, favorisant les fournisseurs disposant d'intégrations d'autorités de certification localisées. L'Amérique du Sud, le Moyen-Orient et l'Afrique sont des zones d'adoption plus modestes mais actives, la LGPD brésilienne et les cadres de sécurité numérique en évolution du Mexique soutenant l'intérêt axé sur la conformité parmi les institutions financières et les agences gouvernementales. L'Arabie saoudite, les Émirats arabes unis et l'Afrique du Sud développent également leur demande à travers l'économie numérique, le cloud souverain, la numérisation des services financiers et les programmes d'e-gouvernement. Les écosystèmes de partenaires de services gérés limités peuvent ralentir l'adoption en dehors des régions les plus matures.
Paysage concurrentiel
Concentration du Marché
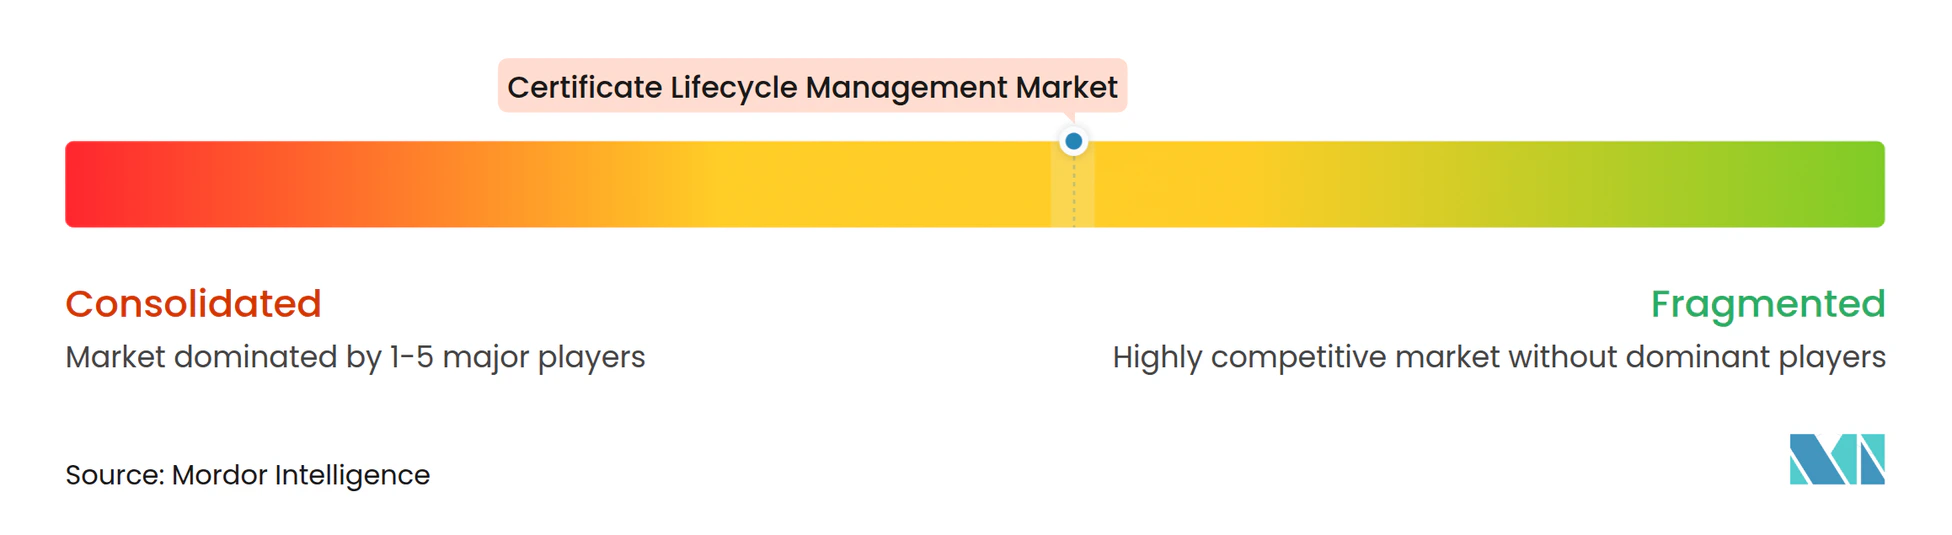
Le marché de la gestion du cycle de vie des certificats est modérément concentré parmi les principaux fournisseurs de plateformes et plus fragmenté parmi les spécialistes et les fournisseurs régionaux. Keyfactor, DigiCert, Entrust, Sectigo, AppViewX, Garantir, Ascertia, CyberArk, eMudhra, HID Global, MachineCert et Smallstep Labs couvrent différentes parties du marché. La concurrence se concentre sur l'indépendance vis-à-vis des autorités de certification, la découverte automatisée, l'émission, le renouvellement, le déploiement, la gestion des politiques et l'agilité cryptographique. Les clients entreprises ont besoin d'une plateforme capable de gérer les environnements PKI publics et privés sans outils opérationnels distincts. Le marché de la gestion du cycle de vie des certificats accorde également une plus grande importance à l'intégration des développeurs et au support des environnements cloud distribués.
Sectigo a acquis l'activité de certificats publics d'Entrust en janvier 2025 et a achevé la migration de plus de 500 000 certificats le 25 septembre 2025.[7] Cette transaction a élargi l'empreinte entreprise de Sectigo tout en permettant à Entrust de se concentrer sur la sécurité cryptographique prête pour le quantique et centrée sur l'identité. Keyfactor a annoncé un investissement stratégique de croissance de plus de 1 milliard USD en juillet 2026 pour financer le développement de produits, l'expansion géographique, le recrutement et les acquisitions. Keyfactor a également introduit le Trust Control Plane en juin 2026 pour combiner la gestion des identités machine et la gouvernance des actifs cryptographiques.
La gestion des certificats pour l'IoT et la technologie opérationnelle reste un domaine où les exigences produits diffèrent des flux de travail TLS d'entreprise standard. Les appareils à capacité de calcul limitée et aux cycles de remplacement longs peuvent nécessiter la prise en charge d'EST, de SCEP ou d'ACME allégé. L'agilité cryptographique post-quantique est un autre domaine concurrentiel, car les clients doivent d'abord identifier les dépendances cryptographiques avant de changer d'algorithmes. Smallstep Labs et MachineCert se disputent les utilisateurs du marché intermédiaire avec une automatisation orientée développeurs pouvant s'intégrer dans les flux de travail CI/CD, tandis que le marché de la gestion du cycle de vie des certificats reste ouvert aux fournisseurs qui réduisent la complexité de déploiement pour les équipes sans spécialistes PKI dédiés.
Leaders du secteur de la gestion du cycle de vie des certificats
-
Keyfactor, Inc.
-
CyberArk Software Ltd.
-
DigiCert, Inc.
-
Entrust Corporation
-
Sectigo Limited
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Gestion du Cycle de Vie des Certificats Entreprises couvertes dans ce rapport
- Keyfactor, Inc.
- CyberArk Software Ltd.
- DigiCert, Inc.
- Entrust Corporation
- Sectigo Limited
- AppViewX, Inc.
- GMO GlobalSign Holdings K.K.
- Ascertia Limited
- HID Global Corporation
- Garantir, Inc.
- eMudhra Limited
- Versatile Security GmbH
- PrimeKey Solutions AB
- Nexus Technology GmbH
- D-Trust GmbH
- Xolphin B.V.
- KeyTalk B.V.
- Evertrust SAS
- Cogito Group Pty Ltd
- Savyint Limited
- Akeyless Security Ltd.
- Securemetric Technology Sdn. Bhd.
- Encryption Consulting LLC
- MachineCert, Inc.
- Smallstep Labs, Inc.
Développements industriels récents dans Marché de la Gestion du Cycle de Vie des Certificats
- Août 2026 : Sectigo a lancé la passerelle d'orchestration Sectigo (SOG), une couche d'automatisation au sein de Sectigo Certificate Manager permettant aux équipes informatiques d'automatiser la découverte, l'émission, le renouvellement et le déploiement des certificats dans les environnements sur site, cloud et en périphérie depuis une plateforme unique conçue pour gérer la cadence de renouvellement quasi mensuelle que le mandat de validité de 47 jours imposera d'ici 2029.
- Juillet 2026 : Keyfactor a annoncé un investissement stratégique de croissance de plus de 1 milliard USD dirigé par Summit Partners, avec Insight Partners et Sixth Street Growth conservant une participation significative. Les produits sont destinés à l'innovation produit, à l'expansion géographique, au renforcement des équipes et aux acquisitions stratégiques dans le secteur de la sécurité des identités machine.
- Juillet 2026 : DigiCert a lancé la préversion de DigiCert Quantum Central, une solution en libre-service au sein du portefeuille DigiCert ONE permettant aux organisations d'inventorier les dépendances cryptographiques et d'identifier les priorités de migration vers la cryptographie post-quantique sans nécessiter d'expertise spécialisée en PQC.
- Juillet 2026 : Sectigo a annoncé un partenariat stratégique avec eCAPS Computers India pour déployer la gestion automatisée du cycle de vie des certificats auprès du réseau de revendeurs de niveau 2 et de fournisseurs de services de sécurité gérés en Inde, ciblant les entreprises naviguant dans la transition vers des cycles de vie de certificats plus courts sur le marché intermédiaire d'Asie du Sud.
- Juin 2026 : Keyfactor a lancé le Trust Control Plane, un modèle opérationnel unifié consolidant la gestion des identités machine et la gouvernance des actifs cryptographiques dans un plan de contrôle unique offrant une visibilité continue, des opérations automatisées et une application des politiques dans les environnements sur site, cloud et de charges de travail d'IA.
Périmètre du rapport mondial sur le marché de la gestion du cycle de vie des certificats
Le marché de la gestion du cycle de vie des certificats comprend les plateformes logicielles et les services gérés qui automatisent la gestion de bout en bout des certificats numériques dans les PKI publiques et privées. Les solutions de gestion du cycle de vie des certificats (CLM) gèrent la découverte et l'inventaire, l'émission, le déploiement, la surveillance, le renouvellement et la révocation des certificats, réduisant ainsi le risque de pannes et de failles de sécurité causées par des certificats expirés ou mal configurés dans des environnements vastes et dynamiques.
Le rapport sur le marché de la gestion du cycle de vie des certificats est segmenté par composant (logiciels et services), type de certificat (certificats SSL/TLS publiquement approuvés et certificats TLS privés et d'infrastructure réseau), modèle de déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité (banque, services financiers et assurance (BFSI), santé et sciences de la vie, administration publique, technologies de l'information et télécommunications, fabrication industrielle, commerce de détail et commerce électronique, énergie et services publics, et autres secteurs d'activité) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Logiciels |
| Services |
| Certificats SSL/TLS publiquement approuvés |
| Certificats TLS privés et d'infrastructure réseau |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Santé et sciences de la vie |
| Administration publique |
| Technologies de l'information et télécommunications |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Énergie et services publics |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Amérique du Sud | Brésil | |
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Reste de l'Afrique | ||
| Par composant | Logiciels | ||
| Services | |||
| Par type de certificat | Certificats SSL/TLS publiquement approuvés | ||
| Certificats TLS privés et d'infrastructure réseau | |||
| Par modèle de déploiement | Basé sur le cloud | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par secteur d'activité | Banque, services financiers et assurance (BFSI) | ||
| Santé et sciences de la vie | |||
| Administration publique | |||
| Technologies de l'information et télécommunications | |||
| Fabrication industrielle | |||
| Commerce de détail et commerce électronique | |||
| Énergie et services publics | |||
| Autres secteurs d'activité | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Amérique du Sud | Brésil | ||
| Mexique | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Reste de l'Afrique | |||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la gestion du cycle de vie des certificats ?
La taille du marché de la gestion du cycle de vie des certificats est projetée à 1,51 milliard USD en 2025, 1,77 milliard USD en 2026, et devrait atteindre 4,36 milliards USD d'ici 2031, avec un CAGR de 19,76 % de 2026 à 2031.
Qu'est-ce qui stimule la demande pour la gestion du cycle de vie des certificats ?
La réduction des périodes de validité des certificats TLS publics, l'expansion des identités machine, les pannes de certificats et la prolifération des certificats multi-cloud soutiennent la demande.
Quel composant est en tête de l'adoption de la gestion du cycle de vie des certificats ?
Les logiciels représentaient 69,32 % des revenus en 2025, tandis que les services devraient enregistrer la croissance la plus rapide par composant avec un CAGR de 22,76 % jusqu'en 2031.
Quel modèle de déploiement connaît la croissance la plus rapide ?
Le déploiement basé sur le cloud représentait 68,87 % des revenus en 2025 et devrait se développer à un CAGR de 23,69 % jusqu'en 2031.
Quelles organisations devraient adopter ces plateformes le plus rapidement ?
Les petites et moyennes entreprises devraient se développer à un CAGR de 25,81 % jusqu'en 2031, les offres hébergées dans le cloud et les besoins réglementaires élargissant l'accès.
Quelle région devrait connaître la croissance la plus rapide ?
L'Asie-Pacifique devrait se développer à un CAGR de 26,12 % jusqu'en 2031, soutenue par l'infrastructure numérique et les besoins de conformité.