
Taille et part du marché de l'authentification par certificat
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 6.68 Milliards de dollars |
| Taille du Marché (2032) | 13.11 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 14.44 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'authentification par certificat par Mordor Intelligence
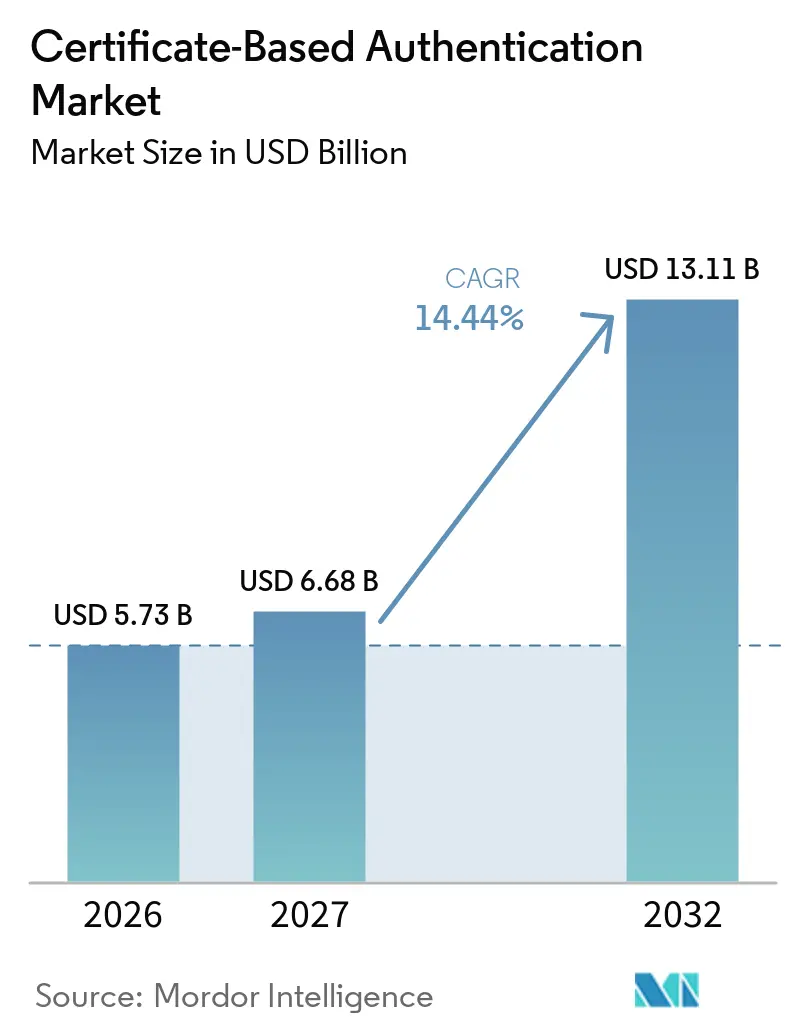
La taille du marché de l'authentification par certificat est évaluée à 5,73 milliards USD en 2026 et devrait atteindre 13,11 milliards USD d'ici 2032, avec une expansion à un CAGR de 14,44 % sur la période 2027-2032. Le marché de l'authentification par certificat dépasse désormais sa fonction de conformité, alors que les entreprises, les gouvernements et les opérateurs industriels remplacent les identifiants plus faibles par une identité cryptographique. L'augmentation des inventaires de certificats et la fréquence accrue des renouvellements alourdissent la charge opérationnelle des équipes internes. Cela place l'automatisation du cycle de vie des certificats au cœur des décisions d'achat et confère aux fournisseurs d'infrastructure à clé publique (PKI) gérée un rôle plus important dans les programmes de sécurité des entreprises. L'adoption du modèle zéro confiance, les identités machines dans les environnements cloud et IoT, ainsi que la réduction des périodes de validité des certificats TLS devraient soutenir la demande, tandis que la préparation post-quantique accroît la valeur des fournisseurs capables de prendre en charge la modernisation cryptographique.
Points clés du rapport
- Par offre, les solutions d'authentification par certificat ont représenté 41,88 % de la part du marché de l'authentification par certificat en 2026, tandis que les plateformes de gestion du cycle de vie des certificats devraient constituer le sous-segment à la croissance la plus rapide jusqu'en 2032.
- Par type de certificat, les certificats SSL/TLS ont représenté 46,68 % de la part du marché de l'authentification par certificat en 2026, tandis que les certificats pour appareils et IoT devraient constituer le type de certificat à la croissance la plus rapide jusqu'en 2032.
- Par mode de déploiement, les déploiements basés sur le cloud ont représenté 55,21 % du marché de l'authentification par certificat en 2026.
- Par cas d'utilisation de l'authentification, l'authentification des utilisateurs a représenté 15,47 % du segment en 2026, tandis que l'authentification des appareils devrait progresser à un CAGR de 14,58 % jusqu'en 2032.
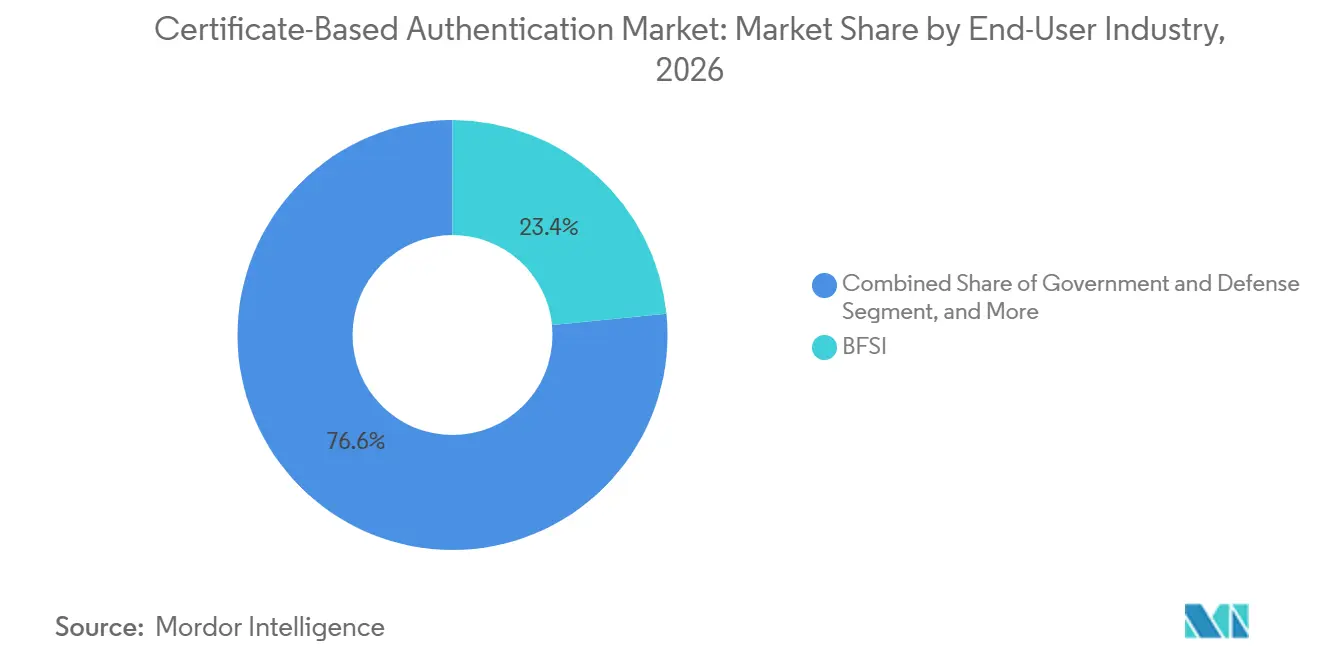
- Par secteur d'activité des utilisateurs finaux, le BFSI a représenté 23,42 % du segment en 2026, tandis que le gouvernement et la défense devraient progresser à un CAGR de 14,98 % jusqu'en 2032.
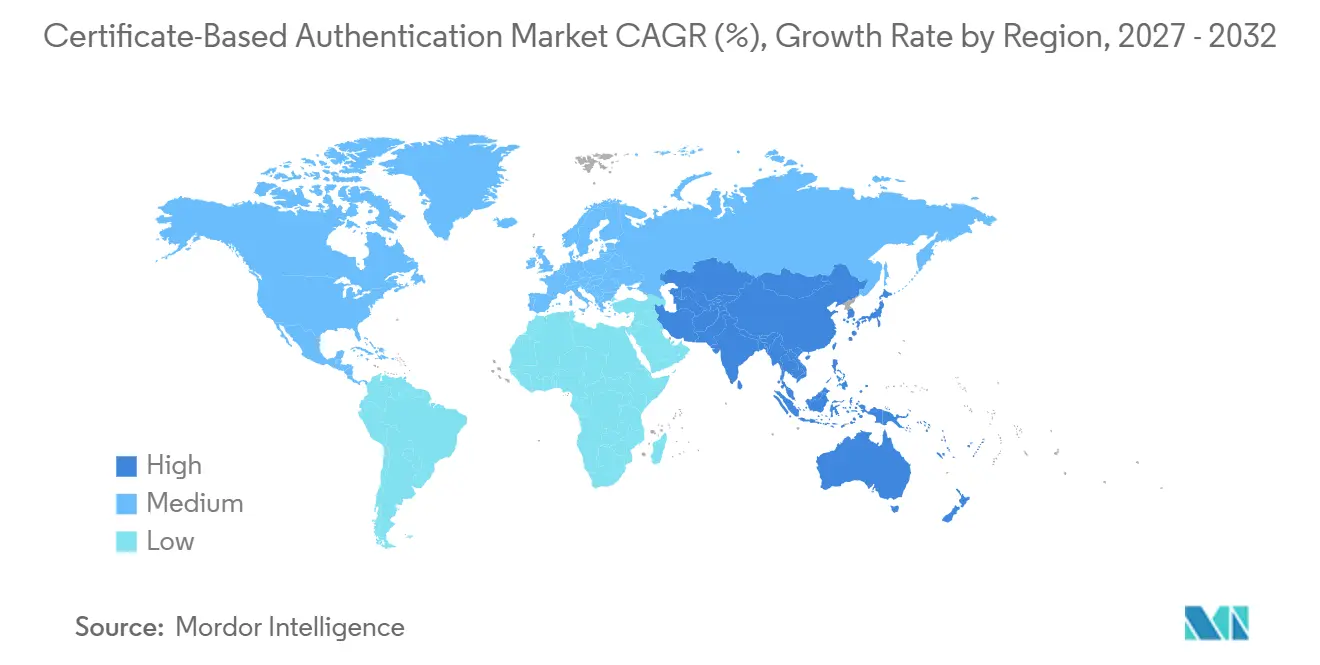
- Par géographie, l'Amérique du Nord a représenté 41,88 % du marché de l'authentification par certificat en 2026, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 15,13 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Adoption du modèle zéro confiance et accès résistant au hameçonnage | +3.2% | Mondial, aigu en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Expansion des identités machines dans les environnements cloud et IoT | +2.8% | Mondial, cœur en Asie-Pacifique avec répercussions sur le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Réduction des durées de validité des certificats TLS publics | +2.4% | Mondial, Amérique du Nord et Europe en tant que premiers adoptants | Court terme (≤ 2 ans) |
| Exigences fortes en matière d'identité numérique et de protection des données | +2.0% | Mondial, concentré en Europe, en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Identité cryptographique pour les véhicules connectés, les actifs industriels et les dispositifs médicaux | +1.6% | Mondial, corridors industriels d'Asie-Pacifique et d'Europe | Long terme (≥ 4 ans) |
| Programmes nationaux d'identité numérique et d'infrastructure à clé publique souveraine | +1.2% | Mondial, concentré en Asie-Pacifique, au Moyen-Orient et en Afrique, et en Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Adoption du modèle zéro confiance et exigences d'accès résistant au hameçonnage
Les architectures zéro confiance nécessitent des méthodes d'authentification capables de résister au hameçonnage à l'échelle de l'entreprise. Les mécanismes basés sur les certificats répondent à ce besoin pour l'accès des employés, des appareils et des charges de travail. Un rapport Okta et Yubico de 2026 a révélé que 70 % des répondants avaient constaté une augmentation du hameçonnage organisationnel, tandis que 88 % des responsables de la sécurité restaient confiants dans leur posture de sécurité.[1] Une enquête Portnox publiée en octobre 2025 a révélé que 92 % des RSSI avaient mis en œuvre, étaient en train de mettre en œuvre ou prévoyaient de mettre en œuvre une authentification sans mot de passe, contre 70 % en 2024.[2] Les directives fédérales américaines identifient l'authentification par certificat basée sur la PIV comme référence dans le cadre de l'OMB M-22-09, et le décret exécutif 14144 a étendu les exigences relatives à l'authentification résistante au hameçonnage conforme à FIDO. Ces exigences soutiennent l'adoption sur le marché de l'authentification par certificat, car une authentification plus robuste devient une exigence de sécurité et de conformité plutôt qu'une mise à niveau facultative.
Expansion des identités machines dans les environnements cloud et IoT
Les identités machines sont plus nombreuses que les identités humaines dans de nombreux environnements d'entreprise. Les certificats X.509 constituent une méthode d'authentification principale pour les charges de travail, les conteneurs et les appareils connectés. Une étude Ponemon Sullivan de février 2026 a signalé une moyenne de 114 591 certificats internes par organisation, tandis que 55 % des répondants peinaient à suivre l'augmentation des volumes.[3] Le NIST fournit une architecture de référence pour l'intégration et la gestion du cycle de vie des appareils IoT de couche réseau de confiance. La mise à l'échelle de cette approche sur de grands parcs d'appareils nécessite une découverte, une émission, un renouvellement et une révocation automatisés des certificats. Ce besoin soutient les dépenses en gestion du cycle de vie au sein du marché de l'authentification par certificat, à mesure que les environnements industriels et cloud deviennent plus complexes.
Réduction des durées de validité des certificats TLS publics
Le CA/Browser Forum a approuvé en avril 2025 une réduction progressive de la période de validité maximale des certificats TLS publics. La période de validité diminuera progressivement, augmentant les événements de renouvellement de certificats pour les organisations disposant d'inventaires web, d'API et de services étendus. Les pratiques de renouvellement manuel peuvent accroître le risque d'interruptions de service à mesure que les cycles de renouvellement des certificats deviennent plus fréquents. Let's Encrypt a également annoncé des plans pour raccourcir les périodes de validité des certificats. Ces changements font de l'automatisation une exigence pratique pour de nombreux acheteurs sur le marché de l'authentification par certificat.
Exigences fortes en matière d'identité numérique et de protection des données
La réglementation dans les secteurs bancaire, de la santé et de l'administration publique accroît le recours à l'identité numérique de haute assurance. eIDAS 2.0 exige que les États membres de l'Union européenne fournissent au moins 1 portefeuille d'identité numérique européen d'ici fin 2026. Les exigences du secteur financier indien incluent l'utilisation de la PKI pour les transferts de fonds interbancaires et les certificats de signature numérique pour les dépôts réglementaires définis. La norme ISO 17090-4:2026 spécifie les exigences en matière d'infrastructure à clé publique et de signature numérique pour les documents de santé transfrontaliers. Les normes ETSI et les exigences de chiffrement dans le secteur de la santé rendent l'infrastructure de certificats pertinente pour la planification de la conformité. Ces obligations soutiennent des dépenses plus durables sur le marché de l'authentification par certificat, car les contrôles d'identité critiques ne peuvent pas être reportés aussi facilement que les projets discrétionnaires.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Pénurie de compétences en PKI et en cryptographie | -1.8% | Mondial, aigu en Amérique du Sud, au Moyen-Orient et en Afrique, et en Asie du Sud-Est | Moyen terme (2-4 ans) |
| Coût élevé des modules de sécurité matériels et des déploiements de haute assurance | -1.2% | Mondial, concentré parmi les PME en Asie-Pacifique et en Amérique du Sud | Court terme (≤ 2 ans) |
| Contraintes des appareils hérités et connectivité périphérique intermittente | -0.9% | Mondial, aigu dans la fabrication, les services publics et la santé | Long terme (≥ 4 ans) |
| Politiques de confiance fragmentées dans les environnements multicloud et transfrontaliers | -0.7% | Mondial, aigu en Europe et dans les corridors commerciaux transfrontaliers | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Pénurie de compétences en PKI et en cryptographie
La pénurie de professionnels en PKI et en cryptographie peut retarder le déploiement et affaiblir l'efficacité opérationnelle. Une étude Ponemon Sullivan a révélé que les organisations s'appuient souvent sur de petites équipes pour gérer la PKI, tandis que beaucoup manquent d'expertise interne suffisante. L'étude a également indiqué que les organisations externalisent fréquemment les activités PKI à des prestataires de services gérés. Sectigo a signalé des lacunes importantes en matière de compétences dans la préparation à la cryptographie post-quantique au sein des organisations. Les organisations sans capacité spécialisée adéquate peuvent reporter les initiatives de modernisation et faire face à des exigences de remédiation accrues lorsque la migration cryptographique devient obligatoire. Cette pénurie de compétences crée également des opportunités pour les services PKI gérés sur le marché de l'authentification par certificat.
Coût élevé des modules de sécurité matériels et des déploiements de haute assurance
Les modules de sécurité matériels utilisés pour les opérations d'autorité de certification racine peuvent constituer un obstacle matériel pour les acheteurs du marché intermédiaire. Les appliances Thales Luna Network HSM impliquent des coûts d'acquisition substantiels, tandis que les configurations à haute disponibilité nécessitent un investissement nettement plus élevé avant les coûts annuels de support. La même source indique que les déploiements de modules de sécurité matériels en cloud peuvent offrir un coût total de possession à long terme inférieur à celui des implémentations sur site comparables. Les services cloud peuvent réduire la charge financière initiale pour les organisations qui peuvent les utiliser. Cependant, les exigences de résidence des données et les normes de haute assurance continuent de limiter les options de migration pour certains acheteurs. Ces coûts peuvent retarder les déploiements complexes sur le marché de l'authentification par certificat, en particulier parmi les organisations de plus petite taille.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
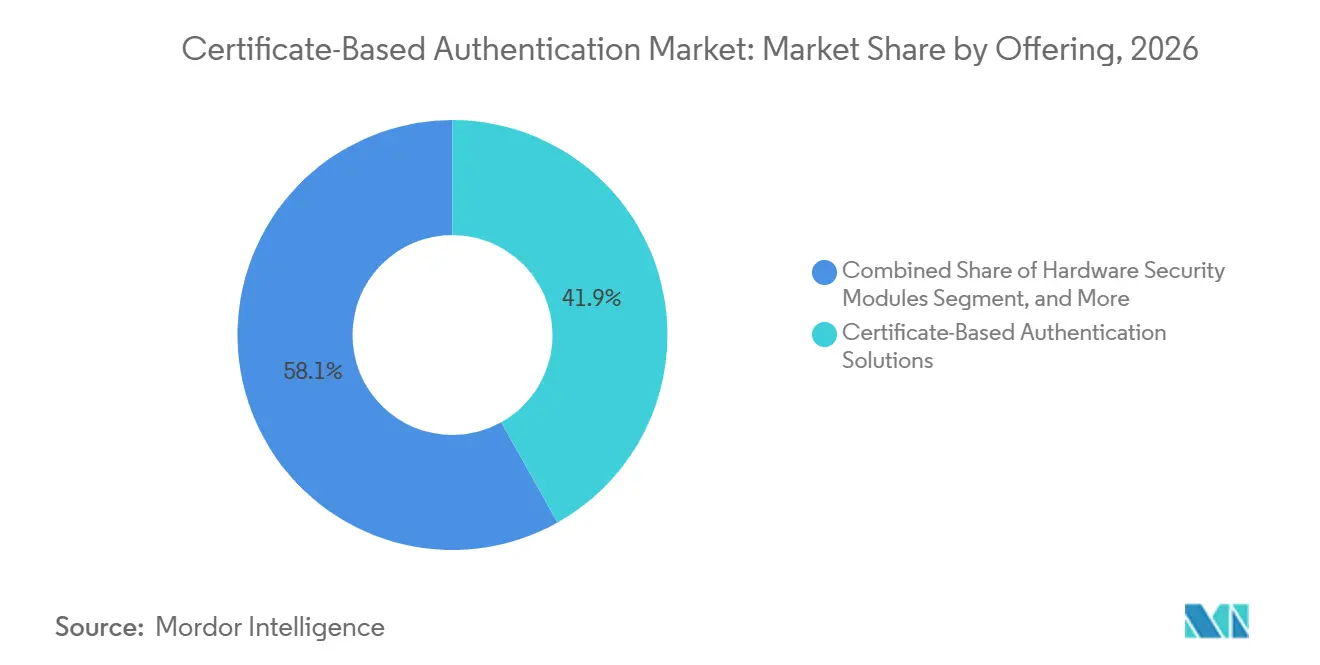
les plateformes d'automatisation du cycle de vie gagnent du terrain sur les solutions principalesLes solutions d'authentification par certificat ont représenté 41,88 % du segment des offres en 2026. Les organisations continuent de donner la priorité aux fonctions principales d'émission, de validation, de découverte de certificats et de gouvernance, car elles restent au cœur de l'identité cryptographique pour les utilisateurs, les systèmes et les actifs connectés. Les plateformes de gestion du cycle de vie des certificats devraient se développer plus rapidement jusqu'en 2032, car la réduction des durées de validité des certificats rend le suivi manuel, l'attribution de la propriété et le renouvellement en temps opportun moins viables pour les grands parcs. Les services PKI gérés répondent aux besoins des acheteurs qui ne peuvent pas maintenir une équipe PKI dédiée ou exploiter une infrastructure spécialisée en interne. Les modules de sécurité matériels bénéficient également des programmes de préparation post-quantique, tandis que les services professionnels soutiennent les évaluations de santé, la conception de politiques et la planification de la modernisation dans le secteur de l'authentification par certificat.
Le marché de l'authentification par certificat est également façonné par la relation entre la validité des certificats et la charge de travail opérationnelle. Chaque réduction de la durée des certificats augmente le nombre d'événements de renouvellement annuels pour un inventaire de certificats donné, même lorsque le nombre d'applications et d'appareils reste inchangé. Cela augmente les volumes de transactions sur les plateformes de cycle de vie et approfondit les exigences d'intégration entre les autorités de certification, les outils cloud, les systèmes de développement et les applications métier. L'acquisition par Keyfactor d'InfoSec Global et de CipherInsights en mai 2025 a combiné la gestion de la posture cryptographique et la découverte d'actifs avec des capacités automatisées de gestion du cycle de vie des certificats et de PKI. Cette transaction reflète les efforts des fournisseurs pour répondre aux besoins de découverte, d'automatisation, de visibilité des inventaires et de préparation quantique via une plateforme plus large.

Par type de certificat :
les certificats SSL/TLS ancrent le volume tandis que les certificats pour appareils et IoT s'accélèrentLes certificats SSL/TLS ont représenté 46,68 % du segment des types de certificats en 2026. Leur utilisation étendue couvre le chiffrement des sites web, la sécurité des API, les portails orientés clients et le mTLS pour les microservices communiquant dans des environnements distribués. Le passage à une période de validité TLS maximale de 200 jours en mars 2026 augmente l'activité de renouvellement, avec de nouvelles réductions prévues pour atteindre 47 jours d'ici 2029. Les certificats d'authentification client soutiennent l'accès utilisateur résistant au hameçonnage, tandis que les certificats de signature de code et de signature de documents soutiennent l'intégrité des logiciels et les documents commerciaux signés. Les certificats de messagerie sécurisée s'adaptent aux changements de politique des navigateurs qui séparent les usages étendus de clé clientAuth et serverAuth.
Les certificats pour appareils et IoT devraient constituer le type de certificat à la croissance la plus rapide jusqu'en 2032. Les points de terminaison connectés ont besoin d'une identité cryptographique vérifiable depuis la fabrication et le provisionnement initial jusqu'à la maintenance, le renouvellement et le retrait pendant leur durée de vie opérationnelle. La norme chinoise GB/T 47001-2025, en vigueur le 1er juillet 2026, établit des exigences de gestion des identifiants V2X basées sur la PKI pour les véhicules intelligents et connectés. Cela crée une base réglementaire pour les volumes de certificats automobiles en Chine, où le déploiement de véhicules connectés ajoute une large base d'appareils adressable. Des exigences similaires pour les équipements industriels et les dispositifs médicaux connectés renforcent l'évolution vers une identité au niveau de l'appareil. Ces applications élargissent le secteur de l'authentification par certificat au-delà des identifiants web et employés conventionnels.
Par mode de déploiement :
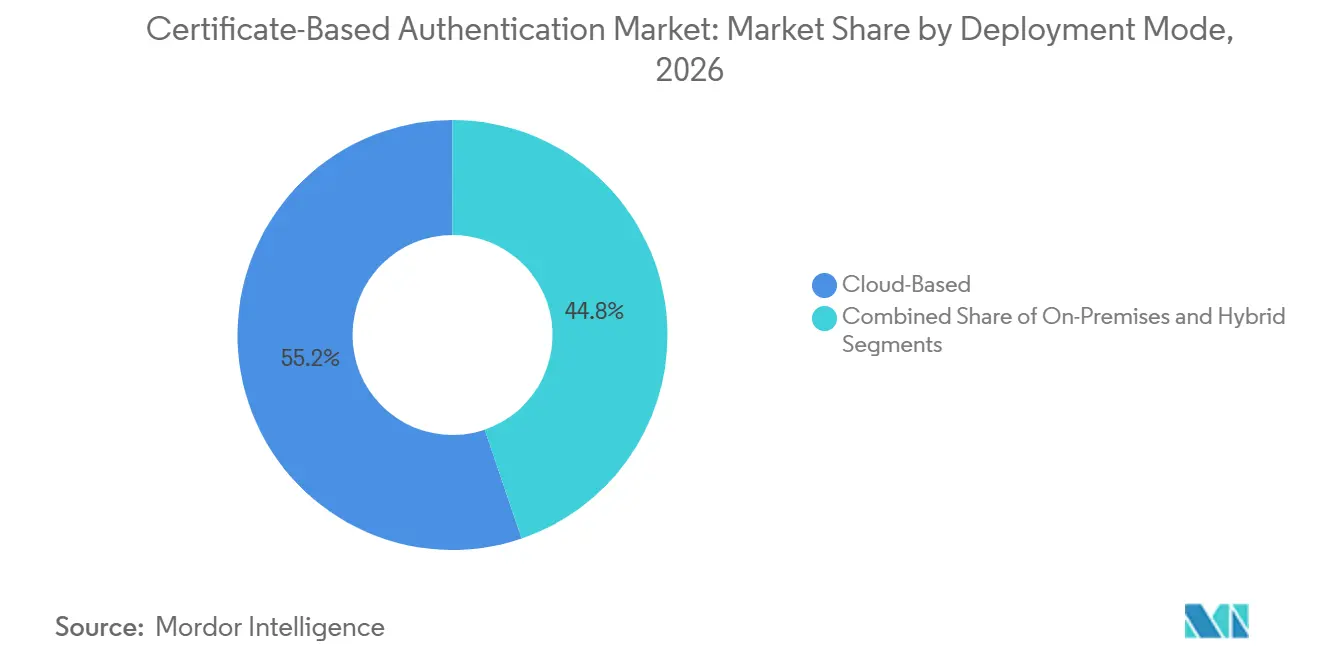
le cloud consolide son avance dans les PKI publiques et privéesLes déploiements basés sur le cloud ont représenté 55,21 % du segment des modes de déploiement en 2026. La taille du marché de l'authentification par certificat pour les déploiements cloud bénéficie de moindres engagements en infrastructure, de la flexibilité des services et de la capacité à absorber des charges de travail de renouvellement de certificats inégales. EverTrust a estimé un coût total de possession sur 10 ans pour un module de sécurité matériel en cloud à environ 450 000 USD, contre 2,1 millions USD pour un déploiement sur site comparable. Les plateformes de cycle de vie natives du cloud peuvent absorber davantage d'activité de renouvellement à mesure que les durées de vie des certificats se raccourcissent et que de nouveaux actifs connectés sont ajoutés. Cette flexibilité réduit la nécessité d'acheter à l'avance une capacité inutilisée.
Les déploiements sur site restent importants dans les secteurs soumis à des exigences de souveraineté des données, d'isolation physique ou de sécurité nationale. Les opérateurs d'infrastructures critiques et les contractants de défense en sont des exemples clés, car ils peuvent nécessiter un contrôle direct sur les clés racines et les processus opérationnels. Les modèles hybrides peuvent conserver les autorités de certification racines sur site tout en utilisant la capacité cloud pour l'émission subordonnée, la découverte et la gestion du cycle de vie. Les conceptions Bring Your Own Key soutiennent cette répartition des responsabilités entre les équipes de sécurité internes et les plateformes externes. Les prestataires de services de confiance qualifiés dans l'Union européenne doivent satisfaire aux exigences de sécurité BSI TR-03145 et ETSI quel que soit le mode de déploiement. Cela crée un seuil de qualité commun pour les services de certificats en cloud et sur site.
Par cas d'utilisation de l'authentification :
l'authentification des appareils dépasse les segments centrés sur l'humainL'authentification des utilisateurs a représenté 15,47 % du segment des cas d'utilisation de l'authentification en 2026. Elle comprend les connexions par carte à puce, les identifiants PIV dérivés et l'authentification FIDO soutenue par certificat pour les personnes accédant aux systèmes d'entreprise, aux réseaux sécurisés et aux données sensibles. L'authentification des appareils devrait progresser à un CAGR de 14,58 % jusqu'en 2032, car les points de terminaison connectés nécessitent des identités vérifiées pour l'accès zéro confiance. L'authentification des applications et des charges de travail couvre les comptes de service et les flux CI/CD où le mTLS peut remplacer les secrets partagés. L'authentification réseau et mTLS, l'authentification des API et les certificats d'intégrité du code et des logiciels fournissent la couche d'identifiants pour les microservices, les passerelles, les chaînes d'approvisionnement logicielles et les interactions de services automatisées.
Les clés d'accès FIDO peuvent absorber une demande qui aurait autrement été orientée vers des certificats clients dédiés. Les organisations qui remplacent les mots de passe peuvent différer certaines émissions de certificats utilisateurs tout en ajoutant plus rapidement des identifiants d'appareils et de charges de travail dans les environnements cloud et opérationnels. Le NIST fournit une architecture de référence pour l'intégration des appareils IoT de couche réseau qui soutient le modèle opérationnel pour l'authentification des appareils. La différence entre les besoins d'identité humaine et machine doit être expliquée pour justifier les perspectives plus favorables de l'authentification des appareils. Elle déplace l'attention des fournisseurs vers la découverte de certificats, l'enrôlement automatisé, les processus de renouvellement à l'échelle du parc et les contrôles de révocation cohérents. Le marché de l'authentification par certificat doit prendre en charge les appareils industriels à longue durée de vie ainsi que les charges de travail cloud en évolution rapide.
Par secteur d'activité des utilisateurs finaux :
le gouvernement et la défense s'accélèrent tandis que le BFSI ancre la demande de baseLe BFSI a représenté 23,42 % du segment des secteurs d'activité des utilisateurs finaux en 2026. Les banques et les institutions financières nécessitent des contrôles robustes pour les transactions à haute valeur, l'identité des clients, l'infrastructure de paiement et les dossiers réglementaires. Le gouvernement et la défense devraient progresser à un CAGR de 14,98 % jusqu'en 2032, portés par les programmes nationaux zéro confiance, les investissements en PKI souveraine et les services d'administration électronique. Les technologies de l'information et des télécommunications utilisent des certificats d'appareils et de charges de travail pour l'authentification réseau et la sécurité des maillages de services. La demande dans le secteur de la santé et des sciences de la vie est soutenue par les exigences de la norme ISO 17090-4:2026 pour l'échange transfrontalier d'informations de santé.
Les projets gouvernementaux passent souvent de l'approbation budgétaire au déploiement en 12 à 24 mois. Cela crée des cycles d'achat plus longs, mais peut soutenir des achats soutenus après l'annonce des programmes de modernisation et le début des étapes de mise en œuvre. Les exigences PKI liées à la RBI en Inde ajoutent une couche de marché émergent à la demande BFSI pour les transferts interbancaires et les signatures numériques réglementées. La fabrication, le commerce de détail et le commerce électronique, l'énergie et les services publics ajoutent également de la demande à mesure que les systèmes de technologie opérationnelle et de technologie de l'information deviennent plus connectés. Ces acheteurs nécessitent des contrôles de certificats pour les appareils, les applications, l'accès opérationnel à distance et les systèmes qui échangent des données entre eux. Le marché de l'authentification par certificat sert donc un ensemble plus large d'environnements réglementés, transactionnels et opérationnels.
Analyse géographique
Marché de l'authentification par certificat en Amérique du Nord
L'Amérique du Nord représentait 41,88 % du marché de l'authentification par certificat en 2026. La région dispose d'une infrastructure PKI d'entreprise mature, d'une adoption substantielle du cloud et d'un programme fédéral soutenant la mise en œuvre du modèle zéro confiance au sein des agences civiles. Les directives de la CISA soutiennent la mise en œuvre de l'architecture zéro confiance au sein des agences américaines. Les orientations fédérales incluent une authentification résistante au hameçonnage et des identifiants de certificat basés sur PIV dans le cadre de l'OMB M-22-09. La numérisation des soins de santé au Canada, l'expansion de l'administration électronique au Mexique et les besoins de renouvellement au sein de la base installée soutiennent la demande régionale à mesure que les durées des certificats publics se raccourcissent.
Marché de l'authentification par certificat en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 15,13 % jusqu'en 2032. Les programmes nationaux d'identité numérique créent une demande parallèlement à une numérisation rapide du secteur privé et à de larges populations d'utilisateurs mobiles et industriels connectés. L'Agence numérique du Japon a indiqué que l'adoption de la carte My Number avait dépassé 80 % de la population en août 2026, et que 1 431 entreprises du secteur privé avaient intégré le service d'authentification numérique JPKI en septembre 2026. Les inscriptions au programme MyDigital ID en Malaisie sont passées de 1,8 million au premier trimestre 2025 à 2,8 million au deuxième trimestre 2025. La norme relative aux véhicules connectés en Chine et les exigences du secteur financier en Inde créent une demande supplémentaire de certificats dans les domaines de l'automobile et de la banque.
Marché de l'authentification par certificat en EMEA et en Amérique du Sud
L'Europe détient la deuxième part régionale la plus importante sur le marché de l'authentification par certificat. eIDAS 2.0 exige que chaque État membre de l'Union européenne fournisse au moins un portefeuille d'identité numérique européen d'ici fin 2026, tandis que l'Allemagne exploite une PKI à plusieurs niveaux pour les documents d'identité électroniques, comprenant une autorité de certification de signature nationale et une autorité de vérification de certification nationale. L'Amérique du Sud se développe plus lentement en raison de la fragmentation des normes PKI nationales, bien que le programme de gouvernement numérique du Brésil représente une demande potentielle. Le Moyen-Orient et l'Afrique attirent des fournisseurs de PKI gérée à mesure que les programmes PKI souverains progressent et que les capacités des spécialistes locaux restent limitées.
Paysage concurrentiel
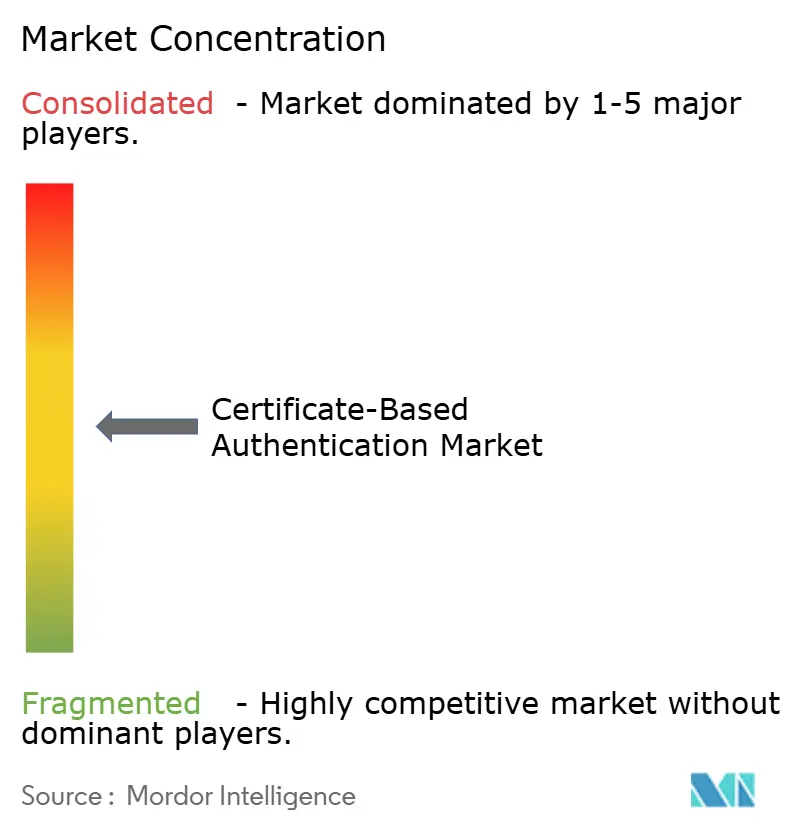
Le marché de l'authentification par certificat est modérément consolidé au niveau de l'autorité de certification et fragmenté dans les domaines de la gestion du cycle de vie, de la PKI gérée et de la sécurité matérielle. DigiCert, Sectigo et GlobalSign sont des autorités de certification publiques établies, tandis que Keyfactor, Entrust et AppViewX se font concurrence autour de l'automatisation, de la PKI privée et de l'agilité cryptographique. Les fournisseurs de cloud servent les cas d'utilisation natifs du cloud via des services de certificats gérés intégrés à des plateformes d'infrastructure plus larges. Les fournisseurs de plus petite taille, dont eMudhra, étendent les capacités de gestion des certificats à davantage d'acheteurs d'entreprise et réglementés. La concurrence reste active car les acheteurs ont souvent besoin d'interopérabilité entre les autorités de certification, les clouds, les applications, les parcs d'appareils et les systèmes de sécurité internes.
La migration post-quantique, les contrôles d'identité liés à l'IA et la gestion des identités machines sont des domaines centraux de différenciation des produits. DigiCert a lancé Quantum Central et AI Trust Manager en tant que modules de DigiCert ONE en 2026, ciblant l'évaluation des risques cryptographiques, la planification de la migration post-quantique et la gouvernance des certificats pour les agents et modèles d'IA. AppViewX a acquis Eos en mars 2026 et lancé Agent Identity Security en juin 2026 pour étendre les contrôles du cycle de vie des certificats aux charges de travail d'IA autonomes. Ces mouvements indiquent que les fournisseurs adaptent la gouvernance des certificats aux types de charges de travail émergents et aux modèles d'automatisation. L'accent commercial se déplace de l'émission individuelle de certificats vers la gouvernance de l'identité cryptographique dans l'ensemble de l'environnement opérationnel.
L'activité d'acquisition modifie également la structure concurrentielle du marché de l'authentification par certificat. Sectigo a achevé la migration de l'activité de certificats publics d'Entrust en septembre 2025, transférant plus de 500 000 certificats vers Sectigo Certificate Manager. L'acquisition par Keyfactor d'InfoSec Global et de CipherInsights en mai 2025 a ajouté des capacités de gestion de la posture cryptographique et de découverte. La certification de sécurité matérielle et la participation aux exigences du CA/Browser Forum constituent des barrières à l'entrée dans l'émission de certificats, tandis que l'automatisation du cycle de vie reste ouverte à la différenciation grâce à la connectivité agnostique aux autorités de certification et à la rapidité de mise en œuvre.
Leaders du secteur de l'authentification par certificat
-
DigiCert, Inc.
-
Sectigo Limited
-
GoDaddy Operating Company, LLC
-
GlobalSign K.K.
-
Entrust Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de l'authentification par certificat Entreprises couvertes dans ce rapport
- DigiCert, Inc.
- Sectigo Limited
- GoDaddy Operating Company, LLC
- GlobalSign K.K.
- Entrust Corporation
- Keyfactor, Inc.
- CyberArk Software Ltd.
- Thales Group
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- International Business Machines Corporation
- HID Global Corporation
- AppViewX Inc.
- eMudhra Limited
- Ascertia Limited
- WISeKey International Holding Ltd.
- SSL.com LLC
- SwissSign AG
- Internet Security Research Group
- Asseco Data Systems S.A.
Développements industriels récents dans Marché de l'authentification par certificat
- Octobre 2026 : DigiCert a lancé Quantum Central et AI Trust Manager en tant que modules distincts de DigiCert ONE, ciblant l'évaluation des risques cryptographiques, la planification de la migration post-quantique et la gouvernance des certificats numériques pour les agents et modèles d'IA.
- Septembre 2026 : eMudhra a été nommé agent de validation par la Fondation mondiale des identifiants d'entités juridiques, intégrant la demande et le renouvellement d'identifiants d'entités juridiques dans son écosystème de confiance numérique et de PKI, et étendant les services d'identité liés à la conformité aux participants mondiaux aux marchés financiers.
- Juin 2026 : AppViewX a lancé Agent Identity Security à la suite de son acquisition d'Eos en mars 2026, combinant la gestion automatisée du cycle de vie des certificats avec un contrôle d'identité natif à l'IA pour assurer la découverte, la gouvernance et la surveillance des agents d'IA dans les environnements d'entreprise.
- Mars 2026 : AppViewX a acquis Eos, un plan de contrôle d'identité natif à l'IA pour les agents d'IA et les charges de travail autonomes, en le combinant avec les capacités automatisées de PKI et de gestion du cycle de vie des certificats d'AppViewX pour étendre la gestion des identités machines aux charges de travail agentiques.
Périmètre du rapport mondial sur le marché de l'authentification par certificat
Le marché de l'authentification par certificat (CBA) comprend les solutions de sécurité qui utilisent des certificats numériques (X.509) émis et gérés via une infrastructure à clé publique (PKI) pour authentifier les utilisateurs, les appareils, les machines et les applications avant d'accorder l'accès aux réseaux, systèmes ou données. Contrairement aux méthodes basées sur les mots de passe ou les mots de passe à usage unique (OTP), l'authentification par certificat repose sur la confiance cryptographique entre un certificat et son autorité de certification (CA) émettrice, permettant une authentification mutuelle (mTLS) pour les côtés client et serveur.
Le rapport sur le marché de l'authentification par certificat est segmenté par offre (solutions d'authentification par certificat, plateformes de gestion du cycle de vie des certificats, modules de sécurité matériels, services PKI gérés et services professionnels), type de certificat (certificats d'authentification client, certificats pour appareils et IoT, certificats SSL/TLS, certificats de messagerie sécurisée, certificats de signature de code et certificats de signature de documents), mode de déploiement (basé sur le cloud, sur site et hybride), cas d'utilisation de l'authentification (authentification des utilisateurs, authentification des appareils, authentification des applications et des charges de travail, authentification réseau et mTLS, authentification des API, authentification de la messagerie sécurisée et intégrité du code et des logiciels), secteur d'activité des utilisateurs finaux (BFSI, gouvernement et défense, technologies de l'information et télécommunications, santé et sciences de la vie, fabrication et industrie, commerce de détail et commerce électronique, énergie et services publics, et autres secteurs d'activité des utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions d'authentification par certificat |
| Plateformes de gestion du cycle de vie des certificats |
| Modules de sécurité matériels |
| Services PKI gérés |
| Services professionnels |
| Certificats d'authentification client |
| Certificats pour appareils et IoT |
| Certificats SSL/TLS |
| Certificats de messagerie sécurisée |
| Certificats de signature de code |
| Certificats de signature de documents |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Authentification des utilisateurs |
| Authentification des appareils |
| Authentification des applications et des charges de travail |
| Authentification réseau et mTLS |
| Authentification des API |
| Authentification de la messagerie sécurisée |
| Intégrité du code et des logiciels |
| BFSI |
| Gouvernement et défense |
| Technologies de l'information et télécommunications |
| Santé et sciences de la vie |
| Fabrication et industrie |
| Commerce de détail et commerce électronique |
| Énergie et services publics |
| Autres secteurs d'activité des utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Asie du Sud-Est | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient et Afrique | Arabie saoudite |
| Émirats arabes unis | |
| Afrique du Sud | |
| Égypte | |
| Reste du Moyen-Orient et de l'Afrique |
| Par offre | Solutions d'authentification par certificat | |
| Plateformes de gestion du cycle de vie des certificats | ||
| Modules de sécurité matériels | ||
| Services PKI gérés | ||
| Services professionnels | ||
| Par type de certificat | Certificats d'authentification client | |
| Certificats pour appareils et IoT | ||
| Certificats SSL/TLS | ||
| Certificats de messagerie sécurisée | ||
| Certificats de signature de code | ||
| Certificats de signature de documents | ||
| Par mode de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par cas d'utilisation de l'authentification | Authentification des utilisateurs | |
| Authentification des appareils | ||
| Authentification des applications et des charges de travail | ||
| Authentification réseau et mTLS | ||
| Authentification des API | ||
| Authentification de la messagerie sécurisée | ||
| Intégrité du code et des logiciels | ||
| Par secteur d'activité des utilisateurs finaux | BFSI | |
| Gouvernement et défense | ||
| Technologies de l'information et télécommunications | ||
| Santé et sciences de la vie | ||
| Fabrication et industrie | ||
| Commerce de détail et commerce électronique | ||
| Énergie et services publics | ||
| Autres secteurs d'activité des utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Asie du Sud-Est | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Arabie saoudite | |
| Émirats arabes unis | ||
| Afrique du Sud | ||
| Égypte | ||
| Reste du Moyen-Orient et de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de l'authentification par certificat ?
Le marché de l'authentification par certificat est évalué à 5,73 milliards USD en 2026 et devrait atteindre 13,11 milliards USD d'ici 2032 à un CAGR de 14,44 %.
Quels sont les facteurs qui stimulent la demande d'authentification par certificat ?
Les programmes zéro confiance, les exigences d'accès résistant au hameçonnage, la croissance des identités machines et la réduction des durées de vie des certificats TLS sont les principaux facteurs de demande.
Quel modèle de déploiement est en tête de l'adoption de l'authentification par certificat ?
Les déploiements basés sur le cloud ont représenté 55,21 % du segment des modes de déploiement en 2026, soutenus par une mise à l'échelle flexible et de moindres engagements en infrastructure.
Quel cas d'utilisation se développe le plus rapidement ?
L'authentification des appareils devrait progresser à un CAGR de 14,58 % jusqu'en 2032, car les points de terminaison connectés nécessitent des identités cryptographiques vérifiées.
Quel secteur d'utilisateurs finaux présente les perspectives les plus rapides ?
Le gouvernement et la défense devraient progresser à un CAGR de 14,98 % jusqu'en 2032, soutenus par les investissements nationaux en PKI et les mandats zéro confiance.
Quelle région présente les prévisions les plus rapides ?
L'Asie-Pacifique devrait progresser à un CAGR de 15,13 % jusqu'en 2032, soutenue par les programmes d'identité numérique et la numérisation rapide du secteur privé.