
Taille et part du marché de l'identity provisioning
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
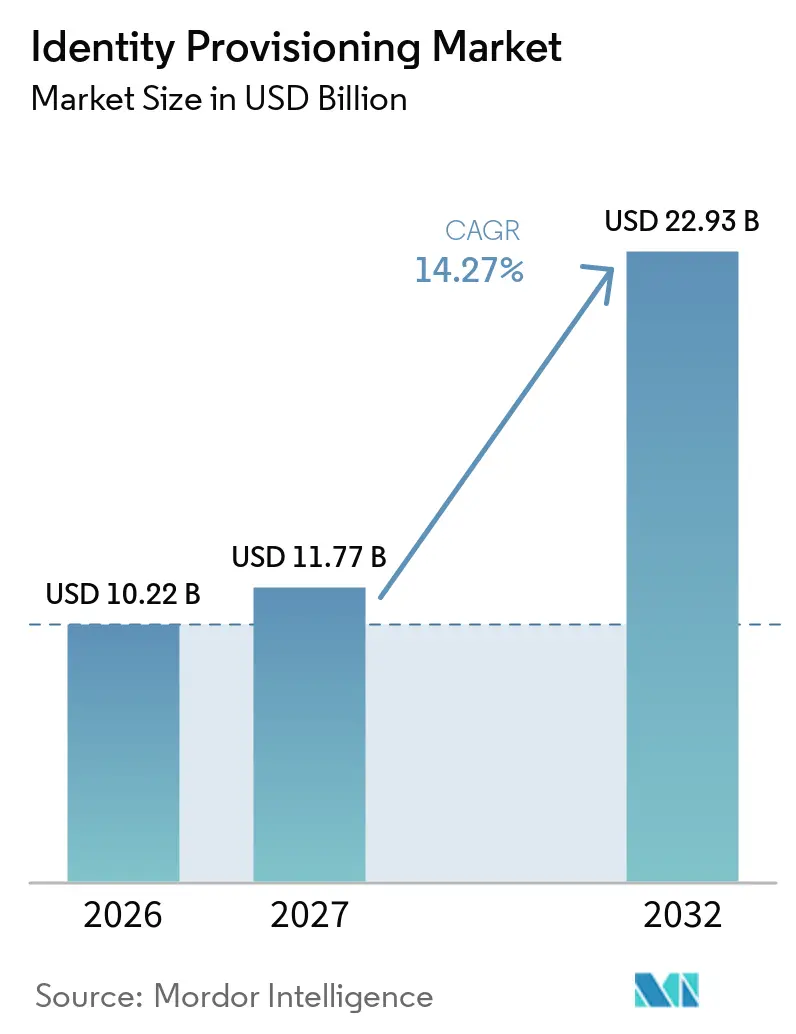
| Taille du Marché (2027) | 11.77 Milliards de dollars |
| Taille du Marché (2032) | 22.93 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 14.27 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'identity provisioning par Mordor Intelligence
La taille du marché de l'identity provisioning est évaluée à 10,22 milliards USD en 2026 et devrait atteindre 22,93 milliards USD d'ici 2032, enregistrant un CAGR de 14,27 % de 2027 à 2032. L'identity provisioning régit désormais l'accès aux systèmes, les conditions d'accès et la durée d'accès dans les environnements d'entreprise. La hausse des volumes d'identités non humaines, les programmes de confiance zéro et les réglementations opérationnelles numériques font évoluer ce travail au-delà de l'administration périodique. Les entreprises ont besoin de contrôles continus et automatisés à mesure que les parcs applicatifs, les environnements cloud et les agents autonomes se développent. Les fournisseurs répondent avec des plateformes intégrées combinant la gouvernance des identités, l'accès privilégié et la sécurité des identités non humaines. La profondeur d'intégration, la capacité de service et l'analyse des accès basée sur l'IA sont susceptibles d'orienter les décisions d'achat sur le marché de l'identity provisioning.
Principaux enseignements du rapport
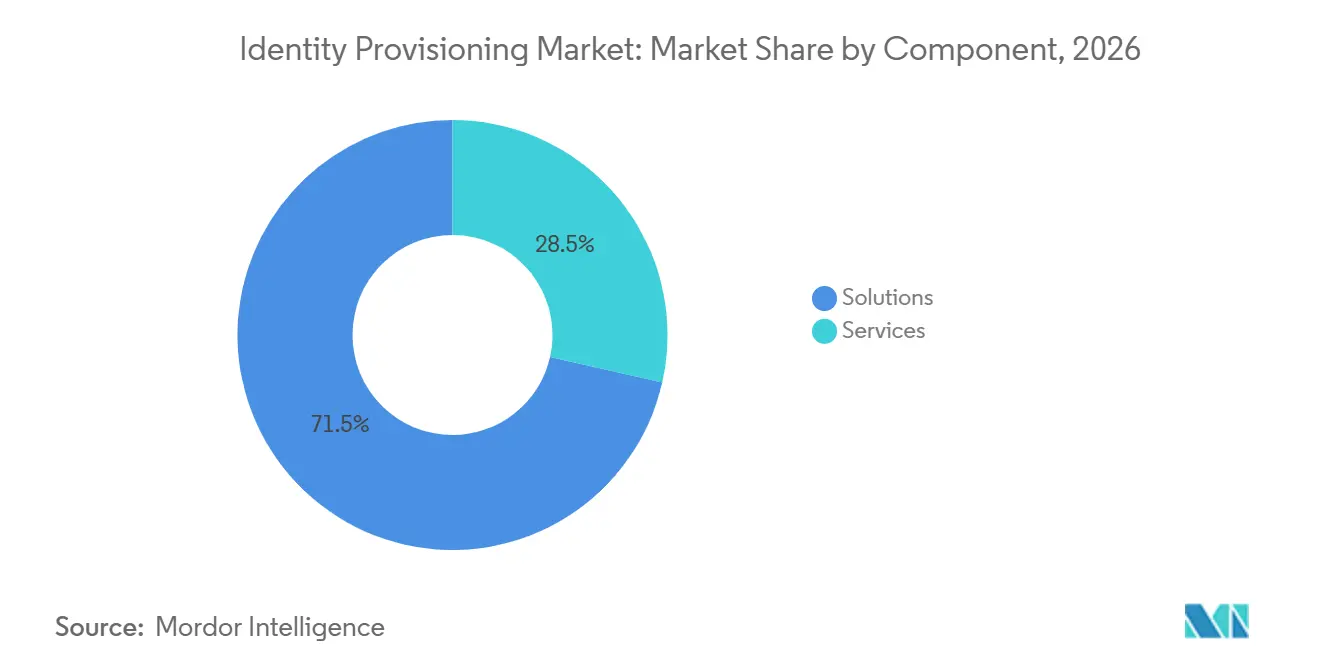
- Par composant, les solutions détenaient 71,46 % de la part du marché de l'identity provisioning en 2026, tandis que les services devraient se développer à un CAGR de 14,74 % jusqu'en 2032.
- Par modèle de déploiement, le cloud représentait 68,48 % du chiffre d'affaires en 2026 et devrait se développer à un CAGR de 14,36 % jusqu'en 2032.
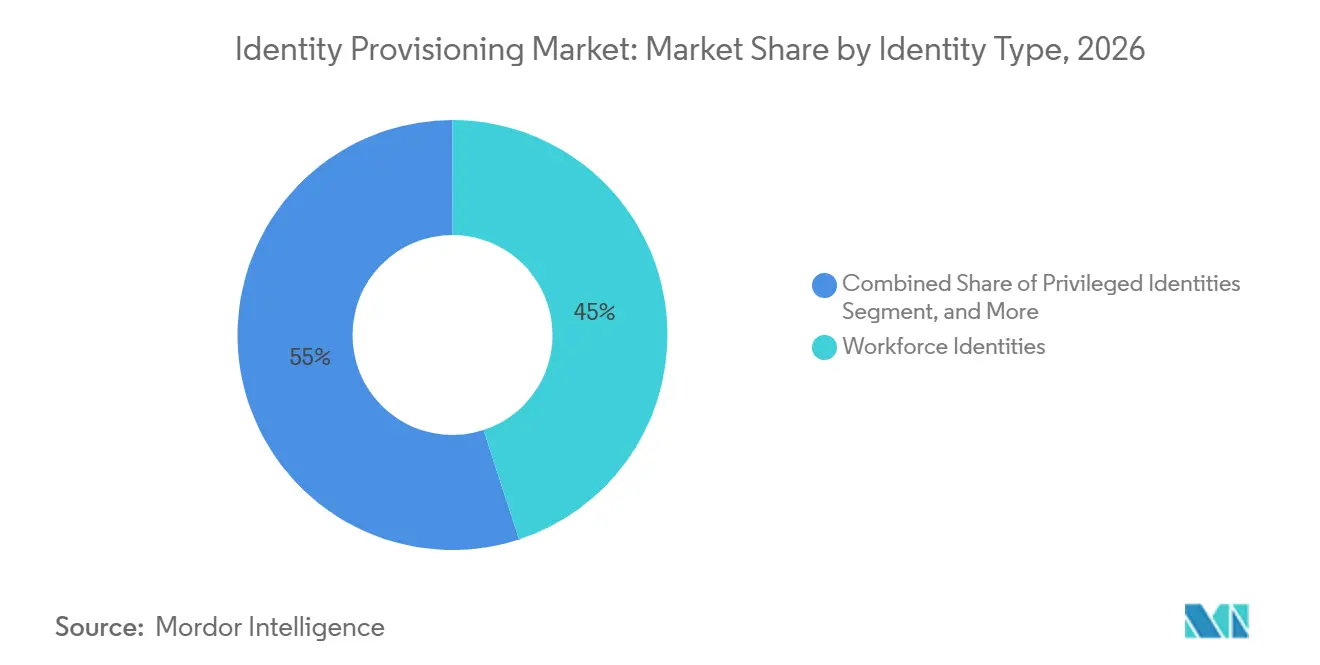
- Par type d'identité, les identités du personnel détenaient 44,98 % du chiffre d'affaires sur le marché de l'identity provisioning en 2026, tandis que les identités d'agents IA devraient se développer à un CAGR de 14,59 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises détenaient 77,68 % du chiffre d'affaires en 2026, tandis que les PME devraient se développer à un CAGR de 14,84 % jusqu'en 2032.
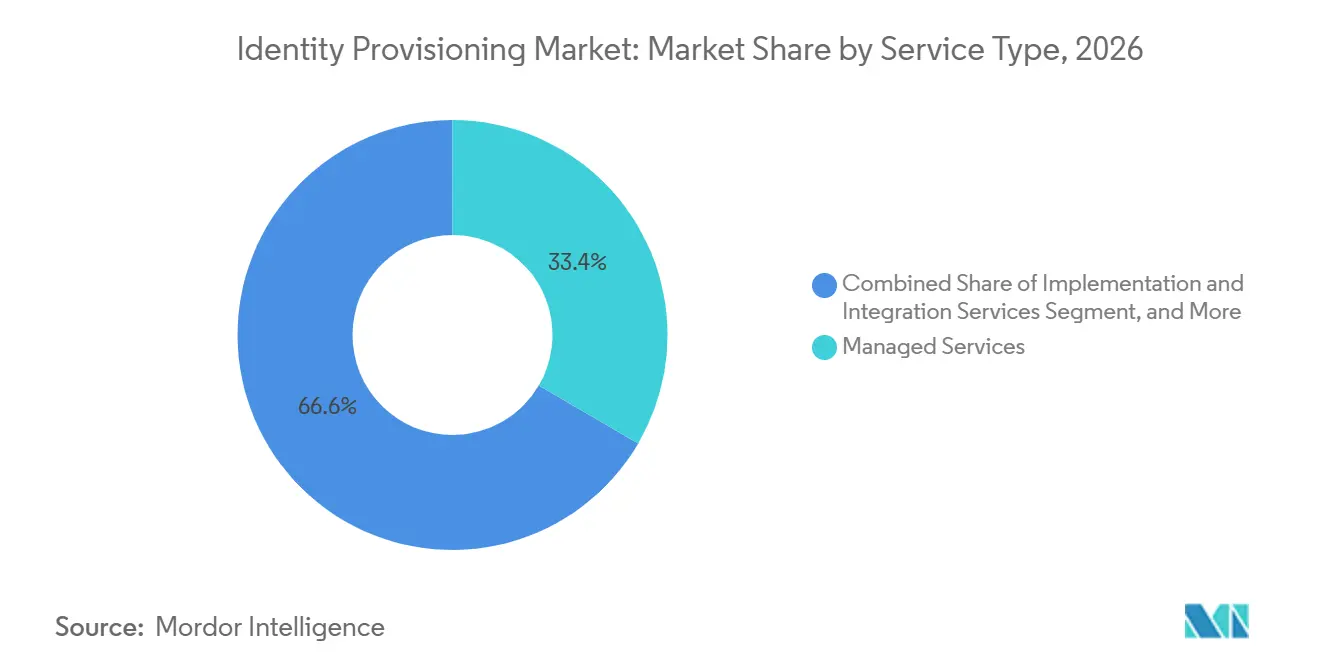
- Par type de service, les services gérés représentaient 33,41 % du chiffre d'affaires des services sur le marché de l'identity provisioning en 2026 et devraient croître à un CAGR de 14,74 % jusqu'en 2032.
- Par utilisateur final, le BFSI détenait 21,59 % du chiffre d'affaires en 2026, tandis que l'informatique et les télécommunications devraient se développer à un CAGR de 14,82 % jusqu'en 2032.
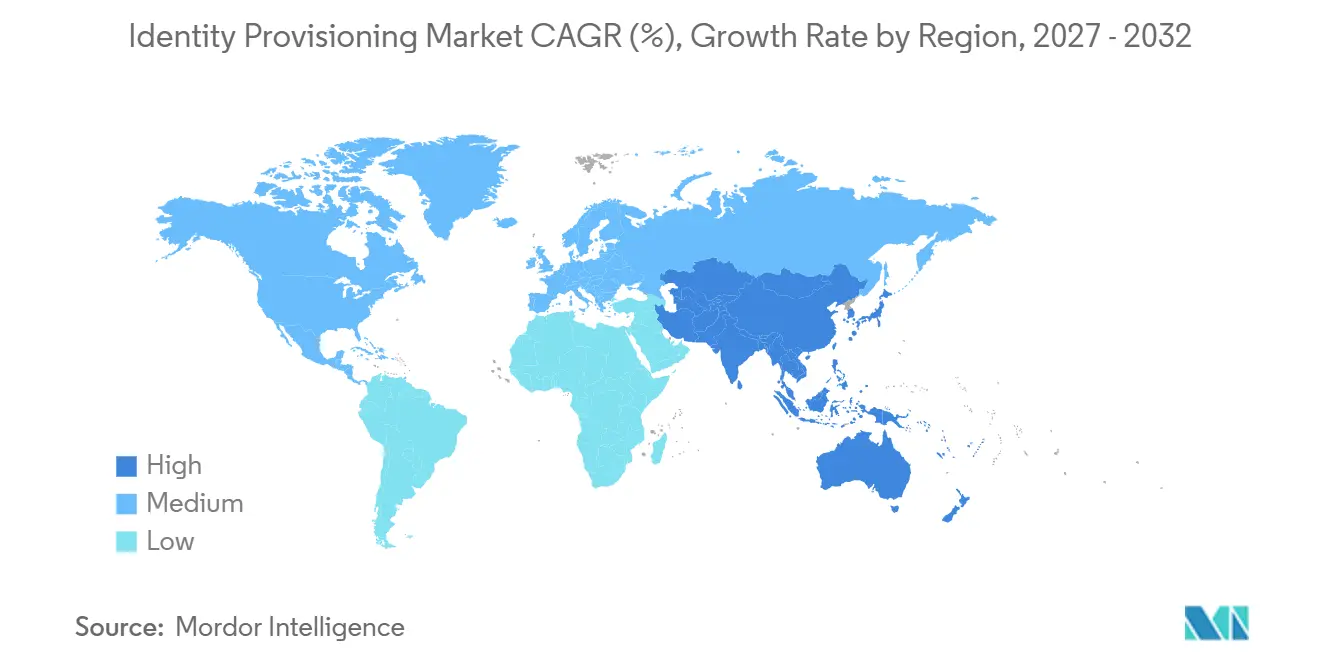
- Par géographie, l'Amérique du Nord détenait 41,88 % du chiffre d'affaires en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 14,53 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et perspectives mondiales du marché de l'identity provisioning
Analyse de l'impact des moteurs*
| Moteur | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Conformité réglementaire et automatisation des audits | +3.8% | Mondial, avec la plus forte concentration en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Programmes de confiance zéro et de moindre privilège | +3.2% | Amérique du Nord et Europe, avec une adoption croissante en Asie-Pacifique | Court terme (≤ 2 ans) |
| Prolifération des identités dans les environnements hybrides et multi-cloud | +2.5% | Mondial | Moyen terme (2-4 ans) |
| Intégration, départ et évolutivité du personnel | +1.8% | Mondial, plus fort en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Exploration des rôles assistée par IA et intelligence d'accès continue | +1.5% | Amérique du Nord, Europe et Asie-Pacifique | Moyen terme (2-4 ans) |
| Expansion des identités non humaines et des agents IA | +1.7% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Conformité réglementaire et automatisation des audits
Les obligations réglementaires constituent un déclencheur de demande à court terme majeur pour le marché de l'identity provisioning. DORA s'applique aux entités financières de l'UE depuis le 17 janvier 2025, exigeant des contrôles d'accès et des enregistrements auditables pour les systèmes critiques. La loi de transposition allemande de NIS2 est entrée en vigueur en décembre 2025 et a étendu les obligations de contrôle d'accès aux secteurs essentiels et importants. DORA, NIS2, HIPAA, SOC 2, CMMC 2.0 et PCI-DSS v4.0.1 exigent des preuves plus solides de la gouvernance des accès. Les processus basés sur les tickets ne peuvent pas fournir les preuves continues attendues dans le cadre de ces exigences. Les organisations de taille intermédiaire comptant entre 500 et 2 000 employés adoptent donc des capacités de provisioning à cycle complet qui étaient autrefois principalement utilisées par les grandes entreprises.
Programmes de confiance zéro et de moindre privilège
Les programmes de confiance zéro influencent l'architecture de provisioning ainsi que la politique de sécurité plus large. Omada a rapporté que 95 % des entreprises américaines interrogées avaient adopté la confiance zéro à un certain niveau, tandis que 47 % décrivaient leurs programmes comme entièrement intégrés.[1] De nombreux programmes se concentrent encore sur l'authentification et la segmentation du réseau plutôt que sur le cycle de vie des accès. La certification périodique peut laisser des privilèges permanents en place entre les révisions. Les organisations utilisent des plateformes de gouvernance pour l'accès juste-à-temps et le privilège permanent zéro. Cette évolution accroît la demande d'analyse des droits et de certification d'accès modernisée au sein du marché de l'identity provisioning.
Prolifération des identités dans les environnements hybrides et multi-cloud
L'infrastructure hybride crée des défis de gestion des accès dans des environnements cloud et sur site distincts. Chaque environnement peut utiliser des politiques d'identité, des enregistrements d'audit et des contrôles administratifs distincts. Des politiques d'accès incohérentes peuvent laisser des lacunes entre les services cloud et les applications d'entreprise établies. Le nombre d'identités non humaines ajoute une échelle matérielle à ce problème de gestion. La Cloud Security Alliance a rapporté que les identités non humaines surpassent en nombre les utilisateurs humains dans un rapport de 45 pour 1 en moyenne et de 144 pour 1 dans les environnements natifs du cloud.[2] La gouvernance manuelle ne peut pas gérer adéquatement ce volume, ce qui soutient la demande de provisioning centralisé et d'automatisation du cycle de vie.
Intégration, départ et évolutivité du personnel
Les volumes de demandes d'accès augmentent à mesure que les entreprises ajoutent des outils SaaS, des sous-traitants et de nouveaux rôles. Okta a rapporté que le nombre moyen de demandes d'accès par client avait plus que doublé en 1 an et augmenté de 1 140 % sur 2 ans.[3] Cette augmentation reflète l'expansion des applications et la mobilité du personnel plutôt que les seuls effectifs. Le départ des employés présente un problème de contrôle important lorsque des accès inutilisés persistent après qu'un travailleur quitte l'entreprise. La Cloud Security Alliance a constaté que 47 % des identités non humaines n'avaient pas changé depuis plus d'1 an, tandis que 8 % n'avaient aucun lien de propriété RH après le départ de leur créateur. Les flux de travail automatisés d'intégration-mobilité-départ deviennent nécessaires pour les identités humaines et machines.
Analyse de l'impact des freins*
| Frein | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité de l'intégration des applications et annuaires hérités | -2.8% | Mondial, plus aigu en Europe et en Asie-Pacifique | Long terme (≥ 4 ans) |
| Pénurie de compétences en ingénierie des identités | -2.2% | Mondial | Moyen terme (2-4 ans) |
| Exigences fragmentées en matière de résidence et de souveraineté des données | -1.0% | Mondial, plus fort en Europe et en Asie-Pacifique | Long terme (≥ 4 ans) |
| Normes API, événements et connecteurs incohérentes | -0.6% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Complexité de l'intégration des applications et annuaires hérités
Les applications et annuaires hérités restent la principale source de retards de déploiement sur le marché de l'identity provisioning. Les systèmes ERP, les annuaires mainframe et les anciennes applications personnalisées nécessitent souvent des connecteurs spécialisés. Les interfaces propriétaires et les processus de gestion des utilisateurs par fichiers batch peuvent devenir fragiles à mesure que les applications évoluent. SAP Identity Management atteindra la fin de sa maintenance en 2027, créant des travaux de migration pour les entreprises disposant de flux de travail d'identité complexes. Une dérive des accès peut se produire lorsque l'enregistrement de la plateforme de gouvernance diffère de l'état d'accès au sein du système cible. Cela crée des droits persistants et un risque de conformité croissant où les organisations doivent démontrer que les accès déployés correspondent aux accès approuvés.
Pénurie de compétences en ingénierie des identités
La complexité du déploiement des identités augmente plus vite que la main-d'œuvre spécialisée disponible. Le SANS Institute a constaté que les lacunes en compétences constituaient le principal défi de la main-d'œuvre pour 60 % des organisations interrogées en 2026, et 27 % ont signalé des violations liées à des lacunes de capacité.[4] La pénurie complique la conception des connecteurs, le développement des modèles d'accès, la migration et la gouvernance continue. Les entreprises sans ingénieurs en identité expérimentés peuvent faire face à des calendriers de déploiement plus longs et à une supervision de programme plus faible. Les services gérés constituent une alternative opérationnelle pour les organisations incapables de constituer une équipe dédiée à l'identité. Cela soutient la demande des fournisseurs, mais peut limiter l'adoption là où la prestation gérée est indisponible ou manque de capacité locale.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les solutions ancrent le chiffre d'affaires tandis que les services s'accélèrent
Les solutions détenaient 71,46 % de la part du marché de l'identity provisioning en 2026. Elles comprennent le provisioning et le déprovisioning des utilisateurs, la certification et la révision des accès, la gouvernance des accès privilégiés et la gestion des mots de passe. Ces fonctions constituent la couche opérationnelle dont les entreprises ont besoin avant d'ajouter des services de support externes. Les organisations réglementées s'appuient sur cette couche pour contrôler les accès, documenter les décisions et gérer les changements de personnel dans les systèmes d'entreprise connectés. Le logiciel crée également les enregistrements utilisés dans les cycles de certification et la préparation des audits. La certification des accès fait l'objet d'une attention particulière à mesure que les fournisseurs ajoutent des données d'utilisation aux processus de révision. La certification assistée par IA peut réduire la main-d'œuvre nécessaire aux révisions manuelles répétées, notamment lorsque les réviseurs doivent évaluer de nombreuses applications et droits. SailPoint a annoncé un moteur de certification des accès de nouvelle génération et une refonte de la séparation des tâches en mars 2026. Cette annonce indique que la modernisation de la certification est une priorité active de développement produit parmi les fournisseurs établis.
Les services devraient se développer à un CAGR de 14,74 % de 2027 à 2032, ce qui en fait le composant à la croissance la plus rapide de la taille du marché de l'identity provisioning. Les services gérés gagnent en demande à mesure que les entreprises transfèrent la gestion du cycle de vie à des fournisseurs spécialisés. Les fournisseurs peuvent exploiter des plateformes, maintenir des connecteurs, planifier des certifications et gérer les escalades dans le cadre d'un accord de service défini. Cela permet aux équipes internes de se concentrer sur les décisions de politique et les travaux de sécurité prioritaires. Les services professionnels continuent de soutenir les projets greenfield et les migrations de plateformes. Ce travail est important lorsque les clients ont besoin d'intégrations sur mesure ou de modèles d'accès révisés entre les systèmes anciens et nouveaux. Cependant, le travail de projet est plus variable que les opérations gérées sous contrat. Les organisations de taille intermédiaire peuvent préférer la prestation gérée car le maintien d'une équipe de gouvernance interne peut coûter plus cher qu'un engagement spécialisé. Cette évolution soutient les revenus de services récurrents aux côtés de la base logicielle de la plateforme, tout en permettant aux clients de conserver la responsabilité de la politique d'accès, des modèles d'approbation et des décisions commerciales qui déterminent l'accès approprié aux systèmes.
Par modèle de déploiement : le cloud en tête tandis que les environnements hybrides se poursuivent
Le cloud représentait 68,48 % de la part du marché de l'identity provisioning en 2026. Il devrait également se développer à un CAGR de 14,36 % jusqu'en 2032. Les plateformes d'identité en tant que service ont répondu aux préoccupations de sécurité antérieures grâce à la résidence des données en région, à la location privée et aux certifications de conformité. Ces fonctionnalités sont importantes pour les acheteurs réglementés dans le BFSI et la santé, où les exigences de contrôle influencent les choix de déploiement. Le déploiement cloud peut également réduire la charge d'infrastructure pour les organisations qui démarrent un programme de gouvernance. Il offre une voie vers des mises à jour de plateforme plus fréquentes et une intégration de services. Le marché de l'identity provisioning continue de favoriser la prestation cloud à mesure que les organisations ont besoin d'un accès plus rapide à l'automatisation et à l'analytique. L'adoption du cloud ne supprime pas la nécessité de gouverner les anciens annuaires et applications qui restent dans les parcs hybrides, de sorte que les acheteurs ont besoin de plans de déploiement capables de connecter les nouveaux contrôles cloud aux enregistrements et modèles de droits détenus dans leurs systèmes établis.
Les déploiements sur site restent importants là où les exigences de souveraineté sont strictes ou où les modèles de droits sont fortement personnalisés. RSA a constaté que 75 % des organisations interrogées opéraient dans des environnements hybrides, soit une augmentation de 5 points de pourcentage par rapport à 2025. Cela montre que l'expansion du cloud se déroule parallèlement à une infrastructure locale persistante. SailPoint a publié IdentityIQ 9.0 en octobre 2026 avec un accès aux rôles basé sur le temps et une gouvernance hybride améliorée. Les architectures hybrides connectent les plateformes de gouvernance cloud aux annuaires et applications sur site que les entreprises ne peuvent pas remplacer rapidement. Elles sont largement utilisées par les grandes entreprises qui doivent préserver leurs systèmes établis. Cela maintient les capacités sur site et hybrides pertinentes pour les feuilles de route produit des fournisseurs, notamment lorsqu'une migration doit maintenir les flux d'accès critiques pour l'entreprise sans interruption et doit traiter les interfaces héritées qui manquent d'interfaces de programmation d'applications modernes.
Par type d'identité : les identités du personnel en tête tandis que les agents IA se développent
Les identités du personnel représentaient 44,98 % de la part du marché de l'identity provisioning en 2026. Les processus d'intégration-mobilité-départ des employés restent le cas d'usage de base pour la plupart des programmes d'identité. Les organisations utilisent ces contrôles pour accorder un accès initial, réviser les droits après des changements de rôle et supprimer l'accès au départ. Ces activités doivent être coordonnées entre de nombreuses applications, annuaires et systèmes administratifs. Les identités privilégiées constituent le prochain domaine majeur car les comptes d'administrateur et de propriétaire de système présentent un risque élevé. Les comptes tiers et non-employés deviennent également plus importants dans les chaînes d'approvisionnement. La Cloud Security Alliance a rapporté que les violations impliquant des tiers représentaient 48 % des violations et a cité une augmentation de 60 % d'une année sur l'autre dans le rapport Verizon Data Breach Investigations. Ces exigences maintiennent la gouvernance du personnel au centre des décisions de déploiement. Elles élargissent également les types d'identités qu'une seule plateforme doit gérer.
Les identités d'agents IA devraient se développer à un CAGR de 14,59 % de 2027 à 2032. Les comptes machines, de charge de travail et d'application augmentent à mesure que les organisations utilisent des processus DevOps et des architectures pilotées par API. Ces comptes peuvent être créés et modifiés plus fréquemment que les identités d'employés traditionnelles. De nombreuses organisations manquent d'une gestion automatisée complète du cycle de vie pour les identités machines et s'appuient sur des processus manuels pour au moins une partie du cycle de vie des identités. Les entreprises américaines utilisent ou pilotent de plus en plus l'IA agentique. Cependant, de nombreuses organisations manquent d'une politique documentée pour la création ou la suppression des identités IA. Les processus de gouvernance des comptes humains ne traitent pas pleinement les identités autonomes de courte durée, créant une exigence de produit distincte qui intègre les décisions de cycle de vie, l'approbation des accès, la surveillance et les pratiques de suppression dans la même discussion de contrôle.

Par taille d'organisation : les grandes entreprises en tête tandis que les PME adoptent les plateformes cloud
Les grandes entreprises détenaient 77,68 % de la part du marché de l'identity provisioning en 2026. Leur échelle crée des portefeuilles d'applications étendus, de multiples services cloud et un accès sous-traitant en couches. Ces organisations opèrent souvent dans plusieurs juridictions avec des exigences réglementaires distinctes. Le provisioning automatisé devient un besoin opérationnel lorsque des milliers d'utilisateurs et de systèmes nécessitent des changements d'accès coordonnés. Les grandes organisations font également face à des exigences de séparation des tâches plus complexes et à des attentes d'audit. Leurs programmes doivent aligner les politiques entre les unités commerciales tout en conservant les enregistrements qui soutiennent les révisions de contrôle. ManageEngine a constaté que plus de la moitié des grandes entreprises géraient 3 fournisseurs IAM ou plus. Il a également rapporté que 76 % des entreprises nord-américaines consolidaient leurs fournisseurs ou évaluaient une approche de fournisseur unifié. Ce cycle de consolidation peut augmenter les dépenses sur la plateforme de gouvernance sélectionnée.
Les PME devraient se développer à un CAGR de 14,84 % de 2027 à 2032. Les plateformes natives du cloud réduisent les exigences d'infrastructure et peuvent raccourcir les cycles de déploiement de plusieurs mois à quelques semaines. Cela rend la gouvernance formelle des accès plus accessible aux organisations sans grandes équipes de sécurité internes. Cela permet également aux acheteurs d'utiliser des capacités standard avant de s'engager dans des implémentations hautement personnalisées. Les fournisseurs SaaS verticaux peuvent proposer des configurations adaptées aux exigences de la santé, du BFSI ou de la fabrication. Les configurations prêtes pour la conformité peuvent réduire la quantité de travail de conception initiale pour les acheteurs de taille intermédiaire. Les PME ont toujours besoin de révisions des accès, de contrôles d'intégration et de chemins d'approbation documentés. Les offres gérées peuvent pallier la pénurie de personnel dédié à l'ingénierie des identités. Ces conditions positionnent les fournisseurs cloud avec des configurations spécifiques à l'industrie pour servir une base de clients PME croissante, notamment là où les acheteurs ont besoin de capacités de gouvernance structurées mais ne peuvent pas constituer les bibliothèques de connecteurs et les équipes opérationnelles spécialisées généralement associées à un programme de grande entreprise.
Par type de service : les services gérés deviennent le modèle de prestation privilégié
Les services gérés détenaient 33,41 % du chiffre d'affaires des services en 2026 et devraient se développer à un CAGR de 14,74 % jusqu'en 2032. Cette double position reflète une préférence pour l'externalisation des opérations d'identité continues à des spécialistes. Dans les modèles gérés, les fournisseurs gèrent les opérations de plateforme, les calendriers de certification, la maintenance des connecteurs et les escalades. Ces activités nécessitent des compétences techniques que de nombreuses entreprises ne peuvent pas maintenir en interne. Le modèle de service peut également fournir une structure opérationnelle prévisible après la mise en service d'une plateforme. Il est particulièrement pertinent pour les organisations avec de petites équipes de sécurité et des exigences d'accès complexes. Les fournisseurs peuvent appliquer la même discipline opérationnelle aux demandes de routine, aux révisions périodiques et aux changements de système. Le marché de l'identity provisioning bénéficie lorsque les prestataires de services peuvent combiner l'expertise de la plateforme avec la gestion continue du cycle de vie. Ce modèle peut aider les clients à maintenir la continuité de la gouvernance malgré les contraintes de main-d'œuvre, tout en faisant des révisions et de la maintenance récurrentes une partie d'un service opérationnel convenu plutôt qu'un projet interne intermittent.
Les services professionnels continuent de soutenir les migrations, les nouveaux déploiements de connecteurs et les programmes de modernisation. La mise en œuvre et l'intégration sont souvent les premiers engagements dans un nouveau programme d'identité. La formation, le conseil et le support aident les organisations à développer leur familiarité interne avec les processus de gouvernance. Ces services sont utiles lorsqu'un client doit connecter des systèmes hérités ou réviser des rôles d'accès. Ils soutiennent également la reconfiguration périodique à mesure que le parc applicatif évolue et que de nouveaux systèmes entrent dans l'environnement d'accès. Le chiffre d'affaires des services professionnels est basé sur des projets et peut être moins prévisible que les contrats gérés. Les services gérés créent des revenus contractuels récurrents pour les fournisseurs. Cette différence fait du modèle de prestation gérée un axe stratégique important pour les fournisseurs et les intégrateurs, même si les spécialistes de la mise en œuvre restent nécessaires lorsque les organisations migrent depuis d'anciens outils d'identité ou ajoutent des applications complexes nécessitant une conception de connecteurs et de flux de travail sur mesure.
Par utilisateur final : le BFSI ancre la demande tandis que l'informatique et les télécommunications donnent le rythme
Le BFSI représentait 21,59 % de la part du marché de l'identity provisioning en 2026. Le secteur fait face à des exigences de contrôle d'accès dans le cadre de SOX, PCI-DSS, DORA et RGPD. Ces cadres exigent une visibilité sur les accès, des contrôles de séparation des tâches et des enregistrements de provisioning auditables. Les institutions financières exploitent des programmes d'identité matures car elles gèrent des données sensibles et des systèmes transactionnels critiques. L'application de DORA accroît la demande de contrôles d'accès en temps réel et pilotés par événements qui conservent des preuves des changements. De tels contrôles peuvent démontrer une conformité continue plutôt que de simples révisions d'accès ponctuelles. La santé et les sciences de la vie ont également des exigences définies dans le cadre de HIPAA et de la FDA 21 CFR Part 11. Le gouvernement, la défense et la fabrication représentent d'autres bassins de demande avec leurs propres besoins de conformité et opérationnels, où la gouvernance des accès doit tenir compte de systèmes spécialisés, d'enregistrements sensibles et de rôles opérationnels différents de ceux utilisés dans les institutions financières.
L'informatique et les télécommunications devraient se développer à un CAGR de 14,82 % de 2027 à 2032. Les opérateurs de télécommunications gèrent des réseaux hybrides et de nombreux comptes privilégiés dans les systèmes de gestion de réseau. Ils ont besoin d'outils de provisioning couvrant à la fois les systèmes informatiques et les systèmes de technologie opérationnelle. La demande dans le commerce de détail et le commerce électronique augmente à mesure que les parcs d'applications orientées client s'élargissent. La fabrication reste à un stade d'adoption plus précoce mais ajoute des environnements opérationnels connectés. Les déploiements Industrie 4.0 ajoutent des dispositifs industriels et des plateformes de fabrication cloud qui nécessitent une gouvernance des identités non humaines. Il en résulte un ensemble plus large de relations d'accès que les plateformes de provisioning doivent identifier, approuver et réviser. Le secteur de l'identity provisioning sert ces secteurs verticaux avec des besoins de conformité et des environnements opérationnels différents, ce qui rend les flux de travail adaptables et une couverture large des identités d'employés, privilégiées, tierces, machines et d'applications importants pour chaque déploiement.
Analyse géographique
L'Amérique du Nord détenait 41,88 % de la part du marché de l'identity provisioning en 2026. La région dispose d'une large base de déploiements de gouvernance d'entreprise et d'intégrateurs spécialisés en identité. Les États-Unis abritent de nombreux fournisseurs de plateformes majeurs et des entreprises réglementées avec des programmes d'identité établis. Cela crée un environnement d'achat mature dans lequel les clients comparent la couverture large de la plateforme, la disponibilité des connecteurs et la capacité de service continue. Les grandes entreprises ont souvent besoin de coordonner les accès entre les applications sur site établies et les services cloud, rendant les plateformes de gouvernance unifiées pertinentes. Le Canada contribue à la demande par les services financiers et les marchés publics fédéraux. Le Mexique est plus tôt dans son cycle d'adoption, mais ajoute du provisioning livré par cloud à mesure que la fabrication nearshore et l'activité fintech augmentent. Ces conditions donnent au marché de l'identity provisioning une base installée substantielle en Amérique du Nord, où le travail de modernisation peut être aussi important que les déploiements de gouvernance entièrement nouveaux. Les organisations nord-américaines font toujours face à des pénuries d'ingénieurs en identité malgré leur écosystème mature. La base installée de la région offre aux fournisseurs un environnement important pour la consolidation d'entreprise et la modernisation des plateformes.
L'Europe est la deuxième géographie en importance pour le marché de l'identity provisioning. Le Royaume-Uni, l'Allemagne et la France sont les principaux centres de demande. DORA s'applique aux entités financières de l'UE depuis janvier 2025, tandis que la transposition allemande de NIS2 est entrée en vigueur en décembre 2025. Les organisations soumises aux deux cadres consolident leur gouvernance sur des plateformes unifiées plutôt que de maintenir des outils de conformité séparés. Une couche de gouvernance commune peut soutenir les besoins en preuves dans le cadre de plusieurs réglementations et réduire le travail associé aux pistes d'audit parallèles. Les besoins régionaux en matière de résidence des données influencent également l'endroit où les plateformes traitent les informations d'identité et la façon dont les prestataires de services structurent leur prestation. Ces considérations rendent le marché de l'identity provisioning dépendant à la fois de la couverture fonctionnelle et des choix de déploiement qui répondent aux exigences spécifiques à chaque juridiction. L'Amérique du Sud reste une région émergente, menée par le Brésil et l'Argentine. Le cadre LGPD du Brésil stimule les investissements en gouvernance des accès dans les organisations réglementées du BFSI et de la santé.
L'Asie-Pacifique devrait se développer à un CAGR de 14,53 % de 2027 à 2032. La transformation numérique, l'expansion du cloud et des exigences réglementaires variées soutiennent la demande régionale. La grande diversité des exigences nationales rend le traitement localisé des données et la capacité de prestation régionale des considérations importantes pour les fournisseurs. Les plateformes basées sur le cloud peuvent offrir aux entreprises une voie pratique pour standardiser la gouvernance tout en continuant à exploiter différents environnements d'applications locaux. Ce mélange d'adoption du cloud et d'exigences locales soutient le marché de l'identity provisioning dans des économies à des stades de maturité numérique très différents. L'Inde dispose d'une large base d'entreprises qui migrent leur infrastructure d'identité vers des plateformes natives du cloud. Le Japon a une demande provenant de la fabrication et des services financiers. Les amendements à la loi australienne sur la protection de la vie privée et la stratégie de cybersécurité soutiennent l'adoption dans le gouvernement et les infrastructures critiques. L'Arabie saoudite et les Émirats arabes unis ajoutent de la demande grâce à la transformation numérique et aux mandats de cybersécurité. L'Afrique reste à un stade précoce, avec l'Afrique du Sud et le Nigéria comme principaux centres de demande d'entreprise.
Paysage concurrentiel
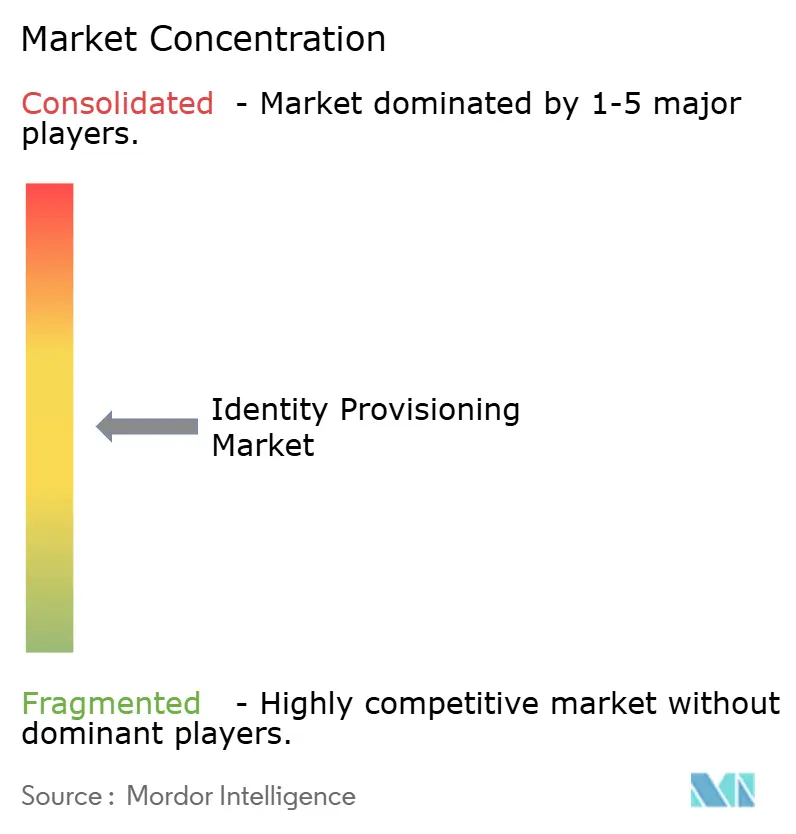
Le marché de l'identity provisioning est modérément concentré parmi les fournisseurs de plateformes et fragmenté dans la prestation de services. Les fournisseurs intégrés se disputent les programmes de consolidation d'entreprise, tandis que les spécialistes s'adressent à la gouvernance des applications, à l'accès privilégié cloud et au provisioning pour PME. Le domaine combine de grandes plateformes de sécurité, des fournisseurs de gouvernance des identités établis et des fournisseurs ciblés avec des capacités techniques plus étroites. Les acheteurs doivent évaluer si une plateforme intégrée peut prendre en charge leurs applications existantes sans créer de nouvelles charges de migration. Palo Alto Networks a finalisé son acquisition de CyberArk en février 2026 et a lancé la plateforme Idira. La combinaison a placé les capacités d'accès privilégié, de gestion des secrets et d'identité machine sous une seule marque de sécurité des identités. Cela indique que l'identité devient une partie centrale des stratégies de plateformes de sécurité plus larges. Sur le marché de l'identity provisioning, cela accroît l'importance des plateformes capables de répondre aux exigences de gouvernance connectée et d'accès privilégié via moins de produits intégrés. Les fournisseurs qui couvrent la gouvernance, l'accès privilégié, les identités non humaines et les identités d'agents IA peuvent réduire le besoin d'intégration de produits ponctuels. Cette capacité est susceptible d'être importante dans les évaluations concurrentielles par les grandes entreprises.
La gouvernance des agents IA reste un domaine ouvert où aucun fournisseur n'a établi une propriété claire. SailPoint a rendu Agentic Fabric généralement disponible en août 2026, tandis qu'Okta a rendu Agent SSO généralement disponible le 24 août 2026. SailPoint a finalisé son acquisition d'Entro Security en juin 2026, ajoutant des capacités de détection des secrets et de détection et réponse aux identités non humaines. Okta a signé un accord pour acquérir Permiso Security en juillet 2026 afin d'ajouter la détection des menaces d'identité multi-cloud et l'analytique comportementale. Ces mouvements montrent que les fournisseurs d'identité étendent leurs plateformes autour des signaux comportementaux, des identifiants et des agents autonomes. Les fournisseurs cherchent à intégrer les fonctions de cycle de vie, de politique, de détection et de réponse dans une structure de contrôle commune plutôt que de traiter chaque fonction séparément. Cette approche est pertinente là où les agents IA peuvent agir sur plusieurs applications et peuvent utiliser des autorisations nécessitant un examen attentif. Le marché de l'identity provisioning présente donc un domaine de concurrence actif autour des contrôles pour les identités machines et autonomes. Les spécialistes émergents des identités non humaines continuent d'offrir des contrôles dédiés pour les identités de courte durée et autonomes. Cela maintient le champ concurrentiel actif malgré une plus grande consolidation des plateformes.
La différenciation technologique se concentre de plus en plus sur des graphes d'identité continuellement mis à jour. Ces systèmes cartographient les identités, les droits et les chemins d'accès dans les environnements d'entreprise. Les approches basées sur les graphes peuvent soutenir des décisions d'accès contextuelles en quasi temps réel. Elles offrent un contraste avec les anciennes plateformes de traitement par lots qui se mettent à jour moins fréquemment. La valeur de ces architectures dépend de la qualité et de la couverture des données d'identité, d'application et de droits sous-jacentes. Les plateformes doivent également maintenir ces enregistrements à mesure que les utilisateurs changent de rôle, que les charges de travail évoluent et que des environnements cloud sont ajoutés. Les bibliothèques d'intégration et les écosystèmes de partenaires restent importants car les systèmes hérités ralentissent encore les déploiements. Les fournisseurs avec une forte couverture de connecteurs peuvent réduire le travail nécessaire pour inclure les anciennes applications. La capacité de service géré devient également un facteur de différenciation là où les clients manquent d'ingénieurs en identité. Ces facteurs techniques et de prestation aident à déterminer si une plateforme d'identité peut être adoptée dans toute une entreprise plutôt qu'utilisée uniquement pour un cas d'usage limité de gouvernance des accès.
Leaders du secteur de l'identity provisioning
-
Microsoft Corporation
-
SailPoint Technologies Holdings Inc.
-
IBM Corporation
-
Oracle Corporation
-
SAP SE
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Octobre 2026 : SailPoint a annoncé lors de sa conférence Navigate 2026 la sortie d'IdentityIQ 9.0 pour les clients sur site et hybrides, avec un accès aux rôles granulaire basé sur le temps, une base technique reconstruite sur des serveurs d'applications modernes et des contrôles de gouvernance améliorés, offrant une voie de modernisation parallèle pour les grandes entreprises avec des parcs sur site complexes.
- Octobre 2026 : SailPoint a publié des connecteurs SaaS Okta mis à jour prenant en charge la découverte des identités non humaines, permettant au connecteur de découvrir les applications OpenID Connect en tant qu'identités non humaines et de corréler les jetons API d'administration aux utilisateurs créateurs.
- Septembre 2026 : Okta a annoncé de nouvelles capacités dans Okta Identity Governance et Okta Privileged Access à la suite de son acquisition de Permiso Security, introduisant la détection et la réponse aux menaces d'identité qui étend l'analytique comportementale et les signaux de risque à plusieurs fournisseurs d'identité et environnements cloud.
- Août 2026 : SailPoint a dévoilé sa solution unifiée de sécurité des identités combinant SailPoint Agentic Fabric et SailPoint Human Fabric, avec une sécurité des invites en ligne qui expurge les informations personnellement identifiables (PII) avant qu'elles n'atteignent les grands modèles de langage (LLM) et un contrôle centralisé pour désactiver les agents non autorisés.
Périmètre du rapport mondial sur le marché de l'identity provisioning
Le marché de l'identity provisioning comprend des solutions logicielles qui automatisent la création, la mise à jour et la suppression des comptes utilisateurs, des rôles et des droits dans les applications cloud, sur site et SaaS tout au long du cycle de vie des identités.
Le rapport sur le marché de l'identity provisioning est segmenté par composant (solutions et services), modèle de déploiement (cloud, sur site et hybride), type d'identité (personnel, privilégié, tiers, machine et agent IA), taille d'organisation (grandes entreprises et PME), type de service (professionnel, géré, mise en œuvre et formation/conseil), utilisateur final (BFSI, informatique et télécommunications, santé, gouvernement, commerce de détail et fabrication) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient, Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Solutions | Provisioning et déprovisioning des utilisateurs |
| Certification et révision des accès | |
| Gouvernance des accès privilégiés | |
| Gestion des mots de passe | |
| Services | Services professionnels |
| Services gérés |
| Cloud |
| Sur site |
| Hybride |
| Identités du personnel |
| Identités privilégiées |
| Identités tierces et non-employés |
| Identités machines, de charge de travail et d'application |
| Identités d'agents IA |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Services professionnels |
| Services gérés |
| Services de mise en œuvre et d'intégration |
| Services de formation, de conseil et de support |
| Banque, services financiers et assurance |
| Technologies de l'information et télécommunications |
| Santé et sciences de la vie |
| Gouvernement et défense |
| Commerce de détail et commerce électronique |
| Fabrication |
| Autres secteurs utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Turquie | |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par composant | Solutions | Provisioning et déprovisioning des utilisateurs |
| Certification et révision des accès | ||
| Gouvernance des accès privilégiés | ||
| Gestion des mots de passe | ||
| Services | Services professionnels | |
| Services gérés | ||
| Par modèle de déploiement | Cloud | |
| Sur site | ||
| Hybride | ||
| Par type d'identité | Identités du personnel | |
| Identités privilégiées | ||
| Identités tierces et non-employés | ||
| Identités machines, de charge de travail et d'application | ||
| Identités d'agents IA | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par type de service | Services professionnels | |
| Services gérés | ||
| Services de mise en œuvre et d'intégration | ||
| Services de formation, de conseil et de support | ||
| Par utilisateur final | Banque, services financiers et assurance | |
| Technologies de l'information et télécommunications | ||
| Santé et sciences de la vie | ||
| Gouvernement et défense | ||
| Commerce de détail et commerce électronique | ||
| Fabrication | ||
| Autres secteurs utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Turquie | ||
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles répond le rapport
Quelle est la taille du marché de l'identity provisioning ?
Le marché de l'identity provisioning est évalué à 10,22 milliards USD en 2026 et devrait atteindre 22,93 milliards USD d'ici 2032 à un CAGR de 14,27 %.
Quel composant détient la plus grande part du chiffre d'affaires de l'identity provisioning ?
Les solutions sont en tête avec 71,46 % du chiffre d'affaires en 2026 car elles fournissent les fonctions principales de provisioning, de certification, de gouvernance des accès privilégiés et de gestion des mots de passe.
Pourquoi les identités d'agents IA sont-elles importantes pour le contrôle des accès en entreprise ?
Les identités d'agents IA devraient se développer à un CAGR de 14,59 % jusqu'en 2032, tandis que 78 % des organisations manquaient d'une politique documentée sur le cycle de vie des identités IA à mi-2026.
Quel modèle de déploiement est en tête de l'adoption de l'identity provisioning ?
Le cloud est en tête avec 68,48 % du chiffre d'affaires en 2026 et devrait se développer à un CAGR de 14,36 % jusqu'en 2032.
Quel secteur d'utilisateurs finaux a la plus grande demande en identity provisioning ?
Le BFSI est en tête avec 21,59 % du chiffre d'affaires en 2026 car les organisations financières nécessitent une visibilité sur les accès, des contrôles de séparation des tâches et des enregistrements auditables.
Quelle région se développe le plus rapidement pour l'identity provisioning ?
L'Asie-Pacifique devrait se développer à un CAGR de 14,53 % jusqu'en 2032, soutenue par la transformation numérique, l'utilisation du cloud et l'évolution des exigences de gouvernance des accès.