
Taille et part du marché de la sécurité de la traçabilité des données
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 1.49 Milliards de dollars |
| Taille du Marché (2031) | 3.79 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 20.53 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la sécurité de la traçabilité des données par Mordor Intelligence
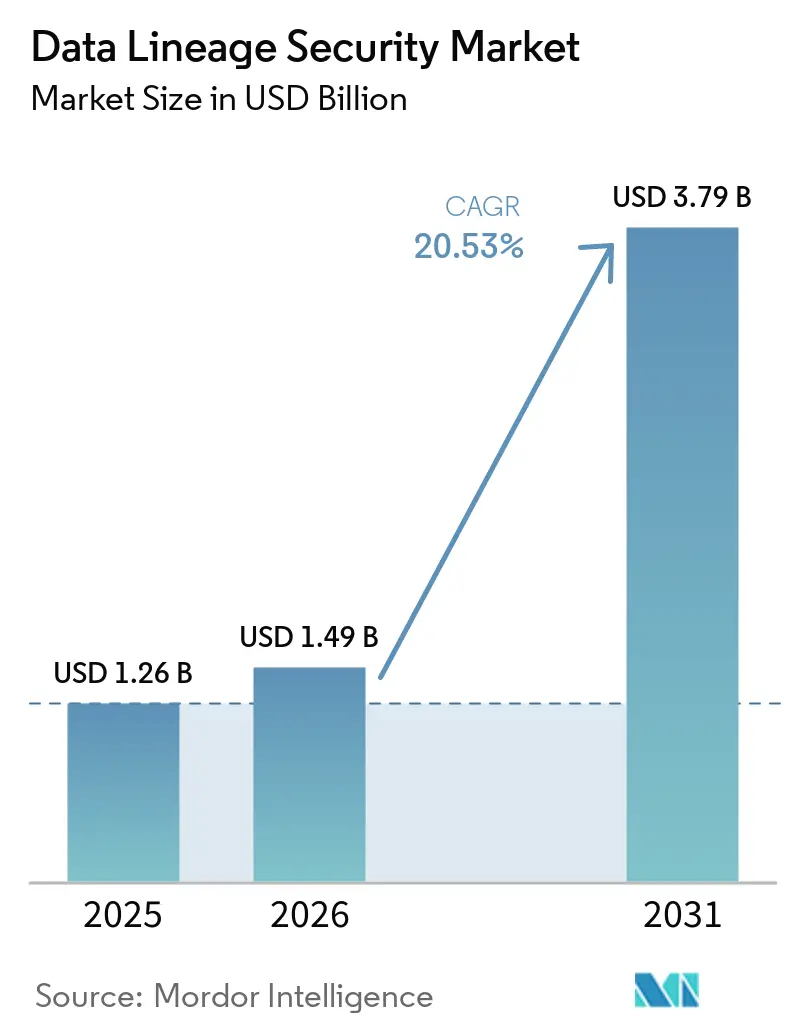
La taille du marché de la sécurité de la traçabilité des données devrait s'étendre de 1,26 milliard USD en 2025 à 1,49 milliard USD en 2026, puis à 3,79 milliards USD d'ici 2031, enregistrant un CAGR de 20,53 % entre 2026 et 2031. Les programmes d'IA d'entreprise font des enregistrements fiables de l'origine, du mouvement et de l'utilisation des données une exigence de sécurité pratique. Les règles de confidentialité, les obligations de résilience et les exigences de gouvernance de l'IA augmentent également la demande de pipelines de données traçables. L'adoption du cloud déplace davantage de données entre les plateformes, ce qui accroît le besoin de contrôles fonctionnant à la fois dans les environnements cloud et sur site. Les fournisseurs répondent en combinant les fonctions de traçabilité, de classification, de contrôle d'accès et de surveillance au sein de plateformes plus larges. La complexité de mise en œuvre reste une contrainte, notamment là où les systèmes hérités disposent de métadonnées incomplètes ou d'une connectivité limitée.
Principaux enseignements du rapport
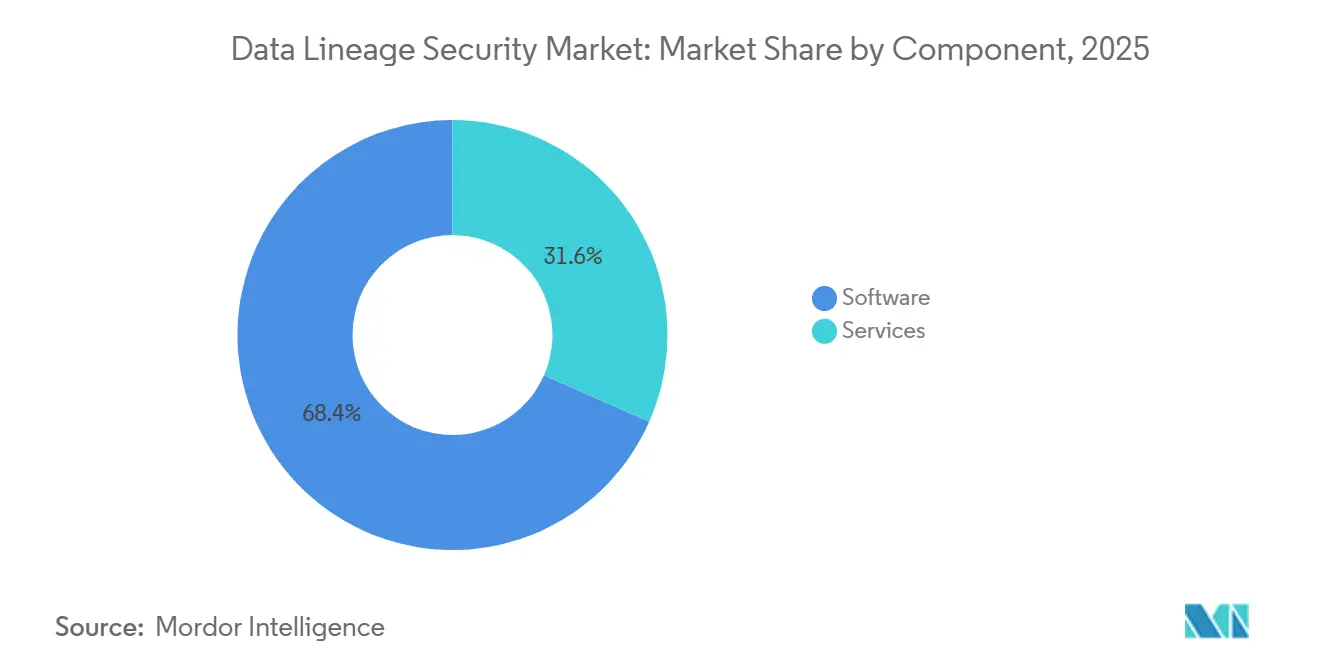
- Par composant, les logiciels représentaient 68,39 % du chiffre d'affaires du marché de la sécurité de la traçabilité des données en 2025, tandis que les services devraient se développer à un CAGR de 24,69 % jusqu'en 2031.
- Par mode de déploiement, le déploiement basé sur le cloud représentait 64,83 % du chiffre d'affaires en 2025 et devrait croître à un CAGR de 25,28 % jusqu'en 2031.
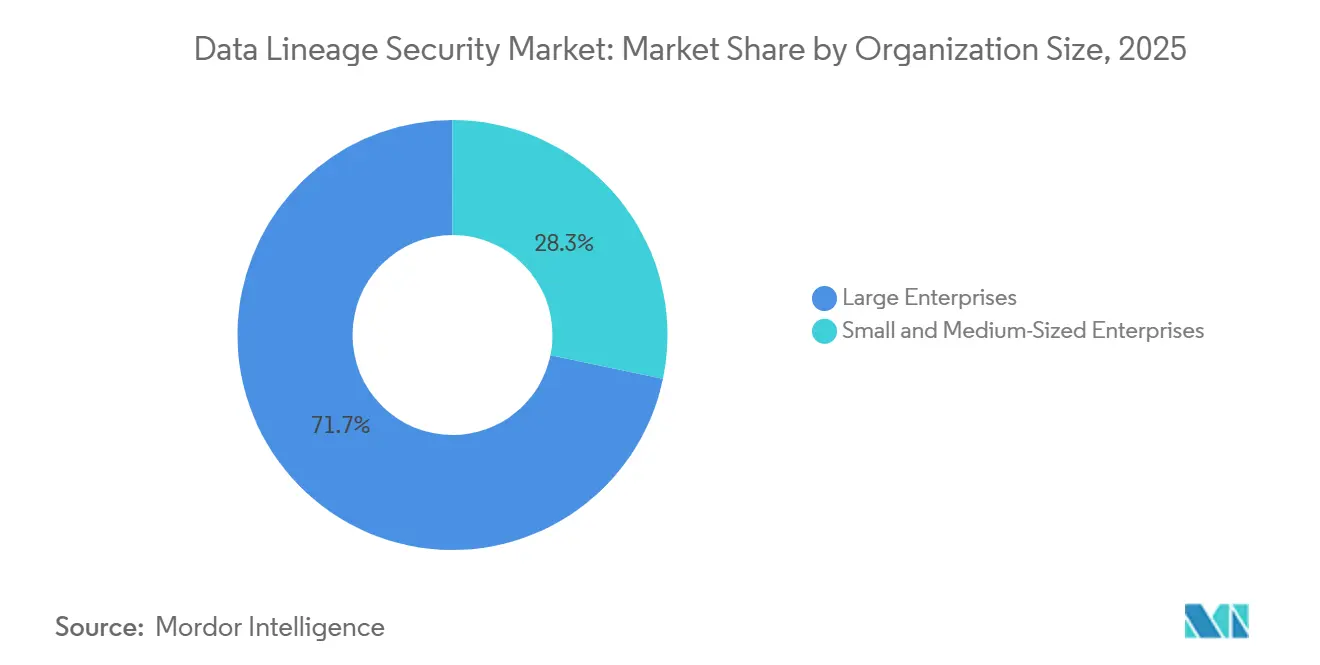
- Par taille d'organisation, les grandes entreprises détenaient 71,74 % du chiffre d'affaires du marché de la sécurité de la traçabilité des données en 2025, tandis que les PME devraient se développer à un CAGR de 24,57 % jusqu'en 2031.
- Par type de données, les données structurées représentaient 46,97 % du chiffre d'affaires en 2025, tandis que les données semi-structurées devraient croître à un CAGR de 26,32 % jusqu'en 2031.
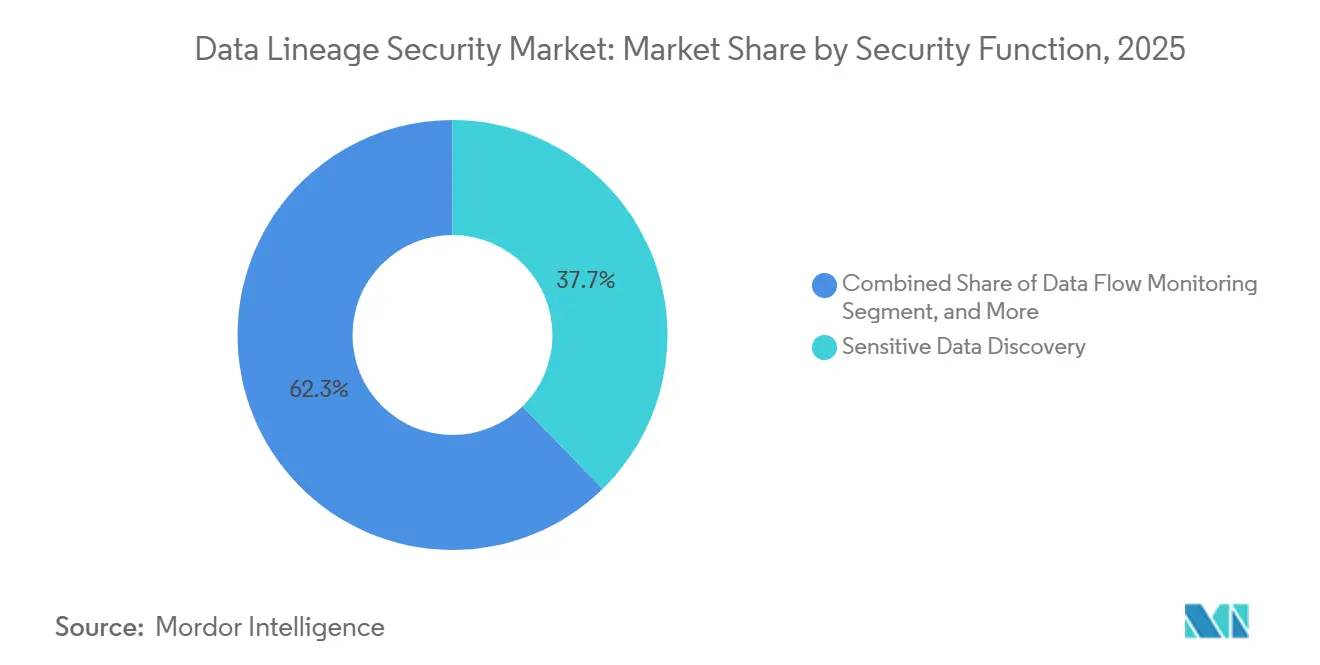
- Par fonction de sécurité, la découverte de données sensibles représentait 37,68 % du chiffre d'affaires en 2025, tandis que la surveillance des flux de données devrait se développer à un CAGR de 26,51 % jusqu'en 2031 sur le marché de la sécurité de la traçabilité des données.
- Par secteur d'activité, le BFSI détenait 29,18 % du chiffre d'affaires en 2025, tandis que le secteur gouvernemental et de l'administration publique devrait se développer à un CAGR de 26,26 % jusqu'en 2031.
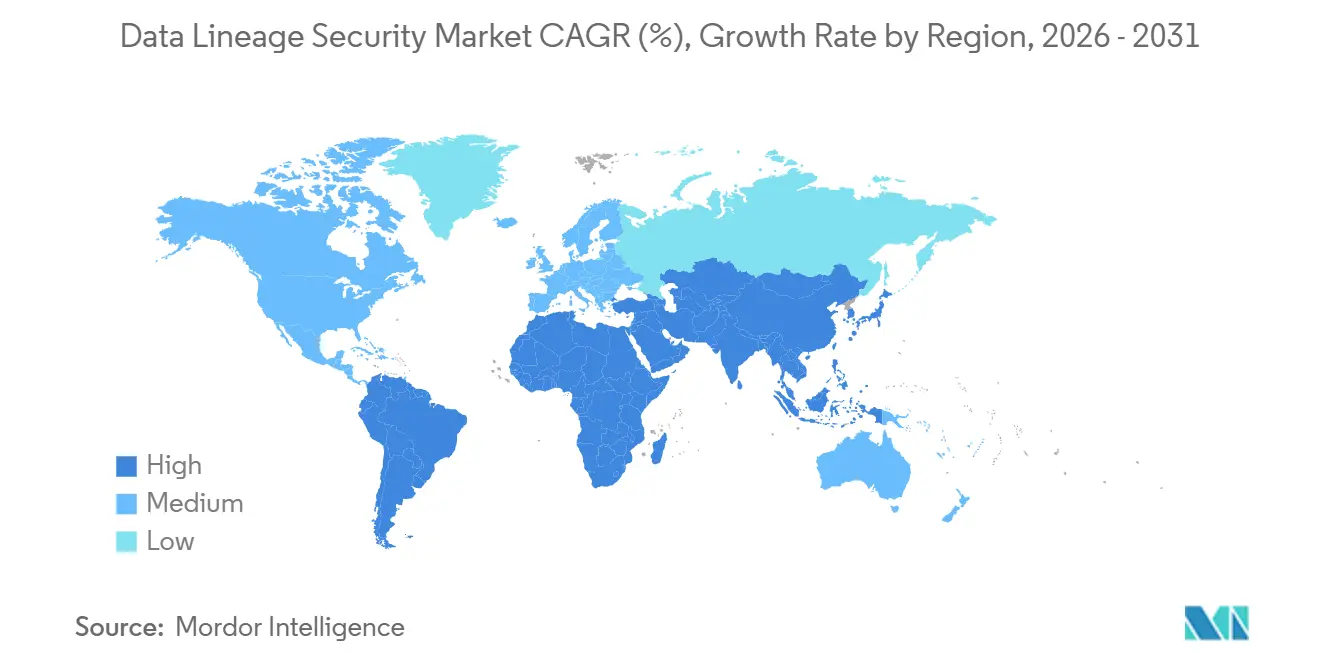
- Par géographie, l'Amérique du Nord détenait 42,59 % du marché de la sécurité de la traçabilité des données en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 27,36 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives mondiales du marché de la sécurité de la traçabilité des données
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Exigences de traçabilité pour l'IA et l'apprentissage automatique | +4.2% | Mondial | Moyen terme (2 à 4 ans) |
| Réglementations sur la confidentialité et la souveraineté des données | +3.6% | Mondial | Court terme (≤ 2 ans) |
| Complexité des environnements hybrides et multicloud | +3.1% | Mondial | Moyen terme (2 à 4 ans) |
| Violations de données et propagation non autorisée des données | +2.7% | Mondial | Court terme (≤ 2 ans) |
| Demande de traçabilité des données de qualité audit | +2.3% | Amérique du Nord et UE | Long terme (≥ 4 ans) |
| Contrôles tenant compte de la traçabilité pour les données en temps réel et les agents IA | +1.8% | Mondial | Moyen terme (2 à 4 ans) |
| Source: Mordor Intelligence | |||
Accélération des exigences de traçabilité des données pour l'IA et l'apprentissage automatique
Le déploiement de l'IA en entreprise a fait de la provenance des données une exigence opérationnelle et juridique plutôt qu'un objectif de gouvernance pour le marché de la sécurité de la traçabilité des données. L'article 12 de la loi européenne sur l'IA exige une journalisation automatique pour les systèmes d'IA à haut risque, y compris les enregistrements des entrées utilisées au moment de l'inférence. Cette exigence est devenue applicable en août 2026 et accroît le besoin d'enregistrements pouvant être examinés lors d'un audit. Les systèmes agentiques créent également des flux de données changeants que les cartes statiques conçues pour les pipelines par lots ne peuvent pas capturer entièrement. Le marché de la sécurité de la traçabilité des données favorise donc les plateformes qui enregistrent la traçabilité en continu à travers l'IA générative, la génération augmentée par récupération et les flux de travail multi-agents. La documentation de l'origine et du traitement des données d'entraînement est également devenue une partie d'un cadre de contrôle défendable au niveau du conseil d'administration.[1]
Extension des réglementations sur la confidentialité et la souveraineté des données
Plusieurs règles en matière de confidentialité, de résilience opérationnelle et d'IA sont entrées en vigueur au cours de 2025 et 2026, élargissant le marché de la sécurité de la traçabilité des données. DORA est entré en vigueur en janvier 2025, tandis que les obligations de la loi européenne sur l'IA pour l'IA à usage général sont devenues applicables en août 2025. Ces exigences s'ajoutent aux obligations du RGPD et de NIS2 qui affectent déjà les pratiques de sécurité et de gestion des données. L'Inde a notifié ses règles de protection des données personnelles numériques en novembre 2025, étendant les exigences de protection des données à une vaste base de données nationale. La Banque de réserve de l'Inde exige également que les entités réglementées maintiennent une traçabilité de bout en bout dans leurs cadres de gouvernance des données. Ces obligations qui se chevauchent rendent la documentation transfrontalière importante lorsque les systèmes utilisent des données dans différentes juridictions et infrastructures.
Complexité croissante des environnements de données hybrides et multicloud
L'adoption croissante de modèles d'exploitation hybrides et multicloud stimule la croissance du marché de la sécurité de la traçabilité des données. Fortinet a rapporté que 88 % des organisations interrogées exploitaient des environnements hybrides ou multicloud en 2026, et que 81 % utilisaient 2 fournisseurs ou plus pour les charges de travail critiques.[2] Des plateformes cloud distinctes peuvent créer des pratiques de surveillance, d'identité et de conformité incohérentes au sein d'une même entreprise. Le NIST a identifié des lacunes concernant la télémétrie, la journalisation, l'identité et l'accès, la protection des données et l'autorisation de conformité dans les architectures multicloud. Les outils de sécurité de la traçabilité des données peuvent préserver les preuves des mouvements de données à travers ces frontières de contrôle. Le besoin est le plus fort là où des identités non humaines transfèrent des données entre services cloud sans enregistrements clairs de chaque transfert.
Fréquence croissante des violations de données et de la propagation non autorisée des données
Le marché de la sécurité de la traçabilité des données bénéficie également du volume et du coût croissants des incidents liés aux données. L'Identity Theft Resource Center a enregistré 1 803 compromissions de données au cours du premier semestre 2026, soit une augmentation de 3,3 % par rapport au premier semestre 2025. Les services financiers ont enregistré 387 incidents au cours de cette période, reflétant leur concentration d'informations sensibles sur les clients et les transactions. Verizon a constaté la présence de rançongiciels dans 44 % des violations confirmées en 2025, contre 32 % en 2024. L'ITRC a également constaté que 76 % des avis de violation de 2026 n'expliquaient pas comment l'incident s'était produit. Les enregistrements de traçabilité préexistants peuvent raccourcir les enquêtes en montrant où les données affectées ont été déplacées et quels systèmes les ont traitées.
Analyse de l'impact des contraintes*
| CONTRAINTE | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Coûts de mise en œuvre et d'intégration | -1.8% | Mondial | Court terme (≤ 2 ans) |
| Lacunes en matière de connectivité des systèmes hérités et de qualité des métadonnées | -1.5% | Amérique du Nord et Europe | Moyen terme (2 à 4 ans) |
| Lacunes en matière d'interopérabilité et de standardisation de la traçabilité | -1.2% | Mondial | Moyen terme (2 à 4 ans) |
| Contraintes de performance dans les environnements distribués | -0.9% | Cœur APAC, débordement vers MEA | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Coûts élevés de mise en œuvre et d'intégration
Les déploiements de traçabilité en entreprise nécessitent la collecte de métadonnées, la réconciliation des schémas, la cartographie des politiques et l'intégration de la surveillance dans différents systèmes. Ces activités nécessitent du temps de la part des propriétaires de données, des équipes de sécurité et des spécialistes techniques travaillant sur le marché de la sécurité de la traçabilité des données. Le coût qui en résulte peut empêcher les petites organisations d'aller au-delà de projets limités. L'OCDE a rapporté que 46 % des PME n'avaient aucune mesure de sécurité ou des mesures minimales en 2026.[3] Une étude évaluée par des pairs a révélé que la traçabilité continue et l'orchestration des politiques réduisaient le temps de préparation des audits de 90 % après la mise en œuvre. Les fournisseurs peuvent remédier à cette contrainte grâce à des modèles, des accélérateurs de mise en œuvre et un provisionnement basé sur le cloud qui réduit le travail manuel.
Lacunes en matière de connectivité des systèmes hérités et de qualité des métadonnées
Les systèmes centraux hérités, les entrepôts sur site et les couches ETL propriétaires manquent souvent d'interfaces exposant la logique de transformation. Les outils de traçabilité peuvent avoir besoin d'interpréter des procédures stockées, du code propriétaire et des flux de données informels. Ce processus introduit une incertitude avant que les contrôles puissent être appliqués sur le marché de la sécurité de la traçabilité des données. Des métadonnées incomplètes rendent également difficile l'identification des propriétaires de champs et la validation des résultats de traabilité automatisée. Le marché de la sécurité de la traçabilité des données fait face à un défi particulier dans les secteurs bancaire, de la santé et de la fabrication, où les systèmes plus anciens restent au cœur des opérations. Les régulateurs s'attendent de plus en plus à une traçabilité au niveau des colonnes, qui est plus détaillée que les enregistrements au niveau des tables que de nombreux systèmes hérités peuvent produire.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les logiciels sont en tête tandis que les services soutiennent les déploiements en production
Les logiciels représentaient 68,39 % du chiffre d'affaires en 2025, reflétant une préférence pour les plateformes qui regroupent la découverte, la classification, le suivi de la traçabilité et l'application des politiques. Les grandes entreprises choisissent souvent des logiciels intégrés car ils offrent une vue partagée sur plusieurs sources de données. La livraison par abonnement a également facilité l'acquisition et la mise à jour des plateformes de sécurité de la traçabilité des données natives du cloud. Ces plateformes peuvent fournir les enregistrements de base nécessaires aux examens de conformité et aux enquêtes de sécurité. La position dominante des logiciels reflète les dépenses établies en matière de plateformes de gouvernance d'entreprise.
Les services devraient croître à un CAGR de 24,69 % jusqu'en 2031, ce qui montre le niveau de travail nécessaire après l'achat d'une plateforme. Les déploiements nécessitent l'intégration, la configuration, la conception des flux de travail et un réglage continu entre les fonctions de données et de sécurité. Une étude DevSecOps évaluée par des pairs a révélé que la conformité continue nécessite une coordination entre les équipes d'ingénierie des données, d'opérations de sécurité et de conformité. Les services gérés peuvent maintenir les collecteurs, les connecteurs et les mappages de conformité pour les clients aux capacités internes limitées. Ce soutien est particulièrement pertinent à mesure que les organisations passent de projets pilotes à des déploiements en production sur un plus grand nombre de systèmes.
Par mode de déploiement : le déploiement bas sur le cloud est en tête dans les environnements de données connectés
Le déploiement basé sur le cloud représentait 64,83 % du chiffre d'affaires en 2025 et reste le principal modèle de livraison pour les environnements de données connectés. Les plateformes de données cloud produisent des événements de traçabilité dans des environnements où l'extraction native peut être plus simple que les alternatives sur site. Cette architecture prend en charge les mises à jour fréquentes des enregistrements de traçabilité et des politiques de sécurité. La taille du marché de la sécurité de la traçabilité des données pour le déploiement basé sur le cloud devrait se développer à un CAGR de 25,28 % jusqu'en 2031. Le taux de croissance reflète le déplacement plus large des charges de travail de données, d'analytique et d'IA vers le marché de la sécurité de la traçabilité des données via des services basés sur le cloud.
Le déploiement sur site reste nécessaire pour les environnements gouvernementaux à isolation physique et hautement réglementés. Ces utilisateurs ne peuvent pas déplacer des données classifiées ou contrôlées via des plans de contrôle cloud partagés. Collibra a publié une traçabilité de bout en bout pour les déploiements auto-hébergés à isolation physique en 2026.[4] Les configurations hybrides sont également importantes car de nombreuses organisations conservent à la fois des charges de travail cloud et sur site. La prise en charge d'OpenLineage peut aider à connecter ces environnements en partageant la traçabilité technique via un format commun.
Par taille d'organisation : les grandes entreprises maintiennent leur échelle tandis que les PME gagnent en accès
Les grandes entreprises détenaient 71,74 % du chiffre d'affaires en 2025 en raison de leurs environnements complexes et de leurs investissements établis en matière de gouvernance. Leurs environnements peuvent inclure des centaines de pipelines de données, plusieurs unités commerciales et plusieurs obligations de conformité. Cette complexité crée à la fois une plus grande exposition et une plus grande capacité à financer de larges programmes de traçabilité. Les grandes organisations ont également besoin d'enregistrements qui soutiennent les tests de contrôle interne et les examens réglementaires externes. La part de marché de la sécurité de la traçabilité des données détenue par les grandes entreprises était soutenue par leur capacité à gérer des intégrations multi-systèmes complexes.
Les PME devraient croître à un CAGR de 24,57 % jusqu'en 2031, à mesure que les obligations de conformité s'étendent au-delà des grandes institutions réglementées. L'OCDE a constaté que 22 % des PME avaient subi une violation de sécurité numérique d'ici 2026. Les PME plus récentes peuvent également utiliser des systèmes natifs du cloud qui se connectent via des interfaces d'application existantes. Cela peut réduire la charge d'intégration associée aux environnements d'entreprise plus anciens. Les fournisseurs qui proposent des capacités de traçabilité sous forme de services cloud légers peuvent répondre aux besoins de ce groupe sans supposer de grandes équipes internes d'ingénierie des données.
Par type de données : les données structurées sont en tête tandis que les données semi-structurées se développent
Les données structurées représentaient 46,97 % du chiffre d'affaires en 2025 car les outils de traçabilité ont été initialement développés pour les bases de données relationnelles et les entrepôts basés sur SQL. Ce type de données s'aligne également sur les exigences réglementaires qui spécifient des rapports détaillés et une traçabilité. Les institutions financières utilisent la traçabilité structurée pour suivre les données de risque et de reporting depuis les systèmes sources jusqu'aux rapports finaux. La base établie de systèmes structurés soutient la demande continue de capacités connexes. Les données non structurées restent également importantes car les systèmes d'IA traitent des documents, des courriels, des appels et des contrats qui manquent de schémas fixes.
Les données semi-structurées devraient croître à un CAGR de 26,32 % jusqu'en 2031. Les journaux JSON, les flux XML, les fichiers Parquet et les flux d'événements API sont courants dans les applications pilotées par les événements et les flux de travail d'IA. Ces formats peuvent transporter des données sensibles à travers les frontières des systèmes sans correspondre aux champs utilisés par les contrôles traditionnels. IBM a publié l'exportation de traçabilité au niveau des colonnes pour l'intégration d'Informatica Intelligent Cloud Services avec Collibra en mars 2026.[5] Cette publication met en évidence la nécessité de connecter les référentiels structurés aux formats intermédiaires utilisés dans les pipelines de données modernes.
Par fonction de sécurité : la découverte fournit la base tandis que la surveillance gagne en priorité
La découverte de données sensibles représentait 37,68 % du chiffre d'affaires en 2025 car les organisations doivent d'abord identifier les informations sensibles avant d'appliquer d'autres contrôles. La découverte aide à localiser les informations réglementées dans les bases de données, le stockage cloud, les applications et les pipelines de données. Elle fournit les données d'entrée pour la classification, les décisions d'accès et la cartographie de la traçabilité. La fonction soutient également le travail de conformité fondamental, car les entreprises ont besoin de preuves de l'endroit où les données protégées sont stockées. Sa position reflète la séquence pratique utilisée par de nombreux programmes de sécurité et de gouvernance.
La surveillance des flux de données devrait croître à un CAGR de 26,51 % jusqu'en 2031. La classification transforme les résultats de la découverte en catégories utilisables dans les politiques de sécurité. La surveillance des flux suit ensuite les données classifiées à mesure qu'elles se déplacent entre les systèmes en quasi temps réel. Cette fonction devient de plus en plus importante là où les règles d'IA et de résilience exigent plus que des preuves d'audit périodiques. BigID a introduit le contrôle d'accès agentique en août 2026, qui évalue les actions des agents IA en utilisant le contexte des données, l'intention et l'identité. Cette capacité illustre le passage de l'observation passive vers l'application active lors de l'utilisation des données.

Par secteur d'activité : le BFSI est en tête tandis que le gouvernement et l'administration publique accélèrent
Le BFSI détenait 29,18 % du chiffre d'affaires en 2025, ce qui en fait le plus grand secteur d'activité. Les banques et les assureurs font face à des exigences détaillées en matière de données de risque, d'informations clients, de reporting réglementaire et de résilience opérationnelle. Le BCBS 239 attend des banques d'importance systémique qu'elles démontrent la traçabilité depuis les données sources à travers les transformations jusqu'aux rapports réglementaires. Ce besoin fait de la sécurité de la traçabilité une exigence de gestion des risques plutôt qu'une simple tâche de conformité. Les soins de santé et les sciences de la vie nécessitent également une traçabilité à mesure que les applications de diagnostic assistées par IA et l'utilisation des informations de santé protégées se généralisent.
Le secteur gouvernemental et de l'administration publique devrait croître à un CAGR de 26,26 % jusqu'en 2031. Les programmes d'IA gouvernementaux ont besoin d'enregistrements montrant la provenance, la qualité, la sensibilité et l'utilisation des données tout au long du cycle de vie du modèle. L'Administration des services généraux exige que les projets d'IA enregistrent les actifs de données dans des catalogues d'entreprise avec cette documentation. La fabrication industrielle, le commerce de détail et le commerce électronique, ainsi que les technologies de l'information et les télécommunications développent des capacités connexes pour l'intégrité des données de la chaîne d'approvisionnement et la gouvernance des données clients. Cette adoption plus large réduit la dépendance du marché de la sécurité de la traçabilité des données aux secteurs les plus réglementés pour la demande future.
Analyse géographique
L'Amérique du Nord détenait 42,59 % de la part du marché de la sécurité de la traçabilité des données en 2025. L'application du CCPA, les exigences de divulgation de la SEC, les pistes d'audit HIPAA et les obligations d'intégrité financière SOX soutiennent la demande de pipelines de données traçables. Les États-Unis ont également une forte concentration d'institutions financières réglementées et de grands fournisseurs de cloud. Cette combinaison encourage l'acquisition de plateformes intégrées et soutient l'investissement continu dans les contrôles des données. Le Canada et le Mexique ajoutent de la demande car les flux de données transfrontaliers nécessitent une traçabilité entre les sociétés mères et les entités opérationnelles.
L'Europe a contribué à une part substantielle du chiffre d'affaires 2025 car le RGPD, DORA, NIS2 et la loi européenne sur l'IA créent un environnement réglementaire exigeant. DORA est entré en vigueur en janvier 2025, tandis que l'application de NIS2 a commencé en octobre 2024. L'Allemagne, le Royaume-Uni, la France et le cluster BENELUX restent importants en raison de leur présence dans les services financiers et de leurs programmes de gouvernance matures. Les orientations de la Commission européenne publiées en juillet 2026 ont clarifié la relation entre les obligations de la loi sur l'IA et les exigences du RGPD pour les équipes de données IA, exigeant une documentation qui traite conjointement des enregistrements de données d'entranement et des exigences de limitation des finalités.[6]
L'Asie-Pacifique devrait se développer à un CAGR de 27,36 % jusqu'en 2031 et est la région à la croissance la plus rapide. L'Inde a notifié ses règles de protection des données personnelles numériques en novembre 2025, tandis que l'Indonésie a promulgué le règlement gouvernemental n° 33 de 2026 en juillet 2026. Ces actions augmentent les obligations formelles de protection des données sur des marchés où l'infrastructure de conformité est encore en développement. La Chine, le Japon, la Corée du Sud et l'Australie combinent également les efforts de gouvernance de l'IA avec des exigences de confidentialité établies. Le Moyen-Orient et l'Afrique en sont à un stade plus précoce, bien que les Émirats arabes unis, l'Arabie saoudite et les centres financiers du GCC créent une nouvelle demande sur le marché de la sécurité de la traçabilité des données.
Paysage concurrentiel
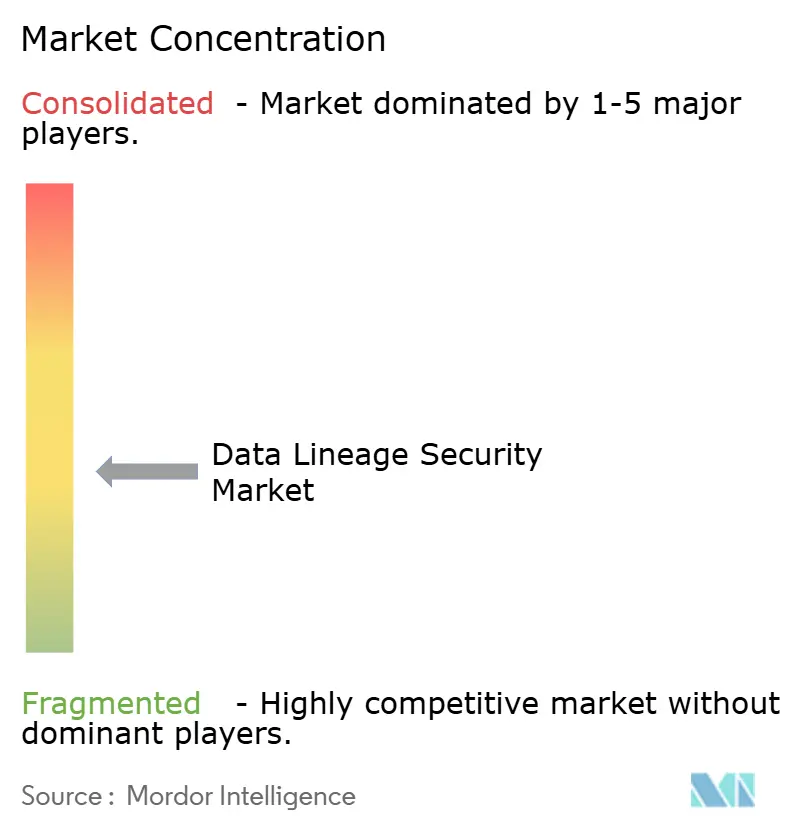
Le marché de la sécurité de la traçabilité des données est modérément fragmenté, aucun fournisseur ne détenant une position dominante en termes de chiffre d'affaires. Collibra, Varonis, BigID, IBM et Informatica ont des positions significatives grâce à la couverture de leurs plateformes, leurs comptes d'entreprise et leur crédibilité réglementaire. Les fournisseurs axés sur la gestion de la posture de sécurité des données (DSPM) s'étendent en amont vers les fonctions de gouvernance, de traçabilité et de catalogue. Les fournisseurs de catalogues de données s'étendent également vers la classification, l'application des accès et la surveillance des flux de données, et les acheteurs comparent de plus en plus les deux groupes par rapport à un ensemble unique d'exigences combinant la profondeur de gouvernance et l'application de la sécurité.
Les capacités d'IA deviennent un domaine de différenciation important sur le marché de la sécurité de la traçabilité des données. Les fournisseurs doivent cartographier les données utilisées par les systèmes d'IA générative, les processus d'entraînement des modèles et les réponses d'inférence. Varonis a lancé sa plateforme de sécurité IA Atlas en mai 2026 avec la découverte d'inventaire IA, la gestion de la posture, les garde-fous d'exécution et la cartographie de la conformité. En août 2026, Varonis a ajouté l'intégration Claude Inference Hooks pour prendre en charge l'inspection des invites et les décisions en temps réel avant l'inférence. BigID a introduit des contrôles pour les actions des agents IA qui utilisent le contexte, l'intention déclarée et l'identité associés à chaque demande.
Des opportunités subsistent dans les services pour les PME et dans l'interopérabilité entre AWS, Azure, Google Cloud et les systèmes sur site. IBM a introduit l'exportation OpenLineage dans watsonx.data intelligence en mai 2026 pour soutenir le partage de données entre les outils de gouvernance et d'observabilité. Collibra a étendu la prise en charge de la traçabilité auto-hébergée pour les clients à isolation physique en 2026. Les fournisseurs émergents se concentrent sur la surveillance de l'IA en temps réel, les pistes d'audit cryptographiques et les approches par graphe de connaissances pour les données non structurées. Les exigences ISO/IEC 27001 et SOC 2 renforcent également les barrières à l'achat pour les nouveaux fournisseurs qui manquent d'enregistrements d'audit établis.
Leaders du secteur de la sécurité de la traçabilité des données
-
Informatica Inc.
-
Collibra, Inc.
-
IBM Corporation
-
Microsoft Corporation
-
Securiti, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Août 2026 : Varonis a étendu sa plateforme de sécurité IA Atlas avec une intégration pour Claude Inference Hooks le 7 août 2026, permettant des verdicts d'autorisation ou de refus en temps réel pour l'inspection des invites avant l'exécution de l'inférence, soutenant les organisations déployant Claude Enterprise, Claude Platform et Claude Code avec une application en ligne et des pistes d'audit de conformité.
- Juillet 2026 : Varonis Systems a annoncé une intégration avec Cursor, l'outil de codage natif IA, le 8 juillet 2026, ajoutant la criminalistique de session, la détection des menaces et la protection des données sensibles et des secrets tout au long du cycle de vie complet du développement agentique, étendant l'application de la traçabilité des données dans le pipeline de génération de code.
- Mai 2026 : IBM a introduit la capacité d'exportation OpenLineage dans watsonx.data intelligence le 27 mai 2026, permettant aux organisations de partager une traçabilité des données unifiée entre les outils de gouvernance et d'observabilité dans un format ouvert sans intégrations personnalisées, prenant en charge à la fois l'importation et l'exportation OpenLineage pour une interopérabilité complète.
- Mars 2026 : watsonx.data intelligence d'IBM a publié l'exportation automatisée de traçabilité vers Collibra en mars 2026, permettant aux organisations utilisant Collibra comme système de gouvernance de référence d'enrichir les catalogues existants avec une traçabilité technique de bout en bout continuellement actualisée sans surcharge manuelle ni réarchitecture.
Périmètre du rapport mondial sur le marché de la sécurité de la traçabilité des données
Le marché de la sécurité de la traçabilité des données comprend des outils qui suivent, visualisent et sécurisent le flux de données depuis l'origine à travers les transformations, les mouvements et la consommation tout au long du cycle de vie des données. Ce marché répond aux besoins de sécurité et de conformité en offrant une visibilité de bout en bout sur la provenance des données, montrant d'où proviennent les données, comment elles sont transformées, quels systèmes et processus les traitent, et où elles résident finalement ou sont exposées. Les solutions permettent aux équipes de sécurité d'auditer les flux de données pour la conformité (droits des personnes concernées au titre du RGPD, demandes de suppression CCPA), de détecter les mouvements de données non autorisés, de retracer les violations de données jusqu'à leur source, de valider l'intégrité des données dans les pipelines et d'appliquer des politiques de sécurité basées sur les métadonnées de traçabilité pour s'assurer que les données sensibles ne circulent pas vers des destinations non approuvées ou ne subissent pas de transformations non autorisées.
Le rapport sur le marché de la sécurité de la traçabilité des données est segmenté par composant (logiciels et services), mode de déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), type de données (données structurées, données non structurées et données semi-structurées), fonction de sécurité (découverte de données sensibles, classification des données, surveillance des flux de données et autres fonctions de sécurité), secteur d'activité (gouvernement et administration publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, soins de santé et sciences de la vie, banque, services financiers et assurance (BFSI) et autres secteurs d'activité) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels |
| Services |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Données structurées |
| Données non structurées |
| Données semi-structurées |
| Découverte de données sensibles |
| Classification des données |
| Surveillance des flux de données |
| Autres fonctions de sécurité |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Transport et logistique |
| Énergie et services publics |
| Pétrole et gaz |
| Technologies de l'information et télécommunications |
| Médias et divertissement |
| Établissements d'enseignement et de recherche |
| Soins de santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| BENELUX | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par composant | Logiciels | ||
| Services | |||
| Par mode de déploiement | Basé sur le cloud | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par type de données | Données structurées | ||
| Données non structurées | |||
| Données semi-structurées | |||
| Par fonction de sécurité | Découverte de données sensibles | ||
| Classification des données | |||
| Surveillance des flux de données | |||
| Autres fonctions de sécurité | |||
| Par secteur d'activité | Gouvernement et administration publique | ||
| Fabrication industrielle | |||
| Commerce de détail et commerce électronique | |||
| Transport et logistique | |||
| Énergie et services publics | |||
| Pétrole et gaz | |||
| Technologies de l'information et télécommunications | |||
| Médias et divertissement | |||
| Établissements d'enseignement et de recherche | |||
| Soins de santé et sciences de la vie | |||
| Banque, services financiers et assurance (BFSI) | |||
| Autres secteurs d'activité | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Mexique | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| BENELUX | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la sécurité de la traçabilité des données ?
La taille du marché de la sécurité de la traçabilité des données devrait s'étendre de 1,26 milliard USD en 2025 à 1,49 milliard USD en 2026, puis à 3,79 milliards USD d'ici 2031, enregistrant un CAGR de 20,53 % entre 2026 et 2031.
Qu'est-ce qui stimule la demande d'outils de sécurité de la traçabilité des données ?
La gouvernance de l'IA, les obligations de confidentialité, la complexité multicloud et les enquêtes sur les violations de données augmentent le besoin d'enregistrements de l'origine et du mouvement des données.
Quel modèle de déploiement connaît la croissance la plus rapide pour la sécurité de la traçabilité des données ?
Le déploiement basé sur le cloud représentait 64,83 % du chiffre d'affaires en 2025 et devrait croître à un CAGR de 25,28 % jusqu'en 2031.
Quelles organisations adoptent la sécurité de la traçabilité le plus rapidement ?
Les PME devraient croître à un CAGR de 24,57 % à mesure que les outils natifs du cloud et l'élargissement des obligations réglementaires améliorent les arguments en faveur de l'adoption.
Pourquoi la surveillance des flux de données devient-elle plus importante ?
La surveillance des flux de données devrait croître à un CAGR de 26,51 % car les organisations ont besoin de preuves plus actuelles de la façon dont les données sensibles se déplacent à travers les systèmes d'IA et cloud.
Quelle région devrait connaître la croissance la plus rapide jusqu'en 2031 ?
L'Asie-Pacifique devrait croître à un CAGR de 27,36 %, soutenue par des exigences nouvelles et en développement en matière de confidentialité et de gouvernance de l'IA.