
Taille et part du marché de la gestion des politiques de cybersécurité
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
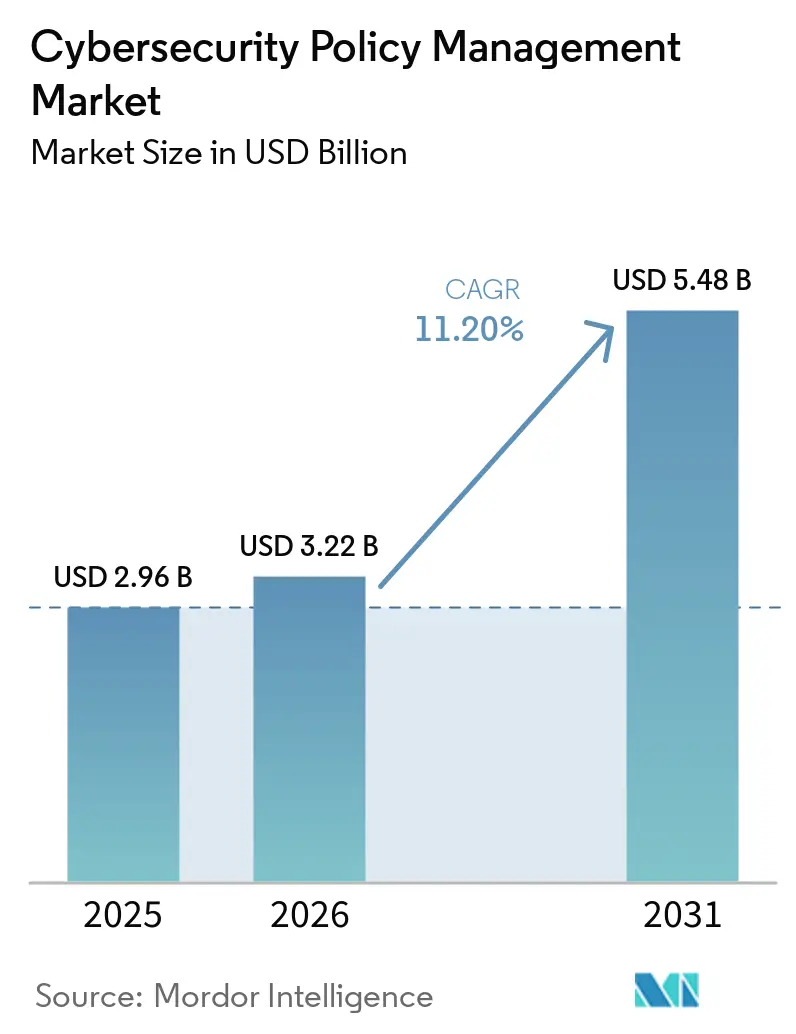
| Taille du Marché (2026) | 3.22 Milliards de dollars |
| Taille du Marché (2031) | 5.48 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 11.20 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
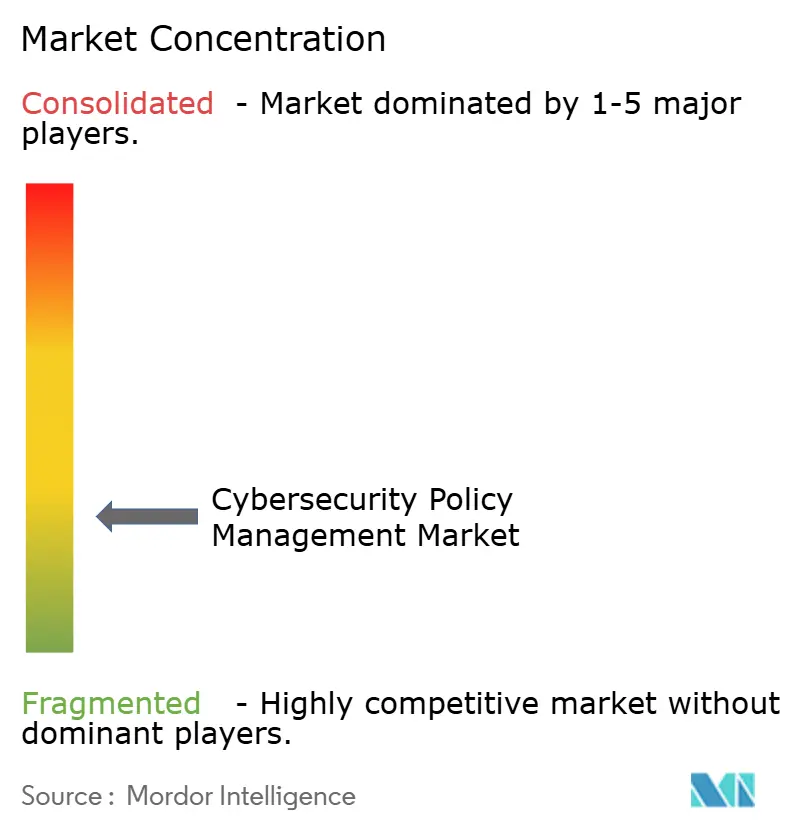
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la gestion des politiques de cybersécurité par Mordor Intelligence
La taille du marché de la gestion des politiques de cybersécurité était évaluée à 2,96 milliards USD en 2025 et devrait croître de 3,29 milliards USD en 2026 pour atteindre 5,48 milliards USD d'ici 2031, à un CAGR de 11,20 % au cours de la période de prévision (2026-2031). Le marché de la gestion des politiques de cybersécurité se développe parce que les entreprises ont besoin de règles de sécurité cohérentes dans les environnements cloud, sur site, SASE et de microsegmentation. Le nombre croissant d'outils de sécurité ralentit l'administration manuelle des politiques et augmente le risque de règles contradictoires. Les exigences réglementaires font également évoluer les équipes de sécurité vers une preuve continue de conformité plutôt que vers une préparation périodique aux audits. Les fournisseurs répondent par l'automatisation, un support cloud plus large et des outils qui aident les équipes de sécurité à examiner les modifications avant le déploiement. Cela a créé des opportunités pour les prestataires capables de connecter les contrôles réseau, de charge de travail, d'identité et cloud au sein d'un modèle de gouvernance partagé.
Principaux enseignements du rapport
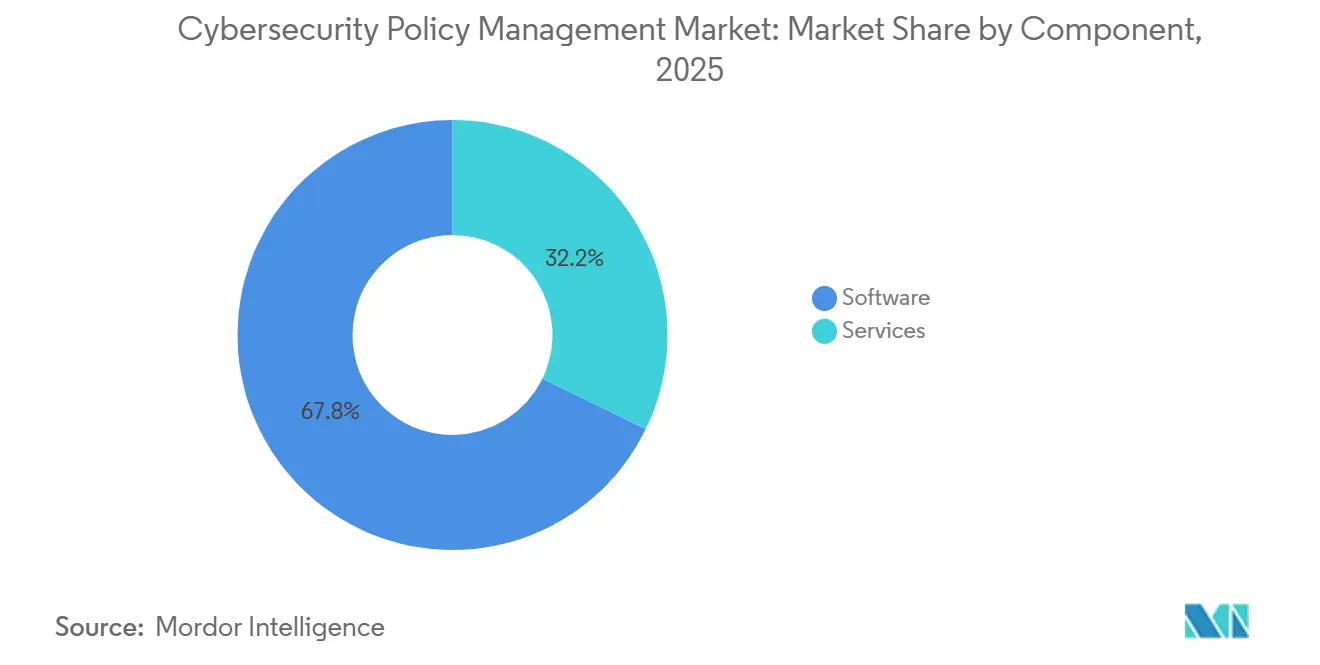
- Par composant, les logiciels détenaient 67,80 % de la part de revenus du marché de la gestion des politiques de cybersécurité en 2025, tandis que les services devraient se développer à un CAGR de 12,59 % jusqu'en 2031.
- Par déploiement, le cloud détenait 71,23 % de la part de revenus du marché de la gestion des politiques de cybersécurité en 2025 et devrait se développer à un CAGR de 12,26 % jusqu'en 2031.
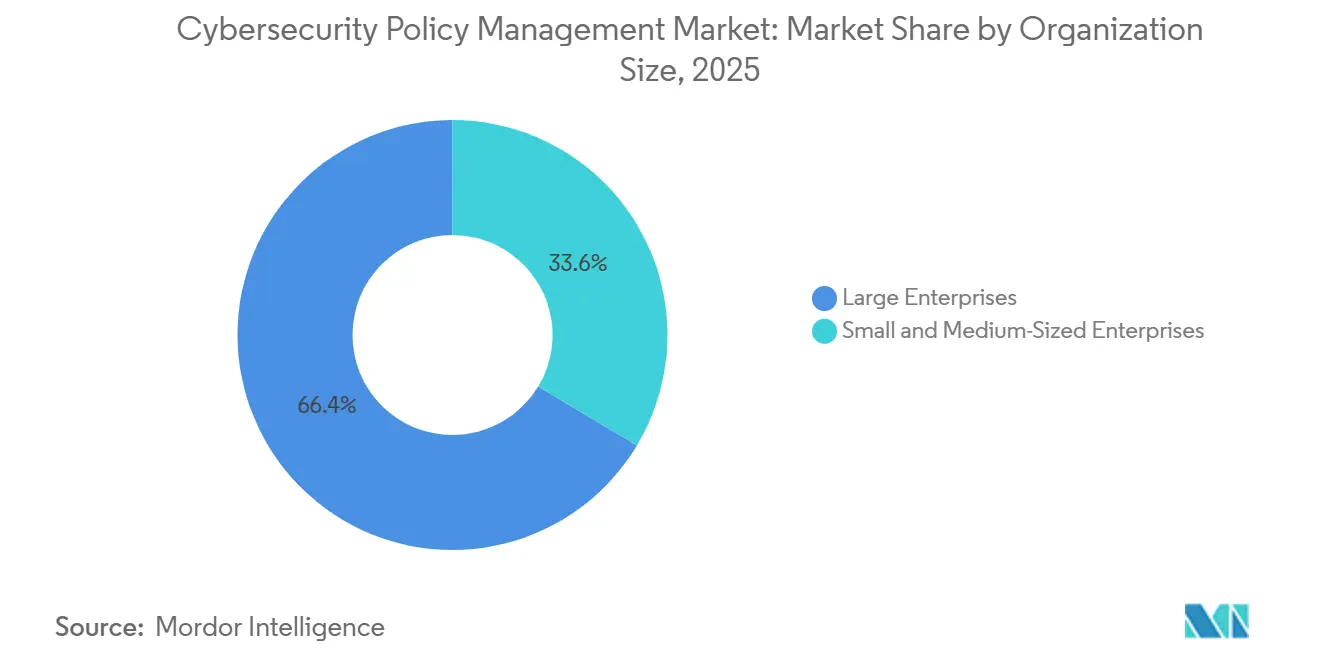
- Par taille d'organisation, les grandes entreprises détenaient 66,41 % de la part de revenus du marché de la gestion des politiques de cybersécurité en 2025, tandis que les PME devraient se développer à un CAGR de 12,78 % jusqu'en 2031.
- Par secteur d'utilisation final, le BFSI détenait 32,78 % de la part de revenus du marché de la gestion des politiques de cybersécurité en 2025, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 11,56 % jusqu'en 2031.
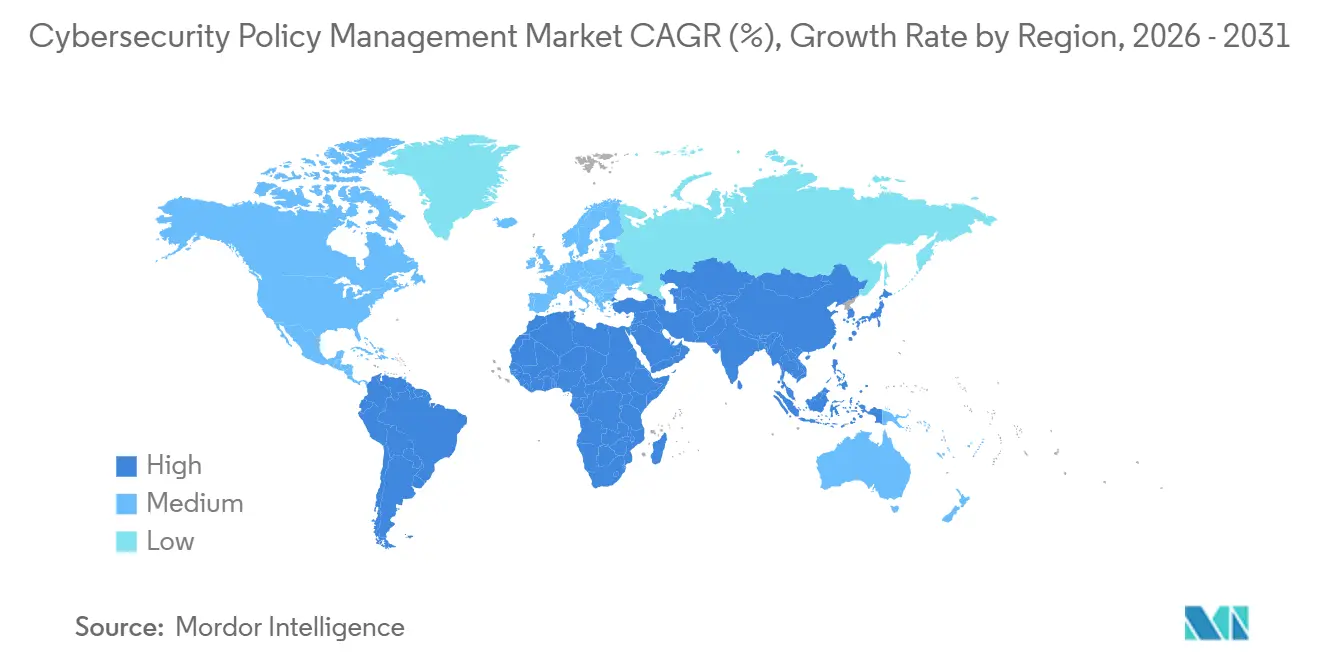
- Par géographie, l'Amérique du Nord détenait 36,10 % de la part de revenus en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 11,89 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives du marché mondial de la gestion des politiques de cybersécurité
Analyse de l'impact des moteurs*
| Moteur | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel |
|---|---|---|---|
| Complexité croissante des environnements de sécurité hybrides et multi-fournisseurs | +2.5% | Mondial | Moyen terme (2-4 ans) |
| Expansion du cloud, des infrastructures distribuées et des domaines de contrôle de sécurité | +2.2% | Mondial, avec la plus forte attraction en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Volumes croissants de modifications de politiques et besoin d'opérations de sécurité plus rapides | +1.8% | Amérique du Nord et Europe | Court terme (≤ 2 ans) |
| Demande croissante de conformité continue des politiques et d'assurance de la sécurité | +1.5% | Amérique du Nord, UE et cœur de l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Risque croissant de mauvaise configuration des politiques et de prolifération des règles | +1.2% | Mondial, concentré dans les marchés des grandes entreprises | Moyen terme (2-4 ans) |
| Adoption croissante de l'orchestration automatisée des politiques et de la gestion du cycle de vie | +1.0% | Amérique du Nord et Europe, avec extension vers le Moyen-Orient et l'Afrique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité croissante des environnements de sécurité hybrides et multi-fournisseurs
Le marché de la gestion des politiques de cybersécurité bénéficie de la difficulté croissante d'appliquer la même intention de politique à plusieurs produits de sécurité. Les organisations exploitent souvent simultanément des pare-feux, des groupes de sécurité cloud, des contrôles SASE et des plateformes de microsegmentation. Chaque environnement utilise des formats de règles, des interfaces de programmation d'applications et des processus d'approbation différents. Cela crée des lacunes lorsqu'une modification est apportée dans un système mais n'est pas validée dans les autres. Tufin a étendu son plan de contrôle unifié en août 2026 pour couvrir Cisco Meraki, VMware NSX-T, les pare-feux natifs AWS et Palo Alto Strata Cloud Manager, illustrant l'étendue des environnements que les équipes de sécurité doivent gouverner. Le marché de la gestion des politiques de cybersécurité favorise donc les plateformes qui centralisent la visibilité et aident les équipes à traduire l'intention des politiques en contrôles fonctionnant dans des environnements variés.
Expansion du cloud, des infrastructures distribuées et des domaines de contrôle de sécurité
L'adoption du cloud a rendu la gestion des politiques de sécurité plus complexe, car les contrôles cloud diffèrent des règles de pare-feu traditionnelles. Les services cloud utilisent l'identité, les balises et les ressources dynamiques, tandis que de nombreux contrôles sur site s'appuient sur des adresses réseau et des ports statiques. Les équipes de sécurité doivent maintenir des règles d'accès cohérentes à mesure que les charges de travail se déplacent entre les plateformes cloud, les sites distants et les centres de données. Un ensemble distinct d'outils de politique pour chaque environnement peut laisser les équipes avec des règles contradictoires et des enregistrements de conformité incomplets. AlgoSec a étendu son support pour AWS Network Firewall, l'automatisation d'Azure Firewall et les services de sécurité Google Cloud en juillet 2026, reflétant le besoin continu de couverture dans les environnements cloud. Le marché de la gestion des politiques de cybersécurité est soutenu par la demande d'outils qui évaluent ces contrôles comme des parties d'un cadre de politique connecté.
Volumes croissants de modifications de politiques et besoin d'opérations de sécurité plus rapides
Les équipes de sécurité traitent davantage de demandes de modification à mesure que les déploiements d'applications et de cloud se produisent plus fréquemment. Chaque modification de pare-feu ou de règle d'accès demandée nécessite une validation avant d'être déployée. Les révisions manuelles peuvent retarder la livraison des applications et maintenir les équipes de sécurité concentrées sur des tâches routinières. Les arriérés augmentent également le temps nécessaire pour traiter les demandes ultérieures, ce qui peut prolonger les fenêtres de risque dans l'ensemble de l'organisation. AlgoSec a déclaré en juillet 2026 que 20 % des organisations s'appuyaient encore principalement sur des processus de sécurité manuels, laissant une marge substantielle pour l'automatisation des politiques. Le marché de la gestion des politiques de cybersécurité bénéficie des plateformes qui automatisent l'analyse des chemins, les vérifications des risques et la conception des politiques avant qu'une modification n'entre en production.
Demande croissante de conformité continue des politiques et d'assurance de la sécurité
Le marché de la gestion des politiques de cybersécurité est également façonné par des règles qui exigent un contrôle continu, une surveillance et une remédiation documentée. La loi sur la résilience opérationnelle numérique de l'UE est devenue applicable aux entités financières concernées en janvier 2025 et exige des mesures de gestion et de test des risques liés aux technologies de l'information et de la communication.[1] NIS2 exige que les entités essentielles gèrent les risques de cybersécurité et peut imposer des pénalités allant jusqu'à 10 millions EUR (10,9 millions USD) ou 2 % du chiffre d'affaires annuel mondial. Ces exigences rendent les preuves de politique, la surveillance des contrôles et les enregistrements d'audit plus importants dans les décisions d'achat. AlgoSec a ajouté des rapports de conformité pour NIS2, la mise à jour de PCI DSS et les cadres SWIFT dans sa version de juillet 2026. Le marché de la gestion des politiques de cybersécurité offre des opportunités aux fournisseurs qui facilitent les révisions de conformité sans nécessiter de processus de reporting distincts pour chaque cadre.
Analyse de l'impact des freins*
| Frein | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel |
|---|---|---|---|
| Complexité d'intégration élevée dans les infrastructures de sécurité hétérogènes | -1.5% | Mondial, plus aigu dans les grandes entreprises disposant d'une infrastructure héritée | Moyen terme (2-4 ans) |
| Effort élevé de mise en œuvre et de migration dans les entreprises complexes | -1.2% | Amérique du Nord et Europe, avec extension vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Résistance organisationnelle aux modifications automatisées des politiques de sécurité | -0.8% | Mondial | Long terme (≥ 4 ans) |
| Difficulté à standardiser les politiques dans des environnements métiers et techniques diversifiés | -0.7% | Cœur de l'Asie-Pacifique, avec extension vers le Moyen-Orient et l'Afrique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'intégration élevée dans les infrastructures de sécurité hétérogènes
Le marché de la gestion des politiques de cybersécurité se heurte à une limite pratique lorsque les entreprises exploitent plusieurs générations d'infrastructure de sécurité. Une seule organisation peut utiliser plusieurs marques de pare-feux aux côtés de contrôles cloud publics, de services SASE et de plateformes de microsegmentation. Ces produits ont des structures de règles et des interfaces techniques différentes. Certains appareils plus anciens nécessitent des connecteurs personnalisés avant de pouvoir être ajoutés à un système de politique centralisé. Les fournisseurs étendent encore leur couverture à mesure que les services cloud et les modèles d'application évoluent. La version d'AlgoSec de juillet 2026 a ajouté des fonctions pour les contrôles de sécurité AWS, Azure et Google Cloud, démontrant que la couverture d'intégration reste une cible mouvante. En conséquence, certaines entreprises adoptent la gouvernance centralisée par phases et continuent de gérer une partie de leur parc manuellement.
Effort élevé de mise en œuvre et de migration dans les entreprises complexes
La mise en œuvre peut être difficile même après qu'une plateforme se connecte aux contrôles de sécurité requis. Les équipes doivent cartographier les règles existantes, former les administrateurs, repenser les flux d'approbation et migrer la documentation historique. Les organisations multinationales doivent également aligner les règles locales avec différentes exigences juridiques et opérationnelles. Ces étapes peuvent prolonger les délais de déploiement et retarder la pleine réalisation des avantages de l'automatisation. ISO/IEC 27001:2022 fournit un cadre de système de management reconnu qui peut soutenir des révisions de contrôle structurées pendant la transition. Les fournisseurs qui commencent par une visibilité en lecture seule et ajoutent progressivement l'automatisation peuvent réduire la résistance organisationnelle. Ce frein peut ralentir la reconnaissance des revenus à court terme même lorsque la demande sous-jacente reste forte.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les logiciels soutiennent la gouvernance centrale tandis que les services répondent aux déploiements complexes
Les logiciels détenaient 67,80 % des revenus du marché de la gestion des politiques de cybersécurité en 2025. Ils fournissent le système permanent utilisé pour collecter les configurations, modéliser les chemins réseau, gérer les cycles de vie des règles et vérifier la conformité des politiques. La position importante des logiciels reflète le besoin d'une plateforme de gouvernance continue plutôt que d'un support de conseil ponctuel. Les fournisseurs spécialisés tels que Tufin, AlgoSec et FireMon utilisent leurs plateformes pour soutenir les révisions périodiques des politiques et les flux de travail de modification. Les logiciels peuvent également créer un enregistrement opérationnel à long terme que les équipes de sécurité et d'audit peuvent utiliser pour examiner les modifications passées. Ces fonctions font de la couche logicielle un élément central du secteur de la gestion des politiques de cybersécurité.
Les services devraient croître à un CAGR de 12,59 % jusqu'en 2031. La demande provient de la mise en œuvre, de l'ingénierie d'intégration, du conseil en conformité et de la rationalisation des politiques dans différents environnements de contrôle. Les entreprises ont souvent besoin d'un support spécialisé pour connecter les appliances héritées et les plateformes cloud à un nouveau système de gouvernance. Les prestataires de services de sécurité gérés peuvent également intégrer des capacités de gestion des politiques dans un support d'opérations de sécurité plus large. La version d'août 2026 de Tufin a ajouté des fonctions alimentées par l'IA pour l'analyse des règles, les exceptions de conformité et les demandes d'accès, ce qui peut réduire la quantité de travail expert routinier requis après le déploiement. Les services à plus haute valeur ajoutée resteront probablement axés sur les intégrations complexes et les exigences réglementaires qui ne peuvent pas être résolues par l'automatisation standard.


Par déploiement : le cloud combine échelle et automatisation des politiques
Le cloud représentait 71,23 % des revenus du marché de la gestion des politiques de cybersécurité en 2025 et devrait croître à un CAGR de 12,26 % jusqu'en 2031. La livraison cloud aide les équipes de sécurité à gérer les contrôles dans les services cloud publics, les nœuds SASE et les sites distribués. Elle prend également en charge la découverte dynamique lorsque des ressources cloud sont créées, modifiées ou supprimées. Cela réduit la dépendance aux mises à jour manuelles des inventaires et aux serveurs de gestion sur site. Les plateformes cloud peuvent maintenir la connectivité avec les contrôles natifs cloud via leurs interfaces de programmation d'applications. Le marché de la gestion des politiques de cybersécurité s'est orienté vers la livraison cloud parce que l'infrastructure hybride nécessite désormais une gestion des politiques capable de fonctionner dans plusieurs centres de données.
Le déploiement sur site reste pertinent là où les règles de résidence des données ou les exigences de sécurité internes limitent l'utilisation de services de gestion hébergés en externe. Le ministère de l'Économie, du Commerce et de l'Industrie du Japon a lancé son système d'évaluation de la sécurité de la chaîne d'approvisionnement en mai 2026, renforçant l'importance des configurations de sécurité cloud dans les chaînes d'approvisionnement des infrastructures critiques. Zscaler et Schwarz Digits ont annoncé un partenariat en juillet 2026 pour exploiter un service Zero Trust Exchange souverain sur une infrastructure cloud basée en Allemagne. Cette approche démontre que les modèles de cloud souverain peuvent répondre à des exigences strictes de résidence des données tout en conservant les avantages opérationnels du cloud. L'adoption du cloud ne supprime pas les exigences de gouvernance, mais peut rendre les contrôles de politique centralisés plus pratiques dans les opérations distribuées. Les fournisseurs qui prennent en charge les contrôles cloud et sur site restent pertinents pour les organisations ayant des besoins de déploiement mixtes.
Par taille d'organisation : les grandes entreprises financent l'adoption tandis que les PME élargissent l'accès
Les grandes entreprises détenaient 66,41 % des revenus du marché de la gestion des politiques de cybersécurité en 2025. Ces organisations gèrent souvent des ensembles de règles étendus dans plusieurs régions, unités commerciales et plateformes de sécurité. Leurs obligations de conformité et leur échelle opérationnelle rendent les erreurs de politique plus coûteuses et plus difficiles à investiguer. Les grandes entreprises disposent également des ressources nécessaires pour des déploiements pluriannuels et des équipes d'administration spécialisées. Cela donne aux fournisseurs une base stable de clients aux exigences complexes. Le secteur de la gestion des politiques de cybersécurité reste donc étroitement lié aux grandes organisations disposant d'une infrastructure hybride et de besoins d'audit étendus.
Les PME devraient enregistrer la croissance la plus rapide, à un CAGR de 12,78 % jusqu'en 2031. La livraison cloud et les services gérés réduisent le coût initial et la charge administrative pour les organisations plus petites. L'ENISA a publié un modèle d'évaluation de la maturité en matière de cyber-résilience pour les PME en juillet 2026 pour aider les organisations plus petites à évaluer les contrôles par rapport à la loi européenne sur la cyber-résilience.[2] NIS2 s'étend aux entités moyennes et grandes comptant au moins 50 employés dans les secteurs couverts, ce qui élargit l'ensemble des organisations ayant besoin de pratiques de gouvernance formelles. Cette orientation réglementaire peut faire évoluer la gestion des politiques d'un achat réservé aux grandes entreprises vers un service plus accessible. Les prestataires qui simplifient le déploiement et proposent des contrôles guidés sont mieux positionnés pour saisir cette opportunité.
Par secteur d'utilisation final : le BFSI mène la demande tandis que la santé et les sciences de la vie prennent de l'élan
Le BFSI représentait 32,78 % des revenus du marché de la gestion des politiques de cybersécurité en 2025. Les institutions financières opèrent sous des exigences croisées en matière de résilience opérationnelle, de sécurité des paiements, de protection des données et de gestion des cyber-risques. DORA exige que les entités concernées établissent des pratiques de gestion des risques liés aux technologies de l'information et de la communication et de résilience, créant un besoin clair de contrôles documentés et testables. Une erreur de politique dans un environnement financier peut exposer les données des clients à des pertes, des fraudes et des actions réglementaires. Ces risques soutiennent l'investissement continu dans la gouvernance centralisée des règles. Le BFSI reste le groupe d'utilisateurs finaux ancré du marché de la gestion des politiques de cybersécurité, car les contrôles de sécurité sont à la fois des exigences opérationnelles et réglementaires.
La santé et les sciences de la vie devraient croître à un CAGR de 11,56 % jusqu'en 2031. Le Département américain de la Santé et des Services sociaux a proposé des mises à jour majeures de la règle de sécurité HIPAA en janvier 2025. La proposition comprenait la segmentation du réseau, des analyses de vulnérabilité au moins tous les 6 mois, des tests de pénétration annuels et des exigences définies de restauration du système. Les organisations de santé préparent leurs environnements de sécurité pour des mesures de protection technique plus formelles et des pratiques de récupération documentées. L'informatique et les télécommunications nécessitent également une automatisation des politiques car leurs réseaux changent fréquemment. La fabrication, l'énergie et les services publics, le commerce de détail et le e-commerce stimulent la demande par l'exposition aux technologies opérationnelles, aux exigences de sécurité des paiements et à la gestion des accès tiers.
Analyse géographique
L'Amérique du Nord représentait 36,10 % de la part du marché de la gestion des politiques de cybersécurité en 2025. La position de la région reflète les exigences de divulgation en matière de cybersécurité, de signalement des incidents et du secteur financier qui rendent la documentation et la surveillance des politiques importantes. La réglementation amendée sur la cybersécurité de New York comprend des exigences en matière de gouvernance, d'évaluation des risques, de contrôle d'accès et de signalement des incidents pour les institutions financières concernées. Les règles de la Commission américaine des valeurs mobilières et des changes exigent que les déclarants divulguent les incidents de cybersécurité importants dans les 4 jours ouvrables suivant la détermination de leur caractère important.[3] Ces obligations donnent aux conseils d'administration et aux dirigeants une raison de rechercher une visibilité plus rapide sur les modifications de politiques et les contrôles de sécurité.
L'Europe est un centre de demande important car NIS2 et DORA ont accru le besoin d'une gouvernance de sécurité documentée et reproductible. Le marché de la gestion des politiques de cybersécurité bénéficie lorsque les organisations doivent démontrer comment les politiques sont appliquées dans les services critiques et auprès des tiers. Le Royaume-Uni, l'Allemagne et la France restent des marchés importants, tandis que d'autres pays européens progressent dans la mise en œuvre nationale de NIS2. L'Amérique du Sud est menée par le Brésil et le Mexique, où l'investissement en cybersécurité dans le secteur bancaire augmente à mesure que les cadres réglementaires se développent.
L'Asie-Pacifique devrait croître à un CAGR de 11,89 % jusqu'en 2031. Le Japon a promulgué la loi sur le renforcement des capacités cybernétiques en mai 2025, élargissant ainsi l'attention nationale à la cyberdéfense active et à la résilience. Le programme de chaîne d'approvisionnement du METI de mai 2026 met davantage l'accent sur les contrôles de sécurité dans les infrastructures critiques. Les exigences de protection des données de l'Inde, les règles de sécurité des données de la Chine et les cadres établis du secteur financier à Singapour et en Corée du Sud soutiennent également la demande de gouvernance formelle des politiques. Le Moyen-Orient est mené par les Émirats arabes unis et l'Arabie saoudite, où les programmes de transformation numérique et les exigences du secteur financier soutiennent l'investissement en cybersécurité.

Paysage concurrentiel
Les fournisseurs spécialisés comprennent Tufin, FireMon, AlgoSec et Skybox Security. Ces prestataires peuvent prendre en charge des environnements de sécurité multi-fournisseurs car ils sont conçus pour fonctionner avec des produits concurrents de pare-feu, cloud, SASE et microsegmentation. Les fournisseurs de plateformes plus importantes comprennent Cisco, Palo Alto Networks, Fortinet, Check Point, Zscaler et Microsoft. Leur avantage provient d'une intégration approfondie avec les produits déjà utilisés par les clients entreprises. Le marché de la gestion des politiques de cybersécurité devient plus concurrentiel à mesure que les spécialistes élargissent leur couverture et que les fournisseurs de plateformes ajoutent davantage de capacités d'orchestration natives.
L'analyse assistée par l'IA devient un point de différenciation important. AlgoSec a introduit des requêtes de politique en langage naturel dans sa version Horizon A33.30 en juillet 2026.[4] Tufin a introduit des assistants alimentés par l'IA pour l'analyse des règles, la révision des configurations, la recherche d'exceptions de conformité et la gestion des demandes d'accès en mars 2026. Zscaler a annoncé son intention d'acquérir Symmetry Systems en mai 2026 pour étendre ses contrôles de politique aux communications des agents IA et aux accès aux données. Ces mouvements montrent que les fournisseurs s'attaquent aux identités machine et aux décisions d'accès automatisées en parallèle des préoccupations établies en matière de politique réseau.
Les partenariats et les acquisitions modifient également la portée de la concurrence. Zscaler a finalisé l'acquisition de SquareX en février 2026 pour étendre l'application des politiques de confiance zéro aux environnements de navigation. Tufin et Akamai ont annoncé une solution conjointe en mars 2026 combinant l'automatisation des politiques de Tufin avec Akamai Guardicore Segmentation. La gestion des politiques pour les technologies opérationnelles et l'IoT reste moins développée à mesure que les organisations d'infrastructures critiques connectent les systèmes informatiques et opérationnels. IEC 62443 fournit un cadre de contrôle reconnu pour les systèmes d'automatisation et de contrôle industriels.
Leaders du secteur de la gestion des politiques de cybersécurité
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Fortinet, Inc.
-
Check Point Software Technologies Ltd.
-
Microsoft Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Août 2026 : Tufin a publié Tufin Orchestration Suite (TOS) 5.3, ajoutant une intelligence de segmentation alimentée par l'IA qui valide en continu l'intention des politiques de segmentation dans les environnements hybrides multi-fournisseurs. La version a étendu le plan de contrôle unifié pour couvrir le provisionnement automatisé de Cisco Meraki, l'automatisation des demandes d'accès VMware NSX-T, la gouvernance des pare-feux natifs AWS et l'intégration de Palo Alto Strata Cloud Manager, consolidant la gestion des politiques dans les environnements cloud, SASE, sur site et de microsegmentation depuis une plateforme unique.
- Juillet 2026 : AlgoSec a lancé Horizon A33.30, introduisant des rapports de conformité natifs pour NIS2, la mise à jour de PCI DSS et les cadres SWIFT, des requêtes de politique en langage naturel alimentées par l'IA, une automatisation étendue d'Azure Firewall et un support complet pour les services de sécurité Google Cloud et AWS Network Firewall. La version s'est directement attaquée aux 20 % d'organisations s'appuyant encore principalement sur des processus de sécurité manuels.
- Juillet 2026 : Zscaler et Schwarz Digits ont annoncé un partenariat pour fournir une plateforme de sécurité cloud souveraine pour l'Europe, exploitant Zero Trust Exchange sur l'infrastructure cloud STACKIT de Schwarz Digits en Allemagne, ciblant les entreprises et les entités gouvernementales soumises à des exigences strictes de résidence des données en vertu de NIS2 et du RGPD.
- Mai 2026 : Zscaler a annoncé son intention d'acquérir Symmetry Systems, un spécialiste de la cartographie des identités et de l'intelligence d'accès aux données des agents IA, pour étendre la gouvernance de Zero Trust Exchange aux communications agent IA vers application et agent vers agent, comblant le vide de politique créé par les agents IA autonomes opérant avec des identités éphémères et des permissions héritées.


Périmètre du rapport mondial sur le marché de la gestion des politiques de cybersécurité
Le marché de la gestion des politiques de cybersécurité comprend des solutions logicielles et des services associés qui permettent aux organisations de créer, gérer, distribuer, surveiller, appliquer et mettre à jour les politiques de cybersécurité, les normes, les procédures et les cadres de contrôle dans les environnements d'entreprise. Ces plateformes soutiennent la gestion du cycle de vie des politiques, la conformité réglementaire, la gouvernance, la gestion des risques, l'alignement des contrôles de sécurité, l'attestation des politiques, la gestion des exceptions et la surveillance continue pour assurer le respect des exigences de sécurité internes et des mandats réglementaires externes.
Le rapport sur le marché de la gestion des politiques de cybersécurité est segmenté par composant (logiciels et services), déploiement (cloud et sur site), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation final (banque, services financiers et assurance [BFSI], informatique et télécommunications, santé et sciences de la vie, fabrication industrielle, commerce de détail et e-commerce, énergie et services publics, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels |
| Services |
| Cloud |
| Sur site |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Informatique et télécommunications |
| Santé et sciences de la vie |
| Fabrication industrielle |
| Commerce de détail et e-commerce |
| Énergie et services publics |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Argentine | |
| Mexique | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Singapour | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | |
| Turquie | |
| Israël | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Égypte | |
| Reste de l'Afrique |
| Par composant | Logiciels | |
| Services | ||
| Par déploiement | Cloud | |
| Sur site | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance (BFSI) | |
| Informatique et télécommunications | ||
| Santé et sciences de la vie | ||
| Fabrication industrielle | ||
| Commerce de détail et e-commerce | ||
| Énergie et services publics | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Singapour | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | ||
| Turquie | ||
| Israël | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||


Questions clés auxquelles le rapport répond
Quelle est la taille actuelle du marché de la gestion des politiques de cybersécurité ?
Le marché de la gestion des politiques de cybersécurité était évalué à 2,96 milliards USD en 2025 et est estimé à 3,29 milliards USD en 2026. Il devrait atteindre 5,48 milliards USD d'ici 2031, soutenu par la demande de règles cohérentes dans les environnements hybrides. Le marché de la gestion des politiques de cybersécurité relie la gouvernance des politiques de pare-feu, cloud et d'accès. Il soutient des révisions plus rapides, la traçabilité et les modifications de contrôle coordonnées pour les équipes d'entreprise.
Quel taux de croissance est attendu jusqu'en 2031 ?
Le marché devrait enregistrer un CAGR de 11,20 % de 2026 à 2031. Le marché de la gestion des politiques de cybersécurité est soutenu par l'adoption du cloud, l'automatisation des politiques et le besoin de preuves continues de conformité. Il répond également aux processus de révision manuelle plus lents dans les environnements distribués. Ces conditions soutiennent une demande récurrente de plateformes et de services.
Quel composant mène les dépenses en gestion des politiques de cybersécurité ?
Les logiciels ont mené avec 67,80 % de la part des revenus en 2025, car les entreprises ont besoin d'outils permanents pour la visibilité des politiques, la gestion des règles et les vérifications de conformité. Les services devraient croître plus rapidement car les clients ont besoin d'un support de mise en œuvre, d'intégration et de conseil. Les fonctionnalités assistées par l'IA peuvent réduire les révisions routinières après le déploiement initial. Elles peuvent également aider à standardiser les flux de travail de validation des modifications routinières.
Pourquoi le déploiement cloud se développe-t-il ?
Le cloud détenait 71,23 % de la part des revenus en 2025 et devrait croître à un CAGR de 12,26 % jusqu'en 2031. Il aide les équipes de sécurité à gérer les contrôles distribués dans les environnements cloud, SASE, périphériques et sur site via un service central. Les arrangements de cloud souverain peuvent également répondre aux exigences de résidence des données. Cela maintient la livraison cloud pertinente dans les environnements réglementés.
Quel secteur d'utilisation final est le plus grand acheteur ?
Le BFSI détenait 32,78 % de la part des revenus en 2025, soutenu par des obligations étendues en matière de résilience opérationnelle, de sécurité des paiements et de protection des données. Les institutions financières ont besoin de contrôles documentés, surveillés, révisés lors des audits et alignés sur les obligations réglementaires. Cela fait de la gouvernance des politiques une exigence opérationnelle continue. Elle soutient également de meilleures preuves pour les évaluations des contrôles.
Quel groupe de clients présente les perspectives de croissance les plus rapides sur le marché de la gestion des politiques de cybersécurité ?
Les PME devraient croître à un CAGR de 12,78 % jusqu'en 2031, car la livraison cloud et les services gérés réduisent le coût et l'expertise requis pour le déploiement. Les outils d'auto-évaluation réglementaire peuvent encourager une gouvernance de sécurité plus formelle parmi les organisations plus petites. Les flux de travail guidés peuvent réduire davantage le besoin d'administration spécialisée. Cette approche améliore l'accès à une supervision structurée des politiques.


 Vos données sont sécurisées et ne sont jamais vendues ni partagées.
