
Taille et part du marché de la gestion des identités cryptographiques
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 5.08 Milliards de dollars |
| Taille du Marché (2032) | 9.65 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 13.68 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la gestion des identités cryptographiques par Mordor Intelligence
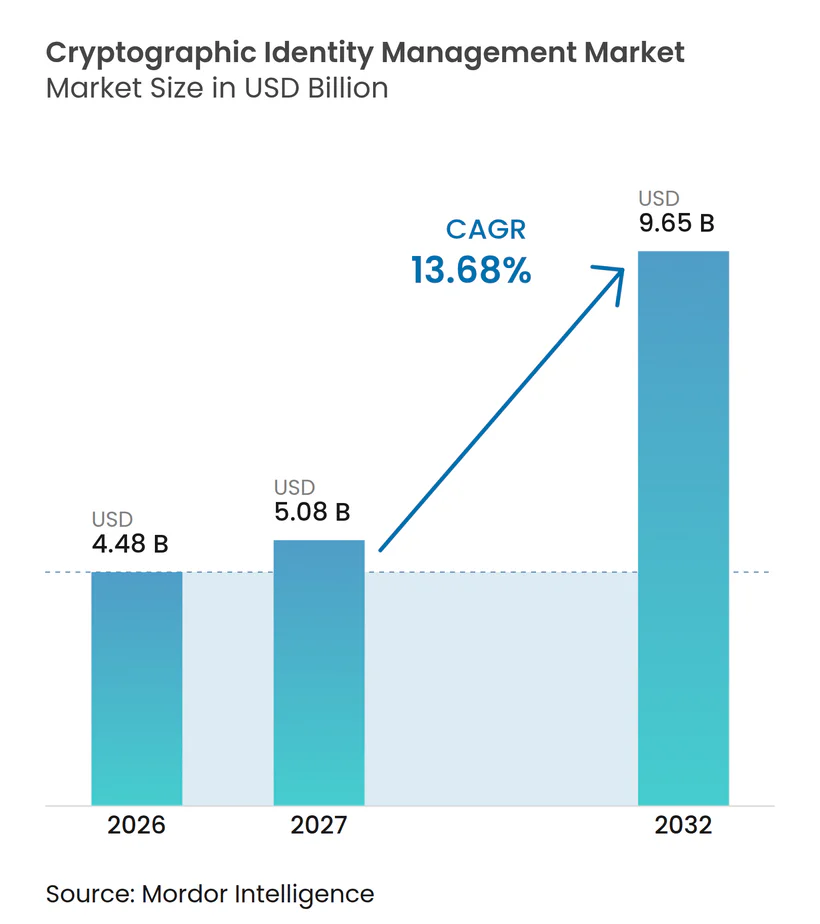
La taille du marché de la gestion des identités cryptographiques devrait progresser de 4,48 milliards USD en 2026 et 5,09 milliards USD en 2027 à 9,65 milliards USD d'ici 2032, enregistrant un CAGR de 13,68 % entre 2027 et 2032. La réduction des périodes de validité des certificats TLS transforme le renouvellement des certificats, qui passe d'une tâche occasionnelle à une responsabilité opérationnelle continue. Le marché de la gestion des identités cryptographiques évolue donc vers une gestion automatisée du cycle de vie des certificats, une infrastructure à clé publique fournie dans le cloud et des contrôles de politique centralisés. Les charges de travail cloud, IoT et IA augmentent également le nombre d'identités non humaines que les organisations doivent authentifier et gérer. Cela crée des opportunités pour les fournisseurs capables de connecter la découverte, l'émission, le renouvellement, la révocation et le reporting des certificats dans des environnements distribués. La concurrence se concentre sur des plateformes de confiance plus larges, des intégrations pour les développeurs et la préparation à la cryptographie post-quantique, tandis qu'une pénurie de compétences en cryptographie peut retarder les déploiements chez les clients et orienter les acheteurs vers une expertise gérée, un accompagnement à la migration et une administration simplifiée des politiques pour les organisations présentant des niveaux de maturité technique différents dans des environnements de sécurité en évolution.
Principaux enseignements du rapport
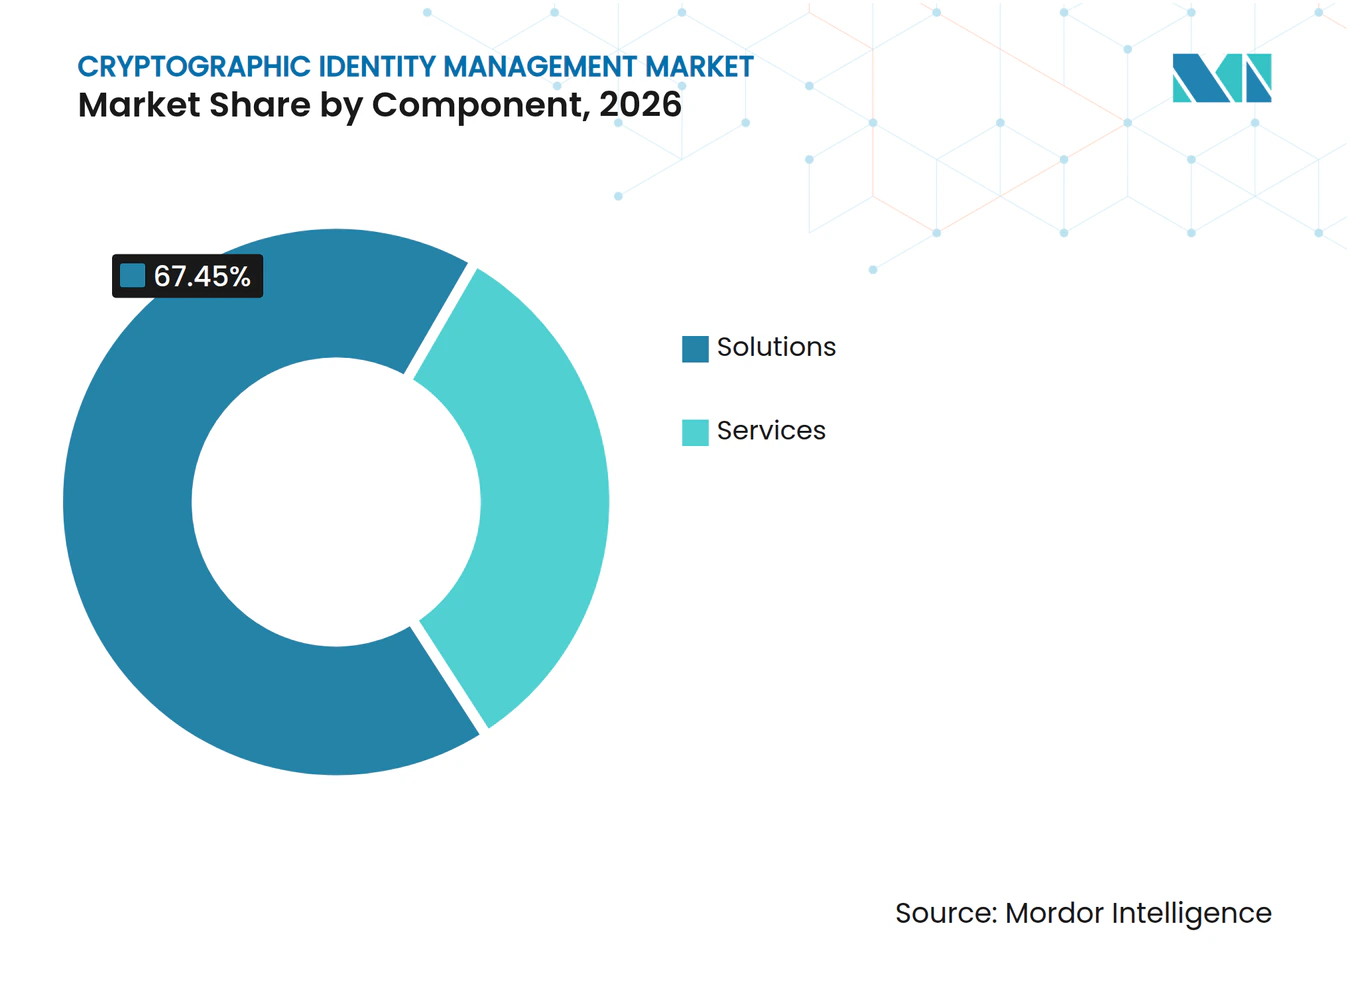
- Par composant, les solutions détenaient 67,45 % de la part du marché de la gestion des identités cryptographiques en 2026, tandis que les services continuent de soutenir les activités d'infrastructure à clé publique gérée, de mise en œuvre et de migration post-quantique.
- Par mode de déploiement, le déploiement basé sur le cloud devrait progresser à un CAGR de 14,64 % jusqu'en 2032, tandis que le déploiement sur site reste pertinent pour les environnements isolés et hautement réglementés.
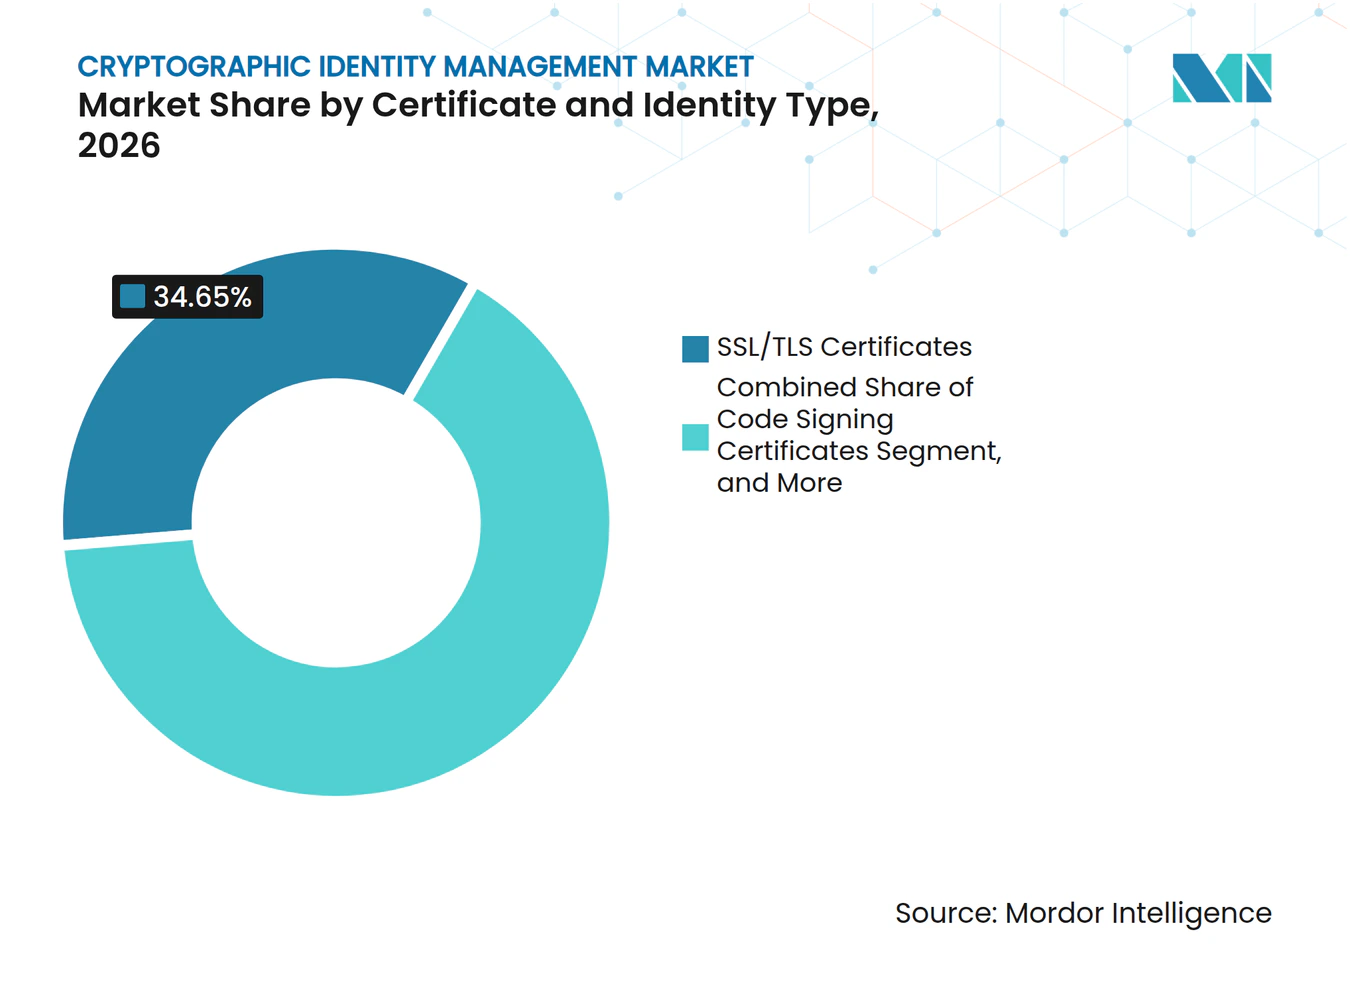
- Par type de certificat et d'identité, les certificats SSL/TLS détenaient 34,65 % de la part du marché de la gestion des identités cryptographiques en 2026, tandis que les certificats de charge de travail et d'identité machine devraient progresser à un CAGR de 14,28 % jusqu'en 2032.
- Par utilisateur final, les services bancaires, les services financiers et les assurances détenaient 24,18 % des revenus en 2026, tandis que le secteur de la fabrication et de l'automobile devrait progresser à un CAGR de 14,39 % jusqu'en 2032.
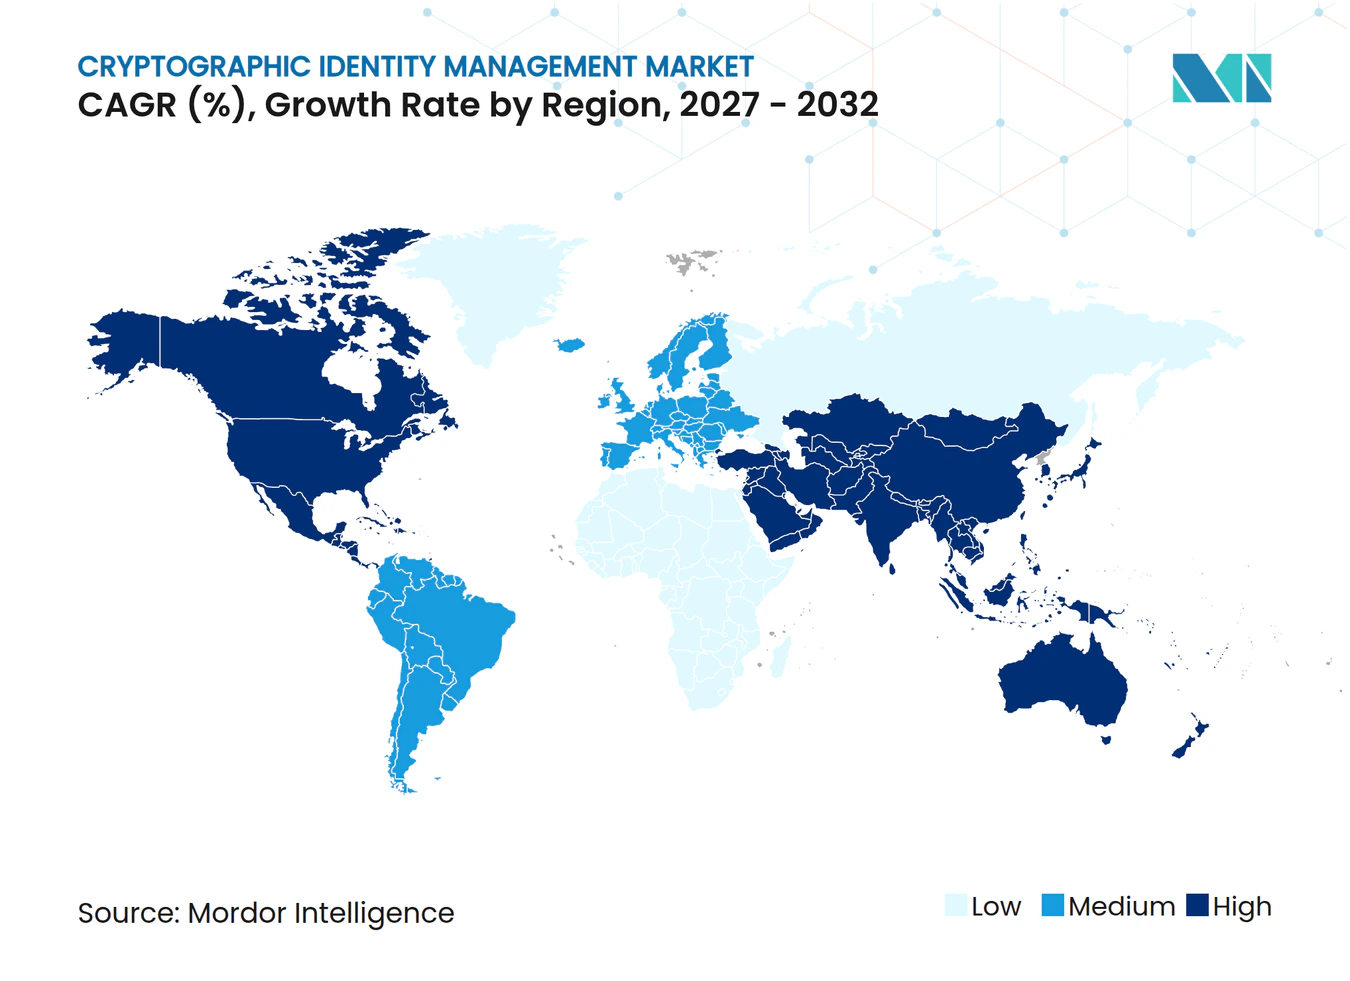
- Par géographie, l'Amérique du Nord détenait 38,02 % des revenus en 2026, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 14,44 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Réduction des périodes de validité des certificats | +2.8% | Mondial, avec une pression d'adoption concentrée en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Accélération de l'adoption du cloud et du cloud hybride | +2.4% | Mondial, avec des dépenses concentrées en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Expansion des identités machine, IoT et de charge de travail | +2.2% | Mondial, avec une concentration industrielle en Asie-Pacifique et en Europe | Moyen terme (2-4 ans) |
| DevSecOps et automatisation des certificats pilotée par API | +1.8% | Amérique du Nord et Europe, avec extension vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Dépenses de préparation à la cryptographie post-quantique | +1.6% | Mondial, avec un leadership gouvernemental en Amérique du Nord, en Europe et au Moyen-Orient | Long terme (≥ 4 ans) |
| Réglementation sur la confiance numérique et assurance de la chaîne d'approvisionnement | +1.4% | Cadres nationaux en Europe, en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
La réduction des périodes de validité des certificats impose des investissements dans l'automatisation
Le CA/Browser Forum a approuvé le Ballot SC-081v3 en avril 2025, établissant une réduction progressive des périodes de validité des certificats TLS et de réutilisation des données de validation.[1] La validité maximale des certificats TLS est tombée à 200 jours le 15 mars 2026, et le calendrier prévoit 100 jours en mars 2027 et 47 jours en mars 2029. Le marché de la gestion des identités cryptographiques en bénéficie car les processus de renouvellement manuels deviennent plus difficiles à maintenir à mesure que les cycles de renouvellement s'accélèrent. Let's Encrypt a également indiqué qu'il réduirait la durée de vie des certificats à 45 jours en 2028. La réutilisation de la validation du contrôle de domaine sera raccourcie parallèlement à la validité des certificats, réduisant la marge opérationnelle dont les organisations disposaient auparavant lors du renouvellement. L'émission et le renouvellement automatisés deviennent nécessaires pour protéger la disponibilité des services sur de grands inventaires de certificats.
L'accélération de l'adoption du cloud et du cloud hybride restructure la fourniture d'infrastructure à clé publique
Les architectures multi-cloud et cloud hybride réduisent la pertinence des conceptions d'infrastructure à clé publique conçues pour des serveurs de centres de données statiques. Le marché de la gestion des identités cryptographiques s'adapte aux charges de travail qui opèrent sur plusieurs fournisseurs cloud, dans des conteneurs et dans des environnements sans serveur. Ces charges de travail nécessitent des identifiants pouvant être émis, renouvelés et révoqués sans attendre une administration manuelle. DigiCert a lancé un service DigiCert ONE hébergé localement en Inde en janvier 2026 pour répondre aux exigences de souveraineté des données.[2] Keyfactor a rendu son serveur Command MCP disponible sur AWS Marketplace en décembre 2025, rapprochant l'automatisation du cycle de vie des certificats des équipes de développement cloud-native. Les arrangements hybrides offrent une voie de transition pratique car ils peuvent conserver les hiérarchies de confiance sur site tout en ajoutant une orchestration et un reporting basés sur le cloud.
L'expansion des identités machine, IoT et de charge de travail crée un impératif d'identité non humaine
IBM a déclaré en novembre 2025 que les identités non humaines dépassent en nombre les identités humaines dans les environnements cloud d'entreprise dans un rapport supérieur à 40 pour 1. Cette réalité accroît le besoin du marché de la gestion des identités cryptographiques en matire de contrôles couvrant les appareils, les charges de travail, les API, les conteneurs et les agents d'IA. Le National Institute of Standards and Technology a publié des orientations actualisées sur l'intégration des appareils IoT et la gestion des identifiants tout au long du cycle de vie en novembre 2025, renforçant la nécessité d'identités d'appareils gérées.[3] Les identifiants de charge de travail peuvent expirer en quelques minutes ou heures, ce qui nécessite une émission et une révocation à volume élevé plutôt que des processus de renouvellement annuels. AppViewX a acquis Eos en mars 2026 pour ajouter un plan de contrôle d'identité natif à l'IA pour les charges de travail autonomes. Ce changement élargit le besoin adressable au-delà des certificats de sites Web conventionnels et des identifiants d'appareils.
DevSecOps et l'automatisation des certificats pilotée par API intègrent la confiance dans les pipelines de développement
La gestion du cycle de vie des certificats est intégrée dans les pipelines CI/CD via des connexions ACME, Terraform et Kubernetes cert-manager. Le marché de la gestion des identités cryptographiques est désormais en concurrence dans les flux de travail des développeurs ainsi que dans les opérations de sécurité centrales. DigiCert propose une API Trust Lifecycle, tandis qu'AppViewX a publié des fonctionnalités de politique en novembre 2025 et que Keyfactor a étendu ses fonctions d'automatisation en mars 2026. Ces intégrations peuvent réduire les délais entre le déploiement des applications et l'émission d'identifiants de confiance. Elles créent également un besoin de contrôles sur la génération et le stockage des clés privées, car les scripts automatisés peuvent exposer le matériel de clé via des journaux ou des systèmes de contrôle de source. Les fournisseurs qui combinent automatisation, application des politiques et pistes d'audit peuvent répondre à la fois aux exigences de rapidité et de gouvernance.
Analyse de l'impact des freins*
| Frein | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Pénurie de spécialistes en infrastructure à clé publique et en cryptographie | -1.8% | Mondial, plus aigu en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Interopérabilité des infrastructures à clé publique héritées et complexité de la migration | -1.4% | Amérique du Nord, Europe et marchés matures d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Marchandisation et pression sur les prix des certificats de base | -1.0% | Mondial, plus visible dans le segment SSL/TLS validé par domaine | Court terme (≤ 2 ans) |
| Propriété fragmentée des actifs cryptographiques entre les unités opérationnelles | -0.8% | Mondial, plus prononcé dans les grandes entreprises avec une informatique décentralisée | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
La pénurie de spécialistes en infrastructure à clé publique et en cryptographie limite la vitesse de déploiement
L'ISACA a rapporté en 2025 que 55 % des équipes de cybersécurité étaient sous-dotées en personnel et que 65 % avaient des postes non pourvus. Sectigo a rapporté que 97 % des organisations présentaient des lacunes significatives en compétences de cryptographie post-quantique, et 52 % identifiaient l'expertise en cryptographie comme leur déficience la plus aiguë. Cette pénurie peut ralentir le marché de la gestion des identités cryptographiques car les clients peuvent manquer des spécialistes nécessaires pour sélectionner, déployer et gérer les plateformes. Les services d'infrastructure à clé publique gérée offrent une alternative aux organisations qui ne peuvent pas recruter des architectes en cryptographie qualifiés. Les normes ISO 27001 et les orientations du National Institute of Standards and Technology exigent des pratiques documentées de gestion des clés, augmentant la dépendance envers les fournisseurs capables de soutenir la mise en œuvre et la collecte de preuves. La même lacune soutient la demande de services gérés mais peut retarder l'adoption directe de logiciels.
L'interopérabilité des infrastructures à clé publique héritées et la complexité de la migration retardent la modernisation
Les systèmes d'infrastructure à clé publique hérités ne peuvent souvent pas prendre en charge les protocoles d'automatisation tels qu'ACME et EST sans une refonte substantielle. Le marché de la gestion des identités cryptographiques fait face à des cycles de vente et de déploiement prolongés lorsque les clients doivent déplacer les ancres de confiance et les hiérarchies d'autorités de certification avec une tolérance limitée aux interruptions. Sectigo a achevé la migration de plus de 500 000 certificats SSL/TLS, S/MIME et de signature de code depuis Entrust entre janvier et septembre 2025. Les sites de fabrication et d'infrastructure critique font face à des contraintes supplémentaires car les appareils de terrain peuvent porter des certificats intégrés et ne pas prendre en charge les mises à jour à distance. Les systèmes plus anciens peuvent également dépendre d'algorithmes cryptographiques qui ne prennent pas en charge les certificats hybrides post-quantiques. Ces conditions peuvent prolonger les programmes de modernisation de plusieurs années même lorsqu'un fournisseur soutient la migration.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les solutions dominent l'investissement dans les plateformes et l'automatisationLes solutions détenaient 67,45 % de la part du marché de la gestion des identités cryptographiques en 2026. Cette position reflète la demande de gestion intégrée du cycle de vie des certificats, d'administration d'autorités de certification privées et de découverte cryptographique. La taille du marché de la gestion des identités cryptographiques pour les plateformes logicielles est soutenue par le volume opérationnel créé par des durées de vie de certificats plus courtes. Les organisations ne peuvent pas faire évoluer l'activité de renouvellement uniquement par le biais de dotations en services professionnels. Les flux de travail automatisés peuvent attribuer des politiques, émettre des identifiants et produire des enregistrements d'audit à un volume bien plus important.
Les services restent importants pour l'infrastructure à clé publique gérée, les travaux de mise en œuvre et le soutien à la migration post-quantique. Ils sont particulièrement pertinents pour les organisations de taille moyenne qui manquent d'équipes internes en cryptographie. Une étude d'impact économique total commandée par Keyfactor et publiée en février 2026 a rapporté un retour sur investissement de 356 % et 12,7 millions USD d'avantages sur 3 ans grâce à la modernisation du cycle de vie des certificats. DigiCert a enregistré un chiffre d'affaires annuel récurrent record pour DigiCert ONE en mars 2026. Ces exemples soutiennent la préférence des clients pour des plateformes plus larges plutôt que des produits ponctuels séparés.


Par mode de déploiement :
l'architecture basée sur le cloud supplante les infrastructures à clé publique sur siteLe déploiement basé sur le cloud devrait progresser à un CAGR de 14,64 % de 2027 à 2032. Le marché de la gestion des identités cryptographiques soutient ce schéma car les plateformes cloud peuvent fournir une capacité d'émission élastique et une infrastructure d'autorité de certification gérée. L'application des politiques basée sur SaaS facilite également l'administration des environnements distribués depuis une console centrale. Le déploiement sur site reste nécessaire dans les secteurs de la défense, les organisations hautement réglementées et les environnements isolés. Ces clients peuvent ne pas être en mesure de connecter tous les systèmes de certificats à un service externe.
Le service DigiCert ONE hébergé localement de DigiCert en Inde montre comment les fournisseurs peuvent répondre aux exigences de souveraineté sans abandonner l'automatisation. Le déploiement hybride peut placer une couche de gestion du cycle de vie basée sur le cloud au-dessus des autorités de certification internes existantes. Cet arrangement préserve les structures de confiance plus anciennes tout en améliorant la visibilité, le renouvellement automatisé et le reporting de conformité. Keyfactor positionne Command SaaS pour une configuration en libre-service, une configuration simplifiée et des mises à niveau automatisées lors de telles transitions. Les pistes d'émission auditables peuvent également aider les organisations à démontrer leur conformité aux exigences ISO 27001.
Par type de certificat et d'identité :
SSL/TLS soutient la demande actuelle tandis que l'identité machine se développeLes certificats SSL/TLS représentaient 34,65 % de la part du marché de la gestion des identités cryptographiques en 2026. Ils restent essentiels pour les sites Web, les points de terminaison API, les équilibreurs de charge et autres infrastructures orientées vers Internet. Le passage prévu à une période de validité maximale de 47 jours d'ici 2029 augmentera la fréquence d'émission et de renouvellement des certificats. Cela accroît la demande de capacités de découverte, de surveillance et d'automatisation. Cela augmente également le coût de la négligence des identifiants expirés ou mal configurés.
Les certificats de charge de travail et d'identité machine devraient progresser à un CAGR de 14,28 % jusqu'en 2032. La taille du marché de la gestion des identités cryptographiques pour ce sous-segment est liée aux charges de travail cloud, aux conteneurs et aux agents d'IA qui nécessitent des identifiants de courte durée. Les certificats de signature de code soutiennent également les exigences de sécurité de la chaîne d'approvisionnement logicielle, et DigiCert a participé à une initiative de sécurité DevSecOps dirigée par le National Institute of Standards and Technology en août 2025. Les certificats S/MIME et de messagerie ont gagné en pertinence grâce à l'authentification des e-mails et à la vérification des expéditeurs, soutenues par l'acquisition de Valimail par DigiCert en septembre 2025. Les certificats IoT, d'authentification client, les clés SSH et la gestion des secrets sont de plus en plus gérés via des plateformes unifiées d'actifs cryptographiques.


Par utilisateur final :
la fabrication et l'automobile est le secteur vertical à la croissance la plus rapideLes services bancaires, les services financiers et les assurances détenaient 24,18 % du marché en 2026. La demande du secteur est façonnée par DORA, les normes techniques PSD2 et les orientations du National Institute of Standards and Technology sur l'identité numérique. Les institutions financières ont besoin de preuves que l'émission de certificats, la gestion des clés et les contrôles d'accès répondent aux exigences de gouvernance. DigiCert a été sélectionné par ASC X9 pour fournir une infrastructure de service d'infrastructure à clé publique gérée pour les services financiers américains, avec une cérémonie de clés achevée en juin 2025. Cet exemple illustre le besoin d'une infrastructure de confiance partagée dans les environnements financiers réglementés.
La fabrication et l'automobile devrait progresser à un CAGR de 14,39 % jusqu'en 2032. Les systèmes de production connectés, les chaînes d'approvisionnement de véhicules électriques et les volumes d'appareils IoT industriels rendent le provisionnement manuel des certificats impraticable. Le marché de la gestion des identités cryptographiques sert également les systèmes informatiques et de télécommunications qui utilisent des certificats pour l'authentification des fonctions réseau 5G. La demande gouvernementale et du secteur public est soutenue par les exigences CMMC de niveau 2 aux États-Unis et les exigences eIDAS 2.0 en Europe. Les organisations de santé et des sciences de la vie ont besoin d'authentification des appareils, tandis que les organisations de commerce de détail et de commerce électronique ont besoin de contrôles soutenant la conformité PCI DSS sur les systèmes de paiement.
Analyse géographique
Marché de la Gestion des Identités Cryptographiques dans les Amériques
L'Amérique du Nord détenait 38,02 % du marché en 2026. La région combine une infrastructure de services financiers avec des exigences fédérales en matière de cybersécurité, notamment le CMMC Niveau 2, les recommandations de gestion des clés du NIST et les exigences NSA CNSA 2.0. Keyfactor a obtenu la certification CMMC Niveau 2 en janvier 2026. La sélection de DigiCert par l'ASC X9 pour l'infrastructure PKI gérée illustre la manière dont les organismes sectoriels intègrent les contrôles cryptographiques dans les systèmes de confiance des services financiers. Le Canada suit des schémas similaires de gestion du cycle de vie des certificats, tandis que le Brésil soutient la demande sud-américaine grâce au cadre PKI ICP-Brasil et à l'activité fintech.
Marché de la Gestion des Identités Cryptographiques en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 14,44 % jusqu'en 2032. La taille du marché de la gestion des identités cryptographiques dans la région est soutenue par l'écosystème PKI en développement en Inde, l'activité IoT industriel en Corée du Sud et au Japon, ainsi que les grands programmes d'infrastructure numérique de la Chine. Le service hébergé localement de DigiCert en Inde indique que la demande régionale requiert de plus en plus une infrastructure locale et un support de résidence des données. Sectigo a élargi son équipe de direction en Asie-Pacifique en juillet 2025 en préparation de la transition des certificats TLS à 47 jours. Le Moyen-Orient est soutenu par la Vision 2030 de l'Arabie saoudite et les directives actualisées des prestataires de services de confiance des Émirats arabes unis, tandis que l'Afrique du Sud mène l'adoption précoce en Afrique par le biais du secteur bancaire et que le Nigeria développe une infrastructure PKI formelle.
Marché de la Gestion des Identités Cryptographiques en Europe
L'Europe est le deuxième marché régional en importance dans le marché de la gestion des identités cryptographiques. eIDAS 2.0 est entré en pleine application en 2026 et exige que les États membres de l'UE proposent des Portefeuilles d'Identité Numérique Européens. Ce déploiement nécessite des signatures électroniques qualifiées et l'émission de certificats à l'échelle nationale. L'Office fédéral allemand de la sécurité des technologies de l'information a publié des exigences cryptographiques actualisées pour les projets du gouvernement fédéral en septembre 2025. Il a également certifié la première carte à puce à sécurité quantique dans le cadre des normes Common Criteria en janvier 2025. Les exigences NIS2 et DORA continuent de soutenir les dépenses de gestion du cycle de vie au sein des entreprises européennes réglementées.
Paysage concurrentiel
Concentration du Marché
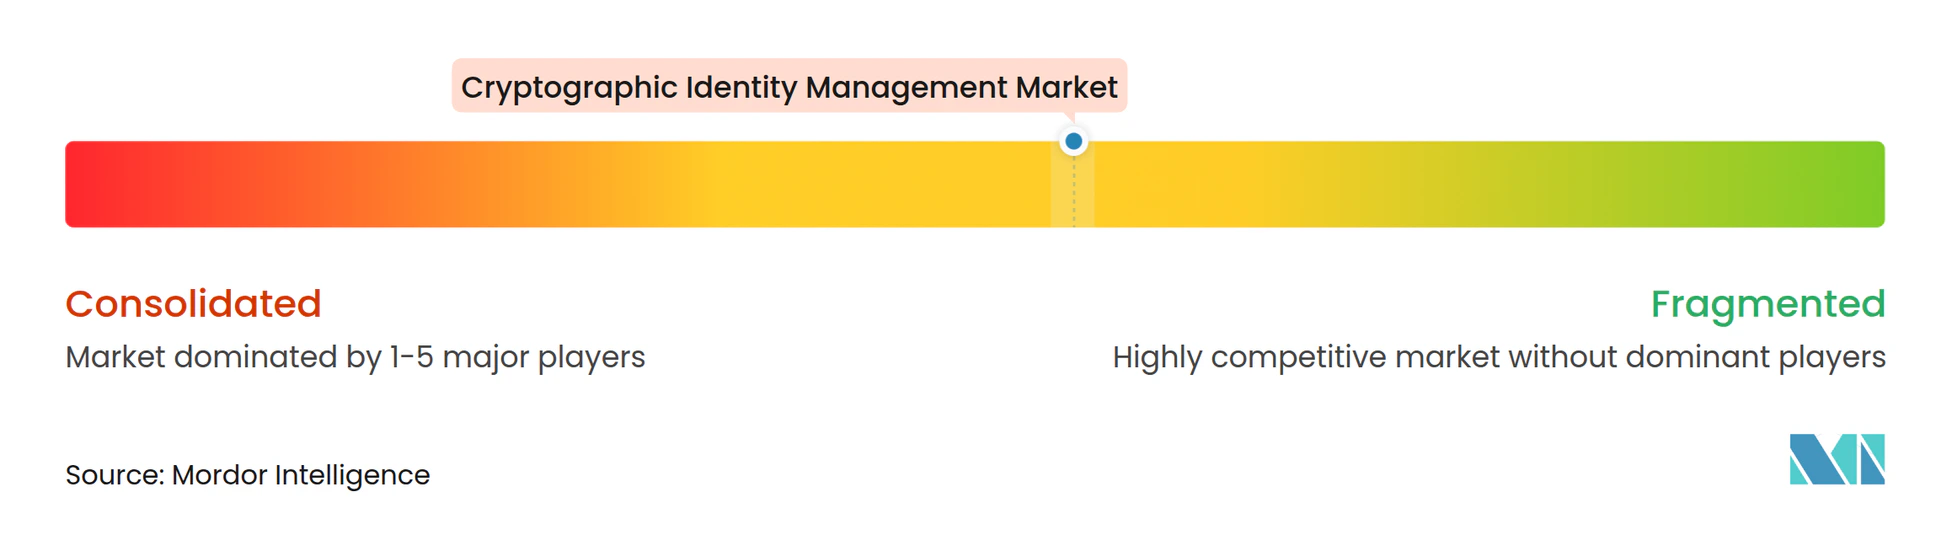
Le marché de la gestion des identités cryptographiques est modérément consolidé au niveau des plateformes. DigiCert, Keyfactor, Sectigo, AppViewX, Entrust et Garantir sont des fournisseurs de plateformes actifs dans l'infrastructure à clé publique d'entreprise et la gestion du cycle de vie des certificats. Les entreprises se font concurrence via des plateformes de confiance plus larges, une couverture des identités machine et une préparation à la cryptographie post-quantique. DigiCert combine infrastructure à clé publique, gestion du cycle de vie des certificats, DNS et authentification des e-mails via sa plateforme DigiCert ONE. AppViewX a acquis Eos en mars 2026, ajoutant un plan de contrôle d'identité natif à l'IA pour les charges de travail autonomes. SEALSQ a lancé une racine de confiance post-quantique basée aux États-Unis en novembre 2025, alignant son élément sécurisé QS7001 avec les normes du National Institute of Standards and Technology et les exigences CNSA 2.0.
Keyfactor a annoncé un investissement de croissance stratégique de plus de 1 milliard USD dirigé par Summit Partners en juillet 2026. Cet investissement soutient l'orientation du marché de la gestion des identités cryptographiques vers les environnements d'entreprise pilotés par l'IA et post-quantiques. Sectigo a acquis l'activité de certificats publics d'Entrust en janvier 2025, doublant ses opérations d'entreprise. eMudhra a acquis une participation de 51 % dans CRYPTAS Group, incluant PrimeSign, en juin 2025 pour établir une position directe dans les services de confiance qualifiés européens. Ces transactions indiquent que l'échelle, la capacité de conformité régionale et les relations de confiance établies sont des atouts concurrentiels importants. Elles élargissent également les ressources produits et régionales disponibles pour les acheteurs qui doivent gérer les certificats existants tout en se préparant à de nouveaux types d'identités.
Une opportunité majeure consiste à servir les entreprises de taille moyenne qui ont besoin d'une préparation post-quantique sans équipes de cryptographie dédiées. Les fournisseurs régionaux tels qu'eMudhra et InfoCert peuvent être compétitifs sur les marchés à forte intensité de conformité grâce à une connaissance locale spécialisée. Smallstep Labs et Garantir se concentrent sur les flux de travail des développeurs et la simplicité des API plutôt que sur de larges portefeuilles d'autorités de certification. La découverte cryptographique assistée par IA devient également un facteur de différenciation car elle peut localiser des certificats, des clés, des algorithmes, des dépendances de code source, des conteneurs et des bases de données. Le Quantum Trust Hub d'AppViewX et les capacités de cartographie des actifs de Keyfactor sont positionnés pour ce type d'inventaire et de planification de migration. Le marché de la gestion des identités cryptographiques est donc susceptible de récompenser les fournisseurs capables de rendre pratiques les tâches complexes de découverte et de migration pour les clients disposant de ressources spécialisées limitées. Les acheteurs de plateformes doivent également évaluer si les intégrations peuvent couvrir les processus de certificats, de clés, de charges de travail et de développeurs sans obliger les équipes à maintenir des systèmes de politique séparés. Cette exigence favorise les fournisseurs qui rendent le reporting opérationnel, les preuves de politique, les contrôles basés sur les rôles et le statut de renouvellement accessibles aux côtés de l'émission automatisée sur l'ensemble du patrimoine numérique.
Leaders du secteur de la gestion des identités cryptographiques
-
DigiCert, Inc.
-
Sectigo Limited
-
Keyfactor, Inc.
-
GMO GlobalSign Holdings K.K.
-
AppViewX, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Gestion des Identités Cryptographiques Entreprises couvertes dans ce rapport
- DigiCert, Inc.
- Sectigo Limited
- Keyfactor, Inc.
- GMO GlobalSign Holdings K.K.
- AppViewX, Inc.
- Entrust Corporation
- Ascertia Pte. Ltd.
- eMudhra Limited
- SSL.com, Inc.
- HARICA S.A.
- SwissSign AG
- Buypass AS
- PrimeKey Solutions AB
- Smallstep Labs, Inc.
- Axiad IDS, Inc.
- Garantir, Inc.
- Certes Networks, Inc.
- InfoCert S.p.A.
- IdenTrust, Inc.
- Actalis S.p.A.
- WISeKey International Holding AG
- SEALSQ Corp.
Développements industriels récents dans Marché de la Gestion des Identités Cryptographiques
- Octobre 2026 : DigiCert a ajouté Secure Releases à Software Trust Manager, étendant la gouvernance de signature cryptographique à la surveillance de l'intégrité des logiciels après publication dans les pipelines CI/CD d'entreprise afin de gérer les risques liés à la chaîne d'approvisionnement avant et après le déploiement.
- Septembre 2026 : DigiCert a lancé AI Trust Manager, permettant aux entreprises de gérer l'identité cryptographique et la posture de risque des agents d'IA, et a séparément conclu un partenariat avec Newfold Digital, servant environ 6 millions de clients, pour moderniser l'infrastructure SSL/TLS de ses marques Network Solutions Group et Bluehost Group avant le mandat de durée de vie des certificats de 47 jours.
- Août 2026 : AppViewX a nommé l'ancien cadre de CyberArk Mike Durso au poste de directeur des revenus, renforçant l'exécution commerciale alors que l'entreprise s'étendait au-delà de la gestion du cycle de vie des certificats vers la sécurité des identités des agents d'IA à la suite de son acquisition d'Eos.
- Juillet 2026 : Keyfactor a annoncé un investissement de croissance stratégique de plus de 1 milliard USD dirigé par Summit Partners pour développer l'infrastructure d'identité machine pour les environnements d'entreprise pilotés par l'IA et post-quantiques, le plus grand engagement de capital unique dans le domaine de la gestion des identités cryptographiques au cours de la période actuelle.
Périmètre du rapport mondial sur le marché de la gestion des identités cryptographiques
Le marché de la gestion des identités cryptographiques désigne le secteur axé sur les solutions et services qui utilisent des technologies cryptographiques pour établir, gérer, authentifier et protéger les identités numériques dans les entreprises, les organisations gouvernementales, les environnements cloud et les écosystèmes connectés.
Le rapport sur le marché de la gestion des identités cryptographiques est segmenté par composant (solutions, services), mode de déploiement (basé sur le cloud, sur site, hybride), type de certificat et d'identité (certificats SSL/TLS, certificats de signature de code, certificats S/MIME et de messagerie, certificats d'authentification client, certificats IoT et d'appareils, certificats de charge de travail et d'identité machine, clés SSH et secrets), utilisateur final (services bancaires, services financiers et assurances, informatique et télécommunications, gouvernement et secteur public, santé et sciences de la vie, fabrication et automobile, commerce de détail et commerce électronique, autres utilisateurs finaux) et géographie (Amérique du Nord, Europe, Asie-Pacifique, Amérique du Sud, Moyen-Orient, Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Certificats SSL/TLS |
| Certificats de signature de code |
| Certificats S/MIME et de messagerie |
| Certificats d'authentification client |
| Certificats IoT et d'appareils |
| Certificats de charge de travail et d'identité machine |
| Clés SSH et secrets |
| Services bancaires, services financiers et assurances |
| Informatique et télécommunications |
| Gouvernement et secteur public |
| Santé et sciences de la vie |
| Fabrication et automobile |
| Commerce de détail et commerce électronique |
| Autres utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Israël | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigeria | |
| Reste de l'Afrique |
| Par composant | Solutions | |
| Services | ||
| Par mode de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par type de certificat et d'identité | Certificats SSL/TLS | |
| Certificats de signature de code | ||
| Certificats S/MIME et de messagerie | ||
| Certificats d'authentification client | ||
| Certificats IoT et d'appareils | ||
| Certificats de charge de travail et d'identité machine | ||
| Clés SSH et secrets | ||
| Par utilisateur final | Services bancaires, services financiers et assurances | |
| Informatique et télécommunications | ||
| Gouvernement et secteur public | ||
| Santé et sciences de la vie | ||
| Fabrication et automobile | ||
| Commerce de détail et commerce électronique | ||
| Autres utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Israël | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigeria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la gestion des identités cryptographiques ?
Le marché est projeté à 5,09 milliards USD en 2027 et devrait atteindre 9,65 milliards USD d'ici 2032, à un CAGR de 13,68 %.
Pourquoi les changements de validité des certificats TLS sont-ils importants pour les entreprises ?
La validité maximale des certificats TLS est prévue de diminuer à 100 jours en 2027 et à 47 jours en 2029, augmentant le besoin d'émission et de renouvellement automatisés.
Quel modèle de déploiement se développe le plus rapidement ?
Le déploiement basé sur le cloud devrait progresser à un CAGR de 14,64 % jusqu'en 2032 car les entreprises ont besoin d'une capacité d'émission évolutive et d'une application centralisée des politiques.
Quelle catégorie de certificats se développe le plus rapidement ?
Les certificats de charge de travail et d'identité machine devraient progresser à un CAGR de 14,28 % jusqu'en 2032, soutenus par les charges de travail cloud, les conteneurs et les agents d'IA.
Quel secteur d'utilisateurs finaux se développera le plus rapidement ?
La fabrication et l'automobile devrait progresser à un CAGR de 14,39 % jusqu'en 2032, soutenu par les systèmes de production connectés et les appareils IoT industriels.
Quelle région se développera le plus rapidement jusqu'en 2032 ?
L'Asie-Pacifique devrait progresser à un CAGR de 14,44 % jusqu'en 2032, portée par la demande d'infrastructure à clé publique en Inde, l'activité IoT industrielle et les programmes d'infrastructure numérique.