
Taille et part du marché de la gestion de la posture cryptographique
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.94 Milliards de dollars |
| Taille du Marché (2032) | 5.61 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 23.66 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la gestion de la posture cryptographique par Mordor Intelligence
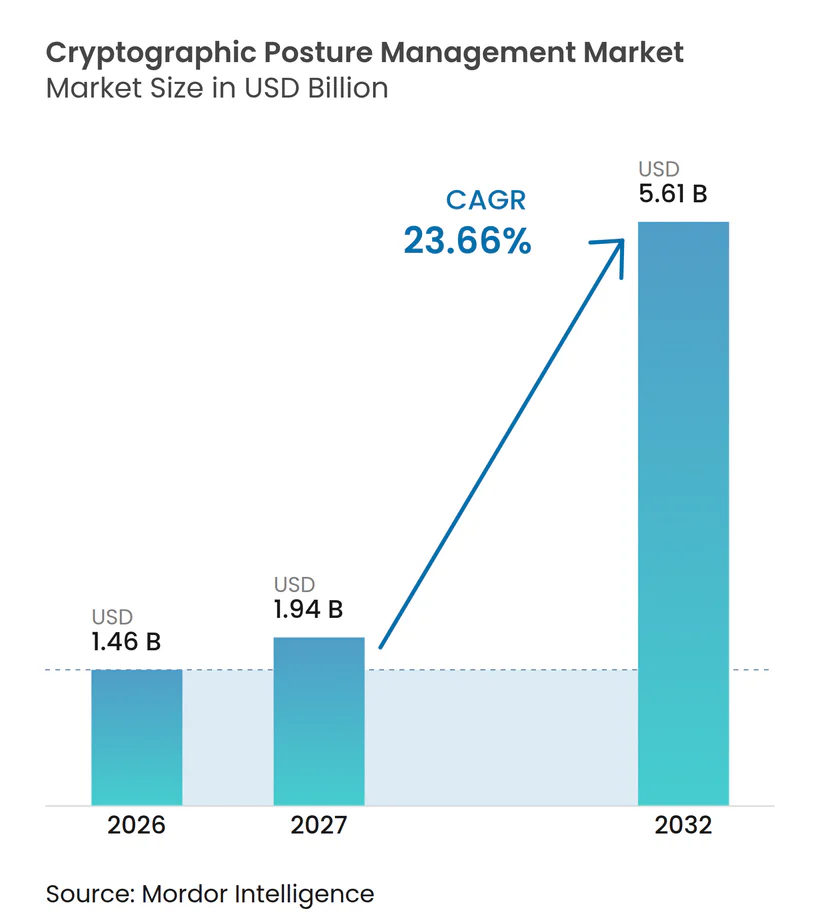
La taille du marché de la gestion de la posture cryptographique devrait s'étendre de 1,46 milliard USD en 2026 et 1,94 milliard USD en 2027 à 5,61 milliards USD d'ici 2032, enregistrant un CAGR de 23,66 % entre 2027 et 2032. Le marché de la gestion de la posture cryptographique évolue des révisions périodiques de sécurité vers un inventaire continu, un contrôle du cycle de vie et des rapports d'audit. Les exigences réglementaires font de la visibilité cryptographique un besoin opérationnel récurrent pour les organisations réglementées. La migration post-quantique intègre également les inventaires d'algorithmes, les registres de clés et les registres de certificats dans le même programme de gouvernance. Les fournisseurs répondent avec des plateformes plus larges qui connectent la découverte, l'automatisation des certificats, les contrôles d'identité machine et la planification de la préparation. Cela favorise les prestataires capables de prendre en charge les environnements cloud, sur site et hybrides sans perturber les opérations de sécurité existantes.
Principaux enseignements du rapport
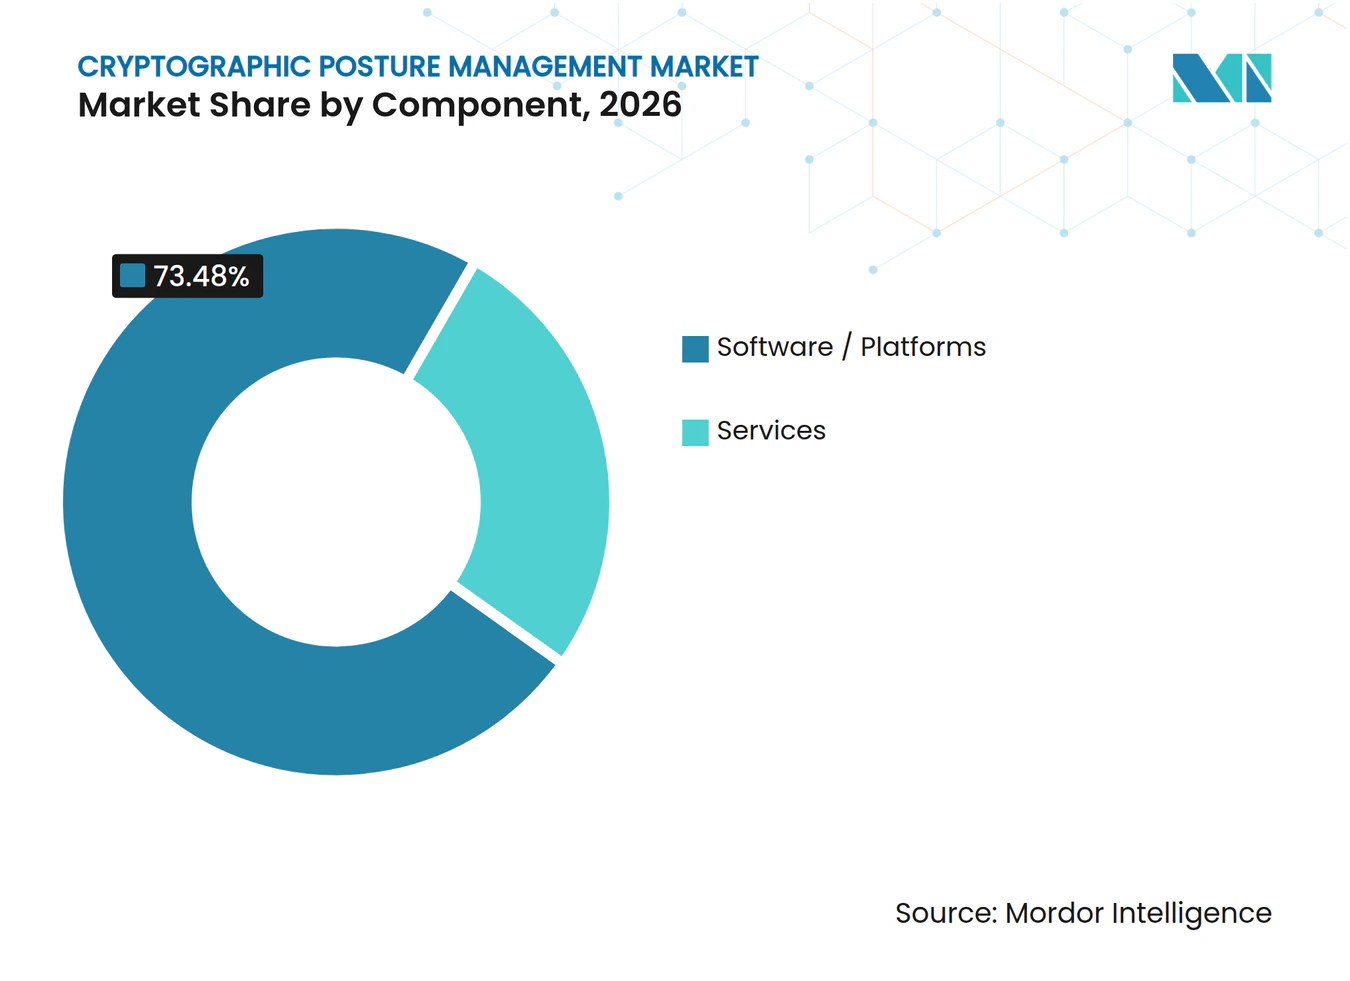
- Par composant, les logiciels et plateformes détenaient 73,48 % de la part du marché de la gestion de la posture cryptographique en 2026, tandis que les services devraient progresser à un CAGR de 25,62 % jusqu'en 2032.
- Par modèle de déploiement, le déploiement basé sur le cloud détenait 63,89 % de la part des revenus en 2026 et devrait progresser à un CAGR de 24,68 % jusqu'en 2032.
- Par type d'actif cryptographique, les certificats et autorités de certification représentaient 28,82 % des revenus en 2026 sur le marché de la gestion de la posture cryptographique, tandis que les algorithmes et bibliothèques devraient progresser à un CAGR de 26,73 % jusqu'en 2032.
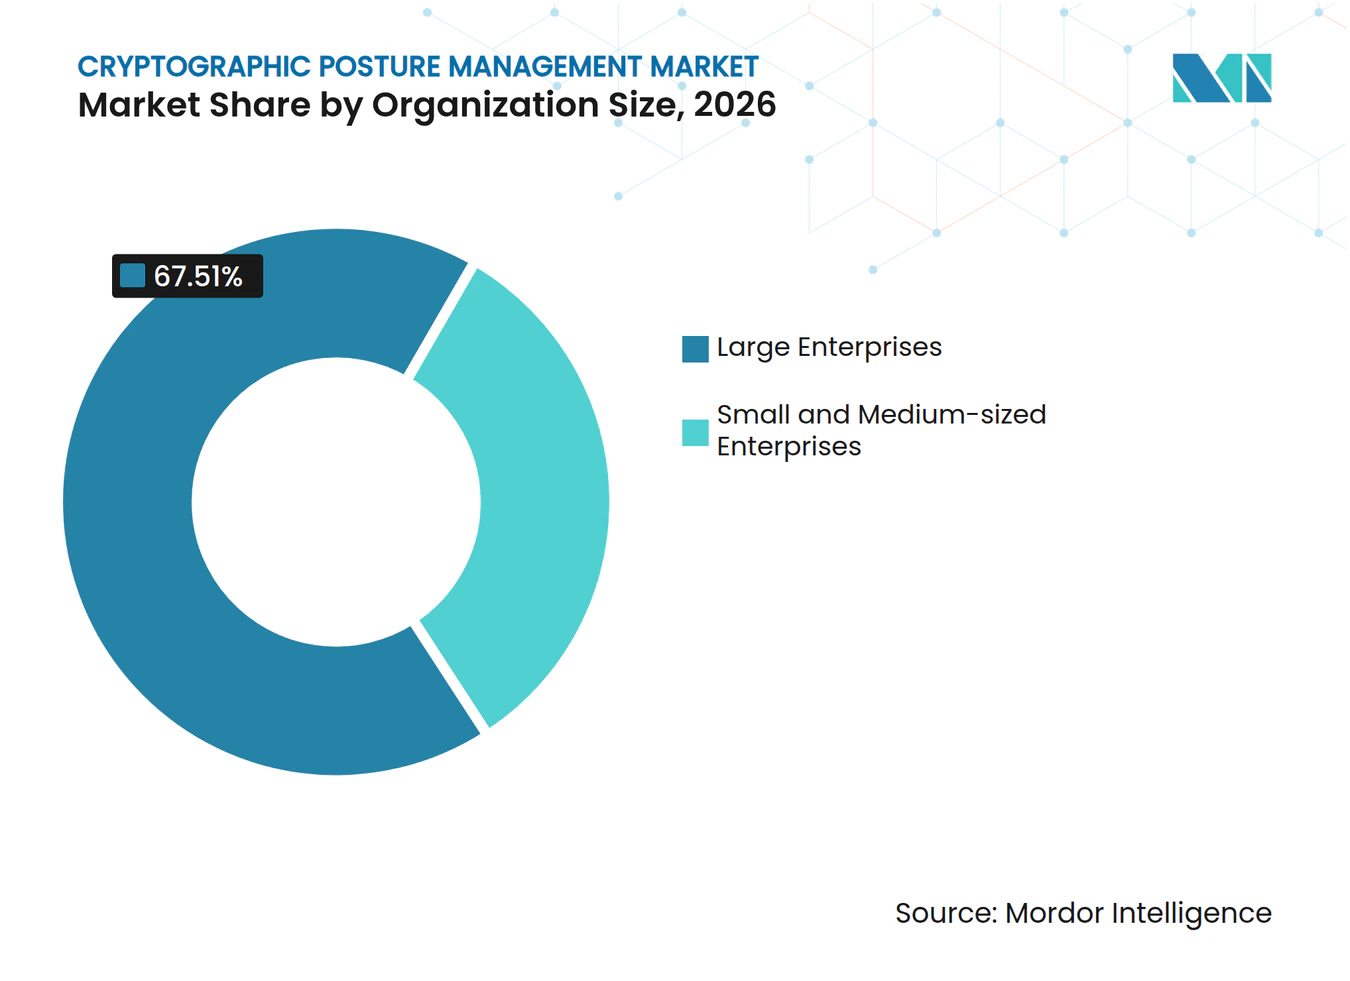
- Par taille d'organisation, les grandes entreprises détenaient 67,51 % de la part des revenus en 2026, tandis que les petites et moyennes entreprises devraient progresser à un CAGR de 25,94 % jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, le BFSI détenait 34,28 % de la part des revenus en 2026 sur le marché de la gestion de la posture cryptographique, tandis que le gouvernement et la défense devraient progresser à un CAGR de 26,11 % jusqu'en 2032.
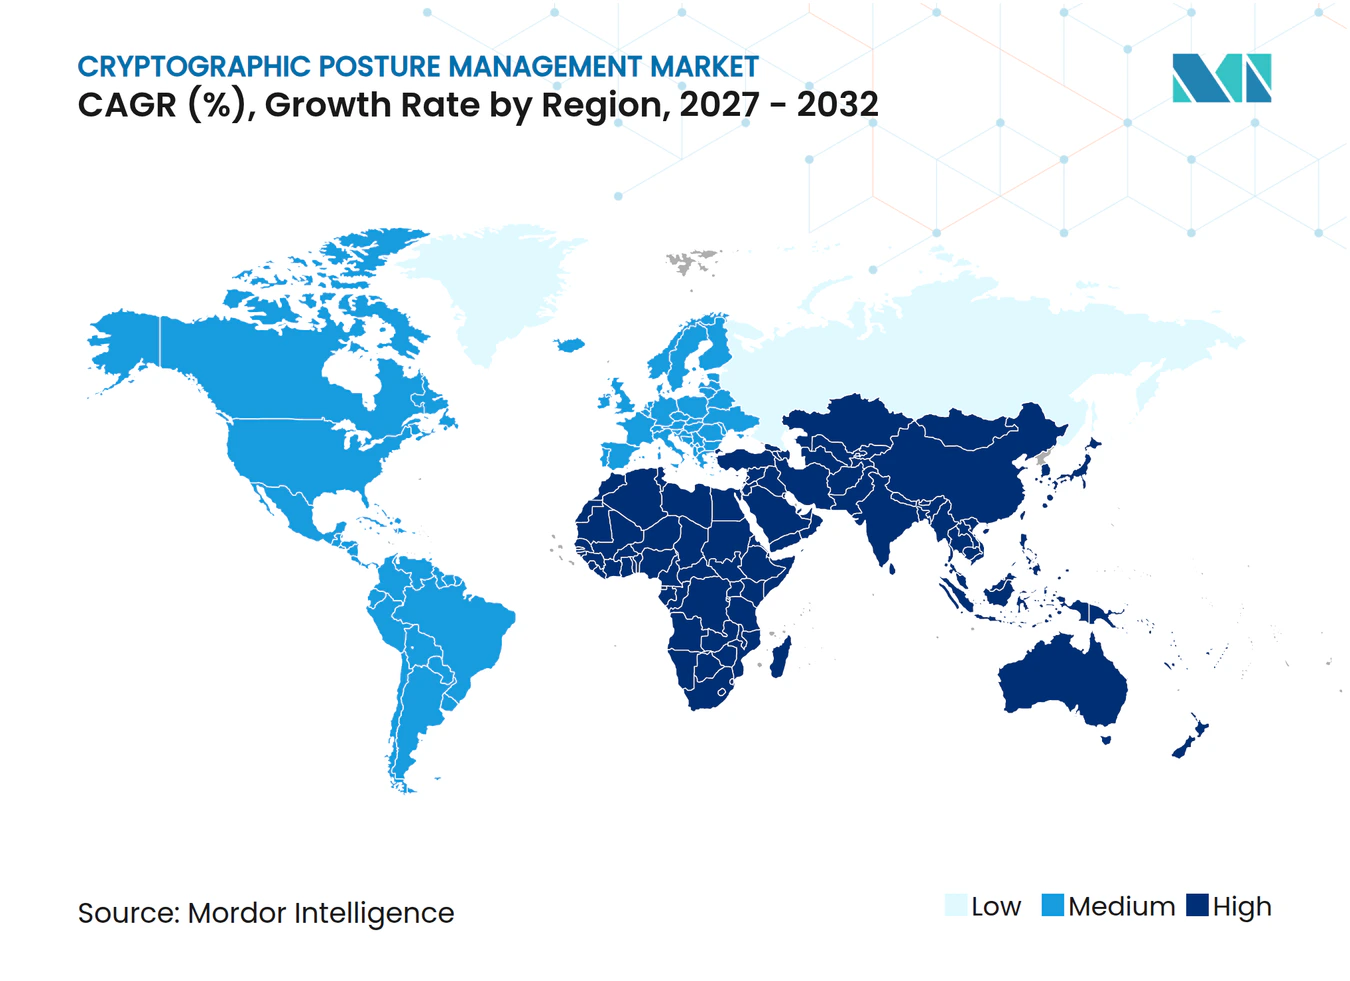
- Par géographie, l'Amérique du Nord détenait 41,67 % de la part des revenus en 2026, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 27,32 % jusqu'en 2032, offrant au marché de la gestion de la posture cryptographique son taux d'expansion géographique le plus rapide.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Application réglementaire de l'inventaire et de la gouvernance cryptographiques | +4.5% | Mondial, avec des gains précoces en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Accélération des calendriers de migration vers la cryptographie post-quantique | +5.0% | Mondial, concentré en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Augmentation des volumes d'identités machine et de certificats | +4.5% | Mondial | Court terme (≤ 2 ans) |
| Complexité du cloud, des infrastructures hybrides et de la chaîne d'approvisionnement logicielle | +3.5% | Mondial, concentré en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Exigences de visibilité cryptographique pour l'audit et la résilience opérationnelle | +2.5% | Amérique du Nord et Europe, avec des répercussions au Moyen-Orient | Court terme (≤ 2 ans) |
| Extension des exigences de crypto-agilité dans les environnements patrimoniaux | +2.0% | Mondial, avec des gains précoces sur les marchés clés d'Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Application réglementaire de l'inventaire et de la gouvernance cryptographiques
Les exigences réglementaires font évoluer l'inventaire cryptographique d'une pratique volontaire vers un contrôle responsable, ce qui intègre les registres de sécurité dans les processus d'audit, de risque et de gouvernance technologique de routine, plutôt que de les laisser à des équipes techniques isolées. L'article 9 du DORA s'applique aux entités financières européennes depuis janvier 2025 et leur impose de gérer les risques liés aux TIC, y compris les contrôles de sécurité qui soutiennent des opérations numériques fiables. Le BSI allemand intègre des exigences cryptographiques dans son cadre IT-Grundschutz, offrant aux opérateurs d'infrastructures critiques une base structurée pour la documentation de sécurité et la conception des contrôles. Microsoft a indiqué en avril 2026 que le travail d'inventaire commence par la définition des responsabilités, la localisation des actifs cryptographiques et la mise à jour des résultats au fur et à mesure que les systèmes évoluent.[1] Ces exigences rendent les évaluations annuelles moins adéquates lorsque les certificats, les clés et les algorithmes changent fréquemment. Le marché de la gestion de la posture cryptographique bénéficie donc de la situation lorsque les équipes de conformité ont besoin de preuves pouvant être actualisées, attribuées et examinées dans le cadre des opérations normales.
Accélération des calendriers de migration vers la cryptographie post-quantique
La planification post-quantique a réduit le temps disponible pour que les agences et les fournisseurs comprennent leurs dépendances cryptographiques, notamment les certificats, les bibliothèques, les magasins de clés et les interfaces d'application qui doivent être évalués avant qu'une transition puisse commencer. L'Institut national des normes et de la technologie des États-Unis a publié ses premières normes de cryptographie post-quantique finalisées en 2024, fournissant une base technique commune pour la planification de la migration.[2] Les orientations CNSA 2.0 de l'Agence nationale de sécurité définissent les attentes en matière d'algorithmes post-quantiques pour les systèmes de sécurité nationale et demandent aux organisations de se préparer à la transition. La Maison-Blanche a également fixé des attentes fédérales en matière de migration par le biais du décret exécutif 14412 et des directives de mise en œuvre connexes en juin 2026. Ces actions impliquent les équipes d'approvisionnement, les équipes PKI et les propriétaires d'applications dans le même cycle de préparation. Le marché de la gestion de la posture cryptographique gagne en pertinence car la découverte et la classification doivent précéder tout remplacement organisé d'algorithmes, permettant aux organisations de distinguer les systèmes pouvant être mis à niveau directement de ceux nécessitant des contrôles compensatoires ou des plans de remplacement plus longs.
Augmentation des volumes d'identités machine et de certificats
Les identités machine augmentent à mesure que les organisations ajoutent des charges de travail cloud, des interfaces de programmation d'applications, des appareils et des services automatisés, et chaque identité peut nécessiter des certificats, des clés, des paramètres d'accès et un propriétaire clairement désigné pour rester sécurisée tout au long de son cycle de vie. CyberArk a rapporté en 2025 que les organisations font face à une exposition opérationnelle due au nombre croissant d'identités machine et aux lacunes dans leur gestion. Le CA/Browser Forum a adopté une réduction progressive des périodes de validité des certificats TLS publics, ce qui augmente la fréquence des activités d'émission et de renouvellement. Des durées de vie plus courtes rendent le suivi manuel plus difficile dans les grands parcs de certificats. Le risque d'interruption lié aux certificats incite également les équipes opérationnelles à intégrer les processus de propriété, de renouvellement et de gestion des exceptions. Le marché de la gestion de la posture cryptographique est soutenu par cette évolution car la gestion du cycle de vie des certificats devient un contrôle continu plutôt qu'une tâche administrative occasionnelle, avec l'émission, le renouvellement, la révocation et la gestion des exceptions nécessitant une automatisation fiable et une responsabilité visible.
Complexité du cloud, des infrastructures hybrides et de la chaîne d'approvisionnement logicielle
Les organisations exploitent souvent des services cloud parallèlement à des systèmes sur site, des conteneurs, des appareils et des applications tierces, ce qui signifie qu'un seul service métier peut dépendre de plusieurs magasins de clés, autorités de certification et bibliothèques cryptographiques distincts. La Cloud Security Alliance a documenté la nécessité de pratiques cohérentes de gestion des clés dans plusieurs environnements cloud. Chaque environnement peut utiliser différents magasins de clés, modèles d'accès, processus de rotation et exigences de validation matérielle. Cela crée une vue fragmentée de l'emplacement des matériaux cryptographiques et de leur contrôle. Les dépendances de la chaîne d'approvisionnement ajoutent une couche supplémentaire car les bibliothèques et les kits de développement logiciel peuvent introduire des fonctions cryptographiques en dehors du code d'application direct. Le marché de la gestion de la posture cryptographique est positionné pour répondre à cette complexité grâce à la découverte centralisée, la cartographie des politiques et les rapports dans des environnements variés, aidant les équipes à comparer les contrôles cryptographiques entre les charges de travail sans traiter les systèmes cloud et internes comme des programmes déconnectés.
Analyse de l'impact des contraintes*
| CONTRAINTE | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Propriété fragmentée des actifs cryptographiques | -2.0% | Mondial | Court terme (≤ 2 ans) |
| Dépendances des applications patrimoniales et risque de remédiation | -1.5% | Mondial, concentré en Amérique du Nord et en Europe | Long terme (≥ 4 ans) |
| Pénurie de talents en ingénierie cryptographique et PKI | -1.0% | Mondial | Moyen terme (2-4 ans) |
| Faible interopérabilité entre les outils de découverte, HSM, cloud et DevSecOps | -0.8% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Propriété fragmentée des actifs cryptographiques
Les actifs cryptographiques sont fréquemment répartis entre les équipes de sécurité, d'infrastructure, de développement et de gestion des fournisseurs, et ces groupes travaillent souvent selon des cycles de financement, des objectifs opérationnels et des calendriers de publication d'applications différents. Microsoft identifie la gouvernance et une propriété claire comme des exigences préalables à tout programme d'inventaire cryptographique. Un certificat peut être émis par une équipe de sécurité centrale tandis que son propriétaire métier se trouve dans une unité applicative et que le service sous-jacent s'exécute dans un groupe d'opérations cloud distinct. Cette division rend difficile l'approbation des remédiations, l'allocation des fonds et la mesure de l'avancement. Les organisations peuvent acheter des outils de découverte avant d'avoir résolu la question de qui peut agir sur les résultats. Cela peut allonger les cycles d'approvisionnement et de déploiement sur le marché de la gestion de la posture cryptographique car une plateforme ne peut pas produire le résultat escompté tant que les équipes responsables ne se sont pas accordées sur la propriété, les droits de décision et les priorités de remédiation.
Dépendances des applications patrimoniales et risque de remédiation
Les systèmes patrimoniaux peuvent contenir des algorithmes codés en dur, des logiciels non pris en charge, des intégrations propriétaires et des limites matérielles qui compliquent les changements cryptographiques, en particulier lorsqu'un service critique pour l'entreprise a été conçu avant que les pratiques actuelles d'inventaire, de crypto-agilité et de renouvellement automatisé ne deviennent des attentes standard. Le Centre national de cybersécurité du Royaume-Uni conseille aux organisations de commencer tôt la préparation à la migration et définit une approche par phases qui commence par la découverte et la planification.[3] Des recherches publiées via l'archive ePrint de l'IACR en 2026 ont également identifié l'ancienneté des logiciels, la dépendance aux fournisseurs et les conditions de certification comme des contraintes importantes pour la transition post-quantique. Certains systèmes peuvent nécessiter une isolation, des contrôles proxy ou un remplacement plutôt qu'une mise à jour directe de l'algorithme. Ces complications ralentissent la conversion des résultats d'inventaire en remédiations achevées car les propriétaires d'applications doivent tester les changements, maintenir la continuité du service et parfois se coordonner avec des fournisseurs qui contrôlent un composant nécessaire. Le marché de la gestion de la posture cryptographique peut toujours bénéficier de la demande de visibilité, mais la réalisation des revenus peut prendre plus de temps dans les environnements patrimoniaux complexes où un inventaire complet identifie des risques qui ne peuvent pas être éliminés par une simple mise à jour logicielle.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les plateformes logicielles en tête alors que la gouvernance remplace les solutions ponctuellesLes logiciels et plateformes représentaient 73,48 % des revenus du marché de la gestion de la posture cryptographique en 2026, et le marché de la gestion de la posture cryptographique dépend de ces plateformes pour un registre opérationnel unifié. Cette position reflète la demande d'outils combinant découverte, inventaire, automatisation du cycle de vie, évaluation de la préparation et rapports d'audit, et les acheteurs en entreprise préfèrent généralement un registre commun des certificats, clés, algorithmes et données de propriété associées. Une plateforme unifiée peut également aider les équipes de sécurité à identifier le même actif dans les flux de travail opérationnels, de conformité et de migration. Keyfactor, DigiCert et Entrust ont été identifiés comme des fournisseurs PKI d'entreprise de premier plan dans le classement concurrentiel fourni, bien que les affirmations de classement des fournisseurs ne soient pas utilisées comme base de source ici. Le rôle plus important des logiciels reflète également la nécessité d'appliquer des contrôles de manière cohérente dans des volumes d'actifs changeants.
Les services devraient progresser à un CAGR de 25,62 % jusqu'en 2032. Les organisations sans personnel PKI ou cryptographie spécialisé font appel à des prestataires de services pour la découverte, la conception de politiques, les opérations du cycle de vie et la planification de la migration. Le support géré devient plus pertinent lorsque des périodes de validité de certificats plus courtes nécessitent une attention opérationnelle continue, et les services proposés peuvent également aider les clients à traduire les résultats d'inventaire en plans de travail pour les équipes applicatives et d'infrastructure. IBM Consulting et Keyfactor ont lancé une solution conjointe en janvier 2026 combinant la découverte cryptographique, la PKI, la gestion du cycle de vie des certificats et le support de transformation quantique sécurisée.[4] Le secteur de la gestion des actifs cryptographiques comprend donc à la fois des contrôles logiciels récurrents et un support spécialisé nécessaire pour mettre ces contrôles en œuvre.


Par modèle de déploiement :
la livraison basée sur le cloud combine échelle et dynamismeLe déploiement basé sur le cloud représentait 63,89 % des revenus mondiaux en 2026 et devrait croître à un CAGR de 24,68 % jusqu'en 2032. La livraison cloud s'aligne sur les organisations souhaitant déployer la gouvernance des certificats et des clés sans exploiter d'infrastructure de gestion sur site supplémentaire, tandis que les services natifs tels qu'AWS Key Management Service, Azure Key Vault et Google Cloud HSM connectent également les contrôles cryptographiques à des charges de travail cloud plus larges. Cette connexion peut simplifier l'intégration pour les équipes développant des applications sur ces plateformes. La livraison cloud est particulièrement utile pour les petites organisations qui ont besoin d'une gestion automatisée mais disposent d'une infrastructure spécialisée limitée. Elle facilite également les rapports centralisés lorsque les charges de travail sont réparties entre les unités métier.
Les environnements hybrides et à isolation physique conservent leur importance pour les charges de travail réglementées, de défense et à haute sécurité. Les grandes organisations peuvent conserver des clés sensibles, des autorités de certification ou des modules de sécurité matériels dans des installations contrôlées tout en utilisant des services cloud pour d'autres fonctions. Microsoft a annoncé des capacités de gestion externe des clés pour Azure Managed HSM destinées à répondre aux exigences de contrôle et de souveraineté des clients. Le résultat de l'enquête HID Global fourni indiquant que les grandes organisations utilisent souvent une PKI hybride est directionnellement cohérent avec ce besoin opérationnel, mais il n'est pas utilisé pour des statistiques supplémentaires. Le marché de la gestion de la posture cryptographique doit donc prendre en charge une combinaison d'interfaces cloud natives et d'environnements isolés. Les fournisseurs qui gèrent la cohérence des politiques dans les deux contextes peuvent servir une gamme plus large d'architectures de sécurité.
Par type d'actif cryptographique :
les certificats en tête tandis que la gouvernance des algorithmes s'accélèreLes certificats et autorités de certification représentaient 28,82 % des revenus en 2026, la part la plus importante parmi les types d'actifs cryptographiques, et le marché de la gestion de la posture cryptographique repose sur un contrôle cohérent du cycle de vie. Les certificats TLS publics, les certificats internes et les registres d'autorités de certification sont largement utilisés sur les sites web, les applications, les appareils et les services métier, tandis que le calendrier de validité du CA/Browser Forum met davantage l'accent sur l'automatisation car le renouvellement sera plus fréquent. Les certificats sont également visibles pour les équipes opérationnelles car un certificat expiré peut interrompre un service numérique. Cela fait de l'inventaire des certificats un point d'entrée pratique pour de nombreux programmes de gouvernance. Le marché de la gestion de la posture cryptographique s'est donc développé autour des capacités de gestion du cycle de vie avant de s'étendre aux contrôles connexes.
Les algorithmes et bibliothèques devraient progresser à un CAGR de 26,73 % jusqu'en 2032. La planification post-quantique exige que les organisations trouvent où les fonctions de chiffrement, de signature et d'établissement de clés sont intégrées avant de sélectionner des méthodes de remplacement. Les normes finalisées du NIST donnent aux organisations un point de référence pour évaluer les futurs changements cryptographiques. Les clés et secrets restent importants car ils soutiennent l'accès aux applications, la protection des données et les flux de travail automatisés, tandis que les modules de sécurité matériels et le matériel de confiance restent pertinents là où un stockage de clés validé ou protégé est requis. La cryptographie embarquée et applicative peut être plus difficile à remédier car le micrologiciel des appareils et les dépendances logicielles peuvent avoir de longs cycles de remplacement. Ces conditions donnent aux fonctions de découverte d'algorithmes et de crypto-agilité un rôle plus important sur le marché de la gestion de la posture cryptographique.
Par taille d'organisation :
les grandes entreprises ancrent les dépenses tandis que les PME augmentent leur adoptionLes grandes entreprises détenaient 67,51 % des revenus en 2026, et le marché de la gestion de la posture cryptographique bénéficie de leur besoin de coordonner de grands parcs décentralisés. Elles gèrent de larges portefeuilles d'applications, de grands volumes de certificats, plusieurs environnements cloud et des programmes de conformité formels. Leur échelle rend les pratiques d'inventaire manuel moins fiables, surtout lorsque de nombreuses équipes peuvent créer ou gérer des actifs cryptographiques, et les grandes organisations font également face à une plus grande exposition aux exigences sectorielles spécifiques et aux examens des fournisseurs. Cela soutient l'investissement dans des plateformes qui établissent une vue unique de la propriété, du statut du cycle de vie et de la conformité aux politiques. Leurs dépenses comprennent généralement des travaux de mise en œuvre et d'intégration en plus des abonnements logiciels.
Les petites et moyennes entreprises devraient progresser à un CAGR de 25,94 % jusqu'en 2032. Les services de gestion du cycle de vie des certificats et de PKI basés sur le SaaS réduisent le besoin d'infrastructure dédiée et peuvent rendre l'automatisation accessible aux petites équipes. Les exigences européennes au titre de NIS2 intègrent davantage d'entités essentielles et importantes dans un cadre de cybersécurité structuré. Les prestataires de services gérés peuvent regrouper la configuration, la surveillance, le renouvellement et le support pour les clients qui ne maintiennent pas d'équipes de cryptographie internes, ce qui élargit l'ensemble des organisations capables d'adopter des contrôles formels. Le secteur de la gestion des actifs cryptographiques peut atteindre ce groupe lorsque les produits sont simples à déployer et bénéficient d'une orientation opérationnelle claire.

Par secteur d'activité des utilisateurs finaux :
le BFSI en tête tandis que le gouvernement et la défense progressent le plus rapidementLe BFSI détenait 34,28 % de la part des revenus en 2026, ce qui en fait un groupe de clients central sur le marché de la gestion de la posture cryptographique. Les banques, les assureurs, les prestataires de paiement et les organisations connexes protègent des données sensibles, maintiennent des relations clients durables et exploitent des systèmes nécessitant une haute disponibilité, tandis que le DORA s'applique aux entités financières de l'Union européenne et renforce l'accent sur la gestion des risques liés aux TIC et la résilience opérationnelle. PCI DSS v4.0 ajoute des exigences pertinentes pour les organisations qui protègent les données des comptes de paiement. Ces obligations qui se chevauchent rendent la gouvernance cryptographique récurrente pertinente pour les équipes de sécurité, d'audit et de technologie. Les acheteurs du BFSI ont également besoin de contrôles pouvant fonctionner sur des plateformes centrales plus anciennes et des services bancaires numériques plus récents.
Le secteur gouvernement et défense devrait progresser à un CAGR de 26,11 % jusqu'en 2032. La planification de la migration fédérale, les orientations de sécurité nationale et les exigences d'approvisionnement ont fait de la préparation post-quantique une priorité élevée pour ces organisations. L'Agence nationale de sécurité indique que ses orientations post-quantiques visent à protéger les systèmes de sécurité nationale contre les futures menaces informatiques quantiques. La santé et les sciences de la vie doivent également protéger des dossiers sensibles pouvant nécessiter des périodes de conservation prolongées, tandis que les TI et télécommunications, l'énergie et les services publics, et la fabrication et l'automobile font face à leurs propres expositions via des systèmes connectés, des infrastructures et des parcs d'appareils. Le marché de la gestion de la posture cryptographique sert ces secteurs lorsqu'il relie les informations d'inventaire technique aux responsabilités opérationnelles de chaque environnement.
Analyse géographique
Marché de la Gestion de la Posture Cryptographique en Amérique du Nord
L'Amérique du Nord a représenté 41,67 % des revenus mondiaux en 2026, la plus grande part géographique du marché de la gestion de la posture cryptographique. La politique fédérale américaine crée un signal de demande clair pour les organisations qui doivent se préparer à la transition post-quantique. Le décret exécutif 14412 a demandé aux agences de renforcer leur préparation face aux attaques cryptographiques avancées et de traiter les risques posés par les ordinateurs quantiques cryptographiquement pertinents.[5] Les directives connexes de l'OMB exigent que les agences fédérales organisent le processus de migration. Cela concerne les agences, les sous-traitants et les fournisseurs d'infrastructures critiques qui ont besoin d'un inventaire de la cryptographie intégrée dans leurs systèmes.
Marché de la Gestion de la Posture Cryptographique en Europe et en Amérique du Sud
L'Europe dispose d'un cadre réglementaire prescriptif pour les entités financières, les services essentiels et les responsables du traitement des données. DORA, NIS2 et les obligations de sécurité liées au chiffrement peuvent se chevaucher pour les organisations disposant de parcs technologiques complexes. Le cadre IT-Grundschutz de l'Allemagne constitue une référence nationale pour la documentation et la gestion des contrôles de sécurité. Le Centre national de cybersécurité du Royaume-Uni a défini une approche progressive pour la préparation post-quantique, qui commence par la découverte et la planification. L'Amérique du Sud présente une demande émergente au Brésil et au Mexique, à mesure que les services financiers numériques et la gouvernance de la sécurité arrivent à maturité.
Marché de la Gestion de la Posture Cryptographique en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 27,32 % jusqu'en 2032, ce qui en fait la région affichant le taux d'expansion géographique le plus rapide du marché de la gestion de la posture cryptographique. L'Agence japonaise de promotion des technologies de l'information a mis à jour ses Lignes directrices sur la gestion des clés cryptographiques en avril 2026, témoignant d'une attention formelle portée aux pratiques de gestion des clés. NTT DATA a annoncé un service de gestion des clés résistant aux attaques quantiques en 2026, illustrant l'activité des fournisseurs locaux autour de la souveraineté des données et des exigences de sécurité futures. Les entités réglementées en Inde renforcent également leur attention portée à la cyber-résilience et aux pratiques d'inventaire. La Chine, la Corée du Sud et Singapour contribuent par le biais des infrastructures numériques, de l'utilisation de l'ICP et de l'évolution des exigences en matière de sécurité. Le Moyen-Orient bénéficie des programmes de gouvernement numérique, tandis que l'Afrique demeure un contributeur plus modeste, porté par l'amélioration des normes de cybersécurité en Afrique du Sud.
Paysage concurrentiel
Concentration du Marché
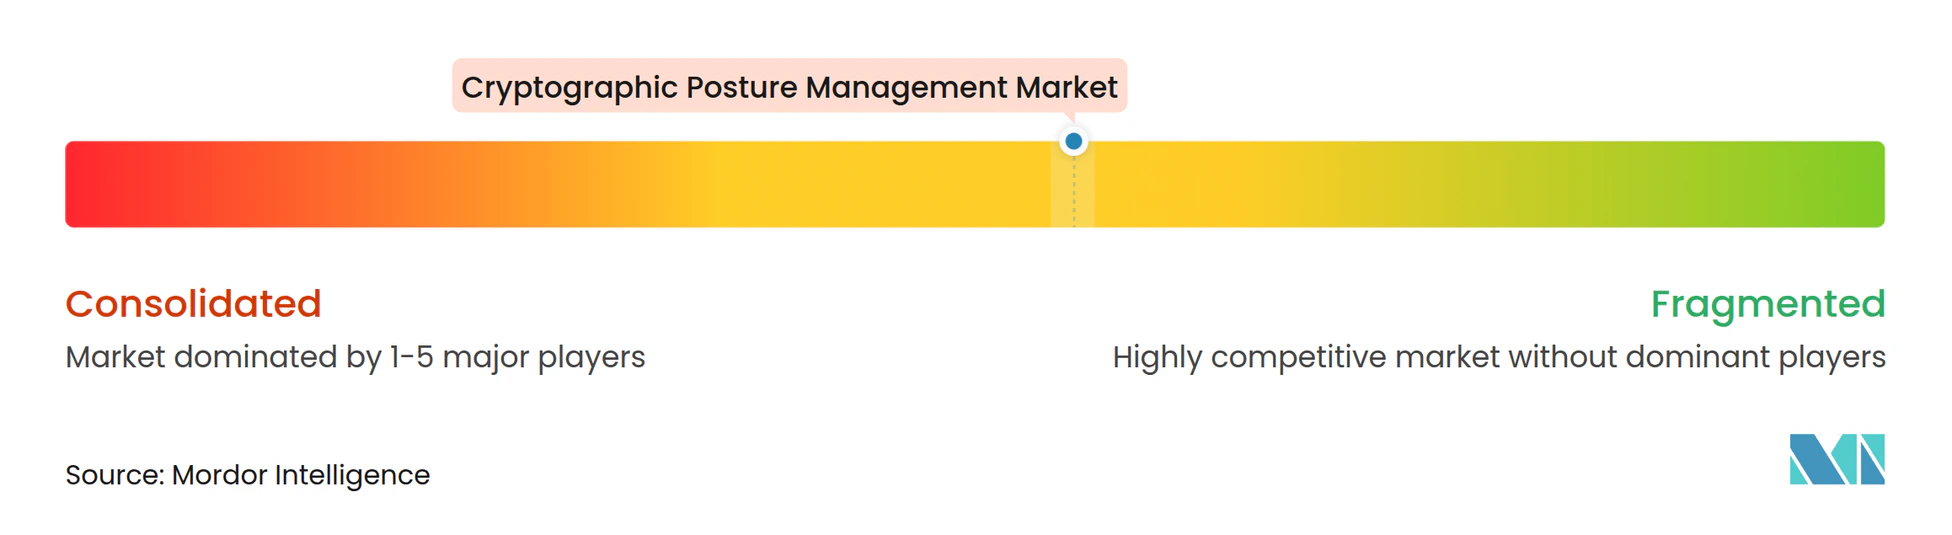
Le marché de la gestion de la posture cryptographique est modérément concentré au niveau des plateformes. Keyfactor, DigiCert et Entrust sont des fournisseurs établis de capacités PKI d'entreprise et de gestion du cycle de vie des certificats, et la concurrence sur le marché de la gestion de la posture cryptographique se concentre sur la capacité d'un fournisseur à connecter la découverte d'actifs, l'automatisation des certificats, la gestion des identités machine, les contrôles des clés et la préparation post-quantique. Les acheteurs évaluent également si une plateforme fonctionne sur les services cloud, les autorités de certification internes, les modules de sécurité matériels et les applications patrimoniales. Cela favorise les fournisseurs capables de démontrer une interopérabilité sans nécessiter un remplacement complet des outils de sécurité existants. Les spécialistes plus petits peuvent encore concurrencer dans des domaines ciblés tels que les algorithmes post-quantiques, les évaluations de préparation et la crypto-agilité.
Palo Alto Networks a finalisé son acquisition de CyberArk en février 2026, intégrant les capacités de sécurité des identités et d'identité machine dans sa plateforme de sécurité.[6] La transaction illustre la tendance plus large à combiner les contrôles d'identité, d'accès et cryptographiques, tandis que Sectigo a acquis l'activité de certificats publics d'Entrust en janvier 2025, élargissant ses opérations de certificats d'entreprise et ses capacités de gestion du cycle de vie. DigiCert a acquis Valimail en septembre 2025 pour étendre sa couverture de confiance numérique à l'authentification des e-mails. Ces mouvements montrent que les fournisseurs poursuivent des capacités adjacentes pouvant être gérées via une plateforme de confiance plus large.
Le développement de produits façonne également le marché de la gestion de la posture cryptographique, et Keyfactor a lancé Trust Control Plane en juin 2026 comme modèle opérationnel unifié pour la gestion des actifs cryptographiques, la gouvernance des identités machine, l'automatisation du cycle de vie et la préparation post-quantique. Sectigo a introduit Private PQC en avril 2026 dans sa plateforme de gestion des certificats pour prendre en charge les certificats post-quantiques privés. TOPPAN Holdings, le NICT et ISARA ont démontré une approche de migration d'autorité de certification en avril 2026 pour la transition post-quantique. L'opportunité restante est de connecter l'inventaire et l'identification des risques à une remédiation fiable dans les systèmes patrimoniaux difficiles. Les fournisseurs qui rendent cela opérationnellement plus simple peuvent renforcer les relations clients récurrentes.
Leaders du secteur de la gestion de la posture cryptographique
-
AppViewX
-
Amazon Web Services, Inc.
-
Entrust Corporation
-
Cisco Systems, Inc.
-
IBM Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Gestion de la Posture Cryptographique Entreprises couvertes dans ce rapport
- AppViewX
- Amazon Web Services, Inc.
- Entrust Corporation
- Cisco Systems, Inc.
- IBM Corporation
- Akeyless Security Ltd.
- Ascertia
- Cloudflare, Inc.
- CyberArk Software Ltd.
- DigiCert, Inc.
- Encryption Consulting LLC
- Fortanix, Inc.
- Futurex, LP
- Google LLC
- HashiCorp, Inc.
- ISARA Corporation
- Keyfactor, Inc.
- Microsoft Corporation
- Oracle Corporation
- PQShield Ltd.
- QuSecure, Inc.
- SafeLogic Inc.
- Sectigo Limited
- Thales S.A.
- Utimaco GmbH
- Venafi, Inc.
- Zscaler, Inc.
Développements industriels récents dans Marché de la Gestion de la Posture Cryptographique
- Septembre 2026 : DigiCert a annoncé un partenariat avec Newfold Digital pour moderniser l'infrastructure de certificats SSL/TLS pour 6 millions de clients à travers des marques incluant Network Solutions et Bluehost, en sélectionnant DigiCert ONE pour la gestion des certificats à cycle de vie court.
- Juin 2026 : Keyfactor a lancé Trust Control Plane, un modèle opérationnel unifié combinant la gestion des actifs cryptographiques, la gouvernance des identités machine, l'automatisation du cycle de vie et la préparation à la cryptographie post-quantique (PQC) en une seule plateforme offrant une visibilité continue et une gouvernance appliquée dans les environnements sur site, cloud et hybrides.
- Avril 2026 : Sectigo a introduit Private PQC dans Sectigo Certificate Manager, permettant aux entreprises d'émettre et de gérer des certificats SSL/TLS PQC privés utilisant des algorithmes approuvés par le NIST dans les flux de travail CLM existants, une voie à faible perturbation pour les tests de préparation à la PQC dans les opérations de certificats en production.
- Avril 2026 : TOPPAN Holdings, le NICT japonais et ISARA Corporation ont conjointement démontré une technologie de migration PQC transparente pour les autorités de certification, validant une voie de migration au niveau de la hiérarchie PKI pour les déploiements dans les secteurs gouvernemental et financier japonais alignés sur les normes NIST FIPS.
Périmètre du rapport mondial sur le marché de la gestion de la posture cryptographique
Le marché de la gestion de la posture cryptographique comprend les revenus générés par les plateformes logicielles et les services qui assurent la découverte continue, l'inventaire, l'évaluation des risques, la priorisation, la remédiation et la gouvernance des actifs cryptographiques dans une entreprise. Ces actifs comprennent les certificats, les clés, les secrets, les algorithmes, les bibliothèques, les protocoles, les suites de chiffrement, les HSM et la cryptographie embarquée. La gestion de la posture cryptographique (CPM) diffère d'un inventaire cryptographique ponctuel car elle maintient une vue continue du risque cryptographique, mesure la conformité par rapport aux politiques et pilote la remédiation dans le temps.
Le rapport sur le marché de la gestion de la posture cryptographique est segmenté par composant (logiciels / plateformes et services), modèle de déploiement (basé sur le cloud, sur site, et hybride et à isolation physique), type d'actif cryptographique (clés et secrets, certificats et autorités de certification, algorithmes et bibliothèques, protocoles et suites de chiffrement, modules de sécurité matériels et matériel de confiance, et cryptographie embarquée et applicative), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité des utilisateurs finaux (banque, services financiers et assurance (BFSI), gouvernement et défense, santé et sciences de la vie, TI et télécommunications, énergie et services publics, fabrication et automobile, et autres secteurs d'activité des utilisateurs finaux), géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Logiciels / Plateformes |
| Services |
| Basé sur le cloud |
| Sur site |
| Hybride et à isolation physique |
| Clés et secrets |
| Certificats et autorités de certification |
| Algorithmes et bibliothèques |
| Protocoles et suites de chiffrement |
| Modules de sécurité matériels et matériel de confiance |
| Cryptographie embarquée et applicative |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Gouvernement et défense |
| Santé et sciences de la vie |
| TI et télécommunications |
| Énergie et services publics |
| Fabrication et automobile |
| Autres secteurs d'activité des utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Mexique | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Corée du Sud | |
| Inde | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Reste de l'Afrique |
| Par composant | Logiciels / Plateformes | |
| Services | ||
| Par modèle de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride et à isolation physique | ||
| Par type d'actif cryptographique | Clés et secrets | |
| Certificats et autorités de certification | ||
| Algorithmes et bibliothèques | ||
| Protocoles et suites de chiffrement | ||
| Modules de sécurité matériels et matériel de confiance | ||
| Cryptographie embarquée et applicative | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité des utilisateurs finaux | Banque, services financiers et assurance (BFSI) | |
| Gouvernement et défense | ||
| Santé et sciences de la vie | ||
| TI et télécommunications | ||
| Énergie et services publics | ||
| Fabrication et automobile | ||
| Autres secteurs d'activité des utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Corée du Sud | ||
| Inde | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la gestion de la posture cryptographique ?
La taille du marché de la gestion de la posture cryptographique devrait s'étendre de 1,46 milliard USD en 2026 et 1,94 milliard USD en 2027 à 5,61 milliards USD d'ici 2032, enregistrant un CAGR de 23,66 % entre 2027 et 2032.
Qu'est-ce qui stimule la demande de gestion des actifs cryptographiques ?
Les exigences réglementaires en matière d'inventaire, la planification post-quantique, la réduction de la validité des certificats TLS et l'augmentation des identités machine accroissent la demande de gouvernance continue.
Quel composant domine les dépenses de gestion des actifs cryptographiques ?
Les logiciels et plateformes sont en tête, avec 73,48 % de la part des revenus en 2026, car les acheteurs ont besoin d'une découverte intégrée, d'une automatisation du cycle de vie et de rapports.
Pourquoi les certificats sont-ils importants pour la gouvernance cryptographique des entreprises ?
Les certificats soutiennent les applications, les sites web, les appareils et les services. La réduction des périodes de validité des certificats TLS publics rend la découverte et le renouvellement automatisés plus importants.
Quel secteur d'utilisateurs finaux détient la plus grande part des revenus ?
Le BFSI est en tête avec 34,28 % de la part des revenus en 2026, soutenu par les exigences de sécurité, de résilience opérationnelle et de données de paiement.
Quelle région connaît la croissance la plus rapide ?
L'Asie-Pacifique devrait progresser à un CAGR de 27,32 % jusqu'en 2032, soutenue par les initiatives de gouvernance et l'activité de gestion des clés post-quantiques.