
Co-Managed EDR Services Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
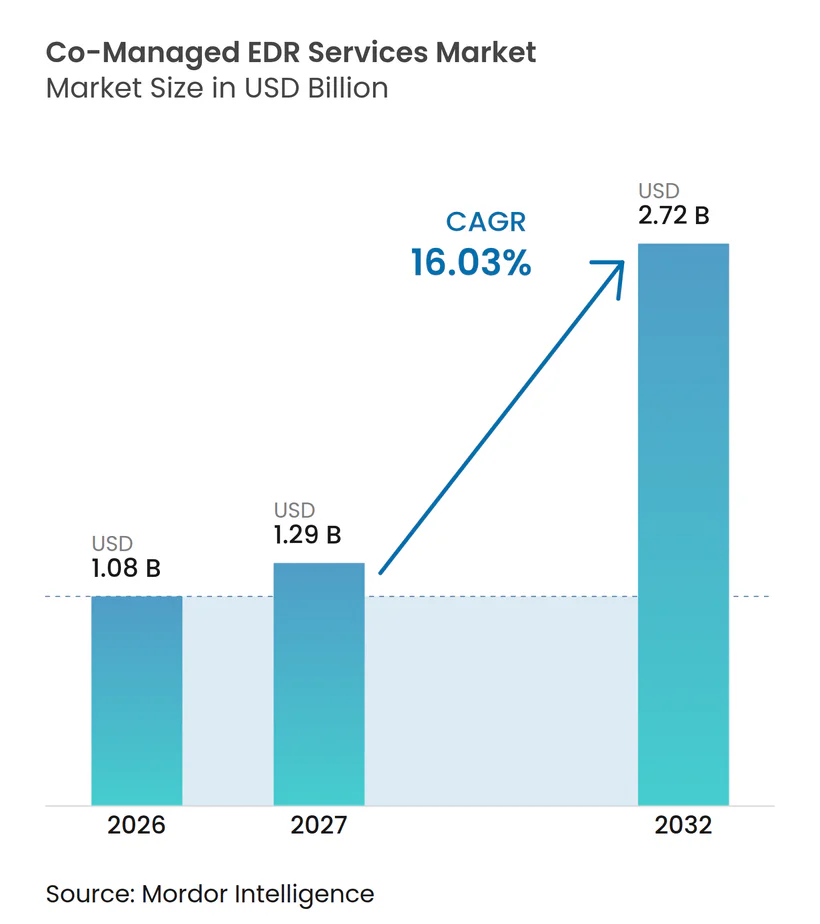
| Marktgröße (2027) | 1.29 Milliarden US-Dollar |
| Marktgröße (2032) | 2.72 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 16.03 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Co-Managed EDR Services Marktanalyse von Mordor Intelligence
Die Marktgröße für Co-Managed EDR Services wird auf 1,08 Milliarden USD im Jahr 2026, 1,29 Milliarden USD im Jahr 2027 geschätzt und soll bis 2032 2,72 Milliarden USD erreichen, mit einer CAGR von 16,03 % von 2027 bis 2032. Der Co-Managed EDR Services Markt spiegelt einen Wandel im Sicherheitseinkauf wider, da Unternehmen von der Wahl zwischen vollständig ausgelagerten Betriebsabläufen und einem vollständig internen Security Operations Center abrücken. Gemeinsame Betriebsmodelle ermöglichen es Analysten von Kunden und Anbietern, über ein gemeinsames Toolset zusammenzuarbeiten und dabei klare Verantwortungsgrenzen zu setzen. Ransomware-Kampagnen kombinieren zunehmend Datendiebstahl, laterale Bewegung und Störungen, was eine kontinuierliche Fachabdeckung für Unternehmen mit begrenzten internen Kapazitäten relevanter macht. Kunden suchen auch nach stärkerer Kontrolle über Reaktionsentscheidungen, nachdem Endpunktsicherheitsfehler das operative Risiko der Abhängigkeit von einem einzigen Anbieter oder einem einzigen Kontrollpunkt aufgezeigt haben. Diese Bedingungen schaffen Raum für Anbieter, die schnelle Untersuchungen mit klarer Kundenkompetenz, zuverlässiger Servicebereitstellung, praktischem Onboarding und Bereitstellungsoptionen verbinden können, die den Betriebs-, Compliance- und Datenspeicheranforderungen des Kunden entsprechen.
Wichtigste Erkenntnisse des Berichts
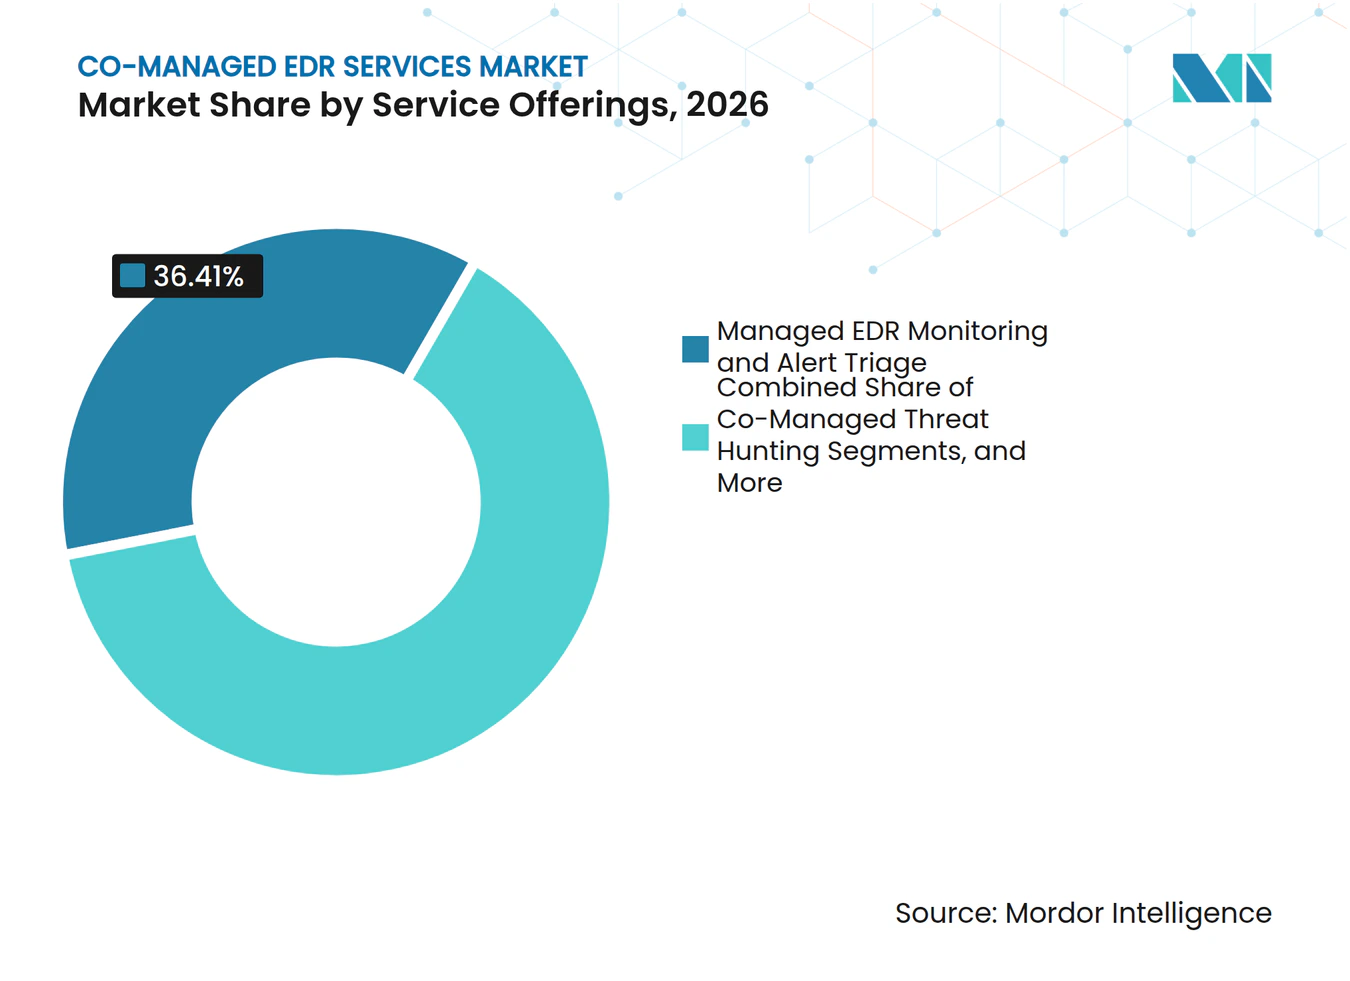
- Nach Serviceangebot hielt Managed EDR Monitoring und Alert Triage im Jahr 2026 einen Anteil von 36,41 % am Co-Managed EDR Services Markt, während Co-Managed Containment und Remediation bis 2032 voraussichtlich mit einer CAGR von 17,03 % wachsen wird.
- Nach Bereitstellungsmodell entfiel im Jahr 2026 ein Anteil von 68,66 % am Co-Managed EDR Services Markt auf Cloud-basierte Architektur, während Sovereign oder Regional Cloud bis 2032 voraussichtlich mit einer CAGR von 16,82 % wachsen wird.
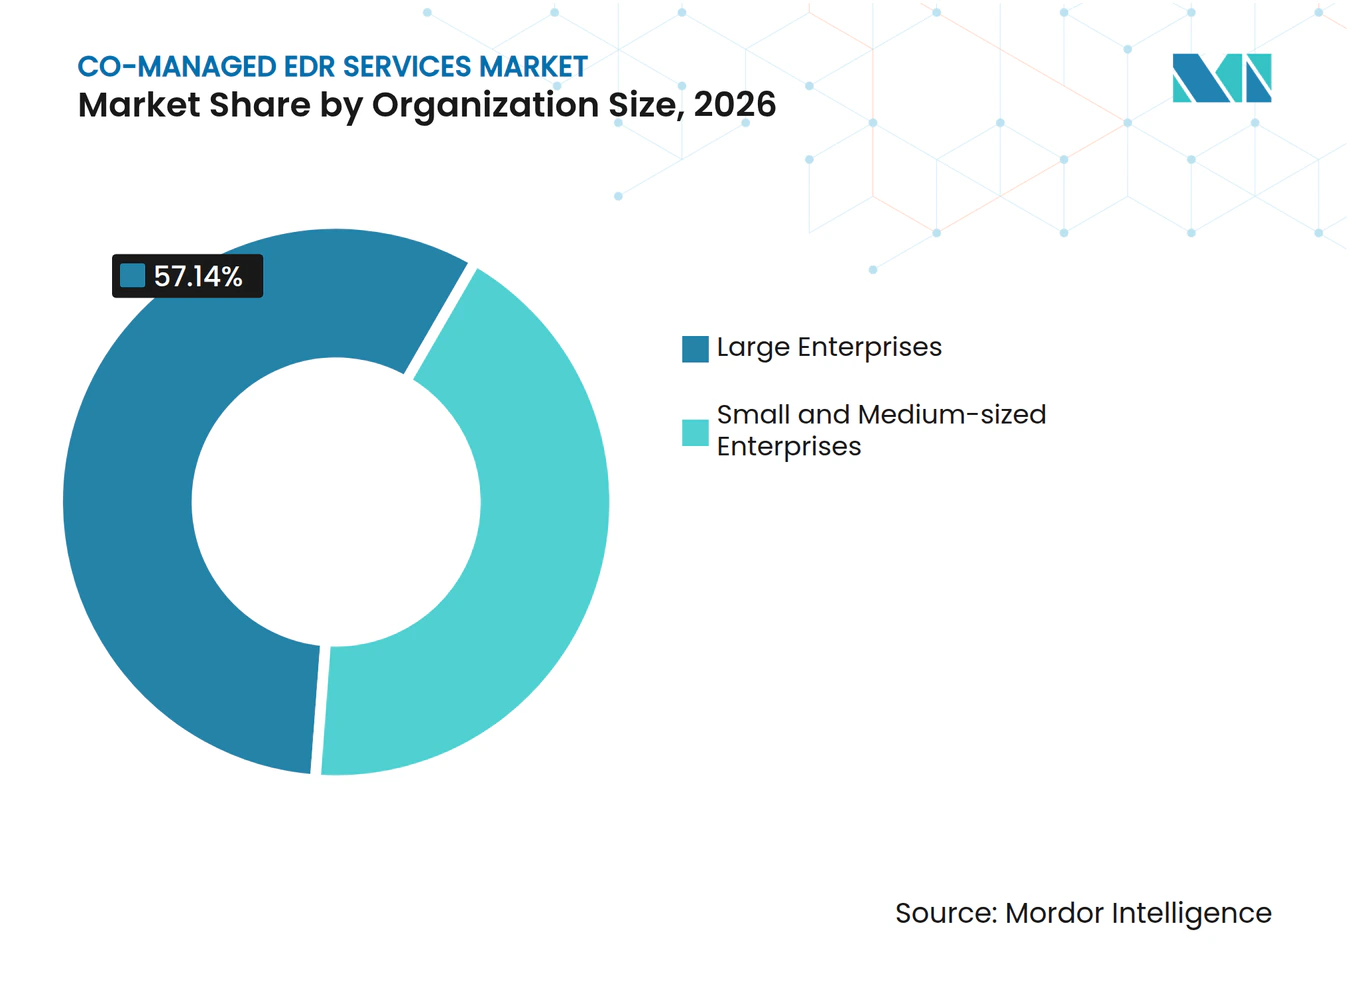
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 57,14 % am Markt, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einer CAGR von 16,41 % wachsen werden.
- Nach Endnutzerbranche entfiel im Jahr 2026 ein Anteil von 18,89 % am Markt auf BFSI, während Gesundheitswesen und Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 17,61 % wachsen werden.
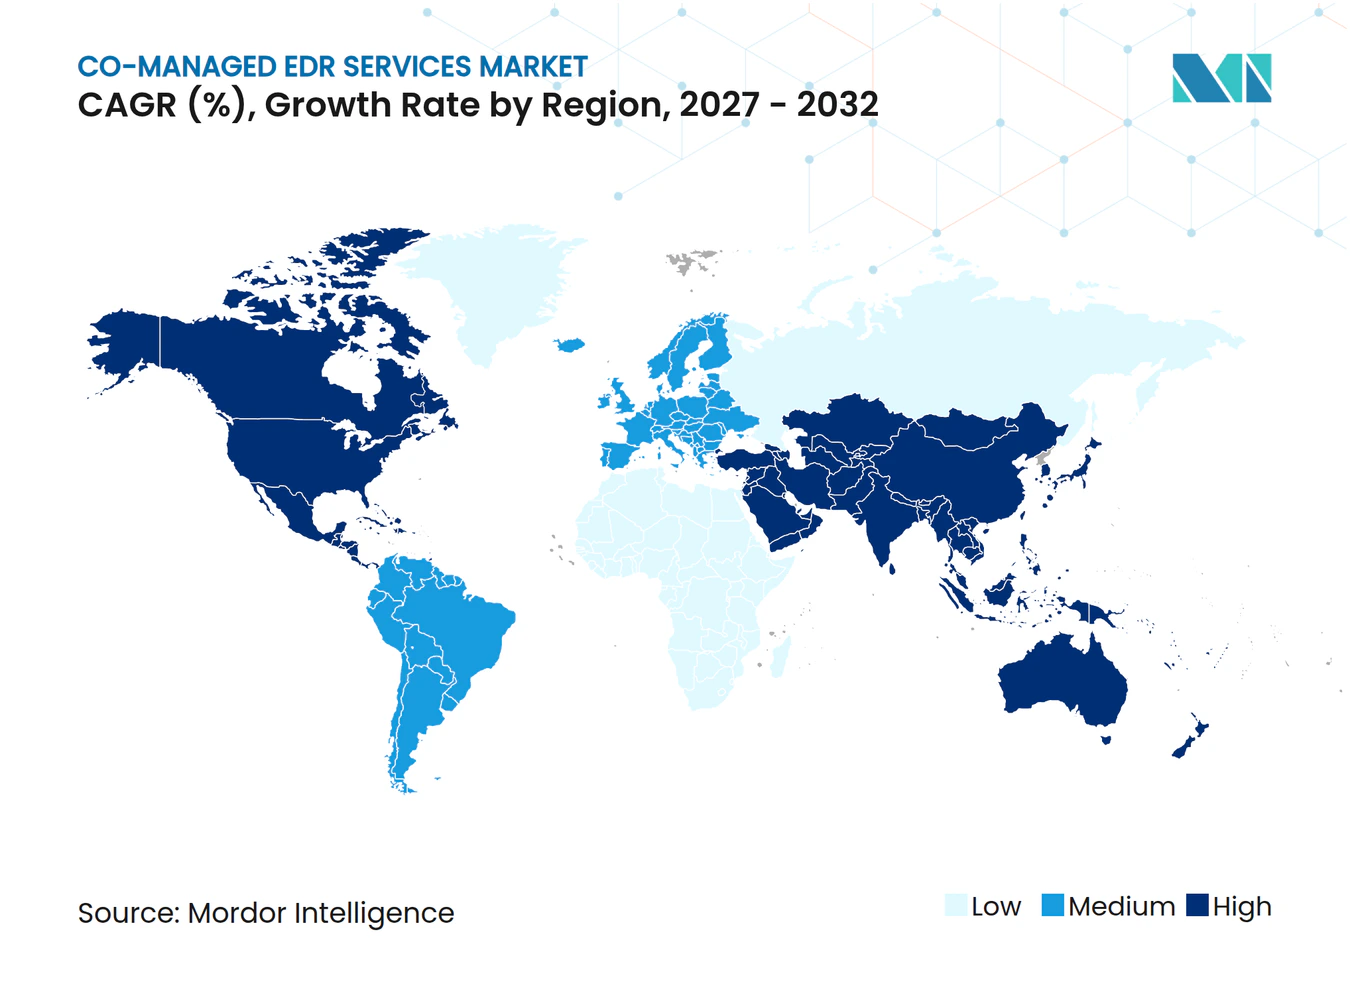
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 43,32 % am Markt, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 16,98 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Komplexität von Endpunktangriffen und Ransomware-Operationen | +3.2% | Global, höchste Intensität in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Fachkräftemangel im Bereich Cybersicherheit und Kapazitätsengpässe im SOC | +3.0% | Global, am stärksten ausgeprägt in Nordamerika, Europa und Japan | Mittelfristig (2–4 Jahre) |
| Steigende Compliance-Anforderungen für kontinuierliches Monitoring | +2.5% | Europa, Nordamerika und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Ausweitung von Cloud, Remote-Arbeit und verteilten Endpunktumgebungen | +2.3% | Global, schnellste Ausweitung in Asien-Pazifik und Südamerika | Kurzfristig (≤ 2 Jahre) |
| Gemeinsame Untersuchungsplattformen und RACI-basiertes Co-Management | +1.8% | Vorwiegend Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Agentische KI zur Reduzierung von Alert Triage und Reaktionslatenz | +1.5% | Global, frühe Einführung in Nordamerika und Asien-Pazifik | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Komplexität von Endpunktangriffen und Ransomware-Operationen
Ransomware-Gruppen sind über Kampagnen hinausgegangen, die sich ausschließlich auf Dateiverschlüsselung konzentrieren, und nutzen zunehmend stufenweise Erpressung, die mit Datendiebstahl beginnt. Google berichtete, dass im Jahr 2025 bei 77 % der untersuchten Ransomware-Einbrüche Datendiebstahl stattfand, gegenüber 57 % im Jahr 2024. Broadcom meldete 6.182 verschlüsselungslose Erpressungsereignisse im Jahr 2025, ein Anstieg von 23 % gegenüber 2024.[1]Angreifer nutzen auch anfällige Treiber, um Endpunktkontrollen zu deaktivieren, bevor sie ihre Payloads ausführen. RDP war bei 85 % der untersuchten Einbrüche vorhanden, während Virtualisierungsinfrastruktur in 43 % der Fälle angegriffen wurde, verglichen mit 29 % im Jahr 2024.[2] Der Co-Managed EDR Services Markt profitiert, wenn Anbieteranalysten Aktivitäten untersuchen und eindämmen können, bevor sie mehrere Systeme erreichen.
Fachkräftemangel im Bereich Cybersicherheit und Kapazitätsengpässe im SOC
Security-Operations-Teams sehen sich weiterhin sowohl mit Personalengpässen als auch mit Lücken bei spezialisierten Fähigkeiten konfrontiert. ISACA stellte fest, dass 55 % der Teams im Jahr 2025 unterbesetzt waren und 65 % offene Stellen hatten. Fortinet stellte fest, dass 71 % der Unternehmen den Fachkräftemangel im Jahr 2026 als aktives organisatorisches Risiko betrachteten, verglichen mit 67 % im Jahr 2024. SANS berichtete, dass 60 % der Unternehmen Qualifikationslücken als gravierender als Personalengpässe betrachteten, und 27 % verknüpften Sicherheitsverletzungen mit Lücken in der Belegschaftskompetenz. Diese Belastungen erweitern die Herausforderung über die Einstellung hinaus, da Unternehmen auch Analysten benötigen, die komplexe Aktivitäten untersuchen und nach etablierten Verfahren reagieren können. Der Co-Managed EDR Services Markt gibt Kunden Zugang zu Analysekapazitäten ohne den langen Rekrutierungszyklus, der erforderlich ist, um ein vergleichbares internes Team aufzubauen.
Steigende Compliance-Anforderungen für kontinuierliches Monitoring
DORA gilt seit dem 17. Januar 2025 und verpflichtet Finanzunternehmen zur kontinuierlichen Überwachung von IKT-Systemen und zur Festlegung von Alarmschwellen für Reaktionsprozesse. NIS2 verlangt von betroffenen Einrichtungen eine kontinuierliche Bedrohungsüberwachung und eine erste Meldung von Vorfällen innerhalb von 24 Stunden. Diese Verpflichtungen machen eine Abdeckung, die nur während der Geschäftszeiten erfolgt, für Finanzdienstleister und Betreiber kritischer Infrastrukturen schwierig. CMMC Level 2-Anforderungen erhöhen auch den Bedarf an Endpunkt-Protokollierung und Incident Response bei US-amerikanischen Verteidigungsauftragnehmern. SANS berichtete, dass der Anteil der Unternehmen, bei denen Regulierung die Sicherheitseinstellung beeinflusste, zwischen 2025 und 2026 von 40 % auf 95 % gestiegen ist. Der Co-Managed EDR Services Markt wird von Anbietern unterstützt, die Monitoring-, Eskalations- und Reaktionsverantwortlichkeiten für regulierte Kunden dokumentieren können.
Ausweitung von Cloud, Remote-Arbeit und verteilten Endpunktumgebungen
Hybrides Arbeiten hat Endpunktpopulationen auf verwaltete Laptops, private Geräte, Cloud-Workloads und Betriebstechnologie-Assets ausgeweitet. Diese Systeme können unterschiedliche Sensor-Agenten betreiben und unterschiedliche Formen von Telemetrie erzeugen. Die Rolle des Anbieters wird wichtiger, wenn interne Teams ein konsistentes Monitoring über Standorte und Endpunkttypen hinweg aufrechterhalten müssen. Die Konvergenz von IT und Betriebstechnologie erhöht die Nachfrage von Herstellern, die die Abdeckung von Unternehmenssystemen auf Anlagen-Ausrüstungen ausweiten. Zscaler und Red Canary stellten fest, dass 75 % der Unternehmen einen Fachkräftemangel bei der Einbruchserkennung und 72 % einen solchen bei der Incident Response meldeten. Der Co-Managed EDR Services Markt wird daher von Kunden unterstützt, die gemeinsame Untersuchungskapazitäten über verteilte Umgebungen hinweg benötigen.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Datensouveränität und Bedenken hinsichtlich der Kundenkontrolle | -1.8% | Europa, Naher Osten und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Integrationskomplexität über fragmentierte Endpunkt- und Sicherheits-Stacks hinweg | -1.5% | Global | Kurzfristig (≤ 2 Jahre) |
| EDR-Sensor-Ausfälle und operatives Konzentrationsrisiko | -1.0% | Global, am stärksten in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Unklare Haftung für vom Anbieter autorisierte Eindämmungsmaßnahmen | -0.7% | Global, am stärksten ausgeprägt in regulierten Sektoren | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Datensouveränität und Bedenken hinsichtlich der Kundenkontrolle
Gemeinsame Cloud-basierte Verarbeitung kann Endpunkt-Telemetrie über Grenzen hinweg übertragen und Konflikte mit lokalen Datenschutz-, Sicherheits- und Aufenthaltsregeln erzeugen. Die Europäische Kommission veröffentlichte im Oktober 2025 ihren Cloud-Souveränitätsrahmen und legte 8 Souveränitätsziele für die Cloud-Beschaffung von EU-Institutionen fest.[3] Der Rahmen beeinflusst zunehmend Sicherheitsdienstleistungsausschreibungen in regulierten Sektoren. Frankreich und Deutschland haben auch souveräne Cloud-Ansätze vorangetrieben, die möglicherweise separate Infrastrukturen für die lokale Bereitstellung erfordern. Anbieter, die ausschließlich auf ein zentralisiertes Cloud-Modell setzen, haben in Europa und im Nahen Osten eine engere adressierbare Kundenbasis. Der Co-Managed EDR Services Markt muss regionale Bereitstellungsanforderungen gegen die Kostenvorteile gemeinsamer Servicebetriebe abwägen.
Integrationskomplexität über fragmentierte Endpunkt- und Sicherheits-Stacks hinweg
Das Onboarding von Co-Managed EDR kann schwierig sein, wenn Kunden ältere Antivirenprodukte neben neueren Sensoren behalten. Gemischte Windows-, Linux- und macOS-Umgebungen erzeugen ebenfalls unterschiedliche Telemetrie, während Betriebstechnologie-Assets möglicherweise spezialisierte Bereitstellungsmethoden benötigen. Kunden mit mehr als 5.000 Endpunkten können Onboarding-Zeiträume von mehr als 90 Tagen erleben. Diese Verzögerungen können die Umsatzrealisierung des Anbieters verschieben und das Kundenvertrauen zu Beginn der Beziehung beeinträchtigen. Zscaler und Red Canary berichteten von Qualifikationslücken bei der Einbruchserkennung und Incident Response, die auch den Übergang zu gemeinsamen Betriebsabläufen erschweren. Offene Programmierschnittstellen und standardisierte Telemetrie-Aufnahme können Implementierungszyklen verkürzen und Anbieter im Co-Managed EDR Services Markt differenzieren.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Serviceangebot:
Monitoring verankert den Umsatz, während Remediation das Wachstum anführtManaged EDR Monitoring und Alert Triage hielt im Jahr 2026 einen Anteil von 36,41 % am Co-Managed EDR Services Markt. Es ist der übliche Einstiegspunkt für Kunden, die kontinuierliches Monitoring, Alert-Priorisierung und Anbieterunterstützung suchen, ohne die Kontrolle über Entscheidungen mit hoher Auswirkung abzugeben. Interne Teams können das gemeinsame Modell testen, bevor sie umfassendere Befugnisse erteilen, während Anbieter eine konsistente Analyseabdeckung bereitstellen. Co-Managed Threat Hunting unterstützt mittelgroße Käufer, die fokussierte Probleme untersuchen können, aber nicht über die Informationstiefe für proaktive Kampagnen verfügen. Untersuchungs- und Forensikdienste können auch Kunden aus dem Gesundheitswesen und dem Finanzdienstleistungsbereich auf ein breiteres Co-Management vorbereiten, indem sie Beweishandhabungs- und dokumentierte Untersuchungsabläufe etablieren.
Die Marktgröße für Co-Managed EDR Services im Bereich Containment und Remediation wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 17,03 % wachsen. Höheres Käufervertrauen spiegelt klarere Reaktionsregeln, getestete Kunden-Anbieter-Verträge und gemeinsame Untersuchungsplattformen wider, auf denen beide Seiten Aktivitäten in derselben Umgebung bewerten können. CrowdStrike führte Falcon Complete Hub in seiner Herbst-2025-Version als Kollaborationsschnittstelle für Anbieter- und Kundenanalysten innerhalb einer Konsole ein. Die Schnittstelle unterstützt einen Übergang von sequenziellen Eskalationen hin zu gemeinsamen Echtzeit-Entscheidungen. Klare Eskalationspfade bleiben dort unerlässlich, wo Eindämmungsmaßnahmen den Geschäftsbetrieb eines Kunden beeinflussen können.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodell:
Cloud-Bereitstellung dominiert, während souveräne Varianten die Beschaffung neu gestaltenCloud-basierte Architektur hielt im Jahr 2026 einen Anteil von 68,66 % am Co-Managed EDR Services Markt. Unternehmen bevorzugen sie für die zentrale Telemetrieverarbeitung, elastisches Computing, schnelle Sensor-Updates und die Unterstützung vieler Endpunktstandorte ohne neue lokale Infrastruktur. Hybride Designs dienen Finanzinstituten und Industriebetreibern, die Cloud- und lokale Telemetrie korrelieren, bevor sie Fälle an gemeinsame Analysten weitergeben. On-Premises- und Air-Gapped-Systeme bleiben für Verteidigungs-, Behörden- und kritische Infrastrukturorganisationen notwendig, die keine Daten außerhalb ihrer Einrichtungen verschieben können. Die vielfältigen Bereitstellungsoptionen zeigen, dass die Architektur eine Beschaffungsentscheidung ist, die durch Betriebsanforderungen, regulatorische Pflichten und Datenspeicherort geprägt wird.
Sovereign oder Regional Cloud wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 16,82 % im Co-Managed EDR Services Markt wachsen. Die DORA-Durchsetzung und der Rahmen der Europäischen Kommission machen die lokale Verarbeitung in regulierten Ausschreibungen wichtiger. Anbieter benötigen regionale Optionen, die die Betriebskonsistenz wahren und gleichzeitig die Kundenkontrollanforderungen erfüllen. SentinelOne kündigte Prompt Security On-Premise auf der RSAC 2026 für Air-Gapped- und souveräne Umgebungen an. Der Schritt veranschaulicht, wie plattformnative Anbieter Kunden ansprechen, die lokale Kontrolle sowie effektive Erkennung benötigen.
Nach Unternehmensgröße:
Großunternehmen verankern den Umsatz, während KMU den Abstand verringernGroßunternehmen hielten im Jahr 2026 einen Anteil von 57,14 % am Co-Managed EDR Services Markt. Große Endpunktumgebungen, bestehende EDR-Investitionen und komplexe Compliance-Pflichten machen Co-Management zu einer Ergänzung des internen Betriebs und nicht zu einem vollständigen Ersatz. Diese Kunden nutzen Anbieter, um die Abdeckung auf Tochtergesellschaften, Remote-Büros und globale Standorte auszuweiten, während sie die strategische Aufsicht über Sicherheitsrisiken behalten. Sie suchen auch nach Threat-Hunting-Kapazitäten, die intern schwer zu rekrutieren und zu halten sind. Dies schafft größere und komplexere Engagements für Anbieter, die neben etablierten Sicherheitsteams arbeiten können.
Kleine und mittelständische Unternehmen werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 16,41 % im Co-Managed EDR Services Markt wachsen. Preisgestaltung pro Endpunkt und Managed Service Provider-Kanäle reduzieren die Kosten für eine 24/7-Abdeckung für Unternehmen ohne dedizierte Security-Operations-Budgets. Huntress meldete mehr als 250 Millionen USD an jährlich wiederkehrenden Einnahmen und Schutz für mehr als 270.000 Unternehmen im Jahr 2026. Die gemeldete Expansion von 65 % im Jahresvergleich deutet auf eine Nachfrage nach Angeboten hin, die auf kleinere Kundenbudgets und einfachere Verwaltung ausgerichtet sind. Bedenken hinsichtlich Lieferkettenangriffen machen auch eine kontinuierliche Endpunktabdeckung für kleinere Unternehmen relevanter, die auf externe Systeme und Anbieter angewiesen sind.

Nach Endnutzerbranche:
BFSI behält die Führung, während das Gesundheitswesen das schnellste Wachstum erzeugtBFSI hielt im Jahr 2026 einen Anteil von 18,89 % am Co-Managed EDR Services Markt. Der Sektor kombiniert langjährige compliance-getriebene Sicherheitsinvestitionen mit DORA-Anforderungen für kontinuierliches Monitoring bei betroffenen EU-Finanzinstituten. Co-Managed Services bieten eine kontinuierliche Abdeckung, während Finanzinstitute wichtige Risikoentscheidungen behalten können. Ihre dokumentierten Eskalations- und Beweishandhabungsprozesse entsprechen den Aufsichtsanforderungen des Sektors. Kundendaten, Zahlungssysteme und Betriebskontinuität machen schnelle Endpunktuntersuchungen für diese Käufer besonders wertvoll.
Gesundheitswesen und Biowissenschaften werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 17,61 % im Co-Managed EDR Services Markt wachsen. Vernetzte Medizingeräte und klinische Systeme haben die Angriffsfläche vergrößert, während die Sicherheitsreife nicht immer Schritt gehalten hat. Patientendaten und die Kontinuität der Versorgung können die Auswirkungen eines Ransomware-Ereignisses erhöhen und strukturiertere Monitoring-Vereinbarungen fördern. Im Oktober 2026 kündigten Palo Alto Networks und IBM eine NHS England-Partnerschaft an, die mehr als 2 Millionen Geräte und 55.000 Organisationen abdeckt, die Gesundheitsdaten verarbeiten. Behörden und Verteidigung, IT und Telekommunikation, Fertigung, Einzelhandel, Energie und Versorgungsunternehmen werden ebenfalls relevant, da sektorspezifische Risiken und Anforderungen zunehmen.
Geografische Analyse
Co-Managed-EDR-Dienste-Markt Nordamerika
Nordamerika hielt im Jahr 2026 einen Marktanteil von 43,32 % am Markt für Co-Managed-EDR-Dienste. Die Region vereint eine hohe Konzentration von Unternehmen mit EDR-Lizenzen mit einem ausgereiften Kanal von Managed-Security-Service-Providern, wobei die Vereinigten Staaten den größten Teil des Umsatzes durch Großunternehmen und ein breites Mittelmarktsegment generieren. Diese Käuferbasis verschafft Anbietern Zugang zu Kunden, die die Endpunkttechnologie bereits verstehen, jedoch kontinuierliche Betriebsunterstützung im Rahmen der CMMC-Anforderungen und der SEC-Vorschriften zur Offenlegung von Cybersicherheitsinformationen benötigen. Der Wettbewerb ist intensiv, da Plattformanbieter und spezialisierte Dienstleister dieselben Unternehmens- und Mittelmarktkonten ansprechen. Dieser Druck kann es schwieriger machen, reine Monitoring-Angebote zu differenzieren, und kann den Bedarf an umfassenderen Servicefähigkeiten, klareren Betriebsmodellen und Reaktionsoptionen erhöhen, die der Risikobereitschaft der Kunden entsprechen.
Co-Managed-EDR-Dienste-Markt Europa
Europa bleibt bedeutsam, da sich durch neue Vorschriften sowohl die Beschaffungsbedingungen als auch das Nachfragevolumen verändern. DORA und NIS2 begünstigen Anbieter, die lokale oder regionale Cloud-Grenzen unterstützen und die Fristen für die Meldung von Vorfällen einhalten können. Deutschland und das Vereinigte Königreich sind die größten europäischen Märkte im betrachteten Umfang, während die Cloud-de-Confiance-Zertifizierungsanforderung in Frankreich Datenspeicherort, Reaktionsbefugnis und Vorfallsverfahren zu sichtbaren Kriterien in Kundenbewertungen macht. Bitdefender und OVHcloud haben eine Partnerschaft geschlossen, um GravityZone auf der SecNumCloud-Infrastruktur zu hosten und so eine Bereitstellung zu ermöglichen, die mit den Anforderungen der DSGVO, NIS2 und DORA übereinstimmt. Der Markt für Co-Managed-EDR-Dienste in Europa belohnt Anbieter, die Compliance und Datenspeicherort als sichtbare Bestandteile ihres Angebots gestalten.
Co-Managed-EDR-Dienste-Markt APAC, MEA und Südamerika
Der asiatisch-pazifische Raum wird im Markt für Co-Managed-EDR-Dienste voraussichtlich von 2027 bis 2032 mit einem CAGR von 16,98 % wachsen. Digitale Transformation, höhere Angriffsfrequenz und historisch begrenzte Investitionen in Sicherheitsoperationen stützen die Nachfrage und den Bedarf an Bereitstellungsmodellen, die Kunden helfen, ihre Abläufe ohne umfangreiche interne Personalbesetzung zu verbessern. Indien, Singapur, Südkorea und Australien steigern ihre Beschaffung, da sich Cybersicherheitsrahmenwerke und Vorschriften für den Finanzsektor weiterentwickeln. Der Nahe Osten, angeführt von Saudi-Arabien und den Vereinigten Arabischen Emiraten, erhöht die Investitionen in Managed Security, um die digitalen Infrastrukturprogramme der Vision 2030 zu unterstützen, während Südamerika von den LGPD-Compliance-Anforderungen Brasiliens angeführt wird und Afrika sich noch in einem früheren Stadium befindet, wobei die Nachfrage auf Finanzdienstleistungen in Südafrika und Nigeria konzentriert ist.
Wettbewerbslandschaft
Marktkonzentration
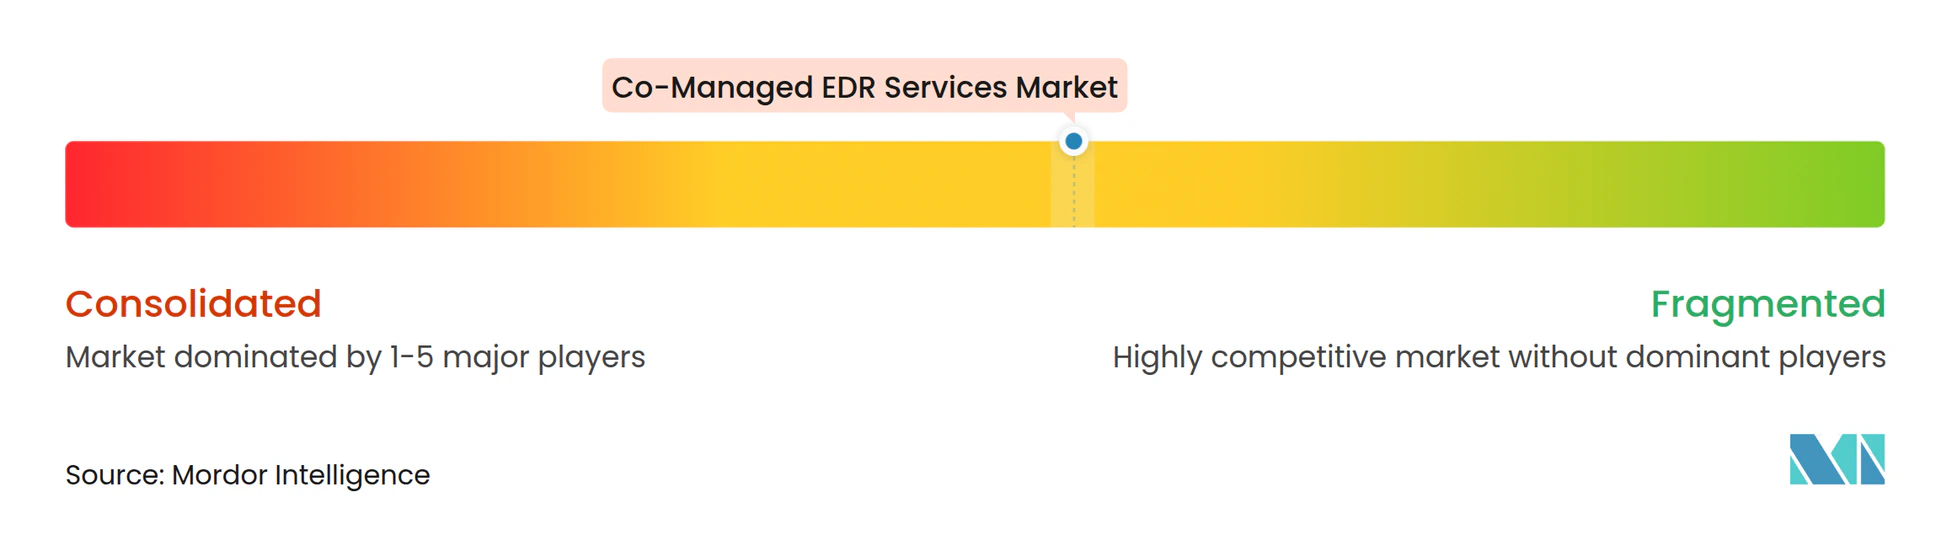
Der Co-Managed EDR Services Markt ist mäßig fragmentiert, wobei der Wettbewerb zwischen plattformnativ ausgerichteten Anbietern und anbieterunabhängigen Managed Security Providern aufgeteilt ist. Plattformnative Anbieter konkurrieren durch Erkennungseffektivität, Sensor-Integration und schnellere Triage, was die Übergabe zwischen Produktdaten und Analystenanktion vereinfachen kann. CrowdStrike führte Charlotte AI Detection Triage in seiner Herbst-2025-Version ein, um Erkennungen zu bewerten und Maßnahmen zu empfehlen, bevor ein menschlicher Analyst sie überprüft. Dieser Ansatz platziert automatisierte Analyse in der ersten Phase eines gemeinsamen Workflows und kann das Volumen der routinemäßigen Entscheidungen reduzieren, die Analysten überprüfen müssen. Sophos schloss seine Secureworks-Akquisition im Februar 2025 ab und integrierte Sophos Endpoint bis September 2025 in alle Taegis MDR- und XDR-Abonnements, wodurch Endpunkttechnologie und eine Multi-Vendor-Managed-Service-Schicht zusammengeführt wurden.
Anbieterunabhängige Provider konkurrieren durch Flexibilität und Modelle, die für Mittelmarktkäufer leichter zu übernehmen sind. Arctic Wolf erwarb Cylance für 160 Millionen USD im Februar 2025 und fügte seiner Aurora-Plattform einen proprietären Endpunkt-Agenten hinzu, wodurch seine bisherige Abhängigkeit von Endpunkt-Tools von Drittanbietern reduziert wurde. Zscaler schloss seine Akquisition von Red Canary für 675 Millionen USD am 1. August 2025 ab und verknüpfte Managed Detection-Kapazitäten mit Zero-Trust-Telemetrie und Exposure Management. LevelBlue schloss seine Cybereason-Akquisition am 25. November 2025 ab und fügte XDR-, digitale Forensik-, Incident Response- und Threat Intelligence-Kapazitäten hinzu, die sein Security-Operations-Angebot erweitern.
Partnerschaften sind auch ein wichtiger Wettbewerbsweg im Co-Managed EDR Services Markt. Cyderes und Palo Alto Networks kündigten am 1. Oktober 2026 eine Partnerschaft an, die Cyderes als Bereitstellungspartner für Cortex XDR und Cortex XSIAM in Nordamerika und EMEA positioniert. Das Modell trennt die Plattformentwicklung von Analystenanoperationen, während ein verknüpftes Kundenangebot und definierte Serviceverantwortlichkeiten erhalten bleiben. Souveränitätskonforme Bereitstellung für regulierte Mittelmarktkunden außerhalb Nordamerikas und Westeuropas bleibt eine offene Chance, neben Monitoring, das industrielle Endpunktdaten mit Unternehmenstelemetrie korreliert. ISO/IEC 27001-Zertifizierung und SOC 2 Typ II-Attestierung sind zu Basisanforderungen in regulierten Branchen geworden, und Anbieter ohne diese können in der Angebotsanforderungsphase ausgeschlossen werden.
Co-Managed EDR Services Branchenführer
-
CrowdStrike Holdings, Inc.
-
Sophos Limited
-
Arctic Wolf Networks, Inc.
-
SentinelOne, Inc.
-
Rapid7, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Co-Managed-EDR-Dienste-Markt Unternehmen in diesem Bericht
- CrowdStrike Holdings, Inc.
- SentinelOne, Inc.
- Sophos Limited
- Arctic Wolf Networks, Inc.
- Rapid7, Inc.
- Palo Alto Networks, Inc.
- Trend Micro Incorporated
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- Bitdefender SRL
- WithSecure Corporation
- ESET, spol. s r.o.
- Red Canary, Inc.
- eSentire, Inc.
- Expel, Inc.
- Deepwatch, Inc.
- Critical Start, Inc.
- Binary Defense Systems, Inc.
- Huntress Labs Incorporated
- Ontinue, Inc.
- LevelBlue, Inc.
- Cybereason Inc.
- Malwarebytes Inc.
- Trellix, a division of Musarubra US LLC
Neueste Industrielle Entwicklungen in Co-Managed-EDR-Dienste-Markt
- Oktober 2026: Palo Alto Networks und IBM kündigten eine Partnerschaft für die nächste Phase des NHS England Secure Boundary-Programms an, die co-managed Cloud-basierte Sicherheit für mehr als 2 Millionen Geräte, 200 NHS-Trusts und 55.000 Organisationen bereitstellt, die Gesundheitsdaten nach dem Modell „Defend as One” verarbeiten.
- Oktober 2026: Cyderes und Palo Alto Networks kündigten eine Partnerschaft an, die Cyderes als erstklassigen Bereitstellungspartner für Cortex XDR und Cortex XSIAM in den Vereinigten Staaten, Kanada und EMEA positioniert und sowohl vollständig verwaltete als auch co-managed Sicherheitsprogramme unterstützt.
- Oktober 2026: Huntress kündigte eine Vertriebspartnerschaft mit ALSO an, die die Huntress Agentic Security Platform auf 31 europäische Länder ausweitet und sein EMEA-Kanal-Ökosystem für KMU-fokussierte Co-Managed EDR Services stärkt.
- März 2026: Huntress führte Managed Endpoint Security Posture Management und Managed Identity Security Posture Management Produkte ein und erweiterte seine Agentic Security Platform um proaktive Angriffsflächen-Reduzierung neben Co-Managed EDR für KMU-Kunden.
Globaler Co-Managed EDR Services Marktbericht – Umfang
Der Co-Managed EDR Services Marktbericht ist segmentiert nach Serviceangebot (Managed EDR Monitoring und Alert Triage, Co-Managed Threat Hunting, Co-Managed Untersuchung und Forensik, Co-Managed Containment und Remediation sowie weitere Serviceangebote), Bereitstellungsmodell (Cloud-basiert, Hybrid Cloud und On-Premises, On-Premises und Air-Gapped, Sovereign oder Regional Cloud), Unternehmensgröße (Kleine und mittelständische Unternehmen, Großunternehmen), Endnutzerbranche (BFSI, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Behörden und Verteidigung, Fertigung und Industrie, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten, Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Managed EDR Monitoring und Alert Triage |
| Co-Managed Threat Hunting |
| Co-Managed Untersuchung und Forensik |
| Co-Managed Containment und Remediation |
| Weitere Serviceangebote |
| Cloud-basiert |
| Hybrid Cloud und On-Premises |
| On-Premises und Air-Gapped |
| Sovereign oder Regional Cloud |
| Kleine und mittelständische Unternehmen |
| Großunternehmen |
| BFSI |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Behörden und Verteidigung |
| Fertigung und Industrie |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Chile | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Singapur | |
| Übriger Asien-Pazifik-Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Israel | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten |
| Nach Serviceangebot | Managed EDR Monitoring und Alert Triage | |
| Co-Managed Threat Hunting | ||
| Co-Managed Untersuchung und Forensik | ||
| Co-Managed Containment und Remediation | ||
| Weitere Serviceangebote | ||
| Nach Bereitstellungsmodell | Cloud-basiert | |
| Hybrid Cloud und On-Premises | ||
| On-Premises und Air-Gapped | ||
| Sovereign oder Regional Cloud | ||
| Nach Unternehmensgröße | Kleine und mittelständische Unternehmen | |
| Großunternehmen | ||
| Nach Endnutzerbranche | BFSI | |
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Behörden und Verteidigung | ||
| Fertigung und Industrie | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Chile | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Singapur | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Israel | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Co-Managed EDR Services Markt?
Die Marktgröße für Co-Managed EDR Services wird auf 1,08 Milliarden USD im Jahr 2026, 1,29 Milliarden USD im Jahr 2027 und 2,72 Milliarden USD bis 2032 geschätzt, basierend auf einem Prognosezeitraum von 2027 bis 2032.
Wie hoch ist die prognostizierte CAGR für Co-Managed EDR Services?
Der Sektor wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 16,03 % wachsen, da Kunden kontinuierliches Monitoring, koordinierte Untersuchungen und klare Verantwortlichkeiten zwischen internen Teams und Anbieterteams suchen.
Welches Serviceangebot hat den größten Anteil?
Managed EDR Monitoring und Alert Triage hielt im Jahr 2026 einen Umsatzanteil von 36,41 %, da es einen praktischen Einstiegspunkt für Unternehmen bietet, die externe Analysteunterstützung wünschen, während sie Entscheidungen mit höherer Auswirkung intern behalten.
Welches Bereitstellungsmodell gewinnt an Dynamik?
Sovereign oder Regional Cloud wird voraussichtlich bis 2032 mit einer CAGR von 16,82 % wachsen, da Anforderungen an den Datenspeicherort zunehmend die Beschaffung regulierter Kunden und die Gestaltung gemeinsamer Sicherheitsdienstleistungen beeinflussen.
Welche Endnutzerbranche wächst am schnellsten?
Gesundheitswesen und Biowissenschaften werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 17,61 % wachsen, da vernetzte Medizingeräte, klinische Systeme, Patientendaten und die Kontinuität der Versorgung wichtige Security-Operations-Anforderungen schaffen.
Welche Region wird voraussichtlich am schnellsten wachsen?
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 16,98 % wachsen, unterstützt durch digitale Transformation, höhere Angriffshäufigkeit, Cybersicherheitsrahmen und einen größeren Bedarf an Security-Operations-Unterstützung in seinen wachstumsstarken Volkswirtschaften.