
Taille et Part du Marché des Services Gérés de Chasse aux Menaces Proactive
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 6.07 Milliards de dollars |
| Taille du Marché (2032) | 11.83 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 14.28 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché des Services Gérés de Chasse aux Menaces Proactive par Mordor Intelligence
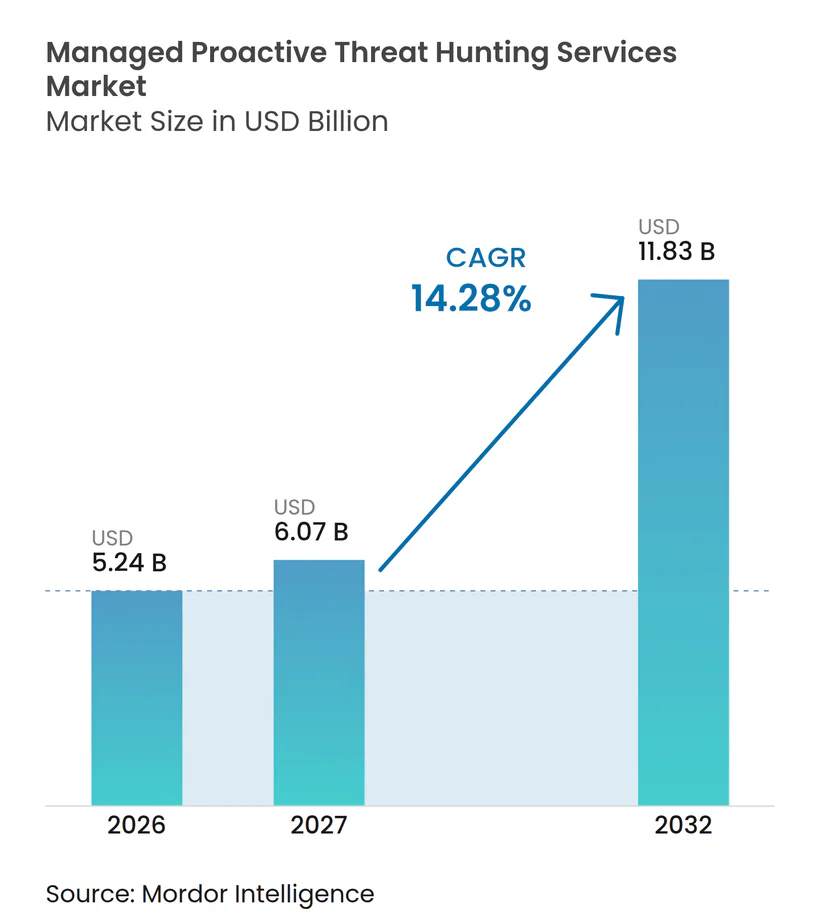
La taille du Marché des Services Gérés de Chasse aux Menaces Proactive devrait s'étendre de 5,24 milliards USD en 2026 et 6,07 milliards USD en 2027 à 11,83 milliards USD d'ici 2032, enregistrant un CAGR de 14,28% entre 2027 et 2032. Le marché des services gérés de chasse aux menaces proactive est façonné par un passage de la gestion réactive des alertes vers des investigations continues qui testent les menaces non détectées par les contrôles automatisés. Les opérateurs de rançongiciels, la compromission de la chaîne d'approvisionnement et l'utilisation abusive des identités augmentent la valeur des investigations continues dans des environnements d'entreprise complexes. Les acheteurs recherchent également un soutien capable d'utiliser les données de sécurité déjà collectées sur les terminaux, les systèmes cloud et les outils d'identité. Les fournisseurs répondent par des flux de travail assistés par l'IA, des pipelines de télémétrie plus larges et des modèles de livraison cogérés qui maintiennent l'implication du client. Le coût, la preuve de la valeur financière, la fragmentation des données et les règles régissant le mouvement transfrontalier des données continuent de ralentir certaines décisions d'achat.
Points Clés du Rapport
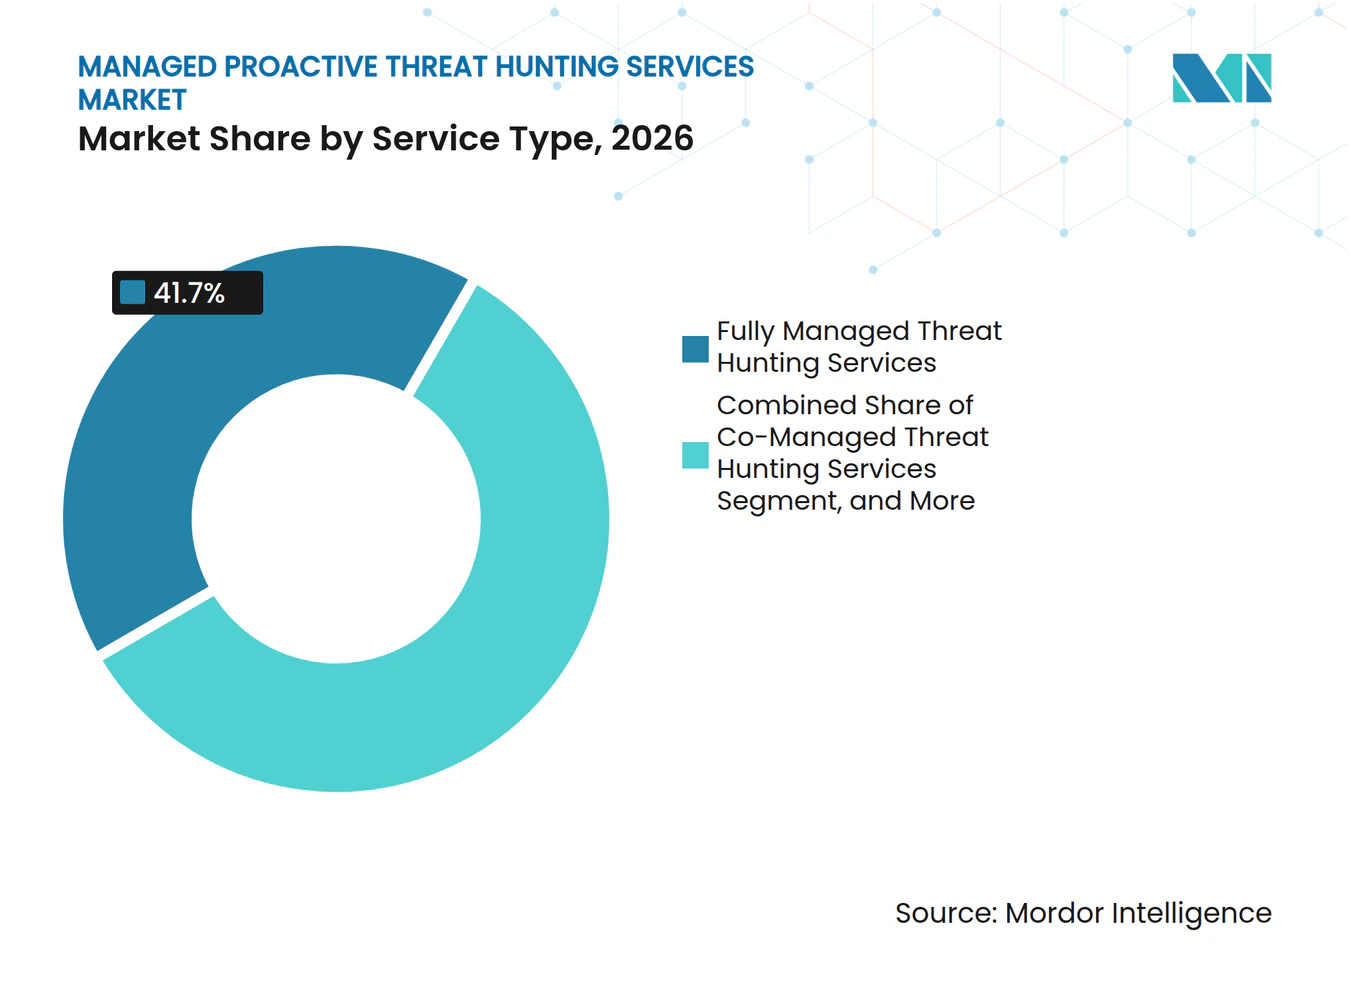
- Par type de service, les Services de Chasse aux Menaces Entièrement Gérés détenaient 41,70% de la part du Marché des Services Gérés de Chasse aux Menaces Proactive en 2026, tandis que les Services de Chasse aux Menaces Cogérés devraient se développer à un CAGR de 16,49% jusqu'en 2032.
- Par mode de déploiement, le Cloud Hybride représentait 49,37% en 2026 et devrait progresser à un CAGR de 16,69% jusqu'en 2032.
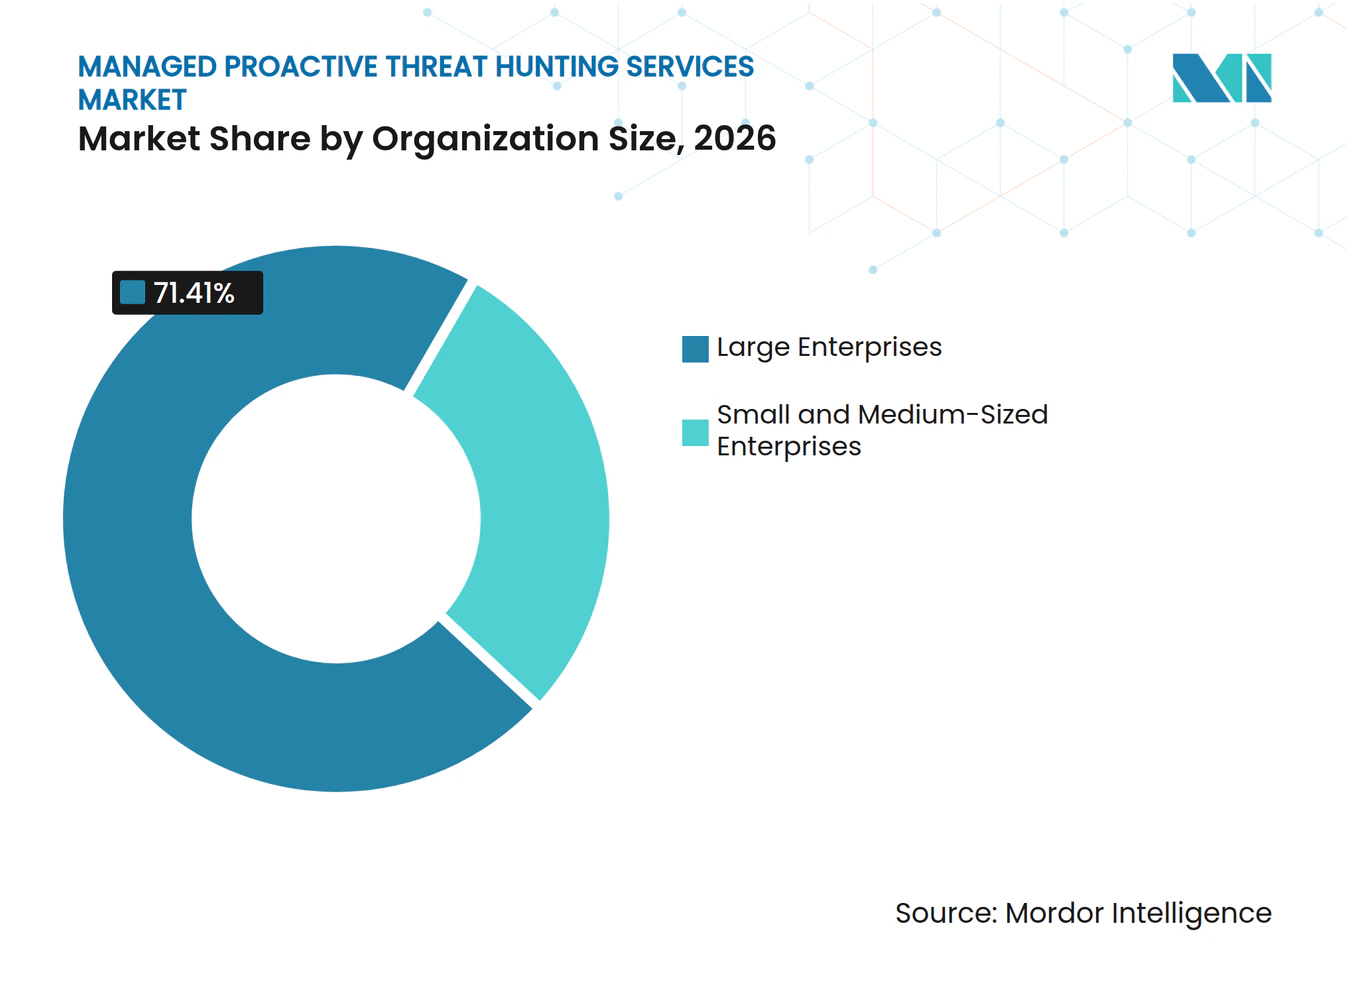
- Par taille d'organisation, les Grandes Entreprises représentaient 71,41% du chiffre d'affaires du Marché des Services Gérés de Chasse aux Menaces Proactive en 2026, tandis que les PME devraient se développer à un CAGR de 17,32% jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI détenait 26,33% du marché en 2026, tandis que la Santé et les Sciences de la Vie devraient se développer à un CAGR de 18,12% jusqu'en 2032.
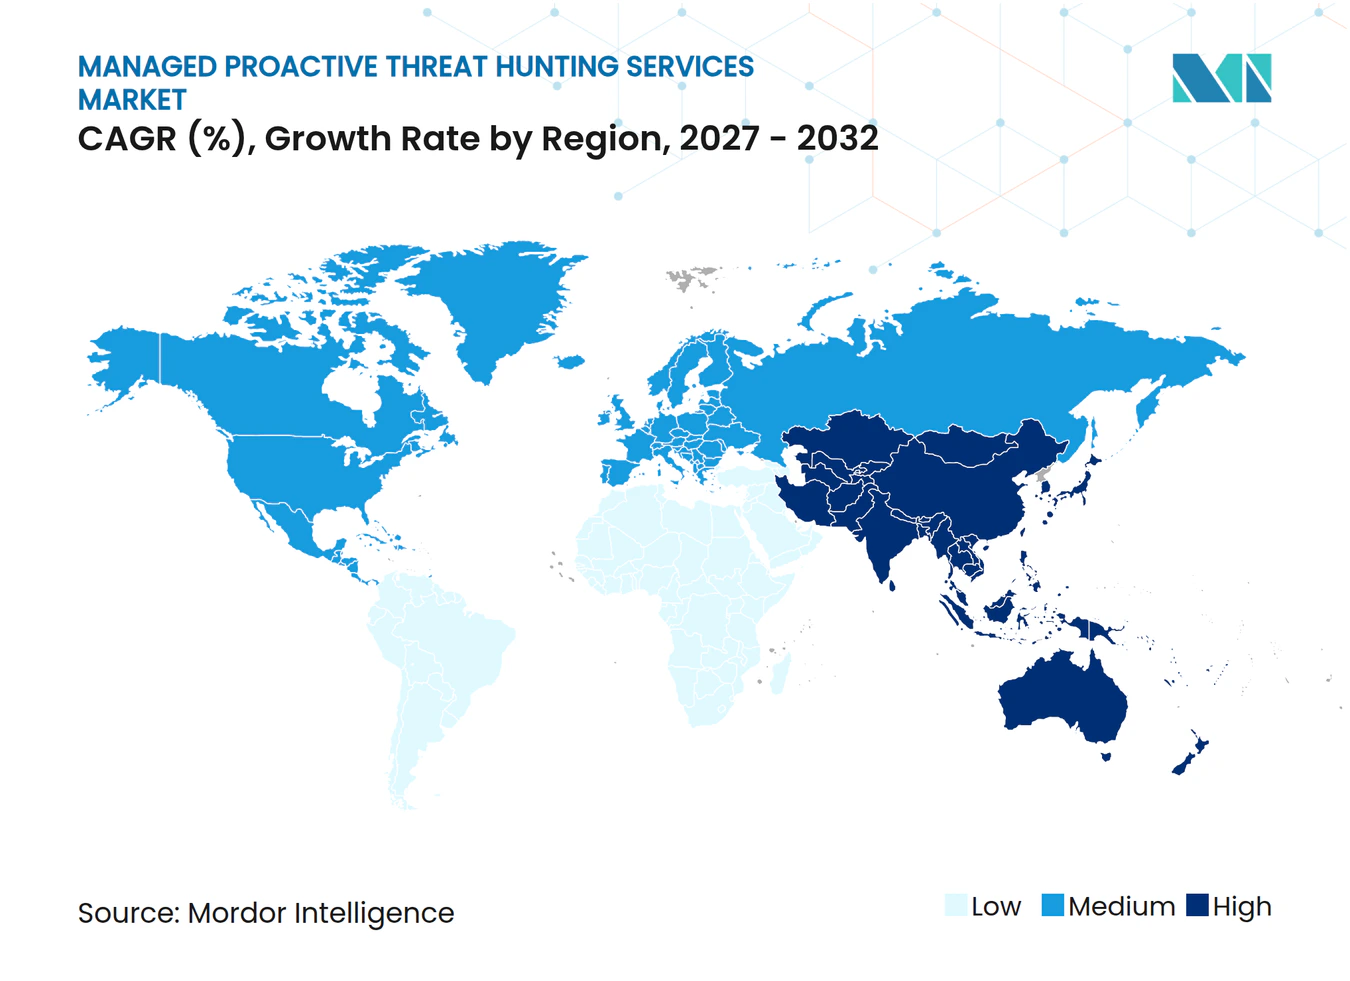
- Par géographie, l'Amérique du Nord détenait 40,19% du marché en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 17,89% jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| Moteur | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Escalade des Attaques par Rançongiciels, de la Chaîne d'Approvisionnement et Basées sur l'Identité | +3.2% | Mondial, concentré en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Expansion du Cloud Hybride et des Charges de Travail Connectées | +2.6% | Mondial, plus fort en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Pénurie de Compétences en Cybersécurité et Demande d'Expertise Externalisée | +2.4% | Mondial, aigu dans l'UE et en Asie-Pacifique | Long terme (≥ 4 ans) |
| Pression Réglementaire pour la Détection et la Réponse Continues | +2.0% | Amérique du Nord et UE, NIS2, DORA, SEC | Moyen terme (2-4 ans) |
| Opérations Autonomes contre les Menaces et Investigation Assistée par l'IA | +1.6% | Mondial, les marchés à forte orientation technologique en tête | Moyen terme (2-4 ans) |
| Réutilisation de la Télémétrie de Sécurité Existante via une Chasse Agnostique aux Plateformes | +1.1% | Mondial, particulièrement les entreprises du marché intermédiaire | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade des Attaques par Rançongiciels, de la Chaîne d'Approvisionnement et Basées sur l'Identité
Le rançongiciel en tant que service a rendu les attaques complexes accessibles à un groupe plus large d'affiliés et a exercé une pression sur les équipes de sécurité qui dépendent uniquement des volumes d'alertes. La santé et la santé publique ont enregistré le nombre le plus élevé d'incidents de rançongiciels parmi les 16 secteurs d'infrastructure critique dans les données du FBI résumées par l'Association Américaine des Hôpitaux pour 2025. Cette exposition accroît la demande pour le marché des services gérés de chasse aux menaces proactive parmi les réseaux hospitaliers et les systèmes cliniques qui doivent identifier les intrusions avant que la prestation de soins ne soit perturbée. La CISA, le FBI et le HHS ont documenté plus de 500 victimes du rançongiciel Medusa dans les infrastructures critiques en avril 2026 et ont décrit un modèle de double extorsion qui accroît l'importance de la découverte précoce.[1] La compromission de la chaîne d'approvisionnement et la livraison de rançongiciels se chevauchent de plus en plus car l'accès à un fournisseur de confiance peut être utilisé pour atteindre un environnement cible. La télémétrie d'identité doit donc être placée aux côtés des signaux des terminaux dans un programme de chasse crédible.
Expansion du Cloud Hybride et des Charges de Travail Connectées
Les environnements hybrides produisent simultanément des informations de sécurité sur l'infrastructure sur site, les environnements de cloud privé et les services de cloud public. Ce modèle opérationnel crée des volumes de données et des différences architecturales qu'une seule pile de sécurité peut avoir du mal à couvrir de manière cohérente. Le marché des services gérés de chasse aux menaces proactive bénéficie lorsque les fournisseurs peuvent normaliser les informations provenant de plusieurs environnements et appliquer les mêmes hypothèses de chasse à travers eux. Arctic Wolf a déclaré que sa Plateforme Aurora traitait plus de 9 000 milliards d'observations de sécurité chaque semaine sur des environnements sur site et cloud grâce à la normalisation du Cadre de Schéma de Cybersécurité Ouvert en octobre 2025. Les outils de sécurité internes peuvent laisser des lacunes de couverture lorsqu'ils n'ingèrent pas les journaux natifs du cloud à une échelle de production. L'utilisation continue des applications connectées et des infrastructures mixtes devrait maintenir la couverture de télémétrie comme un enjeu d'achat central.
Pénurie de Compétences en Cybersécurité et Demande d'Expertise Externalisée
Les pénuries de main-d'œuvre en cybersécurité continuent de limiter la capacité d'une organisation à pourvoir des rôles d'investigation spécialisés. L'ISACA a rapporté en 2025 que 55% des équipes de cybersécurité étaient en sous-effectif, 65% avaient des postes non pourvus et 66% des praticiens ressentaient un stress professionnel plus élevé qu'il y a 5 ans. Ces conditions rendent difficile le maintien d'une couverture permanente et la mise à jour des manuels de chasse en interne. Le marché des services gérés de chasse aux menaces proactive offre un moyen d'accéder à des enquêteurs, à des renseignements sur les menaces et à des routines opérationnelles établies sans constituer une équipe interne complète. La question est particulièrement pertinente là où les petites organisations ne peuvent pas rivaliser pour les talents en sécurité avec les grands employeurs. La demande à long terme est soutenue car l'externalisation répond à la fois aux postes vacants et à la pression exercée sur les analystes existants.
Pression Réglementaire pour la Détection et la Réponse Continues
Les exigences réglementaires deviennent plus précises concernant la journalisation, la surveillance et la preuve que les capacités de détection sont en place. Le guide de mise en œuvre technique NIS2 de l'UE identifie les fournisseurs de services de sécurité gérés dans le champ des obligations pertinentes et soutient des attentes de surveillance plus structurées.[2] DORA exige également une surveillance continue des anomalies TIC avec des contrôles en couches et des alertes automatiques. Ces conditions soutiennent le Marché des Services Gérés de Chasse aux Menaces Proactive car les acheteurs ont besoin à la fois d'une couverture de sécurité et de la preuve que les contrôles fonctionnent comme prévu. La détection continue est particulièrement importante pour les organisations qui font face à de courtes fenêtres de signalement des incidents. Les fournisseurs gérés peuvent aider les acheteurs à démontrer leur capacité de surveillance, à conserver les dossiers d'investigation et à apporter une expertise là où les équipes internes sont limitées.
Analyse de l'Impact des Freins*
| Frein | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Coût Élevé de la Chasse aux Menaces Humaine 24h/24 et 7j/7 | -2.9% | Mondial, affecte de manière disproportionnée les PME et les marchés émergents | Court terme (≤ 2 ans) |
| Difficultés à Démontrer le Retour sur Investissement des Pertes Évitées | -2.1% | Mondial, plus prononcé dans les organisations à budget contraint | Moyen terme (2-4 ans) |
| Télémétrie Fragmentée et Complexité d'Intégration | -1.5% | Mondial, concentré dans les environnements informatiques hétérogènes | Moyen terme (2-4 ans) |
| Souveraineté des Données et Restrictions de Télémétrie Transfrontalière | -0.8% | UE et Asie-Pacifique, Allemagne, Japon, Inde | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Coût Élevé de la Chasse aux Menaces Humaine 24h/24 et 7j/7
La chasse continue menée par des humains nécessite des analystes spécialisés, une couverture par équipes, des renseignements actuels et des manuels régulièrement mis à jour. Ces exigences peuvent rendre une capacité interne complète coûteuse, en particulier lorsqu'elle s'ajoute aux outils de détection et de réponse sur les terminaux. Le Marché des Services Gérés de Chasse aux Menaces Proactive fait face à une barrière d'accessibilité financière parmi les PME et les organisations opérant avec des budgets de sécurité limités. L'investigation assistée par l'IA peut réduire l'effort manuel requis dans chaque cycle de chasse, mais les clients peuvent ne pas bénéficier immédiatement de ces gains d'efficacité sous forme de prix réduits. Les fournisseurs doivent encore constituer des équipes expérimentées pour enquêter sur les résultats prioritaires et soutenir les décisions des clients. La sensibilité aux coûts est donc susceptible de rester la plus forte là où les acheteurs ne peuvent pas justifier un service toujours actif.
Difficultés à Démontrer le Retour sur Investissement des Pertes Évitées
La chasse aux menaces crée une grande partie de sa valeur lorsqu'une intrusion ne devient pas un incident matériel. Ce résultat de pertes évitées est difficile à traduire par les responsables de la sécurité en un argument financier direct pour les comités budgétaires. Les fournisseurs rapportent souvent la réduction du temps de présence, les chasses effectuées et la couverture MITRE ATT&CK, mais ces mesures ne montrent pas toujours un résultat financier. Le Marché des Services Gérés de Chasse aux Menaces Proactive peut faire face à des cycles d'achat plus longs lorsque les acheteurs ont besoin d'un lien mesurable entre l'activité de service et la prévention des pertes. Des mesures de résultats cohérentes aideraient les clients à comparer les fournisseurs et à expliquer la valeur du travail de sécurité proactif. Jusqu'à ce que ces mesures soient utilisées plus largement, l'incertitude sur le retour sur investissement restera un frein pour les organisations à budget contraint.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Type de Service :
Les Modèles Cogérés Modifient la Prime des Services Entièrement GérésLes Services de Chasse aux Menaces Entièrement Gérés détenaient 41,70% du Marché des Services Gérés de Chasse aux Menaces Proactive en 2026. Cette position reflète la préférence des organisations qui souhaitent externaliser la main-d'œuvre de chasse, les outils et la couverture continue. Ce modèle convient aux acheteurs sans centre d'opérations de sécurité mature car il donne accès à des ressources spécialisées sans effectif d'analystes internes. Il offre également aux organisations une relation unique avec un fournisseur pour les investigations régulières, l'escalade opérationnelle et les routines opérationnelles nécessaires lorsqu'une découverte requiert une attention immédiate. La livraison entièrement gérée reste importante là où une équipe de sécurité interne a une capacité limitée à interpréter des résultats complexes et à coordonner une réponse à travers les systèmes métier.
Les Services de Chasse aux Menaces Cogérés devraient enregistrer un CAGR de 16,49% jusqu'en 2032. Le Marché des Services Gérés de Chasse aux Menaces Proactive évolue donc vers des modèles qui ajoutent la télémétrie, le renseignement et les manuels du fournisseur aux équipes internes plutôt que de les remplacer. Cette approche peut séduire les organisations réglementées qui souhaitent que la responsabilité reste avec le personnel interne tout en bénéficiant d'une capacité externe pour des investigations plus approfondies. Les services basés sur des campagnes servent les acheteurs du marché intermédiaire qui mènent des investigations définies et basées sur des hypothèses autour d'acteurs de menaces spécifiques ou de divulgations de vulnérabilités. La chasse basée sur la réponse aux incidents et les contrats de rétention sont pertinents là où les arrangements d'assurance cyber encouragent une relation avec un fournisseur avant qu'un événement ne se produise, bien que des plateformes évolutives soient nécessaires pour éviter la pression sur les marges des fournisseurs.



Par Mode de Déploiement :
Le Cloud Hybride Reflète le Fonctionnement des Systèmes d'EntrepriseLe Cloud Hybride détenait 49,37% du Marché des Services Gérés de Chasse aux Menaces Proactive en 2026. Il devrait également progresser à un CAGR de 16,69% jusqu'en 2032. Cette position reflète le fait que de nombreuses grandes organisations exploitent des systèmes hérités sur site tout en utilisant des charges de travail natives du cloud pour les nouvelles applications et les services orientés clients. Les fournisseurs doivent rassembler les informations de ces environnements distincts sans créer de nouvelles zones d'ombre ni obliger le client à maintenir des processus d'investigation séparés. La livraison hybride est donc étroitement liée à la capacité de normaliser les données et d'exécuter un processus d'investigation cohérent dans l'ensemble de l'environnement.
Le déploiement entièrement basé sur le cloud est pertinent pour les organisations natives du cloud et les PME qui n'ont pas d'engagements majeurs en matière d'infrastructure héritée. La livraison sur site reste nécessaire dans les environnements à accès restreint, les installations de défense et les paramètres d'infrastructure critique où la résidence des données limite le mouvement de la télémétrie. L'environnement d'infrastructure critique de l'Allemagne soutient des choix de déploiement pouvant répondre aux exigences locales de surveillance et de contrôle des données. Elastic a introduit AlertZero en octobre 2026 en tant que système d'IA multi-agents destiné aux environnements cloud, autogérés et à accès restreint. Cette offre illustre pourquoi les fournisseurs ont besoin de flexibilité dans les architectures de déploiement, plutôt que de supposer que chaque acheteur peut centraliser les informations de sécurité dans un cloud public.
Par Taille d'Organisation :
L'Adoption par les PME Augmente à Mesure que les Barrières d'Accès DiminuentLes Grandes Entreprises représentaient 71,41% du Marché des Services Gérés de Chasse aux Menaces Proactive en 2026. Les grandes organisations disposent de budgets de sécurité plus importants, de surfaces d'attaque plus larges et de canaux d'approvisionnement établis pour les services de sécurité gérés. Elles exploitent également des parcs technologiques complexes qui rendent l'investigation continue plus précieuse, notamment plusieurs unités commerciales et un mélange d'applications héritées et modernes. Leur taille contribue à soutenir des contrats dédiés avec les fournisseurs et des configurations de services avancées que les acheteurs plus petits peuvent ne pas être en mesure de financer. Ce groupe d'acheteurs reste central pour les revenus car il dispose des ressources nécessaires pour déployer une couverture étendue dans son environnement opérationnel.
Les PME devraient enregistrer un CAGR de 17,32% jusqu'en 2032. Leur adoption est soutenue par des offres spécialisées, une économie par terminal plus faible grâce à l'automatisation assistée par l'IA et des exigences d'assurance qui peuvent favoriser la surveillance continue. La constatation de l'ISACA que 65% des organisations avaient des postes de cybersécurité non pourvus souligne le défi de dotation en personnel auquel font face les acheteurs plus petits. TD SYNNEX Germany et digit solutions ont lancé un service de SOC géré en langue allemande en novembre 2025 pour aider les fournisseurs de services gérés à servir les clients PME et du secteur public sans leur propre SOC.[3] Les formats cogérés et basés sur des campagnes peuvent fournir un accès à des compétences spécialisées sans le prix et l'engagement d'un engagement géré à temps plein, permettant aux fournisseurs d'atteindre des organisations avec des budgets plus restreints.

Par Secteur d'Utilisation Final :
La Santé et les Sciences de la Vie Dépassent le BFSILe BFSI détenait 26,33% du Marché des Services Gérés de Chasse aux Menaces Proactive en 2026. Le secteur a une longue histoire d'investissement dans la détection des menaces car il gère des données financières et personnelles de grande valeur. Ses exigences de conformité et la nécessité de protéger les services en temps réel soutiennent également la surveillance continue des applications que les clients et les employés utilisent chaque jour. Les équipes de sécurité de ce secteur doivent généralement enquêter sur l'activité à travers les canaux clients, les systèmes internes et les services cloud. Ces conditions font de l'investigation proactive une partie établie de ses dépenses de sécurité et de son processus de sélection des fournisseurs.
La Santé et les Sciences de la Vie devraient se développer à un CAGR de 18,12% jusqu'en 2032. L'Association Américaine des Hôpitaux a rapporté que la santé et la santé publique avaient le nombre le plus élevé d'incidents de rançongiciels parmi les 16 secteurs d'infrastructure critique en 2025. Ce risque incite les systèmes hospitaliers à se concentrer davantage sur la détection continue et l'investigation gérée car les perturbations peuvent affecter les systèmes cliniques et les opérations de soins. La demande du gouvernement et de la défense reflète l'exposition aux activités des États-nations et la nécessité de protéger les systèmes sensibles. L'énergie et les services publics augmentent leur adoption à mesure que la technologie opérationnelle et la technologie de l'information deviennent plus connectées, tandis que les technologies de l'information et des télécommunications, le commerce de détail et le commerce électronique, et d'autres groupes d'utilisateurs finaux ajoutent une base de demande plus large.
Analyse Géographique
Marché des Services Gérés de Chasse aux Menaces Proactive en Amérique du Nord
L'Amérique du Nord détenait 40,19 % de la part du Marché des Services Gérés de Chasse aux Menaces Proactive en 2026. La région concentre un grand nombre d'acheteurs de sécurité d'entreprise et dispose d'un écosystème mature de fournisseurs de sécurité gérée. Les organisations font également face à un environnement réglementaire qui met davantage l'accent sur la détection rapide et la gestion des incidents, ce qui peut faire de la surveillance continue une exigence opérationnelle pratique. La santé et l'industrie manufacturière restent des groupes d'acheteurs importants, car les rançongiciels ont créé des risques opérationnels et financiers. Les États-Unis dominent les revenus régionaux, tandis que le Canada et le Mexique soutiennent une demande supplémentaire à mesure que les fournisseurs étendent leur couverture et leur disponibilité de services.
Marché des Services Gérés de Chasse aux Menaces Proactive en Europe et en Amérique du Sud
L'Europe est la deuxième zone géographique pour le Marché des Services Gérés de Chasse aux Menaces Proactive. L'Allemagne, le Royaume-Uni et la France mènent l'adoption, tandis que NIS2 et DORA soutiennent l'investissement dans les processus de surveillance, de journalisation et de détection.[4] L'Allemagne ajoute des exigences relatives aux infrastructures critiques qui peuvent favoriser des modèles de déploiement à données contrôlées. Les fournisseurs proposant des services agnostiques en termes de plateforme peuvent répondre aux acheteurs qui doivent conserver la télémétrie dans des emplacements définis. L'Amérique du Sud en est à un stade plus précoce, le Brésil et l'Argentine représentant les principales zones de demande des entreprises.
Marché des Services Gérés de Chasse aux Menaces Proactive en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 17,89 % jusqu'en 2032. Le Japon constitue un marché significatif, car les fournisseurs locaux introduisent des services qui intègrent la chasse proactive dans le cycle des opérations de sécurité du Marché des Services Gérés de Chasse aux Menaces Proactive. MBSD a lancé MBSD-SOC Proactive Hunt en octobre 2026 et a indiqué que les règles de détection issues de la chasse sont réinjectées dans sa surveillance SIEM continue. La Chine, l'Inde et la Corée du Sud augmentent également leurs investissements dans les capacités de sécurité, tandis que le Moyen-Orient, mené par l'Arabie saoudite et les Émirats arabes unis, et l'Afrique, menée par l'Afrique du Sud et le Nigéria, sont des zones émergentes où les fournisseurs doivent adapter leur prestation aux conditions opérationnelles locales et aux règles relatives aux données.
Paysage Concurrentiel
Concentration du Marché
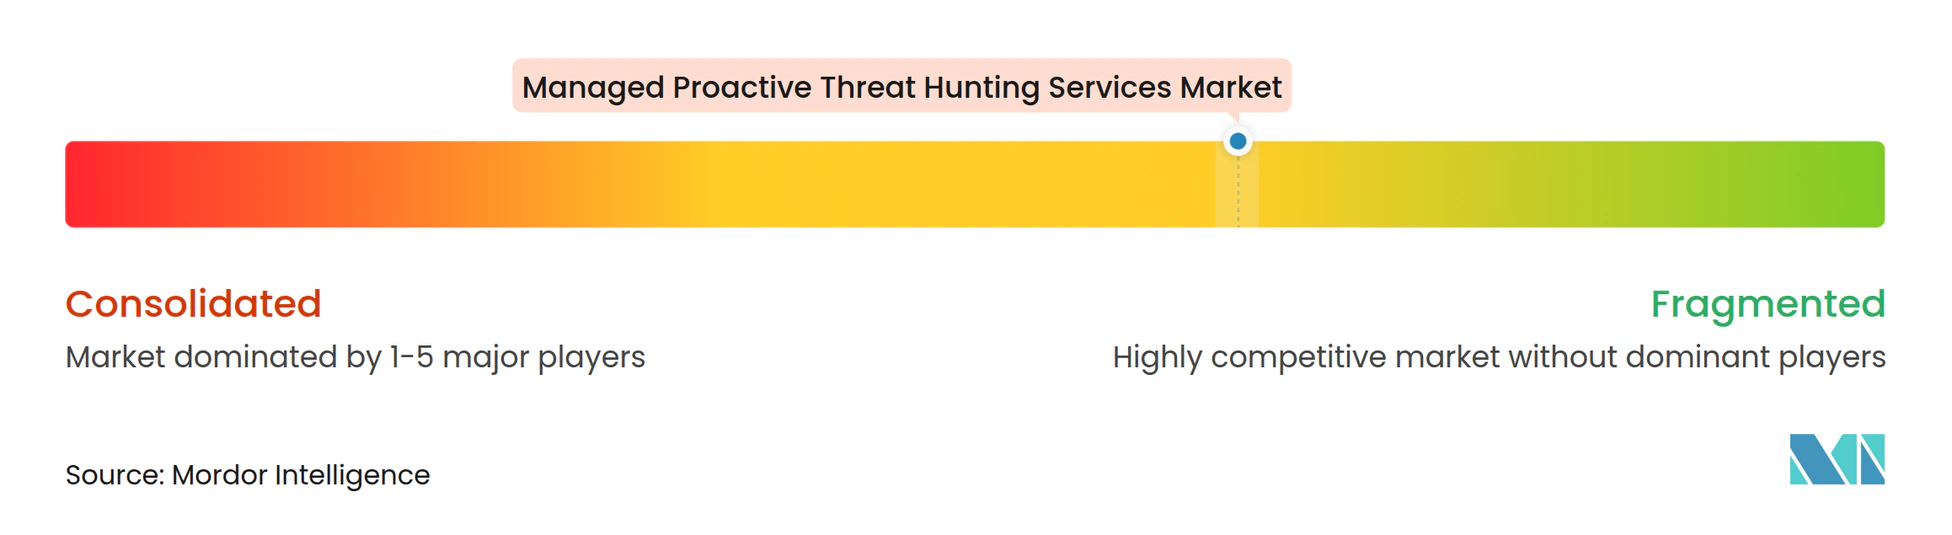
Le Marché des Services Gérés de Chasse aux Menaces Proactive est modérément fragmenté parmi les grandes plateformes et plus fragmenté parmi les fournisseurs spécialisés. La capacité d'IA et la profondeur du renseignement deviennent des facteurs concurrentiels plus importants qu'une simple augmentation des effectifs d'analystes. Les grands fournisseurs intègrent des fonctions de chasse autonomes dans les couches de services gérés pour augmenter le débit des investigations et traiter le volume de données de sécurité dans les environnements clients. CrowdStrike a lancé Threat AI en septembre 2025 avec un Agent de Chasse pour les requêtes continues et un Agent d'Analyse des Logiciels Malveillants pour la génération automatisée de règles YARA. Cette initiative montre comment les fournisseurs leaders cherchent à dissocier la capacité de chasse d'une expansion linéaire des équipes d'analystes.
Elastic a introduit AlertZero en octobre 2026 en tant que couche basée sur des agents pour les opérations de sécurité comprenant Triage Watch, Hunt Watch, Detection Watch et Forensics Watch. Le produit est destiné à soutenir la chasse continue, l'ajustement de la détection et le travail forensique dans les déploiements cloud, autogérés et à accès restreint. Arctic Wolf a formalisé une collaboration stratégique avec AWS en octobre 2025 pour faire évoluer la Plateforme Aurora et son SOC alimenté par l'IA, tout en déclarant que la plateforme traite plus de 9 000 milliards d'observations de sécurité chaque semaine. Ces actions montrent une concurrence centrée sur l'échelle des données, l'automatisation et un soutien environnemental plus large. Le Marché des Services Gérés de Chasse aux Menaces Proactive voit également les fournisseurs utiliser les relations cloud et l'architecture des produits pour améliorer la portée de la livraison gérée.
Des spécialistes tels que Red Canary, Expel et Huntress Labs se distinguent par leur expertise sectorielle et leur livraison cogérée qui laisse les clients plus impliqués dans les décisions. Des espaces blancs subsistent dans la chasse aux menaces consciente de la technologie opérationnelle, où les compétences de détection spécialisées sont limitées, et dans les emplacements où les exigences de conformité rendent difficile la livraison de services hébergés dans le cloud. La consolidation devrait favoriser les entreprises qui combinent une large couverture de télémétrie, un renseignement sur les menaces propriétaire et une capacité d'investigation automatisée. Aucune part de marché combinée pour les principales entreprises n'a été fournie, de sorte qu'un score de concentration ne peut pas être calculé selon les critères énoncés.
Leaders du Secteur des Services Gérés de Chasse aux Menaces Proactive
-
CrowdStrike Holdings, Inc.
-
Arctic Wolf Networks, Inc.
-
Sophos Limited
-
Palo Alto Networks, Inc.
-
SentinelOne, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés de Chasse aux Menaces Proactive Entreprises couvertes dans ce rapport
- CrowdStrike Holdings, Inc.
- Arctic Wolf Networks, Inc.
- Sophos Limited
- Microsoft Corporation
- Palo Alto Networks, Inc.
- SentinelOne, Inc.
- Rapid7, Inc.
- eSentire, Inc.
- Red Canary
- Expel, Inc.
- Huntress Labs Incorporated
- LevelBlue
- Bitdefender SRL
- Critical Start, Inc.
- Binary Defense Systems, Inc.
- Kroll, LLC
- WithSecure Corporation
- Darktrace Limited
- IBM Corporation
- Cisco Systems, Inc.
- Fortinet, Inc.
- Trend Micro Incorporated
- Orange S.A.
Développements industriels récents dans Marché des Services Gérés de Chasse aux Menaces Proactive
- Octobre 2026 : Elastic a lancé AlertZero le 8 octobre 2026, une couche agentique dans Elastic Security déployant 4 agents d'IA spécialisés, Triage Watch, Hunt Watch, Detection Watch et Forensics Watch, pour chasser en continu les menaces, affiner les détections et effectuer des analyses forensiques dans les déploiements cloud, autogérés et à accès restreint.
- Octobre 2026 : Mitsui Bussan Secure Directions a lancé "MBSD-SOC Proactive Hunt" au Japon, intégrant la chasse proactive aux menaces dans son cycle SOC et réintégrant les règles de détection dérivées de la chasse dans la surveillance SIEM continue.
- Février 2026 : Arctic Wolf a été sélectionné par Chubb comme fournisseur préféré de détection et de réponse gérées, marquant une convergence des critères de souscription d'assurance cyber et de la sélection des services de chasse aux menaces gérés.
- Novembre 2025 : NEC a lancé "CyIOC", une marque de service de sécurité géré de nouvelle génération basée sur le renseignement, intégrant le renseignement sur les menaces propriétaire de NEC avec l'analyse par IA à travers un réseau mondial de 4 sites de Centre de Renseignement et d'Opérations Cyber au Japon, en Asie-Pacifique, en Europe et aux États-Unis.
Portée du Rapport sur le Marché Mondial des Services Gérés de Chasse aux Menaces Proactive
Les services gérés de chasse aux menaces proactive sont des opérations de cybersécurité externalisées dans lesquelles des analystes de sécurité spécialisés, dirigés par des humains, recherchent systématiquement dans l'empreinte numérique d'une organisation pour découvrir des cybermenaces sophistiquées et cachées qui ont réussi à contourner les contrôles de sécurité automatisés.
Le Rapport sur le Marché des Services Gérés de Chasse aux Menaces Proactive est Segmenté par Modèle de Service (Services de Chasse aux Menaces Entièrement Gérés, Services de Chasse aux Menaces Cogérés, Services de Chasse aux Menaces Basés sur des Campagnes, et Chasse Basée sur la Réponse aux Incidents et les Contrats de Rétention), Mode de Déploiement (Basé sur le Cloud, Cloud Hybride, et Sur Site), Taille de l'Organisation (Grandes Entreprises et Petites et Moyennes Entreprises), Secteur d'Utilisation Final (BFSI, Chasse Basée sur la Réponse aux Incidents et les Contrats de Rétention, Santé et Sciences de la Vie, Technologies de l'Information et Télécommunications, Énergie et Services Publics, Commerce de Détail et Commerce Électronique, et Autres Secteurs d'Utilisation Final), et Géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, et Afrique). Les Prévisions du Marché sont Fournies en Termes de Valeur (USD).
Aperçu de la segmentation
| Services de Chasse aux Menaces Entièrement Gérés |
| Services de Chasse aux Menaces Cogérés |
| Services de Chasse aux Menaces Basés sur des Campagnes |
| Chasse Basée sur la Réponse aux Incidents et les Contrats de Rétention |
| Basé sur le Cloud |
| Cloud Hybride |
| Sur Site |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| BFSI |
| Gouvernement et Défense |
| Santé et Sciences de la Vie |
| Technologies de l'Information et Télécommunications |
| Énergie et Services Publics |
| Commerce de Détail et Commerce Électronique |
| Autres Secteurs d'Utilisation Final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie Saoudite |
| Émirats Arabes Unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par Type de Service | Services de Chasse aux Menaces Entièrement Gérés | |
| Services de Chasse aux Menaces Cogérés | ||
| Services de Chasse aux Menaces Basés sur des Campagnes | ||
| Chasse Basée sur la Réponse aux Incidents et les Contrats de Rétention | ||
| Par Mode de Déploiement | Basé sur le Cloud | |
| Cloud Hybride | ||
| Sur Site | ||
| Par Taille d'Organisation | Grandes Entreprises | |
| Petites et Moyennes Entreprises | ||
| Par Secteur d'Utilisation Final | BFSI | |
| Gouvernement et Défense | ||
| Santé et Sciences de la Vie | ||
| Technologies de l'Information et Télécommunications | ||
| Énergie et Services Publics | ||
| Commerce de Détail et Commerce Électronique | ||
| Autres Secteurs d'Utilisation Final | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie Saoudite | |
| Émirats Arabes Unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du Marché des Services Gérés de Chasse aux Menaces Proactive ?
Le Marché des Services Gérés de Chasse aux Menaces Proactive devrait atteindre 5,24 milliards USD en 2026 et 6,07 milliards USD en 2027, pour atteindre 11,83 milliards USD d'ici 2032 à un CAGR de 14,28%. Les prévisions reflètent la demande d'investigation continue dans des environnements d'entreprise complexes et des infrastructures connectées.
Quel type de service est en tête du Marché des Services Gérés de Chasse aux Menaces Proactive ?
Les Services de Chasse aux Menaces Entièrement Gérés sont en tête avec une part de 41,70% en 2026, tandis que les Services de Chasse aux Menaces Cogérés affichent le CAGR projeté le plus élevé à 16,49% jusqu'en 2032.
Pourquoi les organisations utilisent-elles le Marché des Services Gérés de Chasse aux Menaces Proactive ?
Les organisations utilisent ces services pour enquêter sur les menaces liées aux rançongiciels, à la chaîne d'approvisionnement, à l'identité et au cloud qui peuvent contourner les contrôles automatisés et affecter les opérations commerciales.
Quel modèle de déploiement est le plus largement utilisé pour la chasse aux menaces gérée ?
Le Cloud Hybride est en tête avec une part de 49,37% en 2026 et affiche le CAGR projeté le plus élevé à 16,69% jusqu'en 2032.
Quel secteur d'utilisation final connaît la croissance la plus rapide pour les services de chasse aux menaces ?
La Santé et les Sciences de la Vie devraient se développer à un CAGR de 18,12% jusqu'en 2032, soutenues par une exposition accrue aux rançongiciels.
Quelle région affiche la croissance projetée la plus forte ?
L'Asie-Pacifique devrait se développer à un CAGR de 17,89% jusqu'en 2032, tandis que l'Amérique du Nord est en tête avec une part de 40,19% en 2026.