
Marktgröße und Marktanteil für Cloud-Identitätssicherheit
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 22.88 Milliarden US-Dollar |
| Marktgröße (2032) | 40.63 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 12.17 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Cloud-Identitätssicherheit von Mordor Intelligence
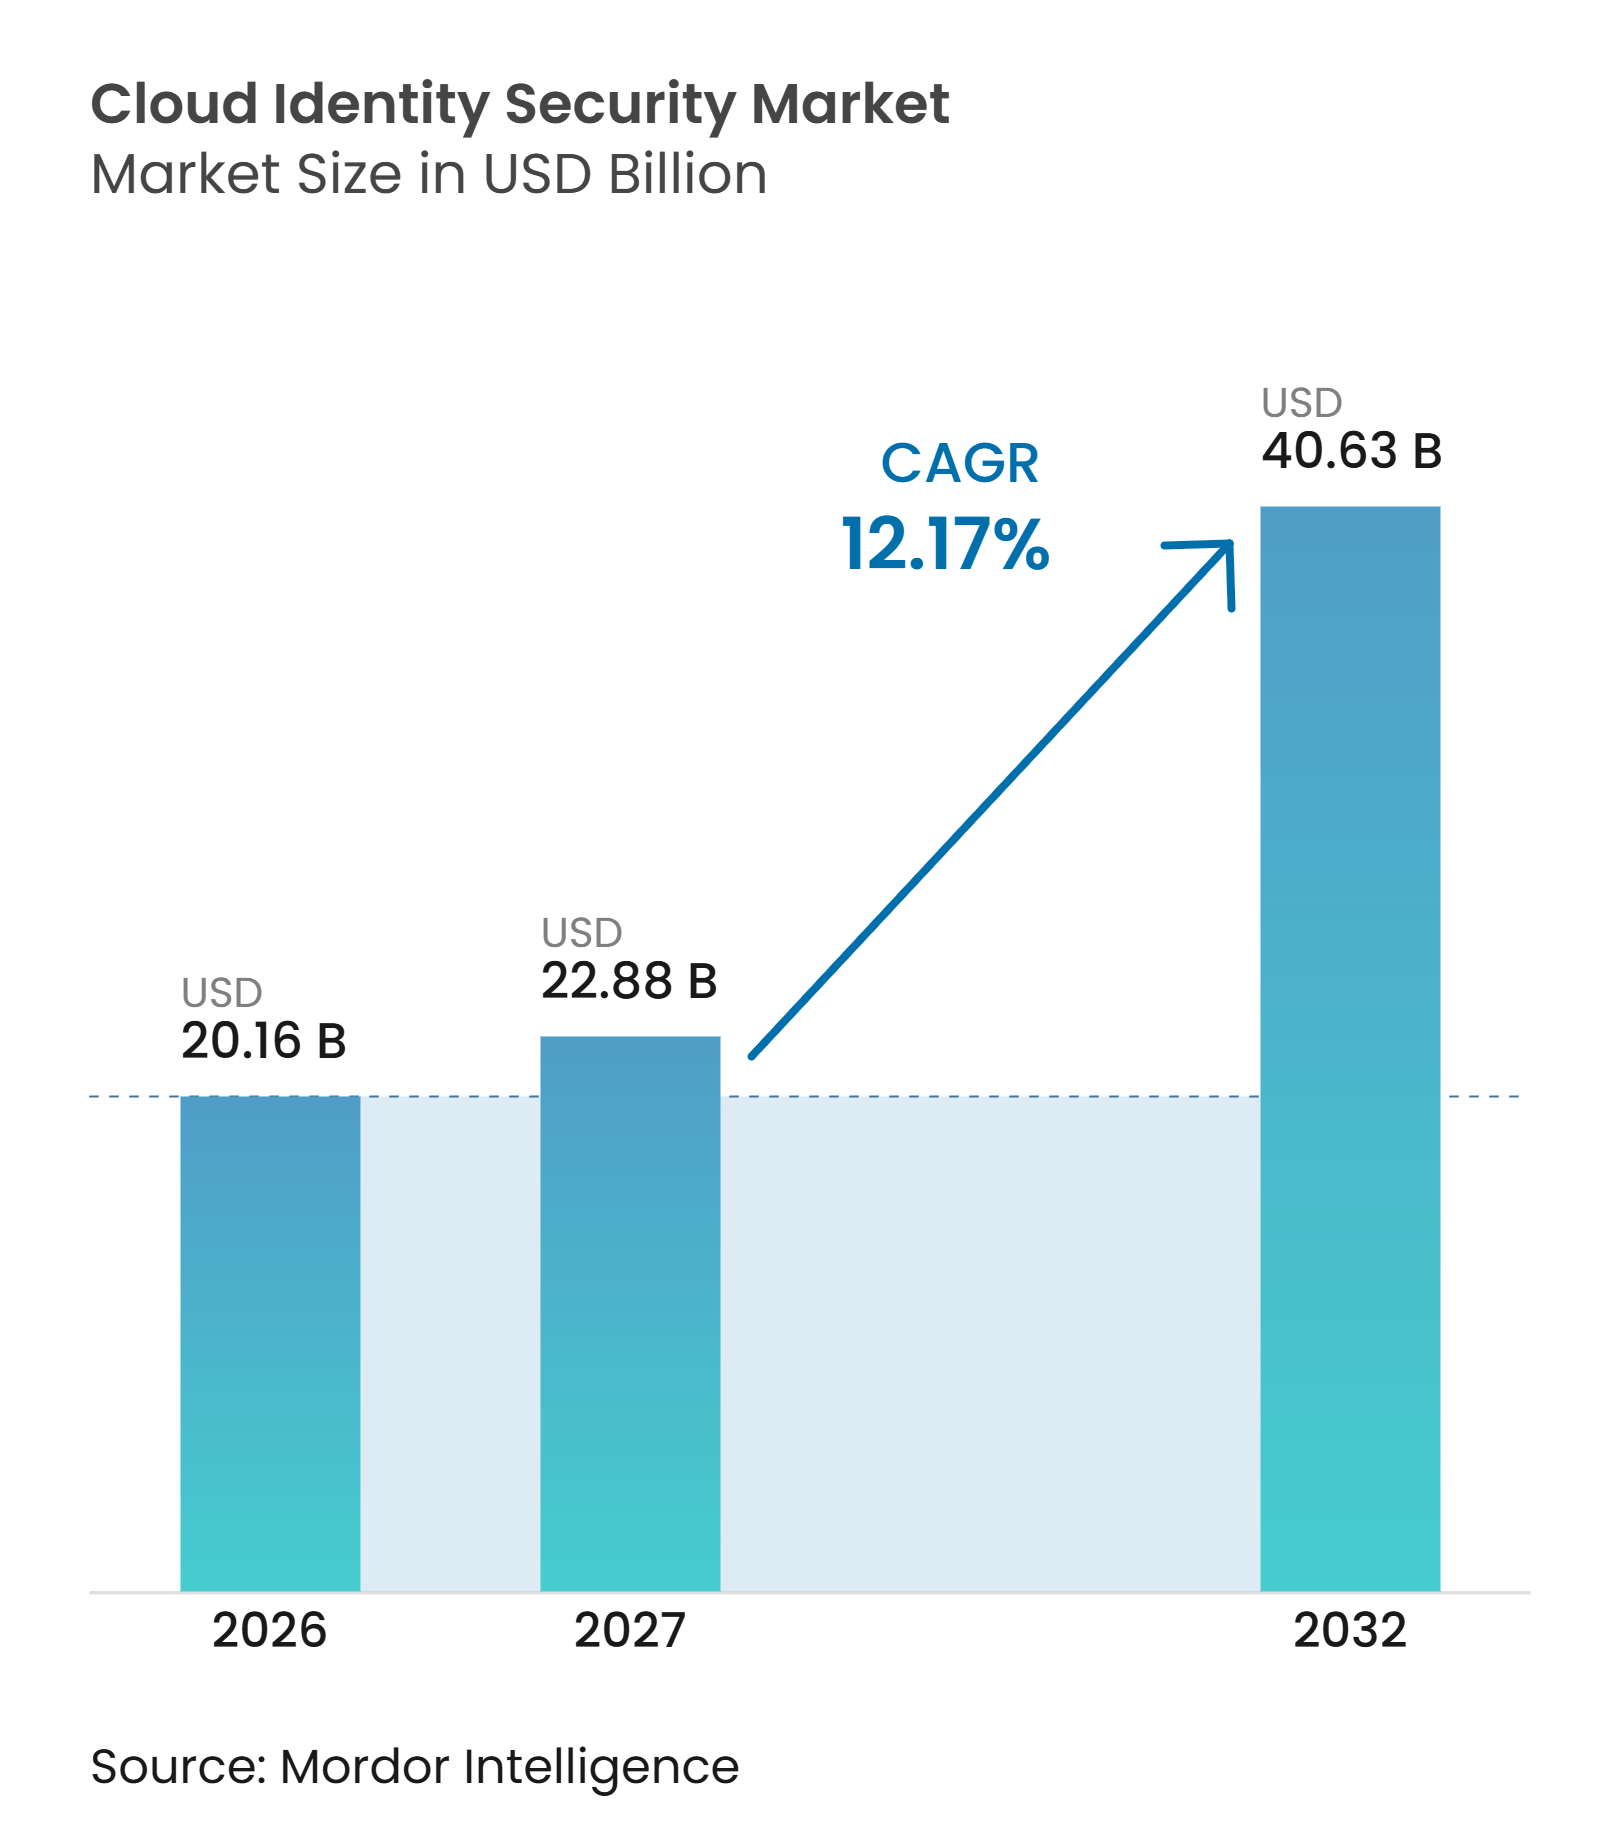
Die Marktgröße für Cloud-Identitätssicherheit wird voraussichtlich im Jahr 2026 20,16 Milliarden USD, im Jahr 2027 22,88 Milliarden USD betragen und bis 2032 einen Wert von 40,63 Milliarden USD erreichen, mit einem CAGR von 12,17 % von 2027 bis 2032. Die Nachfrage wird durch identitätszentrierte Angriffe, eine wachsende Anzahl von Maschinenidentitäten und die zunehmende Nutzung von Cloud-Workloads geprägt. Käufer gehen über den reinen Anmeldeschutz hinaus und streben eine Governance von Berechtigungen, Sitzungen, Dienstkonten und KI-Agenten an. Regulatorische Anforderungen machen stärkere Zugriffskontrollen in Finanzdienstleistungen, Gesundheitswesen, Behörden und kritischer Infrastruktur notwendig. Der Markt für Cloud-Identitätssicherheit zieht daher Investitionen in einheitliche Plattformen, spezialisierte Kontrollen für nicht-menschliche Identitäten und verwaltete Implementierungsdienstleistungen an. Seine Entwicklung hängt auch davon ab, ob Käufer neue Kontrollen mit älteren Verzeichnissen, Anwendungen und Betriebsprozessen verbinden können, ohne vorrangige Sicherheitsarbeiten zu verzögern.
Wichtigste Erkenntnisse des Berichts
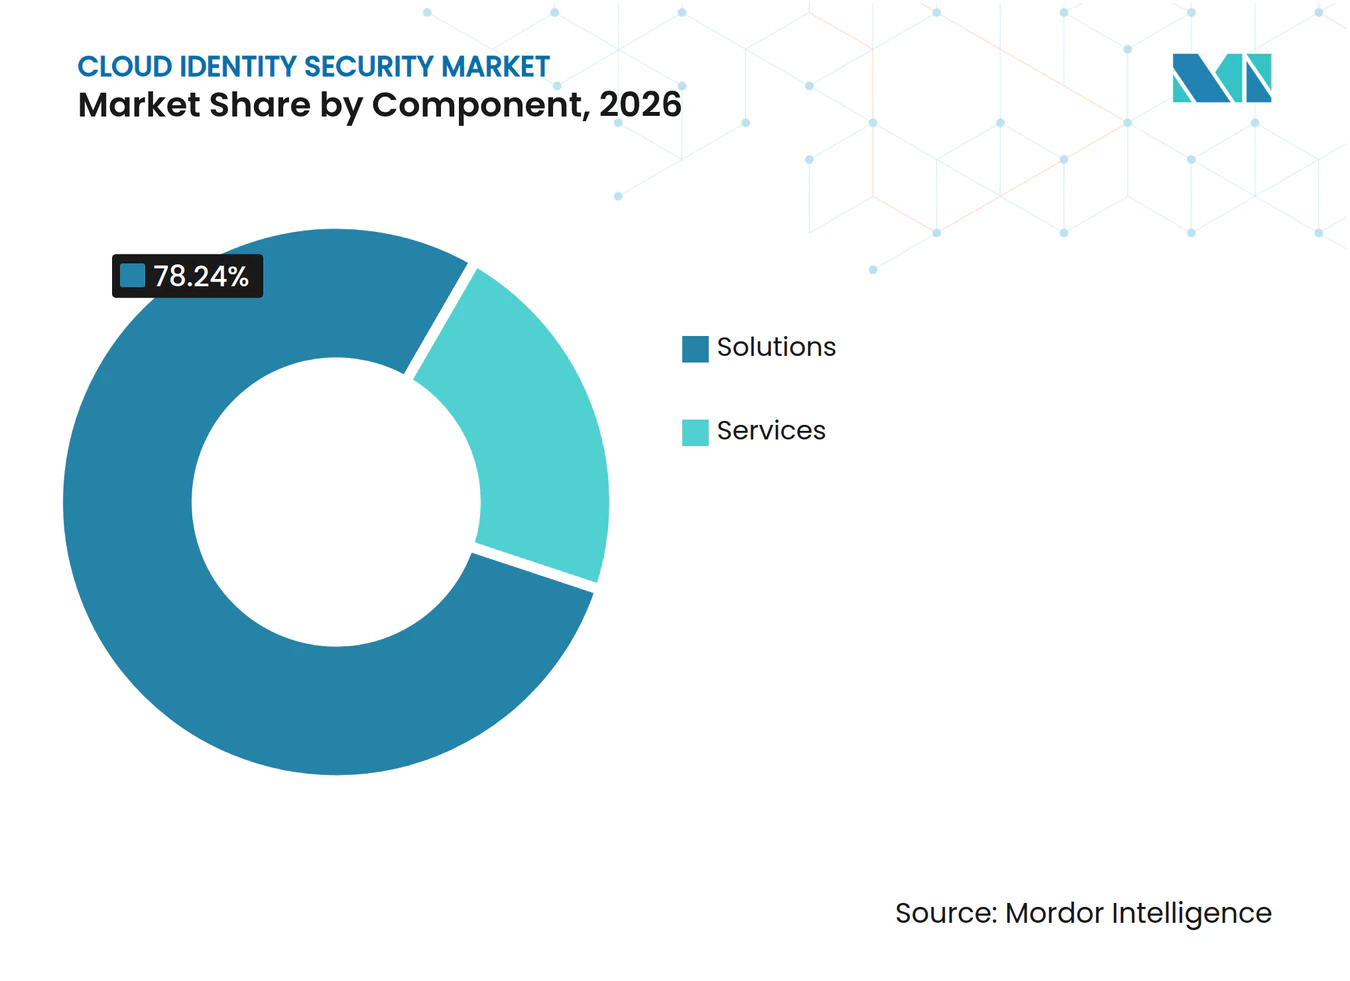
- Nach Komponente hielten Lösungen im Jahr 2026 einen Marktanteil von 78,24 % am Markt für Cloud-Identitätssicherheit, während Dienstleistungen bis 2032 voraussichtlich mit einem CAGR von 12,27 % wachsen werden.
- Nach Identitätstyp hielt das Management von Belegschaftsidentitäten im Jahr 2026 einen Umsatzanteil von 44,17 %, während das Management von Maschinen- und nicht-menschlichen Identitäten bis 2032 voraussichtlich mit einem CAGR von 12,52 % wachsen wird.
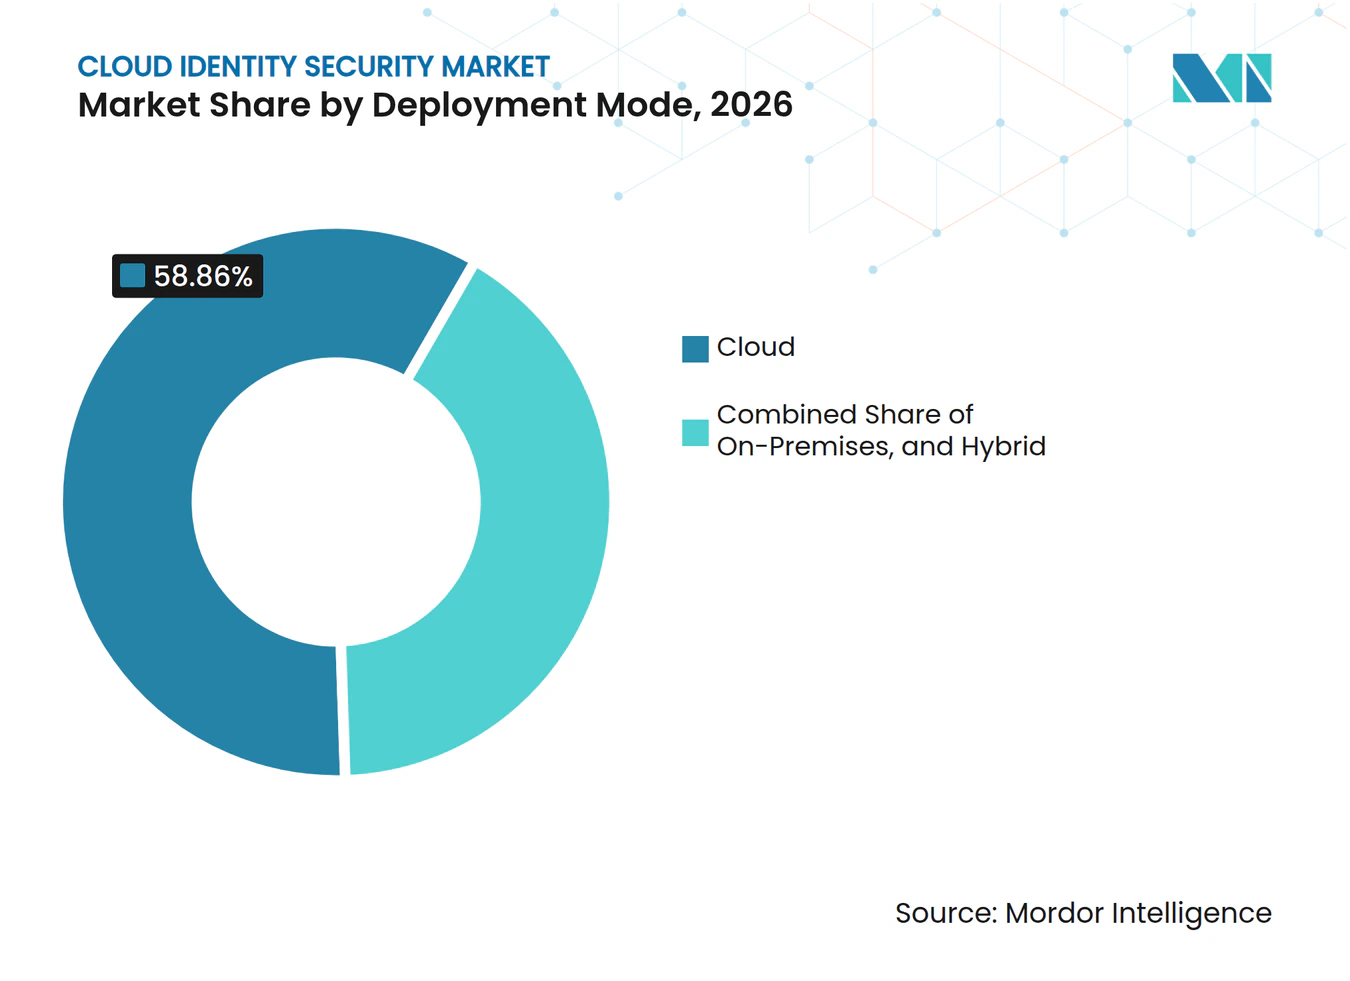
- Nach Bereitstellungsmodus entfiel im Jahr 2026 ein Umsatzanteil von 58,86 % auf die Cloud-Bereitstellung, die bis 2032 voraussichtlich mit einem CAGR von 13,02 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 69,36 %, während KMU bis 2032 voraussichtlich mit einem CAGR von 12,43 % wachsen werden.
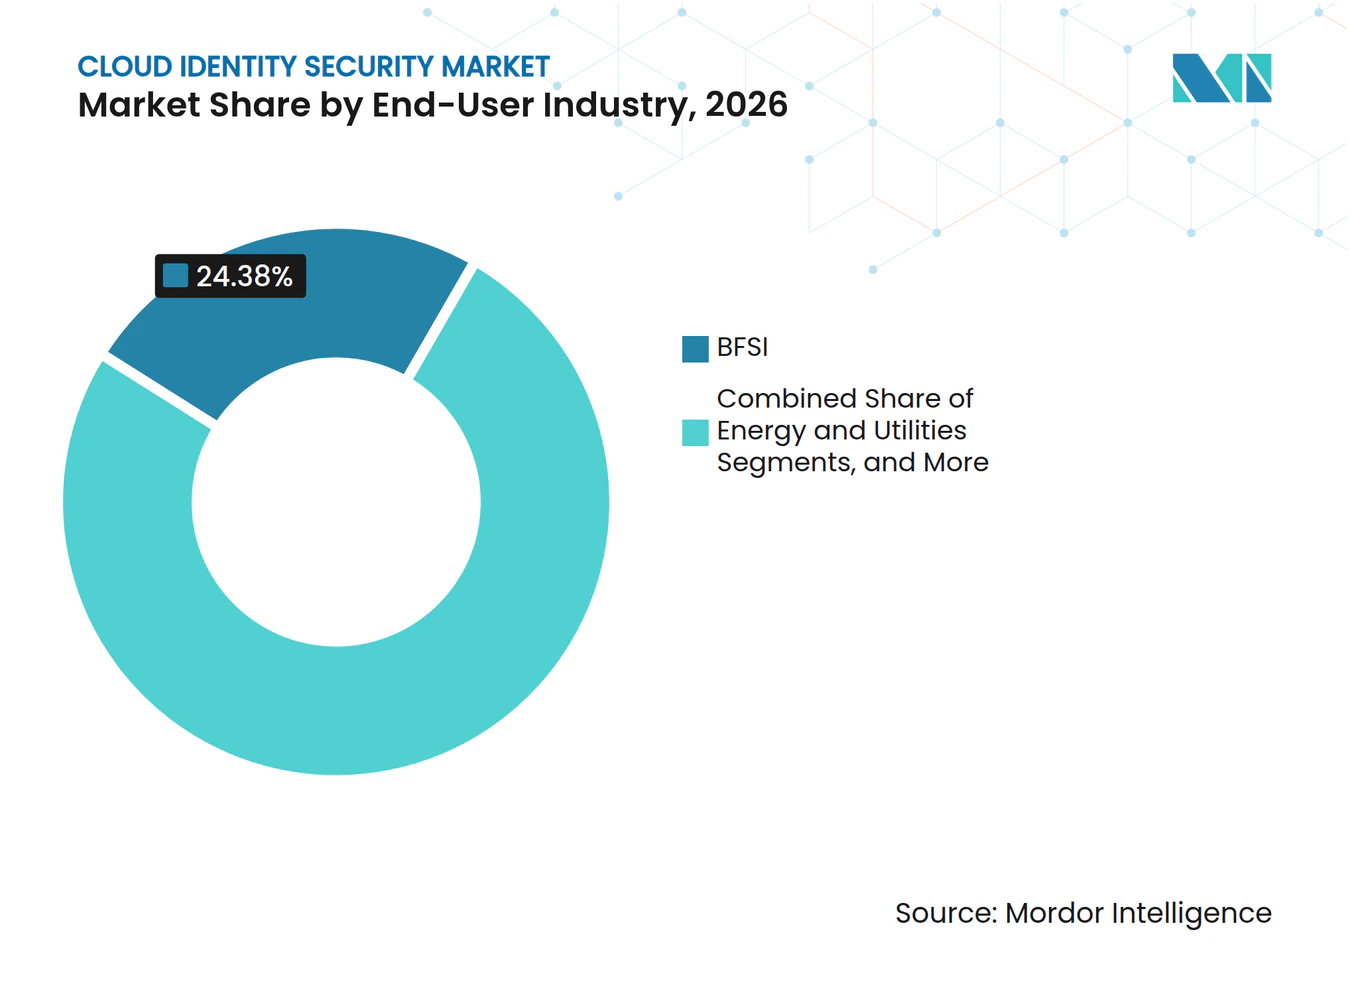
- Nach Endnutzerbranche entfiel im Jahr 2026 ein Umsatzanteil von 24,38 % auf BFSI, während der Energie- und Versorgungssektor bis 2032 voraussichtlich mit einem CAGR von 12,79 % wachsen wird.
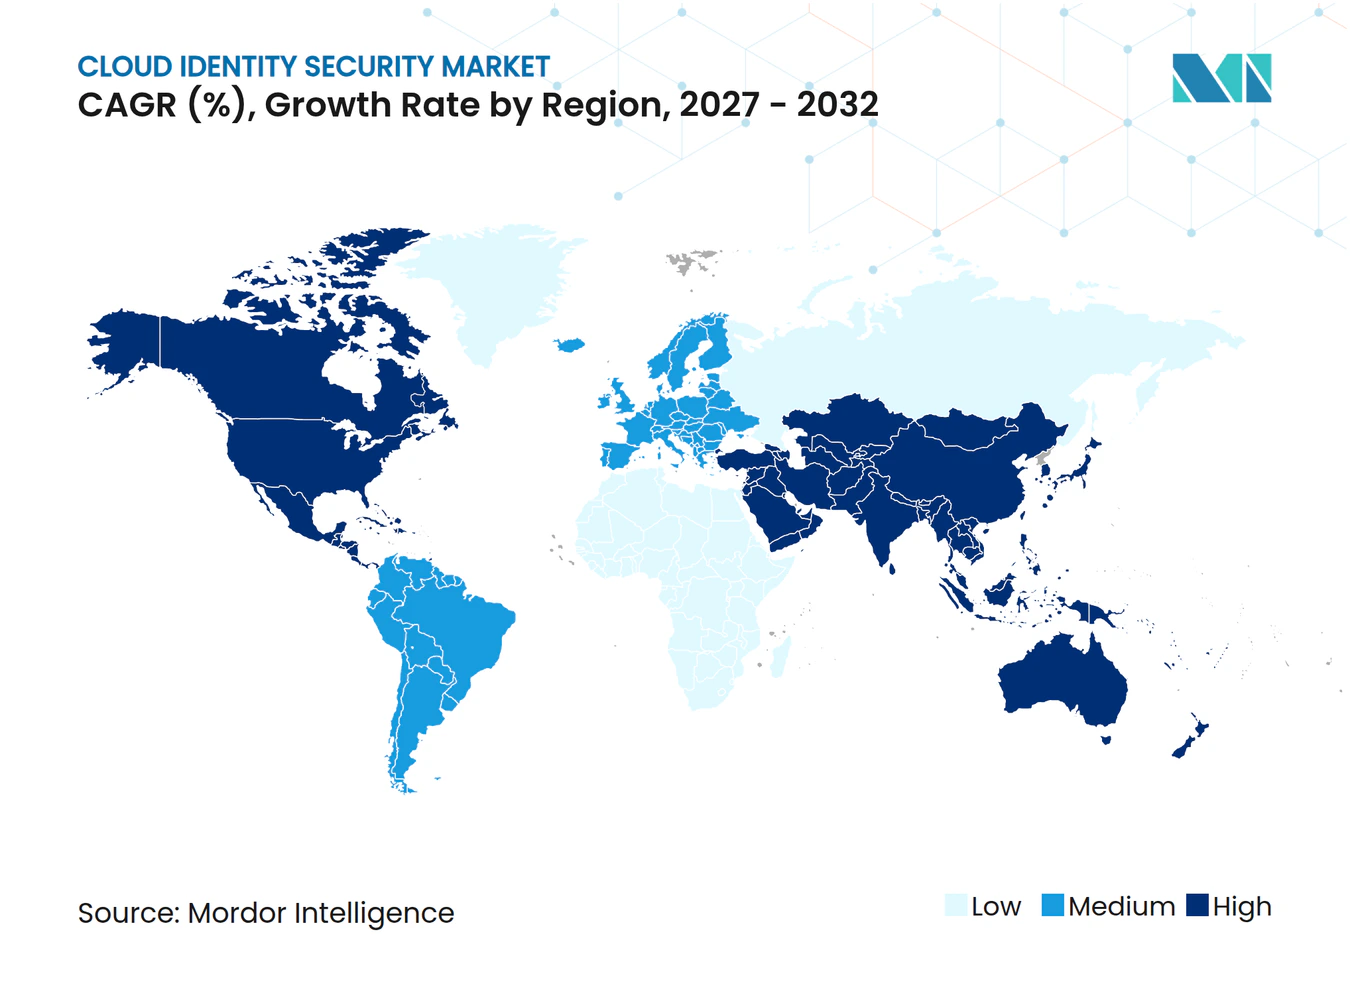
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 42,58 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 13,03 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende identitätsbasierte Angriffe und das Risiko der Kontoübernahme | +3.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Agentische KI-Workloads, die nicht zugewiesene Identitätsketten erzeugen | +2.5% | Global, mit frühen Gewinnen in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Ausweitung von Zero-Trust-Zugriffsarchitekturen | +2.1% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Regulatorischer Druck für eine stärkere Zugriffs-Governance | +1.7% | Europa, Nordamerika und asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Cloud- und SaaS-Ausbreitung in hybriden Unternehmen | +1.3% | Global | Kurzfristig (≤ 2 Jahre) |
| Rotation kurzlebiger Workload-Identitäten in der Cloud-nativen Bereitstellung | +0.5% | Nordamerika und asiatisch-pazifischer Raum, mit Ausstrahlungseffekten auf Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende identitätsbasierte Angriffe und das Risiko der Kontoübernahme
Identitätsangriffe haben sich von isoliertem Diebstahl von Anmeldedaten hin zu mehrstufigen Kompromittierungen entwickelt, die Konten, Browser-Sitzungen und Zugriffstoken ausnutzen. RSA berichtete, dass 69 % der Unternehmen in den vorangegangenen 3 Jahren einen identitätsbezogenen Sicherheitsvorfall erlebt haben und 45 % der betroffenen Unternehmen Kosten über dem IBM-Benchmark für einen typischen Sicherheitsvorfall meldeten.[1] Derselbe Bericht ergab, dass 24 % dieser Unternehmen Kosten von mehr als 10 Millionen USD verzeichneten, was die wirtschaftliche Begründung für umfassendere Identitätskontrollen stärkt. Der Markt für Cloud-Identitätssicherheit profitiert davon, dass Käufer den Schutz über MFA und Single Sign-On hinaus ausweiten, um den Zugriff nach der Authentifizierung zu überwachen. Dieser Bedarf unterstützt Investitionen in Verhaltensanalysen, kontinuierliches Sitzungsmonitoring und Kontrollen für langlebige Dienstanmeldedaten. Der Markt für Cloud-Identitätssicherheit gewinnt auch dort, wo Unternehmen die Reaktion auf Vorfälle mit Identitätsrichtlinien und Zugriffsüberprüfungsprozessen verknüpfen.
Agentische KI-Workloads, die nicht zugewiesene Identitätsketten erzeugen
KI-Agenten erzeugen Identitäten, die anwendungs-, datenspeicher- und Cloud-ressourcenübergreifend agieren können, ohne die für Mitarbeiter verwendeten Eigentumsmodelle zu nutzen. Die Cloud Security Alliance berichtete, dass die Anzahl nicht-menschlicher Identitäten von 2024 bis 2025 um 44 % gestiegen ist, während im Jahr 2025 28,65 Millionen fest codierte Geheimnisse zu öffentlichen GitHub-Repositories hinzugefügt wurden.[2] Dasselbe Material identifizierte 1,27 Millionen KI-bezogene Geheimnisse unter diesen Ergänzungen und zeigt damit, warum konventionelles IAM für Belegschaften für agentische Workloads unzureichend ist. Das Weltwirtschaftsforum stellte fest, dass 51 % der Unternehmen im Jahr 2025 keine klare Eigentümerschaft für KI-Identitäten hatten. Diese Lücke stärkt die Nachfrage im Markt für Cloud-Identitätssicherheit nach Erkennung, Eigentümerzuweisung, Rotation von Anmeldedaten und Echtzeit-Widerruf von Maschinenidentitäten. Sie rückt den Markt für Cloud-Identitätssicherheit auch näher an Anwendungsentwicklungs- und Cloud-Operations-Teams heran, die diese Anmeldedaten erstellen.
Ausweitung von Zero-Trust-Zugriffsarchitekturen
Zero Trust veranlasst Unternehmen dazu, den Zugriff kontinuierlich zu überprüfen, anstatt die Authentifizierung als einmalige Entscheidung zu behandeln. DXC Technology und Microsoft berichteten, dass 83 % der Unternehmen, die Zero Trust einsetzen, Sicherheitsvorfälle und Behebungskosten reduziert haben. Identitäts-Governance, Kontrollen für privilegierten Zugriff und die Erkennung von Identitätsbedrohungen sind zentrale Bestandteile dieses Ansatzes, da Berechtigungen anhand von Benutzern, Geräten, Sitzungen und Ressourcen bewertet werden müssen. ISC2 stellte fest, dass 34 % der Sicherheitsteams den Schutz von Cloud-Daten und identitätszentrierte Sicherheit als wesentliche Fähigkeiten betrachteten, die ihnen fehlten. Die Qualifikationslücke macht verwaltete Dienstleistungen neben Softwareplattformen relevant. Eine IEEE-Überprüfung aus dem Jahr 2025 identifizierte auch die Integration von Altsystemen und Lücken in Frameworks als wiederkehrende Hindernisse für die praktische Einführung von Zero Trust.
Regulatorischer Druck für eine stärkere Zugriffs-Governance
Vorschriften für kritische Infrastrukturen und den Datenschutz machen Identitätspraktiken zu prüfbaren betrieblichen Anforderungen. Deutschlands NIS2-Umsetzung trat im Dezember 2025 in Kraft und erweiterte die Verpflichtungen für MFA und Zugangskontrolle für betroffene Einrichtungen. Die im April 2026 veröffentlichten Leitlinien der CISA, des Energieministeriums und des NIST fordern eine Trennung von IT- und OT-Identitäten, dokumentierte Notfallzugangsprozesse und MFA an Jump-Hosts für Betriebstechnologieumgebungen. NERC CIP-004-7 verlangt außerdem eine zeitnahe Zugangssperrung und regelmäßige Zugriffsüberprüfungen für Betreiber von Massenelektrizitätssystemen. Diese Anforderungen verkürzen die Beschaffungszyklen in regulierten Sektoren und erhöhen die Nachfrage nach evidenzbasierter Zugriffs-Governance im Markt für Cloud-Identitätssicherheit. Der Markt für Cloud-Identitätssicherheit ist besonders relevant, wenn ein Käufer Kontrollen benötigt, die konsistente Aufzeichnungen für interne und externe Überprüfungen liefern.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationskomplexität mit Legacy-Verzeichnissen | -1.8% | Global, am stärksten in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Hohe Kosten der IAM-Modernisierung auf Unternehmensebene | -1.2% | Global, am stärksten einschränkend für KMU und Unternehmen in Schwellenmärkten | Mittelfristig (2–4 Jahre) |
| Fragmentierte Eigentümerschaft nicht-menschlicher Identitäten | -0.7% | Global | Mittelfristig (2–4 Jahre) |
| Fehlende standardisierte Zusicherung für KI-Agenten-Identitäten | -0.5% | Global, mit dem höchsten regulatorischen Druck in Europa und Nordamerika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskomplexität mit Legacy-Verzeichnissen
Viele Unternehmen betreiben Cloud-Identitätsplattformen neben On-Premises-Verzeichnissen, die ruhende Konten, angepasste Berechtigungen und historische Ausnahmen enthalten. Die IEEE-Überprüfung aus dem Jahr 2025 identifizierte die Integration von Altsystemen und Governance-Lücken als führende Hindernisse für eine validierte Zero-Trust-Implementierung.[3] Föderationsprojekte können übermäßige Berechtigungen, verwaiste Anmeldedaten und schwache Vertrauensbeziehungen aufdecken, die in älteren Umgebungen nicht sichtbar waren. Diese Erkenntnisse verlängern die Bereitstellungszeitpläne und erhöhen den Bedarf an professionellen Dienstleistungen. Sie können auch Budgets von neueren Funktionen ablenken, einschließlich der Governance nicht-menschlicher Identitäten und der Erkennung von Identitätsbedrohungen. Für den Markt für Cloud-Identitätssicherheit macht dies die Verzeichnisbewertung und die schrittweise Migration zu zentralen Bestandteilen einer erfolgreichen Einführung.
Hohe Kosten der IAM-Modernisierung auf Unternehmensebene
Die IAM-Modernisierung auf Unternehmensebene erfordert Ausgaben für Lizenzen, Integration, Implementierungsdienstleistungen und den laufenden Betrieb. Die SANS-Umfrage 2026 ergab, dass Budgetbeschränkungen für 38 % der Unternehmen, die eine umfassendere Investition in die Identitätssicherheit in Betracht ziehen, das Haupthindernis darstellten. Die Kosten können nach der Migration steigen, wenn Unternehmen feststellen, dass die Berechtigungen von Legacy-Anwendungen nicht für eine zentralisierte Governance neu gestaltet wurden. Kleinere Unternehmen sind stärker betroffen, da ihnen häufig dedizierte Identitätsteams fehlen. Der Markt für Cloud-Identitätssicherheit benötigt daher flexible Abonnementmodelle, verwaltete Bereitstellung und einfachere Integrationen, um kleinere Käufer zu erreichen. Kostendruck kann die Einführung verlangsamen, selbst wenn regulatorische Anforderungen klar sind.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Lösungen führen die Plattformkonsolidierung anLösungen machten im Jahr 2026 78,24 % des Umsatzes aus und stellten damit die größte Komponentenposition im Markt für Cloud-Identitätssicherheit dar. Diese Kategorie umfasst Identitäts-Governance und -Administration, Management privilegierter Zugriffe, Kunden-Identitäts- und Zugriffsmanagement sowie Tools zur Erkennung von Identitätsbedrohungen. Unternehmen konsolidieren diese Funktionen, weil separate Tools inkonsistente Richtlinienregeln, doppelte Identitätsdatensätze und Lücken in der Zugriffsberichterstattung erzeugen können. Eine einheitliche Plattform hilft Sicherheitsteams dabei, Autorisierungspfade über Cloud-Anwendungen, On-Premises-Systeme, Infrastrukturkonten und externe Benutzer hinweg nachzuverfolgen. Die breite Lösungsbasis spiegelt auch anhaltende Ausgaben für Single Sign-On, MFA, Lebenszyklusmanagement, Zugriffszertifizierung und die Überwachung privilegierter Sitzungen wider.
Dienstleistungen werden bis 2032 voraussichtlich mit einem CAGR von 12,27 % wachsen, dem schnellsten Tempo innerhalb dieser Segmentierung. Anbieter unterstützen die Plattformkonfiguration, Verzeichnismodernisierung, Migrationsplanung, Cloud-Integration, Richtliniengestaltung und wiederkehrende Governance-Operationen. Multi-Cloud-Umgebungen benötigen häufig maßgeschneiderte Verbindungen über AWS, Microsoft Azure und Google Cloud hinweg, selbst wenn Anbieter Standardkonnektoren bereitstellen. SailPoints Agentic Fabric, das im Mai 2026 eingeführt wurde, zeigt, wie Anbieter Tools zur Verwaltung von KI-Identitäten neben etablierten Identitätsdatensätzen hinzufügen. Automatisierung kann repetitive Bereitstellungsarbeiten reduzieren, aber komplexe Workflows, regulierte Anwendungen und die Behandlung von Ausnahmen erfordern weiterhin erfahrene Implementierungsteams.


Nach Identitätstyp:
Belegschaftsidentität bleibt am größten, während Maschinenidentität an Fahrt gewinntDas Management von Belegschaftsidentitäten hielt im Jahr 2026 einen Umsatzanteil von 44,17 % und war damit das größte Segment nach Identitätstyp. Seine Position spiegelt die breite Bereitstellung von SSO, adaptiver MFA, Identitätsföderation und Lebenszykluskontrollen für Mitarbeiter wider. Belegschaftskonten bleiben grundlegend, da sie Geschäftsanwendungen, Infrastruktur, Daten und administrative Berechtigungen in den meisten Unternehmen verbinden. Unternehmen nutzen diese Systeme, um Onboarding, Rollenwechsel, Abwesenheiten, Kontodeaktivierungen und regelmäßige Zugriffsüberprüfungen konsistenter zu handhaben. Sie erweitern auch die Governance-Praktiken für Belegschaftsidentitäten auf Auftragnehmer und externe Benutzer, wenn diese Parteien Zugang zu internen Systemen erhalten.
Das Management von Maschinen- und nicht-menschlichen Identitäten wird bis 2032 voraussichtlich mit einem CAGR von 12,52 % wachsen. Die Cloud Security Alliance stellte fest, dass nicht-menschliche Identitäten von 2024 bis 2025 um 44 % zunahmen, was einen größeren Pool an Dienstkonten, API-Schlüsseln, Zertifikaten und Agenten-Anmeldedaten schafft, die Schutz erfordern. Kundenidentität unterstützt weiterhin die Betrugsprävention und den digitalen Zugang in BFSI und Einzelhandel, während das Management privilegierter Identitäten sich auf hochriskante Autorisierungen konzentriert. CrowdStrides Übernahme von SGNL im Januar 2026 fügte seiner Sicherheitsplattform risikobasierte Autorisierungsfähigkeiten hinzu. Die Governance von Drittanbieter-Identitäten wird zunehmend relevant, da die von der Cloud Security Alliance zitierten Verizon-Daten Lieferanten und Partner als erhebliches Risiko für Sicherheitsverletzungen identifizieren.
Nach Bereitstellungsmodus:
Cloud-Bereitstellung hält sowohl Umfang als auch DynamikDie Cloud-Bereitstellung hielt im Jahr 2026 einen Umsatzanteil von 58,86 % und stellte damit die größte Bereitstellungsposition dar. Cloud-native Plattformen können sich mit großen Cloud-Anbietern integrieren und skalieren, wenn Workload-Identitäten erstellt, geändert und entfernt werden. Sie unterstützen regelmäßige Updates und eine zentralisierte Richtlinienverwaltung über verteilte Anwendungen, Cloud-Konten und SaaS-Dienste hinweg. Diese Funktionen sind wertvoll, wenn Unternehmen Anwendungen häufig veröffentlichen oder kurzlebige Workloads verwenden, die automatisch verwaltete Anmeldedaten benötigen. Der Markt für Cloud-Identitätssicherheit ist zunehmend auf Workload-Portabilität, Cloud-Dienstnutzung und die verkürzten Release-Zyklen moderner Softwarebereitstellung ausgerichtet.
Die Cloud-Bereitstellung wird bis 2032 voraussichtlich mit einem CAGR von 13,02 % wachsen, der schnellsten Rate in dieser Segmentierung. Microsoft führte im Mai 2025 Entra Agent ID ein, um Verzeichnisidentitäten für KI-Agenten zuzuweisen, die in Copilot Studio und Azure AI Foundry erstellt wurden. Die On-Premises-Bereitstellung bleibt in Verteidigung, Behörden und der Finanzmarktinfrastruktur relevant, wo Anforderungen an Souveränität, Resilienz und Segmentierung eine vollständige Cloud-Migration einschränken können. Hybride Modelle sind auch im Energie- und Gesundheitssektor relevant, wo Cloud-Governance mit lokalen Kontrollen für privilegierten Zugriff an sensiblen Betriebsstandorten kombiniert werden kann. ISC2 berichtete von einem Mangel an Cloud-Fachkenntnissen in Sicherheitsteams, was die Implementierungsarbeit verlängern und die Nachfrage nach anbieterverwalteten Identitätsdiensten erhöhen kann.

Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Unternehmensgröße:
Großunternehmen machen den größten Teil der Ausgaben ausGroßunternehmen machten im Jahr 2026 69,36 % des Umsatzes aus, was ihre komplexen Anwendungslandschaften und regulatorischen Verantwortlichkeiten widerspiegelt. Diese Unternehmen betreiben häufig mehrere Cloud-Umgebungen, große Mitarbeiterpopulationen, Legacy-Verzeichnisse und umfangreiche Partnernetzwerke. Sie können dedizierte Identitätsteams, formale Zugriffszertifizierungsprogramme und spezialisierte Überprüfungen für privilegierte oder sensible Konten unterhalten. Die kontinuierliche Überwachung privilegierter Sitzungen und des System-zu-System-Zugriffs erhöht ihre Plattformanforderungen und den Implementierungsumfang. Großunternehmen bleiben daher die zentralen Käufer umfassender Identitätsplattformen im Markt für Cloud-Identitätssicherheit.
KMU werden bis 2032 voraussichtlich mit einem CAGR von 12,43 % wachsen. Cloud-natives Identitäts-als-Dienstleistung kann Infrastrukturanforderungen beseitigen, die es kleineren Unternehmen bisher erschwert haben, fortschrittliches IAM einzuführen. Regulierte KMU in BFSI, Gesundheitswesen und Behördenaufträgen benötigen weiterhin Kontrollen, die mit denen größerer Unternehmen vergleichbar sind, obwohl sie über schlankere Sicherheitsteams verfügen. Die SANS-Umfrage ergab, dass Budgetbeschränkungen für 38 % der Unternehmen, die eine Ausweitung der Identitätssicherheit in Betracht ziehen, das Haupthindernis darstellten. Vorhersehbare Preisgestaltung, ausgelagerte Verwaltung, schnelle Bereitstellung und klare Compliance-Berichterstattung sind daher wichtige Kaufkriterien für diese Kundengruppe.
Nach Endnutzerbranche:
BFSI ist am größten und Energie und Versorgung wächst am schnellstenBFSI machte im Jahr 2026 24,38 % des Umsatzes aus und hatte damit die größte Endnutzerposition. Finanzinstitute verwalten hochwertige Anmeldedaten, sensible Kundendaten, Zahlungssysteme und komplexe Zugriffsregelungen für Mitarbeiter, Kunden und Partner. Diese Bedingungen machen starke Authentifizierung, Kontrollen für privilegierten Zugriff, transaktionsbewusstes Monitoring und kontinuierliche Sitzungsüberwachung notwendig. Kundenidentitätsplattformen sind auch relevant, da Banken und Versicherungen das digitale Onboarding, Betrugsrisiken und den Servicezugang über mobile und Online-Kanäle verwalten. Der Markt für Cloud-Identitätssicherheit bedient diesen Sektor durch Tools, die regulatorische Nachweise, Zugriffs-Governance, Identitätsschutz und Anforderungen an die Kundenerfahrung verbinden.
Energie und Versorgung wird bis 2032 voraussichtlich mit einem CAGR von 12,79 % wachsen, der schnellsten Rate nach Endnutzerbranche. NERC CIP-005-7 verlangt MFA für interaktiven Fernzugriff auf Anlagen des Massenelektrizitätssystems. Die im April 2026 veröffentlichten Leitlinien der CISA, des Energieministeriums und des NIST fordern auch getrennte IT- und OT-Identitätskontrollen sowie dokumentierte Notfallzugangsprozesse. Gesundheitswesen, Behörden, IT und Telekommunikation unterstützen die Nachfrage durch branchenspezifische Vorschriften und sensible Datenumgebungen. Einzelhandel, Fertigung, Bildung und Transport sind Käufer in einem früheren Stadium, bei denen die Cloud-Migration erste Anforderungen an eine zentralisierte Identitäts-Governance und das Zugriffsmanagement schafft.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Geografische Analyse
Markt für Cloud-Identitätssicherheit in Nordamerika
Nordamerika hielt im Jahr 2026 einen Umsatzanteil von 42,58 % und war damit die größte regionale Position im Markt für Cloud-Identitätssicherheit. Die Region vereint regulierte Finanzdienstleistungen, Gesundheitsdienstleister, Betreiber kritischer Infrastrukturen und Großunternehmen mit etablierten Sicherheitsbeschaffungspraktiken. Die föderale Zero-Trust-Ausrichtung und die NERC-CIP-Anforderungen schaffen anhaltende Nachfrage nach Identitäts-Governance und Kontrollen für privilegierten Zugriff. Die Region beherbergt auch viele führende Anbieter, was eine enge Produktentwicklungsarbeit mit Unternehmenskunden ermöglicht.
Markt für Cloud-Identitätssicherheit in Europa und Südamerika
Europa bleibt eine substanzielle Umsatzbasis, da Unternehmen umfangreichen Datenschutz- und Zugriffs-Governance-Verpflichtungen unterliegen. Deutschlands NIS2-Umsetzung trat im Dezember 2025 in Kraft und erweiterte die Erwartungen an die Zugangskontrolle für betroffene Unternehmen. Das EU-KI-Gesetz lenkt auch die Aufmerksamkeit auf Zugriffskontrollen für KI-Systeme und agentenbezogene Governance. Anforderungen an die Datenspeicherung veranlassen europäische Käufer dazu, Anbieter mit regionalem Hosting und konsistenten Compliance-Kontrollen zu wählen. Südamerika ist kleiner, aber Datenschutzvorschriften und Investitionen in Cloud-Infrastruktur unterstützen eine frühe Nachfrage in BFSI und Telekommunikation.
Markt für Cloud-Identitätssicherheit im asiatisch-pazifischen Raum und im Nahen Osten und Afrika
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einem CAGR von 13,03 % wachsen und ist damit der am schnellsten wachsende regionale Markt. Staatlich unterstützte Programme für digitale Identitäten, Cloud-Migration und sich entwickelnde Cyber-Vorschriften erhöhen den Bedarf an IAM- und Kundenidentitätsfunktionen. Unternehmen in Indien, China und Südostasien haben starke Gründe, in Kundenidentität zu investieren, da mobile Dienste expandieren und sich Betrugsrisiken verändern. Der Nahe Osten entwickelt auch Nachfrage durch nationale Programme für digitale Infrastruktur in Saudi-Arabien und den Vereinigten Arabischen Emiraten. Afrika befindet sich in einem früheren Stadium, wobei Südafrika, Ägypten und Nigeria die Einführung durch die Digitalisierung von BFSI und mobile Finanzdienstleistungen vorantreiben. ISA/IEC 62443 und nationale Cybersicherheitsstrategien können strukturiertere Identitätskontrollen in der kritischen Infrastruktur des Nahen Ostens und Afrikas fördern. Der Markt für Cloud-Identitätssicherheit kann davon profitieren, wenn diese Programme von der grundlegenden Cloud-Nutzung zu einer formaleren Kontrolle des Benutzer-, Anwendungs- und Infrastrukturzugriffs übergehen.
Wettbewerbslandschaft
Marktkonzentration
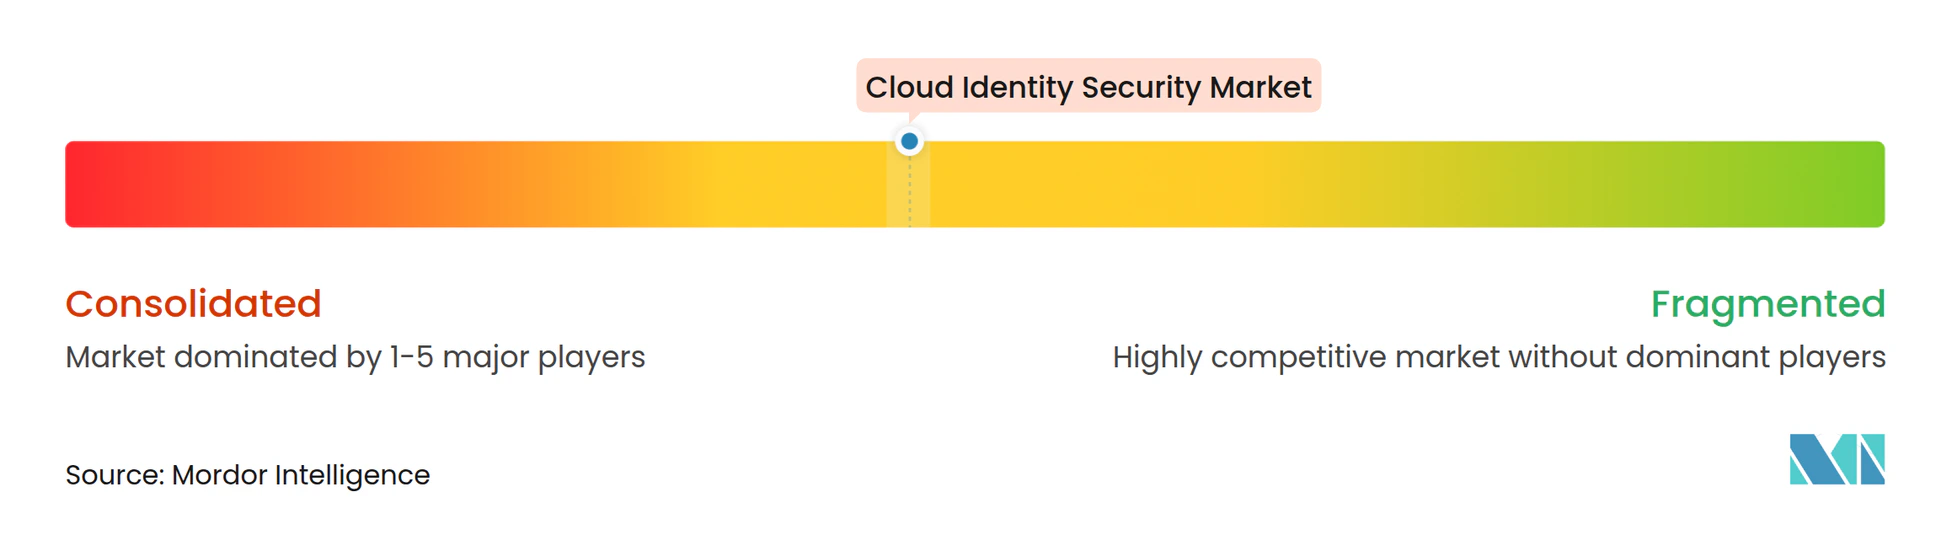
Der Markt für Cloud-Identitätssicherheit ist unter großen Plattformanbietern mäßig konsolidiert und unter Spezialanbietern fragmentiert. Microsoft, Okta, SailPoint und Palo Alto Networks sind prominente Wettbewerber in den Bereichen Belegschaftsidentität, Governance, privilegierter Zugriff und Cloud-Sicherheit. Palo Alto Networks schloss im Februar 2026 die Übernahme von CyberArk ab und brachte damit einen führenden Anbieter von Lösungen für das Management privilegierter Zugriffe in seine Plattform. Diese Transaktion erhöhte den Druck auf Spezialanbieter, sich durch Kontrollen für nicht-menschliche Identitäten, Laufzeit-Autorisierung oder branchenspezifische Fähigkeiten zu differenzieren.
SailPoint führte im Mai 2026 Agentic Fabric ein, um Erkennung, Governance und Echtzeit-Autorisierung für KI-Identitäten bereitzustellen. Im Oktober 2026 führte das Unternehmen Autonomous Identity Security Posture Management und autonome Agenten für die Erkennung von Shadow-KI, Laufzeit-Autorisierung und Kontrollen für KI-Agenten ein. Microsoft hat Entra in KI-Agenten-Workflows durch Entra Agent ID erweitert, das das Identitätsmanagement von Agenten mit Datensicherheits- und Compliance-Diensten verbindet. Diese Schritte zeigen, dass führende Anbieter KI-Identitäten als Teil des breiteren Identitätslebenszyklus behandeln und nicht als separates Sicherheitswerkzeug.
Spezialisierungsmöglichkeiten bestehen in KI-Agentenketten, die Unternehmensanwendungen und SaaS-Umgebungen von Drittanbietern umspannen. Anbieter haben auch Raum, OT-Identitätsanforderungen zu adressieren, wo Protokollkenntnisse und die Einhaltung von NERC CIP und IEC 62443 wichtig sind. Delinea schloss im Januar 2026 die Übernahme von StrongDM ab, um das Infrastrukturzugriffsmanagement über Datenbanken, Server, Cloud-Infrastruktur und OT-Umgebungen hinweg zu erweitern. ServiceNow schloss im März 2026 seine Veza-Übernahme ab und brachte damit Berechtigungsgraph-Fähigkeiten in Unternehmens-Workflows und KI-Kontrollen ein. Der Markt für Cloud-Identitätssicherheit bleibt wettbewerbsintensiv, da große Plattformen Identitätsdienste bündeln können, während Spezialisten sich auf schwierige Bereiche wie Maschinen-Anmeldedaten, Zugriffserkennung und Echtzeit-Durchsetzung konzentrieren können. Diese Bereiche geben kleineren Anbietern eine Rolle, wo breite Plattformen noch keine vollständige Abdeckung bieten, insbesondere wenn Kunden Verbindungen zu verschiedenen Systemen, detaillierte Berechtigungsanalysen oder auf spezifische Betriebsumgebungen zugeschnittene Kontrollen benötigen.
Marktführer für Cloud-Identitätssicherheit
-
Microsoft Corporation
-
Okta, Inc.
-
Palo Alto Networks, Inc.
-
Oracle Corporation
-
International Business Machines Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Cloud-Identitätssicherheit Unternehmen in diesem Bericht
- Microsoft Corporation
- Okta, Inc.
- Palo Alto Networks, Inc.
- Oracle Corporation
- International Business Machines Corporation
- Ping Identity Corporation
- SailPoint Technologies Holdings, Inc.
- Saviynt, Inc.
- CyberArk Software Ltd.
- Broadcom Inc.
- Thales Group
- BeyondTrust Corporation
- Delinea, Inc.
- One Identity LLC
- OpenText Corporation
- Akamai Technologies, Inc.
- CrowdStrike Holdings, Inc.
- Zscaler, Inc.
- Aembit, Inc.
Neueste Industrielle Entwicklungen in Markt für Cloud-Identitätssicherheit
- Oktober 2026: Workday gab eine endgültige Vereinbarung zur Übernahme von C1.ai bekannt, einer agentischen Identitätsplattform, die Unternehmenssysteme von E-Mail und CRM bis hin zu Cloud-Infrastruktur verbindet. Die Plattform bietet zeitlich begrenzten, bereichsbeschränkten Zugriff für Personen und KI-Agenten. Der Abschluss der Transaktion wird im vierten Quartal des Geschäftsjahres 2027 von Workday erwartet, das am 31. Januar 2027 endet. Sie erweitert Workdays Agent System of Record von der Agentenregistrierung auf eine durchgängige Zugriffs-Governance.
- Oktober 2026: SailPoint führte am 6. Oktober 2026 auf der Navigate 2026 Autonomous Identity Security Posture Management und 3 Klassen autonomer Agenten ein. Das Release fügte Shadow-KI-Erkennung, Laufzeit-Autorisierung und Kill-Switch-Kontrollen für KI-Agenten durch ein erweitertes Agentic Fabric hinzu. Es fügte auch Just-in-Time-Bereitstellung für Zero Standing Privilege für Menschen, Dienstkonten und KI-Agenten hinzu. Das Release positionierte SailPoint dazu, seine Identitätskontrollen über die vom Markt für Cloud-Identitätssicherheit adressierten Identitätstypen hinweg zu erweitern.
- September 2026: Cyera übernahm Oasis Security für 1 Milliarde USD. Die Transaktion kombinierte die Governance-Plattform für nicht-menschliche Identitätssicherheit von Oasis mit dem Angebot für das Datensicherheits-Posture-Management von Cyera. Sie spiegelte die Verbindung zwischen der Governance von Maschinen-Anmeldedaten und dem Schutz sensibler Datenspeicher in Cloud-Umgebungen wider.
- August 2026: Okta schloss die Übernahme von Permiso Security für 200 Millionen USD ab. Die Fähigkeiten von Permiso zur Erkennung und Reaktion auf Cloud-Identitätsbedrohungen wurden in Oktas Plattform integriert. Die Transaktion stärkte Oktas Sichtbarkeit nicht-menschlicher Identitäten in Cloud-Umgebungen und erweiterte die Bedrohungserkennungsfähigkeit des Unternehmens.
Berichtsumfang des globalen Marktes für Cloud-Identitätssicherheit
Der Markt für Cloud-Identitätssicherheit umfasst Lösungen und Dienstleistungen, die digitale Identitäten, Anmeldedaten und den Zugriff auf Cloud-basierte Anwendungen, Daten und Infrastruktur schützen. Der Bericht behandelt Markttrends, Wachstumstreiber, Herausforderungen, die Wettbewerbslandschaft sowie die Segmentierung nach Komponente, Bereitstellungsmodell, Unternehmensgröße, Branchenvertikale und Geografie.
Der Bericht zum Markt für Cloud-Identitätssicherheit ist segmentiert nach Komponente (Lösungen und Dienstleistungen), Identitätstyp (Belegschaftsidentität, Kundenidentität, Privilegierte Identität, Maschinen- und Nicht-Menschliche Identität sowie Drittanbieter-Identität), Bereitstellungsmodus (Cloud, On-Premises, Hybrid), Unternehmensgröße (Großunternehmen sowie Kleine und Mittlere Unternehmen), Endnutzerbranche (BFSI, Behörden und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Einzelhandel und E-Commerce, Energie und Versorgung sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| Belegschaftsidentität |
| Kundenidentität |
| Privilegierte Identität |
| Maschinen- und Nicht-Menschliche Identität |
| Drittanbieter-Identität |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und Mittlere Unternehmen |
| BFSI |
| Behörden und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Einzelhandel und E-Commerce |
| Energie und Versorgung |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Lösungen | |
| Dienstleistungen | ||
| Nach Identitätstyp | Belegschaftsidentität | |
| Kundenidentität | ||
| Privilegierte Identität | ||
| Maschinen- und Nicht-Menschliche Identität | ||
| Drittanbieter-Identität | ||
| Nach Bereitstellungsmodus | Cloud | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und Mittlere Unternehmen | ||
| Nach Endnutzerbranche | BFSI | |
| Behörden und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgung | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Cloud-Identitätssicherheit?
Der Markt für Cloud-Identitätssicherheit wird voraussichtlich bis 2032 einen Wert von 40,63 Milliarden USD erreichen, ausgehend von 22,88 Milliarden USD im Jahr 2027, mit einem CAGR von 12,17 %. Der Wert für 2026 beträgt 20,16 Milliarden USD, und die Prognose spiegelt den wachsenden Bedarf an gesteuertem Zugriff auf Cloud-Ressourcen wider.
Was treibt die Nachfrage nach Cloud-Identitätssicherheit an?
Identitätsbezogene Sicherheitsverletzungen, KI-Agenten, Maschinen-Anmeldedaten, Zero-Trust-Programme und Zugriffs-Governance-Vorschriften erhöhen die Nachfrage nach Identitätskontrollen. Unternehmen widmen Sitzungen, privilegiertem Zugriff, Dienstkonten und Berechtigungen, die zuvor in separaten Systemen verwaltet wurden, mehr Aufmerksamkeit.
Welche Komponente hat die größte Position in der Cloud-Identitätssicherheit?
Lösungen hielten im Jahr 2026 einen Umsatzanteil von 78,24 %, was die Nachfrage nach Identitäts-Governance, Management privilegierter Zugriffe, CIAM und Tools zur Erkennung von Identitätsbedrohungen widerspiegelt. Dienstleistungen sind auch dort wichtig, wo Bereitstellungen Verzeichnismodernisierung, Cloud-Integration und laufende Governance-Unterstützung erfordern.
Welches Bereitstellungsmodell wächst am schnellsten?
Die Cloud-Bereitstellung wird bis 2032 voraussichtlich mit einem CAGR von 13,02 % wachsen und hielt im Jahr 2026 einen Umsatzanteil von 58,86 %. Sie wird durch die Integration von Cloud-Anbietern, zentralisierte Richtlinienverwaltung und die Notwendigkeit unterstützt, Workload-Identitäten in großem Maßstab zu verwalten.
Welcher Endnutzersektor hat die schnellste Wachstumsprognose?
Energie und Versorgung wird bis 2032 voraussichtlich mit einem CAGR von 12,79 % wachsen, da IT- und OT-Zugriffskontrollen immer wichtiger werden. Anforderungen an MFA, Zugriffsüberprüfungen, Identitätstrennung und dokumentierten Notfallzugang erhöhen den Bedarf des Sektors nach Identitäts-Governance.
Welche Region hat die schnellste Wachstumsprognose?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einem CAGR von 13,03 % wachsen, unterstützt durch Cloud-Einführung, Programme für digitale Identitäten und sich ändernde Cyber-Vorschriften. Mobile Dienste, Kundenidentitätsbedürfnisse und wachsende Cloud-Workloads verleihen der Region ein eigenständiges Nachfrageprofil.