
Tamanho e Participação do Mercado de Detecção e Resposta em Nuvem
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 3.72 Bilhões de dólares |
| Tamanho do Mercado (2031) | 8.68 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 18.47 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores
*Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. |
|
Análise do Mercado de Detecção e Resposta em Nuvem pela Mordor Intelligence
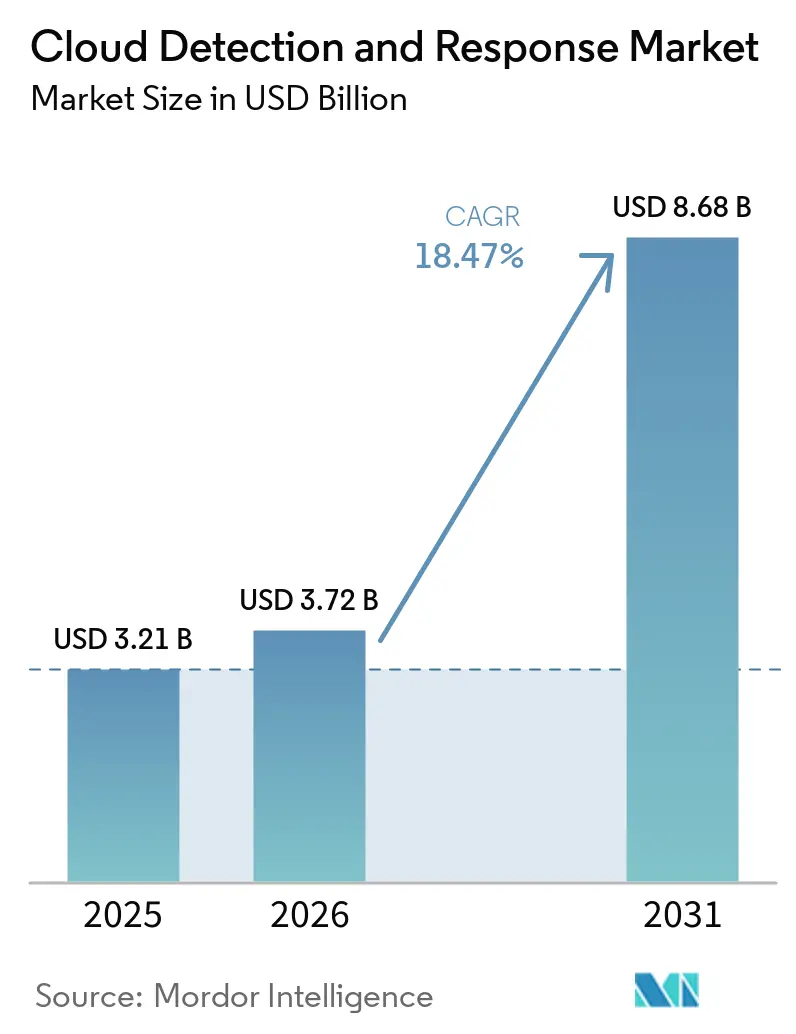
O tamanho do mercado de detecção e resposta em nuvem está projetado para expandir de 3,21 bilhões de USD em 2025 e 3,72 bilhões de USD em 2026 para 8,68 bilhões de USD até 2031, registrando um CAGR de 18,47% entre 2026 e 2031. As empresas estão indo além das ferramentas de segurança que identificam problemas de configuração após a implantação e buscam proteção que monitore as cargas de trabalho em nuvem enquanto estão em execução. O mercado de detecção e resposta em nuvem é moldado pela necessidade de conectar sinais de carga de trabalho, identidade e contêiner dentro de um processo de segurança comum. Agentes de ameaças podem se mover lateralmente por uma rede em uma média de 48 minutos, o que limita a utilidade de processos de investigação que dependem apenas de revisão manual. Os fornecedores estão respondendo combinando coleta de telemetria, priorização de alertas e fluxos de trabalho de resposta em ambientes de nuvem. O mercado de detecção e resposta em nuvem também enfrenta demanda por ferramentas que possam lidar com identidades não humanas, requisitos de nuvem soberana e ataques que utilizam inteligência artificial para encurtar os prazos de violação.
Principais Conclusões do Relatório
- Por componente, as soluções detinham 58,46% da receita do mercado de detecção e resposta em nuvem em 2025, enquanto os serviços estão projetados para expandir a um CAGR de 24,16% até 2031.
- Por modo de implantação, a nuvem pública detinha 57,29% da receita em 2025, enquanto a nuvem híbrida e multi-nuvem está projetada para expandir a um CAGR de 23,46% até 2031.
- Por tamanho de organização, as grandes empresas responderam por 64,73% da receita do mercado de detecção e resposta em nuvem em 2025, enquanto as pequenas e médias empresas estão projetadas para expandir a um CAGR de 24,81% até 2031.
- Por vertical do setor, o BFSI detinha 26,69% da receita em 2025, enquanto saúde e ciências da vida estão projetadas para expandir a um CAGR de 22,84% até 2031.
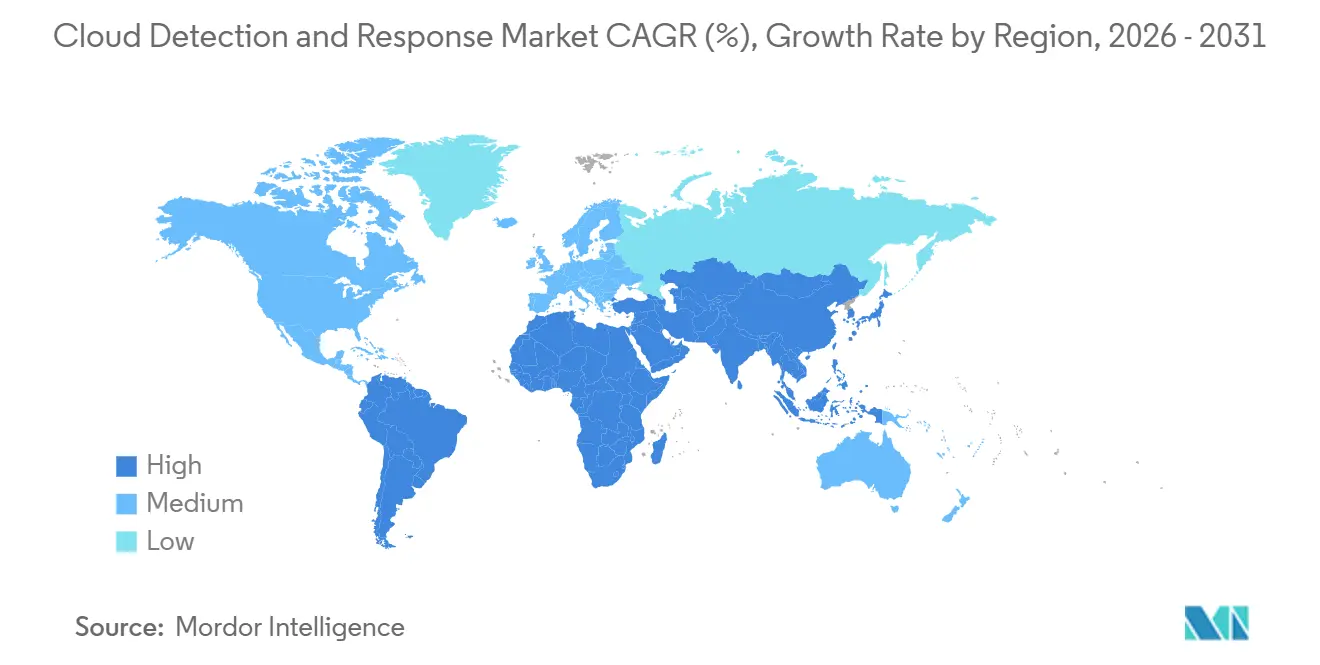
- Por geografia, a América do Norte detinha 44,87% do mercado de detecção e resposta em nuvem em 2025, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 23,59% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Detecção e Resposta em Nuvem
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Expansão de Cargas de Trabalho em Nuvem e Multi-Nuvem | +5.2% | Global | Médio prazo (2 a 4 anos) |
| Crescimento de Ataques em Nuvem com Foco em Identidade | +4.5% | Global | Curto prazo (≤ 2 anos) |
| Requisitos Regulatórios e de Controle de Ciberseguro | +3.5% | América do Norte e Europa, com extensão para a Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Adoção de Aplicações Nativas em Nuvem e DevSecOps | +2.8% | Global, com ganhos iniciais na América do Norte e Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Segurança em Tempo de Execução para Cargas de Trabalho de Inteligência Artificial e Agentes Autônomos | +2.0% | Global, concentrado na América do Norte e Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Lacunas de Telemetria em Cargas de Trabalho Efêmeras Criando Demanda por Detecção Sem Agente | +1.5% | Global | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Expansão de Cargas de Trabalho em Nuvem e Multi-Nuvem
As organizações estão executando mais cargas de trabalho em ambientes híbridos e multi-nuvem, e seus processos de segurança estão se adaptando a essa mudança. A Fortinet relatou que 88% das organizações operavam ambientes híbridos ou multi-nuvem em 2026, em comparação com 82% no ano anterior.[1]Fortinet, "2026 Cloud Security Report Data Reveals Complexity Gap," Fortinet, fortinet.com. O mesmo relatório constatou que 81% utilizavam 2 ou mais provedores de nuvem para cargas de trabalho críticas. Cada provedor introduz seus próprios planos de controle e fontes de dados que as equipes de segurança precisam monitorar. O mercado de detecção e resposta em nuvem se beneficia quando os compradores exigem uma visão unificada da atividade em AWS, Azure e Google Cloud. Os provedores que ingerem telemetria de nuvem diretamente e conectam atividades relacionadas nesses ambientes estão melhor posicionados para atender a esse requisito.
Crescimento de Ataques em Nuvem com Foco em Identidade
A identidade tornou-se uma superfície de ataque central para ataques em nuvem porque credenciais, contas de serviço e tokens podem fornecer acesso persistente. A Sophos constatou que 71% das organizações sofreram pelo menos 1 violação relacionada à identidade no ano anterior, e as organizações afetadas relataram uma média de 3 incidentes.[2]Sophos, "71% of Organizations Suffered at Least One Identity Breach in the Past Year, Sophos Research Finds," Sophos, sophos.com. Essas organizações relataram custos médios de recuperação de 1,64 milhão de USD, enquanto 73% incorreram em custos de pelo menos 250.000 USD. A CrowdStrike relatou que 82% de suas detecções eram livres de malware e que o abuso de contas válidas apareceu em 35% dos incidentes em nuvem. A Permiso relatou que 77% das organizações afirmaram que o comprometimento de identidade representou até 75% dos incidentes de segurança, enquanto 46% relataram visibilidade abrangente sobre identidades. O mercado de detecção e resposta em nuvem, portanto, favorece plataformas que integram chaves de API, credenciais federadas, contas de serviço e sinais de carga de trabalho.
Requisitos Regulatórios e de Controle de Ciberseguro
Os requisitos regulatórios estão reduzindo o tempo disponível para identificar e responder a incidentes em nuvem. O Regulamento de Resiliência Operacional Digital foi aplicado em todos os estados-membros da União Europeia a partir de 17 de janeiro de 2025, e exige que as entidades financeiras abrangidas mantenham arranjos de gestão de risco de TIC. O framework inclui um prazo de 4 horas para uma notificação inicial de incidente grave e exige testes de penetração orientados por ameaças para entidades qualificadas. Esses requisitos aumentam a importância da detecção em tempo real em vez de revisões periódicas de nuvem. Os requisitos de ciberseguro na América do Norte também tornam os controles documentados de detecção e resposta mais relevantes para as decisões de cobertura. O mercado de detecção e resposta em nuvem é apoiado à medida que as expectativas de conformidade se expandem dos serviços financeiros para outros ambientes operacionais regulamentados.
Adoção de Aplicações Nativas em Nuvem e DevSecOps
Aplicações em contêineres, funções sem servidor e microsserviços podem passar de alterações de código para uso em produção rapidamente. A Datadog constatou que as aplicações modernas comumente são executadas em sistemas nativos em nuvem e em contêineres, enquanto os testes estáticos de segurança de aplicações permaneciam dominantes antes da implantação. As verificações estáticas não conseguem capturar completamente o comportamento que só aparece depois que uma carga de trabalho é executada em produção. Cargas de trabalho efêmeras do Kubernetes também podem criar lacunas de evidências para equipes de segurança que dependem de agentes convencionais. A orientação do NIST para DevSecOps aborda atividades de segurança ao longo do ciclo de vida de desenvolvimento de software, incluindo operações. O mercado de detecção e resposta em nuvem ganha relevância quando o monitoramento se estende das saídas de compilação e registros de imagens para a execução em tempo de execução.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Proliferação de Ferramentas de Segurança e Complexidade de Integração | -2.5% | Global | Curto prazo (≤ 2 anos) |
| Escassez de Competências em Segurança em Nuvem | -2.0% | Global, mais aguda na Ásia-Pacífico e Europa | Médio prazo (2 a 4 anos) |
| Soberania de Dados e Restrições de Telemetria Transfronteiriça | -1.5% | Europa e Ásia-Pacífico, com extensão para o Oriente Médio | Médio prazo (2 a 4 anos) |
| Cargas de Trabalho de Curta Duração e Evidências Escassas Aumentando Falsos Negativos | -1.2% | Global | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Proliferação de Ferramentas de Segurança e Complexidade de Integração
As equipes de segurança frequentemente adicionam ferramentas de nuvem aos sistemas existentes para gestão de postura, controle de acesso, segurança de endpoints e gestão de eventos. A Fortinet constatou que quase 70% dos entrevistados citaram a proliferação de ferramentas e as lacunas de visibilidade como um principal obstáculo para a segurança eficaz em nuvem em 2026.[3]Fortinet, "Fortinet Report Reveals Cybersecurity Hiring Stalls as Nearly Half of IT Leaders Face Corporate Pushback," Fortinet, fortinet.com. Ferramentas separadas podem gerar alertas sem contexto comum, criando mais trabalho para os analistas. A integração também atrasa o ponto em que uma nova ferramenta de detecção em tempo de execução entrega resultados utilizáveis. O mercado de detecção e resposta em nuvem pode ser restringido quando os compradores precisam conectar um novo produto a uma pilha de segurança fragmentada. Plataformas consolidadas podem reduzir essa barreira ao diminuir a quantidade de ferramentas e simplificar os fluxos de trabalho de investigação.
Escassez de Competências em Segurança em Nuvem
As plataformas de segurança em nuvem exigem pessoal que compreenda configuração de nuvem, identidades, alertas e procedimentos de resposta. A Fortinet constatou que 74% das organizações relataram escassez de profissionais qualificados em cibersegurança em 2026, e 56% dos líderes de TI identificaram a escassez de competências como causa de violações. A ISC2 relatou que 95% das organizações tinham pelo menos 1 necessidade de competência em cibersegurança, e 88% haviam experimentado um evento significativo relacionado à escassez de competências nos 12 meses anteriores. A engenharia de segurança em nuvem figurou entre os 3 principais déficits de competências para 30% das organizações contratantes na pesquisa. O mercado de detecção e resposta em nuvem é melhor atendido por produtos que automatizam a triagem e fornecem manuais de resposta para analistas com formação geral em segurança. Plataformas que exigem ajuste manual extensivo podem permanecer difíceis de implantar onde o pessoal especializado é limitado.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: Soluções Lideram a Receita, Enquanto os Serviços Apoiam a Entrega
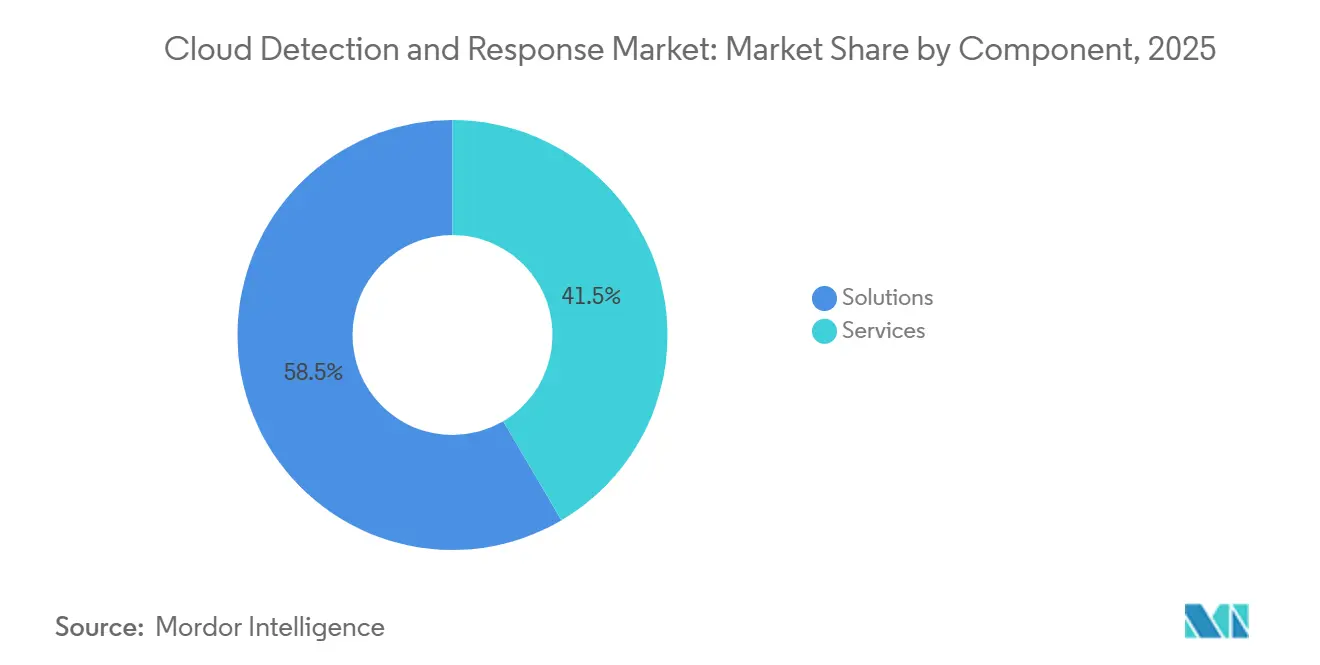
As soluções detinham 58,46% da participação do mercado de detecção e resposta em nuvem em 2025, refletindo a demanda empresarial por plataformas de detecção e resposta em nuvem desenvolvidas especificamente para esse fim. Essas plataformas reúnem a ingestão de telemetria de nuvem, a correlação de ataques e a triagem de alertas em um único ambiente operacional para as equipes de segurança. Elas ajudam os analistas a avaliar eventos relacionados em vez de investigar alertas isolados de produtos pontuais desconectados. A Palo Alto Networks relatou que 99% das organizações haviam sofrido pelo menos 1 ataque em seus sistemas de inteligência artificial durante o ano anterior.[4]Palo Alto Networks, "Where Cloud Security Stands Today and Where AI Breaks It, State of Cloud Security Report 2025," Palo Alto Networks, paloaltonetworks.com. Essa pressão sustenta a demanda por plataformas que observam cargas de trabalho de inteligência artificial generativa ao lado de cargas de trabalho de nuvem estabelecidas.
Os serviços estão projetados para expandir a um CAGR de 24,16% até 2031, a maior taxa dentro da divisão por componente. As empresas de médio porte frequentemente selecionam serviços gerenciados quando não conseguem manter o monitoramento contínuo de nuvem com pessoal interno de segurança em nuvem. Os provedores de serviços apoiam a integração, o mapeamento de telemetria e a engenharia de detecção em vários ambientes de nuvem, o que pode encurtar o tempo de utilização. Os fornecedores estão cada vez mais combinando software licenciado com serviços gerenciados em contratos de assinatura, estreitando a distinção entre as duas categorias. Isso pode afetar o posicionamento e as margens dos provedores independentes de serviços gerenciados de segurança no setor de detecção e resposta em nuvem.


Por Modo de Implantação: Nuvem Híbrida e Multi-Nuvem Ganha Prioridade
A nuvem pública respondeu por 57,29% do mercado de detecção e resposta em nuvem em 2025, refletindo a concentração de cargas de trabalho e orçamentos de segurança em ambientes de provedor único. Os compradores com ativos em nuvem pública exigem monitoramento de dados, identidades, cargas de trabalho e planos de controle do provedor à medida que o uso da nuvem se expande. Essa base instalada permanece uma fonte substancial de demanda por ferramentas de detecção nativas em nuvem. Também torna a interoperabilidade com os principais serviços de nuvem pública importante para a adoção contínua do produto. As organizações que mantêm um design de provedor único ainda precisam de ferramentas que conectem eventos de segurança com a atividade operacional em nuvem.
A implantação em nuvem híbrida e multi-nuvem está projetada para expandir a um CAGR de 23,46% até 2031. As empresas estão utilizando modelos operacionais que combinam sistemas locais, nuvem privada e serviços de nuvem pública para diferentes necessidades de negócios. Os requisitos de soberania de dados na Europa e na Ásia-Pacífico podem tornar essa estrutura tanto uma resposta de conformidade quanto uma escolha arquitetônica. Os provedores que convertem APIs específicas de provedores em um modelo de dados comum podem ajudar as equipes a aplicar regras de detecção consistentes em todos os ambientes. A nuvem privada também permanece relevante para instituições financeiras e organizações de defesa com requisitos rigorosos de classificação de dados.
Por Tamanho de Organização: Grandes Empresas Permanecem a Base Principal de Compradores
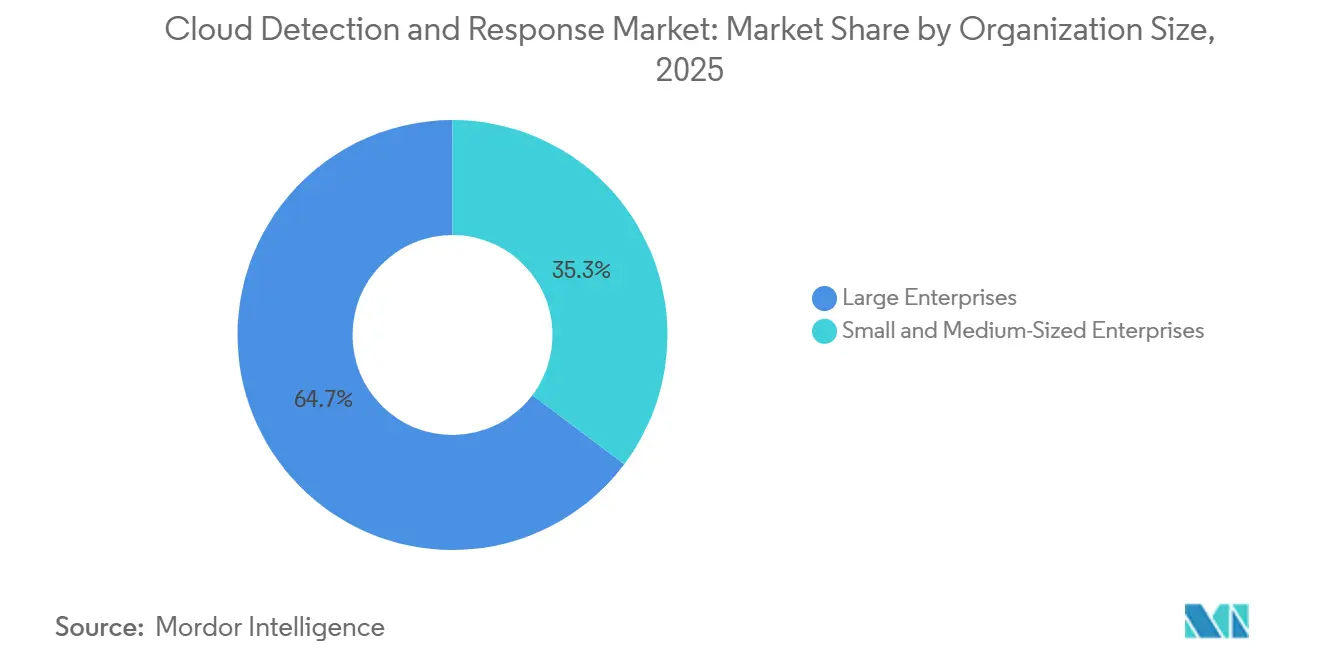
As grandes empresas responderam por 64,73% da receita do mercado de detecção e resposta em nuvem em 2025. Sua escala em nuvem, capacidade formal de centro de operações de segurança e responsabilidade por violações em nível de conselho apoiam programas centralizados de detecção em tempo de execução. Essas organizações frequentemente operam em vários ambientes de nuvem e exigem visibilidade unificada para as equipes de segurança. Sua adoção antecipada ajudou a estabelecer a detecção e resposta em nuvem como uma categoria de segurança empresarial. As grandes contas permanecerão importantes para os fornecedores que suportam integrações complexas e grandes volumes de telemetria.
As pequenas e médias empresas estão projetadas para expandir a um CAGR de 24,81% até 2031, a maior taxa por tamanho de organização. As ofertas gerenciadas com preços por assinatura podem dar aos compradores menores cobertura em nuvem sem uma equipe dedicada de engenheiros de segurança em nuvem. A Sophos constatou que organizações com 100 a 250 funcionários tinham quase o dobro de probabilidade de não detectar um incidente antes que o dano ocorresse em comparação com seus pares de médio porte. Os provedores estão desenvolvendo integração mais simples, bibliotecas de detecção preparadas e manuais de resposta automatizados para lidar com restrições de recursos. O tamanho do mercado de detecção e resposta em nuvem para esse grupo é apoiado pelo risco de ransomware, pelas expectativas de ciberseguro e pelos modelos de entrega projetados para organizações menores.
Por Vertical do Setor: BFSI Mantém Escala, Enquanto a Saúde Expande Mais Rapidamente
O BFSI detinha 26,69% da participação do mercado de detecção e resposta em nuvem em 2025. As instituições financeiras operam fluxos de trabalho de transações hospedados em nuvem e ecossistemas de API, tornando a segurança de identidade e de plano de controle central para a gestão de riscos. As consequências financeiras das violações e a extensa supervisão regulatória sustentam os gastos com capacidade de detecção. O American Banker constatou que o aprimoramento da segurança e a mitigação de fraudes foram a principal prioridade de gastos em tecnologia para 56% dos bancos pesquisados em 2025.[5]American Banker, "Banks Increasing Tech Spend in 2025," American Banker, americanbanker.com. Os investimentos relacionados em gestão de identidade, autenticação multifator, análise de fraudes, plataformas de orquestração, automação e resposta de segurança e gestão de risco de fornecedores tornam a detecção em nuvem em tempo de execução parte de um programa de segurança mais amplo.
O setor de saúde e ciências da vida está projetado para expandir a um CAGR de 22,84% até 2031. A migração de registros eletrônicos de saúde e imagens médicas para grandes provedores de nuvem aumenta a necessidade de observar o acesso e as cargas de trabalho em nuvem. Grupos de ransomware visam hospitais porque dados indisponíveis podem ter consequências clínicas diretas. Governo e administração pública, manufatura industrial, tecnologia da informação e telecomunicações, energia e serviços públicos, petróleo e gás, transporte e logística, varejo e comércio eletrônico, mídia e entretenimento, e instituições de educação e pesquisa também criam demanda. O setor de detecção e resposta em nuvem pode apoiar esses ambientes conectando identidades com atividade em tempo de execução em torno de dados operacionais sensíveis.
Análise Geográfica
A América do Norte detinha 44,87% do mercado de detecção e resposta em nuvem em 2025. A região combina extensa infraestrutura de nuvem, alta concentração de alvos empresariais e orçamentos de segurança estabelecidos. Os requisitos dos EUA relacionados à HIPAA, SOC 2, GLBA e divulgações de cibersegurança da SEC apoiam controles formais de segurança. As iniciativas federais de nuvem e os requisitos de confiança zero também criam demanda no setor público. Os gastos com segurança em nuvem na América do Norte avançaram a um CAGR de 16,76% à medida que o trabalho híbrido revelou os limites das abordagens de segurança focadas em perímetro.
A Europa é uma parte significativa do mercado de detecção e resposta em nuvem, com os gastos cada vez mais orientados por requisitos de conformidade. O Regulamento de Resiliência Operacional Digital tem sido aplicado desde janeiro de 2025 a bancos, seguradoras, empresas de pagamento e gestores de ativos na União Europeia. Seus requisitos de gestão de incidentes e riscos criam demanda por capacidade contínua de detecção e resposta. As obrigações da NIS2 ampliam a base de compradores nos setores de energia, saúde, transporte e infraestrutura digital. O Reino Unido, a França, a Alemanha, a Itália e a Espanha são as principais bases de gastos, enquanto a América do Sul mostra demanda emergente no Brasil e no Chile, apesar das restrições de infraestrutura e competências.
A Ásia-Pacífico está projetada para expandir a um CAGR de 23,59% até 2031, a taxa regional mais rápida. Os programas de infraestrutura com prioridade em nuvem na Índia, na Coreia do Sul e no Japão, a expansão do fintech na ASEAN e os requisitos de localização apoiam a demanda. As regras de cibersegurança e segurança de dados da China exigem abordagens localizadas e incentivam modelos de implantação específicos por país. O Oriente Médio está desenvolvendo demanda por meio de planos de segurança em nuvem soberana, enquanto a África permanece em um estágio mais inicial, liderada pela África do Sul e pela Nigéria.

Cenário Competitivo
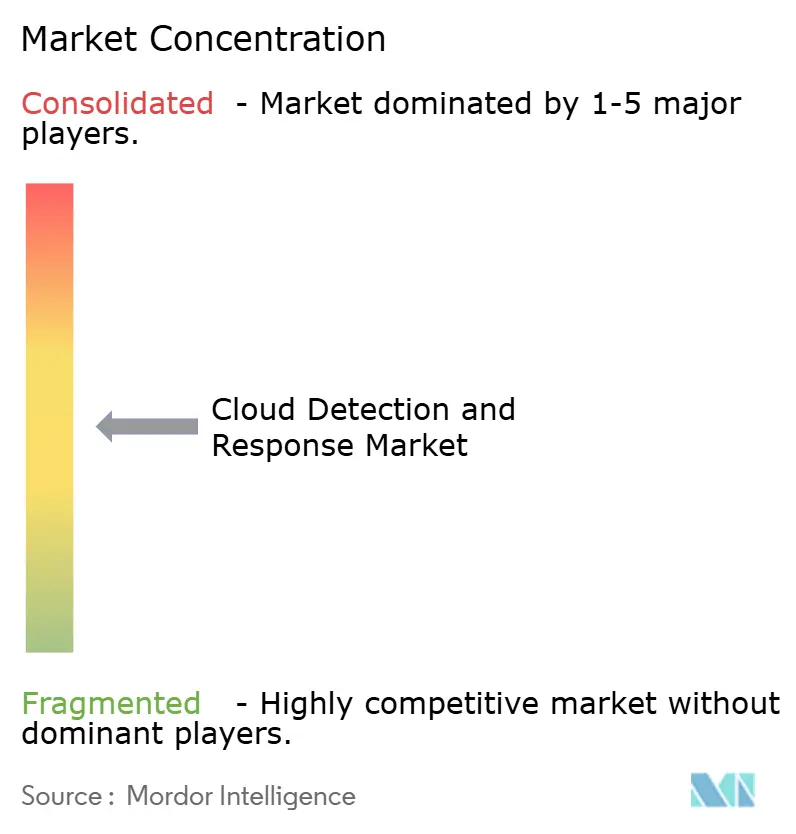
O mercado de detecção e resposta em nuvem é moderadamente concentrado no nível de plataforma, onde Palo Alto Networks, CrowdStrike, Microsoft e Wiz, agora parte do Google Cloud, influenciam as aquisições empresariais. A camada de serviços gerenciados é mais fragmentada, com Arctic Wolf, ReliaQuest, Expel e SentinelOne competindo por meio de qualidade de detecção, automação de resposta e entrega de serviços. O Google concluiu sua aquisição de 32 bilhões de USD da Wiz em 11 de março de 2026.[6]Google, "Google Completes Acquisition of Wiz," Google, google.com. A Wiz ingressou no Google Cloud mantendo seu compromisso multi-nuvem, combinando seu Grafo de Segurança com a inteligência de ameaças Mandiant do Google e a Plataforma de Segurança Unificada. A transação coloca capacidades de segurança em nuvem sem agente dentro de uma oferta de nuvem em hiperescala e pressiona os rivais a fortalecer as integrações.
A CrowdStrike introduziu a priorização de risco em nuvem baseada em adversários em março de 2026 por meio do Application Explorer, Timeline Explorer e um Motor de Risco em Nuvem. O produto conectou exposições em nuvem com técnicas ativas de adversários e comportamento de aplicações ao vivo. A Palo Alto Networks lançou o Prisma AIRS 3.0 em março de 2026 para cobrir a descoberta de agentes de inteligência artificial, avaliação de riscos e proteção em tempo de execução. Esses movimentos estendem a competição para a proteção de cargas de trabalho de inteligência artificial, onde benchmarks padronizados ainda não emergiram. O Framework de Gestão de Risco de Inteligência Artificial do NIST permanece uma referência de governança para compradores que avaliam essas capacidades.
O mercado de detecção e resposta em nuvem tem oportunidades em implantações de nuvem soberana que exigem residência de telemetria no país e detecção focada em identidade para organizações menores. Fluxos de trabalho unificados que conectam um alerta de nuvem com uma investigação do centro de operações de segurança podem reduzir os atrasos de resposta. Sysdig, Orca Security, Mitiga e ReliaQuest competem por meio de designs sem agente, implantação sem agente e remediação apoiada por inteligência artificial. A competição se concentrará em ampla cobertura, implantação gerenciável e requisitos operacionais que os clientes possam sustentar.
Líderes do Setor de Detecção e Resposta em Nuvem
-
Palo Alto Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
Microsoft Corporation
-
Wiz, Inc.
-
Arctic Wolf
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Abril de 2026: A CrowdStrike expandiu seu serviço de Detecção e Resposta em Nuvem em tempo real para o Google Cloud Platform no Google Cloud Next 2026, estabelecendo cobertura unificada de detecção e resposta em nuvem em AWS, Azure e Google Cloud simultaneamente. A expansão posiciona o Falcon Cloud Security como um plano de detecção entre nuvens, substituindo ferramentas apenas de postura por proteção em tempo de execução ao vivo e alinhamento direto com técnicas de adversários.
- Abril de 2026: A Orca Security assinou um acordo de colaboração estratégica com a AWS para avançar na segurança em nuvem baseada em inteligência artificial, permitindo que as organizações obtenham maior visibilidade sobre o uso de serviços de inteligência artificial e acelerem a remediação em ambientes multi-nuvem. O acordo aprofunda a integração da arquitetura sem agente da Orca no ecossistema da AWS.
- Março de 2026: A Palo Alto Networks lançou o Prisma AIRS 3.0, avançando sua plataforma de segurança de inteligência artificial para cobrir o ciclo de vida completo de agentes de inteligência artificial, incluindo descoberta, avaliação de riscos e proteção de agentes de inteligência artificial em execução em ambientes de nuvem, plataformas SaaS e endpoints. O lançamento aborda diretamente a crescente superfície de ataque não monitorada criada pela proliferação de agentes de inteligência artificial empresariais.
- Março de 2026: A SentinelOne anunciou uma significativa colaboração plurianual com o Google Cloud para fornecer segurança autônoma baseada em inteligência artificial em escala global, com a Plataforma Singularity agora disponível em 3 regiões estratégicas do Google Cloud — América do Norte, Frankfurt e o Reino da Arábia Saudita — apoiando a residência de dados no país e o alinhamento regulatório regional.


Escopo do Relatório Global do Mercado de Detecção e Resposta em Nuvem
O mercado de detecção e resposta em nuvem inclui plataformas de segurança que monitoram, detectam, investigam e respondem continuamente a ameaças em ambientes nativos em nuvem, incluindo IaaS e PaaS de nuvem pública, contêineres, funções sem servidor, identidades em nuvem e aplicações SaaS. Essas soluções utilizam telemetria de nuvem, integrações de API, análise comportamental e aprendizado de máquina para identificar atividades anômalas, configurações incorretas, ataques baseados em identidade, exfiltração de dados, movimento lateral e outras ameaças específicas de nuvem em ambientes multi-nuvem e híbridos. As principais capacidades incluem proteção de cargas de trabalho em nuvem, integração de gestão de postura de segurança em nuvem, detecção de ameaças à identidade, contenção automatizada, investigação forense e relatórios de conformidade. Essas plataformas ajudam as equipes de segurança a reduzir o tempo médio de detecção e o tempo médio de resposta, prevenir violações de dados e manter a visibilidade de segurança em toda a infraestrutura de nuvem dinâmica que as ferramentas de segurança tradicionais locais não conseguem monitorar ou proteger adequadamente.
O Relatório do Mercado de Detecção e Resposta em Nuvem é Segmentado por Componente (Soluções e Serviços), Modo de Implantação (Nuvem Pública, Nuvem Privada e Nuvem Híbrida e Multi-Nuvem), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Vertical do Setor (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, Petróleo e Gás, Tecnologia da Informação e Telecomunicações, Mídia e Entretenimento, Instituições de Educação e Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros (BFSI) e Outros Verticais do Setor) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Soluções |
| Serviços |
| Nuvem Pública |
| Nuvem Privada |
| Nuvem Híbrida e Multi-Nuvem |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Governo e Administração Pública |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Energia e Serviços Públicos |
| Petróleo e Gás |
| Tecnologia da Informação e Telecomunicações |
| Mídia e Entretenimento |
| Instituições de Educação e Pesquisa |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Verticais do Setor |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Chile | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Egito | |
| Restante da África |
| Por Componente | Soluções | |
| Serviços | ||
| Por Modo de Implantação | Nuvem Pública | |
| Nuvem Privada | ||
| Nuvem Híbrida e Multi-Nuvem | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Vertical do Setor | Governo e Administração Pública | |
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Transporte e Logística | ||
| Energia e Serviços Públicos | ||
| Petróleo e Gás | ||
| Tecnologia da Informação e Telecomunicações | ||
| Mídia e Entretenimento | ||
| Instituições de Educação e Pesquisa | ||
| Saúde e Ciências da Vida | ||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | ||
| Outros Verticais do Setor | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Chile | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||


Principais Perguntas Respondidas no Relatório
Qual é o tamanho e a previsão do mercado de detecção e resposta em nuvem?
O tamanho do mercado de detecção e resposta em nuvem está projetado para expandir de 3,21 bilhões de USD em 2025 e 3,72 bilhões de USD em 2026 para 8,68 bilhões de USD até 2031, registrando um CAGR de 18,47% entre 2026 e 2031.
O que está impulsionando a adoção no mercado de detecção e resposta em nuvem?
A expansão multi-nuvem, os ataques relacionados à identidade, os requisitos regulatórios e o uso de aplicações nativas em nuvem estão aumentando a demanda por segurança em tempo de execução.
Qual componente tem a maior participação de receita em detecção e resposta em nuvem?
As soluções detinham 58,46% da receita em 2025, enquanto os serviços estão projetados para crescer mais rapidamente a um CAGR de 24,16% até 2031.
Qual modelo de implantação está crescendo mais rapidamente?
A implantação em nuvem híbrida e multi-nuvem está projetada para expandir a um CAGR de 23,46% até 2031.
Qual vertical de usuário final está expandindo mais rapidamente?
Saúde e ciências da vida estão projetadas para expandir a um CAGR de 22,84% até 2031, apoiadas pela migração para a nuvem e pela exposição ao ransomware.
Qual região deve crescer mais rapidamente no mercado de detecção e resposta em nuvem?
A Ásia-Pacífico está projetada para expandir a um CAGR de 23,59% até 2031, apoiada por programas de infraestrutura em nuvem, crescimento do fintech e requisitos de localização de dados.
Página atualizada pela última vez em:



