
Marktgröße und Marktanteil für Cloud-Erkennung und -Reaktion
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 3.72 Milliarden US-Dollar |
| Marktgröße (2031) | 8.68 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 18.47 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Cloud-Erkennung und -Reaktion von Mordor Intelligence
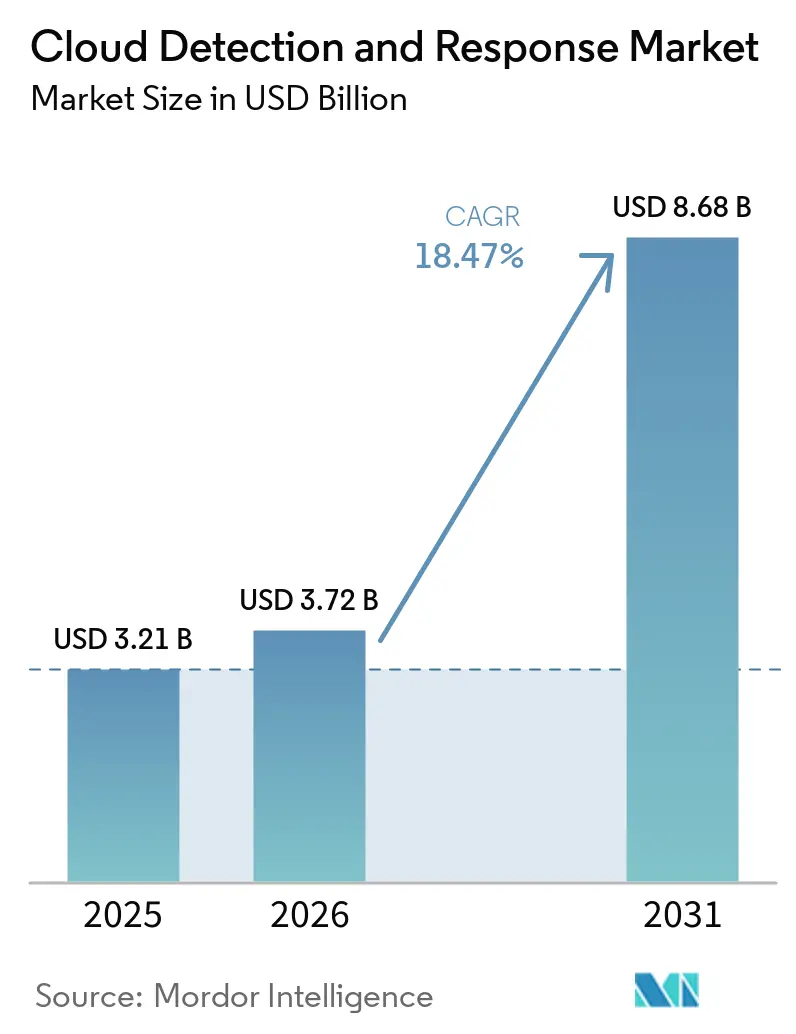
Die Marktgröße für Cloud-Erkennung und -Reaktion wird voraussichtlich von 3,21 Milliarden USD im Jahr 2025 und 3,72 Milliarden USD im Jahr 2026 auf 8,68 Milliarden USD bis 2031 anwachsen, mit einer CAGR von 18,47 % zwischen 2026 und 2031. Unternehmen gehen über Sicherheitstools hinaus, die Konfigurationsprobleme nach der Bereitstellung identifizieren, und suchen nach Schutzlösungen, die Cloud-Workloads während des Betriebs überwachen. Der Markt für Cloud-Erkennung und -Reaktion wird durch die Notwendigkeit geprägt, Workload-, Identitäts- und Container-Signale innerhalb eines gemeinsamen Sicherheitsprozesses zu verbinden. Bedrohungsakteure können sich in einem Netzwerk in durchschnittlich 48 Minuten lateral bewegen, was den Nutzen von Untersuchungsprozessen einschränkt, die ausschließlich auf manueller Überprüfung basieren. Anbieter reagieren darauf, indem sie Telemetrieerfassung, Alarmpriorisierung und Reaktions-Workflows in Cloud-Umgebungen kombinieren. Der Markt für Cloud-Erkennung und -Reaktion sieht sich auch einer Nachfrage nach Tools gegenüber, die nicht-menschliche Identitäten, Anforderungen an souveräne Clouds und Angriffe adressieren können, die KI einsetzen, um Zeitfenster für Sicherheitsverletzungen zu verkürzen.
Wichtigste Erkenntnisse des Berichts
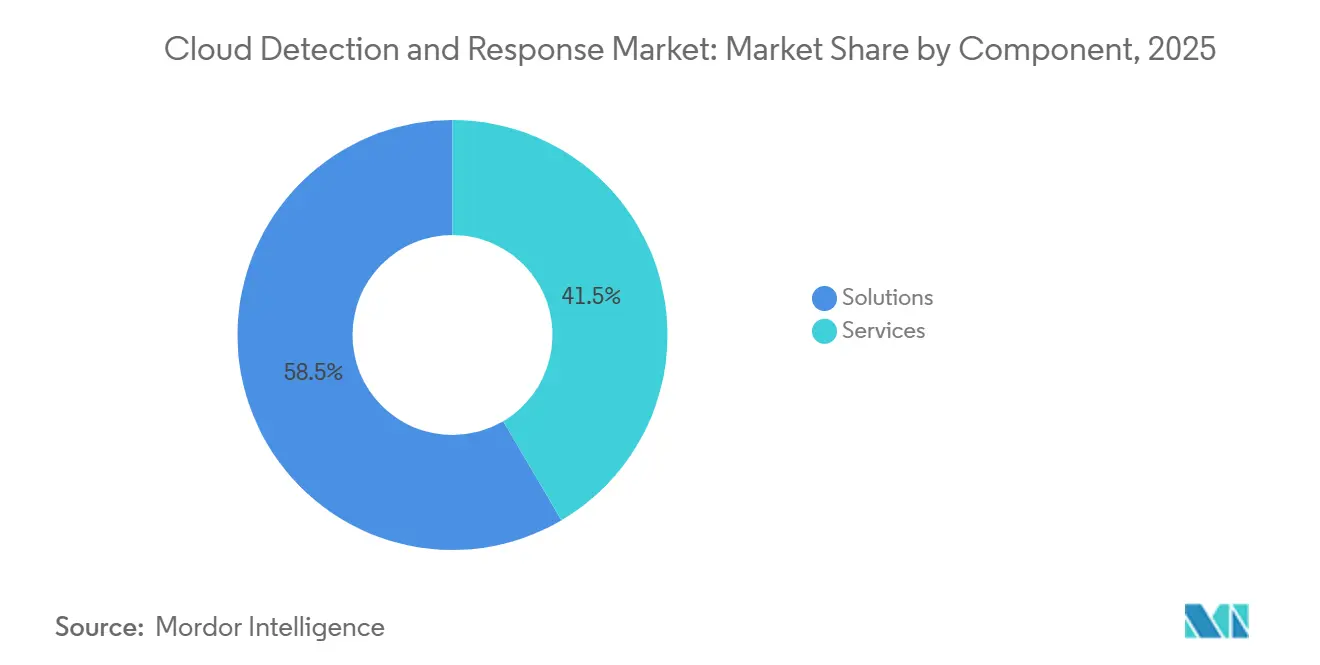
- Nach Komponente hielten Lösungen im Jahr 2025 einen Anteil von 58,46 % am Umsatz des Marktes für Cloud-Erkennung und -Reaktion, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 24,16 % wachsen werden.
- Nach Bereitstellungsmodus hielt die Public Cloud im Jahr 2025 einen Umsatzanteil von 57,29 %, während Hybrid- und Multi-Cloud bis 2031 voraussichtlich mit einer CAGR von 23,46 % wachsen werden.
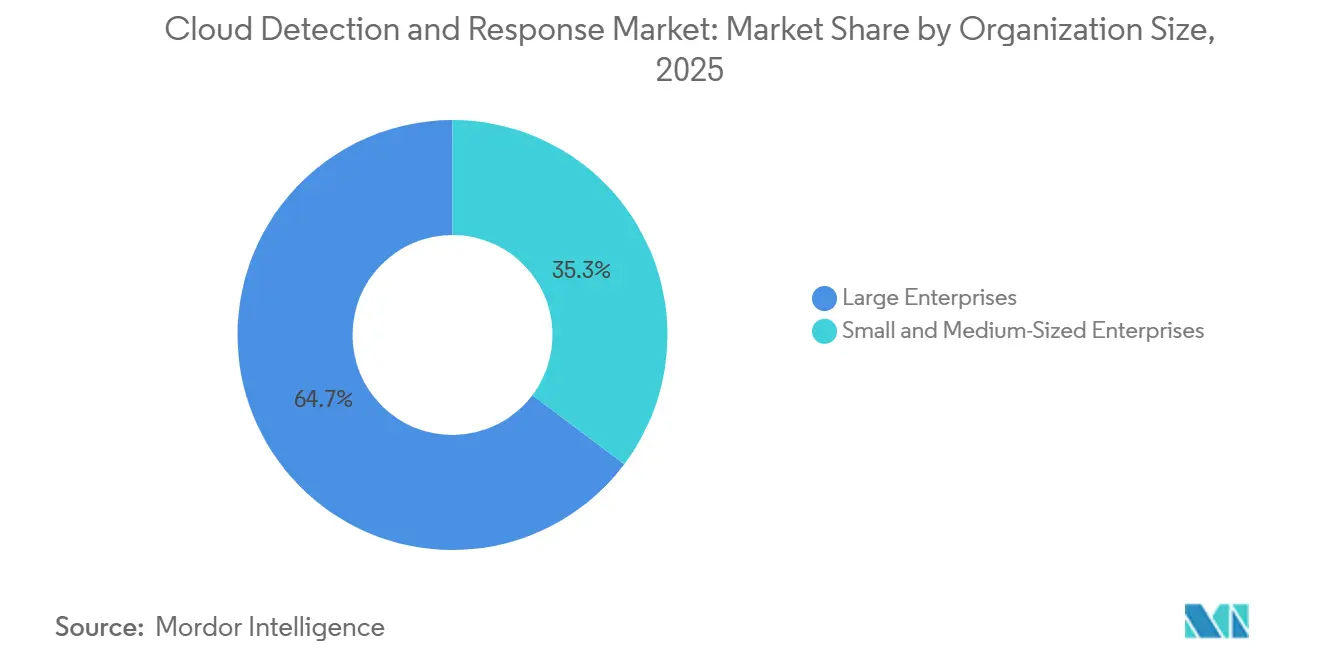
- Nach Unternehmensgröße entfielen im Jahr 2025 64,73 % des Umsatzes im Markt für Cloud-Erkennung und -Reaktion auf Großunternehmen, während kleine und mittlere Unternehmen bis 2031 voraussichtlich mit einer CAGR von 24,81 % wachsen werden.
- Nach Branchenvertikale hielt BFSI im Jahr 2025 einen Umsatzanteil von 26,69 %, während das Gesundheitswesen und die Biowissenschaften bis 2031 voraussichtlich mit einer CAGR von 22,84 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 44,87 % am Markt für Cloud-Erkennung und -Reaktion, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 23,59 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse im Markt für Cloud-Erkennung und -Reaktion
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Ausweitung von Cloud- und Multi-Cloud-Workloads | +5.2% | Global | Mittelfristig (2–4 Jahre) |
| Wachstum identitätsorientierter Cloud-Angriffe | +4.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Regulatorische Anforderungen und Anforderungen der Cyber-Versicherung | +3.5% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Einführung cloud-nativer Anwendungen und DevSecOps | +2.8% | Global, mit frühen Gewinnen in Nordamerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Laufzeitsicherheit für KI-Workloads und autonome Agenten | +2.0% | Global, konzentriert in Nordamerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Telemetrielücken bei kurzlebigen Workloads schaffen Nachfrage nach agentenloser Erkennung | +1.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Ausweitung von Cloud- und Multi-Cloud-Workloads
Organisationen betreiben zunehmend mehr Workloads in Hybrid- und Multi-Cloud-Umgebungen, und ihre Sicherheitsprozesse passen sich dieser Veränderung an. Fortinet berichtete, dass 88 % der Organisationen im Jahr 2026 Hybrid- oder Multi-Cloud-Umgebungen betrieben, verglichen mit 82 % im Vorjahr.[1]Fortinet, "2026 Cloud Security Report Data Reveals Complexity Gap," Fortinet, fortinet.com. Derselbe Bericht ergab, dass 81 % zwei oder mehr Cloud-Anbieter für kritische Workloads nutzten. Jeder Anbieter führt eigene Steuerungsebenen und Datenquellen ein, die Sicherheitsteams überwachen müssen. Der Markt für Cloud-Erkennung und -Reaktion profitiert, wenn Käufer eine einheitliche Sicht auf Aktivitäten über AWS, Azure und Google Cloud hinweg benötigen. Anbieter, die Cloud-Telemetrie direkt erfassen und zusammenhängende Aktivitäten über diese Umgebungen hinweg verknüpfen, sind für diese Anforderung besser positioniert.
Wachstum identitätsorientierter Cloud-Angriffe
Identität ist zu einer zentralen Angriffsfläche für Cloud-Angriffe geworden, da Anmeldeinformationen, Dienstkonten und Token dauerhaften Zugang ermöglichen können. Sophos stellte fest, dass 71 % der Organisationen im Vorjahr mindestens eine identitätsbezogene Sicherheitsverletzung erlitten hatten, und betroffene Organisationen berichteten von durchschnittlich 3 Vorfällen.[2]Sophos, "71% of Organizations Suffered at Least One Identity Breach in the Past Year, Sophos Research Finds," Sophos, sophos.com. Diese Organisationen berichteten von durchschnittlichen Wiederherstellungskosten von 1,64 Millionen USD, während 73 % Kosten von mindestens 250.000 USD verzeichneten. CrowdStrike berichtete, dass 82 % seiner Erkennungen schadsoftwarefrei waren und dass der Missbrauch gültiger Konten bei 35 % der Cloud-Vorfälle auftrat. Permiso berichtete, dass 77 % der Organisationen angaben, dass Identitätskompromittierungen bis zu 75 % der Sicherheitsvorfälle ausmachten, während 46 % eine umfassende Sichtbarkeit über Identitäten berichteten. Der Markt für Cloud-Erkennung und -Reaktion begünstigt daher Plattformen, die API-Schlüssel, föderierte Anmeldeinformationen, Dienstkonten und Workload-Signale integrieren.
Regulatorische Anforderungen und Anforderungen der Cyber-Versicherung
Regulatorische Anforderungen verkürzen die verfügbare Zeit zur Identifizierung und Reaktion auf Cloud-Vorfälle. Der Digital Operational Resilience Act galt ab dem 17. Januar 2025 in allen Mitgliedstaaten der Europäischen Union und verpflichtet betroffene Finanzunternehmen zur Aufrechterhaltung von IKT-Risikomanagementregelungen. Der Rahmen umfasst eine 4-Stunden-Frist für eine erste Meldung eines schwerwiegenden Vorfalls und erfordert bedrohungsgeleitete Penetrationstests für qualifizierende Unternehmen. Diese Anforderungen erhöhen die Bedeutung der Echtzeiterkennung anstelle periodischer Cloud-Überprüfungen. Anforderungen der Cyber-Versicherung in Nordamerika machen dokumentierte Erkennungs- und Reaktionskontrollen auch für Deckungsentscheidungen relevanter. Der Markt für Cloud-Erkennung und -Reaktion wird gestützt, da sich Compliance-Erwartungen vom Finanzdienstleistungssektor auf andere regulierte Betriebsumgebungen ausweiten.
Einführung cloud-nativer Anwendungen und DevSecOps
Containerisierte Anwendungen, serverlose Funktionen und Microservices können schnell von Codeänderungen in den Produktionsbetrieb überführt werden. Datadog stellte fest, dass moderne Anwendungen häufig in cloud-nativen, containerisierten Systemen betrieben werden, während statische Anwendungssicherheitstests vor der Bereitstellung dominierend blieben. Statische Prüfungen können das Verhalten, das erst nach dem Betrieb eines Workloads in der Produktion auftritt, nicht vollständig erfassen. Kurzlebige Kubernetes-Workloads können auch Beweislücken für Sicherheitsteams schaffen, die auf herkömmliche Agenten angewiesen sind. Die NIST-Leitlinien für DevSecOps adressieren Sicherheitsaktivitäten über den gesamten Software-Entwicklungslebenszyklus, einschließlich des Betriebs. Der Markt für Cloud-Erkennung und -Reaktion gewinnt an Relevanz, wenn die Überwachung von Build-Ausgaben und Image-Registries bis hin zur Laufzeitausführung ausgedehnt wird.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Proliferation von Sicherheitstools und Integrationskomplexität | -2.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Fachkräftemangel im Bereich Cloud-Sicherheit | -2.0% | Global, am stärksten ausgeprägt im asiatisch-pazifischen Raum und in Europa | Mittelfristig (2–4 Jahre) |
| Datensouveränität und grenzüberschreitende Telemetriebeschränkungen | -1.5% | Europa und asiatisch-pazifischer Raum, mit Ausstrahlungseffekten auf den Nahen Osten | Mittelfristig (2–4 Jahre) |
| Kurzlebige Workloads und spärliche Beweise erhöhen falsch-negative Erkennungen | -1.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Proliferation von Sicherheitstools und Integrationskomplexität
Sicherheitsteams fügen bestehenden Systemen für Statusverwaltung, Zugangskontrolle, Endpunktsicherheit und Ereignisverwaltung häufig Cloud-Tools hinzu. Fortinet stellte fest, dass fast 70 % der Befragten im Jahr 2026 die Proliferation von Tools und Sichtbarkeitslücken als primäres Hindernis für effektive Cloud-Sicherheit nannten.[3]Fortinet, "Fortinet Report Reveals Cybersecurity Hiring Stalls as Nearly Half of IT Leaders Face Corporate Pushback," Fortinet, fortinet.com. Separate Tools können Alarme generieren, denen ein gemeinsamer Kontext fehlt, was mehr Arbeit für Analysten schafft. Die Integration verzögert auch den Zeitpunkt, an dem ein neues Laufzeiterkennungstool nutzbare Ergebnisse liefert. Der Markt für Cloud-Erkennung und -Reaktion kann eingeschränkt werden, wenn Käufer ein neues Produkt mit einem fragmentierten Sicherheits-Stack verbinden müssen. Konsolidierte Plattformen können diese Hürde senken, indem sie die Anzahl der Tools reduzieren und Untersuchungs-Workflows vereinfachen.
Fachkräftemangel im Bereich Cloud-Sicherheit
Cloud-Sicherheitsplattformen erfordern Personal, das Cloud-Konfiguration, Identitäten, Alarme und Reaktionsverfahren versteht. Fortinet stellte fest, dass 74 % der Organisationen im Jahr 2026 einen Mangel an qualifizierten Cybersicherheitsfachleuten meldeten, und 56 % der IT-Führungskräfte identifizierten Fachkräftemangel als Ursache für Sicherheitsverletzungen. ISC2 berichtete, dass 95 % der Organisationen mindestens einen Cybersicherheitsbedarf hatten und 88 % in den vorangegangenen 12 Monaten ein bedeutendes Ereignis im Zusammenhang mit einem Fachkräftemangel erlebt hatten. Cloud-Sicherheitstechnik zählte bei 30 % der einstellenden Organisationen in der Studie zu den drei größten Qualifikationsdefiziten. Der Markt für Cloud-Erkennung und -Reaktion wird besser durch Produkte bedient, die die Triage automatisieren und Reaktions-Playbooks für Analysten mit allgemeinem Sicherheitshintergrund bereitstellen. Plattformen, die umfangreiche manuelle Anpassungen erfordern, können dort schwer einzusetzen bleiben, wo spezialisiertes Personal begrenzt ist.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Lösungen führen beim Umsatz, während Dienstleistungen die Bereitstellung unterstützen
Lösungen hielten im Jahr 2025 einen Marktanteil von 58,46 % im Markt für Cloud-Erkennung und -Reaktion, was die Unternehmensnachfrage nach zweckgebauten CDR-Plattformen widerspiegelt. Diese Plattformen bringen Cloud-Telemetrieerfassung, Angriffskorrellation und Alarmtriage in eine gemeinsame Betriebsumgebung für Sicherheitsteams. Sie helfen Analysten, zusammenhängende Ereignisse zu bewerten, anstatt isolierte Alarme von nicht verbundenen Einzelprodukten zu untersuchen. Palo Alto Networks berichtete, dass 99 % der Organisationen im Vorjahr mindestens einen Angriff auf ihre KI-Systeme erlebt hatten.[4]Palo Alto Networks, "Where Cloud Security Stands Today and Where AI Breaks It, State of Cloud Security Report 2025," Palo Alto Networks, paloaltonetworks.com. Dieser Druck unterstützt die Nachfrage nach Plattformen, die generative KI-Workloads neben etablierten Cloud-Workloads beobachten.
Dienstleistungen werden bis 2031 voraussichtlich mit einer CAGR von 24,16 % wachsen, der höchsten Rate innerhalb der Komponentenaufteilung. Mittelständische Unternehmen wählen häufig verwaltete Dienste, wenn sie die kontinuierliche Cloud-Überwachung nicht mit internem Cloud-Sicherheitspersonal aufrechterhalten können. Dienstleister unterstützen das Onboarding, die Telemetriezuordnung und das Erkennungs-Engineering in mehreren Cloud-Umgebungen, was die Nutzungszeit verkürzen kann. Anbieter kombinieren zunehmend lizenzierte Software mit verwalteten Diensten in Abonnementverträgen, was die Unterscheidung zwischen den beiden Kategorien verringert. Dies kann die Positionierung und die Margen eigenständiger Anbieter verwalteter Sicherheitsdienste innerhalb der Branche für Cloud-Erkennung und -Reaktion beeinflussen.


Nach Bereitstellungsmodus: Hybrid- und Multi-Cloud gewinnen an Priorität
Die Public Cloud machte im Jahr 2025 57,29 % des Marktes für Cloud-Erkennung und -Reaktion aus, was die Konzentration von Workloads und Sicherheitsbudgets in Einzelanbieterumgebungen widerspiegelt. Käufer mit Public-Cloud-Beständen benötigen die Überwachung von Daten, Identitäten, Workloads und Anbietersteuerungsebenen, da die Cloud-Nutzung zunimmt. Diese installierte Basis bleibt eine wesentliche Nachfragequelle für cloud-native Erkennungstools. Sie macht auch die Interoperabilität mit wichtigen Public-Cloud-Diensten für die weitere Produktakzeptanz wichtig. Organisationen, die ein Einzelanbieterdesign beibehalten, benötigen weiterhin Tools, die Sicherheitsereignisse mit operativer Cloud-Aktivität verbinden.
Die Hybrid- und Multi-Cloud-Bereitstellung wird bis 2031 voraussichtlich mit einer CAGR von 23,46 % wachsen. Unternehmen nutzen Betriebsmodelle, die lokale Systeme, Private Cloud und Public-Cloud-Dienste für unterschiedliche Geschäftsanforderungen kombinieren. Datensouveränitätsanforderungen in Europa und dem asiatisch-pazifischen Raum können diese Struktur sowohl zu einer Compliance-Reaktion als auch zu einer architektonischen Entscheidung machen. Anbieter, die anbieterspezifische APIs in ein gemeinsames Datenmodell umwandeln, können Teams dabei helfen, konsistente Erkennungsregeln über Umgebungen hinweg anzuwenden. Die Private Cloud bleibt auch für Finanzinstitute und Verteidigungsorganisationen mit strengen Datenklassifizierungsanforderungen relevant.
Nach Unternehmensgröße: Großunternehmen bleiben die Kernkäuferbasis
Großunternehmen machten im Jahr 2025 64,73 % des Umsatzes im Markt für Cloud-Erkennung und -Reaktion aus. Ihr Cloud-Umfang, ihre formale Kapazität für Sicherheitsoperationszentren und ihre Rechenschaftspflicht gegenüber dem Vorstand bei Sicherheitsverletzungen unterstützen zentralisierte Laufzeiterkennungsprogramme. Diese Organisationen betreiben häufig mehrere Cloud-Umgebungen und benötigen eine einheitliche Sichtbarkeit für Sicherheitsteams. Ihre frühe Einführung hat dazu beigetragen, Cloud-Erkennung und -Reaktion als Unternehmens-Sicherheitskategorie zu etablieren. Große Konten werden für Anbieter wichtig bleiben, die komplexe Integrationen und große Telemetrievolumen unterstützen.
Kleine und mittlere Unternehmen werden bis 2031 voraussichtlich mit einer CAGR von 24,81 % wachsen, der höchsten Rate nach Unternehmensgröße. Abonnementbasierte verwaltete Angebote können kleineren Käufern Cloud-Abdeckung ohne ein dediziertes Team von Cloud-Sicherheitsingenieuren ermöglichen. Sophos stellte fest, dass Organisationen mit 100 bis 250 Mitarbeitern fast doppelt so häufig wie mittelgroße Unternehmen einen Vorfall nicht erkannten, bevor Schäden entstanden. Anbieter entwickeln leichteres Onboarding, vorgefertigte Erkennungsbibliotheken und automatisierte Reaktions-Playbooks, um Ressourcenbeschränkungen zu begegnen. Die Marktgröße für Cloud-Erkennung und -Reaktion für diese Gruppe wird durch Ransomware-Risiken, Anforderungen der Cyber-Versicherung und auf kleinere Organisationen zugeschnittene Bereitstellungsmodelle gestützt.
Nach Branchenvertikale: BFSI behält Skalenvorteile, während das Gesundheitswesen schneller wächst
BFSI hielt im Jahr 2025 einen Marktanteil von 26,69 % im Markt für Cloud-Erkennung und -Reaktion. Finanzinstitute betreiben cloud-gehostete Transaktions-Workflows und API-Ökosysteme, wodurch Identitäts- und Steuerungsebenen-Sicherheit zum zentralen Element des Risikomanagements wird. Die finanziellen Folgen von Sicherheitsverletzungen und die umfangreiche regulatorische Aufsicht erhalten die Ausgaben für Erkennungsfähigkeiten aufrecht. American Banker stellte fest, dass verbesserte Sicherheit und Betrugsprävention für 56 % der befragten Banken im Jahr 2025 die führende Technologieausgabenpriorität waren.[5]American Banker, "Banks Increasing Tech Spend in 2025," American Banker, americanbanker.com. Damit verbundene Investitionen in Identitätsmanagement, Multi-Faktor-Authentifizierung, Betrugsanalyse, SOAR-Plattformen und Lieferantenrisikomanagement machen die Laufzeit-Cloud-Erkennung zu einem Teil eines umfassenderen Sicherheitsprogramms.
Die Branche Gesundheitswesen und Biowissenschaften wird bis 2031 voraussichtlich mit einer CAGR von 22,84 % wachsen. Die Migration elektronischer Gesundheitsakten und medizinischer Bildgebung zu großen Cloud-Anbietern erhöht die Notwendigkeit, Cloud-Zugriff und Workloads zu beobachten. Ransomware-Gruppen zielen auf Krankenhäuser ab, weil nicht verfügbare Daten direkte klinische Folgen haben können. Regierung und öffentliche Verwaltung, industrielle Fertigung, IT und Telekommunikation, Energie und Versorgungsunternehmen, Öl und Gas, Transport und Logistik, Einzel- und E-Commerce, Medien und Unterhaltung sowie Bildungs- und Forschungseinrichtungen schaffen ebenfalls Nachfrage. Die Branche für Cloud-Erkennung und -Reaktion kann diese Bereiche unterstützen, indem sie Identitäten mit Laufzeitaktivitäten rund um sensible Betriebsdaten verbindet.
Geografische Analyse
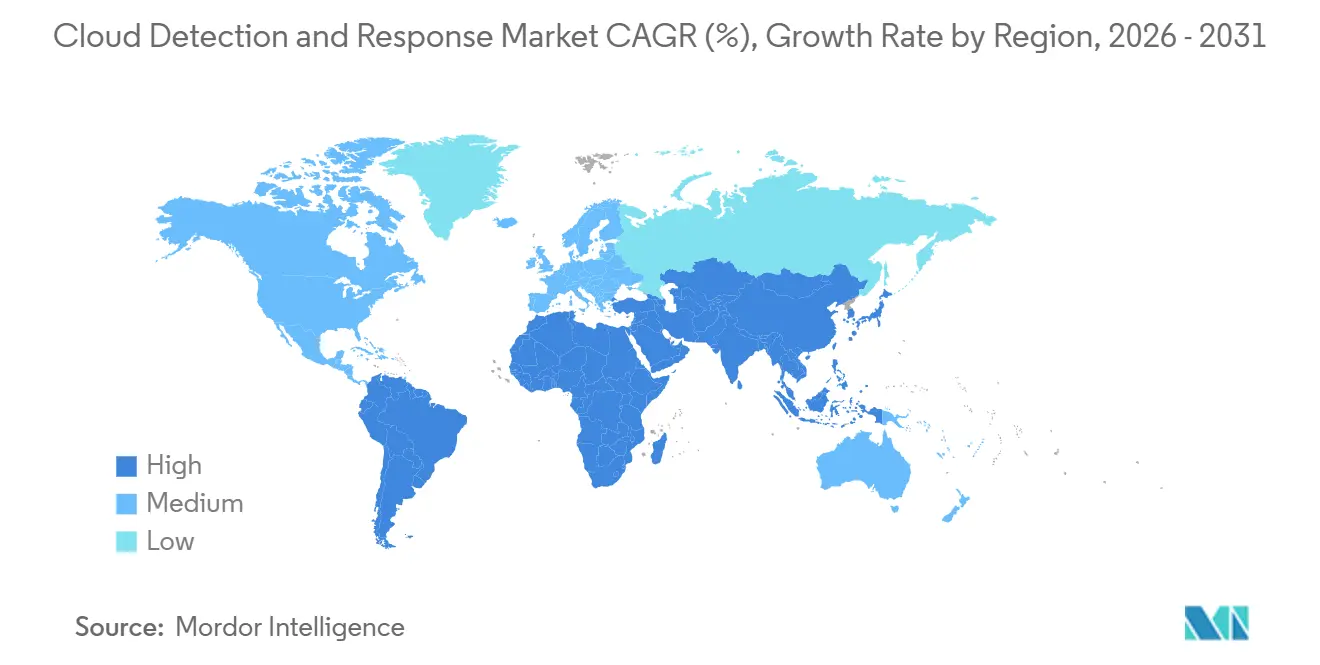
Nordamerika hielt im Jahr 2025 einen Anteil von 44,87 % am Markt für Cloud-Erkennung und -Reaktion. Die Region vereint eine umfangreiche Cloud-Infrastruktur, eine hohe Konzentration von Unternehmenszielen und etablierte Sicherheitsbudgets. US-amerikanische Anforderungen im Zusammenhang mit HIPAA, SOC 2, GLBA und SEC-Cybersicherheitsoffenlegungen unterstützen formale Sicherheitskontrollen. Bundesweite Cloud-Initiativen und Zero-Trust-Anforderungen schaffen auch Nachfrage im öffentlichen Sektor. Die Cloud-Sicherheitsausgaben in Nordamerika stiegen mit einer CAGR von 16,76 %, da hybrides Arbeiten die Grenzen perimeterbasierter Sicherheitsansätze aufzeigte.
Europa ist ein bedeutender Teil des Marktes für Cloud-Erkennung und -Reaktion, wobei die Ausgaben zunehmend durch Compliance-Anforderungen gesteuert werden. DORA gilt seit Januar 2025 für Banken, Versicherer, Zahlungsunternehmen und Vermögensverwalter in der Europäischen Union. Seine Anforderungen an Vorfalls- und Risikomanagement schaffen Nachfrage nach kontinuierlicher Erkennungs- und Reaktionsfähigkeit. NIS2-Verpflichtungen erweitern die Käuferbasis in den Bereichen Energie, Gesundheitswesen, Transport und digitale Infrastruktur. Das Vereinigte Königreich, Frankreich, Deutschland, Italien und Spanien sind die wichtigsten Ausgabenbasen, während Südamerika in Brasilien und Chile eine aufkommende Nachfrage zeigt, trotz Infrastruktur- und Qualifikationsbeschränkungen.
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 23,59 % wachsen, der schnellsten regionalen Rate. Cloud-first-Infrastrukturprogramme in Indien, Südkorea und Japan, die ASEAN-fintech-Expansion und Lokalisierungsanforderungen unterstützen die Nachfrage. Chinas Cybersicherheits- und Datensicherheitsregeln erfordern lokalisierte Ansätze und fördern länderspezifische Bereitstellungsmodelle. Der Nahe Osten entwickelt Nachfrage durch souveräne Cloud-Sicherheitspläne, während Afrika sich in einem früheren Stadium befindet, angeführt von Südafrika und Nigeria.

Wettbewerbslandschaft
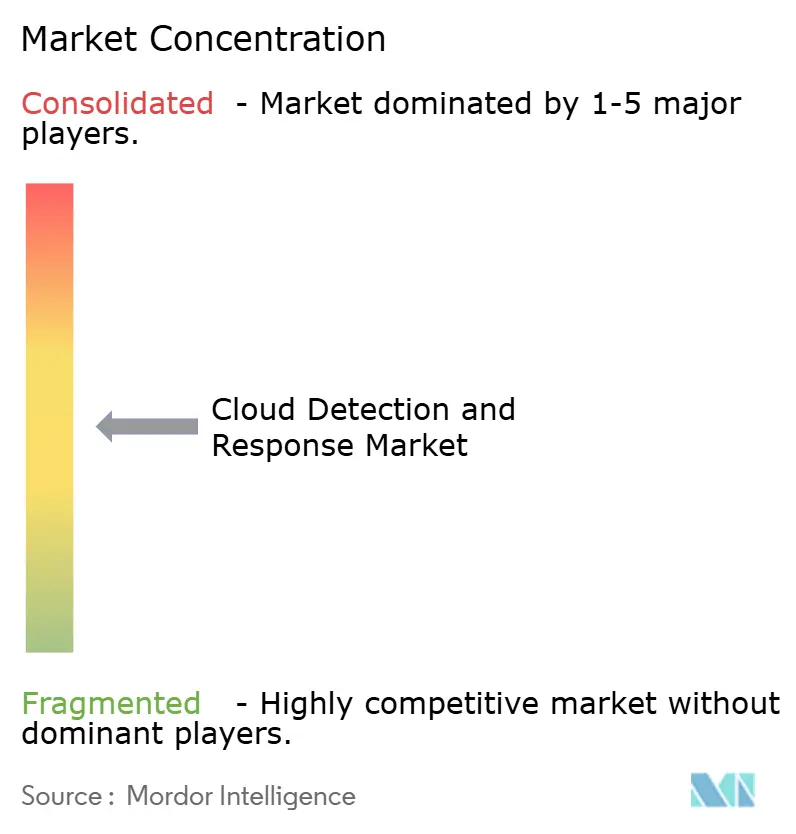
Der Markt für Cloud-Erkennung und -Reaktion ist auf Plattformebene mäßig konzentriert, wo Palo Alto Networks, CrowdStrike, Microsoft und Wiz, jetzt Teil von Google Cloud, die Unternehmensbeschaffung beeinflussen. Die Ebene der verwalteten Dienste ist stärker fragmentiert, wobei Arctic Wolf, ReliaQuest, Expel und SentinelOne durch Erkennungsqualität, Reaktionsautomatisierung und Dienstleistungserbringung konkurrieren. Google schloss am 11. März 2026 die Übernahme von Wiz für 32 Milliarden USD ab.[6]Google, "Google Completes Acquisition of Wiz," Google, google.com. Wiz trat Google Cloud bei und behielt dabei sein Multi-Cloud-Engagement bei, indem es seinen Security Graph mit Googles Mandiant-Bedrohungsintelligenz und der Unified Security Platform kombinierte. Die Transaktion platziert agentenlose Cloud-Sicherheitsfähigkeiten innerhalb eines Hyperscale-Cloud-Angebots und setzt Wettbewerber unter Druck, ihre Integrationen zu stärken.
CrowdStrike führte im März 2026 durch Application Explorer, Timeline Explorer und eine Cloud Risk Engine eine gegnerisch informierte Cloud-Risikopriorisierung ein. Das Produkt verknüpfte Cloud-Schwachstellen mit aktiven gegnerischen Taktiken und dem Live-Anwendungsverhalten. Palo Alto Networks startete im März 2026 Prisma AIRS 3.0, um KI-Agentenerkennung, Risikobewertung und Laufzeitschutz abzudecken. Diese Schritte weiten den Wettbewerb auf den Schutz von KI-Workloads aus, wo standardisierte Benchmarks noch nicht entstanden sind. Das NIST AI Risk Management Framework bleibt eine Governance-Referenz für Käufer, die diese Fähigkeiten bewerten.
Der Markt für Cloud-Erkennung und -Reaktion bietet Chancen bei souveränen Cloud-Bereitstellungen, die eine landesinterne Telemetrie-Residenz und identitätsorientierte Erkennung für kleinere Organisationen erfordern. Einheitliche Workflows, die einen Cloud-Alarm mit einer Untersuchung im Sicherheitsoperationszentrum verbinden, können Reaktionsverzögerungen reduzieren. Sysdig, Orca Security, Mitiga und ReliaQuest konkurrieren durch agentenlose Designs, Zero-Agent-Bereitstellung und KI-gestützte Behebung. Der Wettbewerb wird sich auf breite Abdeckung, handhabbare Bereitstellung und Betriebsanforderungen konzentrieren, die Kunden aufrechterhalten können.
Marktführer in der Branche für Cloud-Erkennung und -Reaktion
Palo Alto Networks, Inc.
CrowdStrike Holdings, Inc.
Microsoft Corporation
Wiz, Inc.
Arctic Wolf
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Jüngste Branchenentwicklungen
- April 2026: CrowdStrike erweiterte seinen Echtzeit-Dienst für Cloud-Erkennung und -Reaktion auf die Google Cloud Platform bei Google Cloud Next 2026 und etablierte eine einheitliche CDR-Abdeckung über AWS, Azure und Google Cloud gleichzeitig. Die Erweiterung positioniert Falcon Cloud Security als plattformübergreifende Erkennungsebene und ersetzt reine Statustools durch Live-Laufzeitschutz und direkte Ausrichtung an gegnerischen Taktiken.
- April 2026: Orca Security unterzeichnete eine strategische Kooperationsvereinbarung mit AWS zur Förderung KI-gestützter Cloud-Sicherheit, die es Organisationen ermöglicht, tiefere Einblicke in die Nutzung von KI-Diensten zu gewinnen und die Behebung in Multi-Cloud-Umgebungen zu beschleunigen. Die Vereinbarung vertieft die Integration der agentenlosen Erstarchitektur von Orca innerhalb des AWS-Ökosystems.
- März 2026: Palo Alto Networks startete Prisma AIRS 3.0 und erweiterte seine KI-Sicherheitsplattform, um den gesamten agentischen KI-Lebenszyklus abzudecken, einschließlich Erkennung, Risikobewertung und Schutz von KI-Agenten, die in Cloud-Umgebungen, SaaS-Plattformen und Endpunkten betrieben werden. Der Start adressiert direkt die wachsende, nicht überwachte Angriffsfläche, die durch die Proliferation von KI-Agenten in Unternehmen entsteht.
- März 2026: SentinelOne kündigte eine bedeutende mehrjährige Zusammenarbeit mit Google Cloud an, um autonome, KI-gestützte Sicherheit in globalem Maßstab bereitzustellen, wobei die Singularity-Plattform nun in 3 strategischen Google-Cloud-Regionen verfügbar ist – Nordamerika, Frankfurt und dem Königreich Saudi-Arabien –, um die landesinterne Datenresidenz und die regionale regulatorische Ausrichtung zu unterstützen.


Globaler Berichtsumfang des Marktes für Cloud-Erkennung und -Reaktion
Der Markt für Cloud-Erkennung und -Reaktion umfasst Sicherheitsplattformen, die Bedrohungen in cloud-nativen Umgebungen kontinuierlich überwachen, erkennen, untersuchen und darauf reagieren, einschließlich Public-Cloud-IaaS und PaaS, Containern, serverlosen Funktionen, Cloud-Identitäten und SaaS-Anwendungen. Diese Lösungen nutzen Cloud-Telemetrie, API-Integrationen, Verhaltensanalysen und maschinelles Lernen, um anomale Aktivitäten, Fehlkonfigurationen, identitätsbasierte Angriffe, Datenexfiltration, laterale Bewegung und andere cloud-spezifische Bedrohungen in Multi-Cloud- und Hybridumgebungen zu identifizieren. Zu den wichtigsten Fähigkeiten gehören der Schutz von Cloud-Workloads, die Integration von Cloud-Sicherheitsstatusmanagement, die Erkennung von Identitätsbedrohungen, automatisierte Eindämmung, forensische Untersuchung und Compliance-Berichterstattung. Diese Plattformen helfen Sicherheitsteams, die mittlere Erkennungszeit (MTTD) und die mittlere Reaktionszeit (MTTR) zu reduzieren, Datenverletzungen zu verhindern und die Sicherheitssichtbarkeit in dynamischen Cloud-Infrastrukturen aufrechtzuerhalten, die herkömmliche lokale Sicherheitstools nicht angemessen überwachen oder schützen können.
Der Marktbericht zur Cloud-Erkennung und -Reaktion ist segmentiert nach Komponente (Lösungen und Dienstleistungen), Bereitstellungsmodus (Public Cloud, Private Cloud sowie Hybrid- und Multi-Cloud), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Branchenvertikale (Regierung und öffentliche Verwaltung, Industrielle Fertigung, Einzel- und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen (BFSI) sowie sonstige Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Lösungen |
| Dienstleistungen |
| Public Cloud |
| Private Cloud |
| Hybrid- und Multi-Cloud |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzel- und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| Öl und Gas |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Bildungs- und Forschungseinrichtungen |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Sonstige Branchenvertikalen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Chile | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Übriges Afrika |
| Nach Komponente | Lösungen | |
| Dienstleistungen | ||
| Nach Bereitstellungsmodus | Public Cloud | |
| Private Cloud | ||
| Hybrid- und Multi-Cloud | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Branchenvertikale | Regierung und öffentliche Verwaltung | |
| Industrielle Fertigung | ||
| Einzel- und E-Commerce | ||
| Transport und Logistik | ||
| Energie und Versorgungsunternehmen | ||
| Öl und Gas | ||
| IT und Telekommunikation | ||
| Medien und Unterhaltung | ||
| Bildungs- und Forschungseinrichtungen | ||
| Gesundheitswesen und Biowissenschaften | ||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | ||
| Sonstige Branchenvertikalen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Chile | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Cloud-Erkennung und -Reaktion und wie lautet die Prognose?
Die Marktgröße für Cloud-Erkennung und -Reaktion wird voraussichtlich von 3,21 Milliarden USD im Jahr 2025 und 3,72 Milliarden USD im Jahr 2026 auf 8,68 Milliarden USD bis 2031 anwachsen, mit einer CAGR von 18,47 % zwischen 2026 und 2031.
Was treibt die Einführung im Markt für Cloud-Erkennung und -Reaktion an?
Multi-Cloud-Expansion, identitätsbezogene Angriffe, regulatorische Anforderungen und die Nutzung cloud-nativer Anwendungen erhöhen die Nachfrage nach Laufzeitsicherheit.
Welche Komponente hat den größten Umsatzanteil bei Cloud-Erkennung und -Reaktion?
Lösungen hielten im Jahr 2025 einen Umsatzanteil von 58,46 %, während Dienstleistungen bis 2031 mit einer CAGR von 24,16 % schneller wachsen werden.
Welches Bereitstellungsmodell wächst am schnellsten?
Die Hybrid- und Multi-Cloud-Bereitstellung wird bis 2031 voraussichtlich mit einer CAGR von 23,46 % wachsen.
Welche Endnutzervertikale wächst am schnellsten?
Das Gesundheitswesen und die Biowissenschaften werden bis 2031 voraussichtlich mit einer CAGR von 22,84 % wachsen, unterstützt durch Cloud-Migration und Ransomware-Exposition.
Welche Region wird im Markt für Cloud-Erkennung und -Reaktion voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 23,59 % wachsen, unterstützt durch Cloud-Infrastrukturprogramme, fintech-Wachstum und Datenlokalisierungsanforderungen.
Seite zuletzt aktualisiert am:



