
クラウド検知・対応市場の規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
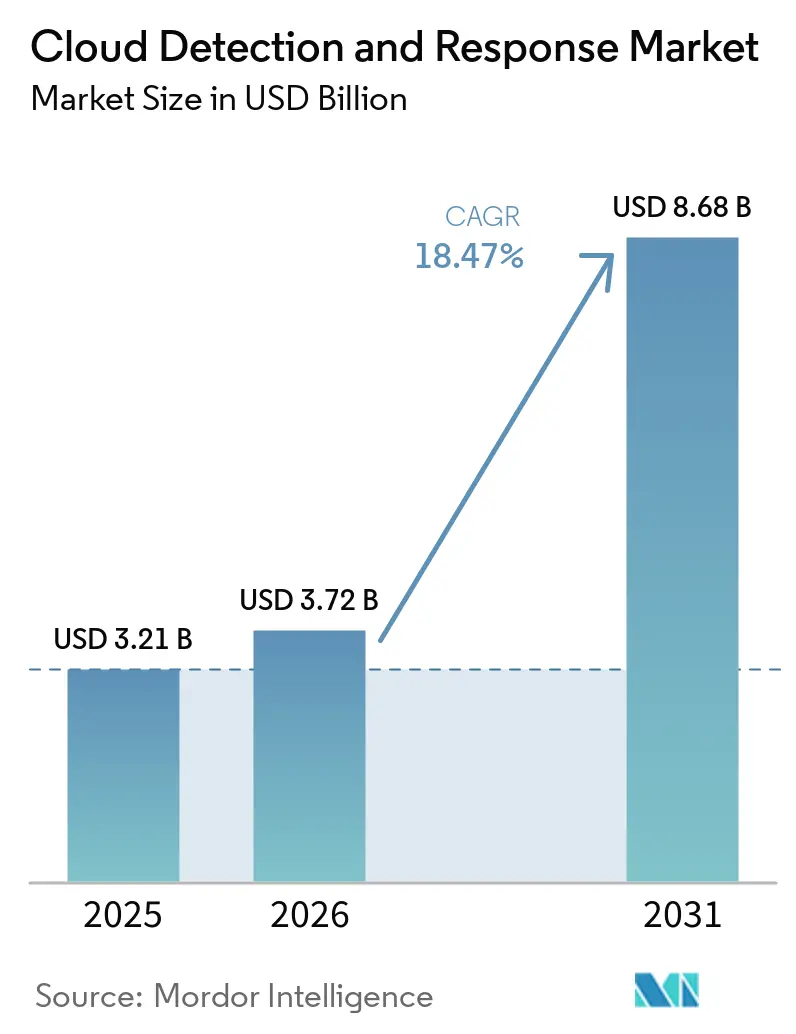
| 市場規模 (2026) | 3.72 十億米ドル |
| 市場規模 (2031) | 8.68 十億米ドル |
| Growth Rate (2026 - 2031) | 18.47 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるクラウド検知・対応市場分析
クラウド検知・対応市場規模は、2025年の3.21 ビリオン 米ドル、2026年の3.72 ビリオン 米ドルから、2031年までに8.68 ビリオン 米ドルへと拡大する見込みであり、2026年から2031年にかけてCAGR 18.47%を記録すると予測されています。企業はデプロイ後に設定上の問題を特定するセキュリティツールを超え、クラウドワークロードの稼働中に監視する保護機能を求めています。クラウド検知・対応市場は、ワークロード、アイデンティティ、コンテナのシグナルを共通のセキュリティプロセス内で連携させる必要性によって形成されています。脅威アクターはネットワーク内を平均48分でラテラルムーブメントできるため、手動レビューのみに依存する調査プロセスの有用性は限られています。ベンダーはクラウド環境全体でテレメトリ収集、アラート優先順位付け、対応ワークフローを組み合わせることで対応しています。クラウド検知・対応市場はまた、非人間アイデンティティ、ソブリンクラウド要件、AIを活用して侵害タイムラインを短縮する攻撃に対応できるツールへの需要にも直面しています。
レポートの主要ポイント
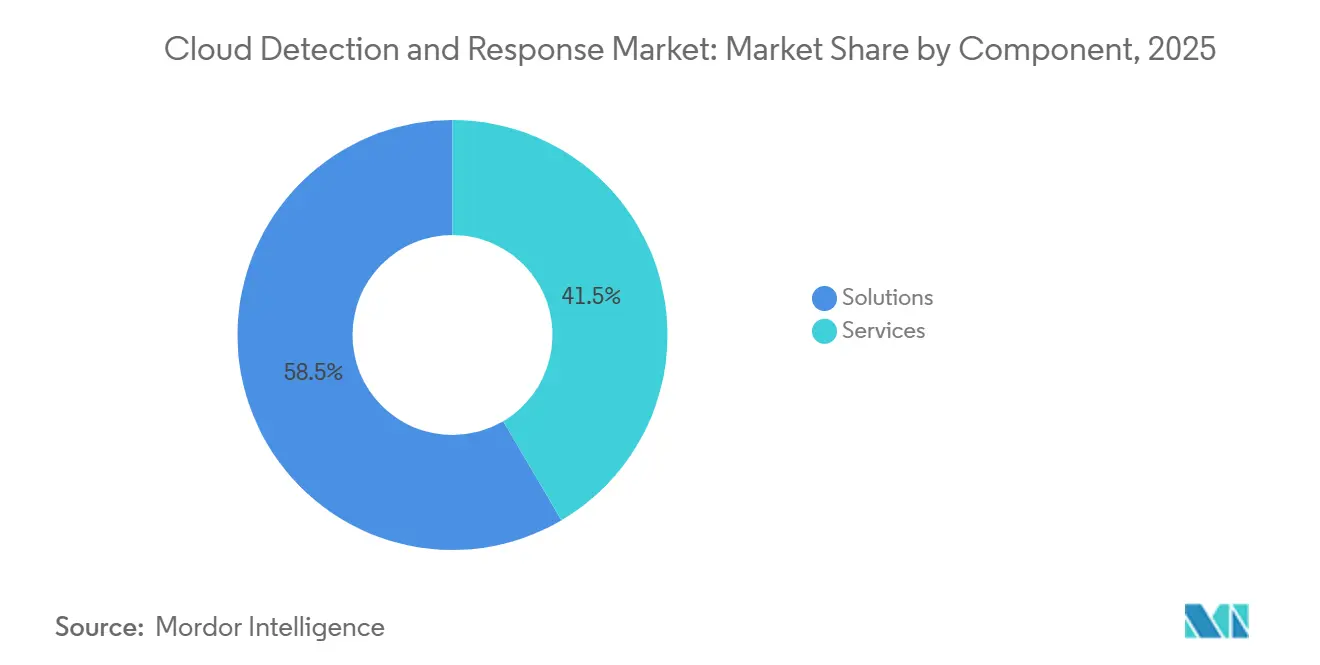
- コンポーネント別では、ソリューションが2025年のクラウド検知・対応市場収益の58.46%を占め、サービスは2031年にかけてCAGR 24.16%で拡大する見込みです。
- 展開モード別では、パブリッククラウドが2025年の収益の57.29%を占め、ハイブリッドおよびマルチクラウドは2031年にかけてCAGR 23.46%で拡大する見込みです。
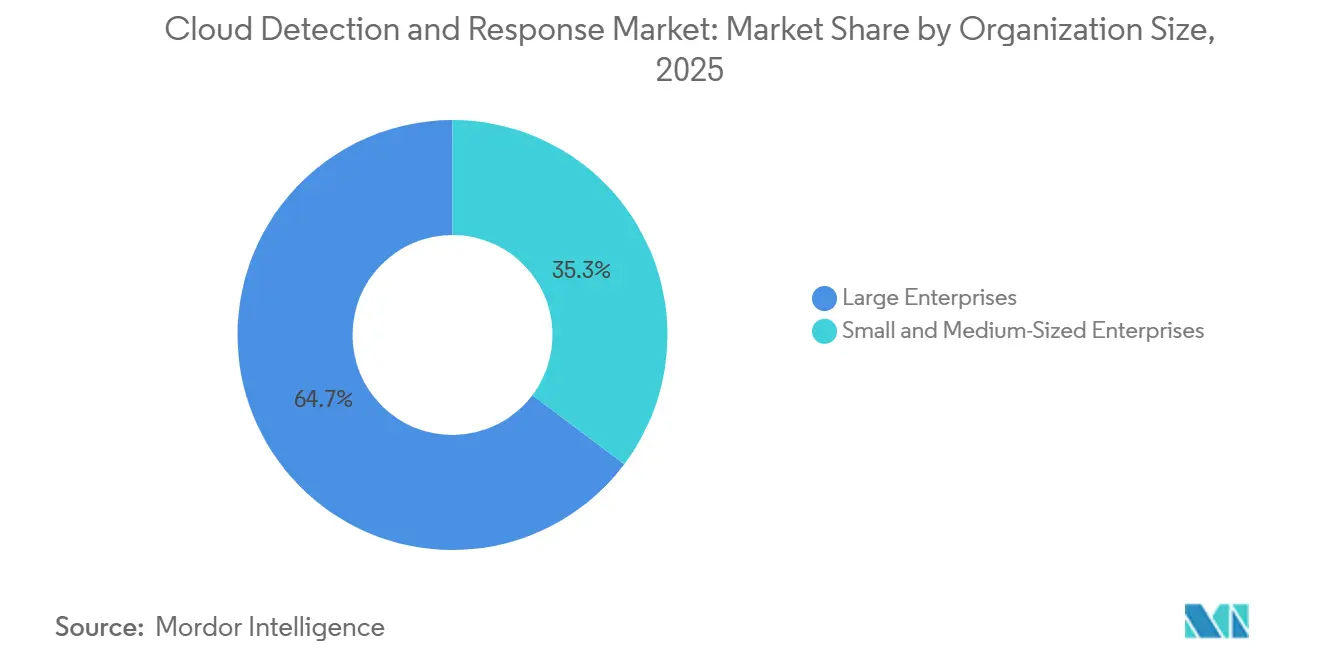
- 組織規模別では、大企業が2025年のクラウド検知・対応市場収益の64.73%を占め、中小企業は2031年にかけてCAGR 24.81%で拡大する見込みです。
- 業種別では、BFSIが2025年の収益の26.69%を占め、ヘルスケアおよびライフサイエンスは2031年にかけてCAGR 22.84%で拡大する込みです。
- 地域別では、北米が2025年のクラウド検知・対応市場の44.87%を占め、アジア太平洋地域は2031年にかけてCAGR 23.59%で拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバルクラウド検知・対応市場のトレンドとインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| クラウドおよびマルチクラウドワークロードの拡大 | +5.2% | グローバル | 中期(2〜4年) |
| アイデンティティ優先のクラウド攻撃の増加 | +4.5% | グローバル | 短期(2年以内) |
| 規制およびサイバー保険の管理要件 | +3.5% | 北米およびヨーロッパ(アジア太平洋地域への波及あり) | 中期(2〜4年) |
| クラウドネイティブアプリケーションおよびDevSecOpsの採用 | +2.8% | グローバル(北米およびアジア太平洋地域での早期普及) | 中期(2〜4年) |
| AIワークロードおよび自律エージェントのランタイムセキュリティ | +2.0% | グローバル(北米およびアジア太平洋地域に集中) | 中期(2〜4年) |
| エフェメラルワークロードのテレメトリギャップによるエージェントレス検知への需要創出 | +1.5% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
クラウドおよびマルチクラウドワークロードの拡大
組織はハイブリッドおよびマルチクラウド環境でより多くのワークロードを稼働させており、セキュリティプロセスはこの変化に適応しています。Fortinetは、2026年に88%の組織がハイブリッドまたはマルチクラウド環境を運用していたと報告しており、前年の82%から増加しています。[1]Fortinet、「2026 Cloud Security Report Data Reveals Complexity Gap」、Fortinet、fortinet.com。 同レポートでは、81%が重要なワークロードに2つ以上のクラウドプロバイダーを使用していることも判明しました。各プロバイダーは、セキュリティチームが監視する必要がある独自のコントロールプレーンとデータソースを導入しています。クラウド検知・対応市場は、購入者がAWS、Azure、Google Cloud全体のアクティビティの統合ビューを必要とする場合に恩恵を受けます。クラウドテレメトリを直接取り込み、これらの環境全体で関連するアクティビティを接続するプロバイダーは、この要件に対してより有利な立場にあります。
アイデンティティ優先のクラウド攻撃の増加
アイデンティティは、クレデンシャル、サービスアカウント、トークンが永続的なアクセスを提供できるため、クラウド攻撃の中心的な攻撃対象領域となっています。Sophosは、71%の組織が前年に少なくとも1件のアイデンティティ関連の侵害を経験し、影響を受けた組織は平均3件のインシデントを報告したと発表しました。[2]Sophos、「71% of Organizations Suffered at Least One Identity Breach in the Past Year, Sophos Research Finds」、Sophos、sophos.com。 これらの組織は平均回復コストとして1.64 ミリオン 米ドルを報告し、73%が少なくとも250,000 米ドルのコストを負担しました。CrowdStrikeは、検知の82%がマルウェアフリーであり、有効なアカウントの悪用がクラウドインシデントの35%に見られたと報告しました。Permisoは、77%の組織がアイデンティティの侵害がセキュリティンシデントの最大75%を占めると回答し、46%がアイデンティティに対する包括的な可視性を報告したと発表しました。したがって、クラウド検知・対応市場は、APIキー、フェデレーテッドクレデンシャル、サービスアカウント、ワークロードシグナルを統合するプラットフォームを優遇します。
規制およびサイバー保険の管理要件
規制要件により、クラウドインシデントの特定と対応に利用できる時間が短縮されています。デジタル運用レジリエンス法(DORA)は2025年1月17日から欧州連合加盟国全体に適用され、対象となる金融機関にICTリスク管理体制の維持を義務付けています。このフレームワークには、重大インシデントの初期通知に関する4時間のタイムラインが含まれており、対象となる事業体に対して脅威主導の侵入テストを義務付けています。これらの要件は、定期的なクラウドレビューではなくリアルタイム検知の重要性を高めています。北米のサイバー保険要件も、文書化された検知・対応管理策をカバレッジ決定においてより重要なものにしています。コンプライアンスへの期待が金融サービスから他の規制された事業環境へと移行するにつれて、クラウド検知・対応市場は支持されています。
クラウドネイティブアプリケーションおよびDevSecOpsの採用
コンテナ化されたアプリケーション、サーバーレス関数、マイクロサービスは、コード変更から本番環境への移行を迅速に行うことができます。Datadogは、最新のアプリケーションがクラウドネイティブのコンテナ化されたシステムで一般的に稼働しているのに対し、静的アプリケーションセキュリティテストはデプロイ前に主流であり続けていることを発見しました。静的チェックは、ワークロードが本番環境で稼働した後にのみ現れる動作を完全に捉えることはできません。短命なKubernetesワークロードは、従来のエージェントに依存するセキュリティチームにとって証拠のギャップを生じさせる可能性もあります。DevSecOpsに関するNISTガイダンスは、運用を含むソフトウェア開発ライフサイクル全体にわたるセキュリティ活動に対応しています。クラウド検知・対応市場は、監視がビルド出力やイメージレジストリからランタイム実行まで拡張される場合に関連性を高めます。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| セキュリティツールの乱立と統合の複雑さ | -2.5% | グローバル | 短期(2年以内) |
| クラウドセキュリティのスキル不足 | -2.0% | グローバル(アジア太平洋地域およびヨーロッパで最も深刻) | 中期(2〜4年) |
| データ主権と国境を越えたテレメトリの制限 | -1.5% | ヨーロッパおよびアジア太平洋地域(中東への波及あり) | 中期(2〜4年) |
| 短命なワークロードと希薄な証拠による偽陰性の増加 | -1.2% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
セキュリティツールの乱立と統合の複雑さ
セキュリティチームは、ポスチャ管理、アクセス制御、エンドポイントセキュリティ、イベント管理のために既存のシステムにクラウドツールを追加することが多くあります。Fortinetは、2026年に回答者の約70%がツールの乱立と可視性のギャップを効果的なクラウドセキュリティへの主要な障害として挙げたことを発見しました。[3]Fortinet、「Fortinet Report Reveals Cybersecurity Hiring Stalls as Nearly Half of IT Leaders Face Corporate Pushback」、Fortinet、fortinet.com。 個別のツールは共通のコンテキストを欠くアラートを生成し、アナリストの作業量を増加させる可能性があります。統合はまた、新しいランタイム検知ツールが使用可能な結果を提供するまでの時点を遅らせます。購入者が新しい製品を断片化されたセキュリティスタックに接続しなければならない場合、クラウド検知・対応市場は制約を受ける可能性があります。統合プラットフォームは、ツール数を削減し調査ワークフローを簡素化することで、この障壁を低減できます。
クラウドセキュリティのスキル不足
クラウドセキュリティプラットフォームは、クラウド設定、アイデンティティ、アラート、対応手順を理解する人材を必要とします。Fortinetは、2026年に74%の組織が資格のあるサイバーセキュリティ専門家の不足を報告し、56%のITリーダーがスキル不足を侵害の原因として特定したことを発見しました。ISC2は、95%の組織が少なくとも1つのサイバーセキュリティスキルニーズを抱えており、88%が過去12ヶ月間にスキル不足に関連する重大なイベントを経験したと報告しました。クラウドセキュリティエンジニアリングは、調査対象の採用組織の30%においてスキル不足の上位3位に入りました。クラウド検知・対応市場は、トリアージを自動化し、一般的なセキュリティ背景を持つアナリスト向けに対応プレイブックを提供する製品によってより良くサービスされます。広範な手動チューニングを必要とするプラットフォームは、専門スタッフが限られている環境では導入が困難なままである可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:ソリューションが収益をリード、サービスが提供を支援
ソリューションは2025年のクラウド検知・対応市場シェアの58.46%を占め、目的特化型CDRプラットフォームに対する企業需要を反映しています。これらのプラットフォームは、クラウドテレメトリの取り込み、攻撃の相関分析、アラートトリアージをセキュリティチームの1つの運用環境にまとめます。これらはアナリストが、接続されていないポイント製品からの孤立したアラートを調査するのではなく、関連するイベントを評価するのに役立ちます。Palo Alto Networksは、99%の組織が前年にAIシステムへの攻撃を少なくとも1件経験したと報告しました。[4]Palo Alto Networks、「Where Cloud Security Stands Today and Where AI Breaks It, State of Cloud Security Report 2025」、Palo Alto Networks、paloaltonetworks.com。 このプレッシャーは、確立されたクラウドワークロードと並行して生成AIワークロードを観察するプラットフォームへの需要を支持しています。
サービスは2031年にかけてCAGR 24.16%で拡大する見込みであり、コンポーネント区分内で最も高い成長率です。中堅企業は、内部のクラウドセキュリティスタッフによる継続的なクラウド監視を維持できない場合、マネージドサービスを選択することが多くあります。サービスプロバイダーは、複数のクラウド環境にわたるオンボーディング、テレメトリマッピング、検知エンジニアリングをサポートし、利用開までの時間を短縮できます。ベンダーはサブスクリプション契約においてライセンスソフトウェアとマネージドサービスを組み合わせることが増えており、2つのカテゴリ間の区別が狭まっています。これはクラウド検知・対応産業内のスタンドアロンのマネージドセキュリティサービスプロバイダーのポジショニングとマージンに影響を与える可能性があります。


展開モード別:ハイブリッドおよびマルチクラウドが優先度を高める
パブリッククラウドは2025年のクラウド検知・対応市場の57.29%を占め、単一プロバイダー環境におけるワークロードとセキュリティ予算の集中を反映しています。パブリッククラウド資産を持つ購入者は、クラウド利用の拡大に伴い、データ、アイデンティティ、ワークロード、プロバイダーコントロールプレーンの監視を必要としています。このインストールベースは、クラウドネイティブ検知ツールに対する実質的な需要源であり続けています。また、主要なパブリッククラウドサービスとの相互運用性を、製品の継続的な採用において重要なものにしています。単一プロバイダー設計を維持する組織でも、セキュリティイベントと運用上のクラウドアクティビティを接続するツールが必要です。
ハイブリッドおよびマルチクラウドの展開は、2031年にかけてCAGR 23.46%で拡大する見込みです。企業は、異なるビジネスニーズに応じてオンプレミスシステム、プライベートクラウド、パブリッククラウドサービスを組み合わせた運用モデルを使用しています。ヨーロッパおよびアジア太平洋地域のデータ主権要件は、この構造をコンプライアンス対応とアーキテクチャ上の選択の両方にする可能性があります。プロバイダー固有のAPIを共通データモデルに変換できるプロバイダーは、チームが環境全体で一貫した検知ルールを適用するのに役立ちます。プライベートクラウドは、厳格なデータ分類要件を持つ金融機関や防衛組織にとっても引き続き重要です。
組織規模別:大企業がコアバイヤーベースとして残る
大企業は2025年のクラウド検知・対応市場収益の64.73%を占めました。クラウドの規模、正式なセキュリティオペレーションセンターの能力、取締役会レベルの侵害責任が、集中型ランタイム検知プログラムを支持しています。これらの組織は複数のクラウド環境にわたって運用されることが多く、セキュリティチームに統合された可視性を必要としています。早期採用により、クラウド検知・対応はエンタープライズセキュリティカテゴリとして確立されました。大規模アカウントは、複雑な統合と大量のテレメトリをサポートするベンダーにとって引き続き重要です。
中小企業は2031年にかけてCAGR 24.81%で拡大する見込みであり、組織規模において最も高い成長率です。サブスクリプション価格のマネージドオファリングは、専任のクラウドセキュリティエンジニアチームなしに、より小規模な購入者にクラウドカバレッジを提供できます。Sophosは、従業員数100〜250人の組織が、中規模の同業他社と比べて、損害が発生する前にインシデントを検知できない可能性がほぼ2であることを発見しました。プロバイダーは、リソースの制約に対応するために、より軽量なオンボーディング、準備済みの検知ライブラリ、自動化された対応プレイブックを開発しています。このグループのクラウド検知・対応市場規模は、ランサムウェアリスク、サイバー保険の期待、および小規模組織向けに設計された提供モデルによって支持されています。
業種別:BFSIが規模を維持、ヘルスケアがより速く拡大
BFSIは2025年のクラウド検知・対応市場シェアの26.69%を占めました。金融機関はクラウドホストのトランザクションワークフローとAPIエコシステムを運用しており、アイデンティティとコントロールプレーンのセキュリティがリスク管理の中心となっています。侵害の財務的影響と広範な規制監督が、検知能力への支出を持続させています。American Bankerは、2025年に調査対象の銀行の56%にとって、セキュリティ強化と不正防止が主要なテクノロジー支出優先事項であったことを発見しました。[5]American Banker、「Banks Increasing Tech Spend in 2025」、American Banker、americanbanker.com。 アイデンティティ管理、多要素認証、不正分析、SOARプラットフォーム、ベンダーリスク管理への関連投資が、ランタイムクラウド検知をより広範なセキュリティプログラムの一部にしています。
ヘルスケアおよびライフサイエンス産業は、2031年にかけてCAGR 22.84%で拡大する見込みです。電子健康記録と医療画像の大規模クラウドプロバイダーへの移行により、クラウドアクセスとワークロードを観察する必要性が高まっています。ランサムウェアグループは、利用不能なデータが直接的な臨床的影響をもたらす可能性があるため、病院を標的にしています。政府・公共行政、産業製造、ITおよび通信、エネルギーおよびユーティリティ、石油・ガス、輸送・物流、小売・Eコマース、メディア・エンターテインメント、教育・研究機関も需要を生み出しています。クラウド検知・対応産業は、アイデンティティと機密性の高い運用データ周辺のランタイムアクティビティを接続することで、これらの環境をサポートできます。
地域分析
北米は2025年のクラウド検知・対応市場の44.87%を占めました。この地域は、広範なクラウドインフラ、高い企業ターゲットの集中度、確立されたセキュリティ予算を組み合わせています。HIPAA、SOC 2、GLBA、SECサイバーセキュリティ開示に関連する米国の要件が、正式なセキュリティ管理策を支持しています。連邦クラウドイニシアチブとゼロトラスト要件も公共部門の需要を生み出しています。北米のクラウドセキュリティ支出は、ハイブリッドワークが境界重視のセキュリティアプローチの限界を明らかにするにつれて、CAGR 16.76%で増加しました。
ヨーロッパはクラウド検知・対応市場の重要な部分を占めており、支出はコンプライアンス要件によってますます導かれています。DORAは2025年1月から欧州連合の銀行、保険会社、決済会社、資産運用会社に適用されています。インシデントおよびリスク管理要件が、継続的な検知・対応能力への需要を生み出しています。NIS2の義務は、エネルギー、ヘルスケア、輸送、デジタルインフラ全体で購入者基盤を拡大しています。英国、フランス、ドイツ、イタリア、スペインが主要な支出基盤であり、南米はインフラとスキルの制約にもかかわらず、ブラジルとチリで新興の需要を示しています。
アジア太平洋地域は2031年にかけてCAGR 23.59%で拡大する見込みであり、最も速い地域成長率です。インド、韓国、日本のクラウドファーストインフラプログラム、ASEANのfintech拡大、ローカライゼーション要件が需要を支持しています。中国のサイバーセキュリティおよびデータセキュリティ規則はローカライズされたアプローチを必要とし、国固有の展開モデルを促進しています。中東はソブリンクラウドセキュリティ計画を通じて需要を開発しており、アフリカは南アフリカとナイジェリアが主導する初期段階にとどまっています。
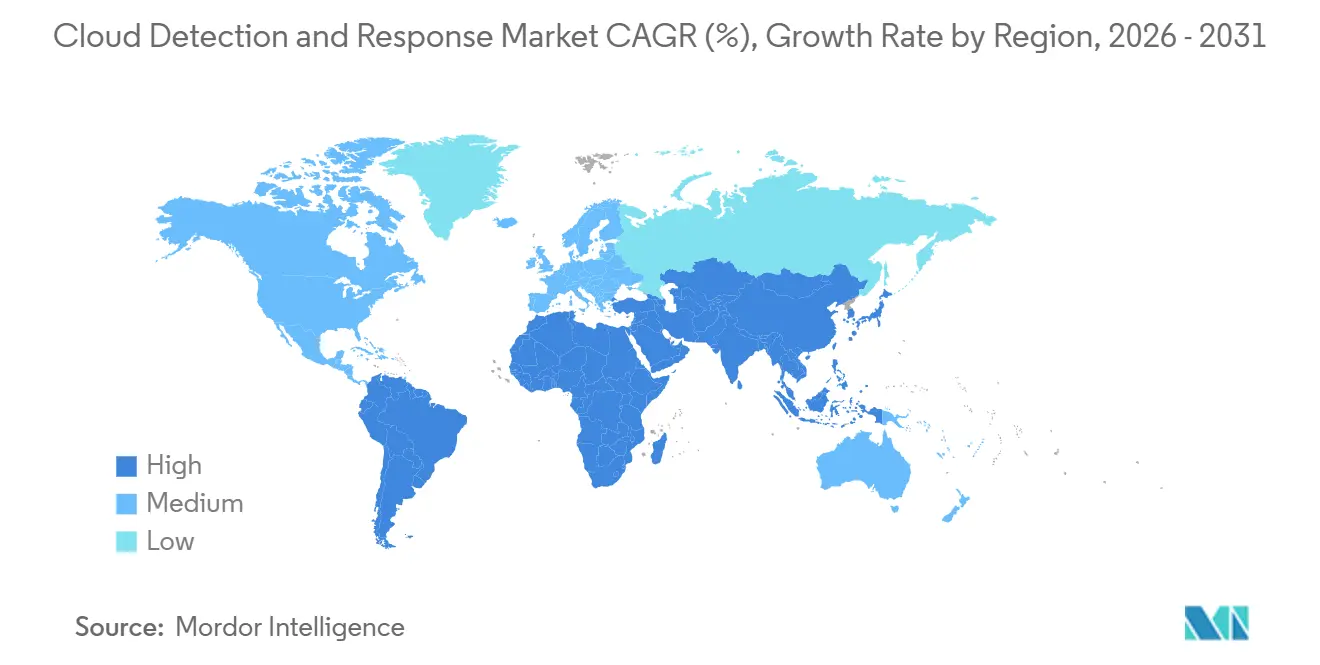

競合環境
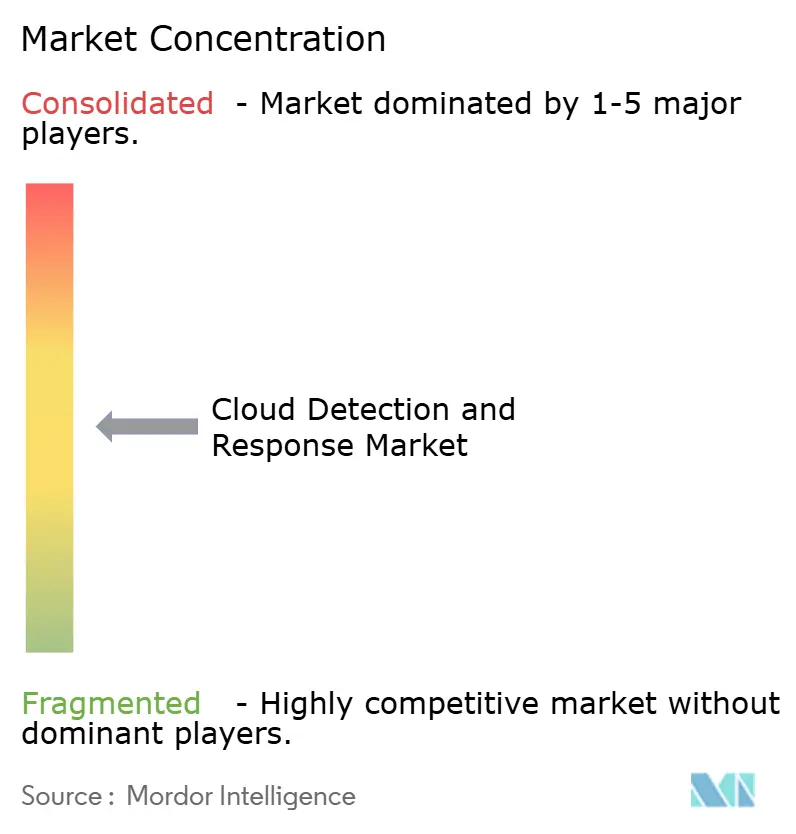
クラウド検知・対応市場は、Palo Alto Networks、CrowdStrike、Microsoft、およびGoogle Cloudの一部となったWizがエンタープライズ調達に影響を与えるプラットフォームレベルで適度に集中しています。マネージドサービス層はより断片化されており、Arctic Wolf、ReliaQuest、Expel、SentinelOneが検知品質、対応自動化、サービス提供を通じて競合しています。Googleは2026年3月11日にWizの32 ビリオン 米ドルの買収を完了しました。[6]Google、「Google Completes Acquisition of Wiz」、Google、google.com。 WizはマルチクラウドへのコミットメントをGoogleに維持しながら参加し、そのセキュリティグラフをGoogleのMandiant脅威インテリジェンスおよびUnified Security Platformと組み合わせました。この取引はエージェントレスクラウドセキュリティ機能をハイパースケールクラウドオファリング内に配置し、競合他社に統合の強化を迫っています。
CrowdStrikeは2026年3月にApplication Explorer、Timeline Explorer、Cloud Risk Engineを通じて、敵対者情報に基づくクラウドリスク優先順位付けを導入しました。この製品はクラウドの露出をアクティブな敵対者の手口とライブアプリケーションの動作に接続しました。Palo Alto Networksは2026年3月にPrisma AIRS 3.0を発表し、AIエージェントの発見、リスク評価、ランタイム保護をカバーしました。これらの動きは、標準化されたベンチマークがまだ確立されいないAIワークロード保護への競争を拡大しています。NIST AIリスク管理フレームワークは、これらの能力を評価する購入者のガバナンス参照として残っています。
クラウド検知・対応市場は、国内テレメトリ居住要件を持つソブリンクラウド展開と、より小規模な組織向けのアイデンティティ重視の検知に機会があります。クラウドアラートをセキュリティオペレーションセンターの調査に接続する統合ワークフローは、対応の遅延を削減できます。Sysdig、Orca Security、Mitiga、ReliaQuestはエージェントレス設計、ゼロエージェント展開、AIサポートによる修復を通じて競合しています。競争は、広範なカバレッジ、管理可能な展開、および顧客が維持できる運用要件を中心に展開されます。
クラウド検知・対応産業リーダー
Palo Alto Networks, Inc.
CrowdStrike Holdings, Inc.
Microsoft Corporation
Wiz, Inc.
Arctic Wolf
- *免責事項:主要選手の並び順不同

最近の産業動向
- 2026年4月:CrowdStrikeはGoogle Cloud Next 2026において、リアルタイムクラウド検知・対応サービスをGoogle Cloud Platformに拡大し、AWS、Azure、Google Cloud全体で統合されたCDRカバレッジを同時に確立しました。この拡大により、Falcon Cloud Securityはクロスクラウド検知プレーンとして位置付けられ、ポスチャのみのツールをライブランタイム保護と直接的な敵対者の手口との整合に置き換えます。
- 2026年4月:Orca SecurityはAWSと戦略的協力協定を締結し、AI駆動のクラウドセキュリティを推進し、組織がAIサービスの使用状況をより深く可視化し、マルチクラウド環境全体での修復を加速できるようにしました。この協定により、OrcaのエージェントレスファーストアーキテクチャのAWSエコシステム内での統合が深まります。
- 2026年3月:Palo Alto NetworksはPrisma AIRS 3.0を発表し、AIセキュリティプラットフォームを拡張して、クラウド環境、SaaSプラットフォーム、エンドポイント全体で稼働するAIエージェントの発見、リスク評価、保護を含む完全なエージェンティックAIライフサイクルをカバーしました。この発表は、エンタープライズAIエージェントの急増によって生じる監視されていない攻撃対象領域の拡大に直接対応しています。
- 2026年3月:SentinelOneはGoogle Cloudとの重要なマルチイヤー協力を発表し、グローバル規模で自律的なAI駆動のセキュリティを提供します。Singularity Platformは現在、北米、フランクフルト、サウジアラビア王国の3つの戦略的Google Cloudリージョンで利用可能であり、国内データ居住と地域規制への整合をサポートしています。


グローバルクラウド検知・対応市場レポートの範囲
クラウド検知・対応市場には、パブリッククラウドIaaSおよびPaaS、コンテナ、サーバーレス関数、クラウドアイデンティティ、SaaSアプリケーションを含むクラウドネイティブ環境における脅威を継続的に監視、検知、調査、対応するセキュリティプラットフォームが含まれます。これらのソリューションは、クラウドテレメトリ、API統合、行動分析、機械学習を使用して、マルチクラウドおよびハイブリッド環境全体で異常なアクティビティ、設定ミス、アイデンティティベースの攻撃、データ流出、ラテラルムーブメント、その他のクラウド固有の脅威を特定します。主要な機能には、クラウドワークロード保護、クラウドセキュリティポスチャ管理の統合、アイデンティティ脅威検知、自動封じ込め、フォレンジック調査、コンプライアンスレポートが含まれます。これらのプラットフォームは、セキュリティチームが平均検知時間(MTTD)と平均対応時間(MTTR)を削減し、データ侵害を防止し、従来のオンプレミスセキュリティツールでは適切に監視または保護できない動的なクラウドインフラ全体でセキュリティの可視性を維持するのに役立ちます。
クラウド検知・対応市場レポートは、コンポーネント(ソリューション、サービス)、展開モード(パブリッククラウド、プライベートクラウド、ハイブリッドおよびマルチクラウド)、組織規模(大企業、中小企業)、業種(政府・公共行政、産業製造、小売・Eコマース、輸送・物流、エネルギーおよびユーティリティ、石油・ガス、ITおよび通信、メディア・エンターテインメント、教育・研究機関、ヘルスケアおよびライフサイエンス、銀行・金融サービス・保険(BFSI)、その他の業種)、地域(北米、南米、ヨーロッパ、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)で提供されます。
| ソリューション |
| サービス |
| パブリッククラウド |
| プライベートクラウド |
| ハイブリッドおよびマルチクラウド |
| 大企業 |
| 中小企業 |
| 政府・公共行政 |
| 産業製造 |
| 小売・Eコマース |
| 輸送・物流 |
| エネルギーおよびユーティリティ |
| 石油・ガス |
| ITおよび通信 |
| メディア・エンターテインメント |
| 教育・研究機関 |
| ヘルスケアおよびライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| の他の業種 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| チリ | |
| その他の南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| エジプト | |
| その他のアフリカ |
| コンポーネント別 | ソリューション | |
| サービス | ||
| 展開モード別 | パブリッククラウド | |
| プライベートクラウド | ||
| ハイブリッドおよびマルチクラウド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| 業種別 | 政府・公共行政 | |
| 産業製造 | ||
| 小売・Eコマース | ||
| 輸送・物流 | ||
| エネルギーおよびユーティリティ | ||
| 石油・ガス | ||
| ITおよび通信 | ||
| メディア・エンターテインメント | ||
| 教育・研究機関 | ||
| ヘルスケアおよびライフサイエンス | ||
| 銀行・金融サービス・保険(BFSI) | ||
| の他の業種 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| チリ | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||


レポートで回答される主要な質問
クラウド検知・対応市場の規模と予測は?
クラウド検知・対応市場規模は、2025年の3.21 ビリオン 米ドル、2026年の3.72 ビリオン 米ドルから、2031年までに8.68 ビリオン 米ドルへと拡大する見込みであり、2026年から2031年にかけてCAGR 18.47%を記録すると予測されています。
クラウド検知・対応市場での採用を促進しているものは何ですか?
マルチクラウドの拡大、アイデンティティ関連の攻撃、規制要件、クラウドネイティブアプリケーションの使用がランタイムセキュリティへの需要を高めています。
クラウド検知・対応において最大の収益シェアを持つコンポーネントはどれですか?
ソリューションが2025年の収益の58.46%を占め、サービスはCAGR 24.16%でより速く成長する見込みです(2031年まで)。
最も速く成長している展開モデルはどれですか?
ハイブリッドおよびマルチクラウドの展開は、2031年にかけてCAGR 23.46%で拡大する見込みです。
最も速く拡大しているエンドユーザー業種はどれですか?
ヘルスケアおよびライフサイエンスは、クラウド移行とランサムウェアリスクに支えられ、2031年にかけてCAGR 22.84%で拡大する見込みです。
クラウド検知・対応市場で最も速く成長すると予想される地域はどこですか?
アジア太平洋地域は、クラウドインフラプログラム、fintechの成長、データローカライゼーション要件に支えられ、2031年にかけてCAGR 23.59%で拡大する見込みです。
最終更新日:



