
Taille et part du marché de la gestion des permissions des agents IA
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 0.21 Milliards de dollars |
| Taille du Marché (2031) | 1.02 Milliards de dollars |
| Growth Rate (2026 - 2031) | 37.18 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la gestion des permissions des agents IA par Mordor Intelligence
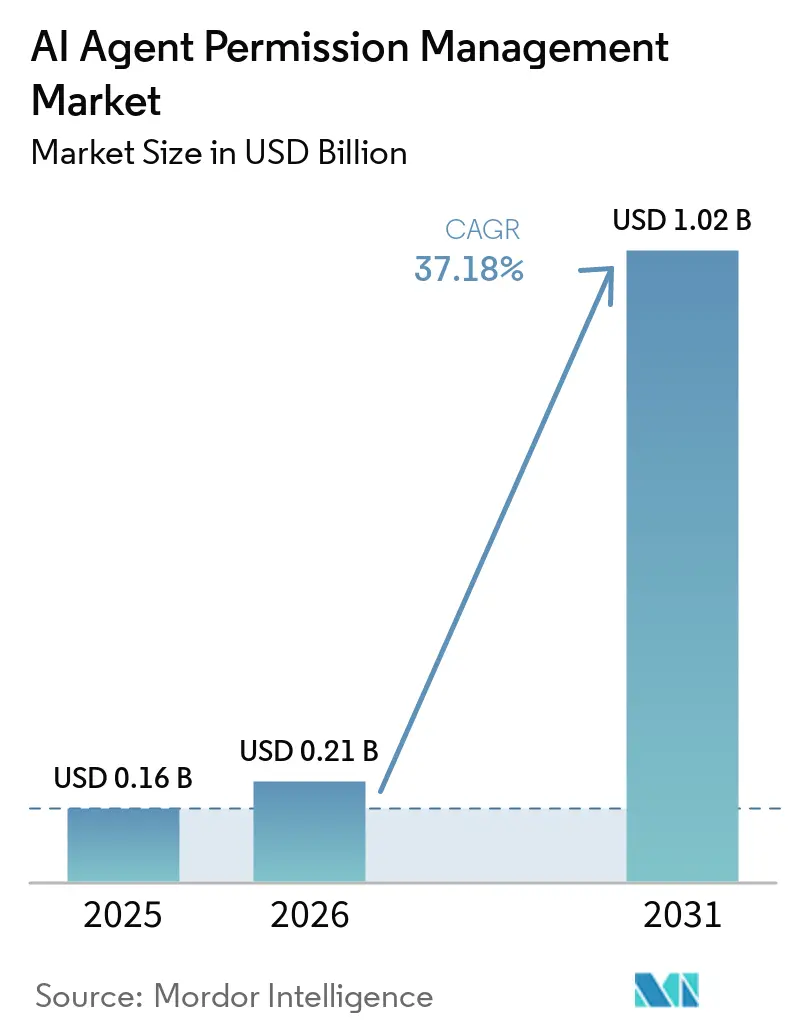
La taille du marché de la gestion des permissions des agents IA devrait s'étendre de 0,16 milliard USD en 2025 et 0,21 milliard USD en 2026 à 1,02 milliard USD d'ici 2031, enregistrant un CAGR de 37,18 % entre 2026 et 2031. La demande se développe parce que les entreprises intègrent des agents autonomes dans des flux de travail en production plus rapidement que leurs contrôles de sécurité ne peuvent définir, accorder, examiner et retirer les accès. Le marché de la gestion des permissions des agents IA évolue donc d'un cas d'usage spécialisé en sécurité des identités vers un contrôle central pour les applications qui agissent sur des outils, des API, des plateformes cloud et des entrepôts de données. L'attention réglementaire oriente également les achats vers des systèmes capables d'enregistrer l'activité des agents, d'identifier un responsable et de soutenir la supervision humaine. Les fournisseurs répondent en ajoutant des fonctions de découverte d'agents, d'autorisation en temps réel et d'audit aux plateformes d'identité existantes, tandis que les prestataires spécialisés se concentrent sur les flux de travail multi-agents et les contrôles de protocole. Cela laisse de la place pour des plateformes capables de fonctionner avec les systèmes d'identité existants sans obliger les entreprises à les remplacer.
Points clés du rapport
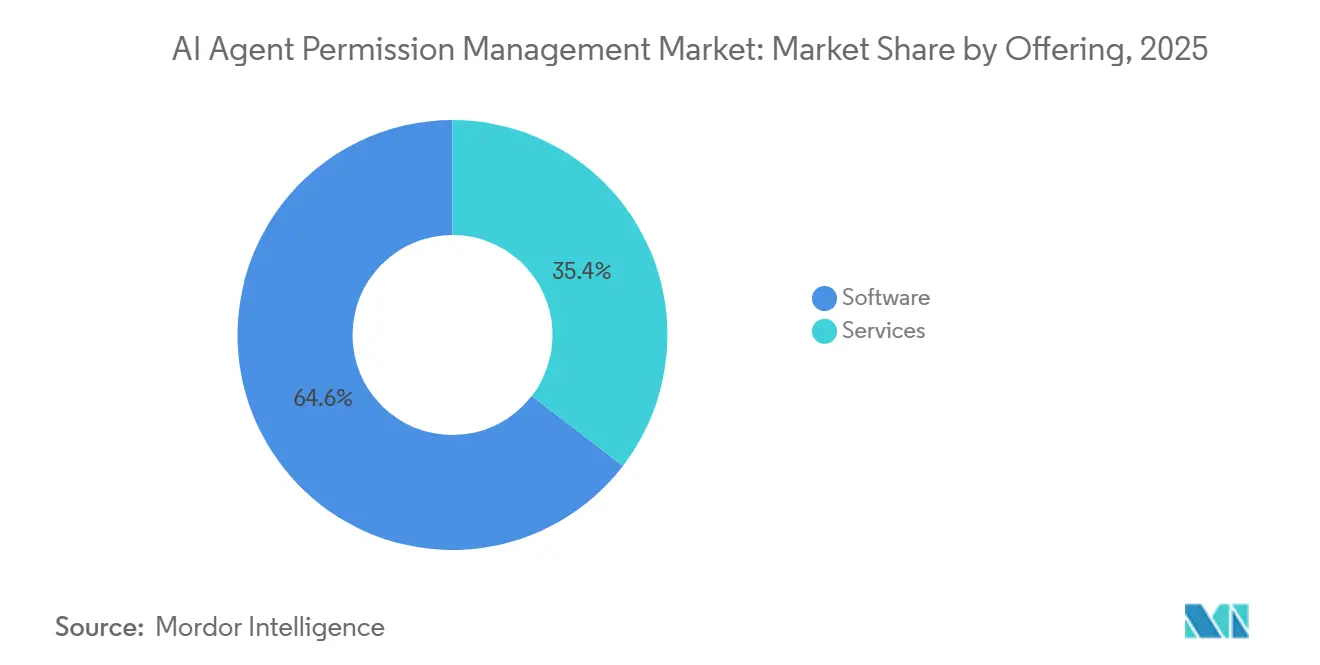
- Par offre, les logiciels détenaient 64,57 % de la part du marché de la gestion des permissions des agents IA en 2025, tandis que les services devraient se développer à un CAGR de 42,78 % jusqu'en 2031.
- Par déploiement, le déploiement cloud représentait 63,89 % de la taille du marché de la gestion des permissions des agents IA en 2025, tandis que le déploiement hybride devrait se développer à un CAGR de 43,56 % jusqu'en 2031.
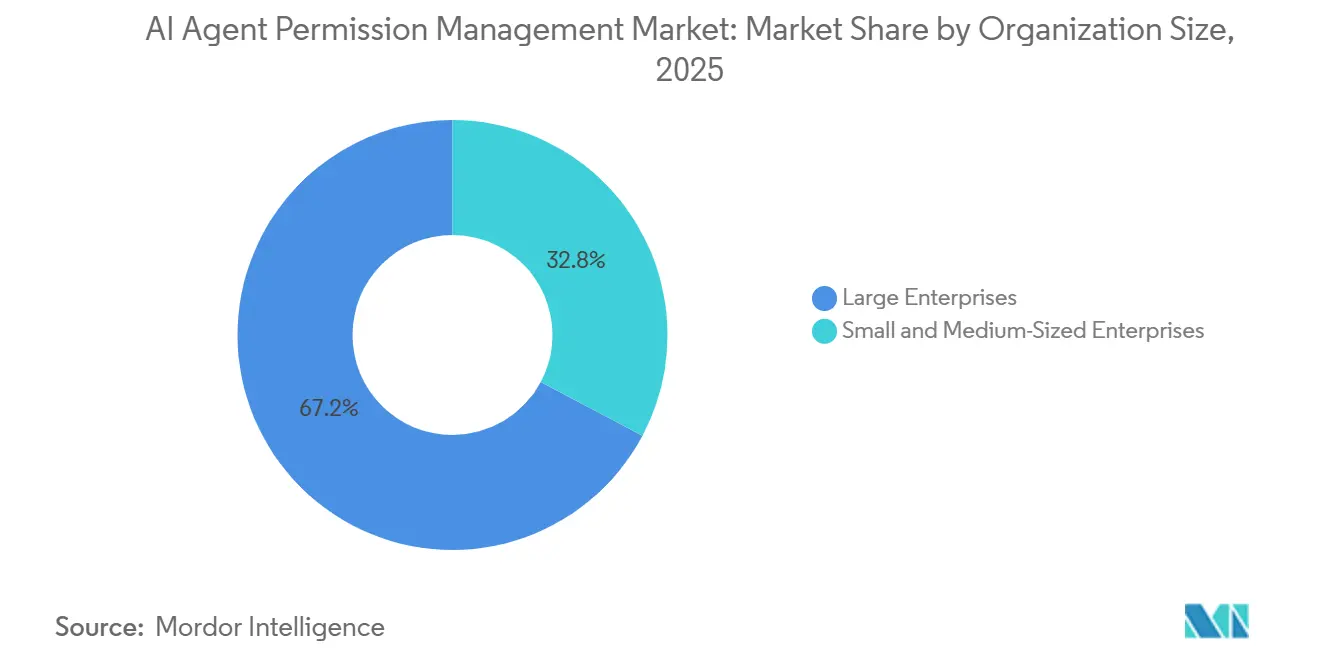
- Par taille d'organisation, les grandes entreprises détenaient 67,23 % des revenus en 2025, tandis que les PME devraient se développer à un CAGR de 44,39 % jusqu'en 2031.
- Par secteur d'activité, le BFSI détenait 26,73 % des revenus en 2025, tandis que le secteur de l'énergie et des services publics devrait se développer à un CAGR de 46,12 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord détenait 36,26 % de la part du marché de la gestion des permissions des agents IA en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 42,51 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives mondiales du marché de la gestion des permissions des agents IA
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Déploiement en entreprise d'agents IA autonomes | +10.5% | Mondial | Court terme (≤ 2 ans) |
| Exigences réglementaires et d'auditabilité | +8.2% | Amérique du Nord et UE | Court terme (≤ 2 ans) |
| Adoption des identités non humaines et du moindre privilège | +6.8% | Mondial | Moyen terme (2-4 ans) |
| Expansion des systèmes multi-agents et du protocole de contexte de modèle | +5.1% | Mondial | Court terme (≤ 2 ans) |
| Complexité des accès cloud, SaaS et API | +3.9% | Mondial | Moyen terme (2-4 ans) |
| Provenance cryptographique des agents et autorité déléguée | +2.8% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Déploiement en entreprise d'agents IA autonomes
Le déploiement en entreprise d'agents IA autonomes est le principal moteur de la demande sur le marché de la gestion des permissions des agents IA. Gartner a prévu que 40 % des applications d'entreprise incluraient des agents IA spécifiques à des tâches d'ici fin 2026, contre moins de 5 % en 2025. Chaque déploiement crée une identité nécessitant un enregistrement, une gestion des informations d'identification, une autorisation et des enregistrements d'activité. Un flux de travail peut également créer de nombreux sous-agents éphémères nécessitant un accès limité à plusieurs applications simultanément. Une enquête menée en janvier 2026 par la Cloud Security Alliance et Oasis Security auprès de 383 responsables de la sécurité a révélé que 92 % manquaient de confiance dans leurs outils existants pour les risques liés aux identités IA et non humaines, tandis que 78 % n'avaient aucune politique formelle pour créer ou supprimer des identités IA.[1]Cloud Security Alliance, "Gouvernance des identités non humaines pour l'IA agentique," CSA Labs, cloudsecurityalliance.org. CyberArk a rapporté en novembre 2025 que de nombreuses entreprises utilisaient déjà l'IA agentique en production sans contrôles de sécurité équivalents, ce qui soutient la demande de capacités de gouvernance dédiées.
Exigences réglementaires et d'auditabilité
Les exigences réglementaires et d'auditabilité font des contrôles de permissions des agents une question de conformité plutôt qu'une mise à niveau de sécurité facultative. La loi européenne sur l'IA impose des obligations en matière de transparence, de journalisation, de gouvernance et de supervision humaine pour les systèmes d'IA concernés.[2]Commission européenne, "Cadre réglementaire sur l'intelligence artificielle," Stratégie numérique de la Commission européenne, europa.eu. Le règlement Omnibus numérique a confirmé que les obligations de transparence de l'article 50 s'appliquent dès maintenant, tandis que les obligations à haut risque de l'annexe III sont prévues pour le 2 décembre 2027. Les établissements financiers font également l'objet d'une attention accrue concernant les actions des agents lorsque celles-ci peuvent influencer des transactions ou des décisions. Le rapport annuel de surveillance réglementaire 2026 de la FINRA demande aux entreprises de maintenir des contrôles et une supervision appropriés pour les risques liés aux technologies émergentes. La norme ISO/IEC 42001 offre aux acheteurs une référence reconnue de système de management pour la gouvernance continue de l'IA, ce qui accroît la valeur des outils de gestion des permissions qui génèrent des preuves pour les examens.
Adoption des identités non humaines et du moindre privilège
La gouvernance des identités non humaines élargit le marché de la gestion des permissions des agents IA parce que les agents créent des informations d'identification pendant leur travail et pas seulement lors de leur configuration. La Cloud Security Alliance a rapporté que plus de 16 % des organisations ne suivent pas la création de jetons d'identité non humains. Les attributions de rôles statiques ne reflètent pas facilement un agent qui change de tâches, appelle de nouveaux outils ou crée un sous-agent. Cela a accru l'intérêt pour l'accès juste-à-temps, qui n'accorde des informations d'identification que pour la durée d'une tâche définie. Cela a également accru la demande de contrôles à privilège permanent nul qui retirent l'accès lorsque la tâche est terminée. Un article académique de 2025 sur l'identité à confiance zéro pour l'IA agentique a identifié les limites des protocoles d'identité conventionnels lorsque les permissions doivent être précises et dynamiques.
Expansion des systèmes multi-agents et du protocole de contexte de modèle
Les systèmes multi-agents et l'utilisation du protocole de contexte de modèle élargissent les systèmes que les plateformes de gestion des permissions doivent gouverner. La spécification d'autorisation MCP, finalisée le 18 juin 2025, a établi OAuth 2.1 comme norme d'autorisation de base pour les agents connectés au MCP. OAuth 2.1 seul ne détermine pas comment l'accès doit être restreint lorsqu'un agent délègue du travail à un autre. L'IETF développe des travaux sur l'autorisation des agents et l'identité des agents, notamment des approches de délégation et de relations d'identité vérifiables. Un flux de travail peut impliquer un orchestrateur, de nombreux agents spécialisés et plusieurs points de terminaison de données ou d'applications. Le marché de la gestion des permissions des agents IA bénéficie lorsque les acheteurs ont besoin d'un enregistrement clair de chaque étape de délégation et d'un moyen de limiter les permissions à chaque étape. Cette exigence favorise les plateformes capables d'appliquer des politiques en temps réel dans des environnements cloud, SaaS et sur site.
Analyse de l'impact des contraintes*
| CONTRAINTE | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| IAM hérité et autorisation à granularité grossière | -3.8% | Mondial | Court terme (≤ 2 ans) |
| Fragmentation des normes de protocole d'IA agentique | -2.6% | Mondial | Moyen terme (2-4 ans) |
| Intention non déterministe des agents et risque d'exécution | -2.0% | Mondial | Long terme (≥ 4 ans) |
| Pénurie d'expertise en sécurité agentique et en autorisation | -1.4% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
IAM hérité et autorisation à granularité grossière
Les systèmes IAM hérités contraignent le marché de la gestion des permissions des agents IA parce qu'ils ont été conçus pour des utilisateurs humains prévisibles et des comptes de service fixes. Les systèmes basés sur les rôles accordent généralement des permissions permanentes à une identité avant le début d'une tâche. Les agents IA peuvent modifier leur séquence d'actions, invoquer des outils en dehors d'un chemin initial ou être redirigés par une tentative d'injection de prompt. L'ajout d'informations d'identification par tâche et de vérifications en temps réel peut nécessiter un travail substantiel entre les équipes d'identité, d'application et de sécurité. Les organisations réglementées ont souvent besoin de nouveaux contrôles pour fonctionner aux côtés de leurs systèmes existants, car elles ne peuvent pas rapidement abandonner les modèles d'accès établis. La recherche sur l'identité des agents a décrit la nécessité d'informations d'identification liées à un épisode de raisonnement spécifique, à une version de modèle, à une limite de politique et à des preuves d'exécution continues.[3]Auteurs, "Un nouveau cadre d'identité à confiance zéro pour l'IA agentique," arXiv, arxiv.org.
Fragmentation des normes de protocole d'IA agentique
La fragmentation des normes d'autorisation peut retarder les décisions d'achat sur le marché de la gestion des permissions des agents IA. Le MCP fournit une approche d'autorisation de base, mais les acheteurs en entreprise voient encore des projets et des modèles distincts pour l'identité, la délégation, les enveloppes d'autorisation et les contrôles au niveau du cadre. Le profil d'autorisation d'agent actif de l'IETF illustre que les travaux de normalisation sont encore en cours de développement. Une entreprise utilisant plusieurs cadres d'agents peut faire face à des modèles d'autorisation distincts et à des travaux d'intégration personnalisés. Ce problème est particulièrement difficile pour les petits acheteurs disposant de ressources limitées en ingénierie de sécurité. Il peut prolonger les cycles d'évaluation même lorsque les responsables s'accordent sur la nécessité de contrôles d'agents plus solides.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre : les plateformes logicielles dominent les dépenses actuelles, tandis que les services soutiennent la mise en œuvre
Les logiciels détenaient 64,57 % des revenus en 2025, représentant la plus grande part de la taille du marché de la gestion des permissions des agents IA et offrant aux équipes de sécurité une couche de politique commune. Les organisations ont d'abord sélectionné des logiciels d'orchestration des politiques, de découverte d'agents et d'autorisation en temps réel parce que ces outils fournissent la couche de contrôle de base. Le secteur de la gestion des permissions des agents IA suit un schéma d'achat familier en matière de sécurité des identités, où une plateforme est sélectionnée avant que les services ne soient utilisés pour la configurer et l'exploiter. Les logiciels fournissent également un endroit central pour définir les règles d'accès entre les agents, les outils, les API et les sources de données. Ils soutiennent les enregistrements dont les équipes de sécurité et de conformité ont besoin pour un examen continu.
Les services devraient croître à un CAGR de 42,78 % jusqu'en 2031, ce qui en fait l'offre à la croissance la plus rapide. Cette croissance reflète la pénurie de personnel interne capable de connecter les contrôles d'agents avec l'IAM hérité, les systèmes de reporting et plusieurs cadres d'IA. Les travaux de service comprennent le déploiement de la plateforme, la définition des permissions, le test des politiques, l'ajustement des contrôles après la mise en service d'un agent et l'élargissement de la portée du marché de la gestion des permissions des agents IA dans des environnements d'entreprise complexes. Microsoft a rendu Agent 365 généralement disponible le 1er mai 2026, avec des fonctions de gouvernance des agents au sein de l'écosystème Microsoft. Les organisations qui ont besoin de contrôles comparables sur les systèmes non Microsoft nécessitent encore des travaux d'intégration, ce qui maintient la pertinence des services pour le secteur de la gestion des permissions des agents IA.


Par déploiement : le cloud détient la plus grande empreinte, tandis que l'hybride soutient le contrôle multi-environnements
Le déploiement cloud représentait 63,89 % des revenus en 2025 et dominait la part du marché de la gestion des permissions des agents IA. Le déploiement cloud reste central sur le marché de la gestion des permissions des agents IA parce que les plateformes d'agents, les applications SaaS et de nombreux outils utilisés par les agents sont déjà hébergés dans des environnements cloud. Les services d'autorisation fournis par le cloud peuvent donc être connectés aux déploiements initiaux sans infrastructure locale étendue. Ce modèle prend également en charge les mises à jour centralisées des politiques et les enregistrements d'activité entre les équipes distribuées.
Le déploiement hybride devrait croître à un CAGR de 43,56 % jusqu'en 2031. L'adoption hybride élargit le marché de la gestion des permissions des agents IA, où les entreprises doivent connecter les systèmes cloud avec des données ou des applications sur site. Elles ont besoin de contrôles cohérents, même lorsque les règles de résidence des données limitent l'endroit où les informations d'identification ou les décisions de politique peuvent être traitées. Le déploiement sur site reste pertinent pour les environnements de défense, de renseignement et d'infrastructure critique avec des réseaux restreints. La norme IEC 62351-8:2026 couvre le contrôle d'accès basé sur les rôles pour les utilisateurs humains, les agents automatisés et les applications logicielles dans les systèmes électriques.[4]Commission électrotechnique internationale, "IEC 62351-8:2026 Contrôle d'accès basé sur les rôles pour les systèmes électriques," IEC, iec.ch. Ces exigences accroissent l'importance des modèles de déploiement capables d'appliquer la même politique dans les environnements de technologie de l'information et de technologie opérationnelle.
Par taille d'organisation : les grandes entreprises dominent la demande actuelle, tandis que les PME accélèrent leur adoption
Les grandes entreprises détenaient 67,23 % des revenus en 2025, représentant la plus grande position par taille d'organisation sur le marché de la gestion des permissions des agents IA. Elles ont adopté les plateformes d'IA plus tôt, disposaient d'investissements IAM plus matures et faisaient face à une plus grande exposition à la conformité dans les activités réglementées. Les grandes entreprises peuvent également financer les intégrations initiales entre les équipes de sécurité, de données et d'applications. Ces facteurs leur permettent de mettre en place des programmes d'identité d'agents avant les organisations plus petites. Leurs exigences continuent de soutenir la demande de plateformes de gouvernance étendues avec des contrôles et des rapports détaillés.
Les PME devraient croître à un CAGR de 44,39 % jusqu'en 2031. Les capacités d'IA sont intégrées dans des outils que les organisations plus petites utilisent déjà, notamment les plateformes de productivité, de gestion de la relation client et de collaboration. Des outils de déploiement plus simples et des plateformes d'autorisation axées sur les API peuvent réduire la charge pour ces organisations. Le marché de la gestion des permissions des agents IA peut s'étendre au-delà des grandes entreprises à mesure que les fournisseurs proposent des contrôles dans des services accessibles et des intégrations de plateformes. Ce schéma indique une adoption plus large plutôt qu'un transfert de revenus des grandes entreprises.
Par secteur d'activité : le BFSI domine grâce aux besoins de conformité, tandis que l'énergie et les services publics connaissent la croissance la plus rapide
Le BFSI détenait 26,73 % des revenus en 2025, lui conférant la plus grande position verticale sur le marché de la gestion des permissions des agents IA. Les institutions financières utilisent des agents pour la détection des fraudes, la surveillance de la conformité et le soutien aux décisions algorithmiques, où les décisions d'accès peuvent avoir des effets opérationnels significatifs. Leur environnement opérationnel comprend des obligations liées à la résilience, à la confidentialité, aux contrôles des paiements et à la supervision réglementaire. La FINRA a mis l'accent sur la supervision et les contrôles des risques liés aux technologies au sein des entreprises membres.[5]Autorité de régulation du secteur financier, "Rapport annuel de surveillance réglementaire 2026," FINRA, finra.org. La gouvernance des permissions aide les entreprises à identifier l'agent, le responsable, le niveau d'autorité et l'historique des activités pour les flux de travail sensibles.
L'énergie et les services publics devraient croître à un CAGR de 46,12 % jusqu'en 2031. Cette croissance étend le marché de la gestion des permissions des agents IA aux environnements de technologie opérationnelle. Les agents sont utilisés pour l'optimisation du réseau électrique, la maintenance prédictive et la gestion des ressources énergétiques distribuées, se connectant souvent à la technologie opérationnelle et nécessitant des permissions à portée étroite et des enregistrements d'activité fiables. La norme NERC CIP-003-9 est entrée en vigueur le 1er avril 2026 et la norme CIP-012-2 est entrée en vigueur le 1er juillet 2026, renforçant les attentes en matière d'accès et de cybersécurité pour les environnements de systèmes électriques en vrac. La santé et les sciences de la vie, les technologies de l'information et des télécommunications, et le gouvernement restent également des secteurs pertinents où les contrôles des agents doivent prendre en charge des données sensibles et des services critiques.
Analyse géographique
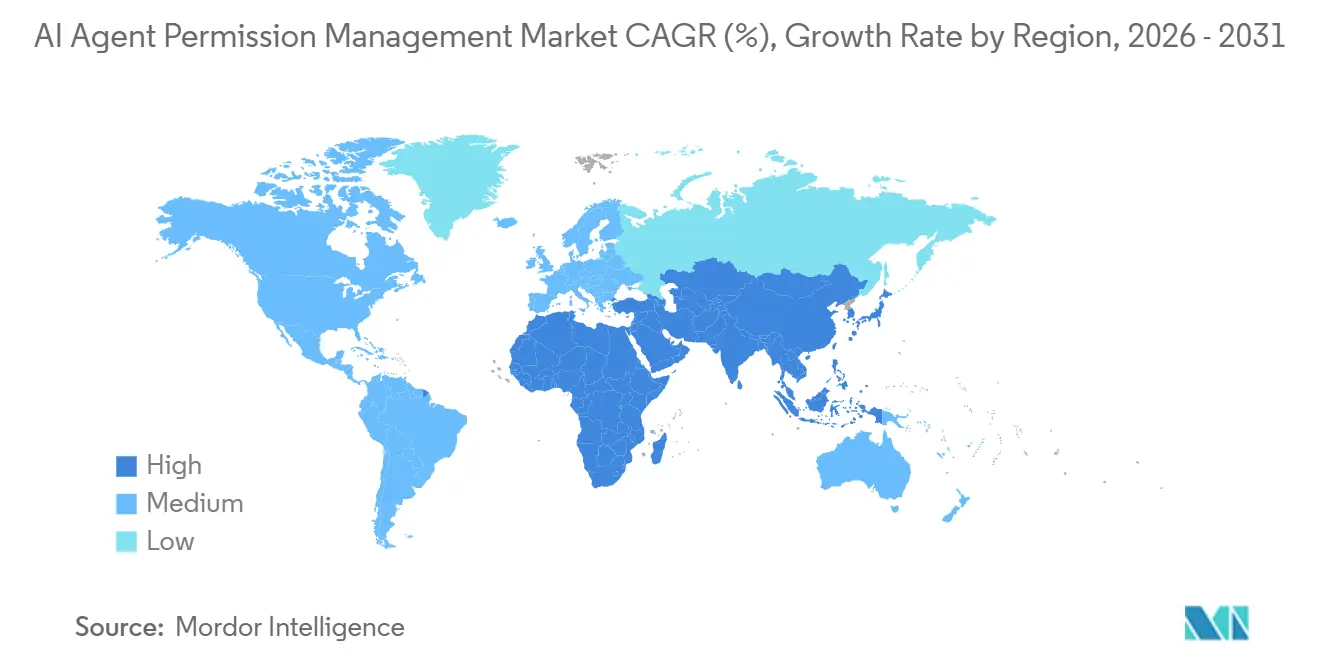
L'Amérique du Nord représentait 36,26 % des revenus en 2025 et détenait la plus grande position régionale sur le marché de la gestion des permissions des agents IA. Les États-Unis combinent les dépenses en IA d'entreprise avec des pratiques matures de sécurité cloud et une attention réglementaire active. L'OCC a déclaré dans sa perspective semiannuelle des risques du printemps 2026 que l'IA modifie l'environnement des cybermenaces pour les banques.[6]Bureau du contrôleur de la monnaie, "Perspective semiannuelle des risques du printemps 2026," OCC, occ.gov. Le rapport de surveillance 2026 de la FINRA soutient également un examen plus approfondi des contrôles technologiques dans les services financiers. Le NIST a lancé son initiative de normes pour les agents IA en février 2026 pour soutenir des systèmes d'agents interopérables et sécurisés.
L'Europe est la deuxième région en importance sur le marché de la gestion des permissions des agents IA, soutenue par l'effet combiné de conformité de la loi européenne sur l'IA, du RGPD, du DORA et du NIS2. La loi européenne sur l'IA fournit un cadre politique commun pour la gouvernance de l'IA dans les États membres. Ces exigences soutiennent une vente sur plateforme unique lorsque les fournisseurs peuvent répondre collectivement aux besoins de contrôle d'accès, d'enregistrements d'activité et de supervision. L'Asie-Pacifique devrait croître à un CAGR de 42,51 % jusqu'en 2031, le taux régional le plus élevé, avec la Chine, le Japon, l'Inde et la Corée du Sud soutenant la demande grâce à la fabrication, aux services logiciels, aux services financiers et à l'électronique. Les cas d'usage manufacturiers du Japon et les déploiements de services d'entreprise de l'Inde accroissent la nécessité de contrôler l'accès dans des flux de travail d'agents en évolution.
L'Amérique du Sud, le Moyen-Orient et l'Afrique restent des régions à un stade précoce au sein du marché de la gestion des permissions des agents IA. Le cadre de confidentialité du Brésil établit des contrôles d'accès et des exigences de minimisation des données pour les activités liées à l'IA. Les institutions financières au Brésil et en Argentine adoptent l'IA dans le cadre de programmes technologiques d'entreprise existants. L'Arabie saoudite et les Émirats arabes unis augmentent le déploiement de l'IA d'entreprise dans les secteurs bancaire, gouvernemental et des infrastructures critiques, ce qui peut créer une demande pour des plateformes importées, même si les pratiques de gouvernance locales sont encore en développement.

Paysage concurrentiel
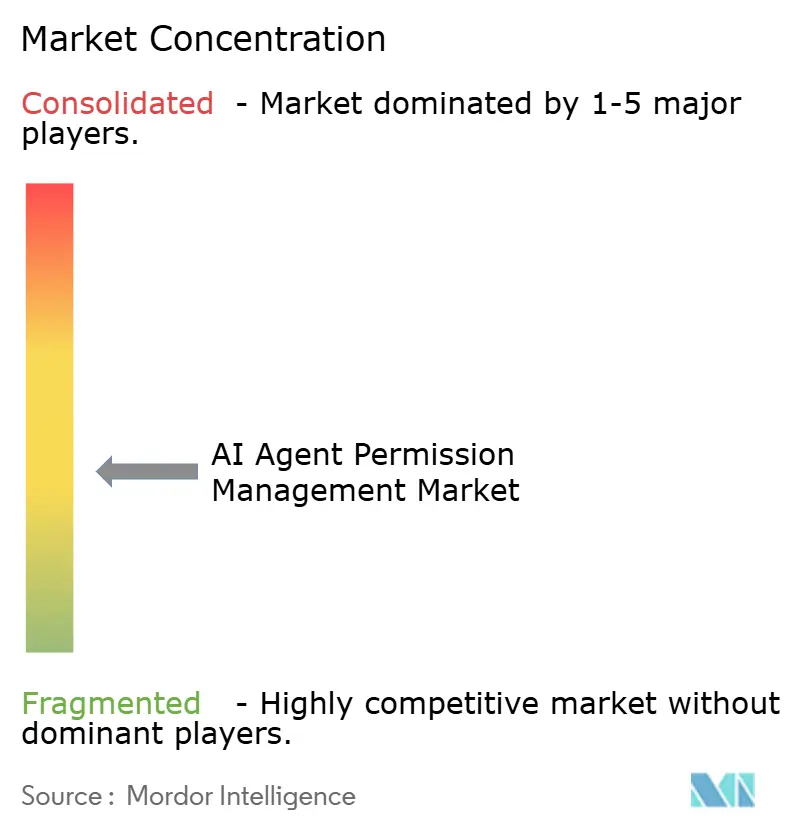
Le marché de la gestion des permissions des agents IA est modérément fragmenté, avec des fournisseurs établis en sécurité des identités et des fournisseurs spécialisés en concurrence pour les déploiements en entreprise. Les grands acteurs établis peuvent ajouter des contrôles d'agents aux plateformes existantes et utiliser les relations clients établies pour raccourcir les discussions d'approvisionnement. Les fournisseurs spécialisés se distinguent par la gestion des identités non humaines, le contrôle d'accès spécifique aux agents, la gouvernance MCP et un alignement plus rapide avec les nouveaux protocoles.
La concurrence se concentre de plus en plus sur la découverte, l'application en temps réel et un enregistrement clair de la chaîne d'autorisation. Les fournisseurs combinent la découverte et l'application plutôt que de proposer des produits distincts pour chaque tâche. Ils utilisent également des recommandations d'accès pour aider les clients à réduire les privilèges excessifs. Veza a introduit les agents d'accès natifs et son plan de contrôle des identités d'agents d'entreprise le 25 février 2026, étendant son approche de graphe d'accès aux identités d'agents IA. Okta a rendu Okta pour les agents IA généralement disponible le 30 avril 2026, ajoutant l'enregistrement des agents, la gestion des informations d'identification, les contrôles d'accès et les flux de travail de gouvernance. Ces mouvements montrent que les fournisseurs cherchent à rendre les agents gérables en tant qu'identités d'entreprise formelles.
CrowdStrike a annoncé l'identité continue pour les agents IA en juin 2026, appliquant des décisions d'autorisation en temps réel aux actions des agents. Zscaler a introduit AI Broker, AI Access Graph et Endpoint AI Security en juin 2026 pour étendre les contrôles à confiance zéro aux communications des agents et à l'accès aux données. Un espace ouvert subsiste dans les secteurs de l'énergie, de la fabrication et du transport, où les permissions doivent fonctionner dans les environnements de technologie de l'information et de technologie opérationnelle. La délégation multi-agents reste également un domaine en développement car les clients ont besoin d'outils fiables pour réduire l'autorité sur plusieurs transferts. L'alignement avec le MCP et les travaux d'autorisation de l'IETF peut aider les fournisseurs à démontrer que leurs plateformes resteront compatibles à mesure que les normes mûrissent.
Leaders du secteur de la gestion des permissions des agents IA
Microsoft Corporation
Okta, Inc.
Palo Alto Networks, Inc.
CrowdStrike Holdings, Inc.
CyberArk Software Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Juin 2026 : CrowdStrike a annoncé l'identité continue pour les agents IA à Identiverse 2026, alimentée par les capacités issues de l'acquisition de SGNL par la société. La solution introduit une autorisation dynamique et en temps réel pour chaque action d'agent, évaluant les demandes par rapport à l'identité du propriétaire de l'agent, à l'identité appelante et aux signaux de posture de risque des appareils en direct provenant de la plateforme Falcon, remplaçant les modèles de politique statiques par des décisions d'accès continuellement évaluées et révocables.
- Juin 2026 : Zscaler a dévoilé de nouvelles innovations produits pour étendre la plateforme Zscaler Zero Trust Exchange aux agents IA, introduisant AI Broker, une couche d'application en ligne pour les communications MCP et agent-à-agent avec un registre d'agents intégré, AI Access Graph, alimenté par l'acquisition de Symmetry Systems et cartographiant la traçabilité identité-vers-application-IA-vers-données en temps réel, et Endpoint AI Security, collectivement positionnés comme la première plateforme complète à confiance zéro du secteur pour l'IA agentique.
- Juin 2026 : Noma a lancé Noma Agent Access Control le 2 juin, une couche de gouvernance et d'application pour les agents IA et les serveurs MCP. La plateforme attribue des identités distinctes à chaque agent, maintient un registre en direct avec des états de gouvernance approuvé, nécessite une révision ou est bloqué, applique des politiques au niveau des outils au moment de la connexion et s'intègre avec Noma AI Detection and Response pour une comparaison en temps réel des comportements d'agents autorisés par rapport aux comportements réels.
- Mai 2026 : Microsoft a rendu Agent 365 généralement disponible le 1er mai 2026, dans le cadre de Microsoft 365 E7, au prix de 99 USD par utilisateur et par mois. Agent 365 sert de plan de contrôle unifié pour les agents IA au sein de l'écosystème Microsoft, attribuant des identités Microsoft Entra formelles aux agents, gérant les permissions et le cycle de vie des agents, fournissant une visibilité prête pour l'audit sur l'activité des agents et étendant l'observabilité aux agents opérant avec leurs propres informations d'identification et permissions.


Périmètre du rapport mondial sur le marché de la gestion des permissions des agents IA
Le marché de la gestion des permissions des agents IA comprend des solutions de gouvernance des identités et de contrôle d'accès qui définissent, appliquent et auditent les permissions pour les agents IA autonomes opérant dans les systèmes d'entreprise, les applications et les sources de données. Ces plateformes fournissent des capacités telles que le provisionnement des identités d'agents, la définition des politiques de moindre privilège, les octrois d'accès juste-à-temps, la délimitation des permissions basée sur les sessions et la surveillance continue des actions des agents par rapport aux limites autorisées, permettant aux organisations de prévenir les accès non autorisés aux données, de limiter le rayon d'explosion des agents compromis ou mal configurés, et de maintenir la conformité avec les cadres réglementaires en s'assurant que les agents IA ne peuvent exécuter que des actions approuvées sur des ressources spécifiques dans des contraintes temporelles et contextuelles définies.
Le rapport sur le marché de la gestion des permissions des agents IA est segmenté par offre (logiciels et services), déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité (gouvernement et administration publique, fabrication industrielle, commerce de détail et e-commerce, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, banque, services financiers et assurance (BFSI), et autres secteurs d'activité), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels |
| Services |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et e-commerce |
| Transport et logistique |
| Énergie et services publics |
| Pétrole et gaz |
| Technologies de l'information et télécommunications |
| Médias et divertissement |
| Établissements d'enseignement et de recherche |
| Santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| BENELUX | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par offre | Logiciels | ||
| Services | |||
| Par déploiement | Cloud | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par secteur d'activité | Gouvernement et administration publique | ||
| Fabrication industrielle | |||
| Commerce de détail et e-commerce | |||
| Transport et logistique | |||
| Énergie et services publics | |||
| Pétrole et gaz | |||
| Technologies de l'information et télécommunications | |||
| Médias et divertissement | |||
| Établissements d'enseignement et de recherche | |||
| Santé et sciences de la vie | |||
| Banque, services financiers et assurance (BFSI) | |||
| Autres secteurs d'activité | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| BENELUX | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||


Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la gestion des permissions des agents IA ?
La taille du marché de la gestion des permissions des agents IA devrait s'étendre de 0,16 milliard USD en 2025 et 0,21 milliard USD en 2026 à 1,02 milliard USD d'ici 2031, enregistrant un CAGR de 37,18 % entre 2026 et 2031.
Qu'est-ce qui stimule la demande de gestion des permissions des agents IA ?
Les entreprises ont besoin d'outils pour enregistrer les identités des agents, limiter les accès, surveiller les actions et maintenir des enregistrements à mesure que les agents s'intègrent dans les flux de travail de production.
Quelle offre domine les dépenses en gestion des permissions des agents IA ?
Les logiciels ont dominé avec 64,57 % des revenus en 2025, car les acheteurs ont priorisé les capacités d'orchestration des politiques, de découverte et d'autorisation en temps réel.
Quel modèle de déploiement connaît la croissance la plus rapide ?
Le déploiement hybride devrait croître à un CAGR de 43,56 % jusqu'en 2031, car les organisations ont besoin de contrôles cohérents dans les environnements cloud et sur site.
Quel secteur d'utilisateurs finaux affiche le taux de croissance le plus élevé ?
L'énergie et les services publics devraient croître à un CAGR de 46,12 % jusqu'en 2031, soutenu par l'utilisation des agents dans l'optimisation du réseau électrique et les environnements opérationnels.
Quelle région connaît la croissance la plus rapide pour les contrôles de permissions des agents ?
L'Asie-Pacifique devrait croître à un CAGR de 42,51 % jusqu'en 2031, soutenu par la demande en Chine, au Japon, en Inde et en Corée du Sud.
Dernière mise à jour de la page le:



