
Taille et Part du Marché de l'Autorisation en tant que Service
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 3.07 Milliards de dollars |
| Taille du Marché (2032) | 6.99 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 17.89 % |
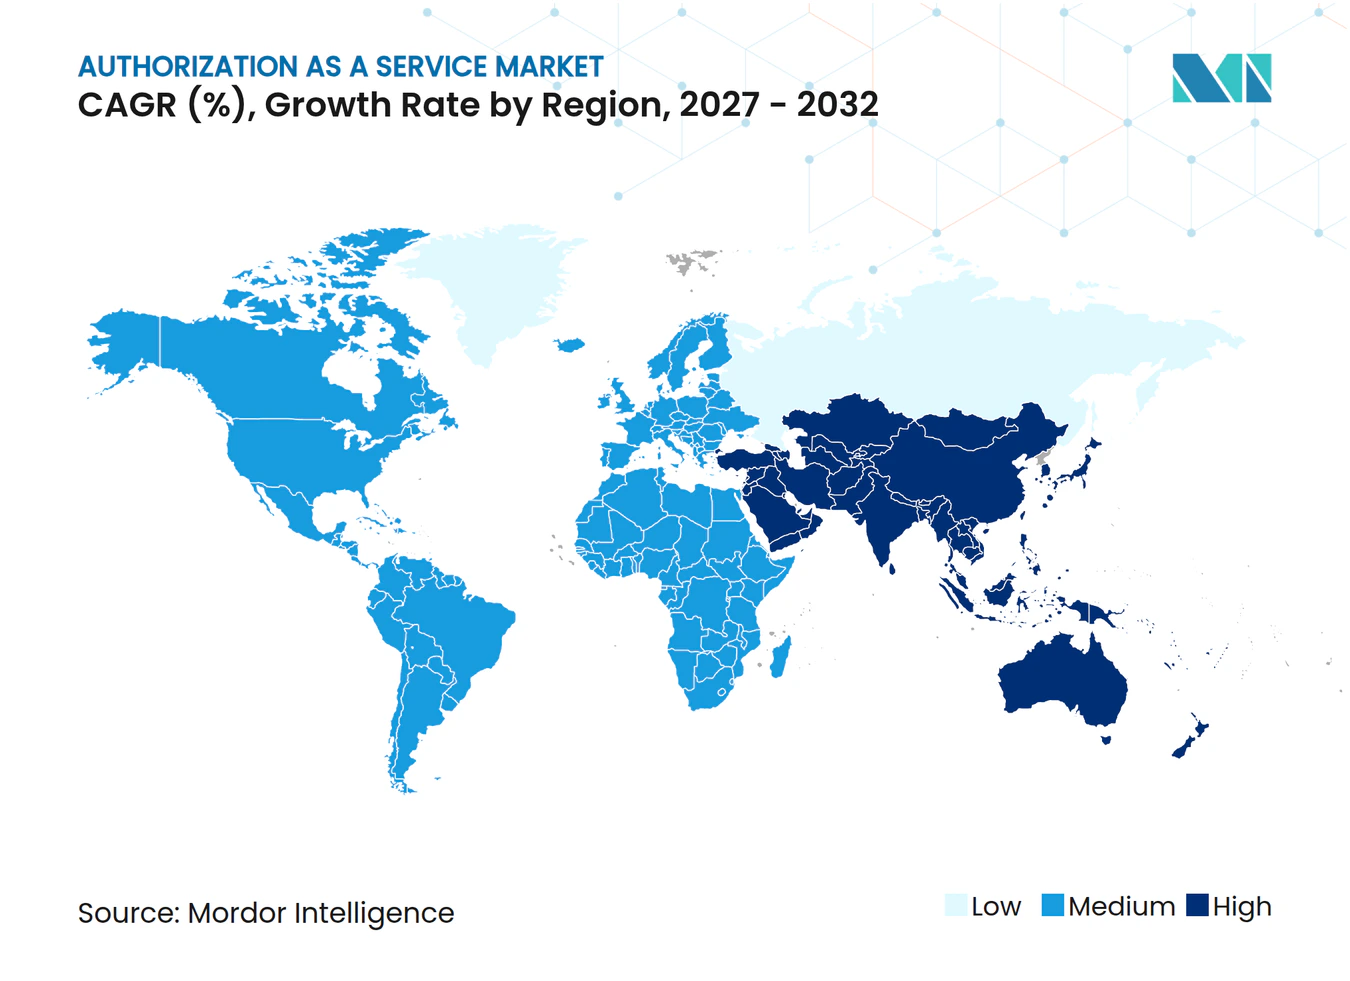
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché de l'Autorisation en tant que Service par Mordor Intelligence
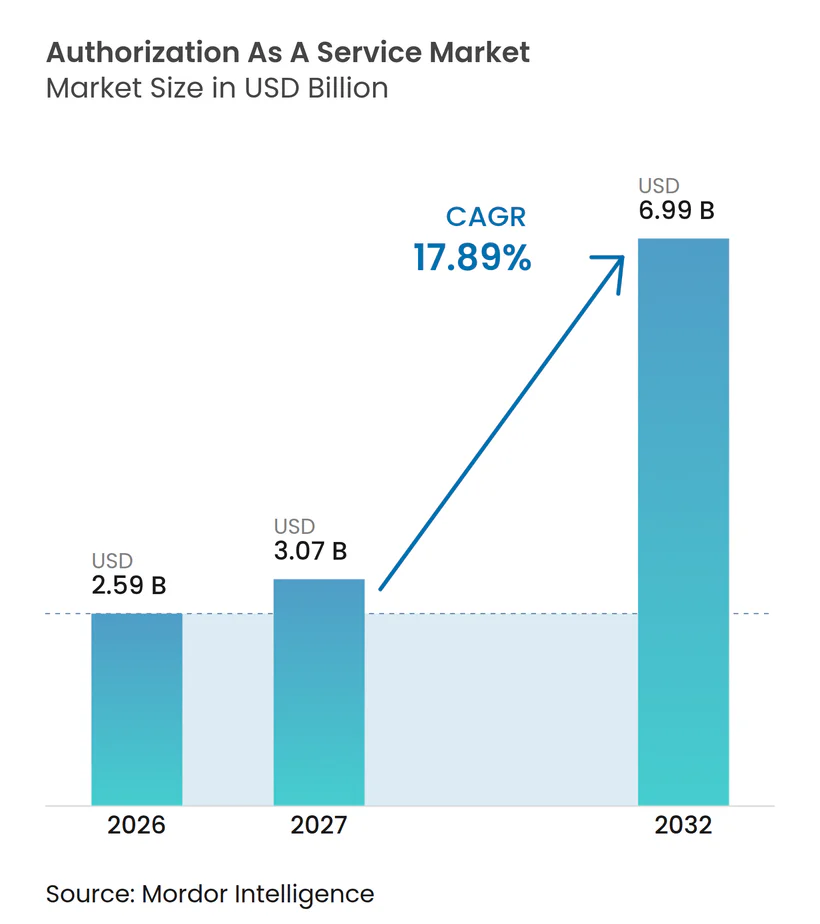
La taille du marché de l'Autorisation en tant que Service était évaluée à 2,59 milliards USD en 2026 et devrait croître de 3,07 milliards USD en 2027 pour atteindre 6,99 milliards USD d'ici 2032, à un CAGR de 17,89 % durant la période de prévision (2027-2032). La demande se déplace des règles d'accès intégrées dans les applications vers des services de politique distincts capables de prendre des décisions à travers de nombreux systèmes. Les programmes de confiance zéro, les applications cloud natives et les agents d'IA augmentent le nombre et la variété des décisions d'accès que les organisations doivent gérer. Les fournisseurs répondent avec des moteurs de politique, des services gérés, des contrôles basés sur les relations et des outils pour les permissions déléguées. Les standards ouverts peuvent faciliter la connexion des points de décision de politique avec les points d'application, tout en réduisant les obstacles pour les clients souhaitant changer de fournisseur. Cela laisse de la place aux fournisseurs capables d'offrir une conception de politique plus robuste, un support d'audit et des contrôles pour les identités non humaines.
Points Clés du Rapport
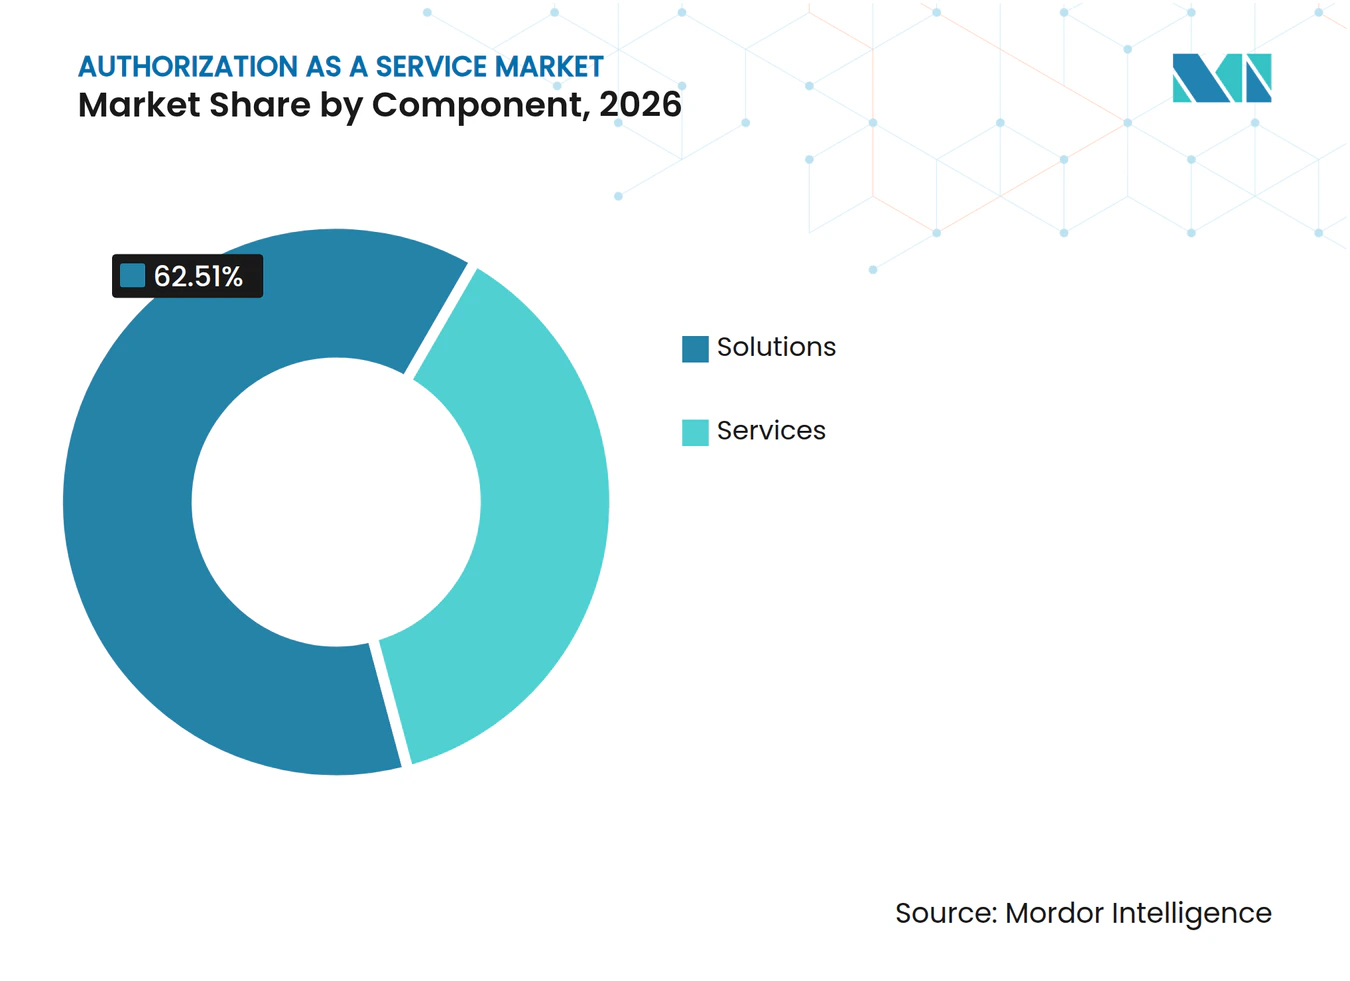
- Par composant, les solutions représentaient 62,51 % de la part du marché de l'autorisation en tant que service en 2026, tandis que les services devraient se développer à un CAGR de 23,83 % jusqu'en 2032.
- Par mode de déploiement, le cloud détenait 71,84 % de la part du marché de l'autorisation en tant que service en 2026 et devrait se développer à un CAGR de 23,81 % jusqu'en 2032.
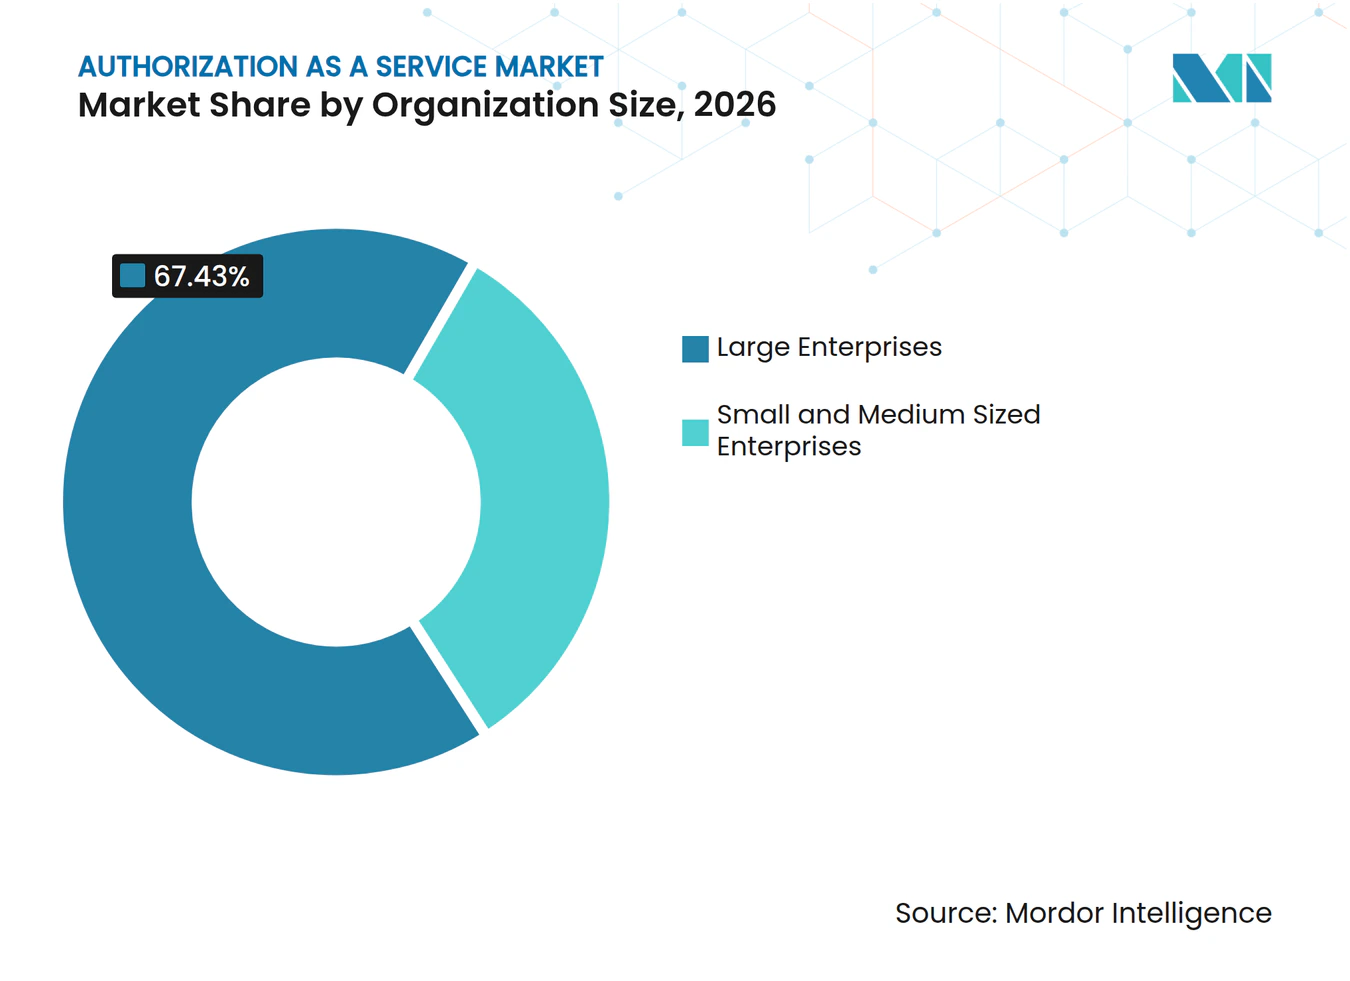
- Par taille d'organisation, les grandes entreprises détenaient 67,43 % des revenus en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 23,79 % jusqu'en 2032.
- Par modèle d'autorisation, le RBAC détenait 48,09 % des revenus en 2026, tandis que l'autorisation d'identité des agents d'IA devrait se développer à un CAGR de 24,41 % jusqu'en 2032.
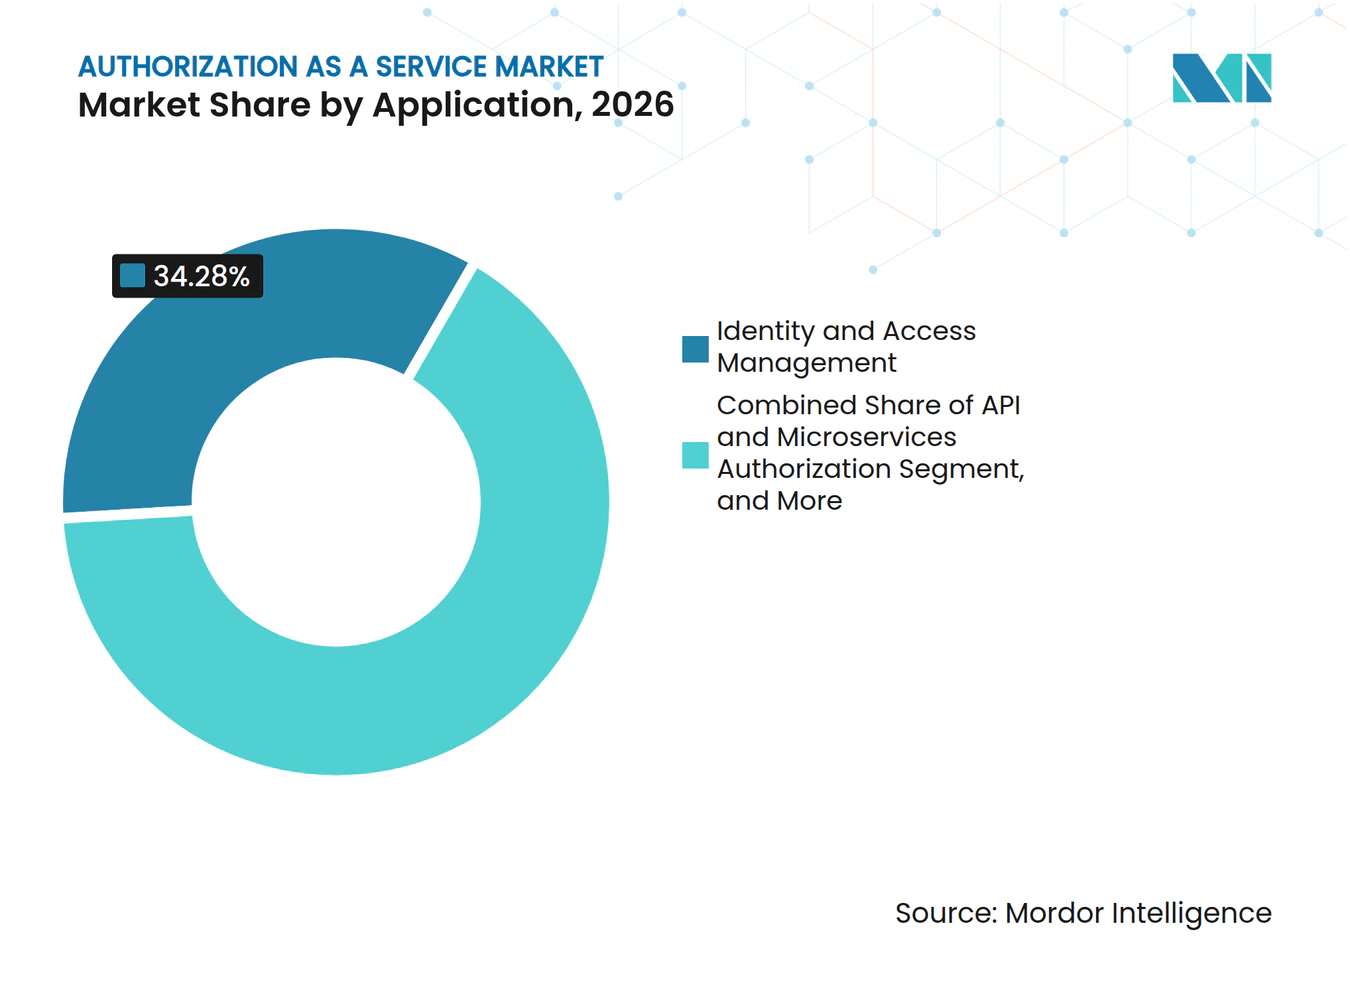
- Par application, la gestion des identités et des accès détenait 34,28 % des revenus en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 24,49 % jusqu'en 2032.
- Par utilisateur final, le BFSI représentait 23,68 % des revenus en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 24,49 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait 38,47 % des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 24,37 % jusqu'en 2032.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| Moteur | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| L'Adoption de la Confiance Zéro Élargit les Exigences d'Autorisation Continue | +5.2% | Mondial | Court terme (≤ 2 ans) |
| Les Agents d'IA et les Identités Non Humaines Nécessitent une Autorisation Déléguée | +4.5% | Amérique du Nord, Asie-Pacifique | Court terme (≤ 2 ans) |
| Les Architectures API-First et Microservices Multiplient les Vérifications de Permissions Granulaires | +4.1% | Mondial | Moyen terme (2-4 ans) |
| Demande Réglementaire de Décisions d'Accès Auditables et Contextuelles | +3.3% | Europe, Amérique du Nord, Asie-Pacifique | Moyen terme (2-4 ans) |
| Complexité des Droits dans les Environnements Hybrides et Multi-Cloud | +2.8% | Amérique du Nord et Europe, extension vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| La Prise de Décision d'Autorisation se Rapproche de la Périphérie Applicative | +1.7% | Amérique du Nord, Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
L'Adoption de la Confiance Zéro Élargit les Exigences d'Autorisation Continue
La confiance zéro transforme l'autorisation d'une décision prise à la connexion en une décision prise pour chaque requête et ressource. Cela rend un service de politique externe plus pertinent lorsque les utilisateurs, les charges de travail et les appareils se déplacent entre les applications, et le marché de l'autorisation en tant que service en bénéficie lorsqu'une politique unique doit être appliquée de manière cohérente à travers les applications internes, les API, les charges de travail cloud et les ressources qui maintiendraient autrement des permissions séparées. Le marché de l'autorisation en tant que service bénéficie lorsque les organisations ont besoin de règles cohérentes à travers les systèmes internes plutôt que de permissions séparées pour chaque application. Les exigences de contrôle d'accès ISO/IEC 27001 et l'article 21(2)(i) de la directive NIS2 ajoutent une pression de conformité en Europe et influencent les pratiques d'approvisionnement mondiales. La Commission européenne a décrit NIS2 comme une mesure renforçant les exigences de cybersécurité pour les entités critiques et les fournisseurs numériques. L'autorisation continue soutient également les révisions d'accès car chaque décision peut être liée à l'identité demandante, à la ressource et au contexte.
Les Agents d'IA et les Identités Non Humaines Nécessitent une Autorisation Déléguée
Les agents d'IA peuvent accéder aux entrepôts de données, aux API et aux outils internes sans intervention humaine directe pour chaque requête. Leurs permissions déléguées nécessitent des limites définissant qui a autorisé l'agent, quelles actions il peut effectuer et combien de temps cette autorité reste valide, donnant au marché de l'autorisation en tant que service un rôle dans l'enregistrement de la chaîne d'autorité et la restriction des actions lorsque l'objet ou la période délégués ont pris fin. Le NIST et l'Université Carnegie Mellon ont identifié l'identité des logiciels et des agents d'IA ainsi que l'autorisation comme une priorité pour accélérer l'adoption sécurisée.[1] Le marché de l'autorisation en tant que service est soutenu par ce besoin, car il fournit une couche de contrôle distincte pour les requêtes à vitesse machine. La Fondation OpenID a également décrit l'autorisation centrée sur les agents et la délégation consciente de la chaîne comme des enjeux centraux de gestion des identités pour les systèmes agentiques. Les fournisseurs qui lient les actions des agents à un sponsor humain peuvent offrir aux organisations une responsabilité plus claire lorsqu'une tâche automatisée atteint des systèmes sensibles.
Les Architectures API-First et Microservices Multiplient les Vérifications de Permissions Granulaires
Une seule action métier peut traverser plusieurs services lorsqu'une application utilise une architecture microservices. Chaque service doit décider si l'appelant peut effectuer une opération spécifique sur une ressource spécifique. Une logique d'autorisation distincte peut produire des règles incohérentes, ralentir les audits et rendre les changements de politique plus difficiles à tester, rendant le marché de l'autorisation en tant que service pertinent lorsque les organisations ont besoin d'une méthode de politique unique à travers des services développés, publiés et maintenus par différentes équipes. La Cloud Native Computing Foundation a publié des directives de déploiement pour Open Policy Agent qui abordent les pratiques de politique centralisée et la mise en œuvre sécurisée. Le marché de l'autorisation en tant que service gagne en pertinence lorsque les organisations séparent les politiques des versions d'application. AuthZEN fournit une interface neutre vis-à-vis des fournisseurs pour les requêtes et décisions d'autorisation entre les points d'application de politique et les points de décision de politique.
Demande Réglementaire de Décisions d'Accès Auditables et Contextuelles
Les régulateurs attendent de plus en plus des preuves que les contrôles d'accès fonctionnent au niveau d'un utilisateur, d'une charge de travail, d'une ressource et d'une décision spécifiques. Le règlement d'exécution NIS2 exige des politiques de contrôle d'accès documentées, des révisions de gestion des droits, une gouvernance des comptes privilégiés et une authentification multifacteur pour les accès privilégiés. La Commission européenne a proposé des amendements ciblés à NIS2 en janvier 2026 pour simplifier la conformité pour 28 700 entreprises, dont 6 200 micro et petites entreprises.[2] Aux États-Unis, la règle finale sur l'interopérabilité et l'autorisation préalable du CMS exige que les payeurs de soins de santé enregistrent les décisions d'autorisation à la granularité des ressources FHIR à compter de janvier 2026. Ces exigences rendent les pistes d'audit et les décisions de politique contextuelles pertinentes pour les soins de santé, les services financiers et d'autres acheteurs réglementés, et elles offrent au marché de l'autorisation en tant que service une voie d'accès aux programmes où l'acheteur a besoin de preuves documentées de contrôle plutôt qu'une déclaration générale de capacité d'accès. Le marché de l'autorisation en tant que service offre donc une opportunité dans laquelle les dépenses de contrôle d'accès sont liées à des preuves obligatoires plutôt qu'à des mises à niveau logicielles discrétionnaires.
Analyse de l'Impact des Freins*
| Frein | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Intégration de l'Autorisation par les Hyperscalers et les Suites IAM | -2.4% | Mondial, concentré en Amérique du Nord | Court terme (≤ 2 ans) |
| Complexité d'Intégration à travers les Applications Héritées et les Référentiels d'Identité | -1.8% | Mondial, prononcé en Europe et en Amérique du Sud | Moyen terme (2-4 ans) |
| La Sémantique des Politiques d'Autorisation est Difficile à Standardiser entre les Équipes | -1.3% | Mondial | Moyen terme (2-4 ans) |
| Les Exigences de Latence de Décision et de Disponibilité Limitent le Déploiement Cloud Centralisé | -0.9% | Mondial, notamment en Asie-Pacifique et au Moyen-Orient et en Afrique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Intégration de l'Autorisation par les Hyperscalers et les Suites IAM
Les plateformes cloud et les suites IAM peuvent inclure des fonctions d'autorisation de base dans le cadre d'abonnements plus larges. AWS décrit Amazon Verified Permissions comme un service d'autorisation entièrement géré utilisant le langage de politique Cedar. Pour les clients qui se sont standardisés sur un seul fournisseur, ces fonctionnalités peuvent répondre aux cas d'usage courants sans nécessiter l'évaluation d'un fournisseur distinct. Cela peut limiter la flexibilité tarifaire des fournisseurs indépendants sur le marché de l'autorisation en tant que service, notamment lorsque le client considère l'autorisation comme une extension de son environnement cloud existant plutôt que comme une couche de contrôle spécialisée pouvant fonctionner sur plusieurs clouds et types d'applications. Les fournisseurs spécialisés répondent avec des contrôles basés sur les relations, la politique en tant que code et l'autorisation déléguée pour les agents d'IA. La position reste difficile dans les petites organisations où un service sans coût supplémentaire peut sembler adéquat jusqu'à ce que les exigences d'accès deviennent plus complexes.
Complexité d'Intégration à travers les Applications Héritées et les Référentiels d'Identité
Les environnements d'entreprise combinent souvent des services cloud natifs, des applications héritées, des logiciels packagés et plusieurs référentiels d'identité. Un service de politique externe peut nécessiter une synchronisation d'annuaire, des sources d'attributs et des connecteurs pour chaque type de système. Cela augmente le temps de mise en œuvre et rend plus difficile pour les organisations de démontrer rapidement de la valeur, ce qui peut retarder l'adoption sur le marché de l'autorisation en tant que service jusqu'à ce que l'acheteur ait cartographié les attributs d'identité, les enregistrements d'annuaire, les sources de politique et les interfaces requises pour chaque application héritée ou cloud. Le problème est plus aigu pour les organisations de taille moyenne qui manquent d'équipes d'ingénierie d'identité dédiées. Il peut retarder les projets sur le marché de l'autorisation en tant que service, même lorsque les besoins de conformité sont clairs. L'adoption hybride peut réduire les perturbations, mais elle nécessite également des politiques qui fonctionnent à travers les points d'application sur site et les services de décision basés sur le cloud.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Composant :
Les Services se Développent à Mesure que la Complexité des Politiques AugmenteLes solutions détenaient 62,51 % des revenus en 2026, faisant des plateformes logicielles le composant le plus important. Ces plateformes comprennent des moteurs de point de décision de politique, des consoles d'administration de politique et des systèmes de gestion des autorisations qui séparent les permissions du code applicatif, permettant aux propriétaires de politique d'appliquer la même règle à travers plusieurs applications, de distinguer une requête d'une action approuvée et de maintenir un enregistrement plus clair de la façon dont une décision a été prise. Elles permettent aux équipes de politique de réviser les règles sans nécessiter un changement de code dans chaque application qui utilise la règle. Ce modèle opérationnel aide les organisations à tester, versionner, approuver et auditer les politiques indépendamment des cycles de publication des applications, ce qui est particulièrement important lorsqu'un changement de politique doit être vérifié par rapport à de nombreuses ressources, attributs d'identité et comportements d'application avant d'atteindre la production. Les plateformes basées sur OPA, les services natifs Cedar et les plateformes basées sur les relations inspirées de Zanzibar constituent la base technique de nombreux déploiements.
Les services devraient se développer à un CAGR de 23,83 % jusqu'en 2032, le taux le plus élevé au sein de la répartition par composant. La conception de politique, la couverture des tests, la cartographie des attributs et la gestion du cycle de vie nécessitent des compétences que les équipes de sécurité et de développement peuvent ne pas avoir en interne. Les services professionnels peuvent soutenir le premier déploiement, tandis que les opérations gérées peuvent gérer l'administration des politiques après la mise en œuvre initiale, notamment la traduction des exigences métier en langage de politique, la validation des résultats avec les propriétaires d'application, la préparation des contrôles pour l'audit et la maintenance des règles à mesure que les équipes, les ressources et les conditions d'accès évoluent. Les fournisseurs combinent de plus en plus des connecteurs de sources d'identité, des tableaux de bord d'audit, des outils de politique en tant que code et un support géré en une seule offre. Cela réduit la frontière entre logiciel et services tout en faisant de la capacité de mise en œuvre un élément important du secteur de l'autorisation en tant que service.


Par Mode de Déploiement :
Le Cloud Centralise la Gestion des PolitiquesLe cloud représentait 71,84 % des revenus en 2026 et devrait croître à un CAGR de 23,81 % jusqu'en 2032. Les plans de contrôle cloud peuvent distribuer les mises à jour de politique à travers un grand nombre de points d'application sans nécessiter un redémarrage d'application. Cela soutient les organisations qui exploitent des services numériques dans plusieurs régions et ont besoin que la même règle d'accès s'applique à chaque frontière de service. L'administration centralisée donne également aux équipes de conformité un enregistrement unique des versions et des modifications de politique. Le modèle cloud s'aligne sur l'utilisation plus large des outils cloud natifs de gestion des identités, de la sécurité et des applications, car les équipes de politique peuvent utiliser une couche d'administration commune tandis que l'application reste proche des applications et des services qui nécessitent des réponses rapides.
Le déploiement sur site reste pertinent pour les gouvernements, la défense et les services financiers où la souveraineté des données ou les exigences d'isolation réseau limitent la connectivité cloud. Cerbos prend en charge le déploiement sur site isolé via Cerbos Hub Enterprise, qui répond à ces exigences opérationnelles. Le déploiement hybride est important pour les organisations qui migrent les systèmes hérités vers une infrastructure cloud par étapes plutôt que de remplacer chaque application en une seule fois. Ces organisations ont besoin de politiques qui couvrent les points d'application sur site et les services de décision basés sur le cloud sans créer de règles différentes pour le même utilisateur, la même charge de travail ou le même compte de service, car des résultats différents pour la même requête peuvent créer une confusion opérationnelle et rendre une révision du contrôle d'accès plus difficile à réaliser. La nécessité de prendre en charge les deux environnements crée un cas d'usage exigeant qui reste insuffisamment couvert par certains fournisseurs, tout en permettant au marché de l'autorisation en tant que service de soutenir les clients qui ont besoin de la même gouvernance et logique de politique à travers les étapes d'une migration progressive, plutôt que uniquement dans des environnements entièrement cloud natifs.
Par Taille d'Organisation :
Les Grandes Entreprises Ancrent les Revenus et les PME Ajoutent de la DemandeLes grandes entreprises représentaient 67,43 % des revenus en 2026, portées par des portefeuilles d'applications complexes, des environnements multi-cloud et des exigences d'audit formelles. Un déploiement d'autorisation à grande échelle peut connecter un moteur de politique à plusieurs référentiels d'identité, plusieurs applications et des points de décision de politique distribués. Il peut également inclure des contrôles de modification de politique, des flux de travail de certification d'accès et des preuves pour les révisions internes ou externes. Cette portée soutient les dépenses sur les abonnements aux plateformes et les services professionnels, car un programme peut nécessiter des travaux de conception de politique, de qualité des données sources, d'intégration technique, de tests d'acceptation utilisateur, de documentation et de processus d'approbation formels avant qu'une nouvelle règle d'accès soit utilisée. Les grandes organisations peuvent utiliser des outils d'autorisation spécialisés lorsque les fonctions de la suite IAM ne couvrent pas chaque application, charge de travail ou type de ressource.
Les petites et moyennes entreprises devraient se développer à un CAGR de 23,79 % jusqu'en 2032. La tarification basée sur la consommation réduit l'engagement en infrastructure qui a historiquement limité les acheteurs plus petits, leur permettant de commencer avec des évaluations de politique limitées ou un environnement de service restreint plutôt que de prendre un engagement initial important envers des systèmes et des équipes opérationnelles spécialisées. Les moteurs de politique open source peuvent fournir un point d'entrée à faible friction avant qu'une organisation adopte un hub commercial, un support entreprise ou un service géré. Cette voie permet à une petite équipe de commencer avec un cas d'usage d'application défini et d'élargir les contrôles à mesure que son parc applicatif évolue, permettant une approche par étapes dans laquelle l'organisation traite d'abord un problème de permission connu, puis ajoute davantage d'applications, de ressources, de flux de travail et de contrôles opérationnels lorsque la capacité interne se développe. Le secteur de l'autorisation en tant que service peut atteindre ces acheteurs lorsque les fournisseurs réduisent le travail d'intégration et facilitent les opérations de politique pour les équipes à capacité spécialisée limitée.

Par Modèle d'Autorisation :
Le RBAC Reste Établi tandis que les Contrôles des Agents d'IA ÉmergentLe RBAC représentait 48,09 % des revenus en 2026, reflétant son utilisation de longue date dans les applications d'entreprise. De nombreux systèmes existants ont été conçus autour des rôles comme principal moyen d'attribution des accès. Le remplacement de ces règles peut nécessiter une migration de politique, des modifications d'application et une validation minutieuse, que les organisations peuvent reporter. Le RBAC reste utile pour les permissions de la main-d'œuvre et les modèles d'accès prévisibles qui ne dépendent pas fortement d'un contexte changeant. Sa position continue reflète les systèmes installés et la familiarité opérationnelle, plutôt qu'une réponse complète aux nouvelles exigences d'accès, car les décisions d'accès dépendent de plus en plus de la ressource, de la transaction, de la relation, de l'appareil, du moment et d'autres conditions changeantes qu'un rôle seul ne peut pas capturer.
L'autorisation d'identité des agents d'IA devrait se développer à un CAGR de 24,41 % jusqu'en 2032. Le contrôle d'accès basé sur les attributs et basé sur les relations gagne également en pertinence dans les logiciels multi-locataires, l'accès granulaire aux données et le travail délégué. La Cloud Security Alliance a déclaré que l'IA agentique nécessite des contrôles tenant compte de l'autonomie, des identités éphémères et de la délégation. Le marché de l'autorisation en tant que service peut évaluer le contexte, les relations et les attributs des ressources en dehors de l'application plutôt que de s'appuyer uniquement sur un rôle statique, offrant aux organisations un moyen d'exprimer des permissions granulaires sans intégrer chaque variation de logique d'accès dans le code applicatif. Les contrôles des agents d'IA peuvent définir des limites sur la durée des permissions, la portée des actions et la délégation que les attributions de rôles traditionnelles ne fournissent pas.
Par Application :
La Gestion des Identités et des Accès Mène tandis que les Usages Spécialisés se DéveloppentLa gestion des identités et des accès détenait 34,28 % des revenus en 2026, en faisant le domaine d'application le plus important. L'autorisation est souvent achetée en premier via des programmes de certification d'accès, de provisionnement des arrivées-mouvements-départs ou de gouvernance des privilèges. Ces flux de travail fournissent une voie pratique pour connecter les décisions de politique aux identités nommées, aux révisions d'accès et aux processus de gouvernance plus larges. La taille du marché de l'autorisation en tant que service pour cette application est portée par le besoin de gouverner l'accès tout au long du cycle de vie des employés. La gestion des identités et des accès reste un point d'entrée courant car elle dispose d'une propriété exécutive établie, de structures budgétaires et de processus opérationnels dans de nombreuses organisations, et elle connecte les décisions d'autorisation aux dossiers des employés, aux révisions de certification, aux flux de travail d'accès privilégié et à l'administration courante des comptes utilisateurs.
La santé et les sciences de la vie devraient se développer à un CAGR de 24,49 % jusqu'en 2032. L'autorisation des API et des microservices gagne également en pertinence à mesure que les frontières de confiance entre services augmentent dans les applications cloud natives. La gestion des droits d'infrastructure cloud traite les permissions excessives dans les environnements cloud, tandis que l'autorisation des paiements soutient les contrôles sur les actions de transaction. La règle du CMS crée un besoin particulier dans les soins de santé pour les contrôles d'accès au niveau FHIR et les journaux de décision, car les payeurs doivent gérer les requêtes à un niveau de ressource détaillé tout en conservant des enregistrements qui soutiennent les rapports, démontrent une application cohérente des politiques et aident les administrateurs à examiner le calendrier et les résultats des décisions. L'autorisation des agents d'IA, l'autorisation des données, l'autorisation des paiements et la gouvernance de la conformité étendent l'utilisation de l'autorisation au-delà du seul accès de la main-d'œuvre, reflétant un besoin plus large de contrôler les actions initiées par des logiciels, des flux de travail automatisés, des connexions tierces et des comptes de service, ainsi que les actions effectuées directement par un employé.

Par Utilisateur Final :
Le BFSI Mène tandis que la Santé Prend de l'ÉlanLe BFSI détenait 23,68 % des revenus en 2026, la part la plus importante parmi les secteurs d'utilisateurs finaux. Les institutions financières opèrent sous des exigences de contrôle d'accès liées à SOX, PCI-DSS, GDPR Article 32 et GLBA. Ces organisations ont besoin de décisions en temps réel, d'une application préventive des politiques et d'un accès privilégié limité dans le temps pour les systèmes qui traitent des données sensibles de clients et de transactions. La position de leader reflète le besoin de preuves au niveau d'une décision particulière, et non seulement d'un enregistrement qu'un utilisateur s'est connecté, car les institutions réglementées peuvent avoir besoin de montrer l'action autorisée, la politique associée, la ressource, l'identité et le contexte opérationnel lorsqu'une décision d'accès est révisée. Les services spécialisés peuvent compléter les systèmes IAM là où les rôles statiques ne fournissent pas le contexte ou le détail d'audit requis.
La santé et les sciences de la vie devraient se développer à un CAGR de 24,49 % jusqu'en 2032. Les exigences FHIR du CMS et les besoins de protection des données des patients soutiennent une autorisation détaillée à travers des environnements de dossiers de santé électroniques multi-cloud. Les fournisseurs de technologies de l'information et de télécommunications utilisent des contrôles externalisés pour les logiciels multi-locataires et l'accès entre services. Les organisations gouvernementales et de défense privilégient les contrôles d'accès basés sur les attributs et obligatoires pour les systèmes classifiés. Le commerce de détail, le commerce électronique, l'énergie et les services publics utilisent des services d'autorisation pour les paiements, les signaux de fraude et les technologies opérationnelles qui se connectent aux systèmes cloud.
Analyse Géographique
Marché de l'autorisation en tant que service en Amérique du Nord
L'Amérique du Nord a représenté 38,47 % des revenus en 2026, la part régionale la plus importante du marché de l'autorisation en tant que service. La région présente une forte concentration d'entreprises technologiques nées dans le cloud, des programmes zero-trust établis et des déploiements d'autorisation externalisés, créant une base de clients plus susceptibles d'exploiter des applications distribuées et d'exiger des décisions de politique cohérentes sur plusieurs services cloud. Les directives fédérales américaines ont également soutenu la demande de ces contrôles au sein des agences gouvernementales, tandis que les États-Unis fournissent la majeure partie des revenus régionaux. Les déploiements dans les services financiers et gouvernementaux canadiens stimulent la demande cloud, et le secteur fintech mexicain commence à adopter des services à la consommation.
Marché de l'autorisation en tant que service en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 24,37 % jusqu'en 2032, le taux régional le plus élevé. Les programmes d'infrastructure publique numérique, les achats cloud gouvernementaux et les plateformes fintech accroissent le besoin de politiques granulaires dans toute la région. La loi chinoise sur la sécurité des données et la loi sur la protection des informations personnelles soutiennent les déploiements localisés, bien que la souveraineté des données puisse favoriser les configurations en cloud privé et sur site. La loi australienne sur les infrastructures critiques renforce la gouvernance des accès dans les secteurs de l'énergie, des services financiers et des télécommunications. Le cadre Account Aggregator indien crée des besoins d'autorisation au niveau des API pour les organisations fintech, tandis que l'initiative Society 5.0 du Japon et l'approche cloud-first de la Corée du Sud en matière d'achats publics soutiennent l'adoption régionale.
Marché de l'autorisation en tant que service en EMEA et en Amérique du Sud
L'Europe occupe une position significative en raison de l'article 32 du RGPD, des obligations de contrôle d'accès NIS2 et des exigences DORA pour les services financiers. L'Allemagne, le Royaume-Uni et la France sont en tête de l'adoption régionale, avec la technologie industrielle, l'open banking et les services réglementés comme cas d'usage importants. L'Amérique du Sud demeure une opportunité émergente, où la LGPD brésilienne soutient les dépenses de gouvernance des accès dans les services financiers et la santé. L'Arabie saoudite et les Émirats arabes unis investissent dans des infrastructures d'autorisation cloud dans le cadre de programmes de transformation numérique. Le secteur des services financiers en Afrique du Sud et l'écosystème fintech du Nigeria représentent une grande partie de l'adoption actuelle du fintech en Afrique.
Paysage Concurrentiel
Concentration du Marché
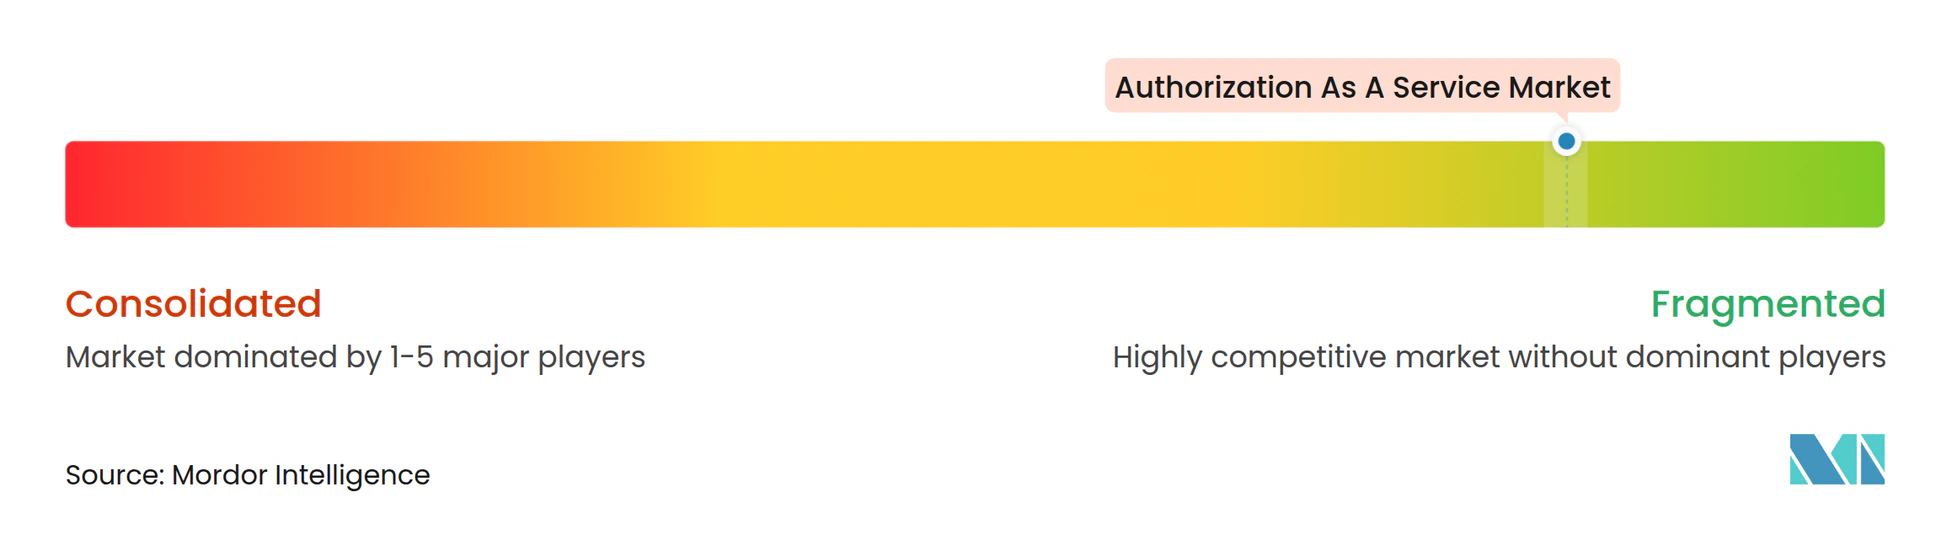
Le marché de l'autorisation en tant que service est fragmenté entre des fournisseurs spécialisés, aucun fournisseur unique ne détenant une position dominante, car les clients peuvent choisir parmi des fournisseurs spécialistes, des offres soutenues par l'open source, des plateformes de sécurité des identités plus larges et des services cloud natifs, chacun abordant le problème de l'autorisation depuis une catégorie de produit différente. Le domaine comprend des plateformes de politique en tant que code, des services basés sur les relations, des moteurs ABAC et XACML, et des API d'autorisation orientées développeurs, les fournisseurs différant dans la façon dont ils modélisent les permissions, connectent les données d'identité, soutiennent les modèles d'application et fournissent une gouvernance pour la création et la révision continue des politiques. AWS Verified Permissions fournit aux clients natifs AWS un service géré qui peut réduire une partie du travail d'auto-hébergement.[3] Cette option groupée fournit un point de comparaison direct pour les fournisseurs vendant des plateformes autonomes, notamment lorsqu'un client utilise déjà une plateforme cloud et s'attend à ce que ses services natifs répondent aux exigences d'autorisation standard sans processus d'approvisionnement distinct.
La structure fragmentée signifie que les entreprises doivent se différencier par l'intégration, la profondeur des politiques, le support opérationnel et l'expertise en conformité, et le marché de l'autorisation en tant que service récompense donc les fournisseurs capables d'aider les clients à passer de principes d'accès généraux à des politiques claires pour des applications, ressources, requêtes et identités individuelles, tout en montrant comment une règle a été rédigée, testée, approuvée, appliquée, modifiée et révisée au fil du temps plutôt que d'offrir uniquement une décision d'accès de base au moment de la requête. Les fournisseurs orientés développeurs tels qu'AuthZed, Cerbos, Permit.io et Ory utilisent l'adoption open source comme voie vers des abonnements commerciaux et des services gérés. Le standard AuthZEN peut réduire l'effort requis pour se connecter à un point de décision de politique externe, aidant ce groupe à atteindre davantage d'applications. Les fournisseurs d'entreprise tels que PlainID, Axiomatics et NextLabs se distinguent par des politiques expressives et des outils d'audit pour les clients réglementés. CrowdStrike a annoncé un accord définitif en janvier 2026 pour acquérir SGNL.ai pour 740 millions USD, combinant l'autorisation continue avec la sécurité des identités pour les identités humaines, non humaines et d'agents d'IA.
Leonardo a acquis Axiomatics en juillet 2025, ajoutant des capacités d'autorisation à son offre de cybersécurité. Les contrôles des agents d'IA sont un domaine de concurrence en développement car les attributions de rôles conventionnelles peuvent ne pas gouverner les actions machine déléguées et de courte durée. Ory a introduit Agent Security en juin 2026 pour placer des contrôles d'identité, d'autorisation et de gouvernance dans le harnais d'agent. Permit.io a introduit sa passerelle MCP en mars 2026 pour l'autorisation en temps réel, le suivi des délégations et les pistes d'audit pour les agents d'IA. AuthZed a rendu Materialize généralement disponible en septembre 2026 pour précalculer les parties exigeantes des graphes de relations pour les déploiements à grande échelle.
Leaders du Secteur de l'Autorisation en tant que Service
-
PlainID Ltd.
-
Axiomatics AB
-
Permit.io, Inc.
-
AuthZed, Inc.
-
Cerbos Technology Limited
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de l'autorisation en tant que service Entreprises couvertes dans ce rapport
- Aserto, Inc.
- AuthZed, Inc.
- Axiomatics AB
- Cerbos Technology Limited
- Cloudentity, Inc.
- InferaDB, Inc.
- NextLabs, Inc.
- Oso Security, Inc.
- Ory Corp.
- Permit.io, Inc.
- PlainID Ltd.
- PolicyArc, Inc.
- SGNL.ai, Inc.
- Styra, Inc.
- Warrant, Inc.
- Authorizer Technologies, Inc.
- Authress, Inc.
- Permify, Inc.
- FusionAuth, Inc.
- ZITADEL AG
Développements industriels récents dans Marché de l'autorisation en tant que service
- Octobre 2026 : PlainID a lancé l'Application d'Application de Passerelle Prête pour l'IA et s'est repositionné en tant que Plateforme d'Autorisation à l'Exécution pour l'ère de l'IA, permettant aux passerelles API existantes, aux serveurs MCP et aux passerelles IA d'appliquer une autorisation consciente de l'identité, de l'agent et de l'intention sans modification de code. L'annonce a positionné PlainID comme la première plateforme d'entreprise à lier l'identité de l'humain initiateur à l'agent d'IA agissant en son nom au niveau de la couche passerelle, comblant une lacune significative dans la gouvernance de l'IA d'entreprise.
- Septembre 2026 : AuthZed a annoncé la disponibilité générale d'AuthZed Materialize pour AuthZed Dedicated Cloud, une capacité qui précalcule les parties coûteuses du graphe de relations SpiceDB pour mettre à l'échelle l'autorisation à travers des déploiements avec des milliards de relations. Materialize avait soutenu les charges de travail de production pour certains clients depuis 2024 et est désormais largement disponible en tant que niveau de service géré de première classe.
- Juin 2026 : Ory a lancé Ory Agent Security, décrit comme le premier plan de contrôle IAM d'agent pour l'IA d'entreprise, intégrant des contrôles d'identité, d'autorisation et de gouvernance directement dans le harnais d'agent qui connecte les agents d'IA aux outils, API, fichiers et systèmes d'entreprise, permettant l'application des politiques avant l'exécution des actions des agents.
- Juin 2026 : Cerbos est entré en version bêta privée pour Cerbos Cloud, un plan de contrôle hébergé dans le cloud pour le développement, les tests et la distribution de style GitOps des politiques, et a simultanément clôturé un tour de financement d'amorçage étendu de 7,5 millions USD, portant le financement total à 11 millions USD. L'entreprise a signalé une croissance de la demande de 4x pour sa plateforme de gestion des autorisations en 2025 et une reconnaissance de Gartner en tant que fournisseur de plateforme d'autorisation.
Portée du Rapport Mondial sur le Marché de l'Autorisation en tant que Service
Le marché de l'Autorisation en tant que Service désigne les solutions et services basés sur le cloud et sur site qui permettent aux organisations de définir, appliquer, gérer et surveiller les permissions d'accès à travers les applications, les données, les API, l'infrastructure et les ressources numériques. Ces services aident les organisations à déterminer qui ou quoi peut accéder à des ressources spécifiques, dans quelles conditions et avec quel niveau de permission, en utilisant des modèles d'autorisation tels que le contrôle d'accès basé sur les rôles (RBAC), le contrôle d'accès basé sur les attributs (ABAC), le contrôle d'accès basé sur les relations (ReBAC), le contrôle d'accès basé sur les politiques et l'autorisation granulaire.
Le rapport sur l'Autorisation en tant que Service est segmenté par composant (solutions et services), mode de déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), modèle d'autorisation (contrôle d'accès basé sur les rôles, contrôle d'accès basé sur les attributs, contrôle d'accès basé sur les relations, contrôle d'accès basé sur les politiques et autorisation granulaire et au niveau des ressources), application (gestion des identités et des accès, API et microservices, autorisation des données et des documents, gestion des droits d'infrastructure cloud, autorisation des agents d'IA et des identités machine, et gouvernance de la conformité et des accès), utilisateur final (BFSI, santé et sciences de la vie, technologies de l'information et télécommunications, gouvernement et défense, commerce de détail et commerce électronique, énergie et services publics, et autres utilisateurs finaux) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services |
| Cloud |
| Sur Site |
| Hybride |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| Contrôle d'Accès Basé sur les Rôles |
| Contrôle d'Accès Basé sur les Attributs |
| Contrôle d'Accès Basé sur les Relations |
| Contrôle d'Accès Basé sur les Politiques |
| Autorisation Granulaire et au Niveau des Ressources |
| Gestion des Identités et des Accès |
| Autorisation des API et Microservices |
| Autorisation des Données et des Documents |
| Autorisation des Paiements |
| Gestion des Droits d'Infrastructure Cloud |
| Autorisation des Agents d'IA et des Identités Machine |
| Gouvernance de la Conformité et des Accès |
| BFSI |
| Santé et Sciences de la Vie |
| Technologies de l'Information et Télécommunications |
| Gouvernement et Défense |
| Commerce de Détail et Commerce Électronique |
| Énergie et Services Publics |
| Autres Utilisateurs Finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Asie du Sud-Est | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Turquie |
| Israël | |
| Arabie Saoudite | |
| Émirats Arabes Unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigeria | |
| Égypte | |
| Reste de l'Afrique |
| Par Composant | Solutions | |
| Services | ||
| Par Mode de Déploiement | Cloud | |
| Sur Site | ||
| Hybride | ||
| Par Taille d'Organisation | Grandes Entreprises | |
| Petites et Moyennes Entreprises | ||
| Par Modèle d'Autorisation | Contrôle d'Accès Basé sur les Rôles | |
| Contrôle d'Accès Basé sur les Attributs | ||
| Contrôle d'Accès Basé sur les Relations | ||
| Contrôle d'Accès Basé sur les Politiques | ||
| Autorisation Granulaire et au Niveau des Ressources | ||
| Par Application | Gestion des Identités et des Accès | |
| Autorisation des API et Microservices | ||
| Autorisation des Données et des Documents | ||
| Autorisation des Paiements | ||
| Gestion des Droits d'Infrastructure Cloud | ||
| Autorisation des Agents d'IA et des Identités Machine | ||
| Gouvernance de la Conformité et des Accès | ||
| Par Utilisateur Final | BFSI | |
| Santé et Sciences de la Vie | ||
| Technologies de l'Information et Télécommunications | ||
| Gouvernement et Défense | ||
| Commerce de Détail et Commerce Électronique | ||
| Énergie et Services Publics | ||
| Autres Utilisateurs Finaux | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Asie du Sud-Est | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Turquie | |
| Israël | ||
| Arabie Saoudite | ||
| Émirats Arabes Unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigeria | ||
| Égypte | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché de l'autorisation en tant que service ?
Le marché de l'autorisation en tant que service est évalué à 2,59 milliards USD en 2026 et devrait atteindre 6,99 milliards USD d'ici 2032, à un CAGR de 17,89 %.
Qu'est-ce qui stimule la demande d'autorisation en tant que service ?
L'adoption de la confiance zéro, les microservices, les contrôles réglementaires auditables et l'accès délégué pour les agents d'IA augmentent la demande de services de politique distincts.
Quel mode de déploiement mène l'adoption de l'autorisation en tant que service ?
Le cloud mène avec une part de 71,84 % en 2026 et devrait se développer à un CAGR de 23,81 % jusqu'en 2032.
Quelles organisations adoptent les services d'autorisation le plus rapidement ?
Les petites et moyennes entreprises devraient se développer à un CAGR de 23,79 % jusqu'en 2032, soutenues par une tarification basée sur la consommation et des points d'entrée open source.
Pourquoi les agents d'IA modifient-ils les exigences d'autorisation ?
Les agents d'IA ont besoin de limites sur les permissions déléguées, la portée des actions, la durée et la responsabilité lorsqu'ils accèdent aux outils et aux données d'entreprise.
Quelle région progresse le plus rapidement dans les services d'autorisation ?
L'Asie-Pacifique devrait se développer à un CAGR de 24,37 % jusqu'en 2032, soutenue par l'infrastructure numérique, les programmes cloud et l'adoption du fintech.