
Taille et part du marché des plateformes d'émulation d'adversaires
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 3.18 Milliards de dollars |
| Taille du Marché (2032) | 9.75 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 25.13 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des plateformes d'émulation d'adversaires par Mordor Intelligence
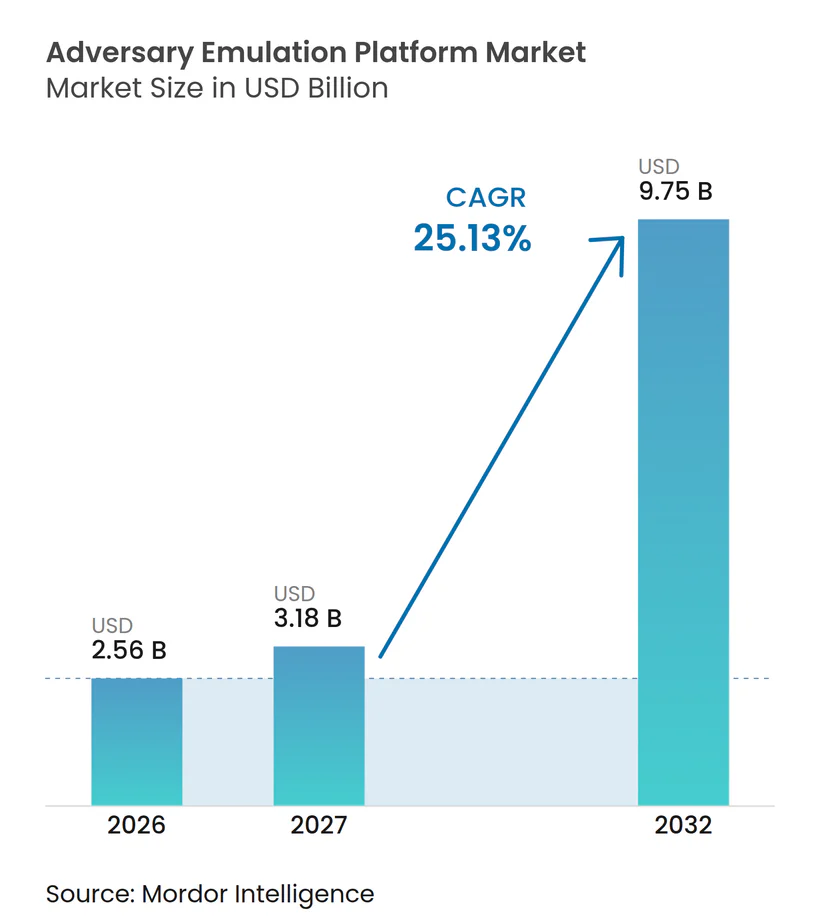
La taille du marché des plateformes d'émulation d'adversaires est estimée à 2,56 milliards USD en 2026 et devrait atteindre 9,75 milliards USD d'ici 2032, enregistrant un CAGR de 25,13 % durant la période 2027-2032. La demande évolue vers une preuve continue que les contrôles de sécurité fonctionnent comme prévu, plutôt que vers des tests de conformité périodiques. Des coûts de violation plus élevés et des cycles d'attaque plus rapides font de la validation des contrôles une priorité budgétaire pour les grandes organisations. Les fournisseurs répondent en combinant simulation de brèche, test des chemins d'attaque et flux de travail de remédiation dans des plateformes de gestion de l'exposition plus larges. Cela favorise les prestataires capables de mettre à jour rapidement le contenu des tests et d'opérer en toute sécurité dans les environnements cloud, d'identité et de technologie opérationnelle. Le marché des plateformes d'émulation d'adversaires dispose également d'une marge d'expansion grâce aux services gérés qui aident les petites entreprises à utiliser des tests avancés sans constituer de grandes équipes de sécurité internes.
Points clés du rapport
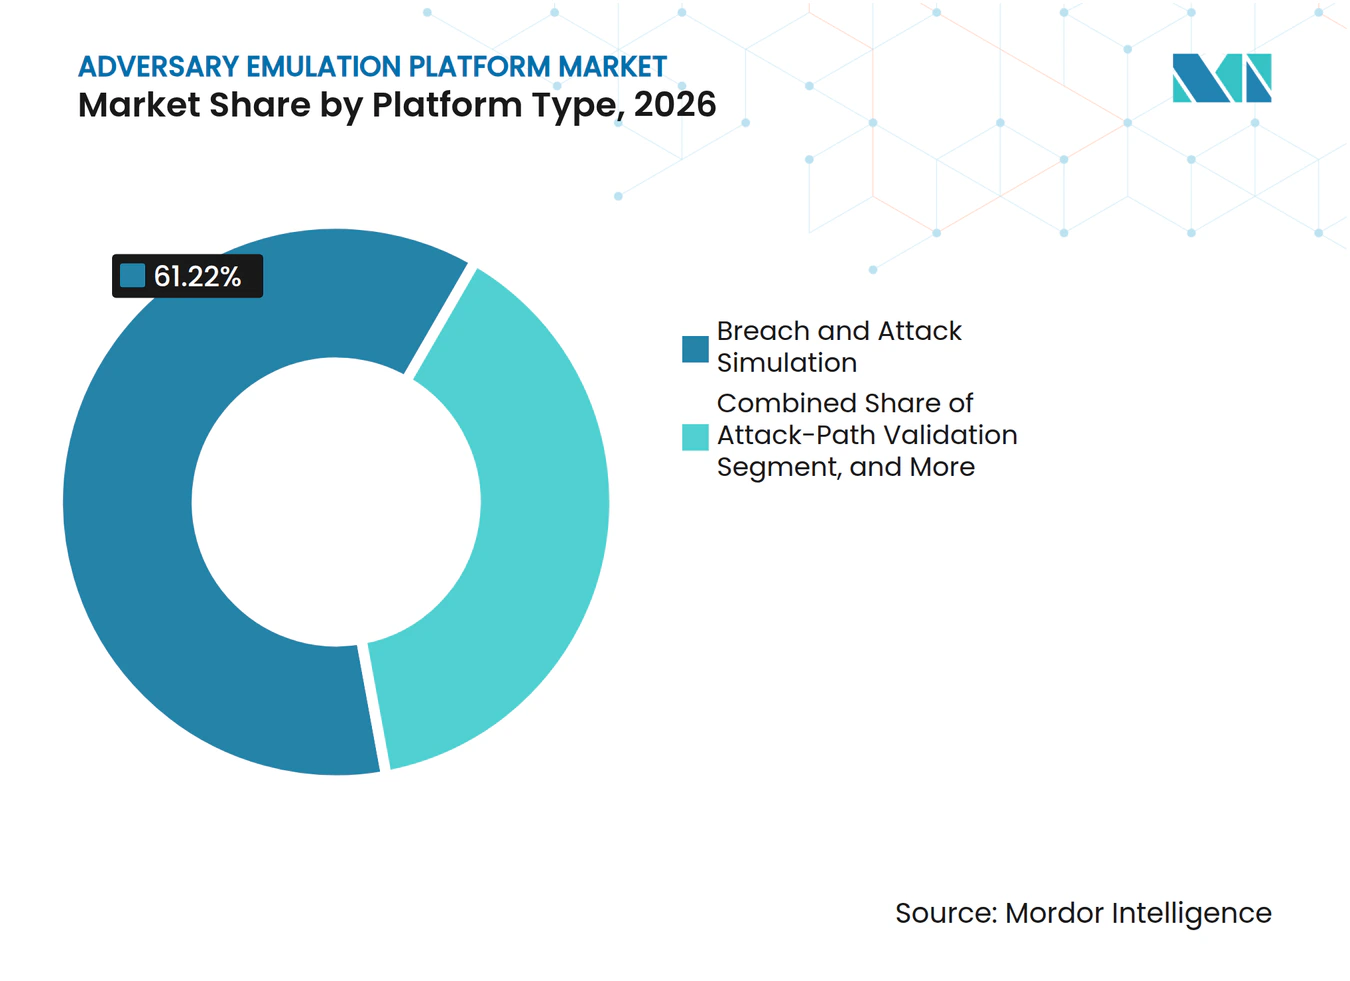
- Par type de plateforme, la simulation de brèche et d'attaque détenait 61,22 % de la part du marché des plateformes d'émulation d'adversaires en 2026, tandis que la validation des chemins d'attaque devrait progresser à un CAGR de 26,30 % jusqu'en 2032.
- Par mode de déploiement, le déploiement sur site détenait 71,12 % de la part du marché des plateformes d'émulation d'adversaires en 2026, tandis que le déploiement cloud devrait progresser à un CAGR de 26,88 % jusqu'en 2032.
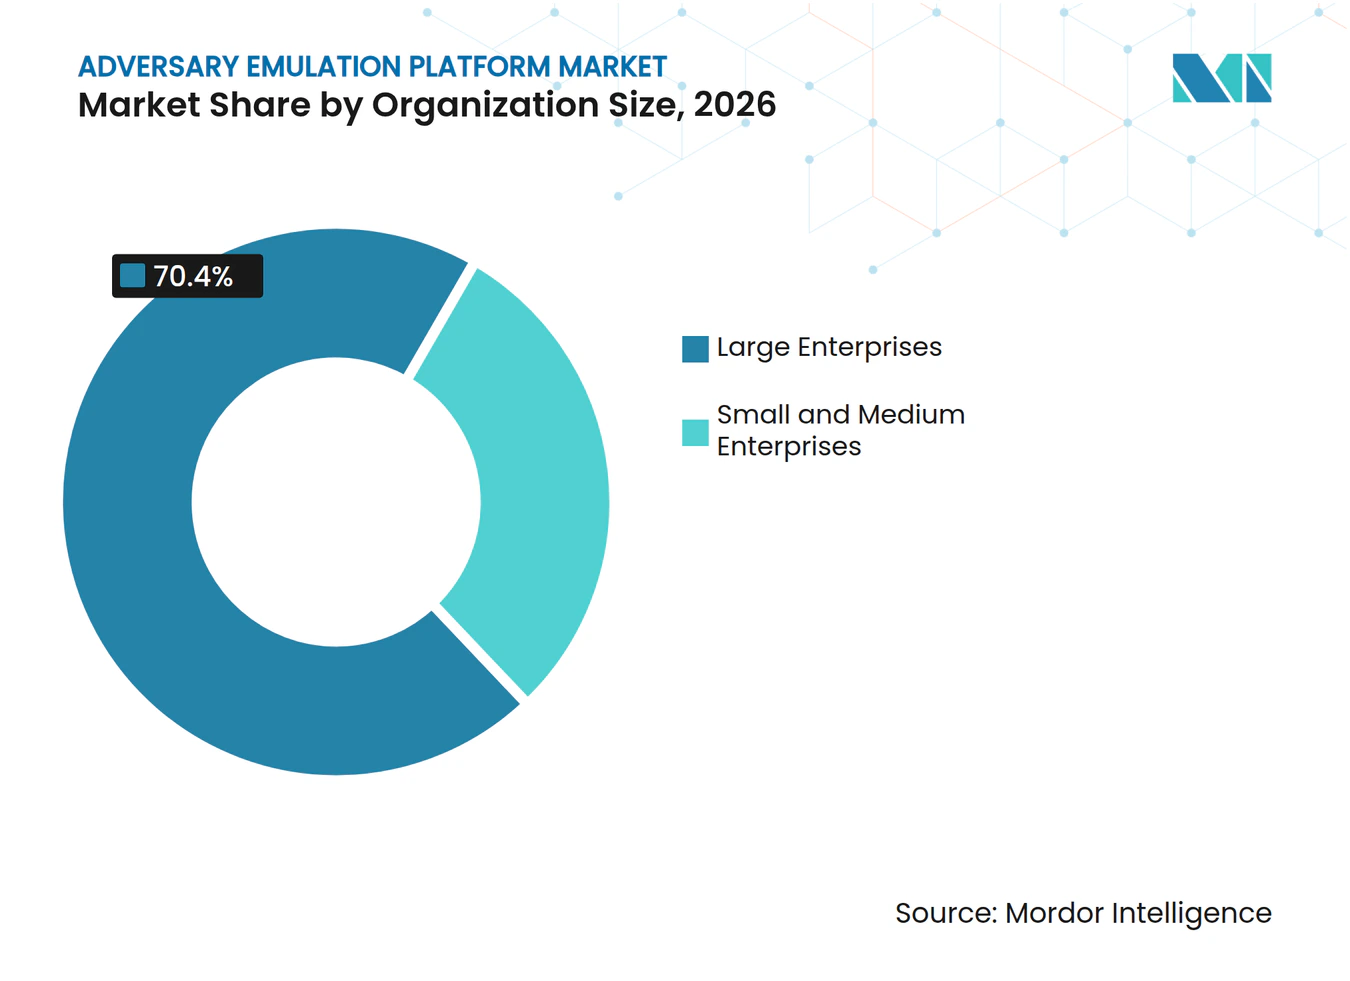
- Par taille d'organisation, les grandes entreprises détenaient 70,40 % de la part du marché des plateformes d'émulation d'adversaires en 2026, tandis que les petites et moyennes entreprises devraient progresser à un CAGR de 27,10 % jusqu'en 2032.
- Par utilisateur final, les services bancaires, financiers et d'assurance détenaient 29,15 % de la part du marché des plateformes d'émulation d'adversaires en 2026, tandis que le gouvernement et l'administration publique devraient progresser à un CAGR de 25,71 % jusqu'en 2032.
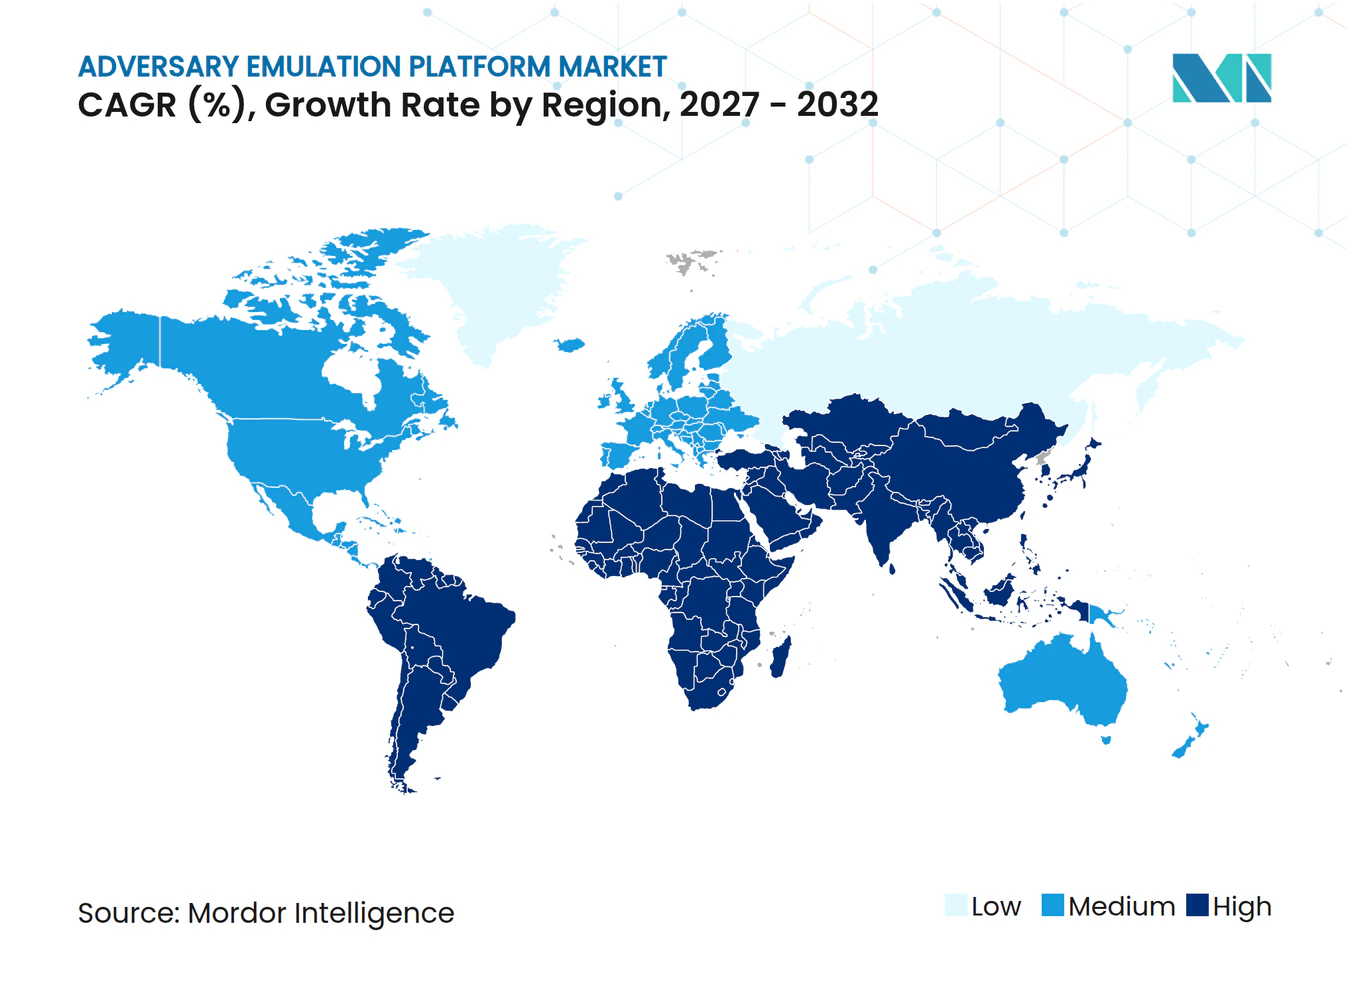
- Par géographie, l'Amérique du Nord détenait 36,18 % de la part du marché des plateformes d'émulation d'adversaires en 2026, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 26,05 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Sophistication croissante des adversaires et complexité des chemins d'attaque | +4.8% | Mondial | Court terme (≤ 2 ans) |
| Passage des tests périodiques à la validation continue de la sécurité | +4.2% | Amérique du Nord et Europe, extension vers l'Asie-Pacifique | Court terme (≤ 2 ans) |
| Pression réglementaire et au niveau du conseil d'administration pour une cyber-résilience fondée sur des preuves | +3.8% | Union européenne et Amérique du Nord en cœur, Asie-Pacifique et Moyen-Orient en croissance | Moyen terme (2-4 ans) |
| Expansion dans les environnements cloud, d'identité et hybrides | +3.2% | Mondial, concentré en Asie-Pacifique et en Amérique du Nord | Moyen terme (2-4 ans) |
| Pénurie de personnel qualifié en sécurité offensive | +2.7% | Mondial, prononcé en Amérique du Sud, au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Automatisation de l'émulation à partir du renseignement sur les menaces | +2.3% | Amérique du Nord et Europe en cœur, extension mondiale | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Sophistication croissante des adversaires et complexité des chemins d'attaque
Les attaques activées par l'IA raccourcissent l'intervalle entre la divulgation d'une vulnérabilité et son exploitation. IBM a rapporté que les incidents activés par l'IA représentaient 25 % des violations malveillantes en 2026, avec un coût moyen de 6 millions USD, en hausse de 56 % par rapport à l'année précédente. Verizon a signalé la présence de rançongiciels dans 48 % des violations, ce qui continue de pousser les défenseurs à tester les contrôles face à l'évolution des comportements des attaquants. Le marché des plateformes d'émulation d'adversaires bénéficie lorsque les acheteurs accordent la priorité à la rapidité avec laquelle les nouvelles techniques d'attaque deviennent des scénarios de test sûrs. AttackIQ a publié 25 packages d'émulation axés sur les rançongiciels en janvier 2026, illustrant le cycle de mise à jour du contenu plus court que les équipes de sécurité attendent de plus en plus. Les plateformes dotées d'une ingénierie de contenu automatisée peuvent donc se démarquer à la fois sur le temps de réponse et la couverture des techniques.
Passage des tests périodiques à la validation continue de la sécurité
Les tests de pénétration annuels n'offrent qu'une vue limitée de la continuité du fonctionnement des contrôles à mesure que les systèmes et les méthodes des attaquants évoluent. Le marché des plateformes d'émulation d'adversaires bénéficie d'un passage vers la simulation et la mesure répétées dans les environnements de sécurité en production. La CISA s'est appuyée sur deux évaluations d'équipes rouges d'infrastructures critiques pour recommander une simulation continue d'adversaires plutôt que des exercices ponctuels. Cette recommandation revêt une importance particulière pour les acheteurs du secteur public et les opérateurs réglementés qui ont besoin de preuves défendables des performances des contrôles. Les tests continus réduisent également la charge manuelle liée à l'organisation d'exercices distincts pour chaque changement technologique majeur. Les fournisseurs qui intègrent les résultats dans les processus de remédiation et de gestion des tickets sont mieux placés pour fidéliser leurs clients à mesure que la validation devient un processus opérationnel.
Pression réglementaire et au niveau du conseil d'administration pour une cyber-résilience fondée sur des preuves
DORA est entré en application le 17 janvier 2025 et établit des exigences de résilience opérationnelle numérique pour les entités financières concernées dans l'Union européenne.[1] Ses dispositions en matière de tests soutiennent les tests TIC récurrents et les tests de pénétration pilotés par les menaces pour les entités significatives concernées. Le marché des plateformes d'émulation d'adversaires est soutenu par des attentes similaires en matière de tests dans les environnements de paiement et de services financiers. Ces règles rendent la validation documentée et reproductible plus pertinente que les exercices de test informels. NIS2 étend également les obligations de cybersécurité à 18 secteurs critiques, élargissant le groupe d'organisations ayant besoin de programmes de résilience structurés. Les fournisseurs qui alignent leur contenu et leurs rapports sur les cadres réglementaires établis peuvent réduire les frictions lors des achats pour les acheteurs.
Expansion dans les environnements cloud, d'identité et hybrides
Les charges de travail cloud et les systèmes d'identité ont créé des chemins d'attaque qui ne s'adaptent pas aux programmes de tests sur site traditionnels. Le MITRE a introduit l'émulation d'adversaires dans le cloud dans ses évaluations ATT&CK 2025, incluant des tests contre des techniques d'identité natives du cloud associées à Scattered Spider. Le MITRE et la Cloud Security Alliance ont également cartographié la version 4.1 de la matrice de contrôles cloud sur plus de 900 relations technique-contrôle ATT&CK dans 17 domaines. Cela fait de la couverture cloud et d'identité une exigence d'évaluation de base pour le marché des plateformes d'émulation d'adversaires. Cymulate a rejoint le réseau d'intégration Wiz en janvier 2026, permettant aux clients communs d'exécuter des simulations dans les flux de travail cloud existants. Les fournisseurs sans bibliothèques natives cloud se trouvent dans une position plus faible lors des évaluations d'entreprises hybrides.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Exigences élevées en matière de sécurité, de contrôle des changements et de tests en production | -1.4% | Mondial, plus aigu dans les infrastructures critiques et les environnements de technologie opérationnelle | Court terme (≤ 2 ans) |
| Complexité d'intégration dans des contrôles de sécurité fragmentés | -1.0% | Mondial, prononcé dans les grandes entreprises avec des piles SIEM/SOAR héritées | Moyen terme (2-4 ans) |
| Disponibilité limitée de données comportementales sur les menaces à haute fidélité | -0.8% | Mondial, plus restrictif dans les marchés émergents | Moyen terme (2-4 ans) |
| Alternatives open source et développement d'outils internes | -0.6% | Amérique du Nord et Europe, capacité de développement la plus élevée | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Exigences élevées en matière de sécurité, de contrôle des changements et de tests en production
La sécurité en production reste un obstacle matériel dans les infrastructures critiques, la fabrication et les établissements de santé. Une exécution d'émulation mal contrôlée peut interrompre les opérations ou affecter les systèmes de sécurité. Les organisations exigent souvent des limites d'autorisation strictes, des procédures de retour arrière fiables, des protocoles d'exécution sécurisée et des réseaux de test isolés avant d'utiliser la plateforme. La CISA et l'Institut d'ingénierie et de développement des systèmes de sécurité intérieure ont développé une extension Caldera pour la technologie opérationnelle, démontrant le travail spécialisé nécessaire pour ce contexte. Ces exigences peuvent allonger les cycles de vente sur le marché des plateformes d'émulation d'adversaires. Elles rendent également la validation gérée plus attrayante lorsqu'une organisation manque de personnel dédié à la sécurité offensive.
Complexité d'intégration dans des contrôles de sécurité fragmentés
Les grandes organisations exploitent couramment des produits SIEM, SOAR, de sécurité des points de terminaison, des réseaux et du cloud distincts. Ces systèmes utilisent souvent des formats de télémétrie et des processus de remédiation différents. La valeur d'un résultat d'émulation diminue s'il ne peut pas s'intégrer aux outils de gestion des cas et de remédiation déjà utilisés par les équipes. C'est une préoccupation pour le marché des plateformes d'émulation d'adversaires car la traduction manuelle ralentit la validation et réduit la couverture. ESET a identifié la complexité et l'intégration comme des obstacles majeurs à l'investissement dans la sécurité avancée parmi les petites et moyennes entreprises en 2026. Les fournisseurs disposant d'intégrations prêtes à l'emploi peuvent réduire cette charge opérationnelle et ont un avantage sur les produits de test isolés.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de plateforme :
la simulation de brèche est en tête, tandis que la validation des chemins d'attaque gagne du terrainLa simulation de brèche et d'attaque détenait 61,22 % de la part du marché des plateformes d'émulation d'adversaires en 2026. Sa position établie reflète le besoin de preuves reproductibles que les contrôles de sécurité détectent et préviennent les méthodes d'attaque connues. Les règles des services financiers et les exigences de sécurité des paiements renforcent le besoin de programmes de tests documentés. La validation des chemins d'attaque devrait enregistrer un CAGR de 26,30 % jusqu'en 2032. Elle montre comment un attaquant pourrait exploiter des faiblesses et se déplacer entre les systèmes, aidant les entreprises à prioriser les expositions connectées.
Les tests de pénétration automatisés et l'équipe rouge automatisée occupent le milieu de la plage de croissance à mesure que les fournisseurs ajoutent des capacités d'orchestration et assistées par l'IA. La version 18 d'ATT&CK du MITRE a élargi la couverture pour Kubernetes, les pipelines CI/CD et l'identité cloud, offrant aux plateformes un contenu de techniques plus actuel à utiliser dans les tests automatisés. Pentera a introduit Pentera 8 en mars 2026 avec Pentera Peer, une interface en langage naturel pour diriger les tests adversariaux. D'autres types de plateformes, notamment la simulation de technologie opérationnelle et le test rouge de modèles d'IA, restent plus modestes en termes de revenus mais sont importants là où les tests informatiques génériques ne traitent pas les risques spécialisés. Snyk a lancé Evo Continuous Offensive Security en août 2026, montrant que les fournisseurs de sécurité des applications entrent dans cette partie du marché des plateformes d'émulation d'adversaires.



Par mode de déploiement :
le déploiement sur site conserve le contrôle, tandis que l'utilisation du cloud se développeLe déploiement sur site détenait 71,12 % de la part du marché des plateformes d'émulation d'adversaires en 2026. Les entreprises dans les domaines de la défense, de la finance et d'autres secteurs réglementés conservent souvent les données de validation dans une infrastructure contrôlée car elles peuvent révéler des lacunes spécifiques dans les contrôles. L'Agence des systèmes d'information de la défense a sélectionné AttackIQ en août 2026 pour la validation de l'exposition adversariale d'entreprise sur le réseau des systèmes d'information de la défense. Cette décision montre pourquoi les grands acheteurs institutionnels peuvent continuer à favoriser les conceptions à périmètre contrôlé. Les agents sur site restent pertinents là où les environnements de réseau interne et de technologie opérationnelle nécessitent un accès direct aux tests.
Le déploiement cloud devrait croître à un CAGR de 26,88 % jusqu'en 2032. La livraison SaaS peut réduire les exigences en matière d'infrastructure et faciliter la simulation continue de brèches pour les équipes de sécurité du marché intermédiaire. Horizon3.ai a reçu l'autorisation FedRAMP High pour NodeZero, indiquant que la validation fournie dans le cloud peut répondre aux exigences fédérales strictes. SafeBreach a introduit en avril 2026 une solution de gestion continue de l'exposition aux menaces alimentée par l'IA qui combine la validation de l'exposition avec l'orchestration des risques fournie dans le cloud. Le modèle opérationnel peut donc combiner des agents locaux pour les tests internes avec une orchestration cloud pour l'exposition externe et les rapports, de sorte que le marché des plateformes d'émulation d'adversaires n'évolue pas uniformément selon les modèles de déploiement.
Par taille d'organisation :
les dépenses des grandes entreprises ancrent la demande, tandis que les PME contribuent à la croissanceLes grandes entreprises détenaient 70,40 % de la part du marché des plateformes d'émulation d'adversaires en 2026. Leurs environnements technologiques couvrent généralement les points de terminaison, les charges de travail cloud, les systèmes d'identité, les applications métier et parfois la technologie opérationnelle. Cette étendue crée un besoin plus fort de flux de travail centralisés de validation et de remédiation. Pentera a acquis DevOcean en octobre 2025 pour ajouter l'orchestration automatisée de la remédiation, la gestion des tickets et les rapports de conformité à son offre de validation. IBM a rapporté que 85 % des organisations prévoyaient d'augmenter leurs dépenses de sécurité après avoir pris connaissance des menaces liées aux modèles d'IA de pointe.
Les petites et moyennes entreprises devraient croître à un CAGR de 27,10 % jusqu'en 2032. Les services par abonnement et les tests gérés réduisent les exigences initiales en compétences et en capital qui limitaient autrefois l'adoption. ESET a rapporté que 40 % des petites et moyennes entreprises s'attendaient à une augmentation des budgets de cybersécurité, la sécurité cloud étant le deuxième investissement planifié le plus important. IBM a estimé le coût d'une violation pour une petite entreprise entre 120 000 USD et 1,24 million USD dans son rapport 2025. L'exposition financière soutient la demande de services de validation à moindre coût, bien que les pénuries de compétences signifient que cette partie du marché des plateformes d'émulation d'adversaires repose sur la facilité de déploiement et l'accompagnement d'experts.

Par utilisateur final :
les services financiers sont en tête, tandis que la demande gouvernementale s'accélèreLes services bancaires, financiers et d'assurance détenaient 29,15 % de la part du marché des plateformes d'émulation d'adversaires en 2026. Ces organisations font face à des obligations de résilience détaillées et à des conséquences importantes lorsque les contrôles de sécurité échouent. IBM a constaté que les violations dans les services financiers coûtaient en moyenne 6,3 millions USD en 2026, soit 1,3 million USD au-dessus de la moyenne mondiale.[2] DORA, les exigences de sécurité des paiements et les attentes en matière de tests de pénétration annuels ont fait de la validation récurrente un besoin opérationnel plus formel. Les parcs hybrides complexes rendent également les tests des chemins d'attaque pertinents aux côtés de la simulation de brèche conventionnelle.
Le gouvernement et l'administration publique devraient croître à un CAGR de 25,71 % jusqu'en 2032. Les programmes cyber souverains et la modernisation de la défense augmentent la demande de tests réalistes sur les réseaux publics. La CISA a prévu Cyber Storm X pour l'automne 2026 en tant que dixième exercice national biennal de cybersécurité, réunissant des participants fédéraux, étatiques, locaux et du secteur privé. La sélection d'AttackIQ fournit un modèle pour standardiser la validation continue dans un grand environnement de défense. Les soins de santé et les sciences de la vie, les technologies de l'information et les télécommunications, la fabrication industrielle, l'énergie et les services publics, ainsi que le commerce de détail et le commerce électronique élargissent la base de clients et ont besoin de preuves que les contrôles fonctionnent dans des conditions changeantes.
Analyse géographique
Marché des Plateformes d'Émulation d'Adversaires en Amérique du Nord
L'Amérique du Nord détenait 36,18 % de la part du marché des Plateformes d'Émulation d'Adversaires en 2026. Elle combine une base dense de fournisseurs en cybersécurité avec des achats d'entreprise matures et des programmes fédéraux de sécurité. La CISA, la Securities and Exchange Commission, le New York Department of Financial Services et les organisations de défense nationale créent un large environnement politique pour la validation formelle de la sécurité. La décision de la Defense Information Systems Agency de sélectionner AttackIQ sur le Defense Information Systems Network soutient davantage l'utilisation des tests basés sur des plateformes dans la région.[3] Le Canada soutient la demande régionale alors que les institutions financières adoptent les services cloud et s'alignent sur les attentes en matière de tests guidés par les menaces.
Marché des Plateformes d'Émulation d'Adversaires en Asie-Pacifique
L'Asie-Pacifique devrait croître à un CAGR de 26,05 % jusqu'en 2032. La région combine des réglementations du secteur financier, la protection des infrastructures critiques, l'adoption du cloud et des fournisseurs de tests autonomes. Au Japon, JSOL a commencé la distribution commerciale de Horizon3.ai NodeZero en juin 2026. GMO Cybersecurity by IELA a lancé son service de test de pénétration AI White Hacker en juillet 2026 et a ensuite rendu son test d'intrusion Net de Shindan AI White Hacker généralement disponible en septembre 2026. L'Agence japonaise de promotion des technologies de l'information finance des recherches sur les tests de pénétration autonomes par intelligence artificielle afin de soutenir le développement de produits locaux.
Marché des Plateformes d'Émulation d'Adversaires en Europe, dans les Amériques et au Moyen-Orient
L'Europe est le deuxième bassin de revenus régional, avec l'Allemagne, le Royaume-Uni et la France comme marchés leaders. DORA a concentré la demande dans le secteur des services financiers de l'Union européenne, tandis que NIS2 intègre davantage de secteurs dans des programmes de cybersécurité structurés. Le Brésil et le Mexique développent leurs infrastructures numériques, tandis que l'Arabie saoudite et les Émirats arabes unis mettent en place des programmes de cyber-résilience pour les infrastructures critiques. Ces régions comptent moins de déploiements de fournisseurs établis, ce qui crée des opportunités pour des offres gérées et délivrées via le cloud avec des partenaires locaux.
Paysage concurrentiel
Concentration du Marché
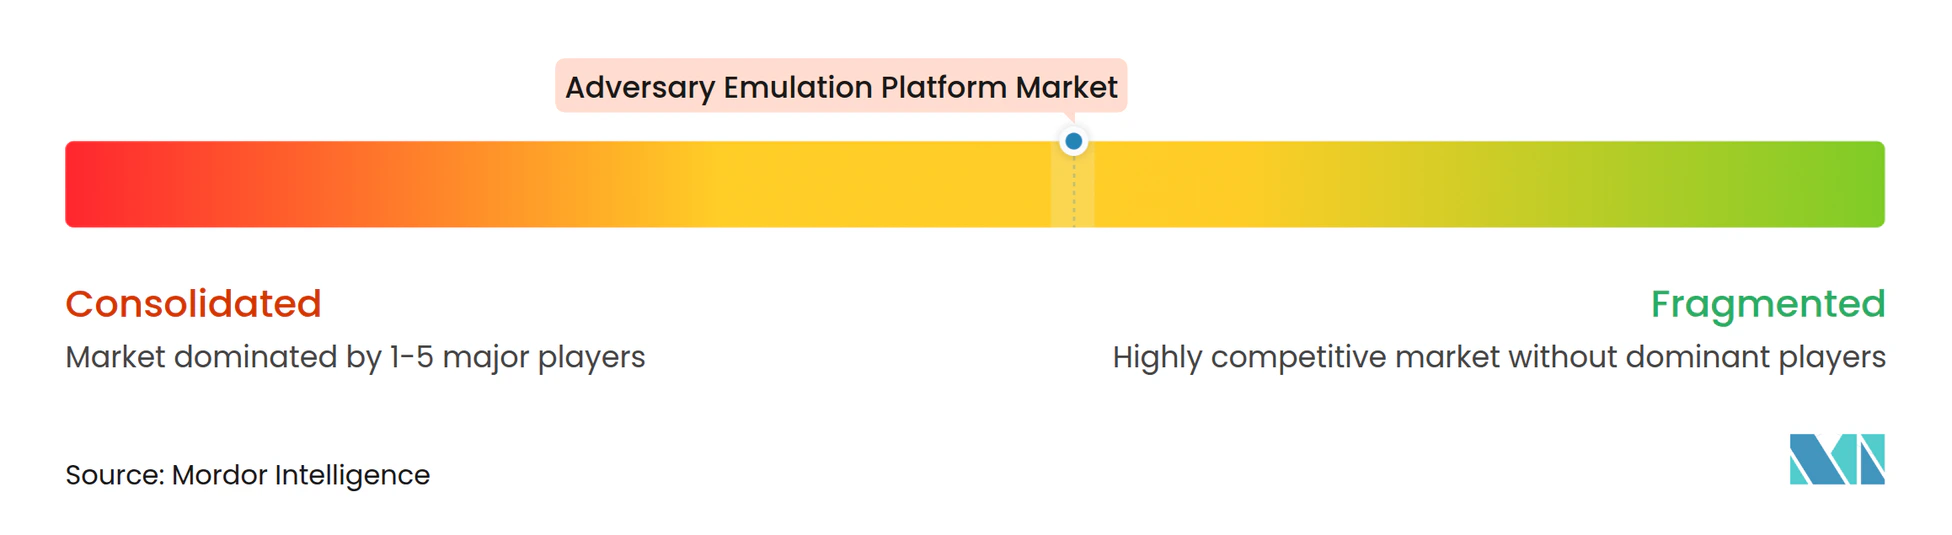
Le marché des plateformes d'émulation d'adversaires est modérément concentré parmi les grands fournisseurs, mais reste fragmenté parmi les fournisseurs plus petits dans les domaines des tests de pénétration automatisés, de la technologie opérationnelle et du test rouge d'IA. Pentera, AttackIQ, Cymulate, Picus Security, SafeBreach et Horizon3.ai sont des concurrents de premier plan avec des positions de plateforme plus larges. Pentera a annoncé avoir dépassé 100 millions USD de revenus récurrents annuels début 2026. Horizon3.ai a levé 250 millions USD en août 2026 à une valorisation dépassant 2 milliards USD, indiquant que l'échelle, les tests de contenu et la distribution deviennent de plus en plus importants.
Les principaux fournisseurs s'étendent des outils de validation autonomes vers des offres de gestion de l'exposition plus larges. SafeBreach a lancé une solution de gestion continue de l'exposition aux menaces alimentée par l'IA en avril 2026. Cymulate a introduit Agentic Cyber Defense Engineering en juin 2026, incluant Vero AI, Mitigation Hub et Detection Studio.[4] AttackIQ a dévoilé AVA Agentic OS en juillet 2026 pour la gestion continue de l'exposition aux menaces. L'objectif commun est de connecter les tests, la priorisation et l'action, tandis que le contenu aligné sur ATT&CK et les accréditations de conformité soutiennent les achats réglementés.
Des opportunités ouvertes subsistent dans les tests de technologie opérationnelle sécurisés en production, le test rouge des systèmes d'IA et la validation gérée pour les petites organisations. Pentera a acquis EVA Information Security en novembre 2025 pour étendre ses capacités aux écosystèmes d'IA, aux applications agentiques et aux interfaces de grands modèles de langage. Cymulate a introduit un serveur MCP et un plugin Claude en août 2026 pour étendre son architecture Vero AI aux flux de travail de sécurité des opérations d'IA tierces. SCYTHE cible les cas d'utilisation industriels et de défense sur les surfaces d'attaque informatiques, cloud, de technologie opérationnelle et d'IA, où l'exécution sécurisée et l'intégration pratique sont décisives.
Leaders du secteur des plateformes d'émulation d'adversaires
-
AttackIQ, Inc.
-
BreachLock, Inc.
-
Cyberbit Ltd.
-
CyCognito Ltd.
-
Cymulate Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Plateformes d'Émulation d'Adversaires Entreprises couvertes dans ce rapport
- AttackIQ, Inc.
- BreachLock, Inc.
- Cyberbit Ltd.
- CyCognito Ltd.
- Cymulate Ltd.
- Foreseeti AB
- FourCore GmbH
- Horizon3.ai, Inc.
- Mitigant, Inc.
- NopSec, Inc.
- Pentera Security Ltd.
- Picus Security, Inc.
- Prelude Security, Inc.
- Ridge Security, Inc.
- SafeBreach, Inc.
- SCYTHE, Inc.
- ThreatModeler Software, Inc.
- Valitrix, Inc.
- XM Cyber Ltd.
- Cronus Cyber Technology Ltd.
Développements industriels récents dans Marché des Plateformes d'Émulation d'Adversaires
- Septembre 2026 : GMO Cybersecurity by IELA a rendu généralement disponible le test d'intrusion Net de Shindan AI White Hacker, fournissant un service de test de pénétration en boîte noire piloté par un agent IA pour les actifs informatiques d'entreprise exposés publiquement.
- Août 2026 : AttackIQ a dévoilé AVA Agentic OS, un système d'exploitation agentique pour la gestion continue de l'exposition aux menaces, coordonnant des agents IA spécialisés pour les missions de cybersécurité.
- Août 2026 : la DISA a sélectionné AttackIQ comme plateforme de validation de l'exposition adversariale d'entreprise pour le Département de la guerre, créant une capacité à l'échelle du département pour mesurer l'efficacité défensive sur le réseau des systèmes d'information de la défense.
- Août 2026 : Horizon3.ai a levé 250 millions USD en Série E à une valorisation dépassant 2 milliards USD, avec le soutien d'EDBI de Singapour, de SAIC et de Qualcomm Ventures.
Périmètre du rapport mondial sur le marché des plateformes d'émulation d'adversaires
Le marché des plateformes d'émulation d'adversaires comprend les plateformes logicielles et les services associés qui simulent des cyberattaques réelles, des comportements d'attaquants et des tactiques, techniques et procédures (TTP) d'adversaires afin d'évaluer l'efficacité des contrôles de sécurité organisationnels et de la cyber-résilience. Ces plateformes permettent une validation continue de la sécurité grâce à la simulation de brèche et d'attaque, aux tests de pénétration automatisés, à l'analyse des chemins d'attaque et à l'équipe rouge automatisée. Elles aident les organisations à identifier les lacunes dans les contrôles, à prioriser la remédiation, à valider les capacités de détection des menaces et à améliorer la préparation à la réponse aux incidents dans les environnements sur site, cloud et hybrides. Le marché comprend les abonnements logiciels, les licences de plateforme, les services gérés, la mise en œuvre, le support et la formation associés aux technologies d'émulation d'adversaires.
Le rapport sur le marché des plateformes d'émulation d'adversaires est segmenté par type de plateforme (simulation de brèche et d'attaque, test de pénétration automatisé, validation des chemins d'attaque, équipe rouge automatisée et autres types de plateformes), mode de déploiement (sur site et cloud), taille d'organisation (grandes entreprises et petites et moyennes entreprises), utilisateur final (services bancaires, financiers et d'assurance [BFSI], gouvernement et administration publique, soins de santé et sciences de la vie, technologies de l'information et télécommunications, fabrication industrielle, énergie et services publics, commerce de détail et commerce électronique, et autres utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Simulation de brèche et d'attaque |
| Test de pénétration automatisé |
| Validation des chemins d'attaque |
| Équipe rouge automatisée |
| Autres types de plateformes |
| Sur site |
| Cloud |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Services bancaires, financiers et d'assurance (BFSI) |
| Gouvernement et administration publique |
| Soins de santé et sciences de la vie |
| Technologies de l'information et télécommunications |
| Fabrication industrielle |
| Énergie et services publics |
| Commerce de détail et commerce électronique |
| Autres utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Argentine | |
| Mexique | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par type de plateforme | Simulation de brèche et d'attaque | |
| Test de pénétration automatisé | ||
| Validation des chemins d'attaque | ||
| Équipe rouge automatisée | ||
| Autres types de plateformes | ||
| Par mode de déploiement | Sur site | |
| Cloud | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par utilisateur final | Services bancaires, financiers et d'assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Soins de santé et sciences de la vie | ||
| Technologies de l'information et télécommunications | ||
| Fabrication industrielle | ||
| Énergie et services publics | ||
| Commerce de détail et commerce électronique | ||
| Autres utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille projetée du marché des plateformes d'émulation d'adversaires ?
Le marché est estimé à 2,56 milliards USD en 2026 et devrait atteindre 9,75 milliards USD d'ici 2032, à un CAGR de 25,13 % durant la période 2027-2032.
Pourquoi les organisations adoptent-elles des plateformes d'émulation d'adversaires ?
Les organisations les utilisent pour tester si les contrôles peuvent détecter et arrêter le comportement actuel des attaquants, avec des rançongiciels présents dans 48 % des violations selon les résultats 2026 de Verizon.
Quel type de plateforme détient la plus grande part ?
La simulation de brèche et d'attaque est en tête avec une part de 61,22 % en 2026, tandis que la validation des chemins d'attaque est le type de plateforme à la croissance la plus rapide avec un CAGR de 26,30 %.
Pourquoi les institutions financières réglementées utilisent-elles ces plateformes ?
DORA, les exigences de sécurité des paiements et les obligations de tests de pénétration augmentent la demande de validation de sécurité documentée et reproductible.
Quel modèle de déploiement connaît la croissance la plus rapide ?
Le déploiement cloud devrait croître à un CAGR de 26,88 % jusqu'en 2032, bien que le déploiement sur site conserve une part de 71,12 % en 2026.
Quelle région se développe le plus rapidement ?
L'Asie-Pacifique devrait croître à un CAGR de 26,05 % jusqu'en 2032, soutenue par les exigences de sécurité, l'adoption du cloud et l'activité de tests autonomes.