
Tamaño y Participación del Mercado de Plataformas de Emulación de Adversarios
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 3.18 Mil millones de dólares |
| Tamaño del Mercado (2032) | 9.75 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 25.13 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Plataformas de Emulación de Adversarios por Mordor Intelligence
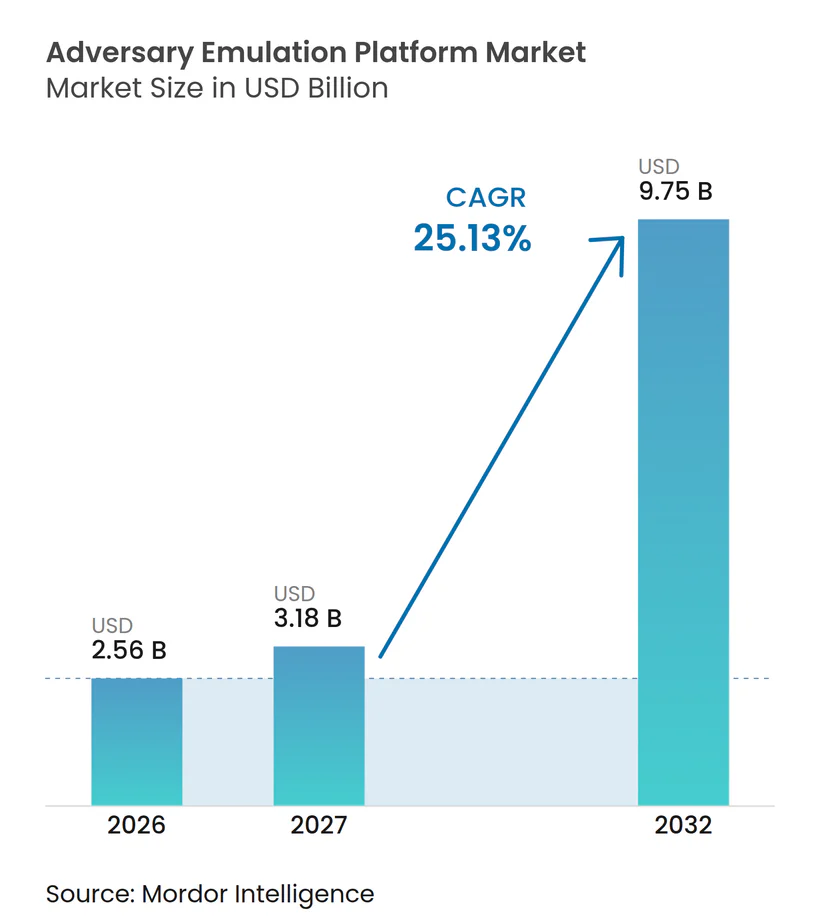
El tamaño del Mercado de Plataformas de Emulación de Adversarios se proyecta en 2,56 mil millones de USD en 2026 y se prevé que alcance los 9,75 mil millones de USD para 2032, registrando un CAGR del 25,13% durante 2027-2032. La demanda está evolucionando hacia la prueba continua de que los controles de seguridad funcionan según lo esperado, en lugar de las pruebas periódicas de cumplimiento normativo. Los mayores costos de las brechas y los ciclos de ataque más rápidos están convirtiendo la validación de controles en una prioridad presupuestaria para las grandes organizaciones. Los proveedores están respondiendo combinando simulación de brechas, pruebas de rutas de ataque y flujos de trabajo de remediación en plataformas de gestión de exposición más amplias. Esto favorece a los proveedores que pueden actualizar el contenido de pruebas rápidamente y operar de forma segura en entornos de nube, identidad y tecnología operacional. El Mercado de Plataformas de Emulación de Adversarios también tiene margen para expandirse a través de servicios gestionados que ayuden a las empresas más pequeñas a utilizar pruebas avanzadas sin necesidad de crear grandes equipos internos de seguridad.
Conclusiones Clave del Informe
- Por tipo de plataforma, la simulación de brechas y ataques representó el 61,22% de la participación del Mercado de Plataformas de Emulación de Adversarios en 2026, mientras que se proyecta que la validación de rutas de ataque se expanda a un CAGR del 26,30% hasta 2032.
- Por modo de implementación, la implementación local representó el 71,12% de la participación del Mercado de Plataformas de Emulación de Adversarios en 2026, mientras que se proyecta que la implementación en la nube se expanda a un CAGR del 26,88% hasta 2032.
- Por tamaño de organización, las grandes empresas representaron el 70,40% de la participación del Mercado de Plataformas de Emulación de Adversarios en 2026, mientras que se proyecta que las pequeñas y medianas empresas se expandan a un CAGR del 27,10% hasta 2032.
- Por usuario final, la banca, los servicios financieros y los seguros representaron el 29,15% de la participación del Mercado de Plataformas de Emulación de Adversarios en 2026, mientras que se proyecta que el gobierno y la administración pública se expandan a un CAGR del 25,71% hasta 2032.
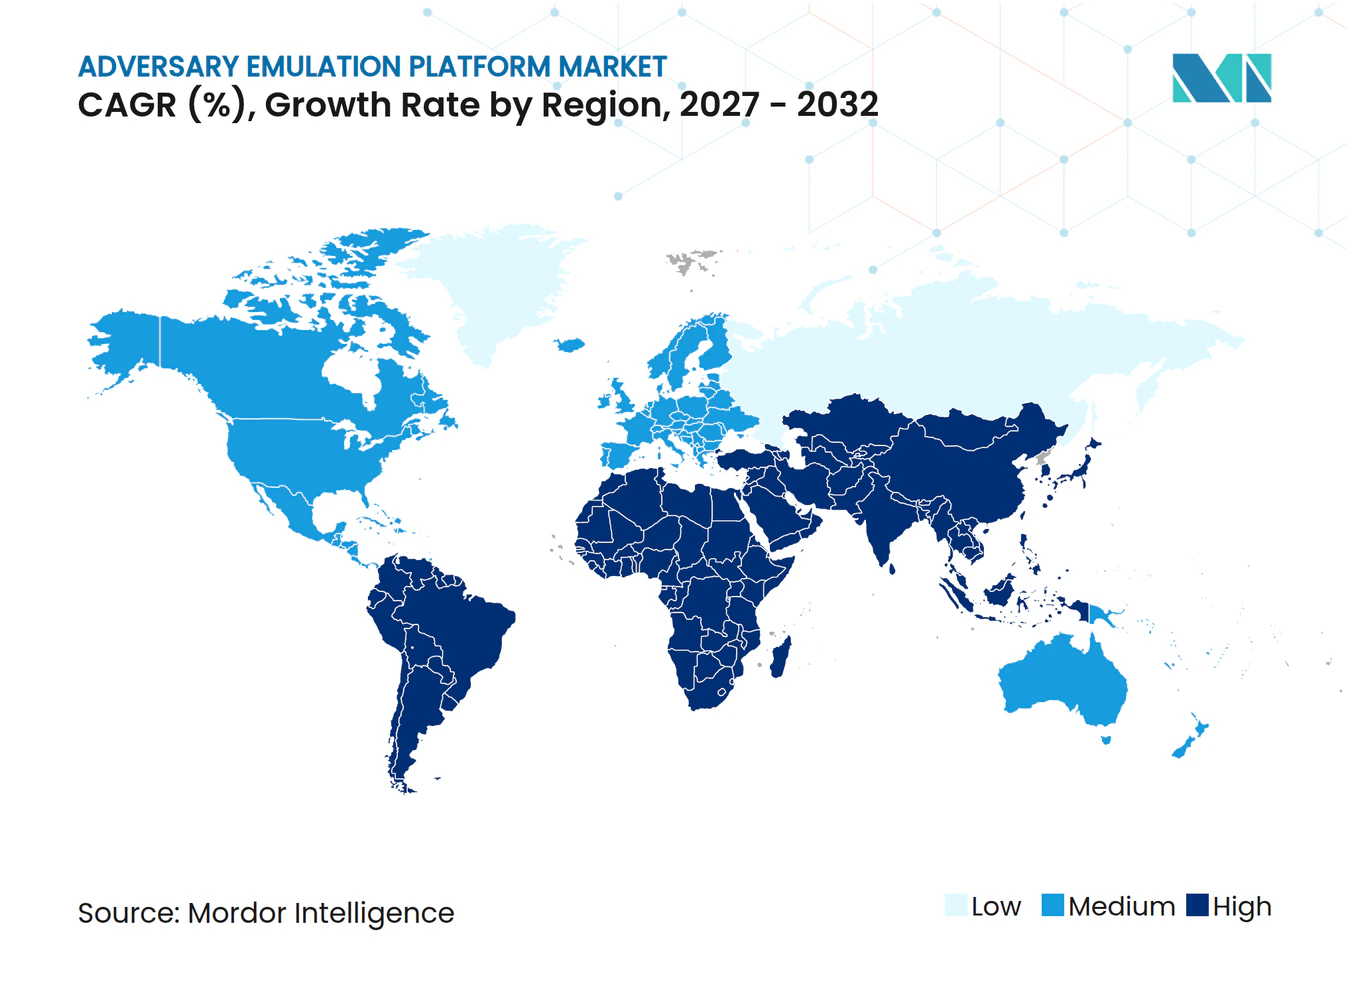
- Por geografía, América del Norte representó el 36,18% de la participación del Mercado de Plataformas de Emulación de Adversarios en 2026, mientras que se proyecta que Asia-Pacífico se expanda a un CAGR del 26,05% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Sofisticación Creciente de los Adversarios y Complejidad de las Rutas de Ataque | +4.8% | Global | Corto plazo (≤ 2 años) |
| Cambio de las Pruebas Periódicas a la Validación Continua de Seguridad | +4.2% | América del Norte y Europa, con expansión hacia Asia-Pacífico | Corto plazo (≤ 2 años) |
| Presión Regulatoria y a Nivel de Directorio para una Ciberresiliencia Basada en Evidencias | +3.8% | Unión Europea y América del Norte como núcleo, Asia-Pacífico y Oriente Medio en crecimiento | Mediano plazo (2-4 años) |
| Expansión en Entornos de Nube, Identidad e Híbridos | +3.2% | Global, concentrado en Asia-Pacífico y América del Norte | Mediano plazo (2-4 años) |
| Escasez de Personal Cualificado en Seguridad Ofensiva | +2.7% | Global, pronunciado en América del Sur, Oriente Medio y África | Mediano plazo (2-4 años) |
| Automatización de la Inteligencia de Amenazas hacia la Emulación | +2.3% | América del Norte y Europa como núcleo, con expansión global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Sofisticación Creciente de los Adversarios y Complejidad de las Rutas de Ataque
Los ataques habilitados por IA están acortando el intervalo entre la divulgación de una vulnerabilidad y su explotación. IBM informó que los incidentes habilitados por IA representaron el 25% de las brechas maliciosas en 2026, con un costo promedio de 6 millones de USD, y aumentaron un 56% respecto al año anterior. Verizon reportó ransomware en el 48% de las brechas, lo que continúa presionando a los defensores para probar los controles frente a la evolución del comportamiento de los atacantes. El Mercado de Plataformas de Emulación de Adversarios se beneficia cuando los compradores priorizan la rapidez con que las nuevas técnicas de los atacantes se convierten en escenarios de prueba seguros. AttackIQ lanzó 25 paquetes de emulación centrados en ransomware en enero de 2026, lo que demuestra el ciclo de actualización de contenido más corto que los equipos de seguridad esperan cada vez más. Las plataformas con ingeniería de contenido automatizada pueden, por tanto, competir tanto en tiempo de respuesta como en cobertura de técnicas.
Cambio de las Pruebas Periódicas a la Validación Continua de Seguridad
Las pruebas de penetración anuales ofrecen solo una visión limitada de si los controles continúan funcionando a medida que cambian los sistemas y los métodos de los atacantes. El Mercado de Plataformas de Emulación de Adversarios se está beneficiando de un cambio hacia la simulación y medición repetidas en entornos de seguridad en producción. La Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) se basó en dos evaluaciones de equipos rojos de infraestructura crítica para recomendar la simulación continua de adversarios en lugar de ejercicios puntuales. Esta recomendación tiene un peso particular para los compradores del sector público y los operadores regulados que necesitan evidencia defendible del rendimiento de los controles. Las pruebas continuas también reducen la carga manual de organizar ejercicios separados para cada cambio tecnológico importante. Los proveedores que integran los hallazgos en los procesos de remediación y gestión de incidencias están mejor posicionados para retener clientes a medida que la validación se convierte en un proceso operativo.
Presión Regulatoria y a Nivel de Directorio para una Ciberresiliencia Basada en Evidencias
DORA entró en aplicación el 17 de enero de 2025 y establece requisitos de resiliencia operacional digital para las entidades financieras cubiertas en la Unión Europea.[1] Sus disposiciones de prueba respaldan las pruebas recurrentes de TIC y las pruebas de penetración basadas en amenazas para las entidades significativas aplicables. El Mercado de Plataformas de Emulación de Adversarios está respaldado por expectativas de prueba similares en entornos de pagos y servicios financieros. Estas normas hacen que la validación documentada y repetible sea más relevante que los ejercicios de prueba informales. NIS2 también amplía las obligaciones de ciberseguridad a 18 sectores críticos, ampliando el grupo de organizaciones que necesitan programas estructurados de resiliencia. Los proveedores que mapean su contenido e informes a marcos regulatorios establecidos pueden reducir la fricción en la adquisición para los compradores.
Expansión en Entornos de Nube, Identidad e Híbridos
Las cargas de trabajo en la nube y los sistemas de identidad han creado rutas de ataque que no se ajustan a los programas de prueba locales tradicionales. MITRE introdujo la emulación de adversarios en la nube en sus Evaluaciones ATT&CK de 2025, incluyendo pruebas contra técnicas de identidad nativas de la nube asociadas con Scattered Spider. MITRE y la Alianza de Seguridad en la Nube también mapearon la versión 4.1 de la Matriz de Controles en la Nube con más de 900 relaciones técnica-control de ATT&CK en 17 dominios. Esto convierte la cobertura de nube e identidad en un requisito básico de evaluación para el Mercado de Plataformas de Emulación de Adversarios. Cymulate se unió a la Red de Integración de Wiz en enero de 2026, permitiendo a los clientes conjuntos ejecutar simulaciones dentro de los flujos de trabajo de nube existentes. Los proveedores sin bibliotecas nativas de nube se encuentran en una posición más débil en las evaluaciones de empresas híbridas.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Altos Requisitos de Seguridad, Control de Cambios y Pruebas en Producción | -1.4% | Global, más agudo en infraestructura crítica y entornos de tecnología operacional | Corto plazo (≤ 2 años) |
| Complejidad de Integración en Controles de Seguridad Fragmentados | -1.0% | Global, pronunciado en grandes empresas con pilas SIEM/SOAR heredadas | Mediano plazo (2-4 años) |
| Disponibilidad Limitada de Datos de Alta Fidelidad sobre Comportamiento de Amenazas | -0.8% | Global, más restrictivo en mercados emergentes | Mediano plazo (2-4 años) |
| Alternativas de Código Abierto y Desarrollo Interno de Herramientas | -0.6% | América del Norte y Europa, mayor capacidad de desarrollo | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Altos Requisitos de Seguridad, Control de Cambios y Pruebas en Producción
La seguridad en producción sigue siendo un obstáculo material en infraestructura crítica, manufactura y entornos de atención médica. Una ejecución de emulación mal controlada puede interrumpir operaciones o afectar sistemas de seguridad. Las organizaciones a menudo requieren límites de autorización estrictos, procedimientos de reversión confiables, protocolos de ejecución segura y redes de prueba aisladas antes de utilizar la plataforma. La Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) y el Instituto de Ingeniería y Desarrollo de Sistemas de Seguridad Interior desarrollaron una extensión de Caldera para tecnología operacional, lo que demuestra el trabajo especializado necesario para este entorno. Estos requisitos pueden alargar los ciclos de ventas en el Mercado de Plataformas de Emulación de Adversarios. También hacen que la validación gestionada sea más atractiva cuando una organización carece de personal dedicado a la seguridad ofensiva.
Complejidad de Integración en Controles de Seguridad Fragmentados
Las grandes organizaciones suelen operar productos separados de SIEM, SOAR, endpoints, redes y seguridad en la nube. Estos sistemas a menudo utilizan diferentes formatos de telemetría y procesos de remediación. El valor de un hallazgo de emulación disminuye si no puede integrarse con las herramientas de gestión de casos y remediación que los equipos ya utilizan. Esto es una preocupación para el Mercado de Plataformas de Emulación de Adversarios porque la traducción manual ralentiza la validación y reduce la cobertura. ESET identificó la complejidad y la integración como las principales barreras para la inversión en seguridad avanzada entre las pequeñas y medianas empresas en 2026. Los proveedores con integraciones listas para usar pueden reducir esta carga operativa y tienen ventaja sobre los productos de prueba aislados.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Plataforma:
La Simulación de Brechas Lidera, Mientras la Validación de Rutas de Ataque Gana TerrenoLa simulación de brechas y ataques representó el 61,22% de la participación del Mercado de Plataformas de Emulación de Adversarios en 2026. Su posición consolidada refleja la necesidad de evidencia repetible de que los controles de seguridad detectan y previenen métodos de ataque conocidos. Las normas de servicios financieros y las expectativas de seguridad en pagos refuerzan la necesidad de programas de prueba documentados. Se proyecta que la validación de rutas de ataque registre un CAGR del 26,30% hasta 2032. Muestra cómo un atacante podría explotar vulnerabilidades y moverse a través de los sistemas, ayudando a las empresas a priorizar las exposiciones conectadas.
Las pruebas de penetración automatizadas y el red teaming automatizado ocupan el rango medio de crecimiento a medida que los proveedores añaden orquestación y capacidades asistidas por IA. La versión 18 de MITRE ATT&CK amplió la cobertura para Kubernetes, canalizaciones CI/CD e identidad en la nube, proporcionando a las plataformas contenido de técnicas más actualizado para usar en pruebas automatizadas. Pentera introdujo Pentera 8 en marzo de 2026 con Pentera Peer, una interfaz de lenguaje natural para dirigir pruebas adversariales. Otros tipos de plataformas, incluida la simulación de tecnología operacional y el red teaming de modelos de IA, siguen siendo menores en ingresos, pero son relevantes donde las pruebas de TI genéricas no abordan riesgos especializados. Snyk lanzó Evo Continuous Offensive Security en agosto de 2026, lo que demuestra que los proveedores de seguridad de aplicaciones están entrando en esta parte del Mercado de Plataformas de Emulación de Adversarios.


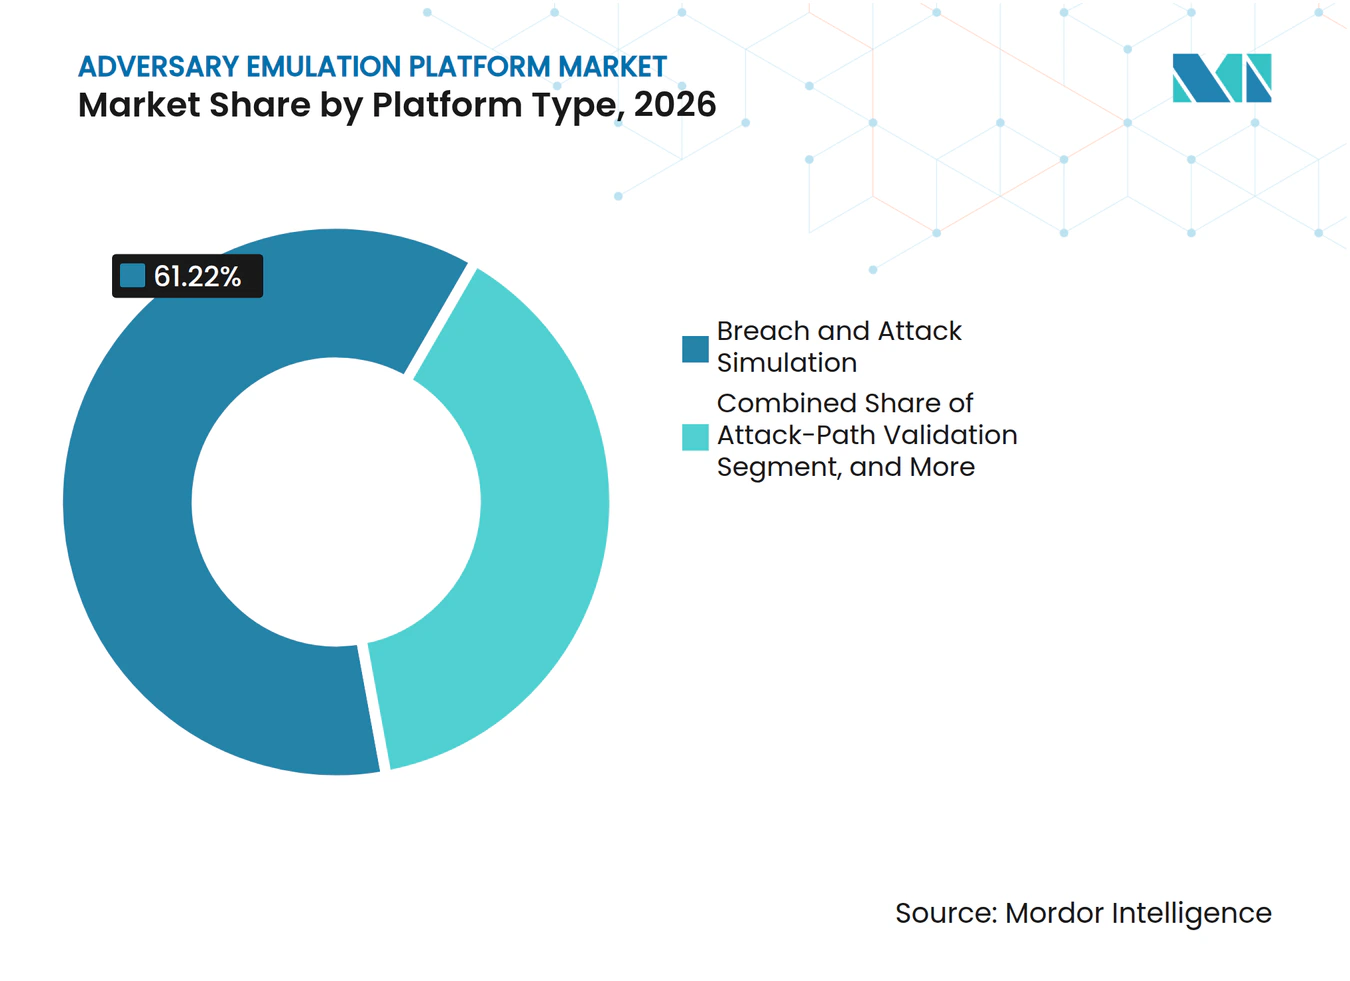
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modo de Implementación:
La Implementación Local Mantiene el Control, Mientras el Uso en la Nube se ExpandeLa implementación local representó el 71,12% de la participación del Mercado de Plataformas de Emulación de Adversarios en 2026. Las empresas en defensa, finanzas y otros campos regulados a menudo mantienen los datos de validación dentro de una infraestructura controlada porque pueden revelar brechas específicas en los controles. La Agencia de Sistemas de Información de Defensa seleccionó a AttackIQ en agosto de 2026 para la validación de exposición adversarial empresarial en toda la Red de Sistemas de Información de Defensa. Esta decisión muestra por qué los grandes compradores institucionales pueden continuar favoreciendo los diseños controlados por perímetro. Los agentes locales siguen siendo relevantes donde los entornos de red interna y tecnología operacional necesitan acceso directo para pruebas.
Se proyecta que la implementación en la nube crezca a un CAGR del 26,88% hasta 2032. La entrega como SaaS puede reducir los requisitos de infraestructura y facilitar la simulación continua de brechas para los equipos de seguridad del mercado medio. Horizon3.ai recibió la autorización FedRAMP High para NodeZero, lo que indica que la validación entregada en la nube puede cumplir con los estrictos requisitos federales. SafeBreach introdujo en abril de 2026 una solución de gestión continua de exposición a amenazas impulsada por IA que combina la validación de exposición con la orquestación de riesgos entregada en la nube. El modelo operativo puede, por tanto, combinar agentes locales para pruebas internas con orquestación en la nube para exposición externa e informes, de modo que el Mercado de Plataformas de Emulación de Adversarios no se mueva de manera uniforme entre los modelos de implementación.
Por Tamaño de Organización:
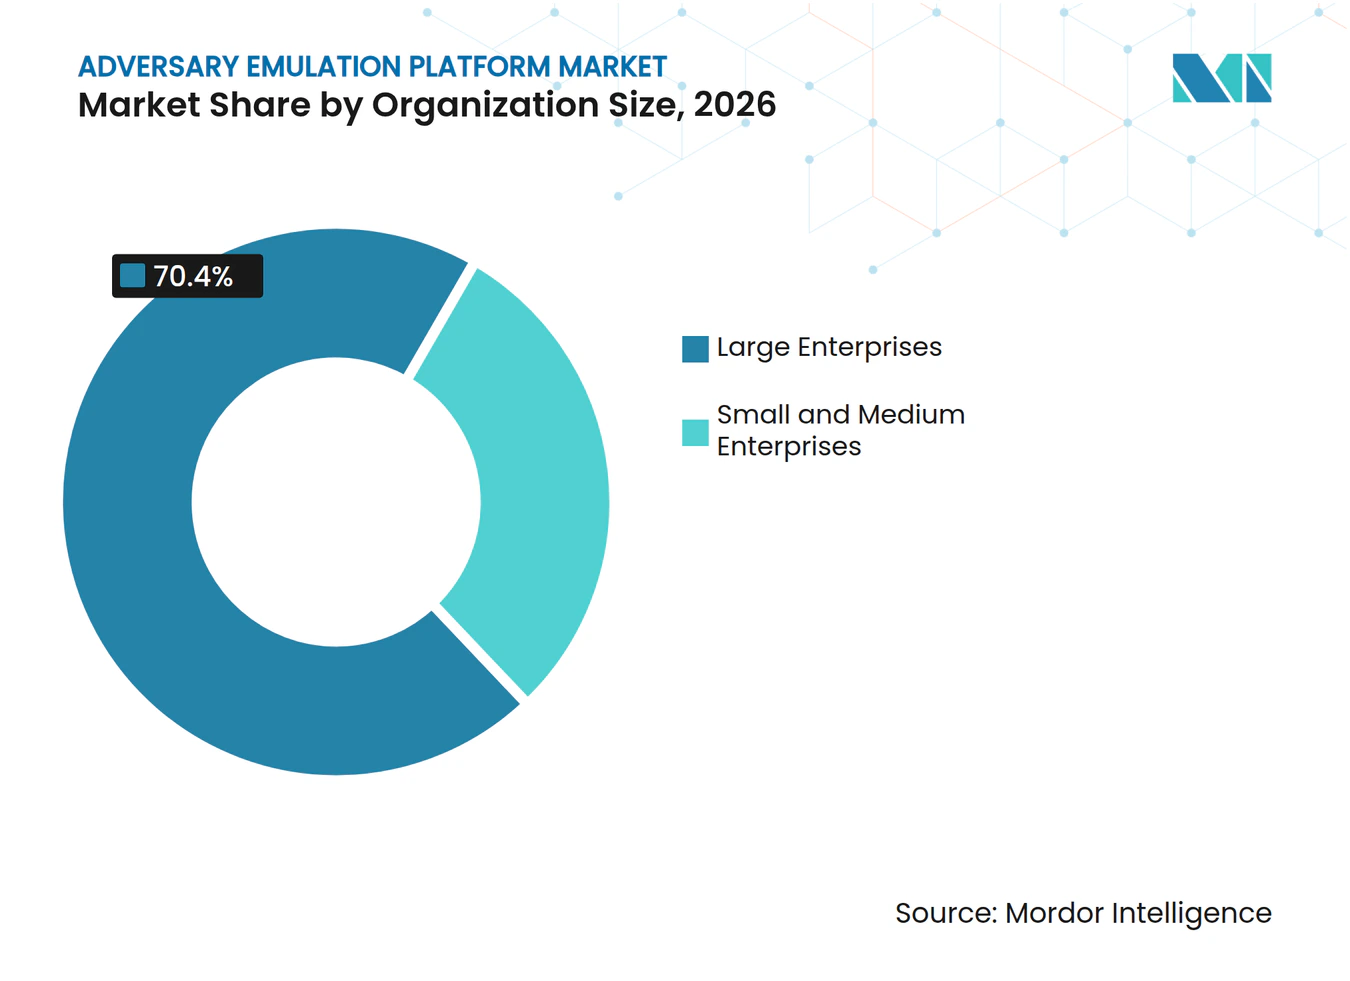
El Gasto Empresarial Ancla la Demanda, Mientras las Pymes Añaden CrecimientoLas grandes empresas representaron el 70,40% de la participación del Mercado de Plataformas de Emulación de Adversarios en 2026. Sus entornos tecnológicos suelen abarcar endpoints, cargas de trabajo en la nube, sistemas de identidad, aplicaciones empresariales y, en ocasiones, tecnología operacional. Esta amplitud crea una mayor necesidad de flujos de trabajo centralizados de validación y remediación. Pentera adquirió DevOcean en octubre de 2025 para añadir orquestación de remediación automatizada, gestión de incidencias e informes de cumplimiento a su oferta de validación. IBM informó que el 85% de las organizaciones planeaban aumentar el gasto en seguridad tras conocer las amenazas de los modelos de IA de frontera.
Se proyecta que las pequeñas y medianas empresas crezcan a un CAGR del 27,10% hasta 2032. Los servicios de suscripción y las pruebas gestionadas reducen los requisitos iniciales de habilidades y capital que antes limitaban la adopción. ESET informó que el 40% de las pequeñas y medianas empresas esperaban un aumento en los presupuestos de ciberseguridad, siendo la seguridad en la nube la segunda inversión planificada más grande. IBM estimó el costo de una brecha en una pequeña empresa entre 120.000 y 1,24 millones de USD en su informe de 2025. La exposición financiera respalda la demanda de servicios de validación de menor costo, aunque la escasez de habilidades significa que esta parte del Mercado de Plataformas de Emulación de Adversarios depende de la facilidad de implementación y la orientación experta.

Por Usuario Final:
Los Servicios Financieros Lideran, Mientras la Demanda Gubernamental se AceleraLa banca, los servicios financieros y los seguros representaron el 29,15% de la participación del Mercado de Plataformas de Emulación de Adversarios en 2026. Estas organizaciones enfrentan obligaciones detalladas de resiliencia y altas consecuencias cuando los controles de seguridad fallan. IBM encontró que las brechas en servicios financieros costaron en promedio 6,3 millones de USD en 2026, 1,3 millones de USD por encima de la media global.[2] DORA, los requisitos de seguridad en pagos y las expectativas de pruebas de penetración anuales han convertido la validación recurrente en una necesidad operativa más formal. Los complejos entornos híbridos también hacen que las pruebas de rutas de ataque sean relevantes junto con la simulación convencional de brechas.
Se proyecta que el gobierno y la administración pública crezcan a un CAGR del 25,71% hasta 2032. Los programas cibernéticos soberanos y la modernización de la defensa están aumentando la demanda de pruebas realistas en redes públicas. La Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) planeó el Ejercicio Cibernético Tormenta X para el otoño de 2026 como su décimo ejercicio nacional cibernético bienal, reuniendo a participantes federales, estatales, locales y del sector privado. La selección de AttackIQ proporciona un modelo para estandarizar la validación continua en un gran entorno de defensa. La atención médica y las ciencias de la vida, las TI y las telecomunicaciones, la manufactura industrial, la energía y los servicios públicos, y el comercio minorista y el comercio electrónico amplían la base de clientes y necesitan evidencia de que los controles funcionan en condiciones cambiantes.
Análisis Geográfico
Mercado de Plataformas de Emulación de Adversarios en América del Norte
América del Norte concentró el 36,18% de la cuota del Mercado de Plataformas de Emulación de Adversarios en 2026. Combina una densa base de proveedores de ciberseguridad con una madurez en la adquisición empresarial y programas federales de seguridad. La CISA, la Comisión de Bolsa y Valores, el Departamento de Servicios Financieros de Nueva York y las organizaciones de defensa nacional crean un amplio entorno normativo para la validación formal de la seguridad. La decisión de la Agencia de Sistemas de Información de Defensa de seleccionar AttackIQ en toda la Red de Sistemas de Información de Defensa respalda aún más el uso de pruebas basadas en plataformas en la región.[3] Canadá impulsa la demanda regional a medida que las instituciones financieras adoptan servicios en la nube y se alinean con las expectativas de pruebas dirigidas por amenazas.
Mercado de Plataformas de Emulación de Adversarios en Asia-Pacífico
Se proyecta que Asia-Pacífico crecerá a una CAGR del 26,05% hasta 2032. La región combina regulaciones del sector financiero, protección de infraestructuras críticas, adopción de la nube y proveedores de pruebas autónomas. En Japón, JSOL inició la distribución comercial de Horizon3.ai NodeZero en junio de 2026. GMO Cybersecurity by IELA lanzó su servicio de Prueba de Penetración con Hacker Blanco de IA en julio de 2026 y posteriormente puso a disposición general su Prueba de Intrusión Net de Shindan AI White Hacker en septiembre de 2026. La Agencia de Promoción de Tecnología de la Información de Japón está financiando investigaciones sobre pruebas de penetración autónomas con IA para apoyar el desarrollo de productos locales.
Mercado de Plataformas de Emulación de Adversarios en Europa, las Américas y Oriente Medio
Europa es el segundo grupo regional de ingresos más grande, con Alemania, el Reino Unido y Francia como mercados líderes. DORA ha concentrado la demanda en el sector de servicios financieros de la Unión Europea, mientras que NIS2 incorpora más sectores a los programas estructurados de ciberseguridad. Brasil y México están expandiendo su infraestructura digital, mientras que Arabia Saudita y los Emiratos Árabes Unidos están desarrollando programas de resiliencia cibernética para infraestructuras críticas. Estas regiones cuentan con menos despliegues de proveedores establecidos, lo que crea oportunidades para ofertas gestionadas y entregadas en la nube con socios locales.
Panorama Competitivo
Concentración del Mercado
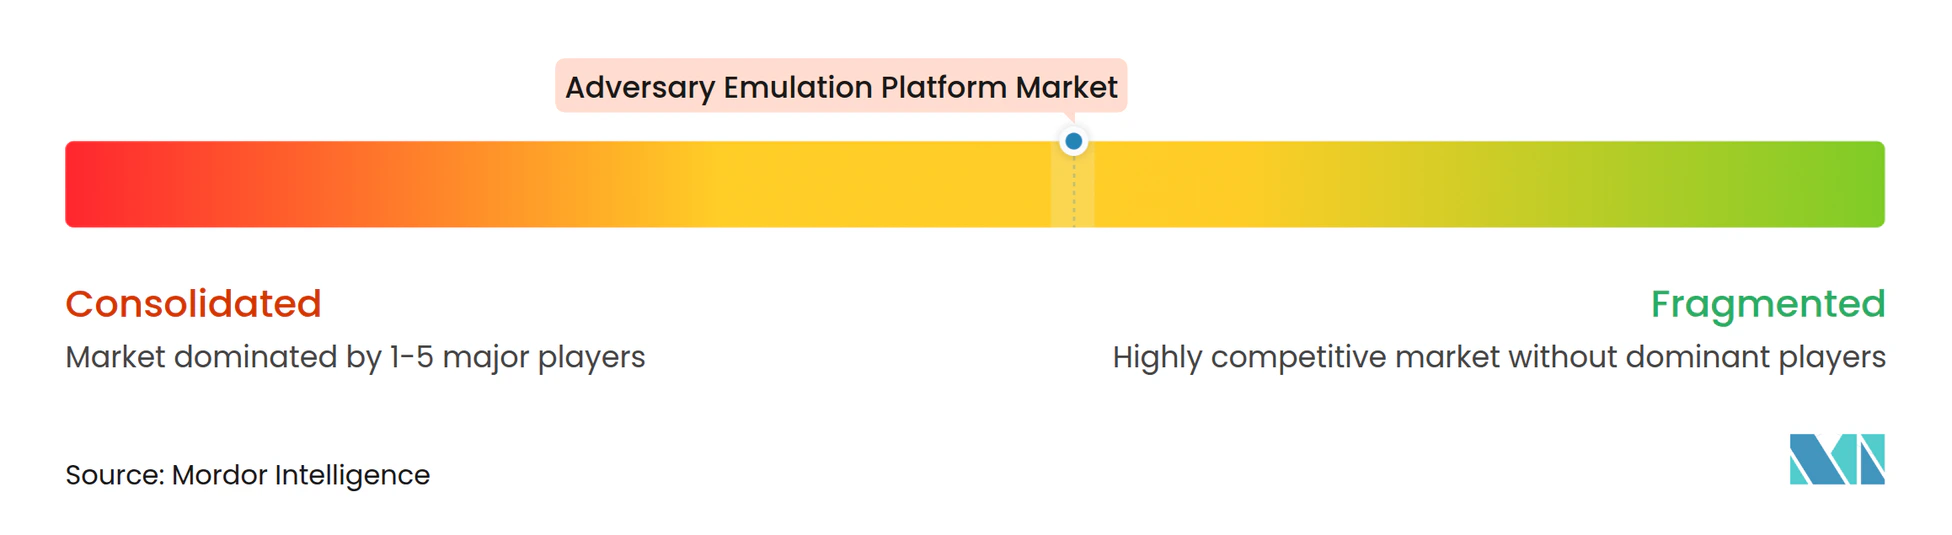
El Mercado de Plataformas de Emulación de Adversarios está moderadamente concentrado entre los grandes proveedores, pero sigue siendo fragmentado entre los proveedores más pequeños en pruebas de penetración automatizadas, tecnología operacional y red teaming de IA. Pentera, AttackIQ, Cymulate, Picus Security, SafeBreach y Horizon3.ai son competidores destacados con posiciones de plataforma más amplias. Pentera informó haber superado los 100 millones de USD en ingresos recurrentes anuales a principios de 2026. Horizon3.ai recaudó 250 millones de USD en agosto de 2026 con una valoración superior a los 2 mil millones de USD, lo que indica que la escala, las pruebas de contenido y la distribución son cada vez más importantes.
Los principales proveedores están expandiéndose desde herramientas de validación independientes hacia ofertas de gestión de exposición más amplias. SafeBreach lanzó una solución de gestión continua de exposición a amenazas impulsada por IA en abril de 2026. Cymulate introdujo Ingeniería de Defensa Cibernética Agéntica en junio de 2026, incluyendo Vero AI, Mitigation Hub y Detection Studio.[4] AttackIQ presentó AVA Agentic OS en julio de 2026 para la gestión continua de exposición a amenazas. El objetivo común es conectar las pruebas, la priorización y la acción, mientras que el contenido alineado con ATT&CK y las credenciales de cumplimiento respaldan la adquisición regulada.
Siguen existiendo oportunidades abiertas en pruebas de tecnología operacional seguras en producción, red teaming de sistemas de IA y validación gestionada para organizaciones más pequeñas. Pentera adquirió EVA Information Security en noviembre de 2025 para ampliar sus capacidades a ecosistemas de IA, aplicaciones agénticas e interfaces de modelos de lenguaje de gran escala. Cymulate introdujo un Servidor MCP y un Plugin de Claude en agosto de 2026 para extender su arquitectura Vero AI a flujos de trabajo de operaciones de seguridad de IA de terceros. SCYTHE se dirige a casos de uso industriales y de defensa en superficies de ataque de TI, nube, tecnología operacional e IA, donde la ejecución segura y la integración práctica son decisivas.
Líderes de la Industria de Plataformas de Emulación de Adversarios
-
AttackIQ, Inc.
-
BreachLock, Inc.
-
Cyberbit Ltd.
-
CyCognito Ltd.
-
Cymulate Ltd.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Plataformas de Emulación de Adversarios Empresas cubiertas en este informe
- AttackIQ, Inc.
- BreachLock, Inc.
- Cyberbit Ltd.
- CyCognito Ltd.
- Cymulate Ltd.
- Foreseeti AB
- FourCore GmbH
- Horizon3.ai, Inc.
- Mitigant, Inc.
- NopSec, Inc.
- Pentera Security Ltd.
- Picus Security, Inc.
- Prelude Security, Inc.
- Ridge Security, Inc.
- SafeBreach, Inc.
- SCYTHE, Inc.
- ThreatModeler Software, Inc.
- Valitrix, Inc.
- XM Cyber Ltd.
- Cronus Cyber Technology Ltd.
Desarrollos recientes de la industria en Mercado de Plataformas de Emulación de Adversarios
- Septiembre de 2026: GMO Cybersecurity by IELA puso a disposición general el Servicio de Prueba de Intrusión de Hackers Blancos con IA Net de Shindan, proporcionando un servicio de pruebas de penetración de caja negra impulsado por agentes de IA para activos de TI empresariales expuestos públicamente.
- Agosto de 2026: AttackIQ presentó AVA Agentic OS, un sistema operativo agéntico para la gestión continua de exposición a amenazas, coordinando agentes de IA especializados para misiones de ciberseguridad.
- Agosto de 2026: DISA seleccionó a AttackIQ como la plataforma de validación de exposición adversarial empresarial para el Departamento de Guerra, creando una capacidad a nivel departamental para medir la efectividad defensiva en toda la Red de Sistemas de Información de Defensa.
- Agosto de 2026: Horizon3.ai recaudó 250 millones de USD en una Serie E con una valoración superior a los 2 mil millones de USD, con el respaldo de EDBI de Singapur, SAIC y Qualcomm Ventures.
Alcance del Informe Global del Mercado de Plataformas de Emulación de Adversarios
El Mercado de Plataformas de Emulación de Adversarios comprende plataformas de software y servicios relacionados que simulan ciberataques del mundo real, comportamientos de atacantes y tácticas, técnicas y procedimientos (TTP) de adversarios para evaluar la efectividad de los controles de seguridad organizacionales y la ciberresiliencia. Estas plataformas permiten la validación continua de seguridad mediante simulación de brechas y ataques, pruebas de penetración automatizadas, análisis de rutas de ataque y red teaming automatizado. Ayudan a las organizaciones a identificar brechas en los controles, priorizar la remediación, validar las capacidades de detección de amenazas y mejorar la preparación para la respuesta a incidentes en entornos locales, en la nube e híbridos. El mercado incluye suscripciones de software, licencias de plataforma, servicios gestionados, implementación, soporte y capacitación asociados con las tecnologías de emulación de adversarios.
El Informe del Mercado de Plataformas de Emulación de Adversarios está Segmentado por Tipo de Plataforma (Simulación de Brechas y Ataques, Pruebas de Penetración Automatizadas, Validación de Rutas de Ataque, Red Teaming Automatizado y Otros Tipos de Plataformas), Modo de Implementación (Local y en la Nube), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Usuario Final (Banca, Servicios Financieros y Seguros [BFSI], Gobierno y Administración Pública, Atención Médica y Ciencias de la Vida, TI y Telecomunicaciones, Manufactura Industrial, Energía y Servicios Públicos, Comercio Minorista y Comercio Electrónico y Otros Usuarios Finales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Simulación de Brechas y Ataques |
| Pruebas de Penetración Automatizadas |
| Validación de Rutas de Ataque |
| Red Teaming Automatizado |
| Otros Tipos de Plataformas |
| Local |
| Nube |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Administración Pública |
| Atención Médica y Ciencias de la Vida |
| TI y Telecomunicaciones |
| Manufactura Industrial |
| Energía y Servicios Públicos |
| Comercio Minorista y Comercio Electrónico |
| Otros Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| América del Sur | Brasil |
| Argentina | |
| México | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Tipo de Plataforma | Simulación de Brechas y Ataques | |
| Pruebas de Penetración Automatizadas | ||
| Validación de Rutas de Ataque | ||
| Red Teaming Automatizado | ||
| Otros Tipos de Plataformas | ||
| Por Modo de Implementación | Local | |
| Nube | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Gobierno y Administración Pública | ||
| Atención Médica y Ciencias de la Vida | ||
| TI y Telecomunicaciones | ||
| Manufactura Industrial | ||
| Energía y Servicios Públicos | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otros Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| América del Sur | Brasil | |
| Argentina | ||
| México | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño proyectado del mercado de plataformas de emulación de adversarios?
Se proyecta que el mercado alcance los 2,56 mil millones de USD en 2026 y se prevé que llegue a los 9,75 mil millones de USD para 2032, con un CAGR del 25,13% durante 2027-2032.
¿Por qué las organizaciones están adoptando plataformas de emulación de adversarios?
Las organizaciones las utilizan para probar si los controles pueden detectar y detener el comportamiento actual de los atacantes, con ransomware presente en el 48% de las brechas según los hallazgos de Verizon de 2026.
¿Qué tipo de plataforma tiene la mayor participación?
La simulación de brechas y ataques lidera con una participación del 61,22% en 2026, mientras que la validación de rutas de ataque es el tipo de plataforma de más rápido crecimiento con un CAGR del 26,30%.
¿Por qué las instituciones financieras reguladas utilizan estas plataformas?
DORA, los requisitos de seguridad en pagos y las obligaciones de pruebas de penetración aumentan la demanda de validación de seguridad documentada y repetible.
¿Qué modelo de implementación está creciendo más rápido?
Se proyecta que la implementación en la nube crezca a un CAGR del 26,88% hasta 2032, aunque la implementación local retiene el 71,12% de la participación en 2026.
¿Qué región se está expandiendo más rápidamente?
Se proyecta que Asia-Pacífico crezca a un CAGR del 26,05% hasta 2032, respaldado por requisitos de seguridad, adopción de la nube y actividad de pruebas autónomas.