
Adversary Emulation Platform Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
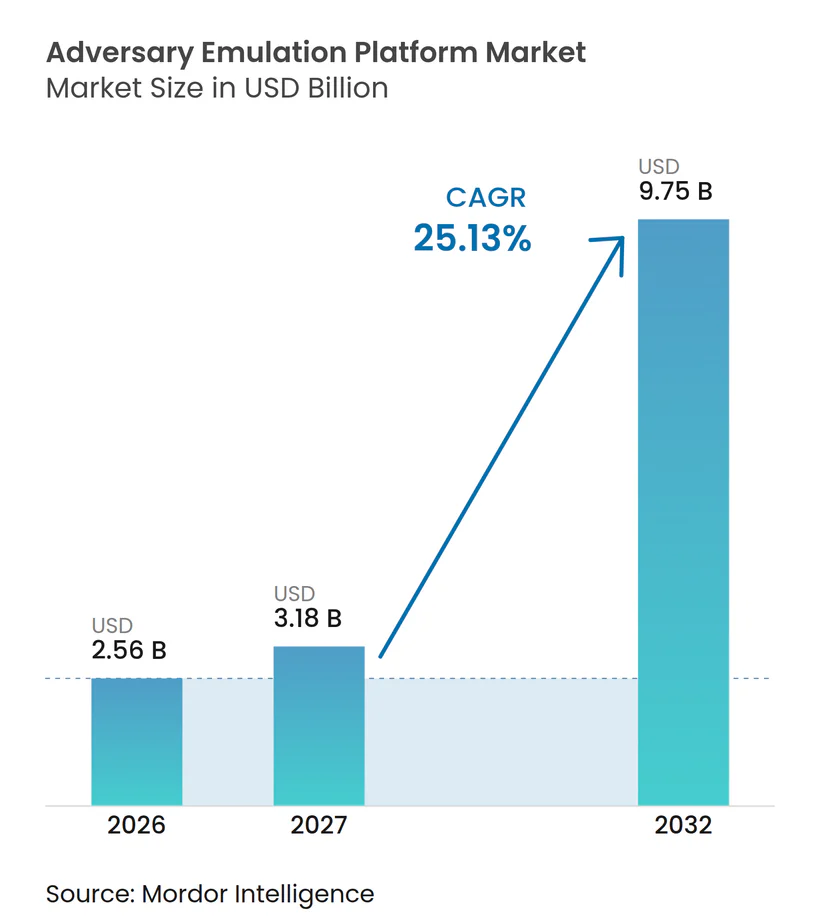
| Marktgröße (2027) | 3.18 Milliarden US-Dollar |
| Marktgröße (2032) | 9.75 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 25.13 % |
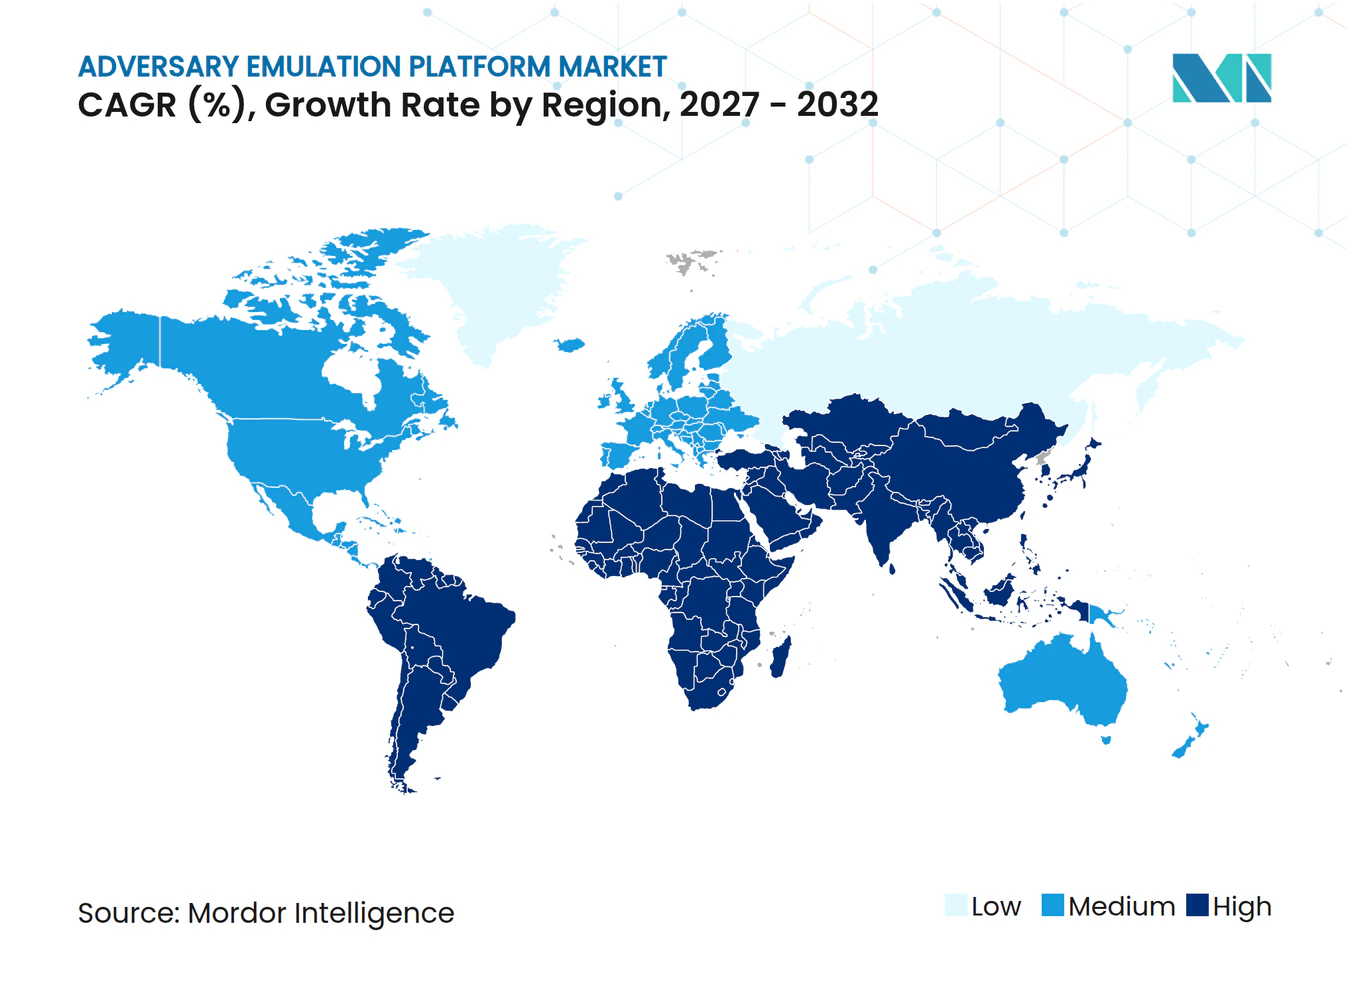
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Adversary Emulation Platform Marktanalyse von Mordor Intelligence
Die Adversary Emulation Platform Marktgröße wird im Jahr 2026 auf 2,56 Milliarden USD geschätzt und soll bis 2032 einen Wert von 9,75 Milliarden USD erreichen, mit einer CAGR von 25,13 % im Zeitraum 2027–2032. Die Nachfrage verlagert sich hin zu einem kontinuierlichen Nachweis, dass Sicherheitskontrollen wie erwartet funktionieren, anstatt periodische Compliance-Tests durchzuführen. Höhere Kosten durch Sicherheitsverletzungen und schnellere Angriffszyklen machen die Kontrollvalidierung zu einer Budgetpriorität für große Unternehmen. Anbieter reagieren darauf, indem sie Breach-Simulation, Angriffspfad-Tests und Behebungsworkflows in umfassenderen Plattformen für das Exposure Management kombinieren. Dies begünstigt Anbieter, die Testinhalte schnell aktualisieren und sicher in Cloud-, Identitäts- und Operational-Technology-Umgebungen betreiben können. Der Adversary Emulation Platform Markt hat zudem Wachstumspotenzial durch verwaltete Dienste, die kleineren Unternehmen ermöglichen, fortschrittliche Tests durchzuführen, ohne große interne Sicherheitsteams aufzubauen.
Wichtigste Erkenntnisse des Berichts
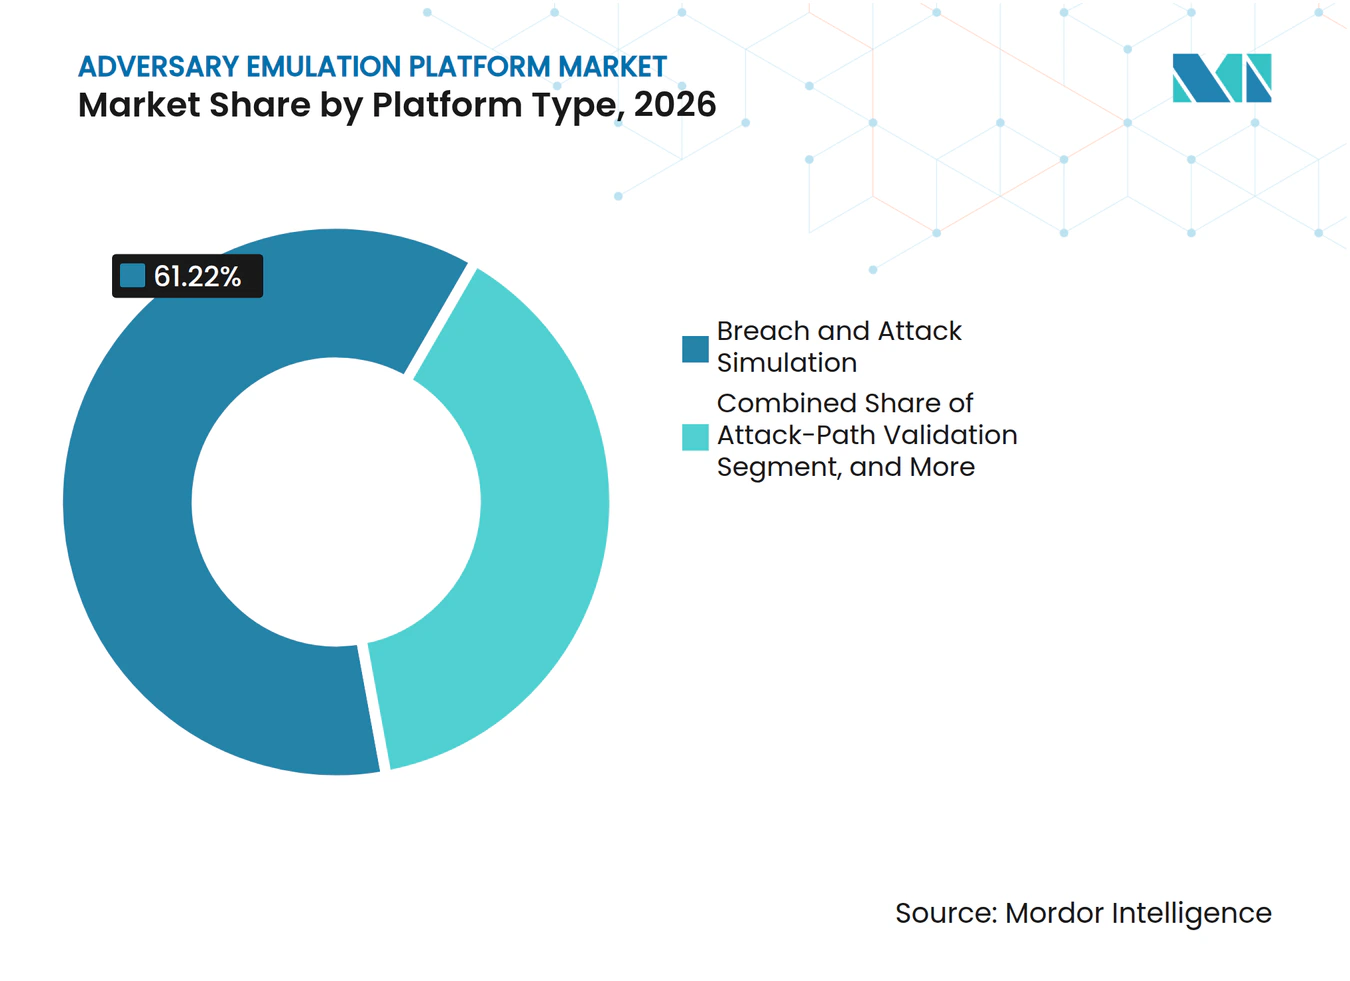
- Nach Plattformtyp hielt Breach and Attack Simulation im Jahr 2026 einen Marktanteil von 61,22 % am Adversary Emulation Platform Markt, während die Angriffspfad-Validierung bis 2032 voraussichtlich mit einer CAGR von 26,30 % wachsen wird.
- Nach Bereitstellungsmodus hielt On-Premises im Jahr 2026 einen Marktanteil von 71,12 % am Adversary Emulation Platform Markt, während die Cloud-Bereitstellung bis 2032 voraussichtlich mit einer CAGR von 26,88 % wachsen wird.
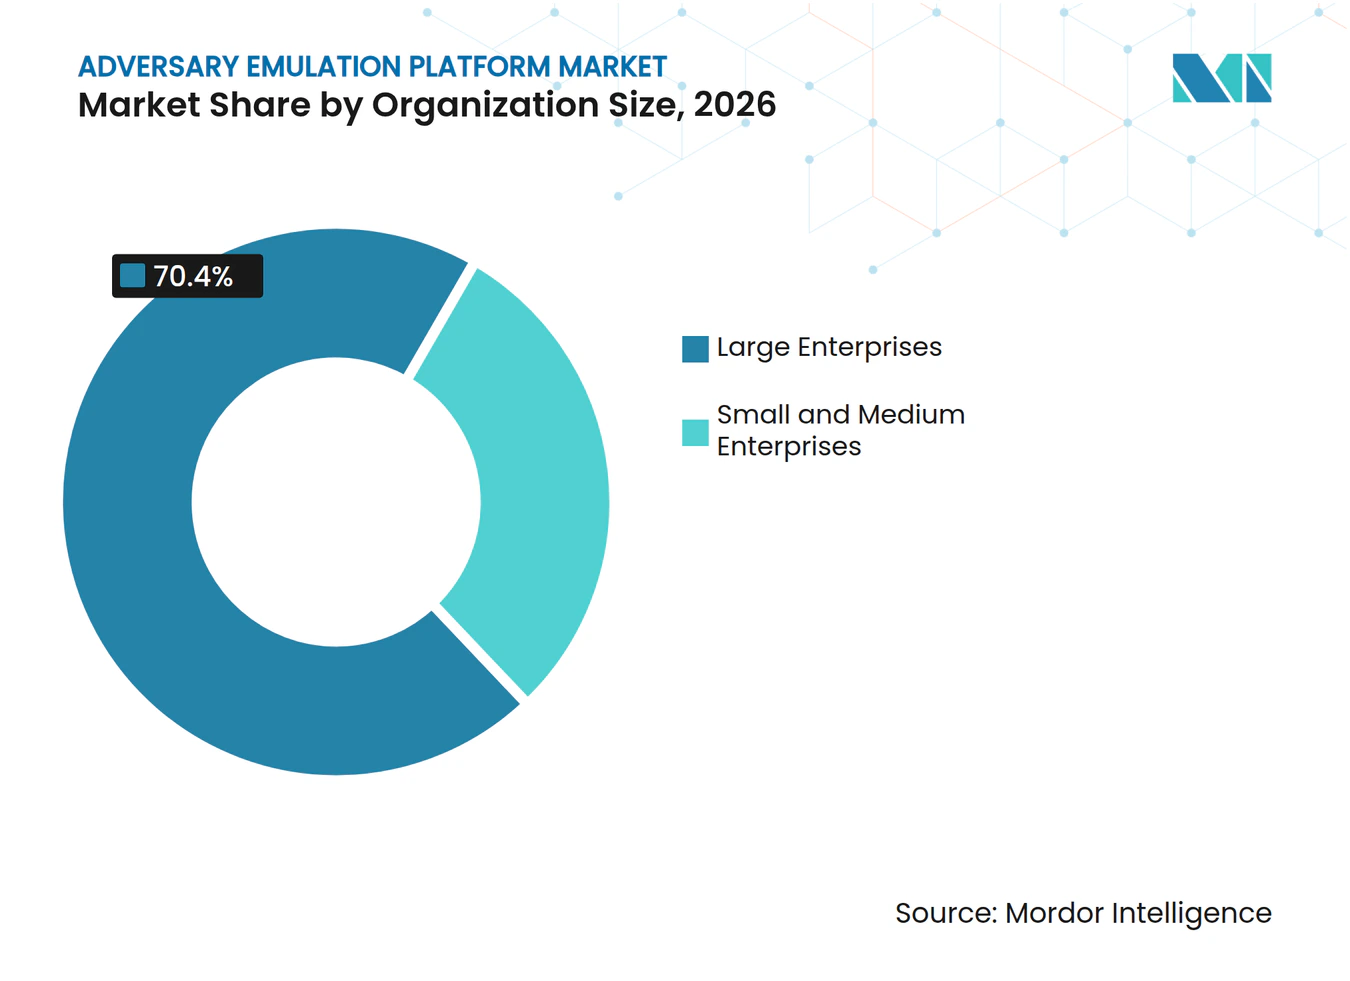
- Nach Unternehmensgröße hielten große Unternehmen im Jahr 2026 einen Marktanteil von 70,40 % am Adversary Emulation Platform Markt, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 27,10 % wachsen werden.
- Nach Endnutzer hielten Banken, Finanzdienstleistungen und Versicherungen im Jahr 2026 einen Marktanteil von 29,15 % am Adversary Emulation Platform Markt, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 25,71 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Marktanteil von 36,18 % am Adversary Emulation Platform Markt, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 26,05 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Wachstumstreibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Komplexität von Angreifern und Angriffspfaden | +4.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Wandel von periodischen Tests hin zu kontinuierlicher Sicherheitsvalidierung | +4.2% | Nordamerika und Europa, Ausweitung auf den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Regulatorischer und vorstandsseitiger Druck für evidenzbasierte Cyber-Resilienz | +3.8% | EU und Nordamerika als Kernmärkte, asiatisch-pazifischer Raum und Naher Osten wachsend | Mittelfristig (2–4 Jahre) |
| Cloud-, Identitäts- und Hybrid-Umgebungserweiterung | +3.2% | Global, konzentriert im asiatisch-pazifischen Raum und Nordamerika | Mittelfristig (2–4 Jahre) |
| Mangel an qualifizierten Fachkräften im Bereich offensiver Sicherheit | +2.7% | Global, ausgeprägt in Südamerika, Naher Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Automatisierung von Bedrohungsintelligenz bis hin zur Emulation | +2.3% | Nordamerika und Europa als Kernmärkte, globale Ausweitung | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Komplexität von Angreifern und Angriffspfaden
KI-gestützte Angriffe verkürzen das Intervall zwischen der Offenlegung einer Schwachstelle und ihrer Ausnutzung. IBM berichtete, dass KI-gestützte Vorfälle im Jahr 2026 25 % der böswilligen Sicherheitsverletzungen ausmachten, durchschnittlich 6 Millionen USD kosteten und gegenüber dem Vorjahr um 56 % anstiegen. Verizon meldete Ransomware in 48 % der Sicherheitsverletzungen, was Verteidiger weiterhin unter Druck setzt, Kontrollen gegen sich weiterentwickelndes Angreiferverhalten zu testen. Der Adversary Emulation Platform Markt profitiert, wenn Käufer priorisieren, wie schnell neue Angreifertechniken zu sicheren Testszenarien werden. AttackIQ veröffentlichte im Januar 2026 25 ransomware-fokussierte Emulationspakete und demonstrierte damit den kürzeren Inhaltsaktualisierungszyklus, den Sicherheitsteams zunehmend erwarten. Plattformen mit automatisiertem Content-Engineering können daher sowohl bei der Reaktionszeit als auch bei der Technikabdeckung konkurrieren.
Wandel von periodischen Tests hin zu kontinuierlicher Sicherheitsvalidierung
Jährliche Penetrationstests bieten nur eine begrenzte Sicht darauf, ob Kontrollen weiterhin funktionieren, wenn sich Systeme und Angreifermethoden ändern. Der Adversary Emulation Platform Markt profitiert von einem Wandel hin zu wiederholter Simulation und Messung in produktiven Sicherheitsumgebungen. CISA stützte sich auf zwei Bewertungen kritischer Infrastruktur-Red-Teams, um kontinuierliche Angreifer-Simulation anstelle von punktuellen Übungen zu empfehlen. Diese Empfehlung hat besonderes Gewicht für Käufer aus dem öffentlichen Sektor und regulierte Betreiber, die nachweisbare Belege für die Kontrollleistung benötigen. Kontinuierliche Tests reduzieren auch den manuellen Aufwand für die Organisation separater Übungen bei jeder größeren Technologieänderung. Anbieter, die Erkenntnisse in Behebungs- und Ticketing-Prozesse integrieren, sind besser positioniert, Kunden zu halten, wenn die Validierung zu einem Betriebsprozess wird.
Regulatorischer und vorstandsseitiger Druck für evidenzbasierte Cyber-Resilienz
DORA wurde am 17. Januar 2025 anwendbar und legt Anforderungen an die digitale operationale Resilienz für betroffene Finanzunternehmen in der Europäischen Union fest.[1] Die Testvorschriften unterstützen wiederkehrende IKT-Tests und bedrohungsgeführte Penetrationstests für entsprechende bedeutende Unternehmen. Der Adversary Emulation Platform Markt wird durch ähnliche Testerwartungen in Zahlungs- und Finanzdienstleistungsumgebungen unterstützt. Diese Regeln machen dokumentierte und wiederholbare Validierung relevanter als informelle Testübungen. NIS2 erweitert zudem Cybersicherheitsverpflichtungen auf 18 kritische Sektoren und vergrößert die Gruppe der Organisationen, die strukturierte Resilienzprogramme benötigen. Anbieter, die ihre Inhalte und Berichte auf etablierte regulatorische Rahmenbedingungen abstimmen, können die Beschaffungsreibung für Käufer reduzieren.
Cloud-, Identitäts- und Hybrid-Umgebungserweiterung
Cloud-Workloads und Identitätssysteme haben Angriffspfade geschaffen, die nicht in traditionelle On-Premises-Testprogramme passen. MITRE führte Cloud-Angreifer-Emulation in seinen ATT&CK-Evaluierungen 2025 ein, einschließlich Tests gegen cloud-native Identitätstechniken im Zusammenhang mit Scattered Spider. MITRE und die Cloud Security Alliance haben zudem die Cloud Controls Matrix Version 4.1 auf mehr als 900 ATT&CK-Technik-Kontroll-Beziehungen in 17 Domänen abgebildet. Dies macht Cloud- und Identitätsabdeckung zu einer grundlegenden Bewertungsanforderung für den Adversary Emulation Platform Markt. Cymulate trat im Januar 2026 dem Wiz Integration Network bei und ermöglicht es gemeinsamen Kunden, Simulationen innerhalb bestehender Cloud-Workflows durchzuführen. Anbieter ohne cloud-native Bibliotheken sind in hybriden Unternehmensbewertungen schlechter positioniert.
Analyse der Auswirkungen von Markthemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Anforderungen an Sicherheit, Änderungskontrolle und Produktionstests | -1.4% | Global, am ausgeprägtesten in kritischer Infrastruktur und OT-Umgebungen | Kurzfristig (≤ 2 Jahre) |
| Integrationskomplexität über fragmentierte Sicherheitskontrollen hinweg | -1.0% | Global, ausgeprägt in großen Unternehmen mit Legacy-SIEM/SOAR-Stacks | Mittelfristig (2–4 Jahre) |
| Begrenzte Verfügbarkeit hochpräziser Bedrohungsverhaltens-Daten | -0.8% | Global, am restriktivsten in Schwellenmärkten | Mittelfristig (2–4 Jahre) |
| Open-Source-Alternativen und interner Werkzeugaufbau | -0.6% | Nordamerika und Europa, höchste Entwicklerkapazität | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Anforderungen an Sicherheit, Änderungskontrolle und Produktionstests
Die Produktionssicherheit bleibt ein wesentliches Hindernis in kritischer Infrastruktur, Fertigung und Gesundheitsversorgung. Ein schlecht kontrollierter Emulationslauf kann den Betrieb unterbrechen oder Sicherheitssysteme beeinträchtigen. Organisationen erfordern häufig strenge Genehmigungsgrenzen, zuverlässige Rollback-Verfahren, sichere Ausführungsprotokolle und isolierte Testnetzwerke, bevor sie die Plattform einsetzen. CISA und das Homeland Security Systems Engineering and Development Institute entwickelten eine Caldera-Erweiterung für Operational Technology und demonstrierten damit den spezialisierten Aufwand, der für dieses Umfeld erforderlich ist. Diese Anforderungen können die Verkaufszyklen im Adversary Emulation Platform Markt verlängern. Sie machen auch verwaltete Validierung attraktiver, wenn einer Organisation dediziertes offensives Sicherheitspersonal fehlt.
Integrationskomplexität über fragmentierte Sicherheitskontrollen hinweg
Große Organisationen betreiben häufig separate SIEM-, SOAR-, Endpunkt-, Netzwerk- und Cloud-Sicherheitsprodukte. Diese Systeme verwenden oft unterschiedliche Telemetrieformate und Behebungsprozesse. Der Wert eines Emulationsbefunds sinkt, wenn er sich nicht in die bereits verwendeten Case-Management- und Behebungstools integrieren lässt. Dies ist ein Problem für den Adversary Emulation Platform Markt, da manuelle Übersetzung die Validierung verlangsamt und die Abdeckung reduziert. ESET identifizierte Komplexität und Integration im Jahr 2026 als wesentliche Hindernisse für fortschrittliche Sicherheitsinvestitionen bei kleinen und mittleren Unternehmen. Anbieter mit vorgefertigten Integrationen können diese betriebliche Belastung reduzieren und haben einen Vorteil gegenüber isolierten Testprodukten.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Plattformtyp:
Breach-Simulation führt, während Angriffspfad-Validierung an Bedeutung gewinntBreach and Attack Simulation hielt im Jahr 2026 einen Marktanteil von 61,22 % am Adversary Emulation Platform Markt. Seine etablierte Position spiegelt den Bedarf an wiederholbaren Nachweisen wider, dass Sicherheitskontrollen bekannte Angriffsmethoden erkennen und verhindern. Vorschriften für Finanzdienstleistungen und Anforderungen an die Zahlungssicherheit verstärken den Bedarf an dokumentierten Testprogrammen. Die Angriffspfad-Validierung soll bis 2032 eine CAGR von 26,30 % verzeichnen. Sie zeigt, wie ein Angreifer Schwachstellen ausnutzen und sich über Systeme hinweg bewegen könnte, und hilft Unternehmen, verbundene Risiken zu priorisieren.
Automatisiertes Penetrationstesting und automatisiertes Red Teaming befinden sich im mittleren Wachstumsbereich, da Anbieter Orchestrierungs- und KI-gestützte Fähigkeiten hinzufügen. MITRE ATT&CK Version 18 erweiterte die Abdeckung für Kubernetes, CI/CD-Pipelines und Cloud-Identität und bietet Plattformen aktuellere Technikinhalte für automatisierte Tests. Pentera stellte im März 2026 Pentera 8 mit Pentera Peer vor, einer Schnittstelle in natürlicher Sprache zur Steuerung von Angriffstests. Andere Plattformtypen, einschließlich Operational-Technology-Simulation und KI-Modell-Red-Teaming, sind umsatzmäßig kleiner, sind aber relevant, wo generische IT-Tests spezialisierte Risiken nicht abdecken. Snyk startete im August 2026 Evo Continuous Offensive Security und zeigte damit, dass Anwendungssicherheitsanbieter in diesen Teil des Adversary Emulation Platform Markts eintreten.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodus:
On-Premises behält die Kontrolle, während die Cloud-Nutzung zunimmtOn-Premises-Bereitstellung hielt im Jahr 2026 einen Marktanteil von 71,12 % am Adversary Emulation Platform Markt. Unternehmen in den Bereichen Verteidigung, Finanzen und anderen regulierten Bereichen halten Validierungsdaten häufig innerhalb kontrollierter Infrastruktur, da diese spezifische Kontrollschwächen aufdecken können. Die Defense Information Systems Agency wählte AttackIQ im August 2026 für die unternehmensweite Validierung der gegnerischen Exposition im Defense Information Systems Network aus. Diese Entscheidung zeigt, warum große institutionelle Käufer weiterhin perimeterkontrollierte Designs bevorzugen können. On-Premises-Agenten bleiben relevant, wo interne Netzwerk- und Operational-Technology-Umgebungen direkten Testzugang benötigen.
Die Cloud-Bereitstellung soll bis 2032 mit einer CAGR von 26,88 % wachsen. SaaS-Bereitstellung kann Infrastrukturanforderungen senken und die laufende Breach-Simulation für mittelständische Sicherheitsteams erleichtern. Horizon3.ai erhielt die FedRAMP High-Autorisierung für NodeZero, was zeigt, dass cloud-basierte Validierung strenge bundesstaatliche Anforderungen erfüllen kann. SafeBreach stellte im April 2026 eine KI-gestützte Lösung für kontinuierliches Bedrohungsexpositions-Management vor, die Expositionsvalidierung mit cloud-basierter Risikoorchestrierung kombiniert. Das Betriebsmodell kann daher lokale Agenten für interne Tests mit Cloud-Orchestrierung für externe Exposition und Berichterstattung kombinieren, sodass sich der Adversary Emulation Platform Markt nicht einheitlich über Bereitstellungsmodelle hinweg entwickelt.
Nach Unternehmensgröße:
Unternehmensausgaben verankern die Nachfrage, während KMU Wachstum hinzufügenGroße Unternehmen hielten im Jahr 2026 einen Marktanteil von 70,40 % am Adversary Emulation Platform Markt. Ihre Technologieumgebungen umfassen in der Regel Endpunkte, Cloud-Workloads, Identitätssysteme, Geschäftsanwendungen und manchmal Operational Technology. Diese Breite schafft einen stärkeren Bedarf an zentralisierter Validierung und Behebungsworkflows. Pentera erwarb im Oktober 2025 DevOcean, um automatisierte Behebungsorchestrierung, Ticketing und Compliance-Berichterstattung zu seinem Validierungsangebot hinzuzufügen. IBM berichtete, dass 85 % der Organisationen planten, die Sicherheitsausgaben nach dem Erfahren von Bedrohungen durch KI-Modelle der Spitzenklasse zu erhöhen.
Kleine und mittlere Unternehmen sollen bis 2032 mit einer CAGR von 27,10 % wachsen. Abonnementdienste und verwaltete Tests reduzieren die anfänglichen Qualifikations- und Kapitalanforderungen, die die Einführung früher einschränkten. ESET berichtete, dass 40 % der kleinen und mittleren Unternehmen einen Anstieg der Cybersicherheitsbudgets erwarteten, wobei Cloud-Sicherheit die zweitgrößte geplante Investition war. IBM schätzte die Kosten einer Sicherheitsverletzung bei kleinen Unternehmen in seinem Bericht von 2025 auf 120.000 bis 1,24 Millionen USD. Das finanzielle Risiko unterstützt die Nachfrage nach kostengünstigeren Validierungsdiensten, obwohl der Fachkräftemangel bedeutet, dass dieser Teil des Adversary Emulation Platform Markts auf einfache Bereitstellung und fachkundige Beratung angewiesen ist.

Nach Endnutzer:
Finanzdienstleistungen führen, während die staatliche Nachfrage zunimmtBanken, Finanzdienstleistungen und Versicherungen hielten im Jahr 2026 einen Marktanteil von 29,15 % am Adversary Emulation Platform Markt. Diese Organisationen unterliegen detaillierten Resilienzpflichten und haben hohe Konsequenzen, wenn Sicherheitskontrollen versagen. IBM stellte fest, dass Sicherheitsverletzungen im Finanzdienstleistungsbereich im Jahr 2026 durchschnittlich 6,3 Millionen USD kosteten, 1,3 Millionen USD über dem globalen Durchschnitt.[2] DORA, Anforderungen an die Zahlungssicherheit und jährliche Penetrationstest-Erwartungen haben wiederkehrende Validierung zu einem formaleren betrieblichen Bedarf gemacht. Komplexe hybride Umgebungen machen Angriffspfad-Tests neben konventioneller Breach-Simulation ebenfalls relevant.
Regierung und öffentliche Verwaltung sollen bis 2032 mit einer CAGR von 25,71 % wachsen. Staatliche Cyberprogramme und Verteidigungsmodernisierung erhöhen die Nachfrage nach realistischen Tests in öffentlichen Netzwerken. CISA plante Cyber Storm X für Herbst 2026 als zehnte zweijährliche nationale Cyberübung, bei der Bundes-, Landes-, Kommunal- und Privatsektor-Teilnehmer zusammenkommen. Die Auswahl von AttackIQ bietet ein Modell für die Standardisierung kontinuierlicher Validierung in einer großen Verteidigungsumgebung. Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Industriefertigung, Energie und Versorgungsunternehmen sowie Einzelhandel und E-Commerce verbreitern die Kundenbasis und benötigen Nachweise, dass Kontrollen unter sich ändernden Bedingungen funktionieren.
Geografische Analyse
Markt für Adversary-Emulation-Plattformen in Nordamerika
Nordamerika hielt im Jahr 2026 einen Anteil von 36,18 % am Markt für Adversary-Emulation-Plattformen. Die Region vereint eine dichte Basis an Cybersicherheitsanbietern mit ausgereifter Unternehmensbeschaffung und staatlichen Sicherheitsprogrammen. CISA, die Securities and Exchange Commission, das New York Department of Financial Services sowie nationale Verteidigungsorganisationen schaffen ein breites politisches Umfeld für die formale Sicherheitsvalidierung. Die Entscheidung der Defense Information Systems Agency, AttackIQ im gesamten Defense Information Systems Network einzusetzen, unterstützt die Nutzung plattformbasierter Tests in der Region zusätzlich.[3] Kanada stützt die regionale Nachfrage, da Finanzinstitute Cloud-Dienste einführen und sich an bedrohungsorientierten Testanforderungen ausrichten.
Markt für Adversary-Emulation-Plattformen im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 26,05 % wachsen. Die Region vereint Vorschriften im Finanzsektor, den Schutz kritischer Infrastrukturen, die Einführung von Cloud-Diensten sowie Anbieter für autonomes Testen. In Japan begann JSOL im Juni 2026 mit dem kommerziellen Vertrieb von Horizon3.ai NodeZero. GMO Cybersecurity by IELA führte im Juli 2026 seinen KI-White-Hacker-Penetrationstest-Dienst ein und stellte seinen Net de Shindan KI-White-Hacker-Intrusion-Test im September 2026 allgemein zur Verfügung. Die Information Technology Promotion Agency Japans fördert die Forschung zu autonomen KI-Penetrationstests, um die lokale Produktentwicklung zu unterstützen.
Markt für Adversary-Emulation-Plattformen in Europa, Amerika und dem Nahen Osten
Europa ist der zweitgrößte regionale Umsatzpool, wobei Deutschland, das Vereinigte Königreich und Frankreich die führenden Märkte sind. DORA hat die Nachfrage im Finanzdienstleistungssektor der Europäischen Union konzentriert, während NIS2 weitere Sektoren in strukturierte Cybersicherheitsprogramme einbezieht. Brasilien und Mexiko bauen ihre digitale Infrastruktur aus, während Saudi-Arabien und die Vereinigten Arabischen Emirate Programme zur Cyberresilienz kritischer Infrastrukturen aufbauen. In diesen Regionen gibt es weniger etablierte Anbieterinstallationen, was Chancen für verwaltete und cloudbasierte Angebote mit lokalen Partnern schafft.
Wettbewerbslandschaft
Marktkonzentration
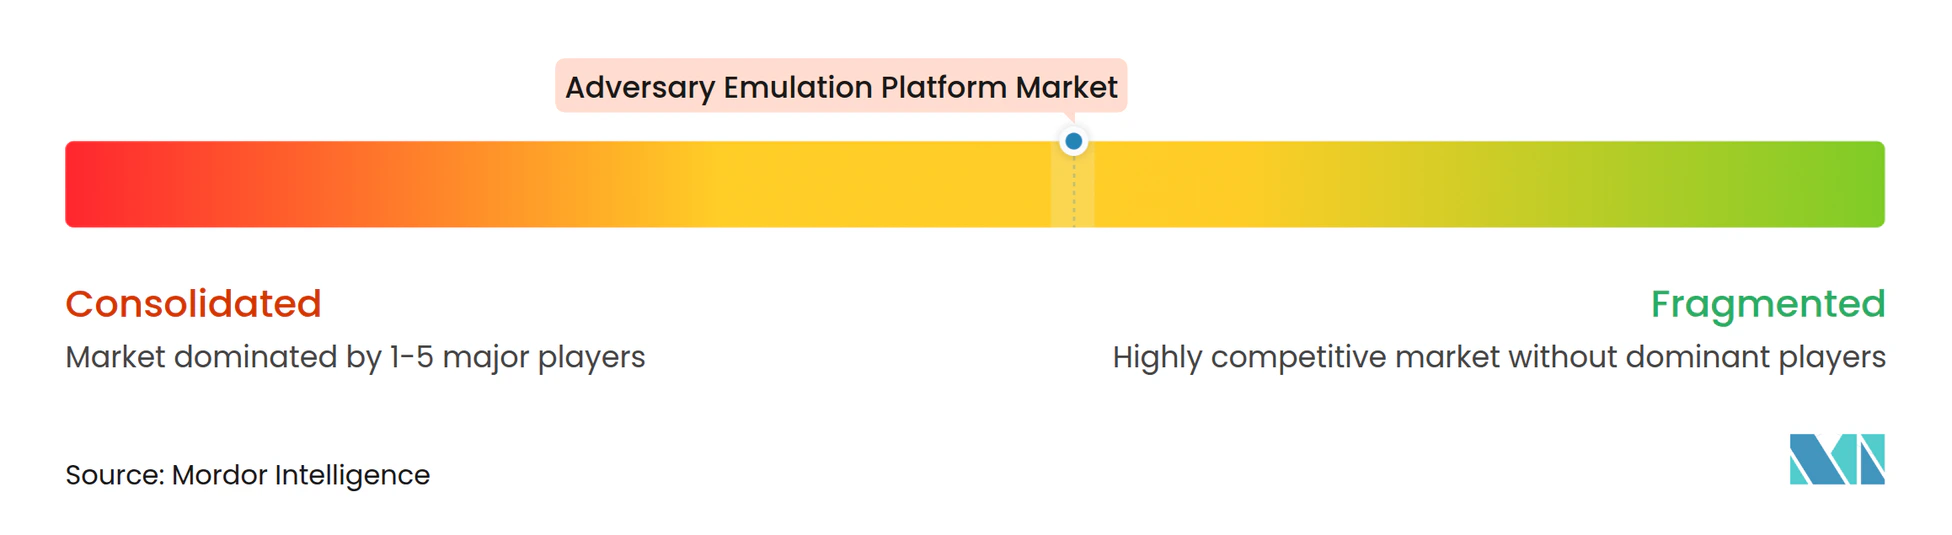
Der Adversary Emulation Platform Markt ist unter großen Anbietern mäßig konzentriert, bleibt jedoch unter kleineren Anbietern in den Bereichen automatisiertes Penetrationstesting, Operational Technology und KI-Red-Teaming fragmentiert. Pentera, AttackIQ, Cymulate, Picus Security, SafeBreach und Horizon3.ai sind prominente Wettbewerber mit breiteren Plattformpositionen. Pentera berichtete Anfang 2026, mehr als 100 Millionen USD an jährlich wiederkehrenden Einnahmen überschritten zu haben. Horizon3.ai sammelte im August 2026 250 Millionen USD bei einer Bewertung von über 2 Milliarden USD ein, was darauf hindeutet, dass Skalierung, Inhaltstests und Vertrieb zunehmend wichtiger werden.
Führende Anbieter erweitern sich von eigenständigen Validierungstools hin zu umfassenderen Exposure-Management-Angeboten. SafeBreach startete im April 2026 eine KI-gestützte Lösung für kontinuierliches Bedrohungsexpositions-Management. Cymulate führte im Juni 2026 Agentic Cyber Defense Engineering ein, einschließlich Vero AI, Mitigation Hub und Detection Studio.[4] AttackIQ stellte im Juli 2026 AVA Agentic OS für kontinuierliches Bedrohungsexpositions-Management vor. Das gemeinsame Ziel ist es, Tests, Priorisierung und Maßnahmen zu verbinden, während ATT&CK-konforme Inhalte und Compliance-Nachweise die regulierte Beschaffung unterstützen.
Offene Chancen bestehen bei produktionssicherem Operational-Technology-Testing, KI-System-Red-Teaming und verwalteter Validierung für kleinere Organisationen. Pentera erwarb im November 2025 EVA Information Security, um seine Fähigkeiten auf KI-Ökosysteme, agentische Anwendungen und Schnittstellen für große Sprachmodelle auszuweiten. Cymulate führte im August 2026 einen MCP-Server und ein Claude-Plugin ein, um seine Vero-AI-Architektur in Workflows für KI-Sicherheitsoperationen von Drittanbietern zu erweitern. SCYTHE zielt auf industrielle und Verteidigungsanwendungsfälle über IT-, Cloud-, Operational-Technology- und KI-Angriffsflächen ab, wo sichere Ausführung und praktische Integration entscheidend sind.
Adversary Emulation Platform Branchenführer
-
AttackIQ, Inc.
-
BreachLock, Inc.
-
Cyberbit Ltd.
-
CyCognito Ltd.
-
Cymulate Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Adversary-Emulation-Plattformen Unternehmen in diesem Bericht
- AttackIQ, Inc.
- BreachLock, Inc.
- Cyberbit Ltd.
- CyCognito Ltd.
- Cymulate Ltd.
- Foreseeti AB
- FourCore GmbH
- Horizon3.ai, Inc.
- Mitigant, Inc.
- NopSec, Inc.
- Pentera Security Ltd.
- Picus Security, Inc.
- Prelude Security, Inc.
- Ridge Security, Inc.
- SafeBreach, Inc.
- SCYTHE, Inc.
- ThreatModeler Software, Inc.
- Valitrix, Inc.
- XM Cyber Ltd.
- Cronus Cyber Technology Ltd.
Neueste Industrielle Entwicklungen in Markt für Adversary-Emulation-Plattformen
- September 2026: GMO Cybersecurity by IELA machte Net de Shindan KI-White-Hacker-Intrusion-Test allgemein verfügbar und bietet damit einen KI-agenten-gesteuerten Black-Box-Penetrationstest-Dienst für öffentlich zugängliche Unternehmens-IT-Assets.
- August 2026: AttackIQ stellte AVA Agentic OS vor, ein agentisches Betriebssystem für kontinuierliches Bedrohungsexpositions-Management, das spezialisierte KI-Agenten für Cybersicherheitsmissionen koordiniert.
- August 2026: DISA wählte AttackIQ als unternehmensweite Plattform zur Validierung der gegnerischen Exposition für das Verteidigungsministerium aus und schuf damit eine abteilungsweite Fähigkeit zur Messung der Verteidigungseffektivität im Defense Information Systems Network.
- August 2026: Horizon3.ai sammelte 250 Millionen USD in einer Series-E-Finanzierungsrunde bei einer Bewertung von über 2 Milliarden USD ein, mit Unterstützung von Singapurs EDBI, SAIC und Qualcomm Ventures.
Globaler Adversary Emulation Platform Marktbericht – Umfang
Der Adversary Emulation Platform Markt umfasst Softwareplattformen und zugehörige Dienste, die reale Cyberangriffe, Angreiferverhalten sowie Taktiken, Techniken und Verfahren (TTPs) von Angreifern simulieren, um die Wirksamkeit organisatorischer Sicherheitskontrollen und Cyber-Resilienz zu bewerten. Diese Plattformen ermöglichen kontinuierliche Sicherheitsvalidierung durch Breach and Attack Simulation, automatisiertes Penetrationstesting, Angriffspfad-Analyse und automatisiertes Red Teaming. Sie helfen Organisationen, Kontrollschwächen zu identifizieren, Behebungsmaßnahmen zu priorisieren, Bedrohungserkennungsfähigkeiten zu validieren und die Bereitschaft zur Reaktion auf Vorfälle in On-Premises-, Cloud- und Hybridumgebungen zu verbessern. Der Markt umfasst Softwareabonnements, Plattformlizenzierung, verwaltete Dienste, Implementierung, Support und Schulungen im Zusammenhang mit Adversary-Emulation-Technologien.
Der Adversary Emulation Platform Marktbericht ist segmentiert nach Plattformtyp (Breach and Attack Simulation, Automatisiertes Penetrationstesting, Angriffspfad-Validierung, Automatisiertes Red Teaming und weitere Plattformtypen), Bereitstellungsmodus (On-Premises und Cloud), Unternehmensgröße (Große Unternehmen sowie Kleine und mittlere Unternehmen), Endnutzer (Banken, Finanzdienstleistungen und Versicherungen [BFSI], Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Industriefertigung, Energie und Versorgungsunternehmen, Einzelhandel und E-Commerce sowie weitere Endnutzer) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Breach and Attack Simulation |
| Automatisiertes Penetrationstesting |
| Angriffspfad-Validierung |
| Automatisiertes Red Teaming |
| Weitere Plattformtypen |
| On-Premises |
| Cloud |
| Große Unternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industriefertigung |
| Energie und Versorgungsunternehmen |
| Einzelhandel und E-Commerce |
| Weitere Endnutzer |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Plattformtyp | Breach and Attack Simulation | |
| Automatisiertes Penetrationstesting | ||
| Angriffspfad-Validierung | ||
| Automatisiertes Red Teaming | ||
| Weitere Plattformtypen | ||
| Nach Bereitstellungsmodus | On-Premises | |
| Cloud | ||
| Nach Unternehmensgröße | Große Unternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzer | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industriefertigung | ||
| Energie und Versorgungsunternehmen | ||
| Einzelhandel und E-Commerce | ||
| Weitere Endnutzer | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist die prognostizierte Größe des Adversary Emulation Platform Markts?
Der Markt wird im Jahr 2026 auf 2,56 Milliarden USD geschätzt und soll bis 2032 einen Wert von 9,75 Milliarden USD erreichen, mit einer CAGR von 25,13 % im Zeitraum 2027–2032.
Warum setzen Organisationen Adversary Emulation Platforms ein?
Organisationen nutzen sie, um zu testen, ob Kontrollen aktuelles Angreiferverhalten erkennen und stoppen können, wobei Ransomware in 48 % der Sicherheitsverletzungen in Verizons Erkenntnissen von 2026 vorhanden war.
Welcher Plattformtyp hat den größten Marktanteil?
Breach and Attack Simulation führt mit einem Anteil von 61,22 % im Jahr 2026, während die Angriffspfad-Validierung der am schnellsten wachsende Plattformtyp mit einer CAGR von 26,30 % ist.
Warum nutzen regulierte Finanzinstitute diese Plattformen?
DORA, Anforderungen an die Zahlungssicherheit und Penetrationstest-Verpflichtungen erhöhen die Nachfrage nach dokumentierter, wiederholbarer Sicherheitsvalidierung.
Welches Bereitstellungsmodell wächst am schnellsten?
Die Cloud-Bereitstellung soll bis 2032 mit einer CAGR von 26,88 % wachsen, obwohl die On-Premises-Bereitstellung im Jahr 2026 einen Anteil von 71,12 % behält.
Welche Region wächst am schnellsten?
Der asiatisch-pazifische Raum soll bis 2032 mit einer CAGR von 26,05 % wachsen, unterstützt durch Sicherheitsanforderungen, Cloud-Einführung und autonome Testaktivitäten.