
Tamanho e Participação do Mercado de Plataforma de Emulação de Adversários
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 3.18 Bilhões de dólares |
| Tamanho do Mercado (2032) | 9.75 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 25.13 % |
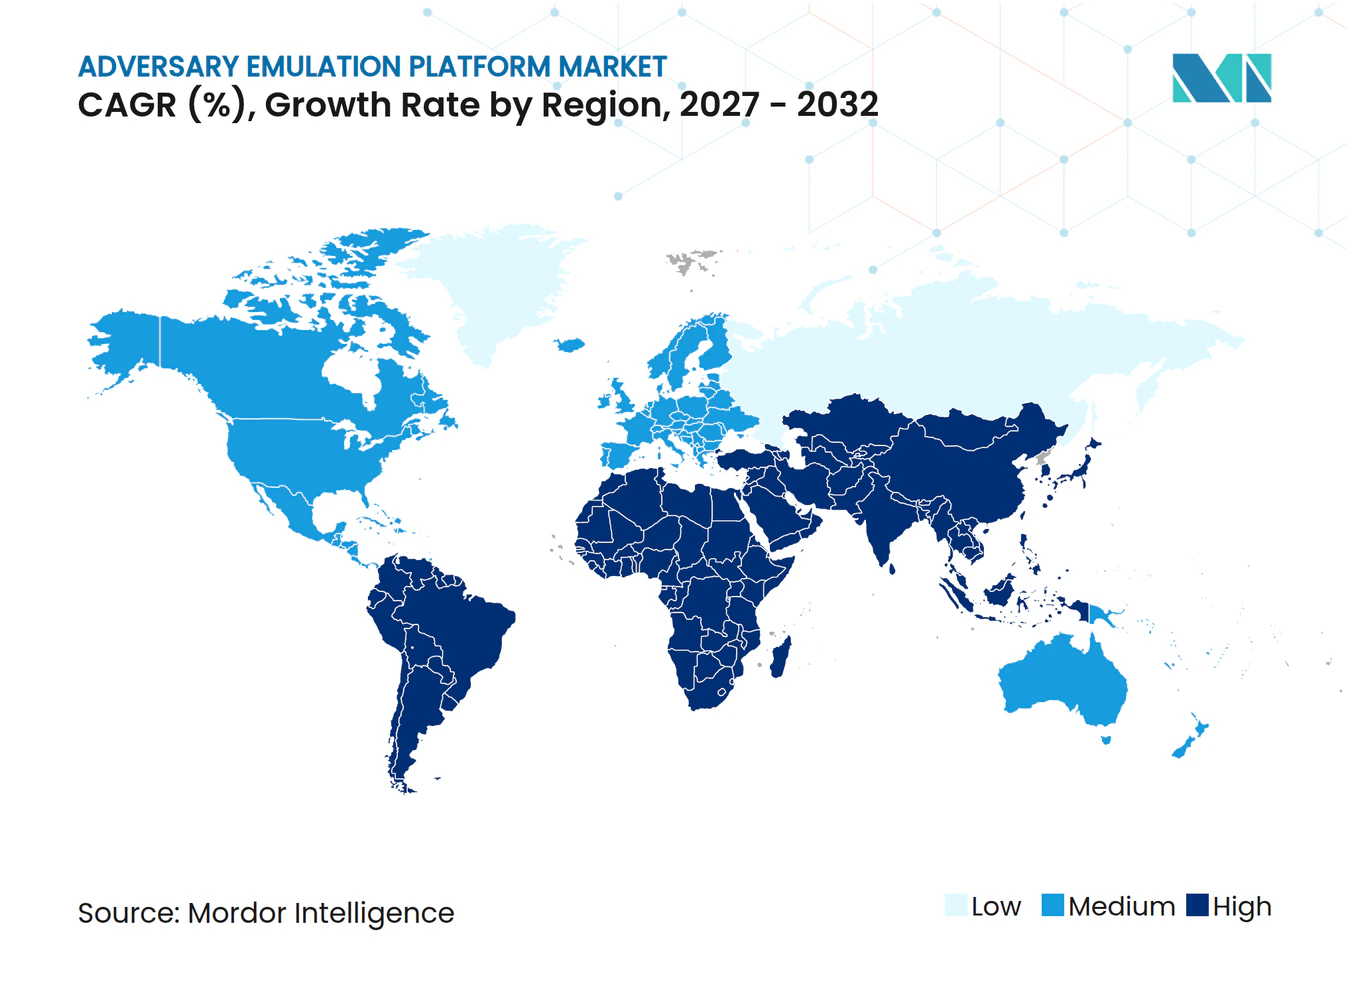
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Plataforma de Emulação de Adversários pela Mordor Intelligence
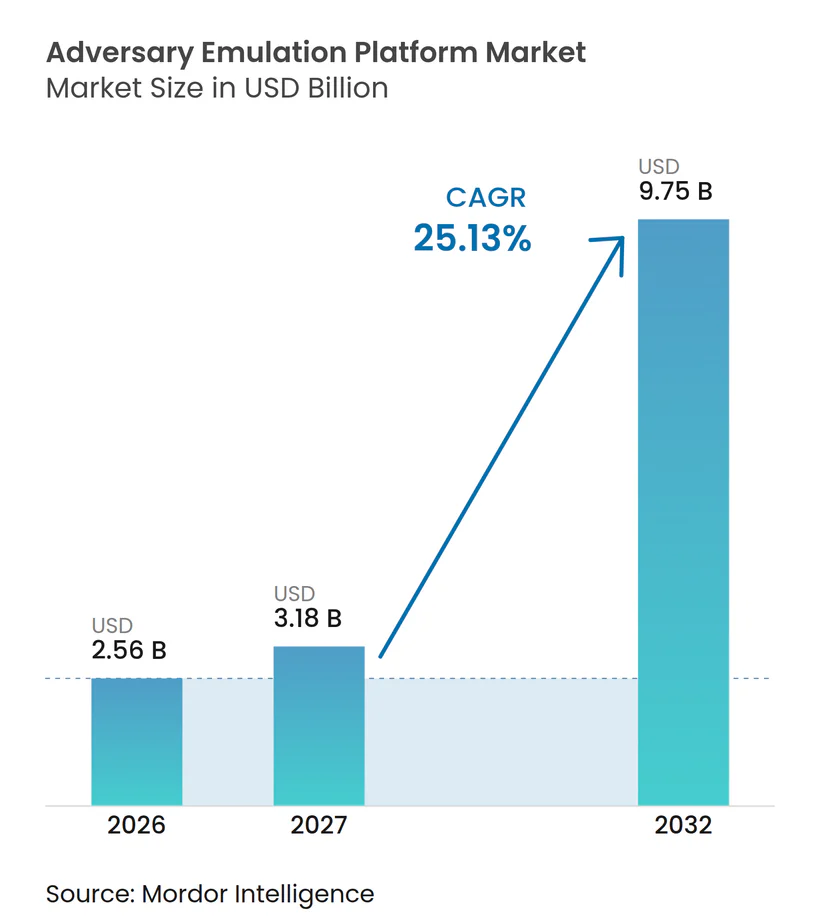
O tamanho do Mercado de Plataforma de Emulação de Adversários é projetado em 2,56 bilhões de USD em 2026 e tem previsão de atingir 9,75 bilhões de USD até 2032, registrando um CAGR de 25,13% durante 2027-2032. A demanda está se deslocando para a comprovação contínua de que os controles de segurança funcionam conforme o esperado, em vez de testes periódicos de conformidade. Os custos mais elevados de violações e os ciclos de ataque mais rápidos estão tornando a validação de controles uma prioridade orçamentária para grandes organizações. Os fornecedores estão respondendo ao combinar simulação de violação, teste de caminho de ataque e fluxos de trabalho de remediação em plataformas mais amplas de gestão de exposição. Isso favorece os provedores que conseguem atualizar o conteúdo de testes rapidamente e operar com segurança em ambientes de nuvem, identidade e tecnologia operacional. O Mercado de Plataforma de Emulação de Adversários também tem espaço para se expandir por meio de serviços gerenciados que ajudam empresas menores a utilizar testes avançados sem precisar construir grandes equipes internas de segurança.
Principais Conclusões do Relatório
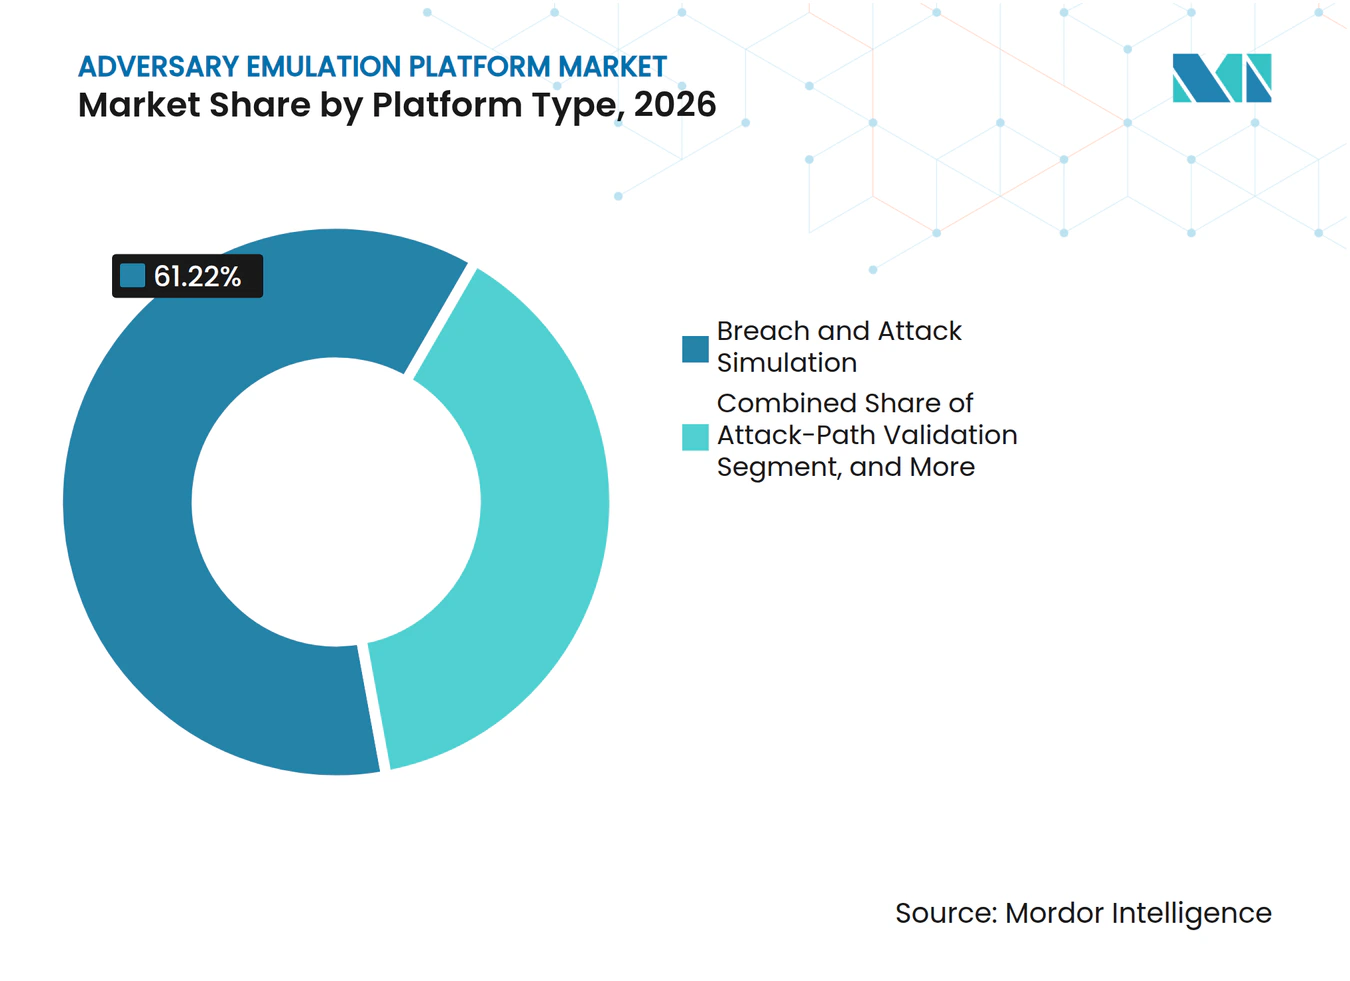
- Por tipo de plataforma, a simulação de violação e ataque detinha 61,22% da participação do Mercado de Plataforma de Emulação de Adversários em 2026, enquanto a validação de caminho de ataque tem projeção de expansão a um CAGR de 26,30% até 2032.
- Por modo de implantação, o modelo local detinha 71,12% da participação do Mercado de Plataforma de Emulação de Adversários em 2026, enquanto a implantação em nuvem tem projeção de expansão a um CAGR de 26,88% até 2032.
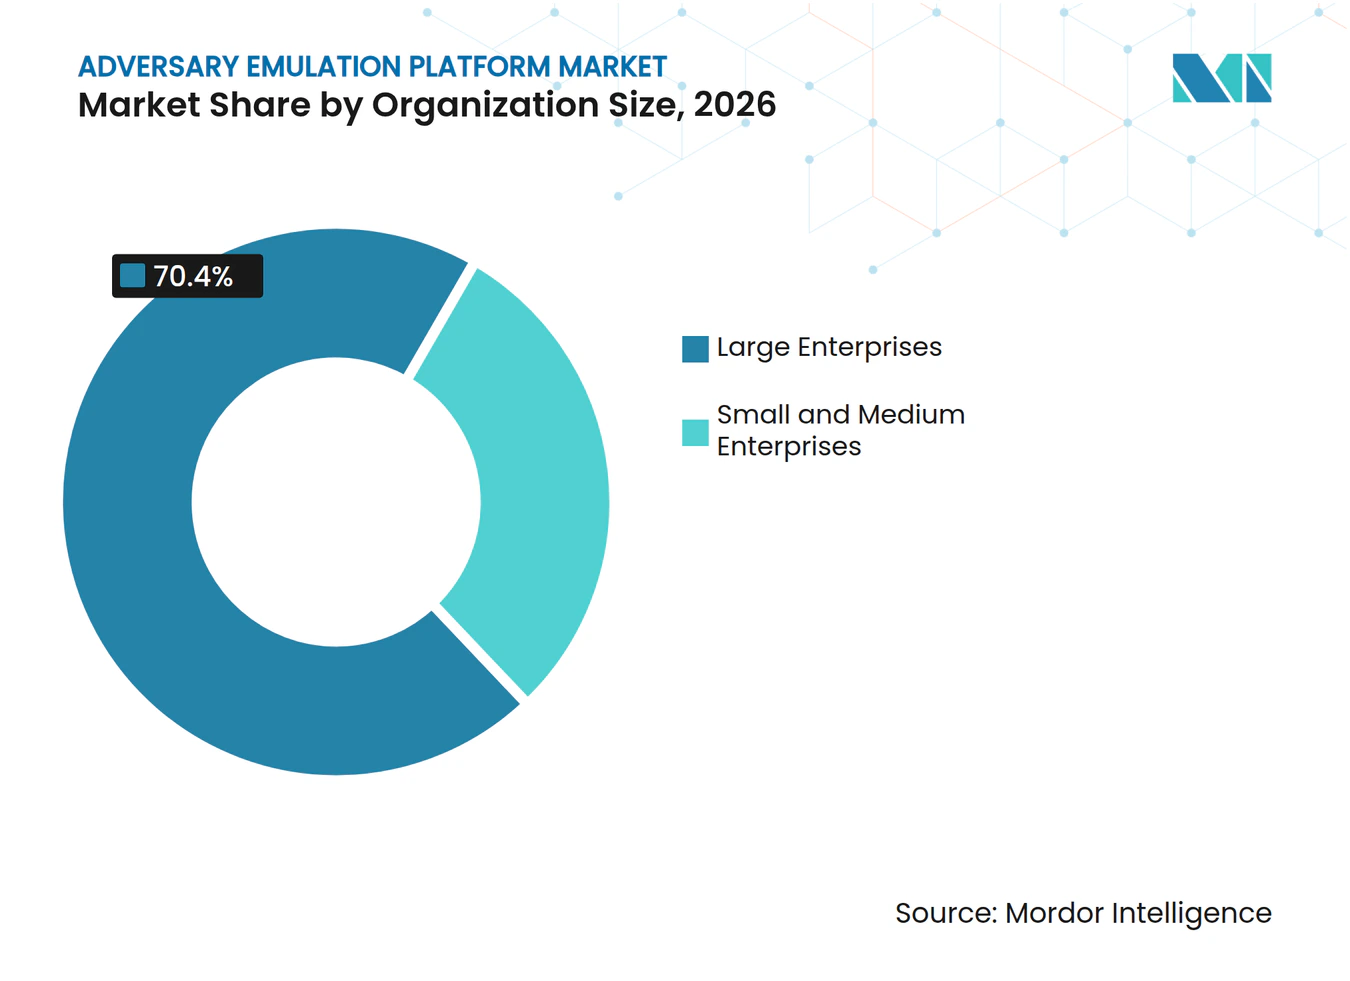
- Por tamanho de organização, as grandes empresas detinham 70,40% da participação do Mercado de Plataforma de Emulação de Adversários em 2026, enquanto as pequenas e médias empresas têm projeção de expansão a um CAGR de 27,10% até 2032.
- Por usuário final, o setor bancário, de serviços financeiros e seguros detinha 29,15% da participação do Mercado de Plataforma de Emulação de Adversários em 2026, enquanto o governo e a administração pública têm projeção de expansão a um CAGR de 25,71% até 2032.
- Por geografia, a América do Norte detinha 36,18% da participação do Mercado de Plataforma de Emulação de Adversários em 2026, enquanto a Ásia-Pacífico tem projeção de expansão a um CAGR de 26,05% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Crescente Sofisticação dos Adversários e Complexidade do Caminho de Ataque | +4.8% | Global | Curto prazo (≤ 2 anos) |
| Transição de Testes Periódicos para Validação Contínua de Segurança | +4.2% | América do Norte e Europa, com expansão para a Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Pressão Regulatória e do Conselho de Administração por Resiliência Cibernética Baseada em Evidências | +3.8% | União Europeia e América do Norte como núcleo, Ásia-Pacífico e Oriente Médio em crescimento | Médio prazo (2-4 anos) |
| Expansão em Nuvem, Identidade e Ambientes Híbridos | +3.2% | Global, concentrado na Ásia-Pacífico e América do Norte | Médio prazo (2-4 anos) |
| Escassez de Profissionais Qualificados em Segurança Ofensiva | +2.7% | Global, pronunciado na América do Sul, Oriente Médio e África | Médio prazo (2-4 anos) |
| Automação da Inteligência de Ameaças para Emulação | +2.3% | América do Norte e Europa como núcleo, com expansão global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Crescente Sofisticação dos Adversários e Complexidade do Caminho de Ataque
Os ataques habilitados por inteligência artificial estão reduzindo o intervalo entre a divulgação de uma vulnerabilidade e sua exploração. A IBM relatou que incidentes habilitados por IA representaram 25% das violações maliciosas em 2026, com custo médio de 6 milhões de USD, e cresceram 56% em relação ao ano anterior. A Verizon relatou ransomware em 48% das violações, o que continua a pressionar os defensores a testar os controles contra o comportamento evolutivo dos atacantes. O Mercado de Plataforma de Emulação de Adversários se beneficia quando os compradores priorizam a rapidez com que novas técnicas de ataque se tornam cenários de teste seguros. A AttackIQ lançou 25 pacotes de emulação focados em ransomware em janeiro de 2026, demonstrando o ciclo mais curto de atualização de conteúdo que as equipes de segurança esperam cada vez mais. Plataformas com engenharia de conteúdo automatizada podem, portanto, competir tanto em tempo de resposta quanto em cobertura de técnicas.
Transição de Testes Periódicos para Validação Contínua de Segurança
Os testes de penetração anuais oferecem apenas uma visão limitada de se os controles continuam a funcionar à medida que os sistemas e os métodos dos atacantes mudam. O Mercado de Plataforma de Emulação de Adversários está se beneficiando de uma transição para simulação e medição repetidas em ambientes de segurança em produção. A CISA utilizou duas avaliações de red team de infraestrutura crítica para recomendar a simulação contínua de adversários em vez de exercícios pontuais. Essa recomendação tem peso particular para compradores do setor público e operadores regulados que precisam de evidências defensáveis do desempenho dos controles. Os testes contínuos também reduzem o ônus manual de organizar exercícios separados para cada grande mudança tecnológica. Os fornecedores que integram os resultados em processos de remediação e gestão de tickets estão em melhor posição para reter clientes à medida que a validação se torna um processo operacional.
Pressão Regulatória e do Conselho de Administração por Resiliência Cibernética Baseada em Evidências
O DORA entrou em vigor em 17 de janeiro de 2025 e estabelece requisitos de resiliência operacional digital para entidades financeiras abrangidas na União Europeia.[1] Suas disposições de teste apoiam testes recorrentes de TIC e testes de penetração orientados por ameaças para entidades significativas aplicáveis. O Mercado de Plataforma de Emulação de Adversários é sustentado por expectativas de teste semelhantes em ambientes de pagamentos e serviços financeiros. Essas regras tornam a validação documentada e repetível mais relevante do que exercícios de teste informais. O NIS2 também estende as obrigações de cibersegurança a 18 setores críticos, ampliando o grupo de organizações que precisam de programas estruturados de resiliência. Os fornecedores que mapeiam seu conteúdo e relatórios para estruturas regulatórias estabelecidas podem reduzir o atrito de aquisição para os compradores.
Expansão em Nuvem, Identidade e Ambientes Híbridos
As cargas de trabalho em nuvem e os sistemas de identidade criaram caminhos de ataque que não se encaixam nos programas tradicionais de teste local. O MITRE introduziu a emulação de adversários em nuvem em suas Avaliações ATT&CK de 2025, incluindo testes contra técnicas de identidade nativas de nuvem associadas ao Scattered Spider. O MITRE e a Cloud Security Alliance também mapearam a versão 4.1 da Matriz de Controles de Nuvem para mais de 900 relacionamentos entre técnicas e controles do ATT&CK em 17 domínios. Isso torna a cobertura de nuvem e identidade um requisito básico de avaliação para o Mercado de Plataforma de Emulação de Adversários. A Cymulate ingressou na Rede de Integração Wiz em janeiro de 2026, permitindo que clientes conjuntos executem simulações dentro dos fluxos de trabalho de nuvem existentes. Provedores sem bibliotecas nativas de nuvem enfrentam uma posição mais fraca em avaliações de empresas híbridas.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Altos Requisitos de Segurança, Controle de Mudanças e Testes em Produção | -1.4% | Global, mais agudo em infraestrutura crítica e ambientes de tecnologia operacional | Curto prazo (≤ 2 anos) |
| Complexidade de Integração em Controles de Segurança Fragmentados | -1.0% | Global, pronunciado em grandes empresas com pilhas legadas de SIEM/SOAR | Médio prazo (2-4 anos) |
| Disponibilidade Limitada de Dados de Alta Fidelidade sobre Comportamento de Ameaças | -0.8% | Global, mais restritivo em mercados emergentes | Médio prazo (2-4 anos) |
| Alternativas de Código Aberto e Desenvolvimento Interno de Ferramentas | -0.6% | América do Norte e Europa, maior capacidade de desenvolvimento | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Altos Requisitos de Segurança, Controle de Mudanças e Testes em Produção
A segurança em produção continua sendo um obstáculo relevante em infraestrutura crítica, manufatura e ambientes de saúde. Uma execução de emulação mal controlada pode interromper operações ou afetar sistemas de segurança. As organizações frequentemente exigem limites de autorização rigorosos, procedimentos confiáveis de reversão, protocolos de execução segura e redes de teste isoladas antes de utilizar a plataforma. A CISA e o Instituto de Engenharia e Desenvolvimento de Sistemas de Segurança Interna desenvolveram uma extensão do Caldera para tecnologia operacional, demonstrando o trabalho especializado necessário para esse ambiente. Esses requisitos podem prolongar os ciclos de vendas no Mercado de Plataforma de Emulação de Adversários. Eles também tornam a validação gerenciada mais atraente onde uma organização não possui pessoal dedicado de segurança ofensiva.
Complexidade de Integração em Controles de Segurança Fragmentados
Grandes organizações comumente operam produtos separados de SIEM, SOAR, endpoint, rede e segurança em nuvem. Esses sistemas frequentemente utilizam formatos de telemetria e processos de remediação diferentes. O valor de uma descoberta de emulação diminui se ela não puder ser integrada às ferramentas de gestão de casos e remediação que as equipes já utilizam. Isso é uma preocupação para o Mercado de Plataforma de Emulação de Adversários porque a tradução manual retarda a validação e reduz a cobertura. A ESET identificou a complexidade e a integração como as principais barreiras ao investimento avançado em segurança entre pequenas e médias empresas em 2026. Fornecedores com integrações prontas podem reduzir esse ônus operacional e têm vantagem sobre produtos de teste isolados.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Plataforma:
A Simulação de Violação Lidera, Enquanto a Validação de Caminho de Ataque Ganha TerrenoA simulação de violação e ataque detinha 61,22% da participação do Mercado de Plataforma de Emulação de Adversários em 2026. Sua posição consolidada reflete a necessidade de evidências repetíveis de que os controles de segurança detectam e previnem métodos de ataque conhecidos. As regras de serviços financeiros e as expectativas de segurança de pagamentos reforçam a necessidade de programas de teste documentados. A validação de caminho de ataque tem projeção de registrar um CAGR de 26,30% até 2032. Ela mostra como um atacante poderia explorar vulnerabilidades e se mover entre sistemas, ajudando as empresas a priorizar exposições conectadas.
O teste de penetração automatizado e o red teaming automatizado ocupam a faixa intermediária de crescimento à medida que os fornecedores adicionam orquestração e capacidades assistidas por inteligência artificial. A versão 18 do MITRE ATT&CK expandiu a cobertura para Kubernetes, pipelines de CI/CD e identidade em nuvem, fornecendo às plataformas conteúdo de técnicas mais atualizado para uso em testes automatizados. A Pentera introduziu o Pentera 8 em março de 2026 com o Pentera Peer, uma interface em linguagem natural para direcionar testes adversariais. Outros tipos de plataforma, incluindo simulação de tecnologia operacional e red teaming de modelos de IA, permanecem menores em receita, mas são relevantes onde os testes genéricos de TI não abordam riscos especializados. A Snyk lançou o Evo Continuous Offensive Security em agosto de 2026, mostrando que fornecedores de segurança de aplicações estão ingressando nessa parte do Mercado de Plataforma de Emulação de Adversários.



Por Modo de Implantação:
O Modelo Local Mantém o Controle, Enquanto o Uso em Nuvem se ExpandeA implantação local detinha 71,12% da participação do Mercado de Plataforma de Emulação de Adversários em 2026. Empresas de defesa, finanças e outros setores regulados frequentemente mantêm os dados de validação dentro de infraestrutura controlada porque eles podem revelar lacunas específicas de controle. A Agência de Sistemas de Informação de Defesa selecionou a AttackIQ em agosto de 2026 para validação adversarial de exposição empresarial em toda a Rede de Sistemas de Informação de Defesa. Essa decisão mostra por que grandes compradores institucionais podem continuar a preferir designs controlados por perímetro. Os agentes locais permanecem relevantes onde ambientes de rede interna e tecnologia operacional precisam de acesso direto para testes.
A implantação em nuvem tem projeção de crescer a um CAGR de 26,88% até 2032. A entrega via SaaS pode reduzir os requisitos de infraestrutura e facilitar a simulação contínua de violações para equipes de segurança do mercado intermediário. A Horizon3.ai recebeu autorização FedRAMP High para o NodeZero, indicando que a validação entregue via nuvem pode atender a rigorosos requisitos federais. A SafeBreach introduziu uma solução de gestão contínua de exposição a ameaças com inteligência artificial em abril de 2026, combinando validação de exposição com orquestração de riscos entregue via nuvem. O modelo operacional pode, portanto, combinar agentes locais para testes internos com orquestração em nuvem para exposição externa e relatórios, de modo que o Mercado de Plataforma de Emulação de Adversários não se mova de forma uniforme entre os modelos de implantação.
Por Tamanho de Organização:
Os Gastos Empresariais Ancoram a Demanda, Enquanto as PMEs Adicionam CrescimentoAs grandes empresas detinham 70,40% da participação do Mercado de Plataforma de Emulação de Adversários em 2026. Seus ambientes tecnológicos geralmente abrangem endpoints, cargas de trabalho em nuvem, sistemas de identidade, aplicações de negócios e, às vezes, tecnologia operacional. Essa amplitude cria uma necessidade maior de fluxos de trabalho centralizados de validação e remediação. A Pentera adquiriu a DevOcean em outubro de 2025 para adicionar orquestração automatizada de remediação, gestão de tickets e relatórios de conformidade à sua oferta de validação. A IBM relatou que 85% das organizações planejavam aumentar os gastos com segurança após tomar conhecimento das ameaças de modelos de IA de fronteira.
As pequenas e médias empresas têm projeção de crescer a um CAGR de 27,10% até 2032. Os serviços de assinatura e os testes gerenciados reduzem os requisitos iniciais de habilidades e capital que antes limitavam a adoção. A ESET relatou que 40% das pequenas e médias empresas esperavam um aumento nos orçamentos de cibersegurança, com a segurança em nuvem sendo o segundo maior investimento planejado. A IBM estimou o custo de uma violação em pequenas empresas entre 120.000 USD e 1,24 milhão de USD em seu relatório de 2025. A exposição financeira sustenta a demanda por serviços de validação de menor custo, embora a escassez de habilidades signifique que essa parte do Mercado de Plataforma de Emulação de Adversários depende da facilidade de implantação e orientação especializada.

Por Usuário Final:
Os Serviços Financeiros Lideram, Enquanto a Demanda Governamental AceleraO setor bancário, de serviços financeiros e seguros detinha 29,15% da participação do Mercado de Plataforma de Emulação de Adversários em 2026. Essas organizações enfrentam obrigações detalhadas de resiliência e altas consequências quando os controles de segurança falham. A IBM constatou que as violações em serviços financeiros custaram em média 6,3 milhões de USD em 2026, 1,3 milhão de USD acima da média global.[2] O DORA, os requisitos de segurança de pagamentos e as expectativas de testes de penetração anuais tornaram a validação recorrente uma necessidade operacional mais formal. Os complexos ambientes híbridos também tornam o teste de caminho de ataque relevante ao lado da simulação convencional de violação.
O governo e a administração pública têm projeção de crescer a um CAGR de 25,71% até 2032. Os programas cibernéticos soberanos e a modernização da defesa estão aumentando a demanda por testes realistas em redes públicas. A CISA planejou o Cyber Storm X para o outono de 2026 como seu décimo exercício cibernético nacional bienal, reunindo participantes federais, estaduais, locais e do setor privado. A seleção da AttackIQ fornece um modelo para padronizar a validação contínua em um grande ambiente de defesa. Saúde e ciências da vida, TI e telecomunicações, manufatura industrial, energia e serviços públicos, e varejo e comércio eletrônico ampliam a base de clientes e precisam de evidências de que os controles funcionam em condições mutáveis.
Análise Geográfica
Mercado de Plataforma de Emulação de Adversários da América do Norte
A América do Norte detinha 36,18% da participação no Mercado de Plataforma de Emulação de Adversários em 2026. A região combina uma densa base de fornecedores de cibersegurança com processos maduros de aquisição empresarial e programas federais de segurança. A CISA, a Comissão de Valores Mobiliários, o Departamento de Serviços Financeiros de Nova York e as organizações de defesa nacional criam um amplo ambiente de políticas para a validação formal de segurança. A decisão da Agência de Sistemas de Informação de Defesa de selecionar a AttackIQ em toda a Rede de Sistemas de Informação de Defesa reforça ainda mais o uso de testes baseados em plataforma na região.[3] O Canadá sustenta a demanda regional à medida que as instituições financeiras adotam serviços em nuvem e se alinham às expectativas de testes orientados por ameaças.
Mercado de Plataforma de Emulação de Adversários da Ásia-Pacífico
A Ásia-Pacífico deve crescer a um CAGR de 26,05% até 2032. A região combina regulamentações do setor financeiro, proteção de infraestrutura crítica, adoção de nuvem e fornecedores de testes autônomos. No Japão, a JSOL iniciou a distribuição comercial do NodeZero da Horizon3.ai em junho de 2026. A GMO Cybersecurity by IELA lançou seu serviço de Teste de Penetração com Hacker Branco de IA em julho de 2026 e, posteriormente, disponibilizou de forma geral seu Teste de Intrusão Net de Shindan AI White Hacker em setembro de 2026. A Agência de Promoção de Tecnologia da Informação do Japão está financiando pesquisas sobre testes de penetração autônomos com IA para apoiar o desenvolvimento de produtos locais.
Mercado de Plataforma de Emulação de Adversários da Europa, das Américas e do Oriente Médio
A Europa é o segundo maior conjunto de receitas regionais, com Alemanha, Reino Unido e França como mercados líderes. O DORA concentrou a demanda no setor de serviços financeiros da União Europeia, enquanto o NIS2 incorpora mais setores a programas estruturados de cibersegurança. Brasil e México estão expandindo sua infraestrutura digital, enquanto a Arábia Saudita e os Emirados Árabes Unidos estão desenvolvendo programas de resiliência cibernética para infraestruturas críticas. Essas regiões contam com menos implantações estabelecidas de fornecedores, o que cria oportunidades para ofertas gerenciadas e entregues via nuvem com parceiros locais.
Cenário Competitivo
Concentração do Mercado
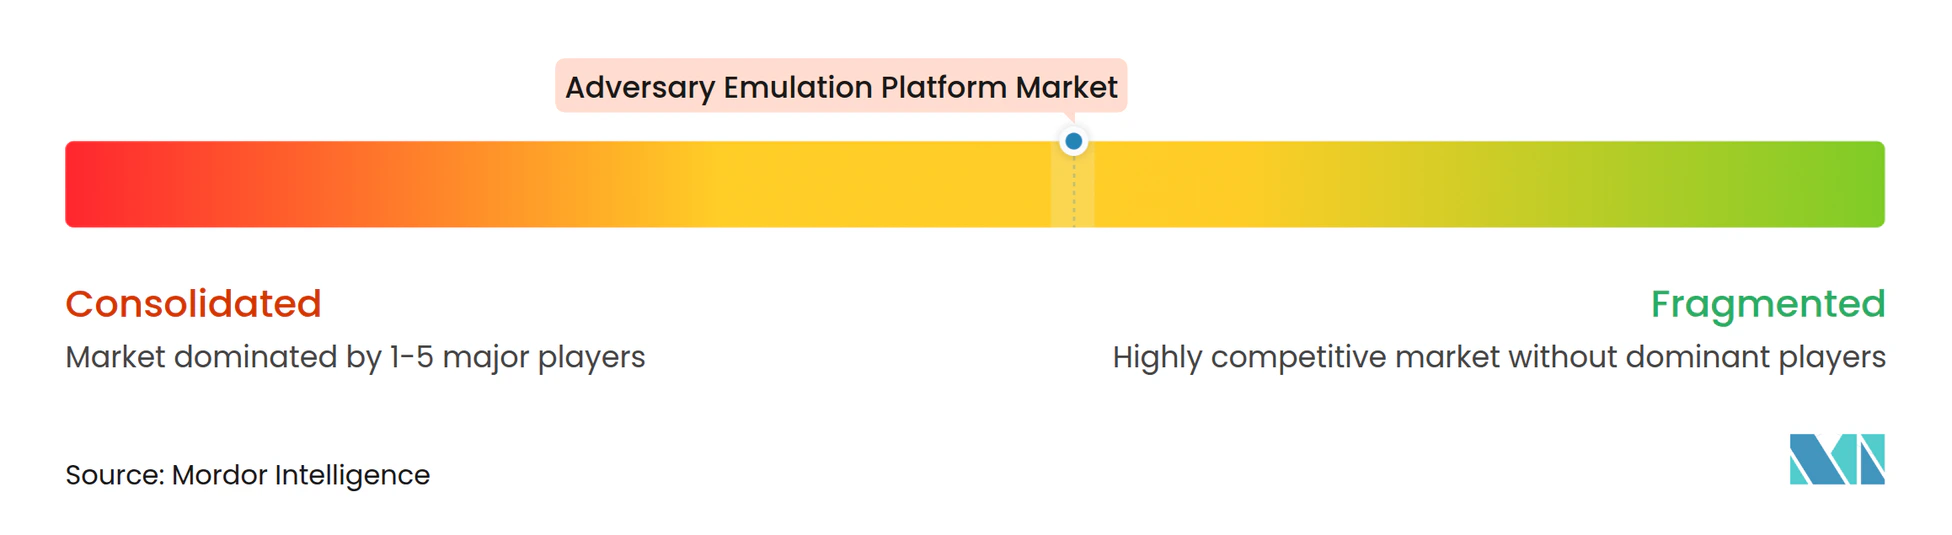
O Mercado de Plataforma de Emulação de Adversários é moderadamente concentrado entre grandes provedores, mas permanece fragmentado entre provedores menores em teste de penetração automatizado, tecnologia operacional e red teaming de IA. Pentera, AttackIQ, Cymulate, Picus Security, SafeBreach e Horizon3.ai são concorrentes proeminentes com posições de plataforma mais amplas. A Pentera relatou ter superado 100 milhões de USD em receita recorrente anual no início de 2026. A Horizon3.ai captou 250 milhões de USD em agosto de 2026 com uma avaliação superior a 2 bilhões de USD, indicando que escala, testes de conteúdo e distribuição estão se tornando cada vez mais importantes.
Os principais fornecedores estão expandindo de ferramentas de validação independentes para ofertas mais amplas de gestão de exposição. A SafeBreach lançou uma solução de gestão contínua de exposição a ameaças com inteligência artificial em abril de 2026. A Cymulate introduziu a Engenharia de Defesa Cibernética Agêntica em junho de 2026, incluindo Vero AI, Mitigation Hub e Detection Studio.[4] A AttackIQ apresentou o AVA Agentic OS em julho de 2026 para gestão contínua de exposição a ameaças. O objetivo comum é conectar testes, priorização e ação, enquanto o conteúdo alinhado ao ATT&CK e as credenciais de conformidade apoiam a aquisição regulada.
Oportunidades abertas permanecem em testes de tecnologia operacional seguros em produção, red teaming de sistemas de IA e validação gerenciada para organizações menores. A Pentera adquiriu a EVA Information Security em novembro de 2025 para estender suas capacidades a ecossistemas de IA, aplicações agênticas e interfaces de modelos de linguagem de grande escala. A Cymulate introduziu um Servidor MCP e um Plugin Claude em agosto de 2026 para estender sua arquitetura Vero AI para fluxos de trabalho de operações de segurança de IA de terceiros. A SCYTHE tem como alvo casos de uso industriais e de defesa em superfícies de ataque de TI, nuvem, tecnologia operacional e IA, onde a execução segura e a integração prática são decisivas.
Líderes do Setor de Plataforma de Emulação de Adversários
-
AttackIQ, Inc.
-
BreachLock, Inc.
-
Cyberbit Ltd.
-
CyCognito Ltd.
-
Cymulate Ltd.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Plataforma de Emulação de Adversários Empresas cobertas neste relatório
- AttackIQ, Inc.
- BreachLock, Inc.
- Cyberbit Ltd.
- CyCognito Ltd.
- Cymulate Ltd.
- Foreseeti AB
- FourCore GmbH
- Horizon3.ai, Inc.
- Mitigant, Inc.
- NopSec, Inc.
- Pentera Security Ltd.
- Picus Security, Inc.
- Prelude Security, Inc.
- Ridge Security, Inc.
- SafeBreach, Inc.
- SCYTHE, Inc.
- ThreatModeler Software, Inc.
- Valitrix, Inc.
- XM Cyber Ltd.
- Cronus Cyber Technology Ltd.
Desenvolvimentos industriais recentes em Mercado de Plataforma de Emulação de Adversários
- Setembro de 2026: A GMO Cybersecurity by IELA disponibilizou de forma geral o Teste de Intrusão Net de Shindan AI White Hacker, fornecendo um serviço de teste de penetração de caixa preta orientado por agente de IA para ativos de TI empresariais expostos publicamente.
- Agosto de 2026: A AttackIQ apresentou o AVA Agentic OS, um sistema operacional agêntico para gestão contínua de exposição a ameaças, coordenando agentes de IA especializados para missões de cibersegurança.
- Agosto de 2026: A DISA selecionou a AttackIQ como a plataforma de validação adversarial de exposição empresarial para o Departamento de Guerra, criando uma capacidade em nível departamental para medir a eficácia defensiva em toda a Rede de Sistemas de Informação de Defesa.
- Agosto de 2026: A Horizon3.ai captou 250 milhões de USD na Série E com uma avaliação superior a 2 bilhões de USD, com apoio da EDBI de Singapura, SAIC e Qualcomm Ventures.
Escopo do Relatório Global do Mercado de Plataforma de Emulação de Adversários
O Mercado de Plataforma de Emulação de Adversários compreende plataformas de software e serviços relacionados que simulam ataques cibernéticos do mundo real, comportamentos de atacantes e táticas, técnicas e procedimentos (TTPs) de adversários para avaliar a eficácia dos controles de segurança organizacionais e a resiliência cibernética. Essas plataformas permitem a validação contínua de segurança por meio de simulação de violação e ataque, teste de penetração automatizado, análise de caminho de ataque e red teaming automatizado. Elas ajudam as organizações a identificar lacunas de controle, priorizar a remediação, validar capacidades de detecção de ameaças e melhorar a prontidão de resposta a incidentes em ambientes locais, de nuvem e híbridos. O mercado inclui assinaturas de software, licenciamento de plataforma, serviços gerenciados, implementação, suporte e treinamento associados às tecnologias de emulação de adversários.
O Relatório do Mercado de Plataforma de Emulação de Adversários é Segmentado por Tipo de Plataforma (Simulação de Violação e Ataque, Teste de Penetração Automatizado, Validação de Caminho de Ataque, Red Teaming Automatizado e Outros Tipos de Plataforma), Modo de Implantação (Local e Nuvem), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Usuário Final (Setor Bancário, Serviços Financeiros e Seguros [BFSI], Governo e Administração Pública, Saúde e Ciências da Vida, TI e Telecomunicações, Manufatura Industrial, Energia e Serviços Públicos, Varejo e Comércio Eletrônico e Outros Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Simulação de Violação e Ataque |
| Teste de Penetração Automatizado |
| Validação de Caminho de Ataque |
| Red Teaming Automatizado |
| Outros Tipos de Plataforma |
| Local |
| Nuvem |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Setor Bancário, Serviços Financeiros e Seguros (BFSI) |
| Governo e Administração Pública |
| Saúde e Ciências da Vida |
| TI e Telecomunicações |
| Manufatura Industrial |
| Energia e Serviços Públicos |
| Varejo e Comércio Eletrônico |
| Outros Usuários Finais |
| América do Norte | Estados Unidos |
| Canadá | |
| América do Sul | Brasil |
| Argentina | |
| México | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Tipo de Plataforma | Simulação de Violação e Ataque | |
| Teste de Penetração Automatizado | ||
| Validação de Caminho de Ataque | ||
| Red Teaming Automatizado | ||
| Outros Tipos de Plataforma | ||
| Por Modo de Implantação | Local | |
| Nuvem | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Usuário Final | Setor Bancário, Serviços Financeiros e Seguros (BFSI) | |
| Governo e Administração Pública | ||
| Saúde e Ciências da Vida | ||
| TI e Telecomunicações | ||
| Manufatura Industrial | ||
| Energia e Serviços Públicos | ||
| Varejo e Comércio Eletrônico | ||
| Outros Usuários Finais | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| América do Sul | Brasil | |
| Argentina | ||
| México | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho projetado do mercado de plataforma de emulação de adversários?
O mercado é projetado em 2,56 bilhões de USD em 2026 e tem previsão de atingir 9,75 bilhões de USD até 2032, a um CAGR de 25,13% durante 2027-2032.
Por que as organizações estão adotando plataformas de emulação de adversários?
As organizações as utilizam para testar se os controles conseguem detectar e interromper o comportamento atual dos atacantes, com ransomware presente em 48% das violações nos resultados da Verizon de 2026.
Qual tipo de plataforma tem a maior participação?
A simulação de violação e ataque lidera com 61,22% de participação em 2026, enquanto a validação de caminho de ataque é o tipo de plataforma de crescimento mais rápido, com um CAGR de 26,30%.
Por que instituições financeiras reguladas utilizam essas plataformas?
O DORA, os requisitos de segurança de pagamentos e as obrigações de testes de penetração aumentam a demanda por validação de segurança documentada e repetível.
Qual modelo de implantação está crescendo mais rapidamente?
A implantação em nuvem tem projeção de crescer a um CAGR de 26,88% até 2032, embora a implantação local retenha 71,12% de participação em 2026.
Qual região está se expandindo mais rapidamente?
A Ásia-Pacífico tem projeção de crescer a um CAGR de 26,05% até 2032, sustentada por requisitos de segurança, adoção de nuvem e atividade de testes autônomos.