
Tamaño y Participación del Mercado de Servicios de Data Lake de Seguridad Gestionada
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 1.63 Mil millones de dólares |
| Tamaño del Mercado (2032) | 4.47 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 22.36 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios de Data Lake de Seguridad Gestionada por Mordor Intelligence
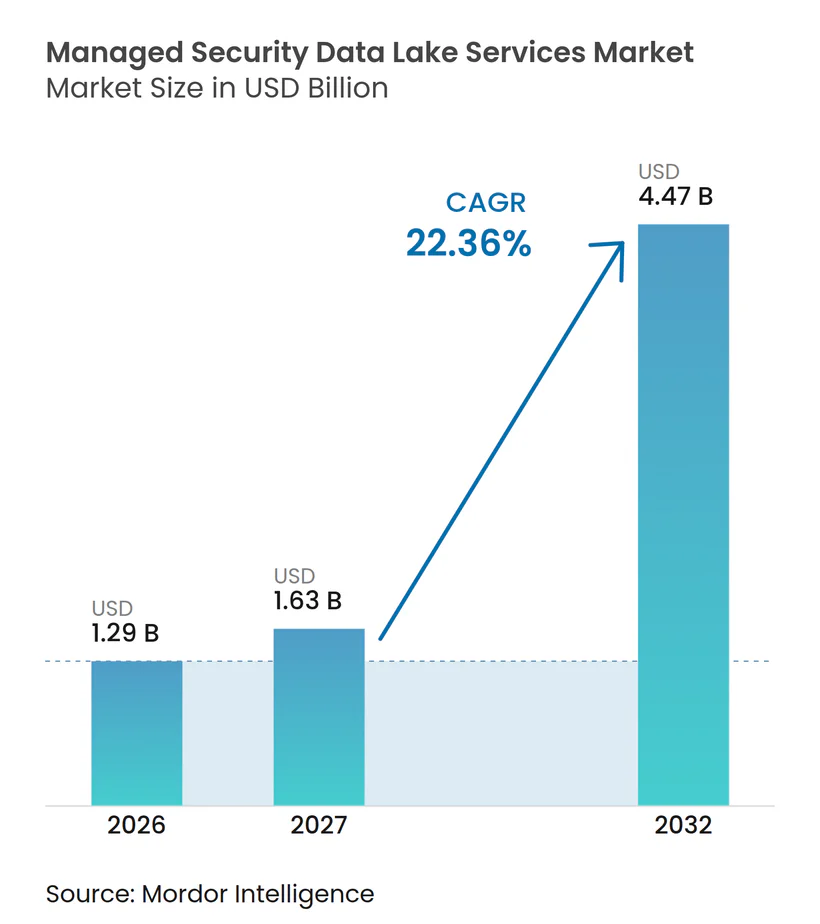
Se proyecta que el tamaño del mercado de servicios de data lake de seguridad gestionada se expanda desde 1,29 mil millones de USD en 2026 y 1,63 mil millones de USD en 2027 hasta 4,47 mil millones de USD en 2032, creciendo a una CAGR del 22,36% de 2027 a 2032. La demanda está evolucionando más allá de los modelos tradicionales basados en SIEM porque las empresas necesitan una forma menos costosa de retener grandes volúmenes de telemetría de seguridad para investigación, cumplimiento normativo y análisis. El aumento de la actividad de ataques está convirtiendo la retención a largo plazo en una prioridad empresarial, especialmente cuando una investigación necesita reconstruir la actividad a través de sistemas de endpoints, nube, identidad y red. Los proveedores también están ajustando sus ofertas a medida que los compradores separan cada vez más la propiedad del data lake de la responsabilidad de operarlo. Esto crea espacio para la ingeniería de detección gestionada, la normalización de datos y el soporte de investigación junto con los servicios de almacenamiento e ingesta. Los requisitos regulatorios y la economía de la nube respaldan la adopción, mientras que las normas de residencia de datos y los cargos variables por consumo en la nube siguen siendo restricciones importantes.
Conclusiones Clave del Informe
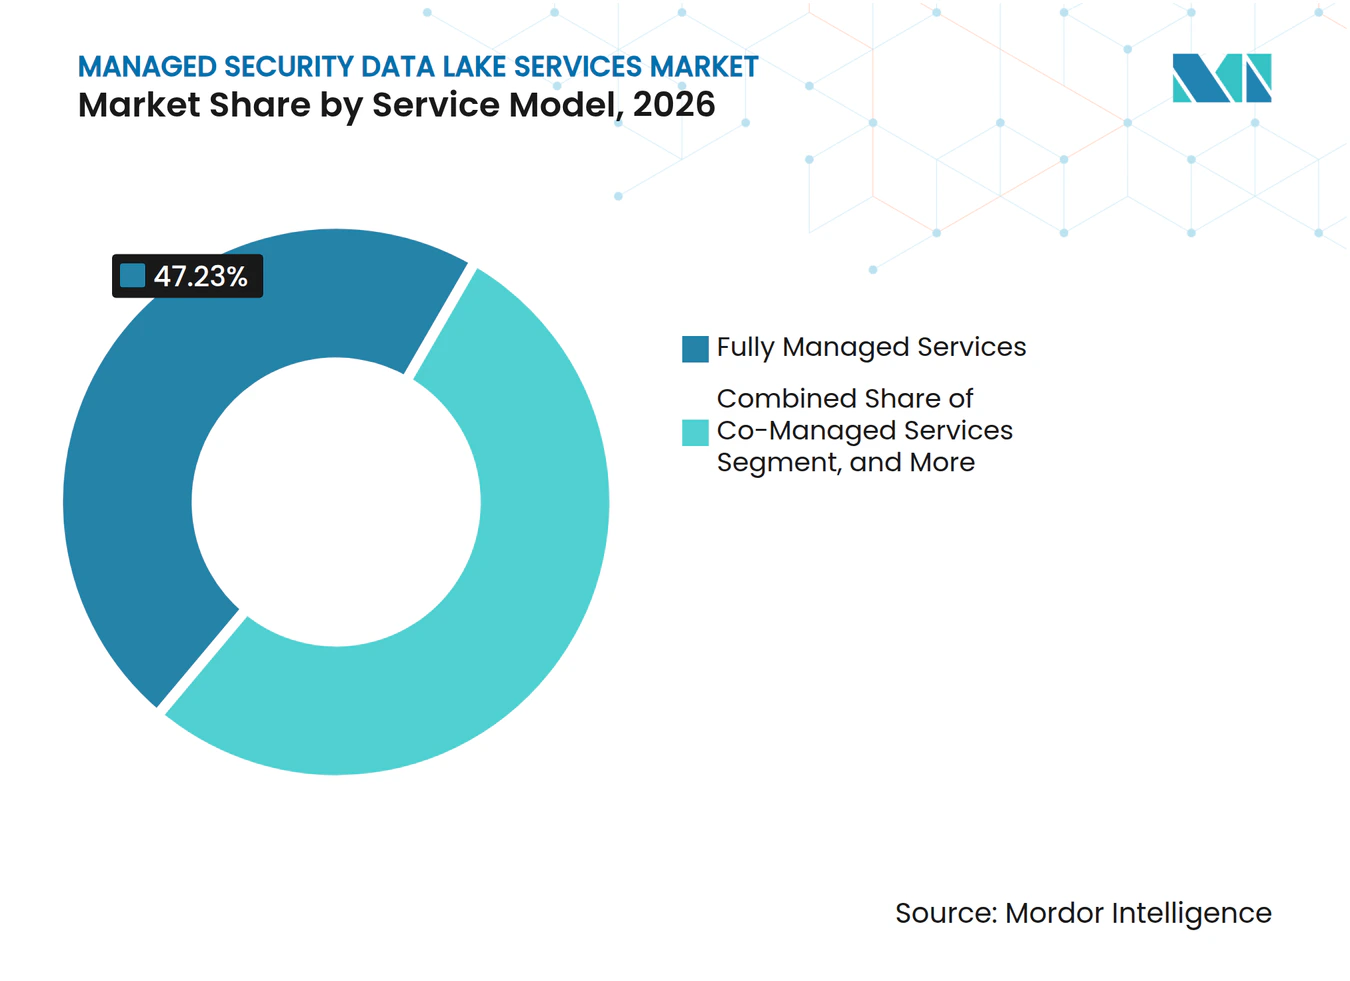
- Por modelo de servicio, los servicios totalmente gestionados representaron el 47,23% de la participación del mercado de servicios de data lake de seguridad gestionada en 2026, mientras que el data lake controlado por el cliente con operaciones gestionadas por el proveedor se proyecta que se expanda a una CAGR del 23,81% hasta 2032.
- Por componente de servicio, la ingesta de datos y la gestión de conectores lideraron en 2026, mientras que los análisis de seguridad y la ingeniería de detección se proyectan que se expandan a una CAGR del 23,92% hasta 2032.
- Por fuente de datos de seguridad, la telemetría de endpoints y de detección y respuesta extendida representó el 29,31% de la participación del mercado de servicios de data lake de seguridad gestionada en 2026, mientras que los registros de infraestructura en la nube y del plano de control en la nube se espera que se expandan a una CAGR del 24,92% hasta 2032.
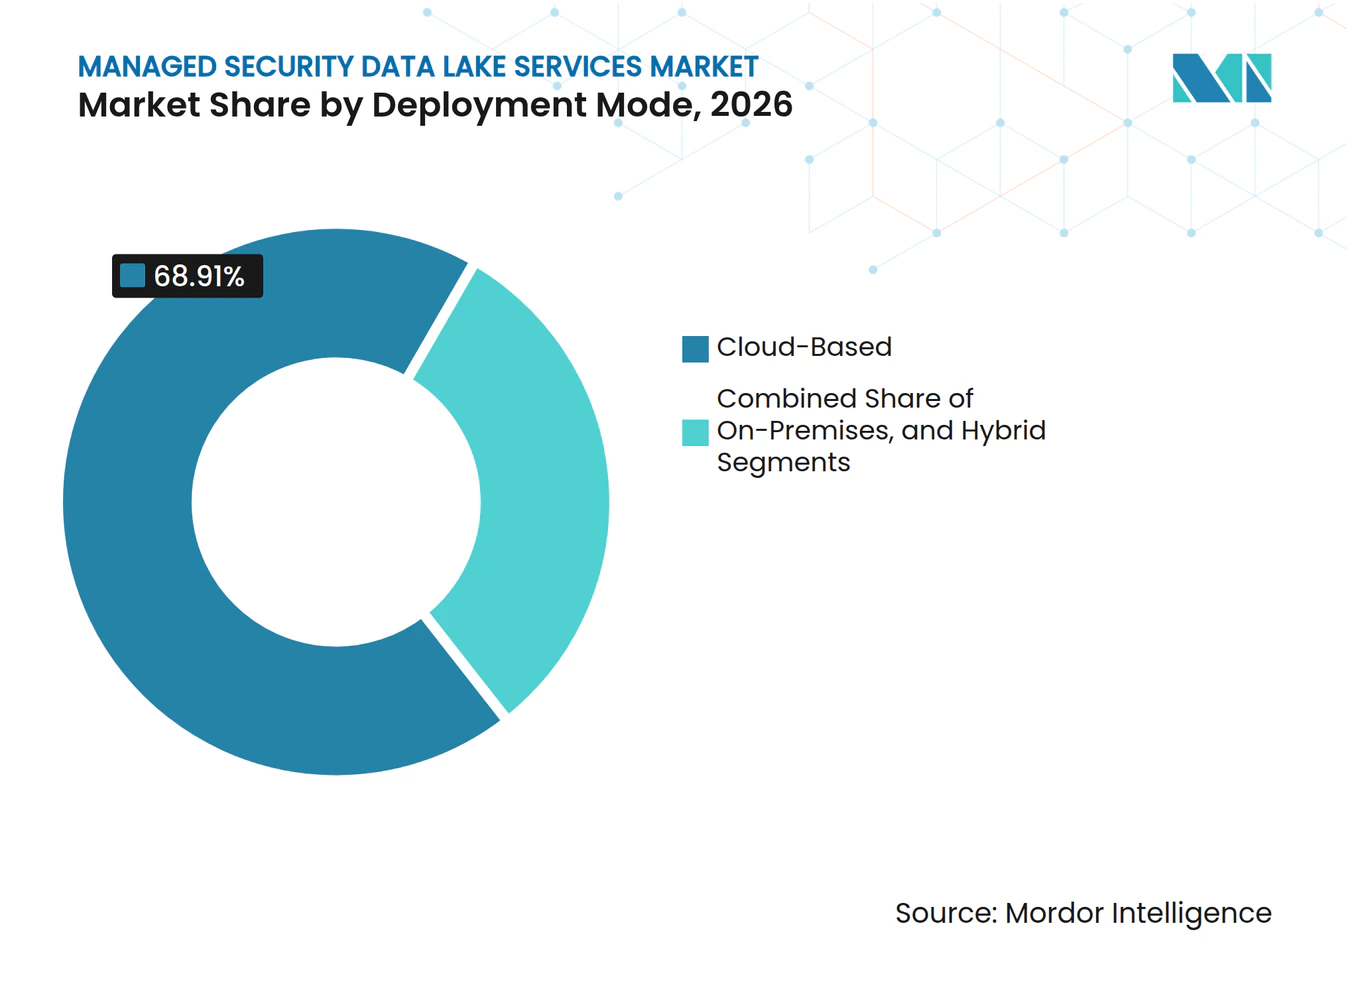
- Por modo de implementación, la implementación basada en la nube representó el 68,91% de la participación en 2026 y se proyecta que mantenga la CAGR más rápida del 25,67% hasta 2032.
- Por industria de usuario final, el sector BFSI representó el 26,69% de la demanda en 2026, mientras que el sector de TI y telecomunicaciones se proyecta que se expanda a una CAGR del 24,86% hasta 2032.
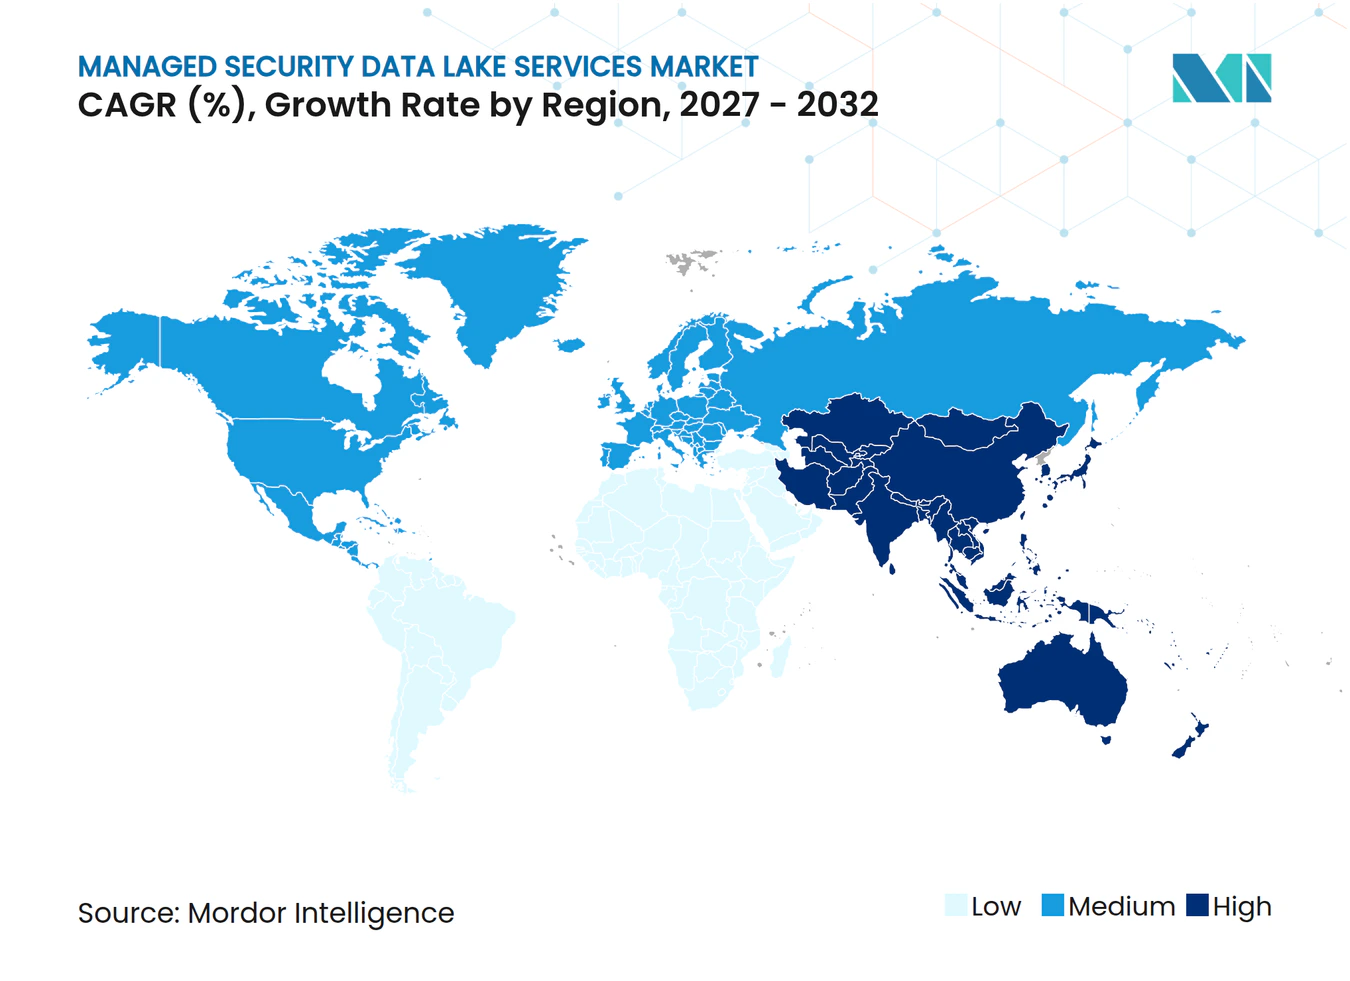
- Por geografía, América del Norte representó el 38,64% de la participación del mercado de servicios de data lake de seguridad gestionada en 2026, mientras que Asia-Pacífico se proyecta que se expanda a una CAGR del 25,86% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DEL IMPACTO |
|---|---|---|---|
| Escalada en la Frecuencia y Sofisticación de los Ciberataques | +4.8% | Global | Corto plazo (≤ 2 años) |
| Complejidad de la Seguridad en Entornos Híbridos y Multinube | +4.2% | Global, concentrado en el núcleo de América del Norte y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Presión Regulatoria para la Monitorización Continua y la Retención de Evidencias | +3.6% | América del Norte y Europa, con extensión a Asia-Pacífico y Oriente Medio | Mediano plazo (2-4 años) |
| Escasez de Habilidades en Ciberseguridad y Requisitos de SOC 24/7 | +3.1% | Global, agudo en América del Norte, Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Esquemas de Seguridad Abiertos e Interoperabilidad de Datos entre Herramientas | +2.4% | Global, con adopción temprana en América del Norte y Europa | Mediano plazo (2-4 años) |
| Retención a Largo Plazo de Bajo Costo para Investigación Asistida por IA | +1.9% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escalada en la Frecuencia y Sofisticación de los Ciberataques
El mercado de servicios de data lake de seguridad gestionada se beneficia de la necesidad de retener registros de seguridad detallados después de que los ataques se vuelven más frecuentes y difíciles de investigar. Check Point informó que las organizaciones enfrentaron 2.803 ciberataques semanales en septiembre de 2026, un 48% por encima del año anterior, con el aumento vinculado al phishing y la exposición de datos mediante IA generativa.[1] Este nivel de actividad aumenta el valor de un servicio que puede recopilar y preservar telemetría sin obligar a cada cliente a operar la plataforma por sí solo. Google Cloud informó que el tiempo de permanencia medio de los atacantes aumentó de 11 días a 14 días, mientras que los casos de ciberespionaje tuvieron un tiempo de permanencia medio de 122 días. Las investigaciones más largas requieren datos históricos que permanezcan consultables después del evento original. Los proveedores pueden, por tanto, competir en la capacidad de normalizar registros de diferentes fuentes y apoyar la investigación retroactiva durante períodos de retención prolongados.
Complejidad de la Seguridad en Entornos Híbridos y Multinube
El mercado de servicios de data lake de seguridad gestionada está respaldado por la dificultad de monitorizar cargas de trabajo distribuidas en entornos de nube y locales. Fortinet encontró que el 88% de las organizaciones operan entornos híbridos o multinube y el 81% ejecuta cargas de trabajo críticas en 2 o más proveedores de nube.[2] Los servicios de nube independientes generan registros en diferentes formatos, lo que dificulta que los equipos de seguridad creen una visión fiable de la actividad. El mismo informe encontró que el 69% de las organizaciones identificó la proliferación de herramientas y las brechas de visibilidad como la principal barrera para la eficacia de la seguridad en la nube. Un proveedor gestionado puede abordar este problema recopilando datos de AWS, Azure, Google Cloud, sistemas SaaS, endpoints y herramientas locales en una capa de datos compartida. Los conectores prediseñados y las asignaciones consistentes reducen el tiempo necesario para que una nueva fuente de datos sea útil.
Presión Regulatoria para la Monitorización Continua y la Retención de Evidencias
El mercado de servicios de data lake de seguridad gestionada también está moldeado por las expectativas regulatorias de monitorización continua, controles documentados e informes oportunos. La Comisión Europea describe la Ley de Resiliencia Operativa Digital como un marco que fortalece la resiliencia operativa digital en el sector financiero. Estos requisitos hacen que un rastro de evidencias completo y recuperable sea más importante para las organizaciones reguladas. La NIS2 amplía las obligaciones de ciberseguridad para los sectores críticos y exige medidas de gestión de riesgos, notificación de incidentes y responsabilidad de los órganos de dirección. Un data lake de seguridad centralizado puede satisfacer estas necesidades cuando retiene datos en un formato consistente en todos los sistemas empresariales. El enfoque también puede reducir la necesidad de mantener varios repositorios de cumplimiento aislados.
Escasez de Habilidades en Ciberseguridad y Requisitos de SOC 24/7
La escasez de habilidades de seguridad aumenta la demanda de soporte operativo en el mercado de servicios de data lake de seguridad gestionada. ISC2 informó que el 59% de los encuestados identificó necesidades críticas o significativas de habilidades en ciberseguridad en 2025, mientras que el 95% reportó al menos 1 brecha de habilidades a nivel de equipo. Operar un data lake requiere más que administración de almacenamiento, ya que los equipos también necesitan mantener conectores, ajustar detecciones, gestionar esquemas e investigar incidentes. ISC2 identificó la IA, la seguridad en la nube y la ingeniería de seguridad como algunas de las brechas de habilidades más importantes, que se alinean estrechamente con las capacidades necesarias para gestionar estos entornos. Las ofertas gestionadas permiten a los clientes acceder a estas habilidades sin necesidad de construir un gran equipo interno. El valor comercial reside en la monitorización 24/7 y la ingeniería de detección continua, más que en las operaciones básicas de infraestructura por sí solas.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DEL IMPACTO |
|---|---|---|---|
| Restricciones de Residencia y Soberanía de Datos | -2.1% | Europa, China, Oriente Medio y el Sudeste Asiático, con extensión a India | Mediano plazo (2-4 años) |
| Preocupaciones de los Clientes sobre el Control Externalizado de Datos y Operaciones | -1.7% | Global, más agudo en organizaciones gubernamentales y del sector público | Mediano plazo (2-4 años) |
| Calidad de la Telemetría, Deriva de Esquemas y Complejidad de Integración | -1.2% | Global | Corto plazo (≤ 2 años) |
| Costos Impredecibles de Almacenamiento, Consulta y Transferencia de Datos | -0.8% | Global, más agudo en implementaciones empresariales de alto volumen | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Restricciones de Residencia y Soberanía de Datos
Los requisitos de residencia de datos pueden restringir la expansión en el mercado de servicios de data lake de seguridad gestionada porque la telemetría puede contener datos personales, información de red y detalles de vulnerabilidades. El Marco de Soberanía en la Nube de la Comisión Europea establece 8 objetivos de soberanía que abarcan datos e IA, soberanía legal y jurisdiccional, operativa y otras formas de soberanía. Estos requisitos afectan al lugar donde los proveedores almacenan, procesan y consultan los registros de seguridad. Un proveedor sin infraestructura regional adecuada puede quedar excluido de trabajos sensibles en el sector gubernamental y de servicios financieros. La restricción no se limita a la ubicación del almacenamiento, ya que los servicios de identidad, la gestión del cifrado y las operaciones de soporte también pueden afectar las evaluaciones de cumplimiento. El mercado de servicios de data lake de seguridad gestionada necesita modelos de entrega geográficamente distribuidos que mantengan los datos y los controles operativos dentro de las jurisdicciones pertinentes.
Preocupaciones de los Clientes sobre el Control Externalizado de Datos y Operaciones
Las preocupaciones de los clientes sobre la cesión del control operativo a un tercero pueden ralentizar las compras de algunos servicios de data lake de seguridad gestionada. La telemetría de seguridad puede incluir registros de acceso privilegiado, hallazgos de vulnerabilidades e inteligencia de amenazas que los clientes consideran altamente sensibles. Los compradores en el sector gubernamental, de servicios financieros, salud y energía a menudo requieren un control ejecutable en lugar de solo garantías contractuales. Esta preferencia respalda las arquitecturas de data lake controladas por el cliente, donde el cliente es propietario de la cuenta de almacenamiento y un proveedor ofrece operaciones, análisis e ingeniería de detección. El modelo puede limitar los ingresos del proveedor provenientes del almacenamiento y la ingesta, al tiempo que aumenta la importancia de los servicios operativos de mayor valor. También requiere límites precisos de responsabilidad en cuanto a acceso, retención, cifrado e investigación.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Modelo de Servicio:
Los Servicios Totalmente Gestionados Lideran Mientras los Modelos Controlados por el Cliente se ExpandenLos servicios totalmente gestionados capturaron el 47,23% de la participación del mercado de servicios de data lake de seguridad gestionada en 2026. El resultado refleja un gran grupo de compradores que no tienen suficiente capacidad interna para la gestión de esquemas, el mantenimiento de conectores y la ingeniería de detección. Estos compradores suelen ser empresas medianas u organizaciones reguladas que enfrentan plazos de cumplimiento cortos. Los clientes de BFSI y salud pueden favorecer este enfoque porque construir una práctica interna puede requerir un largo período de implementación. El proveedor asume la responsabilidad de la ingesta diaria, la normalización, la gobernanza y la prestación del servicio. Los servicios cogestionados atraen más a las organizaciones más grandes con equipos de ingeniería de seguridad existentes e inversiones establecidas en SIEM. Pueden mantener responsabilidades seleccionadas mientras obtienen ayuda con una migración compleja. Los servicios gestionados liderados por consultoría siguen siendo importantes para las implementaciones en etapas tempranas donde la organización necesita un diseño operativo antes de que comience la recopilación de datos.
Se proyecta que el data lake controlado por el cliente con operaciones gestionadas por el proveedor se expanda a una CAGR del 23,81% de 2027 a 2032. El ritmo más rápido refleja una mayor madurez en los programas empresariales de nube más que un rechazo de las operaciones gestionadas. AWS Security Lake, el data lake de Microsoft Sentinel y Google Security Operations ofrecen a los clientes más opciones para retener la propiedad del entorno de datos subyacente. Databricks introdujo Inteligencia de Datos para Ciberseguridad en septiembre de 2025, proporcionando agregación normalizada con OCSF en nube, endpoints, SaaS y fuentes heredadas en un almacén de datos propiedad del cliente.[3] Este diseño permite al cliente controlar el almacenamiento de datos mientras utiliza especialistas externos para operaciones y análisis. Ofrece a los proveedores una oportunidad para vender ingeniería de detección modular y soporte de investigación. El mercado de servicios de data lake de seguridad gestionada necesitará modelos de servicio que funcionen con almacenamiento en la nube propiedad del cliente si los proveedores quieren participar en este grupo de compradores en expansión.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Componente de Servicio:
La Ingesta Lidera Mientras la Ingeniería de Detección se AceleraLa ingesta de datos y la gestión de conectores fueron los componentes de servicio más grandes en 2026. Esta posición refleja el esfuerzo necesario para incorporar registros de nube, eventos de endpoints, registros de tecnología operativa, datos de identidad y telemetría de red en un entorno compartido utilizable. La recopilación debe ser fiable antes de que las organizaciones puedan depender de los datos para investigaciones o como evidencia de cumplimiento. El proyecto OCSF amplió la versión 1.8.0 en marzo de 2026 con soporte para esquemas de cargas de trabajo de IA, objetos de análisis de privilegios con mapeo MITRE ATT&CK y eventos de red a nivel de paquetes. Estas adiciones amplían el rango de datos que los proveedores deben manejar, al tiempo que reducen parte del trabajo de mapeo personalizado para fuentes compatibles. Los servicios de implementación y migración siguen siendo relevantes porque muchos clientes deben alejarse de sistemas de monitorización separados. La gestión de plataformas y productos también respalda los ingresos recurrentes, ya que las políticas, los permisos, las integraciones y las configuraciones requieren mantenimiento regular.
Se proyecta que los análisis de seguridad y la ingeniería de detección se expandan a una CAGR del 23,92% de 2027 a 2032. Los clientes esperan cada vez más que los servicios gestionados identifiquen y expliquen la actividad sospechosa, no solo que retengan registros para uso posterior. Este trabajo depende de datos normalizados de alta calidad y reglas de detección que se ajustan a medida que cambia el comportamiento de los atacantes. Palo Alto Networks informó que el 87% de las intrusiones cruzaron múltiples superficies de ataque en su análisis de respuesta a incidentes de 2026.[4] Ese hallazgo muestra por qué la correlación entre fuentes es esencial para las operaciones de seguridad. La búsqueda de amenazas y la investigación de incidentes también se benefician de registros que pueden consultarse durante períodos prolongados. Los proveedores que demuestren una detección y respuesta más rápidas pueden respaldar acuerdos de servicio de mayor valor. El mercado de servicios de data lake de seguridad gestionada pondrá, por tanto, más énfasis en la experiencia operativa y los resultados analíticos que en el volumen bruto de datos por sí solo.
Por Fuente de Datos de Seguridad:
Los Datos de Endpoints Siguen Siendo Importantes a Medida que Aumentan los Registros de NubeLa telemetría de endpoints y de detección y respuesta extendida representó el 29,31% de la participación en 2026. Los registros de endpoints proporcionan información detallada sobre procesos, archivos, conexiones, usuarios y actividad de dispositivos. Palo Alto Networks encontró que el 48% de las intrusiones involucraron actividad basada en navegador y el 87% cruzó varias superficies de ataque. Los datos de endpoints, por tanto, a menudo forman una parte clave de la cadena de investigación incluso cuando el compromiso inicial comienza en otro lugar. La telemetría de red, firewall y DNS sigue siendo importante para detectar el movimiento lateral y la posible extracción de datos. Los datos de identidad, acceso y autenticación han ganado importancia estratégica a medida que los atacantes abusan cada vez más de credenciales válidas. Los proveedores necesitan preservar el contexto en todos estos registros en lugar de tratarlos como fuentes separadas. Esto hace que la correlación consistente y la alineación temporal sean fundamentales para el valor del servicio.
Se espera que los registros de infraestructura en la nube y del plano de control en la nube registren una CAGR del 24,92% hasta 2032. El cambio sigue la continua expansión de las arquitecturas híbridas y multinube, que generan más actividad en cuentas de nube, permisos, APIs y planos de control administrativo. Fortinet informó que el 66% de las organizaciones no tenía una confianza sólida en su capacidad para detectar y responder a las amenazas en la nube en tiempo real. Los registros de SaaS, colaboración y correo electrónico también se están volviendo más importantes a medida que la actividad empresarial se mueve a través de plataformas basadas en navegador. Check Point informó que los ataques ClickFix aumentaron un 500% en 2025, reforzando la necesidad de examinar la actividad del navegador y la colaboración junto con los registros de endpoints. Los datos de aplicaciones, API, DevSecOps, tecnología operativa y sistemas de control industrial presentan áreas donde la madurez de los conectores a menudo va por detrás del riesgo subyacente. Los proveedores que desarrollen conectores efectivos para estas fuentes pueden crear una posición más sólida en entornos de clientes especializados.
Por Modo de Implementación:
Las Arquitecturas Basadas en la Nube Marcan la DirecciónLa implementación basada en la nube representó el 68,91% de la participación en 2026. Este liderazgo refleja la capacidad del almacenamiento de objetos en la nube para retener grandes volúmenes de datos de telemetría sin los requisitos de capital de una infraestructura local comparable. La implementación en la nube también puede separar el almacenamiento del cómputo, permitiendo que diferentes herramientas de análisis operen sobre una copia compartida de los datos. Esto reduce la duplicación cuando los equipos mantienen plataformas separadas para diferentes formas de análisis. Microsoft declaró que el data lake de Sentinel ofrece más de 350 conectores nativos y admite múltiples motores analíticos. Estas capacidades mejoran el caso práctico para una capa de datos nativa en la nube. El enfoque es especialmente útil para los clientes que necesitan una retención prolongada sin mantener grandes cantidades de datos de análisis de alto costo. También proporciona a los proveedores una plataforma para ofrecer análisis gestionados y servicios de investigación.
La implementación local sigue siendo relevante donde las regulaciones o las políticas internas limitan el movimiento de registros sensibles a sistemas en la nube. Las organizaciones gubernamentales, de defensa y determinadas organizaciones de servicios financieros pueden requerir este modelo para clases de datos específicas. La implementación híbrida permite a los clientes mantener información sensible en instalaciones locales mientras mueven telemetría menos sensible al almacenamiento en la nube. En varios países, es probable que esto siga siendo una arquitectura duradera en lugar de solo una etapa de migración temporal. La implementación basada en la nube combina la posición actual más grande con la trayectoria esperada más rápida hasta 2032. El mercado de servicios de data lake de seguridad gestionada debe, por tanto, respaldar la economía de la nube mientras preserva opciones para la entrega híbrida y local. Los proveedores que puedan gestionar políticas, retención e investigaciones en todos estos modos estarán mejor posicionados para cuentas reguladas complejas. El resultado es un mercado donde la flexibilidad de implementación sigue siendo importante incluso a medida que los diseños basados en la nube se vuelven más prevalentes.

Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Industria de Usuario Final:
El Sector BFSI Lidera la Demanda Mientras las Telecomunicaciones se AceleranEl sector BFSI representó el 26,69% de la demanda en el mercado de servicios de data lake de seguridad gestionada en 2026. Las instituciones financieras gestionan datos regulados, enfrentan ataques sofisticados y deben mantener evidencias para la gobernanza interna y la supervisión externa. Sus entornos pueden incluir sistemas de negociación en la nube, plataformas bancarias centrales, aplicaciones SaaS, redes de sucursales y servicios de identidad. Esto crea una necesidad particularmente grande de ingerir y normalizar registros diversos. DORA y otros requisitos de informes aumentan aún más la necesidad de una pista de auditoría centralizada y registros históricos duraderos. El sector también tiene los recursos para adoptar servicios gestionados especializados cuando carece de suficiente capacidad operativa interna. Su demanda respalda servicios que combinan gobernanza de datos, contenido de detección, informes de cumplimiento e investigación de incidentes. Los sectores de salud, gobierno, manufactura industrial, comercio minorista y comercio electrónico tienen necesidades distintas basadas en la exposición al ransomware, el riesgo de tecnología operativa, los mandatos nacionales y la protección de datos de pago.
Se proyecta que la industria de TI y telecomunicaciones se expanda a una CAGR del 24,86% de 2027 a 2032. Los operadores de telecomunicaciones poseen grandes conjuntos de datos que incluyen registros DNS, actividad de enrutamiento BGP, eventos de identidad de suscriptores y registros de detalles de llamadas. El despliegue de la infraestructura 5G ha ampliado los sistemas que requieren monitorización continua. Estas empresas también necesitan gestionar ataques que pueden afectar a grandes bases de clientes y servicios de comunicaciones críticos. El mercado de servicios de data lake de seguridad gestionada les ofrece una forma de retener y analizar datos de alto volumen en sistemas de red y empresariales. Las organizaciones de salud y ciencias de la vida también enfrentan una fuerte necesidad de mejorar las operaciones porque el ransomware puede interrumpir la atención al paciente y la actividad de investigación. Los clientes del sector gubernamental y público requieren servicios que puedan adaptarse a las normas de seguridad nacional y las expectativas de residencia de datos. Los clientes de manufactura industrial necesitan cada vez más cobertura en entornos de TI y tecnología operativa.
Análisis Geográfico
Mercado de Servicios de Data Lake de Seguridad Gestionada en América del Norte
América del Norte concentró el 38,64% de la cuota de mercado en 2026. La región cuenta con una amplia base de organizaciones de servicios financieros, atención médica, tecnología y gobierno con entornos de datos complejos, respaldada por los requisitos de divulgación de EE. UU., las necesidades de cumplimiento normativo federal en la nube y la adopción de plataformas en la nube. ISC2 encontró que solo el 34% de las organizaciones declararon contar con el nivel adecuado de personal en ciberseguridad, lo que impulsa la demanda de monitoreo, ingeniería e investigaciones externalizados. Los sectores financiero y energético de Canadá impulsan la demanda, mientras que México se beneficia de la digitalización manufacturera y los requisitos de seguridad de la cadena de suministro transfronteriza.
Mercado de Servicios de Data Lake de Seguridad Gestionada en Europa y América del Sur
Las obligaciones DORA y NIS2 de Europa incrementan la demanda de monitoreo continuo, retención de evidencias e informes de incidentes. El Reino Unido, Alemania, Francia, Italia y los Países Bajos son centros de demanda importantes, especialmente entre las organizaciones del sector BFSI que necesitan registros de auditoría centralizados. El Marco de Soberanía en la Nube de la Comisión Europea crea un enfoque de evaluación estructurado que puede perjudicar a los proveedores sin capacidades de entrega europeas adecuadas. Afecta tanto a las decisiones de infraestructura como a la gobernanza de los servicios. América del Sur es una parte emergente del mercado de servicios de data lake de seguridad gestionada, liderada por Brasil y Argentina, aunque la infraestructura en la nube desigual y las restricciones presupuestarias pueden limitar la adopción a corto plazo.
Mercado de Servicios de Data Lake de Seguridad Gestionada en Asia-Pacífico y Oriente Medio y África
Se proyecta que Asia-Pacífico se expanda a una CAGR del 25,86% hasta 2032. Japón valora el almacenamiento de datos doméstico y las operaciones de seguridad en idioma japonés, mientras que India y Corea del Sur se benefician de la digitalización de los servicios financieros y los requisitos de monitoreo de infraestructuras. S&J Corporation introdujo CSIRT-Pro en septiembre de 2026 como un servicio doméstico diseñado para mantener los registros de los clientes en Japón. La demanda de Australia está respaldada por los requisitos de cumplimiento en seguridad de la información; las normas MLPS 2.0 de China favorecen a los proveedores nacionales; y Oriente Medio se centra en Arabia Saudita y los Emiratos Árabes Unidos. Radware reportó un aumento del 485% en los ataques DDoS web en Asia-Pacífico durante 2025, mientras que África se encuentra en etapas tempranas, con actividad en Sudáfrica, Nigeria y Egipto.
Panorama Competitivo
Concentración del Mercado
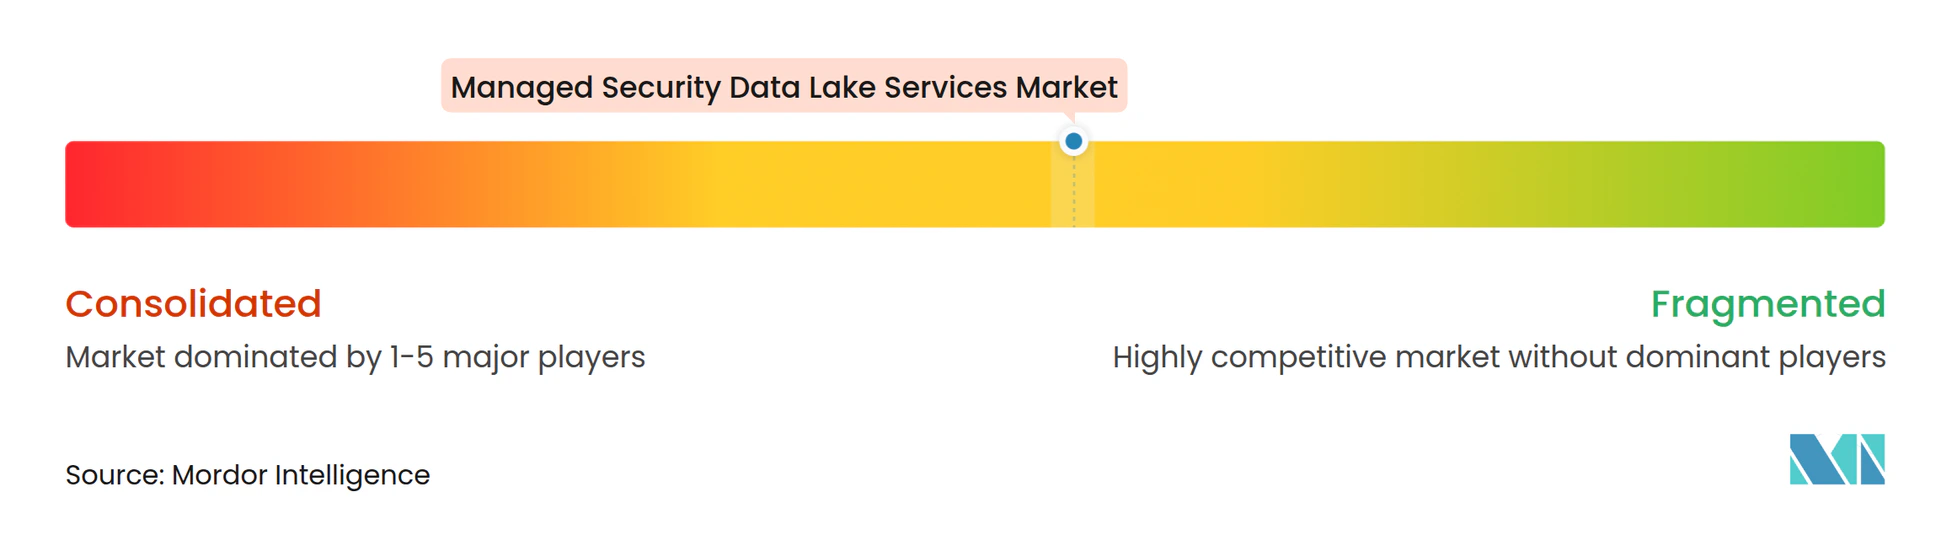
El mercado de servicios de data lake de seguridad gestionada tiene un nivel superior moderadamente concentrado y un grupo fragmentado de proveedores regionales de servicios de seguridad gestionada. Los integradores de sistemas globales como Accenture, IBM Consulting, Deloitte y Capgemini compiten a través de la entrega liderada por transformación y consultoría. Los proveedores de plataformas de ciberseguridad, incluidos CrowdStrike, Palo Alto Networks, SentinelOne y Microsoft, combinan capacidades de datos de seguridad con suscripciones de plataformas más amplias, mientras que AWS, Microsoft y Google proporcionan infraestructura de nube nativa y servicios de análisis relacionados. Los proveedores de plataformas enfatizan la telemetría de primera parte, mientras que los integradores de sistemas promueven la integración de datos neutral al proveedor, dejando a los compradores equilibrar la flexibilidad y la profundidad de la plataforma. El mercado de servicios de data lake de seguridad gestionada sigue siendo competitivo porque estos grupos de proveedores compiten por los mismos presupuestos empresariales de consolidación de registros utilizando diferentes modelos de entrega.
CrowdStrike e IBM ampliaron su colaboración estratégica en marzo de 2026 para integrar Charlotte AI con la Máquina de Operaciones de Amenazas Autónomas de IBM. El acuerdo combina los datos de la plataforma CrowdStrike con los servicios de detección y respuesta de amenazas gestionadas de IBM Consulting. Palo Alto Networks y Google Cloud anunciaron un acuerdo plurianual en diciembre de 2025 que combina la seguridad de IA Prisma AIRS, la infraestructura de Google Cloud y servicios preintegrados. Splunk puso su servicio SOAR disponible en Google Cloud en febrero de 2026, apoyando la automatización de flujos de trabajo en entornos Google Cloud de los clientes. Estas asociaciones combinan telemetría de plataforma, infraestructura de nube y entrega de servicios.
La competencia también se centra en arquitecturas cogestionadas y compatibles con OCSF con contenido de detección específico del sector. Los proveedores que compiten únicamente en volumen de datos o precio por gigabyte enfrentan presión porque la ingesta y el almacenamiento básicos son más fáciles de reproducir. Las bibliotecas de detección para tecnología operativa, entornos minoristas con uso intensivo de SaaS o servicios financieros centrados en la identidad pueden crear una posición más defendible. El apoyo de la UIT a OCSF puede hacer que la compatibilidad sea un requisito común de los clientes y reducir el valor de las ventajas de esquemas propietarios. La calidad analítica, la profundidad de retención, el conocimiento operativo vertical y los resultados claros para los clientes se convertirán en diferenciadores más importantes a medida que empresas emergentes como Expel y Red Canary apunten a clientes del mercado medio.
Líderes de la Industria de Servicios de Data Lake de Seguridad Gestionada
-
Accenture plc
-
Amazon Web Services, Inc.
-
Atos SE
-
Capgemini SE
-
Cisco Systems, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios de Data Lake de Seguridad Gestionada Empresas cubiertas en este informe
- Accenture plc
- Amazon Web Services, Inc.
- Atos SE
- Capgemini SE
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- CyberProof, Inc.
- Deloitte Touche Tohmatsu Limited
- Expel, Inc.
- Google LLC
- Hewlett Packard Enterprise Company
- IBM Corporation
- Infosys Limited
- Microsoft Corporation
- NTT DATA Group Corporation
- Orange SA
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Red Canary, Inc.
- Secureworks Corp.
- SentinelOne, Inc.
- Splunk LLC
- Tata Consultancy Services Limited
- Trend Micro Incorporated
- Trustwave Holdings, Inc.
- Verizon Communications Inc.
- Wipro Limited
- Zscaler, Inc.
Desarrollos recientes de la industria en Mercado de Servicios de Data Lake de Seguridad Gestionada
- Junio de 2026: Splunk, una empresa de Cisco, anunció su intención de adquirir WideField Security Inc., una empresa de seguridad del ciclo de vida de identidades con sede en Santa Clara, California. La tecnología de WideField normaliza la telemetría de identidad para proporcionar datos de identidad deterministas como base para los flujos de trabajo de SOC agéntico impulsados por IA, acelerando la visión de Splunk de operaciones de seguridad autónomas dentro de entornos de data lake de seguridad gestionada.
- Marzo de 2026: CrowdStrike Holdings e IBM ampliaron su colaboración estratégica para integrar CrowdStrike Charlotte AI con la Máquina de Operaciones de Amenazas Autónomas (ATOM) de IBM para investigación coordinada a velocidad de máquina y contención automatizada en entornos de endpoints, identidad y nube. La expansión también extiende la plataforma CrowdStrike Falcon a los servicios de detección y respuesta de amenazas gestionadas de IBM Consulting y las experiencias globales de X-Force Cyber Range.
- Febrero de 2026: Splunk Security Orchestration, Automation, and Response (SOAR) estuvo disponible como servicio SaaS en Google Cloud, permitiendo a los analistas de SOC y a los equipos de respuesta a incidentes orquestar flujos de trabajo y automatizar tareas de respuesta en entornos multinube. Splunk SOAR se integra con Splunk Enterprise Security en Google Cloud, creando una experiencia de operaciones de seguridad gestionada de extremo a extremo dentro de los entornos Google Cloud de los clientes.
- Diciembre de 2025: Palo Alto Networks y Google Cloud anunciaron una asociación estratégica plurianual de referencia que combina la seguridad de IA Prisma AIRS con la infraestructura de Google Cloud, cubriendo la seguridad de cargas de trabajo de IA de extremo a extremo desde el código hasta la nube en Vertex AI, firewalls nativos de IA para entornos híbridos multinube, Prisma SASE para acceso distribuido y soluciones de seguridad preintegradas en Google Cloud Marketplace.
Alcance del Informe Global del Mercado de Servicios de Data Lake de Seguridad Gestionada
El mercado de servicios de data lake de seguridad gestionada proporciona diseño, implementación, operación y optimización de plataformas centralizadas que ingieren, normalizan, almacenan, protegen y analizan grandes volúmenes de telemetría de seguridad proveniente de endpoints, redes, nube, identidad y fuentes de aplicaciones. Estos servicios permiten la retención escalable a largo plazo, la búsqueda de amenazas, las investigaciones, los análisis impulsados por IA y los informes de cumplimiento, al tiempo que reducen la carga operativa de los equipos internos.
El Informe del Mercado de Servicios de Data Lake de Seguridad Gestionada está segmentado por Modelo de Servicio (Servicios Totalmente Gestionados, Servicios Cogestionados, Servicios Gestionados Liderados por Consultoría y Data Lake Controlado por el Cliente con Operaciones Gestionadas por el Proveedor), Componente de Servicio (Consultoría y Diseño de Arquitectura, Implementación y Migración, Ingesta de Datos y Gestión de Conectores, Normalización de Datos y Gestión de Esquemas, Gestión de Plataformas y Productos, Análisis de Seguridad e Ingeniería de Detección, Búsqueda de Amenazas e Investigación de Incidentes y Otros Componentes de Servicio), Fuente de Datos de Seguridad (Infraestructura en la Nube y Registros del Plano de Control en la Nube, Telemetría de Endpoints y de Detección y Respuesta Extendida, Telemetría de Red, Firewall y DNS, Datos de Identidad, Acceso y Autenticación, Datos de Seguridad de SaaS, Colaboración y Correo Electrónico, Datos de Aplicaciones, API y DevSecOps, Datos de Tecnología Operativa y Sistemas de Control Industrial y Otras Fuentes de Datos de Seguridad), Modo de Implementación (Basado en la Nube, Local e Híbrido), Industria de Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), TI y Telecomunicaciones, Salud y Ciencias de la Vida, Gobierno y Sector Público, Manufactura Industrial, Comercio Minorista y Comercio Electrónico y Otras Industrias de Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Servicios Totalmente Gestionados |
| Servicios Cogestionados |
| Servicios Gestionados Liderados por Consultoría |
| Data Lake Controlado por el Cliente con Operaciones Gestionadas por el Proveedor |
| Consultoría y Diseño de Arquitectura |
| Implementación y Migración |
| Ingesta de Datos y Gestión de Conectores |
| Normalización de Datos y Gestión de Esquemas |
| Gestión de Plataformas y Productos |
| Análisis de Seguridad e Ingeniería de Detección |
| Búsqueda de Amenazas e Investigación de Incidentes |
| Otros Componentes de Servicio |
| Infraestructura en la Nube y Registros del Plano de Control en la Nube |
| Telemetría de Endpoints y de Detección y Respuesta Extendida |
| Telemetría de Red, Firewall y DNS |
| Datos de Identidad, Acceso y Autenticación |
| Datos de Seguridad de SaaS, Colaboración y Correo Electrónico |
| Datos de Aplicaciones, API y DevSecOps |
| Datos de Tecnología Operativa y Sistemas de Control Industrial |
| Otras Fuentes de Datos de Seguridad |
| Basado en la Nube |
| Local |
| Híbrido |
| Banca, Servicios Financieros y Seguros (BFSI) |
| TI y Telecomunicaciones |
| Salud y Ciencias de la Vida |
| Gobierno y Sector Público |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Modelo de Servicio | Servicios Totalmente Gestionados | |
| Servicios Cogestionados | ||
| Servicios Gestionados Liderados por Consultoría | ||
| Data Lake Controlado por el Cliente con Operaciones Gestionadas por el Proveedor | ||
| Por Componente de Servicio | Consultoría y Diseño de Arquitectura | |
| Implementación y Migración | ||
| Ingesta de Datos y Gestión de Conectores | ||
| Normalización de Datos y Gestión de Esquemas | ||
| Gestión de Plataformas y Productos | ||
| Análisis de Seguridad e Ingeniería de Detección | ||
| Búsqueda de Amenazas e Investigación de Incidentes | ||
| Otros Componentes de Servicio | ||
| Por Fuente de Datos de Seguridad | Infraestructura en la Nube y Registros del Plano de Control en la Nube | |
| Telemetría de Endpoints y de Detección y Respuesta Extendida | ||
| Telemetría de Red, Firewall y DNS | ||
| Datos de Identidad, Acceso y Autenticación | ||
| Datos de Seguridad de SaaS, Colaboración y Correo Electrónico | ||
| Datos de Aplicaciones, API y DevSecOps | ||
| Datos de Tecnología Operativa y Sistemas de Control Industrial | ||
| Otras Fuentes de Datos de Seguridad | ||
| Por Modo de Implementación | Basado en la Nube | |
| Local | ||
| Híbrido | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| TI y Telecomunicaciones | ||
| Salud y Ciencias de la Vida | ||
| Gobierno y Sector Público | ||
| Manufactura Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios de data lake de seguridad gestionada?
Se proyecta que el tamaño del mercado de servicios de data lake de seguridad gestionada se expanda desde 1,29 mil millones de USD en 2026 y 1,63 mil millones de USD en 2027 hasta 4,47 mil millones de USD en 2032, creciendo a una CAGR del 22,36% de 2027 a 2032.
¿Qué está impulsando la demanda de servicios de data lake de seguridad gestionada?
El aumento de la actividad de ataques, la complejidad multinube, los requisitos de retención y la escasez de habilidades de seguridad están incrementando la demanda de servicios gestionados de ingesta, normalización, ingeniería de detección e investigación.
¿Qué modelo de servicio lidera los servicios de data lake de seguridad gestionada?
Los servicios totalmente gestionados lideran con el 47,23% de participación en 2026, mientras que el data lake controlado por el cliente con operaciones gestionadas por el proveedor se proyecta que se expanda a una CAGR del 23,81% hasta 2032.
¿Por qué es importante la implementación basada en la nube para los data lakes de seguridad?
La implementación basada en la nube representó el 68,91% de la participación en 2026 porque admite la retención elástica, múltiples herramientas de análisis y menores compromisos de infraestructura para telemetría de alto volumen.
¿Qué sector de usuario final tiene la mayor demanda de servicios de data lake de seguridad gestionada?
El sector BFSI lideró la demanda con el 26,69% de participación en 2026 porque las instituciones financieras necesitan capacidades de monitorización, retención de evidencias, gobernanza de datos e investigación en entornos complejos.
¿Qué región se espera que se expanda más rápidamente para estos servicios?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 25,86% hasta 2032, respaldada por la digitalización de los servicios financieros, las necesidades de monitorización de infraestructuras críticas y los requisitos locales de residencia de datos.