
Tamaño y Participación del Mercado de Automatización de Purple Team
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 2.9 Mil millones de dólares |
| Tamaño del Mercado (2032) | 8.79 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 24.80 % |
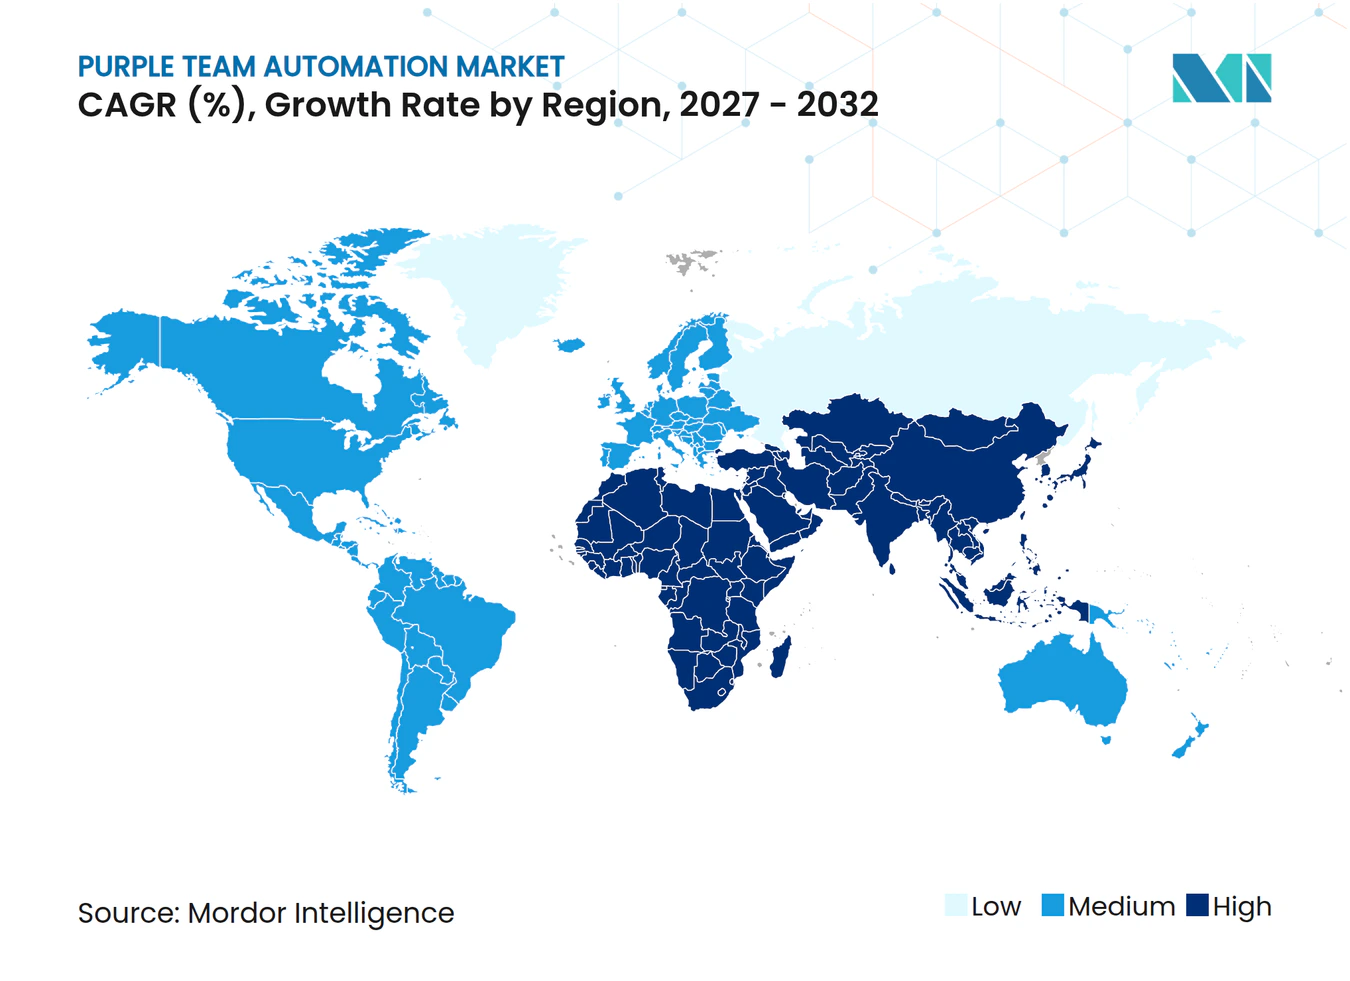
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Automatización de Purple Team por Mordor Intelligence
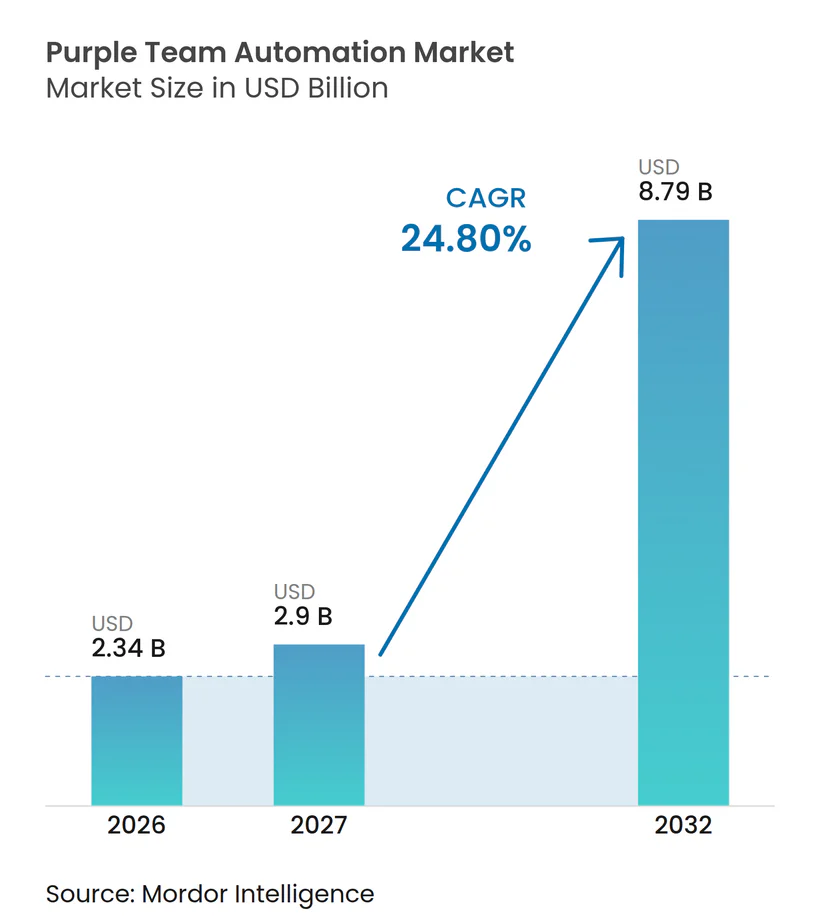
El tamaño del mercado de automatización de purple team fue valorado en 2,34 mil millones de USD en 2026 y se estima que crecerá desde 2,95 mil millones de USD en 2027 hasta alcanzar los 8,79 mil millones de USD en 2032, a una CAGR del 24,80% durante el período de pronóstico 2027-2032. El mercado de automatización de purple team está evolucionando desde pruebas ocasionales hacia la validación continua de controles frente a rutas de ataque realistas. El aumento en la frecuencia de ataques, los requisitos formales de seguridad y el uso más amplio de sistemas en la nube e inteligencia artificial están incrementando la demanda. Las aseguradoras cibernéticas y los consejos de administración también están solicitando evidencia más clara de que los controles de seguridad funcionan en la práctica. Los proveedores están combinando simulación de ataques, análisis de exposición y flujos de trabajo de remediación en plataformas más amplias. El mercado de automatización de purple team, por lo tanto, presenta oportunidades para los proveedores que puedan ofrecer evidencia utilizable, pruebas seguras y una implementación más sencilla.
Conclusiones Clave del Informe
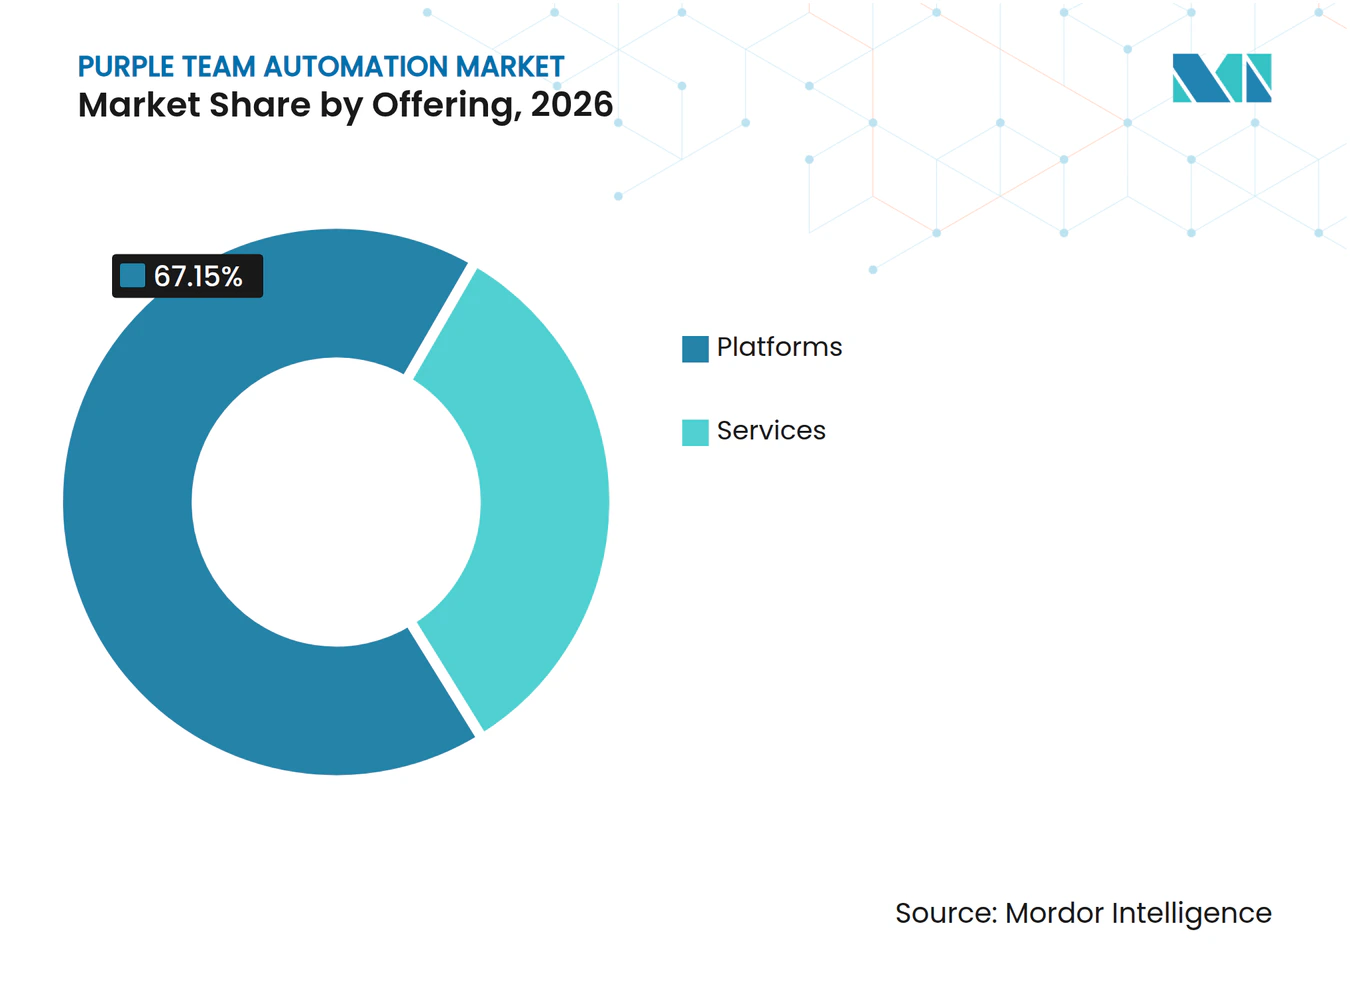
- Por oferta, las plataformas representaron el 67,15% de la participación del mercado de automatización de purple team en 2026, mientras que los servicios proyectan expandirse a una CAGR del 26,77% hasta 2032.
- Por implementación, la implementación local representó el 71,22% de la participación de ingresos del mercado de automatización de purple team en 2026, mientras que la implementación en la nube proyecta expandirse a una CAGR del 26,02% hasta 2032.
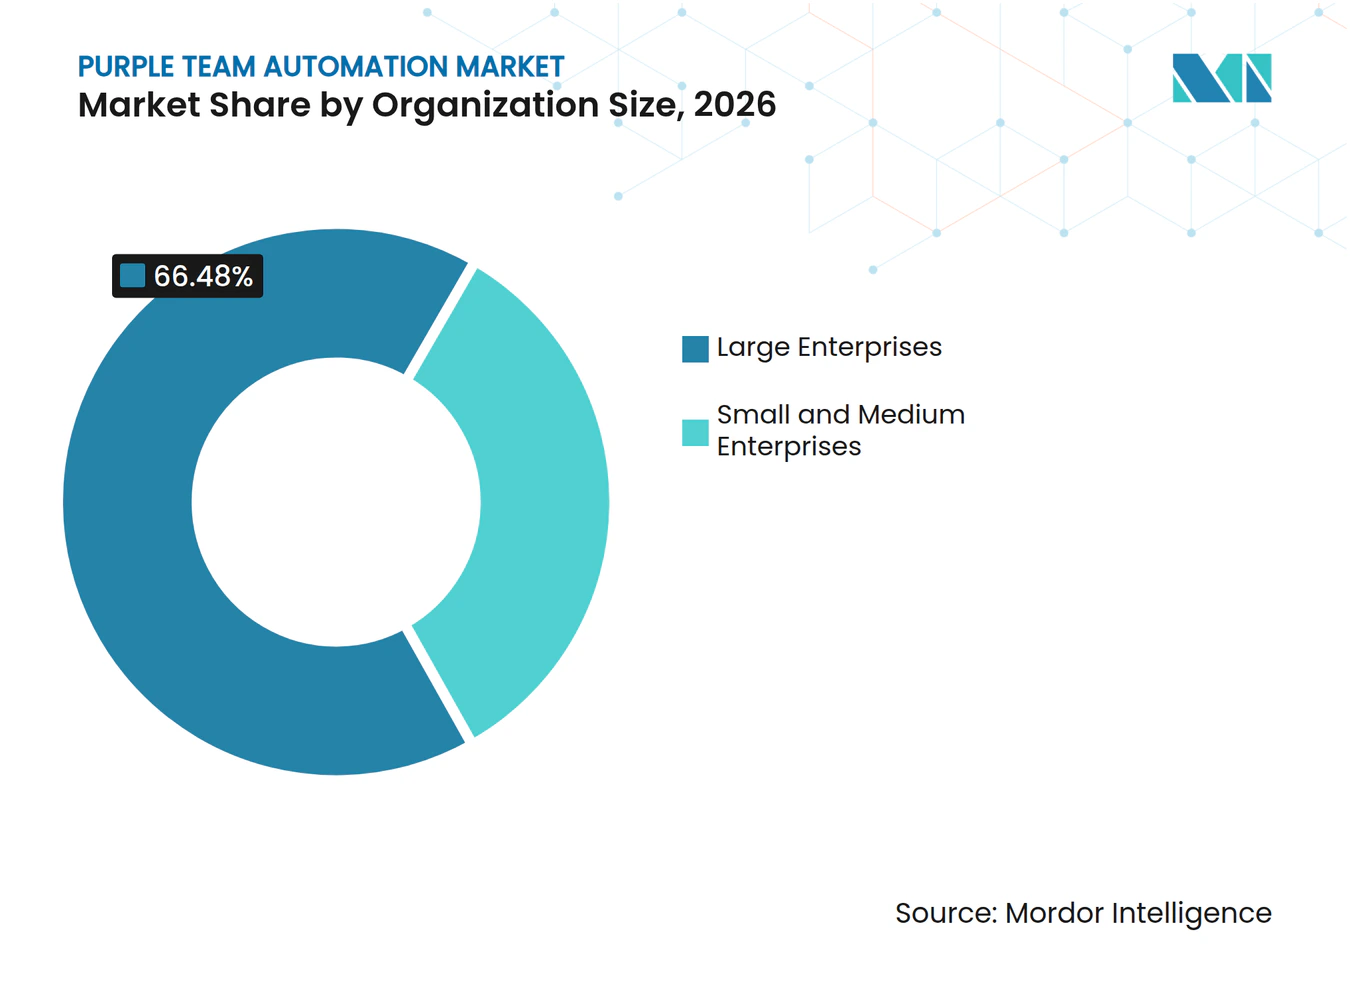
- Por tamaño de organización, las grandes empresas representaron el 66,48% de la participación de ingresos del mercado de automatización de purple team en 2026, mientras que las pymes proyectan expandirse a una CAGR del 26,35% hasta 2032.
- Por industria de usuario final, el sector BFSI representó el 28,14% de la participación de ingresos del mercado de automatización de purple team en 2026, mientras que el gobierno y la administración pública proyectan expandirse a una CAGR del 25,23% hasta 2032.
- Por geografía, América del Norte representó el 35,18% de la participación de ingresos del mercado de automatización de purple team en 2026, mientras que Asia-Pacífico proyecta expandirse a una CAGR del 25,71% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aumento en la Frecuencia y Sofisticación de los Ciberataques | +5.8% | Global, más agudo en América del Norte, Europa y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Mandatos Regulatorios para la Validación Continua de Seguridad | +5.0% | Unión Europea, Estados Unidos y marcos nacionales de Asia-Pacífico de forma progresiva | Mediano plazo (2-4 años) |
| Expansión de Superficies de Ataque en la Nube, Identidad, API e Híbridas | +4.3% | Global, con la mayor concentración en los corredores de hiperescaladores de América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Convergencia de los Flujos de Trabajo del Equipo Rojo y el Equipo Azul | +3.5% | América del Norte y Europa, con expansión hacia el GCC y Singapur | Mediano plazo (2-4 años) |
| Emulación de Adversarios Habilitada por IA e Ingeniería de Detección | +3.0% | Global, con la adopción más rápida en América del Norte y Asia Oriental | Largo plazo (≥ 4 años) |
| Requisitos de Evidencia de Ciberseguros y a Nivel de Consejo de Administración | +2.2% | América del Norte y la Unión Europea, con avances tempranos en Singapur y Australia | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Aumento en la Frecuencia y Sofisticación de los Ciberataques
El ritmo de la actividad hostil ha superado la cobertura que las pruebas de seguridad periódicas pueden proporcionar. Check Point reportó un promedio de 1.968 ciberataques por organización por semana en 2025, lo que representó un 70% más que en 2023. Su actualización de enero de 2026 registró 2.086 ataques semanales por organización en febrero de 2026. CrowdStrike reportó un aumento del 89% en ataques por adversarios habilitados con IA y un tiempo de ruptura de eCrime de 27 segundos en su informe de 2026. Esto acorta el tiempo disponible para identificar y contener el movimiento lateral. El mercado de automatización de purple team se beneficia de las simulaciones continuas, que pueden proporcionar a los equipos evidencia más actualizada sobre si sus controles responden según lo previsto.
Mandatos Regulatorios para la Validación Continua de Seguridad
Los requisitos regulatorios se centran cada vez más en pruebas documentadas en lugar de un estado de seguridad autodeclarado. DORA ha sido aplicado desde el 17 de enero de 2025 y exige evaluaciones de vulnerabilidades y pruebas de penetración dirigidas por amenazas para entidades financieras significativas. El Artículo 21 de NIS2 requiere que las entidades cubiertas evalúen la eficacia de sus medidas de gestión de riesgos de ciberseguridad. ENISA publicó orientación de implementación en junio de 2025 que mapea las expectativas con ISO/IEC 27001:2022 y NIST CSF 2.0. La norma de divulgación de ciberseguridad de la SEC también sitúa la responsabilidad de gobernanza en el liderazgo de las empresas públicas. Estos requisitos pueden mover el mercado de automatización de purple team desde el gasto discrecional hacia un presupuesto de cumplimiento definido.
Expansión de Superficies de Ataque en la Nube, Identidad, API e Híbridas
Los entornos de nube, identidad, API e híbridos amplían el rango de sistemas que los equipos de seguridad deben probar. Google Cloud encontró que las credenciales débiles o ausentes representaron el 47,1% de los incidentes en la nube en la primera mitad de 2025, mientras que el compromiso de API e interfaz de usuario representó otro 11,8%.[1] ENISA reportó que los entornos de identidad, nube y SaaS representaron colectivamente el 22% de los incidentes cibernéticos registrados a finales de 2025. Un control en la nube puede parecer seguro incluso cuando las relaciones de identidad aún permiten el acceso a sistemas locales. Esto hace que las pruebas de rutas de ataque entre superficies sean más valiosas que las verificaciones de controles aislados. El mercado de automatización de purple team se beneficia cuando las plataformas pueden demostrar cómo distintas debilidades se combinan para crear una ruta hacia activos críticos.
Convergencia de los Flujos de Trabajo del Equipo Rojo y el Equipo Azul
Las plataformas diseñadas específicamente están integrando a los equipos ofensivos y defensivos en un proceso operativo compartido. Los paneles compartidos, los flujos de telemetría y los mapas de brechas de detección pueden reducir el retraso entre una simulación de ataque y el ajuste de la detección. La versión Secure AI v2.0 de MITRE, publicada en mayo de 2026, añadió manuales de estrategias para vectores de amenazas habilitados por IA a su trabajo de defensa informada por amenazas. Esos manuales pueden apoyar una emulación de adversarios más consistente entre equipos. Las pruebas continuas también permiten que cada ciclo completado informe mejoras en la detección posterior. El mercado de automatización de purple team tiene espacio para proveedores que faciliten la gobernanza y el uso de este ciclo de retroalimentación.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Altos Requisitos de Seguridad en la Automatización y Gobernanza | -1.8% | Global, más agudo en servicios financieros, salud e infraestructura crítica | Corto plazo (≤ 2 años) |
| Escasez de Talento en Purple Team e Ingeniería de Detección | -1.5% | Global, más severo en América del Norte, Europa Occidental y partes de Asia-Pacífico | Mediano plazo (2-4 años) |
| Restricciones de Soberanía de Datos y Pruebas en Producción | -1.1% | Unión Europea, GCC y mercados con legislación activa de localización de datos, con expansión hacia Asia-Pacífico | Mediano plazo (2-4 años) |
| Brechas de Interoperabilidad en las Pilas Tecnológicas de Operaciones de Seguridad | -0.9% | Global, más pronunciado en grandes empresas y gobiernos que utilizan herramientas heterogéneas | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Altos Requisitos de Seguridad en la Automatización y Gobernanza
La emulación automatizada de adversarios en sistemas en vivo puede introducir riesgos operativos que las herramientas de seguridad convencionales no presentan. Una prueba con un alcance mal definido puede interrumpir servicios, afectar registros o complicar los registros de auditoría. Las organizaciones de servicios financieros, salud e infraestructura crítica, por lo tanto, requieren un alcance definido, planes de reversión y aprobaciones antes de probar redes de producción. Estas verificaciones pueden involucrar comités de seguridad, juntas asesoras de cambios y notificaciones supervisoras. La implementación puede retrasarse entre 6 y 12 meses cuando se aplican múltiples marcos nacionales. El mercado de automatización de purple team dependerá de que los proveedores refuercen las salvaguardas, los controles de autorización y las funciones de reversión.
Escasez de Talento en Purple Team e Ingeniería de Detección
La automatización puede acelerar las simulaciones de ataque, pero los equipos aún necesitan experiencia para identificar brechas y construir respuestas de detección. ISC2 reportó que el 59% de las organizaciones tenían necesidades críticas o significativas de habilidades en ciberseguridad en 2025, frente al 44% en 2024. ISACA reportó en 2026 que el 58% de los equipos de ciberseguridad tenían personal insuficiente y el 61% tenía puestos vacantes. Las brechas reportadas en seguridad en la nube y operaciones de seguridad de aprendizaje automático son particularmente relevantes para estas plataformas. Los servicios gestionados pueden reducir las cargas de trabajo rutinarias, pero los clientes aún necesitan especialistas para establecer prioridades y remediar los hallazgos. Esta tensión puede ralentizar la adopción al tiempo que también apoya la demanda de servicios liderados por expertos.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta:
Las Plataformas Lideran Mientras los Servicios Ganan ImpulsoLas plataformas representaron el 67,15% de los ingresos en 2026. Incluyen productos de validación continua de seguridad que combinan simulación de brechas y ataques, equipos rojos automatizados y validación de exposición adversarial. También incluyen herramientas de gestión de rutas de ataque que muestran cómo un atacante podría vincular debilidades menores en un escenario de brecha. Esto es valioso porque desplaza la atención de una sola alerta o control hacia una ruta hacia activos críticos.
Se proyecta que los servicios se expandan a una CAGR del 26,77% hasta 2032. Los servicios gestionados y profesionales ayudan a los clientes a configurar plataformas, mantener manuales de estrategias e interpretar resultados. El crecimiento refleja la disponibilidad limitada de personal que pueda gestionar programas de validación continua. La industria de automatización de purple team también se beneficia cuando los proveedores ofrecen entrega co-gestionada que amplía los equipos de seguridad internos. SANS describió un cambio hacia las pruebas de penetración continuas y un modelo de Centro de Operaciones de Seguridad Ofensivo que apoya la prestación continua de servicios en lugar del trabajo basado en proyectos.


Por Implementación:
La Implementación Local Mantiene el Control Mientras la Nube Amplía el AccesoLos sistemas locales representaron el 71,22% del tamaño del mercado de automatización de purple team en 2026. La telemetría de simulación sensible y los registros forenses pueden estar sujetos a normas de residencia de datos y gobernanza de producción. Los operadores de servicios financieros, gobierno e infraestructura crítica pueden necesitar retener el control de esos datos dentro de sus propios entornos. Esas obligaciones crean una demanda sostenida de implementación local.
Se proyecta que la implementación en la nube se expanda a una CAGR del 26,02% hasta 2032. Puede reducir el gasto en infraestructura que impide a las organizaciones más pequeñas operar grandes plataformas internas. Los modelos de suscripción también permiten a los equipos escalar la actividad de validación con su exposición y presupuesto. CrowdStrike registró un aumento del 266% en intrusiones conscientes de la nube por actores vinculados a estados durante 2025.[2] Los diseños híbridos pueden conectar la orquestación en la nube con agentes que se ejecutan localmente, ofreciendo a los clientes una opción intermedia donde las restricciones de soberanía son parciales.
Por Tamaño de Organización:
Las Grandes Empresas Lideran Mientras las Pymes Aumentan la AdopciónLas grandes empresas representaron el 66,48% de la participación de ingresos en el mercado de automatización de purple team en 2026. A menudo tienen operaciones multi-nube, centros de operaciones de seguridad establecidos, y equipos rojos y azules que pueden utilizar los resultados de la validación continua. Las organizaciones del sector BFSI y del gobierno son compradores particularmente importantes porque enfrentan requisitos complejos de riesgo y evidencia. Sus requisitos también favorecen plataformas amplias que conectan pruebas, informes y análisis de exposición.
Se proyecta que las pymes se expandan a una CAGR del 26,35% hasta 2032. ISC2 encontró que el 70% de los encuestados de organizaciones pequeñas experimentaron al menos 1 incidente de seguridad relacionado con IA en los 12 meses anteriores, en comparación con el 52% de los encuestados de organizaciones a escala empresarial. Los productos entregados en la nube y los manuales de estrategias prediseñados pueden dar a los equipos más pequeños acceso a la validación adversarial sin un gran compromiso de infraestructura. Los proveedores están respondiendo con niveles de productos más simples y configuraciones menos exigentes. Las obligaciones más amplias de seguridad y divulgación para las organizaciones medianas también pueden acortar las decisiones de adquisición.

Por Industria de Usuario Final:
El Sector BFSI Ancla la Demanda Mientras el Gobierno se ExpandeEl sector BFSI representó el 28,14% de los ingresos en 2026. Las organizaciones financieras deben mostrar evidencia estructurada de que sus controles funcionan en entornos regulados. DORA, los requisitos de divulgación de la SEC y la orientación del sector financiero de los Estados Unidos refuerzan esa necesidad. Las herramientas de rutas de ataque pueden ser importantes porque muestran cómo una credencial de API comprometida o una identidad podrían alcanzar los sistemas centrales.
Se proyecta que el gobierno y la administración pública se expandan a una CAGR del 25,23% hasta 2032. ENISA registró 4.709 reclamaciones de hacktivistas contra estados miembros de la Unión Europea durante su período de reporte de 2025, con la administración pública entre los sectores más atacados. La contratación pública gubernamental está aumentando la atención en la validación continua para sistemas públicos y contratistas. La salud, las TI y las telecomunicaciones, la manufactura, el comercio minorista y electrónico, y la energía y los servicios públicos siguen siendo fuentes de demanda en etapas más tempranas. La energía y los servicios públicos enfrentan desafíos adicionales porque las pruebas deben tener en cuenta la interacción de la tecnología operativa y las TI sin interrumpir la producción.
Análisis Geográfico
Mercado de Automatización de Equipos Púrpura en América del Norte
América del Norte concentró el 35,18% de los ingresos en 2026. Estados Unidos representa gran parte de esta demanda debido a sus maduros programas de seguridad empresarial, una densa base de proveedores y una importante contratación de defensa. Check Point reportó 2.090 ataques por organización por semana en América del Norte en enero de 2026, un aumento del 17% interanual.[3] Canadá añade demanda a través de los sectores de servicios financieros y usuarios gubernamentales. Los requisitos de gobernanza a nivel de consejo directivo y de ciberseguros también respaldan la inversión continua en validación basada en evidencia.
Mercado de Automatización de Equipos Púrpura en Europa y América del Sur
Europa es el segundo mercado regional más grande en 2026. Alemania, el Reino Unido y Francia generan la mayor parte de los ingresos regionales. DORA y NIS2 han incrementado la necesidad de evidencia comprobada en entidades financieras y operadores de servicios esenciales. La guía técnica de ENISA proporciona a las organizaciones una referencia para mapear controles con ISO/IEC 27001:2022 y NIST CSF 2.0. Italia, Rusia y el resto de Europa se encuentran en etapas más tempranas de adopción. América del Sur, liderada por Brasil y Argentina, es un mercado más pequeño pero está en expansión a medida que los programas de validación multinacionales se extienden a las operaciones regionales.
Mercado de Automatización de Equipos Púrpura en Asia-Pacífico y Oriente Medio y África
Se proyecta que Asia-Pacífico se expanda a una CAGR del 25,71% hasta 2032. La región promedió 3.087 ataques por organización por semana en enero de 2026, el segundo nivel más alto a nivel mundial según los datos de Check Point. Japón y Corea del Sur cuentan con programas de seguridad empresarial consolidados, mientras que India está emergiendo tanto como mercado de demanda como centro de prestación de servicios gestionados. China sigue un camino diferente, moldeado por los requisitos de MLPS 2.0 para infraestructura de información crítica. Arabia Saudita y los Emiratos Árabes Unidos están incrementando la demanda del sector público a través de programas nacionales de transformación. Sudáfrica y Nigeria siguen siendo mercados en etapas más tempranas, aunque la expansión de la infraestructura digital está generando nueva demanda empresarial.
Panorama Competitivo
Concentración del Mercado
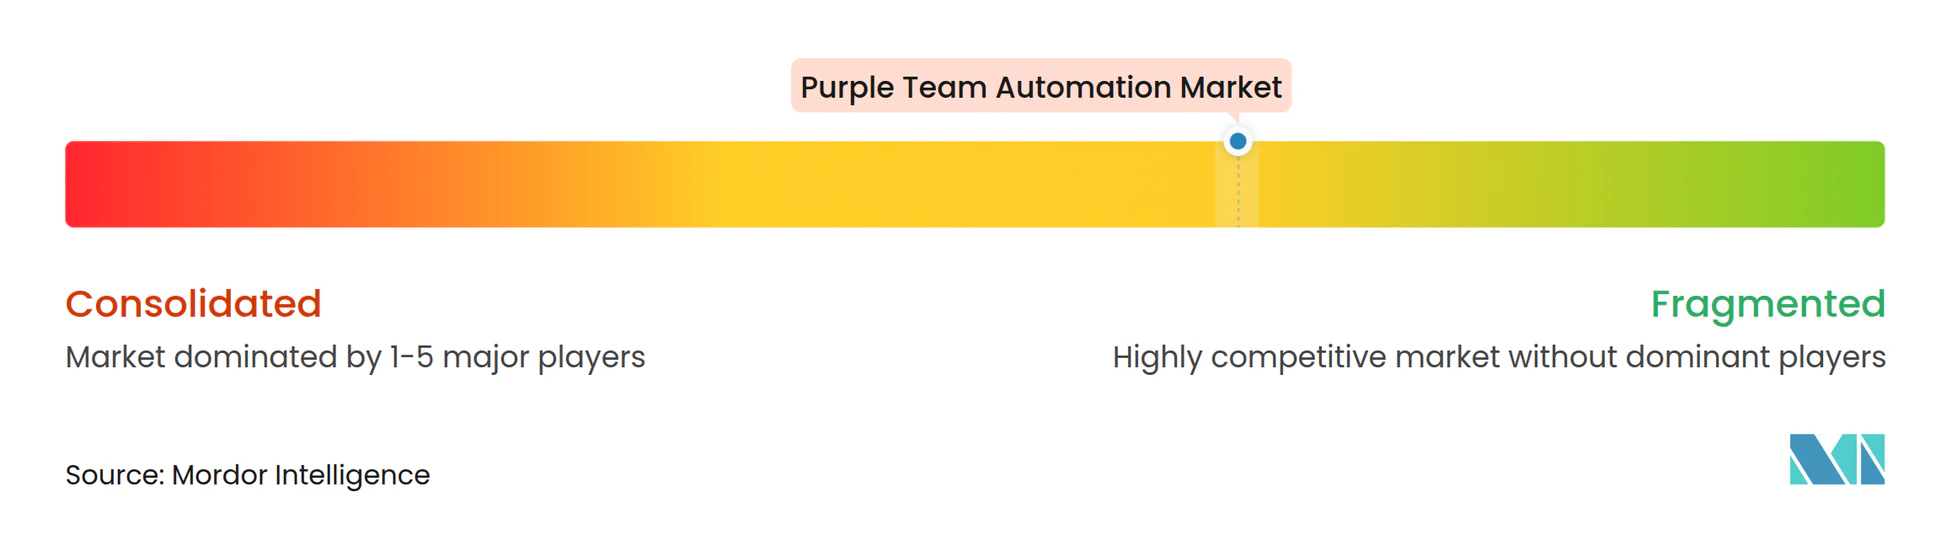
El mercado de automatización de purple team está moderadamente fragmentado, con Pentera, Cymulate, AttackIQ, SafeBreach, XM Cyber, Picus Security, SCYTHE, FireCompass y Horizon3.ai entre los proveedores especializados. La competencia se centra en la cobertura de ataques, la profundidad de la automatización, las integraciones y la utilidad de la evidencia para los informes. Los clientes también evalúan con qué precisión una plataforma mapea la actividad con MITRE ATT&CK y si puede mostrar rutas de ataque prácticas. El mercado de automatización de purple team está cada vez más vinculado con las plataformas de gestión continua de exposición a amenazas. Esto recompensa a los proveedores que pueden conectar los hallazgos de validación con los flujos de trabajo de priorización y remediación.
Los proveedores están integrando sus productos con sistemas SIEM, XDR, seguridad en la nube e inteligencia de amenazas. Cymulate introdujo Vero AI, Mitigation Hub y Detection Studio en junio de 2026 como un sistema de circuito cerrado para la validación, la coordinación de remediación y la ingeniería de detección.[4] Pentera añadió pruebas de aplicaciones web nativas de IA y se asoció con Recorded Future en julio de 2026. AttackIQ adquirió DeepSurface en febrero de 2025 para ampliar sus capacidades de validación de exposición adversarial y fortalecer la priorización de rutas de ataque. Estos movimientos muestran un cambio desde simulaciones aisladas hacia flujos de trabajo de operaciones de seguridad conectados.
Los clientes del mercado medio y las pymes siguen siendo una oportunidad importante porque muchas herramientas empresariales requieren una configuración sustancial. Los productos nativos de la nube y con prioridad en API pueden acortar el tiempo hasta la validación inicial y apoyar precios basados en el consumo. El soporte de estándares también está volviéndose importante en los sectores regulados, donde los compradores quieren informes alineados con MITRE ATT&CK, NIST CSF 2.0 e ISO/IEC 27001:2022. Esto apoya a los proveedores que pueden presentar resultados técnicos en una forma que los líderes de seguridad y los auditores puedan utilizar. El mercado de automatización de purple team puede consolidarse a medida que las plataformas de seguridad más amplias busquen capacidades de validación y rutas de ataque. El mercado de automatización de purple team también recompensa a los proveedores que pueden traducir los resultados técnicos de las pruebas en prioridades de remediación claras.
Líderes de la Industria de Automatización de Purple Team
-
AttackIQ, Inc.
-
Cymulate Ltd.
-
SafeBreach Inc.
-
XM Cyber Ltd.
-
Pentera Security Ltd.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Automatización de Equipos Púrpura Empresas cubiertas en este informe
- AttackIQ, Inc.
- Cymulate Ltd.
- SafeBreach Inc.
- XM Cyber Ltd.
- Pentera Security Ltd.
- Picus Security, Inc.
- SCYTHE Inc.
- FireCompass Technologies, Inc.
- MazeBolt Technologies Ltd.
- Cronus Cyber Technologies, Inc.
- FourCore Labs Private Limited
- CybExer Technologies OÜ
- Patrowl SAS
- ThreatConnect, Inc.
- PlexTrac, Inc.
- Horizon3.ai, Inc.
- Foreseeti AB
- PurpleSharp, Inc.
- Shadowmap Technologies GmbH
- Rimator, Inc.
Desarrollos recientes de la industria en Mercado de Automatización de Equipos Púrpura
- Agosto de 2026: Horizon3.ai recaudó 250 millones de USD en una ronda Serie E co-liderada por NightDragon y NEA con una valoracin superior a los 650 millones de USD. La financiación apoya la entrada en Singapur y Australia, una mayor expansión en EMEA y el desarrollo de agentes autónomos de equipo azul que remedian vulnerabilidades directamente a partir de los hallazgos de NodeZero, extendiendo la plataforma desde la validación ofensiva hacia la automatización de remediación de circuito cerrado.
- Agosto de 2026: DISA seleccionó a AttackIQ como la plataforma empresarial del Departamento de Guerra para la Validación de Exposición Adversarial, estableciendo un punto de apoyo en la contratación federal a gran escala y señalando que el gobierno de los Estados Unidos reconoce la validación adversarial automatizada continua como una capacidad de seguridad estratégica. Se espera que esta selección genere requisitos de cumplimiento en cascada en toda la Base Industrial de Defensa.
- Agosto de 2026: Horizon3.ai anunció una inversión de 20 millones de USD en su ecosistema global de socios, ampliando los programas de canal y lanzando alianzas estratégicas con World Wide Technology y Brinqa para extender el alcance de NodeZero hacia los flujos de trabajo de gestión de exposición y orquestación de remediación.
- Julio de 2026: Pentera lanzó pruebas de penetración de aplicaciones web nativas de IA dentro de su Plataforma de Validación de Seguridad Autónoma y se asoció con Recorded Future para ofrecer validación de exposición liderada por inteligencia de amenazas, vinculando la inteligencia de amenazas con las tácticas, técnicas y procedimientos de actores de amenazas del mundo real para automatizar los flujos de trabajo de validación continua de seguridad.
Alcance del Informe Global del Mercado de Automatización de Purple Team
El Mercado de Automatización de Purple Team comprende plataformas de software y servicios que automatizan la colaboración entre los equipos de seguridad ofensiva (equipos rojos) y los equipos de seguridad defensiva (equipos azules) para validar continuamente los controles de seguridad, mejorar la ingeniería de detección, evaluar la resiliencia cibernética y acelerar las actividades de remediación. Estas soluciones apoyan la emulación de adversarios, el análisis de rutas de ataque, la simulación de ataques, la validación de amenazas y las pruebas de controles de seguridad en entornos empresariales. El mercado incluye suscripciones a plataformas, servicios gestionados, servicios profesionales, implementación, soporte, mantenimiento y capacitación asociados con las operaciones de purple team y los programas de validación continua de seguridad.
El Informe del Mercado de Automatización de Purple Team está Segmentado por Oferta (Plataformas [Plataformas de Validación Continua de Seguridad y Herramientas de Gestión de Rutas de Ataque], y Servicios [Servicios Gestionados y Servicios Profesionales]), Implementación (Local y en la Nube), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros [BFSI], Gobierno y Administración Pública, Salud y Ciencias de la Vida, TI y Telecomunicaciones, Manufactura Industrial, Comercio Minorista y Electrónico, Energía y Servicios Públicos, y Otras Industrias de Usuario Final), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Plataformas | Plataformas de Validación Continua de Seguridad |
| Herramientas de Gestión de Rutas de Ataque | |
| Servicios | Servicios Gestionados |
| Servicios Profesionales |
| Local |
| Nube |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Administración Pública |
| Salud y Ciencias de la Vida |
| TI y Telecomunicaciones |
| Manufactura Industrial |
| Comercio Minorista y Electrónico |
| Energía y Servicios Públicos |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| América del Sur | Brasil |
| Argentina | |
| México | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Oferta | Plataformas | Plataformas de Validación Continua de Seguridad |
| Herramientas de Gestión de Rutas de Ataque | ||
| Servicios | Servicios Gestionados | |
| Servicios Profesionales | ||
| Por Implementación | Local | |
| Nube | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Gobierno y Administración Pública | ||
| Salud y Ciencias de la Vida | ||
| TI y Telecomunicaciones | ||
| Manufactura Industrial | ||
| Comercio Minorista y Electrónico | ||
| Energía y Servicios Públicos | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| América del Sur | Brasil | |
| Argentina | ||
| México | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño proyectado del mercado de automatización de purple team para 2032?
Se proyecta que el mercado de automatización de purple team alcance los 8,79 mil millones de USD en 2032, desde 2,95 mil millones de USD en 2027, a una CAGR del 24,80%.
¿Qué está impulsando la adopción del purple teaming automatizado?
La mayor frecuencia de ataques, los requisitos regulatorios de pruebas, las superficies de ataque más amplias en la nube e identidad, y la demanda del consejo de administración de evidencia están apoyando la adopción.
¿Qué oferta lidera los ingresos en este campo?
Las plataformas lideran con una participación de ingresos del 67,15% en 2026, mientras que se proyecta que los servicios crezcan más rápido a una CAGR del 26,77% hasta 2032.
¿Por qué las organizaciones siguen utilizando implementaciones locales?
La implementación local representó el 71,22% de la participación de ingresos en 2026 porque la telemetría sensible, la residencia de datos y las normas de gobernanza de producción siguen siendo importantes.
¿Qué grupo de usuarios finales tiene la mayor participación de ingresos?
El sector BFSI lidera con una participación de ingresos del 28,14% en 2026 porque las organizaciones financieras necesitan evidencia de que los controles de seguridad funcionan en entornos regulados.
¿Qué región proyecta el crecimiento más rápido?
Se proyecta que Asia-Pacífico crezca a una CAGR del 25,71% hasta 2032, apoyada por altos volúmenes de ataques, inversión en la nube y programas nacionales de resiliencia.