
Tamaño y Participación del Mercado de Servicios Gestionados de Validación Continua de Seguridad
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 0.63 Mil millones de dólares |
| Tamaño del Mercado (2032) | 1.95 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 25.16 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Validación Continua de Seguridad por Mordor Intelligence
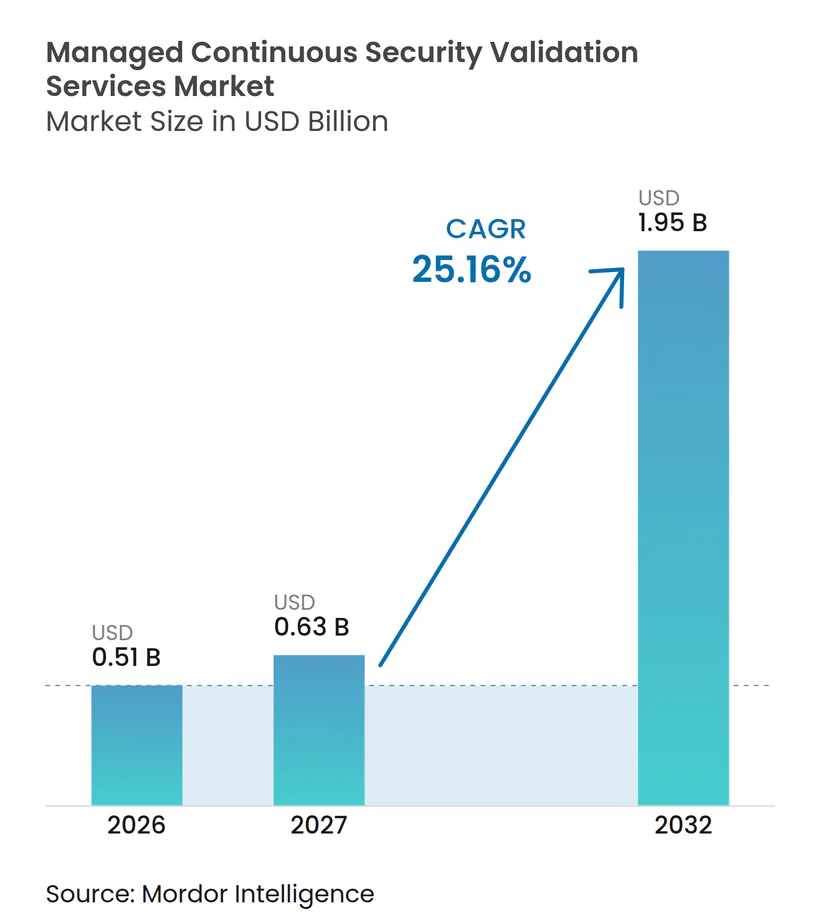
El tamaño del mercado de servicios gestionados de validación continua de seguridad se valora en 0,51 mil millones de USD en 2026 y se espera que alcance 1,95 mil millones de USD en 2032, creciendo a una CAGR del 25,16% de 2027 a 2032. El mercado de servicios gestionados de validación continua de seguridad está alejándose de las pruebas de penetración basadas en calendario hacia programas continuos que verifican las defensas con evidencia actual. La expansión de cargas de trabajo en la nube, APIs, identidades de máquinas y dispositivos conectados genera más cambios que supervisar entre evaluaciones programadas. Las expectativas regulatorias y los requisitos de los seguros cibernéticos también están aumentando la demanda de pruebas documentadas de que los controles de seguridad funcionan según lo previsto. Los proveedores gestionados ayudan a las organizaciones a abordar la capacidad limitada de ingeniería de seguridad al tiempo que producen evidencia para los procesos de auditoría y revisión de riesgos. El mercado de servicios gestionados de validación continua de seguridad, por lo tanto, favorece a los proveedores que combinan pruebas confiables, calidad de servicio e integración con las operaciones de seguridad existentes.
Conclusiones Clave del Informe
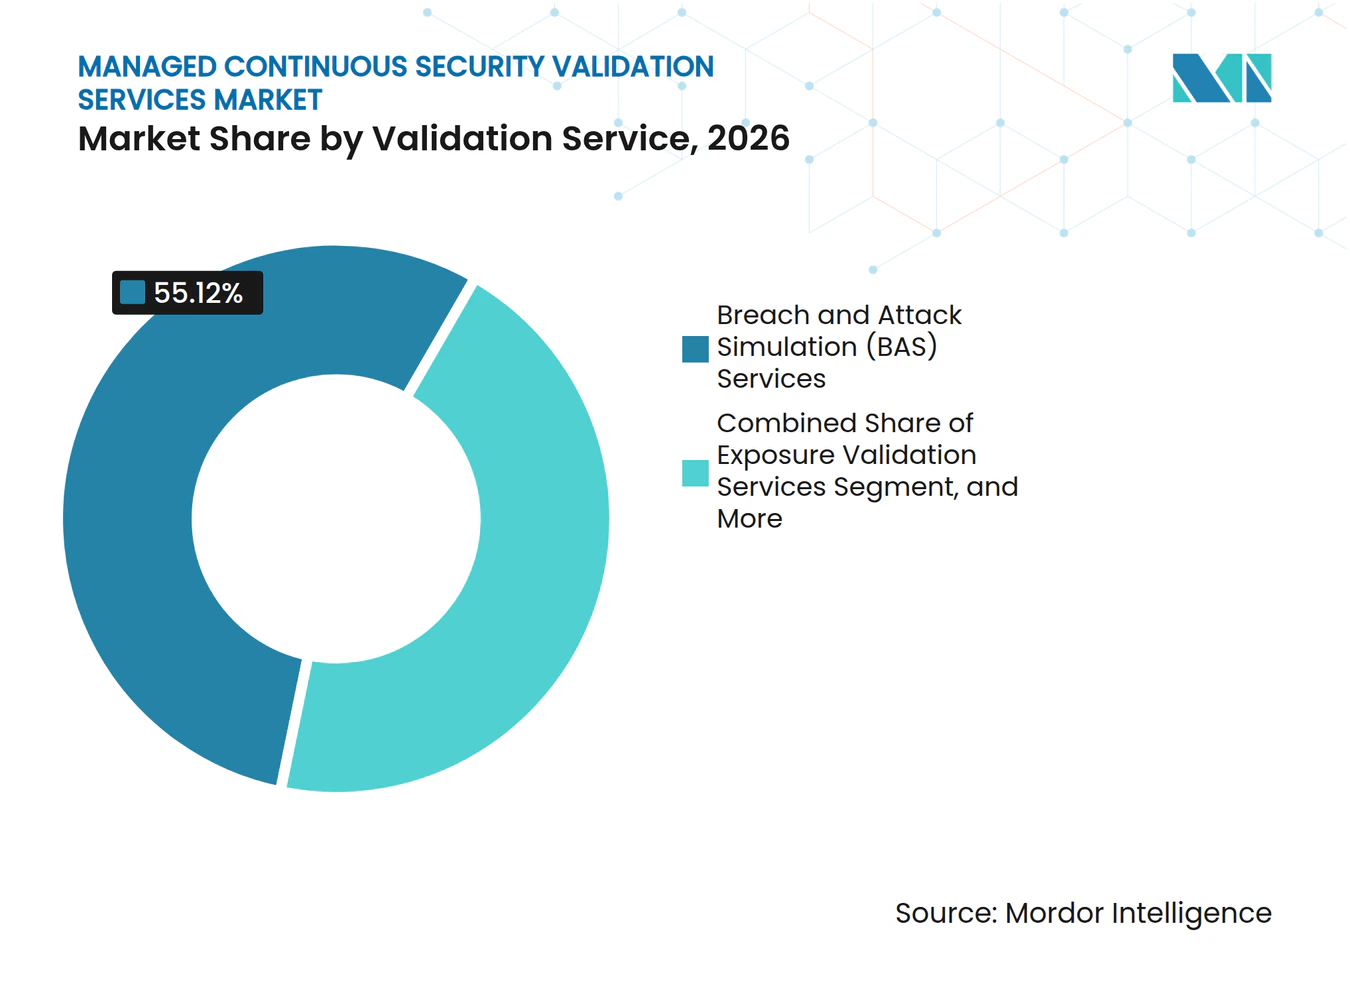
- Por servicio de validación, los Servicios de Simulación de Brechas y Ataques representaron el 55,12% de la participación de ingresos del mercado de servicios gestionados de validación continua de seguridad en 2026, mientras que se proyecta que los Servicios de Validación de Exposición se expandan a una CAGR del 26,32% hasta 2032.
- Por modelo de entrega, la Validación Continua Totalmente Gestionada representó el 66,18% de la participación de ingresos del mercado de servicios gestionados de validación continua de seguridad en 2026, mientras que se proyecta que la Validación Co-Gestionada se expanda a una CAGR del 26,75% hasta 2032.
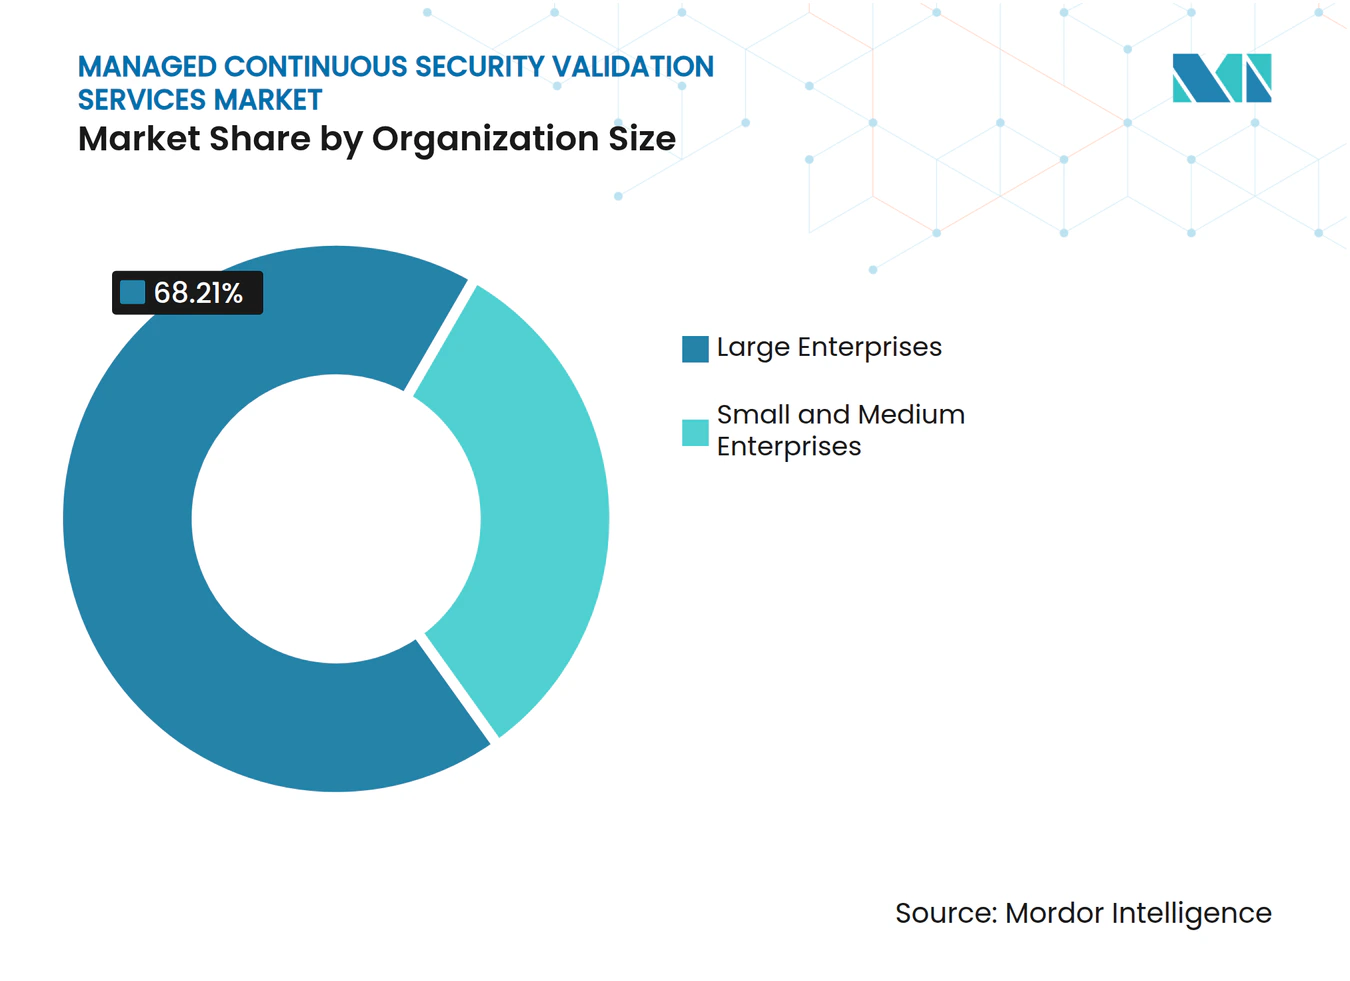
- Por tamaño de organización, las Grandes Empresas representaron el 68,21% del gasto en el mercado de servicios gestionados de validación continua de seguridad en 2026, mientras que se proyecta que las Pequeñas y Medianas Empresas se expandan a una CAGR del 27,04% hasta 2032.
- Por industria de usuario final, el sector BFSI representó el 28,19% de la participación de ingresos del mercado de servicios gestionados de validación continua de seguridad en 2026, mientras que se proyecta que el Gobierno y la Administración Pública se expandan a una CAGR del 25,68% hasta 2032.
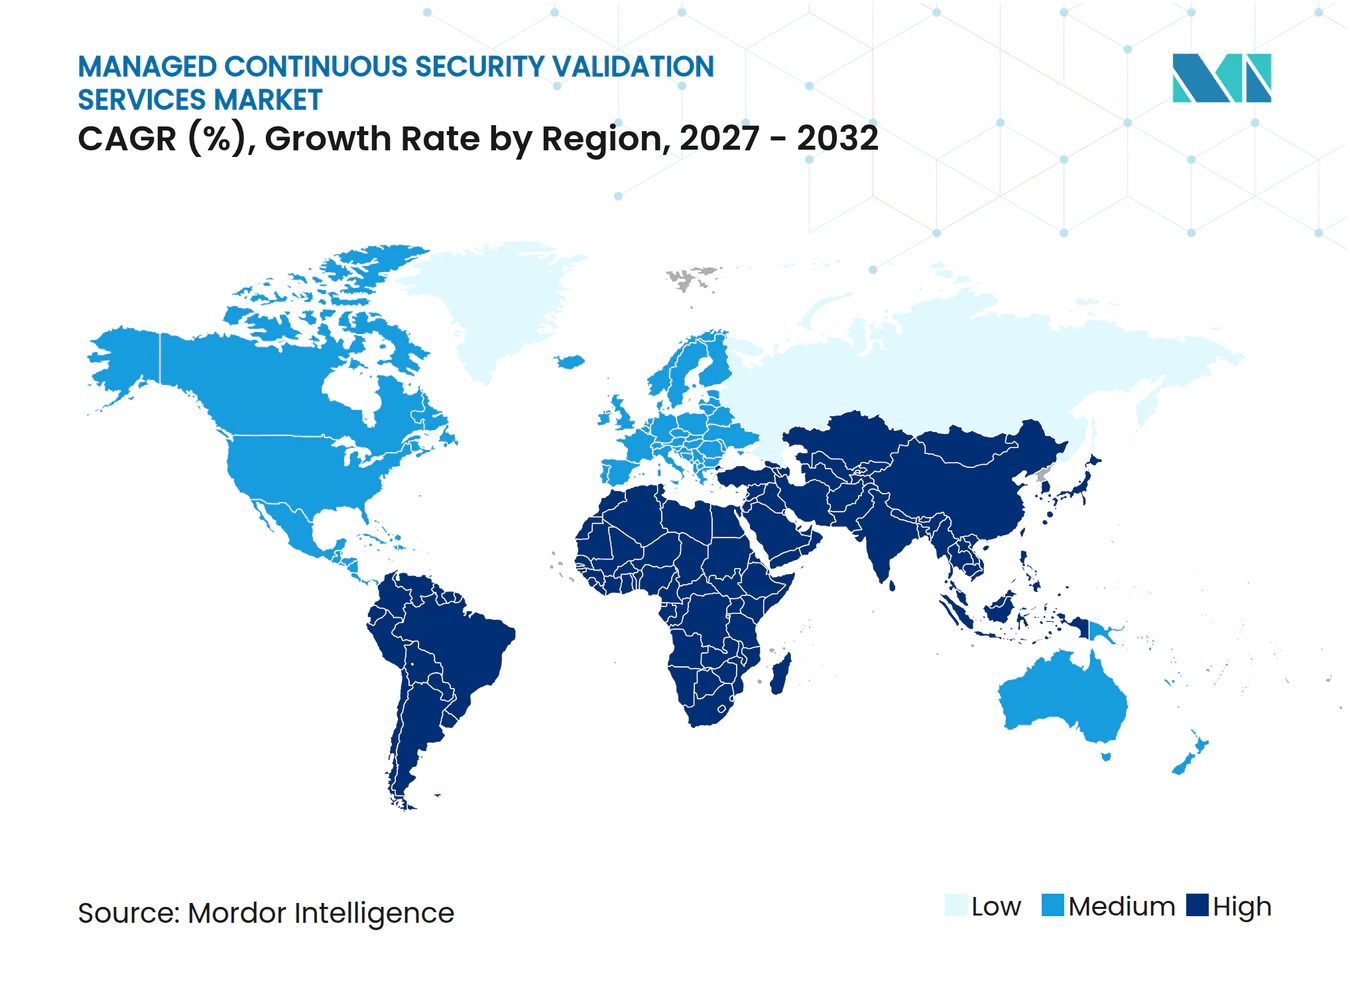
- Por geografía, América del Norte representó el 37,15% de los ingresos del mercado de servicios gestionados de validación continua de seguridad en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 26,02% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Expansión de Superficies de Ataque en la Nube, APIs, Identidad e IoT | +4.5% | Global | Corto plazo (≤ 2 años) |
| Requisitos Regulatorios y de Evidencia para Seguros Cibernéticos | +4.0% | América del Norte y Europa, con extensión a Asia-Pacífico y Oriente Medio y África | Corto plazo (≤ 2 años) |
| Transición hacia la Validación Continua Basada en Evidencia | +3.5% | Global | Mediano plazo (2-4 años) |
| Deriva de Controles de Seguridad en Entornos Híbridos y Multinube | +3.0% | Global, con aceleración en los mercados de adopción de nube de Asia-Pacífico | Mediano plazo (2-4 años) |
| Simulación de Adversarios Acelerada por IA y Automatización de Inteligencia de Amenazas a Pruebas | +2.5% | América del Norte y Europa, con ganancias tempranas en Asia-Pacífico | Mediano plazo (2-4 años) |
| Demanda de Externalización por Escasez de Habilidades de Seguridad y Limitaciones de las PYME | +2.0% | Global, con mayor relevancia en los mercados de PYME de Asia-Pacífico y Europa | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Expansión de Superficies de Ataque desde la Nube, APIs, Identidad e IoT
Las cargas de trabajo en la nube, los puntos de conexión de API, las identidades de máquinas y los dispositivos conectados crean superficies de ataque que cambian entre los ciclos de prueba anuales. Cada nuevo servicio en la nube o conexión de API puede introducir rutas de exposición que las pruebas de penetración periódicas pueden no detectar a tiempo. Picus Security informó en mayo de 2025 que el 63% de las vulnerabilidades en una empresa industrial global fueron clasificadas como críticas por CVSS, mientras que las pruebas continuas de controles identificaron solo el 9% como de alto riesgo real una vez considerada la efectividad de las defensas. El hallazgo muestra por qué el mercado de servicios gestionados de validación continua de seguridad está ganando atención de las organizaciones que necesitan enfocar los recursos de remediación en exposiciones verificadas. Cuando las defensas ya bloquean una vulnerabilidad teórica, los equipos pueden redirigir el esfuerzo hacia las debilidades que siguen siendo explotables en su entorno. La validación continua puede, por lo tanto, apoyar tanto la reducción de riesgos como un uso más disciplinado de los presupuestos de seguridad.
Aumento de los Requisitos Regulatorios y de Evidencia para Seguros Cibernéticos
DORA entró en vigor el 17 de enero de 2025 y exige pruebas de penetración dirigidas por amenazas para las entidades financieras europeas cubiertas al menos una vez cada 3 años. El marco también requiere la supervisión continua de las tecnologías de la información y la comunicación y pruebas periódicas de los mecanismos de detección. NIS2 puede imponer sanciones de hasta 10 millones de EUR (11,3 millones de USD) o el 2% de la facturación anual global a las entidades esenciales. Estas obligaciones hacen que la evidencia lista para auditoría sea más importante para las organizaciones de servicios financieros, atención médica, energía e infraestructura digital. El mercado de servicios gestionados de validación continua de seguridad se beneficia cuando los equipos de cumplimiento requieren registros repetibles en lugar de informes de pruebas de seguridad aislados. Los proveedores que empaquetan los resultados de las pruebas en evidencia accesible pueden apoyar mejor las decisiones de adquisición y los ciclos de revisión.
Transición de las Pruebas Periódicas a la Validación Continua Basada en Evidencia
Las organizaciones están reconsiderando las pruebas anuales porque sus entornos, activos y configuraciones de controles cambian mucho más rápido de lo que una revisión anual puede acomodar. Una encuesta de Cymulate de 2025 realizada a 1.000 profesionales de seguridad encontró que el 67% reportó brechas preocupantes en la postura de seguridad debido a pruebas poco frecuentes.[1] La misma encuesta indicó que las organizaciones que utilizan procesos mensuales de exposición reportaron una reducción del 20% en brechas y una mejora en el tiempo medio de detección. También encontró que las plataformas de validación automatizada probaron más de 200 veces más escenarios de amenazas que los enfoques manuales a un costo equivalente. Esta evidencia fortalece el argumento económico a favor de los servicios gestionados que mantienen la cadencia de pruebas sin requerir grandes equipos internos. El mercado de servicios gestionados de validación continua de seguridad también gana relevancia a medida que los aseguradores y los compradores gubernamentales incorporan evidencia de pruebas continuas en sus solicitudes de propuestas.
Aumento de la Deriva de Controles de Seguridad en Entornos Híbridos y Multinube
La deriva de controles de seguridad ocurre cuando las reglas de firewall, las políticas de endpoints y la lógica de detección cambian debido a actualizaciones de configuración, lanzamientos de software o excepciones operativas. Un control que funcionaba en un trimestre puede fallar en el siguiente sin una decisión deliberada del equipo de seguridad. Este problema se vuelve más difícil de identificar cuando las empresas utilizan varios proveedores de nube, sistemas de identidad y herramientas de seguridad. XM Cyber amplió su relación con Google Cloud en septiembre de 2025 al integrar el Análisis de Grafos de Ataque con Google Security Operations para ayudar a los centros de operaciones de seguridad a priorizar alertas basadas en rutas verificadas hacia activos críticos. El mercado de servicios gestionados de validación continua de seguridad se beneficia de esta necesidad de identificar si los cambios han debilitado un control en un entorno en producción. Los proveedores que vuelven a probar automáticamente los controles afectados pueden diferenciarse de los servicios que solo ejecutan simulaciones programadas.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Preocupaciones de Confidencialidad y Ejecución Segura en Entornos de Producción | -3.5% | Global, más agudo en atención médica regulada y BFSI | Corto plazo (≤ 2 años) |
| Complejidad de Integración en Pilas de Seguridad Heterogéneas | -3.0% | Global, con mayor relevancia en grandes empresas con infraestructura heredada | Mediano plazo (2-4 años) |
| Fidelidad Limitada de Escenarios y Gestión de Falsos Positivos | -2.5% | Global | Mediano plazo (2-4 años) |
| Dificultad para Demostrar la Atribución de Resultados de Negocio a partir de los Hallazgos de Validación | -2.0% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Preocupaciones de Confidencialidad y Ejecución Segura en Entornos de Producción
Las simulaciones adversariales en vivo pueden generar preocupaciones operativas y legales incluso cuando los proveedores describen sus métodos como no disruptivos. Los comités de control de cambios en hospitales, plataformas de negociación financiera e instalaciones de tecnología operativa pueden limitar el acceso a endpoints de alta sensibilidad debido a requisitos de confidencialidad y responsabilidad. Las implementaciones en el sector sanitario pueden tardar más cuando se aplican requisitos de aislamiento de datos y evaluación de terceros bajo marcos como HITRUST CSF. Esos requisitos pueden extender los plazos de implementación entre 6 y 18 meses. El mercado de servicios gestionados de validación continua de seguridad necesita modelos de implementación que acomoden los requisitos de residencia de datos sin reducir la cobertura de escenarios. Los proveedores con arquitecturas granulares y compartimentadas pueden reducir la fricción para las organizaciones reguladas y mejorar su capacidad para atender cuentas del mercado medio.
Complejidad de Integración en Pilas de Seguridad Heterogéneas
Los servicios de validación gestionados dependen de información proveniente de productos SIEM, EDR, XDR, gestión de tickets y análisis de vulnerabilidades. Estos sistemas pueden utilizar estructuras de datos propietarias que cambian con las versiones principales de los productos. El Centro Canadiense de Ciberseguridad ha identificado el bloqueo de proveedores y la visibilidad incompleta como problemas materiales en entornos SIEM de múltiples proveedores. Las mismas preocupaciones afectan a los servicios de validación que dependen del flujo de datos en ambas direcciones a través de la pila de seguridad. Las integraciones empresariales complejas pueden requerir entre 3 y 6 meses de servicios profesionales antes de que los resultados sean confiables. Esta carga puede llevar a los compradores del mercado medio a elegir alternativas menos completas cuando no pueden absorber un período de implementación prolongado.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Servicio de Validación:
BAS Lidera Mientras la Validación de Exposición AvanzaLos Servicios de Simulación de Brechas y Ataques representaron el 55,12% de la participación de mercado en el mercado de servicios gestionados de validación continua de seguridad en 2026. Su posición refleja la madurez de la categoría y la consolidada inversión empresarial en la verificación automatizada de controles alineada con MITRE ATT&CK. Los compradores de BFSI e infraestructura crítica han respaldado esta demanda porque necesitan evidencia en capas para la supervisión y la revisión regulatoria. Los ciclos de renovación plurianuales también sostienen la concentración de ingresos entre los proveedores con implementaciones de BAS establecidas. Los Servicios de Validación de Equipos Rojos Automatizados y los Servicios de Validación de Controles de Seguridad abordan necesidades relacionadas en el flujo de trabajo de validación de seguridad. Los compradores regulados pueden utilizar varios tipos de servicios para construir registros más completos del rendimiento de sus defensas. Este patrón de compra favorece a los proveedores que pueden integrar resultados de múltiples métodos de prueba. También hace que la calidad del servicio y la consistencia del flujo de trabajo sean importantes junto con las características individuales de las pruebas.
Se proyecta que los Servicios de Validación de Exposición se expandan a una CAGR del 26,32% de 2027 a 2032. El tamaño del mercado de servicios gestionados de validación continua de seguridad para este servicio está respaldado por el cambio de identificar vulnerabilidades a determinar si un adversario real puede explotarlas en un entorno específico. Picus Security declaró en mayo de 2025 que su Puntuación de Exposición redujo el conjunto de vulnerabilidades críticas accionables para una empresa industrial global del 63% del total de CVEs por CVSS al 9% por explotabilidad validada.[2] Este enfoque proporciona a los equipos de seguridad una base más clara para la priorización de la remediación. Otros Servicios de Validación continúan satisfaciendo requisitos especializados que no se ajustan a un modelo de prueba estándar. Con el tiempo, es probable que los compradores busquen programas gestionados que combinen BAS, análisis de exposición y orientación de remediación en un flujo de trabajo continuo. Esa combinación se alinea con el uso más amplio de los marcos de Gestión Continua de Exposición a Amenazas. La industria de servicios gestionados de validación continua de seguridad, por lo tanto, está otorgando más valor a la evidencia que conecta una exposición con su riesgo práctico.



Por Modelo de Entrega:
La Gestión Totalmente Gestionada Sigue Siendo la Mayor Mientras la Co-Gestionada se ExpandeLa Validación Continua Totalmente Gestionada representó el 66,18% de los ingresos en 2026. Esta concentración de ingresos refleja la capacidad interna limitada para operar programas de validación a todas horas. Las grandes organizaciones pueden tener equipos de seguridad sustanciales pero aún carecer de recursos especializados para la simulación continua de adversarios. Los programas totalmente gestionados también atraen a equipos que necesitan evidencia lista para auditoría sin tener que operar una plataforma dedicada por sí mismos. El proveedor generalmente asume la responsabilidad de la operación de la plataforma, la validación recurrente y la elaboración de informes. Esto puede simplificar el camino de adopción para las organizaciones que enfrentan requisitos inmediatos de cumplimiento o de seguros. También puede hacer que las pruebas regulares sean factibles para los equipos que tienen prioridades operativas en competencia. La escala del segmento totalmente gestionado muestra que la entrega externalizada sigue siendo la opción preferida para muchos compradores.
Se proyecta que la Validación Co-Gestionada crezca a una CAGR del 26,75% de 2027 a 2032. Este modelo atrae a clientes con madurez en seguridad que desean diseñar escenarios de adversarios mientras delegan las operaciones de la plataforma y el monitoreo continuo. Ofrece a las organizaciones una mayor participación en el proceso de validación que un modelo de informes puramente gestionado. La participación activa puede facilitar que los equipos internos conecten los hallazgos con sus activos, controles y planes de remediación. La evidencia original indica que los clientes co-gestionados tienden a tener valores de contrato más altos, menor rotación y mayor potencial de venta cruzada. Su participación continua puede crear una relación de trabajo más estrecha con el proveedor de servicios. Es probable que el mercado de servicios gestionados de validación continua de seguridad recompense a los proveedores que puedan apoyar tanto la colaboración de alto contacto como las operaciones gestionadas confiables. Este formato de entrega es particularmente relevante cuando los clientes desean supervisión sin asumir la responsabilidad operativa total.
Por Tamaño de Organización:
Las Grandes Empresas Lideran Mientras las PYME Ganan ImpulsoLas Grandes Empresas representaron el 68,21% del gasto en 2026. Su liderazgo en ingresos refleja una mayor exposición regulatoria y superficies de ataque más amplias en servicios en la nube y ecosistemas de API. Estas organizaciones también pueden comprometerse con acuerdos de servicio plurianuales que justifican el trabajo de integración inicial. Sus entornos a menudo incluyen muchas unidades de negocio, herramientas y activos sensibles que requieren verificación regular. La validación continua proporciona una forma estructurada de probar si los controles de seguridad operan de manera consistente en esos entornos. Los equipos más grandes también pueden estar mejor posicionados para utilizar los hallazgos detallados en los informes de gobernanza y de la junta directiva. Esta demanda ayuda a preservar su actual ventaja de gasto incluso a medida que las organizaciones más pequeñas aumentan la adopción. El segmento de grandes empresas sigue siendo central para los ingresos de los proveedores y el diseño de servicios gestionados.
Se proyecta que las Pequeñas y Medianas Empresas se expandan a una CAGR del 27,04% de 2027 a 2032. El borrador suministrado asocia la adopción por parte de las PYME con la dificultad de construir funciones de validación internas y con los requisitos de suscripción de seguros cibernéticos. Las ofertas gestionadas pueden proporcionar pruebas continuas de controles a un costo más asequible para las organizaciones más pequeñas. Los requisitos de seguros pueden ser especialmente importantes porque crean demanda de actividad de seguridad documentada. Los proveedores que simplifican la implementación y la elaboración de informes pueden reducir las barreras para estos clientes. La industria de servicios gestionados de validación continua de seguridad puede ampliar su base de compradores cuando los servicios son prácticos para organizaciones sin grandes equipos de seguridad. La demanda de las PYME también crea un incentivo para combinar la experiencia técnica y el soporte operativo.

Por Industria de Usuario Final:
BFSI Lidera Mientras la Demanda Gubernamental se AceleraEl sector BFSI representó el 28,19% de los ingresos globales en 2026. Su posición de liderazgo está respaldada por los ciclos de cumplimiento de DORA y NYDFS que requieren pruebas de controles repetibles y documentadas. Las instituciones financieras también operan complejos parques tecnológicos en los que los sistemas de identidad, nube y transacciones deben estar continuamente protegidos. El mercado de servicios gestionados de validación continua de seguridad ofrece a estas instituciones un medio externo para probar si los controles siguen siendo efectivos a medida que esos sistemas cambian. La evidencia regular puede apoyar las discusiones de auditoría y los procesos de supervisión de riesgos. La demanda sigue siendo sólida donde las juntas directivas y los reguladores esperan una responsabilidad clara en materia de resiliencia cibernética. El sector también valora a los proveedores de servicios que pueden trabajar dentro de estrictos requisitos de control de cambios y confidencialidad. Estas condiciones sostienen al sector BFSI como el mayor grupo de usuarios finales.
Se proyecta que el Gobierno y la Administración Pública se expandan a una CAGR del 25,68% de 2027 a 2032. El material suministrado vincula este crecimiento con FedRAMP 20x y la guía CCN-STIC 896 de España para proveedores de seguridad gestionada que atienden a entidades públicas e infraestructura crítica. Las organizaciones de Atención Médica y Ciencias de la Vida están ampliando la adquisición en torno a marcos de auditoría basados en evidencia y necesidades de verificación de proveedores. Las organizaciones de TI y telecomunicaciones utilizan la validación para fortalecer la infraestructura de nube y API. La Manufactura Industrial, la Energía y los Servicios Públicos están aumentando la adopción a medida que los sistemas de tecnología de la información y tecnología operativa se vuelven más conectados. Los casos de uso de Comercio Minorista y Comercio Electrónico se encuentran en etapas tempranas de desarrollo y a menudo se relacionan con las pruebas de controles de tarjetas de pago. Otras Industrias de Usuarios Finales representan una demanda dispersa donde los seguros cibernéticos pueden ser el catalizador principal. Las preocupaciones de ejecución segura pueden prolongar la implementación en entornos donde el tiempo de inactividad podría crear riesgos de seguridad física. El mercado de servicios gestionados de validación continua de seguridad debe, por lo tanto, ofrecer gobernanza específica del sector junto con pruebas técnicas recurrentes.
Análisis Geográfico
Mercado de Servicios Gestionados de Validación Continua de Seguridad en América del Norte
América del Norte concentró el 37,15% de los ingresos globales en 2026. La cuota del mercado de servicios gestionados de validación continua de seguridad en la región refleja una alta concentración de compradores del sector BFSI y tecnología. Estas organizaciones enfrentan los requisitos del NYDFS, las expectativas de divulgación de la SEC y las obligaciones de cumplimiento normativo para contratistas federales. Estados Unidos sigue siendo el mayor mercado nacional debido a que cuenta con un sector de ciberseguros desarrollado y numerosas empresas que tratan la evidencia de validación continua como un entregable de riesgo a nivel de consejo de administración. Canadá aporta una base adicional de demanda procedente de departamentos federales e instituciones financieras. Las directrices canadienses sobre operaciones de seguridad con múltiples proveedores también destacan los problemas de visibilidad que pueden reforzar la necesidad de validación en conjuntos de herramientas diversas.
Mercado de Servicios Gestionados de Validación Continua de Seguridad en Europa y América del Sur
Europa presenta un patrón de demanda dividido entre grandes instituciones reguladas y organizaciones más pequeñas que están desarrollando sus capacidades de seguridad de referencia. Alemania, el Reino Unido y Francia incluyen instituciones financieras y operadores de infraestructuras críticas que requieren evidencia de cumplimiento con DORA y NIS2. Estos compradores tienden a adoptar programas gestionados con mayor anticipación porque las necesidades de cumplimiento son inmediatas. En el sur y el este de Europa, muchas empresas del mercado medio aún están desarrollando la madurez en seguridad necesaria para utilizar eficazmente los resultados de la validación continua. Italia se ha convertido en un punto focal tras la entrada en vigor de los requisitos nacionales de habilitación para los proveedores de servicios de seguridad gestionados. El CCN-CERT de España publicó un perfil de cumplimiento específico para los servicios de seguridad gestionados y el reconocimiento de los niveles de madurez de los centros de operaciones de seguridad.[3] El esquema de certificación de Servicios de Seguridad Gestionados de la UE exigirá a los proveedores obtener la certificación en un plazo de 2 años tras la finalización de la Ley de Solidaridad Cibernética. América del Sur se encuentra en una etapa más temprana de adopción, con la demanda bancaria concentrada en Brasil y Argentina.
Mercado de Servicios Gestionados de Validación Continua de Seguridad en Asia-Pacífico y Oriente Medio y África
Se proyecta que Asia-Pacífico se expanda a una CAGR del 26,02% entre 2027 y 2032. El tamaño del mercado de servicios gestionados de validación continua de seguridad en la región está impulsado por la transformación digital en India, Corea del Sur y las economías del Sudeste Asiático, así como por el aumento de la actividad de ciberamenazas. En Japón, Tokyo Electron Device lanzó un servicio de diseño y soporte operativo de CTEM en mayo de 2025. El servicio ofrece diseño gestionado de escenarios de ataque, priorización de riesgos basada en el impacto empresarial y gobernanza para un ciclo de evaluación continua. Oriente Medio está creciendo de manera sostenida a través de programas nacionales de ciberseguridad en Arabia Saudita y los Emiratos Árabes Unidos. África se encuentra aún en una etapa más temprana, con Sudáfrica y Nigeria liderando la actividad regional. Las brechas en la madurez de los proveedores y la escasez de talento en seguridad siguen siendo limitaciones en varios mercados africanos.
Panorama Competitivo
Concentración del Mercado
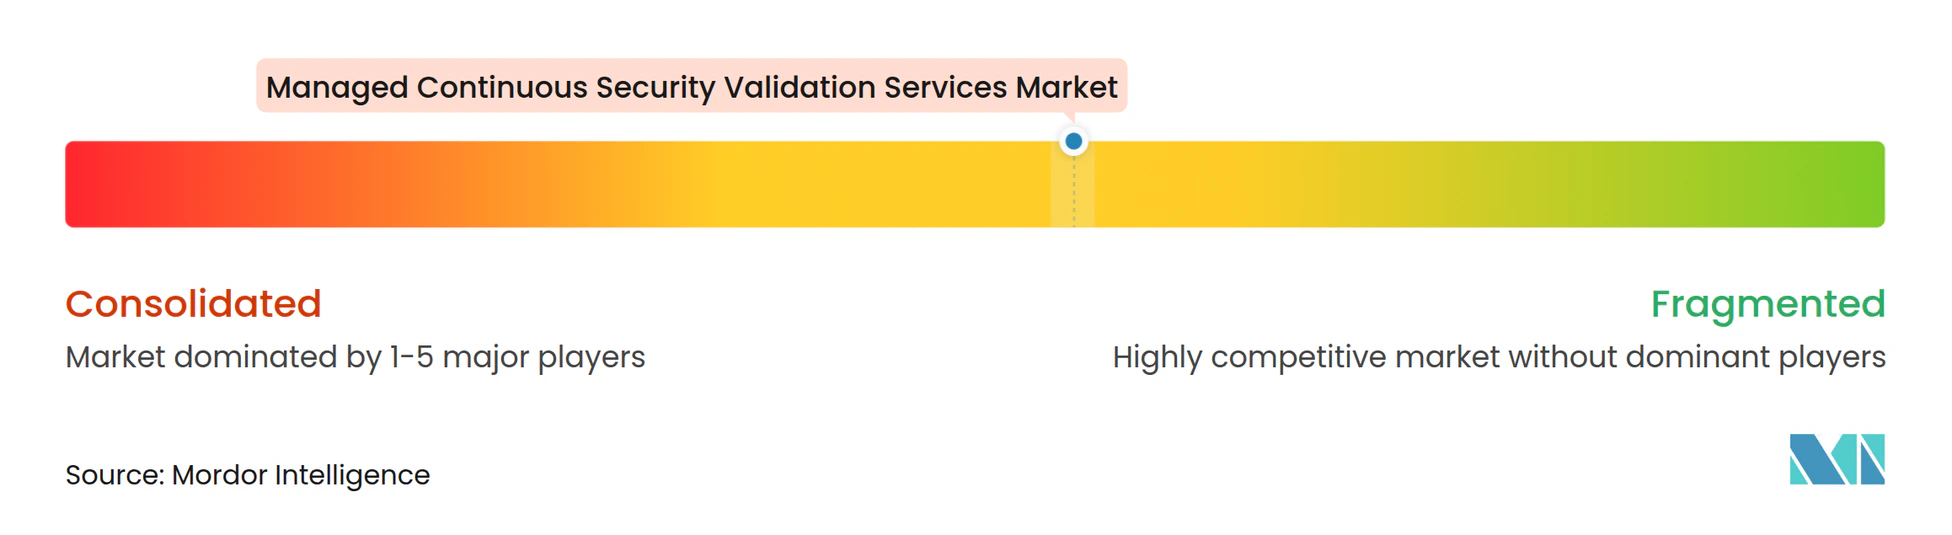
El mercado de servicios gestionados de validación continua de seguridad está moderadamente concentrado entre especialistas en pruebas adversariales automatizadas, gestión continua de exposición y pruebas de penetración autónomas. También incluye proveedores de plataformas de seguridad más amplias que se están expandiendo desde la gestión de la superficie de ataque y la priorización de vulnerabilidades hacia la validación. Los compradores comúnmente mantienen contratos con 2 a 3 proveedores para diferentes casos de uso. Esta práctica recompensa la calidad de la integración y la ejecución del servicio gestionado en lugar de un conjunto amplio pero desconectado de características. El mercado de servicios gestionados de validación continua de seguridad favorece a los proveedores que pueden conectar los resultados de las pruebas con las herramientas de seguridad que los clientes utilizan a diario. Pentera informó que superó los 100 millones de USD en ingresos recurrentes anuales en enero de 2026 y atendió a más de 1.200 empresas en 60 países. Esa escala demuestra la madurez comercial de un proveedor de validación de propósito específico. El campo competitivo incluye empresas especializadas en pruebas, proveedores que añaden inteligencia de exposición y grandes plataformas que incorporan capacidades de validación en las operaciones de seguridad existentes. Esta combinación ofrece a los clientes varias opciones para combinar la verificación continua con sus herramientas existentes.
La competencia estratégica se centra cada vez más en la simulación de adversarios asistida por IA, las integraciones con flujos de trabajo de SIEM y gestión de tickets, y las características de gobernanza para herramientas de seguridad ofensiva automatizada. XM Cyber amplió su relación con Google Cloud en septiembre de 2025 al poner su Plataforma de Gestión Continua de Exposición disponible en Google Cloud Marketplace y al integrar el Análisis de Grafos de Ataque con Google Security Operations.[4] El movimiento tenía como objetivo ayudar a los equipos de operaciones de seguridad a priorizar las alertas asociadas con rutas de ataque verificadas hacia activos críticos. Pentera también declaró que sus adquisiciones de 2025 contribuyeron a Pentera Resolve, que proporciona flujos de trabajo de remediación impulsados por IA con más de 100 integraciones nativas, y a Pentera Offensive Security Services. Estos movimientos muestran que los proveedores están construyendo más allá de las pruebas hacia la remediación y el soporte del flujo de trabajo operativo. Las certificaciones también importan porque los clientes empresariales necesitan garantías sobre la gobernanza de las pruebas automatizadas. Los proveedores de servicios que pueden combinar la automatización con analistas que comprenden los riesgos específicos del sector tienen espacio para competir donde las herramientas estandarizadas por sí solas no satisfacen las necesidades del cliente.
Horizon3 recibió una inversión estratégica de Prosperity7 Ventures en enero de 2026 para apoyar la seguridad de los centros de datos de IA y la infraestructura energética crítica. Siguió al lanzamiento de Threat Informed Perspectives, que mide la solidez de la contención de brechas en redes de identidad, nube y segmentadas. BreachLock presentó Breach360 en agosto de 2026 como una oferta de pruebas de penetración autónomas que combina la gestión continua de la superficie de ataque, pruebas de penetración certificadas dirigidas por expertos y pruebas autónomas. SimSpace aseguró 39 millones de USD en octubre de 2025 para apoyar la expansión global y nuevos casos de uso para clientes gubernamentales y de Fortune 100. Estos ejemplos indican que los proveedores están invirtiendo en cobertura, automatización y modelos de servicio especializados. El mercado de servicios gestionados de validación continua de seguridad sigue abierto a ofertas co-gestionadas que combinan la operación continua de la plataforma con la personalización experta de escenarios. Este espacio es relevante cuando los clientes necesitan más ayuda de la que puede proporcionar un producto de autoservicio, pero aún desean influencia sobre las prioridades y el diseño de las pruebas.
Líderes de la Industria de Servicios Gestionados de Validación Continua de Seguridad
-
XM Cyber Ltd.
-
Pentera Ltd.
-
SafeBreach Inc.
-
Cymulate Ltd.
-
AttackIQ, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de Validación Continua de Seguridad Empresas cubiertas en este informe
- AttackIQ, Inc.
- Cymulate Ltd.
- SafeBreach Inc.
- Picus Security, Inc.
- Pentera Ltd.
- XM Cyber Ltd.
- Horizon3.ai, Inc.
- Ridge Security, Inc.
- CyCognito, Inc.
- SCYTHE, Inc.
- Prelude Security, Inc.
- FireCompass Technologies Private Limited
- BreachLock Inc.
- ImmuniWeb SA
- ThreatGen, LLC
- SimSpace Corporation
- Verodin, Inc.
- Randori, Inc.
- Mandiant, Inc.
- Bishop Fox, Inc.
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de Validación Continua de Seguridad
- Agosto de 2026: BreachLock presentó Breach360, una solución de pruebas de penetración autónomas impulsada por IA agéntica que combina la gestión continua de la superficie de ataque, pruebas de penetración certificadas dirigidas por expertos y pruebas autónomas dentro de una plataforma unificada, basándose en más de 40.000 compromisos previos.
- Enero de 2026: Horizon3 recibió una inversión estratégica de Prosperity7 Ventures (Aramco Ventures) para apoyar la seguridad de los centros de datos de IA y la infraestructura energética crítica, tras el lanzamiento de Threat Informed Perspectives, que mide la solidez de la contención de brechas en redes de identidad, nube y segmentadas.
- Octubre de 2025: SimSpace aseguró 39 millones de USD en nueva financiación de BTG Pactual U.S. Private Credit Investments, Communitas Capital y L2 Point Management para acelerar la expansión global y desarrollar nuevos casos de uso dirigidos a clientes del gobierno federal, estatal y local y de Fortune 100.
- Septiembre de 2025: XM Cyber profundizó su asociación con Google Cloud al poner su Plataforma de Gestión Continua de Exposición disponible en Google Cloud Marketplace e integrar el Análisis de Grafos de Ataque con Google Security Operations, permitiendo a los equipos de SOC priorizar alertas a lo largo de rutas de ataque verificadas hacia activos críticos.
Alcance del Informe Global del Mercado de Servicios Gestionados de Validación Continua de Seguridad
El Mercado de Servicios Gestionados de Validación Continua de Seguridad comprende servicios de ciberseguridad externalizados que evalúan, validan, prueban y verifican continuamente la efectividad de los controles de seguridad, los mecanismos de detección de amenazas, las defensas de rutas de ataque y los programas de resiliencia cibernética en entornos empresariales. Estos servicios aprovechan la simulación de brechas y ataques, los equipos rojos automatizados, la validación de controles de seguridad, la validación de exposición y otras metodologías de prueba continua para identificar brechas de seguridad y apoyar las iniciativas de gestión continua de exposición a amenazas. El mercado incluye servicios gestionados, consultoría, implementación, elaboración de informes, soporte, mantenimiento y operaciones de validación continua.
El Informe del Mercado de Servicios Gestionados de Validación Continua de Seguridad está segmentado por Servicio de Validación (Servicios de Simulación de Brechas y Ataques [BAS], Servicios de Validación de Equipos Rojos Automatizados, Servicios de Validación de Controles de Seguridad, Servicios de Validación de Exposición y Otros Servicios de Validación), Modelo de Entrega (Validación Continua Totalmente Gestionada y Validación Co-Gestionada), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros [BFSI], Gobierno y Administración Pública, Atención Médica y Ciencias de la Vida, TI y Telecomunicaciones, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Energía y Servicios Públicos y Otras Industrias de Usuarios Finales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Servicios de Simulación de Brechas y Ataques (BAS) |
| Servicios de Validación de Equipos Rojos Automatizados |
| Servicios de Validación de Controles de Seguridad |
| Servicios de Validación de Exposición |
| Otros Servicios de Validación |
| Validación Continua Totalmente Gestionada |
| Validación Co-Gestionada |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Administración Pública |
| Atención Médica y Ciencias de la Vida |
| TI y Telecomunicaciones |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Energía y Servicios Públicos |
| Otras Industrias de Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Servicio de Validación | Servicios de Simulación de Brechas y Ataques (BAS) | |
| Servicios de Validación de Equipos Rojos Automatizados | ||
| Servicios de Validación de Controles de Seguridad | ||
| Servicios de Validación de Exposición | ||
| Otros Servicios de Validación | ||
| Por Modelo de Entrega | Validación Continua Totalmente Gestionada | |
| Validación Co-Gestionada | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Gobierno y Administración Pública | ||
| Atención Médica y Ciencias de la Vida | ||
| TI y Telecomunicaciones | ||
| Manufactura Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Energía y Servicios Públicos | ||
| Otras Industrias de Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios gestionados de validación continua de seguridad?
El mercado de servicios gestionados de validación continua de seguridad está valorado en 0,51 mil millones de USD en 2026 y se espera que alcance 1,95 mil millones de USD en 2032, a una CAGR del 25,16% de 2027 a 2032.
¿Por qué las organizaciones están adoptando servicios de validación continua de seguridad?
Las organizaciones necesitan evidencia continua de que los controles funcionan a medida que los entornos de nube, API, identidad y dispositivos conectados cambian entre las pruebas programadas.
¿Qué servicio de validación tiene la mayor participación de ingresos?
Los Servicios de Simulación de Brechas y Ataques lideran con una participación de ingresos del 55,12% en 2026.
¿Qué modelo de entrega está creciendo más rápido?
Se proyecta que la Validación Co-Gestionada crezca a una CAGR del 26,75% hasta 2032, ya que las organizaciones con madurez en seguridad mantienen la participación estratégica mientras externalizan las operaciones.
¿Qué grupo de usuarios finales lidera la demanda?
El sector BFSI representa el 28,19% de los ingresos globales en 2026, respaldado por requisitos recurrentes de cumplimiento y pruebas de controles.
¿Qué región está creciendo más rápido?
Se proyecta que Asia-Pacífico crezca a una CAGR del 26,02% hasta 2032, respaldado por la transformación digital y una mayor actividad de amenazas cibernéticas.