
Tamaño y Participación del Mercado de Servicios Gestionados de Gestión de Vulnerabilidades en OT
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
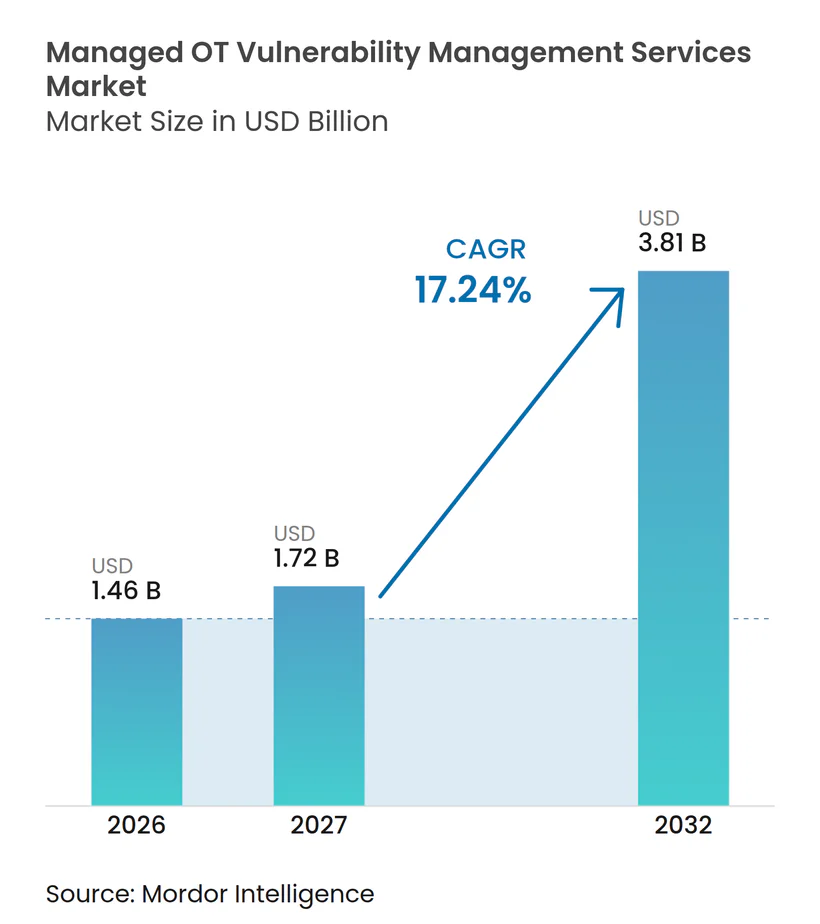
| Tamaño del Mercado (2027) | 1.72 Mil millones de dólares |
| Tamaño del Mercado (2032) | 3.81 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 17.24 % |
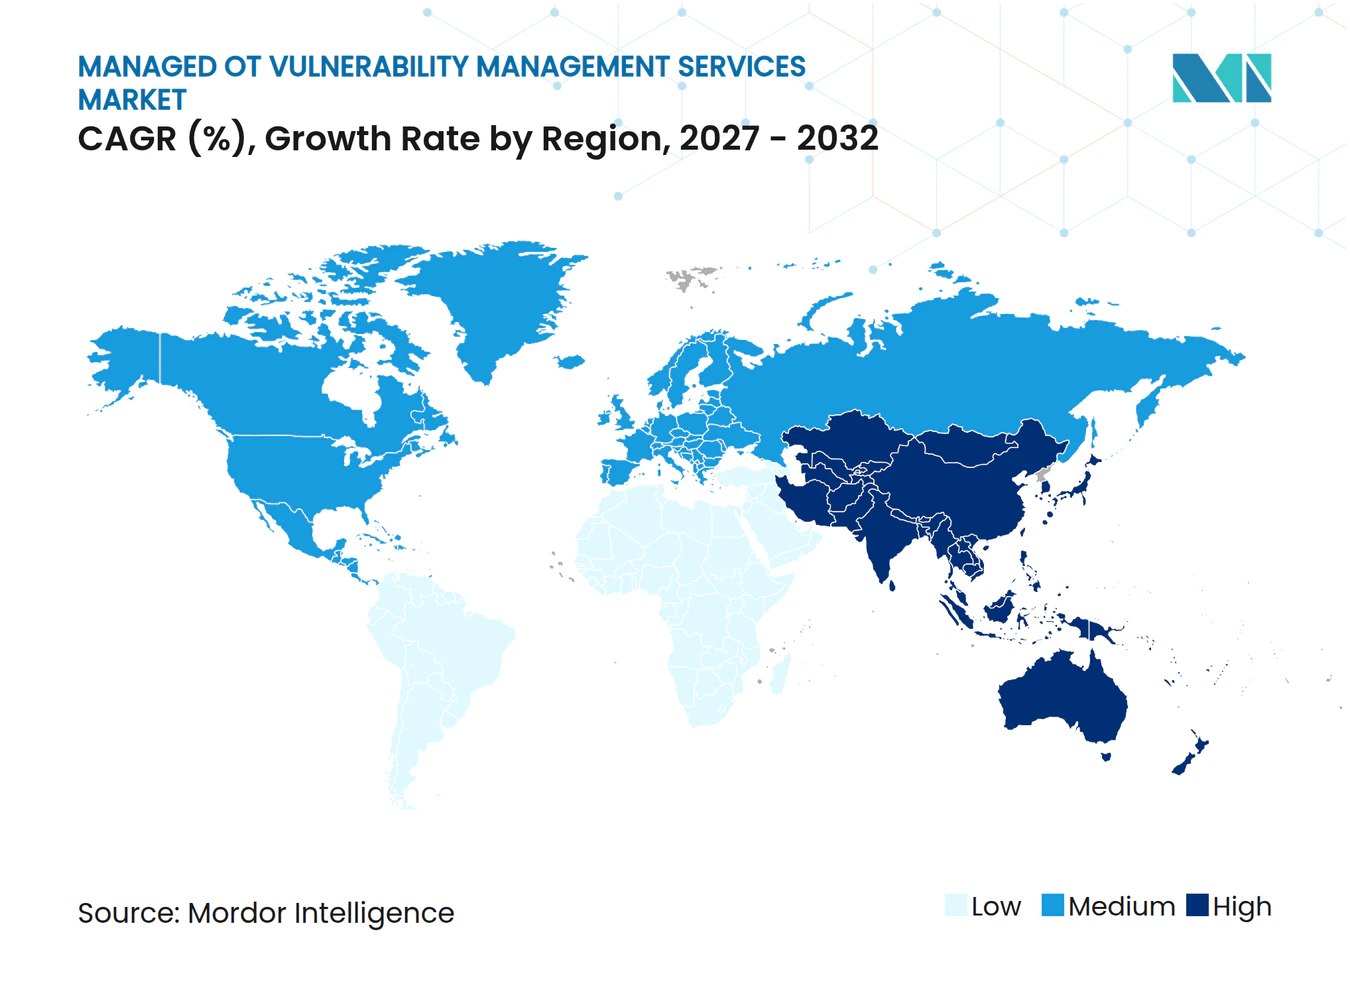
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de Gestión de Vulnerabilidades en OT por Mordor Intelligence
Se proyecta que el tamaño del Mercado de Servicios Gestionados de Gestión de Vulnerabilidades en OT sea de 1,46 mil millones de USD en 2026, 1,72 mil millones de USD en 2027, y alcance 3,81 mil millones de USD en 2032, creciendo a una CAGR del 17,24% de 2027 a 2032. La estimación refleja un movimiento desde proyectos de análisis periódicos hacia programas externalizados continuos para el descubrimiento de activos, evaluación de vulnerabilidades, puntuación de exposición, coordinación de remediación, documentación, escalada, seguimiento operativo seguro y revisión de gestin responsable. Una mayor conexión entre los sistemas empresariales y la tecnología operacional está aumentando el número de activos que requieren supervisión continua. Los operadores de infraestructura crítica también enfrentan requisitos de ciberseguridad más formales y una oferta limitada de especialistas que comprenden los procesos industriales. Los proveedores están respondiendo a través de modelos co-gestionados, monitoreo pasivo, priorización de riesgos y servicios que combinan la recopilación en el borde con análisis en la nube. Estas condiciones mantienen el mercado de servicios gestionados de gestión de vulnerabilidades en OT vinculado a las necesidades operativas en lugar del gasto tecnológico discrecional, porque los operadores necesitan una forma repetible de comprender qué activos conectados están expuestos, qué vulnerabilidades requieren acción inmediata, quién debe ser responsable de la respuesta y qué controles pueden reducir el riesgo cuando no se puede aplicar un parche sin afectar la producción.
Conclusiones Clave del Informe
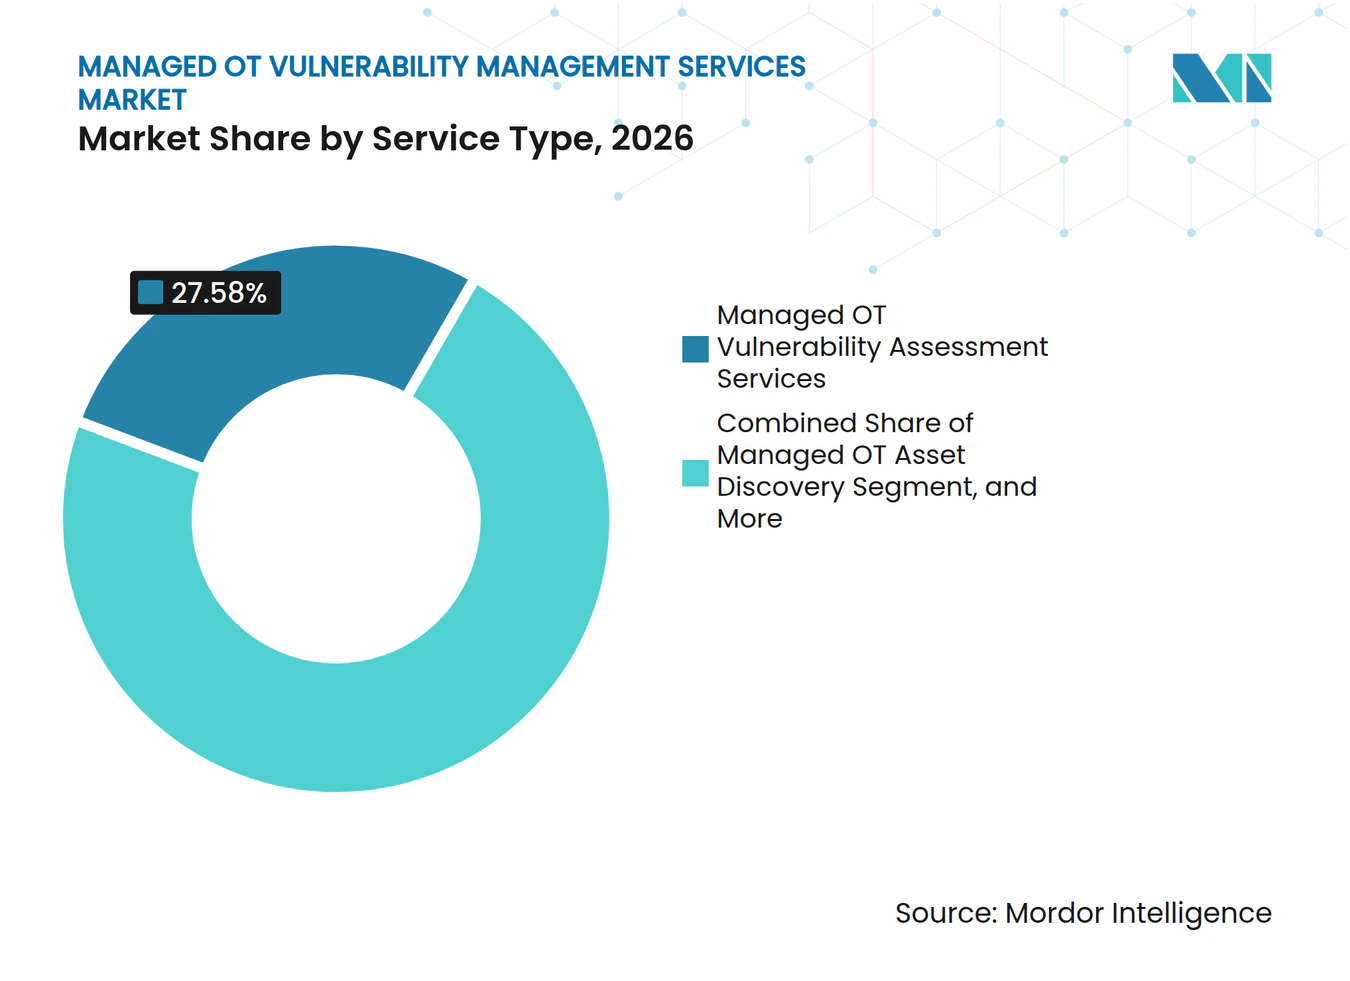
- Por tipo de servicio, los Servicios Gestionados de Evaluación de Vulnerabilidades en OT representaron el 27,58% del mercado de servicios gestionados de gestión de vulnerabilidades en OT en 2026, mientras que se proyecta que los Servicios Gestionados de Gestión de Exposición y Priorización de Riesgos en OT se expandan a una CAGR del 19,73% hasta 2032.
- Por modelo de prestación de servicios, los servicios Totalmente Gestionados representaron el 43,39% de la participación en 2026, mientras que se proyecta que los acuerdos Co-Gestionados se expandan a una CAGR del 20,61% hasta 2032.
- Por modo de implementación, la implementación Basada en la Nube representó el 47,52% de la participación del mercado de servicios gestionados de gestión de vulnerabilidades en OT en 2026, mientras que se proyecta que la implementación Híbrida y Multinube se expanda a una CAGR del 21,92% hasta 2032.
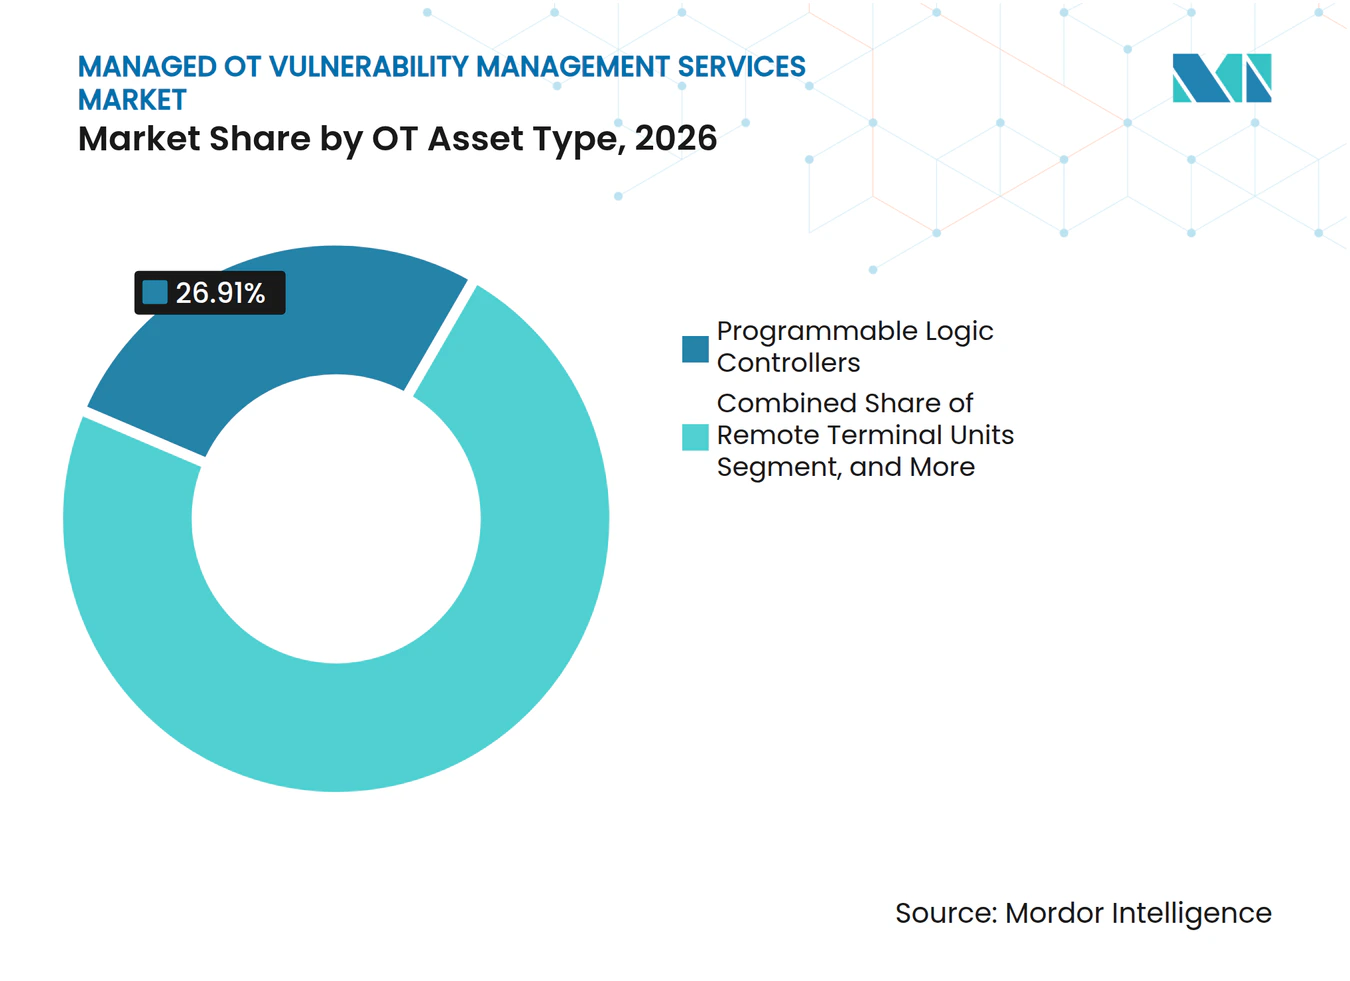
- Por tipo de activo OT, los Controladores Lógicos Programables representaron el 26,91% de la participación en 2026, mientras que se proyecta que el IoT Industrial, los Dispositivos de Borde y Otros Activos OT se expandan a una CAGR del 21,82% hasta 2032.
- Por industria del usuario final, la Manufactura Industrial representó el 26,69% de la participación en 2026, mientras que se proyecta que el Gobierno y el Sector Público se expandan a una CAGR del 22,54% hasta 2032.
- Por geografía, América del Norte representó el 38,64% de la participación del mercado de servicios gestionados de gestión de vulnerabilidades en OT en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 19,86% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Expansión de la Conectividad TI/OT y la Digitalización Industrial | +4.5% | Global | Mediano plazo (2-4 años) |
| Aumento del Riesgo Cibernético para la Infraestructura Crítica | +4.0% | Global, acentuado en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Fortalecimiento de la Regulación de Ciberseguridad en OT | +3.0% | Núcleo de la UE, América del Norte, Asia-Pacífico | Mediano plazo (2-4 años) |
| Escasez de Experiencia Interna en Ciberseguridad OT | +2.5% | Global, más aguda en Asia-Pacífico y Oriente Medio y África | Mediano plazo (2-4 años) |
| Crecimiento de Operaciones Industriales Multi-Sitio y Mantenimiento Remoto | +1.5% | Global, ganancias tempranas en centros de manufactura | Largo plazo (≥ 4 años) |
| Priorización Basada en Riesgos de Vulnerabilidades OT Usando Contexto Industrial | +1.0% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Expansión de la Conectividad TI/OT y la Digitalización Industrial
La digitalización industrial está debilitando la separación que antes aislaba la tecnología operacional de las amenazas de TI empresarial. Los fabricantes están conectando sistemas SCADA, controladores lógicos programables y estaciones de trabajo de ingeniería a plataformas de gestión en la nube. IBM informó que el 49% de las 670 vulnerabilidades que afectan a OT divulgadas en el primer semestre de 2025 tenían calificaciones CVSS Críticas o Altas.[1] El monitoreo remoto y el mantenimiento predictivo mejoran la visibilidad operativa, pero también requieren cobertura de evaluación cuando un sitio se conecta. Las directrices MLPS 2.0 de China exigen que las empresas estatales destinen entre el 7% y el 10% de los presupuestos de TI a la seguridad OT, lo que respalda el gasto en entornos industriales conectados. El mercado de servicios gestionados de gestión de vulnerabilidades en OT se beneficia, ya que cada instalación conectada requiere inventario, revisión de riesgos y gestión de seguimiento.
Aumento del Riesgo Cibernético para la Infraestructura Crítica
Los grupos de ransomware y los actores patrocinados por estados están apuntando a entornos industriales por motivos financieros y geopolíticos. Claroty encontró que el 40% de las organizaciones encuestadas tenían activos OT con Vulnerabilidades Explotables Conocidas expuestas a internet, mientras que el 68% de las Vulnerabilidades Explotables Conocidas de manufactura estaban vinculadas a grupos activos de ransomware. IBM informó que los incidentes que afectan a OT costaron en promedio 4,56 millones de USD en 2025, y el 23% de las organizaciones afectadas experimentaron daños directos a sistemas o equipos OT. El Informe del Estado de Seguridad ICS 2025 de SANS encontró que la mitad de los incidentes ICS comenzaron con acceso externo no autorizado. Menos del 15% de las organizaciones en esa encuesta contaban con controles avanzados de acceso remoto con conciencia de ICS, como grabación de sesiones o aprobaciones específicas por dispositivo. El mercado de servicios gestionados de gestión de vulnerabilidades en OT está respaldado porque la cobertura gestionada continua aborda la brecha entre los activos expuestos y la capacidad de identificar, priorizar y controlar esos riesgos.
Fortalecimiento de la Regulación de Ciberseguridad en OT
Los requisitos regulatorios están convirtiendo la gestión de vulnerabilidades en OT en una obligación de cumplimiento para muchos propietarios de activos. NIS2 introdujo responsabilidad ejecutiva y multas de hasta 10 millones de EUR (11,3 millones de USD), mientras que IEC 62443 sigue siendo una referencia técnica central para los programas de ciberseguridad industrial.[2] En septiembre de 2025, CISA y el Centro Nacional de Ciberseguridad del Reino Unido emitieron orientación conjunta recomendando la alineación con IEC 62443 e ISO/IEC 27001. Estos marcos hacen que los inventarios de activos, los registros de acceso y el tratamiento documentado de riesgos sean más importantes en los contratos de servicios gestionados. El informe de SANS encontró que los sitios regulados experimentaron un 50% menos de efectos financieros y de seguridad por incidentes que sus pares no regulados. Para el mercado de servicios gestionados de gestión de vulnerabilidades en OT, los servicios gestionados de cumplimiento e informes se convierten por tanto en una parte práctica de un programa más amplio de gestión de vulnerabilidades.
Escasez de Experiencia Interna en Ciberseguridad OT
La ciberseguridad OT requiere conocimiento de protocolos industriales, seguridad de procesos, sistemas de control específicos de proveedores y métodos de investigación de seguridad. Solo el 20% de las organizaciones con entornos industriales mantenían equipos dedicados de seguridad OT en el Panorama Global de Ciberseguridad 2026, citado por Honeywell. Los operadores multi-sitio no siempre pueden colocar especialistas calificados en cada instalación a un costo sostenible. El mercado de servicios gestionados de gestión de vulnerabilidades en OT gana respaldo a medida que los servicios co-gestionados y totalmente gestionados proporcionan acceso a experiencia centralizada mientras permiten a los equipos de planta retener el control operativo, creando una división definida de responsabilidades para el monitoreo rutinario, la escalada técnica, el soporte ante incidentes, la revisión de accesos, la evaluación de vulnerabilidades y la comunicación con las personas responsables de mantener el equipo de producción disponible y seguro. La encuesta de SANS encontró que las organizaciones que involucran a técnicos de campo en ejercicios de ciberseguridad reportaron niveles de preparación 1,7 veces más altos que las que no lo hicieron. Esto refuerza el valor de los proveedores que pueden combinar el juicio industrial con las operaciones rutinarias de vulnerabilidades, porque un servicio útil debe comprender si un cambio técnico puede completarse durante una ventana de mantenimiento, si afecta a equipos relacionados con la seguridad, qué equipo operativo es propietario del activo y si un control compensatorio es más adecuado que un parche inmediato en un entorno de producción en vivo.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Sistemas OT Heredados y Propietarios que Resisten la Aplicación de Parches | -2.0% | Global, concentrado en economías industriales maduras | Largo plazo (≥ 4 años) |
| Riesgos de Interrupción Operativa por Análisis Activo y Remediación | -1.5% | Global | Corto plazo (≤ 2 años) |
| Telemetría OT Fragmentada e Interoperabilidad Limitada | -1.0% | Global, más aguda en Oriente Medio y África y América del Sur | Mediano plazo (2-4 años) |
| Dificultad para Cuantificar el Retorno de la Inversión en Seguridad OT | -0.8% | Global, más pronunciado en pymes y sector público | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Sistemas OT Heredados y Propietarios que Resisten la Aplicación de Parches
Los PLCs al final de su vida útil, los sistemas SCADA y los controladores integrados a menudo utilizan firmware propietario que limita la remediación directa. Las actualizaciones de seguridad pueden requerir coordinación con el proveedor, acceso físico, ventanas de mantenimiento planificadas y paradas de producción. La orientación del NIST reconoce que los propietarios de OT deben equilibrar los requisitos operativos con los controles de ciberseguridad al gestionar sistemas industriales. Dentro del mercado de servicios gestionados de gestión de vulnerabilidades en OT, los proveedores dependen en consecuencia de la segmentación de redes, la aplicación virtual de parches y el monitoreo del comportamiento cuando los parches directos no son viables. La orientación de inventario de activos de CISA de 2025 recomienda comparar el costo potencial del tiempo de inactividad con las opciones de reemplazo o de control compensatorio. Estos factores añaden complejidad a la prestación del servicio y pueden prolongar un compromiso antes de que un cliente acepte un plan de remediación.
Riesgos de Interrupción Operativa por Análisis Activo y Remediación
El análisis activo puede interrumpir equipos OT sensibles, incluidos PLCs, HMIs integrados y conmutadores industriales más antiguos. Este riesgo es especialmente importante en petróleo y gas, productos químicos y generación de energía, donde los procesos no pueden pausarse fácilmente. El informe de SANS documentó que las organizaciones industriales deben adaptar las prácticas de ciberseguridad a las necesidades operativas de los entornos ICS. El mercado de servicios gestionados de gestión de vulnerabilidades en OT requiere que los proveedores utilicen monitoreo pasivo, inspección profunda de paquetes y correlación del tráfico de red para crear una vista de activos y vulnerabilidades, mientras validan cuidadosamente la información con registros de ingeniería, documentación del proveedor y condiciones operativas para que la evaluación resultante no confunda equipos inactivos, registros obsoletos o tráfico industrial normal con una condición de vulnerabilidad inmediata. Los métodos pasivos pueden ralentizar la cobertura y retrasar las actualizaciones de los registros de vulnerabilidades. Las pruebas con gemelos digitales pueden reducir el riesgo de producción antes de que se evalúe un entorno de producción, pero añaden trabajo, tiempo y costo al servicio.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio:
La Gestión de Exposición se Construye sobre el Liderazgo en EvaluaciónLos Servicios Gestionados de Evaluación de Vulnerabilidades en OT representaron el 27,58% del mercado de servicios gestionados de gestión de vulnerabilidades en OT en 2026. El servicio sigue siendo un punto de entrada común porque los propietarios de activos necesitan un inventario de referencia y una vista de riesgos antes de poder operar un programa más continuo, y el trabajo proporciona un registro estructurado de activos, versiones de software, condiciones de exposición y equipos operativos responsables que pueden utilizarse en decisiones posteriores del programa. La evaluación periódica también respalda las revisiones de cumplimiento y ofrece a los consejos directivos una vista definida de la exposición actual. Se proyecta que los Servicios Gestionados de Gestión de Exposición y Priorización de Riesgos en OT se expandan a una CAGR del 19,73% hasta 2032. Las organizaciones con inventarios establecidos están avanzando hacia programas que clasifican las vulnerabilidades por impacto en la producción en lugar de puntuaciones CVSS genéricas. El tamaño del mercado de servicios gestionados de gestión de vulnerabilidades en OT para este servicio está respaldado por clientes que desean una lista manejable de acciones en lugar de un largo backlog de vulnerabilidades sin resolver.
Los Servicios Gestionados de Descubrimiento de Activos OT e Inventario vinculan el trabajo de evaluación a una imagen mantenida del entorno de la planta. Los Servicios Gestionados de Monitoreo de Vulnerabilidades en OT ayudan a los operadores a identificar cambios entre ciclos de evaluación, incluidos nuevos dispositivos, cambios de configuración, conexiones de red alteradas e información de vulnerabilidades recién publicada que puede cambiar la prioridad asignada a los equipos ya registrados en el inventario. Los Servicios Gestionados de Planificación y Validación de Remediación en OT traducen los hallazgos en acciones que pueden completarse de forma segura en torno a los horarios operativos, ayudando al cliente a sopesar el momento de producción, las dependencias técnicas, el soporte del proveedor, las ventanas de mantenimiento disponibles y el impacto operativo de cualquier cambio antes de que sea autorizado. Los Servicios Gestionados de Cumplimiento e Informes en OT son cada vez más relevantes a medida que NIS2, IEC 62443 y los marcos específicos del sector requieren evidencia documentada. La orientación de inventario de activos de CISA de 2025 describe el inventario, la taxonomía, la gestión del ciclo de vida y la referencia cruzada de Vulnerabilidades Explotables Conocidas como prácticas fundamentales para propietarios y operadores. En conjunto, estos servicios conectan un hallazgo técnico con una decisión operativa, lo que mantiene la prestación del servicio centrada en la actividad recurrente del programa y proporciona a los equipos de planta, seguridad, cumplimiento y ejecutivos un registro común de lo que requiere atención inmediata, lo que puede programarse y lo que debe gestionarse mediante controles compensatorios.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modelo de Prestación de Servicios:
Los Servicios Co-Gestionados Ganan con la Madurez del ClienteLos servicios Totalmente Gestionados representaron el 43,39% del mercado de servicios gestionados de gestión de vulnerabilidades en OT en 2026. Muchos operadores tienen personal limitado de seguridad OT y prefieren que un proveedor asuma la responsabilidad del descubrimiento rutinario de activos, el monitoreo, los informes y la coordinación. El modelo también es práctico para organizaciones que operan instalaciones en varias ubicaciones con capacidad local variable, porque un proveedor centralizado puede aplicar procesos consistentes para inventario, monitoreo, escalada, informes e interacción con el personal de planta sin requerir un equipo especialista separado en cada sitio. Se proyecta que los acuerdos Co-Gestionados se expandan a una CAGR del 20,61% hasta 2032. Estos contratos permiten a los equipos internos desarrollar conocimiento operativo mientras un proveedor especialista apoya la detección, la inteligencia y las investigaciones más complejas. La participación del mercado de servicios gestionados de gestión de vulnerabilidades en OT en manos de la prestación totalmente gestionada refleja los límites actuales de personal, mientras que la demanda co-gestionada refleja un modelo operativo más maduro.
Rockwell Automation amplió sus Servicios Gestionados SecureOT en octubre de 2026 para incluir Servicios Gestionados de Firewall para infraestructura Fortinet FortiGate y Servicios Gestionados de Infraestructura para redes industriales existentes propiedad del cliente.[3] La expansión ilustra cómo la prestación liderada por fabricantes de equipos originales se está adaptando a las preferencias de los clientes por una distribución flexible de responsabilidades. Los servicios Bajo Demanda y Basados en Retención apoyan a los operadores más pequeños y las necesidades específicas de proyectos, como auditorías regulatorias, diligencia debida en fusiones y respuesta a incidentes. Estos modelos enfrentan presión de las suscripciones que agrupan el acceso recurrente en un acuerdo mensual fijo. Los acuerdos Híbridos Gestionados son útiles para empresas multinacionales que deben trabajar en diferentes entornos OT y jurisdicciones regulatorias. Los servicios Totalmente Gestionados pueden perder algo de participación a medida que los clientes desarrollan centros internos de experiencia, aunque siguen siendo importantes para las organizaciones con capacidad especialista limitada, especialmente cuando el cliente necesita cobertura continua pero no puede reclutar, capacitar y retener personal con experiencia en control industrial y ciberseguridad.
Por Modo de Implementación:
Las Arquitecturas Híbridas Abordan las Restricciones OperativasLa implementación basada en la nube representó el 47,52% del mercado de servicios gestionados de gestión de vulnerabilidades en OT en 2026. Los inventarios de activos centralizados y los paneles de control unificados de vulnerabilidades ayudan a los operadores a ver plantas distribuidas desde una interfaz común. Se proyecta que la implementación Híbrida y Multinube se expanda a una CAGR del 21,92% hasta 2032. Los bucles de control de procesos en tiempo real y los sistemas instrumentados de seguridad necesitan latencia de submilisegundos, que un viaje de ida y vuelta a la nube no siempre puede proporcionar en entornos de control industrial sensibles al tiempo. Los nodos de procesamiento en el borde pueden recopilar y procesar telemetría cerca del equipo antes de transferir información a los análisis en la nube. El mercado de servicios gestionados de gestión de vulnerabilidades en OT se está moviendo por tanto hacia arquitecturas que alinean el manejo de datos con la sensibilidad del proceso, permitiendo a los proveedores retener informes y análisis centralizados mientras mantienen el procesamiento de datos sensibles al tiempo cerca del equipo que controla los procesos físicos y las funciones de seguridad.
Claroty lanzó una Biblioteca CPS impulsada por inteligencia artificial en enero de 2026 con Schneider Electric y Rockwell Automation. La capacidad admite el seguimiento de versiones de firmware y la correlación con información de vulnerabilidades publicada por el fabricante.[4] La implementación En Sitio sigue siendo importante en entornos nucleares, de defensa y farmacéuticos con requisitos de soberanía de datos o de separación física. Estos entornos también pueden requerir infraestructura in situ para la evaluación y el monitoreo. Para los grandes clientes industriales, un diseño híbrido que combina sensores pasivos residentes en el borde con análisis en la nube se está convirtiendo en el modelo de prestación práctico. Los proveedores que pueden gestionar tanto los componentes de borde como los de nube tienen una posición más sólida en los contratos empresariales, pero también necesitan mayor capacidad de recopilación distribuida, conocimiento operativo del equipo soportado y un modelo de prestación que pueda mantener la visibilidad cuando la conectividad del sitio, la política o la residencia de datos limita la transferencia a la nube.
Por Tipo de Activo OT:
Los Activos de Borde Conectados se Suman a la Exposición de los PLCsLos Controladores Lógicos Programables representaron el 26,91% del mercado de servicios gestionados de gestión de vulnerabilidades en OT en 2026. Los PLCs son activos primarios de la capa de control, y su compromiso puede afectar tanto a los procesos físicos como a los sistemas de información. Se proyecta que el IoT Industrial, los Dispositivos de Borde y Otros Activos OT se expandan a una CAGR del 21,82% hasta 2032. Los sensores inteligentes, las pasarelas de monitoreo de condiciones y los nodos de computación en el borde crean una superficie de ataque amplia y variada. Las herramientas de inventario convencionales no fueron diseñadas para identificar cada dispositivo conectado en este tipo de entorno. Claroty encontró que el 12% de casi 1 millón de dispositivos OT evaluados contenían Vulnerabilidades Explotables Conocidas.
Las Unidades Terminales Remotas, las Interfaces Hombre-Máquina y los Servidores de Control Industrial y Estaciones de Trabajo de Ingeniería ocupan posiciones intermedias importantes en un entorno industrial. Las HMIs atraen especial atención porque su arquitectura basada en Windows puede exponerlas a malware común que se mueve a través de conexiones de red TI y OT. Los Sistemas Instrumentados de Seguridad, los controladores de seguridad y los sistemas SCADA requieren una evaluación de mayor valor debido a su papel en la seguridad de los procesos. Las obligaciones de IEC 61511 y los requisitos de IEC 62443 SL-3 respaldan la gestión estructurada de vulnerabilidades para estas clases de activos. La diversidad de dispositivos hace que un enfoque autodirigido sea difícil para muchos propietarios de activos, ya que cada categoría de dispositivo puede tener diferentes firmware, protocolos de comunicación, restricciones de mantenimiento, implicaciones de seguridad y acuerdos de soporte del proveedor que deben reflejarse en la priorización de riesgos y la planificación de remediación. Esta complejidad favorece a los proveedores de servicios que pueden construir un inventario completo y evaluar activos utilizando el contexto industrial en lugar de un único método orientado a TI, particularmente cuando una vulnerabilidad puede afectar la disponibilidad del proceso, la fiabilidad del equipo, la seguridad de los trabajadores o la capacidad de mantener servicios esenciales.

Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Industria del Usuario Final:
La Manufactura Lidera Mientras la Demanda del Sector Público se AceleraLa Manufactura Industrial representó el 26,69% del mercado de servicios gestionados de gestión de vulnerabilidades en OT en 2026. El sector tiene una amplia exposición OT, frecuente atención de ransomware y requisitos crecientes bajo NIS2 y marcos específicos del sector. Se proyecta que el gobierno y el sector público se expandan a una CAGR del 22,54% hasta 2032. Los mandatos nacionales de ciberseguridad están dirigiendo más recursos hacia el tratamiento de agua, las redes eléctricas, las redes de transporte y la infraestructura de comunicaciones. Japón asignó más de 3,8 mil millones de USD en 2025 a proyectos de ciberseguridad de ICS e infraestructura crítica público-privados. El tamaño del mercado de servicios gestionados de gestión de vulnerabilidades en OT para contratos del sector público también está respaldado por requisitos de evaluaciones de seguridad estructuradas, revisión de arquitectura y soporte de cumplimiento.
Claroty identificó a la manufactura como una categoría líder de objetivos de ransomware e informó que el 68% de las Vulnerabilidades Explotables Conocidas de manufactura estaban vinculadas a grupos activos de ransomware. La industria de la salud y las ciencias de la vida está ganando atención porque los dispositivos médicos conectados a internet y los sistemas de gestión de edificios crean exposición cerca de los sistemas de seguridad del paciente. Los sectores de Banca, Servicios Financieros y Seguros, TI y Telecomunicaciones, y Comercio Minorista y Comercio Electrónico tienen participaciones menores, pero operan infraestructura de control distribuida a nivel de centros de datos y sucursales. Sus necesidades difieren de las industrias de procesos, pero cada una requiere visibilidad sobre los activos conectados críticos. La contratación pública a menudo crea oportunidades de servicios gestionados a largo plazo porque combina requisitos técnicos con supervisión formal. En todas las categorías de usuarios finales, la demanda de servicios más sólida está vinculada a entornos donde un incidente cibernético puede interrumpir las operaciones físicas o los servicios públicos, porque el costo de la detección tardía puede extenderse más allá de la pérdida de información a retrasos en la producción, daños a equipos, preocupaciones de seguridad e interrupciones para clientes o ciudadanos.
Análisis Geográfico
Mercado de Servicios Gestionados de Gestión de Vulnerabilidades en OT de América del Norte
América del Norte concentró el 38,64% del mercado de servicios gestionados de gestión de vulnerabilidades en OT en 2026. La región cuenta con una gran concentración de activos de infraestructura crítica, una adopción temprana de programas de OT gestionado y requisitos establecidos para utilities eléctricas, gasoductos y otras operaciones reguladas. La guía de inventario de activos de CISA de agosto de 2025 amplió el alcance definido de identificación de activos, gestión del ciclo de vida y referencias cruzadas con KEV para los propietarios de OT. CISA, el FBI y el Centro Nacional de Ciberseguridad del Reino Unido también publicaron en septiembre de 2025 una guía de arquitectura para mantener una visión definitiva de los sistemas OT. Canadá y México añaden demanda a través de infraestructuras energéticas transfronterizas conectadas a operadores de Estados Unidos, donde las relaciones operativas comunes y las expectativas regulatorias hacen que la visibilidad coherente de activos, la documentación de vulnerabilidades y la planificación coordinada de remediación sean importantes en instalaciones que pueden ser gestionadas por equipos distintos.
Mercado de Servicios Gestionados de Gestión de Vulnerabilidades en OT de Europa y Asia-Pacífico
Europa es la segunda región más grande, con Alemania, el Reino Unido y Francia como principales centros de demanda. La transposición de NIS2 en 21 estados miembros de la Unión Europea ha formalizado la gestión de riesgos en OT para fabricantes y operadores energéticos. Orange Cyberdefense recibió un acuerdo marco para la monitorización de seguridad de TI y OT de la Agencia de Contingencias Civiles de Suecia en julio de 2026. Se proyecta que Asia-Pacífico se expanda a una CAGR del 19,86% hasta 2032. Singapur reportó un aumento de más de 4 veces en las detecciones de APT entre 2021 y 2024, e introduce la notificación obligatoria de incidentes para los propietarios de Infraestructuras de Información Crítica afectados por APT. La inversión público-privada de Japón y las normas de asignación MLPS 2.0 de China proporcionan una base recurrente para la adquisición de seguridad en OT, y refuerzan la necesidad de proveedores capaces de traducir los amplios requisitos gubernamentales en servicios repetibles de descubrimiento de activos, monitorización, generación de informes y priorización de riesgos.
Mercado de Servicios Gestionados de Gestión de Vulnerabilidades en OT de América del Sur y Oriente Medio y África
América del Sur está desarrollando demanda en los sectores de energía, minería y petroquímica, particularmente en Brasil y Argentina. Los operadores internacionales pueden extender los estándares globales de seguridad en OT a activos locales, lo que crea una oportunidad para los servicios gestionados. En Oriente Medio, Arabia Saudita y los Emiratos Árabes Unidos están incrementando su exposición en OT a través de proyectos petroquímicos, de desalinización y de ciudades inteligentes. Honeywell opera Centros de Excelencia en ciberseguridad de OT en Dubái y Dammam para apoyar la prestación de servicios regionales. África sigue siendo la geografía más pequeña, aunque la modernización de la infraestructura energética está generando demanda basada en proyectos. La telemetría fragmentada y la interoperabilidad limitada en América del Sur y África pueden restringir la monitorización continua, por lo que los compromisos por contrato de retención y bajo demanda suelen ser la primera forma de adopción de servicios, lo que permite a las organizaciones comenzar con evaluaciones de activos focalizadas, preparación de auditorías o planificación de remediación antes de comprometerse con un acuerdo de monitorización gestionada completo.
Panorama Competitivo
Concentración del Mercado
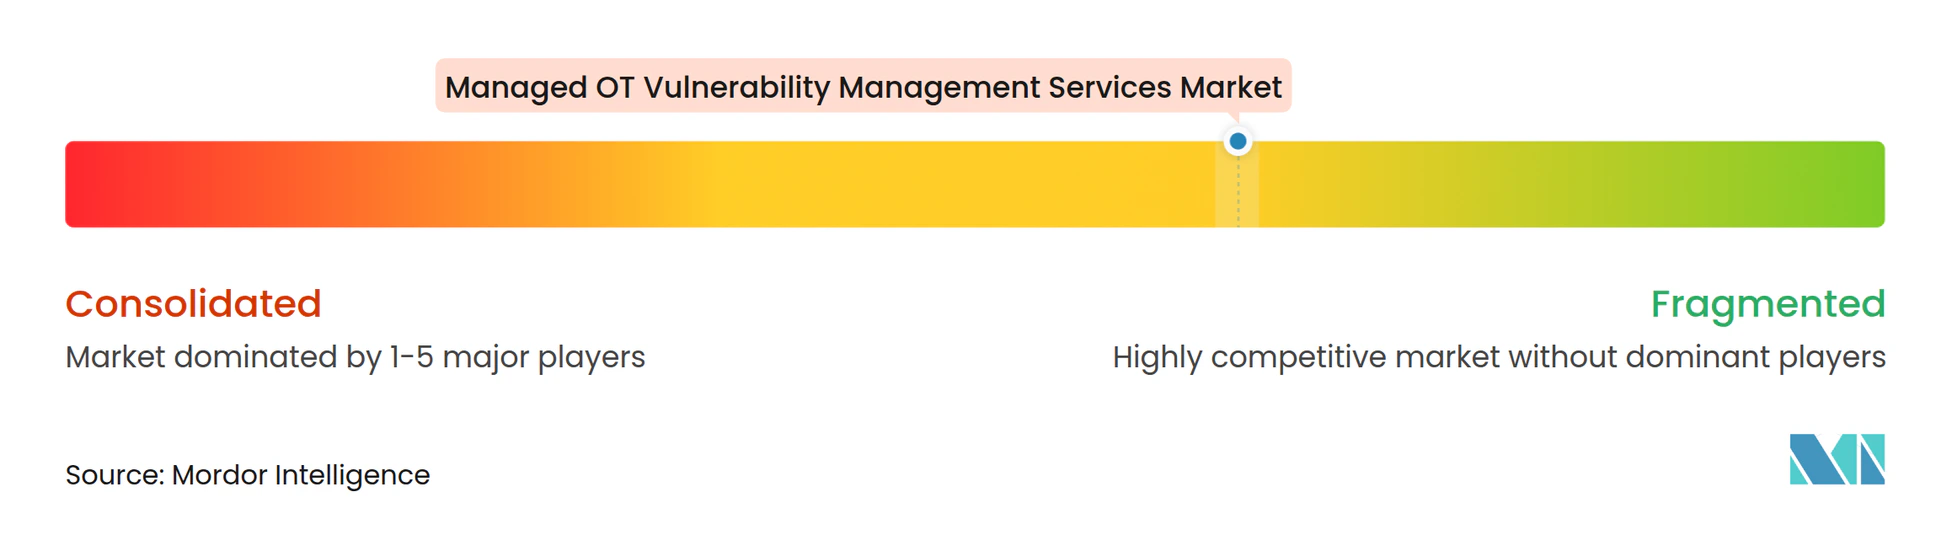
El mercado de servicios gestionados de gestión de vulnerabilidades en OT está moderadamente fragmentado. Incluye especialistas en seguridad OT de nicho, empresas de servicios de TI, fabricantes de equipos originales de automatización industrial y proveedores de seguridad de redes. En el mercado de servicios gestionados de gestión de vulnerabilidades en OT, los proveedores compiten en inteligencia de amenazas industriales, visibilidad de activos, análisis de comportamiento con conciencia de protocolos y la capacidad de ofrecer descubrimiento, monitoreo, gestión de exposición e informes de cumplimiento como un único servicio. Accenture acordó en junio de 2026 adquirir una participación mayoritaria en Dragos, así como la totalidad de runZero y NetRise, con un valor empresarial combinado de 4,175 mil millones de USD. La transacción conectó la prestación global de servicios de TI con capacidades especializadas para la visibilidad de activos OT y el análisis de exposición a nivel de firmware, reflejando el valor otorgado a las plataformas que pueden identificar equipos industriales, comprender su función operativa y priorizar vulnerabilidades de una manera que las herramientas estándar de gestión de TI no proporcionan fácilmente. Dragos completó las adquisiciones en septiembre de 2026, creando una plataforma OT extendida que combinó visibilidad de activos, detección de amenazas, análisis de exposición de firmware e inteligencia de superficie de ataque.
Honeywell, Rockwell Automation, Siemens, Schneider Electric y otras empresas de automatización industrial tienen una ventaja a través del equipo instalado, la documentación técnica y las relaciones establecidas con los clientes. Honeywell amplió su Suite de Ciberseguridad OT en junio de 2026 con Cyber Proactive Defense, un centro de operaciones de seguridad OT 24/7 independiente del proveedor, e informes automatizados de gobernanza, riesgo y cumplimiento. Dentro del mercado de servicios gestionados de gestión de vulnerabilidades en OT, estas adiciones extienden los servicios liderados por fabricantes de equipos originales hacia el monitoreo continuo y el trabajo de cumplimiento. Claroty aseguró 150 millones de USD en financiación de la Serie F en enero de 2026 y desarrolló su Biblioteca CPS con Schneider Electric y Rockwell Automation. Su enfoque muestra cómo las asociaciones con proveedores de equipos pueden fortalecer una plataforma sin requerir la adquisición por parte de un conglomerado de servicios, ya que la información de productos, firmware y activos de los socios industriales puede mejorar la integridad y la relevancia práctica de la inteligencia de vulnerabilidades para los propietarios de equipos que ya operan sus tecnologías.
El mercado medio en el mercado de servicios gestionados de gestión de vulnerabilidades en OT sigue siendo menos completamente atendido porque las grandes firmas de consultoría pueden requerir tamaños de compromiso que los operadores industriales más pequeños no pueden soportar. Los proveedores de soluciones puntuales también pueden carecer de la infraestructura de prestación requerida para la cobertura continua. Los proveedores que ofrecen evaluación pasiva y sin agentes pueden abordar la preocupación del cliente sobre la interrupción de la producción y dar al mercado de servicios gestionados de gestión de vulnerabilidades en OT una ruta más clara hacia entornos operativos sensibles. La variedad de participantes capaces impide que un pequeño grupo controle la mayoría de los contratos, ya que un operador puede seleccionar entre plataformas especializadas, proveedores de automatización, proveedores globales de servicios de seguridad y empresas de seguridad de redes en función de su base de activos, necesidades de cobertura, enfoque de adquisición, ubicación, modelo de implementación preferido y el grado de capacidad interna que desea retener. El mercado de servicios gestionados de gestión de vulnerabilidades en OT sigue abierto a diferentes modelos de prestación porque esos requisitos varían ampliamente entre un único sitio de manufactura, una empresa de servicios públicos distribuida, un operador gubernamental y un grupo industrial multinacional.
Líderes de la Industria de Servicios Gestionados de Gestión de Vulnerabilidades en OT
-
Accenture plc
-
ABB Ltd.
-
Atos SE
-
Capgemini SE
-
Cisco Systems, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de Gestión de Vulnerabilidades en OT Empresas cubiertas en este informe
- Accenture plc
- ABB Ltd.
- Atos SE
- Capgemini SE
- Cisco Systems, Inc.
- Claroty Ltd.
- Deloitte Touche Tohmatsu Limited
- Dragos, Inc.
- DNV AS
- Ernst & Young Global Limited
- Forescout Technologies, Inc.
- Fortinet, Inc.
- Honeywell International Inc.
- International Business Machines Corporation
- KPMG International Limited
- Nozomi Networks, Inc.
- Orange SA
- Rockwell Automation, Inc.
- Schneider Electric SE
- Siemens AG
- Tata Consultancy Services Limited
- Tenable Holdings, Inc.
- Thales S.A.
- Wipro Limited
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de Gestión de Vulnerabilidades en OT
- Octubre de 2026: Rockwell Automation amplió su suite de servicios gestionados SecureOT con Servicios Gestionados de Firewall para firewalls Fortinet FortiGate y Servicios Gestionados de Infraestructura que proporcionan monitoreo 24/7 y gestión del ciclo de vida del hardware para redes industriales existentes propiedad del cliente sin requerir reemplazo de hardware, reduciendo directamente las barreras de adopción para la implementación de servicios gestionados OT de múltiples proveedores.
- Junio de 2026: Honeywell amplió su Suite de Ciberseguridad OT con 5 nuevas capacidades, incluida la solución de monitoreo Cyber Proactive Defense impulsada por inteligencia artificial, un Centro de Operaciones de Seguridad OT 24/7 independiente del proveedor, y un módulo de Gobernanza, Riesgo y Cumplimiento Cibernético que automatiza la recopilación de evidencia de auditoría, abordando el monitoreo gestionado continuo y los informes de cumplimiento para operadores industriales en manufactura, energía e infraestructura crítica.
- Junio de 2026: Accenture anunció su acuerdo para adquirir una participación mayoritaria en Dragos y la totalidad de runZero y NetRise con un valor empresarial combinado de 4,175 mil millones de USD, basándose en su negocio de ciberseguridad existente de 10 mil millones de USD para ofrecer una plataforma de seguridad OT de extremo a extremo para operadores de infraestructura crítica, la mayor inversión estratégica individual en ciberseguridad OT gestionada en la historia del mercado.
- Enero de 2026: Claroty aseguró 150 millones de USD en financiación de la Serie F liderada por Golub Growth, con una valoración que aumentó un 80% desde marzo de 2024, y lanzó la Biblioteca CPS impulsada por inteligencia artificial en asociación con Schneider Electric y Rockwell Automation, automatizando el seguimiento de especificaciones de activos OT, la identificación de versiones de firmware y la correlación de vulnerabilidades publicadas por el fabricante para cerrar las brechas manuales en los inventarios de activos industriales.
Alcance del Informe del Mercado Global de Servicios Gestionados de Gestión de Vulnerabilidades en OT
El mercado de servicios gestionados de gestión de vulnerabilidades en OT ayuda a las organizaciones industriales a descubrir, evaluar, priorizar y remediar o mitigar las debilidades de seguridad en los activos de tecnología operacional, incluidos los sistemas SCADA, PLCs, HMIs, RTUs y redes de planta. Estos servicios utilizan descubrimiento seguro para OT y priorización basada en riesgos, teniendo en cuenta la seguridad, el tiempo de actividad, los sistemas heredados y las ventanas de mantenimiento limitadas.
El Informe del Mercado de Servicios Gestionados de Gestión de Vulnerabilidades en OT está segmentado por Tipo de Servicio (Servicios Gestionados de Descubrimiento de Activos OT e Inventario, Servicios Gestionados de Evaluación de Vulnerabilidades en OT, Servicios Gestionados de Gestión de Exposición y Priorización de Riesgos en OT, Servicios Gestionados de Monitoreo de Vulnerabilidades en OT, Servicios Gestionados de Planificación y Validación de Remediación en OT, y Servicios Gestionados de Cumplimiento e Informes en OT), Modelo de Prestación de Servicios (Totalmente Gestionado, Co-Gestionado, Bajo Demanda y Basado en Retención, e Híbrido Gestionado), Modo de Implementación (Basado en la Nube, En Sitio, e Híbrido y Multinube), Tipo de Activo OT (Controladores Lógicos Programables, Unidades Terminales Remotas, Interfaces Hombre-Máquina, Servidores de Control Industrial y Estaciones de Trabajo de Ingeniería, Sistemas Instrumentados de Seguridad y Controladores de Seguridad, Sistemas de Control Supervisorio y Adquisición de Datos, y Otros Tipos de Activos OT), Industria del Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), TI y Telecomunicaciones, Salud y Ciencias de la Vida, Gobierno y Sector Público, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, y Otras Industrias de Usuarios Finales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Servicios Gestionados de Descubrimiento de Activos OT e Inventario |
| Servicios Gestionados de Evaluación de Vulnerabilidades en OT |
| Servicios Gestionados de Gestión de Exposición y Priorización de Riesgos en OT |
| Servicios Gestionados de Monitoreo de Vulnerabilidades en OT |
| Servicios Gestionados de Planificación y Validación de Remediación en OT |
| Servicios Gestionados de Cumplimiento e Informes en OT |
| Totalmente Gestionado |
| Co-Gestionado |
| Bajo Demanda y Basado en Retención |
| Híbrido Gestionado |
| Basado en la Nube |
| En Sitio |
| Híbrido y Multinube |
| Controladores Lógicos Programables |
| Unidades Terminales Remotas |
| Interfaces Hombre-Máquina |
| Servidores de Control Industrial y Estaciones de Trabajo de Ingeniería |
| Sistemas Instrumentados de Seguridad y Controladores de Seguridad |
| Sistemas de Control Supervisorio y Adquisición de Datos |
| Otros Tipos de Activos OT |
| Banca, Servicios Financieros y Seguros (BFSI) |
| TI y Telecomunicaciones |
| Salud y Ciencias de la Vida |
| Gobierno y Sector Público |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Otras Industrias de Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Tipo de Servicio | Servicios Gestionados de Descubrimiento de Activos OT e Inventario | |
| Servicios Gestionados de Evaluación de Vulnerabilidades en OT | ||
| Servicios Gestionados de Gestión de Exposición y Priorización de Riesgos en OT | ||
| Servicios Gestionados de Monitoreo de Vulnerabilidades en OT | ||
| Servicios Gestionados de Planificación y Validación de Remediación en OT | ||
| Servicios Gestionados de Cumplimiento e Informes en OT | ||
| Por Modelo de Prestación de Servicios | Totalmente Gestionado | |
| Co-Gestionado | ||
| Bajo Demanda y Basado en Retención | ||
| Híbrido Gestionado | ||
| Por Modo de Implementación | Basado en la Nube | |
| En Sitio | ||
| Híbrido y Multinube | ||
| Por Tipo de Activo OT | Controladores Lógicos Programables | |
| Unidades Terminales Remotas | ||
| Interfaces Hombre-Máquina | ||
| Servidores de Control Industrial y Estaciones de Trabajo de Ingeniería | ||
| Sistemas Instrumentados de Seguridad y Controladores de Seguridad | ||
| Sistemas de Control Supervisorio y Adquisición de Datos | ||
| Otros Tipos de Activos OT | ||
| Por Industria del Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| TI y Telecomunicaciones | ||
| Salud y Ciencias de la Vida | ||
| Gobierno y Sector Público | ||
| Manufactura Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otras Industrias de Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios gestionados de gestión de vulnerabilidades en OT?
Se proyecta que el tamaño del mercado de servicios gestionados de gestión de vulnerabilidades en OT sea de 1,46 mil millones de USD en 2026, 1,72 mil millones de USD en 2027, y alcance 3,81 mil millones de USD en 2032, creciendo a una CAGR del 17,24% de 2027 a 2032.
¿Qué tipo de servicio lidera la gestión de vulnerabilidades OT gestionada?
Los Servicios Gestionados de Evaluación de Vulnerabilidades en OT lideran con una participación del 27,58% en 2026, mientras que la gestión de exposición y la priorización de riesgos es el tipo de servicio de expansión más rápida.
¿Por qué los operadores industriales están adoptando servicios gestionados de seguridad OT?
Los activos OT conectados, las amenazas a la infraestructura crítica, los requisitos regulatorios y la escasez de especialistas internos en OT están respaldando la adopción.
¿Qué modelo de implementación se está expandiendo más rápido para la gestión de vulnerabilidades OT?
Se proyecta que la implementación Híbrida y Multinube se expanda a una CAGR del 21,92% hasta 2032 porque los sistemas de control industrial necesitan procesamiento local junto con análisis en la nube.
¿Qué categoría de usuario final se está expandiendo más rápido?
Se proyecta que el Gobierno y el Sector Público se expandan a una CAGR del 22,54% hasta 2032, respaldados por mandatos de ciberseguridad para infraestructura crítica.
¿Qué región se proyecta que se expanda más rápido?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 19,86% hasta 2032, respaldado por la inversión pública, la actividad de amenazas y los requisitos de cumplimiento en evolución.