
Tamaño y Participación del Mercado de Plataformas de Gestión Continua de Exposición a Amenazas
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
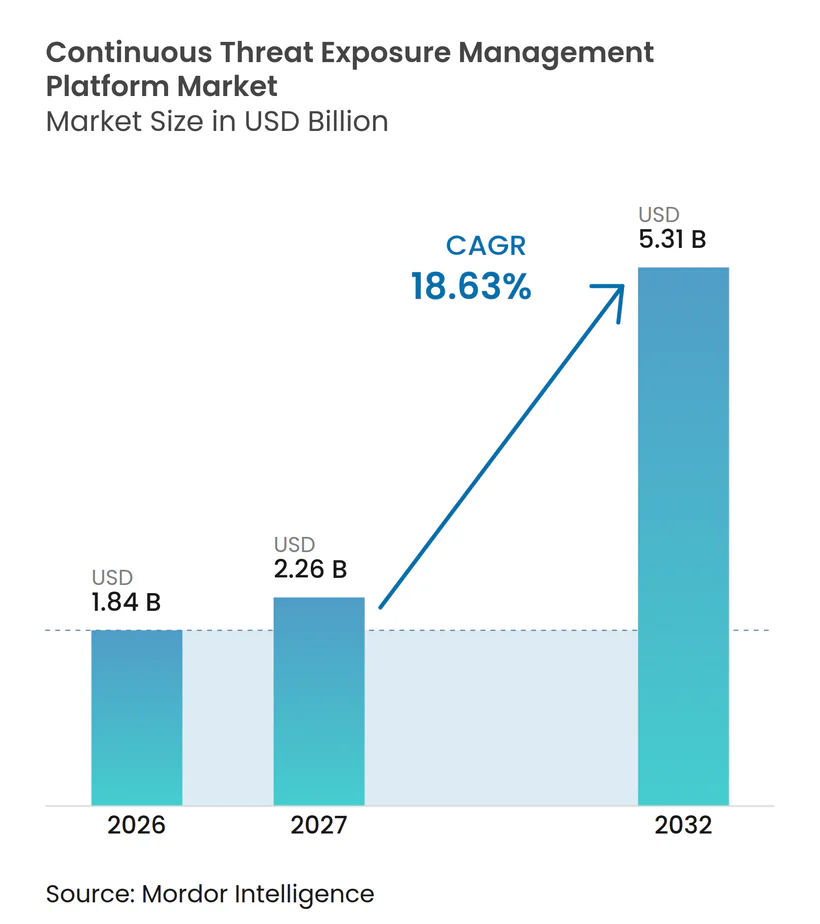
| Tamaño del Mercado (2027) | 2.26 Mil millones de dólares |
| Tamaño del Mercado (2032) | 5.31 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 18.63 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Plataformas de Gestión Continua de Exposición a Amenazas por Mordor Intelligence
Se espera que el tamaño del mercado de plataformas de gestión continua de exposición a amenazas aumente de 1,84 mil millones de USD en 2026 a 2,26 mil millones de USD en 2027 y alcance 5,31 mil millones de USD en 2032, creciendo a una CAGR del 18,63% durante 2027-2032. El mercado de plataformas de gestión continua de exposición a amenazas está pasando de una adopción empresarial temprana a un uso operativo más amplio, dado que los ciclos de evaluación periódica ya no siguen el ritmo de la velocidad de la actividad de los atacantes. Los actores de amenazas comenzaron a escanear vulnerabilidades recién divulgadas en un plazo de 15 minutos tras su divulgación pública, lo que reduce el valor práctico de los ciclos de remediación mensuales. Los requisitos regulatorios también están haciendo que la validación continua sea cada vez más importante, especialmente para las organizaciones que necesitan evidencia repetible de la gestión del riesgo cibernético. Los proveedores están respondiendo combinando el descubrimiento de activos, la priorización de riesgos, la validación y los flujos de trabajo de remediación en una sola plataforma. Esto respalda el gasto recurrente porque la gestión continua de exposición se convierte en parte de las operaciones de seguridad diarias en lugar de un proyecto tecnológico puntual. El mercado de plataformas de gestión continua de exposición a amenazas está, en consecuencia, más estrechamente vinculado a los presupuestos de resiliencia operativa que a las adquisiciones de escaneo aisladas.
Conclusiones Clave del Informe
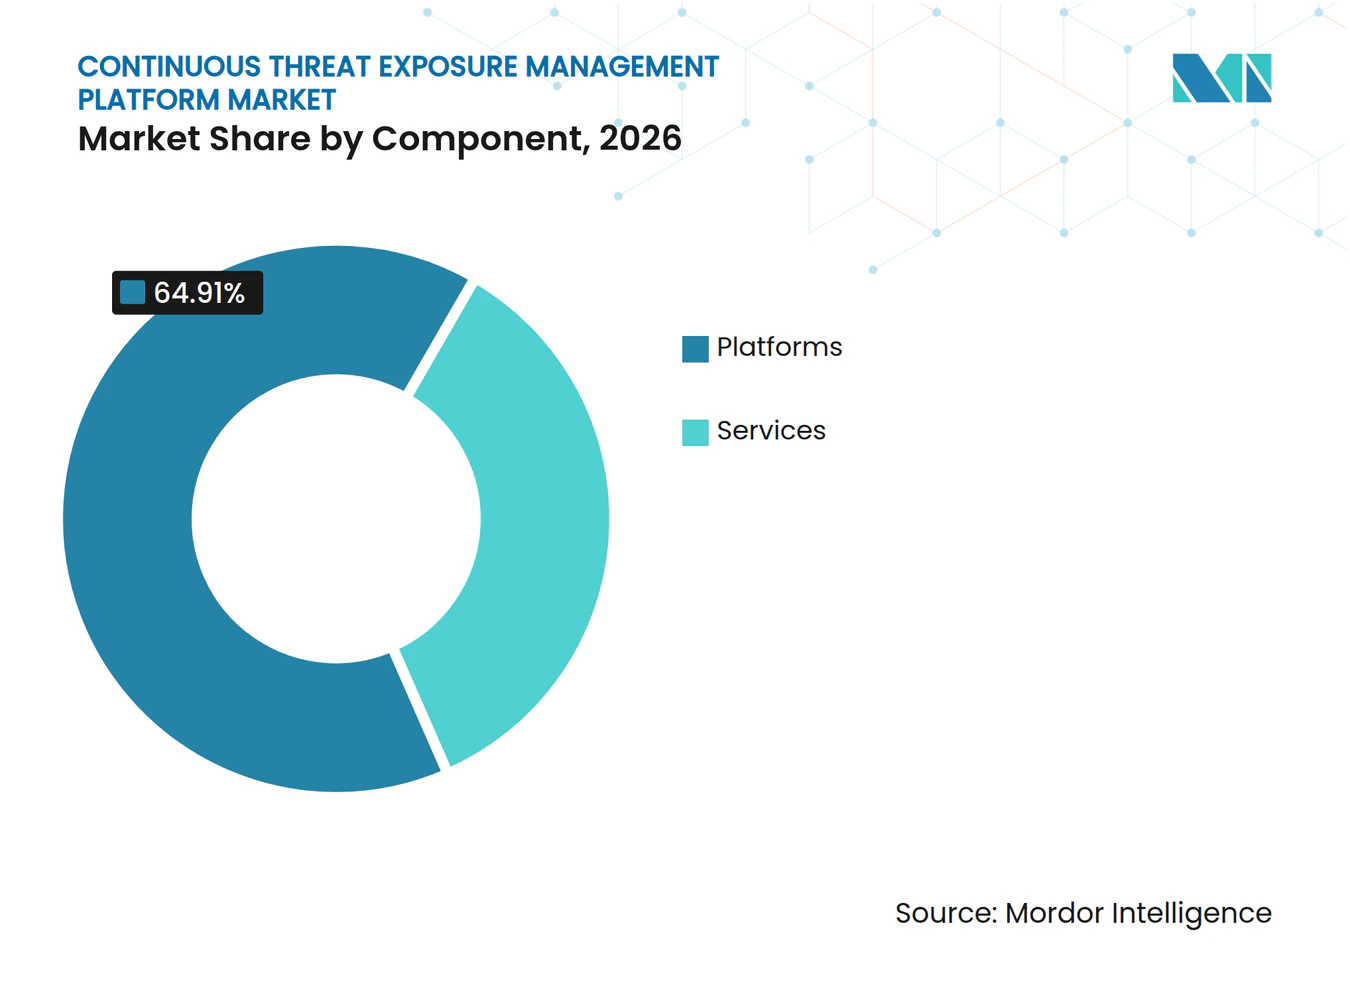
- Por componente, las plataformas representaron el 64,91% de la participación del mercado de plataformas de gestión continua de exposición a amenazas en 2026, mientras que se proyecta que los servicios se expandan a una CAGR del 22,84% hasta 2032.
- Por implementación, la nube representó el 67,58% del tamaño del mercado de plataformas de gestión continua de exposición a amenazas en 2026 y se proyecta que se expanda a una CAGR del 24,62% hasta 2032.
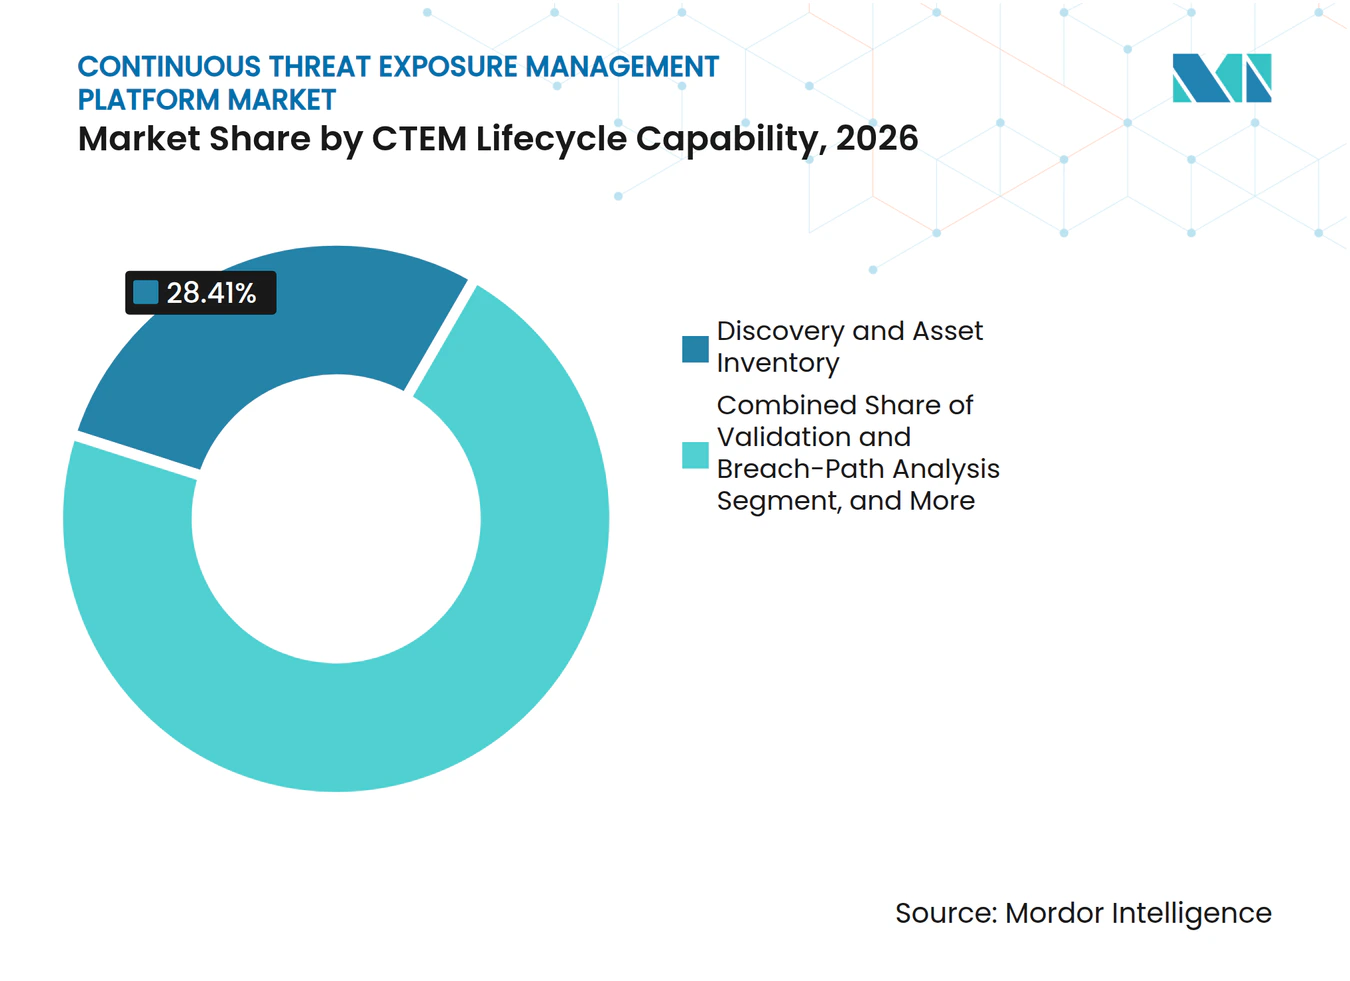
- Por capacidad del ciclo de vida CTEM, el descubrimiento e inventario de activos representó el 28,41% de la participación en 2026, mientras que se proyecta que la movilización y orquestación de remediación se expanda a una CAGR del 23,53% hasta 2032.
- Por caso de uso, la gestión de exposición a vulnerabilidades representó el 29,33% de la participación en el mercado de plataformas de gestión continua de exposición a amenazas en 2026, mientras que se proyecta que la evaluación de exposición en la nube e identidad se expanda a una CAGR del 22,87% hasta 2032.
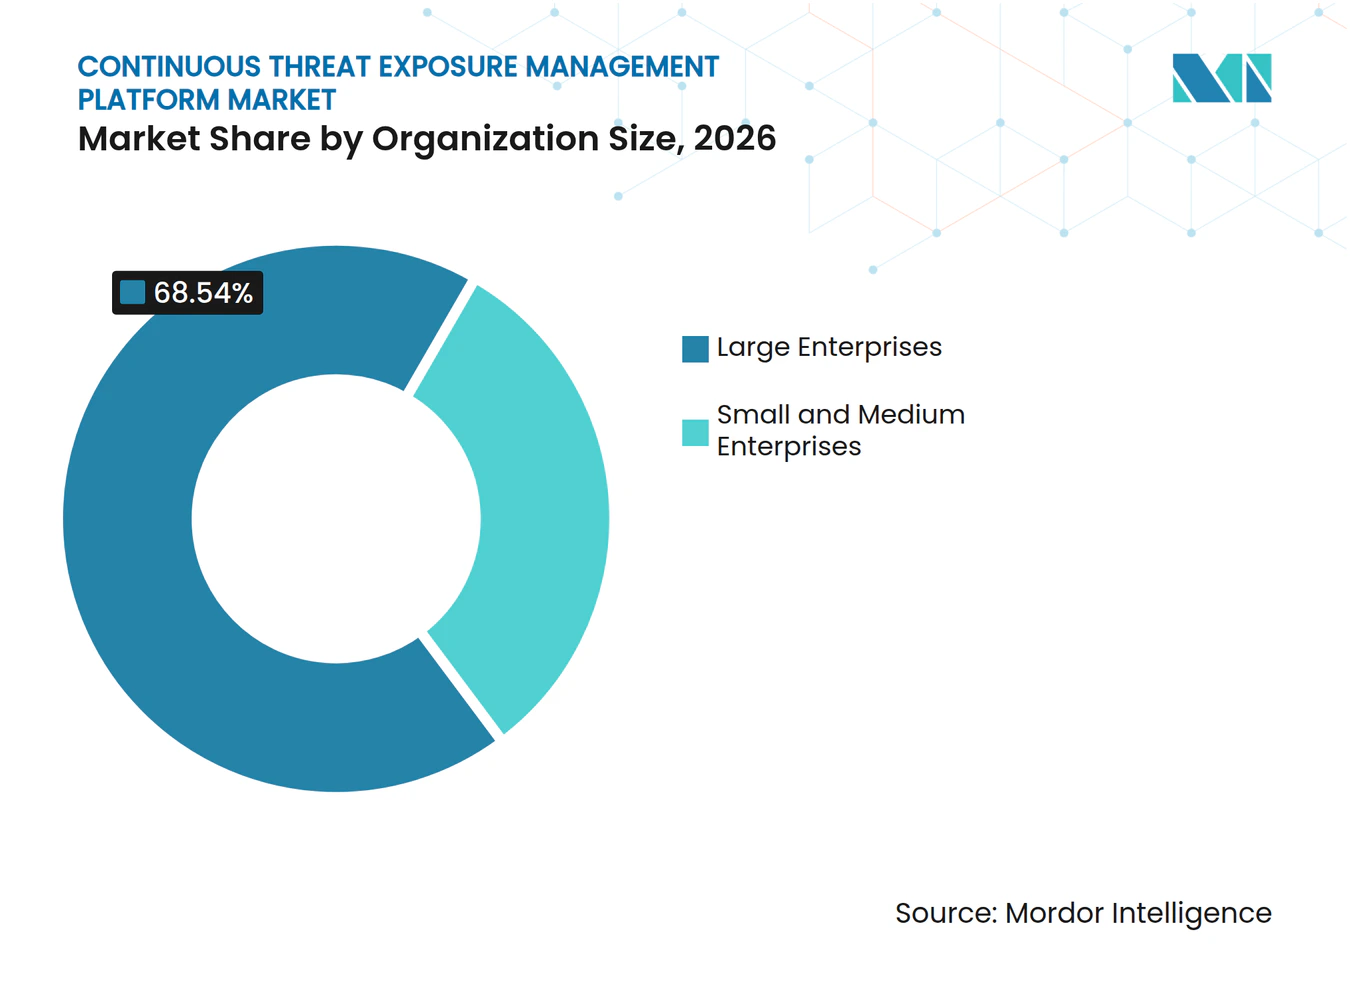
- Por tamaño de organización, las grandes empresas representaron el 68,54% de la participación en el mercado de plataformas de gestión continua de exposición a amenazas en 2026, mientras que se proyecta que las PYMEs se expandan a una CAGR del 21,82% hasta 2032.
- Por vertical de industria, el sector BFSI representó el 26,69% de la participación en 2026, mientras que se proyecta que la atención médica y las ciencias de la vida se expandan a una CAGR del 23,73% hasta 2032.
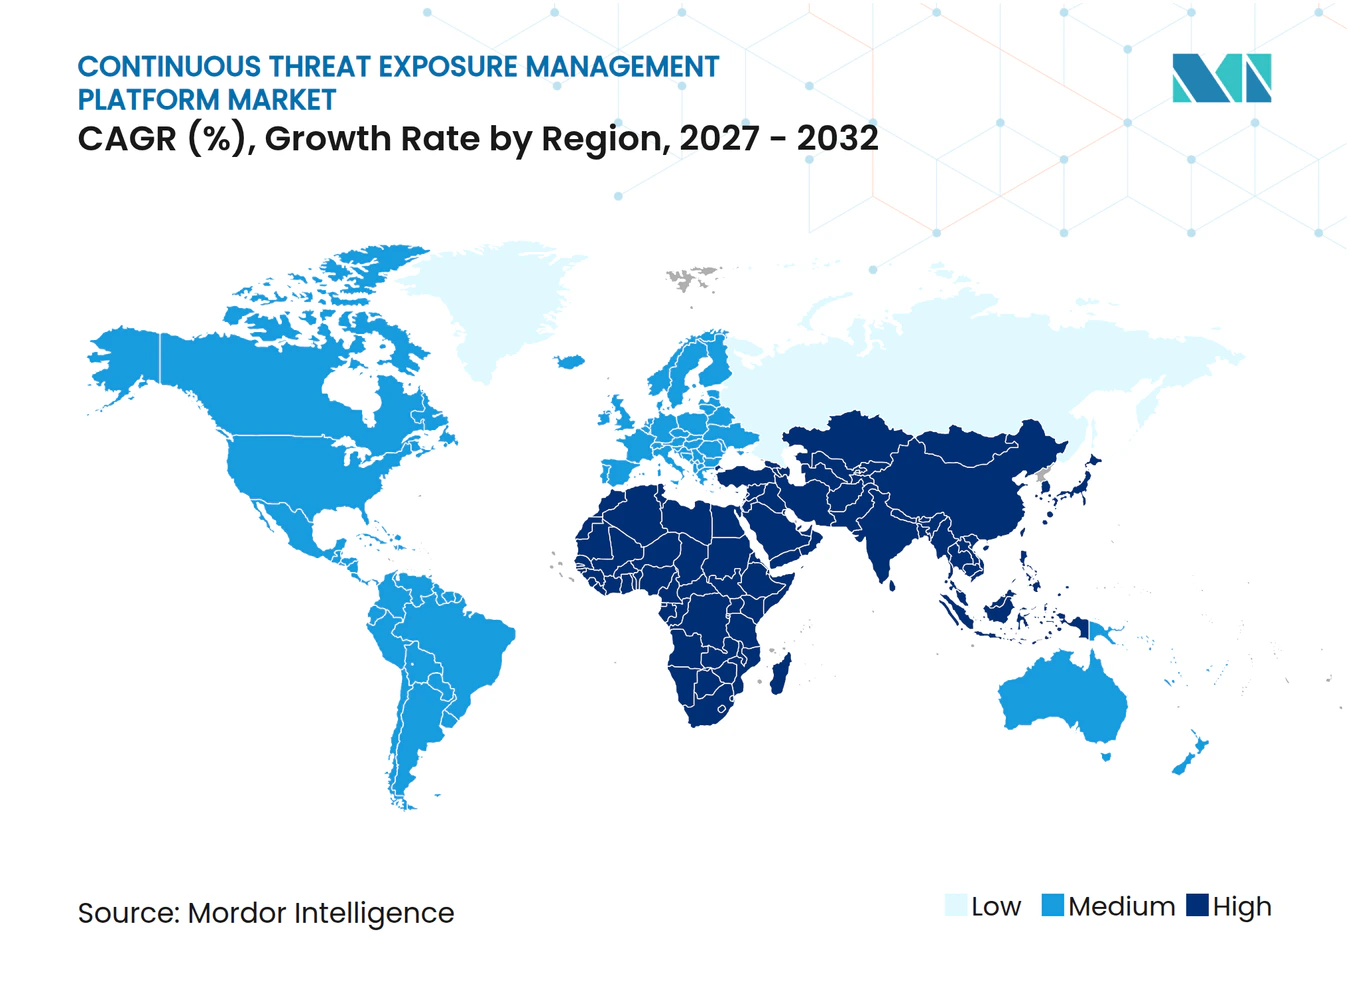
- Por geografía, América del Norte representó el 41,64% de la participación en el mercado de plataformas de gestión continua de exposición a amenazas en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 24,11% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DEL IMPACTO |
|---|---|---|---|
| Creciente Explotación de Vulnerabilidades Conocidas y Campañas de Ransomware | +4.2% | Global | Corto plazo (≤ 2 años) |
| Expansión de Superficies de Ataque en la Nube, Identidad, IoT y Trabajo Remoto | +3.6% | Global | Mediano plazo (2-4 años) |
| Cambio Regulatorio hacia la Responsabilidad Continua del Riesgo Cibernético | +2.9% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Demanda de Priorización Basada en Explotabilidad y Consolidación de Herramientas de Seguridad | +2.5% | Global | Corto plazo (≤ 2 años) |
| Uso Creciente de Agentes de IA, IA en la Sombra y Remediación a Velocidad de Máquina | +2.0% | Global | Mediano plazo (2-4 años) |
| Visibilidad de Rutas de Ataque en Entornos Híbridos e Interconectados | +1.5% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Creciente Explotación de Vulnerabilidades Conocidas y Campañas de Ransomware
Más del 90% de las brechas examinadas en el Informe Global de Respuesta a Incidentes Unit 42 de 2026 fueron habilitadas por brechas prevenibles o controles inconsistentes.[1] El hallazgo desplaza la atención de las amenazas desconocidas hacia las exposiciones conocidas que permanecen sin resolver. El sector sanitario de los Estados Unidos reportó 804 grandes brechas de datos en 2025, un récord histórico, con el ransomware como un factor prominente en los incidentes de piratería informática y TI. SpyCloud registró 4.514 brechas de datos en 2025, con un promedio de 457.000 registros por brecha, mientras que los pares de credenciales aumentaron un 65% interanual hasta alcanzar 5.300 millones. El mercado de plataformas de gestión continua de exposición a amenazas se beneficia cuando los equipos de seguridad necesitan encontrar, validar y abordar estas exposiciones al mismo ritmo que los atacantes. La priorización continua proporciona a los equipos de seguridad una cola de remediación más pequeña y accionable que el escaneo periódico por sí solo.
Expansión de Superficies de Ataque en la Nube, Identidad, IoT y Trabajo Remoto
La identidad apareció como vector de ataque en el 89% de los casos de respuesta a incidentes de Unit 42, y las técnicas basadas en identidad representaron el 65% del acceso inicial. El mismo análisis encontró permisos excesivos en el 99% de más de 680.000 identidades en la nube examinadas. SpyCloud recuperó 18,1 millones de identidades no humanas, incluidas claves de API, tokens de cuentas de servicio y credenciales en la nube, de redes criminales.[2] Estas identidades de máquinas aumentan el número de activos que deben ser descubiertos y evaluados. El Foro Económico Mundial identificó la IA como el principal impulsor de la ciberseguridad durante los próximos 12 meses, con las tecnologías en la nube clasificadas en segundo lugar. El mercado de plataformas de gestión continua de exposición a amenazas necesita, por tanto, cobertura en entornos de nube, identidad, endpoint, SaaS y conectados, en lugar de vistas de riesgo aisladas.
Cambio Regulatorio hacia la Responsabilidad Continua del Riesgo Cibernético
DORA exige que las entidades financieras mantengan un marco de gestión de riesgos de TIC, y sus requisitos respaldan la gestión documentada y continua del riesgo cibernético. NIS2 establece deberes de gestión de riesgos e informes para entidades esenciales e importantes en sectores críticos. Estos requisitos hacen que la evidencia de seguridad sea más valiosa cuando puede generarse de forma continua en lugar de prepararse para un ciclo de auditoría. La solicitud de la CISA para el ejercicio fiscal 2026 incluyó 2,4 mil millones de USD en financiamiento total y 1,37 mil millones de USD para programas de ciberseguridad, reforzando el monitoreo continuo como punto de referencia del sector público de los Estados Unidos. El mercado de plataformas de gestión continua de exposición a amenazas se beneficia de esta superposición entre el trabajo de seguridad operativa y los informes de gobernanza. Los proveedores que conectan los registros de remediación con los informes de la junta directiva y regulatorios pueden apoyar a un conjunto más amplio de partes interesadas en seguridad y gestión de riesgos.
Demanda de Priorización Basada en Explotabilidad y Consolidación de Herramientas de Seguridad
Los equipos de seguridad reciben hallazgos de herramientas de endpoint, nube, identidad y vulnerabilidades que a menudo utilizan diferentes medidas de riesgo. Esto dificulta determinar qué exposición merece acción inmediata. El mercado de plataformas de gestión continua de exposición a amenazas aborda el problema con puntuación de probabilidad de explotación, inteligencia de amenazas y análisis de rutas de ataque. Estas funciones pueden reducir una amplia población de alertas a un conjunto priorizado de acciones de remediación. Las plataformas consolidadas también pueden reducir el esfuerzo necesario para operar productos puntuales superpuestos. El beneficio depende de integraciones que preserven el contexto en todos los dominios de seguridad y produzcan una explicación defendible para cada decisión de prioridad. El mercado de plataformas de gestión continua de exposición a amenazas puede diferenciar las plataformas unificadas cuando esas integraciones reducen el trabajo de investigación duplicado.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DEL IMPACTO |
|---|---|---|---|
| Complejidad de Integración en Pilas de Seguridad Fragmentadas | -2.3% | Global | Mediano plazo (2-4 años) |
| Altos Costos de Implementación y Escasez de Experiencia en Gestión de Exposición | -1.9% | América del Norte, Europa y núcleo de Asia-Pacífico | Mediano plazo (2-4 años) |
| Datos Incompletos de Propiedad de Activos, CMDB e Inventario en la Nube | -1.4% | Global | Largo plazo (≥ 4 años) |
| Confianza Limitada en la Remediación Automatizada y la Puntuación de Exposición | -0.8% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de Integración en Pilas de Seguridad Fragmentadas
Las plataformas CTEM deben correlacionar la telemetría de detección de endpoints, seguridad en la nube, SIEM, gobernanza de identidades y herramientas de vulnerabilidades heredadas. Cada fuente puede utilizar diferentes estructuras de datos, identificadores de activos y etiquetas de riesgo. Esto crea trabajo de integración antes de que la plataforma pueda producir rutas de exposición confiables. Las aplicaciones de IA en la sombra y los agentes autónomos añaden flujos de datos que los procesos de gobernanza estándar pueden no identificar.[3] El mercado de plataformas de gestión continua de exposición a amenazas enfrenta fricción en la adopción donde los compradores tienen entornos grandes y de múltiples proveedores. La integración retrasada puede extender el tiempo hasta obtener valor y limitar el beneficio inmediato de la adquisición de una plataforma.
Altos Costos de Implementación y Escasez de Experiencia en Gestión de Exposición
Un programa CTEM funcional necesita personas que puedan definir el alcance, interpretar las rutas de ataque y coordinar la remediación entre equipos. Esta combinación de habilidades sigue siendo difícil de contratar en muchos mercados. IBM informó que las organizaciones planeaban aumentar la inversión en seguridad y gobernanza de IA en un 88% respecto al año anterior tras una brecha, lo que señala una fuerte intención pero también una necesidad de capacidad especializada. La restricción es particularmente relevante para las organizaciones más pequeñas que no pueden mantener grandes equipos de seguridad. Los servicios gestionados pueden reducir la barrera de entrada al proporcionar experiencia y soporte operativo. Es probable que el mercado de plataformas de gestión continua de exposición a amenazas dependa de estos modelos de entrega a medida que los proveedores persigan la demanda de clientes del mercado medio y PYMEs.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Las Plataformas Establecen la Base de Ingresos Mientras los Servicios Amplían el AccesoLas plataformas representaron el 64,91% de la participación del mercado de plataformas de gestión continua de exposición a amenazas en 2026. Las empresas prefieren una interfaz consolidada que cubra las capas de endpoint, nube, identidad, SaaS y tecnología operativa. Las integraciones profundas y los registros de activos acumulados hacen que el reemplazo de plataformas sea más difícil con el tiempo. Esto respalda los ingresos recurrentes de la plataforma y relaciones más largas con los clientes. Las plataformas también ofrecen a los compradores una visión común del riesgo entre equipos que anteriormente trabajaban con herramientas separadas.
Se proyecta que los servicios se expandan a una CAGR del 22,84% hasta 2032. Los servicios profesionales, los servicios gestionados y el soporte ayudan a los clientes a definir procesos de gestión de exposición y a mantener las operaciones diarias. Esto es importante para las organizaciones sin especialistas en análisis de rutas de ataque y orquestación de remediación. CrowdStrike y HCLTech lanzaron servicios CTEM conjuntos impulsados por IA en marzo de 2026, combinando Falcon Exposure Management con el marco de remediación VERITY.[4] El soporte y mantenimiento también proporcionan ingresos recurrentes a medida que las plataformas instaladas requieren ajustes, integraciones y actualizaciones de flujos de trabajo.


Por Implementación:
La Nube Lidera en Participación y Expansión ProyectadaLa nube representó el 67,58% del tamaño del mercado de plataformas de gestión continua de exposición a amenazas en 2026. Las plataformas en la nube pueden utilizar el descubrimiento sin agente para identificar activos en entornos dinámicos. También admiten una implementación más rápida cuando los clientes operan múltiples cuentas en la nube y servicios SaaS. El modelo de entrega se alinea con la ubicación de gran parte de la superficie de ataque en expansión. Ofrece a los equipos de seguridad una forma gestionada centralmente de evaluar la infraestructura distribuida.
Se proyecta que la nube se expanda a una CAGR del 24,62% hasta 2032, la tasa más alta entre los segmentos compartidos. El Foro Económico Mundial clasificó las tecnologías en la nube en segundo lugar entre los factores de ciberseguridad que se espera que den forma a los próximos 12 meses.[5] La implementación en las instalaciones sigue siendo relevante cuando los requisitos de residencia de datos, el aislamiento de redes o los sistemas heredados limitan la adopción de la nube. Los entornos híbridos siguen siendo importantes en el gobierno y la manufactura, donde la infraestructura más antigua opera junto con las cargas de trabajo en la nube. El mercado de plataformas de gestión continua de exposición a amenazas puede beneficiarse de modelos de implementación que mantengan una visión común del riesgo en estos entornos.
Por Capacidad del Ciclo de Vida CTEM:
El Descubrimiento Lidera Mientras la Orquestación de Remediación AvanzaEl descubrimiento e inventario de activos representó el 28,41% de la participación en 2026. Las organizaciones necesitan una visión actualizada de los dispositivos, identidades, aplicaciones y recursos en la nube antes de poder priorizar el riesgo. Esto convierte al descubrimiento en un punto de entrada común para programas CTEM más amplios. También respalda etapas posteriores que dependen de datos precisos de propiedad y exposición. El inventario continuo mejora la visibilidad cuando los activos se crean, cambian o retiran con frecuencia.
Se proyecta que la movilización y orquestación de remediación se expanda a una CAGR del 23,53% hasta 2032. Los compradores maduros están pasando de encontrar exposiciones a gestionar su resolución y verificar el cierre. Tenable introdujo su capacidad de IA Hexa en 2026 para proporcionar planes de remediación priorizados utilizando el contexto de exposición en tiempo real. El alcance, la priorización, la validación, la verificación y los informes se adquieren cada vez más como capacidades conectadas. La industria de plataformas de gestión continua de exposición a amenazas se beneficia cuando los clientes ven la remediación como un proceso operativo en lugar del traspaso final de un escáner.


Por Caso de Uso:
La Gestión de Vulnerabilidades Lidera Mientras la Evaluación de Nube e Identidad AceleraLa gestión de exposición a vulnerabilidades representó el 29,33% de la participación en 2026. Este caso de uso amplía los programas de vulnerabilidades establecidos con descubrimiento continuo, puntuación de probabilidad de explotación y análisis de rutas de ataque. Transforma las listas estáticas de CVEs en una secuencia de remediación priorizada. Muchas empresas comienzan aquí porque los procesos y equipos subyacentes ya están establecidos. El segmento sigue siendo relevante a medida que los compradores buscan medir si una debilidad conocida puede crear una ruta de ataque práctica.
Se proyecta que la evaluación de exposición en la nube e identidad se expanda a una CAGR del 22,87% hasta 2032. Unit 42 encontró permisos excesivos en el 99% de las identidades en la nube analizadas e informó un aumento en la relevancia de los activos SaaS dentro de los casos de respuesta a incidentes. La gestión de la superficie de ataque externa y la inteligencia de amenazas sirven a las etapas tempranas de descubrimiento y priorización. La simulación de brechas y ataques respalda la validación de controles y los resultados de remediación. El mercado de plataformas de gestión continua de exposición a amenazas se beneficia a medida que los compradores incorporan estos casos de uso conectados en un programa de exposición compartido.
Por Tamaño de Organización:
Las Grandes Empresas Lideran Mientras las PYMEs Amplían la DemandaLas grandes empresas representaron el 68,54% de la participación en 2026. Su infraestructura compleja, amplias superficies de ataque y obligaciones regulatorias respaldan presupuestos más grandes para plataformas e implementación. Unit 42 encontró que la explotación de vulnerabilidades representó el 26% del acceso inicial en los casos de respuesta a incidentes de grandes empresas, en comparación con el 22% en general. Las grandes organizaciones también tienen más equipos y herramientas que necesitan una visión compartida de las prioridades. Esto hace que la consolidación y la orquestación de flujos de trabajo sean particularmente valiosas.
Se proyecta que las PYMEs se expandan a una CAGR del 21,82% hasta 2032. Los servicios gestionados, los precios basados en consumo y las necesidades de cumplimiento hacen que CTEM sea más accesible para las organizaciones con equipos internos más pequeños. La encuesta de PYMEs de ENISA de 2026 aborda las necesidades de preparación creadas por la Ley de Resiliencia Cibernética. Verizon reportó ransomware en el 88% de las brechas que afectaron a pequeñas y medianas empresas en sus hallazgos de 2026. El mercado de plataformas de gestión continua de exposición a amenazas puede llegar a este grupo a través de ofertas gestionadas y como servicio que reducen la complejidad operativa.
Por Vertical de Industria:
BFSI Lidera Mientras la Atención Médica y las Ciencias de la Vida AceleranEl sector BFSI representó el 26,69% de la participación en 2026. DORA, PCI DSS 4.0, GLBA y las normas nacionales del sector financiero ponen un fuerte énfasis en la gestión de riesgos y la evidencia de controles. Las instituciones financieras también gestionan datos valiosos y servicios digitales interconectados. Estos factores respaldan la visibilidad continua de las exposiciones y la remediación. El mercado de plataformas de gestión continua de exposición a amenazas está bien alineado con la necesidad del sector de vincular los hallazgos técnicos con los informes de gobernanza.
Se proyecta que la industria de atención médica y ciencias de la vida se expanda a una CAGR del 23,73% hasta 2032. Proofpoint y Ponemon informaron que el 97% de las organizaciones de atención médica de los Estados Unidos experimentaron al menos 1 ciberataque en los 12 meses anteriores, y el 74% reportó interrupciones en la atención al paciente. La demanda del gobierno y la defensa está respaldada por los requisitos federales de seguridad y cumplimiento. La adopción en TI y telecomunicaciones sigue la expansión del número de endpoints y la complejidad de la red. La adopción en manufactura y comercio minorista está vinculada a la convergencia TI-OT y las responsabilidades de seguridad de pagos.
Análisis Geográfico
Mercado de Plataformas de Gestión Continua de Exposición a Amenazas en América del Norte
América del Norte concentró el 41,64% de la cuota del mercado de plataformas de gestión continua de exposición a amenazas en 2026. La región cuenta con una alta concentración de grandes compradores empresariales y numerosos proveedores líderes en ciberseguridad. La solicitud de presupuesto de CISA para el ejercicio fiscal 2026 incluyó 1,37 mil millones de USD para programas de ciberseguridad, mientras que la solicitud de presupuesto cibernético del Departamento de Defensa ascendió a 15,1 mil millones de USD. Estos programas refuerzan las prácticas de monitoreo continuo y de confianza cero. Canadá impulsa la demanda a través de la protección de infraestructuras críticas y la modernización gubernamental con enfoque en la nube, generando demanda de descubrimiento continuo de activos y operaciones de seguridad basadas en evidencia.
Mercado de Plataformas de Gestión Continua de Exposición a Amenazas en Europa
Europa es el segundo mercado regional más grande. DORA, NIS2, la Ley de Inteligencia Artificial de la UE y la Ley de Resiliencia Cibernética crean expectativas superpuestas en materia de gobernanza, gestión de riesgos y resiliencia. Alemania cuenta con un entorno de seguridad maduro y una fuerte demanda por parte de organizaciones industriales y financieras. La base de servicios financieros del Reino Unido, los requisitos de defensa y aeroespacial de Francia y el sector industrial de Italia amplían la demanda regional. El marco NIS2 de la Comisión Europea abarca 18 sectores críticos y refuerza la responsabilidad en materia de medidas de ciberseguridad.
Mercado de Plataformas de Gestión Continua de Exposición a Amenazas en APAC y MEA
Se proyecta que Asia-Pacífico se expanda a una CAGR del 24,11% hasta 2032. La transformación digital, el desarrollo de infraestructura en la nube y los marcos nacionales de ciberseguridad respaldan la adopción en toda la región. Japón avanza en ofertas de gestión de vulnerabilidades como servicio y pruebas de penetración como servicio que utilizan inteligencia artificial para la automatización.[6] La infraestructura digital de China, las directrices de notificación de CERT-In de India, el marco ISMS-P de Corea del Sur y las obligaciones de infraestructura crítica de Australia generan señales de demanda diferenciadas, mientras que Arabia Saudita y los Emiratos Árabes Unidos lideran la adopción en la región de Oriente Medio y África, aún en etapas tempranas, a través de la digitalización nacional y el desarrollo del sector financiero.
Panorama Competitivo
Concentración del Mercado
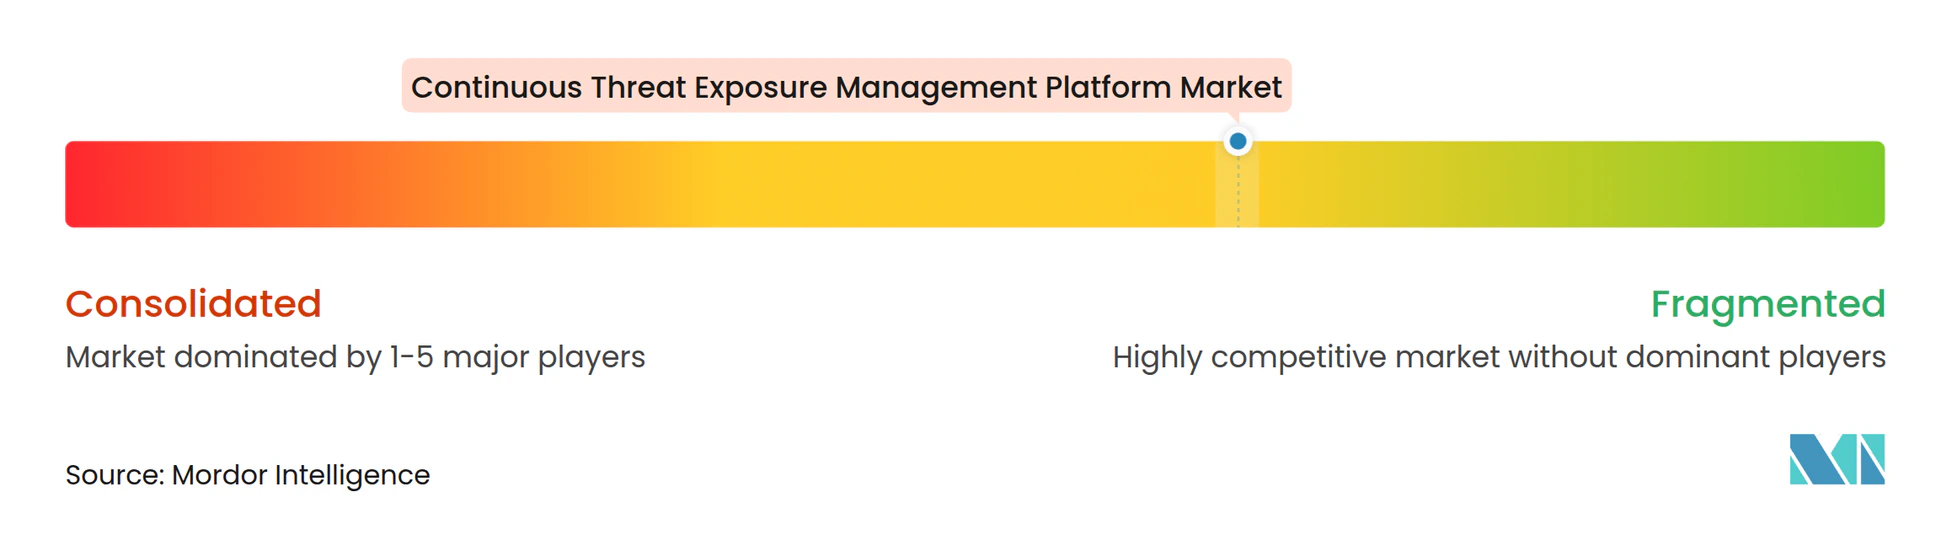
El mercado de plataformas de gestión continua de exposición a amenazas está moderadamente fragmentado a nivel de categoría. Tenable, CrowdStrike y Palo Alto Networks lideran el nivel de plataformas con ofertas que abarcan endpoint, nube, identidad y seguridad de aplicaciones. Su amplitud ayuda a los clientes a conectar las actividades de descubrimiento, priorización, validación y remediación. Los proveedores especializados, incluidos XM Cyber, Cymulate, Picus Security, AttackIQ, SafeBreach y Pentera, compiten a través de la profundidad de validación y el análisis de rutas de ataque. Esta división entre plataformas amplias y especialistas enfocados ofrece a los compradores varios modelos operativos. Los compradores pueden seleccionar visibilidad amplia, validación especializada o un modelo de entrega gestionado según su arquitectura de seguridad existente y capacidad de personal.
Tenable amplió Tenable One en julio de 2026 para incorporar el riesgo de seguridad de aplicaciones en su plataforma de gestión de exposición. El movimiento conecta los datos de vulnerabilidades de código estático con el contexto de exposición en tiempo de ejecución. CrowdStrike amplió Falcon Exposure Management a entornos de endpoints de terceros en junio de 2026. Esto elimina una dependencia del sensor y amplía la base de implementación potencial del producto. Rapid7 adquirió Kenzo Security en marzo de 2026 para ampliar sus capacidades de detección y respuesta gestionadas con operaciones de seguridad de IA agéntica.
La remediación asistida por IA, la cobertura de activos no tradicionales y los informes listos para auditoría son áreas centrales de diferenciación. La gestión de exposición en tecnología operativa sigue siendo una apertura notable porque muchas plataformas tienen visibilidad nativa limitada de protocolos de tecnología operativa e información de vulnerabilidades alineada con IEC 62443. Los proveedores que pueden mapear la evidencia a los requisitos de DORA, NIS2, ISO 27001 y NIST CSF 2.0 pueden servir tanto a los equipos de seguridad como a las funciones de gobernanza. Las adquisiciones y asociaciones están aumentando la importancia de los flujos de trabajo integrados y la entrega gestionada. El mercado de plataformas de gestión continua de exposición a amenazas también recompensa a los proveedores que pueden mostrar resultados de remediación medibles en lugar de solo un inventario de alertas más grande.
Líderes de la Industria de Plataformas de Gestión Continua de Exposición a Amenazas
-
Tenable, Inc.
-
CrowdStrike Holdings, Inc.
-
Palo Alto Networks, Inc.
-
Rapid7, Inc.
-
Qualys, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Plataformas de Gestión Continua de Exposición a Amenazas Empresas cubiertas en este informe
- Tenable, Inc.
- CrowdStrike Holdings, Inc.
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Qualys, Inc.
- XM Cyber Ltd.
- Cymulate Ltd.
- AttackIQ, Inc.
- Pentera Security Ltd.
- Armis Security Ltd.
- Brinqa, Inc.
- SecurityScorecard, Inc.
- CyCognito, Inc.
- Outpost24 AB
- Forescout Technologies, Inc.
- FireMon, LLC
- Picus Security, Inc.
- SafeBreach, Inc.
- Wiz, Inc.
- Check Point Software Technologies Ltd.
- Microsoft Corporation
Alcance del Informe Global del Mercado de Plataformas de Gestión Continua de Exposición a Amenazas
El mercado de plataformas de gestión continua de exposición a amenazas comprende los ingresos generados por plataformas de software y servicios directamente asociados que permiten a las organizaciones descubrir, priorizar, validar, remediar, verificar e informar continuamente sobre las exposiciones cibernéticas en toda su superficie de ataque empresarial extendida. Estas plataformas unifican la visibilidad de vulnerabilidades, configuraciones incorrectas, identidades, activos en la nube, superficies de ataque externas y rutas de ataque, y respaldan la remediación basada en riesgos y la gobernanza. La gestión continua de exposición a amenazas (CTEM) se estructura comúnmente en torno a cinco etapas: alcance, descubrimiento, priorización, validación y movilización.
El Informe del Mercado de Plataformas de Gestión Continua de Exposición a Amenazas está segmentado por Componente (Plataformas y Servicios [Servicios Profesionales, Servicios Gestionados y Servicios de Soporte y Mantenimiento]), Modelo de Implementación (Basado en la Nube, En las Instalaciones e Híbrido), Capacidad del Ciclo de Vida CTEM (Alcance y Diseño del Programa de Exposición, Descubrimiento e Inventario de Activos, Priorización y Cuantificación de Riesgos, Validación y Análisis de Rutas de Brechas, Movilización y Orquestación de Remediación, y Verificación Continua e Informes de Exposición), Caso de Uso (Gestión de Exposición a Vulnerabilidades, Gestión de la Superficie de Ataque Externa, Evaluación de Exposición en la Nube e Identidad, Análisis de Inteligencia de Amenazas y Explotabilidad, Simulación de Brechas y Ataques y Validación de Controles de Seguridad, y Gobernanza de Exposición e Informes Ejecutivos), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Vertical de Industria (Banca, Servicios Financieros y Seguros (BFSI), Atención Médica y Ciencias de la Vida, Gobierno y Defensa, TI y Telecomunicaciones, Manufactura, Comercio Minorista y Comercio Electrónico, y Otros Verticales de Industria) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Plataformas | |
| Servicios | Servicios Profesionales |
| Servicios Gestionados | |
| Servicios de Soporte y Mantenimiento |
| Nube |
| En las Instalaciones |
| Híbrido |
| Alcance y Diseño del Programa de Exposición |
| Descubrimiento e Inventario de Activos |
| Priorización y Cuantificación de Riesgos |
| Validación y Análisis de Rutas de Brechas |
| Movilización y Orquestación de Remediación |
| Verificación Continua e Informes de Exposición |
| Gestión de Exposición a Vulnerabilidades |
| Gestión de la Superficie de Ataque Externa |
| Evaluación de Exposición en la Nube e Identidad |
| Análisis de Inteligencia de Amenazas y Explotabilidad |
| Simulación de Brechas y Ataques y Validación de Controles de Seguridad |
| Gobernanza de Exposición e Informes Ejecutivos |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Atención Médica y Ciencias de la Vida |
| Gobierno y Defensa |
| TI y Telecomunicaciones |
| Manufactura |
| Comercio Minorista y Comercio Electrónico |
| Otros Verticales de Industria |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Israel | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Componente | Plataformas | |
| Servicios | Servicios Profesionales | |
| Servicios Gestionados | ||
| Servicios de Soporte y Mantenimiento | ||
| Por Implementación | Nube | |
| En las Instalaciones | ||
| Híbrido | ||
| Por Capacidad del Ciclo de Vida CTEM | Alcance y Diseño del Programa de Exposición | |
| Descubrimiento e Inventario de Activos | ||
| Priorización y Cuantificación de Riesgos | ||
| Validación y Análisis de Rutas de Brechas | ||
| Movilización y Orquestación de Remediación | ||
| Verificación Continua e Informes de Exposición | ||
| Por Caso de Uso | Gestión de Exposición a Vulnerabilidades | |
| Gestión de la Superficie de Ataque Externa | ||
| Evaluación de Exposición en la Nube e Identidad | ||
| Análisis de Inteligencia de Amenazas y Explotabilidad | ||
| Simulación de Brechas y Ataques y Validación de Controles de Seguridad | ||
| Gobernanza de Exposición e Informes Ejecutivos | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Vertical de Industria | Banca, Servicios Financieros y Seguros (BFSI) | |
| Atención Médica y Ciencias de la Vida | ||
| Gobierno y Defensa | ||
| TI y Telecomunicaciones | ||
| Manufactura | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otros Verticales de Industria | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Israel | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de plataformas de gestión continua de exposición a amenazas?
Se espera que el tamaño del mercado de plataformas de gestión continua de exposición a amenazas aumente de 1,84 mil millones de USD en 2026 a 2,26 mil millones de USD en 2027 y alcance 5,31 mil millones de USD en 2032, creciendo a una CAGR del 18,63% durante 2027-2032.
¿Qué está impulsando la adopción de plataformas de gestión continua de exposición a amenazas?
El escaneo rápido de vulnerabilidades, la exposición de identidades, la expansión en la nube, el ransomware y los requisitos continuos de gobernanza están aumentando la demanda de descubrimiento y priorización continuos.
¿Qué modelo de implementación lidera la adopción de CTEM?
La nube representó el 67,58% de la participación en 2026 y se proyecta que se expanda a una CAGR del 24,62% hasta 2032.
¿Qué organizaciones se espera que adopten CTEM más rápidamente?
Se proyecta que las PYMEs se expandan a una CAGR del 21,82% hasta 2032 a medida que los servicios gestionados y las ofertas basadas en consumo reducen las barreras operativas.
¿Qué vertical es más importante para los proveedores de CTEM?
El sector BFSI lideró con el 26,69% de la participación en 2026, mientras que se proyecta que la atención médica y las ciencias de la vida se expandan a una CAGR del 23,73% hasta 2032.
¿Qué región se expandirá más rápido hasta 2032?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 24,11%, respaldada por la transformación digital, la inversión en la nube y los marcos nacionales de ciberseguridad.