
Tamaño y Participación del Mercado de Servicios Gestionados CIEM
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 1.63 Mil millones de dólares |
| Tamaño del Mercado (2032) | 3.47 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 16.31 % |
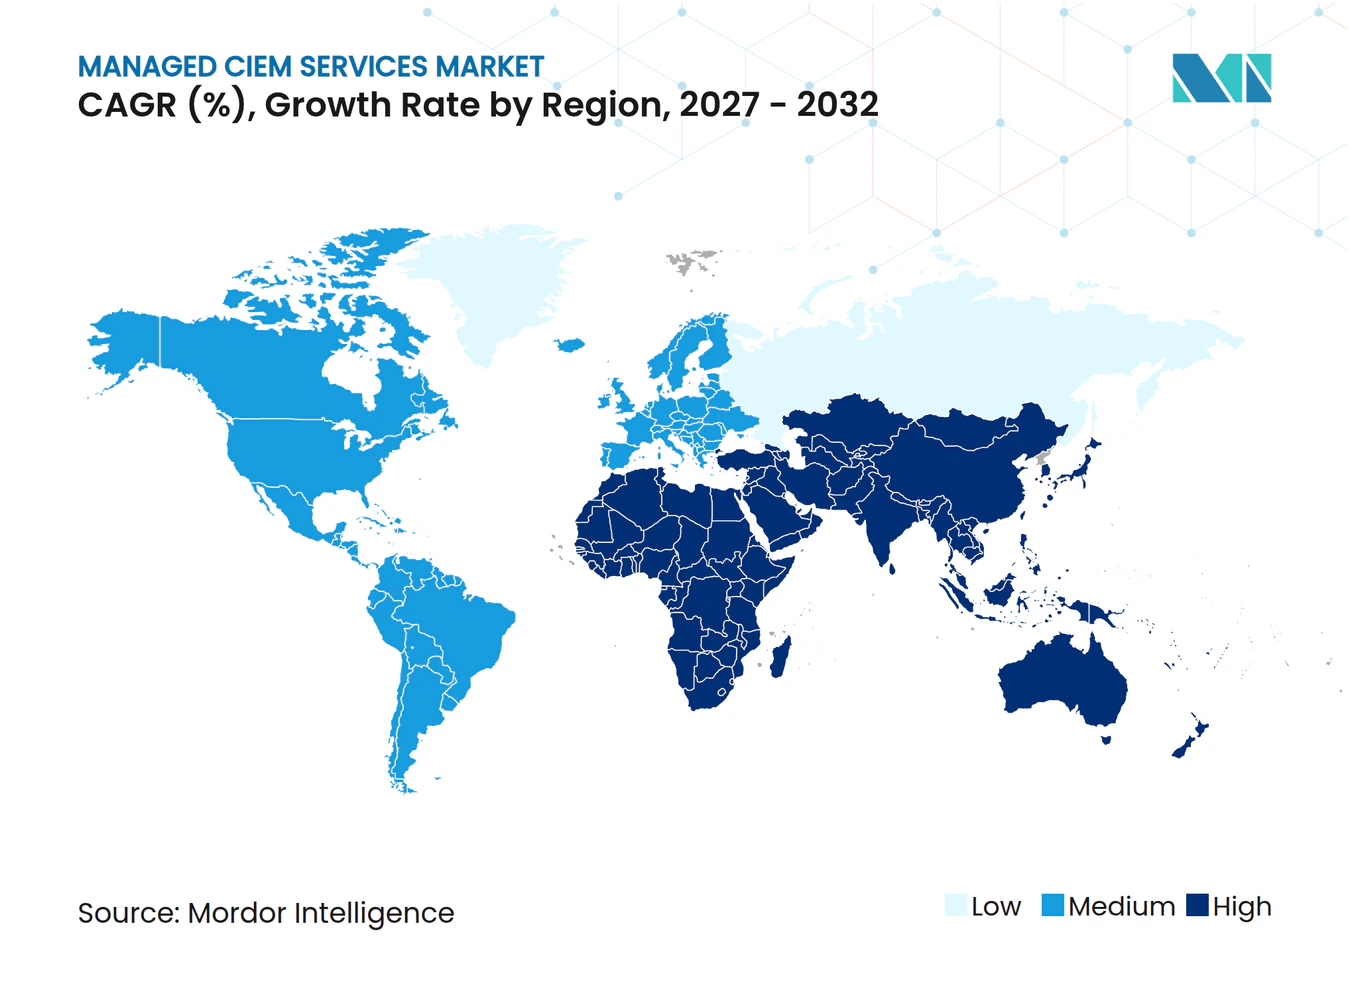
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados CIEM por Mordor Intelligence
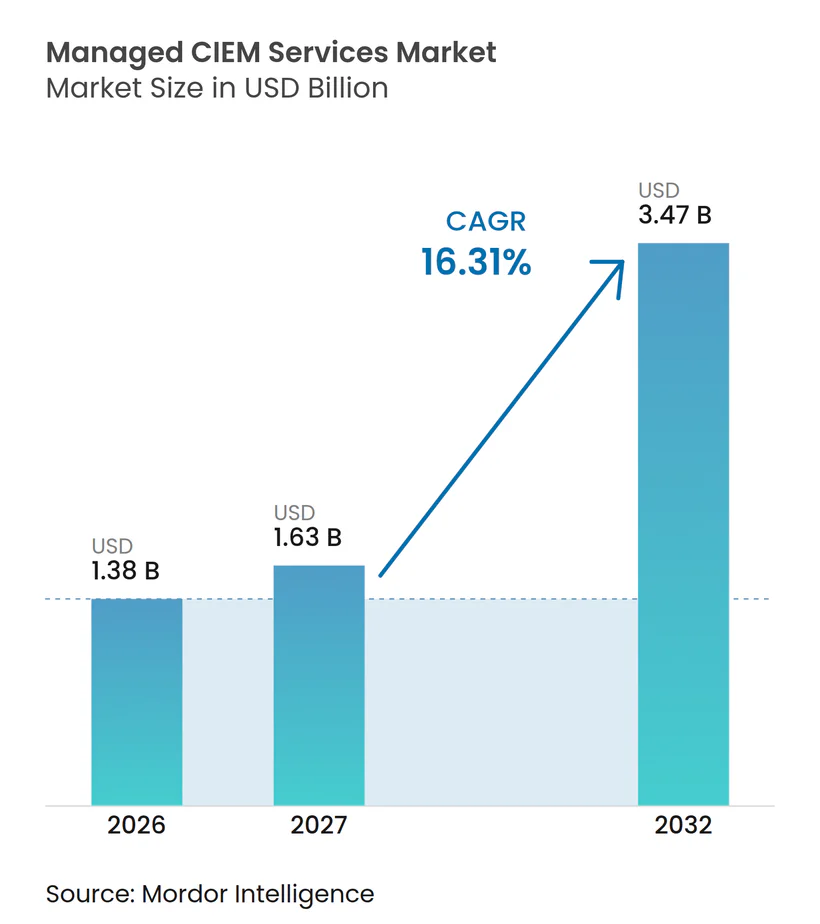
Se proyecta que el tamaño del Mercado de Servicios Gestionados CIEM se expanda desde 1,38 mil millones de USD en 2026 y 1,63 mil millones de USD en 2027 hasta 3,47 mil millones de USD para 2032, registrando una CAGR del 16,31% de 2027 a 2032. El Mercado de Servicios Gestionados CIEM está ganando un lugar más importante en los presupuestos de seguridad empresarial a medida que la gestión de derechos en la nube se convierte en un requisito operativo. Los permisos excesivos se tratan ahora como un riesgo material, particularmente donde las obligaciones de auditoría, regulatorias y de seguros exponen las consecuencias financieras de controles de acceso deficientes. Los entornos multinube y las identidades no humanas están ampliando la brecha de gobernanza que muchos equipos internos no pueden gestionar por sí solos. Los proveedores de servicios pueden abordar esta brecha monitoreando los cambios en el acceso, documentando los controles y apoyando los esfuerzos de remediación. La consolidación de plataformas puede cambiar la forma en que los compradores adquieren estas capacidades, pero también aumenta la necesidad de proveedores que puedan combinar la gestión de derechos con la automatización y la gobernanza de identidad basada en IA.
Conclusiones Clave del Informe
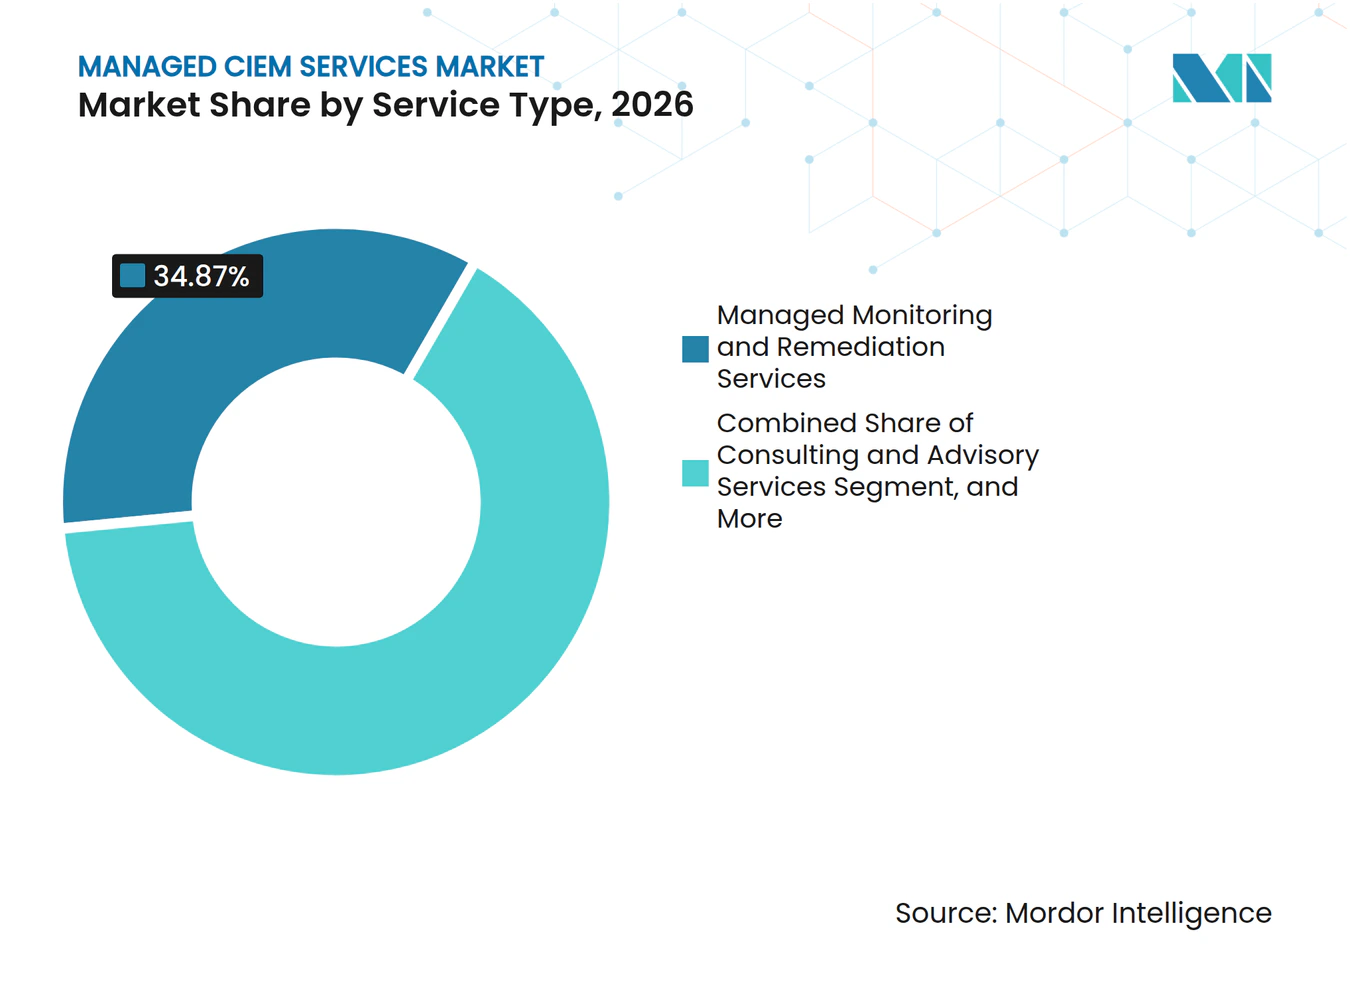
- Por tipo de servicio, los Servicios Gestionados de Monitoreo y Remediación representaron el 34,87% de la participación del Mercado de Servicios Gestionados CIEM en 2026 y se proyecta que se expandan a una CAGR del 17,43% hasta 2032.
- Por modelo de implementación, la Nube Pública representó el 48,63% de los ingresos en 2026, mientras que se espera que la Nube Híbrida se expanda a una CAGR del 16,78% hasta 2032.
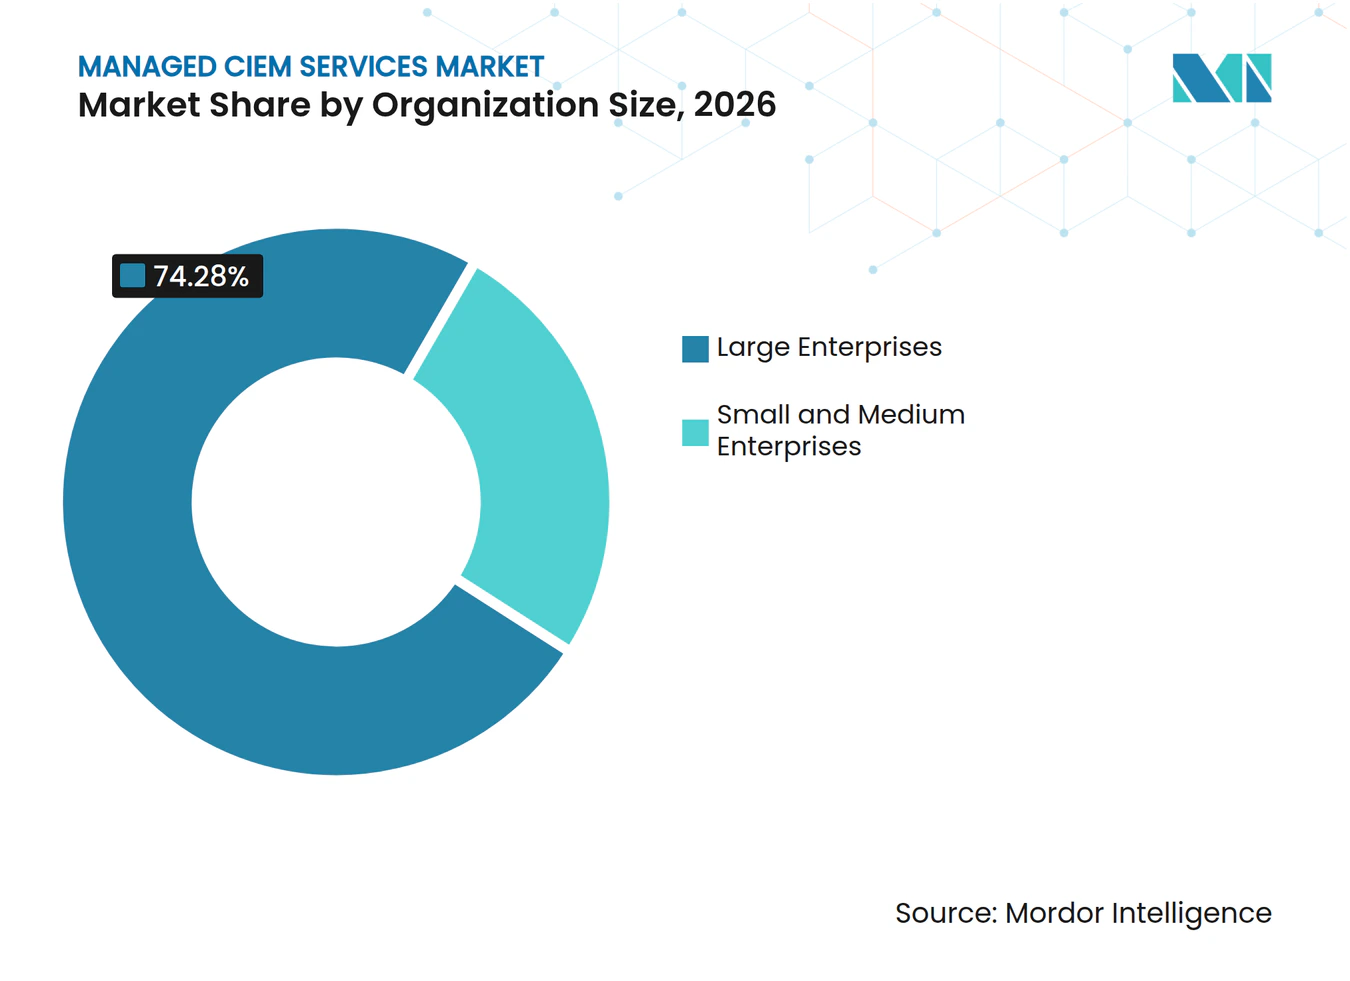
- Por tamaño de organización, las Grandes Empresas representaron el 74,28% de los ingresos en 2026, mientras que se proyecta que las PYMES crezcan a una CAGR del 17,34% hasta 2032.
- Por industria de usuario final, el sector BFSI representó el 24,37% de los ingresos en 2026, mientras que se proyecta que el sector Sanitario se expanda a una CAGR del 17,62% hasta 2032.
- Por geografía, América del Norte representó el 42,13% de los ingresos en 2026, mientras que se proyecta que Asia-Pacífico crezca a una CAGR del 17,09% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado Global de Servicios Gestionados CIEM
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Adopción de Multinube Empresarial y Expansión del Plano de Control en la Nube | +3.8% | Global, con concentración en América del Norte, Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Mandatos de Confianza Cero y Mínimo Privilegio | +3.2% | América del Norte y la UE, con extensión a Asia-Pacífico y Oriente Medio | Corto plazo (≤ 2 años) |
| Proliferación de Agentes de IA e Identidades No Humanas | +2.8% | Global, concentrado en mercados de alta intensidad tecnológica | Mediano plazo (2-4 años) |
| Retiro de Microsoft Entra Permissions Management y Demanda de Migración | +2.1% | América del Norte y Europa, con impacto en Australia y Japón | Corto plazo (≤ 2 años) |
| Requisitos de Cumplimiento Continuo y Evidencia de Auditoría | +1.7% | América del Norte, la UE y los reguladores nacionales de Asia-Pacífico | Largo plazo (≥ 4 años) |
| Escasez de Habilidades que Impulsa la Externalización de Seguridad de Identidad las 24/7 | +1.5% | Global, más aguda en América del Norte, Europa Occidental y Australia | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Adopción de Multinube Empresarial y Expansión del Plano de Control en la Nube
Cada cuenta en la nube e identidad de carga de trabajo amplía el entorno de acceso que una organización debe gobernar. Una encuesta de SANS de 2025 encontró que más del 78% de las organizaciones utilizan 2 o más proveedores de nube.[1] AWS, Azure y Google Cloud aplican diferentes estructuras de permisos, lo que dificulta el análisis de acceso a medida que una organización agrega proveedores. AWS señala que la seguridad multinube requiere operaciones centralizadas e integración con herramientas de seguridad nativas. El Mercado de Servicios Gestionados CIEM se beneficia cuando los equipos de seguridad internos no pueden mantener controles de identidad coherentes en estos entornos. Los proveedores con gráficos de derechos unificados pueden ayudar a los clientes a conectar permisos, cuentas e identidades de carga de trabajo en plataformas en la nube.
Mandatos de Confianza Cero y Mínimo Privilegio
La adopción de la confianza cero está pasando de ser un principio de política a un requisito en la contratación pública gubernamental y del sector regulado. La orientación federal ha aumentado el enfoque en el mínimo privilegio en la capa de identidad en la nube. Esto crea la necesidad de evidencia de que los derechos de acceso son limitados, revisados y eliminados cuando ya no son necesarios. El Mercado de Servicios Gestionados CIEM puede beneficiarse de la demanda de monitoreo continuo de mínimo privilegio en lugar de revisiones de acceso periódicas. Los programas de confianza cero también exponen cuentas más antiguas con exceso de privilegios creadas durante las migraciones a la nube, ampliando el trabajo de remediación disponible para los proveedores de servicios especializados.
Proliferación de Agentes de IA e Identidades No Humanas
Los agentes de IA y las identidades no humanas están ampliando el conjunto de cuentas que requieren gobernanza. Un estudio de la Cloud Security Alliance de 2026 encontró que las identidades no humanas superaban a los usuarios humanos en una proporción promedio de 82 a 1 en entornos empresariales. La responsabilidad a menudo abarca los equipos de TI, seguridad e IA, lo que retrasa las decisiones sobre la propiedad del acceso. Los servicios gestionados pueden proporcionar un único proceso operativo para el descubrimiento, el monitoreo y la respuesta. El Mercado de Servicios Gestionados CIEM está posicionado para atender a las empresas que necesitan controles de identidad para mantenerse al ritmo de los sistemas automatizados y el acceso de máquinas.
Retiro de Microsoft Entra Permissions Management y Demanda de Migración
Microsoft retiró Entra Permissions Management el 1 de noviembre de 2025, tras el fin de las nuevas compras el 1 de abril de 2025. La empresa dirigió a los clientes hacia opciones de migración y mantuvo un programa de vales hasta junio de 2026 para servicios prestados por socios. Las organizaciones que utilizaban Azure, AWS y Google Cloud necesitaban soporte de reemplazo para el descubrimiento de derechos, la puntuación de permisos y el monitoreo continuo. Microsoft retuvo ciertas funciones CIEM en Defender for Cloud, pero describió el alcance como centrado en casos de uso críticos de postura de seguridad en la nube. La transición creó una oportunidad de incorporación concentrada para los proveedores gestionados que podían trasladar a los clientes a plataformas alternativas rápidamente. El Mercado de Servicios Gestionados CIEM también enfrenta cambios permanentes en las opciones de proveedores entre los antiguos clientes de Entra Permissions Management.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Fragmentación del Modelo de Derechos Multinube | -2.1% | Global, más aguda en América del Norte y Asia-Pacífico con alta presencia multinube | Largo plazo (≥ 4 años) |
| Riesgo de Cambio en la Integración y Remediación | -1.5% | Núcleo en América del Norte y Europa, con extensión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Reticencia del Cliente a Delegar Decisiones de Acceso Privilegiado | -0.9% | Global, más aguda en Gobierno, Defensa y BFSI | Largo plazo (≥ 4 años) |
| Agrupación de Capacidades CIEM dentro de Plataformas CNAPP e IAM | -0.7% | Global | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Fragmentación del Modelo de Derechos Multinube
Los proveedores de nube utilizan diferentes sintaxis de políticas, límites de confianza y modelos de permisos. Esto impide que los proveedores gestionados apliquen un modelo de derechos uniforme en AWS, Azure y Google Cloud. La encuesta SANS de 2025 informó que muchas organizaciones ejecutan herramientas de seguridad superpuestas porque ninguna herramienta ofrece cobertura completa. La superposición de herramientas resultante añade trabajo de integración, límites de API y requisitos de normalización de datos a la prestación de servicios. Google Cloud también está ampliando las capacidades de identidad de carga de trabajo, lo que requiere que los proveedores actualicen los motores de políticas y las canalizaciones de datos a medida que cambian los controles en la nube. Para el Mercado de Servicios Gestionados CIEM, estas demandas aumentan los costos de prestación y pueden limitar los precios agresivos para los clientes más pequeños.
Riesgo de Cambio en la Integración y Remediación
Eliminar el acceso excesivo puede interrumpir las cargas de trabajo, bloquear las canalizaciones de automatización o revocar permisos que los equipos de aplicaciones consideran necesarios. Este riesgo lleva a algunos clientes a utilizar CIEM solo para visibilidad, en lugar de permitir que un proveedor aplique cambios de política. El riesgo es mayor cuando las migraciones a la nube crearon acuerdos de acceso sin intención empresarial documentada. Los proveedores gestionados utilizan el acceso justo a tiempo y el ajuste de tamaño basado en simulación para reducir las interrupciones. Los pasos de aprobación y la gestión formal de cambios aún hacen que la remediación sea más lenta en los sectores controlados. El Mercado de Servicios Gestionados CIEM puede enfrentar ciclos de entrega más largos en servicios financieros, servicios públicos y atención médica porque estos clientes deben validar cada cambio en producción.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio: El Monitoreo y la Remediación Continuos Lideran la Demanda de Servicios
Los Servicios Gestionados de Monitoreo y Remediación representaron el 34,87% de los ingresos del Mercado de Servicios Gestionados CIEM en 2026. También se proyecta que el servicio registre la CAGR más rápida del 17,43% de 2027 a 2032. Esta combinación muestra que los compradores prefieren el soporte continuo basado en resultados sobre las evaluaciones únicas. Una limpieza única de derechos puede perder valor rápidamente cuando los procesos de automatización de DevOps e infraestructura como código crean o modifican permisos. El servicio ayuda a los clientes a identificar el acceso excesivo antes de que se convierta en un problema de control persistente. También permite a los proveedores vincular el trabajo de descubrimiento con la actividad de remediación documentada. Por lo tanto, se está pidiendo a los proveedores que identifiquen los derechos de riesgo, los prioricen y apoyen la remediación de forma continua. El Mercado de Servicios Gestionados CIEM se fortalece por la necesidad de mantener esa disciplina operativa en entornos de nube cambiantes.
Los Servicios de Consultoría y Asesoramiento siguen siendo importantes al comienzo de un programa. Ayudan a las organizaciones a definir los objetivos de gobernanza y planificar la conexión de CIEM con los procesos de identidad existentes. Los Servicios de Implementación e Integración apoyan los vínculos con herramientas SIEM, plataformas de gestión de tickets y productos de seguridad nativos de la nube. Estos vínculos determinan si los riesgos identificados pueden integrarse en el flujo de trabajo normal del cliente. Los Servicios de Soporte y Mantenimiento ayudan a mantener las políticas actualizadas a medida que se desarrollan las arquitecturas en la nube. Los Servicios de Capacitación y Educación siguen siendo más pequeños, pero las organizaciones los están utilizando para desarrollar la comprensión interna junto con los contratos gestionados. La capacitación también proporciona a los equipos internos una base más clara para revisar las recomendaciones de los proveedores. En el Mercado de Servicios Gestionados CIEM, esta combinación puede reducir las preocupaciones de dependencia y mejorar el valor que los clientes reciben de los compromisos a largo plazo.



Por Modelo de Implementación: La Nube Híbrida Crea la Mayor Complejidad de Gobernanza
La Nube Pública representó el 48,63% de los ingresos del Mercado de Servicios Gestionados CIEM en 2026. Las cargas de trabajo de producción en AWS, Azure y Google Cloud crean un grupo sustancial de permisos en la nube para monitorear. Las herramientas de seguridad nativas han mejorado la visibilidad básica de los derechos en estos entornos. Los proveedores gestionados pueden aprovechar esa visibilidad ofreciendo remediación, administración de políticas y monitoreo continuo de controles. Este trabajo es especialmente relevante cuando la responsabilidad se divide entre la plataforma, la aplicación y los equipos de seguridad. El liderazgo de la nube pública también refleja la disponibilidad de herramientas maduras, no solo el nivel de riesgo de derechos. Las organizaciones aún necesitan soporte cuando los permisos cambian en múltiples cuentas y equipos.
Se proyecta que la Nube Híbrida crezca a una CAGR del 16,78% hasta 2032. Estas organizaciones deben gobernar identidades que abarcan directorios locales, cuentas de nube federadas y cuentas de servicio nativas de la nube. Ningún plano de control único proporciona visibilidad de manera consistente en esa combinación. Esto dificulta determinar el acceso efectivo de un usuario en los sistemas conectados. La Nube Privada sigue siendo relevante en sectores con límites de residencia de datos. Los proveedores están desarrollando enfoques de entrega en nube soberana y con espacio de aire para cumplir con estos requisitos.
Por Tamaño de Organización: Las Grandes Empresas Mantienen la Base de Ingresos Mientras las PYMES se Expanden
Las Grandes Empresas representaron el 74,28% de los ingresos en 2026. Sus huellas en la nube son más grandes y sus responsabilidades regulatorias son más exigentes. Estos compradores a menudo buscan servicios que cubran la gobernanza de identidad, el acceso privilegiado, la identidad en la nube y la automatización de flujos de trabajo. También requieren integración con los procesos existentes de seguridad y gestión de servicios. La contratación a menudo favorece a los proveedores que pueden apoyar varias funciones de identidad a través de un programa coordinado. Su exposición a los hallazgos de auditoría y las sanciones regulatorias respalda el gasto en operaciones sostenidas de control de acceso. Esto mantiene a las grandes organizaciones en el centro de la demanda en el Mercado de Servicios Gestionados CIEM.
Se proyecta que las PYMES crezcan a una CAGR del 17,34% de 2027 a 2032. Los paquetes de servicios basados en suscripción están reduciendo el costo inicial de la gobernanza de derechos. Los requisitos de auditoría de la cadena de suministro también alientan a los proveedores más pequeños a mejorar los controles de acceso para retener a los clientes empresariales más grandes. Esto transforma CIEM de un proyecto especializado en un servicio operativo más accesible. Un estudio de ISC2 de 16.029 profesionales de ciberseguridad encontró que la seguridad en la nube era una necesidad principal de habilidades para el 36% de los encuestados.[2] El estudio también encontró que el 20% de las organizaciones externalizaron el trabajo de ciberseguridad y el 19% utilizó proveedores de servicios de terceros. Las recomendaciones de políticas asistidas por IA pueden reducir aún más las habilidades especializadas necesarias para operar la gobernanza de derechos.

Por Industria de Usuario Final: El Sector BFSI Establece la Demanda Actual Mientras el Sector Sanitario se Acelera
El sector BFSI representó el 24,37% de los ingresos en 2026. Las instituciones financieras requieren controles documentados para marcos como SOX, PCI DSS y DORA. Estas obligaciones hacen que la evidencia lista para auditoría de la gestión del ciclo de vida de la identidad sea una necesidad operativa regular. Las revisiones de acceso son particularmente importantes para las cuentas vinculadas a sistemas críticos y datos sensibles. Las instituciones también necesitan demostrar que el acceso se elimina cuando cambian las responsabilidades laborales o empresariales. El sector opera entornos complejos de nube y aplicaciones, lo que aumenta el número de permisos que deben revisarse. El sector BFSI proporciona, por lo tanto, la base de clientes actual más grande para el soporte gestionado de derechos.
Se proyecta que el sector Sanitario crezca a una CAGR del 17,62% hasta 2032. El Departamento de Salud y Servicios Humanos de los Estados Unidos propuso actualizaciones a la Regla de Seguridad HIPAA en enero de 2025 que fortalecerían la protección de la información de salud electrónica protegida. La propuesta aborda los controles de acceso en entornos de nube y trata la autenticación multifactor como una expectativa de referencia. Las migraciones a la nube completadas entre 2020 y 2025 pueden dejar identidades no gestionadas y TI en la sombra que luego aparecen en las evaluaciones de riesgo. Los sistemas de salud deben abordar estas brechas sin interrumpir el acceso que respalda la actividad clínica y administrativa. Esto crea trabajo de remediación que el Mercado de Servicios Gestionados CIEM puede apoyar. La Tecnología de la Información y las Telecomunicaciones, el Gobierno y la Defensa, la Manufactura, el Comercio Minorista y el Comercio Electrónico, la Energía y los Servicios Públicos, el Transporte y la Logística, la Educación, la Hospitalidad y el Turismo, y otros sectores también contribuyen a la demanda a medida que los controles de identidad se convierten en parte de las obligaciones de cumplimiento específicas del sector.
Análisis Geográfico
América del Norte representó el 42,13% de los ingresos del Mercado de Servicios Gestionados CIEM en 2026. La región tiene una densa concentración de servicios financieros regulados, organizaciones de atención médica y contratistas federales. Estos clientes enfrentan requisitos paralelos de normas de cumplimiento, revisiones de seguros cibernéticos y auditorías de cadena de suministro. El retiro de Microsoft Entra Permissions Management creó demanda de migración en toda la región durante el primer semestre de 2026. Esta demanda dio a los proveedores gestionados la oportunidad de trasladar a los clientes a plataformas de derechos alternativas. Los compradores gubernamentales también continúan adquiriendo grandes programas de identidad gestionada.
Se proyecta que Asia-Pacífico crezca a una CAGR del 17,09% de 2027 a 2032. El sector tecnológico empresarial de India, el entorno de seguridad en la nube de Australia, los programas de transformación digital de Corea del Sur y los ecosistemas de hiperescaladores de China respaldan la demanda. Las organizaciones de la región están aumentando la inversión en CIEM y en la detección y respuesta a amenazas de identidad a medida que las identidades de máquinas se vuelven más comunes. NTT DATA Japan recibió la Especialización en Prestación de Servicios de Workforce Identity Cloud de Okta en enero de 2025.[3] Este reconocimiento indica capacidades de servicio de identidad especializado más profundas en la región. La participación del Mercado de Servicios Gestionados CIEM en manos de América del Norte deja a Asia-Pacífico con un espacio sustancial para agregar nuevos programas de identidad en la nube.
Europa, Oriente Medio y África ofrecen oportunidades distintas pero crecientes. Europa está respaldada por los requisitos de NIS2 y DORA que afectan a las entidades financieras, los operadores de servicios esenciales y los proveedores de TIC. La autoridad federal de TI de Alemania emitió una licitación a nivel de la UE para servicios de gestión de identidad a principios de 2026, lo que indica una expansión de la contratación pública. Oriente Medio está ganando demanda de las iniciativas Visión 2030 de Arabia Saudita y las construcciones de infraestructura en la nube y nube soberana de los Emiratos Árabes Unidos. América del Sur está emergiendo a medida que la LGPD de Brasil requiere documentación de control de acceso y Argentina adopta arquitecturas nativas de la nube. África sigue siendo más pequeña en ingresos, pero las instituciones financieras en Sudáfrica y los operadores de telecomunicaciones y banca en Nigeria están adoptando servicios gestionados de seguridad en la nube en el Mercado de Servicios Gestionados CIEM.
Panorama Competitivo
Concentración del Mercado
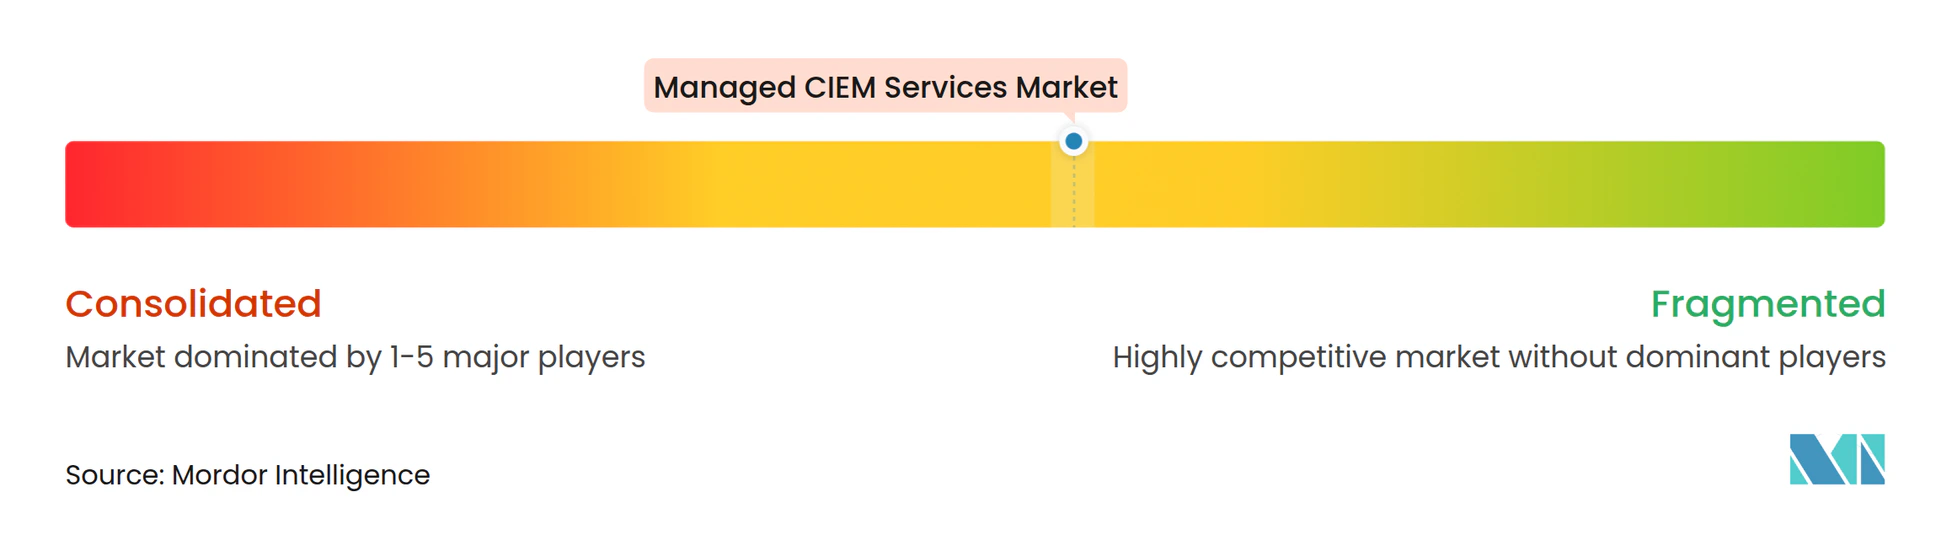
El Mercado de Servicios Gestionados CIEM tiene una estructura competitiva bifurcada. Los grandes integradores de servicios de TI compiten a través de amplias capacidades de entrega, cobertura internacional y experiencia con clientes regulados. Los proveedores de identidad especializados compiten a través de la profundidad de la plataforma, una implementación más rápida y una automatización enfocada. Accenture, Deloitte, Capgemini, HCL Technologies, IBM, TCS y Wipro operan en una amplia gama de carteras de servicios de identidad y seguridad. Saviynt, Simeio Solutions y LTIMindtree buscan diferenciarse a través de plataformas específicas de identidad y entrega gestionada. Los clientes eligen entre estos modelos en función de su patrimonio en la nube, sus necesidades de cumplimiento y su preferencia por un proveedor amplio o especializado.
Palo Alto Networks completó su adquisición de CyberArk en febrero de 2026 por 25 mil millones de USD. La adquisición coloca la seguridad de identidad junto a las ofertas de red, nube y acceso seguro de Palo Alto Networks. Puede remodelar las asociaciones para los proveedores gestionados que dependen de las capacidades de CyberArk. SailPoint completó su adquisición de Entro Security en junio de 2026 por 200 millones de USD.[4] El movimiento añade el descubrimiento de identidades no humanas y el monitoreo del comportamiento de agentes de IA a su plataforma de identidad. Estas transacciones muestran que los proveedores de plataformas buscan cubrir identidades humanas, de máquinas y de IA dentro de una oferta conectada.
La oportunidad más sólida para los proveedores de servicios está en la entrega a PYMES y la automatización del cumplimiento específico del sector. Muchas ofertas existentes están diseñadas para grandes empresas y conllevan los correspondientes requisitos de implementación. Los proveedores que empaquetan controles para HIPAA, DORA y PCI DSS pueden hacer que la gobernanza de derechos sea más accesible para los clientes más pequeños. Saviynt lanzó Zuma en julio de 2026, combinando la autorización en tiempo de ejecución para agentes de IA con la gobernanza de identidades humanas, de máquinas y de IA. El cumplimiento de ISO 27001, SOC 2 Tipo II y NIS2 es cada vez más un requisito de referencia en las licitaciones empresariales. El Mercado de Servicios Gestionados CIEM sigue siendo competitivo porque los proveedores deben combinar integración técnica, operaciones creíbles y evidencia de cumplimiento.
Líderes de la Industria de Servicios Gestionados CIEM
-
Accenture plc
-
Atos SE
-
Capgemini SE
-
CGI Inc.
-
CyberArk Software Ltd.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Desarrollos Recientes de la Industria
- Julio de 2026: Saviynt superó los 300 millones de USD en ingresos recurrentes anuales y lanzó Zuma, una plataforma de seguridad de identidad de IA diseñada específicamente que proporciona autorización en tiempo de ejecución con reconocimiento de intención, descubrimiento de identidades no humanas en toda la empresa y capacidades de gobernanza de agentes de IA. El hito sigue a una ronda de financiación Serie B de 700 millones de USD en diciembre de 2025 que valoró la empresa en 3 mil millones de USD.
- Junio de 2026: SailPoint completó su adquisición de Entro Security, con sede en Tel Aviv, por 200 millones de USD, añadiendo un profundo descubrimiento de identidades no humanas que cubre más de 1.200 tipos de credenciales y el monitoreo del comportamiento de agentes de IA a su plataforma Agentic Fabric. La adquisición posiciona a SailPoint como el primer proveedor con gobernanza de extremo a extremo que cubre identidades humanas, de máquinas y de IA.
- Febrero de 2026: Palo Alto Networks completó su adquisición de CyberArk por 25 mil millones de USD, estableciendo la seguridad de identidad como un nuevo pilar central de la plataforma junto con la seguridad de red, CNAPP y SASE. La entidad combinada incorpora la Plataforma de Seguridad de Identidad de CyberArk, que cubre PAM, IGA y CIEM, al ecosistema de Palo Alto Networks disponible para socios de entrega de servicios gestionados y MSP.
- Octubre de 2026: Google Cloud anunció que su capacidad CIEM, la herramienta clave para la gestión de permisos dentro del Centro de Comandos de Seguridad de Google Cloud, alcanzó disponibilidad general para entornos de Google Cloud y AWS en 2025 y entró en vista previa para Azure, ampliando la visibilidad de derechos multinube para las empresas que dependen de Google Cloud como su plano de control de gobernanza.
Alcance del Informe Global del Mercado de Servicios Gestionados CIEM
El Mercado de Servicios Gestionados CIEM abarca los servicios que ayudan a las organizaciones a gestionar, monitorear y proteger los derechos de infraestructura en la nube en entornos de nube múltiple e híbrida. La Gestión de Derechos de Infraestructura en la Nube (CIEM) permite a las organizaciones identificar, analizar y aplicar políticas de acceso de mínimo privilegio para identidades, permisos y derechos de acceso en la nube. Los proveedores de servicios gestionados CIEM ofrecen visibilidad continua de los derechos, evaluación del riesgo de acceso, aplicación de políticas, monitoreo del cumplimiento y soporte de remediación para reducir los riesgos de seguridad relacionados con la identidad y mejorar la postura de seguridad en la nube.
El Informe del Mercado de Servicios Gestionados CIEM está Segmentado por Tipo de Servicio (Servicios de Consultoría y Asesoramiento, Servicios de Implementación e Integración, Servicios Gestionados de Monitoreo y Remediación, Servicios de Soporte y Mantenimiento, y Servicios de Capacitación y Educación), Modelo de Implementación (Nube Pública, Nube Híbrida y Nube Privada), Tamaño de Organización (Pequeñas y Medianas Empresas y Grandes Empresas), Industria de Usuario Final (Tecnología de la Información y Telecomunicaciones, BFSI, Sector Sanitario, Comercio Minorista y Comercio Electrónico, Manufactura, Gobierno y Defensa, y Otras Industrias de Usuario Final), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Servicios de Consultoría y Asesoramiento |
| Servicios de Implementación e Integración |
| Servicios Gestionados de Monitoreo y Remediación |
| Servicios de Soporte y Mantenimiento |
| Servicios de Capacitación y Educación |
| Nube Pública |
| Nube Híbrida |
| Nube Privada |
| Pequeñas y Medianas Empresas |
| Grandes Empresas |
| Tecnología de la Información y Telecomunicaciones |
| BFSI |
| Sector Sanitario |
| Comercio Minorista y Comercio Electrónico |
| Manufactura |
| Gobierno y Defensa |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Egipto | |
| Nigeria | |
| Resto de África |
| Por Tipo de Servicio | Servicios de Consultoría y Asesoramiento | |
| Servicios de Implementación e Integración | ||
| Servicios Gestionados de Monitoreo y Remediación | ||
| Servicios de Soporte y Mantenimiento | ||
| Servicios de Capacitación y Educación | ||
| Por Modelo de Implementación | Nube Pública | |
| Nube Híbrida | ||
| Nube Privada | ||
| Por Tamaño de Organización | Pequeñas y Medianas Empresas | |
| Grandes Empresas | ||
| Por Industria de Usuario Final | Tecnología de la Información y Telecomunicaciones | |
| BFSI | ||
| Sector Sanitario | ||
| Comercio Minorista y Comercio Electrónico | ||
| Manufactura | ||
| Gobierno y Defensa | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Egipto | ||
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del Mercado de Servicios Gestionados CIEM?
Se proyecta que el Mercado de Servicios Gestionados CIEM se expanda desde 1,38 mil millones de USD en 2026 y 1,63 mil millones de USD en 2027 hasta 3,47 mil millones de USD para 2032, a una CAGR del 16,31%. El pronóstico refleja la creciente necesidad de gobernar los derechos en entornos de nube complejos.
¿Qué está impulsando la demanda de servicios gestionados CIEM?
La complejidad multinube, los requisitos de mínimo privilegio, el crecimiento de los agentes de IA y la demanda de evidencia de auditoría están respaldando la adopción. El Mercado de Servicios Gestionados CIEM apoya a las organizaciones cuando los equipos internos no pueden identificar, revisar y remediar continuamente los permisos cambiantes en la nube.
¿Qué tipo de servicio lidera la demanda de CIEM gestionado?
Los Servicios Gestionados de Monitoreo y Remediación representaron el 34,87% de los ingresos en 2026 y se proyecta que crezcan a una CAGR del 17,43% hasta 2032. El servicio combina visibilidad continua con acción sobre permisos excesivos, en lugar de limitar a los proveedores a evaluaciones únicas.
¿Qué modelo de implementación está creciendo más rápido?
Se proyecta que la Nube Híbrida crezca a una CAGR del 16,78% hasta 2032 porque las identidades a menudo abarcan entornos locales y en la nube. El modelo crea un desafío difícil de control de acceso porque los directorios, las identidades federadas y las cuentas de servicio nativas de la nube pueden estar en sistemas separados.
¿Qué sector de usuario final se está expandiendo más rápido?
Se proyecta que el sector Sanitario crezca a una CAGR del 17,62% hasta 2032, respaldado por controles más sólidos para la información de salud electrónica protegida. Las migraciones a la nube pueden dejar cuentas no gestionadas o TI en la sombra que los proveedores deben identificar sin interrumpir el acceso clínico y administrativo.