
Tamaño y Participación del Mercado de Servicios Gestionados de IAM y Zero-Trust
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 4.99 Mil millones de dólares |
| Tamaño del Mercado (2032) | 9.94 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 14.78 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios Gestionados de IAM y Zero-Trust por Mordor Intelligence
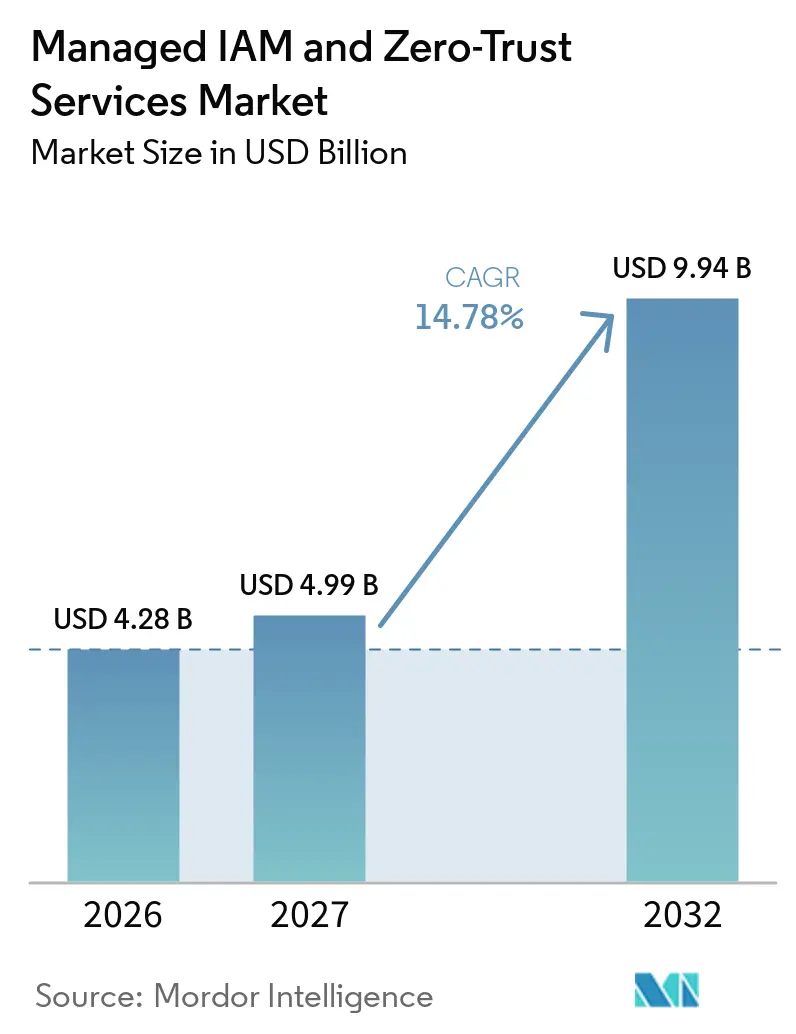
Se espera que el tamaño del mercado de servicios gestionados de IAM y zero-trust aumente de 4,28 mil millones de USD en 2026 a 4,99 mil millones de USD en 2027 y alcance los 9,94 mil millones de USD en 2032, creciendo a una CAGR del 14,78% durante 2027-2032. El mercado de servicios gestionados de IAM y zero-trust está siendo moldeado por los equipos de seguridad empresarial que migran de sistemas de identidad autogestionados hacia proveedores especializados que monitorean el acceso, aplican políticas y mantienen la gobernanza de forma continua. La migración a la nube y el trabajo híbrido han ampliado el número de usuarios, aplicaciones y entornos que requieren verificación. Las identidades no humanas, incluidas las cuentas de servicio, los tokens de API y los agentes de inteligencia artificial, han añadido un conjunto separado de credenciales que las empresas deben proteger. Los compradores también están tratando las operaciones de identidad gestionada como un control operativo que puede reducir la exposición a ataques basados en identidad y respaldar las necesidades de cumplimiento normativo. Los altos costos de implementación, las complejas integraciones con sistemas heredados y los requisitos de residencia de datos seguirán influyendo en la selección de proveedores y el diseño de la implementación.
Conclusiones Clave del Informe
- Por oferta de servicios gestionados de IAM, el mercado representó el 64,32% de la participación del mercado de servicios gestionados de IAM y zero-trust en 2026, y se proyecta que se expanda a una CAGR del 19,73% hasta 2032.
- Por tipo de servicio, los Servicios Gestionados representaron el 68,32% de los ingresos en 2026 y se proyecta que se expandan a una CAGR del 17,73% hasta 2032.
- Por capacidad tecnológica, la Gestión de Acceso representó el 24,47% de los ingresos en 2026, mientras que se proyecta que la Gestión de Identidades de Máquinas y Secretos se expanda a una CAGR del 18,61% hasta 2032.
- Por modo de implementación, los servicios basados en la nube representaron el 69,78% de los ingresos en el mercado de servicios gestionados de IAM y zero-trust en 2026 y se proyecta que se expandan a una CAGR del 17,82% hasta 2032.
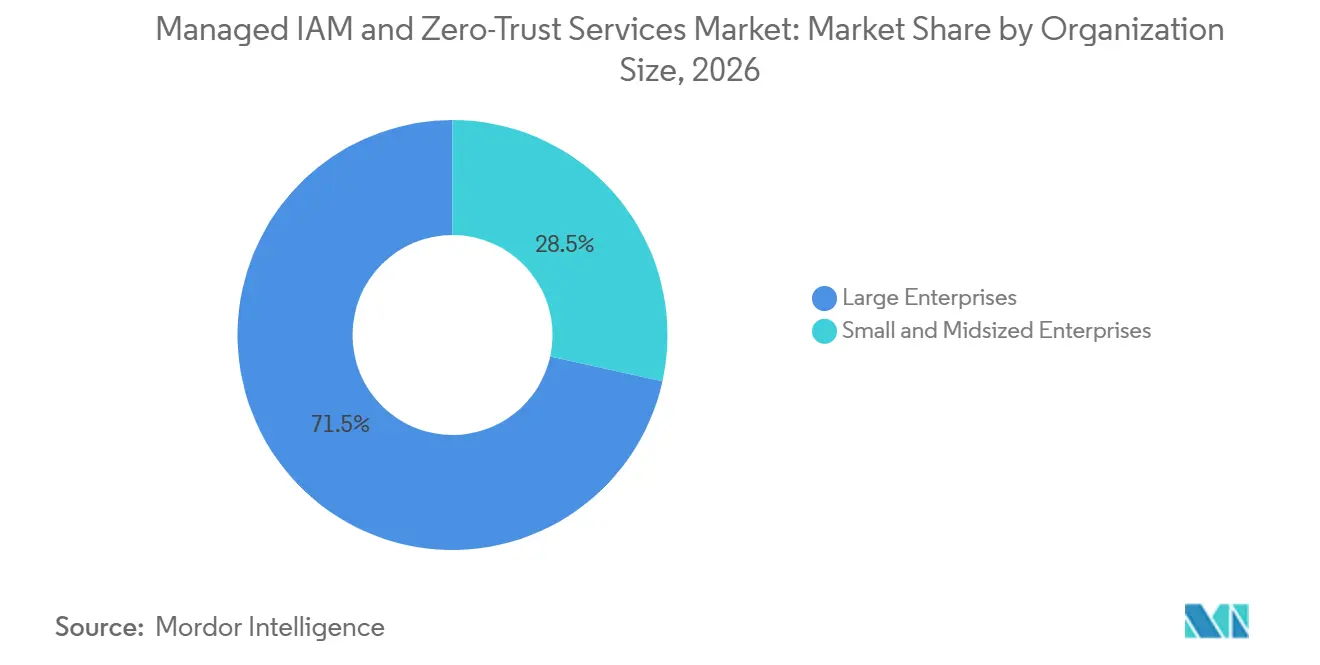
- Por tamaño de organización, las grandes empresas representaron el 71,54% de los ingresos en 2026, mientras que se proyecta que las PYMEs se expandan a una CAGR del 17,82% hasta 2032.
- Por industria de usuario final, el sector BFSI representó el 26,69% de los ingresos en 2026, mientras que se proyecta que el sector de TI y telecomunicaciones se expanda a una CAGR del 18,54% hasta 2032.
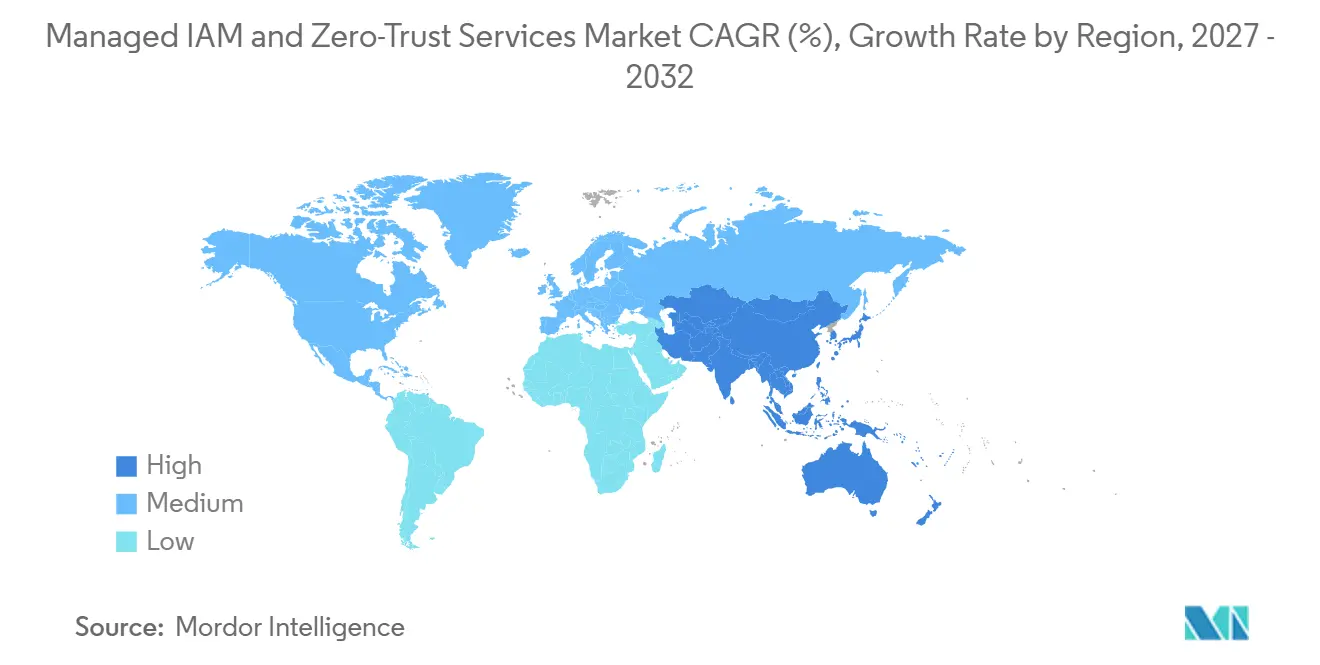
- Por geografía, América del Norte representó el 41,64% de los ingresos en el mercado de servicios gestionados de IAM y zero-trust en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 19,23% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Escalada de Ciberataques Basados en Identidad y Violaciones de Datos | +3.2% | Global | Corto plazo (≤ 2 años) |
| Transición hacia Modelos Operativos de Zero-Trust | +2.9% | América del Norte y Europa, con expansión hacia Asia-Pacífico | Mediano plazo (2-4 años) |
| Proliferación de Identidades de Máquinas y Agentes de Inteligencia Artificial | +2.5% | Global, con mayor intensidad en América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Mandatos Regulatorios para la Verificación Continua y la Gobernanza de Acceso | +2.3% | Europa y América del Norte, con expansión hacia Asia-Pacífico y Oriente Medio | Corto plazo (≤ 2 años) |
| Migración a la Nube y Expansión de la Fuerza Laboral Híbrida | +2.0% | Global | Mediano plazo (2-4 años) |
| Claves de Acceso Resistentes al Phishing y Autenticación Adaptativa | +1.5% | América del Norte y Europa, con crecimiento en Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escalada de Ciberataques Basados en Identidad y Violaciones de Datos
El abuso de identidad se ha convertido en una ruta principal de acceso inicial en las brechas empresariales, lo que aumenta la necesidad de monitoreo continuo de identidades. El Centro de Recursos contra el Robo de Identidad registró 3.322 eventos de compromiso de datos en los Estados Unidos durante 2025, un aumento del 5% respecto al año anterior.[1] Sophos encontró que el 71% de las organizaciones experimentaron al menos 1 brecha relacionada con la identidad en los 12 meses anteriores, con un costo promedio de remediación de 1,64 millones de USD por incidente. Red Canary informó que las amenazas de identidad aumentaron un 850% en 2024 y representaron el 53% del volumen de amenazas confirmadas en 2025. El mercado de servicios gestionados de IAM y zero-trust se beneficia, por tanto, cuando los equipos internos necesitan capacidades de detección y respuesta permanentes que no pueden operar por sí solos. Los proveedores pueden convertir esta brecha operativa en contratos gestionados de mayor duración centrados en la detección y respuesta a amenazas de identidad.
Transición hacia Modelos Operativos de Zero-Trust
Los programas de zero-trust han pasado de ser una intención de política a convertirse en un impulsor directo de la adquisición de tecnología y servicios. Open Systems encontró que solo entre el 8% y el 9% de las organizaciones encuestadas tenían arquitecturas de zero-trust completamente integradas, mientras que muchas operaban con implementaciones incompletas y aplicación de políticas inconsistente. DXC Technology y Microsoft encontraron que el 66% de las organizaciones identificaron los sistemas heredados como la mayor barrera para avanzar en su postura de zero-trust.[2] El mercado de servicios gestionados de IAM y zero-trust se beneficia de esta brecha de implementación porque muchos compradores requieren ayuda externa con la arquitectura, la aplicación de políticas y la integración. La prestación gestionada y cogestionada puede proporcionar una ruta práctica para empresas sin personal especializado. Los proveedores con plataformas integradas de aplicación de acceso están mejor posicionados para respaldar estos programas de múltiples etapas.
Proliferación de Identidades de Máquinas y Agentes de Inteligencia Artificial
Las cuentas de servicio, las claves de API, los certificados, los secretos y las credenciales de agentes de inteligencia artificial han ampliado el patrimonio de identidades más allá de los usuarios humanos. Segura Security informó que las identidades de máquinas pueden superar en número a las identidades humanas en una proporción superior a 80 a 1 en grandes organizaciones, con entornos nativos de la nube que alcanzan 40.000 identidades de máquinas por cada usuario humano. El Instituto SANS encontró que el 73% de los encuestados utilizan inteligencia artificial agéntica o automatización que requiere credenciales, pero ningún control de gobernanza individual fue utilizado por más del 40% de los encuestados. Solo el 8% de los encuestados rotaba las credenciales no humanas en el ciclo recomendado de 90 días. El mercado de servicios gestionados de IAM y zero-trust está respondiendo a medida que la gestión de secretos y la gobernanza de identidades de máquinas se convierten en requisitos estándar en los acuerdos gestionados. Los proveedores necesitan gestionar los ciclos de vida de las credenciales en volúmenes que no pueden ser manejados por procesos de gobernanza manual en organizaciones con una proporción de 80 a 1, con entornos nativos de la nube que alcanzan 40.000 identidades de máquinas.
Mandatos Regulatorios para la Verificación Continua y la Gobernanza de Acceso
La Ley de Resiliencia Operativa Digital de la Unión Europea ha estado en vigor desde el 17 de enero de 2025 y establece requisitos en torno a la identificación de usuarios y sistemas, la autenticación, el acceso de mínimo privilegio, las revisiones de acceso y la eliminación oportuna de derechos de acceso. Estas obligaciones se alinean estrechamente con el ámbito operativo de los proveedores de identidad gestionada, especialmente en los servicios financieros. La Directiva NIS2 ha extendido los controles obligatorios de ciberseguridad, incluida la autenticación multifactor, a entidades esenciales e importantes. La Ley de IA de la UE también establece requisitos de trazabilidad, atribución de acceso y supervisión humana para sistemas de IA de alto riesgo. El mercado de servicios gestionados de IAM y zero-trust puede beneficiarse a medida que los equipos legales y de cumplimiento buscan modelos de servicio que combinen la gobernanza de acceso auditable con las operaciones continuas. Las necesidades de cumplimiento son especialmente relevantes en Europa y América del Norte, mientras que los marcos relacionados están ampliando la base de compradores en Asia-Pacífico y Oriente Medio.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Altos Costos de Implementación y Operación Continua | -1.8% | Global, con mayor intensidad en el segmento de PYMEs | Corto plazo (≤ 2 años) |
| Complejidad de Integración con Sistemas Heredados | -1.5% | Global, con concentración en sectores industrial y gubernamental | Mediano plazo (2-4 años) |
| Propiedad Fragmentada de Datos de Identidad de Máquinas e Identidades No Humanas | -1.0% | Global | Mediano plazo (2-4 años) |
| Preocupaciones sobre Residencia de Datos, Procesamiento por Terceros y Control de Externalización | -0.8% | Europa, Oriente Medio y Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Altos Costos de Implementación y Operación Continua
Los altos costos de implementación y operación siguen siendo una barrera significativa, especialmente para las organizaciones con menos de 5.000 empleados. Los compromisos empresariales complejos pueden combinar herramientas de gobernanza de identidad, gestión de acceso privilegiado e identidades de máquinas con tarifas de servicio recurrentes, incorporación de aplicaciones y trabajo de integración personalizado. RSA encontró que el 90% de las organizaciones reportaron desafíos activos en la adopción de autenticación sin contraseña y adaptativa, mientras que el 24% afirmó que una sola brecha de identidad costó más de 10 millones de USD. Estos costos generan presión tanto por los requisitos de inversión como por la exposición a la respuesta ante incidentes. El mercado de servicios gestionados de IAM y zero-trust debe, por tanto, respaldar modelos de servicio que hagan que los controles de identidad integrales sean más accesibles para equipos de seguridad más pequeños. Los precios basados en el uso y las plataformas consolidadas pueden reducir el efecto de los precios por puesto en los presupuestos de las PYMEs.
Complejidad de Integración con Sistemas Heredados
La integración con sistemas heredados es un desafío de entrega persistente porque muchas aplicaciones empresariales carecen de API modernas, soporte de federación o interfaces de acceso estandarizadas. Zilla Security encontró que el 82% de los líderes de identidad y seguridad identificaron la dificultad de integración como la razón principal por la que los procesos de gobernanza de identidad no estaban automatizados. Su investigación también mostró que el 64% citó la dificultad para conectar plataformas de IGA a aplicaciones SaaS y en la nube, mientras que el 18% citó el esfuerzo requerido para adaptar herramientas a carteras de aplicaciones no estándar. El mercado de servicios gestionados de IAM y zero-trust depende de la capacidad de los proveedores para conectar la gobernanza de identidad a los parques de aplicaciones heredadas sin comprometer la coherencia de las políticas. Los conectores prediseñados para sistemas de planificación de recursos empresariales y mainframes pueden acortar los plazos de implementación. Esta capacidad también puede respaldar la renovación al reducir los puntos ciegos que generan problemas de seguridad y auditoría.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta:
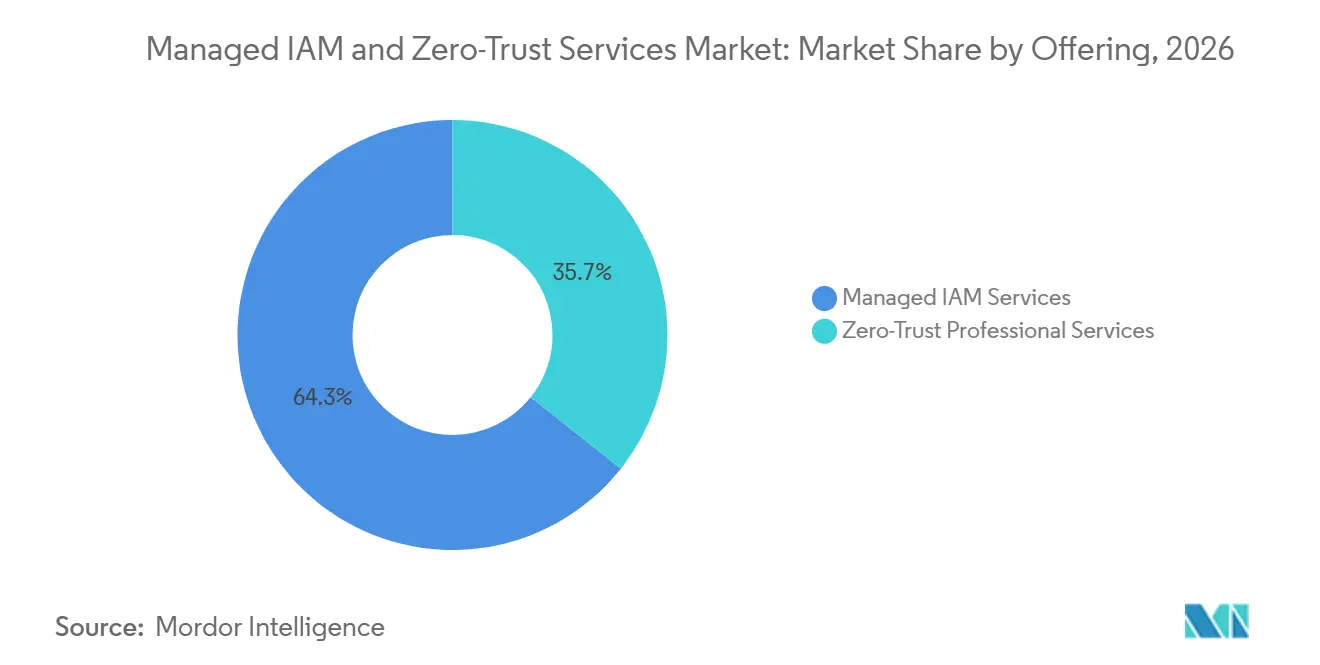
Las Operaciones Gestionadas Lideran la Entrega de Identidad EmpresarialLos Servicios Gestionados de IAM representaron el 64,32% del tamaño del mercado de servicios gestionados de IAM y zero-trust en 2026. La participación refleja una clara preferencia de los compradores por el soporte operativo continuo en lugar del trabajo de asesoría limitado. Los entornos de identidad requieren monitoreo continuo, revisión de acceso, actualizaciones de políticas y respuesta a nuevos riesgos. Estas necesidades recurrentes favorecen a los proveedores que pueden ejercer control durante períodos prolongados. El mercado de servicios gestionados de IAM y zero-trust también se beneficia del conocimiento acumulado que un proveedor desarrolla sobre las aplicaciones, los usuarios y las políticas de acceso de un cliente.
Los altos costos de cambio pueden reforzar esta posición una vez que un proveedor está integrado en varios sistemas. Los Servicios Profesionales de Zero-Trust siguen siendo relevantes para las empresas que se han comprometido con programas de zero-trust pero necesitan habilidades especializadas de arquitectura y consultoría. La gobernanza de identidades de máquinas y la gestión de secretos se incluyen cada vez más dentro de los acuerdos de nivel de servicio estándar. La adquisición de HashiCorp por parte de IBM en febrero de 2025 incorporó la plataforma de gestión de secretos Vault y la herramienta de acceso privilegiado Boundary a la infraestructura de servicios de IBM. Este movimiento ilustra el valor otorgado a la capa de identidad no humana.
Por Tipo de Servicio:
Los Servicios Gestionados Fortalecen los Ingresos RecurrentesLos Servicios Gestionados representaron el 68,32% de los ingresos en 2026 y se proyecta que se expandan a una CAGR del 17,73% hasta 2032. Las empresas utilizan estos acuerdos para mantener operaciones de identidad predecibles sin tener que reclutar y retener internamente todas las habilidades especializadas de IAM. El modelo es adecuado para el aprovisionamiento de acceso, el monitoreo, la gestión del ciclo de vida y la administración de políticas que requieren una ejecución consistente. También desplaza el gasto desde la finalización de proyectos aislados hacia el valor de contratos anuales recurrentes. El mercado de servicios gestionados de IAM y zero-trust se beneficia cuando los compradores desean un modelo operativo más claro para estas tareas de seguridad continuas.
Los Servicios Profesionales conservan un papel importante en la implementación en etapas tempranas, las migraciones complejas y el trabajo de preparación para auditorías. Estos compromisos ofrecen experiencia especializada cuando una empresa está cambiando de plataformas de identidad o abordando una brecha de control. Los Servicios de Soporte y Mantenimiento representan la categoría de ingresos más pequeña, pero pueden mantener a los clientes vinculados a un proveedor a través de actualizaciones de plataforma y soporte de resolución de incidencias. Esa relación puede crear una ruta práctica desde el soporte básico hasta operaciones gestionadas más amplias. En todos los tipos de servicio, los compradores están migrando hacia contratos más largos vinculados a resultados operativos definidos.
Por Capacidad Tecnológica:
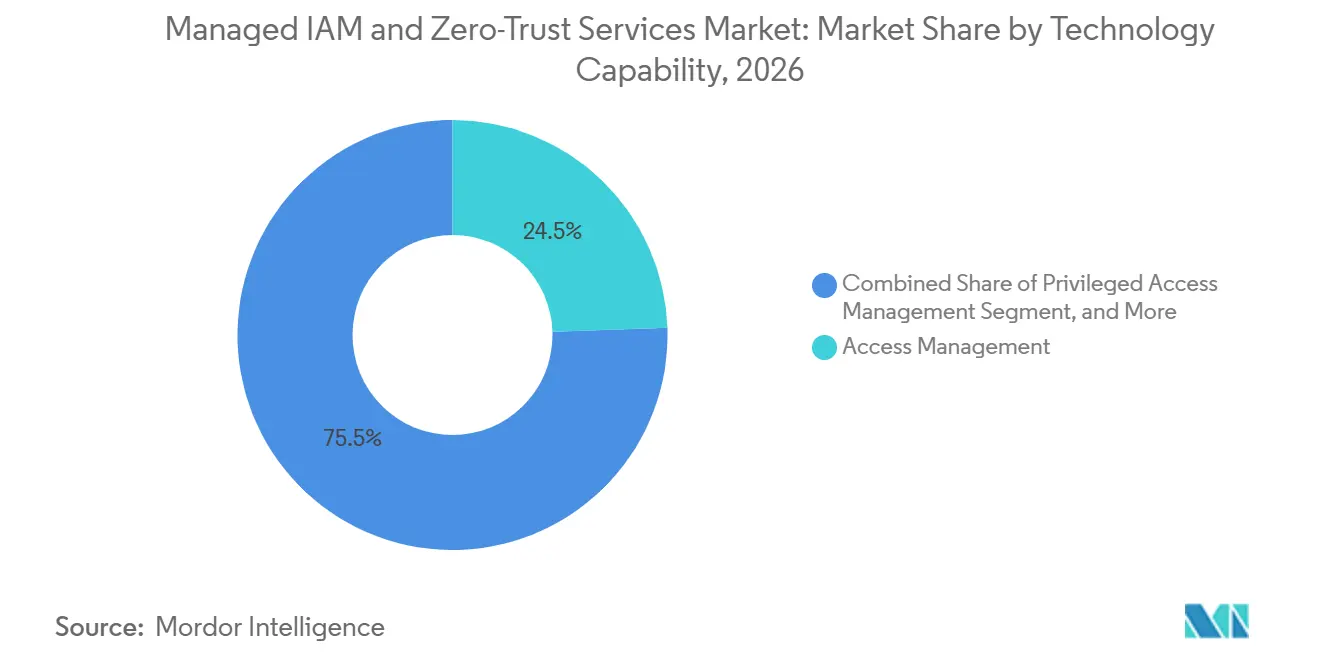
La Gobernanza de Identidades de Máquinas se AceleraLa Gestión de Acceso lideró la capacidad tecnológica con el 24,47% de los ingresos en 2026. El inicio de sesión único, la autenticación multifactor adaptativa y los controles de acceso basados en riesgo se han convertido en medidas de referencia en muchos entornos empresariales. La Gobernanza y Administración de Identidades le sigue porque las organizaciones reguladas necesitan procesos auditables del ciclo de vida del acceso para sus usuarios humanos. La Gestión de Acceso Privilegiado está ganando importancia donde los sistemas críticos requieren elevación justo a tiempo y grabación de sesiones. Los servicios de directorio, federación e inicio de sesión único siguen siendo fundamentales para conectar el acceso en entornos híbridos y multinube.
La Detección y Respuesta a Amenazas de Identidad está adquiriendo mayor importancia a medida que los compradores conectan la gobernanza de acceso estática con el monitoreo conductual en tiempo real. La Alianza FIDO encontró que el 93% de las cuentas de usuario son técnicamente elegibles para la autenticación con claves de acceso, desplazando la principal barrera desde la disponibilidad de la plataforma hacia la complejidad de la implementación.[3] Se proyecta que la Gestión de Identidades de Máquinas y Secretos se expanda a una CAGR del 18,61% hasta 2032. Los agentes de inteligencia artificial y las cargas de trabajo en contenedores generan grandes cantidades de credenciales que los controles manuales no pueden gestionar a escala. El mercado de servicios gestionados de IAM y zero-trust tiene, por tanto, espacio para proveedores que integren la gobernanza de identidades no humanas como parte de la entrega principal.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modo de Implementación:
La Entrega en la Nube Establece la Línea Base de ArquitecturaLos servicios basados en la nube representaron el 69,78% del tamaño del mercado de servicios gestionados de IAM y zero-trust en 2026 y se proyecta que se expandan a una CAGR del 17,82% hasta 2032. Las plataformas de identidad nativas de la nube pueden utilizar arquitecturas con API como base e integraciones con los principales entornos de nube. Estas capacidades pueden acortar el tiempo de implementación y proporcionar flexibilidad a medida que cambian los usuarios, las aplicaciones y las cargas de trabajo. También ayudan a los compradores a aplicar políticas de identidad en más de 1 entorno de nube. El mercado de servicios gestionados de IAM y zero-trust se está orientando, en consecuencia, hacia la entrega en la nube como arquitectura principal para los nuevos programas de identidad.
La implementación híbrida sigue siendo importante para los compradores regulados y las organizaciones con tecnología operativa o requisitos de soberanía de datos. Estas empresas pueden mantener las funciones de gobernanza sensibles en las instalaciones mientras utilizan servicios basados en la nube para la autenticación estándar. Las implementaciones en las instalaciones están disminuyendo como proporción de los ingresos, pero su base absoluta sigue siendo relevante en la fabricación industrial y el gobierno. La tecnología operativa heredada y la infraestructura clasificada pueden hacer que una migración completa sea impráctica. Los requisitos de control de acceso de la norma ISO/IEC 27001:2022 pueden mapearse a controles compatibles con la nube, reduciendo una preocupación histórica de cumplimiento.
Por Tamaño de Organización:
Las PYMEs Abordan las Brechas de Madurez en IdentidadLas grandes empresas representaron el 71,54% de los ingresos en 2026. La adopción temprana de programas formales de identidad, una mayor exposición regulatoria y patrimonios de identidad más complejos explican su posición de liderazgo. Estas organizaciones a menudo necesitan soporte profesional en muchas aplicaciones, unidades de negocio y modelos de acceso. Sus requisitos pueden incluir gobernanza, acceso privilegiado, identidad de máquinas y detección de amenazas en el mismo modelo operativo. El mercado de servicios gestionados de IAM y zero-trust continúa dependiendo de esta base de grandes empresas para obtener valores de contrato sustanciales.
Se proyecta que las PYMEs se expandan a una CAGR del 17,82% hasta 2032 a medida que los precios de las plataformas y la entrega en paquetes hagan que los controles más sólidos sean más alcanzables. Sophos encontró que las organizaciones con 100-250 empleados tenían un 72% menos de probabilidades de detectar un ataque de identidad que las organizaciones con 1.001-3.000 empleados.[4] Un único acuerdo que cubra la gestión de acceso, la gobernanza, el acceso privilegiado y la detección de amenazas puede reducir el costo y la carga de gestión para equipos más pequeños. La adopción es particularmente relevante en Asia-Pacífico y América del Sur, donde muchas empresas del mercado medio están aumentando la inversión en controles de identidad. La presión regulatoria y el escrutinio de los consejos de administración pueden convertir la madurez en identidad en una prioridad operativa a corto plazo.
Por Industria de Usuario Final:
el Sector BFSI Lidera Mientras que TI y Telecomunicaciones se AceleranEl sector BFSI representó el 26,69% de los ingresos en 2026. El sector tiene altos volúmenes de transacciones de identidad y está sujeto a múltiples capas de requisitos de acceso y auditoría. La gestión de acceso privilegiado gestionada y la gobernanza de identidad son áreas de gasto importantes porque las instituciones financieras deben revisar el acceso y preservar los registros de auditoría. La seguridad de identidad se trata, por tanto, junto con el riesgo operativo y sistémico más amplio. El mercado de servicios gestionados de IAM y zero-trust tiene una base sólida en los servicios financieros porque el sector requiere verificación continua en lugar de controles periódicos.
Se proyecta que la industria de TI y telecomunicaciones se expanda a una CAGR del 18,54% hasta 2032. Los hiperescaladores, los operadores de telecomunicaciones y los proveedores de servicios gestionados que respaldan la infraestructura de inteligencia artificial se enfrentan a un número creciente de identidades de máquinas, credenciales de API y relaciones de acceso de terceros. La demanda del sector de salud y ciencias de la vida está vinculada a la protección de datos de pacientes y el acceso a registros de salud electrónicos. La demanda gubernamental está relacionada con los mandatos de zero-trust, mientras que los fabricantes industriales necesitan federación de identidades en entornos de tecnología operativa y TI. Los compradores del sector minorista y comercio electrónico utilizan controles de identidad del cliente y autenticación adaptativa para fortalecer la prevención del fraude.
Análisis Geográfico
Mercado de Servicios Gestionados de IAM y Zero-Trust en América del Norte
América del Norte representó el 41,64% de los ingresos en 2026. La región combina programas maduros de identidad empresarial, amplios requisitos regulatorios y una adopción temprana de enfoques de confianza cero. Estados Unidos aporta la mayor base de ingresos, mientras que las medianas empresas están incrementando la externalización para cubrir las brechas en roles especializados de seguridad de identidad. Los requisitos de divulgación de la Comisión de Bolsa y Valores, las leyes estatales de protección de datos y el mandato federal de confianza cero respaldan la atención continua a los controles de identidad. Canadá ofrece otro grupo de demanda impulsado por el cumplimiento normativo, a medida que las instituciones financieras adoptan marcos de identidad, y México se beneficia de los programas de transformación digital transfronterizos.
Mercado de Servicios Gestionados de IAM y Zero-Trust en Asia-Pacífico
Se proyecta que Asia-Pacífico se expanda a una CAGR del 19,23% hasta 2032, la tasa más rápida entre los grupos geográficos. Las iniciativas nacionales de identidad digital, los mandatos de ciberseguridad y la creciente inversión en la nube sustentan la demanda en toda la región. China está respaldada por la digitalización industrial, mientras que India se beneficia de su infraestructura de identidad digital y su creciente capacidad en servicios de TI. Los requisitos de certificación de ciberseguridad de Corea del Sur y las estrategias de confianza cero lideradas por el gobierno de Australia añaden una demanda adicional. Los diferentes requisitos nacionales implican que las organizaciones que operan en varios países necesitan una gobernanza de acceso coherente a pesar de las distintas expectativas de cumplimiento normativo.
Mercado de Servicios Gestionados de IAM y Zero-Trust en Europa, América del Sur y Oriente Medio
DORA, NIS2 y la Ley de IA de la UE establecen un umbral de cumplimiento normativo para la gobernanza de acceso, la autenticación y la trazabilidad. Alemania, el Reino Unido y Francia impulsan la demanda a través de requisitos de seguridad, servicios financieros y soberanía digital. América del Sur es un área emergente liderada por las normas de protección de datos de Brasil, seguida de Chile y Argentina, a medida que los programas de transformación digital incrementan el gasto en seguridad gestionada. Oriente Medio está ganando impulso gracias a la agenda de transformación digital de Arabia Saudita, las directrices de confianza cero de los Emiratos Árabes Unidos y la inversión de los proveedores de servicios regionales.
Panorama Competitivo
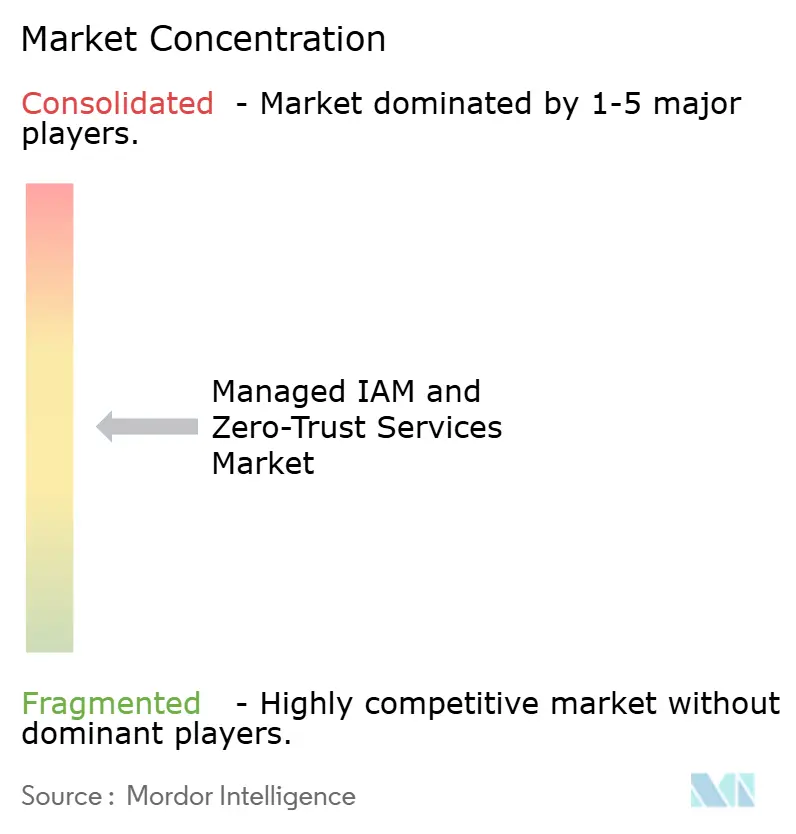
El mercado de servicios gestionados de IAM y zero-trust está moderadamente concentrado entre los proveedores líderes, pero fragmentado en el nivel medio. Las grandes empresas de servicios de TI, incluidas IBM, Accenture, Deloitte, TCS y Cognizant, compiten en amplias capacidades de entrega, infraestructura multirregional y la capacidad de incluir operaciones de identidad en contratos de externalización más amplios. Los especialistas en seguridad de identidad compiten en profundidad técnica, implementación más rápida para nuevos entornos y acuerdos de servicio basados en resultados. La categoría está siendo definida cada vez más por la convergencia de plataformas, en la que el acceso, el acceso privilegiado, la detección de amenazas, la identidad de máquinas y la seguridad de red se combinan.
Palo Alto Networks completó la adquisición de CyberArk en febrero de 2026, combinando la gestión de acceso privilegiado, la identidad de máquinas, SASE y las capacidades de inteligencia de amenazas dentro de una arquitectura de seguridad más amplia. ServiceNow adquirió Veza en marzo de 2026 para añadir capacidades de gráfico de permisos efectivos a AI Control Tower. SailPoint adquirió Entro Security en junio de 2026 para añadir el descubrimiento de identidades no humanas y la gestión de secretos a su plataforma Agentic Fabric. Estas transacciones muestran que la gobernanza de agentes de inteligencia artificial e identidades no humanas se ha convertido en un requisito competitivo central. El mercado de servicios gestionados de IAM y zero-trust también ofrece oportunidades en la gobernanza de identidades de máquinas para PYMEs, la entrega híbrida soberana y los programas de identidad para agentes de inteligencia artificial.
La diferenciación tecnológica está determinando las tasas de éxito en todo el sector. Los proveedores con análisis conductual, evaluación continua del acceso y revocación automatizada de sesiones pueden ofrecer una protección de identidad en tiempo real más sólida que aquellos que utilizan únicamente controles basados en reglas. Okta adquirió Permiso Security en julio de 2026 y posteriormente anunció capacidades ampliadas de Okta Identity Governance y Okta Privileged Access en septiembre de 2026. DXC Technology se asoció con Primary en agosto de 2026 para ofrecer un Plano de Control Unificado de Zero-Trust nativo de IA gestionado. Estas acciones muestran cómo los proveedores están combinando la entrega gestionada con la gobernanza de acceso de IA y el soporte de cumplimiento.
Líderes de la Industria de Servicios Gestionados de IAM y Zero-Trust
-
IBM Corporation
-
Accenture plc
-
Capgemini SE
-
Tata Consultancy Services Limited
-
Wipro Limited
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios Gestionados de IAM y Zero-Trust Empresas cubiertas en este informe
- IBM Corporation
- Accenture plc
- Capgemini SE
- Tata Consultancy Services Limited
- Wipro Limited
- HCL Technologies Limited
- Cognizant Technology Solutions Corporation
- Deloitte Touche Tohmatsu Limited
- Ernst & Young Global Limited
- Kyndryl Holdings, Inc.
- NTT DATA Corporation
- DXC Technology Company
- Atos SE
- Fujitsu Limited
- Okta, Inc.
- Microsoft Corporation
- CyberArk Software Ltd.
- SailPoint Technologies, Inc.
- Ping Identity Holding Corp.
- Palo Alto Networks, Inc.
- Zscaler, Inc.
- Broadcom Inc.
- Oracle Corporation
- Amazon Web Services, Inc.
- Cisco Systems, Inc.
Desarrollos recientes de la industria en Mercado de Servicios Gestionados de IAM y Zero-Trust
- Octubre de 2026: IonQ acordó adquirir Elisity, un proveedor de microsegmentación basada en identidad, por hasta 1,3 mil millones de USD. La transacción añade la aplicación de zero-trust en la capa de red a la cartera de IonQ y refleja la acelerada convergencia de las arquitecturas de seguridad de identidad y red en los programas de zero-trust empresariales.
- Septiembre de 2026: Okta anunció innovaciones de producto ampliadas en Okta Identity Governance y Okta Privileged Access, incorporando capacidades de detección y respuesta a amenazas de identidad de la adquisición de Permiso Security, con nuevas herramientas para cerrar los puntos ciegos de gobernanza y extender los controles de privilegio permanente cero a entornos empresariales impulsados por IA.
- Agosto de 2026: DXC Technology se asoció con Primary como su proveedor exclusivo de servicios gestionados para el Plano de Control Unificado de Zero-Trust nativo de IA de Primary, ofreciendo a las empresas un servicio cogestionado que gobierna el acceso de agentes de IA a los datos empresariales, aplica políticas de identidad y respalda el cumplimiento normativo, dirigido a organizaciones que escalan implementaciones de IA que requieren gobernanza gestionada.
- Julio de 2026: Okta completó su adquisición de Permiso Security por 200 millones de USD, añadiendo capacidades de detección y respuesta a amenazas de identidad en la nube a la cartera de gobernanza de identidad gestionada de Okta y fortaleciendo la detección de acceso anómalo en tiempo real para entornos nativos de la nube.
Alcance del Informe del Mercado Global de Servicios Gestionados de IAM y Zero-Trust
Los servicios gestionados de IAM y zero-trust son capacidades entregadas externamente para gestionar identidades digitales, derechos de acceso, autenticación, acceso privilegiado y gobernanza de identidad bajo un modelo de seguridad de zero-trust. Los proveedores ayudan a las organizaciones a aplicar el acceso de mínimo privilegio, verificar continuamente a los usuarios y dispositivos, y reducir los riesgos de seguridad relacionados con la identidad en entornos locales, en la nube e híbridos.
El Informe del Mercado de Servicios Gestionados de IAM y Zero-Trust está Segmentado por Oferta (Servicios Gestionados de IAM y Servicios Profesionales de Zero-Trust), Tipo de Servicio (Servicios Profesionales, Servicios Gestionados y Servicios de Soporte y Mantenimiento), Capacidad Tecnológica (Gobernanza y Administración de Identidades, Gestión de Acceso, Gestión de Acceso Privilegiado, Detección y Respuesta a Amenazas de Identidad, Directorio, Federación e Inicio de Sesión Único, Autenticación y Acceso sin Contraseña, y Gestión de Identidades de Máquinas y Secretos), Modelo de Implementación (Basado en la Nube, Híbrido y En las Instalaciones), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), TI y Telecomunicaciones, Salud y Ciencias de la Vida, Gobierno y Sector Público, Fabricación Industrial, Comercio Minorista y Comercio Electrónico, y Otras Industrias de Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Servicios Gestionados de IAM |
| Servicios Profesionales de Zero-Trust |
| Servicios Profesionales |
| Servicios Gestionados |
| Servicios de Soporte y Mantenimiento |
| Gobernanza y Administración de Identidades |
| Gestión de Acceso |
| Gestión de Acceso Privilegiado |
| Detección y Respuesta a Amenazas de Identidad |
| Directorio, Federación e Inicio de Sesión Único |
| Autenticación y Acceso sin Contraseña |
| Gestión de Identidades de Máquinas y Secretos |
| Basado en la Nube |
| Híbrido |
| En las Instalaciones |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| TI y Telecomunicaciones |
| Salud y Ciencias de la Vida |
| Gobierno y Sector Público |
| Fabricación Industrial |
| Comercio Minorista y Comercio Electrónico |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Chile | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Israel | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Egipto | |
| Resto de África |
| Por Oferta | Servicios Gestionados de IAM | |
| Servicios Profesionales de Zero-Trust | ||
| Por Tipo de Servicio | Servicios Profesionales | |
| Servicios Gestionados | ||
| Servicios de Soporte y Mantenimiento | ||
| Por Capacidad Tecnológica | Gobernanza y Administración de Identidades | |
| Gestión de Acceso | ||
| Gestión de Acceso Privilegiado | ||
| Detección y Respuesta a Amenazas de Identidad | ||
| Directorio, Federación e Inicio de Sesión Único | ||
| Autenticación y Acceso sin Contraseña | ||
| Gestión de Identidades de Máquinas y Secretos | ||
| Por Modo de Implementación | Basado en la Nube | |
| Híbrido | ||
| En las Instalaciones | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| TI y Telecomunicaciones | ||
| Salud y Ciencias de la Vida | ||
| Gobierno y Sector Público | ||
| Fabricación Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Chile | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Israel | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Egipto | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios gestionados de IAM y zero-trust en 2026?
Se espera que el tamaño del mercado de servicios gestionados de IAM y zero-trust aumente de 4,28 mil millones de USD en 2026 a 4,99 mil millones de USD en 2027 y alcance los 9,94 mil millones de USD en 2032, creciendo a una CAGR del 14,78% durante 2027-2032.
¿Qué está impulsando la demanda de servicios gestionados de IAM y zero-trust?
Los ataques relacionados con la identidad, la adopción de la nube, el trabajo híbrido, las identidades no humanas y los requisitos regulatorios están aumentando la necesidad de gobernanza de acceso continua. Estos factores también incrementan la demanda de monitoreo gestionado y aplicación de políticas.
¿Qué oferta de IAM gestionado tiene la mayor participación?
Los Servicios Gestionados de IAM representan el 64,32% de los ingresos en 2026. La participación refleja la demanda empresarial de operaciones de identidad continuas en lugar de compromisos de asesoría aislados.
¿Qué modelo de implementación lidera los servicios gestionados de IAM y zero-trust?
Los servicios basados en la nube representan el 69,78% de los ingresos en 2026. Se proyecta que se expandan a una CAGR del 17,82% hasta 2032 a medida que los compradores buscan una entrega de identidad adaptable.
¿Qué sector de usuario final lidera el gasto en servicios gestionados de IAM?
El sector BFSI lidera con una participación de ingresos del 26,69% en 2026. El sector tiene altos volúmenes de transacciones de identidad y amplias obligaciones regulatorias.
¿Qué región se está expandiendo más rápidamente en servicios gestionados de IAM y zero-trust?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 19,23% hasta 2032. La inversión en la nube, los programas de identidad digital y los requisitos de ciberseguridad respaldan esta expansión.