
Managed CIEM Services Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
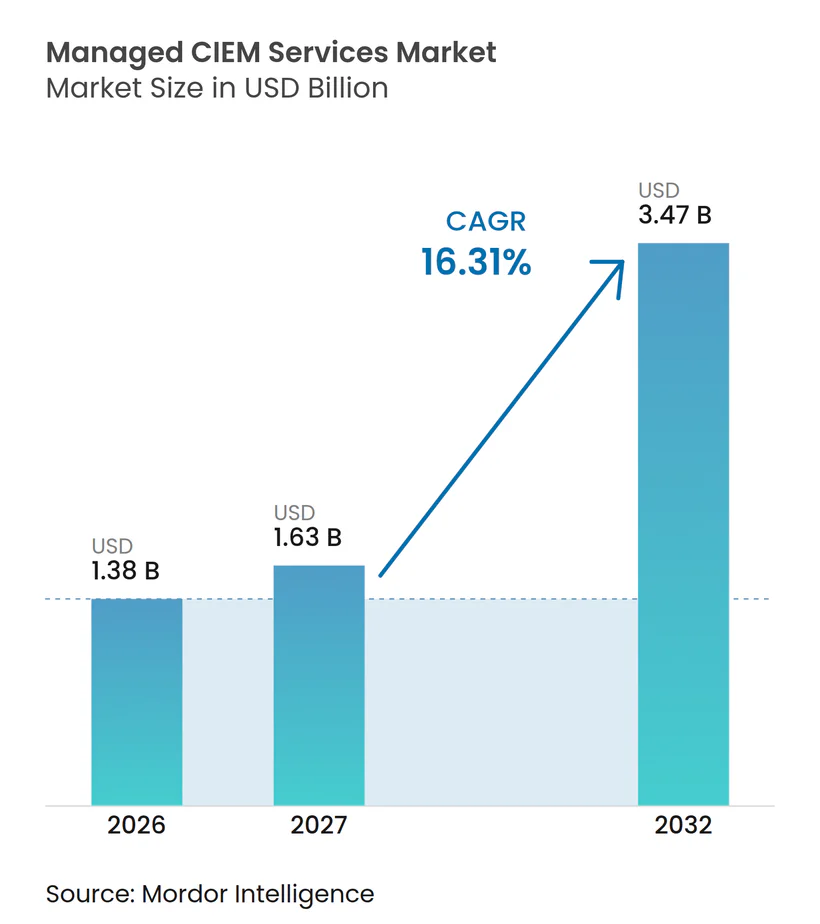
| Marktgröße (2027) | 1.63 Milliarden US-Dollar |
| Marktgröße (2032) | 3.47 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 16.31 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Managed CIEM Services Marktanalyse von Mordor Intelligence
Die Größe des Managed CIEM Services Marktes wird voraussichtlich von 1,38 Milliarden USD im Jahr 2026 und 1,63 Milliarden USD im Jahr 2027 auf 3,47 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 16,31 % von 2027 bis 2032. Der Managed CIEM Services Markt gewinnt in den Sicherheitsbudgets von Unternehmen an Bedeutung, da das Management von Cloud-Berechtigungen zu einer operativen Anforderung wird. Übermäßige Berechtigungen werden nun als materielles Risiko behandelt, insbesondere dort, wo Prüfungs-, Regulierungs- und Versicherungspflichten die finanziellen Folgen mangelhafter Zugriffskontrollen offenlegen. Multicloud-Umgebungen und nicht-menschliche Identitäten vergrößern die Governance-Lücke, die viele interne Teams nicht eigenständig bewältigen können. Dienstleister können diese Lücke schließen, indem sie Zugriffsänderungen überwachen, Kontrollen dokumentieren und Abhilfemaßnahmen unterstützen. Die Plattformkonsolidierung kann die Art und Weise verändern, wie Käufer diese Fähigkeiten beschaffen, erhöht aber auch den Bedarf an Anbietern, die Berechtigungsmanagement mit Automatisierung und KI-gestützter Identitäts-Governance kombinieren können.
Wichtigste Erkenntnisse des Berichts
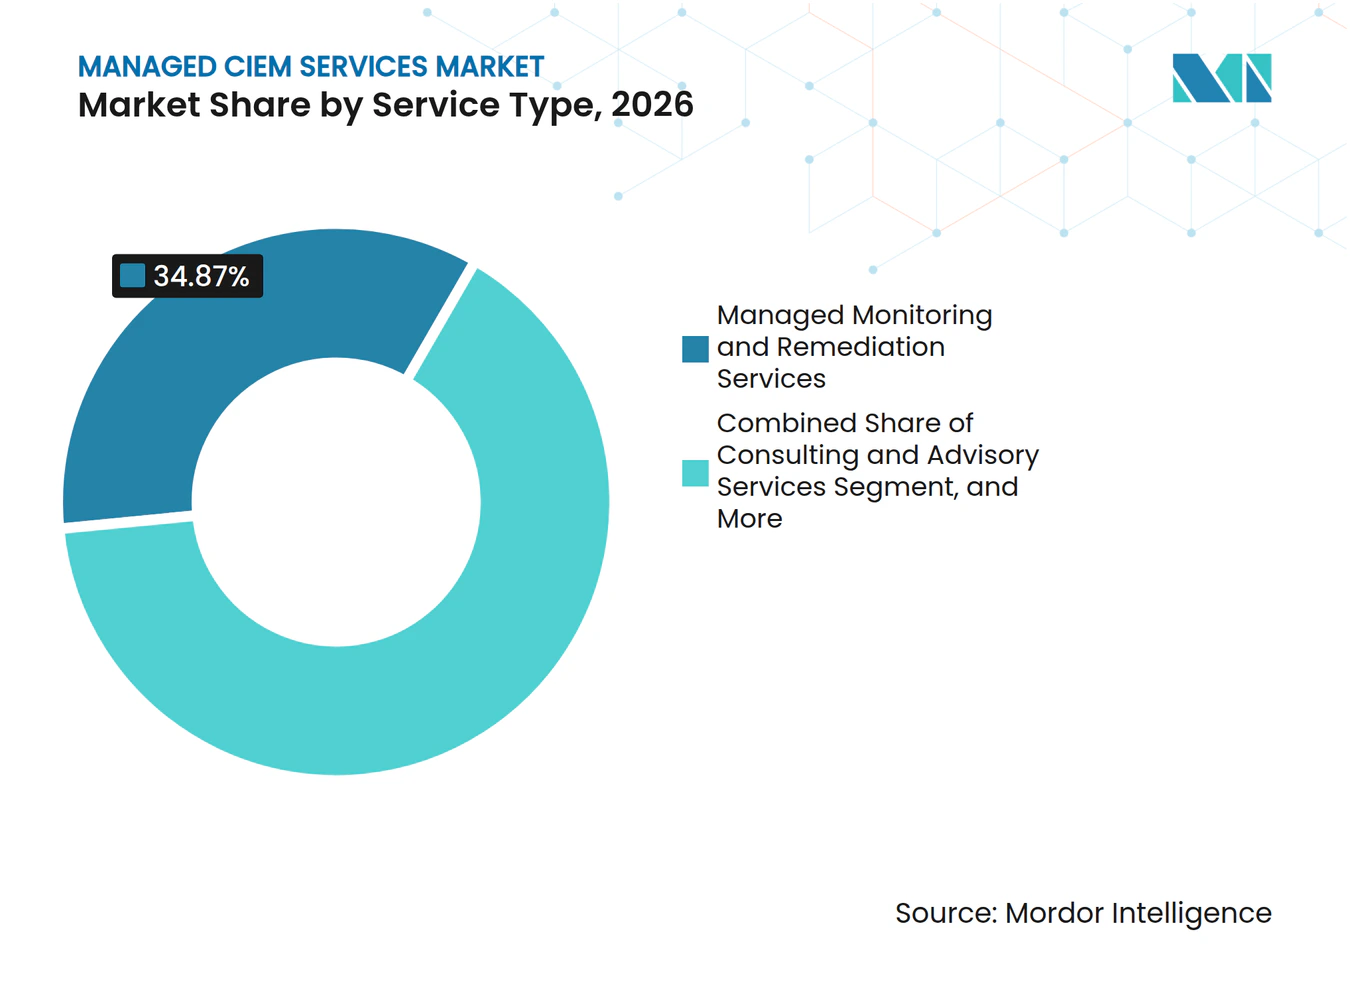
- Nach Servicetyp hielt Managed Monitoring and Remediation Services im Jahr 2026 einen Anteil von 34,87 % am Managed CIEM Services Markt und wird voraussichtlich bis 2032 mit einer CAGR von 17,43 % wachsen.
- Nach Bereitstellungsmodell entfielen im Jahr 2026 48,63 % des Umsatzes auf Public Cloud, während Hybrid Cloud bis 2032 voraussichtlich mit einer CAGR von 16,78 % wachsen wird.
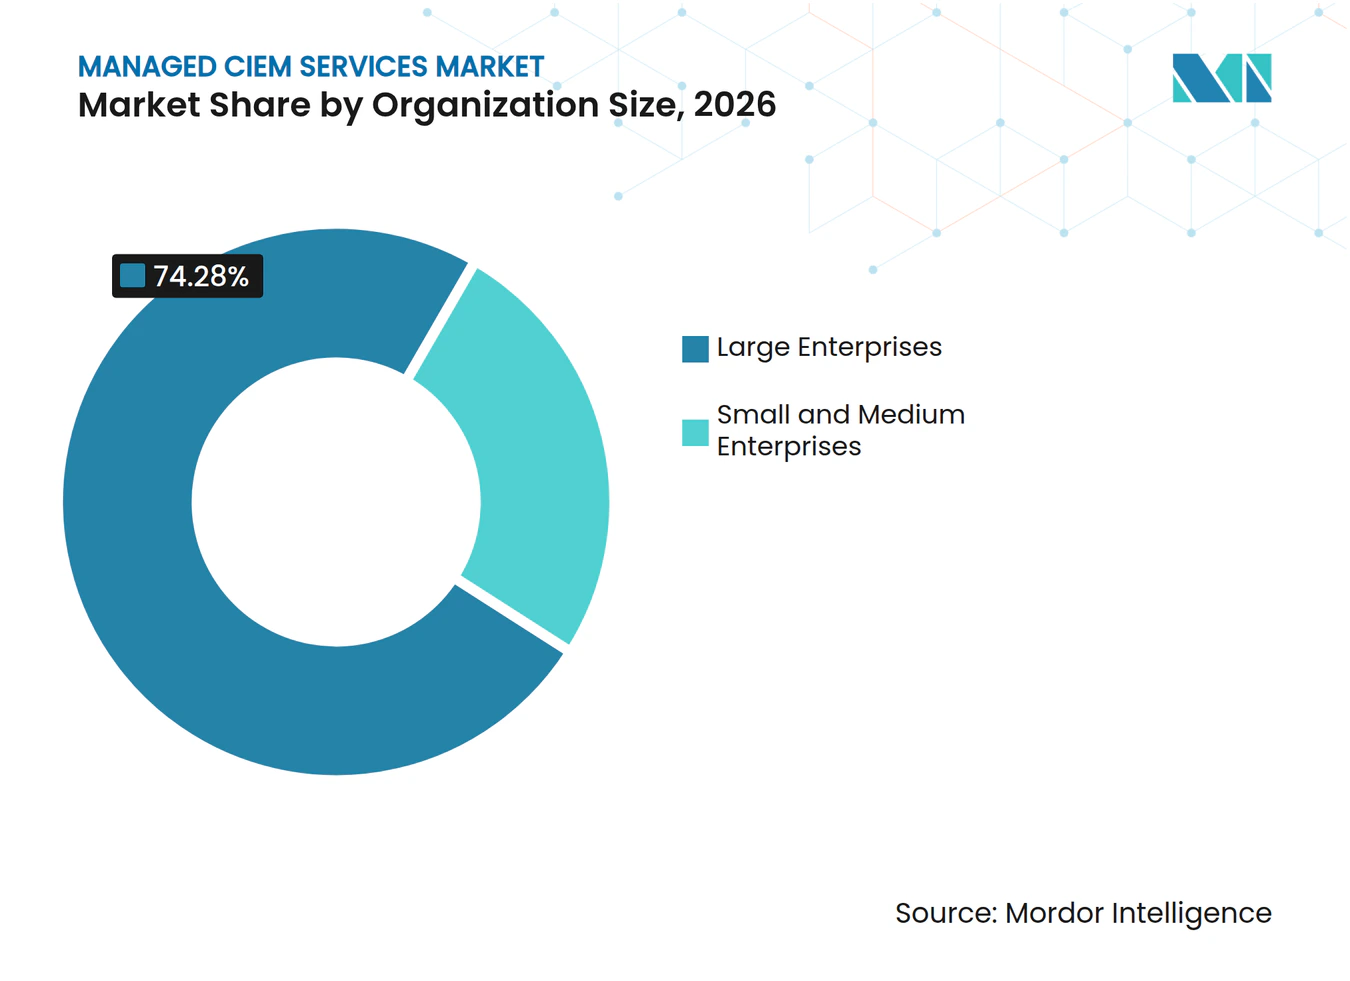
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 74,28 %, während KMU bis 2032 voraussichtlich mit einer CAGR von 17,34 % wachsen werden.
- Nach Endnutzerbranche entfielen im Jahr 2026 24,37 % des Umsatzes auf BFSI, während das Gesundheitswesen bis 2032 voraussichtlich mit einer CAGR von 17,62 % wachsen wird.
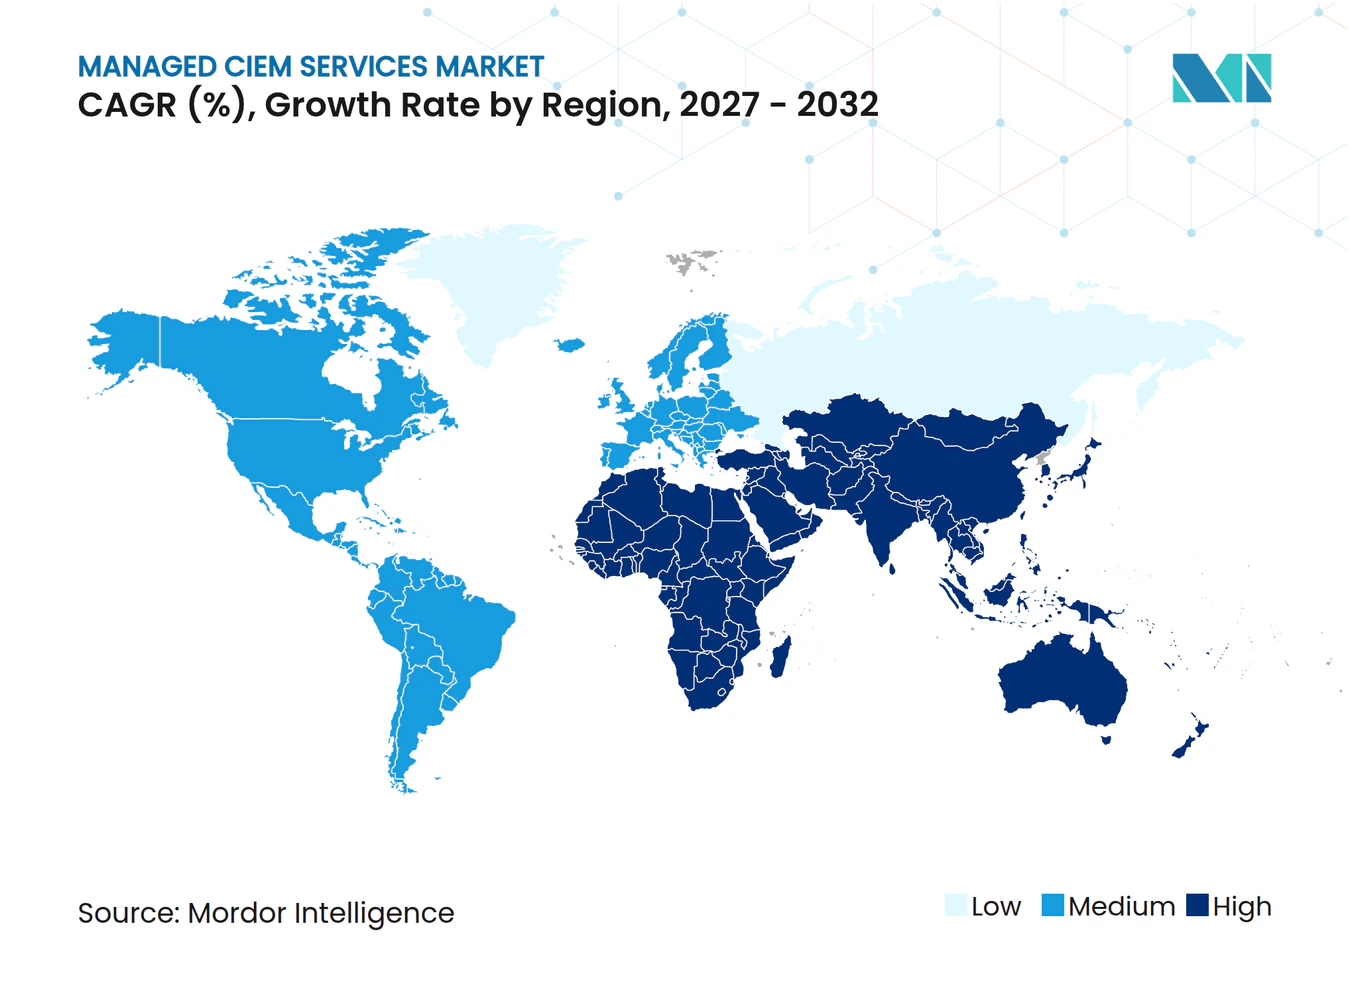
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 42,13 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 17,09 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale Trends und Erkenntnisse des Managed CIEM Services Marktes
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Einführung von Enterprise-Multicloud und Erweiterung der Cloud-Steuerungsebene | +3.8% | Global, mit Schwerpunkt in Nordamerika, Europa und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Zero-Trust- und Least-Privilege-Vorgaben | +3.2% | Nordamerika und EU, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum und den Nahen Osten | Kurzfristig (≤ 2 Jahre) |
| Proliferation von KI-Agenten und nicht-menschlichen Identitäten | +2.8% | Global, konzentriert auf technologieintensive Märkte | Mittelfristig (2–4 Jahre) |
| Einstellung von Microsoft Entra Permissions Management und Migrationsbedarf | +2.1% | Nordamerika und Europa, mit Auswirkungen in Australien und Japan | Kurzfristig (≤ 2 Jahre) |
| Kontinuierliche Compliance- und Prüfungsnachweisanforderungen | +1.7% | Nordamerika, EU und nationale Regulierungsbehörden im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Fachkräftemangel treibt 24/7-Outsourcing von Identitätssicherheit voran | +1.5% | Global, am stärksten ausgeprägt in Nordamerika, Westeuropa und Australien | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Einführung von Enterprise-Multicloud und Erweiterung der Cloud-Steuerungsebene
Jedes Cloud-Konto und jede Workload-Identität erweitert die Zugriffsumgebung, die ein Unternehmen verwalten muss. Eine SANS-Umfrage aus dem Jahr 2025 ergab, dass mehr als 78 % der Unternehmen 2 oder mehr Cloud-Anbieter nutzen.[1] AWS, Azure und Google Cloud verwenden unterschiedliche Berechtigungsstrukturen, was die Zugriffsanalyse erschwert, wenn ein Unternehmen weitere Anbieter hinzufügt. AWS weist darauf hin, dass Multicloud-Sicherheit zentralisierte Betriebsabläufe und die Integration nativer Sicherheitstools erfordert. Der Managed CIEM Services Markt profitiert davon, wenn interne Sicherheitsteams nicht in der Lage sind, konsistente Identitätskontrollen über diese Umgebungen hinweg aufrechtzuerhalten. Anbieter mit einheitlichen Berechtigungsgraphen können Kunden dabei helfen, Berechtigungen, Konten und Workload-Identitäten über Cloud-Plattformen hinweg zu verknüpfen.
Zero-Trust- und Least-Privilege-Vorgaben
Die Einführung von Zero-Trust entwickelt sich von einem Grundsatzprinzip zu einer Anforderung bei der Beschaffung im öffentlichen Sektor und in regulierten Branchen. Bundesbehördliche Leitlinien haben den Fokus auf das Least-Privilege-Prinzip auf der Ebene der Cloud-Identität verstärkt. Dies schafft den Bedarf an Nachweisen, dass Zugriffsrechte eingeschränkt, überprüft und bei Nichtbedarf entzogen werden. Der Managed CIEM Services Markt kann von der Nachfrage nach kontinuierlichem Least-Privilege-Monitoring anstelle periodischer Zugriffsüberprüfungen profitieren. Zero-Trust-Programme legen auch ältere, überprivilegierte Konten offen, die während Cloud-Migrationen erstellt wurden, und erweitern so den Umfang der Abhilfemaßnahmen, die spezialisierte Dienstleister übernehmen können.
Proliferation von KI-Agenten und nicht-menschlichen Identitäten
KI-Agenten und nicht-menschliche Identitäten erweitern die Menge der Konten, die einer Governance bedürfen. Eine Studie der Cloud Security Alliance aus dem Jahr 2026 ergab, dass nicht-menschliche Identitäten menschliche Nutzer in Unternehmensumgebungen im Durchschnitt im Verhältnis 82:1 übertrafen. Die Verantwortlichkeit erstreckt sich häufig auf IT-, Sicherheits- und KI-Teams, was Entscheidungen über die Zugangseigentümerschaft verzögert. Managed Services können einen einheitlichen Betriebsprozess für Erkennung, Überwachung und Reaktion bereitstellen. Der Managed CIEM Services Markt ist gut positioniert, um Unternehmen zu bedienen, die Identitätskontrollen benötigen, um mit automatisierten Systemen und Maschinenzugriffen Schritt zu halten.
Einstellung von Microsoft Entra Permissions Management und Migrationsbedarf
Microsoft stellte Entra Permissions Management am 1. November 2025 ein, nachdem der Verkauf neuer Lizenzen am 1. April 2025 beendet worden war. Das Unternehmen verwies Kunden auf Migrationsoptionen und unterhielt bis Juni 2026 ein Gutscheinprogramm für partnererbrachte Dienstleistungen. Organisationen, die Azure, AWS und Google Cloud nutzen, benötigten Ersatzunterstützung für die Berechtigungserkennung, Berechtigungsbewertung und kontinuierliche Überwachung. Microsoft behielt bestimmte CIEM-Funktionen in Defender for Cloud bei, beschrieb den Umfang jedoch als auf kritische Anwendungsfälle der Cloud-Sicherheitslage ausgerichtet. Der Übergang schuf eine konzentrierte Onboarding-Möglichkeit für verwaltete Anbieter, die Kunden schnell auf alternative Plattformen migrieren konnten. Der Managed CIEM Services Markt sieht sich auch dauerhaften Veränderungen bei den Anbieterwahlentscheidungen ehemaliger Entra Permissions Management-Kunden gegenüber.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Fragmentierung des Multicloud-Berechtigungsmodells | -2.1% | Global, am stärksten ausgeprägt in multicloud-intensiven Regionen Nordamerika und asiatisch-pazifischer Raum | Langfristig (≥ 4 Jahre) |
| Integrations- und Abhilfemaßnahmen-Änderungsrisiko | -1.5% | Kernregionen Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Zurückhaltung der Kunden bei der Delegation von Entscheidungen über privilegierten Zugriff | -0.9% | Global, am stärksten ausgeprägt in Behörden, Verteidigung und BFSI | Langfristig (≥ 4 Jahre) |
| Bündelung von CIEM-Funktionen in CNAPP- und IAM-Plattformen | -0.7% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Fragmentierung des Multicloud-Berechtigungsmodells
Cloud-Anbieter verwenden unterschiedliche Richtliniensyntax, Vertrauensgrenzen und Berechtigungsmodelle. Dies verhindert, dass verwaltete Anbieter ein einheitliches Berechtigungsmodell über AWS, Azure und Google Cloud hinweg anwenden können. Die SANS-Umfrage 2025 berichtete, dass viele Organisationen überlappende Sicherheitstools einsetzen, weil kein einzelnes Tool eine vollständige Abdeckung bietet. Die daraus resultierende Tool-Überschneidung erhöht den Integrationsaufwand, API-Limits und Datennormalisierungsanforderungen bei der Serviceerbringung. Google Cloud erweitert zudem seine Workload-Identitätsfähigkeiten, was von Anbietern verlangt, Richtlinien-Engines und Datenpipelines zu aktualisieren, wenn sich Cloud-Kontrollen ändern. Für den Managed CIEM Services Markt erhöhen diese Anforderungen die Lieferkosten und können eine aggressive Preisgestaltung für kleinere Kunden einschränken.
Integrations- und Abhilfemaßnahmen-Änderungsrisiko
Das Entfernen übermäßiger Zugriffsrechte kann Workloads unterbrechen, Automatisierungspipelines blockieren oder Berechtigungen entziehen, die Anwendungsteams als notwendig erachten. Dieses Risiko veranlasst einige Kunden, CIEM nur zur Transparenz zu nutzen, anstatt einem Anbieter die Durchsetzung von Richtlinienänderungen zu erlauben. Das Risiko ist höher, wenn Cloud-Migrationen Zugriffsregelungen ohne dokumentierte Geschäftsabsicht geschaffen haben. Verwaltete Anbieter nutzen Just-in-Time-Zugriff und simulationsbasiertes Rightsizing, um Störungen zu reduzieren. Genehmigungsschritte und formales Änderungsmanagement verlangsamen die Abhilfemaßnahmen in kontrollierten Sektoren dennoch. Der Managed CIEM Services Markt kann in Finanzdienstleistungen, Versorgungsunternehmen und dem Gesundheitswesen mit längeren Lieferzyklen konfrontiert sein, da diese Kunden jede Produktionsänderung validieren müssen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp: Kontinuierliches Monitoring und Abhilfemaßnahmen führen die Servicenachfrage an
Managed Monitoring and Remediation Services machten im Jahr 2026 34,87 % des Umsatzes des Managed CIEM Services Marktes aus. Der Service wird voraussichtlich auch die schnellste CAGR von 17,43 % von 2027 bis 2032 verzeichnen. Diese Kombination zeigt, dass Käufer kontinuierliche, ergebnisorientierte Unterstützung gegenüber einmaligen Bewertungen bevorzugen. Eine einmalige Bereinigung von Berechtigungen kann schnell an Wert verlieren, wenn DevOps-Automatisierung und Infrastructure-as-Code-Prozesse Berechtigungen erstellen oder ändern. Der Service hilft Kunden, übermäßigen Zugriff zu identifizieren, bevor er zu einem dauerhaften Kontrollproblem wird. Er ermöglicht es Anbietern auch, Erkennungsarbeit mit dokumentierten Abhilfemaßnahmen zu verknüpfen. Von Anbietern wird daher erwartet, dass sie riskante Rechte identifizieren, priorisieren und die Abhilfemaßnahmen fortlaufend unterstützen. Der Managed CIEM Services Markt wird durch die Notwendigkeit gestärkt, diese operative Disziplin in sich verändernden Cloud-Umgebungen aufrechtzuerhalten.
Beratungs- und Beratungsdienstleistungen bleiben zu Beginn eines Programms wichtig. Sie helfen Organisationen, Governance-Ziele zu definieren und die Verbindung von CIEM mit bestehenden Identitätsprozessen zu planen. Implementierungs- und Integrationsdienstleistungen unterstützen die Anbindung an SIEM-Tools, Ticketing-Plattformen und cloud-native Sicherheitsprodukte. Diese Verbindungen bestimmen, ob identifizierte Risiken in den normalen Workflow des Kunden überführt werden können. Support- und Wartungsdienstleistungen helfen dabei, Richtlinien aktuell zu halten, wenn sich Cloud-Architekturen weiterentwickeln. Schulungs- und Bildungsdienstleistungen bleiben kleiner, werden aber von Organisationen genutzt, um internes Verständnis neben verwalteten Verträgen aufzubauen. Schulungen geben internen Teams auch eine klarere Grundlage, um Anbieterempfehlungen zu überprüfen. Im Managed CIEM Services Markt kann diese Kombination Abhängigkeitsbedenken reduzieren und den Wert verbessern, den Kunden aus längerfristigen Engagements ziehen.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodell: Hybrid Cloud erzeugt die höchste Governance-Komplexität
Public Cloud machte im Jahr 2026 48,63 % des Umsatzes des Managed CIEM Services Marktes aus. Produktions-Workloads in AWS, Azure und Google Cloud schaffen einen erheblichen Pool an Cloud-Berechtigungen, die überwacht werden müssen. Native Sicherheitstools haben die grundlegende Berechtigungstransparenz in diesen Umgebungen verbessert. Verwaltete Anbieter können auf dieser Transparenz aufbauen, indem sie Abhilfemaßnahmen, Richtlinienverwaltung und kontinuierliches Kontroll-Monitoring anbieten. Diese Arbeit ist besonders relevant, wenn die Verantwortung zwischen Plattform-, Anwendungs- und Sicherheitsteams aufgeteilt ist. Die Führungsposition der Public Cloud spiegelt auch die Verfügbarkeit ausgereifter Tools wider, nicht nur das Ausmaß des Berechtigungsrisikos. Organisationen benötigen weiterhin Unterstützung, wenn sich Berechtigungen über mehrere Konten und Teams hinweg ändern.
Hybrid Cloud wird voraussichtlich bis 2032 mit einer CAGR von 16,78 % wachsen. Diese Organisationen müssen Identitäten verwalten, die sich über lokale Verzeichnisse, föderierte Cloud-Konten und cloud-native Dienstkonten erstrecken. Keine einzelne Steuerungsebene bietet konsistent Transparenz über diese Kombination hinweg. Dies erschwert die Bestimmung des effektiven Zugriffs eines Nutzers über verbundene Systeme hinweg. Private Cloud bleibt in Sektoren mit Datenspeicherungsbeschränkungen relevant. Anbieter entwickeln Air-Gapped- und Sovereign-Cloud-Bereitstellungsansätze, um diesen Anforderungen gerecht zu werden.
Nach Unternehmensgröße: Großunternehmen halten die Umsatzbasis, während KMU expandieren
Großunternehmen hielten im Jahr 2026 einen Umsatzanteil von 74,28 %. Ihre Cloud-Infrastrukturen sind umfangreicher und ihre regulatorischen Verpflichtungen anspruchsvoller. Diese Käufer suchen häufig nach Dienstleistungen, die Identitäts-Governance, privilegierten Zugriff, Cloud-Identität und Workflow-Automatisierung abdecken. Sie benötigen auch die Integration in bestehende Sicherheits- und Service-Management-Prozesse. Bei der Beschaffung werden häufig Anbieter bevorzugt, die mehrere Identitätsfunktionen durch ein koordiniertes Programm unterstützen können. Ihre Exposition gegenüber Prüfungsergebnissen und regulatorischen Strafen unterstützt die Ausgaben für nachhaltige Zugriffssteuerungsoperationen. Dies hält Großunternehmen im Mittelpunkt der Nachfrage im Managed CIEM Services Markt.
KMU werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 17,34 % wachsen. Abonnementbasierte Servicepakete reduzieren die Vorabkosten für Berechtigungs-Governance. Anforderungen aus Lieferkettenprüfungen ermutigen auch kleinere Anbieter, ihre Zugriffskontrollen zu verbessern, um größere Unternehmenskunden zu halten. Dies wandelt CIEM von einem Spezialprojekt in einen zugänglicheren operativen Service um. Eine ISC2-Studie mit 16.029 Cybersicherheitsexperten ergab, dass Cloud-Sicherheit für 36 % der Befragten ein wichtiger Qualifikationsbedarf war.[2] Die Studie ergab auch, dass 20 % der Organisationen Cybersicherheitsarbeit auslagerten und 19 % Drittanbieter nutzten. KI-gestützte Richtlinienempfehlungen können den Bedarf an Spezialkenntnissen für den Betrieb von Berechtigungs-Governance weiter senken.

Nach Endnutzerbranche: BFSI bestimmt die aktuelle Nachfrage, während das Gesundheitswesen beschleunigt
BFSI machte im Jahr 2026 24,37 % des Umsatzes aus. Finanzinstitute benötigen dokumentierte Kontrollen für Rahmenwerke wie SOX, PCI DSS und DORA. Diese Verpflichtungen machen prüfungsfertige Nachweise des Identitätslebenszyklus-Managements zu einem regelmäßigen Betriebsbedarf. Zugriffsüberprüfungen sind besonders wichtig für Konten, die mit kritischen Systemen und sensiblen Daten verbunden sind. Institute müssen auch nachweisen, dass der Zugriff entzogen wird, wenn sich Beschäftigungs- oder Geschäftsverantwortlichkeiten ändern. Der Sektor betreibt komplexe Cloud- und Anwendungsumgebungen, was die Anzahl der zu überprüfenden Berechtigungen erhöht. BFSI bietet daher die größte aktuelle Kundenbasis für verwaltete Berechtigungsunterstützung.
Das Gesundheitswesen wird voraussichtlich bis 2032 mit einer CAGR von 17,62 % wachsen. Das US-amerikanische Ministerium für Gesundheit und Soziale Dienste schlug im Januar 2025 Aktualisierungen der HIPAA-Sicherheitsregel vor, die den Schutz elektronisch geschützter Gesundheitsinformationen stärken würden. Der Vorschlag befasst sich mit Zugriffskontrollen in Cloud-Umgebungen und behandelt die Mehrfaktor-Authentifizierung als grundlegende Erwartung. Cloud-Migrationen, die zwischen 2020 und 2025 abgeschlossen wurden, können nicht verwaltete Identitäten und Schatten-IT hinterlassen, die später in Risikobewertungen auftauchen. Gesundheitssysteme müssen diese Lücken schließen, ohne den Zugriff zu unterbrechen, der klinische und administrative Tätigkeiten unterstützt. Dies schafft Abhilfemaßnahmen, die der Managed CIEM Services Markt unterstützen kann. Informationstechnologie und Telekommunikation, Behörden und Verteidigung, Fertigung, Einzel- und E-Commerce, Energie und Versorgung, Transport und Logistik, Bildung, Gastgewerbe und Reisen sowie weitere Sektoren tragen ebenfalls zur Nachfrage bei, da Identitätskontrollen Teil sektorspezifischer Compliance-Verpflichtungen werden.
Geografische Analyse
Nordamerika hielt im Jahr 2026 einen Anteil von 42,13 % am Umsatz des Managed CIEM Services Marktes. Die Region weist eine dichte Konzentration regulierter Finanzdienstleister, Gesundheitsorganisationen und Bundesauftragnehmer auf. Diese Kunden sehen sich parallelen Anforderungen aus Compliance-Vorschriften, Cyber-Versicherungsprüfungen und Lieferkettenaudits gegenüber. Die Einstellung von Microsoft Entra Permissions Management schuf in der ersten Hälfte des Jahres 2026 Migrationsbedarf in der gesamten Region. Diese Nachfrage gab verwalteten Anbietern die Möglichkeit, Kunden auf alternative Berechtigungsplattformen zu migrieren. Behördliche Käufer beschaffen weiterhin umfangreiche verwaltete Identitätsprogramme.
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 17,09 % wachsen. Indiens Unternehmenstechnologiesektor, Australiens Cloud-Sicherheitsumfeld, Südkoreas Programme zur digitalen Transformation und Chinas Hyperscaler-Ökosysteme unterstützen die Nachfrage. Organisationen in der Region erhöhen ihre Investitionen in CIEM und die Erkennung und Reaktion auf Identitätsbedrohungen, da Maschinenidentitäten häufiger werden. NTT DATA Japan erhielt im Januar 2025 die Okta Workforce Identity Cloud Service Delivery Specialization.[3] Diese Anerkennung weist auf tiefere spezialisierte Identitätsdienstleistungsfähigkeiten in der Region hin. Der vom Managed CIEM Services Markt in Nordamerika gehaltene Anteil lässt dem asiatisch-pazifischen Raum erheblichen Spielraum für neue Cloud-Identitätsprogramme.
Europa, der Nahe Osten und Afrika bieten unterschiedliche, aber wachsende Chancen. Europa wird durch NIS2- und DORA-Anforderungen unterstützt, die Finanzunternehmen, Betreiber wesentlicher Dienste und IKT-Anbieter betreffen. Deutschlands Bundesbehörde für Informationstechnik schrieb Anfang 2026 eine EU-weite Ausschreibung für Identitätsmanagementsysteme aus, was auf eine wachsende Beschaffung im öffentlichen Sektor hinweist. Der Nahe Osten gewinnt Nachfrage durch Saudi-Arabiens Vision-2030-Initiativen und die Cloud-Infrastruktur- und Sovereign-Cloud-Ausbauten der Vereinigten Arabischen Emirate. Südamerika entwickelt sich, da Brasiliens LGPD eine Dokumentation der Zugriffskontrollen erfordert und Argentinien cloud-native Architekturen übernimmt. Afrika bleibt umsatzmäßig kleiner, aber Finanzinstitute in Südafrika sowie Telekommunikations- und Bankbetreiber in Nigeria übernehmen verwaltete Cloud-Sicherheitsdienste im Managed CIEM Services Markt.
Wettbewerbslandschaft
Marktkonzentration
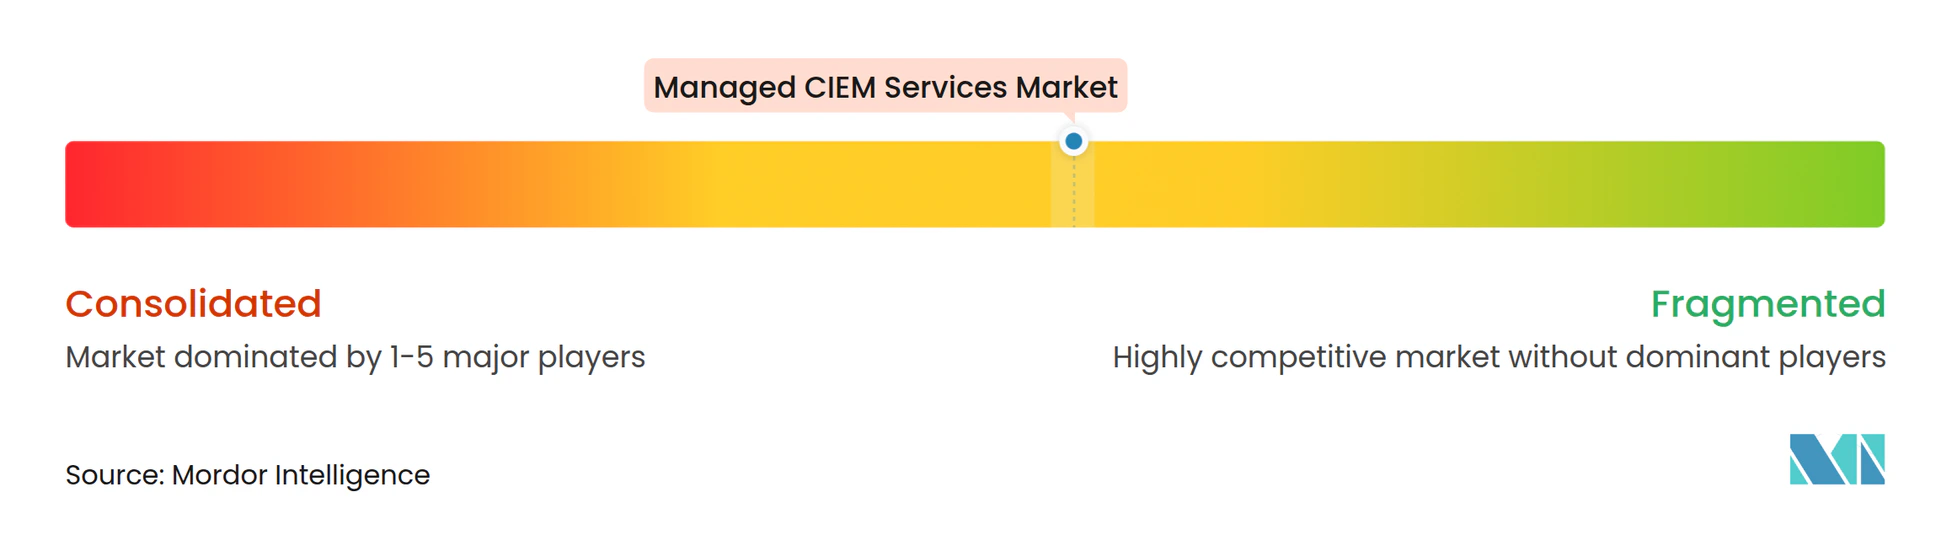
Der Managed CIEM Services Markt weist eine zweigeteilte Wettbewerbsstruktur auf. Große IT-Dienstleistungsintegratoren konkurrieren durch breite Lieferfähigkeiten, internationale Abdeckung und Erfahrung mit regulierten Kunden. Spezialisierte Identitätsanbieter konkurrieren durch Plattformtiefe, schnellere Implementierung und fokussierte Automatisierung. Accenture, Deloitte, Capgemini, HCL Technologies, IBM, TCS und Wipro sind in einem breiten Spektrum von Identitäts- und Sicherheitsdienstleistungsportfolios tätig. Saviynt, Simeio Solutions und LTIMindtree versuchen sich durch identitätsspezifische Plattformen und verwaltete Bereitstellung zu differenzieren. Kunden wählen zwischen diesen Modellen auf der Grundlage ihrer Cloud-Infrastruktur, ihrer Compliance-Anforderungen und ihrer Präferenz für einen breiten oder spezialisierten Anbieter.
Palo Alto Networks schloss im Februar 2026 die Übernahme von CyberArk für 25 Milliarden USD ab. Die Übernahme stellt Identitätssicherheit neben die Netzwerk-, Cloud- und sicheren Zugriffsangebote von Palo Alto Networks. Sie könnte Partnerschaften für verwaltete Anbieter neu gestalten, die auf CyberArk-Fähigkeiten angewiesen sind. SailPoint schloss im Juni 2026 die Übernahme von Entro Security für 200 Millionen USD ab.[4] Der Schritt fügt seiner Identitätsplattform die Erkennung nicht-menschlicher Identitäten und das Verhaltensmonitoring von KI-Agenten hinzu. Diese Transaktionen zeigen, dass Plattformanbieter bestrebt sind, menschliche, maschinelle und KI-Identitäten in einem vernetzten Angebot abzudecken.
Die stärkste Chance für Dienstleister liegt in der KMU-Bereitstellung und der sektorspezifischen Compliance-Automatisierung. Viele bestehende Angebote sind für Großunternehmen konzipiert und bringen entsprechende Implementierungsanforderungen mit sich. Anbieter, die Kontrollen für HIPAA, DORA und PCI DSS bündeln, können Berechtigungs-Governance für kleinere Kunden zugänglicher machen. Saviynt startete im Juli 2026 Zuma, das Runtime-Autorisierung für KI-Agenten mit Governance über menschliche, maschinelle und KI-Identitäten hinweg kombiniert. ISO 27001, SOC 2 Typ II und NIS2-Compliance sind in Unternehmensausschreibungen zunehmend grundlegende Anforderungen. Der Managed CIEM Services Markt bleibt wettbewerbsintensiv, da Anbieter technische Integration, glaubwürdige Betriebsabläufe und Compliance-Nachweise kombinieren müssen.
Führende Unternehmen im Managed CIEM Services Markt
-
Accenture plc
-
Atos SE
-
Capgemini SE
-
CGI Inc.
-
CyberArk Software Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Jüngste Branchenentwicklungen
- Juli 2026: Saviynt überschritt 300 Millionen USD an jährlich wiederkehrenden Einnahmen und startete Zuma, eine zweckgebaute KI-Identitätssicherheitsplattform, die absichtsbewusste Runtime-Autorisierung, NHI-Erkennung im gesamten Unternehmen und KI-Agenten-Governance-Fähigkeiten bietet. Der Meilenstein folgt auf eine Series-B-Finanzierungsrunde über 700 Millionen USD im Dezember 2025, die das Unternehmen mit 3 Milliarden USD bewertete.
- Juni 2026: SailPoint schloss die Übernahme des in Tel Aviv ansässigen Unternehmens Entro Security für 200 Millionen USD ab und fügte seiner Agentic Fabric-Plattform eine tiefgreifende Erkennung nicht-menschlicher Identitäten, die über 1.200 Anmeldeinformationstypen abdeckt, sowie das Verhaltensmonitoring von KI-Agenten hinzu. Die Übernahme positioniert SailPoint als ersten Anbieter mit End-to-End-Governance, die menschliche, maschinelle und KI-Identitäten abdeckt.
- Februar 2026: Palo Alto Networks schloss die Übernahme von CyberArk für 25 Milliarden USD ab und etablierte Identitätssicherheit als neue zentrale Plattformsäule neben Netzwerksicherheit, CNAPP und SASE. Das kombinierte Unternehmen bringt die CyberArk Identity Security Platform, die PAM, IGA und CIEM abdeckt, in das Palo Alto Networks-Ökosystem, das MSP- und Managed-Service-Bereitstellungspartnern zur Verfügung steht.
- Oktober 2026: Google Cloud gab bekannt, dass seine CIEM-Fähigkeit, das wichtigste Tool für das Berechtigungsmanagement im Google Cloud Security Command Center, im Jahr 2025 für Google Cloud- und AWS-Umgebungen allgemein verfügbar wurde und eine Vorschau für Azure eingeführt wurde, was die Multicloud-Berechtigungstransparenz für Unternehmen erweitert, die Google Cloud als ihre Governance-Steuerungsebene nutzen.
Globaler Managed CIEM Services Marktbericht Umfang
Der Managed CIEM Services Markt umfasst Dienstleistungen, die Organisationen dabei helfen, Cloud-Infrastrukturberechtigungen in Multi-Cloud- und Hybrid-Cloud-Umgebungen zu verwalten, zu überwachen und zu sichern. Cloud Infrastructure Entitlement Management (CIEM) ermöglicht es Organisationen, Least-Privilege-Zugriffsrichtlinien für Cloud-Identitäten, Berechtigungen und Zugriffsrechte zu identifizieren, zu analysieren und durchzusetzen. Managed CIEM-Dienstleister bieten kontinuierliche Berechtigungstransparenz, Zugriffsrisikobewertung, Richtliniendurchsetzung, Compliance-Monitoring und Unterstützung bei Abhilfemaßnahmen, um identitätsbezogene Sicherheitsrisiken zu reduzieren und die Cloud-Sicherheitslage zu verbessern.
Der Managed CIEM Services Marktbericht ist segmentiert nach Servicetyp (Beratungs- und Beratungsdienstleistungen, Implementierungs- und Integrationsdienstleistungen, Managed Monitoring and Remediation Services, Support- und Wartungsdienstleistungen sowie Schulungs- und Bildungsdienstleistungen), Bereitstellungsmodell (Public Cloud, Hybrid Cloud und Private Cloud), Unternehmensgröße (Kleine und mittlere Unternehmen und Großunternehmen), Endnutzerbranche (Informationstechnologie und Telekommunikation, BFSI, Gesundheitswesen, Einzel- und E-Commerce, Fertigung, Behörden und Verteidigung sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Beratungs- und Beratungsdienstleistungen |
| Implementierungs- und Integrationsdienstleistungen |
| Managed Monitoring and Remediation Services |
| Support- und Wartungsdienstleistungen |
| Schulungs- und Bildungsdienstleistungen |
| Public Cloud |
| Hybrid Cloud |
| Private Cloud |
| Kleine und mittlere Unternehmen |
| Großunternehmen |
| Informationstechnologie und Telekommunikation |
| BFSI |
| Gesundheitswesen |
| Einzel- und E-Commerce |
| Fertigung |
| Behörden und Verteidigung |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Nigeria | |
| Übriges Afrika |
| Nach Servicetyp | Beratungs- und Beratungsdienstleistungen | |
| Implementierungs- und Integrationsdienstleistungen | ||
| Managed Monitoring and Remediation Services | ||
| Support- und Wartungsdienstleistungen | ||
| Schulungs- und Bildungsdienstleistungen | ||
| Nach Bereitstellungsmodell | Public Cloud | |
| Hybrid Cloud | ||
| Private Cloud | ||
| Nach Unternehmensgröße | Kleine und mittlere Unternehmen | |
| Großunternehmen | ||
| Nach Endnutzerbranche | Informationstechnologie und Telekommunikation | |
| BFSI | ||
| Gesundheitswesen | ||
| Einzel- und E-Commerce | ||
| Fertigung | ||
| Behörden und Verteidigung | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Managed CIEM Services Markt?
Der Managed CIEM Services Markt wird voraussichtlich von 1,38 Milliarden USD im Jahr 2026 und 1,63 Milliarden USD im Jahr 2027 auf 3,47 Milliarden USD bis 2032 wachsen, mit einer CAGR von 16,31 %. Die Prognose spiegelt den wachsenden Bedarf wider, Berechtigungen in komplexen Cloud-Umgebungen zu verwalten.
Was treibt die Nachfrage nach Managed CIEM Services an?
Multicloud-Komplexität, Least-Privilege-Anforderungen, KI-Agenten-Wachstum und die Nachfrage nach Prüfungsnachweisen unterstützen die Einführung. Der Managed CIEM Services Markt unterstützt Organisationen, wenn interne Teams sich ändernde Cloud-Berechtigungen nicht kontinuierlich identifizieren, überprüfen und beheben können.
Welcher Servicetyp führt die Managed CIEM-Nachfrage an?
Managed Monitoring and Remediation Services hielten im Jahr 2026 einen Umsatzanteil von 34,87 % und werden voraussichtlich bis 2032 mit einer CAGR von 17,43 % wachsen. Der Service kombiniert kontinuierliche Transparenz mit Maßnahmen gegen übermäßige Berechtigungen, anstatt Anbieter auf einmalige Bewertungen zu beschränken.
Welches Bereitstellungsmodell wächst am schnellsten?
Hybrid Cloud wird voraussichtlich bis 2032 mit einer CAGR von 16,78 % wachsen, da Identitäten häufig lokale und Cloud-Umgebungen umspannen. Das Modell schafft eine schwierige Zugriffssteuerungsherausforderung, da Verzeichnisse, föderierte Identitäten und cloud-native Dienstkonten in separaten Systemen liegen können.
Welcher Endnutzersektor expandiert am schnellsten?
Das Gesundheitswesen wird voraussichtlich bis 2032 mit einer CAGR von 17,62 % wachsen, unterstützt durch stärkere Kontrollen für elektronisch geschützte Gesundheitsinformationen. Cloud-Migrationen können nicht verwaltete Konten oder Schatten-IT hinterlassen, die Anbieter identifizieren müssen, ohne den klinischen und administrativen Zugriff zu unterbrechen.